La reunión de adquisición comienza con promesas conocidas. Cada proveedor describe sus puntos de acceso inalámbricos empresariales como de nivel corporativo, y cada ficha técnica destaca las velocidades de radio. Sin embargo, el responsable de TI a cargo de un hotel de 200 habitaciones necesita más que cifras impresionantes en papel: la red debe responder ante la llegada simultánea de huéspedes, el personal moviéndose entre pisos y los dispositivos que requieren diferentes niveles de acceso.
Es por eso que un punto de acceso no es solo una radio. Es donde el diseño de RF, la gestión de red y la política de identidad se unen. Una elección realizada en la adquisición puede dar forma a la incorporación de invitados, la seguridad del personal, la analítica y el costo continuo de operar la red. Las preguntas útiles no son solo qué tan rápido puede transmitir el AP, sino cómo se gestionará, cómo se autenticarán los usuarios y si todo el diseño funcionará en condiciones reales del sitio.
Por qué el punto de acceso correcto lo cambia todo
En el hotel, dos AP con especificaciones similares pueden producir resultados muy diferentes. Uno puede ser adecuado para un lobby central y abierto, pero tener dificultades en habitaciones divididas por paredes densas. Otro puede proporcionar un mejor control sobre la configuración de radio y la gestión centralizada, pero requerir licencias o integraciones que el equipo del hotel no ha planeado. En la práctica, la red tiene éxito o fracasa mediante la combinación de hardware, ubicación, infraestructura cableada y políticas operativas.
El Reino Unido ya contaba con una presencia sustancial de WiFi empresarial en la evaluación de Ofcom de 2014. Ofcom estimó aproximadamente 680,000 redes WiFi empresariales, utilizando centros de trabajo con 10 o más empleados como referencia para implementaciones en medianas y grandes empresas. La estimación representaba inmuebles con cobertura, no un recuento de puntos de acceso individuales. Ofcom señaló que las instalaciones más grandes, como hoteles y centros comerciales, típicamente requerirían múltiples AP. (Evaluación de redes WiFi empresariales de Ofcom)
Esa distinción es fundamental para cualquiera que esté planificando un despliegue real. Un solo dispositivo puede proporcionar una señal adecuada en una habitación pequeña, mientras que un edificio grande necesita una ubicación coordinada de los AP y una política centralizada para atender al personal, los visitantes y el equipo operativo. La misma evaluación de Ofcom modeló interferencias de radiofrecuencia que afectaban a los puntos de acceso en aproximadamente el 1.2% de las redes empresariales, o alrededor de 8,000 redes, con un menor impacto estimado en los dispositivos cliente. Esto es un recordatorio de que las condiciones de RF merecen atención incluso cuando la cobertura parezca sencilla.
Piense más allá de la radio
Una buena decisión de compra conecta tres elementos. El rendimiento de RF determina si los dispositivos pueden usar la red de manera confiable donde trabaja la gente. La gestión determina si el equipo de TI puede aplicar configuraciones coherentes, supervisar fallas y dar mantenimiento a la flota. La integración de identidad determina quién obtiene acceso, a qué se puede acceder y qué tan rápido se puede revocar dicho acceso.
Esas elecciones tienen efectos secundarios. Un SSID de invitados que utiliza una contraseña compartida puede ser sencillo de lanzar, pero puede dificultar la atribución y revocación del acceso. Un AP capaz no solucionará esa brecha de gobernanza por sí solo. De la misma manera, una plataforma de autenticación segura no puede compensar una mala ubicación o una radio sobrecargada.
Por lo tanto, la pregunta práctica de compra no es qué AP tiene la velocidad máxima más impresionante. Es qué plataforma se adapta al edificio, a los grupos de usuarios, a la red cableada y al equipo que debe operarla. Trate al AP como el ancla física de esas decisiones, y la comparación de proveedores se volverá más útil que una competencia de fichas técnicas.
Qué hace que un punto de acceso sea de nivel empresarial
Un enrutador doméstico combina varias tareas en un solo dispositivo. Un AP empresarial suele conectarse a una red cableada y proporciona acceso inalámbrico administrado, mientras que la conmutación, el enrutamiento, la política de seguridad y el acceso a Internet pueden residir en otro lugar. La diferencia es como un interruptor de luz en comparación con un sistema eléctrico para todo el edificio: cada AP atiende una área local, pero la organización necesita un control compartido y un comportamiento constante en todo el sitio.
Interprete el hardware en su contexto
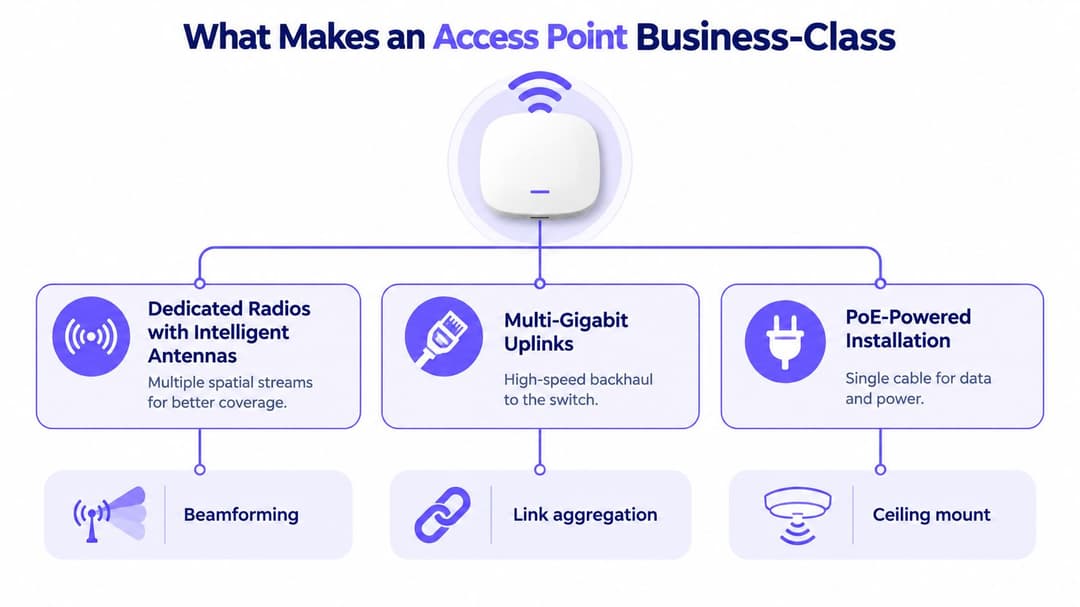
Comience con las radios y las antenas. Los AP empresariales pueden tener múltiples radios y flujos espaciales, junto con sistemas de antenas diseñados para gestionar la cobertura y la interferencia. El beamforming puede ayudar a dirigir la transmisión hacia los clientes, pero no elimina la necesidad de una ubicación sensata o un estudio de RF. Para espacios especializados como recintos con techos altos, verifique si el fabricante ofrece opciones de antenas adaptadas a la posición de montaje y al patrón de cobertura.
A continuación, inspeccione la conexión cableada. Un radio capaz de alcanzar un alto rendimiento agregado no puede ofrecer ese desempeño a través de un enlace ascendente subdimensionado. Ethernet de varios gigabits puede ser adecuado cuando la carga inalámbrica prevista lo justifique, pero el switch debe ser compatible con la interfaz y la trayectoria del cableado debe ser la apropiada. Verifique también los requisitos de energía del AP con respecto a la capacidad PoE del switch. Si el AP requiere más energía de la que suministra el switch, es posible que algunas funciones o configuraciones de radio no estén disponibles.
Por último, considere cómo se instala y mantiene el AP. Un dispositivo montado en el techo con un solo cable Ethernet que lleva tanto energía como datos puede hacer que la implementación sea más limpia, pero solo si el cableado, la capacidad del switch y el plan de montaje se diseñan en conjunto. La gestión centralizada del firmware y la configuración en toda la flota importan de la misma manera: la configuración individual puede volverse propensa a errores una vez que un sitio tiene muchos AP.
No se deje llevar por la etiqueta
El término “Enterprise” en la página de un producto no le indica si el dispositivo admite el modelo de gestión, los métodos de autenticación o las integraciones que su organización necesita. Solicite al proveedor que demuestre la configuración centralizada, el control de firmware, el monitoreo operativo y la forma en que el AP gestiona el roaming en un sitio con múltiples AP.
Verifique si el producto puede aplicar el diseño de red que planea utilizar, incluida la segmentación y la autenticación requerida. Luego, confirme el modelo de soporte y cualquier requisito continuo de la plataforma. Los puntos de acceso inalámbricos empresariales adecuados no son solo versiones más potentes de los dispositivos domésticos. Son componentes de un sistema administrado, y su valor depende de qué tan bien funciona el hardware con dicho sistema.
Las funciones que realmente importan en la ficha técnica
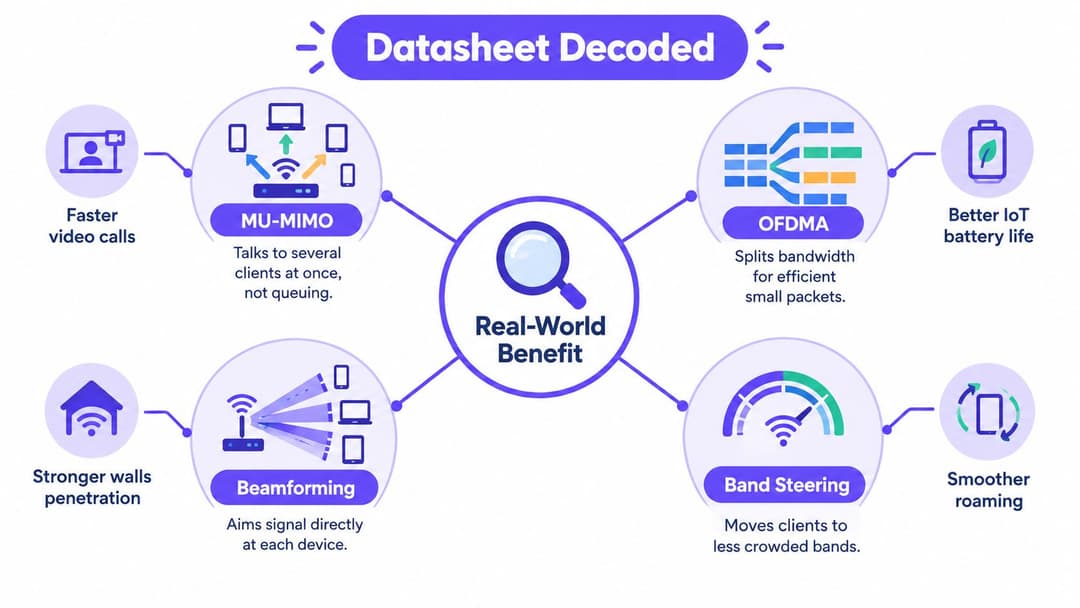
Cuando un AP se une a una red en vivo, su lista de funciones afecta más que el rendimiento de la radio. La compatibilidad de los clientes, la autenticación, la segmentación y las analíticas dependen de cómo se adapta el dispositivo al diseño general. Evalúe cada capacidad en función del tráfico, los controles de identidad y la infraestructura que debe admitir.
Eficiencia, seguridad y visibilidad
MU-MIMO permite que un AP se comunique con múltiples clientes compatibles en paralelo, en lugar de atender cada transmisión en una cola simple. La ganancia depende de las capacidades del cliente, los patrones de tráfico y las condiciones de radio. Trátelo como una función de eficiencia, no como una garantía de que cada dispositivo alcanzará la velocidad máxima anunciada.
OFDMA, disponible con WiFi 6, divide un canal en unidades de recursos más pequeñas. Esto puede ayudar a que un AP gestione intercambios cortos desde dispositivos conectados al mismo tiempo que maneja tráfico de aplicaciones más pesado. La guía de GovWifi del gobierno del Reino Unido recomienda utilizar WiFi 6 siempre que sea posible y aconseja configurar una tasa de datos básica mínima alta, desactivando las tasas bajas heredadas. Los clientes con tasas bajas pueden consumir un tiempo de aire desproporcionado, por lo que debe verificar la compatibilidad antes de cambiar las configuraciones de tasa. (Requisitos de red inalámbrica de GovWifi)
La seguridad merece el mismo nivel de escrutinio que el rendimiento de radio. Para las redes del personal, verifique cómo el AP admite la autenticación y el cifrado basados en la identidad, y si esos controles se integran con sus sistemas de identidad y directivas. WPA3-Enterprise y 802.1X pueden adaptarse a diseños que utilizan credenciales o certificados individuales, pero el servicio de autenticación y la configuración de los puntos finales también deben planificarse. La etiqueta de seguridad de un AP no es una arquitectura de identidad. Para obtener un análisis más completo de estas decisiones, consulte la guía de seguridad para WiFi empresarial que cubre el diseño de autenticación, cifrado y directivas.
Revise la ruta completa, no solo la lista de funciones
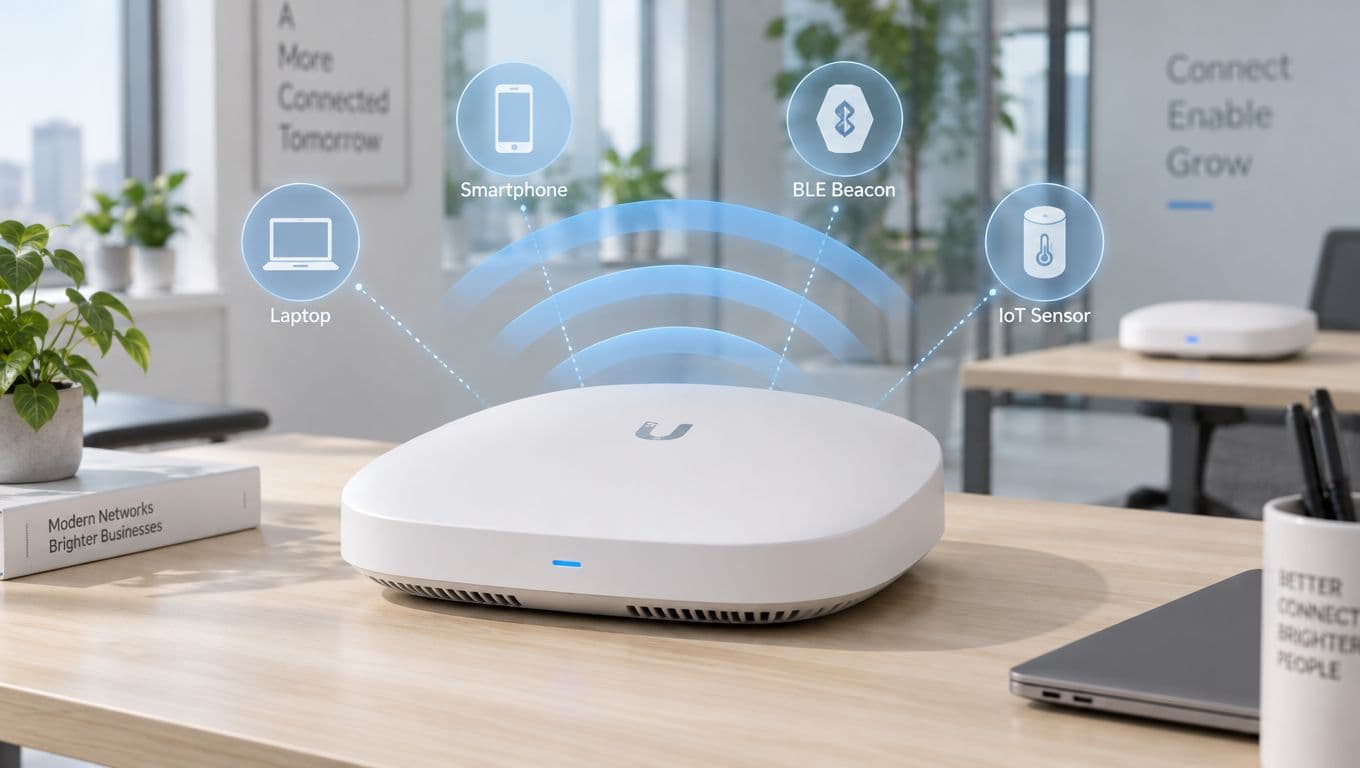
Una radio Bluetooth Low Energy puede admitir servicios de ubicación o flujos de trabajo de dispositivos. Su valor depende de un caso de uso definido y de una plataforma que pueda procesar los datos de manera adecuada. Confirme qué aplicaciones consumen la información, quién puede acceder a ella y cómo se ajusta la recopilación a los requisitos de privacidad y retención.
El enlace ascendente cableado puede restringir la radio. La guía del Gobierno del Reino Unido identifica interfaces de 1, 2.5, 5 y 10 Gbps como opciones típicas de AP. Si la configuración de radio elegida puede generar más tráfico agregado del que transporta una conexión de 1 Gbps, el enlace ascendente se convierte en un cuello de botella. Eso no significa que cada sitio necesite el puerto más grande. Adapte el AP y el switch a la carga esperada.
Antes de comprar, clasifique cada función como requerida, útil para más adelante o irrelevante para la implementación. Priorice la autenticación segura, la capacidad adecuada de PoE y de enlace ascendente, y las capacidades de RF adaptadas al sitio. Las funciones propietarias de analítica y gestión pueden agregar valor, pero también pueden crear dependencias. Verifique que la organización acepte sus requisitos de integración y el efecto en elecciones futuras.
Elección entre gestión en la nube, por controlador y independiente
El modelo de gestión es una decisión operativa, no solo una preferencia de interfaz. Una flota administrada en la nube puede ayudar a un equipo reducido a aplicar configuraciones consistentes en distintas ubicaciones, mientras que un diseño basado en controlador puede adaptarse a una organización que desea control local en sus instalaciones. Los APs independientes pueden funcionar donde las implementaciones son pequeñas y los requisitos son simples, pero imponen más trabajo de configuración y coherencia al administrador.
| Modelo de gestión | Mejor opción para | Compromiso clave |
|---|---|---|
| Gestionado en la nube | Sitios y equipos distribuidos que necesitan visibilidad centralizada | Depende del servicio en la nube, las licencias y el modelo de manejo de datos del proveedor |
| Basado en controlador | Sitios que requieren políticas centrales con operación de controlador local | Requiere planificación, mantenimiento del controlador e integración adecuada |
| Independiente (Standalone) | Despliegues pequeños con complejidad operativa limitada | La configuración individual dificulta la consistencia y la supervisión de toda la flotilla |
Elija en función del equipo con el que cuenta
La gestión en la nube es más útil cuando los administradores necesitan supervisar y dar mantenimiento a los APs en múltiples ubicaciones sin tener que desplazarse a cada sitio. Antes de elegirla, revise los términos de licencia, la dependencia de Internet, los requisitos de soberanía de datos y la calidad de las APIs de la plataforma. Un panel de control atractivo es menos útil si no puede proporcionar los eventos o la información de clientes que sus sistemas de operaciones y analítica necesitan.
Un despliegue basado en controlador traslada más responsabilidad a la infraestructura local y al equipo de red. Puede ser adecuado cuando la organización necesita un modelo operativo específico o ya ejecuta el entorno de controlador del proveedor. Confirme qué sucede con el servicio del AP si el controlador no está disponible, y si la autenticación, el roaming y el monitoreo continúan según lo previsto.
La gestión independiente mantiene la arquitectura simple al principio. Puede volverse incómoda cuando las configuraciones deben repetirse en muchos dispositivos, especialmente si las redes del personal, de los visitantes y operativas necesitan un tratamiento consistente. Si la organización espera crecer o necesita una visibilidad confiable en toda la flota, incluya la carga de trabajo de gestión futura en la decisión en lugar de comparar únicamente el costo inicial del dispositivo.
Pruebe la integración antes de comprometerse
Solicite a los proveedores que muestren cómo se implementan las configuraciones, cómo se controla el firmware y qué sucede cuando un AP pierde su conexión de gestión. Luego pruebe la ruta de datos hacia los sistemas de identidad, registros y analítica. La respuesta correcta depende de la capacidad del equipo, las restricciones operativas y las necesidades de integración, no de una preferencia universal por la gestión en la nube o local.
Dimensionamiento y planificación de RF para edificios reales
Un mapa de cobertura puede parecer óptimo mientras los usuarios se quejan de que el WiFi falla en las reuniones. Eso sucede porque la intensidad de la señal y la capacidad no son lo mismo. Un AP puede alcanzar cada rincón de una sala, pero aun así tener dificultades cuando muchos dispositivos compiten por el tiempo de aire simultáneamente.
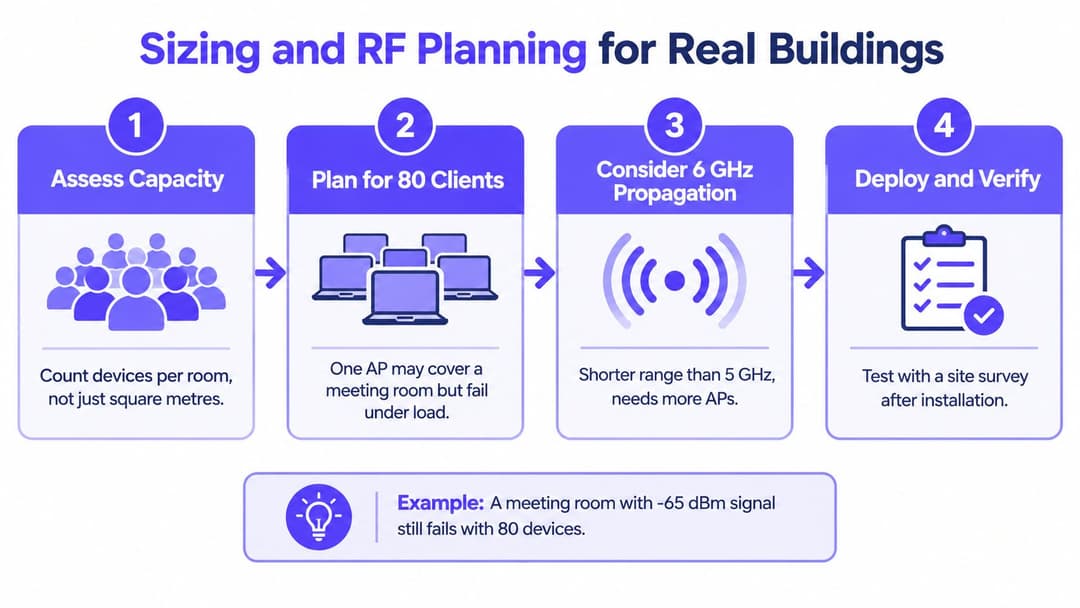
Cree un diseño basado en el uso
Comience por las personas, los dispositivos y las aplicaciones en cada área. La habitación de un hotel, una clínica y un espacio de reuniones pueden ocupar una superficie similar, pero imponer demandas diferentes a la red. El resumen de diseño debe identificar dónde se reúnen los usuarios, qué dispositivos llevan, qué aplicaciones son críticas para el negocio y dónde el equipo operativo necesita conectividad confiable.
Utilice los planos de la edificación para crear un diseño predictivo, pero no trate la predicción como una garantía de despliegue. Las paredes, las puertas, los muebles, las redes vecinas y la altura de montaje afectan el resultado. Valide las ubicaciones propuestas con un estudio en el sitio y, luego, pruebe la red instalada con dispositivos cliente representativos y las aplicaciones que la gente usa en el día a día. Las pruebas de capacidad de transmisión y las verificaciones de uso de tiempo de aire pueden ayudar a exponer problemas que una sola lectura de intensidad de señal no mostrará.
El Reino Unido ha puesto a disposición la banda inferior de 6 GHz, 5925–6425 MHz, para WiFi exento de licencia y otras tecnologías RLAN. Ofcom permite la operación en interiores de hasta 250 mW y la operación en exteriores de muy baja potencia de hasta 25 mW. (Declaración del espectro de 6 GHz de Ofcom) Esto añade espectro para dispositivos compatibles, pero una frecuencia más alta no crea una capa de cobertura universal. La banda de 6 GHz generalmente tiene una propagación más corta y una menor penetración en paredes que las bandas inferiores, por lo que el espaciado de los AP y el backhaul cableado deben reflejar las características del edificio.
Exija a los instaladores que muestren su trabajo
Para cada ubicación propuesta de AP, pregunte qué capacidad atiende, qué bandas utilizará y cómo se conecta la instalación al conmutador y PoE. En recintos de alta densidad, las recomendaciones de GovWifi también sugieren limitar las implementaciones a un máximo de cuatro SSIDs por banda por sitio, ya que los SSIDs generan tráfico de gestión incluso cuando la demanda de las aplicaciones es baja. Mantenga claros los roles de la red sin crear un SSID independiente para cada categoría de usuario.
El ancho de canal es otra decisión de diseño en lugar de solo una casilla por marcar. La misma guía de GovWifi recomienda canales de 40 MHz para redes 802.11n/ac, un enfoque conservador que puede respaldar la reutilización de canales en entornos densos. Solicite al instalador que explique el plan de canales y cómo toma en cuenta las redes vecinas en lugar de aceptar los valores predeterminados sin una revisión.
Para la planificación práctica de RF, utilice esta guía de ingeniería de RF para WiFi como punto de referencia. Su pliego de condiciones debe requerir un plan predictivo, validación en el sitio, pruebas posteriores a la instalación y cambios documentados. Eso le da al equipo de TI la evidencia para juzgar si la red instalada cumple con los requisitos del sitio.
Integración de AP con plataformas de identidad como Purple
En el lobby de un hotel, un invitado puede necesitar acceso rápido a Internet, mientras que el personal requiere acceso a los sistemas internos y una forma de verificar su identidad. El punto de acceso transporta el tráfico, pero la autenticación, la segmentación y los registros de sesión dependen de cómo se conecta a las plataformas de gestión de red e identidad. Elija el AP y la arquitectura de gestión teniendo en cuenta esos flujos de trabajo.
Adapte el método de acceso al usuario
Una contraseña compartida para invitados es fácil de explicar, pero difícil de controlar una vez que se difunde. Un portal de correo electrónico o SMS puede capturar una señal de identidad, a costa de un paso adicional para visitantes recurrentes y personas que necesitan un acceso confiable rápidamente. Passpoint y OpenRoaming pueden proporcionar conectividad cifrada basada en perfiles sin un flujo repetido de portal cuando los dispositivos cliente y el despliegue lo admiten. La autenticación del personal también puede vincularse con las políticas de identidad y acceso de la organización.
Establezca las reglas de gobernanza antes de elegir un método. Decida qué información recopila el sistema, cuánto tiempo se conserva, quién puede investigar los registros de conexión y cómo los administradores revocan el acceso. Separe el tráfico de invitados y del personal con políticas de red. Luego, pruebe la experiencia de inicio de sesión frente a las necesidades de los visitantes, contratistas, pacientes o inquilinos, en lugar de tratar a cada usuario como un invitado de una sola vez.
Purple se integra con los principales proveedores de AP empresariales en entornos gestionados por controlador y en la nube. Su soporte para OpenRoaming y Passpoint tiene como objetivo proporcionar conectividad cifrada desde el primer paquete para invitados y acceso de zero-trust basado en certificados para el personal. Valide estas capacidades con respecto a los flujos de trabajo específicos de AP, controlador e identidad en su despliegue.
Mantenga diferenciadas las opciones de hardware e identidad
Una plataforma de identidad y un proveedor de AP son decisiones independientes. Aruba ClearPass o el ecosistema de gestión de Meraki pueden adaptarse a entornos particulares; se puede evaluar una capa de autenticación independiente en términos de compatibilidad, experiencia del usuario y administración. Confirme cómo el AP o el controlador pasa las solicitudes de autenticación, cómo se aplican las políticas y qué resultados de conexión pueden ver los administradores.
Las claves compartidas previamente basadas en la identidad pueden asignar credenciales distintas dentro de un diseño de red compartido, lo que puede ayudar con dispositivos heredados que no pueden usar autenticación basada en certificados. Un solo SSID no garantiza la seguridad. Las políticas aún deben asignar usuarios y dispositivos a los segmentos de red adecuados y bloquear el acceso no deseado entre ellos.
Compare plataformas en función de resultados prácticos: cifrado desde el primer paquete, facilidad de reconexión para visitantes recurrentes, visibilidad de la sesión para administradores y velocidad de revocación de acceso. Esta descripción general de redes basadas en identidad describe cómo las decisiones de autenticación se relacionan con la infraestructura de AP. Mantenga la capa de autenticación portátil cuando sea posible, para que el reemplazo de puntos de acceso no requiera reconstruir los flujos de trabajo de identidad.
Cuándo vale la pena el WiFi 7 y cuándo no
El estándar de WiFi más reciente no es automáticamente la mejor compra. Un AP puede admitir radios avanzadas y aun así ofrecer pocos beneficios prácticos si la mayoría de los dispositivos cliente no pueden usarlas, el diseño de RF del edificio es deficiente o el enlace ascendente cableado limita el rendimiento.
Estudios de referencia recientes en el Reino Unido reportaron una adopción de WiFi 6 del 43.4% en las muestras y de WiFi 7 del 3.8%. (Evaluación comparativa de adopción de WiFi en el Reino Unido) Ese panorama sugiere que muchas redes aún atienden a un parque mixto de dispositivos cliente. Esto no determina lo que admiten los dispositivos de una organización en particular, por lo que debe revisar su propio inventario de clientes antes de considerar una actualización de AP como la única solución.
Identifique la limitación real
WiFi 7 puede tener sentido donde la empresa pueda identificar una necesidad real de capacidad o de aplicaciones, como un entorno de eventos de alta densidad o un entorno clínico con flujos de trabajo inalámbricos exigentes. Sin embargo, una oficina típica puede obtener más valor al corregir la mala ubicación de los AP, el comportamiento deficiente del roaming, la autenticación inconsistente o un enlace ascendente por cable subdimensionado. Esas fallas pueden persistir incluso después de una actualización de radio.
La banda inferior de 6 GHz del Reino Unido ofrece a los AP compatibles otra opción de espectro, pero los 6 GHz no reemplazan la cobertura de todas las bandas inferiores. Su propagación más corta puede requerir un espaciado más cercano entre AP, cableado adicional y más trabajo de instalación. Confirme que los dispositivos cliente admitan la banda y que el caso de uso se beneficie del espectro disponible antes de estructurar el proyecto en torno a ello.
Compare el costo del ciclo de vida
Una decisión de actualización sólida incluye más que el precio de compra del AP. Considere si los switches PoE existentes pueden alimentar las radios seleccionadas, si los enlaces ascendentes deben actualizarse, qué licenciamiento de gestión o controlador aplica y cuánto trabajo requerirá validar la compatibilidad del cliente. Incluya la instalación, las pruebas de RF y la carga operativa de soportar un entorno mixto de hardware y clientes.
Comience con evidencia de las operaciones actuales: mezcla de clientes, utilización del tiempo de aire, fallas de roaming y rendimiento de las aplicaciones críticas para el negocio. Si esas mediciones señalan una restricción de radio o espectro, una generación de AP más reciente puede estar justificada. Si señalan hacia otro lado, resuelva primero ese problema. Comprar WiFi 7 solo porque es más nuevo puede dejar intacta la fuente real del mal servicio.
Una lista de cotejo de adquisiciones antes de firmar cualquier contrato
Utilice esta lista de verificación para convertir el diseño en una decisión de compra. Mantiene los requisitos de radio, infraestructura e identidad en una misma conversación.
- Alimentación y conmutación: ¿Puede el presupuesto de PoE existente soportar los AP seleccionados en su configuración prevista, y pueden los switches proporcionar enlaces ascendentes adecuados?
- Gestión e integración: ¿Muestra la plataforma la información y las API que sus sistemas de identidad, monitoreo y analítica necesitan?
- Acceso y seguridad: ¿Puede el diseño separar al personal, a los invitados y a los dispositivos operativos, y pueden los administradores identificar y revocar el acceso?
- Evidencia de RF: ¿Ha basado el proveedor la ubicación y la selección de canales en el inmueble, la densidad de usuarios y las pruebas de validación?
- Costo del ciclo de vida: ¿Ha tomado en cuenta el hardware, las licencias, los cambios de switches, la instalación y el soporte continuo?
Antes de aprobar el pedido, haga tres preguntas directamente: ¿Funcionarán estos AP con el presupuesto PoE que tenemos? ¿Puede nuestra plataforma de gestión proporcionar los datos y las integraciones que requiere nuestro stack de identidad y analítica? ¿Qué incluirá el costo total de cinco años, incluyendo licencias y enlaces ascendentes?
Los puntos de acceso inalámbricos empresariales son una decisión de plataforma, no una decisión de hardware. Los compradores que vinculan la selección de AP con la planificación RF, la gestión y la política de identidad están mejor preparados para entregar una red que siga siendo fácil de mantener a medida que cambian las necesidades.
Purple proporciona una plataforma de identidad y autenticación WiFi basada en la nube que funciona con los puntos de acceso existentes, incluidos Meraki, Aruba, Ruckus, Mist y UniFi. Si está evaluando cómo conectar la comodidad de los invitados con la identidad del personal y la gobernanza de la red, explore Purple como una opción para la capa de autenticación.