

Un ticket de soporte informa sobre un SSID desconocido, Free_Venue_WiFi, visible desde el piso de la oficina. Nadie en TI lo autorizó, pero la señal es fuerte cerca de una sala de juntas y varias laptops del personal se han quejado recientemente de conexiones inestables. La primera pregunta no es si el nombre parece sospechoso, sino si el dispositivo es simplemente una red cercana, un puente no autorizado hacia su LAN o un gemelo malvado diseñado para atraer a sus usuarios.
La detección de puntos de acceso no autorizados (rogue AP) solo se vuelve útil cuando conduce a una decisión defendible y a un resultado físico. Una alerta sin clasificación genera ruido. La clasificación sin validación del lado cableado deja incertidumbre. Incluso un dispositivo confirmado sigue siendo un riesgo activo hasta que alguien aísla su conexión, encuentra el hardware, lo retira y registra por qué apareció.
Esta guía práctica aborda el problema como un proceso de respuesta a incidentes para oficinas, hoteles, establecimientos comerciales, hospitales, residencias estudiantiles y edificios multiinquilino. Combina observaciones de RF, datos del controlador, telemetría de switches, comportamiento del usuario e investigación en el sitio, ya que ninguna señal por sí sola distingue de manera confiable un ataque de una red vecina inofensiva.
Por qué los puntos de acceso no autorizados son una amenaza grave
Un rogue AP puede ser el router de consumo de un empleado, un dispositivo instalado por otro departamento, una unidad corporativa mal configurada o un clon malicioso (evil twin) que copia un SSID de confianza. El motivo cambia la investigación, pero no la primera decisión de control. Cualquier dispositivo inalámbrico fuera del inventario aprobado invalida las suposiciones sobre autenticación, segmentación, parches y monitoreo.
El caso de mayor riesgo es un AP conectado a la LAN corporativa. Un empleado podría instalar uno para mejorar la cobertura en la oficina trasera de un hotel, mientras que un equipo de retail podría conectarlo para un periférico de punto de venta. De cualquier manera, el dispositivo puede crear una ruta inalámbrica que elude los controles normales de autenticación, la gestión de vulnerabilidades y la responsabilidad operativa.
Un atacante puede explotar la misma brecha de manera deliberada. Un AP no autorizado puede exponer servicios internos, proporcionar acceso a puntos finales mal protegidos o capturar credenciales. Un gemelo malvado colocado cerca de una recepción, un centro de conferencias o un centro comercial puede imitar un SSID familiar y esperar a que los teléfonos o las laptops se asocien.
Regla operativa: Trate lo "no inventariado" como un candidato de investigación, no como prueba de una intención maliciosa.
El entorno del Reino Unido hace que la identificación sea más difícil de lo que sugiere un diagrama de red. Un análisis centrado en el Reino Unido estimó que hasta el 20% de las ubicaciones empresariales ya tenían un punto de acceso no autorizado conectado a sus sistemas, lo que demuestra que esta exposición puede ser de gran importancia (análisis de pruebas de penetración inalámbricas en el Reino Unido). El mismo estudio examinó aproximadamente 96,433 puntos de acceso en una sección de Londres, incluyendo un 24% de redes abiertas, un 48% de redes protegidas con WPA/WPA2 y un 14% de redes encriptadas con WEP (el estudio de WiFi de Londres y Belfast).
Esas cifras no hacen que cada SSID abierto sea hostil. Muestran por qué un SSID o un modo de seguridad no pueden resolver el caso por sí solos. En un hotel, las redes de invitados, los puntos de acceso del personal, el equipo de administración del edificio y los sistemas de los inquilinos pueden ocupar el mismo espacio de RF. En un hospital, un transmisor en un estacionamiento o edificio adyacente puede ser visible sin tener ninguna ruta hacia los sistemas clínicos.
La brecha operativa aparece después de la alerta. Los equipos deben distinguir un vecino de un dispositivo conectado a la LAN, rastrear un BSSID sospechoso a través de los registros del controlador y del switch, y ubicar el hardware físico en el sitio. En un hotel o una oficina multiinquilino, eso puede significar revisar los ductos de cableado, cuartos de comunicaciones, falsos plafones, salas de juntas y áreas controladas por los inquilinos. Un panel de control puede identificar una señal, pero no puede desconectar un dispositivo de un puerto activo.
El riesgo empresarial tiene dos caras. Un AP no autorizado puede crear una puerta trasera y puede interrumpir la cobertura, el roaming, la capacidad y la resolución de problemas. Utilice una guía de seguridad WiFi empresarial como referencia para los controles circundantes, luego aplique el estándar práctico: mantenga un inventario autorizado, monitoree el espacio radioeléctrico, verifique la conectividad cableada, ubique el dispositivo, conténgalo, elimínelo y registre el resultado.
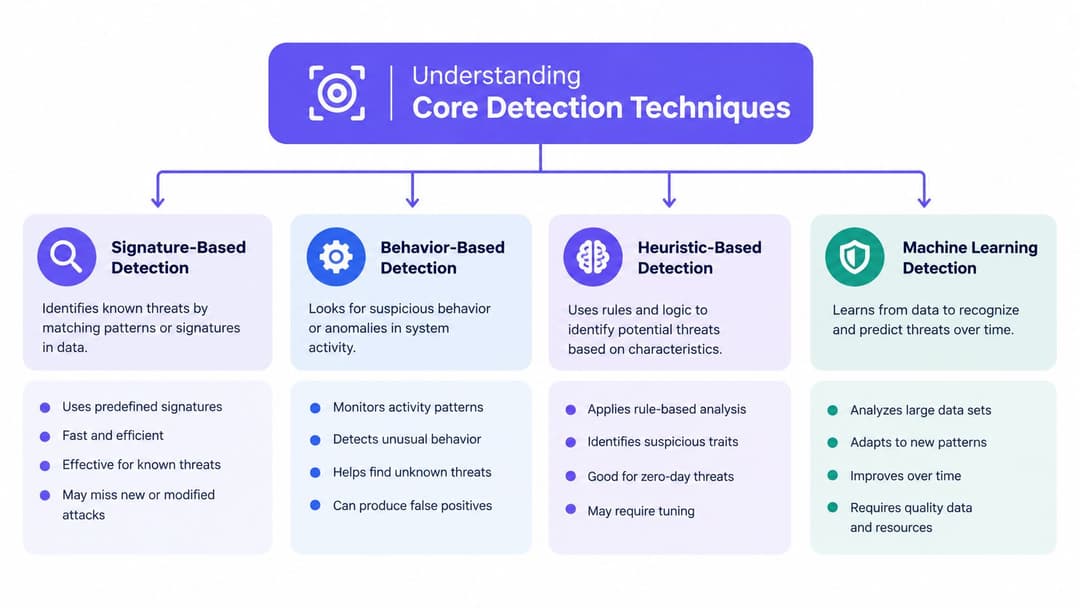
Comprensión de las técnicas de detección esenciales
La detección de puntos de acceso no autorizados funciona mejor como un problema de correlación. Una baliza le indica que un dispositivo está transmitiendo, pero no le dice si ese dispositivo está conectado a su red, si está imitando su SSID o si pertenece a un negocio vecino.
Escaneo pasivo y sondeo activo
El escaneo pasivo escucha tramas de baliza y administración sin transmitir peticiones. Es silencioso, amplio y adecuado para el monitoreo continuo a través de sensores dedicados o infraestructura compatible. La recopilación pasiva puede capturar el BSSID, SSID, canal, modo de seguridad, información del proveedor, intensidad de la señal y el comportamiento temporal de los dispositivos visibles.
Su limitación es el contexto. Un sensor pasivo puede ver un AP de una oficina cercana, de la calle, de un departamento o de un vehículo sin saber si el dispositivo tiene algún tipo de accesibilidad por cable. Las obstrucciones físicas y la ubicación del sensor también afectan los resultados que se muestran.
El sondeo activo envía consultas y observa las respuestas. Puede ayudar a identificar redes ocultas o visibles de manera intermitente, y puede proporcionar más detalles que un enfoque de solo escucha. La desventaja es que el sondeo altera el entorno y puede generar tráfico de administración adicional, activar detecciones o distorsionar la línea base del comportamiento del cliente que intenta establecer.
No utilice ninguno de los métodos como un veredicto definitivo. Utilice el monitoreo pasivo para un descubrimiento amplio y verificaciones activas para una investigación controlada.
Qué correlacionan realmente WIDS y WIPS
Un WIDS observa y alerta. Un WIPS puede agregar medidas de cumplimiento o contención, según el producto, la configuración y el modelo de aprobación. Ambos deben comparar las identidades inalámbricas observadas con el inventario de AP autorizado, pero un despliegue confiable va más allá:
- Coincidencia de BSSID y MAC: Compare la identidad de radio con las exportaciones del controlador, los registros de activos y la información del OUI del proveedor.
- Huella digital de RF: Examine la potencia, el canal, la temporización, las características de la trama y las estimaciones de ubicación para separar un AP de un cliente común o de una transmisión clonada.
- Relación de SSID: Un SSID coincidente merece atención, pero un SSID desconocido también puede ser riesgoso cuando está conectado a la LAN corporativa.
- Comportamiento del cliente: El sondeo excesivo, el roaming inesperado, los patrones de asociación y las anomalías en las tramas de gestión pueden aumentar la certeza.
- Capacidad de alcance cableado: El DHCP, las tablas de switches, los eventos de NAC y los datos del controlador pueden establecer si el dispositivo está conectado a un segmento interno.
Un estudio universitario del Reino Unido evaluó una red neuronal supervisada utilizando delta-time, número de secuencia, intensidad de la señal y subtipo de trama. Detectó ataques conocidos del 99% al 100% y ataques desconocidos del 89%, pero el rendimiento disminuyó al 75% cuando el atacante y la víctima estaban en la misma ubicación (estudio de detección de ataques inalámbricos). El resultado es operativamente importante. Un modelo puede ser altamente efectivo bajo condiciones de radio separadas y aun así tener dificultades en pisos de oficinas concurridos, hoteles o viviendas para estudiantes donde las transmisiones legítimas y hostiles se superponen.
El sondeo de clientes también necesita moderación. La actividad excesiva de sondeo puede inflar las detecciones, por lo que un sistema de alta fidelidad debe comparar un dispositivo sospechoso con el comportamiento de series temporales y las condiciones de RF cercanas, en lugar de escalar solo por el recuento de sondeos. Los profesionales que deseen información adicional sobre el monitoreo inalámbrico pueden consultar la etiqueta WiFi de Wisenet Security, manteniendo su propio inventario y la evidencia del lado cableado como la autoridad.
Implementación y optimización de su sistema de detección
Un sistema de detección falla operativamente si produce alertas que nadie puede investigar. Construya la cadena de evidencias antes de ajustar la sensibilidad: el inventario autorizado, las observaciones de RF, los registros del controlador y una ruta clara hacia el puerto del switch y el dispositivo físico.
Exporte cada AP autorizado desde el controlador inalámbrico. Registre su ubicación aprobada, relación de switch, propietario de gestión, SSIDs, bandas de radio y canales esperados. Incluya el equipo temporal utilizado para eventos, mantenimiento, demostraciones y proyectos de construcción. De lo contrario, esos dispositivos se reportarán como excepciones inexplicables.
Recorra el sitio con el inventario abierto. Un diagrama de red puede ubicar un AP en una sala de conferencias, mientras que un estudio de espectro o WiFi muestra si su señal está presente allí. Registre las redes cercanas como observaciones externas siempre que sea posible, en particular en hoteles, centros comerciales, hospitales y oficinas multiinquilino. En estos sitios, un sensor puede identificar un transmisor sospechoso, pero el personal aún necesita un método práctico para encontrar el hardware físico.
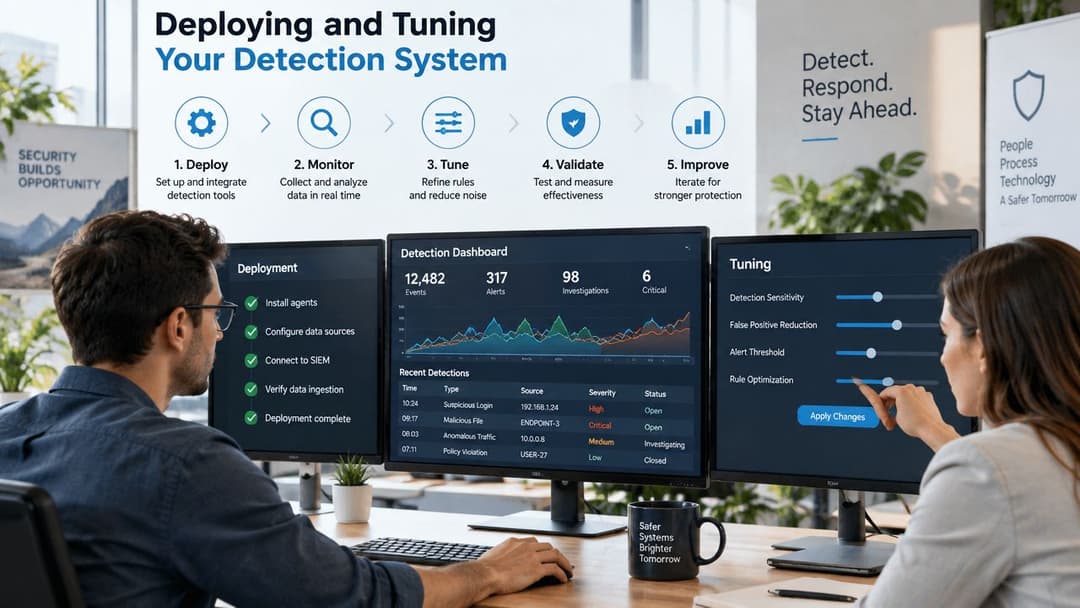
Establezca una línea base antes de aumentar la sensibilidad
Un estudio del Reino Unido encontró una densidad de AP de aproximadamente 3,013 APs por km² en Londres en comparación con 454 APs por km² en Belfast (resultados de pruebas de penetración de WiFi en el Reino Unido). Los entornos densos generan detecciones legítimas, por lo que alertar sobre cada BSSID desconocido abrumará a los analistas y los alentará a descartar las advertencias.
Sintonice las reglas en función de la evidencia combinada:
| Señal | Pregunta útil | Interpretación típica |
|---|---|---|
| BSSID y OUI | ¿El hardware es conocido y creíble? | La identidad desconocida requiere revisión |
| Intensidad de la señal | ¿La fuente está dentro o fuera de las instalaciones? | Una señal fuerte y localizada aumenta la prioridad |
| Similitud de SSID | ¿Imita un nombre corporativo o de invitado? | Posible gemelo malvado, no es una prueba definitiva |
| Telemetría cableada | ¿Aparece en un switch o registro DHCP? | La accesibilidad interna aumenta el riesgo |
| Comportamiento del cliente | ¿Los usuarios se están asociando o sondeando de forma inusual? | Respalda la clasificación cuando se correlaciona |
Meraki, Aruba, Mist y UniFi muestran diferentes etiquetas y flujos de trabajo, pero la lógica de control sigue siendo la misma. Marque los AP aprobados y los dispositivos vecinos conocidos, dirija los nuevos candidatos a una cola de revisión y envíe alertas de alta prioridad solo cuando la evidencia de RF se combine con un SSID sospechoso, una asociación de clientes o una observación en el lado cableado.
Los datos de identidad no reemplazan las pruebas de red. Un dispositivo de invitado puede ser legítimo a pesar de generar sondeos inusuales. Un dispositivo desconocido que utiliza un SSID familiar puede merecer más atención que un hotspot que es obviamente extraño. El WiFi con detección de identidad puede ayudar a separar los dispositivos del personal y de los invitados de los clientes desconocidos. La guía de WPA-Enterprise también explica por qué la autenticación gestionada es preferible a las credenciales inalámbricas compartidas.
Sintonice para la investigación, no para la limpieza del tablero de control
Cree políticas separadas para candidatos externos, internos y de suplantación de identidad. Registre los dispositivos externos para una revisión periódica. Para los dispositivos internos, cree un ticket que contenga el puerto del switch, la VLAN, la evidencia de DHCP, el sensor más cercano y un responsable del seguimiento físico. Un aparente clon malicioso (evil twin) debería activar una verificación rápida de los clientes afectados y los eventos de autenticación.
Revise los falsos positivos con las personas que los investigan. Si un AP legítimo de un miembro se descarta repetidamente, agregue sus características de RF y detalles de propiedad a la línea base. Si aparecen puntos de acceso móviles durante los eventos, documente el área esperada y los criterios de escalación en lugar de suprimir toda la categoría.
El objetivo no es tener un panel de control sin actividad. Es tener una ruta corta y repetible desde una alerta creíble hasta la evidencia, el rastreo de puertos, la ubicación del dispositivo y la mitigación segura.
Cómo validar un sospechoso de AP no autorizado
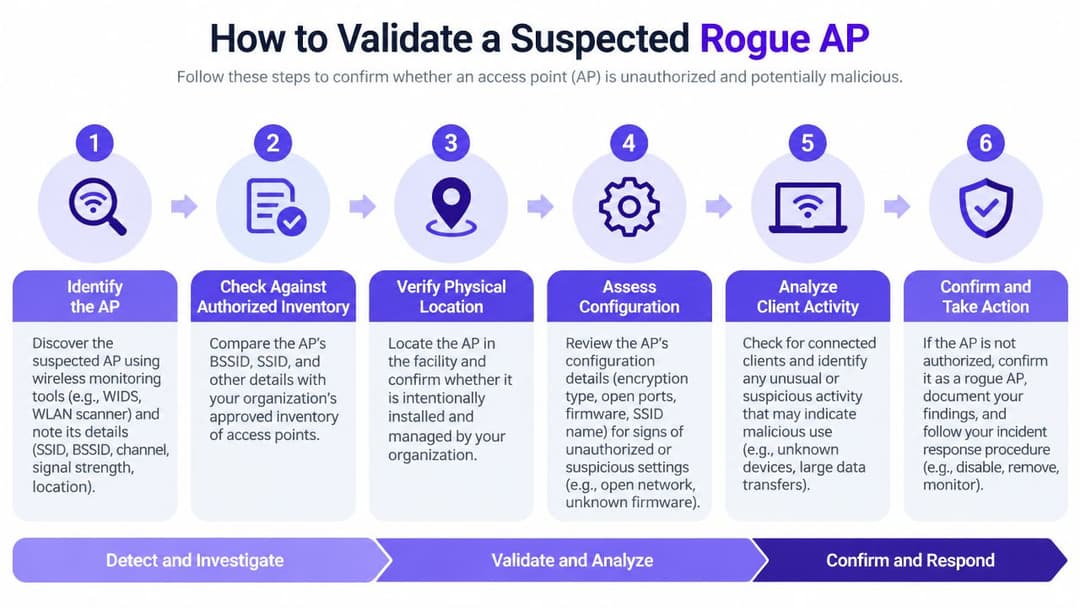
Una alerta se vuelve accionable cuando se pueden conectar tres datos: qué es el dispositivo, de dónde proviene su señal y si llega a su red cableada. Una cafetería cercana, el hotspot para huéspedes de un hotel y un router de oficina no autorizado pueden verse similares en una consola de sensores. La validación debe separar esos casos antes de que alguien suspenda un servicio legítimo.
Establezca la identidad y la evidencia de RF
Registre el BSSID, SSID, el OUI del proveedor, el canal, la banda, la configuración de seguridad, la intensidad de la señal, las horas de primera y última detección y los sensores de detección. Compare el hardware con el inventario autorizado. Confirme si el SSID pertenece a una red corporativa, de invitados, de inquilinos o de servicios temporales.
Un SSID abierto no demuestra que un AP sea no autorizado. Las redes públicas y de inquilinos pueden estar abiertas intencionalmente, mientras que un dispositivo no autorizado puede copiar un SSID de confianza. Compare la identidad MAC, el comportamiento de la señal, el uso de canales y las estimaciones de ubicación antes de asignar la gravedad. Un recurso de búsqueda de direcciones MAC puede proporcionar contexto del proveedor durante el triaje, pero no puede establecer la propiedad ni la seguridad. Compare el resultado con los registros del controlador, los registros de activos y la documentación de red del sitio.
La validación física es importante desde el principio, en particular en hoteles y oficinas multiinquilino. Recorra el área de cobertura sospechosa con una herramienta de análisis de espectro o WiFi, compare las lecturas de varias posiciones y registre si la señal se fortalece cerca de una habitación, un ducto de servicios, el área de recepción o un espacio compartido de inquilinos. Una señal fuerte de una ubicación inesperada puede revelar un dispositivo que los registros digitales no pueden identificar.
Pruebe o refute la conectividad cableada
La pregunta clave es si el AP tiene una ruta hacia una red interna. Busque en las tablas de reenvío de switches, registros de DHCP, eventos de NAC, registros de autenticación de puertos y datos del controlador para encontrar el BSSID o las identidades de clientes asociadas. Si el BSSID no se expone directamente, correlacione los detalles del proveedor, las marcas de tiempo, los clientes observados, la actividad de VLAN y los cambios en los puertos del switch.
Utilice esta secuencia:
- Verifique el inventario: Confirme que el BSSID no sea un AP aprobado, temporal o reemplazado recientemente.
- Compare la evidencia de RF: Revise la ubicación del sensor, el límite de señal, el canal, el comportamiento de transmisión y el movimiento a lo largo del tiempo.
- Inspeccione los registros cableados: Identifique un switch, puerto, VLAN, arrendamiento o punto final autenticado vinculado al dispositivo.
- Revise las asociaciones: Verifique si los clientes corporativos se conectaron, intentaron autenticarse o accedieron a servicios internos.
- Clasifique el hallazgo: Registre un vecino externo, un AP interno no autorizado, un gemelo malvado sospechoso o un candidato no resuelto.
- Preserve la evidencia: Exporte las alertas y los registros relevantes antes de que la contención cambie el estado del dispositivo.
Estándar de evidencia: Cierre una alerta solo cuando la propiedad y la disponibilidad de la red estén documentadas.
Un dispositivo sin una relación cableada aún puede ser un gemelo malvado o una molestia local. Un AP conectado a un switch corporativo es un incidente interno y requiere una escalación rápida. El registro de validación también debe identificar quién localizará el dispositivo físico, porque un BSSID confirmado sin una habitación, gabinete o propietario de puerto asignado deja el incidente sin resolver.
Mitigación por contención y eliminación física
Una vez que se confirma que un AP es interno y no autorizado, contenga su ruta de red antes de comenzar una larga búsqueda en el edificio. Use NAC, controles de switch o una acción WIPS aprobada para poner en cuarentena el puerto. Conserve el número de puerto, el nombre del switch, la VLAN, la MAC del dispositivo y las marcas de tiempo antes de apagar cualquier cosa, ya que esos detalles respaldan tanto la investigación como el análisis posterior de la causa raíz.
La contención debe ser proporcionada. Un enrutador doméstico confirmado que actúe como puente hacia una VLAN de personal puede justificar el apagado inmediato del puerto. Un sospechoso de gemelo malvado sin conexión cableada puede requerir advertencias a los clientes inalámbricos, escalación de seguridad y un barrido controlado en lugar de una acción indiscriminada contra las redes vecinas.
Múdese del puerto a la habitación
El rastreo de puertos reduce el área de búsqueda, pero no siempre identifica el objeto físico. En un hotel, el puerto del switch puede llevar a un ducto de servicios, a un gabinete de administración interna o a una habitación cuya toma de red local se comparte con un inquilino. En un hospital o una oficina de varios pisos, la documentación puede estar incompleta, las conexiones de parcheo pueden haber cambiado y el dispositivo puede estar detrás de un pequeño switch no administrado.
Utilice un proceso de campo repetible:
- Confirme el punto final: Verifique los LEDs del switch, la información de LLDP donde esté disponible, los cambios recientes de enlace y el registro del panel de conexiones.
- Mida la señal de RF: Recorra el área sospechosa con una herramienta de análisis de espectro o de WiFi y compare la intensidad de la señal desde múltiples posiciones.
- Busque en ubicaciones no obvias: Inspeccione armarios, falsos techos, salas de reuniones, mostradores de recepción, mobiliario comercial, áreas de estacionamiento y espacios de inquilinos.
- Coordine el acceso: En instalaciones ocupadas, involucre al personal de mantenimiento, recepción, seguridad y al contacto del inquilino. No ingrese a áreas restringidas sin autorización.
- Fotografíe y etiquete: Registre el hardware, la fuente de alimentación, la ruta del cable, la información de serie y el equipo circundante.
- Retire de forma segura: Desconecte la red y la energía, preserve el dispositivo si se requiere una investigación y evite una reconexión automática.
La guía de pruebas de penetración inalámbrica del Reino Unido enfatiza que los equipos deben barrer las instalaciones y las áreas de estacionamiento, mapear un dispositivo no autorizado al puerto y segmento de red más cercano, y probar el proceso colocando deliberadamente un AP no autorizado de prueba (guía de pruebas de penetración inalámbrica del Reino Unido). Esa prueba es importante porque una alerta que nadie puede ubicar es un control incompleto.
No confíe únicamente en la ubicación por RF. Las reflexiones de la señal, el concreto, las estructuras metálicas, los pisos vecinos y el tráfico cambiante de los clientes pueden producir picos engañosos. Combine el movimiento direccional con la evidencia del switch y una inspección local, luego documente la ubicación física final y la decisión de remoción.
Su lista de verificación de respuesta a incidentes de AP no autorizados
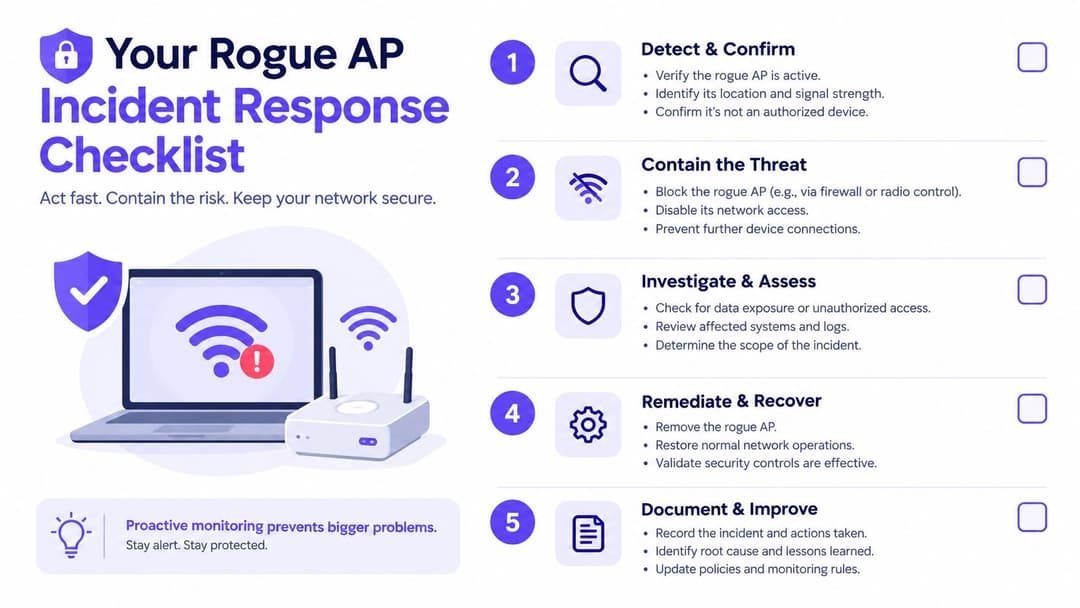
Una respuesta confiable debe funcionar a las tres de la mañana, durante una conferencia y en un sitio donde TI no controla cada armario. Mantenga la lista de verificación en el libro de jugadas del SOC y adapte los campos de responsabilidad a su modelo operativo. Cada alerta debe tener un investigador responsable, un encargado técnico de la contención y un contacto en el sitio.
Alerta inicial
Registre el BSSID, SSID, el proveedor, la banda, el canal, la intensidad de la señal, el sensor de detección y las marcas de tiempo. Registre si el SSID se parece a una red corporativa o de invitados y si algún cliente administrado se asoció con él.
- Asignar propiedad: Asigne un analista designado al ticket y registre el contacto para escalaciones.
- Proteger las pruebas: Exporte el evento de WIDS o WIPS y preserve los registros relevantes del controlador, DHCP, NAC y switch.
- Establecer prioridad: Aumente la urgencia en caso de direccionamiento interno, suplantación de un SSID corporativo, asociaciones de clientes inesperadas o una señal fuerte dentro de un área sensible.
Validación
Verifique el inventario autorizado antes de tratar la alerta como un incidente. Compare la identidad de radio y el comportamiento de RF con los AP aprobados, el equipo temporal, las redes vecinas y los sistemas de inquilinos conocidos.
- Confirmar el BSSID. Verifique los detalles de MAC y OUI contra los registros de activos.
- Localizar la señal. Compare las lecturas de los sensores e identifique el piso o la zona probable.
- Revisar el lado cableado. Busque en los datos de switch, DHCP, NAC y VLAN evidencias de conectividad interna.
- Revisar los clientes. Identifique los dispositivos administrados que se asociaron, sondearon o intentaron autenticarse.
- Clasificar el caso. Marque al candidato como externo, interno no autorizado, sospecha de suplantación o no resuelto.
Un hallazgo no se resuelve porque un analista crea que probablemente sea un vecino. Registre la evidencia y el motivo del cierre.
Contención
Para un AP no autorizado interno, ponga en cuarentena o deshabilite el puerto de switch asociado utilizando el proceso aprobado de NAC y control de cambios. Si el dispositivo es aparentemente un gemelo malvado sin conectividad cableada, proteja a los usuarios mediante comunicaciones de seguridad e investigue la actividad afectada de autenticación y sesión.
Principio de respuesta: Contenga primero la ruta que puede controlar, luego investigue el dispositivo que puede ver.
Notifique al equipo del sitio cuando pueda haber acceso físico o interrupción del servicio. En los sectores de hotelería y retail, coordine con el gerente de turno para que el personal no vuelva a conectar el dispositivo al intentar restablecer la conectividad de los invitados o de los pagos.
Erradicación y eliminación física
Rastree el puerto del switch a través de los registros de parcheo y use mediciones de RF para reducir la búsqueda. Inspeccione el área probable, incluidas las instalaciones compartidas y los espacios fuera de la infraestructura principal de TI, luego desconecte, retire, ponga en cuarentena o entregue el hardware de acuerdo con su política de manejo de evidencia.
Registre quién encontró el dispositivo, dónde estaba instalado, cómo se alimentaba, qué cable y puerto utilizaba y si se conectó algún cliente. Vuelva a escanear el área después de retirarlo y verifique que el BSSID ya no aparezca o que se haya restaurado el dispositivo autorizado.
Revisión y mejora
Averigüe por qué se pudo haber conectado el dispositivo. Revise los puertos no utilizados, la aplicación del control de acceso a la red (NAC), la incorporación de invitados y miembros, el acceso a las instalaciones, la política de red inalámbrica y la concientización del personal. Si un empleado lo instaló para resolver un problema de cobertura o conectividad, aborde esa necesidad subyacente en lugar de confiar únicamente en los controles disciplinarios.
El National Cyber Security Centre del Reino Unido aconseja explícitamente a las organizaciones “Monitorear las redes inalámbricas empresariales” y verificar las configuraciones de los AP empresariales como parte del fortalecimiento de la seguridad inalámbrica (contexto de la guía de seguridad inalámbrica del Reino Unido). Convierta esa guía en una medida operativa mediante el seguimiento del tiempo de alerta a validación, de validación a contención y de contención a eliminación física sin inventar objetivos que no pueda respaldar.
Vuelva a probar el proceso. Coloque un dispositivo de prueba aprobado bajo condiciones controladas, confirme que el monitoreo lo detecta, verifique que la alerta llegue al equipo adecuado, rastréelo hasta el puerto correcto y demuestre que el personal del sitio puede encontrarlo. Actualice el inventario, el manual de procedimientos, los diagramas y los contactos de escalación después de cada ejercicio.
Purple puede respaldar un modelo de acceso inalámbrico controlado al combinar la autenticación de invitados y del personal con la visibilidad de la red, y sus capacidades de WIPS pueden ayudar a identificar AP no autorizados para su investigación y contención. Revise el flujo de trabajo con su equipo de redes y luego visite Purple para evaluar si sus funciones de WiFi basadas en identidad y redes para establecimientos se adaptan a su proceso de respuesta ante AP no autorizados.


