
Es probable que su red ya se vea así. El personal se conecta con laptops gestionadas. Los invitados llegan con teléfonos y tablets que nunca volverá a ver. Las impresoras están guardadas en armarios con firmware antiguo. Las televisiones, escáneres, terminales de pago, sensores y controladores de puertas necesitan una dirección IP y una ruta hacia algo útil.
Los equipos de gestión de red no tienen problemas por falta de señal WiFi. Tienen problemas porque no pueden responder a tres preguntas sencillas con la suficiente rapidez. ¿Quién es? ¿Qué es este dispositivo? ¿A qué debería tener permitido acceder en este momento?
Ahí es donde un sistema moderno de control de acceso a la red se gana su lugar. No como una puerta de enlace poco práctica en el perímetro, sino como la capa de control que convierte el acceso a la red en una decisión de identidad. Si se hace bien, mejora la seguridad y facilita el acceso para el personal, los invitados, los contratistas y los dispositivos que no pueden lidiar con los flujos de inicio de sesión tradicionales.
¿Qué es un sistema de control de acceso a la red?
Un sistema de control de acceso a la red es el motor de políticas que decide si un usuario o dispositivo debe ingresar a su red, qué tipo de acceso debe recibir y si ese acceso debe cambiar mientras la sesión está activa.
Esa definición es correcta, pero es demasiado estrecha para la forma en que funciona el NAC en entornos reales.
En la práctica, el NAC se convierte en la capa de identidad y experiencia para el acceso. Identifica dispositivos, los vincula a usuarios o roles cuando es posible, verifica si cumplen con la política y luego los coloca en el nivel correcto de conectividad. Eso podría significar un acceso corporativo completo para una laptop administrada, acceso solo a internet para el teléfono de un invitado, una VLAN estrictamente restringida para una impresora o cuarentena para algo que no cumpla con la política.
Por qué el NAC es importante ahora
El acceso de red tradicional asumía que una vez que un dispositivo estaba dentro, probablemente todo estaba bien. Ese modelo no sobrevive al trabajo híbrido, BYOD, acceso de invitados, sucursales y sitios con alta densidad de IoT.
El NAC moderno se basa en una premisa diferente. La confianza debe ganarse al ingresar y reevaluarse a medida que cambian las condiciones. Esto se alinea con el pensamiento más amplio de Zero Trust y ayuda a explicar por qué está aumentando su adopción. Las proyecciones de mercado citadas por el informe de mercado de NAC de Market Data Forecast indican que se prevé que el mercado de NAC crezca de 1.18 mil millones de USD en 2024 a 10.14 mil millones de USD para 2033, con una CAGR del 26.97%.
Ese crecimiento no ocurre porque los equipos quieran otra consola de administración. Ocurre porque las redes ahora albergan demasiados usuarios y tipos de dispositivos para gestionar el acceso de forma manual.
Lo que realmente hace una buena plataforma NAC
Una implementación de NAC eficaz suele resolver bien cuatro tareas:
- Descubrimiento e identificación. Detecta los dispositivos a medida que se conectan y los clasifica con la mayor precisión posible.
- Autenticación y autorización. Verifica la identidad, el rol y la postura del dispositivo antes de conceder el acceso.
- Segmentación y control. Ubica los dispositivos en la zona de red correcta y limita el movimiento de este a oeste.
- Aplicación continua de políticas. Modifica el acceso si cambia la postura del dispositivo, si se revocan las credenciales o si aumenta el nivel de riesgo.
Regla práctica: Si su política de acceso no puede distinguir entre personal, invitados, contratistas, impresoras e IoT, usted no tiene control de acceso. Tiene una conectividad compartida con buenas intenciones.
La vieja imagen del NAC como un proyecto doloroso de control de admisión está obsoleta. La mejor manera de pensarlo es la siguiente. Un sistema moderno de control de acceso a la red permite que TI reemplace las contraseñas compartidas, los SSID genéricos y las excepciones manuales con un acceso basado en la identidad que los usuarios apenas notan.
Comprensión de los componentes principales de un sistema NAC
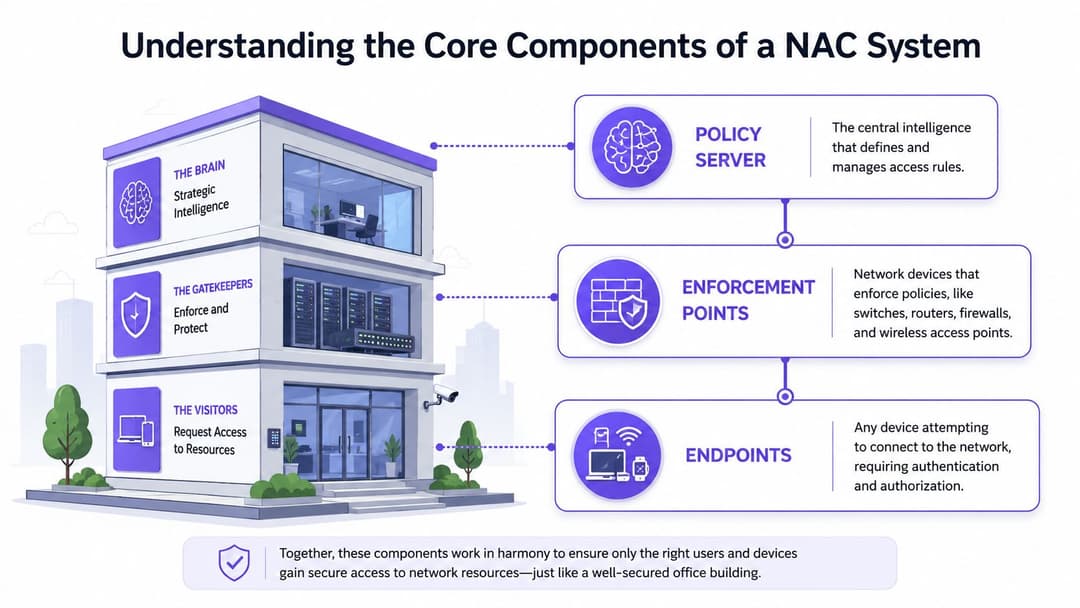
Cada plataforma NAC se ve diferente en el catálogo de productos, pero las partes operativas suelen ser las mismas. Considere la analogía de un edificio de oficinas seguro. Necesita una recepción de seguridad central, cámaras y lectores que observen lo que sucede, y puertas que se puedan cerrar o abrir.
El servidor de políticas
El servidor de políticas es el cerebro. Contiene las reglas que responden a preguntas como estas:
- ¿Está este usuario en el directorio del personal?
- ¿Este dispositivo está administrado o no administrado?
- ¿Se está conectando por cable, WiFi o acceso remoto?
- ¿Debe recibir acceso total, acceso restringido, internet para invitados o cuarentena?
Aquí también es donde las integraciones importan. En la mayoría de los entornos empresariales, la capa de políticas trabaja estrechamente con los servicios de directorio y autenticación. Si necesita un recordatorio de cómo funciona la parte de autenticación del backend, este resumen sobre un servidor RADIUS y su función en el control de acceso es un contexto útil.
Los puntos de aplicación
Los puntos de aplicación son los lugares donde se aplica el acceso. En redes en vivo, esto normalmente se refiere a switches, puntos de acceso inalámbrico, controladores, firewalls o gateways de segmentación.
Estos dispositivos no crean políticas. Reciben una decisión y la aplican. Esto puede implicar asignar una VLAN, aplicar una regla de firewall, limitar la conectividad o mover un dispositivo a un segmento restringido.
Lo que importa a nivel de arquitectura es que el NAC no sea meramente consultivo. Necesita un punto de control que pueda cambiar lo que un dispositivo puede hacer.
Los endpoints y sensores
La tercera pieza es el propio endpoint, además de la telemetría que permite al NAC comprenderlo. Los endpoints incluyen laptops administradas, teléfonos personales, escáneres de mano, impresoras, cámaras, dispositivos médicos y todos esos equipos antiguos y complejos que nadie quiere tocar.
Los sensores y la lógica de perfilado son los ojos y oídos de la plataforma NAC. Ayudan a determinar si el dispositivo es conocido, si cumple con las políticas y si su comportamiento se alinea con el rol asignado.
Un despliegue de NAC falla rápidamente cuando autentica a los usuarios pero ignora el contexto del dispositivo. La identidad sin el reconocimiento del dispositivo es solo medio control.
Por qué estos componentes son compatibles con Zero Trust
Un sistema NAC moderno se adapta a Zero Trust porque el acceso no es fijo después de una sola verificación exitosa. Como señala el resumen de NAC de Illumio, las políticas se aplican antes de la admisión, la autorización puede basarse en el rol, el estado del dispositivo, la ubicación y la hora del día, y el acceso se puede revocar en tiempo real si cambia el cumplimiento.
Ese ciclo continuo importa más que el inicio de sesión inicial. Es la diferencia entre "lograste entrar una vez" y "sigues cumpliendo con las reglas ahora".
Cómo los sistemas NAC aplican las políticas de acceso
La mayoría de los proyectos NAC se vuelven mucho más sencillos una vez que los equipos dejan de preguntarse "¿Qué plataforma deberíamos comprar?" y comienzan a preguntarse "¿Qué modelo de aplicación se adapta a cada clase de dispositivo?"
No existe un único método para todo. Las laptops corporativas, los teléfonos de los invitados, las impresoras, los escáneres y los dispositivos IoT no se comportan de la misma manera. Un buen diseño de NAC acepta esto y utiliza el mecanismo adecuado para cada categoría en lugar de forzar un único flujo de trabajo universal.
Cuatro modelos de aplicación comunes
802.1X es la opción estándar para dispositivos corporativos gestionados. Es la mejor alternativa cuando usted controla el endpoint y puede distribuir perfiles, certificados o credenciales corporativas. Le brinda una identidad confiable en el punto de conexión y admite la asignación dinámica de políticas.
MAC Authentication Bypass (MAB) es la alternativa para dispositivos que no pueden realizar 802.1X. Piense en impresoras, escáneres antiguos, sistemas de gafetes, algunos dispositivos IoT y equipos especializados. Es útil, pero es más débil porque una dirección MAC no equivale a una identidad sólida.
La evaluación de postura sin agentes ayuda cuando necesita verificar las características del dispositivo sin instalar un cliente persistente. Esto suele ser útil en escenarios de BYOD y contratistas donde la administración total del dispositivo no es viable.
Las Identity Pre-Shared Keys (iPSK) son una de las mejoras más prácticas en el acceso WiFi moderno. En lugar de una contraseña compartida para todo un SSID, cada usuario, inquilino o dispositivo puede obtener una clave única vinculada a una política. Eso facilita la incorporación y agiliza la revocación, especialmente para entornos mixtos.
Para un contexto de seguridad más amplio, esta guía sobre el acceso a la red Zero Trust y las decisiones de acceso es un complemento útil al momento de asignar la aplicación de NAC a la política de identidad.
Comparación de modelos de aplicación de NAC
| Modelo | Ideal para | Nivel de seguridad | Beneficio clave |
|---|---|---|---|
| 802.1X | Laptops administradas, móviles corporativos, dispositivos del personal | Alto | Sólida admisión basada en la identidad y control dinámico de políticas |
| MAB | Impresoras, dispositivos heredados, IoT básico | Menor | Permite que los dispositivos que no son 802.1X se unan bajo excepciones controladas |
| Evaluación de postura sin agentes | BYOD, contratistas, usuarios temporales | Medio | Verifica el estado del dispositivo sin necesidad de una implementación compleja en el endpoint |
| iPSK | Dispositivos WiFi heredados, entornos multiinquilino, retail, hotelería, IoT | De medio a alto, según el diseño | Credenciales únicas sin la acumulación descontrolada de contraseñas compartidas |
Qué funciona y qué no
Los equipos a menudo sobreestiman qué tanto pueden lograr solo con 802.1X. Si su propiedad incluye hoteles, tiendas, clínicas o edificios de uso mixto, este no cubrirá todo. Siempre habrá tipos de dispositivos que requieran un camino diferente.
Un diseño práctico suele verse así:
- Use 802.1X primero para endpoints gestionados donde usted sea propietario del sistema operativo y de la configuración.
- Reserve MAB para verdaderas excepciones en lugar de permitir que se convierta en la opción predeterminada.
- Utilice comprobaciones sin agente de forma selectiva donde la comodidad del usuario sea más importante que el control profundo del endpoint.
- Adopte iPSK para grupos de WiFi complejos que necesitan una incorporación sencilla pero que no deben compartir una única clave secreta estática.
El error de diseño más común
El error no es usar múltiples modelos. El error es utilizarlos sin una disciplina de políticas.
Si cada dispositivo desconocido puede recurrir a MAB, creará un carril de derivación. Si cada invitado obtiene la misma clave precompartida, habrá recreado el problema de la contraseña compartida. Si las comprobaciones de postura son demasiado estrictas, las filas de soporte se llenarán con dispositivos legítimos que no pueden conectarse.
El objetivo no es la pureza ideológica. Es la flexibilidad controlada. Un sistema de control de acceso a la red bien administrado elige el método más sólido que cada dispositivo pueda soportar de manera realista, y luego envuelve los métodos más débiles en una segmentación más estricta y una confianza más corta.
Arquitectura e integración de su solución NAC
Una plataforma NAC por sí sola puede autenticar y segmentar. Una plataforma NAC integrada con el resto de su pila tecnológica puede automatizar decisiones con un contexto mucho mejor.
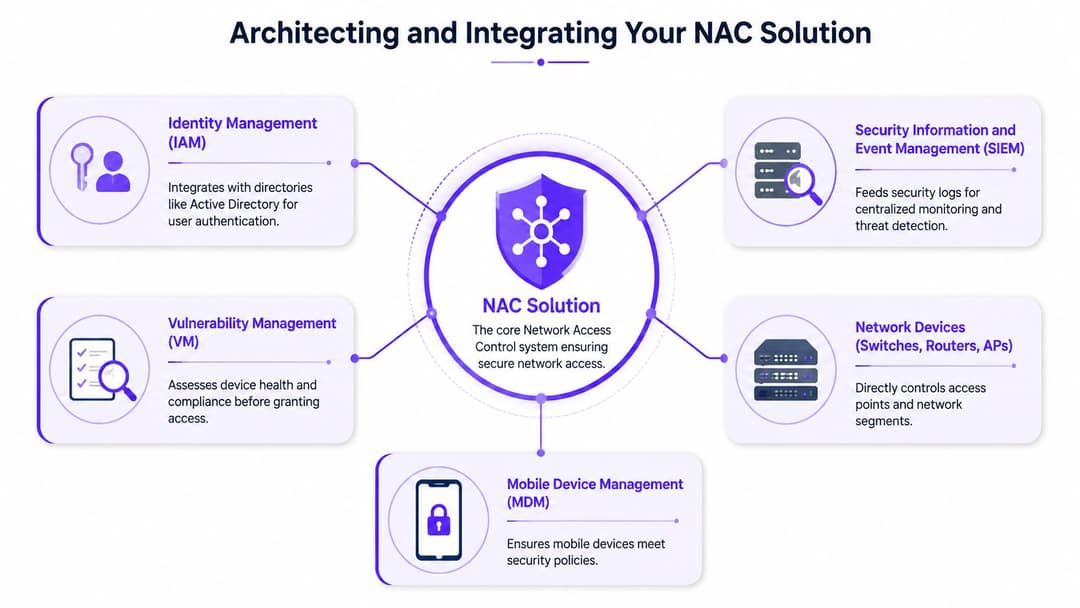
Ese es el cambio de arquitectura que muchos equipos pasan por alto. El NAC no debería estar junto a la identidad, MDM, SIEM y la política de red como una isla de producto independiente. Debería consumir señales de ellos y aplicar los resultados directamente en la red.
Las integraciones que más importan
Las plataformas de directorio e identidad son lo primero. Si Microsoft Entra ID, Okta o su directorio existente ya definen el estado y el rol del usuario, el NAC debería usar eso como fuente de verdad en lugar de forzar un modelo de identidad duplicado.
El MDM y la gestión de dispositivos finales son el siguiente paso. Le indican al NAC si un dispositivo está registrado, si cumple con las normativas, si está cifrado o si se encuentra fuera de las políticas. Las herramientas de SIEM y monitoreo completan el ciclo al recopilar decisiones de acceso, fallas, cambios en las políticas e intentos de conexión sospechosos.
Como se señala en la descripción general de NAC empresarial de Procern, NAC se integra comúnmente con sistemas de directorio a través de APIs para que las decisiones de acceso puedan utilizar tanto atributos codificados de forma rígida como contexto dinámico. Eso es especialmente importante si necesita la misma lógica de privilegio mínimo en el acceso cableado, WiFi y remoto.
Un patrón de integración viable
Para la mayoría de los entornos empresariales, el patrón ideal se ve así:
- El sistema de identidad proporciona la información real del usuario. Estatus de empleo, pertenencia a grupos y rol.
- El MDM proporciona la información real del dispositivo. Estado gestionado, postura y marcadores de cumplimiento.
- El NAC combina ambos. Usuario, dispositivo, ubicación, tipo de red y política.
- Los switches y los AP aplican el resultado. VLANs, ACLs, segmentos restringidos y zonas de invitados.
- El SIEM registra la historia. Útil para operaciones, auditorías y respuesta a incidentes.
Elección del modelo de implementación
La arquitectura debajo de su sistema NAC afecta la resiliencia, la resolución de problemas y la fricción operativa.
Implementación en línea (inline)
El NAC en línea (inline) se ubica directamente en la ruta del tráfico. Ofrece un control sólido porque puede inspeccionar y aplicar políticas de forma centralizada, pero introduce dependencias y posibles cuellos de botella. Por lo general, veo que se utiliza el modelo en línea donde los equipos desean un control de acceso estricto y pueden tolerar la complejidad del diseño.
Implementación fuera de banda (out-of-band)
El NAC fuera de banda (out - of - band) toma decisiones sin convertirse en la ruta para todo el tráfico. Depende de los switches, controladores y AP para aplicar las políticas. A menudo, esta es la opción más limpia en redes empresariales consolidadas porque reduce el riesgo de rendimiento y preserva la resiliencia.
Modelos basados en controlador o gestionados en la nube
El NAC basado en controladores y gestionado en la nube suele ser la opción más práctica para propiedades distribuidas. Simplifican la coherencia de las políticas entre los sitios y reducen la complejidad de administrar la infraestructura de control local en cada lugar.
La arquitectura más robusta suele ser la que su equipo de operaciones puede soportar a las 2 a.m., no la que tiene el diagrama de políticas más impresionante.
Qué optimizar
Al elegir la arquitectura, priorice estos compromisos:
- Simplicidad operativa sobre la elegancia teórica
- Política consistente en todos los métodos de acceso en lugar de excepciones locales únicas
- Rutas de reversión rápida cuando una política bloquea los dispositivos incorrectos
- Interoperabilidad de proveedores con su infraestructura de switches y redes inalámbricas
Si su red abarca sucursales, establecimientos hoteleros, puntos de venta minoristas o ubicaciones mixtas con cable e inalámbricas, un modelo basado en controladores o gestionado en la nube a menudo reduce la dificultad de mantener alineadas las políticas.
Casos de uso prácticos de NAC por industria
La parte interesante de NAC no es el acrónimo. Es lo que sucede cuando se aplica en lugares donde los usuarios esperan que el acceso sea inmediato e invisible.
Los entornos más difíciles no suelen ser las oficinas corporativas impecables. Son hoteles, tiendas, hospitales y edificios compartidos donde los dispositivos administrados y no administrados coexisten en la misma infraestructura.
Hotelería
La red de un hotel debe dar servicio a las tablets del personal, terminales de recepción, IPTV, sistemas de pago, teléfonos de huéspedes y dispositivos de contratistas sin complicar el proceso de check-in.
In ese entorno, el NAC deja de ser un complemento de seguridad y se convierte en parte de la experiencia del invitado. El personal necesita un acceso fluido basado en roles. Los invitados necesitan una incorporación rápida y sin fricciones. Las contraseñas compartidas y las páginas de inicio de sesión poco prácticas suelen generar más llamadas de soporte que valor, por lo que muchos equipos ahora las comparan con alternativas como los Captive Portals y modelos más nuevos de acceso para invitados basados en la identidad.
Retail
Las propiedades de retail tienen un punto de presión diferente. La tienda necesita conectividad pública, pero las terminales de punto de venta, los sistemas de back office, los escáneres portátiles, la señalización digital y los dispositivos de soporte de terceros no pueden estar todos en la misma zona de confianza.
El NAC ayuda al clasificar cada ruta de conexión y dirigirla a la política correcta. El resultado de negocio es simple. Los clientes obtienen un acceso fácil, el personal puede trabajar y los dispositivos confidenciales se mantienen aislados del tráfico público abierto.
Sector salud
Los hospitales y las clínicas rara vez se dan el lujo de tener un entorno de endpoints impecable. Los dispositivos clínicos, las estaciones de trabajo compartidas, los equipos especializados, las impresoras y los dispositivos de contratistas temporales aparecen en la misma red en diferentes momentos.
Ahí es donde la gestión de excepciones se convierte en el principal desafío de diseño. El problema no es si NAC puede autenticar una laptop. Es si la plataforma puede colocar de forma segura un dispositivo frágil o heredado en el límite correcto sin que el personal de primera línea tenga que esperar por una aprobación manual.
Edificios residenciales y de oficinas multi-inquilino
Los edificios compartidos necesitan algo que se sienta sencillo para el ocupante y controlado para el operador. Los inquilinos quieren una experiencia como en casa. Los operadores necesitan separación entre departamentos, suites o empresas, además de una forma de gestionar a instaladores, visitantes, dispositivos de las instalaciones y sistemas comunes.
Un diseño de NAC moderno puede brindar a cada inquilino una experiencia de acceso con sensación de privacidad, al mismo tiempo que aplica el aislamiento empresarial en segundo plano. Ese es uno de los ejemplos más claros de cómo el NAC actúa como una plataforma de experiencia y no solo como un punto de control de seguridad.
Los operadores del Reino Unido a menudo descubren que el verdadero trabajo no es definir las políticas. Consiste en gestionar el BYOD no administrado, los límites de invitados y el flujo constante de dispositivos inusuales sin convertir a los equipos de soporte en simples agentes de aprobación.
Esto es importante porque, como señala la guía de StateTech sobre prácticas operativas de NAC, el NAC es especialmente útil para los límites de invitados, la definición de líneas base de dispositivos, la implementación por fases y el monitoreo de alertas. La misma fuente destaca la realidad práctica de los BYOD no gestionados, lo que se alinea con la preocupación más general de que la vulneración de dispositivos sigue siendo uno de los principales tipos de incidentes para las organizaciones del Reino Unido.
Cómo implementar y elegir un sistema NAC
Una implementación suele salir mal de una manera muy común. Un usuario llega a un hotel, tienda, clínica u oficina, se conecta a la WiFi y es bloqueado. Una terminal de pago cae en la VLAN incorrecta. Un contratista necesita acceso de inmediato, pero el proceso aún depende de una contraseña compartida y una cola de soporte. En ese punto, el NAC deja de ser un proyecto de políticas y se convierte en un problema operativo.
Una buena implementación comienza con esa realidad. El objetivo no es escribir el conjunto de reglas más detallado. El objetivo es dar al personal, a los invitados y a los dispositivos el acceso correcto con la menor fricción posible, manteniendo contenidos los endpoints de riesgo o desconocidos. En las organizaciones del Reino Unido, esto también se conecta con la gobernanza. Como explica la explicación de NAC y cumplimiento de WWT, la Data Protection Act 2018 integró el marco de trabajo de la GDPR en la legislación nacional, y el NAC respalda ese modelo al aplicar el acceso basado en la identidad e isolar los dispositivos no conformes en lugar de confiar en un inicio de sesión único.
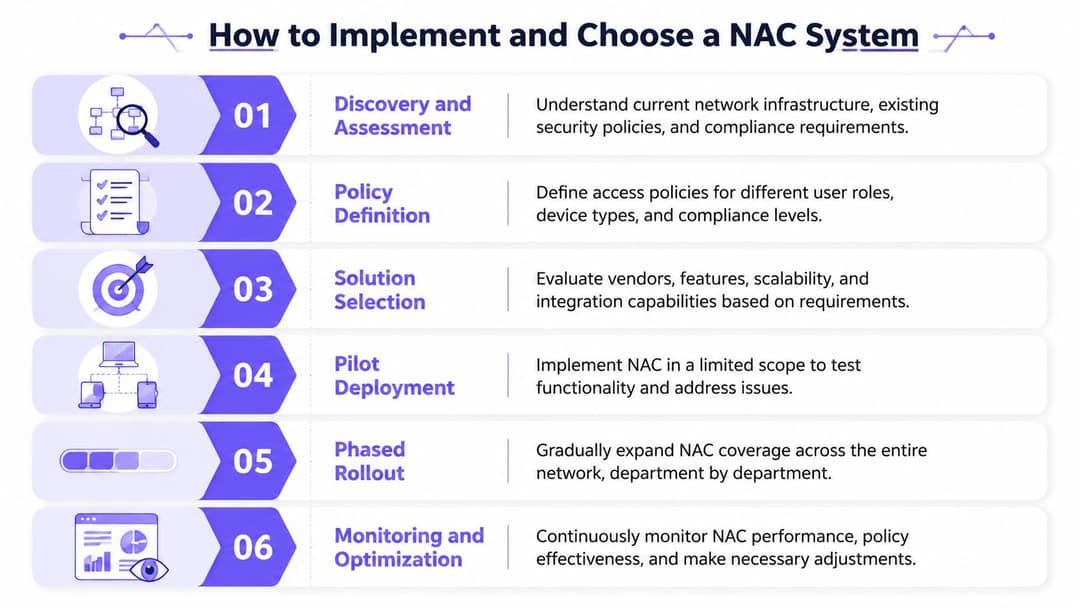
Lista de verificación de implementación que resiste en producción
Comience con el mapeo de servicios, no con la redacción de políticas
Antes de elegir una plataforma o redactar reglas de acceso, defina quién necesita acceso, con qué se conecta y qué sucede si ese acceso falla.
Eso significa más que solo listar laptops y teléfonos. Significa identificar los sistemas de los que depende el negocio. El comercio minorista tiene dispositivos POS, escáneres, quioscos, señalización digital y equipos de soporte de terceros. La hotelería tiene acceso para invitados, dispositivos del personal, sistemas de puertas, televisiones, tabletas y servicios administrativos. El sector salud y la educación tienen su propia combinación de terminales compartidas, dispositivos no administrados y equipos especializados.
Este paso revela una verdad fundamental. Hoy en día, NAC se centra tanto en la identidad y la experiencia del usuario como en la admisión de dispositivos.
Clasifique por identidad, propiedad y riesgo
Los diseños sólidos de NAC separan a los usuarios y dispositivos por la forma en que deben ser tratados, no solo por el tipo de hardware.
- Los dispositivos administrados del personal deben utilizar una autenticación sólida y heredar el acceso según la identidad del usuario, la postura del dispositivo y su rol.
- Los invitados y dispositivos personales deben contar con un registro rápido y un acceso estrictamente limitado, por lo general solo a internet o a aplicaciones específicas.
- Los dispositivos comerciales compartidos, como quioscos, impresoras y terminales de pago, deben tener un acceso predecible y restringido únicamente a los servicios que requieren.
- Los endpoints heredados y de IoT necesitan rutas de excepción controladas con una segmentación y un monitoreo claros.
- Los dispositivos desconocidos deben tener un acceso restringido de manera predeterminada hasta que sean identificados.
Los sistemas NAC más antiguos a menudo se volvían complejos porque trataban cualquier elemento fuera del modelo de laptop corporativa como una excepción. Las plataformas modernas basadas en identidad tratan a esos grupos como casos operativos estándar.
Piloto donde la experiencia sea lo más importante
Un piloto debe evaluar más que la aplicación de políticas. Debe probar la velocidad de incorporación, el volumen de soporte, el manejo de excepciones y la facilidad con la que los equipos locales pueden operar el sistema en el día a día.
El WiFi para invitados en un grupo hotelero, el acceso del personal en una red de sucursales minoristas o un solo piso de oficinas a menudo tiene más sentido que comenzar en el núcleo. Esos entornos exponen rápidamente los casos límite más complejos. También hacen visible el impacto empresarial. Si los invitados se conectan a internet sin una contraseña compartida, el personal deja de llamar a la mesa de ayuda para restablecer contraseñas y los dispositivos IoT aterrizan en el segmento correcto automáticamente, la plataforma está demostrando un valor que va más allá de la seguridad.
Ejecute en modo de observación antes de la aplicación total
Este paso salva proyectos.
Use el perfilado, los registros de autenticación y la simulación de políticas para ver qué haría el sistema antes de que empiece a bloquear el tráfico. Los equipos suelen descubrir suposiciones obsoletas aquí. Los dispositivos aparecen en lugares que nadie documentó. Las impresoras se comunican con servicios que no deberían necesitar. Los contratistas utilizan flujos de trabajo que omiten el aprovisionamiento normal. Solucionar eso en modo de monitoreo es mucho más barato que solucionarlo durante una interrupción del servicio en vivo.
Qué buscar en una plataforma moderna
Muchos equipos todavía adquieren NAC como si estuvieran resolviendo un problema de control de puertos de campus de hace una década. Eso suele llevar a una infraestructura pesada, flujos de trabajo de invitados complicados y demasiadas excepciones para BYOD e IoT.
Un mejor modelo de compra comienza con la identidad y la experiencia.
- Integración de identidad limpia y madura. Entra ID, Okta o su directorio existente deben regir la política, no quedar al margen de ella.
- Acceso sin contraseña o basado en certificados para usuarios y dispositivos administrados. Las credenciales compartidas crean costos de soporte adicionales y aumentan el riesgo.
- Acceso de invitados que resulte sencillo para el usuario pero que mantenga el control para la empresa. Esto es fundamental en hotelería, retail, atención médica y espacios compartidos.
- Gestión de primer nivel para IoT, dispositivos heredados y de terceros. Si estos aspectos se dejan para después, las operaciones se verán afectadas.
- Administración gestionada en la nube para propiedades distribuidas. Las organizaciones con muchas sucursales rara vez quieren mantener más sistemas locales.
- Lógica de políticas clara. Si su equipo no puede explicar por qué un dispositivo terminó en un rol o segmento determinado, la resolución de problemas se vuelve lenta y burocrática.
Para las organizaciones que comparan opciones, resulta útil consultar las listas de proveedores externos. Los análisis de seguridad de red en China de Throughwire son valiosos porque sitúan el control de acceso dentro de operaciones de seguridad de red más amplias, que es exactamente como se comporta en producción.
Por qué el NAC basado en identidad es la mejor evolución
Las plataformas más robustas ahora reemplazan los viejos hábitos en lugar de simplemente automatizarlos.
Las arquitecturas de NAC más antiguas a menudo dependían de contraseñas, lógica de VLAN estática y procesos de aprobación manuales. Ese modelo falla en entornos con invitados, personal itinerante, contratistas y tipos de dispositivos mixtos. También genera una mala experiencia. El personal olvida las credenciales. Los invitados necesitan asistencia. Las llaves compartidas se difunden mucho más allá de sus destinatarios previstos. Los equipos de soporte se convierten en guardianes para el acceso de rutina.
El NAC basado en la identidad mejora eso. El personal puede autenticarse con los sistemas de identidad existentes. Los invitados pueden incorporarse a través de procesos de acceso controlados y de marca. Los dispositivos IoT y heredados pueden usar métodos como iPSK u otros modelos de incorporación restringidos sin heredar una confianza de red amplia. En sectores como la hotelería y el comercio minorista, eso cambia el panorama de negocio. El NAC ya no es solo un punto de control. Se convierte en parte de la experiencia del cliente y del empleado.
Purple se adapta a ese modelo más moderno. Se enfoca en el acceso sin contraseñas, la integración de identidad y el soporte para invitados, personal y entornos de dispositivos mixtos, incluyendo flujos de trabajo iPSK para puntos finales heredados.
Elija el sistema que reduzca las excepciones manuales, acorte el tiempo de incorporación y ofrezca resultados de políticas claros en dispositivos administrados, acceso de invitados e IoT. Esa suele ser la plataforma que se mantendrá firme una vez que la implementación salga del laboratorio y se enfrente al negocio.
Preguntas frecuentes sobre el control de acceso a la red
¿El NAC reemplaza a un firewall?
No. Resuelven problemas diferentes.
NAC decide quién o qué accede a la red y con qué nivel de acceso comienza. Después de eso, los firewalls controlan los flujos de tráfico entre redes, segmentos y servicios. En un buen diseño, NAC y los firewalls se complementan entre sí. NAC gestiona la admisión y la asignación basada en roles. Los firewalls y las políticas de segmentación contienen el tráfico entre zonas.
¿Cómo se manejan los dispositivos heredados o de IoT que no pueden usar una autenticación moderna?
No obligue a todos los dispositivos a usar el mismo método. Ahí es donde muchas implementaciones se vuelven frágiles.
Utilice métodos más sólidos para los endpoints gestionados, luego cree rutas de excepción controladas para los dispositivos que no puedan soportarlos. MAB es común para equipos heredados. iPSK suele ser una opción más limpia en WiFi cuando necesita credenciales únicas sin una contraseña compartida. Lo importante no es la alternativa en sí. Es la segmentación y la política restringida que rodea a esa alternativa.
¿El NAC es solo para grandes empresas?
No. El caso de uso comienza mucho antes de llegar a la "gran empresa".
Un solo restaurante, clínica, hotel o sucursal minorista aún tiene que separar al personal, los invitados, los dispositivos de pago, las impresoras y los endpoints no gestionados. Lo que cambia con la escala es principalmente la arquitectura y la administración. El NAC gestionado en la nube lo hace mucho más viable para equipos pequeños porque no necesitan la misma infraestructura local o la carga de aprovisionamiento manual que las plataformas más antiguas solían requerir.
¿El NAC generará más tickets de soporte?
Puede hacerlo, si la implementación se realiza de forma descuidada.
La mayoría de los picos en los tickets de soporte provienen de tres problemas: un deficiente descubrimiento de dispositivos, políticas demasiado estrictas aplicadas antes de tiempo y un diseño débil de excepciones para dispositivos no estándar. Los equipos evitan esto realizando pilotos por fases, validando correctamente las clases de dispositivos y ofreciendo a los invitados y al personal rutas de incorporación sencillas.
¿Cuál es la señal más clara de que un proyecto de NAC está funcionando?
Puede responder a las preguntas de acceso de forma rápida y constante.
Su equipo puede identificar quién se conectó, qué se conectó, qué política se aplicó y qué cambió si se redujo o revocó el acceso. Cuando eso es visible y aplicable, NAC deja de ser solo un producto de seguridad para convertirse en una capa de control operativo.
Si está replanteándose cómo se conectan los invitados, el personal, los contratistas y los dispositivos IoT, vale la pena echar un vistazo a Purple. Se centra en el acceso a la red basado en la identidad, la incorporación sin contraseñas y el soporte práctico para entornos de hotelería, comercio minorista, sector salud y multiinquilino, donde las contraseñas compartidas y los flujos de portal cautivo heredados ya no encajan.



