

Un invitado se une al WiFi de su hotel. Un miembro del personal inicia sesión en la misma familia de red a través de Entra ID. Una tablet de punto de venta se vuelve a conectar automáticamente. En teoría, usted ya hizo el trabajo difícil. La identidad está gestionada, los SSID están segmentados, se emiten certificados y las reglas de su firewall se ven ordenadas.
De pronto, una silenciosa solicitud de DNS pasa desapercibida a través de todo eso.
Esa es la parte que muchos equipos pasan por alto. La primera pregunta que hacen la mayoría de los dispositivos no es "¿se me permite estar en esta red?". Es "¿dónde está lo que quiero alcanzar?". Si su capa de DNS responde a esa pregunta a ciegas, un atacante puede abusar del único protocolo que casi todas las redes permiten de forma predeterminada. En entornos concurridos de hotelería, retail, atención médica y de uso mixto, esa es una brecha grave entre el control de acceso y la protección real.
Una buena práctica de dns and security cierra esa brecha. Trata a DNS como algo más que infraestructura de fondo. Se convierte en un punto de control para la integridad, la privacidad, la política y la visibilidad, especialmente en redes donde el tráfico de invitados, el tráfico del personal y los dispositivos operativos coexisten.
La vulnerabilidad invisible de su red
Un fallo típico no comienza con una alerta dramática. Empieza con algo pequeño. El dispositivo de un invitado se une a la red de un establecimiento y resuelve un dominio malicioso que parece legítimo. Una laptop de oficina sigue una respuesta de DNS envenenada hacia el servicio equivocado. Un dispositivo infectado utiliza el DNS para comunicarse con un controlador remoto porque el tráfico web saliente está filtrado de forma estricta, pero el DNS sigue gozando de una amplia confianza.
Esa secuencia parece común y corriente porque el tráfico de DNS siempre se ve normal al principio. Cada teléfono, tablet, navegador, caja registradora, Smart TV y escáner depende de él. Los equipos suelen dedicar más tiempo a reforzar los flujos de inicio de sesión que a asegurar el sistema de resolución de nombres del que dependen todos los inicios de sesión y llamadas de aplicaciones.
Por qué el DNS merece atención a nivel directivo
Los datos del Reino Unido son difíciles de ignorar. Los informes de abuso de DNS aumentaron un 44% de 2021 a 2022, alcanzando los 356,463 incidentes, según los datos del NCSC del Reino Unido citados en esta descripción general de la historia y seguridad de DNS. La misma fuente señala que para 2023, los ataques basados en DNS representaron el 25% de todos los incidentes cibernéticos reportados en sectores críticos como la salud y el transporte.
Esas cifras son importantes porque los sectores afectados se parecen mucho a los entornos de WiFi de alto tráfico actuales. Dependen de una conectividad constante, poblaciones de dispositivos mixtas y servicios que necesitan resolver nombres de manera rápida y confiable. Si el DNS se ve comprometido, la experiencia del usuario se degrada y la seguridad se rompe al mismo tiempo.
El DNS no es solo parte del trayecto. En muchos entornos, es la primera decisión de seguridad a la que se enfrenta un dispositivo.
Dónde se manifiesta esto en las operaciones reales
El impacto en el negocio suele repercutir en tres áreas:
- Exposición de seguridad: Los usuarios pueden ser redirigidos a destinos maliciosos, el malware puede resolver dominios de comando y control, y los datos pueden salir de la red a través de canales que muchos controles ignoran.
- Interrupción operativa: Las aplicaciones del personal fallan de manera intermitente, los flujos de trabajo de captive portal se comportan de forma extraña y la resolución de problemas se vuelve lenta porque los síntomas parecen problemas generales de conectividad.
- Experiencia del cliente: A los clientes invitados no les importa si la falla provino de una suplantación de DNS, errores de filtrado o un tiempo de espera del resolver. Solo saben que el WiFi parece poco confiable.
Cuando los equipos comienzan a tratar el DNS como un plano de seguridad en lugar de simples tuberías, obtienen una forma más limpia de controlar el riesgo sin agregar fricción a cada conexión.
Comprender el punto ciego de la seguridad DNS
La analogía de "la sección amarilla de internet" es muy conocida. Es útil, pero está incompleta. El DNS no solo busca nombres. Le dice a los dispositivos a dónde ir a continuación, a menudo antes de que cualquier control más sólido tenga la oportunidad de actuar. Eso lo hace menos parecido a una sección amarilla y más a un sistema de señalización para toda la red.
El punto ciego proviene de las suposiciones originales del DNS. Fue creado para un internet más abierto, donde se esperaba que los resolvers y los servidores autoritativos fueran confiables. Los entornos empresariales modernos y de WiFi para invitados no operan en ese mundo. Albergan clientes no confiables, dispositivos en roaming, servicios de terceros y aplicaciones que dependen de una resolución rápida y continua.
Qué sucede realmente durante una búsqueda
Cuando un usuario abre una aplicación o visita un sitio, el dispositivo primero le pide a un resolutor la dirección vinculada a un nombre de dominio. Si el resolutor ya tiene la respuesta en caché, responde rápidamente. De lo contrario, guía la solicitud a través de la jerarquía de DNS hasta obtener una respuesta y la devuelve al cliente.
Eso suena simple, pero dentro de ese proceso residen varias suposiciones de confianza:
- El cliente confía en el resolver para responder con precisión.
- El resolver confía en los datos ascendentes a menos que se aplique una verificación.
- Cualquiera que observe la ruta puede conocer la consulta si el transporte no está cifrado.
- A menudo, la política no se aplica sino hasta más tarde, después de que el DNS ya ha apuntado el dispositivo hacia un destino.
Un stack de identidad sólido no soluciona esas suposiciones por sí solo. Un usuario puede autenticarse perfectamente y aun así ser enviado al lugar equivocado si la integridad o la privacidad de DNS son débiles.
Por qué los equipos subestiman el problema
El DNS suele pasar desapercibido porque es una infraestructura compartida. Nadie lo nota cuando funciona. Cuando falla, los síntomas se extienden a través de navegadores, aplicaciones, APIs, incorporación inalámbrica y acceso a la nube, por lo que los equipos suelen atacar primero la capa equivocada.
Aquí es donde los lectores a menudo se confunden: asumen que debido a que el tráfico de la aplicación utiliza TLS, DNS ya está protegido. Por lo general, no lo está. Las consultas DNS tradicionales aún pueden ser visibles o alteradas antes de que comience la sesión cifrada con el servicio final.
Regla práctica: si protege la identidad, la autenticación de WiFi y las sesiones de aplicación pero deja el DNS sin autenticar o sin cifrar, no ha asegurado el inicio de la conexión.
La debilidad arquitectónica
El DNS tiene dos debilidades principales a menos que se corrijan de manera deliberada:
| Debilidad | Lo que significa en la práctica | Por qué es importante |
|---|---|---|
| Sin autenticidad integrada | Un cliente puede aceptar una respuesta falsificada o manipulada | Los usuarios y dispositivos pueden ser redireccionados |
| Sin confidencialidad integrada | Otros terceros pueden observar la ruta de la consulta | El historial de navegación, el uso de servicios y el comportamiento del dispositivo pueden quedar expuestos |
Es por eso que dns and security pertenecen a la misma conversación que la identidad, la segmentación y la política de acceso. DNS no está fallando porque los equipos sean descuidados. Está fallando porque muchas implementaciones aún dependen de modelos de confianza que ya no coinciden con las condiciones reales de la red.
El panorama de amenazas de DNS moderno
A los atacantes les gusta el DNS porque los defensores tienen que permitirlo. Un dispositivo que no puede resolver nombres no puede hacer prácticamente nada, por lo que el DNS es uno de los pocos protocolos que sigue estando ampliamente permitido en casi cualquier red. Eso lo convierte en una ruta conveniente para el redireccionamiento, la señalización encubierta y el abuso a gran escala.
El alcance es amplio. Los datos de Forrester de 2025 indican que el 95% de las organizaciones han sufrido ataques a través de DNS, como se cita en la evaluación de riesgos de DNS de EfficientIP. La misma fuente explica una señal práctica de la exfiltración de DNS: los adversarios pueden ocultar cargas útiles en campos de subdominio, y la longitud de las consultas, que suele ser de alrededor de 63 a 255 caracteres para solicitudes legítimas, puede superar los 500 caracteres en los intentos de exfiltración.
Envenenamiento de caché y respuestas falsas
El envenenamiento de caché apunta a la confianza en el resolver. Si un atacante puede inyectar una respuesta falsa en la caché, los usuarios que hagan una consulta legítima pueden recibir un destino malicioso. En el entorno de un establecimiento, eso puede afectar a muchos clientes rápidamente porque los resolver compartidos atienden a grandes poblaciones.
El peligro no es solo el phishing. Las aplicaciones internas, los servicios en la nube, los sistemas de actualización y las plataformas de proveedores dependen de una resolución de nombres precisa. Una vez que el resolver devuelve datos erróneos, el resto del stack puede comportarse de la manera diseñada mientras sigue llevando a los usuarios al lugar equivocado.
Túneles DNS y exfiltración de datos
El túnel DNS convierte los campos de consulta en un canal de transporte encubierto. En lugar de usar el DNS solo para solicitar una dirección, el malware empaqueta la información en el propio nombre de la consulta. Un servidor autorizado malicioso reconstruye luego esos fragmentos en el exterior.
Las anomalías son significativas. Las cadenas de consulta muy largas, el número inusual de puntos o las solicitudes repetidas de subdominios extraños pueden indicar que un dispositivo está utilizando el DNS para algo distinto de la resolución. En una red de invitados o multi-inquilino, esto es importante porque los controles tradicionales pueden centrarse en categorías web y puertos conocidos mientras dejan el DNS prácticamente intacto.
Las consultas DNS largas y extrañas no siempre son ruido inofensivo. Pueden ser el equivalente en red a alguien sacando archivos por la salida de emergencia.
Comando y control sobre el tráfico permitido
Los atacantes también utilizan el DNS para el comando y control porque se mimetiza con el tráfico habitual. Incluso una red administrada con rigor a menudo permite que el DNS fluya hacia los resolutores aprobados. El malware puede explotar esa ruta de rutina para recuperar instrucciones o localizar la siguiente etapa de un ataque.
Esto resulta especialmente molesto en los sectores de hotelería y retail debido a que el entorno es ruidoso. Los dispositivos van y vienen constantemente. Los navegadores, las aplicaciones, las plataformas de fidelización, los sistemas de incorporación de invitados y los SDK de publicidad generan un gran volumen de búsquedas. Ese tráfico de fondo hace que sea fácil ocultar un monitoreo deficiente en su interior.
Amplificación de DDoS y sobrecarga del servicio
El DNS también puede utilizarse como arma para la amplificación. Los solucionadores abiertos o mal utilizados pueden convertirse en parte de un patrón de denegación de servicio más grande, ya sea como objetivos o como participantes involuntarios. Incluso cuando su organización no es la víctima final, un diseño de DNS inseguro puede generar inestabilidad, consumir recursos y complicar la respuesta a incidentes.
Para los equipos que operan WiFi para invitados, esta es la razón por la cual el filtrado y las políticas en la capa de DNS pueden ser tan útiles operativamente como protectores. Vale la pena leer la guía de Purple sobre Filtrado de DNS para WiFi de invitados para bloquear malware y contenido inapropiado si está planificando cómo el control a nivel de dominio afecta tanto la seguridad como la experiencia del usuario.
Cómo se ve esto en el terreno
Una forma útil de analizar las amenazas de DNS es por su efecto en el negocio y no por los detalles del protocolo:
- Enrutamiento incorrecto: los usuarios terminan en el destino equivocado.
- Comunicación silenciosa: los dispositivos infectados siguen comunicándose hacia el exterior.
- Exfiltración oculta: los datos salen en patrones que parecen búsquedas normales.
- Interrupción del servicio: el acceso legítimo se vuelve lento, inestable o no disponible.
Es por eso que la seguridad de DNS no es un control de nicho para especialistas. Es parte de la defensa de endpoints, el control de acceso, la respuesta a incidentes y la confiabilidad de cara al cliente, todo a la vez.
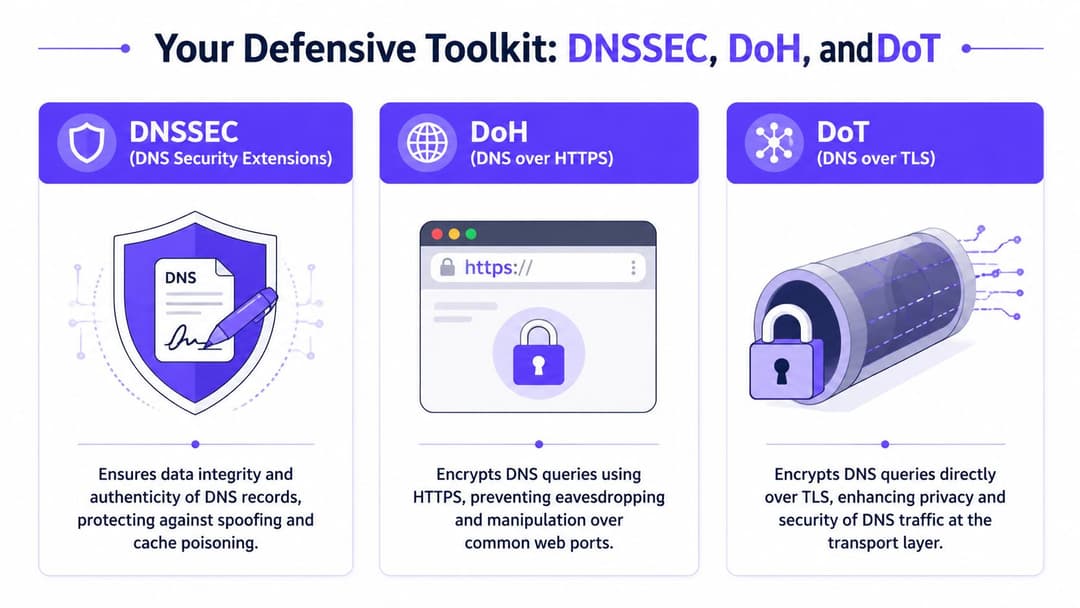
Su kit de herramientas defensivas: DNSSEC, DoH y DoT
Tres tecnologías surgen repetidamente en el diseño serio de seguridad DNS: DNSSEC, DoH y DoT. Resuelven problemas diferentes. Los equipos a menudo las agrupan, y luego se decepcionan cuando un control no detiene la amenaza que tenían en mente.
La forma más sencilla de separarlos es esta. DNSSEC protege la autenticidad y la integridad. DoH y DoT protegen la privacidad en tránsito. Por lo general, se necesitan ambos conceptos en su arquitectura porque "¿esta respuesta es auténtica?" y "¿alguien puede observar o alterar esta consulta en el camino?" son preguntas diferentes.
DNSSEC como un sello de lacre digital
DNSSEC firma digitalmente los datos de DNS para que los resolutores puedan verificar que la respuesta provino de la fuente correcta y no fue alterada. Piense en ello como un sello de cera en una carta oficial. El sello no oculta el contenido de la carta, pero ayuda a detectar una falsificación.
Eso hace que DNSSEC sea especialmente útil contra la suplantación de identidad y el envenenamiento de caché. Si un resolver valida DNSSEC y la cadena de firma no coincide, puede rechazar la respuesta en lugar de confiar en ella ciegamente.
DNSSEC no cifra la consulta. La gente suele pasar eso por alto. Le indica que la respuesta es auténtica, pero no impide que los observadores vean qué nombre se solicitó.
DoH y DoT como mensajeros cifrados
DNS sobre HTTPS (DoH) y DNS sobre TLS (DoT) cifran el tráfico DNS entre el cliente y el resolutor, o entre los elementos de la red según su diseño. Su función es la privacidad y la seguridad del transporte.
Una analogía sencilla ayuda. Si DNSSEC es el sello de cera, DoH y DoT son el sobre de mensajería seguro. Evitan el espionaje casual y dificultan la manipulación en tránsito.
La diferencia entre ambos es principalmente operativa:
- DoH envía el DNS dentro de HTTPS. Esto puede encajar muy bien con entornos centrados en la web y algunas arquitecturas de aplicaciones.
- DoT utiliza TLS específicamente para DNS. Muchos equipos lo prefieren cuando desean una separación más clara y un control más explícito del tráfico de DNS.
Comparación de protocolos de seguridad DNS
| Protocolo | Objetivo principal | Mecanismo | Protege contra | Ideal para |
|---|---|---|---|---|
| DNSSEC | Autenticidad e integridad | Firmas criptográficas en registros DNS | Suplantación de identidad (spoofing), respuestas falsificadas, envenenamiento de caché | Validar que las respuestas de DNS sean legítimas |
| DoH | Privacidad en tránsito | Encripta DNS dentro de HTTPS | Intercepción de tráfico (eavesdropping) y manipulación en tránsito | Entornos de cara al cliente y arquitecturas alineadas con la web |
| DoT | Privacidad en tránsito | Encripta DNS sobre TLS | Intercepción de tráfico (eavesdropping) y manipulación en tránsito | Privacidad de DNS de resolución a cliente o en redes administradas |
Cómo elegir la combinación adecuada
Gran parte de la confusión desaparece cuando se asocia cada control con un riesgo concreto.
Si le preocupan las respuestas DNS falsas, comience con la validación de DNSSEC.
Si le preocupa la visibilidad de las consultas en redes no confiables, agregue DoH o DoT.
Si le interesan ambos aspectos, combine la autenticidad y el cifrado.
Distinción clave: DNSSEC responde a "¿puedo confiar en esta respuesta?" DoH y DoT responden a "¿puede alguien ver o alterar esta conversación en el camino?"
Errores comunes de diseño
Los equipos suelen cometer tres errores que se pueden evitar:
Implementar el cifrado sin validación
Las consultas son privadas en tránsito, pero el resolver aún puede aceptar datos no autenticados en el flujo ascendente.Habilitar la validación sin una planeación operativa
DNSSEC introduce modos de falla cuando los registros o las delegaciones se gestionan de manera incorrecta, por lo que el monitoreo y la disciplina de cambios son importantes.Ignorar el comportamiento del resolver en las redes de invitados
Los dispositivos de los invitados pueden usar sus propias preferencias de DNS a menos que su política de red y el diseño de incorporación lo tengan en cuenta.
In entornos de WiFi empresariales y de alto tráfico, el patrón más sólido es el estructurado en capas. Valide donde la autenticidad sea importante. Cifre donde la privacidad de las consultas sea importante. Agregue políticas de protección en el solucionador para que el DNS se convierta en un control activo, no solo en un servicio de búsqueda.
Implementación de DNS seguro en la práctica
La pregunta de diseño no es "¿deberíamos asegurar el DNS?". Es "¿dónde aplicamos la seguridad y cómo evitamos interrumpir la experiencia del usuario?". La respuesta es distinta para una red empresarial administrada que para un servicio de WiFi público o semipúblico.
Una laptop corporativa registrada en su plataforma de identidad le brinda margen para una política más estricta. El teléfono de un invitado en el lobby de un hotel no. Ambos necesitan DNS seguro, pero los controles se ubican en lugares diferentes.
Por el lado empresarial
Para el personal y los dispositivos administrados, centralice la política de DNS tanto como lo permita su arquitectura. Eso generalmente se traduce en resolutores aprobados, respuestas validadas, transporte cifrado cuando sea adecuado y una telemetría clara dentro de su pila de monitoreo.
Un patrón de implementación práctico se ve de la siguiente manera:
- Utilice solucionadores administrados: Mantenga los dispositivos del personal vinculados a solucionadores que usted controle o en los que confíe explícitamente, de modo que las políticas y el registro de eventos sigan siendo coherentes.
- Valide la autenticidad: Habilite la validación DNSSEC en los solucionadores que dan servicio a usuarios internos y flujos de trabajo críticos.
- Encripte rutas confidenciales: Utilice DoH o DoT donde la privacidad de las consultas sea importante, especialmente en segmentos menos confiables o enlaces externos.
- Integre las detecciones en las operaciones: Los registros del solucionador se vuelven mucho más valiosos cuando su SOC o NOC puede correlacionarlos con eventos de identidad, terminales y redes inalámbricas.
Este también es el lugar adecuado para los servicios de DNS protectores que bloquean destinos maliciosos conocidos o que violan las políticas antes de que se establezca una conexión. Si se utiliza de manera adecuada, esto proporciona un control más limpio que depender de la inspección de paquetes profunda en el flujo.
En el WiFi de invitados
El WiFi para invitados necesita un toque más ligero. Las personas esperan un acceso rápido y sin fricciones. Un filtrado demasiado agresivo o elecciones de resolver que agreguen retrasos generarán llamadas de soporte mucho antes de que los usuarios aprecien su postura de seguridad.
El objetivo es directo: detener las rutas de resolución obviamente dañinas o inapropiadas mientras se mantiene una navegación fluida.
Qué priorizar primero
- Elija proveedores de DNS ascendentes seguros: Seleccione proveedores que admitan controles de seguridad modernos y un rendimiento estable.
- Aplique el filtrado de amenazas y categorías con cuidado: Bloquee malware, phishing y destinos claramente no deseados, pero pruebe las políticas frente a los comportamientos comunes de los usuarios invitados.
- Mantenga predecible la ruta del solucionador: Diseñe sus gateways, controladores o servicios perimetrales para que el DNS de invitados no se desvíe hacia rutas no administradas.
- Esté atento a las anomalías, no solo a los dominios dañinos conocidos: El tunelizado y la filtración de datos a menudo se muestran como patrones de consulta extraños antes de aparecer en una lista de bloqueo.
Una opción práctica en esta categoría es Purple Shield, que aplica filtrado a nivel DNS para entornos WiFi. En una propiedad de establecimientos mixtos, ese tipo de control puede situarse por encima del hardware de red existente y bloquear dominios riesgosos antes de que se establezcan las sesiones.
Los hábitos operativos que más importan
La configuración es solo la mitad del trabajo. La seguridad DNS puede fallar sin que nadie lo note cuando la higiene operativa disminuye.
| Práctica operativa | Por qué es importante |
|---|---|
| Control de cambios para registros DNS y solucionadores | Reduce las interrupciones accidentales y las fallas de validación |
| Revisión rutinaria de las decisiones de filtrado | Evita experiencias de usuario invitado interrumpidas y el bloqueo excesivo |
| Revisión de telemetría por identidad o tipo de usuario | Ayuda a separar el tráfico de los invitados del riesgo del personal de la empresa |
| Libros de jugadas de incidentes que incluyen evidencia de DNS | Acelera la investigación cuando los síntomas abarcan múltiples sistemas |
Si su proceso de incidentes no pregunta qué resolvió el dispositivo antes del evento, a menudo está comenzando demasiado tarde.
Dónde se estancan los equipos
La mayoría de los problemas de implementación provienen de uno de dos supuestos. Primero, los equipos asumen que el DNS seguro es solo un problema del perímetro. No lo es. El comportamiento del resolver interno importa de la misma manera. Segundo, asumen que el tráfico de invitados no se puede proteger de manera efectiva sin agregar fricción. Eso tampoco es cierto. Los controles de DNS bien diseñados suelen mejorar la experiencia del usuario porque eliminan los desvíos maliciosos antes de que los usuarios los vean.
En la práctica, asegurar el DNS tiene menos que ver con un producto o protocolo único y más con una colocación disciplinada. Coloque los controles adecuados en el resolver, alinéelos con el tipo de usuario y haga que la telemetría de DNS sea parte de sus operaciones de red normales.
Integración de DNS en su red Zero Trust
La mayoría de los programas Zero Trust comienzan con la identidad. Eso tiene sentido. Se desea saber quién es el usuario, en qué dispositivo está y a qué debería permitírsele acceder. Pero muchos entornos se detienen ahí. Autentican la sesión, segmentan la red y, aun así, dejan que el DNS siga funcionando como un servicio público abierto.
Esa brecha se ha vuelto más visible. El debate de la RSA Conference 2025 citado en el análisis de Cygnalabs sobre DNS como el eslabón perdido en las estrategias Zero Trust señala que los servicios de DNS de protección están ganando terreno, pero su adopción sigue siendo inconsistente a pesar de que el abuso de DNS sustenta el phishing, el ransomware y el robo de datos. La misma fuente apunta al desafío pendiente de integrar la seguridad de DNS en los sistemas de autenticación sin contraseña y en las redes Zero Trust para evitar el movimiento lateral y la filtración de datos a través de los canales de DNS.
DNS como punto de aplicación de políticas
En este punto, el DNS deja de ser un servicio de soporte y comienza a actuar como un punto de aplicación de políticas. Un solucionador ve la intención de manera muy temprana. Antes de que un usuario o dispositivo llegue a una aplicación, solicita un nombre. Esa consulta se puede verificar con las políticas, la identidad, las señales de riesgo y la inteligencia de amenazas.
El debate de abril de 2025 sobre NIST SP 800-81 Revisión 3 en este resumen de seguridad de DNS de la RSA Conference 2025 describe al DNS como una forma de aplicar decisiones de acceso mediante el uso del comportamiento de las consultas como entrada para los motores Zero Trust, lo que permite bloquear o redirigir las solicitudes cuando violan las políticas. Para las redes basadas en la identidad, esa es la unión que faltaba entre "este dispositivo está autenticado" y "este dispositivo puede resolver este destino en este momento".
Cómo se ve el DNS basado en la identidad
En un entorno WiFi moderno, puede asociar la política de DNS a un contexto como:
- Tipo de usuario: invitado, personal, contratista, inquilino, dispositivo no administrado
- Estado de autenticación: previo al inicio de sesión, recién incorporado, de total confianza
- Postura del dispositivo: administrado, no administrado, heredado, de uso compartido
- Rol de la ubicación o del establecimiento: área pública, oficina, área clínica, piso de venta, red residencial
Una laptop de personal autenticada a través de un flujo de trabajo integrado con el directorio no debería resolver los mismos destinos que un teléfono de invitado o una pantalla IoT. La política de DNS puede reflejar eso sin necesidad de forzar cada decisión hasta la inspección del firewall.
Esta es también la razón por la que una higiene de dominio sólida sigue siendo importante. Si sus registros, estándares de nomenclatura y modelos de propiedad son desordenados, la política se vuelve más difícil de aplicar de manera consistente. Una referencia operativa útil es la guía de OneNine sobre Estrategias para la gestión de dominios y DNS, especialmente para equipos que intentan alinear el gobierno de DNS con controles de seguridad más amplios.
Por qué esto es importante en entornos WiFi de alto tráfico
Las plataformas de red basadas en la identidad pueden establecer quién o qué se ha unido a la red. El DNS añade el siguiente control lógico: qué nombres tiene permitido resolver esa entidad. En un modelo de implementación de Purple, esa conexión importa porque los usuarios invitados, el personal y los inquilinos comparten la infraestructura mientras requieren diferentes límites de confianza. La política de DNS le permite imponer esos límites de forma temprana y sin complicaciones.
Por ejemplo, a un dispositivo de invitado se le puede permitir la navegación ordinaria pero bloquear la resolución de dominios asociados con la distribución de malware. A un dispositivo del personal se le puede permitir el acceso a servicios operativos y SaaS internos mientras se le siguen denegando destinos sospechosos. Un dispositivo heredado se puede limitar estrictamente incluso si no admite controles de endpoint más completos.
Si está diseñando el modelo de acceso general, la guía de Purple sobre estrategias de implementación y mejores prácticas de acceso a la red de confianza cero proporciona un contexto útil sobre cómo encajan la identidad de red y las políticas.
El control de Zero Trust más limpio suele ser el primero. Si un dispositivo nunca resuelve el destino, la sesión de riesgo nunca inicia.
Un mejor modelo mental
Piense en la identidad como el control de pasaportes y en el DNS como el control de rutas. La autenticación le indica quién ha llegado. La política de DNS le indica si se les permiten indicaciones hacia un destino determinado.
Sin esa segunda capa, el Zero Trust puede volverse extrañamente permisivo. Los usuarios están verificados, pero sus dispositivos siguen teniendo una amplia libertad para preguntar dónde está cualquier cosa. Incorporar el DNS al modelo corrige esa asimetría.
Convertir el DNS en su primera línea de defensa
La perspectiva antigua de DNS era administrativa. Mantener los registros en orden, mantener la resolución rápida y pasar a las capas de seguridad "reales". Esa visión ya no funciona en entornos de conectividad empresarial y de invitados donde cada dispositivo depende de DNS antes de que pueda suceder algo útil.
El DNS se encuentra ahora en el inicio de la confianza. Influye en si los usuarios llegan al servicio correcto, si el malware puede encontrar su controlador, si los datos pueden filtrarse sin que nadie se dé cuenta y si la política Zero Trust actúa lo suficientemente temprano como para ser efectiva. Si esa capa es débil, el resto de sus controles pasarán el tiempo compensando una falla al principio de la conexión.
La lección práctica
Una estrategia duradera de seguridad y DNS por lo general incluye cuatro conceptos que funcionan en conjunto:
- Controles de integridad: use DNSSEC donde la autenticidad de la respuesta sea importante.
- Controles de privacidad: use DoH o DoT donde la confidencialidad de la consulta sea importante.
- Política de protección: bloquee rutas de resolución riesgosas, maliciosas o inapropiadas en el resolver.
- Contexto de identidad: aplique diferentes decisiones de DNS en función de quién sea el usuario, qué dispositivo tenga y en qué parte de la red se encuentre.
Esa combinación es particularmente útil en implementaciones de hotelería, retail, atención médica, transporte y residenciales, donde una sola propiedad puede albergar acceso para invitados, acceso para el personal y dispositivos operativos de manera simultánea.
Lo que los equipos maduros hacen diferente
Los equipos maduros dejan de tratar los registros de DNS como ruido de fondo. Utilizan la evidencia de DNS en la resolución de problemas, la respuesta a incidentes y la gobernanza del acceso. Revisan el comportamiento del resolutor junto con los eventos de autenticación. Diseñan políticas de WiFi para invitados para reducir los riesgos sin que la conectividad se sienta hostil.
Si desea más perspectiva sobre cómo encaja DNS en el modelo de protección más amplio para entornos inalámbricos, la sección de información sobre seguridad de red e inalámbrica de Purple es una lectura siguiente muy recomendable.
El cambio más útil es conceptual. No se pregunte si el DNS necesita que se le incorpore seguridad. Pregúntese qué tanto de su postura de seguridad ya depende del DNS, lo haya planeado o no. Una vez que ve el DNS como un plano de control, las prioridades se vuelven más claras.
Purple ayuda a las organizaciones a ofrecer acceso WiFi basado en la identidad para invitados, personal y entornos multi-inquilino, con opciones que admiten la protección a nivel de DNS como parte de una estrategia de conectividad segura más amplia. Si está replanteando cómo deben funcionar de manera conjunta la autenticación, las políticas y la experiencia del usuario, explore Purple.



