
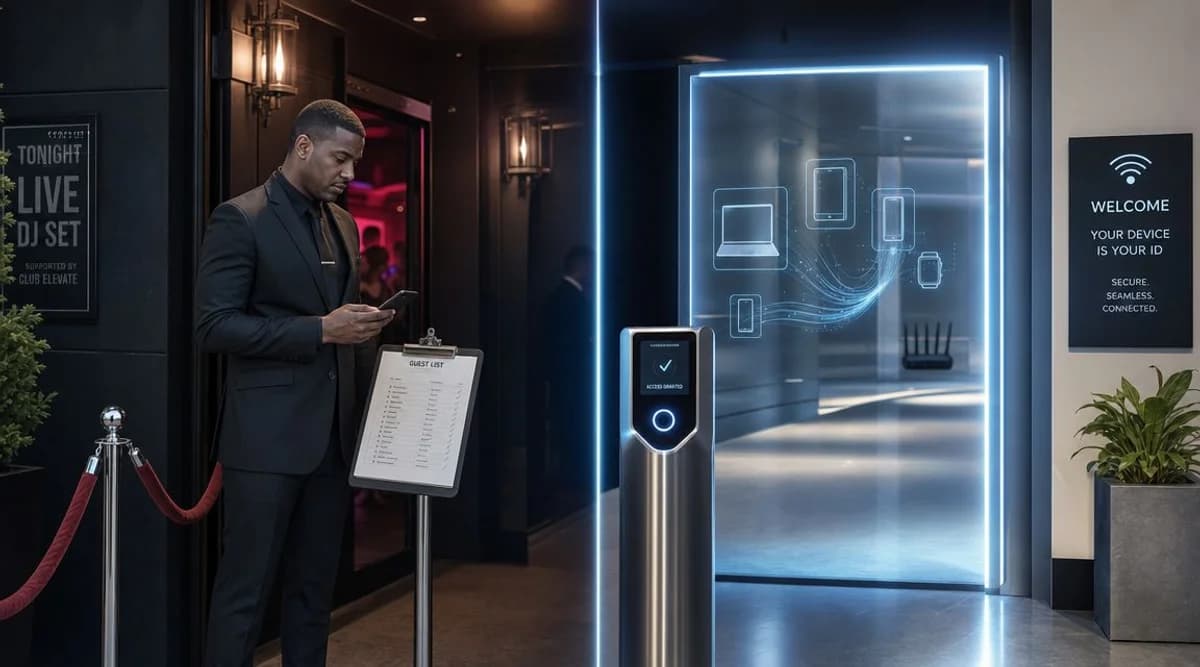
La mayor parte de los consejos sobre qué es el filtrado MAC todavía lo tratan como una configuración de seguridad de WiFi sensata. Eso está obsoleto.
El filtrado MAC no es un control de seguridad moderno. Es una lista de dispositivos. Su router o punto de acceso comprueba un identificador de hardware y luego decide si ese dispositivo entra en la red. Eso tenía sentido cuando las redes inalámbricas eran más pequeñas, el número de dispositivos era menor y la mayoría de los administradores intentaban evitar las conexiones casuales y cercanas en lugar de gestionar a personal, invitados, contratistas, inquilinos y endpoints no gestionados al mismo tiempo.
En las redes empresariales actuales, ese modelo se desmorona rápidamente. El identificador en el que confía no es secreto, se puede imitar y, a menudo, no se mantiene estable en los dispositivos modernos. Además, el trabajo de administración crece en la dirección equivocada. Cada teléfono nuevo, laptop reemplazada, adaptador cambiado o dispositivo de invitado convierte un "control simple" en un mantenimiento manual de listas.
Por eso, la mayoría de los diseños inalámbricos serios ahora vinculan el acceso a la identidad, los certificados, el SSO o las políticas basadas en roles, y no a una dirección de hardware mutable. El filtrado de MAC todavía existe en los productos porque algunos casos extremos aún lo necesitan. Pero tratarlo como un control principal para WiFi empresarial, de hospitalidad, retail o de salud es un hábito del pasado, no una opción de diseño sólida.
¿Sigue siendo relevante el filtrado de direcciones MAC en 2026?
Si alguien le dice que el filtrado MAC es una forma sólida de proteger el WiFi, cuestionelo de inmediato.
En la práctica de redes inalámbricas, el filtrado de direcciones MAC se entiende mejor como una lista de control de acceso para dispositivos en lugar de un control de seguridad sólido. Un router o punto de acceso verifica la dirección MAC de un dispositivo cuando intenta unirse a una red WiFi, y luego permite o bloquea la conexión según una lista de permitidos o de bloqueados. El problema es sencillo. La dirección MAC no es secreta, se envía en texto claro durante la asociación WiFi y puede ser suplantada, por lo que el control ayuda con la admisión básica de dispositivos en lugar del cifrado o la garantía de identidad real, como se explica en esta descripción general del filtrado MAC.
Ese único punto cambia la forma en que se debe pensar en esta función. Es más parecido a una lista de asistencia en la puerta que a un sistema de credenciales confiable. Si el identificador se puede observar y copiar, la red no está verificando quién es el usuario. Solo está comprobando si la etiqueta presentada coincide con una de la lista.
Dónde sigue siendo útil
Todavía existen casos muy específicos donde el filtrado MAC puede ser útil:
- Configuraciones estáticas pequeñas donde la población de dispositivos rara vez cambia
- Control de acceso básico para terminales heredadas que no pueden realizar una autenticación más sólida
- Conveniencia administrativa cuando se desea mantener las conexiones accidentales o casuales fuera de una red local
Esos son casos de uso muy limitados, no una estrategia de seguridad integral.
El filtrado MAC puede reducir el acceso casual. No puede sustituir a la autenticación moderna.
Dónde no encaja
Para WiFi de invitados, redes de personal, espacios de trabajo compartidos, recintos y sitios multi-inquilino, el filtrado MAC es la herramienta principal incorrecta. No demuestra la identidad del usuario, no reemplaza la autenticación cifrada y genera fricciones cada vez que cambian los dispositivos.
Para los estándares de 2026, la pregunta no es si el filtrado MAC existe. Existe. La pregunta clave es si debería estar en el centro de tu diseño de acceso. Para la mayoría de las redes empresariales, la respuesta es no.
Cómo funciona realmente el filtrado de direcciones MAC
La forma más clara de explicar el filtrado MAC es pensar en el portero de un club nocturno que utiliza una lista de invitados en papel.
Un dispositivo intenta unirse al WiFi. El punto de acceso ve su dirección MAC y la comprueba con una lista almacenada. Si la dirección está aprobada, el dispositivo entra. Si está en la lista de denegación, o no está en la de permitidos, el dispositivo es rechazado.
Qué es una dirección MAC
Una dirección MAC es un identificador de hardware asociado con una interfaz de red. En el control de acceso WiFi, funciona como una etiqueta de dispositivo, no como una credencial secreta.
Esa distinción es importante. El punto de acceso no le está pidiendo al dispositivo que demuestre una confianza profunda. Está comparando un identificador visible con una regla local.
Los dos modos comunes
La mayoría de los routers y puntos de acceso admiten dos estilos generales de filtrado MAC:
Modo de lista de permitidos
Solo las direcciones MAC de la lista tienen permiso para conectarse. Esta es la opción más estricta y común cuando los administradores utilizan el filtrado MAC de manera deliberada.Modo de lista de bloqueo
Se deniega el acceso a las direcciones MAC conocidas, mientras que se permite el de todas las demás. Esto es más fácil de gestionar en algunos escenarios específicos, pero es más débil como control porque la configuración predeterminada sigue abierta a dispositivos desconocidos.
Qué sucede durante la conexión
El proceso real es sencillo:
- Un cliente inicia la asociación con la red WiFi.
- El punto de acceso lee la dirección MAC del cliente presentada durante ese proceso.
- El punto de acceso verifica su política local para ver si la dirección está permitida o denegada.
- El punto de acceso permite o bloquea el acceso según el resultado de esa coincidencia.
Ese es todo el mecanismo. No hay ninguna magia detrás de él.
Lo que no hace
El filtrado MAC suele recibir crédito por protecciones que realmente no ofrece.
No cifra el tráfico. No verifica a la persona que utiliza el dispositivo. No garantiza la postura del dispositivo, el estado de cumplimiento o la membresía del directorio. No resuelve el registro de invitados. No crea registros de identidad útiles para las decisiones de acceso del personal.
Regla práctica: Trate el filtrado MAC como lógica de admisión de dispositivos, no como autenticación.
Es por eso que desde hace tiempo se recomiendan métodos más sólidos como WPA2 o WPA3 para una seguridad WiFi real en la misma explicación del filtrado MAC enfocada en el Reino Unido. Una vez que se ve como una lista de invitados de papel en lugar de un sistema de confianza, el resto de sus ventajas y desventajas se vuelven mucho más fáciles de evaluar.
Los pros y contras prácticos para su red
El mejor argumento en contra del filtrado MAC en entornos empresariales no suele ser la seguridad teórica. Son las operaciones.
Una función puede ser técnicamente válida y, aun así, ser la respuesta incorrecta porque el costo de administración nunca se detiene. El filtrado de MAC entra en esa categoría. Cada dispositivo permitido debe identificarse, ingresarse y mantenerse en una lista de permitidos o de bloqueados. Si se reemplaza una laptop, se cambia un adaptador inalámbrico o un usuario trae un teléfono nuevo, la lista requiere atención.
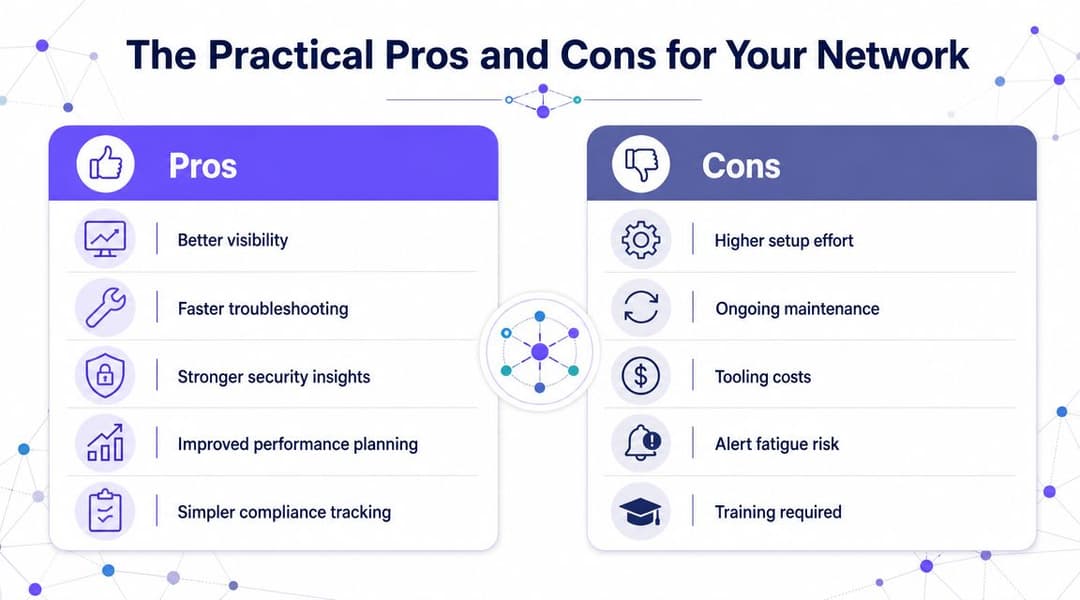
Las pocas ventajas
El filtrado MAC tiene algunas ventajas prácticas.
Concepto simple
Los administradores principiantes y los gerentes no especialistas suelen comprenderlo rápidamente. Un dispositivo está en la lista o no lo está.Útil para entornos estáticos pequeños
Si tiene un grupo reducido de dispositivos fijos y casi no hay rotación, puede ser manejable.Bueno para excepciones de políticas limitadas
Algunos terminales heredados aún requieren un control complementario cuando no se dispone de métodos más sólidos.
Los problemas operativos más graves
El problema comienza cuando la red tiene que reflejar la vida real.
La guía del proveedor requiere que los administradores identifiquen cada dirección MAC del cliente con anticipación y agreguen cada una a la lista de permitidos o de bloqueados. Es exactamente por eso que la función es más práctica solo cuando la población de dispositivos es pequeña y estática, como se señala en la guía de filtrado de MAC de Belkin.
Esto es lo que eso significa en la administración del día a día:
- La rotación del personal genera acumulación de tickets
Las nuevas incorporaciones, las bajas, los reemplazos y los trabajadores temporales provocan cambios constantes en las listas. - BYOD se convierte en trabajo de hojas de cálculo
Los teléfonos, las tablets y las laptops personales multiplican la carga de mantenimiento. - El acceso de invitados se vuelve absurdo
Un hotel, una clínica o un punto de venta minorista no pueden registrar previamente de manera lógica los dispositivos temporales uno por uno. - Los cambios de hardware interrumpen el acceso
Un usuario cambia de dispositivo y, de repente, "el WiFi no funciona" cuando el problema real es una política obsoleta.
Si su método de acceso requiere una edición manual constante para mantener a los usuarios comunes conectados, no está escalando. Está perdiendo el rumbo.
Por qué el acceso basado en la identidad escala mejor
Por el contrario, los sistemas de acceso modernos vinculan el ingreso al estado del usuario, del certificado o del directorio en lugar de a un identificador de hardware que puede cambiar. Esto significa que la incorporación, la revocación y los cambios de roles siguen a los sistemas de identidad como Entra ID, Google Workspace u Okta en lugar de a inventarios de dispositivos escritos a mano.
Para entornos empresariales de múltiples dispositivos en el Reino Unido, la regla de diseño es sencilla en esa misma guía del proveedor sobre listas de permitidos y listas de bloqueados. Utilice el filtrado de MAC únicamente como una política complementaria para dispositivos heredados, y prefiera controles más sólidos para invitados, personal y entornos compartidos.
Por qué el filtrado MAC falla como herramienta de seguridad
Las desventajas operativas son molestas. Las debilidades de seguridad son peores.
El filtrado MAC falla como herramienta de seguridad principal porque confía en un valor que los atacantes pueden imitar y que los dispositivos modernos cambian a propósito cada vez más. Esa combinación lo hace débil tanto contra el abuso activo como contra el comportamiento ordinario de los dispositivos.
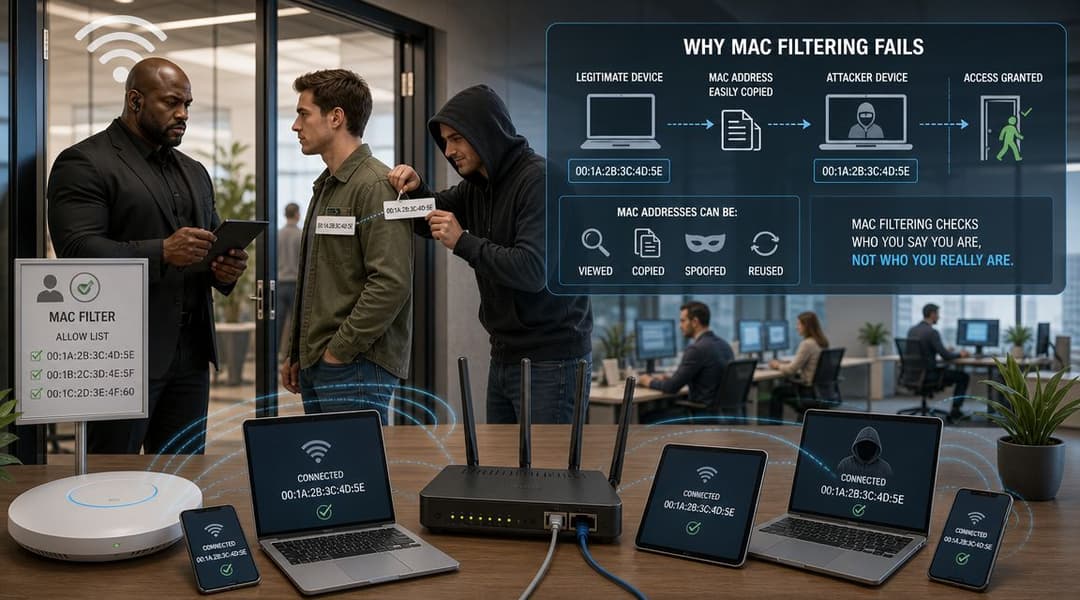
El spoofing es la forma directa de evasión
Una dirección MAC se puede suplantar. En la práctica, esto significa que un dispositivo puede presentar una dirección MAC diferente a la asignada de fábrica. Si un atacante descubre una dirección aprobada, el filtro puede aceptar al impostor porque la red está verificando la etiqueta, no probando la identidad real.
Para las redes del Reino Unido, el filtrado de MAC es débil como control independiente porque las direcciones MAC se pueden suplantar, lo que hace que este enfoque sea más fácil de evadir que los métodos de acceso basados en contraseñas o certificados, como se explica en la discusión de Portnox de 2026 sobre el filtrado de direcciones MAC.
Esa debilidad importa más en entornos que necesitan auditabilidad. Un recinto o empresa no solo quiere "un dispositivo conocido conectado". Quiere saber qué invitado, empleado, contratista o inquilino accedió a qué red y bajo qué política.
La aleatorización rompe el modelo desde el otro extremo
Los dispositivos modernos también aleatorizan las direcciones MAC por motivos de privacidad. Esto significa que el identificador del que depende su filtro puede no mantenerse estable de la forma en que asumían los diseños de WiFi más antiguos.
Esto no es un error. Es una función de privacidad. Los fabricantes de dispositivos la introdujeron para dificultar el seguimiento pasivo. Eso es bueno para los usuarios, pero socava cualquier modelo de acceso construido sobre la idea de que una dirección de hardware es un ancla de identidad duradera.
Si estás lidiando con teléfonos y laptops actuales, entender cómo afectan las direcciones MAC aleatorias a las operaciones de WiFi es ahora parte de la administración inalámbrica básica.
Por qué se desmorona el argumento de la seguridad
Al unir estas dos realidades, el filtrado MAC pierde credibilidad rápidamente:
- Si la MAC es visible, no es secreta
- Si la MAC se puede copiar, no es confiable
- Si la MAC cambia por privacidad, no es estable
- Si no es secreta, confiable ni estable, no puede ser su señal de identidad principal
La seguridad que depende de una etiqueta de dispositivo que se puede cambiar siempre será frágil.
Es por eso que el filtrado MAC a menudo crea una falsa sensación de control. Puede detener algunos intentos de conexión casuales, pero no se sostiene como una barrera seria para el WiFi de empresas, invitados o de acceso compartido.
Alternativas modernas para el acceso seguro a la red
Un mejor diseño comienza por cambiar la pregunta. No pregunte, "¿En qué dirección de hardware debo confiar?" Pregunte, "¿Cómo debe este usuario o dispositivo demostrar quién es, y qué acceso debe derivarse de ello?"
Ese cambio conduce al acceso basado en la identidad. En lugar de perseguir etiquetas de dispositivos, usted autentica a las personas y los endpoints administrados utilizando métodos diseñados para redes modernas.
WPA3-Enterprise y 802.1X para el acceso del personal
Para el WiFi de los empleados, WPA3-Enterprise con 802.1X es la dirección estándar. El acceso se vincula a las credenciales del usuario, certificados o ambos, a menudo respaldados por sistemas de directorio y SSO como Entra ID, Okta o Google Workspace.
Esto resuelve varios problemas que el filtrado MAC nunca pudo solucionar:
- El acceso sigue a la identidad del usuario
- La revocación ocurre cuando cambia el estado del directorio
- La política puede variar según el rol, el grupo, el tipo de dispositivo o la ubicación
- Los registros de auditoría son mucho más significativos que "dirección MAC vista en SSID"
OpenRoaming y Passpoint para WiFi de invitados y público
El WiFi de invitados necesita tanto seguridad como conveniencia. Los Captive Portals tradicionales y las contraseñas compartidas generan fricción. El filtrado MAC es aún menos adecuado porque los dispositivos de los invitados son transitorios y a menudo tienen la privacidad aleatorizada.
OpenRoaming y Passpoint llevan la experiencia un paso adelante. Los usuarios se autentican una vez a través de un flujo de identidad confiable y luego se conectan de forma segura y automática en los entornos participantes. Esto proporciona a los establecimientos conectividad cifrada desde el primer paquete sin depender de una lógica de direcciones de hardware frágil.
Para los equipos que evalúan enfoques más amplios de soluciones de control de acceso a la red, esta es la principal línea divisoria. Los controles de lista de dispositivos son estáticos. El registro basado en la identidad es dinámico y se basa en políticas.
iPSK para dispositivos heredados y sin pantalla
Algunos dispositivos todavía no admiten 802.1X. Las impresoras, los sensores, los escáneres, las unidades de señalización y ciertos puntos finales de IoT a menudo entran en esa categoría.
Ahí es donde ayudan las Claves Precompartidas Individuales (iPSK). En lugar de una contraseña compartida para todo, cada dispositivo o clase de dispositivos recibe su propia credencial y política. Eso le brinda un aislamiento, revocación y control operativo mucho mejores que una lista de permitidos de MAC.
Comparativa de métodos de control de acceso
| Característica | Filtrado de Direcciones MAC | WPA3-Enterprise (802.1X) | OpenRoaming/Passpoint | Individual PSK (iPSK) |
|---|---|---|---|---|
| Modelo de confianza principal | Dirección del dispositivo | Identidad de usuario o dispositivo | Identidad federada o de plataforma | Credencial por dispositivo o por política |
| Adecuado para WiFi de personal | Poco adecuado | Muy adecuado | Limitado | Útil para dispositivos que no son 802.1X |
| Adecuado para WiFi de invitados | Poco adecuado | Normalmente no es el modelo para invitados | Muy adecuado | Limitado |
| Gestiona bien la rotación de dispositivos | No | Sí | Sí | Mejor que las listas MAC |
| Admite un control de políticas más estricto | Limitado | Sí | Sí | Sí |
| Funciona bien con dispositivos con privacidad aleatoria | Mal | Mejor | Mejor | Mejor |
| Carga administrativa | Mantenimiento manual de listas | Gestión de identidad centralizada | Incorporación centralizada | Administrado por dispositivo o política |
Una ruta de migración práctica
Si va a reemplazar el filtrado MAC en un entorno activo, no piense en términos absolutos. Piense por categoría de usuario y dispositivo:
- El personal y los contratistas migran a 802.1X con autenticación respaldada por directorio.
- Los invitados y usuarios públicos migran a un proceso de incorporación al estilo Passpoint o OpenRoaming.
- Los dispositivos heredados y sin pantalla migran a iPSK o alternativas basadas en certificados donde sea compatible.
- Los endpoints antiguos excepcionales pueden mantener reglas basadas en MAC de forma temporal, pero solo como complemento.
Un ejemplo en este ámbito es Purple, que admite el acceso de invitados y del personal basado en la identidad, OpenRoaming y Passpoint, además de opciones como iPSK para entornos heredados. Esa es la categoría adecuada de solución a evaluar cuando su red ha superado las listas de dispositivos.
Guía práctica para hotelería, retail y sector salud
Diferentes sectores se topan con los mismos límites de filtrado MAC por diferentes razones. Los hoteles tienen dificultades con la rotación de huéspedes. Los minoristas necesitan segmentación entre el tráfico de clientes, del personal y operativo. Las organizaciones de salud necesitan una mayor garantía sobre quién y qué se está conectando.
Históricamente, el filtrado MAC surgió como un hito temprano en el control de acceso WiFi antes de que la autenticación cifrada moderna se convirtiera en un estándar. Tenía sentido cuando las redes inalámbricas eran más sencillas y pequeñas. Pero para la década de 2010, los educadores de seguridad ya destacaban sus límites debido a que las direcciones MAC se pueden cambiar manualmente, razón por la cual las redes actuales de empresas y recintos en el Reino Unido generalmente lo tratan como algo complementario como máximo, como se señala en la explicación de Smallstep sobre las limitaciones del filtrado MAC.
Hospitalidad
Los hoteles, restaurantes, bares y lugares de eventos no pueden operar el acceso de invitados basándose en una lista MAC seleccionada. La base de usuarios es transitoria, los dispositivos no están gestionados y la carga de soporte sería constante.
Un mejor modelo se ve así:
- Acceso de invitados mediante Passpoint o un registro sin contraseña similar
- Acceso del personal mediante 802.1X e identidad respaldada por SSO
- Dispositivos de soporte técnico separados con políticas basadas en roles o iPSK donde sea necesario
Si todavía ve el filtrado MAC en el sector de la hospitalidad, por lo general se debe a una excepción heredada muy específica, más que al diseño principal de la red.
Retail
Las redes de retail necesitan una separación limpia. El punto de venta, los dispositivos portátiles de inventario, los móviles del personal, la señalización digital y el WiFi de los clientes no deberían estar detrás de una lista de dispositivos que simula ser una política de acceso.
Utilice la identidad y la segmentación en su lugar:
- Las identidades del personal se asignan a las redes del personal
- Los dispositivos operativos obtienen un acceso con un alcance estrictamente definido
- El tráfico de los clientes permanece aislado de los sistemas internos
El filtrado MAC puede parecer tentador para terminales fijos, pero los enfoques respaldados por iPSK o certificados son más sencillos de gestionar y de revocar de forma limpia.
Atención médica
Los entornos de atención médica tienen la menor tolerancia a las identidades débiles. Los flujos de trabajo clínicos, los dispositivos compartidos, el personal itinerante y los sistemas sensibles exigen controles más sólidos que las comprobaciones de direcciones de hardware.
En el sector salud, "dispositivo conocido" no es lo mismo que "usuario autorizado bajo la política correcta".
Ese es el principio de diseño clave. Si una tableta de hospital se reemplaza, se presta o se reconfigura, el filtrado MAC te dice muy poco sobre si se debe confiar en la conexión. El acceso respaldado por identidad y las políticas de dispositivos segmentados son opciones mucho más seguras.
Más allá de las listas de dispositivos: seguridad basada en la identidad
El filtrado MAC no es inútil. Simplemente ya no es adecuado como la respuesta principal.
Proviene de una etapa anterior de la administración de WiFi cuando las redes eran más pequeñas y el modelo de amenazas era más simple. Los entornos actuales son móviles, compartidos, conscientes de la privacidad y con una gran carga de políticas. Un control basado en identificadores de dispositivos fijos no puede mantener el ritmo de esa realidad.
La lección más amplia también se manifiesta fuera del ámbito de las redes. Los equipos de instalaciones han aprendido lo mismo en el acceso físico. Los sistemas más antiguos dependían de listas estáticas y credenciales compartidas, mientras que las plataformas más nuevas utilizan la identidad, la automatización y las políticas. Si desea un ejemplo ajeno a las redes, esta guía de soluciones de acceso automatizado para gimnasios muestra la misma transición de las reglas de admisión manuales a un control de acceso más inteligente.
Para el WiFi, el principio de diseño moderno es sencillo. Confíe en la identidad, no en una etiqueta de hardware mutable. Utilice métodos que puedan demostrar quién es una persona o un dispositivo gestionado, aplique las políticas de manera constante y revoque el acceso de forma limpia cuando cambie el estado. Si está revisando su plan de trabajo inalámbrico, esta perspectiva más amplia sobre redes inalámbricas seguras es el lugar adecuado para comenzar.
El resultado práctico es una mejor seguridad y menos complicaciones administrativas. Dedica menos tiempo a editar listas y más tiempo a aplicar políticas reales a todo el personal, invitados, inquilinos y dispositivos.
Si está reemplazando el filtrado MAC con un modelo de acceso más moderno, Purple es una plataforma a evaluar para el acceso de invitados sin contraseña, la autenticación del personal vinculada a proveedores de identidad, el soporte de OpenRoaming y Passpoint, y opciones de políticas para dispositivos heredados.



