La gestión de dispositivos móviles es el sistema que utilizan los equipos de TI para registrar, configurar, proteger y controlar de forma remota teléfonos, tabletas y computadoras portátiles a escala, lo que incluye el borrado remoto cuando se pierde un dispositivo. En el Reino Unido, esta ya no es una práctica de nicho: 166 vacantes de empleo permanentes mencionaron habilidades de gestión de dispositivos móviles en los 6 meses previos al 7 de julio de 2025, lo que representa el 0.28% de todos los anuncios de empleo permanente en el Reino Unido, con un salario anual medio de £37,500.
El gerente de turno de un hotel deja un teléfono de trabajo al final de su jornada. Una enfermera usa un teléfono personal para consultar un rol de turnos. Un contratista llega al sitio con su propia tableta y necesita WiFi de inmediato, no después de un largo proceso en la mesa de ayuda. La mayoría de las organizaciones no tienen una flota única y uniforme. Tienen una mezcla de dispositivos corporativos, dispositivos personales, tabletas compartidas, usuarios temporales y equipos de primera línea que no pueden detener su trabajo por un proceso de registro complicado.
Ahí es donde la gente suele atorarse con la pregunta de qué es la gestión de dispositivos móviles. Esperan una lista de características técnicas. Lo que realmente necesitan es un modelo práctico para controlar el acceso, proteger los datos y mantener la usabilidad del trabajo móvil cuando la propiedad de los equipos es compleja.
Introducción a la Gestión de Dispositivos Móviles en los entornos de trabajo modernos
Un gerente de turno de hotel termina tarde y olvida el teléfono del trabajo en recepción. En otro piso, un contratista llega con una tablet personal y necesita WiFi antes de que comiencen los primeros registros de huéspedes. En un entorno de salud, una enfermera consulta el rol de turnos en su teléfono personal entre rondas. Estos no son casos aislados - son las condiciones operativas normales de los lugares de trabajo modernos.
La gestión de dispositivos móviles es importante porque casi ninguna organización cuenta ya con una flota de dispositivos ordenada y de un solo propietario. Operan con una flota mixta. Los teléfonos corporativos conviven con el BYOD, tabletas compartidas, dispositivos del personal temporal y endpoints de contratistas. La pregunta no es solo cómo proteger un teléfono. Es cómo decidir qué persona, en qué dispositivo, obtiene acceso a qué red y datos, y por cuánto tiempo.
La UK Government Security policy for mobile device management refleja esa realidad operativa. Exige que las organizaciones puedan aplicar el borrado remoto en dispositivos corporativos y trata al MDM como un control de referencia básico para gestionar el riesgo móvil.
Una definición en lenguaje sencillo
MDM es el sistema central que los equipos de TI utilizan para registrar, configurar, asegurar y controlar teléfonos inteligentes, tabletas y computadoras portátiles a escala.
Una forma sencilla de verlo es como un motor de reglas para el acceso móvil. En lugar de configurar cada dispositivo a mano, el departamento de TI define las políticas una sola vez, las vincula a los usuarios, al tipo de propiedad y al riesgo, y las aplica de manera uniforme en todo el parque tecnológico.
Esa distinción es importante.
En la práctica, el MDM no se trata únicamente del dispositivo móvil. Se ubica entre la identidad, la confianza del dispositivo, las aplicaciones y el acceso a la red. Un iPhone propiedad de la empresa que utiliza un supervisor de hotel no debe recibir el mismo trato que un teléfono Android personal que utiliza un trabajador temporal, incluso si ambos necesitan acceso a internet en el mismo sitio. Una buena gestión móvil reconoce esa diferencia y aplica el nivel de control adecuado.
Regla práctica: si un dispositivo puede acceder a aplicaciones empresariales, WiFi de personal, sistemas de operaciones de huéspedes o datos confidenciales, requiere una decisión de acceso clara.
Por qué los entornos de trabajo sufren sin esto
El problema suele comenzar con una brecha entre la propiedad y el acceso. Un dispositivo puede pertenecer a la empresa, al empleado, a un trabajador de una agencia o a un proveedor externo. Sin embargo, todos ellos pueden seguir necesitando algún tipo de conectividad. Sin MDM, esas decisiones a menudo se manejan mediante contraseñas compartidas, excepciones únicas o configuración manual. Eso es difícil de controlar y aún más difícil de revertir rápidamente.
Los analistas del gobierno del Reino Unido encontraron en la Cyber Security Breaches Survey 2025 que muchas organizaciones británicas siguen enfrentando vulneraciones y ataques. Al mismo tiempo, el acceso móvil es habitual para el personal, contratistas y equipos de primera línea. El riesgo operativo es sencillo. El acceso se propaga más rápido que el gobierno.
Una analogía útil es un edificio con diferentes tipos de visitantes. El personal de tiempo completo puede necesitar una credencial permanente. Los trabajadores de agencias pueden necesitar una credencial que expire en una semana. Los huéspedes de paso tal vez solo necesiten acceso a las áreas públicas. Con los dispositivos funciona de la misma manera. Una sola política no se adapta a todos los modelos de propiedad, y ciertamente una sola contraseña de WiFi tampoco.
La propiedad mixta cambia la conversación sobre MDM
Por esto es que las listas de funciones por sí solas no lo dicen todo. Los administradores ocupados rara vez tienen dificultades para entender qué significa la eliminación remota o la aplicación de códigos de acceso. Su verdadero reto es aplicar las políticas de manera justa y rápida en modelos de propiedad mixtos sin frenar el ritmo del negocio.
Los grupos de dispositivos comunes suelen verse así:
- Los dispositivos propiedad de la empresa necesitan una configuración estándar, entrega de aplicaciones, aplicación de políticas y un proceso de retiro limpio.
- Los dispositivos BYOD necesitan límites claros para que el acceso al trabajo esté protegido sin invadir los datos personales.
- Los dispositivos compartidos, de quiosco y temporales necesitan un inicio de sesión rápido, una reasignación ágil y una eliminación de acceso igualmente rápida.
- Los dispositivos de contratistas y socios a menudo necesitan un acceso a la red limitado, vinculado a la identidad y al tiempo, no un acceso interno amplio.
Para los sectores de hospitalidad, salud y sitios multiinquilino, esto se vuelve aún más importante. El dispositivo es solo una parte del problema de control. La otra parte es la red. Si el MDM puede confirmar quién es el usuario, qué tipo de dispositivo tiene y si cumple con las políticas, el acceso WiFi puede volverse condicional y sin contraseñas en lugar de compartido y permanente. Eso cierra una brecha que muchas organizaciones aún mantienen para el personal del establecimiento, clínicos itinerantes, trabajadores temporales y equipos de terceros.
Cuando se utiliza bien, el MDM ofrece a TI y a operaciones una forma práctica de gobernar esa realidad mixta. Transforma el acceso móvil de una colección de excepciones en un sistema controlado basado en la identidad, el estado del dispositivo y la necesidad del negocio.
Entendiendo cómo funciona la Gestión de Dispositivos Móviles
El MDM funciona un poco como una torre de control de tráfico aéreo. La torre no pilota el avión. Coordina el movimiento, hace cumplir las reglas y mantiene una visión clara de lo que está activo, lo que cumple con las normas y lo que requiere intervención.
El mismo patrón se aplica a los entornos móviles. Un administrador utiliza una consola de gestión para definir políticas. El dispositivo recibe esas políticas a través del marco de gestión del sistema operativo. Una vez registrado, el dispositivo puede reportar su estado y aceptar comandos aprobados de forma inalámbrica.
La gestión de dispositivos móviles no es una simple aplicación en un teléfono. Es un modelo operativo para la inscripción, la aplicación de políticas, la verificación de cumplimiento y la acción remota en toda una flota.
El ciclo operativo
La mayoría de las implementaciones de MDM siguen el mismo ciclo básico.
Registrar el dispositivo
El dispositivo se registra en el sistema de gestión de la organización. Esto puede ocurrir durante la configuración inicial en un dispositivo propiedad de la empresa o mediante un proceso guiado por el usuario en un dispositivo personal.Identificar el dispositivo y al usuario
La plataforma registra detalles clave como el tipo de propiedad, el sistema operativo, el usuario asignado y el estado de gestión.Aplicar la configuración
El MDM distribuye ajustes como WiFi, correo electrónico, VPN, certificados, reglas de contraseña o restricciones de aplicaciones.Gestionar aplicaciones y contenido
El departamento de TI distribuye las aplicaciones requeridas, las actualiza y puede eliminar las aplicaciones de negocio cuando el acceso deba finalizar.Monitorear el cumplimiento
El sistema verifica si el dispositivo sigue cumpliendo con la política. Si no es así, los administradores pueden limitar el acceso o activar medidas de corrección.Retirar o restablecer
Cuando un dispositivo se pierde, se reemplaza o ya no está autorizado, la organización elimina los datos o restablece el dispositivo de acuerdo con las reglas de propiedad.
Donde los lectores suelen confundirse
La gente suele asumir que MDM significa una vigilancia total. No tiene por qué ser así. Lo que MDM puede hacer depende de la plataforma, el modelo de propiedad y las decisiones de política que tome su organización. Un teléfono de propiedad personal registrado para el acceso laboral no debe recibir el mismo trato que un teléfono corporativo totalmente administrado.
Otro malentendido común es que el MDM solo importa para el dispositivo en sí. En la práctica, el mayor valor es lo que el dispositivo permite. Correo electrónico. Sistemas clínicos. Aplicaciones del personal. WiFi seguro. Flujos de trabajo de acceso al edificio. Si esos servicios confían en el dispositivo, este se ha convertido en parte de su límite de seguridad.
Por qué es importante la guía de Android en el Reino Unido
El Centro Nacional de Seguridad Cibernética del Reino Unido señala que las organizaciones deben elegir un servicio de MDM que se adapte al parque de dispositivos y al enfoque técnico, y aconseja explícitamente en su guía de gestión de dispositivos móviles que los dispositivos gestionados por la organización deben usar MDM para aplicar políticas coherentes en Android. Ese es un recordatorio útil de que el MDM no es una solución única para todos. La plataforma debe adaptarse a los dispositivos que tiene, no a los que el folleto de un proveedor desearía que tuviera.
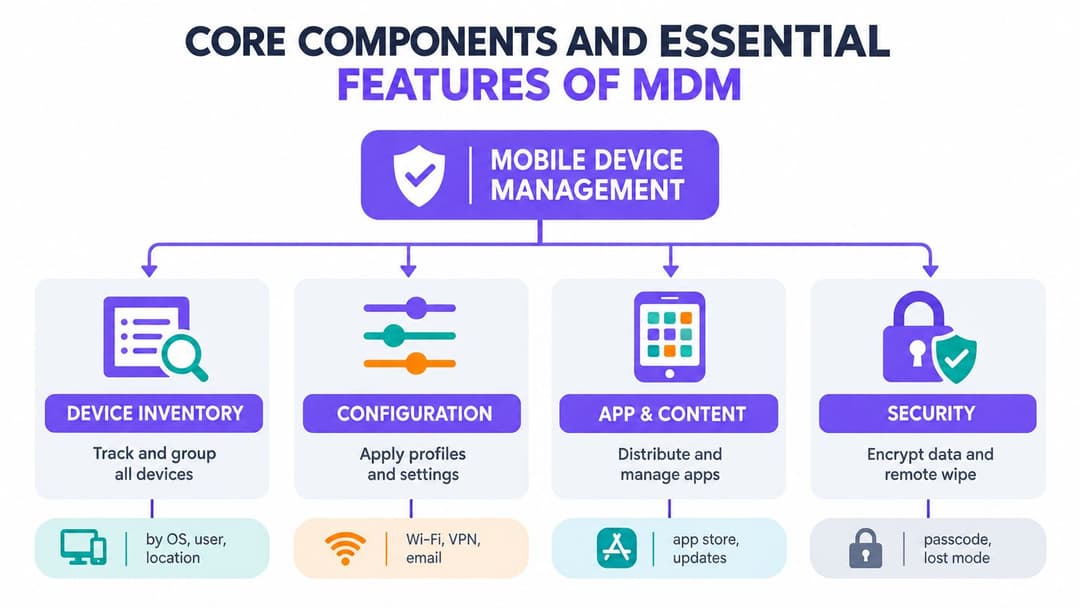
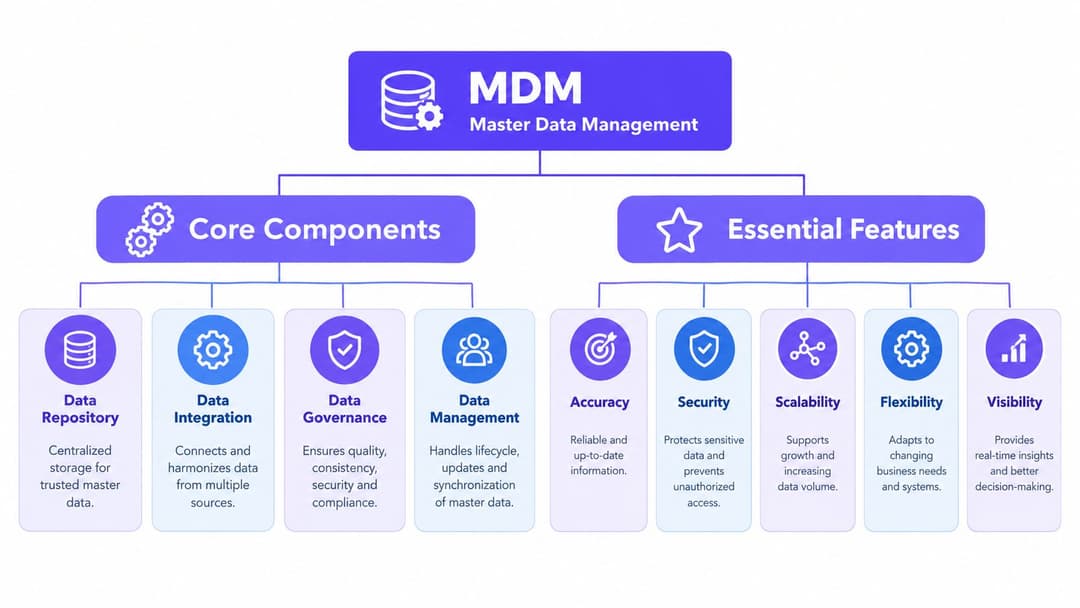
Componentes principales y características esenciales de MDM
Si la sección anterior describía el ciclo, esta trata sobre las partes dentro de la máquina. Una plataforma MDM útil no se define por una larga lista de funciones. Se define por su capacidad para admitir los controles que su organización necesita en diferentes tipos de dispositivos y modelos de propiedad.
Inventario y agrupación de dispositivos
El inventario es la base. Si no sabe qué dispositivos existen, quién los usa y cómo están clasificados, cualquier otro control se convierte en una suposición.
Un buen inventario hace más que contar dispositivos. Los agrupa por atributos prácticos como:
- Modelo de propiedad como el de propiedad corporativa, BYOD o compartido
- Rol como el de enfermera, concierge, personal de limpieza, contratista o soporte residencial
- Perfil de riesgo como el acceso a aplicaciones confidenciales o herramientas de administración con privilegios
- Ubicación como propiedad, sala, sucursal o establecimiento
Un hotel puede gestionar las tablets de los huéspedes de forma distinta a los teléfonos de los supervisores de administración. Un hospital puede necesitar un grupo de políticas independiente para los carritos clínicos compartidos. La agrupación permite a TI aplicar el control adecuado al contexto correcto en lugar de forzar a cada dispositivo a seguir una única línea base rígida.
Configuración y aprovisionamiento
La gestión de la configuración es donde MDM empieza a ahorrar un tiempo real a los administradores. En lugar de entregar a los usuarios una lista de verificación de configuración, el equipo de TI puede enviar directamente lo que necesitan al dispositivo.
Eso normalmente incluye:
- Ajustes de red para WiFi de personal seguro
- Perfiles de correo electrónico y calendario para cuentas comerciales autorizadas
- Cargas útiles de VPN o certificados para acceso interno protegido
- Restricciones que bloquean cambios no deseados o funciones de riesgo
La ventaja práctica es la consistencia. El personal nuevo recibe un dispositivo utilizable rápidamente. El personal existente se mantiene alineado con la política a medida que las configuraciones evolucionan.
Control de aplicaciones y contenido
Las aplicaciones son el lugar donde la mayoría de los usuarios experimentan MDM por primera vez. Abren un dispositivo y las herramientas adecuadas ya están ahí.
Esto puede incluir tiendas de aplicaciones de la empresa, implementación silenciosa de aplicaciones, control de versiones y eliminación de aplicaciones empresariales cuando alguien cambia de puesto. En entornos mixtos, esto es importante porque el acceso a las aplicaciones a menudo debe variar según la identidad y no solo según el hardware.
Para las organizaciones que también necesitan que el acceso a la red esté alineado con la identidad del usuario, los controles de acceso multidispositivo ayudan a conectar esa capa de aplicaciones y acceso con el trayecto general del usuario.
Un diseño maduro de MDM no pregunta, “¿Podemos instalar aplicaciones?” Pregunta, “¿Qué usuario en qué dispositivo debería recibir qué aplicación y qué ruta de red?”
Controles de seguridad y acciones de respuesta
Las funciones de seguridad son la parte que la mayoría de la gente reconoce primero, pero solo funcionan bien cuando los componentes anteriores son sólidos.
Los controles comunes incluyen:
- Aplicación de código de acceso
- Requisitos de cifrado
- Modo perdido o comandos de bloqueo
- Eliminación selectiva para datos de trabajo
- Eliminación remota completa para dispositivos corporativos
El objetivo no es acumular todos los controles posibles, sino elegir controles que reflejen la propiedad y el riesgo. El teléfono personal de un médico puede requerir la separación del perfil de trabajo. Un iPad de registro propiedad de un establecimiento puede justificar un bloqueo más estricto y una capacidad de restablecimiento completo.
Monitoreo y reportes
Los informes transforman el MDM de un proyecto de configuración en una disciplina operativa. Los administradores necesitan saber qué dispositivos están inscritos, cuáles se han desviado de las políticas y cuáles deben reemplazarse o retirarse.
Esa visibilidad también resulta de gran ayuda durante las auditorías, la respuesta a incidentes y las revisiones de licencias. Responde a la pregunta sencilla pero constante: ¿qué hay ahí fuera y sigue estando bajo control?
Comparación de MDM EMM y UEM para encontrar la opción adecuada
Los equipos suelen comprar la categoría incorrecta porque las siglas suenan intercambiables. No lo son. La forma más rápida de separarlas es por su alcance.
MDM se enfoca en gestionar y asegurar dispositivos móviles. EMM amplía esto con servicios de movilidad como controles de aplicaciones e identidad. UEM va un paso más allá con el objetivo de gestionar muchos tipos de endpoints desde un único marco de gestión.
Comparativa de MDM vs EMM vs UEM
| Capacidad | MDM | EMM | UEM |
|---|---|---|---|
| Enfoque principal | Configuración y seguridad de dispositivos | Gestión de dispositivos móviles, aplicaciones y acceso | Gestión unificada en dispositivos móviles y otros endpoints |
| Endpoints típicos | Teléfonos, tabletas, algunas laptops | Teléfonos, tabletas, endpoints enfocados en la movilidad | Dispositivos móviles, laptops, computadoras de escritorio y conjuntos de endpoints más amplios |
| Profundidad de gestión de apps | Básica a moderada | Mayor control de políticas y ciclo de vida de aplicaciones móviles | Gobernanza de aplicaciones más amplia en múltiples endpoints |
| Integración de identidad | A menudo presente, a veces limitada | Más central para el diseño | Normalmente integrada en todas las categorías de endpoints |
| Mejor opción | Organizaciones que necesitan un control de dispositivos sólido y rápido | Equipos con flujos de trabajo móviles complejos y necesidades de BYOD | Entornos que desean un solo marco de trabajo para muchos tipos de endpoints |
| Pregunta común del comprador | ¿Cómo protegemos y borramos de forma remota los dispositivos? | ¿Cómo gestionamos el trabajo móvil de extremo a extremo? | ¿Cómo estandarizamos las operaciones de endpoints en toda la infraestructura? |
Cuándo es suficiente con MDM
El MDM por sí solo suele ser suficiente cuando su prioridad principal es:
- Proteger los dispositivos móviles corporativos
- Distribuir perfiles de WiFi, correo electrónico y certificados
- Aplicar políticas de contraseñas, cifrado y borrado
- Gestionar una flota móvil definida sin una convergencia de escritorio generalizada
Esto es común en operaciones de recintos, grupos de hospitalidad, equipos de atención médica y empresas distribuidas más pequeñas donde el acceso móvil es la principal preocupación.
Cuándo tiene más sentido usar EMM o UEM
Por lo general, necesitará dar un paso más allá del MDM básico si su desafío tiene menos que ver con el hardware y más con el contexto de trabajo.
EMM es una mejor opción cuando se necesita una separación más sólida entre el uso personal y el laboral, un control más profundo del ciclo de vida de las aplicaciones móviles y decisiones de políticas más orientadas a la identidad. UEM tiene sentido cuando su organización desea un único modelo operativo en teléfonos, tabletas, laptops y computadoras de escritorio, a menudo con una estrategia de endpoints centralizada.
Compre para el parque tecnológico que realmente opera. No adquiera una plataforma porque promete gestionarlo todo si su problema real es que los iPads compartidos y los teléfonos BYOD acceden al WiFi del personal con controles deficientes.
La decisión no tiene que ver con el prestigio. Se trata de adaptar la herramienta al problema. A muchos equipos les va bien con un MDM enfocado más una sólida integración de identidad y red, en lugar de una enorme suite de endpoints que solo utilizan de manera parcial.
Modelos de implementación e integración de identidad de red
La parte más difícil del MDM no suele ser hacer clic en la configuración. Es elegir la ruta de inscripción adecuada para cada modelo de propiedad y luego vincular la confianza del dispositivo al acceso a la red de una manera que sea viable para los usuarios.
Elija el modelo de registro según la propiedad
Un entorno mixto necesita más de un patrón de implementación.
- Dispositivos dedicados propiedad de la empresa por lo general se adaptan al registro автоматиizado (zero-touch) o preasignado. El departamento de TI puede aplicar todo el conjunto de políticas desde el primer encendido.
- Dispositivos BYOD requieren un control menos estricto. El objetivo es un acceso controlado a los recursos de trabajo sin convertir un teléfono personal en un activo de la empresa completamente vigilado.
- Dispositivos compartidos de primera línea requieren velocidad. Estos dispositivos a menudo rotan entre el personal, turnos o departamentos, por lo que el estado de inicio de sesión y el acceso a las aplicaciones deben ser fáciles de aprovisionar y de revocar.
- Personal temporal y contratistas requieren un acceso limitado. El estado de sus dispositivos puede variar, por lo que las políticas de red y de aplicaciones deben adaptarse en consecuencia.
Un error común es usar el modelo más estricto para todos. Eso genera resistencia en los usuarios y fomenta el uso de soluciones alternativas no autorizadas.
Por qué la identidad importa más que el dispositivo físico por sí solo
La gestión de dispositivos responde a una parte de la pregunta de confianza. La identidad responde al resto.
Un dispositivo que cumple las normas pero es utilizado por la persona equivocada sigue siendo un problema. Un usuario conocido en un dispositivo no gestionado puede necesitar un acceso limitado, no una denegación total. Es por eso que las implementaciones maduras conectan el MDM con proveedores de identidad como Microsoft Entra ID, Google Workspace u Okta, para luego utilizar ese contexto combinado en las decisiones de red y aplicaciones.
Esto es especialmente útil en redes WiFi. Las contraseñas compartidas envejecen mal. Se difunden, son difíciles de renovar y no te dicen quién está en la red. El acceso basado en la identidad reemplaza eso con una política consciente del usuario y del dispositivo.
Para los equipos que diseñan ese tipo de integración, el direccionamiento de red basado en la identidad representa la capa práctica entre la inscripción y la conectividad segura.
Acceso sin contraseñas y WiFi basado en certificados
Muchas guías de MDM se detienen demasiado pronto. Explican la aplicación de políticas pero no la ruta de acceso que los usuarios experimentan todos los días.
En un mejor diseño, el MDM distribuye certificados y perfiles WiFi a los dispositivos gestionados. La red utiliza esas credenciales para reconocer el dispositivo y al usuario sin necesidad de contraseñas compartidas. Para escenarios menos gestionados o de sistemas heredados, enfoques como Passpoint o claves privadas vinculadas a la identidad pueden reducir la fricción al mismo tiempo que conservan el control.
Este modelo ayuda en sectores donde los usuarios se desplazan constantemente:
- La industria de la hospitalidad necesita que los dispositivos del personal se conecten rápidamente en múltiples propiedades
- El sector salud necesita un acceso seguro y de confianza sin solicitudes repetidas de contraseñas durante la prestación de atención médica
- Los espacios residenciales y multiinquilino necesitan separación entre inquilinos, personal y dispositivos operativos
Cómo se ve un despliegue exitoso
Una implementación sólida suele seguir este patrón:
- Definir clases de propiedad
- Asociar cada clase con una ruta de inscripción
- Conectar el MDM a la identidad
- Distribuir certificados y perfiles WiFi cuando corresponda
- Utilizar el estado de cumplimiento e identidad para permitir, limitar o revocar el acceso
Ese es el punto donde MDM deja de ser solo una herramienta de dispositivos y se convierte en parte de su arquitectura de acceso.
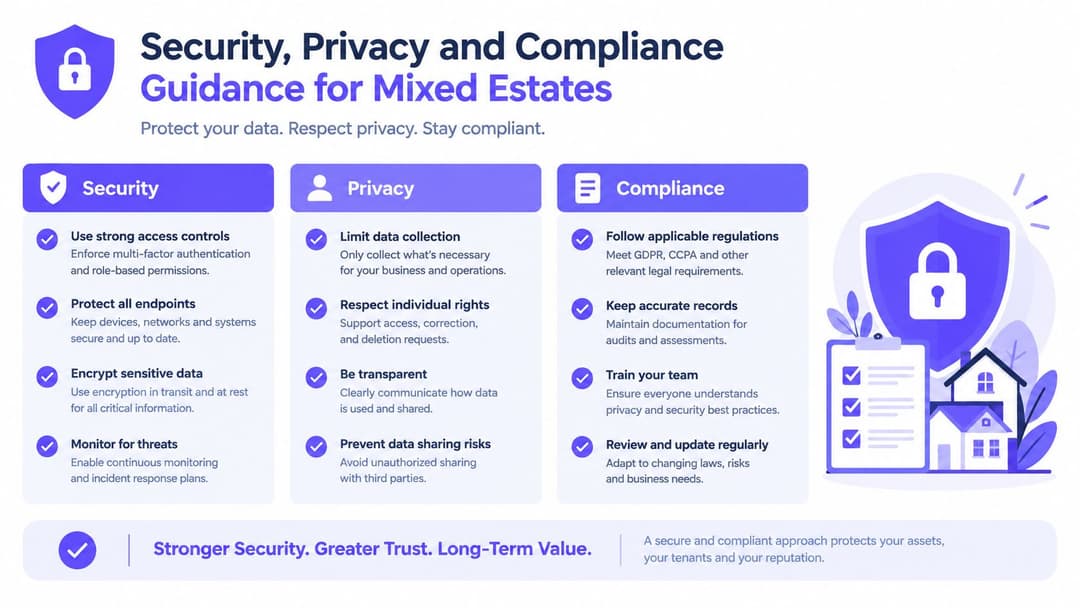
Guía de seguridad, privacidad y cumplimiento para entornos mixtos
Un parque de dispositivos mixto pone a prueba si su diseño de MDM refleja la vida laboral real o un diagrama idealizado. Un sitio puede tener a un médico que usa un iPhone personal, un equipo de recepción que comparte tabletas entre turnos, contratistas con dispositivos temporales y gerentes que utilizan teléfonos corporativos totalmente administrados. Si todos esos dispositivos acceden a las mismas aplicaciones y WiFi, las reglas de seguridad, privacidad y cumplimiento no pueden ser de una sola medida para todos.
Comience con los límites de confianza
La primera pregunta no es qué configuración habilitar en la consola. Es dónde se encuentra el límite de confianza para cada modelo de propiedad.
Un teléfono de propiedad personal que se utiliza para mensajería del personal no debe recibir el mismo trato que una tableta clínica montada en un carrito o un dispositivo móvil proporcionado por el establecimiento que se use en múltiples propiedades. El enfoque más seguro consiste en decidir, en un lenguaje sencillo, a qué datos puede acceder cada tipo de dispositivo, qué prueba de identidad debe presentar y qué puede controlar la organización a cambio. Como se mencionó anteriormente, muchas organizaciones todavía permiten el BYOD antes de definir claramente esas reglas.
Redacte políticas en torno a decisiones que las personas puedan seguir:
- Qué se considera datos comerciales
- Qué usuarios y clases de dispositivos pueden acceder a ellos
- Qué nivel de gestión se requiere para cada clase
- Qué puede y qué no puede ver el área de TI en los dispositivos personales
- Cuándo se aplica el borrado selectivo y cuándo se permite el borrado completo
- Cómo cambia el acceso para el personal temporal, los contratistas y los dispositivos compartidos
La privacidad debe ser visible, no implícita
El personal suele aceptar el control cuando el límite es evidente. Los problemas comienzan cuando el registro se siente como entregar todo el teléfono.
El MDM para BYOD funciona mejor cuando se comporta más como un maletín de trabajo cerrado con llave dentro de un auto privado. TI administra el maletín, no la cajuela, la aplicación de música ni las fotos personales. En la práctica, eso significa separar los datos de trabajo de los datos personales, recopilar solo la información del dispositivo necesaria para las decisiones de acceso y explicar esos límites durante el registro en lugar de ocultarlos en el texto de la política.
Utilice controles tales como:
- Perfiles de trabajo o contenedorización para mantener separadas las aplicaciones y los datos de la empresa
- Borrado selectivo para eliminar el contenido de la empresa sin tocar los archivos personales
- Lenguaje de consentimiento claro que explique qué es lo que se monitorea
- Recopilación mínima de datos vinculada a las necesidades de seguridad, acceso y soporte técnico
Si su equipo desea una introducción práctica sobre el monitoreo de entornos móviles sin caer en excesos, esta guía sobre el rastreo de aplicaciones móviles para equipos de TI es una lectura complementaria muy útil.
El cumplimiento debe seguir a la propiedad y a la identidad
El cumplimiento normativo en propiedades mixtas rara vez es solo una lista de verificación de dispositivos. Es un registro de quién usó el dispositivo, qué nivel de garantía se aplicó y si el acceso coincidió con el riesgo.
Eso es importante en entornos de hospitalidad, atención médica y de múltiples inquilinos donde los dispositivos se mueven entre personas, ubicaciones y roles. Una tableta compartida en recepción puede necesitar controles de sesión y un reaprovisionamiento rápido. El teléfono personal de un médico puede requerir acceso limitado a aplicaciones y verificaciones de identidad estrictas, pero sin control total del dispositivo. Un trabajador temporal puede necesitar acceso por tres días y en ningún otro lugar.
Aquí es también donde las políticas de MDM y WiFi deben coincidir. Si un dispositivo deja de cumplir con la política, pierde su perfil de trabajo o ya no coincide con la identidad de usuario vinculada a él, el acceso a la red debe cambiar en consecuencia. Para los equipos que diseñan estas pautas de protección, esta guía de seguridad WiFi empresarial para el acceso inalámbrico basado en la identidad es una referencia útil.
Una lista de verificación práctica para entornos mixtos
- Separar las políticas por modelo de propiedad para que los dispositivos BYOD, los propiedad de la empresa y los compartidos no hereden los mismos controles.
- Vincular el acceso a la identidad y al estado del dispositivo para que un usuario válido en un dispositivo que no cumple con las políticas no obtenga el mismo acceso que uno que sí cumple.
- Reservar el restablecimiento completo para el hardware propiedad de la organización y utilizar el restablecimiento selectivo en dispositivos personales.
- Definir un manejo especial para usuarios temporales y de primera línea porque el acceso a corto plazo a menudo se convierte en una excepción a largo plazo.
- Documentar los límites de privacidad en un lenguaje sencillo durante el registro y el soporte.
- Revisar los registros de dispositivos compartidos y los procesos de reasignación para que la rendición de cuentas se mantenga durante los cambios de turno y los relevos.
Mejores prácticas y casos de uso del mundo real que ofrecen resultados
Un buen despliegue de MDM se parece menos al lanzamiento de una función y más a la apertura de un establecimiento bien administrado. No se le entrega a cada persona la misma llave, ni se le da a cada habitación las mismas reglas de acceso esperando que la gente lo resuelva sola. Usted decide quién necesita qué, por cuánto tiempo, en qué dispositivo y qué debe suceder cuando ese estado cambie.
Esto es lo que más importa en las flotas mixtas. Un teléfono de propiedad personal, una tableta de registro compartida y un dispositivo de administración emitido por la empresa pueden conectarse el mismo día, pero no deben gobernarse de la misma manera. Los equipos que obtienen resultados parten de esa realidad, luego conectan la política de MDM con la identidad y el acceso WiFi para que el control se refleje en las operaciones del día a día, no solo en una consola de administración.
Prácticas que mantienen la utilidad de MDM después del lanzamiento
- Comience con un flujo de trabajo práctico. Elija un grupo de dispositivos o un sitio donde el problema sea evidente, como tabletas compartidas en recepción o acceso BYOD para personal temporal. Resuelva los problemas de registro y soporte allí antes de expandirse.
- Construya políticas basadas en la propiedad y el rol. Los dispositivos propiedad de la empresa pueden tener controles más estrictos. BYOD a menudo requiere protección a nivel de aplicación y borrado selectivo. Los dispositivos compartidos necesitan una reasignación rápida, controles de sesión cortos y una responsabilidad clara.
- Conecte los cambios del ciclo de vida con la identidad. Las nuevas contrataciones, cambios de puesto, bajas, contratistas y personal de agencias deben activar cambios de acceso de forma automática siempre que sea posible. Si el estado de empleo cambia, el acceso al dispositivo y los derechos de WiFi deben cambiar con este.
- Explique la privacidad en un lenguaje sencillo. Es más probable que el personal registre dispositivos personales cuando entiende qué puede ver el departamento de TI, qué no puede ver y qué sucede si el dispositivo deja de cumplir con las políticas.
- Haga que el acceso a la red refleje la confianza del dispositivo. Un dispositivo que cumple con las políticas no debería tener la misma ruta de red que uno que ha perdido su perfil de trabajo, no ha recibido las actualizaciones requeridas o ya no coincide con el usuario que inició sesión.
Cómo se ven las implementaciones exitosas en la práctica
En el sector de la hospitalidad, el punto crítico suele ser la velocidad. Los equipos de recepción comparten tabletas entre turnos. Los gerentes llevan teléfonos propiedad de la organización. Los trabajadores de temporada pueden usar sus propios dispositivos para la programación de horarios o la comunicación interna. El MDM mantiene esos tipos de dispositivos en distintas líneas de política, mientras que el WiFi basado en identidad elimina la costumbre de compartir una única contraseña de personal que permanece activa mucho tiempo después de que termina un contrato.
La atención médica suele tener una línea más clara entre el acceso a la comunicación y el acceso clínico. Se puede permitir que el teléfono personal de un médico ejecute aplicaciones aprobadas con una exposición de datos limitada, mientras que un dispositivo de sala de hospital necesita controles más estrictos, una autenticación más sólida y un restablecimiento rápido entre usuarios. El punto no es poner más restricciones en todas partes. El punto es adaptar el control al riesgo y al rol.
Los operadores multiinquilino se enfrentan a un problema diferente. Los dispositivos del personal, el hardware de mantenimiento y la conectividad de residentes o invitados conviven en el mismo entorno físico, pero no deben heredar los mismos supuestos de confianza. El MDM combinado con WiFi basado en la identidad separa estos grupos de forma limpia, por lo que incorporar a un contratista o reasignar un dispositivo del edificio no se convierte en una excepción de red manual cada vez.
El resultado medible
El valor de un MDM se hace evidente cuando los eventos rutinarios dejan de convertirse en casos especiales.
Un dispositivo extraviado se puede retirar rápidamente. Una tableta compartida se puede restablecer y entregar al siguiente turno sin conservar el acceso del usuario anterior. Un trabajador temporal puede recibir acceso limitado por tiempo que caduque según lo previsto. Un dispositivo personal puede mantener protegidos los datos de trabajo sin otorgar a TI el control total de todo el teléfono.
Para los operadores de hotelería, el sector salud y entornos multiinquilino, esa es la respuesta práctica a qué es la gestión de dispositivos móviles. Es la capa de control que hace que el acceso móvil sea gobernable en entornos de propiedad mixta, roles cambiantes y redes donde la identidad y la confianza del dispositivo deben mantenerse alineadas.
Purple proporciona acceso WiFi sin contraseñas y conectividad de red basada en la identidad para invitados, personal y entornos multiinquilino, y puede funcionar junto con su estrategia de MDM para conectar la confianza del dispositivo con un acceso seguro a la red. Si está trabajando en BYOD, dispositivos compartidos o WiFi para el personal basado en certificados, visite Purple para ver cómo se adapta a un diseño práctico de acceso móvil.