
Cómo implementar SCEP para un BYOD seguro y el enrolamiento de red en la educación superior
Esta guía técnica proporciona a los arquitectos de red y gerentes de TI un modelo independiente del proveedor para implementar el enrolamiento de certificados basado en SCEP para asegurar las redes de campus de educación superior. Detalla cómo migrar de PEAP basado en contraseñas a 802.1X EAP-TLS, automatizar la incorporación de BYOD y aplicar una segmentación de VLAN sólida.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de Enterprise WiFi →
Resumen Ejecutivo
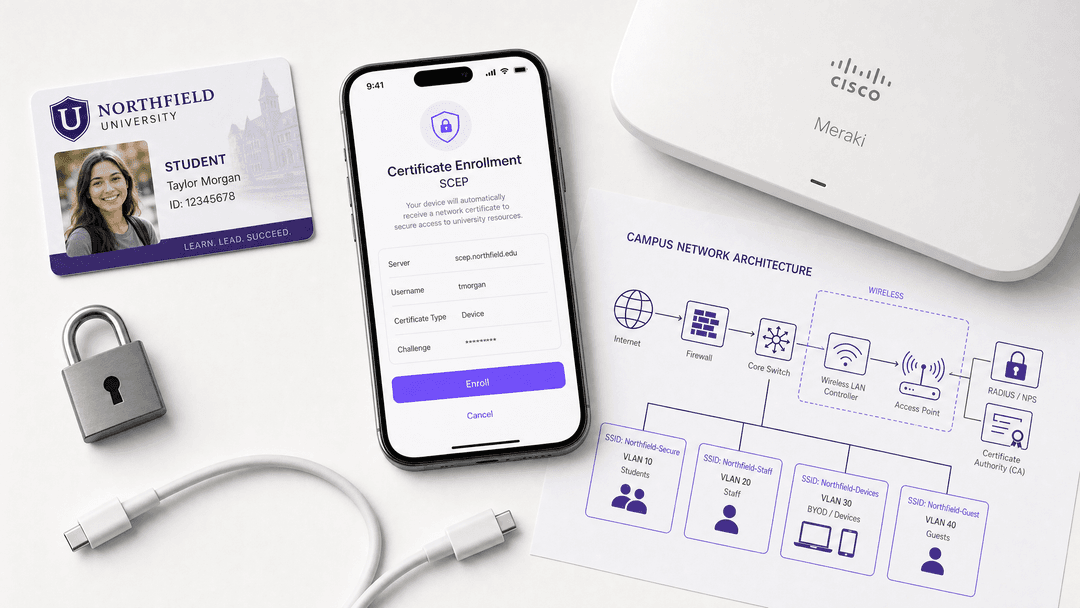
Las redes de educación superior se enfrentan a un conjunto único de desafíos: picos masivos de incorporación estacional, una alta rotación de dispositivos, el uso compartido y generalizado de credenciales y estrictos requisitos de cumplimiento. Los modelos tradicionales de autenticación basados en contraseñas (como PEAP-MSCHAPv2) no cumplen con los estándares de seguridad modernos y generan una sobrecarga significativa de soporte de TI.
Esta guía detalla cómo implementar el Protocolo de Inscripción de Certificados Simple (SCEP) para automatizar la entrega de certificados digitales X.509 tanto a los dispositivos gestionados del personal como a los terminales BYOD (Bring Your Own Device) no gestionados de los estudiantes. Al migrar a la autenticación 802.1X EAP-TLS basada en certificados, las universidades pueden eliminar las contraseñas compartidas, neutralizar el phishing de credenciales y establecer un historial de auditoría verificable criptográficamente. Cubrimos la mecánica interna del protocolo, las arquitecturas de referencia para la segmentación multi-VLAN, la integración con plataformas de gestión de dispositivos móviles (MDM) y la transición operativa necesaria para proteger la red WiFi del campus a escala.
Análisis Técnico Detallado
Las Limitaciones de la Autenticación Heredada
Muchas redes universitarias aún dependen de PEAP (Protected Extensible Authentication Protocol) con credenciales universitarias. Este modelo de confianza en el primer uso presenta graves riesgos:
- Robo de Credenciales: Los atacantes pueden transmitir SSIDs falsificados para capturar las credenciales de los estudiantes.
- Contraseñas Compartidas: Los estudiantes comparten contraseñas con frecuencia, lo que debilita el control de acceso a la red y la asignación de ancho de banda.
- Sobrecarga de Soporte: Los restablecimientos de contraseñas y los errores de configuración manual disparan el volumen de tickets en la mesa de ayuda durante el inicio del año académico.
Arquitectura de SCEP y EAP-TLS
SCEP, definido en RFC 8894, automatiza el ciclo de vida de los certificados digitales. En lugar de autenticar al usuario mediante una contraseña, la red autentica al dispositivo a través de un certificado X.509 único. Esto permite el uso de EAP-TLS (Extensible Authentication Protocol con Transport Layer Security), que requiere autenticación mutua entre el dispositivo cliente y el servidor RADIUS.
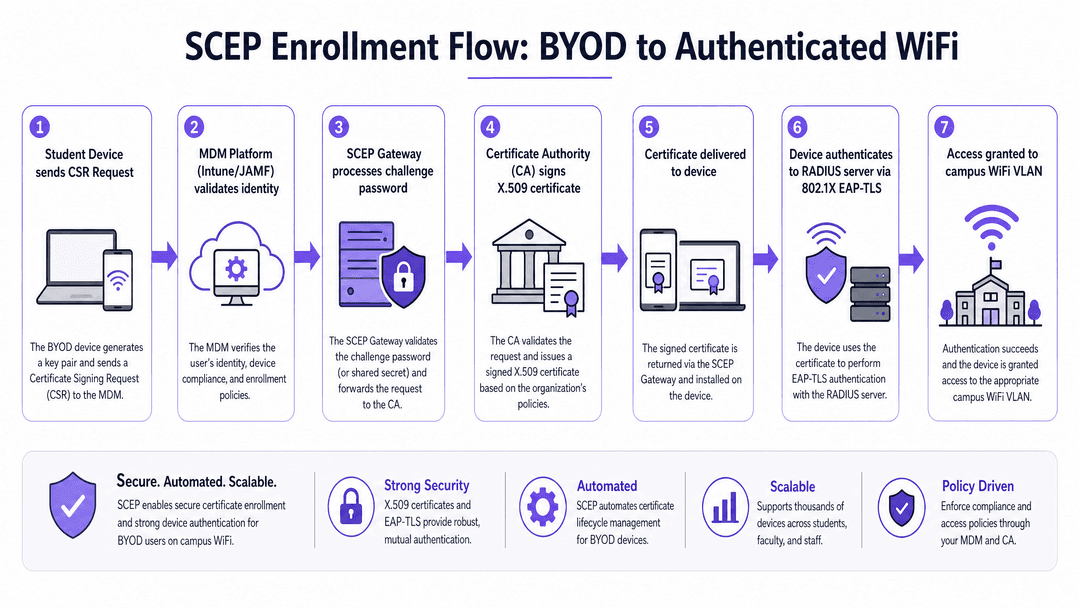
El flujo de inscripción SCEP opera de la siguiente manera:
- Conexión Inicial: El dispositivo se conecta a un portal de incorporación o recibe un perfil MDM.
- Generación de CSR: El dispositivo genera un par de claves y crea una Solicitud de Firma de Certificado (CSR).
- Validación de Desafío: La gateway SCEP valida una contraseña de desafío dinámica y de un solo uso proporcionada por el MDM o el portal de incorporación.
- Emisión del Certificado: La Autoridad de Certificación (CA) firma la CSR y devuelve el certificado X.509.5. Autenticación: El dispositivo presenta el certificado al servidor RADIUS a través de 802.1X EAP-TLS para obtener acceso a la VLAN segura.
Componentes de la Infraestructura
La implementación de SCEP requiere varios componentes integrados:
- Autoridad de Certificación (CA): La raíz de confianza que emite los certificados (por ejemplo, Microsoft AD CS, una PKI en la nube).
- Gateway SCEP: El intermediario que valida las solicitudes antes de reenviarlas a la CA (por ejemplo, Microsoft NDES, SecureW2, IronWiFi).
- Plataforma de MDM / Incorporación: Administra la implementación de los perfiles SCEP (por ejemplo, Microsoft Intune, JAMF Pro, Google Workspace).
- Servidor RADIUS: Aplica la política de acceso a la red según la validez del certificado (por ejemplo, Cisco ISE, HPE Aruba ClearPass, Microsoft NPS).
- Infraestructura de red inalámbrica: Los puntos de acceso y controladores que aplican 802.1X (por ejemplo, Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist).
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación
Paso 1: Establecer la PKI y el Gateway SCEP
Si su universidad utiliza Microsoft Entra ID, la integración de Intune con una PKI en la nube o un servidor NDES local es el enfoque estándar. El gateway SCEP debe ser accesible externamente si tiene la intención de aprovisionar dispositivos antes de que lleguen al campus.
Paso 2: Configurar los Perfiles de MDM
Para los dispositivos administrados (laptops del personal, equipos de laboratorio), configure los perfiles SCEP en su MDM. Asegúrese de que el perfil especifique:
- Formato de Nombre de Sujeto: CN={{AAD_Device_ID}} o similar, para identificar de manera única el dispositivo.
- Uso de Clave: Firma digital y cifrado de clave.
- Uso Extendido de Clave: Autenticación de cliente.
- Tipo de Desafío: Dinámico (contraseña de un solo uso), nunca estático.
Paso 3: Implementar el Portal de Incorporación BYOD
Para los dispositivos de estudiantes no administrados, implemente un portal de incorporación de autoservicio. Los estudiantes se autentican a través del proveedor de inicio de sesión único (SSO) de la universidad (por ejemplo, Microsoft Entra ID, Okta). El portal verifica su estado de inscripción activa y envía un perfil SCEP ligero a su dispositivo, automatizando la solicitud de certificado sin requerir una administración de MDM completa.
Paso 4: Implementar la Segmentación de VLAN
Configure su servidor RADIUS para asignar VLANs de manera dinámica en función de los atributos del certificado o del grupo de usuarios en su directorio.
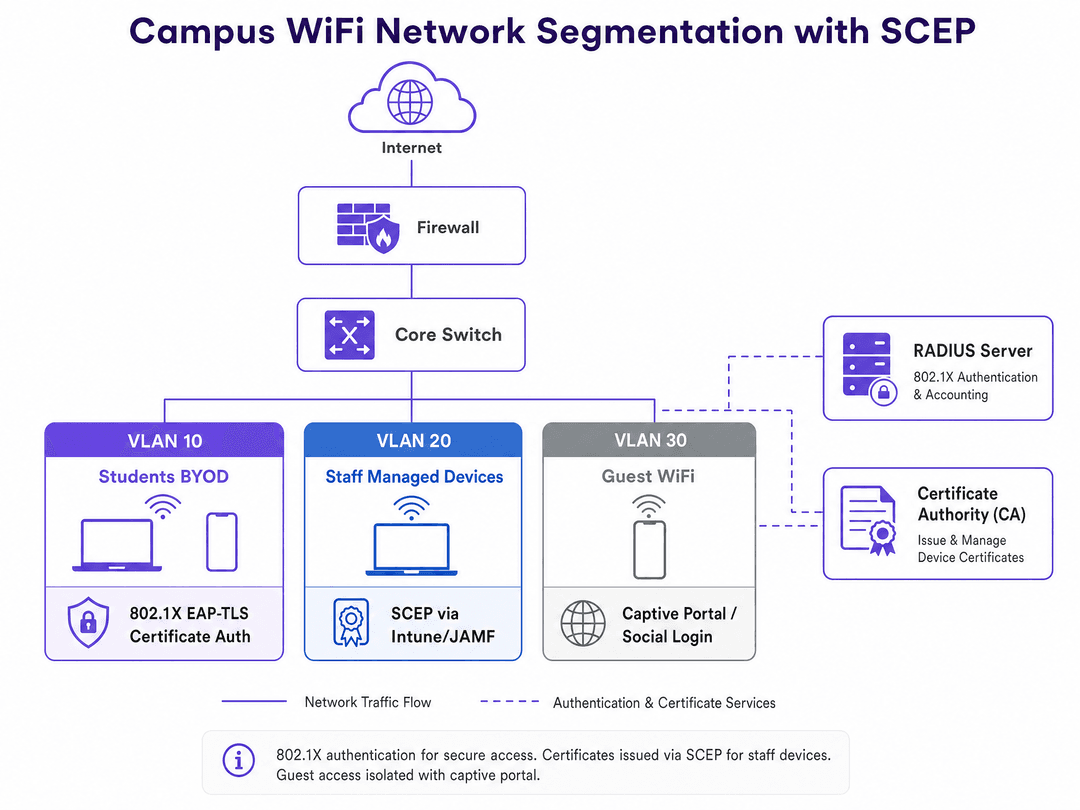
- VLAN 10 (BYOD de Estudiantes): Autenticado mediante EAP-TLS. Acceso a recursos académicos e internet.
- VLAN 20 (Personal Administrado): Autenticado mediante EAP-TLS. Acceso a sistemas administrativos y servidores internos.
- VLAN 30 (Guest WiFi): Autenticado mediante Captive Portal. Solo acceso a internet, aislado de la red principal.
Mejores Prácticas
- Contraseñas de Desafío Dinámicas: Nunca use un secreto compartido estático para su gateway SCEP. Asegúrese de que su MDM o plataforma de incorporación genere contraseñas de desafío de un solo uso para cada solicitud de inscripción.
- Renovación automatizada: Configure los certificados para que se renueven automáticamente al 80% de su periodo de validez. Esto evita expiraciones masivas durante periodos académicos críticos.
- Cumplimiento de dispositivos: Utilice políticas de acceso condicional de MDM para garantizar que los dispositivos cumplan con los niveles de seguridad básicos (por ejemplo, versión de sistema operativo, cifrado) antes de que se entregue el perfil SCEP.
- Verificación de revocación: Asegúrese de que su servidor RADIUS esté configurado para verificar la Lista de Revocación de Certificados (CRL) o utilice el Protocolo de Estado de Certificados en Línea (OCSP) para bloquear el acceso de inmediato si se reporta un dispositivo como perdido o robado.
Resolución de problemas y mitigación de riesgos
Modos de falla comunes
- Puerta de enlace NDES/SCEP inaccesible: Si la puerta de enlace SCEP no es accesible externamente, los dispositivos no podrán registrarse fuera del campus. Asegúrese de que la puerta de enlace esté publicada de forma segura a través de un proxy de aplicación.
- Errores de confianza en la cadena de certificados: El dispositivo cliente debe confiar en la CA raíz que emitió el certificado del servidor RADIUS. Asegúrese de que el certificado de la CA raíz se envíe junto con el perfil SCEP.
- Tiempo de espera de RADIUS agorado: EAP-TLS requiere múltiples viajes de ida y vuelta. Asegúrese de que sus controladores inalámbricos y servidores RADIUS estén configurados con valores de tiempo de espera adecuados para adaptarse a la latencia, especialmente durante las horas pico de incorporación.
ROI e impacto de negocio
La migración a SCEP y EAP-TLS ofrece resultados de negocio medibles para los departamentos de TI de las universidades:
- Reducción de costos de soporte: Al automatizar el registro, las universidades suelen ver una reducción del 50 al 70% en los tickets de soporte técnico relacionados con WiFi al comienzo del año académico.
- Postura de seguridad mejorada: Eliminar las contraseñas compartidas y migrar a la identidad criptográfica de los dispositivos neutraliza los ataques de robo de credenciales.
- Cumplimiento regulatorio: La autenticación basada en certificados proporciona un registro de auditoría sólido y atribuible, lo que respalda los requisitos del Artículo 32 de GDPR para medidas de seguridad técnica.
La plataforma de Purple se integra con esta arquitectura en la capa de WiFi para invitados. Mientras que sus redes académicas y de personal permanecen protegidas a través de SCEP y EAP-TLS, Purple proporciona una incorporación de Captive Portal sin fricciones para los visitantes, capturando datos de primera mano y ofreciendo análisis de datos sin comprometer la seguridad de la red principal.
Definiciones clave
SCEP (Simple Certificate Enrollment Protocol)
Un protocolo IETF que automatiza el proceso de solicitar, emitir e instalar certificados digitales en dispositivos de red sin intervención manual.
Utilizado por los equipos de TI para implementar certificados a escala en miles de dispositivos de estudiantes y personal simultáneamente.
EAP-TLS (Extensible Authentication Protocol con Transport Layer Security)
El método de autenticación 802.1X más seguro, que requiere tanto del dispositivo cliente como del servidor RADIUS para demostrar sus identidades mediante certificados digitales.
El estándar de autenticación objetivo para las universidades que buscan eliminar el acceso a WiFi basado en contraseñas.
CSR (Certificate Signing Request)
Un bloque de texto cifrado generado por el dispositivo cliente que contiene su clave pública e información de identificación, enviado a la CA para solicitar un certificado.
El primer paso técnico en el proceso de enrolamiento SCEP después de que el dispositivo se conecta a la puerta de enlace.
MDM (Mobile Device Management)
Plataformas de software como Microsoft Intune o JAMF Pro utilizadas para administrar configuraciones de dispositivos, aplicar el cumplimiento normativo y desplegar perfiles SCEP.
El plano de control administrativo para los dispositivos del personal y el punto de integración para los desafíos dinámicos de SCEP.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una administración centralizada de Autenticación, Autorización y Contabilidad (AAA) para los usuarios que se conectan y utilizan un servicio de red.
El servidor (como Cisco ISE o ClearPass) que valida el certificado del dispositivo y lo asigna a la VLAN correcta.
NDES (Network Device Enrollment Service)
Un rol de Microsoft Windows Server que actúa como gateway SCEP, lo que permite que los dispositivos sin credenciales de Active Directory obtengan certificados de una CA empresarial.
La gateway SCEP local tradicional utilizada en entornos Microsoft, a menudo integrada con Intune.
VLAN (Virtual Local Area Network)
Una subred lógica que agrupa una colección de dispositivos de diferentes redes LAN físicas, aislando el tráfico de difusión y aplicando límites de seguridad.
Se utiliza para separar el tráfico de los dispositivos BYOD de los estudiantes de los dispositivos del personal, el acceso de invitados y la infraestructura de IoT.
BYOD (Bring Your Own Device)
La práctica de permitir que los estudiantes y el personal utilicen sus laptops, smartphones y tablets personales para acceder a la red universitaria.
El principal motor para implementar portales de incorporación automatizados y SCEP en la educación superior.
Ejemplos resueltos
¿Cómo debería diseñar el enrolamiento una universidad con 30,000 estudiantes que está migrando de PEAP a EAP-TLS, si utiliza Microsoft Entra ID e Intune para el personal, pero necesita una solución para las laptops y smartphones BYOD no administrados de los estudiantes?
Implemente un portal de incorporación de autoservicio integrado con Microsoft Entra ID para SSO. Los dispositivos del personal reciben perfiles SCEP de forma automática a través de Intune durante la preparación del dispositivo. Los estudiantes se conectan a un SSID de 'Incorporación' abierto, se autentican a través del portal utilizando sus credenciales universitarias y el portal envía un perfil SCEP temporal al dispositivo. El dispositivo genera un CSR, la puerta de enlace SCEP valida el desafío dinámico y la CA emite el certificado. Después, el dispositivo se vuelve a conectar automáticamente al SSID seguro 'eduroam' o 'Estudiantes' utilizando EAP-TLS.
Un colegio de educación superior necesita asegurar las computadoras Windows compartidas de los laboratorios y los dispositivos IoT (proyectores, pizarrones inteligentes) junto con su red BYOD. ¿Cómo deberían manejar la autenticación para dispositivos que no tienen un usuario específico?
Para las computadoras compartidas de los laboratorios, implemente certificados de máquina a través de SCEP utilizando SCCM o Intune. Los dispositivos se autentican en la red utilizando EAP-TLS a nivel de máquina, lo que permite que cualquier estudiante inicie sesión sin generar un evento de autenticación de red independiente. Para los dispositivos IoT que no admiten 802.1X o SCEP, implemente Identity PSK (iPSK) o MAC Authentication Bypass (MAB), y segméntelos en una VLAN de IoT dedicada y aislada sin acceso a la red académica.
Preguntas de práctica
Q1. Su universidad está implementando SCEP a través de Microsoft NDES e Intune. Durante las pruebas, las laptops Windows se registran correctamente, pero los dispositivos iOS no reciben un certificado. Los registros del servidor NDES no muestran solicitudes entrantes de los dispositivos Apple. ¿Cuál es el problema arquitectónico más probable?
Sugerencia: Considere la ubicación de red de los dispositivos durante la fase de registro inicial.
Ver respuesta modelo
Es probable que el servidor NDES (gateway SCEP) no esté publicado externamente. Los dispositivos Windows podrían estar registrándose mientras están en la red interna o VPN, mientras que los dispositivos iOS intentan registrarse a través de datos celulares o una red externa. El gateway SCEP debe publicarse de forma segura en internet (por ejemplo, a través de Azure AD Application Proxy) para permitir el registro fuera del campus.
Q2. Un estudiante informa que no puede conectarse al WiFi del campus. Su dispositivo tiene un certificado emitido a través de SCEP hace dos años. La CA funciona y el servidor RADIUS está en línea. ¿Qué práctica recomendada de configuración probablemente se omitió?
Sugerencia: Los certificados digitales tienen una vida útil definida.
Ver respuesta modelo
Es probable que la renovación automática de certificados no se haya configurado o haya fallado. El certificado del estudiante ha expirado. Las mejores prácticas dictan configurar el MDM o el perfil SCEP para solicitar automáticamente una renovación cuando el certificado alcance el 80% de su periodo de validez.
Q3. Está diseñando la segmentación de red para un nuevo edificio del campus. Ha implementado EAP-TLS para el personal y los estudiantes. El equipo de instalaciones necesita conectar 50 nuevos sensores inalámbricos de HVAC que no son compatibles con 802.1X ni con certificados. ¿Cómo protege estos dispositivos?
Sugerencia: Estos dispositivos no pueden usar SCEP. Considere métodos de autenticación alternativos y el aislamiento de red.
Ver respuesta modelo
Implemente Identity PSK (iPSK) o MAC Authentication Bypass (MAB) para los sensores de HVAC. De manera crucial, segmente estos dispositivos en una VLAN de IoT dedicada. Configure reglas de firewall para bloquear el acceso de esta VLAN a internet o a las subredes de estudiantes/personal, restringiendo el tráfico únicamente al servidor de administración de HVAC interno específico.
Continúe leyendo esta serie
Una guía para administradores de red sobre la configuración de autenticación RADIUS para WiFi de invitados
Una referencia técnica completa para administradores de red sobre la implementación de la autenticación RADIUS para WiFi de invitados. Cubre la arquitectura, los pasos de configuración independientes del proveedor, las mejores prácticas de seguridad y la solución de problemas de fallas comunes en la implementación.
Implementación de SCEP para WiFi 802.1X y BYOD Seguro en la Educación Superior
Esta guía técnica detalla cómo los equipos de TI de educación superior pueden automatizar el registro de certificados 802.1X para miles de dispositivos BYOD usando SCEP. Cubre la arquitectura, los beneficios de seguridad y los pasos prácticos de implementación para reemplazar el onboarding manual con un modelo de acceso a la red seguro y sin intervención.
Configuración de autenticación RADIUS para redes WiFi de invitados y personal
Esta guía de referencia técnica describe la arquitectura, configuración y despliegue de la autenticación RADIUS para redes WiFi empresariales de invitados y personal. Proporciona a los arquitectos de red y gerentes de TI los protocolos exactos, los estándares de seguridad y las metodologías de resolución de problemas necesarios para crear sistemas de control de acceso inalámbrico seguros y escalables.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.