
Cumplimiento de IWF para redes WiFi públicas en el Reino Unido
Esta guía autorizada detalla los requisitos técnicos, la arquitectura y las estrategias de despliegue para implementar redes WiFi públicas que cumplan con IWF en sedes de todo el Reino Unido. Proporciona a los líderes de TI marcos de trabajo accionables para mitigar riesgos legales al mismo tiempo que se mantiene un acceso a la red de alto rendimiento.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Enterprise WiFi Security Guide →
Resumen Ejecutivo
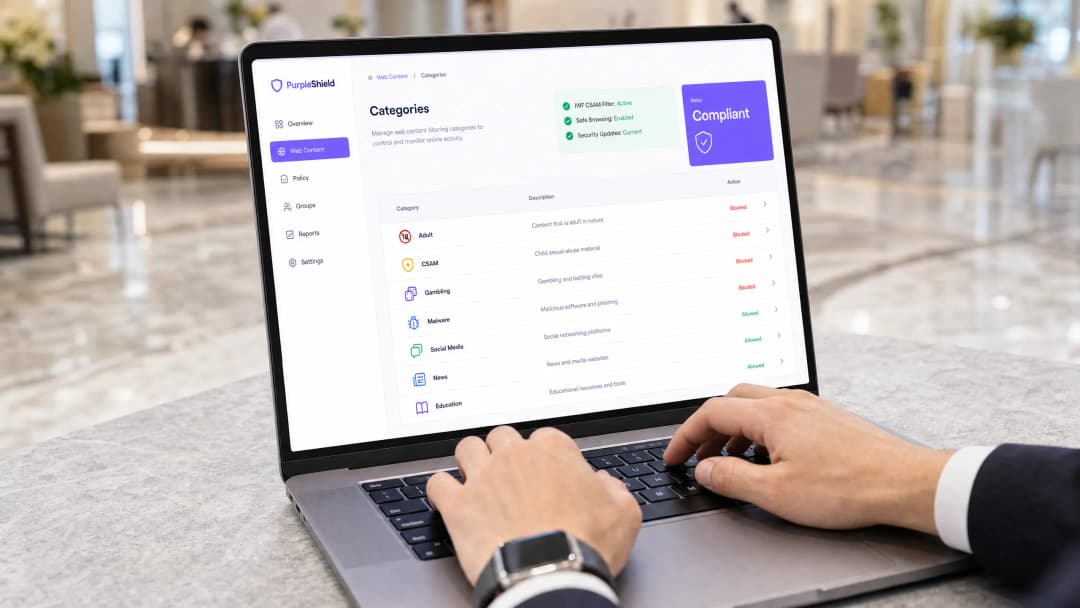
Ofrecer WiFi público en el Reino Unido ya no es sólo una comodidad para los clientes, sino que se ha convertido en un requisito de cumplimiento fundamental. Para los directores de TI y los CTO que gestionan entornos de Retail, Hospitality y sector público, desplegar redes abiertas sin un filtrado de contenidos robusto expone a la organización a importantes riesgos legales y de reputación. La Internet Watch Foundation (IWF) mantiene la lista de bloqueo definitiva para material de abuso sexual infantil (CSAM). Integrar esta lista en el borde de la red no es sólo una buena práctica; es un requisito fundamental para la operación responsable de cualquier establecimiento.
Esta guía describe la arquitectura técnica necesaria para lograr el cumplimiento de la IWF, detallando las estrategias de despliegue en las capas de DNS y HTTP. Proporciona consejos prácticos y neutrales respecto al proveedor sobre cómo implementar el filtrado web certificado sin degradar el rendimiento de la red ni la experiencia del usuario. Desde asegurar el Guest WiFi hasta la integración con estándares modernos de autenticación como IEEE 802.1X y OpenRoaming, exploramos cómo construir una red conforme a las normas y de alto rendimiento.
Análisis Técnico Profundo: Arquitectura de Cumplimiento de la IWF
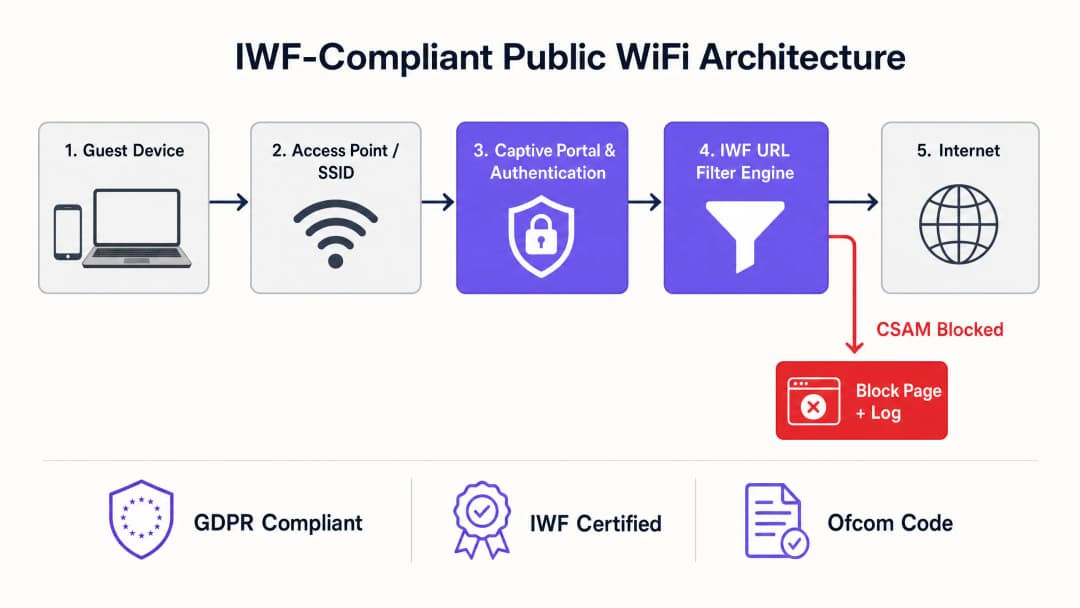
Implementar el cumplimiento de la IWF requiere un enfoque de seguridad de red de múltiples capas. El requisito principal es la integración dinámica de la lista de URL de la IWF en el motor de filtrado web del establecimiento. Esta no puede ser una lista estática y actualizada manualmente; requiere una sincronización en tiempo real o casi real con la base de datos de la IWF.
Capa 1: Filtrado de DNS
En el nivel más básico, el filtrado de DNS intercepta las peticiones a dominios conocidos de CSAM y las resuelve hacia una página de bloqueo o una ruta nula. A pesar de ser altamente eficiente y de baja latencia, el filtrado de DNS por sí solo es insuficiente porque opera a nivel de dominio, mientras que la lista de la IWF a menudo especifica URL precisas. Confiar únicamente en el DNS puede llevar a un bloqueo excesivo (bloquear todo un dominio legítimo debido a una sola URL infractora) o a un bloqueo insuficiente (no bloquear el acceso basado en IP).
Capa 2: Inspección Profunda de Paquetes (DPI) de HTTP/HTTPS
Para aplicar con precisión la lista de URL de la IWF, el motor de filtrado debe inspeccionar toda la ruta de la petición HTTP. Para el tráfico HTTPS cifrado, esto presenta un desafío. Los enfoques modernos implican la inspección de Server Name Indication (SNI) junto con el descifrado SSL selectivo para categorías específicas de alto riesgo. Sin embargo, desplegar el descifrado SSL en redes públicas plantea graves problemas de privacidad y de confianza en los certificados. Por lo tanto, el modelo de despliegue estándar para establecimientos públicos se basa en el filtrado avanzado de SNI y la categorización dinámica de IP, que se coteja con la base de datos de URL de la IWF.
Integración con Autenticación y Analíticas
El cumplimiento no se limita al bloqueo; requiere responsabilidad. Integrar el motor de filtrado con un Captive Portal garantiza que los usuarios acepten una Política de Uso Aceptable (AUP) antes de obtener acceso. Además, vincular el acceso a la red con sólidas WiFi Analytics permite a los equipos de TI monitorear eventos de bloqueo, identificar posibles incidentes de seguridad y demostrar el cumplimiento durante las auditorías. Comprender las WiFi Frequencies: A Guide to WiFi Frequencies in 2026 también es crucial, ya que las diferentes bandas requieren configuraciones de QoS específicas para manejar la latencia menor introducida por la inspección profunda de paquetes.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación: Despliegue del Filtrado IWF
El despliegue de filtrado compatible con la IWF en entornos distribuidos - como un centro nacional de Transport o una cadena de instalaciones de Healthcare - requiere un enfoque estructurado.
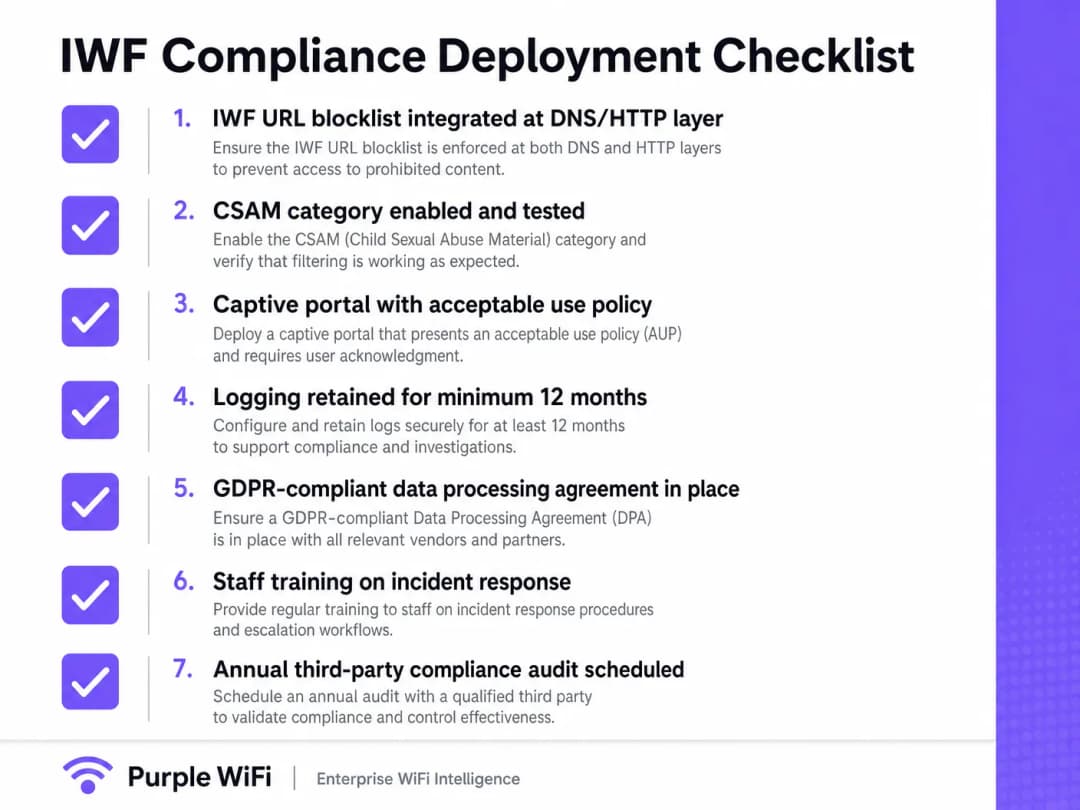
- Seleccione un Proveedor Certificado: Asegúrese de que su proveedor de filtrado web sea un miembro oficial de la IWF y utilice su feed dinámico. No intente crear integraciones personalizadas.
- Configuración del Borde de la Red: Configure los routers o puntos de acceso del establecimiento para forzar que todo el tráfico DNS de invitados se dirija al servicio de filtrado compatible. Bloquee los puertos de salida 53 y 853 (DoT) para evitar que los usuarios evadan el filtro utilizando servidores DNS personalizados.
- Alineación del Captive Portal: Actualice la AUP del Captive Portal para establecer claramente que el filtrado de contenido está activo y que el acceso a contenido ilegal es monitoreado y bloqueado.
- Pruebas y Verificación: No utilice URL reales de la IWF para realizar pruebas. La IWF proporciona URL de prueba específicas y seguras para verificar que el motor de filtrado esté interceptando y bloqueando correctamente el contenido restringido.
- Registro y Retención: Configure el firewall o el servicio de filtrado para mantener registros de los intentos de acceso bloqueados durante al menos 12 meses, de acuerdo con el GDPR y los requisitos de las autoridades locales.
Mejores Prácticas para Establecimientos Públicos
Al diseñar la arquitectura de la red, los líderes de TI deben encontrar un equilibrio entre la seguridad y la experiencia del usuario.
- Evite el Bloqueo Excesivo: Asegúrese de que la política de filtrado esté dirigida estrictamente a contenido ilegal (CSAM) y categorías altamente maliciosas (malware, phishing). El filtrado excesivamente agresivo (por ejemplo, bloquear redes sociales legítimas o streaming) provoca la frustración de los usuarios y un aumento en los tickets de soporte.
- Gestione el DNS Cifrado: Con el auge de DNS sobre HTTPS (DoH), los navegadores de los usuarios pueden intentar evadir los filtros DNS locales. Implemente políticas de red para bloquear resolutores DoH conocidos (como 8.8.8.8 o 1.1.1.1) a nivel de firewall, forzando una redirección al DNS seguro del establecimiento.
- Autenticación fluida: Considere la transición de redes abiertas a marcos de autenticación seguros. Si bien Passpoint/OpenRoaming son el futuro, garantizar un filtrado robusto en estas redes es primordial. Para obtener información sobre la gestión de configuraciones corporativas complejas, consulte Resolving Roaming Issues in Corporate WLANs.
Resolución de problemas y mitigación de riesgos
El modo de falla más común en el cumplimiento de WiFi público es el "bypass". Los usuarios, de manera intencional o no, eluden los controles de filtrado.
- Puntos de acceso no autorizados (Rogue APs): Las comprobaciones periódicas para detectar Rogue APs son esenciales. Una red cableada que cumpla con la normativa no sirve de nada si un empleado conecta un router de consumo no administrado y sin filtrar.
- Uso de VPN: Aunque bloquear todo el tráfico VPN suele ser poco práctico en lugares como hoteles donde los viajeros de negocios requieren acceso corporativo, los equipos de TI deben monitorear los túneles cifrados excesivos y sostenidos que puedan indicar un abuso.
- Picos de latencia: Si el motor de filtrado está basado en la nube, asegúrese de que se utilicen POP regionales. Enrutar el tráfico de un hotel de Londres a un servidor de filtrado basado en EE. UU. introducirá una latencia inaceptable. Optimice el enrutamiento para mantener una experiencia fluida, tal como se haría para Office WiFi: Optimise Your Modern Office WiFi Network.
ROI e impacto empresarial
Aunque el cumplimiento a menudo se ve como un centro de costos, un filtrado IWF robusto protege la marca. El daño a la reputación de un establecimiento por estar asociado con descargas ilegales o distribución de CSAM supera con creces los costos de implementación. Además, una red segura y que cumpla con las normas es un requisito previo para aprovechar tecnologías avanzadas como BLE Low Energy Explained for Enterprise para servicios basados en la ubicación, ya que los usuarios deben confiar en la infraestructura subyacente antes de optar por el seguimiento y la analítica. El éxito se mide por cero infracciones de cumplimiento, un mínimo de reportes de soporte por falsos positivos y un rendimiento de red fluido.
Definiciones clave
Internet Watch Foundation (IWF)
Una organización con sede en el Reino Unido que recopila una lista dinámica de URL que contienen Material de Abuso Sexual Infantil (CSAM).
La integración con la lista de IWF es el estándar de referencia para el cumplimiento de WiFi público en el Reino Unido.
Server Name Indication (SNI)
Una extensión del protocolo TLS que indica a qué nombre de host intenta conectarse el cliente al inicio del proceso de saludo.
La inspección SNI permite a los equipos de TI bloquear sitios web maliciosos específicos en conexiones HTTPS sin necesidad de descifrar todo el flujo de tráfico.
DNS over HTTPS (DoH)
Un protocolo para realizar la resolución remota del Sistema de Nombres de Dominio a través del protocolo HTTPS, cifrando las consultas DNS.
DoH puede evadir los filtros web tradicionales basados en DNS, lo que requiere que los administradores de red bloqueen los endpoints de DoH conocidos para hacer cumplir el cumplimiento.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda el acceso.
Crucial para hacer cumplir la Política de Uso Aceptable (AUP) y establecer el marco legal para el uso de la red.
Política de Uso Aceptable (AUP)
Un documento que estipula las restricciones y prácticas que un usuario debe aceptar para acceder a una red corporativa o a internet.
Proporciona la cobertura legal para que los operadores del establecimiento bloqueen contenido y finalicen sesiones de usuarios que no cumplan con las normas.
Segmentación de VLAN
La práctica de dividir una red física en múltiples redes lógicas.
Esencial para separar el tráfico no seguro de huéspedes (que requiere filtrado de IWF) del tráfico seguro corporativo o de POS.
Inspección profunda de paquetes (DPI)
Una forma de filtrado de paquetes de red informática que examina la parte de datos de un paquete a medida que pasa por un punto de inspección.
Se utiliza para identificar y bloquear aplicaciones o protocolos específicos (como BitTorrent o VPN) que podrían usarse para evadir los filtros estándar.
Falso positivo
Cuando un sitio web legítimo es categorizado y bloqueado incorrectamente por el motor de filtrado.
Las altas tasas de falsos positivos provocan quejas de los usuarios y sobrecarga de soporte de TI; seleccionar un proveedor certificado por IWF y de alta precisión minimiza esto.
Ejemplos resueltos
Un hotel de 200 habitaciones necesita implementar el filtrado de IWF pero ha detectado un alto volumen de huéspedes que utilizan DNS over HTTPS (DoH) a través de navegadores modernos, evadiendo el filtro actual basado en DNS.
El equipo de TI debe implementar un enfoque de doble capa. Primero, configurar el firewall perimetral para bloquear el tráfico saliente hacia proveedores de DoH conocidos (por ejemplo, bloqueando las IP para los endpoints de DoH de Cloudflare, Google y Quad9). Segundo, utilizar la inspección SNI (Server Name Indication) en el firewall para interceptar el saludo TLS inicial y bloquear las URL de la lista de IWF antes de que se establezca la sesión cifrada.
Una gran cadena minorista está implementando WiFi de cortesía para huéspedes en 500 tiendas y necesita garantizar el cumplimiento mientras minimiza la latencia en el punto de venta (POS).
El arquitecto de red segmenta las VLAN. La VLAN de huéspedes se enruta a través de un filtro web en la nube certificado por IWF que utiliza POP regionales redundantes para minimizar la latencia. La VLAN del POS está estrictamente aislada, utilizando una lista de permitidos explícita para pasarelas de pago y sistemas de inventario, evadiendo por completo el filtro web para garantizar un impacto de latencia cero en las transacciones.
Preguntas de práctica
Q1. Está implementando WiFi para invitados en un importante centro de convenciones. El equipo de marketing quiere utilizar un SSID genérico y abierto sin un Captive Portal para reducir la "fricción". ¿Cómo respondería desde la perspectiva de cumplimiento normativo?
Sugerencia: Considere el requisito legal para el consentimiento del usuario y la rendición de cuentas.
Ver respuesta modelo
Desaconsejaría el uso de un SSID abierto y sin fricciones. Sin un Captive Portal, los usuarios no pueden aceptar las Políticas de Uso Aceptable. Esto deja al establecimiento legalmente expuesto si ocurre alguna actividad ilegal en la red. Un Captive Portal es una puerta de control obligatoria para hacer cumplir los términos de servicio y registrar las direcciones MAC de las sesiones aceptadas, lo cual es fundamental para la respuesta a incidentes.
Q2. Durante una auditoría de red, descubre que el 15% del tráfico de invitados logra evadir el filtro web utilizando servidores DNS personalizados configurados en sus dispositivos. ¿Cuál es la solución técnica inmediata?
Sugerencia: Revise las configuraciones de los puertos en el firewall perimetral.
Ver respuesta modelo
La solución inmediata es configurar el firewall perimetral para bloquear el tráfico saliente en el puerto UDP/TCP 53 y el puerto TCP 853 (DNS sobre TLS) desde la VLAN de invitados hacia cualquier dirección IP externa. Todas las solicitudes DNS deben forzarse (o dirigirse mediante proxy transparente) a los servidores DNS seguros e integrados con IWF del establecimiento.
Q3. Un gerente de TI de un hotel sugiere utilizar el descifrado SSL completo (inspección/terminación SSL) en la red de invitados para garantizar un 100% de visibilidad del tráfico HTTPS para el cumplimiento de IWF. ¿Por qué es este un enfoque erróneo para el WiFi público?
Sugerencia: Considere la confianza del dispositivo y la privacidad del usuario.
Ver respuesta modelo
El descifrado SSL completo requiere instalar un certificado raíz personalizado en cada dispositivo de los invitados. En un escenario de WiFi público, esto es imposible de exigir, causará graves errores de certificado de navegador para todos los usuarios y representa una violación masiva de la privacidad. El enfoque correcto es confiar en el filtrado DNS combinado con la inspección SNI (Server Name Indication), lo que permite la categorización del tráfico cifrado sin romper el túnel TLS.
Continúe leyendo esta serie
DNS Over HTTPS (DoH): Implicaciones para el filtrado de WiFi público
Esta guía de referencia técnica explica cómo DNS over HTTPS (DoH) evade el filtrado de contenido tradicional de puerto 53 en redes de WiFi público. Proporciona estrategias de mitigación accionables y neutras respecto al proveedor para que los arquitectos de red y gerentes de TI recuperen la visibilidad, garanticen el cumplimiento y protejan el acceso de invitados en entornos empresariales.
Responsabilidad en redes WiFi públicas: por qué el filtrado de contenido es obligatorio
Esta guía de referencia técnica describe los riesgos legales y operativos de ofrecer WiFi público sin filtrar, detallando por qué el filtrado de contenido es un requisito de implementación obligatorio para los operadores de establecimientos. Proporciona estrategias de arquitectura accionables, pasos de implementación y tácticas de mitigación de riesgos para proteger las redes contra actividades ilegales, infracciones de derechos de autor y el incumplimiento normativo. Los operadores de establecimientos y CTOs encontrarán casos de estudio concretos, marcos de decisión y pautas de configuración para implementar un entorno de Guest WiFi defendible y conforme a las normas.
Bloqueo de Malware y Phishing en el borde de la red
Esta guía de referencia técnica describe la arquitectura, la implementación y el impacto empresarial de aplicar la protección contra amenazas a nivel de red para proteger los dispositivos no gestionados de invitados y de IoT en el borde de la red. Proporciona orientación práctica para que los líderes de TI bloqueen proactivamente el malware y el phishing.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.