
El impacto de la aleatorización de MAC en NAC y cómo superarlo
Esta guía proporciona una referencia técnica detallada sobre el impacto de la aleatorización de direcciones MAC en los sistemas de Network Access Control (NAC) y las arquitecturas de WiFi para invitados. Explica la mecánica de la rotación de MAC por red y periódica en iOS, Android y Windows, y detalla las fallas en cascada que esto provoca, desde la fatiga del Captive Portal y el agotamiento de DHCP hasta la ruptura de la aplicación de políticas y análisis de datos inexactos. Los líderes de TI y arquitectos de redes encontrarán estrategias prácticas y neutrales respecto al proveedor para migrar de una autenticación centrada en el dispositivo a una centrada en la identidad utilizando IEEE 802.1X, Passpoint (Hotspot 2.0) y OpenRoaming, con una guía de implementación concreta para los sectores de hotelería, retail, salud y sector público.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad WiFi empresarial →
Resumen ejecutivo
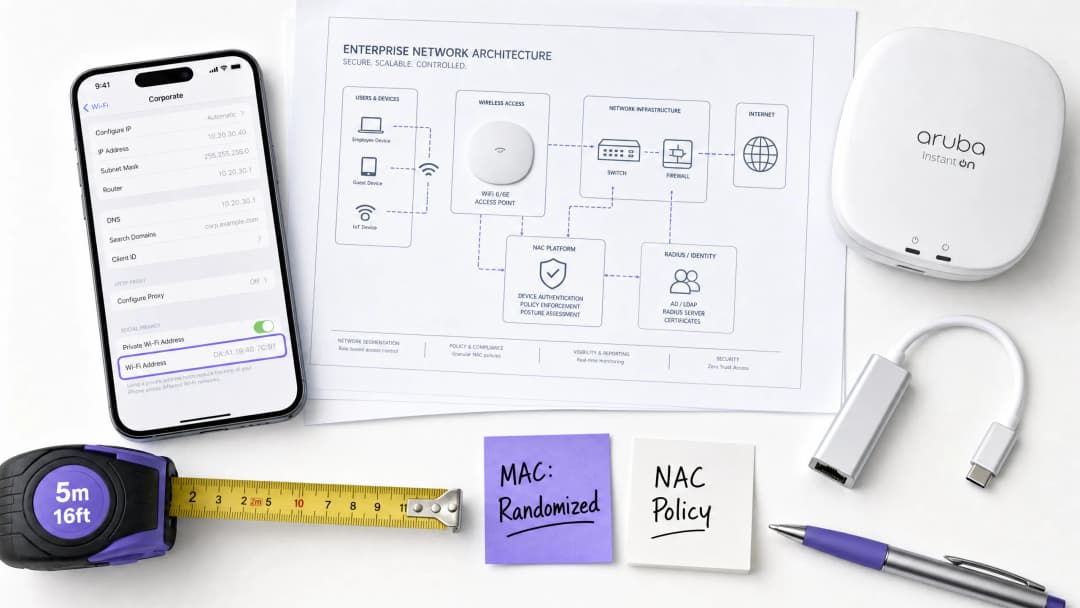
La aleatorización de direcciones MAC - que ahora es el comportamiento predeterminado en iOS 14+, Android 10+ y Windows 11 - ha roto fundamentalmente el modelo de autenticación centrado en el dispositivo en el que los sistemas NAC empresariales han confiado durante dos décadas. Cuando un dispositivo rota su dirección MAC, la red lo trata como un cliente completamente nuevo. Las consecuencias son inmediatas y operativas: los Captive Portals obligan a los invitados que regresan a volver a autenticarse, los alcances de DHCP se agotan en entornos de alta densidad, las políticas de NAC no se aplican y las plataformas de analítica informan de un número de visitantes fuertemente inflado.
Para los líderes de TI que gestionan propiedades de Hospitality, establecimientos de Retail, campus de Healthcare o centros de Transport, esto no es un riesgo teórico - es un problema operativo activo que afecta la satisfacción del invitado, la postura de seguridad y la calidad de los datos de marketing.
La solución es arquitectónica, no cosmética. Las redes deben migrar de la autenticación de identificadores de hardware (direcciones MAC) hacia la autenticación de la identidad verificada del usuario a través de IEEE 802.1X, Passpoint (Hotspot 2.0) y OpenRoaming. Esta guía proporciona la profundidad técnica y el mapa de ruta de implementación para realizar esa transición este trimestre.
Análisis técnico profundo: Cómo funciona la aleatorización de MAC
La aleatorización de MAC no es un estándar monolítico. Su implementación varía significativamente entre los ecosistemas de dispositivos, lo que genera desafíos impredecibles y multidimensionales para los ingenieros de red.
Cómo manejan la aleatorización los sistemas operativos
Los sistemas operativos modernos implementan la aleatorización de MAC en dos modos distintos, los cuales interrumpen las arquitecturas NAC heredadas:
Aleatorización por red (comportamiento predeterminado): El dispositivo genera una dirección MAC única y administrada localmente para cada SSID al que se conecta. Esta dirección se deriva de un hash del SSID y una semilla específica del dispositivo, lo que significa que permanece estática para esa red específica pero es completamente diferente de la MAC del hardware. Este es el comportamiento predeterminado en iOS 14+, Android 10+ y Windows 11.
Rotación periódica (modo de privacidad mejorado): Funciones como la 'Dirección WiFi privada' de Apple (iOS 15+) y 'Usar MAC aleatoria' de Android con protección de rastreo mejorada rotarán la dirección MAC aleatoria para un SSID determinado en un horario diario o semanal, o después de un período configurable de inactividad. Este es el modo más disruptivo para los entornos empresariales.
Además, los dispositivos utilizan MAC aleatorias durante el escaneo activo (solicitudes de sonda) - antes de que ocurra cualquier asociación. Esto significa que los motores de analítica pasiva que rastrean las solicitudes de sonda tampoco pueden contar de manera confiable los dispositivos únicos.
La cascada de fallas en la infraestructura de red
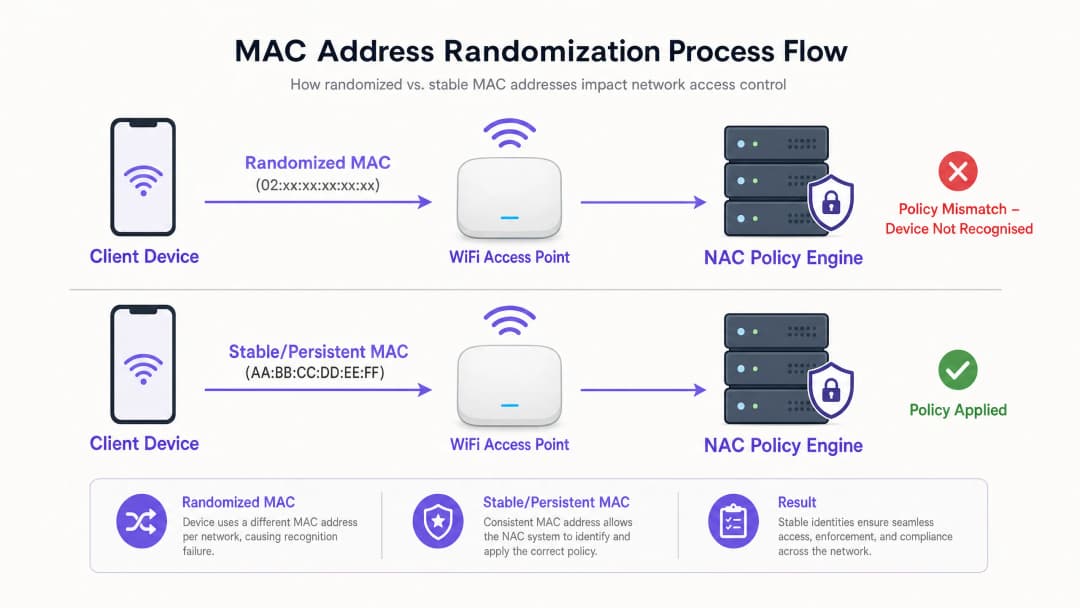
Cuando un dispositivo rota su dirección MAC, la red lo trata como un cliente completamente nuevo. Este único evento desencadena una cascada de fallas arquitectónicas en múltiples capas de la red:
| Modo de falla | Causa técnica | Impacto empresarial |
|---|---|---|
| Fatiga del Captive Portal | Caché de sesión NAC basada en MAC; la rotación invalida la entrada de caché | Los invitados que regresan se ven obligados a volver a autenticarse; aumento en los tickets de soporte |
| Agotamiento del alcance DHCP | Cada nueva MAC toma una nueva concesión de IP; las concesiones anteriores no se liberan hasta que expira el TTL | Los dispositivos nuevos no pueden obtener direcciones IP; interrupciones de red para los invitados |
| Disparidad en la política del NAC | Las políticas (VLAN, límites de velocidad, ACL) están vinculadas a la MAC; la nueva MAC no tiene política | Elusión del control de seguridad; los invitados pueden acceder a la VLAN incorrecta |
| Inflación de analíticas | Analíticas basadas en la MAC de Capa 2; un dispositivo aparece como múltiples visitantes únicos | Datos de afluencia inexactos; decisiones de marketing basadas en métricas falsas |
| Pérdida de continuidad de sesión | El roaming de los AP y el equilibrio de carga dependen de la MAC para la transferencia de sesión | Experiencia de roaming degradada; sesiones caídas durante el movimiento |
Referencia del estándar IEEE
El bit de dirección administrada localmente (el segundo bit menos significativo del primer octeto) se establece en 1 en las MAC aleatorias, lo que las distingue de las direcciones de hardware globalmente únicas. Una MAC que comienza con 02:, 06:, 0A: o 0E: en el primer octeto es definitivamente una dirección administrada localmente (potencialmente aleatoria). Los ingenieros de red pueden utilizar esto para detectar clientes con direcciones aleatorias a nivel de servidor RADIUS o DHCP, aunque la detección por sí sola no resuelve el problema de autenticación.
Para obtener más contexto sobre el entorno de RF en el que operan estos dispositivos, consulte nuestra guía sobre Frecuencias de WiFi: una guía de frecuencias de WiFi en 2026.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación: Migración a una arquitectura centrada en la identidad
La única solución permanente para la aleatorización de direcciones MAC es desvincular por completo la autenticación y la aplicación de políticas de los identificadores de hardware. El siguiente plan de implementación de tres pasos proporciona una ruta neutral respecto al proveedor hacia una red centrada en la identidad.
Paso 1: Mitigación inmediata (Semanas 1 y 2)
Antes de iniciar una migración arquitectónica completa, implemente estas medidas tácticas de mitigación para estabilizar el entorno:
- Reducir los tiempos de concesión de DHCP: En las VLAN de invitados, reduzca la duración de la concesión de las típicas 24 horas a un rango de 1 a 4 horas. Esto recupera rápidamente las direcciones IP de los dispositivos transitorios y evita el agotamiento del alcance. En estadios o centros de convenciones de alta rotación, considere concesiones de tan solo 30 minutos.
- Ampliar el tamaño del pool DHCP: Amplíe los alcances de DHCP para invitados como una medida a corto plazo para mitigar la creciente demanda provocada por las MAC aleatorias.
- Actualizar los guiones de soporte técnico: Indique al personal de soporte que, al resolver problemas de conexión de invitados, deben solicitar la dirección MAC aleatoria actual del dispositivo para ese SSID específico (que se encuentra en los detalles de la red WiFi), en lugar de la MAC de hardware de la configuración general del dispositivo.
Paso 2: Implementar IEEE 802.1X para usuarios conocidos (Meses 1 - 3)
IEEE 802.1X es la piedra angular del acceso a la red centrado en la identidad. En lugar de autenticar un dispositivo a través de su MAC, la red autentica al usuario mediante credenciales, certificados o identidad tokenizada a través de un intercambio EAP (Protocolo de Autenticación Extensible) con el servidor RADIUS.
Pasos clave de configuración:
- Implemente un servidor RADIUS (por ejemplo, FreeRADIUS, Cisco ISE, Aruba ClearPass) integrado con su directorio de identidad (Active Directory, LDAP o IdP en la nube).
- Cree un SSID WPA3-Enterprise dedicado para usuarios conocidos (personal, invitados registrados, miembros de programas de fidelidad).
- Proporcione credenciales 802.1X a través de una solución de gestión de dispositivos móviles (MDM) para dispositivos corporativos, o mediante un portal de registro de autoservicio para BYOD e invitados registrados.
- Actualice las políticas NAC para exigir asignaciones de VLAN, ACL y límites de ancho de banda basados en atributos de RADIUS (por ejemplo,
Tunnel-Private-Group-IDpara la asignación de VLAN) en lugar de direcciones MAC.
Paso 3: Implementar Passpoint y OpenRoaming para invitados temporales (Meses 3 - 6)
Para los invitados temporales (visitantes de hoteles, compradores de tiendas, asistentes a estadios) gestionar credenciales 802.1X individuales no es práctico. Passpoint (Hotspot 2.0 / IEEE 802.11u) resuelve esto al permitir una autenticación cifrada, automática y sin fricciones, sin necesidad de un Captive Portal.
Passpoint permite que un dispositivo descubra automáticamente una red compatible y se autentique utilizando las credenciales proporcionadas por un Proveedor de Identidad (IdP) de confianza. El usuario nunca ve una página de inicio de sesión.
El rol de Purple como Proveedor de Identidad: La plataforma de Purple's Guest WiFi actúa como un Proveedor de Identidad gratuito para servicios como OpenRoaming bajo la licencia Connect. Una vez que un invitado se autentica a través de un Captive Portal desarrollado por Purple o una aplicación de fidelidad en una ubicación, Purple le proporciona credenciales Passpoint. En visitas posteriores a cualquier ubicación habilitada para OpenRoaming en la federación, el dispositivo se conecta de forma automática y segura: la identidad del usuario se verifica en la Capa 7, independientemente de su dirección MAC.
Esta arquitectura también se integra directamente con la plataforma de WiFi Analytics, donde el recuento de visitantes, los tiempos de permanencia y las tasas de visitas recurrentes se calculan a partir de identidades verificadas en lugar de direcciones MAC efímeras.

-
\n## Mejores prácticas para el despliegue empresarial
Las siguientes mejores prácticas neutrales con respecto al proveedor se aplican a todas las escalas de despliegue:
Desvincular las políticas de las direcciones MAC: Audite cada política de NAC en su entorno. Cualquier política que haga referencia a una dirección MAC específica o a un grupo de dispositivos basado en MAC debe migrarse para hacer referencia a atributos de identidad de usuario (nombre de usuario de RADIUS, grupo de Active Directory, CN de certificado). Este es un requisito previo no negociable para una red resistente a la aleatorización de MAC.
Segmentar los dispositivos IoT por separado: La mayoría de los dispositivos IoT empresariales (lectores de control de acceso, controladores de HVAC, señalización digital) no implementan la aleatorización de MAC. Sin embargo, deben segregarse en una VLAN dedicada utilizando MPSK o autenticación basada en certificados en lugar de MAC Authentication Bypass (MAB), que sigue siendo vulnerable a la suplantación de identidad. Para un desglose detallado de este tema, consulte nuestra guía sobre Managing IoT Device Security with NAC and MPSK (también disponible en español: Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
Adoptar WPA3 como base: WPA3-Personal (SAE) y WPA3-Enterprise ofrecen una seguridad significativamente más sólida que WPA2 y son necesarios para los despliegues de Passpoint R3. Asegúrese de que el firmware de sus puntos de acceso y los suplicantes de los clientes sean compatibles con WPA3 antes de iniciar el Paso 3.
Validar el registro de cumplimiento: Bajo GDPR y PCI-DSS, usted debe ser capaz de asociar la actividad de la red con un usuario o dispositivo específico. Los sistemas de registro basados en MAC ya no son suficientes. Asegúrese de que su infraestructura de SIEM y de registro capture las identidades de usuario autenticadas a partir de los registros de contabilidad de RADIUS en lugar de solo las direcciones MAC de los registros de DHCP.
Para obtener contexto sobre decisiones de redes empresariales relacionadas, consulte nuestra guía sobre SD-WAN vs MPLS: The 2026 Enterprise Network Guide y nuestra introducción sobre BLE Low Energy Explained for Enterprise.
-
Resolución de problemas y mitigación de riesgos
Modos de falla comunes y resoluciones
Síntoma: Pool de DHCP agotado durante las horas pico a pesar de un flujo peatonal normal. Diagnóstico: Inspeccione los registros de concesión de DHCP para detectar múltiples concesiones asignadas al mismo dispositivo físico (identificable al correlacionarlo con los registros de asociación de AP). Si un solo dispositivo ha consumido 3 o más concesiones en 24 horas, se confirma la rotación de MAC. Resolución: Reduzca los tiempos de concesión de inmediato. Implemente el Paso 2 (802.1X) para estabilizar la identidad de los usuarios de alta frecuencia.
Síntoma: Huéspedes recurrentes redirigidos repetidamente al Captive Portal. Diagnóstico: La caché de sesión de NAC se basa en la MAC. Confirme verificando si la MAC actual del huésped coincide con la MAC almacenada en caché de su sesión anterior. Resolución: Implemente Passpoint para huéspedes recurrentes a través de una aplicación de lealtad o aprovisionamiento de perfiles. Esta es la única solución permanente.
**Síntoma: Los análisis informan un recuento de visitantes únicos 3 veces mayor de lo esperado.**Diagnóstico: La plataforma de análisis está contando direcciones MAC únicas en lugar de sesiones autenticadas únicas. Resolución: Migrar el análisis para que dependa de los datos de identidad de Capa 7 de los registros de autenticación del Captive Portal o de la contabilidad de RADIUS. Abandonar por completo el conteo de visitantes basado en MAC.
Síntoma: El dispositivo IoT pierde la asignación de VLAN después de reconectarse aparentemente. Diagnóstico: Confirmar si el firmware del dispositivo IoT implementa la aleatorización de MAC (poco común pero presente en algunos dispositivos IoT de calidad de consumo implementados en entornos empresariales). Resolución: Migrar la autenticación de IoT a MPSK o 802.1X basada en certificados. No depender de MAB para ningún dispositivo que implemente la aleatorización.
ROI e impacto empresarial
Abordar la aleatorización de MAC no es un centro de costos - es un facilitador de ingresos y cumplimiento.
Reducción de costos operativos: Eliminar los tickets de soporte relacionados con los Captive Portals genera ahorros inmediatos. Para una gran cadena hotelera con 200 propiedades, reducir las llamadas de soporte de WiFi para huéspedes incluso en un 30% puede disminuir los costos anuales de la mesa de ayuda en decenas de miles de libras.
Calidad de los datos de marketing: El análisis de visitantes preciso y basado en la identidad mejora directamente el ROI de las campañas de marketing. Cuando los datos de afluencia se basan en identidades verificadas en lugar de MAC rotativas, los cálculos de la tasa de conversión, el análisis del tiempo de permanencia y la atribución de visitas recurrentes se convierten en insumos confiables para las decisiones comerciales.
Garantía de cumplimiento: El GDPR exige que el procesamiento de datos esté vinculado a personas identificables con el consentimiento adecuado. Un sistema basado en MAC no puede vincular de manera confiable la actividad de la red con una persona específica. Un sistema centrado en la identidad con autenticación verificada proporciona la pista de auditoría necesaria para el cumplimiento de GDPR y el registro de segmentación de red de PCI-DSS.
Experiencia del huésped e ingresos: En la industria de la hospitalidad, una conexión WiFi automática y sin fricciones (a través de Passpoint) se está convirtiendo rápidamente en un diferenciador competitivo. Los hoteles y lugares que eliminan los Captive Portals para los huéspedes que regresan reportan aumentos significativos en las puntuaciones de satisfacción de los huéspedes y tiempos de permanencia más largos - ambos de los cuales se correlacionan con mayores ingresos complementarios por visita.
Definiciones clave
Aleatorización de direcciones MAC
Una función de privacidad en los sistemas operativos modernos (iOS 14+, Android 10+, Windows 11) donde un dispositivo genera una dirección MAC temporal administrada localmente en lugar de usar su dirección de hardware grabada de fábrica al conectarse a o escanear redes WiFi. La dirección aleatoria puede ser por red (estable para un SSID determinado) o rotarse periódicamente.
Los equipos de TI se enfrentan a esto cuando los dispositivos no logran omitir los portales cautivos en visitas recurrentes, cuando las plataformas de analítica reportan conteos inflados de visitantes únicos o cuando los alcances de DHCP se agotan inesperadamente en entornos de alta densidad.
Control de acceso a la red (NAC)
Un marco de seguridad y tecnología asociada que aplica políticas en los dispositivos que intentan acceder a una red, determinando el nivel de acceso otorgado en función de la identidad del dispositivo, la postura (estado de cumplimiento) y las credenciales del usuario. Las plataformas NAC comunes incluyen Cisco ISE, Aruba ClearPass y Forescout.
Los sistemas NAC tradicionalmente dependían de las direcciones MAC para el perfilado de dispositivos, la aplicación de políticas y el seguimiento de sesiones, un paradigma que la aleatorización de MAC ha socavado fundamentalmente.
Captive Portal
Una página web que intercepta el tráfico HTTP de un usuario y requiere interacción (inicio de sesión, aceptación de términos o pago) antes de otorgar acceso a la red. Los portales cautivos normalmente utilizan el almacenamiento en caché de direcciones MAC para reconocer a los usuarios que regresan y omitir la autenticación repetida.
La aleatorización de MAC rompe la funcionalidad "Recordarme" de los portales cautivos, ya que el dispositivo que regresa presenta una nueva dirección MAC que no coincide con la sesión guardada en caché.
IEEE 802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un mecanismo de autenticación para los dispositivos que se conectan a una LAN o WLAN. Utiliza el Protocolo de autenticación extensible (EAP) para autenticar usuarios o dispositivos contra un servidor RADIUS, vinculando el acceso a la red a una identidad verificada en lugar de a una dirección de hardware.
802.1X es la principal solución arquitectónica para la aleatorización de MAC en entornos empresariales, trasladando la autenticación de la capa de dispositivo a la capa de identidad.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Un programa de certificación de la Wi-Fi Alliance y el estándar IEEE asociado que permite a los dispositivos descubrir, seleccionar y autenticarse automáticamente en redes WiFi utilizando credenciales proporcionadas por un proveedor de identidad de confianza, sin interacción del usuario ni redirección a un Captive Portal.
Passpoint es la solución recomendada para eliminar los portales cautivos que dependen de la dirección MAC para poblaciones de huéspedes transitorios en hoteles, tiendas y espacios públicos.
OpenRoaming
Una federación de la Wireless Broadband Alliance (WBA) de redes WiFi y proveedores de identidad que permite a los dispositivos conectarse de forma fluida y segura a las redes participantes a nivel global, utilizando sus credenciales de telefonía móvil, empresariales o de redes sociales existentes.
Purple actúa como un proveedor de identidad para OpenRoaming bajo la licencia Connect, lo que permite a los establecimientos ofrecer un acceso WiFi de invitados automático y seguro, manteniendo la visibilidad de la identidad para análisis y cumplimiento.
Agotamiento del alcance DHCP
Una condición de red en la que un servidor DHCP ha asignado todas las direcciones IP disponibles en su grupo configurado y no puede atender nuevas solicitudes DHCP, lo que provoca que los nuevos clientes no puedan obtener conectividad de red.
Un síntoma operativo directo de la aleatorización de direcciones MAC en entornos de alta densidad. Un solo dispositivo físico que rota su dirección MAC puede consumir múltiples concesiones de IP, agotando rápidamente el grupo disponible.
Vinculación de identidad de capa 7
El proceso de asociar la actividad de red, los datos de sesión y el análisis con una identidad de usuario autenticada específica en la capa de aplicación (Capa 7 del modelo OSI), en lugar de depender de identificadores de capa de red como direcciones MAC (Capa 2) o direcciones IP (Capa 3).
Esencial para análisis de WiFi precisos, registro de sesiones conforme a GDPR y aplicación confiable de políticas NAC en una arquitectura de red posterior a la aleatorización de direcciones MAC.
Dirección administrada localmente (LAA)
Una dirección MAC en la que el segundo bit menos significativo del primer octeto (el bit "U/L") se establece en 1, lo que indica que la dirección ha sido asignada por software en lugar de por el fabricante del hardware. Las direcciones MAC aleatorizadas son siempre direcciones administradas localmente.
Los ingenieros de red pueden detectar clientes aleatorizados en el servidor RADIUS o DHCP verificando el bit LAA. Los primeros octetos de 02, 06, 0A o 0E indican una dirección administrada localmente.
Ejemplos resueltos
Una cadena de retail de 500 tiendas experimenta un agotamiento del pool de DHCP durante las horas pico de compras de los fines de semana. El equipo de red no ha registrado un aumento en la afluencia de personas, pero los registros de DHCP muestran que el alcance de la VLAN de invitados se agota constantemente al mediodía de los sábados. El tiempo de concesión actual es de 24 horas.
Paso 1 - Confirmar la causa raíz: Extraiga los registros de concesión de DHCP y realice una referencia cruzada con los registros de asociación de los AP. Busque múltiples concesiones asignadas al mismo dispositivo físico dentro de un período de 24 horas. Si un dispositivo aparece con 3 o más direcciones MAC diferentes en un solo día, se confirma que la rotación de MAC es el factor principal.
Paso 2 - Mitigación inmediata: Reduzca los tiempos de concesión de DHCP en la VLAN de invitados de 24 horas a 2 horas. Esto recupera las direcciones IP de los compradores transitorios y las MAC rotativas de manera significativamente más rápida. También amplíe el tamaño del pool de DHCP como amortiguador.
Paso 3 - Solución a mediano plazo: Implemente el aprovisionamiento de Passpoint a través de la aplicación de lealtad de la marca. Los compradores frecuentes que instalan la aplicación reciben un perfil de Passpoint que los autentica automáticamente en 802.1X, evitando el Captive Portal que depende de la MAC. Su sesión ahora está vinculada a su identidad de lealtad, no a su MAC.
Paso 4 - Actualizar las políticas de NAC: Asegúrese de que las políticas de asignación de VLAN y limitación de velocidad hagan referencia al atributo de nombre de usuario de RADIUS, no a la dirección MAC. Esto garantiza una aplicación de políticas consistente independientemente de la rotación de MAC.
Un grupo hotelero de 400 habitaciones recibe quejas de los huéspedes porque tienen que iniciar sesión en el WiFi del hotel todos los días de su estancia, a pesar de que el Captive Portal muestra la opción "Recordar este dispositivo por 7 días". El equipo de TI del hotel ha confirmado que el NAC está configurado correctamente con un caché de sesión de 7 días.
Paso 1 - Diagnosticar la rotación de MAC: Solicite a un huésped que revise la configuración de su iPhone o Android para el SSID específico del hotel. En iOS, vaya a Ajustes > WiFi > [SSID del hotel] y verifique si la opción "Dirección WiFi privada" está configurada en "Rotativa". Si está habilitada, el dispositivo rota su MAC diariamente, invalidando el caché de sesión de 7 días cada 24 horas.
Paso 2 - Comunicación a corto plazo con el huésped: Actualice la pantalla de bienvenida de WiFi del hotel y los materiales en la habitación para instruir a los huéspedes sobre cómo configurar su Dirección WiFi privada en "Fija" para el SSID del hotel. Esta es únicamente una medida temporal.
Paso 3 - Solución arquitectónica permanente: Implemente una configuración Passpoint R2 en los puntos de acceso del hotel. Integre con la plataforma de WiFi para invitados de Purple como el Proveedor de identidad. Los huéspedes que se autentiquen una vez a través del Captive Portal el primer día recibirán un perfil de Passpoint. Durante el resto de su estancia - y en visitas futuras - su dispositivo se conectará de forma automática y segura sin necesidad de interactuar con ningún portal.
Paso 4 - Validar con el registro de RADIUS: Confirme que los registros de contabilidad de RADIUS estén capturando la identidad autenticada del huésped (correo electrónico o ID de lealtad) en lugar de solo la dirección MAC, para garantizar un registro de sesión que cumpla con GDPR.
Preguntas de práctica
Q1. ¿Un director de TI de un estadio nota que su plataforma de análisis de WiFi de invitados reporta 58,000 visitantes únicos durante un partido, pero la capacidad verificada del estadio es de 32,000. El proveedor de análisis confirma que la plataforma cuenta direcciones MAC únicas. ¿Cuál es la causa más probable y qué cambio de arquitectura es necesario para producir recuentos de visitantes precisos?
Sugerencia: Considere cuántas veces puede rotar la dirección MAC de un solo dispositivo durante un evento de 3 horas y en qué capa de la pila de red está leyendo la plataforma de análisis.
Ver respuesta modelo
La plataforma de análisis cuenta direcciones MAC únicas en la Capa 2, y la aleatorización de MAC hace que cada dispositivo físico aparezca como múltiples visitantes únicos a medida que rota su dirección durante el evento. La cifra de 58,000 probablemente representa eventos de rotación de MAC en lugar de personas reales. La solución arquitectónica es migrar la plataforma de análisis para contar identidades autenticadas únicas en la Capa 7; específicamente, sesiones únicas de autenticación de Captive Portal o registros de contabilidad de RADIUS. Cada sesión autenticada está vinculada a una identidad verificada (correo electrónico, número de teléfono o inicio de sesión de red social), que no cambia cuando la dirección MAC rota. Esto producirá un recuento de visitantes preciso y conforme a GDPR.
Q2. Usted es el arquitecto de red de un gran fideicomiso del NHS que implementa una nueva solución NAC. Debe asegurarse de que los dispositivos IoT médicos (bombas de infusión, sistemas de monitoreo de pacientes) permanezcan conectados de forma segura a una VLAN clínica, mientras que los dispositivos de invitados (pacientes y visitantes) estén aislados en una VLAN solo de internet. El CISO del fideicomiso ha señalado que el bypass de autenticación MAC (MAB) es insuficiente para la seguridad de los dispositivos clínicos. ¿Cómo diseña la arquitectura de autenticación para cada clase de dispositivo?
Sugerencia: Diferencie las capacidades de autenticación de los dispositivos IoT médicos sin interfaz de usuario frente a los teléfonos inteligentes de consumo. Considere qué dispositivos pueden admitir certificados 802.1X y cuáles no.
Ver respuesta modelo
Para dispositivos IoT médicos: Implemente 802.1X con EAP-TLS (autenticación basada en certificados) para los dispositivos que lo admitan. Para dispositivos heredados que no puedan admitir 802.1X, use MPSK (Multi Pre-Shared Key) con una PSK única por dispositivo, asegurando que cada dispositivo esté aislado incluso si una PSK se ve comprometida. Mantenga un inventario estricto de dispositivos y proporcione los certificados o PSK a través del sistema MDM o de gestión de dispositivos. Asigne la VLAN clínica a través de atributos RADIUS tras una autenticación exitosa.
Para dispositivos de invitados (pacientes y visitantes): Asuma que todas las direcciones MAC son aleatorias. Implemente un Captive Portal para la autenticación inicial (verificación de correo electrónico o SMS para el consentimiento de GDPR). Para los invitados que regresan, intégrelo con Passpoint u OpenRoaming de Purple para permitir la reconexión automática en visitas posteriores. Asigne todo el tráfico de invitados a una VLAN exclusiva para internet sin acceso a las redes clínicas, aplicada a nivel de RADIUS por grupo de usuarios y no por dirección MAC.
Q3. Una marca de venta minorista de lujo desea implementar una experiencia de WiFi "sin fricciones" en la que los miembros VIP de su programa de lealtad se conecten automáticamente sin ninguna interacción con el portal al ingresar a cualquiera de las 80 tiendas insignia de la marca a nivel mundial. Dado que la aleatorización de MAC hace que el almacenamiento en caché de sesiones basado en MAC no sea confiable, ¿cuál es el enfoque arquitectónico más sólido y qué datos obtiene la marca como resultado?
Sugerencia: El almacenamiento en caché de MAC no es un mecanismo viable para visitas de retorno sin fricción. Considere qué identificador persistente y no rotativo se puede utilizar en su lugar, y cómo se aprovisiona en el dispositivo.
Ver respuesta modelo
El enfoque más sólido es Passpoint (Hotspot 2.0) aprovisionado a través de la aplicación de lealtad de la marca. Cuando un miembro VIP se autentica por primera vez (a través de la aplicación o de un Captive Portal de única ocasión), la plataforma Purple Guest WiFi aprovisiona un perfil Passpoint que contiene credenciales 802.1X vinculadas a la identidad de lealtad del miembro. El perfil se instala en el dispositivo y se almacena de forma segura. En visitas posteriores a cualquiera de las 80 tiendas, el dispositivo descubre automáticamente el SSID habilitado para Passpoint y se autentica en segundo plano utilizando las credenciales almacenadas, sin portal, sin interacción y sin dependencia de la dirección MAC.
La marca obtiene: (1) eventos de conexión precisos y vinculados a la identidad para cada visita a la tienda, lo que permite una atribución precisa de afluencia a miembros específicos de su programa de lealtad; (2) datos de tiempo de permanencia y frecuencia de visitas vinculados a identidades verificadas para el enriquecimiento del CRM; (3) un registro de auditoría que cumple con GDPR, que vincula el acceso a la red con el consentimiento explícito capturado durante el registro inicial; y (4) la capacidad de activar mensajes de marketing personalizados en tiempo real basados en la presencia en la tienda, utilizando la plataforma WiFi Analytics.
Continúe leyendo esta serie
PPSK WPA3: comparación de características y modelos de implementación
Esta guía de referencia técnica compara PPSK y WPA3-SAE, explicando sus diferencias de arquitectura y modelos de implementación para entornos multiinquilino. Proporciona orientación práctica para gerentes de TI y desarrolladores inmobiliarios sobre cómo lograr redes WiFi seguras y aisladas mediante las soluciones basadas en la identidad de Purple.
Administración del ancho de banda para WiFi de personal: modelado, QoS y reducción de tráfico
Esta guía detalla métodos prácticos para administrar el ancho de banda del WiFi de personal en espacios corporativos. Cubre la implementación de modelado de tráfico y QoS, así como la manera en que el despliegue de Purple Shield reduce la carga de la red sin necesidad de actualizar la infraestructura.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas (beacon overhead) de SSID mediante la unificación de múltiples redes dedicadas en un solo SSID utilizando PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hotelería, comercio minorista, estadios y organizaciones del sector público encontrarán orientación de arquitectura aplicable y ejemplos prácticos del mundo real.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.