
Die Auswirkungen der MAC-Randomisierung auf NAC und wie man sie überwindet
Dieser Leitfaden bietet eine tiefgehende technische Referenz zu den Auswirkungen der MAC-Adressen-Randomisierung auf Network Access Control (NAC)-Systeme und WiFi-Architekturen für Gäste. Er erklärt die Mechanismen der netzwerkspezifischen und periodischen MAC-Rotation unter iOS, Android und Windows und beschreibt detailliert die daraus resultierenden Kaskadenfehler – von wiederholten Anmeldungen im Captive Portal und DHCP-Erschöpfung bis hin zum Zusammenbruch der Richtliniendurchsetzung und ungenauen Analysen. IT-Leiter und Netzwerkarchitekten finden hier praxisnahe, herstellerneutrale Strategien für die Migration von gerätezentrierter zu identitätszentrierter Authentifizierung mittels IEEE 802.1X, Passpoint (Hotspot 2.0) und OpenRoaming, mit konkreten Implementierungsanleitungen für das Gastgewerbe, den Einzelhandel, das Gesundheitswesen und den öffentlichen Sektor.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Enterprise WiFi-Sicherheit →
Executive Summary
Die MAC-Adressen-Randomisierung - mittlerweile das Standardverhalten unter iOS 14+, Android 10+ und Windows 11 - hat das gerätezentrierte Authentifizierungsmodell grundlegend beschädigt, auf das sich Enterprise-NAC-Systeme seit zwei Jahrzehnten verlassen. Wenn ein Gerät seine MAC-Adresse rotiert, behandelt das Netzwerk es als völlig neuen Client. Die Folgen sind unmittelbar und betrieblich spürbar: Captive Portals zwingen wiederkehrende Gäste zur erneuten Authentifizierung, DHCP-Bereiche sind in Umgebungen mit hoher Dichte schnell erschöpft, NAC-Richtlinien können nicht angewendet werden und Analyseplattformen melden stark verfälschte Besucherzahlen.
Für IT-Verantwortliche, die Hospitality Liegenschaften, Retail Filialen, Healthcare Campusse oder Transport Hubs verwalten, ist dies kein theoretisches Risiko - es ist ein aktives betriebliches Problem, das die Gästezufriedenheit, das Sicherheitsniveau und die Qualität der Marketingdaten beeinträchtigt.
Die Lösung ist architektonischer, nicht kosmetischer Natur. Netzwerke müssen von der Authentifizierung von Hardware-Identifikatoren (MAC-Adressen) zur Authentifizierung verifizierter Benutzeridentitäten über IEEE 802.1X, Passpoint (Hotspot 2.0) und OpenRoaming übergehen. Dieser Leitfaden bietet die technische Tiefe und die Implementierungs-Roadmap, um diesen Übergang noch in diesem Quartal zu vollziehen.
Technischer Deep-Dive: Wie MAC-Randomisierung funktioniert
Die MAC-Randomisierung ist kein einheitlicher Standard. Ihre Implementierung variiert erheblich zwischen den verschiedenen Geräte-Ökosystemen, was Netzwerk-Engineers vor unvorhersehbare und vielschichtige Herausforderungen stellt.
Wie Betriebssysteme mit der Randomisierung umgehen
Moderne Betriebssysteme implementieren die MAC-Randomisierung in zwei verschiedenen Modi, die beide traditionelle NAC-Architekturen stören:
Netzwerkspezifische Randomisierung (Standardverhalten): Das Gerät generiert eine eindeutige, lokal verwaltete MAC-Adresse für jede SSID, mit der es sich verbindet. Diese Adresse wird aus einem Hash der SSID und einem gerätespezifischen Seed abgeleitet. Das bedeutet, dass sie für dieses spezifische Netzwerk statisch bleibt, sich jedoch völlig von der Hardware-MAC unterscheidet. Dies ist das Standardverhalten unter iOS 14+, Android 10+ und Windows 11.
Periodische Rotation (erweiterter Datenschutzmodus): Funktionen wie die „Private WiFi-Adresse“ von Apple (iOS 15+) und die Option „Zufällige MAC-Adresse verwenden“ bei Android mit verbessertem Tracking-Schutz rotieren die zufällige MAC-Adresse für eine bestimmte SSID in einem täglichen oder wöchentlichen Rhythmus oder nach einer konfigurierbaren Zeit der Inaktivität. Dies ist der störendere Modus für Enterprise-Umgebungen.
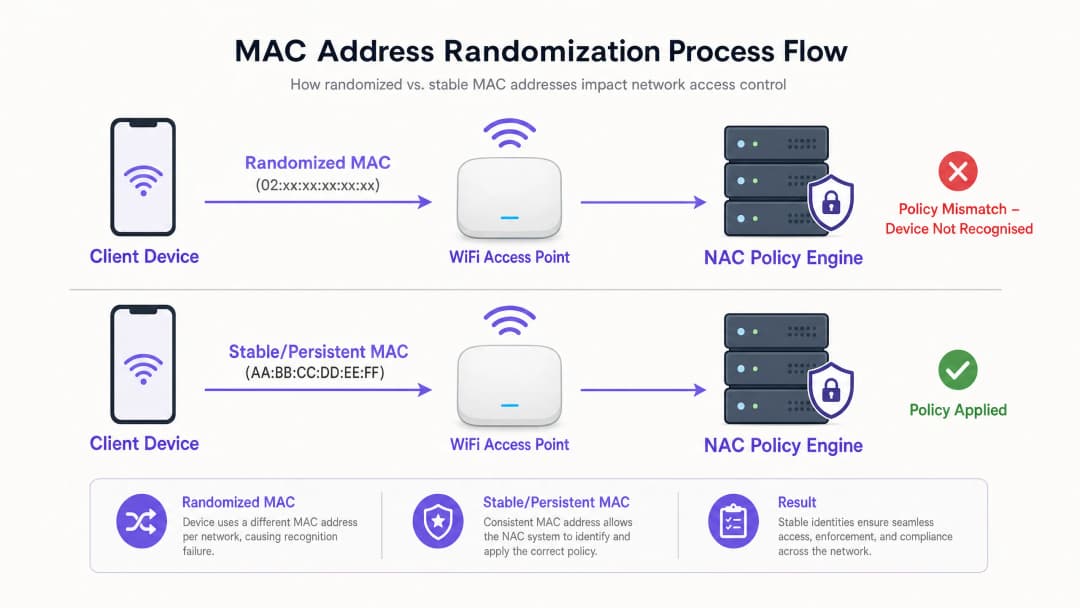
Darüber hinaus verwenden Geräte während des aktiven Scannens (Probe Requests) - also noch vor einer Assoziierung - randomisierte MAC-Adressen. Dies bedeutet, dass auch passive Analyse-Engines, die Probe Requests verfolgen, eindeutige Geräte nicht mehr zuverlässig zählen können.
Die Kettenreaktion von Ausfällen in der Netzwerkinfrastruktur
Wenn ein Gerät seine MAC-Adresse rotiert, behandelt das Netzwerk es wie einen völlig neuen Client. Dieses einzelne Ereignis löst eine Kettenreaktion von Architekturfehlern auf mehreren Netzwerkebenen aus:
| Ausfallmodus | Technische Ursache | Geschäftliche Auswirkung |
|---|---|---|
| Ermüdung durch Captive Portal | NAC-Sitzungscache basiert auf MAC; Rotation macht den Cache-Eintrag ungültig | Wiederkehrende Gäste müssen sich erneut authentifizieren; Anstieg der Support-Tickets |
| Erschöpfung des DHCP-Bereichs | Jede neue MAC belegt ein neues IP-Lease; alte Leases werden erst nach Ablauf der TTL freigegeben | Neue Geräte können keine IP-Adressen beziehen; Netzwerkausfälle für Gäste |
| Fehlpaarung der NAC-Richtlinien | Richtlinien (VLAN, Bandbreitenbegrenzung, ACLs) sind an die MAC gebunden; neue MAC hat keine Richtlinie | Umgehung von Sicherheitskontrollen; Gäste greifen möglicherweise auf das falsche VLAN zu |
| Verfälschte Analysedaten | Analysen basieren auf Layer-2-MAC; ein Gerät erscheint als mehrere eindeutige Besucher | Ungenaue Besucherstromdaten; Marketingentscheidungen basieren auf falschen Kennzahlen |
| Verlust der Sitzungskontinuität | AP-Roaming und Lastverteilung nutzen die MAC für die Sitzungsübergabe | Beeinträchtigtes Roaming-Erlebnis; Verbindungsabbrüche bei Bewegung |
IEEE-Standardreferenz
Das Bit für lokal verwaltete Adressen (das zweitniedrigste Bit des ersten Oktetts) wird bei randomisierten MACs auf 1 gesetzt, wodurch sie sich von weltweit eindeutigen Hardware-Adressen unterscheiden. Eine MAC-Adresse, die im ersten Oktett mit 02:, 06:, 0A: oder 0E: beginnt, ist definitiv eine lokal verwaltete (potenziell randomisierte) Adresse. Netzwerkingenieure können dies nutzen, um randomisierte Clients auf RADIUS- oder DHCP-Serverebene zu erkennen. Die Erkennung allein löst jedoch nicht das Authentifizierungsproblem.
Für weitere Details zur RF-Umgebung, in der diese Geräte betrieben werden, lesen Sie unseren Leitfaden zu WiFi-Frequenzen: Ein Leitfaden zu WiFi-Frequenzen im Jahr 2026.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch: Migration zu einer identitätszentrierten Architektur
Die einzige dauerhafte Lösung für die MAC-Randomisierung besteht darin, die Authentifizierung und die Durchsetzung von Richtlinien vollständig von Hardware-Identifikatoren zu entkoppeln. Der folgende dreistufige Implementierungsplan bietet einen herstellerneutralen Weg zu einem identitätszentrierten Netzwerk.
Schritt 1: Sofortige Schadensbegrenzung (Woche 1-2)
Bevor Sie eine vollständige Architekturmigration einleiten, sollten Sie diese taktischen Maßnahmen zur Schadensbegrenzung implementieren, um die Umgebung zu stabilisieren:
- DHCP-Lease-Zeiten verkürzen: Reduzieren Sie in Gast-VLANs die Lease-Dauer von den üblichen 24 Stunden auf 1 bis 4 Stunden. Dadurch werden IP-Adressen von transienten Geräten schnell wieder freigegeben und eine Erschöpfung des Adressbereichs verhindert. In Stadien oder Kongresszentren mit hoher Fluktuation sollten Sie Leases von nur 30 Minuten in Betracht ziehen.
- DHCP-Pool-Größen erweitern: Erweitern Sie die DHCP-Bereiche für Gäste als kurzfristigen Puffer, um der gestiegenen Nachfrage durch rotierende MAC-Adressen gerecht zu werden.
- Helpdesk-Skripte aktualisieren: Weisen Sie das Support-Personal an, bei der Behebung von Verbindungsproblemen bei Gästen nach der aktuellen randomisierten MAC des Geräts für diese spezifische SSID zu fragen (zu finden in den WiFi-Netzwerkdetails) und nicht nach der Hardware-MAC aus den allgemeinen Geräteeinstellungen.
Schritt 2: IEEE 802.1X für bekannte Benutzer bereitstellen (Monate 1-3)
IEEE 802.1X ist der Grundstein für den identitätszentrierten Netzwerkzugriff. Anstatt ein Gerät über seine MAC-Adresse zu authentifizieren, authentifiziert das Netzwerk den Benutzer über Anmeldedaten, Zertifikate oder eine tokenisierte Identität durch einen EAP-Austausch (Extensible Authentication Protocol) mit dem RADIUS-Server.
Wichtige Konfigurationsschritte:
- Stellen Sie einen RADIUS-Server bereit (z. B. FreeRADIUS, Cisco ISE, Aruba ClearPass), der in Ihr Identitätsverzeichnis (Active Directory, LDAP oder Cloud-IdP) integriert ist.
- Erstellen Sie eine dedizierte WPA3-Enterprise-SSID für bekannte Benutzer (Mitarbeiter, registrierte Gäste, Treueprogramm-Mitglieder).
- Stellen Sie 802.1X-Anmeldedaten über eine Mobile-Device-Management-Lösung (MDM) für Unternehmensgeräte oder über ein Self-Service-Onboarding-Portal für BYOD und registrierte Gäste bereit.
- Aktualisieren Sie die NAC-Richtlinien, um VLAN-Zuweisungen, ACLs und Bandbreitenbegrenzungen auf der Grundlage von RADIUS-Attributen (z. B.
Tunnel-Private-Group-IDfür die VLAN-Zuweisung) anstelle von MAC-Adressen zu erzwingen.
Schritt 3: Passpoint und OpenRoaming für temporäre Gäste implementieren (Monate 3-6)
Für temporäre Gäste - wie Hotelbesucher, Einzelhandelskunden oder Stadionbesucher - ist die Verwaltung individueller 802.1X-Anmeldedaten unpraktisch. Passpoint (Hotspot 2.0 / IEEE 802.11u) löst dieses Problem, indem es eine nahtlose, automatische und verschlüsselte Authentifizierung ohne ein Captive Portal ermöglicht.
Passpoint ermöglicht es einem Gerät, automatisch ein kompatibles Netzwerk zu erkennen und sich mit Anmeldedaten zu authentifizieren, die von einem vertrauenswürdigen Identitätsanbieter (IdP) bereitgestellt werden. Der Benutzer sieht dabei nie eine Anmeldeseite.
Die Rolle von Purple als Identitätsanbieter: Die Plattform für Purple Guest WiFi fungiert als kostenloser Identitätsanbieter für Dienste wie OpenRoaming unter der Connect-Lizenz. Sobald sich ein Gast an einem Standort über ein von Purple betriebenes Captive Portal oder eine Treue-App authentifiziert, stellt Purple ihm Passpoint-Anmeldedaten bereit. Bei nachfolgenden Besuchen an einem beliebigen OpenRoaming-fähigen Standort im Verbund verbindet sich das Gerät automatisch und sicher - die Identität des Benutzers wird auf Layer 7 verifiziert, unabhängig von seiner MAC-Adresse.
Diese Architektur fließt auch direkt in die WiFi Analytics Plattform ein, auf der Besucherzahlen, Verweildauern und Wiederkehrraten auf der Grundlage verifizierter Identitäten anstelle von flüchtigen MAC-Adressen berechnet werden.

Best Practices für die Bereitstellung in Unternehmen
Die folgenden herstellerneutralen Best Practices gelten für alle Bereitstellungsgrößen:
Richtlinien von MAC-Adressen entkoppeln: Überprüfen Sie jede NAC-Richtlinie in Ihrer Umgebung. Jede Richtlinie, die sich auf eine bestimmte MAC-Adresse oder eine MAC-basierte Gerätegruppe bezieht, muss migriert werden, um sich auf Benutzeridentitätsattribute (RADIUS-Benutzername, Active Directory-Gruppe, Zertifikats-CN) zu beziehen. Dies ist eine nicht verhandelbare Voraussetzung für ein Netzwerk, das resistent gegen MAC-Randomisierung ist.
IoT-Geräte separat segmentieren: Die meisten IoT-Geräte in Unternehmen (Zutrittskontrollleser, HLK-Steuerungen, digitale Beschilderung) implementieren keine MAC-Randomisierung. Sie sollten jedoch über ein dediziertes VLAN mit MPSK oder zertifikatsbasierter Authentifizierung anstelle von MAC Authentication Bypass (MAB), das weiterhin anfällig für Spoofing ist, isoliert werden. Eine detaillierte Aufschlüsselung dieses Themas finden Sie in unserem Leitfaden über Managing IoT Device Security with NAC and MPSK (auch auf Spanisch verfügbar: Gestión de la seguridad de dispositivos IoT con NAC y MPSK).
WPA3 als Standard einführen: WPA3-Personal (SAE) und WPA3-Enterprise bieten eine deutlich stärkere Sicherheit als WPA2 und sind für Passpoint R3-Bereitstellungen erforderlich. Stellen Sie sicher, dass Ihre Access-Point-Firmware und Client-Supplicants WPA3 unterstützen, bevor Sie Schritt 3 einleiten.
Compliance-Protokollierung validieren: Unter GDPR und PCI-DSS müssen Sie in der Lage sein, Netzwerkaktivitäten einem bestimmten Benutzer oder Gerät zuzuordnen. MAC-basierte Protokollierungssysteme sind nicht mehr ausreichend. Stellen Sie sicher, dass Ihre SIEM- und Protokollierungsinfrastruktur authentifizierte Benutzeridentitäten aus RADIUS-Accounting-Datensätzen erfasst und nicht nur MAC-Adressen aus DHCP-Protokollen.
Kontext zu verwandten Netzwerkentscheidungen in Unternehmen finden Sie in unserem Leitfaden über SD-WAN vs MPLS: The 2026 Enterprise Network Guide und unserer Einführung zu BLE Low Energy Explained for Enterprise.
Fehlerbehebung und Risikominderung
Häufige Fehlermodi und Lösungen
Symptom: DHCP-Pool während der Stoßzeiten trotz normaler Besucherzahlen erschöpft. Diagnose: Überprüfen Sie die DHCP-Lease-Protokolle auf mehrere Leases, die demselben physischen Gerät zugewiesen wurden (erkennbar durch Korrelation mit den AP-Assoziationsprotokollen). Wenn ein einzelnes Gerät in 24 Stunden mehr als 3 Leases verbraucht hat, ist die MAC-Rotation bestätigt. Lösung: Reduzieren Sie die Lease-Zeiten sofort. Implementieren Sie Schritt 2 (802.1X), um die Identität von Benutzern mit hoher Frequenz zu stabilisieren.
Symptom: Wiederkehrende Gäste werden wiederholt zum Captive Portal weitergeleitet. Diagnose: Der NAC-Sitzungscache basiert auf der MAC-Adresse. Bestätigen Sie dies, indem Sie prüfen, ob die aktuelle MAC-Adresse des Gasts mit der im Cache gespeicherten MAC-Adresse seiner vorherigen Sitzung übereinstimmt. Lösung: Implementieren Sie Passpoint für wiederkehrende Gäste über eine Loyalty-App oder Profilbereitstellung. Dies ist die einzige dauerhafte Lösung.
Symptom: Analysen melden dreimal höhere Zahlen für eindeutige Besucher als erwartet. Diagnose: Die Analytics-Plattform zählt eindeutige MAC-Adressen anstelle von eindeutigen authentifizierten Sitzungen. Behebung: Migrieren Sie die Analytics-Daten, sodass sie auf Layer-7-Identitätsdaten aus den Authentifizierungsprotokollen des Captive Portal oder dem RADIUS-Accounting basieren. Stellen Sie die MAC-basierte Besucherzählung vollständig ein.
Symptom: Das IoT-Gerät verliert nach einer scheinbaren Wiederverbindung die VLAN-Zuweisung. Diagnose: Prüfen Sie, ob die Firmware des IoT-Geräts eine MAC-Randomisierung durchführt (selten, aber bei einigen IoT-Geräten für Endverbraucher, die in Unternehmensumgebungen eingesetzt werden, der Fall). Behebung: Migrieren Sie die IoT-Authentifizierung auf MPSK oder zertifikatsbasiertes 802.1X. Verlassen Sie sich bei Geräten mit aktiver MAC-Randomisierung nicht auf MAB.
ROI und geschäftliche Auswirkungen
Der Umgang mit MAC-Randomisierung ist keine Kostenstelle - es ist ein Umsatz- und Compliance-Treiber.
Reduzierung der Betriebskosten: Die Eliminierung von Support-Tickets im Zusammenhang mit Captive Portals führt zu sofortigen Einsparungen. Für eine große Hotelkette mit 200 Hotels kann eine Reduzierung der Support-Anrufe für Gäste-WiFi um nur 30 % die jährlichen Helpdesk-Kosten um Zehntausende Pfund senken.
Qualität der Marketingdaten: Präzise, identitätsbasierte Besucher-Analytics verbessern direkt den ROI von Marketingkampagnen. Wenn Daten zu Besucherzahlen auf verifizierten Identitäten statt auf rotierenden MAC-Adressen basieren, werden Berechnungen der Konversionsrate, Verweildaueranalysen und die Zuordnung von wiederkehrenden Besuchen zu zuverlässigen Grundlagen für Geschäftsentscheidungen.
Sicherung der Compliance: Die GDPR verlangt, dass die Datenverarbeitung mit identifizierbaren Personen und entsprechender Einwilligung verknüpft ist. Ein MAC-basiertes System kann Netzwerkaktivitäten nicht zuverlässig einer bestimmten Person zuordnen. Ein identitätszentriertes System mit verifizierter Authentifizierung bietet den Prüfpfad, der für die GDPR-Compliance und die Protokollierung der PCI-DSS-Netzwerksegmentierung erforderlich ist.
Gästeerlebnis und Umsatz: In der Hotellerie entwickelt sich eine reibungslose, automatische WiFi-Verbindung (über Passpoint) rasant zu einem Wettbewerbsvorteil. Hotels und Veranstaltungsorte, die auf Captive Portals für wiederkehrende Gäste verzichten, berichten von einer deutlichen Steigerung der Gästezufriedenheit und längeren Verweilzeiten - beides korreliert mit höheren Zusatzumsätzen pro Besuch.
Schlüsseldefinitionen
MAC-Adressen-Randomisierung
Eine Datenschutzfunktion in modernen Betriebssystemen (iOS 14+, Android 10+, Windows 11), bei der ein Gerät beim Herstellen einer Verbindung zu oder beim Scannen nach WiFi-Netzwerken eine lokal verwaltete, temporäre MAC-Adresse generiert, anstatt seine fest eingebrannte Hardware-Adresse zu verwenden. Die randomisierte Adresse kann netzwerkspezifisch (stabil für eine bestimmte SSID) sein oder periodisch rotiert werden.
IT-Teams stoßen darauf, wenn Geräte bei erneuten Besuchen die Captive Portals nicht umgehen können, wenn Analyseplattformen überhöhte Zahlen für eindeutige Besucher melden oder wenn DHCP-Bereiche in Umgebungen mit hoher Dichte unerwartet erschöpft sind.
Network Access Control (NAC)
Ein Sicherheits-Framework und eine zugehörige Technologie, die Richtlinien auf Geräten durchsetzt, die versuchen, auf ein Netzwerk zuzugreifen, und den Grad des gewährten Zugriffs basierend auf der Geräteidentität, dem Sicherheitsstatus (Compliance-Zustand) und den Benutzeranmeldeinformationen bestimmt. Gängige NAC-Plattformen sind Cisco ISE, Aruba ClearPass und Forescout.
NAC-Systeme verließen sich traditionell auf MAC-Adressen für das Geräte-Profiling, die Durchsetzung von Richtlinien und die Sitzungsverfolgung - ein Paradigma, das durch die MAC-Randomisierung grundlegend untergraben wurde.
Captive Portal
Eine Webseite, die den HTTP-Verkehr eines Benutzers abfängt und eine Interaktion (Anmeldung, Zustimmung zu Nutzungsbedingungen oder Zahlung) erfordert, bevor der Netzwerkzugriff gewährt wird. Captive Portals verwenden in der Regel MAC-Adressen-Caching, um wiederkehrende Benutzer zu erkennen und eine erneute Authentifizierung zu umgehen.
Die MAC-Randomisierung unterbricht die "Angemeldet bleiben"-Funktion von Captive Portals, da das wiederkehrende Gerät eine neue MAC-Adresse präsentiert, die nicht mit dem im Cache gespeicherten Sitzungseintrag übereinstimmt.
IEEE 802.1X
Ein IEEE-Standard für portbasierte Network Access Control, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen. Er verwendet das Extensible Authentication Protocol (EAP), um Benutzer oder Geräte an einem RADIUS-Server zu authentifizieren, wodurch der Netzwerkzugriff an eine verifizierte Identität statt an eine Hardware-Adresse gebunden wird.
802.1X ist die primäre architektonische Lösung für die MAC-Randomisierung in Unternehmensumgebungen, da die Authentifizierung von der Geräteebene auf die Identitätsebene verlagert wird.
Passpoint (Hotspot 2.0 / IEEE 802.11u)
Ein Zertifizierungsprogramm der Wi-Fi Alliance und der zugehörige IEEE-Standard, der es Geräten ermöglicht, WiFi-Netzwerke mithilfe von Zugangsdaten eines vertrauenswürdigen Identity Providers automatisch zu erkennen, auszuwählen und sich dort zu authentifizieren - ganz ohne Benutzerinteraktion oder Weiterleitung zu einem Captive Portal.
Passpoint ist die empfohlene Lösung zur Eliminierung von MAC-abhängigen Captive Portals für transiente Gästegruppen in Hotels, im Einzelhandel und an öffentlichen Orten.
OpenRoaming
Eine Vereinigung von WiFi-Netzwerken und Identity Providern der Wireless Broadband Alliance (WBA), die es Geräten ermöglicht, sich weltweit nahtlos und sicher mit teilnehmenden Netzwerken zu verbinden, indem sie ihre vorhandenen Mobilfunk-, Unternehmens- oder Social-Media-Zugangsdaten nutzen.
Purple fungiert im Rahmen der Connect-Lizenz als Identity Provider für OpenRoaming. Dies ermöglicht es Veranstaltungsorten, einen automatischen, sicheren WiFi-Gastzugang anzubieten, während die Identitätstransparenz für Analysen und Compliance gewahrt bleibt.
DHCP-Scope-Erschöpfung
Ein Netzwerkzustand, bei dem ein DHCP-Server alle verfügbaren IP-Adressen in seinem konfigurierten Pool zugewiesen hat und keine neuen DHCP-Anfragen mehr bedienen kann, was dazu führt, dass neue Clients keine Netzwerkverbindung herstellen können.
Ein direktes operatives Symptom der MAC-Randomisierung in Umgebungen mit hoher Dichte. Ein einziges physisches Gerät, das seine MAC-Adresse wechselt, kann mehrere IP-Leases verbrauchen und so den verfügbaren Pool schnell erschöpfen.
Layer 7 Identity Binding
Der Prozess der Verknüpfung von Netzwerkaktivitäten, Sitzungsdaten und Analysen mit einer bestimmten authentifizierten Benutzeridentität auf der Anwendungsschicht (Layer 7 des OSI-Modells), anstatt sich auf Kennungen der Netzwerkschicht wie MAC-Adressen (Layer 2) oder IP-Adressen (Layer 3) zu verlassen.
Unerlässlich für präzise WiFi-Analysen, GDPR-konforme Sitzungsprotokollierung und die zuverlässige Durchsetzung von NAC-Richtlinien in einer Netzwerkarchitektur nach Einführung der MAC-Randomisierung.
Locally Administered Address (LAA)
Eine MAC-Adresse, bei der das zweitniedrigste Bit des ersten Oktetts (das "U/L"-Bit) auf 1 gesetzt ist, was anzeigt, dass die Adresse von einer Software und nicht vom Hardwarehersteller zugewiesen wurde. Randomisierte MAC-Adressen sind immer lokal verwaltete Adressen.
Netzwerktechniker können randomisierte Clients am RADIUS- oder DHCP-Server erkennen, indem sie das LAA-Bit überprüfen. Erste Oktette von 02, 06, 0A oder 0E weisen auf eine lokal verwaltete Adresse hin.
Ausgearbeitete Beispiele
Eine Einzelhandelskette mit 500 Filialen verzeichnet während der Haupteinkaufszeiten am Wochenende eine Erschöpfung des DHCP-Pools. Das Netzwerkteam hat keinen Anstieg der Besucherzahlen festgestellt, aber die DHCP-Protokolle zeigen, dass der Bereich des Gäste-VLANs samstags bis zum Mittag regelmäßig erschöpft ist. Die aktuelle Lease-Time beträgt 24 Stunden.
Schritt 1 – Ursache bestätigen: Rufen Sie die DHCP-Lease-Protokolle ab und gleichen Sie diese mit den AP-Assoziierungsprotokollen ab. Suchen Sie nach mehreren Leases, die demselben physischen Gerät innerhalb eines 24-Stunden-Fensters zugewiesen wurden. Wenn ein Gerät an einem einzigen Tag mit mehr als 3 verschiedenen MAC-Adressen erscheint, ist die MAC-Rotation als Hauptursache bestätigt.
Schritt 2 – Sofortige Schadensbegrenzung: Reduzieren Sie die DHCP-Lease-Times im Gäste-VLAN von 24 Stunden auf 2 Stunden. Dadurch werden IP-Adressen von transienten Kunden und rotierenden MAC-Adressen deutlich schneller freigegeben. Erweitern Sie zudem den DHCP-Pool als Puffer.
Schritt 3 – Mittelfristige Lösung: Implementieren Sie die Passpoint-Bereitstellung über die Kundenkarte-App der Marke. Stammkunden, die die App installieren, erhalten ein Passpoint-Profil, das sie automatisch über 802.1X authentifiziert und das MAC-abhängige Captive Portal umgeht. Ihre Sitzung ist nun an ihre Identität in der Kundenkarte-App gebunden und nicht mehr an ihre MAC-Adresse.
Schritt 4 – NAC-Richtlinien aktualisieren: Stellen Sie sicher, dass Richtlinien für die VLAN-Zuweisung und Bandbreitenbegrenzung auf das RADIUS-Benutzername-Attribut verweisen, nicht auf die MAC-Adresse. Dies gewährleistet eine konsistente Richtliniendurchsetzung unabhängig von der MAC-Rotation.
Eine Hotelgruppe mit 400 Zimmern erhält Beschwerden von Gästen, dass sie sich an jedem Tag ihres Aufenthalts erneut im Hotel-WiFi anmelden müssen, obwohl das Captive Portal die Option 'Dieses Gerät für 7 Tage merken' anzeigt. Das IT-Team des Hotels hat bestätigt, dass das NAC-System korrekt mit einem 7-tägigen Sitzungscache konfiguriert ist.
Schritt 1 - Diagnose der MAC-Rotation: Bitten Sie einen Gast, seine iPhone- oder Android-Einstellungen für die spezifische Hotel-SSID zu überprüfen. Navigieren Sie unter iOS zu Einstellungen > WiFi > [Hotel-SSID] und prüfen Sie, ob die "Private WiFi-Adresse" auf "Rotierend" eingestellt ist. Wenn diese Option aktiviert ist, rotiert das Gerät täglich seine MAC-Adresse, wodurch der 7-Tage-Sitzungscache alle 24 Stunden ungültig wird.
Schritt 2 - Kurzfristige Gästekommunikation: Aktualisieren Sie den WiFi-Willkommensbildschirm und die Zimmerunterlagen des Hotels, um den Gästen zu erklären, wie sie ihre private WiFi-Adresse für die Hotel-SSID auf "Fest" einstellen können. Dies ist nur eine Übergangslösung.
Schritt 3 - Dauerhafte architektonische Lösung: Stellen Sie eine Passpoint R2-Konfiguration auf den Access Points des Hotels bereit. Integrieren Sie diese mit der Guest WiFi-Plattform von Purple als Identity Provider. Gäste, die sich am ersten Tag einmal über das Captive Portal authentifizieren, erhalten ein Passpoint-Profil. Für den Rest ihres Aufenthalts - und bei zukünftigen Besuchen - verbindet sich ihr Gerät automatisch und sicher ohne jegliche Interaktion mit dem Portal.
Schritt 4 - Validierung mit RADIUS-Accounting: Bestätigen Sie, dass die RADIUS-Accounting-Protokolle die authentifizierte Identität des Gasts (E-Mail oder Loyalitäts-ID) anstelle der reinen MAC-Adresse erfassen, um eine GDPR-konforme Sitzungsprotokollierung zu gewährleisten.
Übungsfragen
Q1. Der IT-Leiter eines Stadions stellt fest, dass die Analyseplattform für das WiFi-Gästenetzwerk während eines Spiels 58.000 eindeutige Besucher meldet, obwohl die verifizierte Kapazität des Stadions bei 32.000 liegt. Der Analyseanbieter bestätigt, dass die Plattform eindeutige MAC-Adressen zählt. Was ist die wahrscheinlichste Ursache und welche architektonische Änderung ist erforderlich, um genaue Besucherzahlen zu ermitteln?
Hinweis: Überlegen Sie, wie oft sich die MAC-Adresse eines einzelnen Geräts während einer dreistündigen Veranstaltung ändern kann und von welcher Schicht des Netzwerk-Stacks die Analyseplattform Daten liest.
Musterlösung anzeigen
Die Analyseplattform zählt eindeutige MAC-Adressen auf Layer 2, und die MAC-Randomisierung führt dazu, dass jedes physische Gerät als mehrere eindeutige Besucher erscheint, wenn es seine Adresse während der Veranstaltung wechselt. Die Zahl von 58.000 stellt wahrscheinlich MAC-Wechselereignisse und nicht die tatsächlichen Personen dar. Die architektonische Lösung besteht darin, die Analyseplattform so umzustellen, dass sie eindeutige authentifizierte Identitäten auf Layer 7 zählt - konkret eindeutige Captive Portal-Authentifizierungssitzungen oder RADIUS-Accounting-Datensätze. Jede authentifizierte Sitzung ist an eine verifizierte Identität (E-Mail, Telefonnummer oder Social-Login) gebunden, die sich bei einem MAC-Wechsel nicht ändert. Dies liefert eine präzise, GDPR-konforme Besucherzahl.
Q2. Sie sind der Netzwerkarchitekt für eine große NHS-Einrichtung, die eine neue NAC-Lösung implementiert. Sie müssen sicherstellen, dass medizinische IoT-Geräte (Infusionspumpen, Patientenüberwachungssysteme) sicher mit einem klinischen VLAN verbunden bleiben, während Gastgeräte (Patienten und Besucher) in einem reinen Internet-VLAN isoliert werden. Der CISO der Einrichtung hat darauf hingewiesen, dass ein MAC Authentication Bypass (MAB) für die Sicherheit klinischer Geräte nicht ausreicht. Wie entwerfen Sie die Authentifizierungsarchitektur für die jeweiligen Geräteklassen?
Hinweis: Unterscheiden Sie die Authentifizierungsfunktionen von bildschirmlosen medizinischen IoT-Geräten und Consumer-Smartphones. Berücksichtigen Sie, welche Geräte 802.1X-Zertifikate unterstützen können und welche nicht.
Musterlösung anzeigen
Für medizinische IoT-Geräte: Implementieren Sie 802.1X mit EAP-TLS (zertifikatsbasierte Authentifizierung) für Geräte, die dies unterstützen. Für Altsysteme, die kein 802.1X unterstützen, verwenden Sie MPSK (Multi Pre-Shared Key) mit einem eindeutigen PSK pro Gerät. So wird sichergestellt, dass jedes Gerät isoliert ist, selbst wenn ein PSK kompromittiert wird. Führen Sie ein striktes Geräteinventar und stellen Sie Zertifikate oder PSKs über das MDM- oder Geräteverwaltungssystem bereit. Weisen Sie bei erfolgreicher Authentifizierung das klinische VLAN über RADIUS-Attribute zu.
Für Gastgeräte (Patienten und Besucher): Gehen Sie davon aus, dass alle MAC-Adressen randomisiert sind. Implementieren Sie ein Captive Portal für die Erstauthentifizierung (E-Mail-/SMS-Verifizierung für die GDPR-Einwilligung). Für wiederkehrende Gäste integrieren Sie sich mit Passpoint/OpenRoaming von Purple, um eine automatische Wiederverbindung bei nachfolgenden Besuchen zu ermöglichen. Weisen Sie den gesamten Gastdatenverkehr einem reinen Internet-VLAN ohne Zugriff auf klinische Netzwerke zu. Dies wird auf RADIUS-Ebene nach Benutzergruppe und nicht nach MAC-Adresse erzwungen.
Q3. Eine Luxus-Einzelhandelsmarke möchte ein "reibungsloses" WiFi-Erlebnis implementieren, bei dem sich VIP-Loyalty-Mitglieder automatisch und ohne Portal-Interaktion verbinden, sobald sie eines der weltweit 80 Flagship-Stores der Marke betreten. Da die MAC-Randomisierung ein MAC-basiertes Sitzungs-Caching unzuverlässig macht, was ist der robusteste architektonische Ansatz und welche Daten gewinnt die Marke dadurch?
Hinweis: MAC-Caching ist keine tragfähige Methode für "reibungslose" wiederkehrende Besuche. Überlegen Sie, welche dauerhafte, sich nicht ändernde Kennung stattdessen verwendet werden kann und wie diese auf dem Gerät bereitgestellt wird.
Musterlösung anzeigen
Der robusteste Ansatz ist Passpoint (Hotspot 2.0), bereitgestellt über die Loyalty-App der Marke. Wenn sich ein VIP-Mitglied zum ersten Mal authentifiziert (über die App oder ein einmaliges Captive Portal), stellt die Purple Guest WiFi-Plattform ein Passpoint-Profil bereit, das mit der Loyalty-Identität des Mitglieds verknüpfte 802.1X-Zugangsdaten enthält. Das Profil wird auf dem Gerät installiert und sicher gespeichert. Bei nachfolgenden Besuchen in einem der 80 Stores erkennt das Gerät automatisch die Passpoint-fähige SSID und authentifiziert sich im Hintergrund mit den gespeicherten Zugangsdaten - ohne Portal, ohne Interaktion, ohne MAC-Abhängigkeit.
Die Marke gewinnt: (1) präzise, mit der Identität verknüpfte Verbindungsevents für jeden Store-Besuch, was eine genaue Zuordnung der Besucherzahlen zu bestimmten Loyalty-Mitgliedern ermöglicht; (2) Daten zur Verweildauer und Besuchshäufigkeit, die mit verifizierten Identitäten zur CRM-Anreicherung verknüpft sind; (3) einen GDPR-konformen Audit-Trail, der den Netzwerkzugriff mit der bei der Erstanmeldung erfassten ausdrücklichen Einwilligung verknüpft; und (4) die Möglichkeit, personalisierte Marketingbotschaften in Echtzeit basierend auf der Präsenz im Store über die WiFi Analytics-Plattform auszulösen.
Weiterlesen in dieser Reihe
PPSK WPA3: Vergleich von Funktionen und Bereitstellungsmodellen
Dieser technische Leitfaden vergleicht PPSK und WPA3-SAE und erläutert deren architektonische Unterschiede sowie Bereitstellungsmodelle für Multi-Tenant-Umgebungen. Er bietet IT-Managern und Projektentwicklern praktische Anleitungen zur Einrichtung sicherer, isolierter WiFi-Netzwerke mithilfe der identitätsbasierten Lösungen von Purple.
Verwalten der Bandbreite für das Staff WiFi: Shaping, QoS und Reduzierung des Traffics
Dieser Leitfaden beschreibt praktische Methoden zur Bandbreitenverwaltung für das Staff WiFi in Unternehmen. Er behandelt Traffic Shaping, QoS-Implementierung und wie der Einsatz von Purple Shield die Netzwerklast ohne Hardware-Upgrades reduziert.
So reduzieren Sie die Anzahl der WiFi SSIDs mit Per-Device PSK (iPSK, DPSK, MPSK)
Dieser maßgebliche technische Referenzleitfaden erklärt, wie IT-Teams die durch den SSID-Beacon-Overhead verursachte WiFi-Leistungsbeeinträchtigung eliminieren können, indem sie mehrere zweckgebundene Netzwerke mithilfe von Per-Device PSK (xPSK) in einer einzigen SSID zusammenfassen. Er deckt die Herstellerlandschaft mit Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK und Ubiquiti UniFi PPSK ab und bietet praktische Implementierungshinweise zur dynamischen VLAN-Zuweisung, zum IoT-Onboarding und zur PCI-DSS-Compliance. Betreiber von Veranstaltungsorten in der Hotellerie, im Einzelhandel, in Stadien und in Organisationen des öffentlichen Sektors finden hier umsetzbare Architekturrichtlinien und praxisnahe Beispiele.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.