
Privacy by Design: Anonymising WiFi Data for GDPR Compliance
Esta guía de autoridad detalla la arquitectura técnica y las estrategias de implementación para la anonimización de datos de WiFi para garantizar el cumplimiento de la norma GDPR. Proporciona a los líderes de TI y arquitectos de redes marcos de trabajo prácticos para equilibrar la analítica robusta de las instalaciones con los estrictos requisitos de privacidad de datos.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi Analytics →
Resumen Ejecutivo
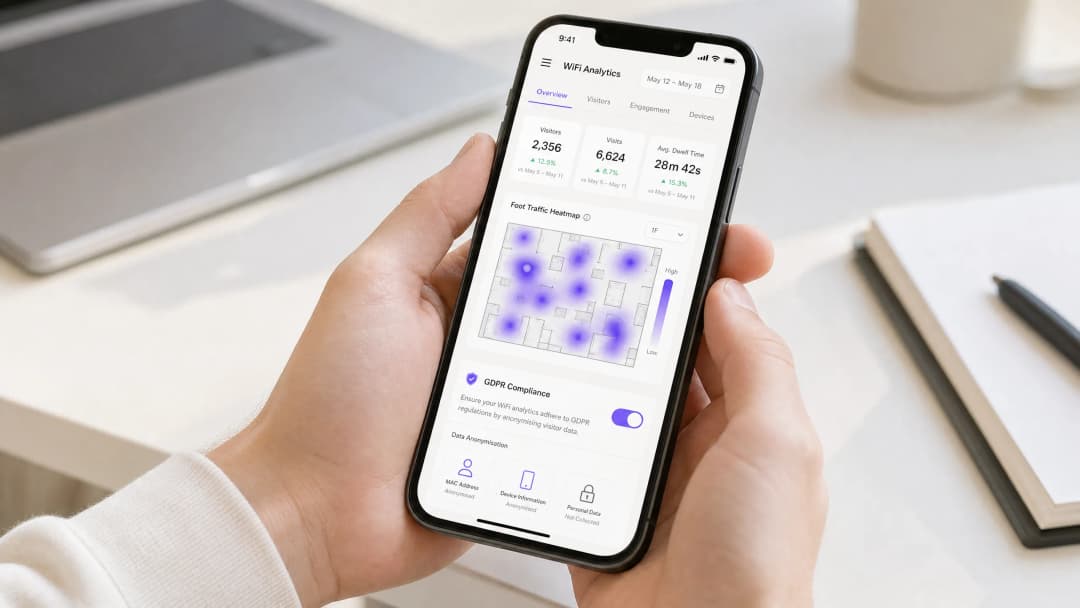
Para los directores de TI empresariales y arquitectos de red que gestionan recintos a gran escala, la tensión entre la inteligencia de negocios y el cumplimiento normativo es una realidad cotidiana. Los equipos de operaciones exigen datos detallados de WiFi Analytics para comprender la afluencia de personas, el tiempo de permanencia y las tasas de conversión. Al mismo tiempo, los oficiales de cumplimiento exigen una estricta adhesión al Reglamento General de Protección de Datos (GDPR) y marcos de privacidad similares.
Esta guía explora la implementación técnica de Privacidad por Diseño dentro de la infraestructura inalámbrica. Analizaremos la arquitectura requerida para anonimizar solicitudes de sondeo sin procesar y direcciones MAC, garantizando que se puedan extraer insights accionables sin exponer a la organización a riesgos normativos. Al integrar la privacidad a nivel de arquitectura, en lugar de tratarla como una idea de último momento, los recintos pueden aprovechar sus redes de Guest WiFi para impulsar el ROI mientras mantienen una absoluta integridad de los datos.
Análisis Técnico Profundo: La Anatomía de los Datos de WiFi
Para comprender el desafío del cumplimiento, primero debemos examinar los datos sin procesar que generan los puntos de acceso (APs) inalámbricos.
El Dilema de la Dirección MAC
Cuando un dispositivo móvil tiene activado el WiFi, emite periódicamente "solicitudes de sondeo" para descubrir redes cercanas. Estas solicitudes contienen la dirección de Control de Acceso al Medio (MAC) del dispositivo. Según el GDPR (Considerando 30), las direcciones MAC se clasifican explícitamente como datos personales porque pueden utilizarse para identificar y rastrear a un individuo, incluso si se desconoce su identidad en el mundo real.
El Flujo de Anonimización
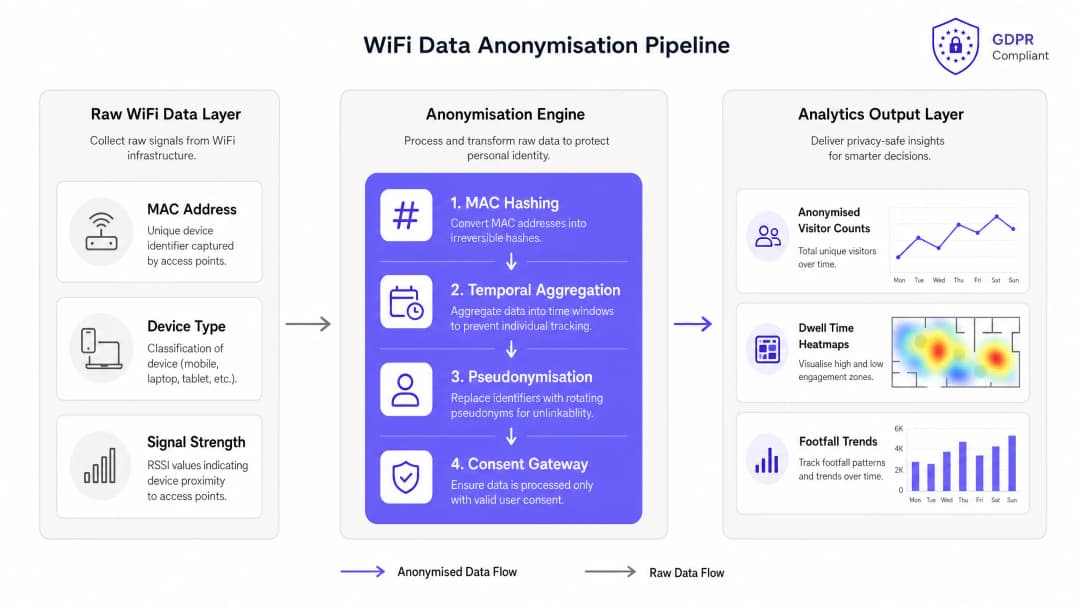
Para procesar estos datos legalmente para analíticas sin el consentimiento explícito, se deben anonimizar de forma irreversible. La seudonimización (reemplazar la MAC con un identificador estático) es insuficiente, ya que los datos siguen estando sujetos al GDPR. La verdadera anonimización requiere un flujo de trabajo de varias etapas:
- Hash Criptográfico: Las direcciones MAC sin procesar deben procesarse con hash utilizando algoritmos robustos (por ejemplo, SHA-256) en el borde o inmediatamente después de la ingesta por parte del controlador.
- Sal Dinámica (Salting): Para evitar ataques de diccionario o búsquedas en tablas arcoíris, se debe agregar una "sal" (datos aleatorios) al hash. De manera crucial, esta sal debe rotarse con frecuencia (por ejemplo, diariamente). Una vez que se descarta la sal, los hashes no se pueden vincular entre días, lo que garantiza la anonimización temporal.
- Agregación de Datos: Las analíticas deben basarse en métricas agregadas (por ejemplo, "50 dispositivos en la Zona A entre las 10:00 y las 10:15") en lugar de trayectorias individuales de dispositivos.
Guía de Implementación: Arquitectura para el Cumplimiento
Implementar una solución de analítica que cumpla con las normativas requiere un enfoque neutro con respecto al proveedor que se integre sin problemas con la infraestructura existente.
Paso 1: Minimización de datos en el Edge
Configure sus controladores WLAN o APs para descartar campos de datos innecesarios antes de transmitirlos al motor de analítica. Si solo necesita datos de presencia, no reenvíe cargas de inspección profunda de paquetes (DPI) o registros de trilateración de RSSI precisos a menos que sea absolutamente necesario.
Paso 2: El portal de consentimiento
Cuando los usuarios se conectan activamente a la red a través de un Captive Portal, usted pasa de la analítica pasiva a la interacción activa. Aquí, el consentimiento explícito es fundamental. El portal debe presentar opciones claras y desglosadas para aceptar el marketing y el rastreo. Las soluciones modernas, como aquellas que aprovechan un wi fi assistant, pueden simplificar este proceso mientras mantienen el cumplimiento.
Paso 3: Transmisión segura de datos
Asegúrese de que todos los datos transmitidos desde los APs a la plataforma de analítica estén cifrados en tránsito utilizando TLS 1.2 o superior, alineándose con estándares como 802.1X y PCI-DSS cuando corresponda.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores prácticas: Los 7 principios de Privacidad por Diseño
Desarrollado por la Dra. Ann Cavoukian, el marco de Privacidad por Diseño es ahora fundamental para el GDPR (Artículo 25).

- Proactivo, no reactivo: Anticipe los riesgos de privacidad antes de que se materialicen. Implemente flujos de anonimización antes de que se almacenen los datos.
- Privacidad por defecto: La configuración por defecto siempre debe ser la que más proteja la privacidad. Los usuarios no deberían tener que realizar ninguna acción para proteger sus datos.
- Privacidad integrada en el diseño: La privacidad debe ser un componente central de la arquitectura de red, no un módulo complementario.
- Funcionalidad total (suma positiva): Es posible tener tanto privacidad como analítica. No es un juego de suma cero.
- Seguridad de extremo a extremo: Los datos deben protegerse durante todo su ciclo de vida, desde la recopilación hasta la destrucción.
- Visibilidad y transparencia: Las operaciones deben ser verificables. Los usuarios deben saber qué datos se recopilan y por qué.
- Respeto por la privacidad del usuario: Mantenga los intereses del usuario como prioridad, ofreciendo configuraciones predeterminadas sólidas y avisos claros.
Resolución de problemas y mitigación de riesgos
El desafío de la aleatorización de MAC
Los sistemas operativos modernos (iOS 14+, Android 10+) emplean la aleatorización de direcciones MAC para evitar el rastreo. Aunque esto mejora la privacidad del usuario, complica la analítica.
Riesgo: Duplicidad en el conteo de visitantes únicos debido a la rotación de direcciones MAC.Mitigación: Confíe en las sesiones autenticadas para obtener métricas de lealtad precisas. Para el análisis pasivo, acepte un margen de error y enfóquese en las tendencias relativas en lugar de los conteos absolutos de dispositivos únicos. Asegúrese de que la planificación de sus canales sea óptima; los entornos de RF deficientes exacerban los problemas de seguimiento. Revisar guías como 20MHz vs 40MHz vs 80MHz: Which Channel Width Should You Use? puede ayudar a estabilizar la calidad de la conexión.
ROI e impacto empresarial
Implementar análisis robustos y conformes impulsa un valor empresarial medible en todos los sectores:
- Retail: Comprender las tasas de conversión (personas que pasan frente a la tienda frente a las que ingresan) permite realizar ajustes basados en datos en los escaparates y en los niveles de personal.
- Hospitality: Analizar los tiempos de permanencia en las áreas de alimentos y bebidas ayuda a optimizar la velocidad del servicio y la rotación de mesas, lo que impacta directamente en los ingresos. Para conocer más estrategias, consulte How To Improve Guest Satisfaction: The Ultimate Playbook.
- Transport: Monitorear el flujo de pasajeros evita cuellos de botella e informa sobre la asignación de recursos durante las horas pico.
Al garantizar que esta información se recopile de conformidad con las normativas, las organizaciones protegen la reputación de su marca y evitan multas punitivas de la GDPR, asegurando el ROI a largo plazo de su infraestructura WiFi.
Definiciones clave
Solicitud de sondeo (Probe Request)
Una trama transmitida por un dispositivo con WiFi habilitado para descubrir redes inalámbricas cercanas.
Esta es la fuente principal de datos para la analítica pasiva y contiene la dirección MAC del dispositivo.
Dirección MAC
Dirección de Control de Acceso al Medio; un identificador único asignado a un controlador de interfaz de red.
Clasificada como datos personales bajo la norma GDPR, por lo que requiere protección y anonimización.
Hash criptográfico
Una función matemática unidireccional que convierte datos (como una dirección MAC) en una cadena de caracteres de tamaño fijo.
Se utiliza para ocultar la dirección MAC original, aunque es insuficiente por sí solo sin la aplicación de una sal (salting).
Salting (Adición de sal)
Adición de datos aleatorios a la entrada de una función hash para garantizar una salida única.
Evita que los atacantes utilicen tablas precalculadas (tablas arcoíris) para descifrar mediante ingeniería inversa las direcciones MAC con hash.
Seudonimización
Reemplazo de datos de identificación con identificadores artificiales.
Es útil para la seguridad, pero los datos seudonimizados siguen estando sujetos a la norma GDPR, ya que existe la posibilidad de volver a identificarlos.
Anonimización
Procesamiento de datos de tal manera que el interesado ya no pueda ser identificado, de forma irreversible.
El objetivo final para la analítica pasiva, eliminando los datos del alcance de la norma GDPR.
RSSI
Indicador de Intensidad de la Señal Recibida; una medición de la potencia presente en una señal de radio recibida.
Se utiliza en analítica para estimar la distancia de un dispositivo respecto a un punto de acceso, determinando si un usuario está dentro o fuera de una instalación.
Minimización de datos
El principio de que los datos personales deben ser adecuados, pertinentes y limitados a lo necesario.
Un requisito fundamental de GDPR que dicta que las instalaciones no deben recopilar ni almacenar más datos de WiFi que los estrictamente necesarios para el propósito declarado.
Ejemplos resueltos
Una cadena minorista de 500 tiendas necesita medir las tasas de conversión de escaparates (transeúntes frente a personas que entran a la tienda) utilizando analítica de WiFi pasiva sin infringir la norma GDPR.
- Desplegar sensores o puntos de acceso configurados para capturar solicitudes de sondeo (probe requests).
- Implementar un agente de hash basado en el borde (edge). El agente aplica un hash SHA-256 a la dirección MAC, combinado con una sal (salt) que rota diariamente.
- El agente envía únicamente el identificador con hash, el RSSI (intensidad de señal) y la marca de tiempo a la plataforma central de analítica.
- La plataforma utiliza umbrales de RSSI para distinguir entre 'transeúntes' (señal débil) y 'personas que entran' (señal fuerte).
- A la medianoche, la sal se descarta. Los hashes del lunes no se pueden vincular con los hashes del martes.
Un gran centro de exposiciones desea realizar un seguimiento de la asistencia de visitantes recurrentes en un evento de varios días de duración, lo que requiere la vinculación de datos más allá de un período de 24 horas.
La analítica pasiva con rotación diaria de sal no puede vincular diferentes días. El recinto debe realizar la transición a la analítica activa.
- Desplegar un Captive Portal que ofrezca WiFi de alta velocidad.
- Presentar una solicitud de consentimiento clara y desglosada para el seguimiento y la analítica durante el proceso de inicio de sesión.
- Una vez otorgado el consentimiento, el sistema genera un seudónimo persistente vinculado al perfil autenticado del usuario.
- Este seudónimo se utiliza para realizar el seguimiento del usuario a lo largo del evento de varios días.
Preguntas de práctica
Q1. El director de TI de un hospital desea rastrear el flujo de pacientes a través de las clínicas de consulta externa utilizando WiFi. Planea realizar un hash de las direcciones MAC pero utilizar una sal estática para poder rastrear a las personas en múltiples visitas a lo largo de un mes. ¿Cumple esto con las normativas?
Sugerencia: Considere la diferencia entre la anonimización y la seudonimización, así como el requisito de consentimiento.
Ver respuesta modelo
No, esto no cumple con las normativas para el rastreo pasivo. El uso de una sal estática significa que los datos están seudonimizados, no anonimizados, porque el individuo aún puede ser identificado de forma única a lo largo del tiempo. Para rastrear a las personas durante un mes, el hospital debe obtener el consentimiento explícito (por ejemplo, a través de un Captive Portal). Sin consentimiento, la sal debe rotarse con frecuencia (por ejemplo, diariamente) para garantizar una verdadera anonimización.
Q2. Su equipo de arquitectura de red propone enviar direcciones MAC sin procesar a un proveedor de análisis en la nube, argumentando que los términos de servicio del proveedor establecen que anonimizarán los datos al recibirlos. ¿Debería aprobar esta arquitectura?
Sugerencia: Aplique los principios de 'Privacidad integrada en el diseño' y 'Seguridad de extremo a extremo'.
Ver respuesta modelo
No, no debería aprobar esto. Transmitir direcciones MAC sin procesar a través de Internet, incluso a un procesador de confianza, introduce riesgos innecesarios y viola el principio de Privacidad integrada en el diseño. El proceso de anonimización (hash y sal) debe ocurrir en el borde (en el controlador o AP) antes de que los datos salgan de la red corporativa.
Q3. Tras una actualización de iOS que aumenta la frecuencia de la aleatorización de MAC, su equipo de marketing nota una caída del 30% en las métricas de 'visitantes recurrentes' de los análisis pasivos. Piden a TI que encuentre una solución técnica alternativa para identificar estos dispositivos. ¿Cuál es la respuesta adecuada?
Sugerencia: Enfóquese en el propósito de la aleatorización de MAC y los límites de los análisis pasivos frente a los activos.
Ver respuesta modelo
La respuesta adecuada es explicar que eludir la aleatorización de MAC para identificar a las personas sin su conocimiento viola los principios de privacidad y el GDPR. La solución no es una alternativa técnica para el rastreo pasivo, sino un cambio estratégico hacia el rastreo activo. TI debe colaborar con marketing para implementar un portal de WiFi de invitados atractivo que incentive a los usuarios a autenticarse y otorgar su consentimiento, proporcionando así métricas de fidelidad precisas.
Continúe leyendo esta serie
Medición del ROI empresarial de Guest WiFi y Location Analytics
Esta referencia técnica muestra a los equipos de TI y de recintos cómo medir el ROI de Guest WiFi con una cadena defendible desde la salud de la red y los datos consentidos hasta los resultados operativos o comerciales validados. Separa la evidencia medible de las suposiciones, mapea Purple Connect, Capture y Engage con la capa de medición correcta y ofrece escenarios de planificación para hoteles, propiedades de retail y recintos de eventos.
Heatmapping frente a Analítica de Presencia: Diferencias Técnicas
Esta guía técnica autorizada detalla las diferencias arquitectónicas y operativas críticas entre el heatmapping de WiFi y la analítica de presencia para operadores de recintos empresariales. Proporciona a los líderes de TI, arquitectos de red y directores de operaciones marcos de implementación accionables, escenarios de implementación del mundo real y mejores prácticas neutrales con respecto al proveedor para extraer el máximo ROI de su infraestructura inalámbrica existente.
Cómo calcular el tiempo de permanencia usando WiFi Location Analytics
Esta guía proporciona una referencia técnica completa para calcular el tiempo de permanencia de WiFi utilizando WiFi location analytics, abarcando toda la arquitectura desde la captura de probe requests 802.11 a través de la trilateración basada en RSSI hasta el análisis de zonas geofence. Está diseñada para gerentes de TI, arquitectos de redes y directores de operaciones de recintos que necesitan implementar inteligencia de ubicación precisa y escalable en entornos de retail, hotelería, atención médica y sector público. Los lectores obtendrán una guía de implementación práctica, casos de estudio del mundo real y un marco claro para traducir datos espaciales sin procesar en resultados comerciales medibles.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.