
Soluciones de WiFi gestionadas en la nube: guía de despliegue empresarial | Purple
Despliegue WiFi gestionado en la nube en edificios comerciales y multi-inquilino. Compare arquitecturas, configure el aislamiento de iPSK y VLAN, y modele el TCO y el ROI de los servicios.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi multi-inquilino →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
Resumen ejecutivo
En los sectores de Build-to-Rent (BTR) y Multi-Dwelling Unit (MDU), el internet de alto rendimiento ya no es una mejora opcional - es el servicio más crítico. El modelo tradicional de obligar a los residentes a contratar su propia banda ancha e instalar routers de consumo genera graves interferencias de radiofrecuencia (RF), retrasa las mudanzas y deja un importante margen de ingresos sin aprovechar.
Las soluciones de WiFi gestionadas en la nube representan el estándar moderno para los operadores residenciales. Al separar el plano de gestión de los puntos de acceso físicos, usted obtiene visibilidad desde un único panel de control en todo su portafolio sin necesidad de implementar costosos controladores de hardware en el sitio. Purple opera en más de 80,000 ubicaciones activas con un tiempo de actividad del 99.999%, atendiendo a 350 millones de usuarios únicos y registrando 440 millones de inicios de sesión en 2024 (datos internos de Purple, 2024).
Fundamentalmente, al combinarse con la tecnología iPSK, una red gestionada en la nube le permite ofrecer una verdadera experiencia de conexión instantánea. Los residentes se mudan, se conectan de inmediato utilizando una credencial única y disfrutan de una red privada y segura compatible con todos sus dispositivos inteligentes. Este enfoque reduce los periodos de desocupación, permite exigir una prima de renta medible y transforma un costo de servicios públicos en un generador de ingresos operativos netos.
Análisis técnico detallado
Arquitectura en la nube vs. controladores locales
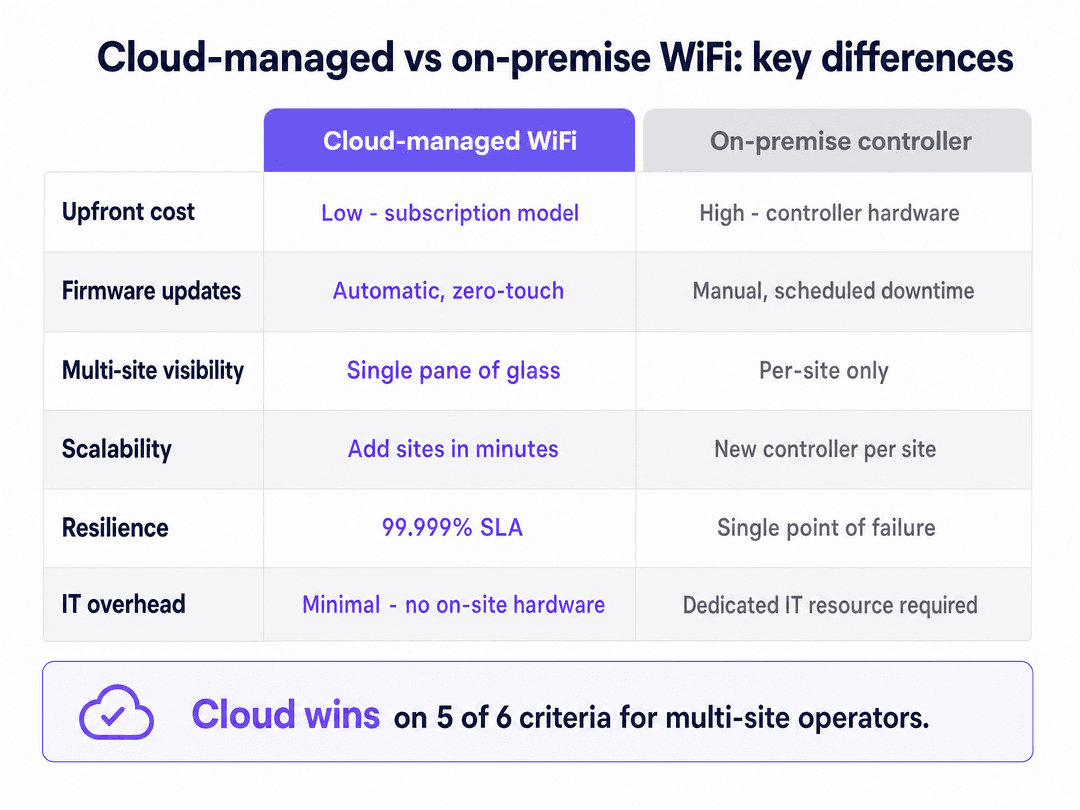
La arquitectura de WiFi empresarial ha cambiado radicalmente. Históricamente, la implementación de una red de nivel empresarial requería controladores de LAN inalámbrica (WLC) locales para administrar el tráfico, aplicar políticas y coordinar el roaming entre los puntos de acceso. Este modelo exigía recursos de TI dedicados por edificio e introducía un único punto de falla en el cuarto de comunicaciones.
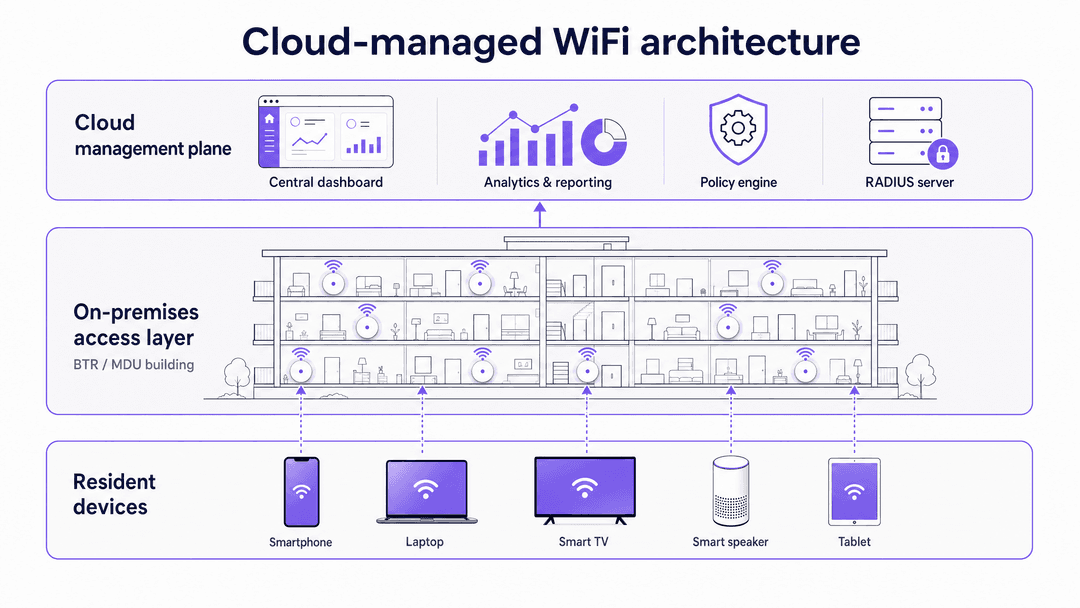
Las soluciones de WiFi administradas en la nube trasladan los planos de control y gestión a centros de datos alojados. Los puntos de acceso (AP) manejan el plano de datos de manera local. Si se pierde la conexión con el controlador en la nube, los AP continúan enrutando el tráfico local y autenticando dispositivos conocidos mediante políticas almacenadas en caché. Esta arquitectura ofrece un tiempo de actividad del 99.999% y permite a los arquitectos de red administrar decenas de propiedades desde un panel central.
Se proyecta que el mercado de WiFi como servicio crezca de $9.27 mil millones de dólares en 2025 a $21.96 mil millones de dólares para 2030, con una tasa de crecimiento anual compuesta (CAGR) del 18.8% (MarketsandMarkets, 2025). Los servicios de WLAN administrados en la nube registraron un crecimiento de ingresos del 6% interanual en 2024, superando significativamente al mercado general de redes (650 Group, 2024).
El requerimiento de iPSK para entornos multi-inquilino
El desafío técnico definitorio en una propiedad de Build-to-Rent (BTR) es el aislamiento de los inquilinos a gran escala. Hay cientos de hogares que comparten la misma infraestructura física.
El estándar WPA2/WPA3-Personal utiliza una única clave precompartida (PSK) para toda la red. Esto es fundamentalmente inseguro para una unidad de viviendas múltiples (MDU): una sola contraseña filtrada compromete todo el edificio, y los residentes pueden ver los dispositivos de los demás en el mismo segmento de red. Por el contrario, WPA3-Enterprise con IEEE 802.1X proporciona una seguridad excelente, pero falla en entornos residenciales porque las pantallas inteligentes, las consolas de videojuegos y los dispositivos IoT no admiten la autenticación mediante usuario y contraseña, ya que no cuentan con un navegador o teclado para completar el flujo.
La solución es Identity Pre-Shared Key (iPSK), denominada por los proveedores como PPSK (HPE Aruba) o Personal Private Network (Cisco Meraki). El protocolo iPSK permite que la red emita una contraseña única para cada residente. El servidor RADIUS vincula esa contraseña específica a una red de área local virtual (VLAN) dedicada.
Cuando un residente conecta su smartphone, laptop y bocina inteligente con su clave única, la red los agrupa en una Red de Área Privada (PAN). Los dispositivos del residente pueden descubrirse y comunicarse entre sí de forma nativa - lo que permite una transmisión de contenido y un control del hogar inteligente sin interrupciones - mientras permanecen completamente aislados de todos los demás residentes del edificio. Un edificio de 200 unidades que opera con iPSK normalmente administra entre 3,000 y 5,000 dispositivos conectados simultáneamente (datos internos de Purple, 2024).
Diseño de hardware y de la capa física
Para la capa física, WiFi 6 (IEEE 802.11ax) es el estándar de referencia. WiFi 6 introduce el Acceso Múltiple por División de Frecuencias Ortogonales (OFDMA), que permite que un solo AP se comunique con múltiples dispositivos simultáneamente al dividir los canales en subcanales. Esto mejora drásticamente el rendimiento en entornos de alta densidad donde los puntos de acceso WiFi 5 heredados pondrían a los clientes en cola de forma secuencial.
La ubicación de los AP es crítica y frecuentemente se gestiona de manera incorrecta. El enfoque heredado de colocar AP en los pasillos obliga a la señal a penetrar puertas cortafuegos y baños, lo que provoca una atenuación severa. Las mejores prácticas dictan la ubicación dentro de la habitación - normalmente un AP por unidad, o un AP por cada dos unidades - cableado directamente a un switch PoE mediante cableado Cat 6A. Cada AP debe estar cableado; el backhaul de malla (mesh) no es adecuado para implementaciones residenciales empresariales.
Guía de implementación
Paso 1: Planificación de RF y estudio del sitio
Antes de comenzar con el cableado, realice un estudio predictivo de RF utilizando herramientas como Ekahau o iBwave. En un MDU (edificio de múltiples viviendas), la interferencia de canal cocanal es la principal amenaza para el rendimiento. Configure canales de 20 MHz en la banda de 2.4 GHz y canales de 40 MHz en la banda de 5 GHz para maximizar los canales que no se superponen. Documente su plan de canales antes de la implementación y revíselo trimestralmente a medida que cambie el entorno de RF.
Paso 2: Seleccionar el hardware y la capa de software
Implemente puntos de acceso de nivel empresarial de la lista canónica: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme o Fortinet. Aplique la capa en la nube independiente del hardware de Purple para gestionar la autenticación iPSK, los flujos de incorporación de residentes y las analíticas. La capa de software de Purple funciona en los ocho proveedores sin necesidad de reemplazar el hardware.
Paso 3: Diseñar su arquitectura VLAN
Mapee sus segmentos de red antes de configurar cualquier cosa. Una implementación estándar de BTR (Build-to-Rent) requiere un mínimo de cuatro VLAN: una VLAN de WiFi para residentes (con aislamiento iPSK por residente), una VLAN de WiFi para invitados (para visitantes, repartidores y contratistas que utilicen un Captive Portal), una VLAN para sistemas del edificio (CCTV, control de acceso, BMS) y una VLAN de gestión (tráfico de gestión de AP, aislado de todo el tráfico de usuarios). Obtenga la aprobación y documentación de esta arquitectura antes de que comience la implementación.
Paso 4: Automatizar el ciclo de vida del residente
Integre la plataforma de gestión de WiFi con su software de gestión de propiedades (PMS). Cuando se firma un contrato de arrendamiento, el sistema genera una iPSK y se la envía por correo electrónico al residente de forma automática. Cuando finaliza el arrendamiento, el sistema revoca esa clave específica sin afectar a ningún otro residente. Esto elimina por completo la gestión manual de contraseñas y garantiza que la red permanezca segura durante cada transición de inquilinos.
Paso 5: Dimensionar correctamente el enlace ascendente de internet
Asigne entre 5 y 10 Mbps de ancho de banda de línea dedicada por unidad en horas de máxima concurrencia. No utilice productos de banda ancha compartida para el enlace de subida del edificio. Una línea dedicada proporciona un ancho de banda simétrico, un SLA garantizado y no tiene congestión con otros clientes en el mismo circuito. Para un edificio de 200 unidades al 80% de ocupación, planifique un mínimo de 800 Mbps a 1.6 Gbps de ancho de banda comprometido.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores prácticas
Para Guest WiFi en áreas comunes como vestíbulos, gimnasios y espacios de coworking, despliegue un SSID separado con un Captive Portal para recopilar datos y el consentimiento de los visitantes. Este es distinto de la red iPSK de los residentes y debe estar en su propia VLAN. La plataforma WiFi Analytics de Purple conecta esta capa de datos con su CRM y herramientas de marketing, lo que le permite comprender cómo los residentes y visitantes utilizan sus espacios compartidos.
Para dispositivos IoT y de hogar inteligente que utilicen Bluetooth o una red local temporal para la configuración inicial, asegúrese de que la configuración de la VLAN de sus residentes permita que el dispositivo complete su flujo de emparejamiento. La mayoría de los dispositivos de hogar inteligente necesitan estar en la misma red lógica que la aplicación de control, algo que iPSK gestiona de forma nativa. Consulte Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi para obtener un desglose detallado de la arquitectura de SSID según los casos de uso.
Para el cumplimiento de la seguridad, asegúrese de que la VLAN de los sistemas de su edificio esté protegida por un firewall para aislarla de todo el tráfico de los residentes. Si procesa pagos con tarjeta en cualquier lugar de la propiedad (estacionamiento, reservación de servicios), PCI-DSS requiere que los sistemas de pago estén aislados de cualquier segmento de red accesible para residentes o invitados. Mantenga registros de auditoría de todos los accesos a la red durante un mínimo de 90 días para cumplir con los requisitos de GDPR y Cyber Essentials.
Solución de problemas y mitigación de riesgos
El problema de Chromecast. Si los residentes no pueden transmitir a sus televisores, verifique que el aislamiento de clientes esté desactivado dentro de su VLAN específica, mientras se sigue aplicando entre las diferentes VLAN. iPSK crea la burbuja por residente, pero la configuración de la VLAN debe permitir el descubrimiento de dispositivos dentro de la misma VLAN para que la transmisión funcione.
NAT estricta en consolas de videojuegos. PlayStation, Xbox y Nintendo Switch requieren NAT abierta o Tipo 2 para el modo multijugador en línea. Asegúrese de que las reglas de su firewall para las VLAN de los residentes gestionen correctamente UPnP y CGNAT. Restringir la NAT a nivel global para reducir la superficie de ataque afectará la experiencia de juego de los residentes y generará un volumen significativo de solicitudes de soporte.
Puntos de acceso no autorizados. Los residentes pueden conectar sus propios routers por costumbre, lo que genera interferencias y brechas de seguridad. Habilite la detección de AP no autorizados en su controlador en la nube. Cuando se detecta un AP no autorizado, el sistema alerta a su equipo de TI central y puede bloquear automáticamente la dirección MAC del dispositivo infractor en la red.
Hardware de consumo a gran escala. El fallo de implementación más común es utilizar hardware de malla de grado de consumo para reducir los costos iniciales. El hardware de consumo carece de la potencia de procesamiento para manejar de 15 a 25 dispositivos por hogar en un edificio de 200 unidades, y no es compatible con las capacidades de VLAN requeridas para el aislamiento de iPSK. El hardware de nivel empresarial de la lista de proveedores canónicos no es negociable para las implementaciones de BTR.
ROI e impacto empresarial
Implementar WiFi gestionado como un servicio de valor agregado genera retornos medibles. Los puntos de referencia de la industria indican un incremento en la renta de $20 a $40 USD mensuales por unidad para los edificios que ofrecen conectividad premium instantánea (National Apartment Association, 2024). Los edificios con WiFi gestionado también experimentan una reducción en los periodos de desocupación de 5 a 10 días, ya que las unidades están listas de inmediato para su uso el día de la mudanza.
Al calcular el caso de negocio, compare el costo por puerta de una capa de software gestionada sobre hardware propio frente a los ingresos generados por la tarifa del servicio. El modelo es constantemente positivo para el NOI de los operadores que conservan el control de la infraestructura en lugar de subcontratarla a un proveedor de banda ancha minorista, quien en su lugar se quedaría con ese valor.
Para los operadores de comercio minorista y hotelería que gestionan desarrollos de uso mixto, la misma infraestructura gestionada en la nube sirve para la conectividad de residentes y de inquilinos comerciales, con el WiFi multi-inquilino de Purple aislando el tráfico de cada negocio con la misma seguridad con la que aísla a los hogares individuales. Los centros de transporte y las instalaciones de atención médica que utilizan la plataforma de Purple se benefician de la misma arquitectura agnóstica de hardware, con las certificaciones ISO 27001, GDPR, CCPA y Cyber Essentials de Purple respaldando todas las implementaciones.
Modelos de servicio por niveles e incremento de ingresos
Una plataforma gestionada en la nube permite ofrecer servicios por niveles sin necesidad de realizar cambios de hardware. Puede ofrecer un nivel residencial estándar a una velocidad base y un nivel premium (comercializado como Nivel Gamer o Nivel Trabajo desde Casa) con un mayor rendimiento, aplicando la política de velocidad a nivel de VLAN mediante el controlador en la nube. Actualizar a un residente de un plan estándar a uno premium toma segundos en el panel de control y no requiere la visita de un ingeniero. Este modelo convierte un costo fijo de servicio en un flujo de ingresos por niveles.
La plataforma de Purple respalda esto mediante políticas de QoS por VLAN, lo que permite a los operadores establecer límites de velocidad de carga y descarga por segmento de residente. En combinación con la integración de PMS, los propios residentes pueden autogestionar las actualizaciones de nivel a través de un portal para residentes, y la facturación se gestiona mediante el sistema de administración de propiedades.
Cumplimiento y residencia de datos
Las plataformas de WiFi gestionadas en la nube que manejan datos de identidad de los residentes deben cumplir con el GDPR en el Reino Unido y la UE, y con la CCPA en California. Purple almacena los datos en las regiones de la UE, el Reino Unido o los EE. UU., según se elija al momento de la provisión. Los registros de red que permiten identificar a los residentes deben conservarse únicamente durante el tiempo requerido para la seguridad y las operaciones; seis meses es el límite común para las implementaciones residenciales.
Para desarrollos de uso mixto que incluyen inquilinos comerciales o de alimentos y bebidas que procesan pagos con tarjeta, el cumplimiento de PCI-DSS exige que las terminales de pago estén aisladas de cualquier segmento de red accesible para residentes o invitados. La VLAN de los sistemas del edificio debe estar protegida por un firewall para evitar el tráfico de residentes e invitados, con listas de control de acceso (ACL) aplicadas en la capa del switch de distribución.
Purple cuenta con las certificaciones ISO 27001, GDPR, CCPA, Cyber Essentials y B Corp. Estas certificaciones se aplican a todas las implementaciones y están disponibles para su revisión en los procesos de debida diligencia.
Diseño de red para desarrollos BTR de uso mixto
Los desarrollos BTR modernos combinan cada vez más unidades residenciales con tiendas comerciales en la planta baja, espacios de co-working y locales de alimentos y bebidas. Una única plataforma de WiFi administrada en la nube puede dar servicio a todos estos casos de uso desde una sola infraestructura de hardware, con separación lógica aplicada mediante políticas de VLAN y SSID.
Para los pisos residenciales, implemente la arquitectura iPSK Multi-Tenant WiFi descrita anteriormente. Para la planta baja comercial, implemente un SSID de Guest WiFi independiente con un Captive Portal, lo que brinda a los compradores y miembros de co-working una experiencia de red distinta con su propio branding y flujo de captura de datos. La plataforma de Purple administra ambos SSID desde el mismo panel en la nube, con vistas de análisis independientes por zona.
Para los miembros de co-working que requieren un acceso persistente basado en credenciales a lo largo de múltiples visitas, el complemento SecurePass de Purple proporciona autenticación basada en certificados a través de EAP-TLS, lo que elimina por completo el Captive Portal para los miembros mientras lo conserva para los visitantes diarios. Esto imita la experiencia de WiFi empresarial que esperan los inquilinos corporativos, sin requerir una infraestructura de red independiente.
El principio de diseño clave es que cada población de usuarios - residente, comprador comercial, miembro de co-working, personal del edificio y dispositivo IoT - se ubica en su propia VLAN con su propia política de acceso. El controlador en la nube aplica estas políticas de manera consistente en cada punto de acceso del edificio, independientemente del hardware del proveedor que haya implementado.
Definiciones clave
Identity Pre-Shared Key (iPSK)
Un mecanismo de seguridad que asigna contraseñas de WiFi únicas a usuarios o dispositivos individuales en el mismo SSID, enrutando a cada uno a una VLAN específica a través de la autenticación RADIUS. Los proveedores lo comercializan como PPSK (HPE Aruba) o Red Privada Personal (Cisco Meraki).
Esencial para despliegues en MDU y BTR para proporcionar aislamiento de inquilinos sin requerir una infraestructura compleja de certificados 802.1X. Admite todos los dispositivos de consumo, incluido el hardware de IoT sin pantalla.
Virtual Local Area Network (VLAN)
Una subred lógica que agrupa una colección de dispositivos, aislando su tráfico de otros dispositivos en la misma infraestructura de red física.
Se utiliza en despliegues de BTR para separar el tráfico de los residentes de los sistemas del edificio y para aislar a los residentes individuales entre sí. También es necesario para el cumplimiento de PCI-DSS cuando los sistemas de pago comparten la infraestructura física.
Plano de gestión en la nube
La infraestructura alojada que maneja la configuración de la red, la aplicación de políticas, las actualizaciones de firmware y el monitoreo - independiente de los puntos de acceso físicos que manejan el tráfico de radio.
Permite a los equipos de TI gestionar múltiples propiedades de forma remota sin necesidad de hardware controlador en el sitio. Habilita el aprovisionamiento zero-touch: se envía un AP al sitio, se conecta y se configura solo.
Red de Área Personal (PAN)
Un entorno de red personal donde los dispositivos de un usuario específico pueden comunicarse entre sí de forma segura, mientras permanecen aislados de todos los demás usuarios en la misma red física.
Creada dinámicamente por iPSK para permitir que los residentes utilicen dispositivos de transmisión, bocinas inteligentes y automatización del hogar inteligente de forma segura en un edificio compartido.
IEEE 802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos, que requiere una autenticación sólida mediante nombre de usuario y contraseña o certificados digitales (EAP-TLS, PEAP) antes de otorgar acceso a la red.
Altamente seguro para el personal y las redes empresariales, pero generalmente no apto para dispositivos IoT residenciales que carecen de la capacidad de presentar credenciales. iPSK proporciona un resultado de seguridad equivalente sin las limitaciones de compatibilidad.
Captive Portal
Una página web que un usuario debe ver e interactuar con ella antes de que se le otorgue acceso a una red. Se utiliza comúnmente para la aceptación de términos, la captura de datos y el pago en redes WiFi públicas.
Adecuado para compradores de retail y huéspedes de hoteles para capturar datos de primera fuente y consentimiento. Incorrecto para residentes permanentes porque los dispositivos IoT sin pantalla no pueden completar el flujo de autenticación basado en navegador.
Acceso Múltiple por División de Frecuencias Ortogonales (OFDMA)
Una función de WiFi 6 (IEEE 802.11ax) que permite que un solo punto de acceso atienda a múltiples clientes simultáneamente dividiendo los canales en subcanales más pequeños llamados Unidades de Recursos.
Crítico para mantener el rendimiento en entornos MDU de alta densidad donde de 15 a 25 dispositivos por hogar compiten por el tiempo de aire en el mismo punto de acceso.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona autenticación, autorización y contabilidad (AAA) centralizada para los usuarios que se conectan a una red. En implementaciones iPSK, el servidor RADIUS asigna cada clave precompartida única a una VLAN específica.
El motor de autenticación detrás de iPSK. En una implementación gestionada en la nube, el servidor RADIUS se ejecuta en la nube en lugar de localmente, eliminando la dependencia de hardware en la sala de comunicaciones.
Ejemplos resueltos
Un desarrollador inmobiliario está finalizando el diseño de red para una torre de 250 unidades de Build-to-Rent. Planea instalar puntos de acceso en los pasillos centrales para ahorrar en costos de cableado y tiene la intención de usar una contraseña estándar WPA3-Personal para todo el edificio, cambiándola mensualmente cuando un residente se muda.
El desarrollador debe rediseñar tanto la capa física como la lógica antes de que comience la construcción. Físicamente, los AP deben trasladarse de los pasillos a ubicaciones dentro de las unidades - mínimo un AP por cada dos unidades - para evitar la degradación de la señal a través de puertas cortafuegos y paredes de baños en suite. Lógicamente, la contraseña única WPA3-Personal debe reemplazarse con un despliegue de iPSK gestionado en la nube. Cada una de las 250 unidades recibe una clave única vinculada a una VLAN dedicada, lo que garantiza la privacidad del residente y admite dispositivos domésticos inteligentes sin requerir rotaciones mensuales de contraseñas en todo el edificio. La integración con el PMS automatiza la generación de claves al firmar el contrato de arrendamiento y la revocación al mudarse. Los costos de cableado para la ubicación de los AP dentro de las unidades se compensan en un plazo de 12 meses gracias a la prima mensual por servicios de £20 a £40 por unidad.
Un operador de alojamiento estudiantil se está preparando para el ingreso de septiembre en un complejo de 400 camas. Cuenta con una red gestionada en la nube, pero actualmente requiere que los estudiantes inicien sesión a través de un Captive Portal cada 24 horas. Los estudiantes se quejan de que sus consolas de videojuegos y bocinas inteligentes no se conectan, y el centro de soporte de TI está saturado.
El operador debe realizar la transición de un Captive Portal (modelo de WiFi para invitados) a un iPSK (modelo multi-inquilino). Los Captive Portals requieren un navegador para autenticarse, lo que los hace incompatibles con dispositivos sin pantalla como consolas y bocinas inteligentes. El operador debe emitir un iPSK único a cada estudiante antes de su llegada - enviado por correo electrónico con la confirmación de su alojamiento - para que el día de la mudanza, los estudiantes conecten todos sus dispositivos tal como lo harían en casa. Los dispositivos permanecen conectados de forma persistente durante todo el año académico. El controlador en la nube gestiona el aprovisionamiento de la generación de septiembre de forma masiva a través de una importación CSV desde el sistema de registro de estudiantes, eliminando por completo la fila de espera en el centro de soporte.
Preguntas de práctica
Q1. Usted es el director de TI de un operador de BTR que despliega WiFi en un nuevo desarrollo de 150 unidades. El equipo de operaciones quiere utilizar un Captive Portal para recopilar las direcciones de correo electrónico de los residentes con fines de marketing. ¿Qué les aconseja?
Sugerencia: Considere los tipos de dispositivos que traerán los residentes - pantallas inteligentes, consolas, bocinas inteligentes - y cómo los portales cautivos autentican a los usuarios.
Ver respuesta modelo
Aconseje no utilizar un Captive Portal para los residentes. Los portales cautivos requieren un navegador para completar el flujo de autenticación, lo que interrumpe el funcionamiento de los dispositivos IoT sin pantalla (bocinas inteligentes, consolas, pantallas inteligentes) porque no pueden procesar la página de inicio de sesión. En su lugar, implemente una arquitectura iPSK para los residentes e intégrela con el PMS para capturar los datos de los residentes al firmar el contrato de arrendamiento. Reserve el Captive Portal exclusivamente para visitantes transitorios en el lobby, el gimnasio y las áreas de co-working, donde la captura de datos y la recopilación de consentimiento son adecuadas.
Q2. Un residente en un edificio BTR de 200 unidades informa que no puede jugar juegos multijugador en línea en su PlayStation 5, recibiendo un error de 'NAT estricta' o 'NAT Tipo 3'. La red utiliza iPSK y aislamiento de VLAN por residente. ¿Cuál es el problema de configuración probable y cómo lo resuelve?
Sugerencia: Analice cómo sale el tráfico saliente de la VLAN del residente hacia Internet, específicamente la configuración de NAT y UPnP.
Ver respuesta modelo
Las reglas del firewall que rigen las VLAN de los residentes probablemente son demasiado restrictivas para el tráfico de videojuegos. El modo multijugador en línea de PlayStation requiere un NAT abierto o de Tipo 2. Debe ajustar la configuración de Carrier-Grade NAT (CGNAT) y habilitar UPnP para el rango de VLAN de los residentes para permitir los puertos requeridos para el tráfico de videojuegos. No flexibilice el NAT de forma global; aplique el cambio específicamente a la subred de la VLAN de los residentes para mantener el aislamiento entre ellos.
Q3. ¿Para reducir costos, un contratista propone colocar puntos de acceso WiFi 6 exclusivamente en los pasillos de un bloque de alojamiento para estudiantes de 120 unidades, espaciándolos cada 15 metros. ¿Por qué debería rechazar este diseño y qué debería especificar en su lugar?
Sugerencia: Piense en las barreras físicas entre el AP del pasillo y los dispositivos dentro de las habitaciones, y en la pérdida de señal causada por cada barrera.
Ver respuesta modelo
Rechace el diseño porque la colocación en el pasillo obliga a la señal de RF a penetrar puertas de pasillo pesadas y con resistencia al fuego, así como las paredes de los baños en suite antes de llegar al dispositivo del usuario. Cada puerta cortafuegos causa de 15 a 20 dB de atenuación de la señal, lo que marca la diferencia entre una conectividad excelente y una inutilizable. En su lugar, especifique la colocación de AP dentro de las habitaciones - un AP por habitación o un AP por cada dos habitaciones - montados en el techo o encima de la puerta, conectados mediante cable Cat 6A al IDF del piso. Realice un estudio de RF predictivo con Ekahau para validar la colocación antes de comenzar con el cableado.
Preguntas frecuentes
¿Qué es el WiFi gestionado en la nube y en qué se diferencia de las arquitecturas de controladores locales?
El WiFi gestionado en la nube desacopla los planos de control y gestión de la red del hardware del controlador físico en las instalaciones. Los puntos de acceso se conectan de forma segura a través de HTTPS/TLS saliente a una plataforma de gestión centralizada en la nube. Mientras que las políticas de control, las actualizaciones de firmware y los análisis de RF se orquestan desde la nube, el reenvío de paquetes del plano de datos sigue siendo local en el switch perimetral. Esto elimina los puntos únicos de falla del hardware del controlador, reduce las visitas técnicas presenciales y proporciona una escalabilidad elástica en propiedades distribuidas.
¿Cómo aísla Identity PSK (iPSK) a los inquilinos en un despliegue de WiFi en la nube multiinquilino?
Identity PSK (también conocido como MPSK o DPSK) permite a los administradores de red transmitir un único SSID asignando al mismo tiempo una clave precompartida distinta a cada inquilino o departamento. Cuando un cliente se autentica, el servidor RADIUS en la nube inspecciona la frase de contraseña y dirige dinámicamente al cliente a su VLAN 802.1Q específica. Esto crea una red de área personal (PAN) aislada por residencia, lo que evita el descubrimiento de dispositivos de vecinos y elimina la sobrecarga de SSID en el espectro de RF.
¿Cómo se dimensiona el ancho de banda WAN de Internet para el WiFi gestionado en la nube multiinquilino?
El dimensionamiento de WAN multiinquilino utiliza un modelo de sobresuscripción de concurrencia de percentil 95 en lugar de sumar los límites máximos de clientes. Para unidades de vivienda múltiple (MDU), planifique de 3 a 5 dispositivos conectados por residente con un promedio del 25% de concurrencia máxima. Asignar de 3.5 a 5 Mbps de rendimiento WAN sostenido por dispositivo activo concurrente garantiza una transmisión fluida en 4K y videoconferencias sin problemas de bufferbloat.
¿Cómo se mantiene el cumplimiento de PCI DSS en las redes inalámbricas gestionadas en la nube?
El cumplimiento de PCI DSS en entornos gestionados en la nube requiere una segmentación estricta de Capa 2 y Capa 3 entre los sistemas de procesamiento de tarjetas de pago y el WiFi de invitados o inquilinos. Los firewalls gestionados en la nube aplican filtrado de salida automatizado, detección continua de puntos de acceso no autorizados (WIPS), control de acceso basado en roles y registro de auditoría centralizado sin almacenar datos de titulares de tarjetas en la telemetría del controlador en la nube.
¿Cómo deben gestionar las empresas la incorporación de invitados en una red gestionada en la nube?
El tráfico de invitados debe enrutarse a una subred DMZ aislada utilizando un Captive Portal empresarial como Purple. Los invitados se autentican mediante SMS de autoservicio, registro de correo electrónico o inicio de sesión con redes sociales, aceptan los términos de uso y se les concede acceso de duración limitada con aislamiento de Capa 2 de cliente a cliente aplicado en el punto de acceso, lo que protege los sistemas corporativos internos de los sondeos de dispositivos de invitados.
Continúe leyendo esta serie
Cómo implementar iPSK en Cisco Meraki, HPE Aruba y Ruckus
Esta guía de referencia práctica muestra cómo implementar iPSK en Cisco Meraki, MPSK en HPE Aruba Central y DPSK en Ruckus SmartZone, con un breve apéndice para UniFi PPSK. Se centra en la emisión de claves, asignación de VLAN o políticas, flujos de decisión RADIUS y pruebas de revocación que demuestran el funcionamiento de una implementación en un entorno real.
Bulk internet agreement vs managed WiFi: qué modelo se adapta a su edificio
Una referencia práctica de adquisición para líderes de propiedades, TI y operaciones que compara la banda ancha minorista pagada por el residente, un bulk internet agreement y el managed WiFi. Aclara la propiedad, la mudanza del residente, la seguridad, el alcance de los costos y la salida contractual, utilizando el marco de bulk-internet de EE. UU. y sus equivalentes del Reino Unido.
Soluciones de WiFi para departamentos: una guía completa para empresas
Esta guía cubre la arquitectura, la implementación y el caso de negocio de las soluciones de WiFi para departamentos en propiedades Build to Rent (BTR) y unidades multi-residenciales (MDU). Explica cómo la tecnología Identity Pre-Shared Key (iPSK) crea burbujas de red seguras y aisladas para cada residente, al tiempo que admite dispositivos inteligentes e IoT. Los desarrolladores inmobiliarios, arrendadores y operadores de BTR encontrarán orientación práctica para la implementación, datos de ROI y escenarios de implementación resueltos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.