
Corregir problemas de conectividad a Internet y 802.1X en Windows 11 tras la actualización
Corrija las fallas de autenticación de red cableada e inalámbrica de 802.1X en Windows 11 tras la actualización. Solución de problemas detallada para perfiles dot3svc borrados, errores de validación de certificados SCEP de Intune, problemas de MSCHAPv2 de Credential Guard y políticas de GPO.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Resumen ejecutivo
La transición a Windows 11 introduce un problema operativo crítico para los entornos de red empresariales: la eliminación silenciosa de las configuraciones de autenticación cableada IEEE 802.1X durante las actualizaciones locales del sistema operativo. Para los directores de TI, arquitectos de red y administradores de sistemas que supervisan flotas de dispositivos gestionados, este problema causa interrupciones inmediatas de la conectividad, un elevado número de tickets de soporte técnico y exposición al incumplimiento normativo.
La causa raíz principal es la corrupción o la eliminación completa de los perfiles locales de configuración XML para el servicio de Configuración automática de redes cableadas de Windows (dot3svc). Cuando estos perfiles se eliminan, los terminales no pueden realizar la autenticación de control de acceso a la red basada en puertos definida por IEEE 802.1X.
Esta guía proporciona una metodología definitiva para diagnosticar, restaurar y prevenir fallos de autenticación 802.1X en Windows 11. Cubre los mecanismos de la causa raíz, los códigos de diagnóstico del Visor de eventos, tres marcos de solución (Directiva de grupo, Microsoft Intune y la CLI de netsh) y la mitigación de riesgos a largo plazo mediante la autenticación RADIUS nativa de la nube.
Esta guía forma parte de nuestra Guía de seguridad y autenticación de WiFi empresarial completa.
Antecedentes técnicos y análisis de la causa raíz
IEEE 802.1X se basa en tres componentes principales: el suplicante (dispositivo cliente), el autenticador (switch de red o punto de acceso) y el servidor de autenticación (servidor RADIUS). En los terminales Windows, la autenticación basada en puertos para conexiones Ethernet es gestionada por el servicio de Configuración automática de redes cableadas (dot3svc).
Durante las actualizaciones principales de características de Windows 11 (como la actualización de Windows 10 a Windows 11, o la actualización entre 22H2, 23H2 y 24H2), el sistema operativo realiza un paso de migración profunda a través de las claves del registro y las definiciones de servicio. Tres fallos específicos ocurren durante este proceso:
1. Restablecimiento del estado del servicio
El tipo de inicio del servicio dot3svc con frecuencia se restablece de Automático a Manual o Deshabilitado. Cuando el dispositivo se reinicia después de la actualización, el servicio no se inicia automáticamente, lo que impide la transmisión de tramas EAPOL (EAP sobre LAN) a través de la interfaz física de la tarjeta de red (NIC).
2. Eliminación del registro de perfiles
Los perfiles XML locales de 802.1X almacenados en HKLM\SOFTWARE\Microsoft\Wired-AutoConfig a menudo se borran durante el paso de migración. Sin un perfil activo, Windows 11 no puede presentar certificados de cliente ni credenciales EAP al puerto del switch.
3. Incompatibilidad de Credential Guard con PEAP-MSCHAPv2
Windows 11 activa por defecto la Seguridad basada en virtualización (VBS) y Credential Guard. Credential Guard aísla los hashes secretos de NTLM y Kerberos en un contenedor virtualizado, bloqueando la extracción de hashes de contraseñas de la versión heredada PEAP-MSCHAPv2. Como resultado, los endpoints que dependen de la autenticación PEAP heredada experimentan respuestas persistentes de Access-Reject después de la actualización. Se requiere actualizar a EAP-TLS basado en certificados para restaurar la autenticación. Para un análisis comparativo detallado, consulte nuestra guía WPA3 Enterprise vs iPSK Security Model.
4. Validación estricta de certificados RADIUS en Windows 11 24H2
Windows 11 24H2 impone reglas estrictas de validación de certificados de servidor. Si el certificado del servidor RADIUS carece de un Nombre alternativo del sujeto (SAN) válido que coincida con la configuración del perfil 802.1X, o si la CA raíz emisora no se encuentra en el almacén de Entidades de certificación raíz de confianza del equipo local, Windows interrumpe la conexión con el código de error 0x80070490.
Matriz de diagnóstico y referencia del Visor de eventos
Al solucionar problemas en un endpoint de Windows 11 afectado, utilice la siguiente ruta del Visor de eventos de Windows:
Registros de aplicaciones y servicios > Microsoft > Windows > Wired-AutoConfig > Operational
| ID de evento | Origen del registro | Condición de error | Causa raíz | Solución mediante símbolo del sistema con privilegios elevados |
|---|---|---|---|---|
| 12014 | Wired-AutoConfig | Tiempo de espera de inicio de EAPOL agotado | Servicio dot3svc deshabilitado o detenido |
sc config dot3svc start=auto && net start dot3svc |
| 12015 | Wired-AutoConfig | Error de autenticación (IP APIPA) | Puerto del switch no autenticado; dispositivo asignado a la VLAN de invitados | netsh lan reauthenticate interface="Ethernet" |
| 5632 | Wired-AutoConfig | Access-Reject explícito | Falta el certificado de cliente o la cuenta de AD está deshabilitada | netsh lan export profile folder=C:\temp |
| 12013 | Wired-AutoConfig | Certificado de servidor no confiable | Falta la CA raíz en el almacén de confianza del equipo local | certutil -store Root |
| 10001 | Wired-AutoConfig | Perfil 802.1X ausente | Las claves de registro del perfil XML de Netsh LAN fueron depuradas por la actualización | netsh lan add profile filename="C:\temp\Profile.xml" |
Fragmento de diagnóstico automatizado de PowerShell
Ejecute los siguientes comandos de PowerShell con privilegios elevados para inspeccionar la interfaz física y el estado del perfil 802.1X:
# Verificar el estado del servicio Wired AutoConfig
Get-Service -Name dot3svc | Select-Object Name, Status, StartType

# Mostrar los perfiles cableados 802.1X configurados
netsh lan show profiles

# Mostrar el estado de autorización de la interfaz
netsh lan show interfaces
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Métodos de remediación paso a paso
Restaurar la conectividad 802.1X en un entorno empresarial requiere seleccionar la herramienta de gestión adecuada en función de la arquitectura de la infraestructura.
Método 1: Aplicación mediante Directivas de grupo de Active Directory (GPO)
Para los endpoints unidos a un dominio, las Directivas de grupo proporcionan una aplicación automatizada que restaura los perfiles eliminados en el siguiente reinicio:
- Abra la Consola de administración de directivas de grupo (gpmc.msc) en un controlador de dominio.
- Edite el Objeto de Directiva de Grupo objetivo vinculado a la OU de su computadora con Windows 11.
- Navegue a:
Configuración del equipo > Directivas > Configuración de Windows > Configuración de seguridad > Directivas de red cableada (IEEE 802.3). - Haga clic derecho y seleccione Crear una nueva directiva de red cableada para Windows Vista y versiones posteriores.
- Active Usar el servicio de configuración automática de cableado de Windows para el acceso a la red IEEE 802.1X.
- En la pestaña Seguridad, seleccione Microsoft: Tarjeta inteligente u otro certificado (EAP-TLS) y configure las CA raíz empresariales de confianza.
- Fuerce la actualización de la directiva en los endpoints de los clientes:
gpupdate /force.
Método 2: Despliegue de Microsoft Intune (MDM en la nube)
Para endpoints administrados en la nube, despliegue un payload de perfil 802.1X a través de Microsoft Intune. Para la configuración paso a paso del perfil de certificado SCEP y PKCS, consulte nuestra Guía de despliegue de certificados WiFi de Microsoft Intune dedicada.
- Exporte un perfil XML de 802.1X de referencia desde una máquina de prueba:
netsh lan export profile folder=C:\temp interface="Ethernet" - Abra el Centro de administración de Microsoft Intune (
intune.microsoft.com). - Navegue a Dispositivos > Perfiles de configuración > Crear perfil.
- Seleccione Windows 10 y posterior como Plataforma, y Red cableada como Plantilla.
- Pegue la configuración XML de EAP exportada en el campo de configuración del perfil XML.
- Asigne la directiva a su grupo de dispositivos de Azure AD para aplicar la corrección automatizada después de la actualización.
Método 3: Importación manual de perfil XML mediante CLI de Netsh
Para endpoints independientes o soporte técnico de escritorio de emergencia, importe el perfil manualmente a través del Símbolo del sistema:
:: 1. Asegúrese de que el servicio de configuración automática de cableado esté activo
sc config dot3svc start=auto
net start dot3svc

:: 2. Importe el perfil XML de 802.1X de referencia
netsh lan add profile filename="C:\temp\MasterWiredProfile.xml" interface="Ethernet"

:: 3. Vuelva a activar la autenticación de puerto
netsh lan reauthenticate interface="Ethernet"
Mejores prácticas para despliegues empresariales
Para evitar la pérdida del perfil 802.1X durante futuras actualizaciones de Windows 11, implemente las siguientes medidas de seguridad operativas:
- Incorpore la configuración 802.1X en las líneas base de despliegue del sistema operativo: Asegúrese de que las secuencias de tareas de Microsoft Autopilot, SCCM o MDT apliquen los perfiles 802.1X durante el aprovisionamiento inicial.
- Centralice la aplicación de directivas: Evite los endpoints configurados manualmente. Fuerce la configuración de red a través de GPO o Intune para garantizar la autoreparación al volver a aplicar las directivas.
- Implemente respaldos de secuencias de tareas previos a la actualización: Exporte los perfiles existentes a un recurso compartido de red seguro (
netsh lan export) antes de ejecutar actualizaciones importantes del sistema operativo. - Mantenga repositorios XML con control de versiones: Almacene los perfiles XML maestros para cada sitio y zona de seguridad en un repositorio central para acelerar la recuperación ante desastres.- Migre de PEAP-MSCHAPv2 a EAP-TLS: Realice la transición de la autenticación basada en contraseñas a certificados digitales para eliminar las fallas de compatibilidad con Credential Guard. Obtenga más información en nuestra guía ¿Qué es la autenticación RADIUS y cómo funciona?.
Solución de problemas y mitigación de riesgos
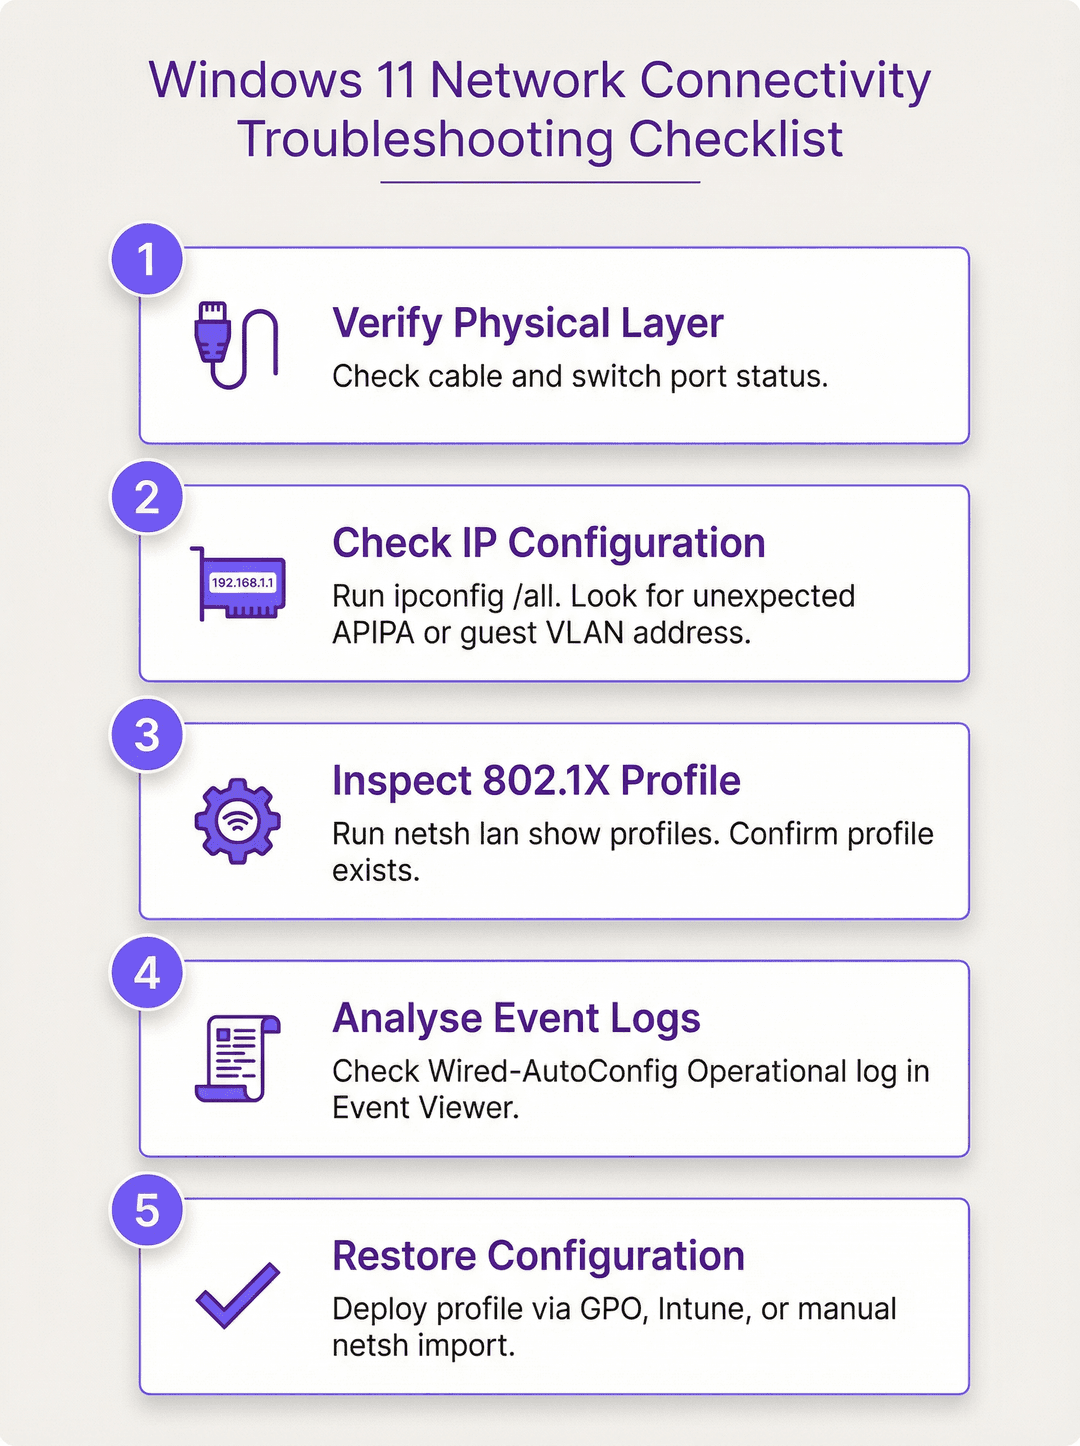
Cuando un dispositivo final pierda el acceso a la red después de la actualización, ejecute esta secuencia de diagnóstico sistemática:
- Verifique la capa física y las luces de enlace: Confirme el estado del enlace Ethernet y la conectividad del puerto del switch.
- Verifique la asignación de direcciones IP: Ejecute
ipconfig /all. Una dirección APIPA (169.254.x.x) indica una falla completa de autenticación 802.1X o el bloqueo de un puerto del switch. Una subred inesperada indica que se ha colocado en una VLAN de invitado aislada. - Inspeccione el estado del perfil 802.1X: Ejecute
netsh lan show profiles. Si está vacío, el perfil se eliminó durante la migración del sistema operativo. - Analice los registros de eventos de Wired-AutoConfig: Revise los ID de evento 12014, 12015 y 5632 para aislar problemas de certificados, credenciales o servicios.
- Aplique la remediación de políticas centralizadas: Active una sincronización de políticas a través de Intune o GPO para restaurar el perfil de forma automática.
ROI e impacto empresarial
Las interrupciones de red no planificadas tras las actualizaciones de los sistemas operativos conllevan costos financieros y operativos sustanciales. Gestionar las configuraciones 802.1X de forma centralizada genera un ROI medible en tres áreas clave:
1. Reducción de costos de soporte de TI
En una infraestructura empresarial de 1,000 dispositivos, aproximadamente el 15% de los dispositivos finales experimentan pérdida de perfil o restablecimiento del servicio durante los ciclos principales de actualización de sistemas operativos. Resolver de forma manual los problemas de 150 dispositivos a razón de 30 minutos por ticket consume 75 horas de tiempo de soporte de TI de Nivel 2. Con un costo cargado de £60 por hora, un solo ciclo de actualización cuesta £4,500 en soporte reactivo.
Al implementar políticas centralizadas de Intune o GPO (que requieren aproximadamente 4 horas de tiempo de configuración por parte de un arquitecto, o £240), las organizaciones logran un ROI total en el primer ciclo de actualización, con una reducción del 80% en los tickets de soporte de acceso a la red.
2. Cumplimiento de normativas regulatorias
- Requisito 1.2.1 de PCI-DSS: Exige una segmentación de red estricta entre los entornos de datos de titulares de tarjetas (CDE) y las redes corporativas generales. Los dispositivos no autenticados que caen en VLAN por defecto abiertas violan los controles de segmentación.
- Anexo A.12.1.2 de ISO 27001: Requiere una gestión de cambios formal y la aplicación de configuraciones. Las políticas de red autorreparables satisfacen los controles de auditoría.
- Artículo 32 del GDPR: Requiere medidas técnicas para garantizar la confidencialidad e integridad de los datos de la red.
3. Continuidad operativa para complejos y establecimientos
Los recintos físicos (hoteles, centros de conferencias, cadenas de tiendas y estadios) dependen de una infraestructura de red autenticada para los sistemas de gestión de propiedades, terminales de venta de boletos y sistemas POS. La gestión proactiva de 802.1X evita la pérdida de ingresos causada por el tiempo de inactividad fuera de línea en la recepción o en el POS.
Resolución permanente con Purple Cloud RADIUS
Restaurar manualmente perfiles XML o solucionar problemas de retrasos en la sincronización de GPO después de cada actualización de Windows genera una carga operativa innecesaria. Purple Passwordless Staff WiFi y Cloud RADIUS proporcionan una plataforma de autenticación 802.1X nativa de la nube que elimina la corrupción de perfiles locales.
- Integración de identidad sin contacto: Autentique dispositivos automáticamente a través de Microsoft Entra ID, Okta o Google Workspace utilizando WPA3-Enterprise basado en certificados o Passpoint (Hotspot 2.0).
- Reducción del 80% en los tickets de soporte: Elimine las contraseñas WPA2 compartidas y los scripts manuales de perfiles XML en toda su propiedad.
- Confiabilidad empresarial: Desarrollado sobre una arquitectura cloud RADIUS independiente del hardware que brinda servicio a más de 80,000 recintos activos con un SLA de tiempo de actividad del 99.999%.
Reserve una consulta técnica de WiFi empresarial o explore Purple Passwordless Staff WiFi para eliminar las fallas de configuración de 802.1X.
Definiciones clave
IEEE 802.1X
Un estándar IEEE para el Control de acceso a la red basado en puertos (PNAC) que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una red LAN o WLAN.
Estándar de control de acceso a la red basado en puertos para redes empresariales.
Wired AutoConfig Service (dot3svc)
Un servicio integrado de Windows encargado de realizar la autenticación IEEE 802.1X en los adaptadores de red Ethernet.
Servicio de Windows que gestiona la autenticación 802.1X en interfaces Ethernet.
EAP-TLS
Un estándar de la IETF para la autenticación mutua entre un cliente y un servidor RADIUS utilizando certificados digitales X.509.
Protocolo de autenticación extensible que utiliza seguridad de la capa de transporte.
netsh lan
Una herramienta de scripts de línea de comandos en Windows que permite a los administradores configurar, mostrar y exportar perfiles de red cableada 802.1X.
Utilidad de línea de comandos de Windows para administrar la configuración de redes cableadas.
RADIUS Server
Servidor de servicio de usuario de marcado de autenticación remota (como Microsoft NPS, Cisco ISE o Aruba ClearPass) que autentica las credenciales de los clientes.
Servidor de autenticación AAA centralizado en la arquitectura empresarial.
Ejemplos resueltos
Tras una actualización general de la flota a Windows 11, el 20% de los terminales de escritorio corporativos reportan pérdida de acceso a la intranet y adquieren direcciones IP APIPA 169.254.x.x en conexiones Ethernet. Al ejecutar netsh lan show profiles se muestran cero perfiles configurados. ¿Cuál es la causa raíz y cómo debe el área de TI solucionar esto a escala?
- Causa raíz: El paso de migración de la actualización de características de Windows 11 eliminó las claves de registro HKLM\SOFTWARE\Microsoft\Wired-AutoConfig, lo que borró los perfiles 802.1X locales y dejó los puertos del switch en un estado no autenticado de invitado/bloqueado. 2. Solución táctica: Exporte un perfil XML funcional desde un endpoint de referencia (netsh lan export profile folder=C:\temp) e impórtelo en los hosts afectados (netsh lan add profile filename=...). 3. Solución escalable: Implemente un Objeto de Directiva de Grupo (GPO) de Active Directory enfocado en Directivas de red cableada (IEEE 802.3) o un perfil de configuración de Intune con una carga de red cableada para forzar la restauración del perfil de forma automática.
Un host con Windows 11 24H2 falla en la autenticación 802.1X. El Visor de eventos muestra el ID de evento 12013: "La identidad del servidor de autenticación no se pudo verificar". Los registros de RADIUS muestran Access-Reject. ¿Qué cambio de configuración se requiere?
- Windows 11 24H2 aplica una validación estricta de confianza para certificados de servidor. 2. El perfil 802.1X del cliente debe tener ValidateServerCertificate configurado en true, con la CA raíz presente en el almacén de entidades de certificación raíz de confianza de la computadora. 3. La propiedad ServerNames en el perfil XML debe coincidir con el Nombre alternativo del sujeto (SAN) del certificado del servidor RADIUS.
Preguntas de práctica
Q1. ¿Qué servicio de Windows debe configurarse con inicio automático para que funcione la autenticación Ethernet 802.1X?
Sugerencia: Verifique el tipo de inicio del servicio Windows Wired AutoConfig.
Ver respuesta modelo
El servicio Wired AutoConfig (dot3svc) debe estar configurado en el tipo de inicio automático. Por defecto, en las instalaciones de Windows que no están unidas a un dominio, este servicio está configurado en manual y no realizará la autenticación 802.1X.
Q2. ¿Qué comando exacto exporta un perfil 802.1X desde un adaptador Ethernet activo a un archivo XML?
Sugerencia: Recuerde la sintaxis de netsh lan para exportar perfiles de red.
Ver respuesta modelo
netsh lan export profile folder=C:\temp interface="Ethernet" exporta el perfil 802.1X como un archivo XML al directorio especificado.
Continúe leyendo esta serie
Cómo revocar el acceso a WiFi cuando un empleado se va
Esta guía muestra a los equipos de TI y de operaciones de recintos cómo eliminar el acceso de un empleado a la WiFi del personal cuando este se retira, sin interrumpir al resto de los trabajadores. Compara la desvinculación basada en certificados 802.1X, iPSK de identidad específica y aprovisionamiento controlado por SCIM, para luego ofrecer un manual de procedimientos para el mismo día, un método de prueba y un modelo de evidencia de auditoría.
Planeación de un despliegue de WiFi 7 en un entorno clínico: dispositivos IoMT, interferencia y HIPAA
Esta guía exhaustiva explora la planeación de un despliegue de WiFi 7 en un entorno clínico, enfocándose en la estrategia de la banda de 6 GHz, la compatibilidad con dispositivos IoMT heredados, las obligaciones de interferencia de RF según la norma IEC 60601-1-2 y la segmentación de red alineada con HIPAA. Proporciona asesoramiento de arquitectura accionable para que los líderes de TI en salud protejan flotas mixtas de dispositivos utilizando la plataforma RADIUS-as-a-Service en la nube de Purple.
Cómo segmentar de forma segura las redes WiFi del personal y de invitados: mejores prácticas para LAN empresariales
Esta guía proporciona a los administradores de TI y arquitectos de red un modelo técnico e independiente de proveedores para proteger las LAN empresariales mediante la segmentación adecuada del tráfico de WiFi del personal y de invitados. Abarca la autenticación 802.1X, RADIUS en la nube, el aislamiento de VLAN y la gestión del ciclo de vida de las credenciales necesaria para eliminar las contraseñas compartidas y proteger los activos corporativos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.