
¿Por qué no se conecta mi WiFi de invitados? Solución de problemas de Captive Portal
Esta guía de referencia técnica autorizada explica los mecanismos subyacentes de la detección de Captive Portal y detalla los seis modos principales de falla que impiden que el WiFi de invitados se conecte. Proporciona a los administradores de TI y arquitectos de red un marco de trabajo práctico para solucionar problemas de redireccionamiento HTTP, conflictos de DNS y desafíos de aleatorización de direcciones MAC.
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Resumen Ejecutivo
Para los entornos empresariales modernos, las redes WiFi de invitados ya no son una simple comodidad; representan un punto de contacto crítico para la interacción con el cliente, la inteligencia operativa y el posicionamiento de marca. Sin embargo, el valor comercial de estas redes depende enteramente de la confiabilidad de la experiencia de conexión inicial. Cuando un invitado se conecta a una red y la página de inicio de sesión del Captive Portal no aparece, el establecimiento sufre de inmediato una mayor fricción en el servicio, un aumento en los tickets de soporte y la pérdida de oportunidades de captura de datos.
En el centro de estas fallas se encuentra una tensión fundamental entre los estándares web seguros y las técnicas de intercepción a nivel de red que históricamente han utilizado los portales cautivos. Los navegadores web y los sistemas operativos modernos están diseñados para detectar y bloquear el redireccionamiento de tráfico no autorizado con el fin de proteger a los usuarios de ataques de intermediario (man-in-the-middle). Al comprender las secuencias precisas de redireccionamiento HTTP y DNS, el impacto de los protocolos seguros como HSTS y las funciones de privacidad de los dispositivos móviles modernos, los equipos de TI pueden diseñar soluciones de acceso inalámbrico robustas. Esta guía proporciona el marco definitivo para diagnosticar y resolver las causas raíz detrás del estado de falla "guest wifi not connecting captive portal".
Escuche la sesión informativa técnica completa:
Análisis técnico detallado: Cómo funciona realmente la detección de un Captive Portal
Para solucionar un problema con un Captive Portal, primero debe comprender qué hace exactamente un Captive Portal a nivel de red. La mayoría de la gente lo ve simplemente como una página de inicio de sesión. En realidad, es un mecanismo de interceptación de tráfico a nivel de red.
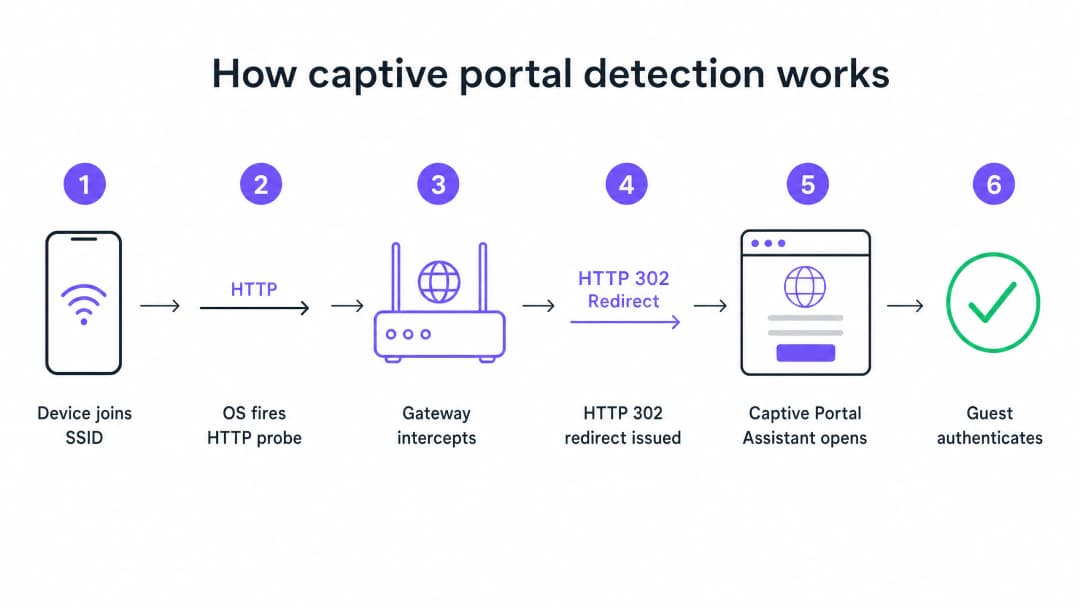
Cuando un dispositivo se conecta a su SSID de invitados y recibe una dirección IP a través de DHCP, el sistema operativo no espera a que el usuario abra un navegador. En segundo plano, un servicio del sistema activa inmediatamente una solicitud HTTP GET no cifrada a una URL de prueba controlada por el fabricante. Los dispositivos Apple consultan captive.apple.com. Los dispositivos Android consultan connectivitycheck.gstatic.com. Los dispositivos Windows consultan msftconnecttest.com.
Si la red tiene acceso abierto a internet, estas sondas devuelven las respuestas esperadas y el sistema operativo concluye que todo está bien. Pero en una red de invitados, su puerta de enlace o controlador inalámbrico intercepta esta sonda HTTP antes de que llegue a internet. En lugar de la respuesta esperada, la puerta de enlace devuelve una redirección HTTP 302 que apunta a la página del Captive Portal. El sistema operativo detecta la redirección inesperada, se da cuenta de que está detrás de un Captive Portal y abre una ventana de navegador aislada (sandbox) para mostrar la página de inicio de sesión.
Los seis principales modos de falla
Cuando un invitado informa que el WiFi no se conecta, la falla casi siempre se debe a una de las seis causas raíz que interrumpen esta secuencia.
1. Agotamiento del grupo de DHCP Este es el enemigo silencioso en eventos de alta densidad. Si organiza una conferencia con 2,000 asistentes en una subred /24 estándar, tiene 254 direcciones IP utilizables. Si el tiempo de concesión de DHCP está configurado en el valor predeterminado de 24 horas, agotará este grupo a los pocos minutos de abrir las puertas. Cada intento de conexión posterior fallará antes de que comience la secuencia del Captive Portal.
2. Falla en la interceptación de DNS La redirección del Captive Portal depende de que la puerta de enlace intercepte la sonda HTTP. Pero la sonda requiere primero una consulta DNS. Si su configuración de DNS no permite que los clientes no autenticados resuelvan nombres de dominio externos, la sonda nunca se activará.
3. Walled Garden incompleto El walled garden define a qué dominios externos pueden acceder los invitados no autenticados. Si su página de portal carga recursos desde una CDN que no está en el walled garden, la página se mostrará como una pantalla en blanco. Si ofrece inicio de sesión social a través de Google, Apple o Facebook, todos los dominios OAuth utilizados por estos proveedores deben estar en la lista de permitidos. Los proveedores de identidad social actualizan sus rangos de IP de CDN con regularidad. Un walled garden que funcionaba perfectamente hace seis meses podría estar fallando silenciosamente hoy.
4. Bloqueo de la redirección por HSTS HTTP Strict Transport Security (HSTS) es una política de seguridad del navegador que obliga a realizar conexiones a dominios específicos únicamente a través de HTTPS. Si un invitado intenta contactar un dominio precargado con HSTS y su gateway intenta interceptar esa solicitud HTTPS para redirigirla al portal, el navegador detectará una discrepancia de certificado. Presentará una advertencia de seguridad que no se puede omitir y bloqueará la redirección por completo. La solución correcta es nunca intentar la interceptación de HTTPS. Su gateway sólo debe redirigir sondas de prueba HTTP no cifradas.
5. VPN activa en el dispositivo del invitado Una VPN cifra todo el tráfico del dispositivo y lo enruta a través de un túnel externo antes de que llegue a su gateway. Su gateway nunca ve la sonda de prueba HTTP. La secuencia de detección del Captive Portal nunca se activa.
6. Aleatorización de direcciones MAC Los dispositivos iOS y Android modernos utilizan direcciones MAC aleatorias de forma predeterminada como función de privacidad. Debido a que el estado de la sesión del Captive Portal se rastrea mediante la dirección MAC, un visitante que se autenticó hace una hora podría encontrarse con la página de inicio de sesión de nuevo después de que la dirección MAC de su dispositivo cambie.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación: Diseñando para la confiabilidad
Un despliegue de Captive Portal bien configurado requiere una coordinación cuidadosa en toda su infraestructura de WiFi para invitados.
Paso 1: Optimizar la arquitectura DHCP
Para cualquier recinto que espere más de 200 dispositivos concurrentes, evite usar una sola subred /24. Use /22 o superior y configure los tiempos de concesión (lease times) para que coincidan con el perfil de permanencia de su recinto. Un hotel configura las concesiones por 8 horas. Un estadio configura las concesiones por 3 horas. Un centro comercial configura las concesiones por 90 minutos. Un centro de convenciones configura las concesiones por 30 minutos.
Paso 2: Automatizar la gestión del Walled Garden
Valide su walled garden antes de cada evento importante. En la plataforma de Purple, mantenemos y actualizamos estas entradas de walled garden de forma automática como parte de nuestro servicio gestionado en la nube, lo que elimina la carga de mantenimiento manual para su equipo. Soportamos integraciones con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet.
Paso 3: Implementar RFC 8910 (DHCP Opción 114)
La solución a largo plazo basada en estándares para los conflictos de HSTS es RFC 8910, que define la Opción 114 de DHCP. Esta opción permite que su servidor DHCP anuncie la URL del Captive Portal directamente al dispositivo cliente, evitando por completo la necesidad de redirección HTTP. iOS 14 y Android 11 o superior admiten esto de forma nativa.
Mejores prácticas
Desplegar autenticación basada en perfiles para visitantes recurrentes Los Captive Portals son una tecnología madura, pero conllevan una fricción inherente. OpenRoaming, basado en Passpoint y 802.1X, permite que los visitantes recurrentes se conecten de forma automática y segura sin ver nunca una página de inicio de sesión. Purple actúa como un proveedor de identidad gratuito para OpenRoaming en nuestro plan Connect. Sitios de gran escala como Premier Inn y Manchester Airports Group ya están implementando esto para eliminar la fricción de la reautenticación para los visitantes frecuentes, al tiempo que mantienen el cumplimiento total de GDPR y la captura de datos de primera fuente.
Nunca realice pruebas desde un dispositivo autenticado Un error común que afecta a muchos equipos de TI es probar el portal desde un dispositivo que ya ha sido autenticado previamente. La sesión de su dispositivo sigue activa, por lo que omite el portal por completo y concluye que todo está funcionando. Realice siempre las pruebas desde un dispositivo en un estado limpio y no autenticado.
Lea la guía relacionada Para leer más sobre cómo proteger sus redes, consulte nuestra Guía esencial de WiFi seguro para empresas 2026 y nuestra Guía práctica de gestión de ancho de banda para 2026.
Resolución de problemas y mitigación de riesgos
Cuando un visitante reporta un problema de conexión, su equipo de atención al público necesita un marco de diagnóstico rápido.

Instruya a su equipo para que ejecute primero soluciones del lado del cliente:
- Pida al visitante que desactive cualquier VPN activa.
- Instruya al visitante para que desactive la aleatorización de direcciones MAC (Dirección privada) para su SSID específico.
- Pida al visitante que abra un navegador predeterminado y navegue a
http://neverssl.com. Debido a que este sitio está diseñado para no usar nunca SSL, la puerta de enlace puede interceptar fácilmente la solicitud y activar el redireccionamiento. - Si todo lo demás falla, pida al visitante que olvide la red y se conecte de nuevo.
Si el problema persiste en varios visitantes, pase a las comprobaciones del lado del operador. Revise la utilización del grupo DHCP de inmediato, verifique los registros de RADIUS en busca de mensajes de Access-Reject y pruebe la intercepción de DNS.
ROI e impacto empresarial
El impacto comercial de un Captive Portal confiable va mucho más allá de las métricas de TI. Al eliminar las fallas de conexión, los establecimientos aumentan directamente la tasa de crecimiento de su base de datos de marketing.
Considere a Harrods, que logró un ROI de marketing de 57 veces al optimizar su flujo de WiFi Analytics y Captive Portal. O AGS Airports, que generó un ROI del 842% a través de una gestión fluida del ancho de banda por niveles. Una experiencia de conexión confiable es el requisito fundamental para recopilar los datos modernos de recolección de comentarios detallados en nuestra guía Recopilación moderna de comentarios: Un manual para establecimientos 2026. Cada fallo de carga del Captive Portal representa un perfil de cliente perdido. Al implementar los estándares arquitectónicos descritos en esta guía, los líderes de TI transforman su infraestructura inalámbrica de un centro de costos a un generador de ingresos confiable y en cumplimiento.
Definiciones clave
Captive Portal
Un mecanismo de interceptación a nivel de red que obliga a un usuario no autenticado a ver e interactuar con una página web específica antes de que se le conceda acceso a la internet pública.
Cuando los equipos de TI implementan redes de invitados, el Captive Portal es la herramienta principal para hacer cumplir los términos de servicio y recopilar datos de marketing de primera fuente.
Walled Garden
Una lista de control de acceso (ACL) previa a la autenticación que define a qué direcciones IP externas o nombres de dominio se le permite acceder a un dispositivo no autenticado.
Es crucial para permitir que los dispositivos carguen los recursos de la página de inicio (splash page) del Captive Portal y se comuniquen con los proveedores de identidad social antes de que el usuario se haya autenticado por completo.
HSTS (HTTP Strict Transport Security)
Un mecanismo de política de seguridad web que ayuda a proteger los sitios web contra ataques de intermediario, como los ataques de degradación de protocolo y el secuestro de cookies.
HSTS es la razón principal por la cual interceptar el tráfico HTTPS para mostrar un Captive Portal genera advertencias de seguridad graves en el navegador en lugar de un redireccionamiento exitoso.
RFC 8910 (DHCP Opción 114)
Un estándar IETF que permite a un servidor DHCP anunciar directamente la URL del Captive Portal al dispositivo cliente durante la asignación inicial de la dirección IP.
Este estándar elimina por completo la necesidad de redireccionamiento HTTP, resolviendo el conflicto de HSTS y proporcionando una experiencia de conexión más limpia.
Aleatorización de Direcciones MAC
Una función de privacidad en los sistemas operativos móviles modernos que genera una dirección MAC nueva y aleatoria para cada red inalámbrica a la que se une el dispositivo, o que rota la dirección de forma periódica.
Esta función rompe la persistencia de sesión tradicional del Captive Portal, obligando a los invitados que regresan a iniciar sesión repetidamente a menos que el establecimiento se actualice a una autenticación basada en perfiles como OpenRoaming.
OpenRoaming
Una federación de roaming global basada en Passpoint y 802.1X que permite a los usuarios conectarse a redes WiFi públicas de forma automática y segura sin tener que interactuar con un Captive Portal.
Purple actúa como un proveedor de identidad gratuito para OpenRoaming bajo el plan Connect, lo que permite a los establecimientos eliminar la fricción de la reautenticación.
Redireccionamiento HTTP 302
Un código de estado de respuesta HTTP que indica que el recurso solicitado reside temporalmente bajo una URI diferente.
Este es el mecanismo específico que utiliza el gateway inalámbrico para redireccionar la prueba de canario HTTP del dispositivo a la página de bienvenida del Captive Portal.
Prueba de Canario
Una solicitud HTTP automatizada y sin cifrar enviada por un sistema operativo inmediatamente después de conectarse a una red para probar la conectividad a Internet.
Apple utiliza captive.apple.com; Android utiliza connectivitycheck.gstatic.com. Interceptar estas pruebas es la base de la detección del Captive Portal.
Ejemplos resueltos
Un centro de conferencias con capacidad para 2,500 personas en Londres alberga una importante cumbre tecnológica. A los 45 minutos de haber iniciado la conferencia de apertura, los asistentes informan que el problema de que el WiFi de invitados no se conecta al Captive Portal se ha generalizado. El SSID es visible, pero los dispositivos no logran obtener una dirección IP o reciben una IP pero no ven la pantalla de inicio de sesión. La red está configurada con una sola subred /23 y concesiones DHCP de 12 horas.
- Identificar el agotamiento de DHCP: Una subred /23 proporciona 1,022 direcciones IP utilizables. Con 2,500 asistentes, el pool es insuficiente. La concesión de 12 horas significa que las direcciones no se devuelven al pool cuando los asistentes salen del edificio a almorzar.
- Expandir la subred: Reconfigurar la VLAN de invitados para usar una subred /21, lo que proporciona 4,094 direcciones IP utilizables, superando cómodamente la capacidad del lugar.
- Reducir el tiempo de concesión: Cambiar el tiempo de concesión DHCP de 12 horas a 30 minutos. Esto garantiza que las direcciones IP de los dispositivos que se desconectan (por ejemplo, cuando un asistente se retira) se recuperen rápidamente.
- Liberar concesiones: Borrar las asignaciones DHCP existentes para forzar a los dispositivos activos a renovarse bajo los nuevos parámetros.
Una cadena de tiendas minoristas implementa un nuevo Captive Portal que incluye inicio de sesión social a través de Google y Facebook. Durante las pruebas, el equipo de TI descubre que la página de inicio (splash page) del portal se carga correctamente, pero cuando un usuario toca "Iniciar sesión con Google", la página agota el tiempo de espera y no se conecta. El registro de correo electrónico estándar funciona perfectamente.
- Diagnosticar falla del Walled Garden: El agotamiento del tiempo de espera indica que el dispositivo cliente no autenticado no puede comunicarse con los servidores de OAuth de Google para completar el proceso de autenticación.
- Auditar las entradas del Walled Garden: Revisar la lista de control de acceso previa a la autenticación en el controlador inalámbrico (por ejemplo, Cisco Meraki o HPE Aruba).
- Agregar los dominios requeridos: Agregar los dominios de autenticación específicos de Google y Facebook (por ejemplo, accounts.google.com) al walled garden. Fundamentalmente, agregar entradas con comodines para las CDN que sirven los recursos de la página de inicio de sesión (por ejemplo, *.gstatic.com).
- Implementar actualizaciones automatizadas: Debido a que estos proveedores cambian sus rangos de IP con frecuencia, configurar el controlador para usar la detección de dominios con comodines en lugar de una lista blanca de IP estáticas.
Preguntas de práctica
Q1. Un establecimiento minorista informa que su Captive Portal funciona perfectamente para los invitados que utilizan el registro de correo electrónico estándar, pero los invitados que intentan utilizar la opción "Iniciar sesión con Facebook" experimentan una pantalla en blanco después de tocar el botón. ¿Cuál es la causa arquitectónica más probable?
Sugerencia: Considere qué recursos de red necesita alcanzar el dispositivo no autenticado para cargar el mensaje de inicio de sesión de Facebook.
Ver respuesta modelo
El establecimiento tiene un walled garden incompleto. El gateway inalámbrico está bloqueando al dispositivo no autenticado para que no acceda a los dominios OAuth de Facebook o a la infraestructura CDN. El equipo de TI debe actualizar la lista de control de acceso previa a la autenticación para incluir todos los dominios comodín requeridos para la autenticación de Facebook.
Q2. Está diseñando la arquitectura de WiFi para invitados de un estadio de fútbol importante. El establecimiento tiene capacidad para 60,000 aficionados y los partidos duran aproximadamente 3 horas. La configuración actual utiliza una subred /16 y tiempos de concesión DHCP de 24 horas. Durante el primer partido, miles de aficionados informan que no pueden conectarse. ¿Qué cambios debería implementar?
Sugerencia: Calcule el total de direcciones IP disponibles en la subred frente a la capacidad del establecimiento, y evalúe el ciclo de vida de esas direcciones.
Ver respuesta modelo
La red está experimentando un agotamiento del pool de DHCP. Una subred /16 proporciona 65,534 direcciones IP utilizables, lo que teóricamente es suficiente para 60,000 aficionados. Sin embargo, con un tiempo de concesión de 24 horas, cualquier dispositivo que se conecte brevemente (por ejemplo, personal, proveedores o aficionados que pasan caminando) consume una dirección IP que no se liberará hasta el día siguiente. La solución es reducir el tiempo de concesión DHCP a 3 horas para que coincida con el perfil de permanencia del establecimiento, asegurando que las direcciones IP se reciclen de manera eficiente durante el evento.
Q3. Un huésped de un hotel se queja de que la página de inicio de sesión del Captive Portal no aparece automáticamente en su laptop. Cuando el personal de recepción revisa el dispositivo del huésped, nota que se está ejecutando un cliente VPN corporativo. ¿Por qué la VPN impide que se cargue el portal?
Sugerencia: Considere cómo una VPN enruta el tráfico y cómo el gateway intercepta la prueba del Captive Portal.
Ver respuesta modelo
La VPN cifra todo el tráfico de la laptop e intenta enrutarlo a través de un túnel seguro hacia el servidor corporativo. Debido a que el tráfico está cifrado, el gateway inalámbrico local no puede inspeccionarlo, no puede identificar la prueba de canary HTTP no cifrada y, por lo tanto, no puede emitir la redirección HTTP 302 requerida para activar el Captive Portal. El invitado debe desactivar la VPN, autenticarse a través del portal y luego volver a activar la VPN.
Continúe leyendo esta serie
El portal de invitados de Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aisla una falla de redirección en el portal de invitados de UniFi siguiendo en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para abordar la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de cuenta de UniFi OS y pruebas de aislamiento de DNS.
La página de inicio de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta guía práctica de soporte posterior a la instalación aísla en qué punto ha fallado el flujo de inicio de Cisco Meraki: autorización del cliente, inicio de la redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Ofrece a los equipos de TI de los establecimientos una ruta de validación controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en toda la red activa.
Guía de configuración de WiFi para invitados empresarial: segmentación de VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi para invitados como un servicio de acceso controlado a internet, utilizando segmentación de VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple respaldan una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas operativos, de pago y del personal.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.