
WPA2 Personal vs Enterprise: ¿cuál es la diferencia y cuál debería utilizar?
Esta guía de referencia técnica proporciona una comparación exhaustiva de los protocolos de seguridad WPA2 Personal y WPA2 Enterprise dentro de entornos WiFi empresariales. Describe las diferencias de arquitectura, las metodologías de implementación y las implicaciones de seguridad de cada estándar para ayudar a los arquitectos de redes y líderes de TI a tomar decisiones de implementación informadas.
Video overview
Parte de nuestra serie principal: Guía de Seguridad WiFi Empresarial →
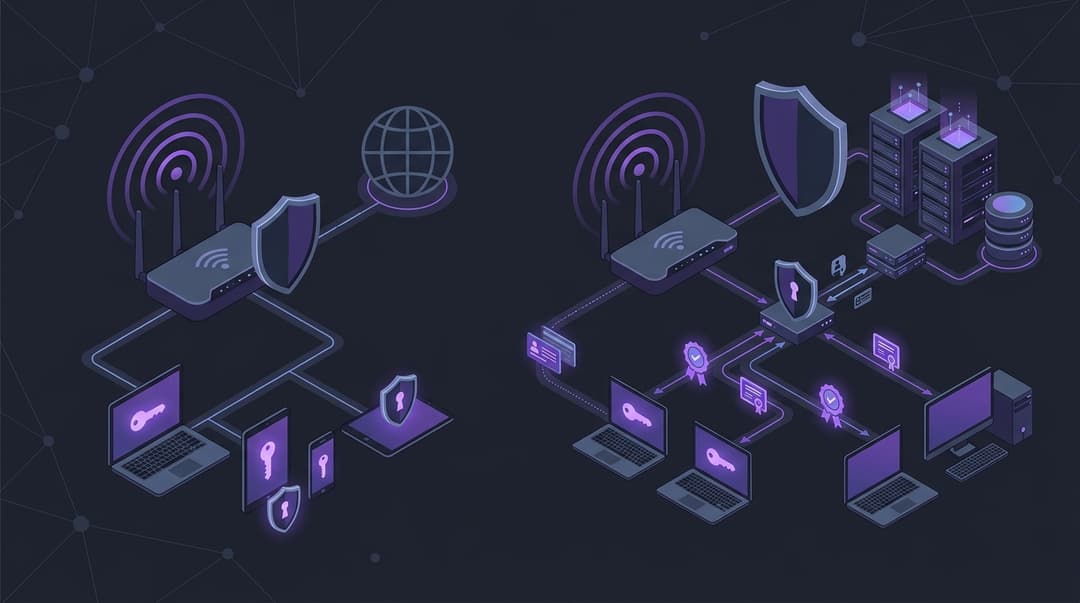
Resumen Ejecutivo
La seguridad inalámbrica es un pilar fundamental de la infraestructura empresarial moderna. Para los directores de TI, arquitectos de red y CTO, seleccionar el protocolo de seguridad inalámbrica adecuado no es simplemente una opción técnica, sino una decisión crítica de gestión de riesgos. Esta guía examina las diferencias fundamentales entre WPA2 Personal (WPA2-PSK) y WPA2 Enterprise (WPA2-802.1X), detallando por qué el primero introduce vulnerabilidades inaceptables en entornos comerciales.
Mientras que WPA2 Personal depende de una única Clave Precompartida (PSK) compartida entre todos los usuarios, WPA2 Enterprise utiliza credenciales individuales autenticadas a través de un servidor central. Esta distinción arquitectónica elimina el riesgo de que la clave compartida se vea comprometida, permite un control de acceso detallado y proporciona pistas de auditoría completas. Para las organizaciones que gestionan hoteles, cadenas de retail, estadios u oficinas corporativas, la transición a WPA2 Enterprise es esencial para proteger los datos confidenciales, mantener el cumplimiento normativo y proteger la reputación de la marca. Este documento proporciona la profundidad técnica y los planes prácticos necesarios para ejecutar esta transición con éxito.
Análisis Técnico Detallado
Para comprender la disparidad de seguridad entre WPA2 Personal y WPA2 Enterprise, se deben analizar sus mecanismos de autenticación subyacentes y los procesos de derivación de claves criptográficas.
Arquitectura de WPA2 Personal (WPA2-PSK)
WPA2 Personal se basa en una Clave Precompartida (PSK), una frase de contraseña de entre 8 y 63 caracteres. La seguridad de este método depende del Handshake de 4 Vías (4-Way Handshake), que establece las claves de cifrado para la sesión sin transmitir la PSK real a través del aire.
- Derivación de PMK: El Punto de Acceso (AP) y la estación del cliente (STA) derivan de forma independiente la Clave Maestra por Pares (PMK). Esto se realiza utilizando el algoritmo PBKDF2 (Función de Derivación de Claves Basada en Contraseña 2), aplicando un hash a la frase de contraseña, el SSID, la longitud del SSID y repitiendo el proceso 4096 veces. Debido a que el SSID se incluye en el hash, la misma frase de contraseña en diferentes SSID produce diferentes PMK.
- El Handshake de 4 Vías: Una vez establecida la PMK, el AP y la STA ejecutan el handshake para generar la Clave Transitoria por Pares (PTK), que cifra el tráfico unicast, y la Clave Temporal de Grupo (GTK), que cifra el tráfico multicast y broadcast.
- Mensaje 1: El AP envía un valor aleatorio (ANonce) a la STA.
- Mensaje 2: La STA genera su propio valor aleatorio (SNonce) y calcula la PTK utilizando la PMK, el ANonce, el SNonce y las direcciones MAC de ambos dispositivos. La STA envía el SNonce al AP, acompañado de un Código de Integridad del Mensaje (MIC) para demostrar que conoce la PMK.
- Mensaje 3: El AP verifica el MIC, deriva la PTK y envía la GTK y un MIC a la STA.
- Mensaje 4: El STA confirma la recepción y señala que las claves están listas para su uso.
La vulnerabilidad: El defecto fundamental en WPA2 Personal es que la PMK es estática e idéntica para cada dispositivo en la red. Si un atacante captura el 4-Way Handshake (lo cual se puede forzar enviando tramas de desautenticación a un cliente conectado), puede realizar un ataque de diccionario sin conexión. Dado que el SSID y las direcciones MAC se transmiten en claro, el atacante puede precalcular hashes o utilizar herramientas aceleradas por GPU para descifrar la frase de contraseña por fuerza bruta sin interactuar con la red. Una vez recuperada la frase de contraseña, el atacante puede descifrar todo el tráfico histórico y futuro capturado de forma inalámbrica.
Arquitectura de WPA2 Enterprise (WPA2-802.1X)
WPA2 Enterprise elimina la vulnerabilidad de la clave compartida al desacoplar la autenticación del cifrado. Implementa el estándar IEEE 802.1X, el cual introduce un modelo de tres partes: el suplicante (dispositivo cliente), el autenticador (punto de acceso o controlador de LAN inalámbrica) y el servidor de autenticación (normalmente un servidor RADIUS).
En lugar de una PMK estática, WPA2 Enterprise genera dinámicamente una PMK única para cada sesión individual. El proceso de autenticación se rige por el Protocolo de autenticación extensible (EAP). Los métodos EAP más comunes implementados en entornos empresariales incluyen:
- EAP-TLS (Transport Layer Security): El método más seguro. Requiere autenticación mutua basada en certificados. Tanto el servidor como el cliente deben presentar certificados digitales válidos emitidos por una autoridad de certificación (CA) de confianza. Esto elimina por completo las vulnerabilidades basadas en contraseñas.
- PEAP-MSCHAPv2 (PEAP protegido): Un protocolo de dos etapas. En la etapa uno, el servidor RADIUS presenta su certificado al cliente, estableciendo un túnel TLS cifrado. en la etapa dos, el cliente se autentica dentro de este túnel seguro mediante un nombre de usuario y contraseña a través del protocolo MSCHAPv2. Aunque es más fácil de implementar que EAP-TLS, sigue siendo vulnerable a la sustracción de credenciales si los clientes no están configurados para validar el certificado del servidor.
- EAP-TTLS (TLS tunelizado): Similar a PEAP, establece un túnel TLS seguro utilizando el certificado del servidor. Sin embargo, la autenticación interna puede admitir directamente protocolos heredados, certificados de cliente o servicios de directorio.
Una vez que la autenticación EAP se completa con éxito, el servidor RADIUS genera una clave de sesión maestra (MSK). El servidor transmite esta MSK al autenticador (punto de acceso) a través de una conexión por cable segura (utilizando un secreto compartido entre el punto de acceso y el servidor RADIUS). El cliente y el punto de acceso utilizan entonces la MSK como la PMK para iniciar el 4-Way Handshake estándar. Debido a que la PMK es única para esa sesión y nunca se reutiliza, capturar el protocolo de enlace no ofrece ningún beneficio a un atacante; no hay ninguna frase de contraseña compartida que descifrar y el tráfico de los demás usuarios permanece completamente seguro.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
La transición de WPA2 Personal a WPA2 Enterprise requiere una planificación sistemática. A continuación se presenta el plan de despliegue para una red WPA2 Enterprise resiliente utilizando PEAP-MSCHAPv2 (como paso inicial) y EAP-TLS (para activos corporativos administrados).
Paso 1: Establecer la fuente de identidad y la PKI
Antes de configurar el hardware inalámbrico, debe establecer una fuente de identidad de confianza y una Infraestructura de Clave Pública (PKI).
- Servicios de directorio: Asegúrese de que su directorio de usuarios (Active Directory, LDAP o proveedores de identidad en la nube como Okta o Azure AD) esté poblado y estructurado con los grupos de seguridad adecuados.
- Autoridad de certificación (CA): Para EAP-TLS, despliegue una CA interna (como Active Directory Certificate Services) para emitir certificados de máquina y de usuario. Para PEAP, obtenga un certificado SSL/TLS público de una CA pública de confianza (por ejemplo, DigiCert, Sectigo) para el servidor RADIUS. Evite los certificados autofirmados para producción, ya que complican el aprovisionamiento de clientes y aumentan el riesgo de ataques de intermediario (man-in-the-middle).
Paso 2: Desplegar y configurar el servidor RADIUS
El servidor RADIUS actúa como el punto de decisión de políticas. Las opciones empresariales comunes incluyen Cisco ISE, FreeRADIUS y Microsoft Network Policy Server (NPS).
- Definir clientes RADIUS: Registre sus controladores de LAN inalámbrica (WLC) o puntos de acceso independientes como clientes RADIUS. Asigne un secreto compartido fuerte y generado de forma aleatoria (mínimo 24 caracteres) para la comunicación entre el AP/WLC y el servidor RADIUS.
- Configurar políticas de autenticación: Defina qué métodos EAP están permitidos. Desactive los protocolos débiles como PAP, CHAP y EAP-MD5. Restrinja los protocolos permitidos a EAP-TLS y PEAP-MSCHAPv2.
- Configurar políticas de autorización: Asocie grupos de directorio con niveles de acceso a la red. Por ejemplo, a los miembros del grupo 'Finance-Dept' se les debe asignar la VLAN 10, mientras que a 'Marketing-Dept' se les asigna la VLAN 20. Esto se logra devolviendo atributos RADIUS específicos en el mensaje Access-Accept (por ejemplo,
Tunnel-Type = VLAN,Tunnel-Medium-Type = 802,Tunnel-Private-Group-ID = [ID de VLAN]).
Paso 3: Configurar la infraestructura inalámbrica
Acceda a la interfaz de administración de su WLC o plataforma de gestión de AP (como el panel integrado de Purple o su controlador de hardware).
- Crear un nuevo SSID: Defina un nuevo SSID (por ejemplo, 'Corporate-Secure').
- Establecer el tipo de seguridad: Seleccione WPA2 Enterprise (o WPA3 Enterprise si el hardware lo admite, garantizando la compatibilidad con versiones anteriores).
- Configurar servidores RADIUS: Ingrese las direcciones IP de sus servidores RADIUS primario y secundario. Introduzca los secretos compartidos correspondientes configurados en el Paso 2. Establezca el puerto de autenticación en UDP 1812 y el puerto de contabilidad (accounting) en UDP 1813.
- Habilitar 802.11r (Fast Transition): Para evitar retrasos en el roaming a medida que los clientes se mueven entre AP, habilite 802.11r. Esto permite que el cliente y el AP se preasocien, reduciendo la sobrecarga de una reautenticación 802.1X completa durante los desplazamientos.
Paso 4: Aprovisionamiento e incorporación de clientes
Los dispositivos de cliente no configurados rechazarán las conexiones 802.1X si no confían en el certificado del servidor RADIUS.
- Dispositivos gestionados: Utilice la gestión de dispositivos móviles (MDM) o los objetos de política de grupo (GPO) para enviar perfiles inalámbricos a las laptops y smartphones corporativos. Estos perfiles deben especificar la CA raíz de confianza, el hostname exacto del servidor RADIUS y el método de autenticación (por ejemplo, EAP-TLS con certificados de máquina).
- Dispositivos no gestionados/BYOD: Implemente un portal de incorporación (como los flujos de trabajo de incorporación de invitados y BYOD de Purple) que guíe a los usuarios en la instalación de un certificado o perfil temporal, automatizando la configuración del suplicante.
Mejores prácticas
Para mantener un entorno WPA2 Enterprise seguro y de alto rendimiento, cumpla con los siguientes estándares de la industria:
- Exija una validación estricta del certificado: Nunca permita que los clientes se conecten sin validar el certificado del servidor RADIUS. Si la opción 'Validar certificado del servidor' está desactivada en los dispositivos de cliente, estos presentarán credenciales a ciegas a cualquier AP malicioso que transmita el mismo nombre de SSID, exponiéndolos al robo de credenciales.
- Implemente la asignación dinámica de VLAN: No coloque a todos los usuarios autenticados en una sola red plana. Utilice los atributos de RADIUS para asignar dinámicamente a los usuarios a VLANs aisladas en función de su rol, minimizando la capacidad de movimiento lateral de cualquier dispositivo comprometido.
- Aísle el tráfico de invitados: Las redes de invitados nunca deben utilizar WPA2 Enterprise o WPA2 Personal con una clave compartida. En su lugar, implemente un SSID de invitados aislado que utilice un Captive Portal con aislamiento de clientes activado a nivel de AP. Esto evita que los dispositivos de invitados se comuniquen entre sí o accedan a los recursos corporativos.
- Monitoree los registros de RADIUS: Centralice los registros de autenticación de RADIUS en un sistema SIEM (gestión de información y eventos de seguridad). Monitoree anomalías como altas tasas de fallas de autenticación, inicios de sesión desde ubicaciones inusuales o el intercambio de credenciales.
- Desactive los protocolos heredados: Asegúrese de que TKIP (protocolo de integridad de clave temporal) esté completamente desactivado. Solo se debe permitir el cifrado AES-CCMP.
Solución de problemas y mitigación de riesgos
La implementación de 802.1X introduce una complejidad que puede provocar modos de falla específicos. Comprender estos problemas permite una resolución rápida.
1. Fallas de conexión del cliente (certificado no confiable)
- Síntoma: Los dispositivos de cliente no se conectan y muestran advertencias de 'Falla de autenticación' o 'Certificado no confiable'.
- Causa raíz: El cliente no posee el certificado de la CA raíz que firmó el certificado del servidor RADIUS, o el reloj del sistema del cliente es incorrecto (lo que impide la validación válida del certificado).
- Mitigación: Asegúrese de que el certificado de la CA raíz se distribuya a todos los dispositivos gestionados a través de MDM antes de la implementación del SSID. Para BYOD, utilice un portal de incorporación para instalar la cadena de certificados.
2. Tiempos de espera agotados del servidor RADIUS
- Síntoma: Los clientes experimentan largos retrasos o no logran conectarse en absoluto, y los registros de los AP indican "servidor RADIUS inalcanzable".
- Causa raíz: La latencia de red entre el AP y el servidor RADIUS supera el umbral de tiempo de espera del AP, o los firewalls están bloqueando los puertos UDP 1812 y 1813.
- Mitigación: Ubique los servidores RADIUS geográficamente cerca de la infraestructura inalámbrica. Ajuste la configuración del tiempo de espera del AP de la predeterminada (generalmente 3 segundos) a 5 o 7 segundos para adaptarse a la latencia de la WAN si se autentica en un servidor RADIUS alojado en la nube.
3. Caídas de roaming y latencia
- Síntoma: Los usuarios experimentan llamadas VoIP cortadas o desconexiones de sesión al caminar por una instalación.
- Causa raíz: El cliente está realizando un intercambio completo de autenticación 802.1X (que puede tardar hasta 1000 ms) en cada transición de AP.
- Mitigación: Habilite 802.11r (Fast Transition) u Opportunistic Key Caching (OKC) en el controlador inalámbrico. Esto reduce los tiempos de traspaso de roaming a menos de 50 ms al reutilizar las claves almacenadas en caché.
ROI e impacto empresarial
La transición a WPA2 Enterprise representa una inversión en seguridad operativa que genera rendimientos empresariales medibles.
Reducción de riesgos y protección financiera
El impacto financiero de una filtración de datos es grave. Las redes WPA2 Personal presentan una superficie de ataque masiva; un solo empleado descontento que deje la organización con la frase de contraseña compartida requiere cambiar la clave en cada uno de los dispositivos - una pesadilla operativa que rara vez se ejecuta. Por lo tanto, los ex-empleados a menudo conservan el acceso a la red corporativa. WPA2 Enterprise mitiga este riesgo por completo. Cuando un empleado se va, inhabilitar su cuenta en el directorio central revoca instantáneamente su acceso WiFi en todos los dispositivos, lo que evita el acceso no autorizado y la posible filtración de datos.
Eficiencia operativa
Administrar claves precompartidas en cientos de dispositivos es sumamente ineficiente. El personal de TI dedica horas significativas a configurar manualmente las claves en los dispositivos nuevos, actualizar las claves cuando ocurren vulnerabilidades y solucionar problemas de conectividad. WPA2 Enterprise, integrado con una plataforma de incorporación automatizada, elimina la distribución manual de claves. Los usuarios se autentican por sí mismos utilizando las credenciales corporativas existentes, lo que reduce los tickets de soporte técnico relacionados con WiFi hasta en un 40%.
Cumplimiento regulatorio
Para las organizaciones que operan en sectores regulados (como el comercio minorista que procesa tarjetas de crédito o el sector salud que gestiona datos de pacientes), WPA2 Enterprise suele ser un requisito no negociable. Estándares como PCI-DSS (Requisito 8) e HIPAA exigen una identificación de usuario única y controles de acceso seguros. La implementación de WPA2 Enterprise garantiza el cumplimiento, evitando multas costosas y protegiendo la reputación de la marca de la organización.
Definiciones clave
WPA2 Personal (WPA2-PSK)
Un estándar de seguridad inalámbrica diseñado para redes domésticas y de pequeñas oficinas que utiliza una única clave precompartida (PSK) para la autenticación y la derivación de claves de cifrado.
Es altamente vulnerable en entornos empresariales porque la vulneración de un solo dispositivo compromete a toda la red.
WPA2 Enterprise (WPA2-802.1X)
Un estándar de seguridad inalámbrica de nivel empresarial que requiere la autenticación individual de usuarios o dispositivos a través de un servidor de autenticación externo (RADIUS) utilizando el protocolo 802.1X.
Proporciona generación dinámica de claves por sesión, eliminando las vulnerabilidades de las claves compartidas.
RADIUS (Remote Authentication Dial-In User Service)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Auditoría (AAA) para los usuarios que se conectan y utilizan un servicio de red.
Actúa como el motor de decisiones central en una red WPA2 Enterprise.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Un método EAP extremadamente seguro que utiliza certificados digitales para la autenticación mutua entre el cliente y el servidor de autenticación, eliminando la necesidad de contraseñas.
Es el estándar de la industria para proteger los dispositivos corporativos gestionados.
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
Un método EAP ampliamente utilizado que envuelve el protocolo de autenticación basado en contraseñas MSCHAPv2 dentro de un túnel TLS seguro establecido por el certificado del servidor RADIUS.
Es más fácil de implementar que EAP-TLS pero requiere una validación estricta de certificados en el lado del cliente para evitar ataques de intermediario (man-in-the-middle).
Supplicant
El cliente de software que se ejecuta en el dispositivo de un usuario (por ejemplo, laptop, smartphone) que negocia la autenticación bajo el marco de trabajo de 802.1X.
La configuración adecuada del supplicant es fundamental para una implementación exitosa de 802.1X.
Authenticator
El dispositivo de red (típicamente un Access Point inalámbrico o un Wireless LAN Controller) que facilita el proceso de autenticación al transferir credenciales entre el supplicant y el servidor de autenticación.
El authenticator bloquea todo el tráfico que no sea EAP hasta que el servidor de autenticación apruebe al cliente.
Dynamic VLAN Assignment
Una técnica de seguridad en la que un servidor RADIUS instruye a un Access Point para colocar a un cliente que se conecta en una VLAN específica según la identidad del usuario o su pertenencia a un grupo, en lugar de realizar un mapeo estático de SSID a VLAN.
Permite a las organizaciones segmentar su red de manera dinámica sin multiplicar los SSID.
Ejemplos resueltos
Una cadena minorista nacional con 150 tiendas utiliza actualmente WPA2 Personal con una única frase de contraseña para todas las terminales de punto de venta (POS) y computadoras de oficina. Deben cumplir con la certificación PCI-DSS, la cual prohíbe las credenciales compartidas para el acceso a la red. ¿Cómo deben diseñar y ejecutar la transición a WPA2 Enterprise?
- Implementar un clúster RADIUS centralizado (como FreeRADIUS o Cisco ISE) en su centro de datos principal con un nodo secundario en un centro de datos de respaldo.
- Integrar el clúster RADIUS con su dominio de Active Directory.
- Crear un grupo de seguridad dedicado en AD para las terminales POS ('POS-Devices') y otro para las laptops administrativas ('Admin-Staff').
- Configurar el servidor RADIUS para devolver la VLAN 100 (red POS aislada) para los miembros de 'POS-Devices' y la VLAN 200 para 'Admin-Staff' utilizando atributos RADIUS estándar (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID).
- Configurar los AP de las tiendas para que apunten al clúster RADIUS central, utilizando un secreto compartido único por ubicación de tienda para aislar el tráfico.
- Implementar EAP-TLS para las terminales POS utilizando certificados de máquina inscritos a través de Active Directory Certificate Services (AD CS) para garantizar que no se requiera la interacción del usuario y que las credenciales no puedan ser robadas.
Un hotel de lujo y centro de conferencias necesita asegurar su red administrativa (utilizada por recepción, administración y personal interno) al mismo tiempo que mantiene una red de invitados independiente y de alta capacidad. La configuración actual utiliza una única red WPA2 Personal para el personal, lo que provoca filtraciones frecuentes de credenciales. ¿Cómo pueden implementar una solución segura y escalable?
- Separar las redes físicas y lógicas mediante la creación de dos SSID distintos: 'Hotel-Staff' (WPA2 Enterprise) y 'Hotel-Guest' (Abierta con Captive Portal).
- Para 'Hotel-Staff', configurar PEAP-MSCHAPv2 integrado con el sistema de gestión de propiedades (PMS) del hotel o el directorio local. Esto permite al personal iniciar sesión utilizando sus credenciales individuales del directorio.
- Implementar el aislamiento de clientes en la red 'Hotel-Guest' para evitar la comunicación entre invitados.
- Integrar la plataforma de inteligencia WiFi de Purple en la red de invitados para recopilar análisis y gestionar el acceso de los invitados de forma segura a través de un captive portal, garantizando que el tráfico de invitados esté completamente segmentado de la VLAN administrativa.
- Aplicar limitación de ancho de banda en la red de invitados para evitar el agotamiento del mismo, priorizando el tráfico administrativo.
Preguntas de práctica
Q1. Un gran recinto de conferencias desea implementar una red inalámbrica segura para su personal de operaciones internas (boletería, seguridad y mantenimiento). El director de operaciones del recinto sugiere utilizar WPA2 Personal con una frase de contraseña sólida de 63 caracteres para ahorrar en costos de implementación. Como arquitecto de red, ¿cómo evaluaría esta propuesta y qué riesgos destacaría?
Sugerencia: Considere el ciclo de vida operativo de una clave compartida cuando los miembros del personal se van o se pierden los dispositivos.
Ver respuesta modelo
La propuesta debe rechazarse debido a los importantes riesgos operativos y de seguridad. Aunque una frase de contraseña de 63 caracteres es altamente resistente a los ataques de fuerza bruta, sigue siendo una clave precompartida (PSK). En un entorno con alta rotación como un recinto de conferencias, la frase de contraseña inevitablemente se compartirá, se filtrará o la conservará el personal que se retire. Para revocar el acceso de una sola persona, el equipo de TI tendría que cambiar la frase de contraseña en cada uno de los dispositivos operativos (escáneres de boletos, tabletas de seguridad, laptops de mantenimiento), lo que causaría una enorme interrupción operativa. Además, WPA2 Personal no proporciona responsabilidad individual; todas las acciones en la red aparecen bajo una única identidad compartida, lo que imposibilita el análisis forense en caso de una brecha interna. El enfoque recomendado es implementar WPA2 Enterprise (802.1X) integrado con el directorio central del recinto, lo que permite la revocación instantánea de cuentas individuales sin afectar a los demás usuarios.
Q2. Durante la implementación de PEAP-MSCHAPv2, varios dispositivos Android e iOS no logran conectarse al SSID corporativo. La investigación revela que los clientes solicitan a los usuarios que confíen en un certificado desconocido o fallan silenciosamente. ¿Cuál es la causa raíz de este comportamiento y cómo debería resolverlo el equipo de red?
Sugerencia: Observe cómo los sistemas operativos móviles modernos gestionan la validación de certificados de servidor de forma predeterminada.
Ver respuesta modelo
La causa raíz es que los sistemas operativos móviles modernos (especialmente Android 11+ e iOS 14+) imponen una validación estricta del certificado del servidor por defecto y ya no permiten a los usuarios omitir fácilmente las advertencias de seguridad. Si el servidor RADIUS utiliza un certificado autofirmado, o uno emitido por una CA interna cuyo certificado raíz no se ha instalado en los dispositivos móviles, la conexión fallará. Para resolver esto, el equipo de red debe: 1. Obtener un certificado para el servidor RADIUS de una Autoridad de Certificación (CA) de confianza pública que esté preinstalada en los almacenes de confianza de iOS y Android. 2. Asegurarse de que el nombre de dominio en el certificado coincida con el dominio configurado en el perfil inalámbrico. 3. Para dispositivos corporativos administrados, utilizar un MDM para enviar el perfil inalámbrico junto con el certificado de la CA raíz de confianza. Para dispositivos BYOD, implementar una solución de incorporación (como el portal de incorporación de Purple) para automatizar la instalación segura de la cadena de certificados requerida.
Q3. Un atacante se posiciona fuera de una oficina corporativa y captura el intercambio de 4 vías (4-way handshake) de un cliente que se conecta a una red WPA2 Personal. Explique por qué esta captura permite al atacante descifrar el tráfico de otros usuarios en la misma red, y por qué este ataque no es efectivo contra WPA2 Enterprise.
Sugerencia: Analice cómo se deriva la Clave Maestra por Pares (PMK) en ambos protocolos.
Ver respuesta modelo
En WPA2 Personal, la Clave Maestra por Pares (PMK) se deriva de forma estática a partir de la frase de contraseña compartida y el SSID. Debido a que la frase de contraseña y el SSID son idénticos para todos los usuarios, cada dispositivo en la red comparte exactamente la misma PMK. Cuando un atacante captura el intercambio de 4 vías (4-way handshake) de cualquier cliente, puede utilizar la PMK compartida junto con los nonces transmitidos públicamente (ANonce, SNonce) y las direcciones MAC para derivar la Clave Transitoria por Pares (PTK) específica de ese cliente. Esto permite al atacante descifrar el tráfico de dicho cliente. Además, como la PMK es la misma para todos, el atacante puede descifrar el tráfico de cualquier otro usuario en la red simplemente capturando sus respectivos intercambios de 4 vías. Por el contrario, WPA2 Enterprise genera dinámicamente una Clave de Sesión Maestra (MSK) única para cada sesión de autenticación individual a través de 802.1X. Esta MSK actúa como una PMK única únicamente para esa sesión. Incluso si un atacante captura el intercambio de 4 vías de un cliente, no puede descifrar el tráfico de otros usuarios porque cada usuario tiene una PMK completamente única que no se puede derivar de un secreto compartido.
Preguntas frecuentes
¿Cuál es la diferencia fundamental entre WPA2 Personal y WPA2 Enterprise?
WPA2 Personal utiliza una única clave precompartida (PSK) distribuida en todos los dispositivos cliente conectados, lo que crea un punto único de falla inherente. WPA2 Enterprise utiliza el marco de autenticación IEEE 802.1X y un servidor RADIUS externo para autenticar a cada usuario o dispositivo de forma individual con claves de sesión dinámicas y únicas.
¿Por qué WPA2 Personal no es seguro para las redes empresariales y de negocios?
Con WPA2 Personal, cualquier persona que conozca la frase de contraseña compartida puede capturar el saludo de cuatro vías y descifrar el tráfico inalámbrico aéreo de otros usuarios. Además, cuando un empleado o contratista se va, la frase de contraseña de la red permanece en sus dispositivos personales a menos que el departamento de TI reconfigure manualmente cada punto de acceso y cliente en toda la infraestructura.
¿Cumple WPA2 Personal con los estándares regulatorios como PCI-DSS e HIPAA?
No. El Requisito 8 de PCI-DSS 4.0 y la Norma de Seguridad de HIPAA § 164.312 exigen estrictamente la autenticación única de usuarios y el registro de auditoría, prohibiendo las credenciales compartidas en entornos que manejan datos de titulares de tarjetas o información médica protegida electrónica (ePHI). Se requiere WPA2 Enterprise o 802.1X basado en certificados para cumplir con estas normativas.
¿Cuál es la diferencia entre PEAP-MSCHAPv2 y EAP-TLS en WPA2 Enterprise?
PEAP-MSCHAPv2 autentica a los usuarios utilizando credenciales de usuario y contraseña del directorio corporativo encapsuladas en un túnel TLS establecido por el certificado del servidor RADIUS. EAP-TLS utiliza certificados digitales mutuos criptográficos X.509 tanto en el cliente como en el servidor, eliminando por completo las contraseñas y previniendo el robo de credenciales o los ataques de puntos de acceso no autorizados.
¿Puede una empresa operar tanto WPA2 Personal como WPA2 Enterprise simultáneamente?
Sí. Las empresas transmiten habitualmente SSIDs distintos en los mismos puntos de acceso físicos, enrutando las laptops corporativas a una red WPA2/WPA3 Enterprise 802.1X mientras conectan dispositivos IoT heredados o sin interfaz de usuario a un SSID aislado utilizando claves precompartidas de identidad (iPSK) o MPSK asignadas a VLANs restringidas.
Continúe leyendo esta serie
Cómo revocar el acceso a WiFi cuando un empleado se va
Esta guía muestra a los equipos de TI y de operaciones de recintos cómo eliminar el acceso de un empleado a la WiFi del personal cuando este se retira, sin interrumpir al resto de los trabajadores. Compara la desvinculación basada en certificados 802.1X, iPSK de identidad específica y aprovisionamiento controlado por SCIM, para luego ofrecer un manual de procedimientos para el mismo día, un método de prueba y un modelo de evidencia de auditoría.
WiFi seguro para BYOD: Incorporación con certificados Passpoint vs xPSK (iPSK)
Una guía técnica completa para equipos de TI sobre cómo proteger los dispositivos no gestionados de empleados y estudiantes (BYOD) mediante certificados Passpoint EAP-TLS de instalación sin intervención frente a tecnologías xPSK específicas de cada proveedor (iPSK/easyPSK, DPSK, PPSK, MPSK).
Tres SSIDs para gobernarlos a todos: guía de configuración de WiFi para invitados, Passpoint e IoT
Esta guía técnica proporciona un modelo definitivo para implementar el diseño de tres SSIDs WiFi en instalaciones empresariales. Detalla la configuración de un Captive Portal de WiFi de invitados abierto, la incorporación automatizada de Passpoint y la autenticación xPSK por dispositivo para lograr una segmentación de VLAN completa y un acceso a la red de confianza cero.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.