
Guías técnicas de WiFi
Guías técnicas profundas dirigidas por expertos sobre WiFi de invitados, analíticas, Captive Portals y tecnología para recintos.
54 guides in Security

¿Es seguro el WiFi de los hospitales? Lo que los pacientes y visitantes deben saber
Esta guía de referencia técnica exhaustiva examina la arquitectura de seguridad de las redes de WiFi para invitados en hospitales. Proporciona a los administradores de TI y operadores de recintos estrategias de implementación accionables, enfocándose en la segmentación de redes, los estándares de cifrado y los marcos de cumplimiento para garantizar que los datos de los pacientes permanezcan protegidos sin comprometer las operaciones clínicas.

¿Es seguro el WiFi de los aeropuertos? Una guía de seguridad para el viajero
Esta guía proporciona una referencia técnica autorizada para gerentes de TI, arquitectos de redes y directores de operaciones de instalaciones sobre los riesgos de seguridad del WiFi de los aeropuertos y cómo mitigarlos. Abarca todo el panorama de amenazas - desde puntos de acceso Evil Twin hasta servidores DHCP no autorizados - y ofrece un marco de implementación práctico y basado en estándares utilizando IEEE 802.1X, WPA3 y segmentación de red. También mapea la plataforma de análisis y WiFi para invitados de Purple con cada vector de riesgo, proporcionando puntos de integración concretos para los operadores que buscan implementar un WiFi público seguro, compatible con GDPR y comercialmente viable.

¿Es seguro el WiFi de los hoteles? Lo que todo viajero debe saber
Esta guía técnica detallada describe los riesgos de seguridad específicos inherentes a las redes WiFi de los hoteles, incluidos los AP no autorizados y los ataques MITM. Proporciona pasos de implementación prácticos y neutrales respecto al proveedor para que los gerentes de TI y arquitectos de red aseguren su infraestructura inalámbrica y aprovechen las plataformas gestionadas de WiFi para invitados.

¿Es seguro el WiFi público? La guía definitiva
Esta guía definitiva proporciona a los líderes de TI empresariales estrategias prácticas para diseñar redes de WiFi público seguras. Detalla la mitigación técnica de las principales amenazas, como los ataques MITM y los puntos de acceso no autorizados, al tiempo que describe cómo aprovechar plataformas como Purple para garantizar el cumplimiento, proteger la infraestructura corporativa y monetizar de forma segura la conectividad de los invitados.

Cómo monitorear el tráfico de red WiFi: Una guía para equipos de TI
Esta guía técnica proporciona estrategias prácticas para monitorear el tráfico WiFi empresarial, centrándose en la arquitectura, la seguridad y el rendimiento. Prepara a los equipos de TI de los sectores de hospitalidad, retail y sector público con los marcos de trabajo necesarios para implementar soluciones de monitoreo de red seguras y escalables.

Seguridad de WiFi BYOD: Cómo Permitir Dispositivos Personales de Forma Segura en su Red
Una guía práctica y neutral con respecto al proveedor para líderes de TI sobre cómo asegurar el acceso WiFi BYOD. Abarca la implementación de la autenticación 802.1X, la integración con MDM y una segmentación de red estricta para proteger los activos corporativos mientras se habilitan los dispositivos personales.

El método más seguro de autenticación WiFi: Una comparación
Esta guía de referencia técnica proporciona una comparación clasificada definitiva de los métodos de autenticación WiFi, desde el estándar WEP obsoleto hasta la autenticación basada en certificados EAP-TLS, ayudando a los administradores de TI, arquitectos de redes y CTO en sedes empresariales a tomar decisiones de seguridad informadas y alineadas con el cumplimiento. Cubre la arquitectura técnica de cada protocolo, escenarios de implementación en el mundo real en hotelería y retail, y orientación práctica de implementación para organizaciones que operan bajo las obligaciones de PCI-DSS y GDPR. Para los operadores de sedes y equipos de TI, esta guía traduce estándares criptográficos complejos en decisiones de implementación accionables con resultados comerciales medibles.

WPA-PSK explicado: qué es, cómo funciona y sus riesgos de seguridad
Esta referencia técnica autorizada desglosa la mecánica de WPA-PSK (su protocolo de enlace de 4 vías, su arquitectura criptográfica y sus vulnerabilidades de seguridad inherentes) y explica con precisión por qué las redes empresariales deben realizar la transición hacia arquitecturas robustas de 802.1X o de Captive Portal gestionados. Proporciona una guía de implementación práctica para líderes de TI que gestionan entornos complejos en los sectores de hotelería, retail, eventos y organizaciones del sector público.

¿Qué es la seguridad WiFi? Una guía completa sobre la seguridad de redes inalámbricas
Una referencia técnica completa para líderes de TI sobre cómo proteger las redes inalámbricas empresariales. Esta guía cubre la evolución de los protocolos de cifrado, las mejores prácticas arquitectónicas para la segmentación y las estrategias de defensa contra las amenazas comunes de WiFi.

Cumplimiento de PCI DSS para redes WiFi de retail
Esta guía de referencia técnica detalla los requisitos de PCI DSS v4.0 que se aplican específicamente a las redes WiFi de retail, abarcando la arquitectura de segmentación de red, los estándares de cifrado, los controles de autenticación y los requisitos de pistas de auditoría. Proporciona orientación de implementación práctica para gerentes de TI y arquitectos de red que necesitan proteger los datos de pago mientras admiten de forma segura el acceso inalámbrico corporativo y de invitados por separado.

WiFi para invitados compatible con HIPAA para proveedores de atención médica
Esta guía de referencia técnica proporciona estrategias de cumplimiento prácticas para los equipos de TI de atención médica que implementan WiFi para invitados. Cubre la segmentación de red, el manejo de datos y los requisitos de BAA para garantizar una experiencia de visitante fluida sin comprometer los estándares de HIPAA.

CCPA vs GDPR: Cumplimiento de Privacidad Global para Datos de WiFi de Invitados
Esta guía proporciona una comparación técnica exhaustiva de los requisitos de CCPA y GDPR para implementaciones de WiFi de invitados. Ofrece estrategias prácticas para líderes de TI y arquitectos de redes para construir un marco de consentimiento unificado y de doble cumplimiento que mitigue el riesgo regulatorio mientras preserva el valor comercial de los datos de primera mano.
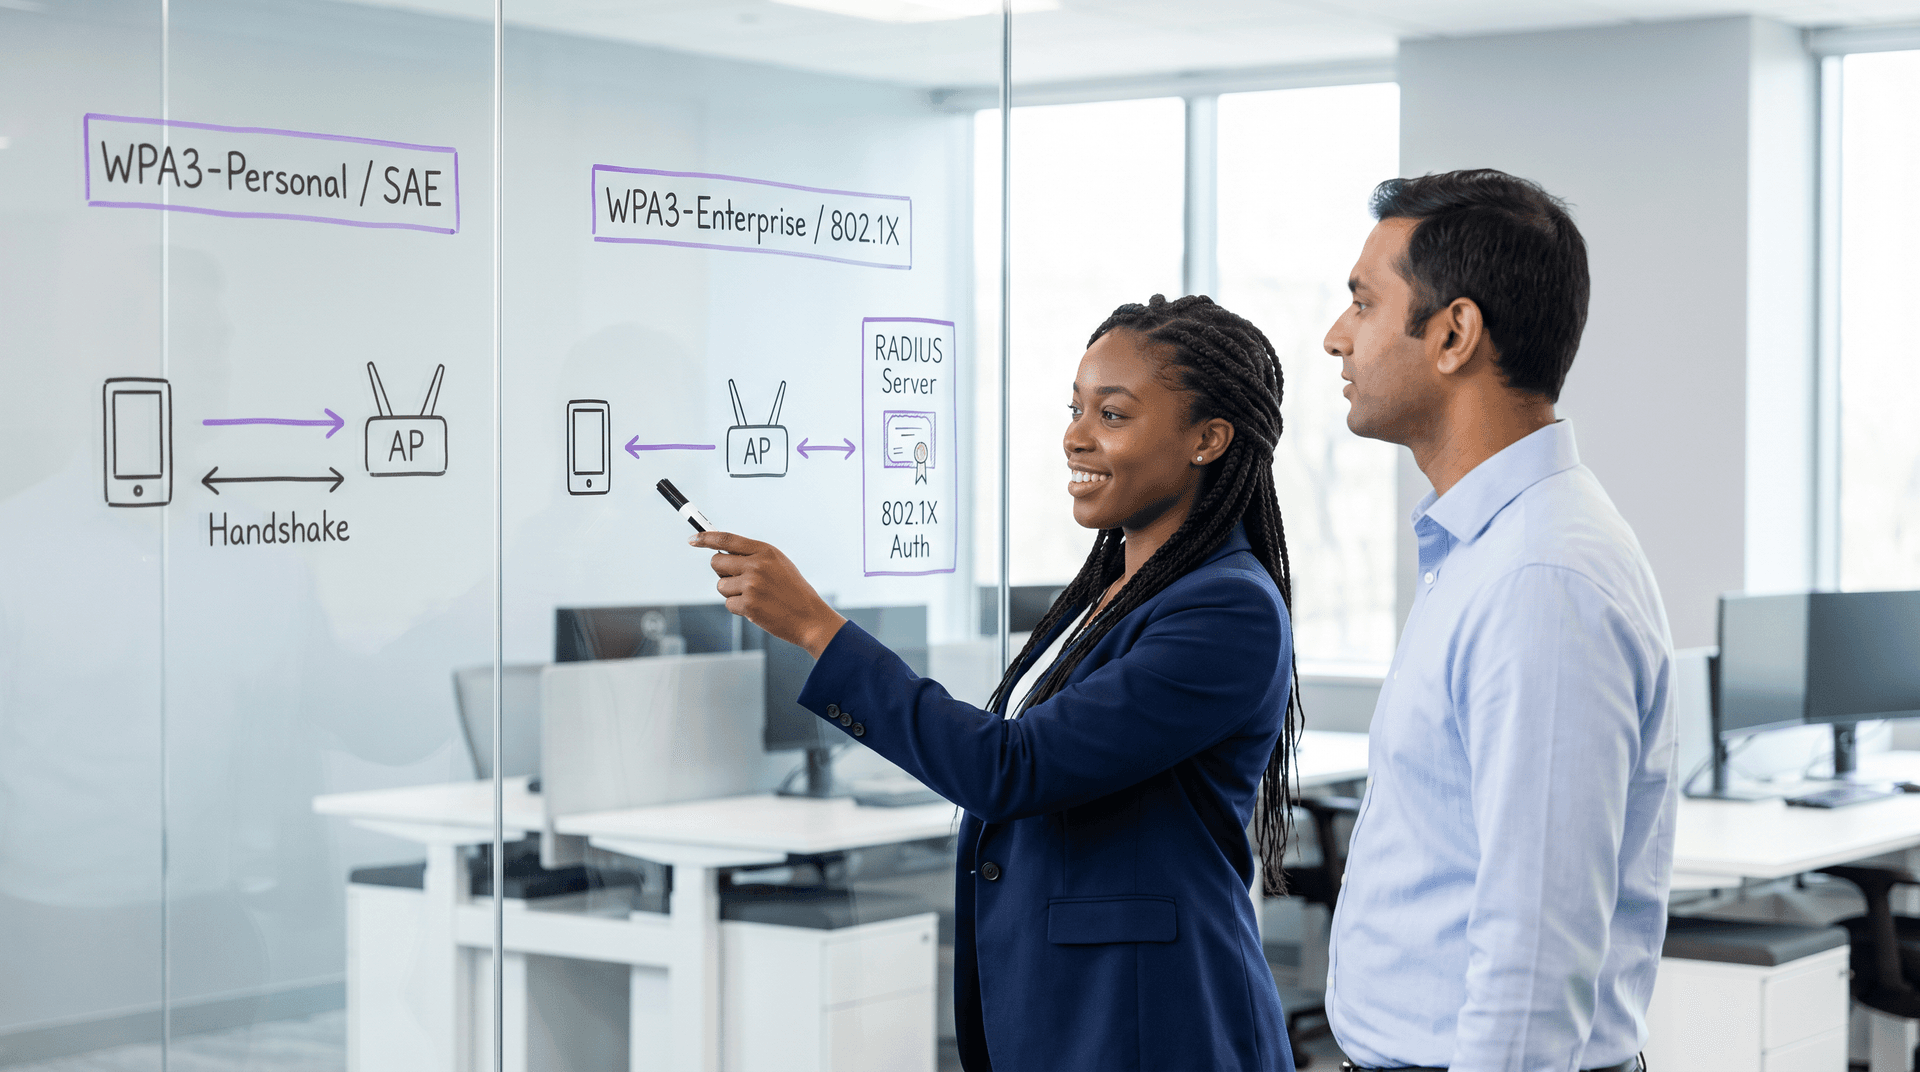
WPA3 Personal vs Enterprise: Comparación de Seguridad WiFi
Comparación técnica de WPA3 Personal (SAE) frente a WPA3 Enterprise (802.1X). Conozca las diferencias de cifrado, la autenticación RADIUS y los pasos de implementación empresarial.
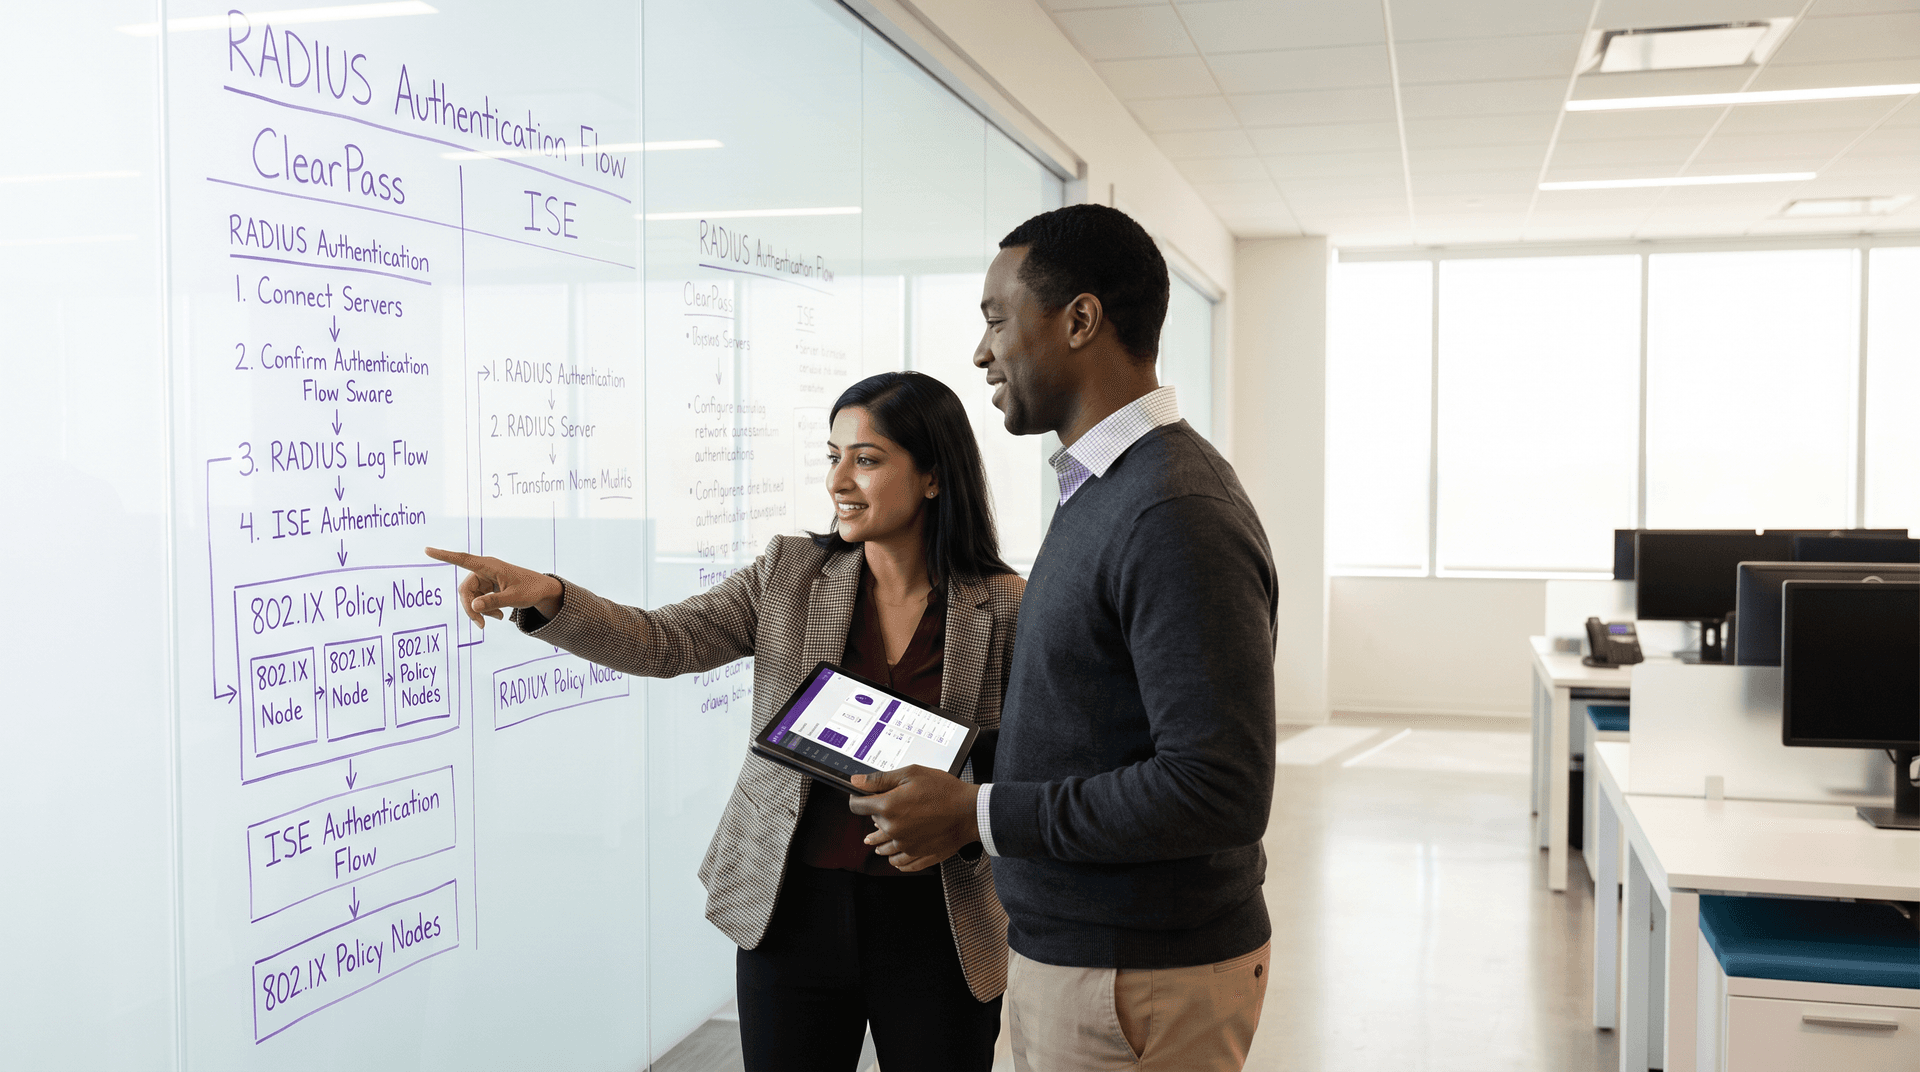
Aruba ClearPass vs Cisco ISE: comparación de plataformas NAC para empresas
Compare Aruba ClearPass Policy Manager y Cisco ISE. Evalúe AAA RADIUS multifabricante, motores de políticas 802.1X, costos de licenciamiento e integración de WiFi de invitados.
Detección de Rogue AP: Protegiendo el WiFi de los recintos frente a ataques de suplantación de identidad
Esta guía proporciona una referencia técnica detallada para gerentes de TI, arquitectos de red y directores de operaciones de recintos sobre la implementación de Sistemas de Prevención de Intrusiones Inalámbricas (WIPS) para detectar y neutralizar puntos de acceso no autorizados y ataques de gemelo malvado (evil twin). Cubre metodologías de detección, contramedidas legales, requisitos de cumplimiento y escenarios de implementación reales en entornos de hotelería, comercio minorista y sector público. Las organizaciones que implementen las estrategias aquí descritas fortalecerán su postura de seguridad inalámbrica, reducirán el riesgo de cumplimiento y protegerán tanto su infraestructura como a sus usuarios de las amenazas de suplantación de WiFi.

ISO 27001 Guest WiFi: Una guía introductoria de cumplimiento
Esta referencia técnica autoritativa mapea las implementaciones de guest WiFi directamente con los controles de ISO 27001:2022, detallando los requisitos de segregación de red, registro y tratamiento de riesgos. Proporciona orientación práctica para gerentes de TI y arquitectos de red sobre cómo generar evidencia lista para auditorías y aprovechar las atestaciones SOC 2 de proveedores para cumplir con los mandatos de aseguramiento de proveedores del SGSI.

Filtrado DNS para WiFi de invitados: Bloqueo de malware y contenido inapropiado
Esta guía proporciona a los gerentes de TI, arquitectos de red y directores de operaciones de instalaciones una referencia técnica definitiva para implementar el filtrado DNS en redes WiFi de invitados. Cubre la arquitectura del bloqueo de amenazas a nivel DNS, una comparación de proveedores de los principales servicios de DNS en la nube, una guía de implementación paso a paso y casos de estudio reales de entornos de hotelería y retail. El filtrado DNS es la primera línea de defensa más rentable contra el malware, el phishing y el contenido inapropiado en redes públicas, y esta guía capacita a los equipos para implementarlo con confianza y en conformidad con los requisitos de PCI-DSS, GDPR y HIPAA.

Tiempos de espera de sesión en WiFi de invitados: Equilibrio entre UX y seguridad
Esta guía proporciona un marco práctico para configurar los tiempos de espera de sesión en redes WiFi de invitados, logrando un equilibrio entre una experiencia de usuario fluida y una seguridad robusta. Cubre tiempos de espera por inactividad, tiempos de espera absolutos, estrategias de autenticación y escenarios de implementación específicos del sector para líderes de TI y operaciones en establecimientos.

PEAP-MSCHAPv2: Por qué sigue siendo común, por qué es riesgoso y cómo avanzar
Una guía de referencia técnica completa que detalla las vulnerabilidades críticas de seguridad de PEAP-MSCHAPv2, incluidos los ataques de gemelo malvado (evil twin) y la captura de credenciales. Proporciona una hoja de ruta práctica y neutral respecto al proveedor para que los equipos de TI migren las redes WiFi empresariales a una autenticación segura EAP-TLS basada en certificados.

Arquitectura de WiFi Zero Trust: Aplicación de Zero Trust a redes de recintos
Una guía de referencia técnica completa que detalla cómo los operadores de recintos pueden aplicar los principios de Zero Trust a las redes WiFi empresariales. Cubre la verificación continua, la microsegmentación y la aplicación de políticas de estado del dispositivo para proteger entornos de hospitalidad, retail y sector público contra el movimiento lateral y los riesgos de cumplimiento.

Conceptos fundamentales de PKI para administradores de WiFi: Certificados, AC y cadenas de confianza
Esta guía de referencia técnica explica los conceptos fundamentales de la Infraestructura de Clave Pública (PKI) para los administradores de WiFi empresarial, abarcando autoridades de certificación, cadenas de confianza y certificados X.509. Detalla cómo la PKI sustenta la autenticación mutua EAP-TLS y proporciona orientación de implementación práctica para equipos de TI en entornos de hotelería, comercio minorista y sector público. Comprender PKI es un requisito previo obligatorio para implementar la autenticación de WiFi para el personal basada en certificados con Purple.

La guía definitiva de la arquitectura y autenticación de OpenRoaming
Esta guía proporciona una referencia técnica autorizada sobre la arquitectura de WBA OpenRoaming, que abarca la base de Passpoint, la federación RADIUS, la seguridad mTLS de RadSec y una guía de implementación paso a paso para recintos empresariales. Equipará a los gerentes de TI, arquitectos de redes y operadores de recintos con el conocimiento para reemplazar los Captive Portals con una conectividad WiFi fluida, segura y que cumpla con las normativas, ofreciendo un ROI medible.

OCSP y revocación de certificados para la autenticación WiFi
Esta guía completa explora los mecanismos críticos de revocación de certificados en entornos WiFi empresariales, centrándose en la transición de las CRL a OCSP. Proporciona estrategias de implementación prácticas para equipos de TI que gestionan redes de gran escala y alta densidad, donde la seguridad en tiempo real y la baja latencia son primordiales.

Evaluación de Postura de Dispositivos para Network Access Control
Esta guía técnica explica cómo funciona la evaluación de postura de dispositivos para Network Access Control (NAC), detallando la arquitectura, la integración con MDM y los flujos de remediación necesarios para implementar WiFi Zero Trust en entornos corporativos y recintos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
