
Guías técnicas de WiFi
Guías técnicas profundas dirigidas por expertos sobre WiFi de invitados, analíticas, Captive Portals y tecnología para recintos.
82 guides in Network Design
Arquitectura de VLAN y PSK por unidad: un recorrido de diseño para redes MDU
Podrá elegir entre una VLAN por departamento y una política portada por la clave única de cada residente, utilizando cuatro factores: puertos cableados, rotación, recuento de segmentos y soporte de hardware. Luego podrá dimensionar los alcances DHCP, contar segmentos frente a sus límites reales de plataforma y estimar el costo de operación para sitios BTR, PBSA y aparthoteles.
Retrofit vs new build: planning MDU WiFi cabling and access point placement
Decide whether an apartment building needs corridor or in-unit access points, and plan the cabling, risers, fire-stopping and PoE budget each path demands. You will be able to scope an occupied-building retrofit around access limits, or bring network design into a new build by RIBA Stage 3 so every AP sits within the 90-metre permanent link.
Costo de WiFi administrado por puerta: un modelo práctico para operadores de MDU
Podrá calcular un costo de WiFi administrado por puerta justificable para un proyecto MDU, desglosado línea por línea en cableado, puntos de acceso, conmutación, licencias y soporte. De este modo, podrá normalizar las ofertas de servicios administrados, evaluar cómo influyen la escala y la vida útil de los activos, y comparar el costo mensual totalmente cargado con una referencia de banda ancha residencial.
Cómo implementar iPSK en Cisco Meraki, HPE Aruba y Ruckus
Esta guía de referencia práctica muestra cómo implementar iPSK en Cisco Meraki, MPSK en HPE Aruba Central y DPSK en Ruckus SmartZone, con un breve apéndice para UniFi PPSK. Se centra en la emisión de claves, asignación de VLAN o políticas, flujos de decisión RADIUS y pruebas de revocación que demuestran el funcionamiento de una implementación en un entorno real.
Bulk internet agreement vs managed WiFi: qué modelo se adapta a su edificio
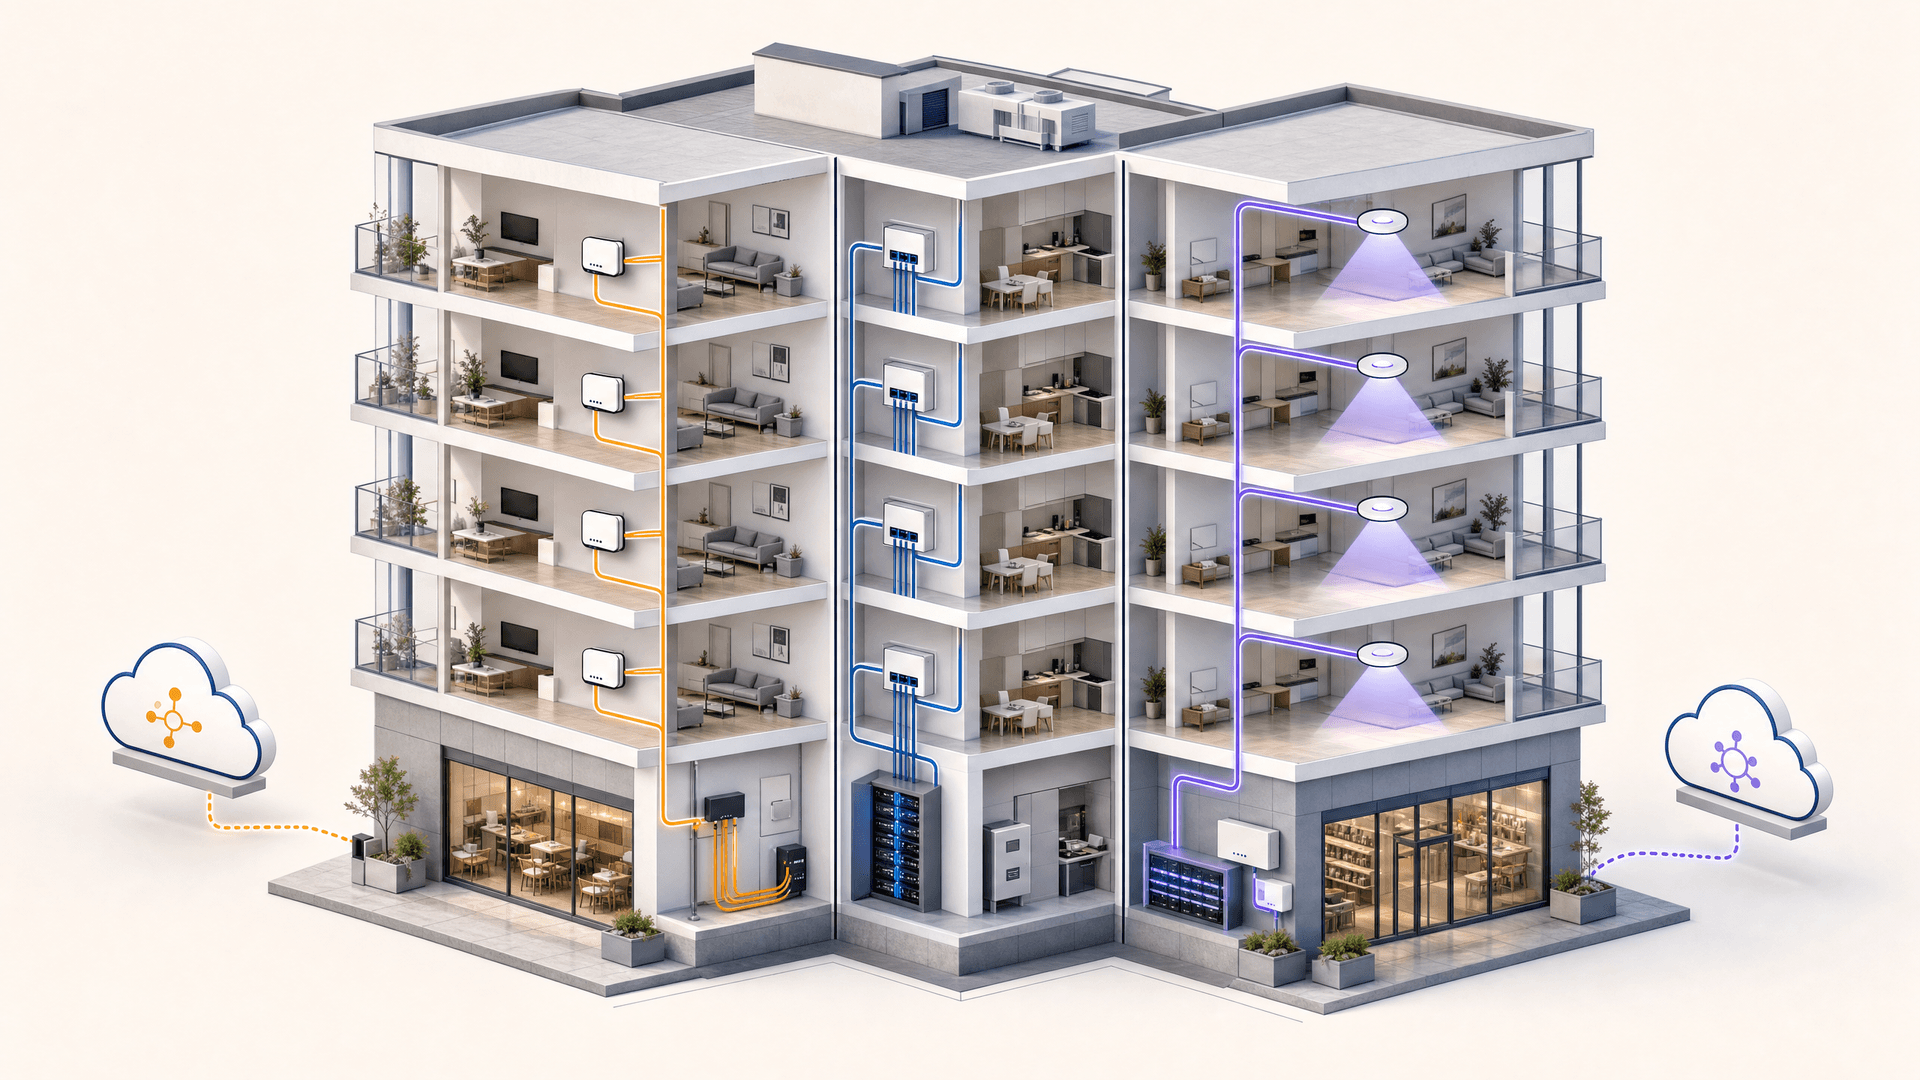
Una referencia práctica de adquisición para líderes de propiedades, TI y operaciones que compara la banda ancha minorista pagada por el residente, un bulk internet agreement y el managed WiFi. Aclara la propiedad, la mudanza del residente, la seguridad, el alcance de los costos y la salida contractual, utilizando el marco de bulk-internet de EE. UU. y sus equivalentes del Reino Unido.
Soluciones de WiFi para departamentos: una guía completa para empresas
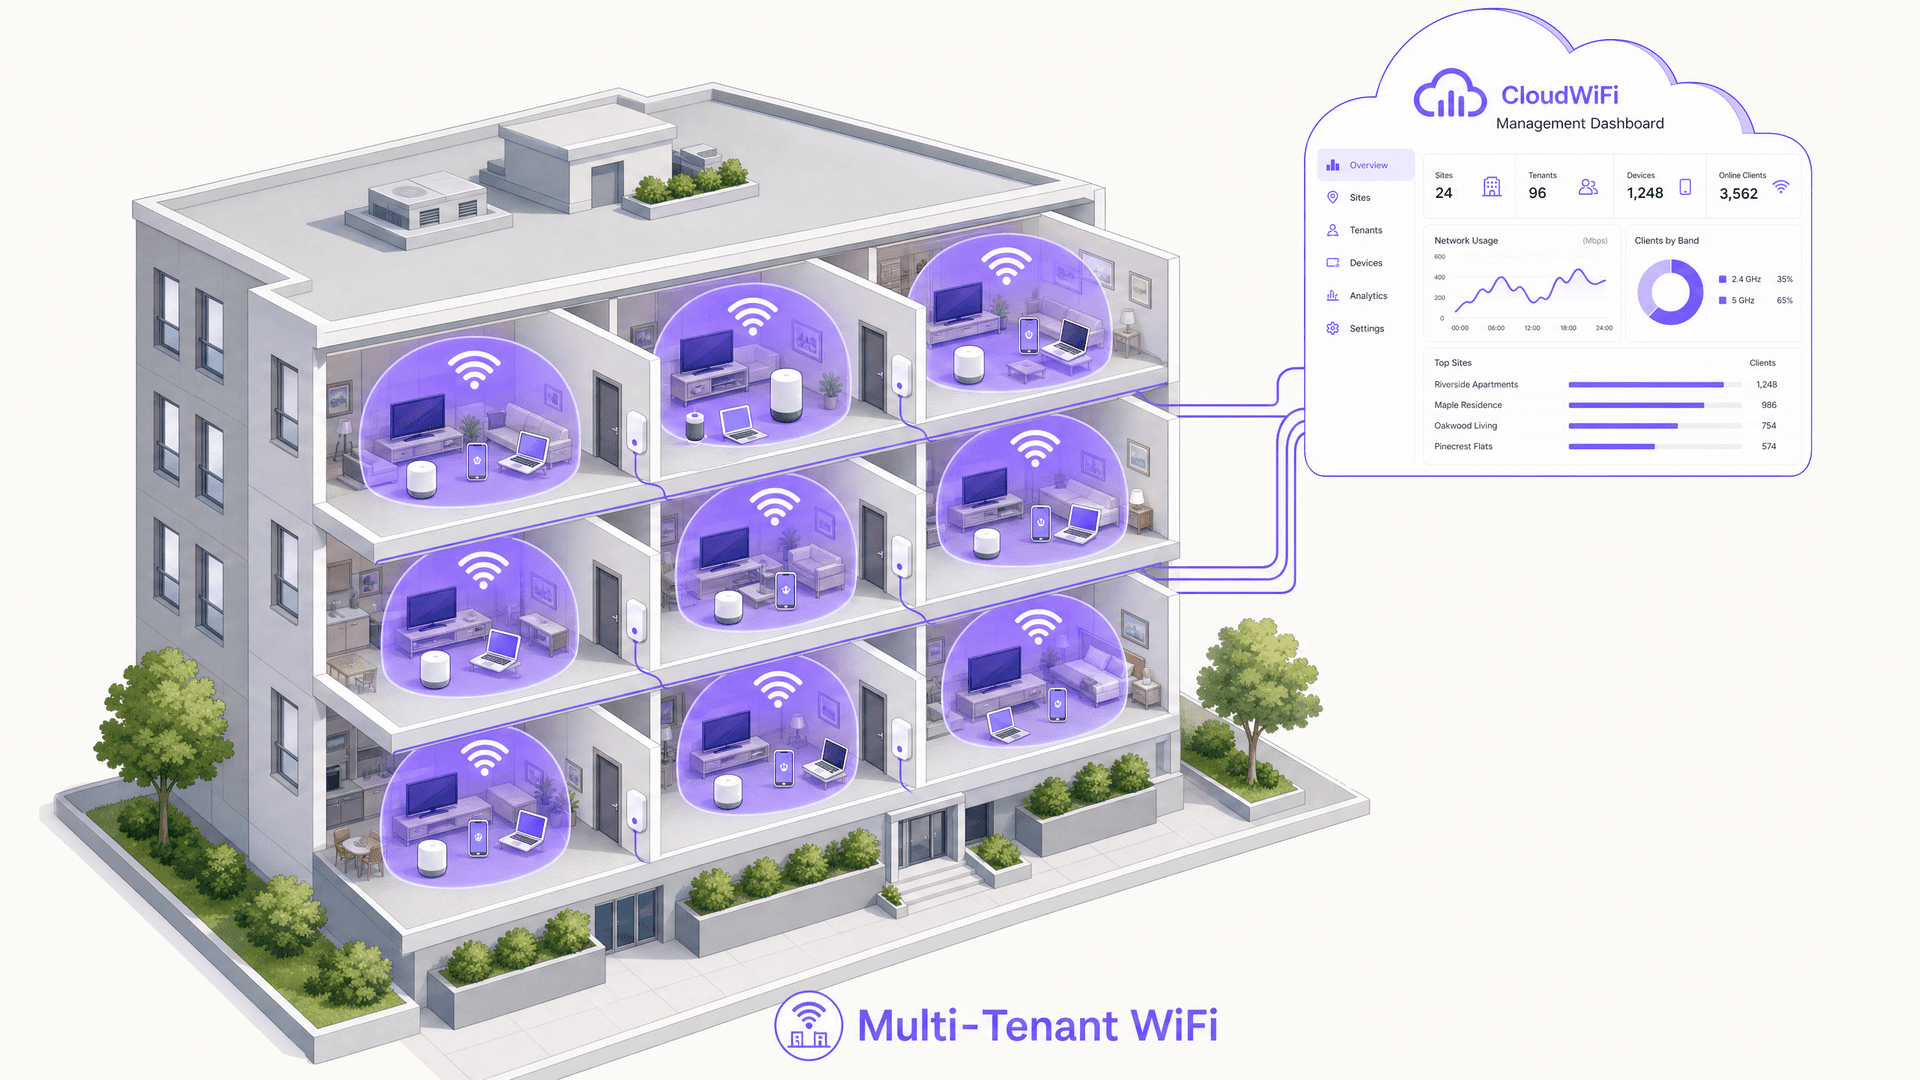
Esta guía cubre la arquitectura, la implementación y el caso de negocio de las soluciones de WiFi para departamentos en propiedades Build to Rent (BTR) y unidades multi-residenciales (MDU). Explica cómo la tecnología Identity Pre-Shared Key (iPSK) crea burbujas de red seguras y aisladas para cada residente, al tiempo que admite dispositivos inteligentes e IoT. Los desarrolladores inmobiliarios, arrendadores y operadores de BTR encontrarán orientación práctica para la implementación, datos de ROI y escenarios de implementación resueltos.
Cox business managed WiFi: una guía completa para empresas
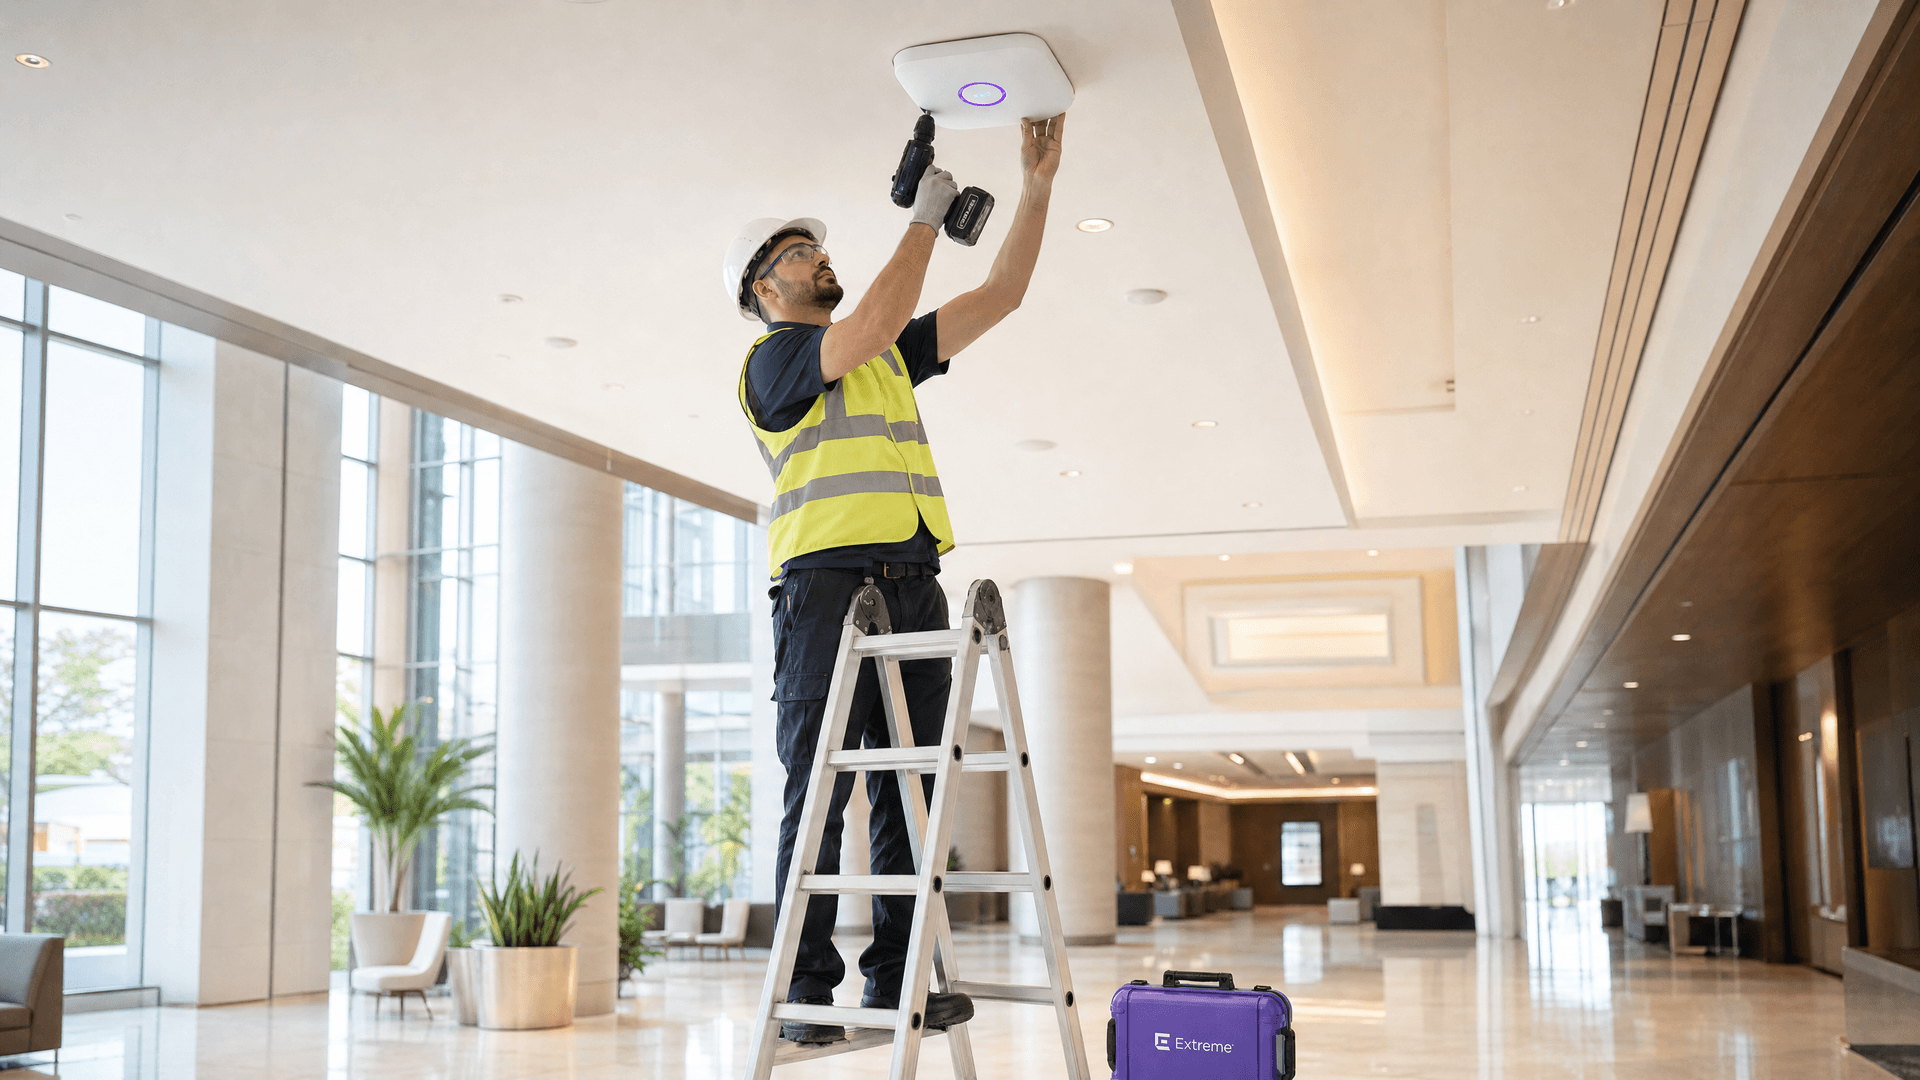
Esta guía detalla cómo los desarrolladores inmobiliarios y operadores de BTR pueden implementar redes escalables y seguras utilizando Cox Business managed WiFi. Cubre la arquitectura de red, la implementación de hardware independiente del proveedor y el impacto comercial de transformar la conectividad de un dolor de cabeza operativo a una infraestructura confiable.
Servicio al cliente de WiFi administrado de Spectrum: una guía completa para empresas
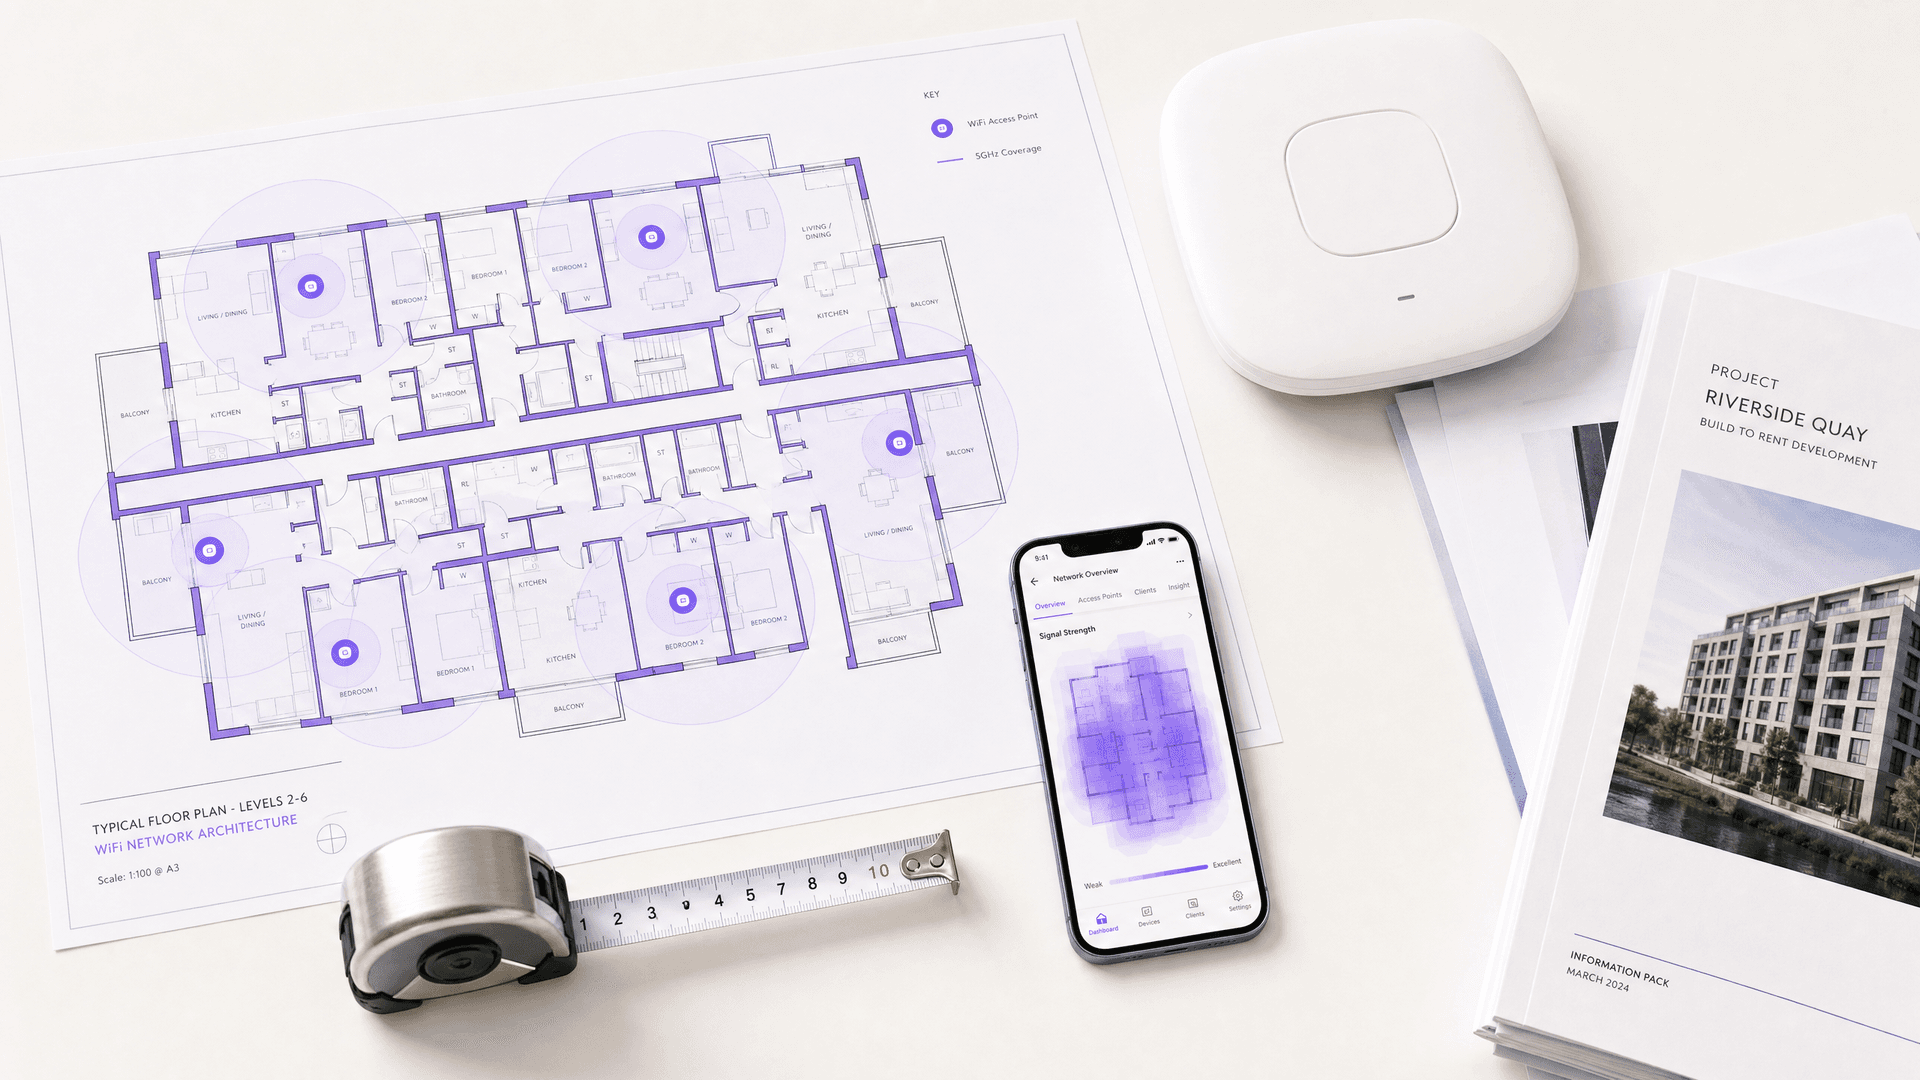
Esta guía completa detalla cómo los operadores de build-to-rent y los desarrolladores inmobiliarios pueden implementar WiFi administrado de Spectrum para proporcionar experiencias de red seguras y aisladas para los residentes. Cubre la arquitectura técnica de cloud RADIUS, el aislamiento de VLAN e iPSK, junto con estrategias de implementación prácticas para reducir la carga de soporte técnico.
Servicios de WiFi gestionado en Dubái: una guía completa para empresas
Esta guía ofrece a los directores de TI, arquitectos de red y desarrolladores inmobiliarios un marco práctico para desplegar servicios de WiFi gestionado en Dubái. Cubre el aislamiento multi-inquilino mediante iPSK, la arquitectura de segmentación de VLAN, el cumplimiento de TDRA y la PDPL de los EAU, y el caso comercial de tratar la conectividad como un servicio gestionado en entornos de hotelería, comercio minorista y BTR.
Soluciones de WiFi administrado en Dubai: una guía completa para empresas
Esta guía proporciona a los directores de TI, arquitectos de red y desarrolladores inmobiliarios en Dubai un plan práctico para implementar soluciones de WiFi administrado en entornos multiinquilino. Cubre la arquitectura técnica de la segmentación de VLAN, iPSK y autenticación 802.1X, junto con los requisitos de cumplimiento de la TDRA y el caso comercial para tratar la conectividad como un servicio administrado. Ya sea que opere un desarrollo Build to Rent, un hotel de lujo o un centro comercial, esta guía le brinda los marcos de decisión y los pasos de implementación para implementar y administrar WiFi de nivel empresarial a escala.
Soluciones de WiFi gestionadas en la nube: guía de despliegue empresarial | Purple
Despliegue WiFi gestionado en la nube en edificios comerciales y multi-inquilino. Compare arquitecturas, configure el aislamiento de iPSK y VLAN, y modele el TCO y el ROI de los servicios.
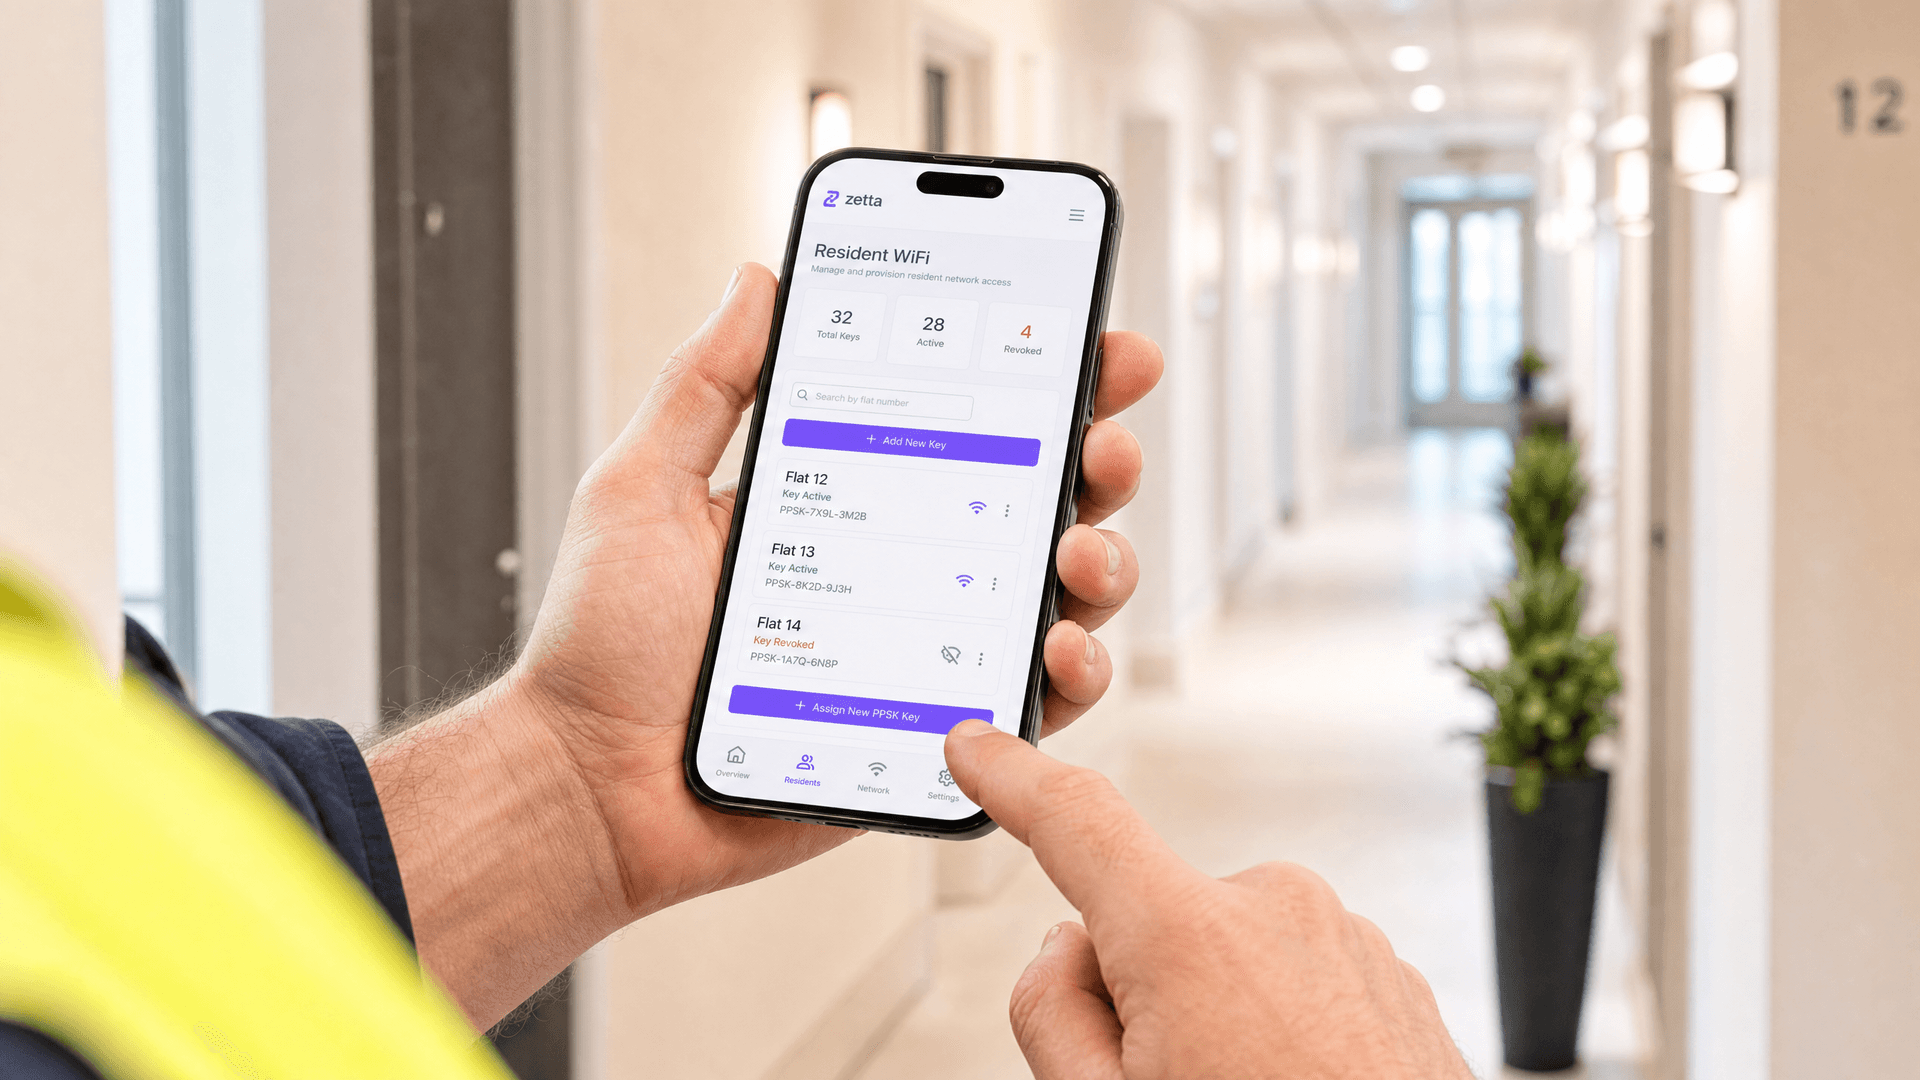
PPSK WiFi: comparación de funciones y modelos de implementación
Guía técnica para arquitecturas de Clave Precompartida Privada (PPSK) e iPSK de identidad: redireccionamiento dinámico de VLAN, aislamiento de mDNS, incorporación de IoT y recuperación de tiempo de aire en MDUs y viviendas estudiantiles.
Cómo configurar el WiFi de invitados: una guía definitiva de configuración empresarial segura
Esta guía definitiva proporciona a los líderes de TI y arquitectos de redes un diseño estructural definitivo para implementar un WiFi de invitados empresarial seguro. Cubre la arquitectura esencial, la migración a WPA3, la segmentación de VLAN y la integración de Captive Portal para proteger los sistemas internos mientras se recopilan datos de primera mano en conformidad con la ley.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas (beacon overhead) de SSID mediante la unificación de múltiples redes dedicadas en un solo SSID utilizando PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hotelería, comercio minorista, estadios y organizaciones del sector público encontrarán orientación de arquitectura aplicable y ejemplos prácticos del mundo real.
¿Qué es un Probe Request? Entendiendo cómo los dispositivos descubren redes
Esta guía de referencia técnica proporciona un análisis profundo de los probe requests de IEEE 802.11, el escaneo activo frente al pasivo y el impacto de la aleatorización de MAC en la analítica de locaciones. Ofrece estrategias de implementación prácticas para que los arquitectos de red optimicen implementaciones de alta densidad, mitiguen las tormentas de sondas y garanticen una recopilación de datos precisa y conforme a GDPR utilizando capas de identidad autenticadas.
Cómo solucionar los problemas de WiFi lento sin mejorar tu plan de Internet
Una guía de referencia técnica completa para gerentes de TI y arquitectos de red sobre cómo optimizar el rendimiento de la WiFi empresarial sin aumentar el ancho de banda del ISP. Cubre la sintonización de RF, la gestión de la densidad de clientes, la implementación de QoS y cómo aprovechar la analítica de WiFi para diagnosticar y resolver cuellos de botella.
Cómo implementar NAC posterior a la admisión para el monitoreo continuo de la confianza
Esta guía proporciona un plano técnico autorizado para implementar el Control de Acceso a la Red (NAC) posterior a la admisión con monitoreo continuo de la confianza en entornos empresariales que incluyen hotelería, comercio minorista, atención médica y sector público. Detalla el cambio de arquitectura de las verificaciones estáticas previas a la admisión a la aplicación dinámica y consciente de la sesión mediante RADIUS CoA, establecimiento de líneas base de comportamiento e integración de telemetría. Los arquitectos de TI y los equipos de operaciones de red encontrarán pautas de implementación prácticas, estudios de casos del mundo real, notas de alineación de cumplimiento y marcos de ROI medibles.
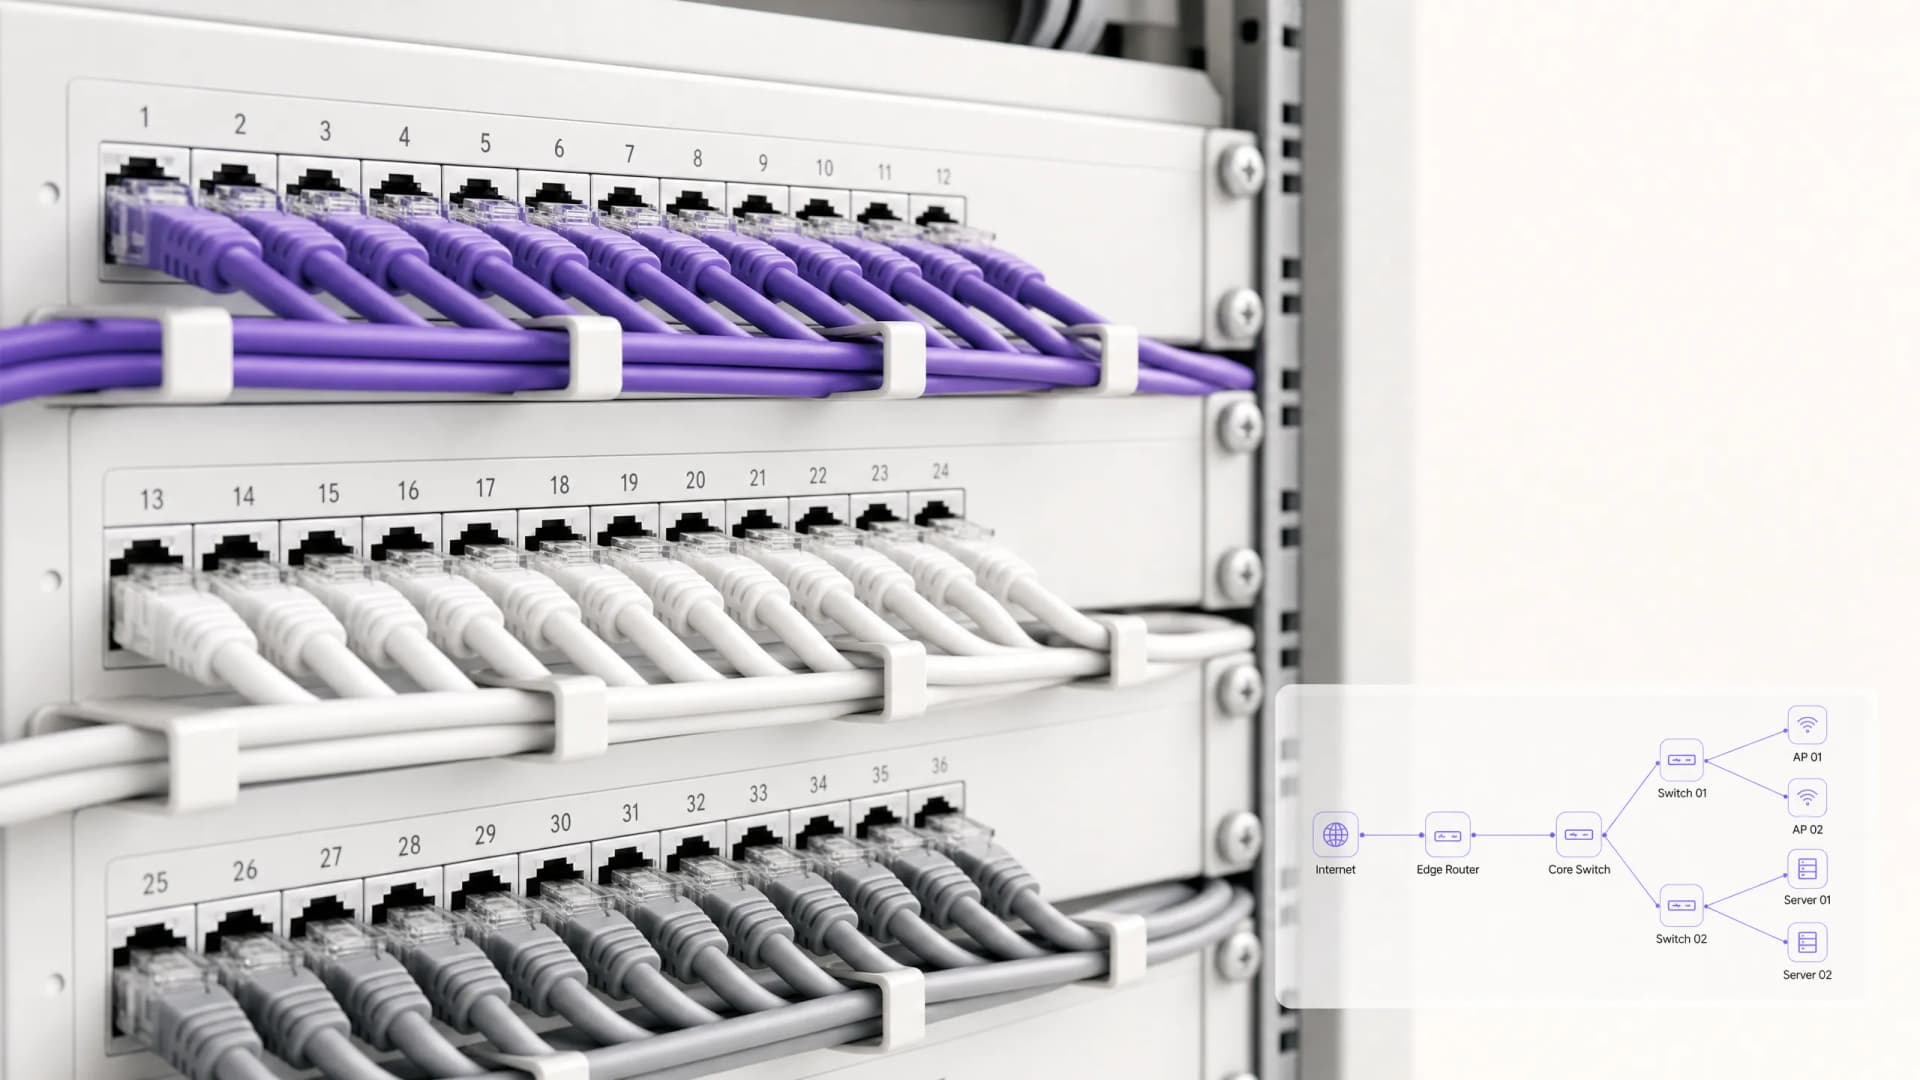
Asegurando el trabajo híbrido: Combinación de NAC con ZTNA para un acceso continuo
Esta guía técnica autorizada cubre la convergencia arquitectónica del Control de Acceso a la Red (NAC) y el Acceso a la Red Zero Trust (ZTNA) para asegurar los entornos de trabajo híbridos en espacios corporativos, de retail, hotelería y del sector público. Proporciona un plan de despliegue por fases, casos de estudio del mundo real y orientación de cumplimiento para arquitectos de TI y directores de tecnología (CTOs) que necesitan eliminar las brechas de seguridad creadas por dominios de acceso aislados de manera local y en la nube.
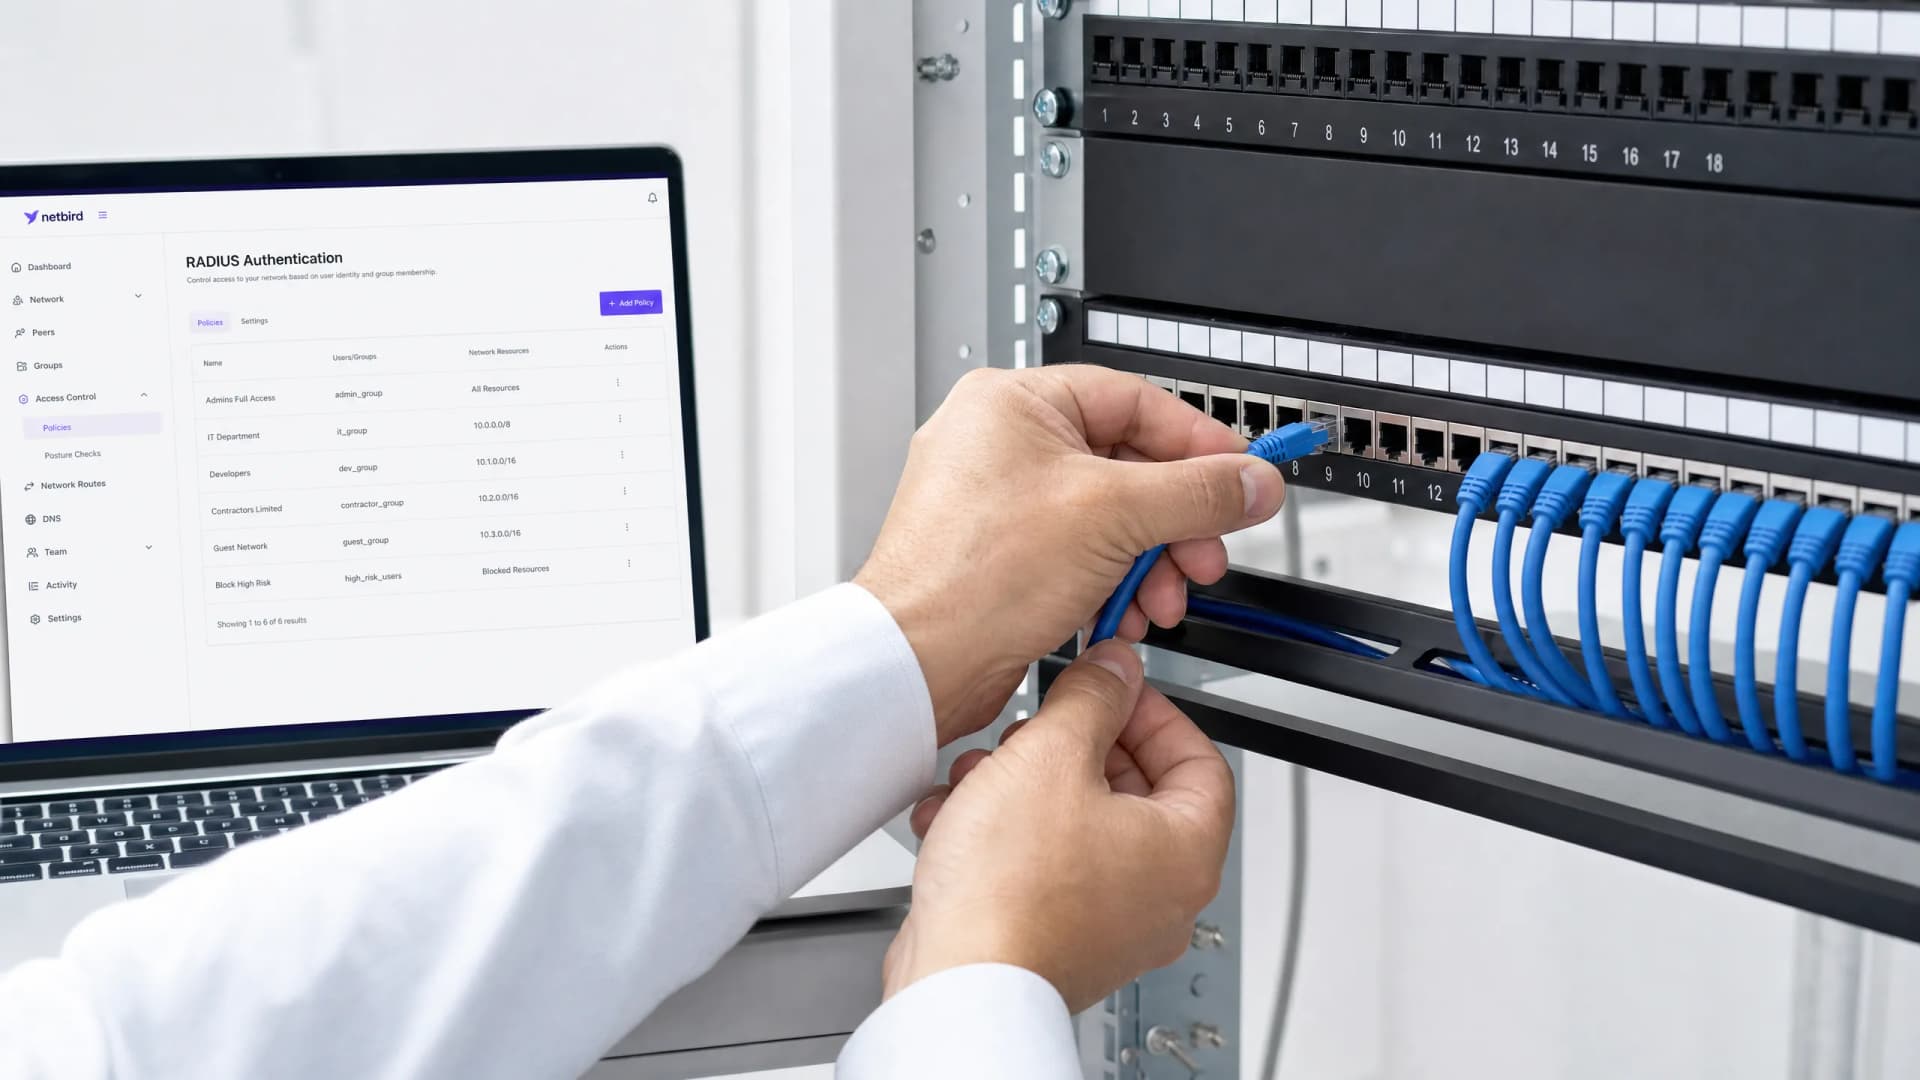
Configuración de políticas RADIUS para un control de acceso a la red detallado
Esta guía autorizada ofrece a los gerentes de TI, arquitectos de red y directores de operaciones de establecimientos un plan técnico completo para configurar políticas RADIUS con el fin de lograr un control de acceso a la red detallado. Cubre la arquitectura 802.1X, la asignación dinámica de VLAN, la selección del método EAP y estrategias de despliegue por fases. Escenarios de implementación reales en los sectores de hotelería y retail demuestran cómo estas técnicas ofrecen un ROI medible en cumplimiento, seguridad y operación.
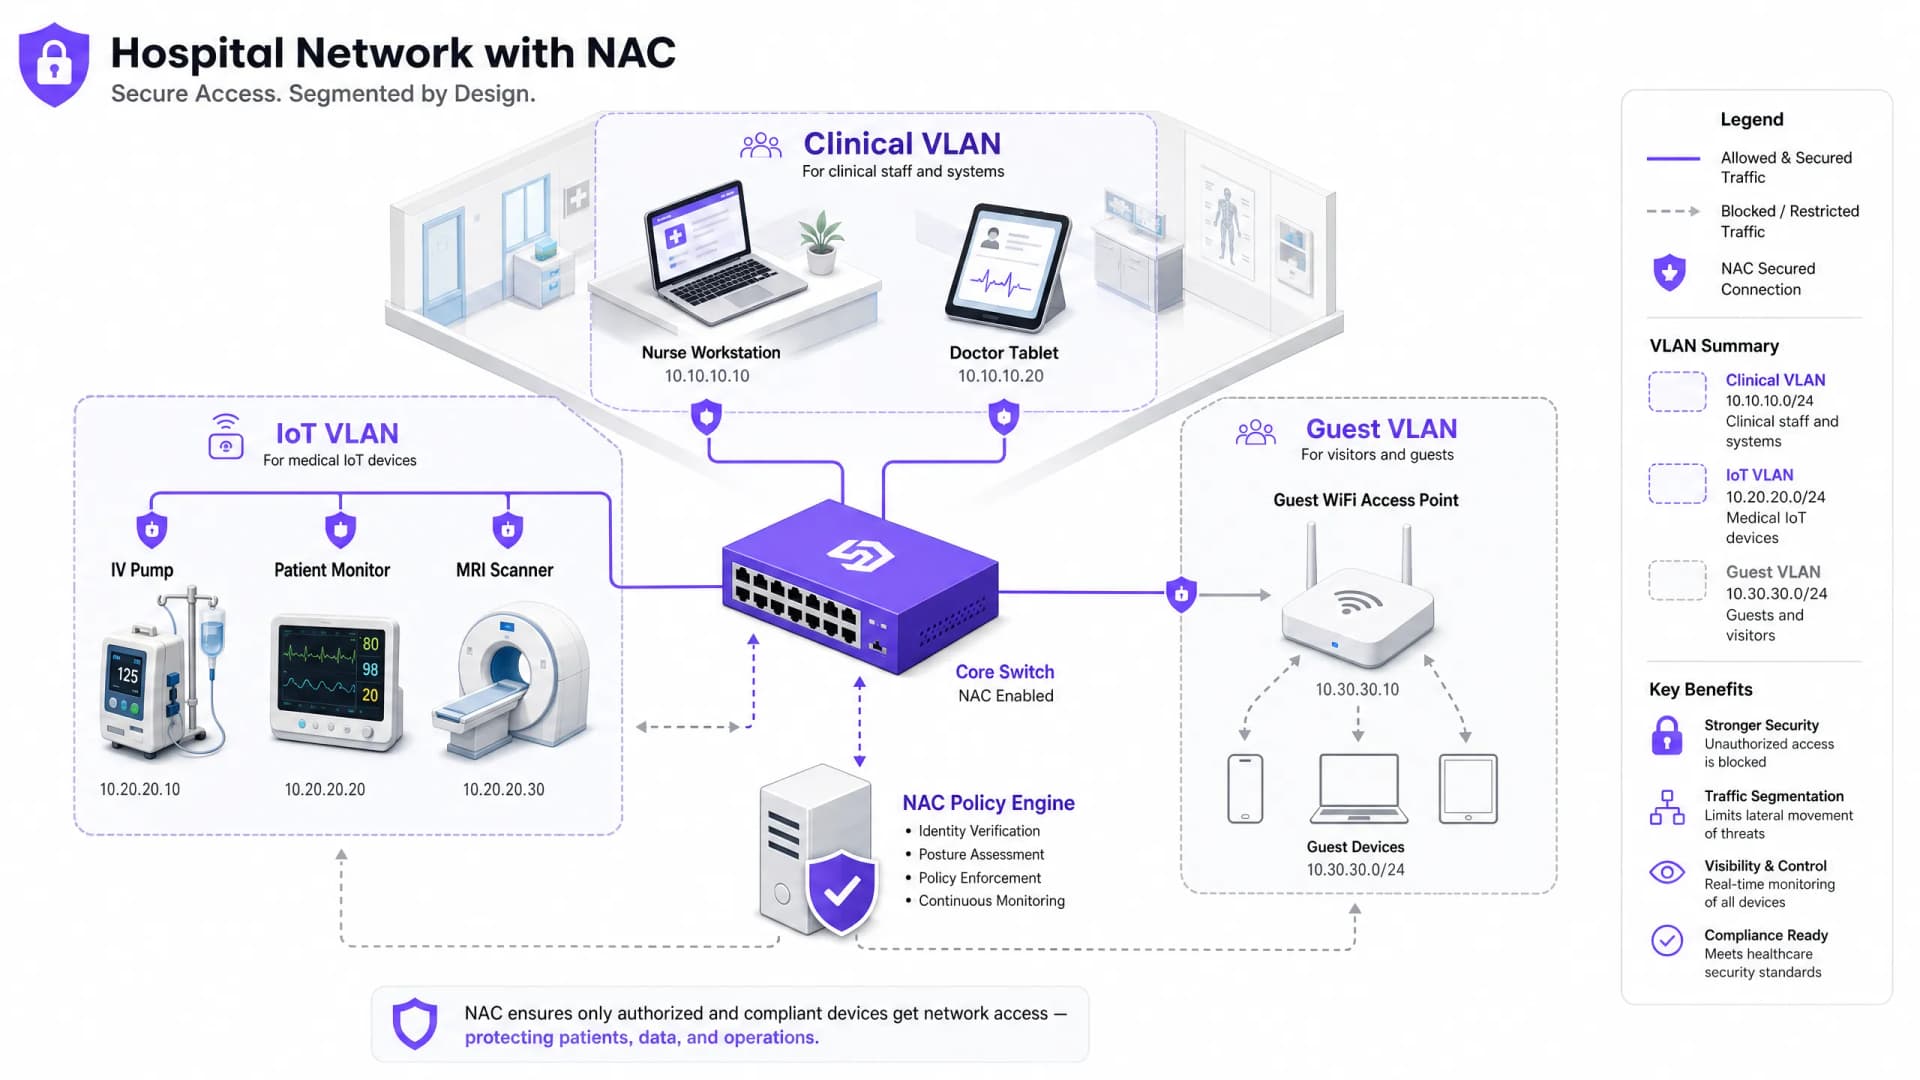
NAC para el sector salud: Protección de dispositivos médicos y datos de pacientes
Esta guía proporciona una referencia técnica completa para implementar el Control de Acceso a la Red (NAC) en entornos de atención médica, abarcando el diseño de arquitectura, los mecanismos de autenticación, la caracterización de dispositivos y la segmentación de VLAN para IoT médica, sistemas clínicos y acceso de invitados. Aborda los requisitos de cumplimiento de HIPAA, NHS DSP Toolkit, ISO 27001 y GDPR, con escenarios de implementación concretos y mejores prácticas independientes del proveedor. Para directores de TI y CTO del sector salud, este es el plan operativo para proteger los dispositivos médicos y los datos de los pacientes sin interrumpir los flujos de trabajo clínicos.
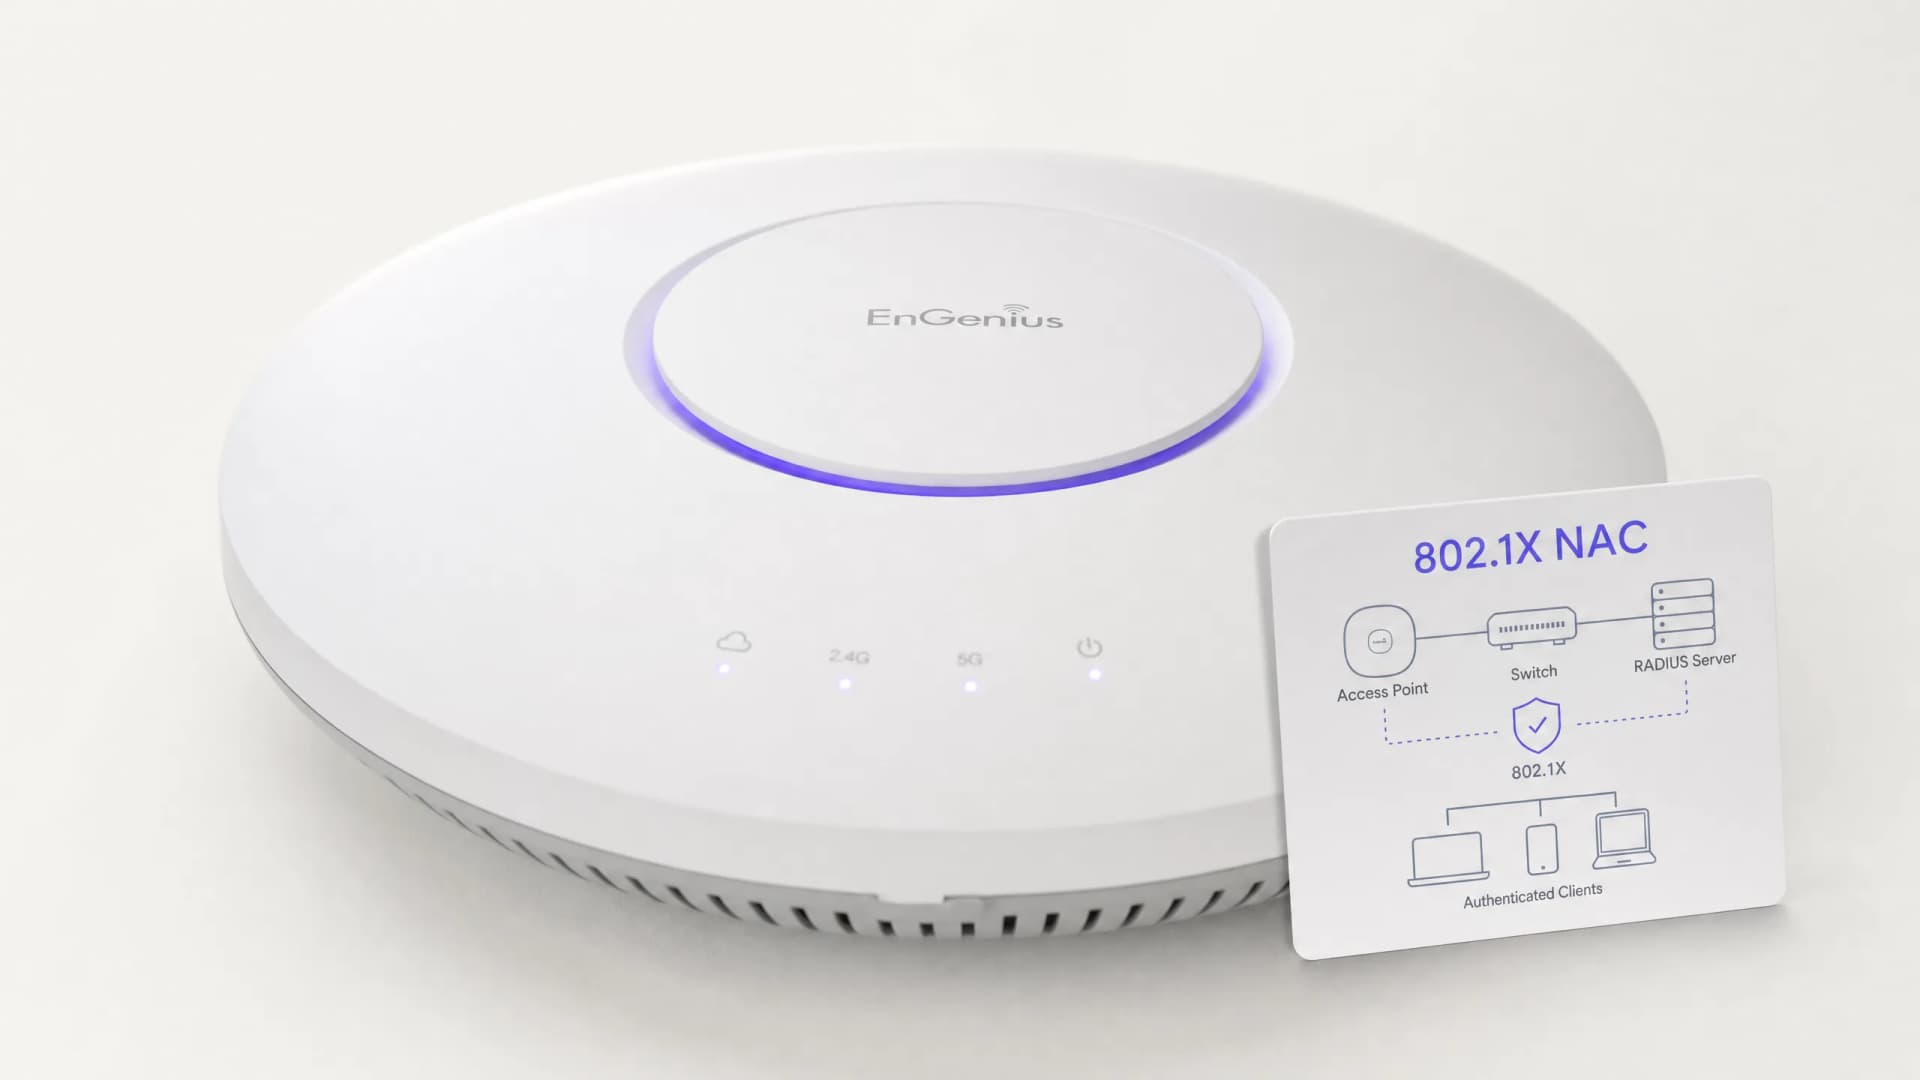
Mejores prácticas para proteger redes escolares K-12 con NAC
Esta guía de referencia técnica proporciona estrategias prácticas para que los líderes de TI diseñen, implementen y administren el Network Access Control (NAC) en entornos escolares K-12. Cubre temas esenciales desde la autenticación 802.1X y la segmentación de VLAN hasta la gestión de dispositivos de IoT con MAB y MPSK, garantizando una sólida protección y cumplimiento.
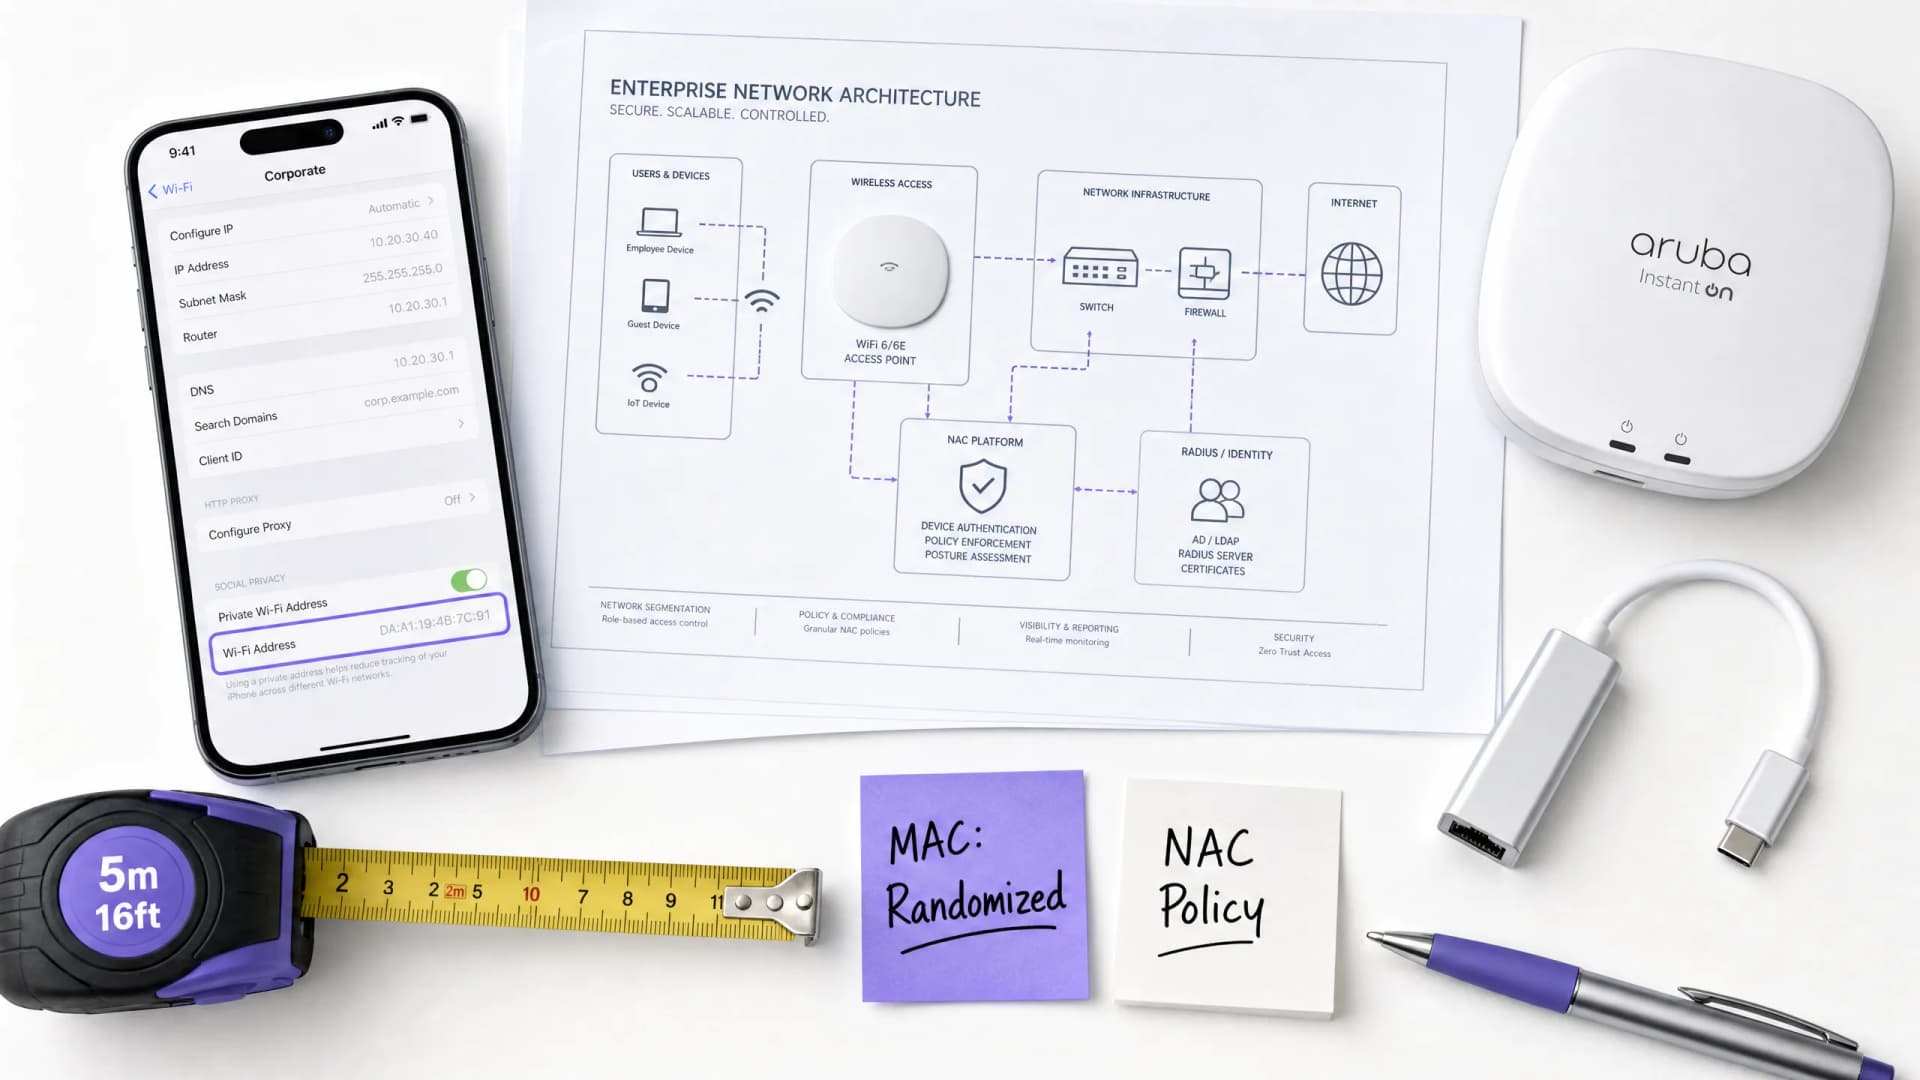
El impacto de la aleatorización de MAC en NAC y cómo superarlo
Esta guía proporciona una referencia técnica detallada sobre el impacto de la aleatorización de direcciones MAC en los sistemas de Network Access Control (NAC) y las arquitecturas de WiFi para invitados. Explica la mecánica de la rotación de MAC periódica y por red en iOS, Android y Windows, y detalla las fallas en cadena que esto provoca: desde la fatiga del Captive Portal y el agotamiento de DHCP hasta la ruptura de la aplicación de políticas y la inexactitud en las analíticas. Los líderes de TI y arquitectos de red encontrarán estrategias prácticas y neutrales respecto al proveedor para migrar de una autenticación centrada en el dispositivo a una centrada en la identidad utilizando IEEE 802.1X, Passpoint (Hotspot 2.0) y OpenRoaming, con una guía de implementación concreta para entornos de hotelería, retail, atención médica y el sector público.
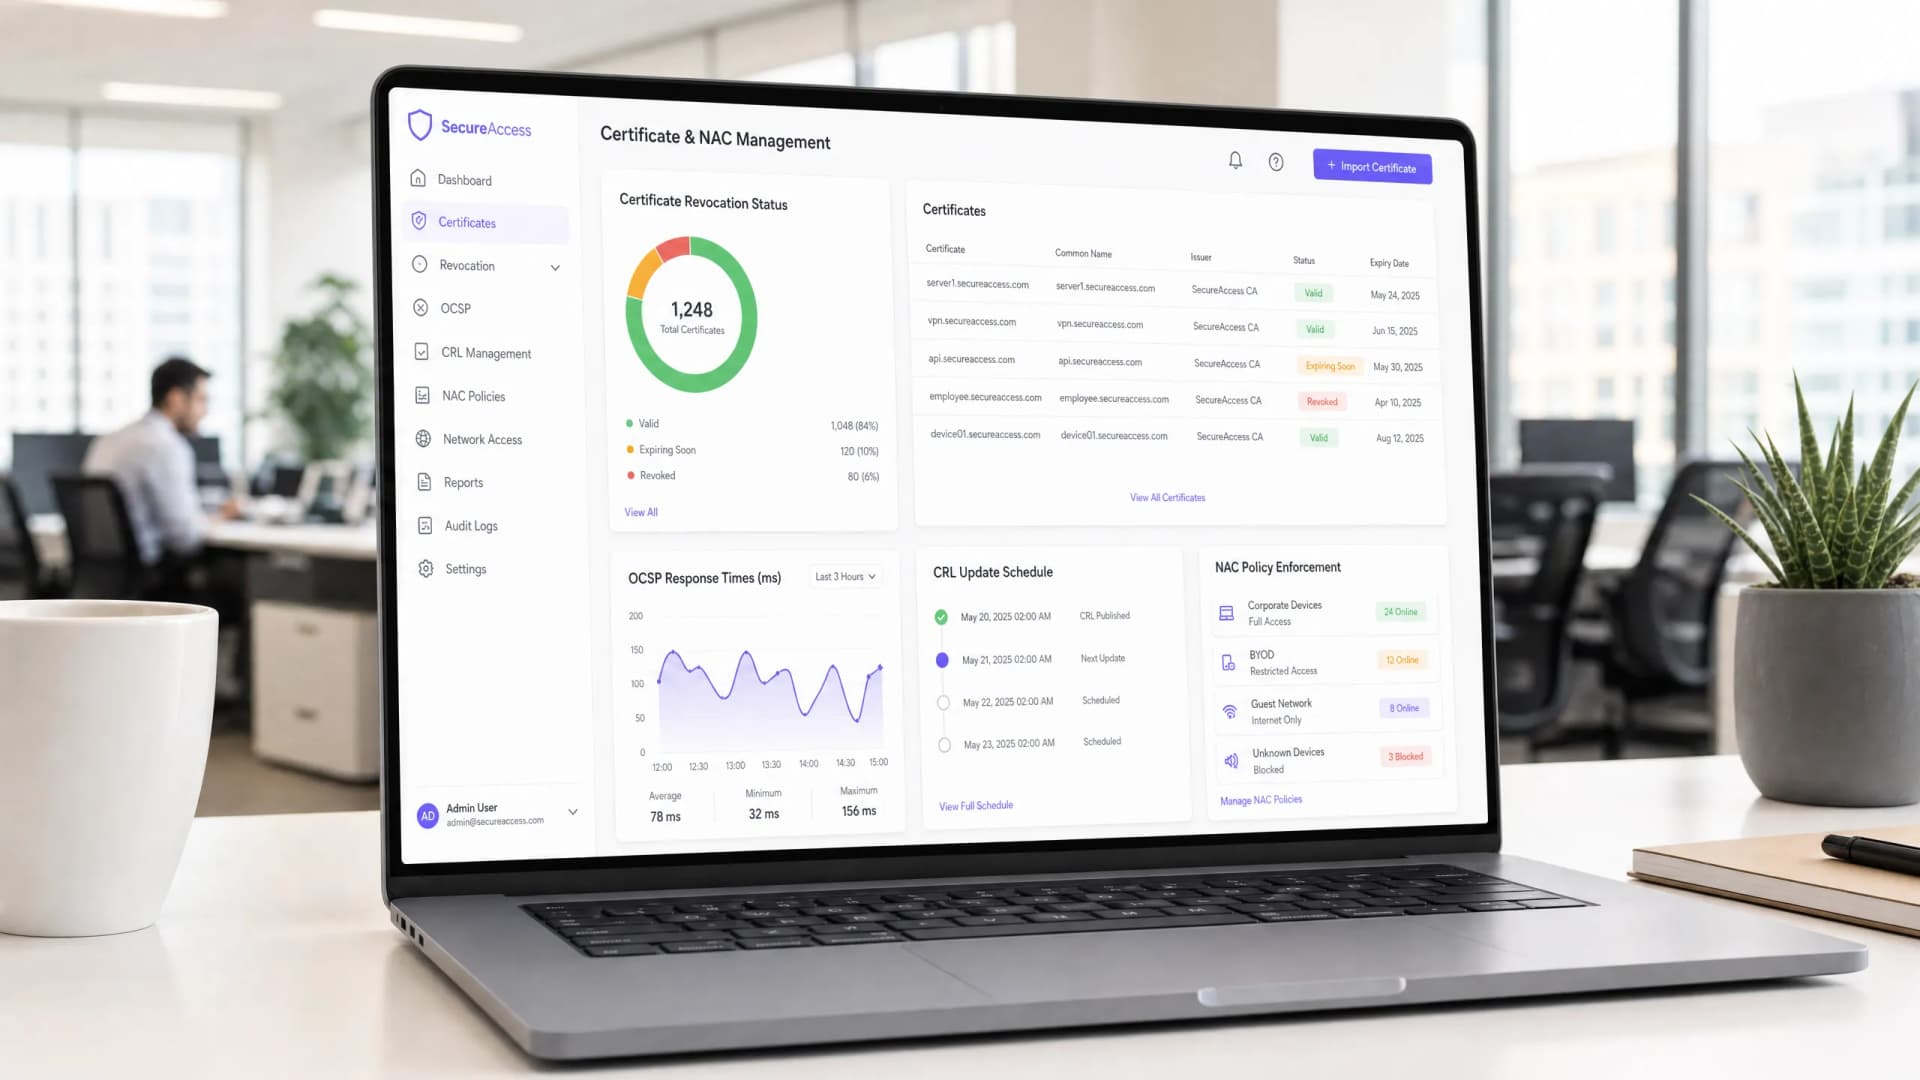
Automatización de la revocación de certificados con OCSP y CRL en un entorno NAC
Esta guía de referencia técnica proporciona a los directores de TI y arquitectos de red un análisis detallado de la automatización de la revocación de certificados en un entorno de Network Access Control (NAC). Explora las ventajas y desventajas arquitectónicas entre OCSP y CRL, ofrece una guía de implementación independiente del proveedor y describe el impacto empresarial de la aplicación de políticas en tiempo real.
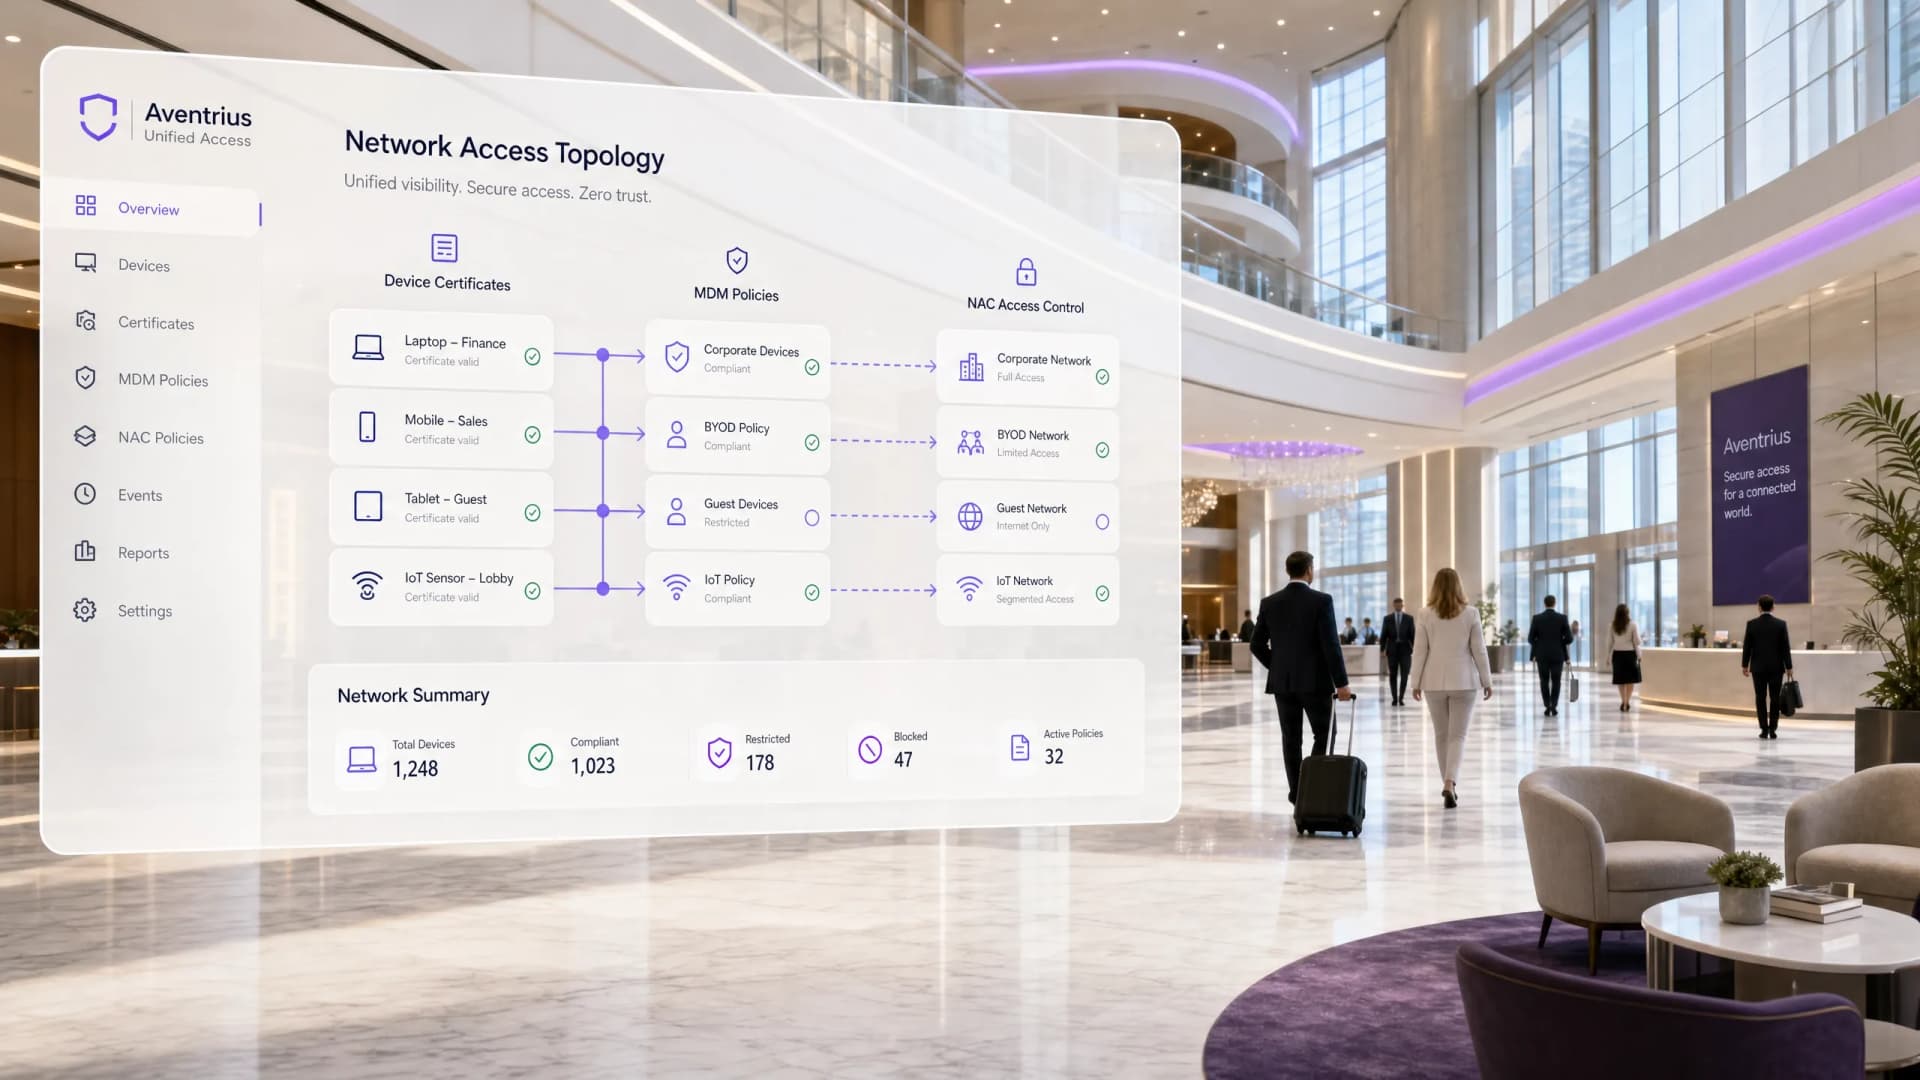
El papel de SCEP y NAC en la infraestructura de MDM moderna
Esta guía ofrece un desglose técnico detallado de cómo SCEP y NAC se integran con las plataformas de MDM para proporcionar un acceso a la red seguro y sin intervención (zero-touch) a escala empresarial. Cubre toda la arquitectura, desde la emisión de certificados hasta la aplicación de 802.1X, con escenarios de implementación reales de la industria hotelera y el sector minorista. Diseñado para líderes de TI en grandes recintos que necesitan eliminar las vulnerabilidades de las contraseñas, automatizar el aprovisionamiento de dispositivos y cumplir con los requisitos de cumplimiento este trimestre.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
