
NAC para el sector salud: Protección de dispositivos médicos y datos de pacientes
Esta guía proporciona una referencia técnica completa para implementar el Control de Acceso a la Red (NAC) en entornos de atención médica, abarcando el diseño de arquitectura, los mecanismos de autenticación, la caracterización de dispositivos y la segmentación de VLAN para IoT médica, sistemas clínicos y acceso de invitados. Aborda los requisitos de cumplimiento de HIPAA, NHS DSP Toolkit, ISO 27001 y GDPR, con escenarios de implementación concretos y mejores prácticas independientes del proveedor. Para directores de TI y CTO del sector salud, este es el plan operativo para proteger los dispositivos médicos y los datos de los pacientes sin interrumpir los flujos de trabajo clínicos.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →

Resumen Ejecutivo
Proteger una red de atención médica moderna ya no se trata solo de defender el perímetro; se trata de gestionar el crecimiento explosivo de los dispositivos conectados en todas las instalaciones. Desde escáneres de resonancia magnética y bombas de infusión inteligentes hasta tabletas de pacientes y teléfonos inteligentes de visitantes, el volumen y la diversidad de los endpoints crean una superficie de ataque sin precedentes. El Control de Acceso a la Red (NAC) es la infraestructura crítica requerida para identificar, autenticar y autorizar a cada dispositivo que se conecta a la red, manteniendo seguros los dispositivos médicos y los datos de los pacientes.
Para los CTO y directores de TI en organizaciones de atención médica, implementar una solución NAC sólida es una necesidad para cumplir con HIPAA, el NHS DSP Toolkit y GDPR, y para una reducción de riesgos significativa. Esta guía, adaptada a entornos de atención médica, analiza a fondo la arquitectura de NAC, la estrategia de implementación y las mejores prácticas. Exploraremos cómo lograr un acceso a la red de confianza cero, segregar los dispositivos IoT clínicos del tráfico público y utilizar soluciones como Guest WiFi para gestionar el acceso de los visitantes de forma segura sin comprometer la seguridad de la red clínica principal.
Análisis técnico profundo
El desafío de la red de salud
Las redes de salud son excepcionalmente complejas. Deben dar soporte simultáneamente a sistemas clínicos con estrictos requisitos de tiempo de actividad e integridad de datos, a grandes flotas de dispositivos de Internet de las cosas médicas (IoMT) que ejecutan sistemas operativos heredados, al esquema de traer su propio dispositivo (BYOD) del personal, y a miles de dispositivos no administrados de pacientes y visitantes. La seguridad perimetral tradicional o la asignación estática de VLAN es totalmente inadecuada en este entorno. Se requiere un enfoque dinámico impulsado por la identidad, que aplique el acceso de menor privilegio en toda la arquitectura de red.
La magnitud del problema es enorme. Un hospital típico de 500 camas puede tener más de 10,000 dispositivos conectados en cualquier momento. Menos del 30% de esos dispositivos son capaces de ejecutar un agente de seguridad de endpoint tradicional. El 70% restante (bombas de infusión, monitores de pacientes, equipos de imagenología, camas inteligentes) debe protegerse mediante controles a nivel de red en lugar de controles basados en el host. Este es precisamente el problema que NAC está diseñado para resolver.
Arquitectura principal de NAC
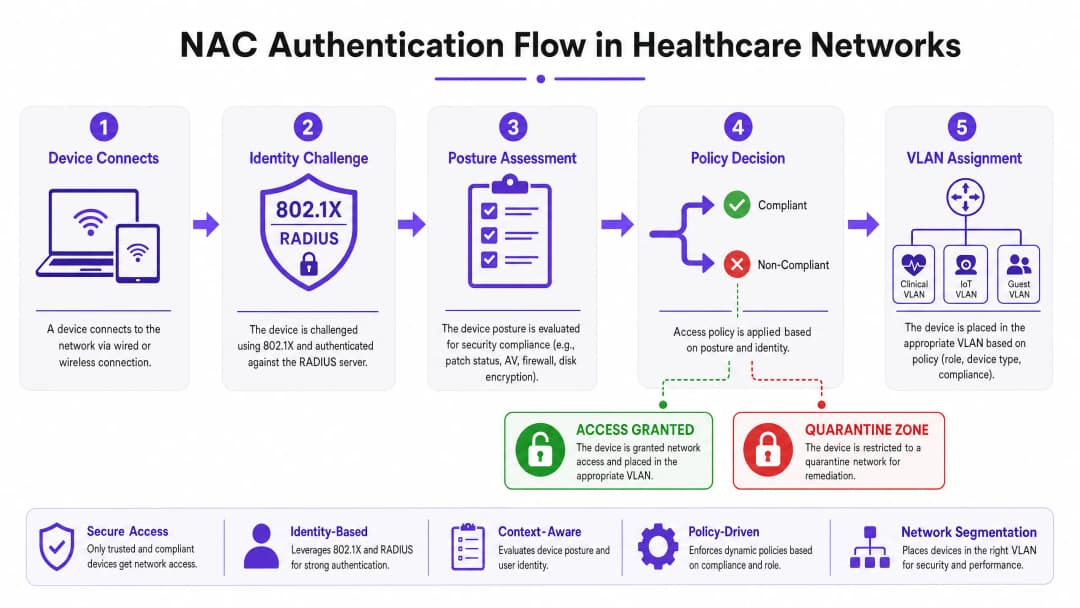
Un despliegue de NAC de nivel de producción en un entorno de salud se basa en cuatro componentes principales que funcionan en conjunto. El Suplicante es el software cliente o el componente nativo del sistema operativo en el dispositivo de conexión que inicia el intercambio de autenticación. Para los dispositivos IoT sin interfaz de usuario que carecen de capacidad de suplicante, se utiliza la omisión de autenticación MAC (MAB) como alternativa de respaldo. El Autenticador es el dispositivo de acceso a la red (un switch o punto de acceso inalámbrico) que intercepta las solicitudes de conexión y actúa como guardián, reenviando las credenciales al servidor de autenticación. El Servidor de autenticación (normalmente un motor de políticas basado en RADIUS como Cisco ISE, Aruba ClearPass o ForeScout) es la inteligencia central del sistema; valida la identidad, evalúa la postura y devuelve decisiones de autorización con asignaciones dinámicas de VLAN. Finalmente, el Almacén de directorio (normalmente Microsoft Active Directory o LDAP) proporciona los registros de identidad de los usuarios y dispositivos contra los cuales el servidor RADIUS valida las solicitudes.
Mecanismos de autenticación
IEEE 802.1X es el estándar de oro para el control de acceso a la red basado en puertos. Proporciona un marco para encapsular mensajes EAP (Protocolo de autenticación extensible) entre el suplicante y el servidor de autenticación. Para los dispositivos propiedad de la empresa, se recomienda encarecidamente EAP-TLS (autenticación mutua basada en certificados) en lugar de PEAP-MSCHAPv2 (basado en contraseñas). EAP-TLS elimina por completo el vector de robo de credenciales - si la autenticación requiere un certificado de máquina válido firmado por su PKI interna, una contraseña filtrada por sí sola nunca podrá otorgar acceso a la red.
MAC Authentication Bypass (MAB) es la solución pragmática para los dispositivos que no admiten 802.1X, lo que abarca a la mayoría de los equipos médicos de IoT. El autenticador utiliza la dirección MAC del dispositivo como su credencial de identidad. Debido a que las direcciones MAC se pueden suplantar, MAB por sí solo es una protección débil, pero combinado con un perfilado profundo de dispositivos y un análisis de comportamiento se convierte en un control robusto para administrar dispositivos médicos conocidos.
La autenticación mediante Captive Portal es el mecanismo para el acceso de invitados y pacientes. Una solución de Guest WiFi bien implementada gestiona el registro de usuarios, la aceptación de los términos de servicio y la administración del ancho de banda, lo que garantiza que el tráfico público esté completamente aislado de la red clínica desde el momento en que un dispositivo se asocia con un punto de acceso.
Perfilado de Dispositivos y Evaluación de Postura
Saber "quién" se está conectando es solo la mitad de la batalla; saber con "qué" dispositivo se están conectando es igualmente crítico. El Perfilado de Dispositivos combina técnicas de sondeo de red pasivas y activas (huellas dactilares DHCP, cadenas de User-Agent HTTP, consultas SNMP, escaneo activo basado en Nmap y análisis de patrones de tráfico) para clasificar cada dispositivo en la red. Un motor de perfilado bien ajustado puede distinguir un monitor de pacientes Philips IntelliVue de una bomba de infusión Baxter Sigma Spectrum basándose únicamente en el comportamiento de la red, a pesar de que ambos se conecten a través de MAB.
La Evaluación de Postura se aplica a los dispositivos corporativos administrados. Antes de otorgar acceso a una VLAN clínica, el sistema NAC interroga al endpoint para verificar su cumplimiento: ¿Está el sistema operativo actualizado con los parches requeridos? ¿Están al día las bases de datos de firmas de antivirus? ¿Está habilitado el cifrado de disco completo? Los dispositivos que no pasan las comprobaciones de postura se asignan dinámicamente a una VLAN de remediación donde pueden recibir actualizaciones pero no pueden acceder a los sistemas clínicos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación
Implementar NAC en un entorno hospitalario activo requiere una planificación minuciosa para evitar la interrupción de los servicios de atención médica críticos. Un enfoque por fases no es simplemente recomendado - es obligatorio.
Fase 1: Descubrimiento y Perfilado (Modo de Monitoreo)
Comience por implementar la solución NAC en Modo de Monitoreo. Configure los switches y puntos de acceso para reenviar las solicitudes de autenticación al servidor NAC, pero indique al servidor que permita todo el acceso mientras registra cada conexión. Ejecute esta fase durante un mínimo de cuatro semanas para cubrir todos los patrones de turnos y ciclos de uso de los dispositivos. El resultado de esta fase es un inventario completo y validado de cada dispositivo en la red, incluyendo la tecnología no autorizada (shadow IT) y los equipos heredados que podrían no aparecer en la CMDB. Utilice estos datos para refinar las reglas de perfilado de dispositivos y para identificar cualquier dispositivo que requiera un manejo especial durante la aplicación de políticas.
Fase 2: Definición de Políticas y Segmentación de VLAN
Con base en los datos de descubrimiento, defina políticas de acceso granulares asignadas a VLANs específicas. Las VLANs clínicas deben restringirse a los dispositivos del personal autorizado autenticados a través de 802.1X EAP-TLS y a los dispositivos IoT médicos conocidos autenticados a través de MAB con perfilado validado. Las VLANs de IoT deben subdividirse aún más por clase de dispositivo (por ejemplo, una VLAN dedicada para bombas de infusión, otra independiente para equipos de imagenología) con ACLs estrictas que permitan la comunicación únicamente con los servidores de gestión específicos que requiere cada clase de dispositivo. Las VLANs de invitados dirigen todo el tráfico no autenticado a un Captive Portal, utilizando una plataforma con WiFi Analytics integrados para proporcionar visibilidad operativa mientras permanecen completamente aisladas de las redes internas.
Para obtener una guía de configuración específica de cada proveedor, consulte nuestro tutorial detallado sobre cómo configurar políticas NAC de direccionamiento de VLAN en Cisco Meraki.
Fase 3: Aplicación gradual
Transicione del modo de monitoreo a la aplicación de políticas por etapas. Comience con una Aplicación de bajo impacto: aplique ACLs básicas que bloqueen los patrones de tráfico sospechosos conocidos pero que permitan la mayor parte del tráfico legítimo. Utilice esta fase para identificar y resolver cualquier configuración incorrecta de las políticas antes de que afecte las operaciones clínicas. Luego, realice la transición a la aplicación en Modo cerrado, implementándola departamento por departamento - primero las áreas administrativas, luego las áreas de apoyo clínico y al último las unidades de cuidados intensivos. En cada etapa, mantenga un procedimiento de reversión rápida y asegúrese de que los equipos de ingeniería clínica estén listos para verificar que los dispositivos médicos funcionen correctamente después de la aplicación.
Mejores prácticas
Aplique la autenticación basada en certificados. Para todos los dispositivos propiedad de la empresa, EAP-TLS con certificados de máquina emitidos por una PKI interna debe ser el único método de autenticación aceptado. Las contraseñas son un riesgo; los certificados no lo son.
Microsegmente el IoT médico. No agrupe todos los dispositivos médicos en una sola VLAN de IoT. Segmente por clase de dispositivo y aplique ACLs de confianza cero. Una bomba de infusión debería poder conectarse a su servidor de gestión específico y al sistema de EMR - nada más. El movimiento lateral entre clases de dispositivos debe bloquearse en la capa de red.
Implemente un monitoreo de comportamiento continuo. El NAC no es un control que se configura y se olvida. Integre su motor de políticas de NAC con una plataforma SIEM o de detección y respuesta de red (NDR). Si un dispositivo IoT perfilado comienza a mostrar un comportamiento anómalo - un escaneo de puertos inesperado, conexiones salientes inusuales - el sistema NAC debería ponerlo en cuarentena dinámicamente sin esperar la intervención humana.
Optimice su infraestructura inalámbrica. Asegúrese de que su implementación de puntos de acceso proporcione una cobertura y capacidad adecuadas para la densidad de dispositivos en cada área clínica. Comprender las implicaciones de las diferentes bandas inalámbricas es esencial; nuestra guía Frecuencias de WiFi: Una guía de frecuencias de WiFi en 2026 cubre las compensaciones prácticas entre 2.4 GHz, 5 GHz y 6 GHz en entornos mixtos de IoT y clínicos.
Integre el acceso de invitados como un control de seguridad de primer nivel. El WiFi para invitados no es un extra opcional; es uno de los tipos de tráfico de mayor riesgo en su red. Una plataforma dedicada de WiFi para invitados garantiza que los dispositivos de pacientes y visitantes estén aislados de la red clínica, autenticados y gestionados de forma independiente. Los datos resultantes de WiFi Analytics también respaldan las mejoras operativas en el flujo de pacientes y la gestión de instalaciones.
Solución de problemas y mitigación de riesgos
Modos de falla comunes
El dispositivo de IoT silencioso es el problema operativo más común en las implementaciones de NAC en el sector salud. Un dispositivo médico que entra en un estado de suspensión de bajo consumo pierde su conexión de red y no se autentica correctamente al despertar. El resultado es un dispositivo que aparece fuera de línea en el sistema NAC pero que está físicamente presente e intentando funcionar. Las mitigaciones incluyen ajustar los temporizadores de envejecimiento de MAC en los switches para que coincidan con los ciclos de suspensión esperados de cada clase de dispositivo, y configurar el motor de perfiles NAC para reconocer los dispositivos que regresan sin requerir un ciclo completo de reautenticación.
La expiración de certificados es un riesgo sistémico que puede bloquear cientos de dispositivos del personal de forma simultánea si no se gestiona de manera proactiva. Implemente la gestión automatizada del ciclo de vida de los certificados utilizando los protocolos SCEP o EST, y configure alertas para los certificados que expiren dentro de los 60 días. Escalone los ciclos de renovación de certificados en todos los grupos de dispositivos para evitar la expiración masiva simultánea.
Desconfiguración del servidor RADIUS - direcciones IP incorrectas, secretos compartidos que no coinciden o métodos EAP mal configurados en los dispositivos de acceso a la red - provoca fallas de autenticación silenciosas que son difíciles de diagnosticar sin un registro adecuado. Utilice la gestión de red centralizada para enviar una configuración RADIUS estandarizada a todos los switches y puntos de acceso, e implemente la contabilidad RADIUS para proporcionar un registro de auditoría de todos los eventos de autenticación.
La decisión entre fallar abierto (Fail-Open) o fallar cerrado (Fail-Closed)
Esta es la decisión de arquitectura más importante en una implementación de NAC para el sector salud. Una política de fallo-cerrado (denegar el acceso a la red si el servidor NAC no está disponible) ofrece la mayor seguridad, pero corre el riesgo de aislar dispositivos médicos de soporte vital durante una caída del servidor. Una política de fallo-abierto (otorgar acceso limitado si el servidor falla) mantiene la continuidad clínica pero reduce el nivel de control de seguridad. El enfoque recomendado es una política de fallo escalonada: fallo-abierto para las VLAN clínicas críticas, respaldada por ACL sólidas a nivel de red, mientras que las VLAN administrativas y de invitados fallan a cerrado. Implemente motores de políticas NAC en clústeres de alta disponibilidad a lo largo de múltiples ubicaciones físicas o zonas de disponibilidad para minimizar las veces que deba recurrirse a esta decisión.
ROI e impacto empresarial
El caso de negocio para implementar NAC en el sector salud es contundente en varios aspectos. El factor principal es la reducción de riesgos: el costo promedio de una sola filtración de datos notificable que involucre Información de Salud Protegida (PHI, por sus siglas en inglés) supera los $10 millones de dólares cuando se consideran las multas regulatorias, los costos legales, los gastos de remediación y el daño a la reputación. NAC reduce directamente tanto la probabilidad como el radio de impacto potencial de un incidente de este tipo, al garantizar que solo los dispositivos autorizados y que cumplan con las normas puedan acceder a los sistemas que contienen PHI. La eficiencia operativa es un beneficio secundario pero significativo. El perfilamiento y la incorporación automatizada de dispositivos eliminan la configuración manual de puertos de switch que consume un tiempo sustancial del soporte técnico de TI en entornos sin NAC. Los equipos de ingeniería clínica obtienen un inventario de dispositivos preciso y en tiempo real para respaldar la gestión del ciclo de vida, la programación de mantenimiento y la planeación de adquisiciones.
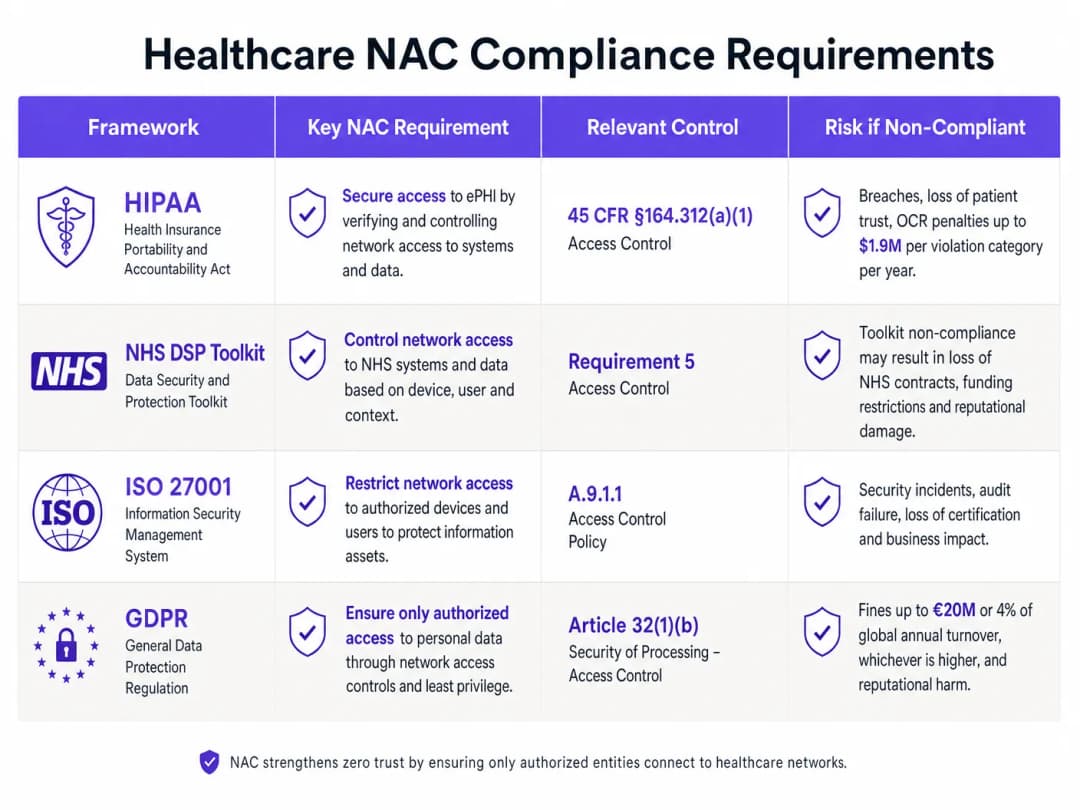
La postura de cumplimiento mejora de manera directa. El estándar de control de acceso de HIPAA (45 CFR §164.312(a)(1)), los requisitos de ciberseguridad del NHS DSP Toolkit y las obligaciones de seguridad del procesamiento del Artículo 32 del GDPR exigen controles demostrables sobre qué personas y dispositivos pueden acceder a los sistemas que contienen datos de pacientes. Una implementación de NAC bien documentada proporciona la evidencia de auditoría necesaria para satisfacer estas obligaciones.
Finalmente, la experiencia del paciente se beneficia de una estrategia de acceso de invitados bien implementada. Un servicio de Guest WiFi confiable y seguro para pacientes y visitantes mejora los índices de satisfacción, mientras que los datos subyacentes de WiFi Analytics respaldan las mejoras operativas en la gestión de camas, el flujo de visitantes y la utilización de las instalaciones.
Definiciones clave
Network Access Control (NAC)
Un marco de seguridad que aplica un control basado en políticas sobre qué dispositivos y usuarios tienen permitido conectarse a una red, y a qué recursos pueden acceder una vez conectados. NAC combina autenticación, perfilado de dispositivos, evaluación de postura y aplicación de políticas dinámicas.
Los equipos de TI se encuentran con NAC tanto como una categoría de producto (Cisco ISE, Aruba ClearPass, ForeScout) como un enfoque arquitectónico. En el sector salud, NAC es el mecanismo principal para aplicar la segmentación de red entre los sistemas clínicos, el IoT médico y el acceso de invitados.
IEEE 802.1X
Un estándar IEEE para el control de acceso a la red basado en puertos que proporciona un marco de autenticación para los dispositivos que desean conectarse a una LAN o WLAN. Define los roles del suplicante (cliente), el autenticador (switch/AP) y el servidor de autenticación (RADIUS), y encapsula los mensajes EAP entre ellos.
802.1X es el mecanismo de autenticación utilizado para los dispositivos propiedad de la empresa en una implementación de NAC. Los equipos de TI lo configuran tanto en los dispositivos de acceso a la red (switches, APs) como en los dispositivos finales (a través de la configuración del suplicante a nivel de sistema operativo o Group Policy).
MAC Authentication Bypass (MAB)
Un mecanismo de autenticación de respaldo utilizado para dispositivos que no son compatibles con 802.1X. El dispositivo de acceso a la red utiliza la dirección MAC del dispositivo que se conecta como su credencial de identidad, reenviándola al servidor RADIUS para su autorización.
MAB es el método de autenticación principal para dispositivos IoT médicos en implementaciones de NAC para el sector salud. Debe combinarse con el perfilado de dispositivos para proporcionar una seguridad significativa, ya que las direcciones MAC se pueden suplantar.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Un método EAP basado en certificados que proporciona autenticación mutua entre el cliente y el servidor de autenticación utilizando certificados digitales X.509. Tanto el cliente como el servidor presentan certificados, eliminando el vector de robo de credenciales basado en contraseñas.
EAP-TLS es el método de autenticación recomendado para dispositivos corporativos en implementaciones de NAC para el sector salud. Requiere una PKI interna en funcionamiento para emitir y gestionar certificados de máquina.
VLAN Steering
La asignación dinámica de un dispositivo de conexión a una VLAN específica basada en el resultado de la autenticación y la decisión de política del sistema NAC. El servidor RADIUS devuelve un ID de VLAN (o nombre de VLAN) como parte de la respuesta Access-Accept, y el autenticador coloca el puerto del dispositivo en esa VLAN.
La dirección de VLAN es el mecanismo mediante el cual el control de acceso a la red (NAC) aplica la segmentación de red. Los equipos de TI configuran los atributos RADIUS (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) en el servidor de autenticación para especificar la VLAN de destino para cada clase de dispositivo.
Perfilamiento de Dispositivos
El proceso de identificar el tipo, fabricante y sistema operativo de un dispositivo de conexión utilizando sondas de red pasivas (huellas dactilares DHCP, cadenas de HTTP User-Agent, anuncios mDNS/Bonjour) y técnicas de escaneo activo (Nmap, consultas SNMP).
El perfilamiento de dispositivos es esencial para clasificar con precisión los dispositivos de IoT médicos en un despliegue de NAC para el sector salud. Sin el perfilamiento, los dispositivos autenticados por MAB son indistinguibles entre sí, lo que hace imposible aplicar políticas de acceso específicas para cada clase de dispositivo.
Evaluación de Postura
La evaluación del estado de cumplimiento de seguridad de un dispositivo de conexión antes de otorgarle acceso a la red. Las comprobaciones de postura típicamente verifican el nivel de parches del sistema operativo, la vigencia de las firmas de antivirus, el estado de cifrado del disco y la presencia del software de seguridad requerido.
La evaluación de postura se aplica a los dispositivos corporativos administrados (laptops, estaciones de trabajo) en un despliegue de NAC para el sector salud. Los dispositivos que no pasan las comprobaciones de postura se asignan dinámicamente a una VLAN de remediación donde pueden recibir actualizaciones pero no pueden acceder a los sistemas clínicos.
VLAN de Cuarentena
Un segmento de red restringido al que se asignan los dispositivos no conformes o no reconocidos cuando fallan la autenticación o la evaluación de postura. La VLAN de cuarentena típicamente proporciona acceso sólo a recursos de remediación (servidores de parches, servidores de actualización de antivirus) y bloquea el acceso a todos los sistemas clínicos y corporativos.
Los equipos de TI utilizan las VLAN de cuarentena como el mecanismo de aplicación para las violaciones de políticas de NAC. Un dispositivo en la VLAN de cuarentena queda efectivamente aislado del resto de la red mientras sigue siendo capaz de recibir las actualizaciones necesarias para lograr el cumplimiento.
IoMT (Internet de las Cosas Médicas)
El ecosistema de dispositivos médicos conectados y aplicaciones de salud que se comunican a través de redes para recopilar y transmitir datos de pacientes. El IoMT incluye bombas de infusión, monitores de pacientes, equipos de imagenología, camas inteligentes y monitores de salud portátiles.
Los dispositivos IoMT representan la categoría de dispositivos más grande y desafiante en un despliegue de NAC para el sector salud. Típicamente ejecutan sistemas operativos heredados, no pueden admitir agentes de seguridad de endpoints y requieren estrategias especializadas de perfilamiento y microsegmentación.
Zero-Trust Network Access (ZTNA)
Un modelo de seguridad que elimina la confianza implícita de la arquitectura de red. Bajo ZTNA, ningún dispositivo o usuario es confiable por defecto, independientemente de su ubicación en la red. Cada solicitud de acceso debe ser explícitamente autenticada, autorizada y validada continuamente.
ZTNA es la filosofía de arquitectura que sustenta los despliegues modernos de NAC. En el sector salud, ZTNA significa que incluso un dispositivo en la VLAN clínica debe probar continuamente su identidad y estado de cumplimiento - la ubicación de la red por sí sola no otorga acceso a sistemas sensibles.
Ejemplos resueltos
Un NHS Trust de 350 camas se está preparando para su presentación anual del DSP Toolkit. El Director de TI identificó que la red actualmente no tiene autenticación de dispositivos: todo se conecta a una red plana con una única VLAN. Hay aproximadamente 2,400 dispositivos conectados, de los cuales se estima que 800 son dispositivos IoT médicos (bombas de infusión, monitores de pacientes, respiradores). El Trust necesita lograr el cumplimiento en un plazo de 6 meses sin interrumpir las operaciones clínicas. ¿Por dónde deben empezar?
El proyecto comienza con una implementación en Modo Monitor de 4 semanas. Configure todos los switches principales y controladores inalámbricos para reenviar las solicitudes 802.1X y MAB a un motor de políticas RADIUS recientemente implementado (Cisco ISE o Aruba ClearPass son las opciones líderes para esta escala). El servidor se configura para permitir todo, pero registrar cada evento. Después de 4 semanas, analice los datos de caracterización para clasificar los 2,400 dispositivos. Es de esperar encontrar aproximadamente 800 dispositivos IoT médicos (candidatos a MAB), 600 estaciones de trabajo y laptops corporativas (candidatos a 802.1X), 400 dispositivos BYOD del personal y 600 dispositivos de pacientes/visitantes. En las semanas 5 a 8, defina la arquitectura VLAN: VLAN Clínica (10.10.0.0/22) para dispositivos del personal y sistemas conectados a EMR, VLAN IoT (10.20.0.0/22) para dispositivos médicos con ACL que restringen la comunicación a servidores de administración específicos, y VLAN de Invitados (10.30.0.0/22) enrutada a un Captive Portal. Implemente una plataforma de WiFi de invitados dedicada para la red orientada a pacientes. En las semanas 9 a 16, comience la aplicación gradual de políticas empezando por el bloque administrativo. En las semanas 17 a 24, extienda la aplicación a las áreas clínicas, validando cada clase de dispositivo médico con ingeniería clínica antes de la aplicación. Para el mes 6, el Trust cuenta con una red totalmente segmentada con controles de acceso documentados, cumpliendo con el Requisito 5 (Control de Acceso) de DSP Toolkit y proporcionando la evidencia de auditoría requerida para la presentación.
Un grupo de hospitales privados está expandiendo su red para dar soporte a un nuevo ala de oncología con 150 nuevos dispositivos médicos conectados, incluyendo 40 bombas de infusión de dos fabricantes diferentes, 60 monitores de pacientes y 50 dispositivos mixtos (camas inteligentes, sistemas de llamada de enfermería). El equipo de red cuenta con una infraestructura Cisco Meraki existente sin NAC. El CISO quiere que la microsegmentación esté lista antes de que el ala abra en 8 semanas. ¿Cuál es la estrategia de implementación?
Con Cisco Meraki como la infraestructura existente, la implementación aprovecha la integración de RADIUS integrada de Meraki y las funciones de Group Policy. Primero, implemente un servidor RADIUS (FreeRADIUS o Cisco ISE) y configure todos los switches Meraki y puntos de acceso MR en la nueva ala para usarlo para la autenticación. Configure MAB para todos los dispositivos médicos, utilizando la huella digital del cliente de Meraki para ayudar con la clasificación de dispositivos. Defina tres Group Policies en el panel de Meraki: IoT-InfusionPumps (VLAN 210, ACL que permite solo el tráfico al servidor de gestión de bombas de infusión en 10.10.5.20 y al EMR en 10.10.1.10), IoT-PatientMonitors (VLAN 220, ACL que permite el tráfico al servidor de monitoreo en 10.10.5.30 y al EMR), e IoT-General (VLAN 230, ACL más permisiva para dispositivos mixtos). Complete previamente el servidor RADIUS con las direcciones MAC de los 150 dispositivos, obtenidas de la documentación de adquisiciones. Ejecute en Modo de Monitoreo durante las primeras dos semanas de la apertura preliminar de la sección, validando que todos los dispositivos estén correctamente perfilados y asignados. Realice la transición a la aplicación total en la semana 3. Para obtener una configuración detallada de la redirección de VLAN específica de Meraki, consulte la guía sobre Cómo configurar políticas NAC para el redireccionamiento de VLAN en Cisco Meraki.
Preguntas de práctica
Q1. Un hospital regional tiene 1,200 dispositivos conectados. Durante un despliegue de NAC en Monitor Mode, el motor de perfilamiento identifica 340 dispositivos con perfiles desconocidos: no coinciden con ninguna huella digital de dispositivo médico conocida y no son estaciones de trabajo corporativas. El CISO quiere pasar a la fase de aplicación de políticas en 2 semanas. ¿Cuál es el plan de acción correcto y cuáles son los riesgos de proceder según el cronograma del CISO?
Sugerencia: Considere qué podrían ser esos 340 dispositivos desconocidos y qué les sucede cuando la aplicación de políticas entre en vigor si siguen sin clasificar.
Ver respuesta modelo
La acción correcta es retrasar la aplicación de políticas hasta que los 340 dispositivos desconocidos sean investigados y clasificados. Estos dispositivos se colocarán en la VLAN de cuarentena cuando la aplicación de políticas entre en vigor, lo que podría incluir equipos clínicos que son críticos para la atención de los pacientes. La investigación debe incluir: (1) realizar una referencia cruzada de los prefijos OUI de las direcciones MAC con las bases de datos de los fabricantes para identificar posibles tipos de dispositivos, (2) revisar las ubicaciones de los puertos de los switches para identificar físicamente los dispositivos, (3) coordinar con ingeniería clínica para identificar cualquier dispositivo médico que no esté en la CMDB y (4) revisar los logs de DHCP en busca de patrones de nombres de host. La aplicación de políticas solo debe proceder una vez que los 340 dispositivos estén clasificados y se hayan definido las políticas adecuadas. El riesgo de proceder con el plazo de 2 semanas del CISO es un posible incidente de seguridad del paciente si un dispositivo médico no clasificado se pone en cuarentena durante un escenario de atención crítica.
Q2. Un arquitecto de TI está diseñando la política de modo de fallo de NAC para una nueva ala de un hospital. El director clínico insiste en que los dispositivos médicos nunca deben perder la conectividad de red, incluso si el servidor NAC se desconecta. El CISO insiste en un fallo de tipo cerrado (fail-closed) para todas las VLAN. ¿Cómo se resuelve este conflicto y qué controles de compensación se requieren?
Sugerencia: Piense en las políticas de fallo por niveles y qué controles a nivel de red pueden sustituir la aplicación de políticas de NAC durante una interrupción.
Ver respuesta modelo
La resolución es una política de fallo por niveles que satisfaga ambos requisitos. La VLAN de IoT y la VLAN clínica se configuran para fallo de tipo abierto (fail-open, permitiendo el acceso si el servidor RADIUS no está accesible), mientras que la VLAN de invitados y la VLAN administrativa se configuran para fallo de tipo cerrado. Los controles de compensación que hacen aceptable la política de fallo de tipo abierto para las VLAN clínicas son: (1) ACL estrictas aplicadas en el gateway de la VLAN que restringen el tráfico entre VLAN independientemente del estado de NAC, (2) despliegue de alta disponibilidad del servidor NAC (clúster activo-activo en dos centros de datos) para minimizar la probabilidad de que se active el modo de fallo, (3) monitoreo de IDS/IPS a nivel de red en las VLAN clínicas para detectar tráfico anómalo durante las interrupciones de NAC y (4) procedimientos documentados de respuesta a incidentes para escenarios de interrupción de NAC. Este enfoque satisface el requisito de disponibilidad del director clínico al tiempo que proporciona al CISO controles de compensación documentados que mantienen una postura de seguridad aceptable.
Q3. El despliegue de NAC de un hospital ha estado funcionando en modo de aplicación total de políticas durante 3 meses. El equipo de seguridad recibe una alerta de que un dispositivo en la VLAN de IoT (perfilado como una bomba de infusión) está intentando establecer conexiones salientes a una dirección IP externa en el puerto 443. La dirección MAC del dispositivo coincide con el perfil esperado. ¿Cuál es la respuesta inmediata y qué indica este incidente sobre la arquitectura de NAC?
Sugerencia: Considere tanto la acción de contención inmediata como la brecha de arquitectura que permitió que se intentara este tráfico (incluso si fue bloqueado).
Ver respuesta modelo
La respuesta inmediata es poner en cuarentena dinámicamente al dispositivo a través del motor de políticas de NAC, aislándolo de la VLAN de IoT en espera de una investigación. El equipo de seguridad debe capturar una traza de paquetes desde el puerto del switch del dispositivo para analizar el contenido del tráfico, y se debe notificar a ingeniería clínica para inspeccionar físicamente el dispositivo y desconectarlo si es necesario. El incidente indica dos problemas de arquitectura: (1) la ACL en la VLAN de IoT no está bloqueando el tráfico de internet saliente de las bombas de infusión - la ACL debería permitir únicamente el tráfico hacia la IP del servidor de gestión específico y el EMR, con una regla explícita de denegar todo (deny-all) para todos los demás destinos; y (2) la integración del monitoreo de comportamiento está funcionando correctamente (se generó la alerta), pero la ACL debería haber bloqueado el tráfico antes de que se intentara. La acción de remediación es endurecer las ACL de la VLAN de IoT para implementar una postura de denegación por defecto (default-deny), permitiendo únicamente las rutas de comunicación explícitamente requeridas para cada clase de dispositivo.
Continúe leyendo esta serie
PPSK WPA3: comparación de características y modelos de implementación
Esta guía de referencia técnica compara PPSK y WPA3-SAE, explicando sus diferencias de arquitectura y modelos de implementación para entornos multiinquilino. Proporciona orientación práctica para gerentes de TI y desarrolladores inmobiliarios sobre cómo lograr redes WiFi seguras y aisladas mediante las soluciones basadas en la identidad de Purple.
Administración del ancho de banda para WiFi de personal: modelado, QoS y reducción de tráfico
Esta guía detalla métodos prácticos para administrar el ancho de banda del WiFi de personal en espacios corporativos. Cubre la implementación de modelado de tráfico y QoS, así como la manera en que el despliegue de Purple Shield reduce la carga de la red sin necesidad de actualizar la infraestructura.
Cómo reducir el número de SSIDs de WiFi utilizando PSK por dispositivo (iPSK, DPSK, MPSK)
Esta guía de referencia técnica autorizada explica cómo los equipos de TI pueden eliminar la degradación del rendimiento de WiFi causada por la sobrecarga de balizas (beacon overhead) de SSID mediante la unificación de múltiples redes dedicadas en un solo SSID utilizando PSK por dispositivo (xPSK). Cubre el panorama de proveedores que incluye Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK y Ubiquiti UniFi PPSK, con orientación práctica de implementación sobre asignación dinámica de VLAN, incorporación de IoT y cumplimiento de PCI DSS. Los operadores de recintos en los sectores de hotelería, comercio minorista, estadios y organizaciones del sector público encontrarán orientación de arquitectura aplicable y ejemplos prácticos del mundo real.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.