
Guías técnicas de WiFi
Guías técnicas profundas dirigidas por expertos sobre WiFi de invitados, analíticas, Captive Portals y tecnología para recintos.
54 guides in Security
Adquisición de WiFi escolar: 802.1X para empleados, dispositivos de alumnos, visitantes y filtrado en una sola especificación
Podrá redactar una sola especificación de WiFi escolar que cubra al personal, los dispositivos gestionados de los alumnos, los visitantes y los dispositivos del edificio, cada uno con su propia autenticación, política de VLAN y de filtrado. Luego, podrá calificar a los proveedores en demostraciones en vivo, evaluar la red frente a los estándares de filtrado y monitoreo del DfE, y comparar precios línea por línea.
Reemplazar proveedores independientes de WiFi para invitados, RADIUS y filtrado de DNS: el caso de la consolidación para propiedades con múltiples ubicaciones
Usted podrá decidir si consolidar el WiFi para invitados con WiFi, el WiFi para empleados con RADIUS y el filtrado de DNS en una sola plataforma, mantener un especialista o esperar a la renovación. Podrá calcular el costo de las derivaciones entre proveedores con los datos de sus propios tickets, cuantificar la evidencia de auditoría que eliminaría y planificar una migración por fases en sus puntos de acceso actuales.
KCSIE y WiFi escolar: combinación de acceso seguro con filtrado de contenido
Podrá decidir cómo cumplir con los estándares de filtrado y monitoreo del DfE en la red WiFi de personal, alumnos e invitados. Verá cómo la autenticación por persona y el filtrado DNS se combinan para que cada registro identifique a un individuo. También obtendrá un plan secuenciado, los límites para planificar y las preguntas que debe hacer a su proveedor de filtrado.
Cumplimiento de CIPA: lista de verificación de cumplimiento para operadores de establecimientos
Podrá decidir si CIPA vincula su WiFi, luego segmentar redes, enrutar el DNS a través de Purple Shield y cerrar rutas de bypass. También sabrá qué evidencia conservar para la certificación del Form 486 o Form 479. La lista de verificación asigna un responsable a cada requisito, para que no falte nada en la certificación de su próximo año de financiamiento.
Fallas de conexión en el modo de transición WPA3: una lista de verificación de implementación para Cisco Meraki, HPE Aruba y Ruckus
Utilice esta lista de verificación para diagnosticar por qué los dispositivos fallan en un SSID en modo de transición WPA3 SAE y soluciónelo en Cisco Meraki, HPE Aruba o Ruckus. Podrá asociar códigos de estado de 802.11 con sus causas, aislar problemas de PMF, 802.11r y 6GHz, y decidir cuándo migrar a un SSID exclusivo de WPA3.
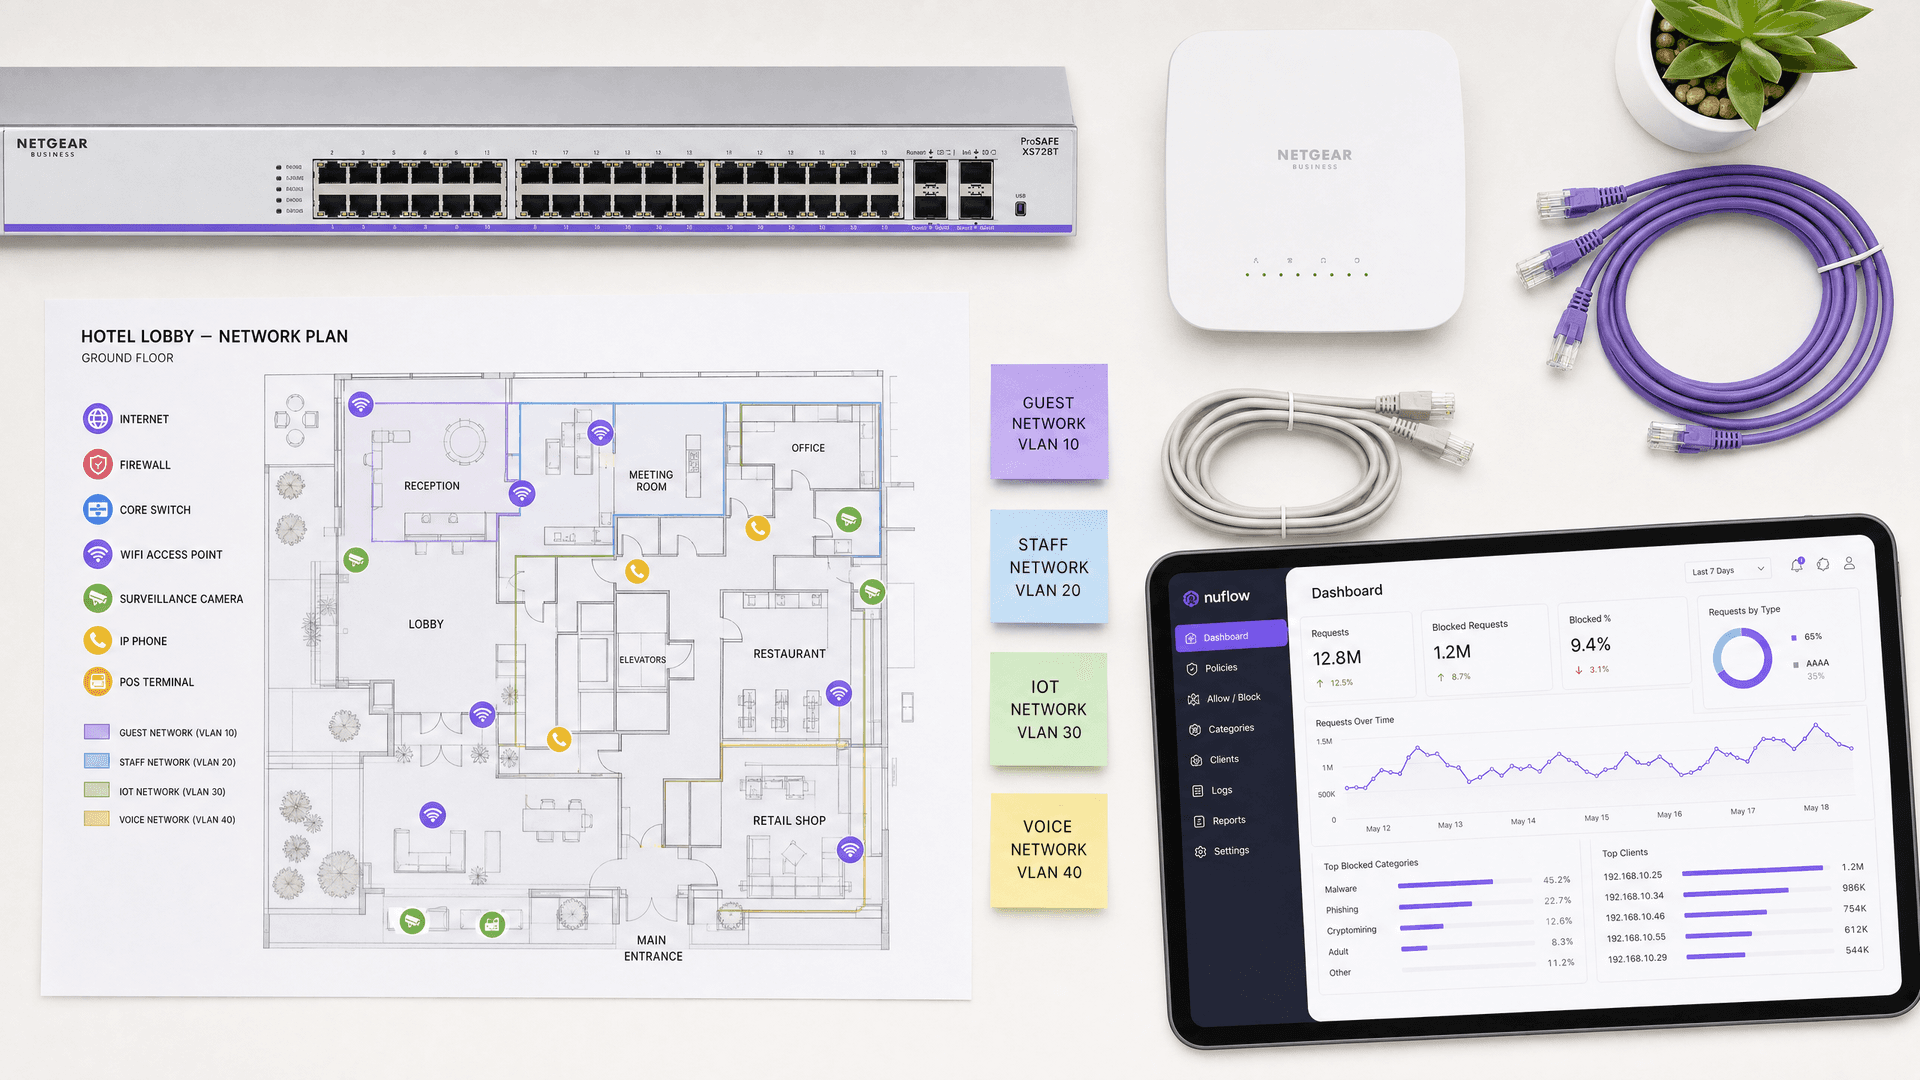
El mejor filtrado de DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo el filtrado de DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución, antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de red y equipos de operaciones de establecimientos la arquitectura de implementación, la configuración del firewall y el contexto de cumplimiento que necesitan para proteger el WiFi de invitados en entornos de hotelería, retail y sector público. Purple Shield bloquea malware, redes de bots y contenido inapropiado a nivel de DNS en más de 80,000 establecimientos activos.
La guía empresarial de SCEP: Implementación de Simple Certificate Enrollment Protocol para la seguridad automatizada de WiFi en campus
Esta guía de referencia técnica proporciona un diseño arquitectónico definitivo y una estrategia de implementación paso a paso para la distribución de certificados de WiFi empresarial mediante SCEP. Cubre las diferencias críticas entre SCEP y PKCS, la secuencia exacta de implementación necesaria para el éxito y las estrategias de mitigación de riesgos del mundo real para los líderes de TI.
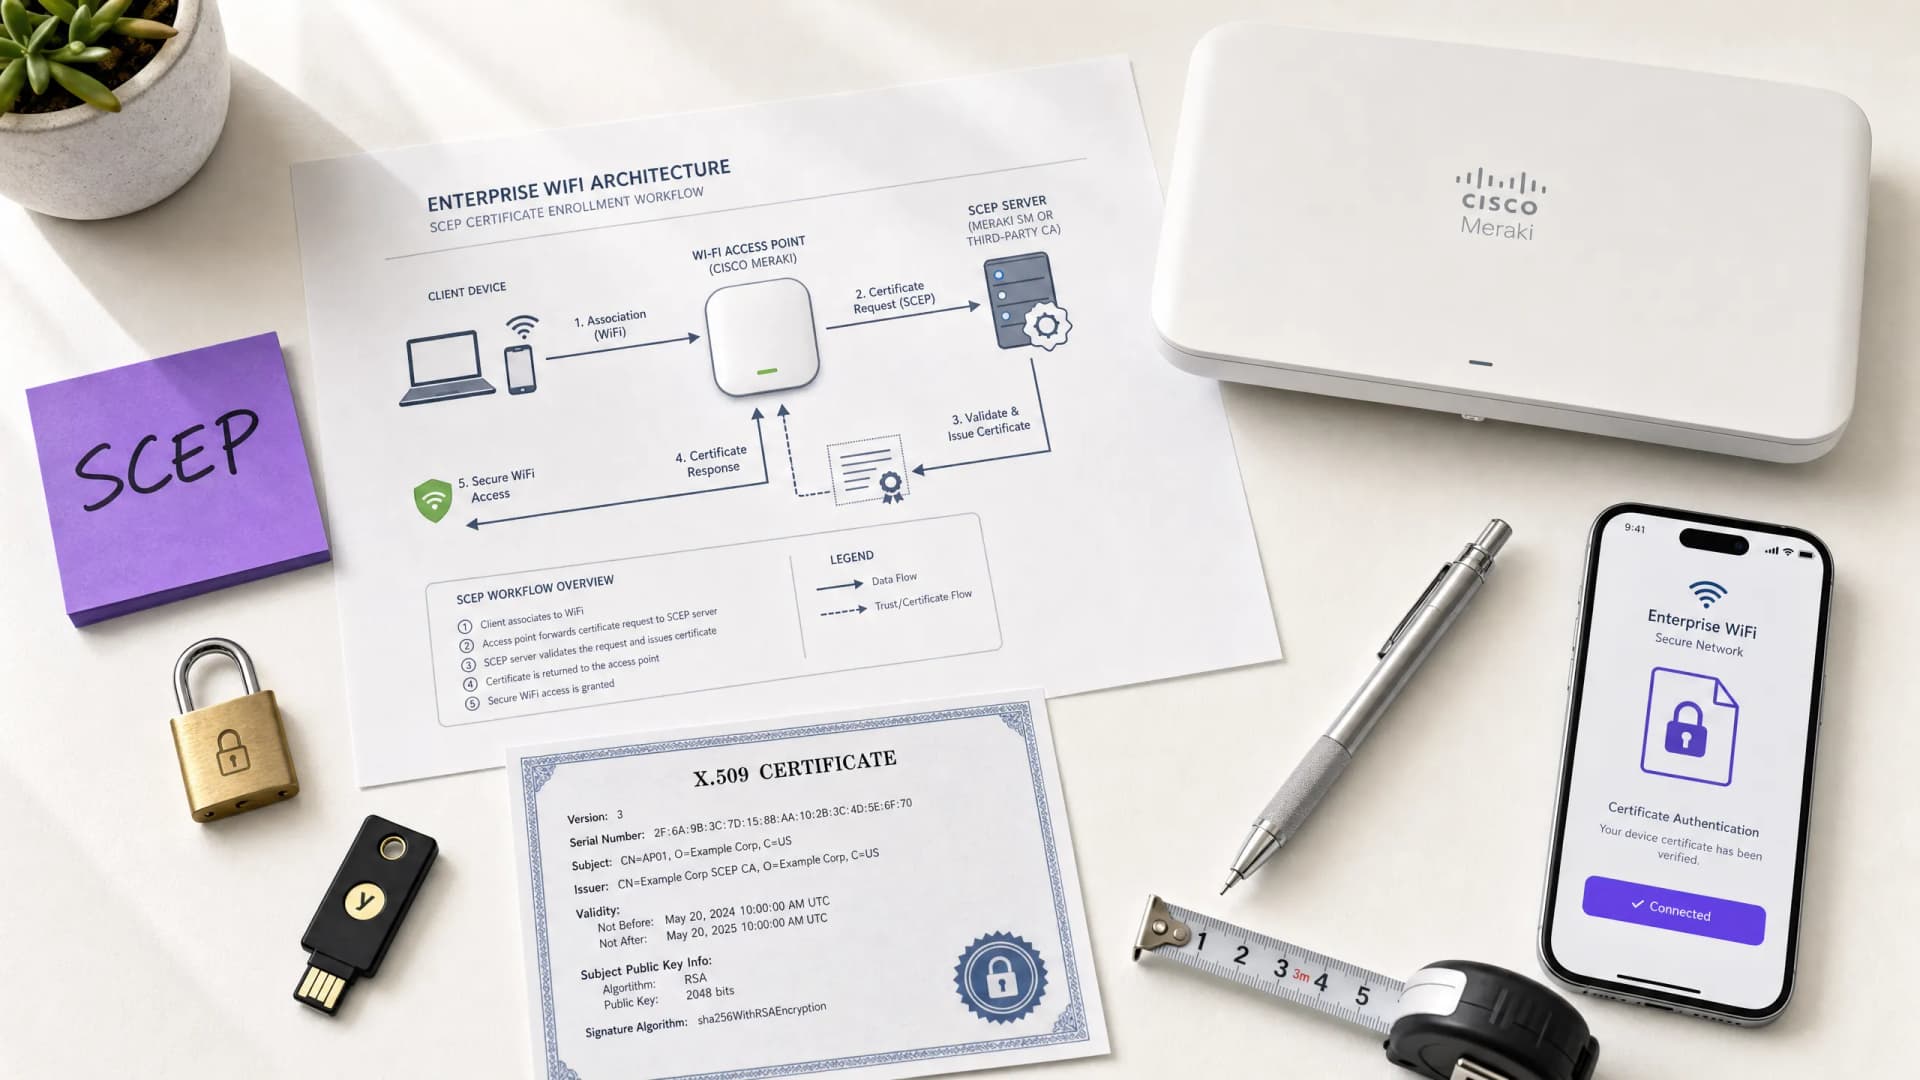
Cómo implementar SCEP para la inscripción automatizada de certificados WiFi
Esta guía explica cómo implementar SCEP (Simple Certificate Enrollment Protocol) para la inscripción automatizada de certificados WiFi en entornos empresariales. Cubre el diseño completo de la arquitectura, desde el diseño de PKI y la integración con MDM hasta la secuencia obligatoria de implementación de tres pasos, y muestra a los gerentes de TI y arquitectos de red cómo eliminar las credenciales compartidas, automatizar la gestión del ciclo de vida de los certificados y cumplir con los requisitos de PCI DSS y GDPR a escala.
Comprensión de Cisco SUDI: Identidad de Dispositivo Basada en Hardware en el Control de Acceso a la Red
Esta guía detalla la arquitectura técnica de Cisco SUDI, explicando cómo la identidad anclada en hardware protege el control de acceso a la red. Proporciona pasos de implementación prácticos para que los líderes de TI implementen la autenticación 802.1X EAP-TLS y automaticen el aprovisionamiento Zero Touch en instalaciones empresariales.
Cómo configurar SCEP para BYOD seguro y autenticación de red 802.1X
Esta guía proporciona una referencia técnica completa para configurar SCEP al implementar la autenticación de red 802.1X basada en certificados. Cubre el cambio de arquitectura de contraseñas compartidas a EAP-TLS, la integración con la gestión de dispositivos móviles y la segmentación estricta de la red para un acceso BYOD seguro en entornos empresariales.
Términos y condiciones de WiFi para el personal: Aspectos legales y de cumplimiento esenciales
Esta guía cubre los aspectos legales y técnicos esenciales para redactar y hacer cumplir los términos y condiciones de WiFi para el personal en espacios empresariales. Detalla qué incluir en una Política de Uso Aceptable (AUP), cómo cumplir con los requisitos de GDPR y PCI-DSS, y cómo implementar la autenticación basada en identidad y la segmentación de red para proteger los activos corporativos. Los gerentes de TI, equipos de recursos humanos y directores de operaciones en hoteles, cadenas de retail, estadios y organizaciones del sector público encontrarán orientación práctica que podrán implementar este trimestre.
Guía de Configuración SCEP para Empresas: Autenticación de WiFi Basada en Certificados para Educación Superior y Redes Grandes
Esta guía proporciona un plan técnico integral para implementar la autenticación de WiFi basada en certificados mediante SCEP. Cubre la transición de la arquitectura desde claves previamente compartidas a EAP-TLS, las secuencias de implementación en plataformas MDM y las estrategias críticas de mitigación de riesgos para redes a gran escala.
El futuro de la seguridad de WiFi: NAC impulsado por IA y detección de amenazas
Esta guía autorizada explora la evolución de la seguridad de WiFi empresarial desde el legado de WPA2 hasta el Control de Acceso a la Red (NAC) impulsado por IA y la detección de amenazas. Diseñada para líderes de TI, proporciona estrategias de implementación prácticas para proteger entornos de alta densidad como retail, hospitalidad y estadios utilizando las redes basadas en identidad de Purple.
RadSec: Cómo RADIUS sobre TLS mejora la seguridad de la autenticación WiFi
Esta referencia técnica autorizada explica cómo RadSec (RFC 6614) protege la autenticación WiFi empresarial al cifrar el tráfico tradicional de RADIUS con TLS. Diseñado para directores de TI y arquitectos de redes, cubre la arquitectura, las estrategias de implementación y los pasos prácticos para mitigar los riesgos del tráfico UDP RADIUS no cifrado en redes corporativas y de invitados.
Seguridad de WiFi en aeropuertos: Cómo proteger a los pasajeros en redes públicas
Esta guía de referencia técnica detalla el panorama de amenazas específico del WiFi de los aeropuertos, abarcando puntos de acceso Evil Twin, hardware no autorizado y ataques Man-in-the-Middle. Proporciona a los directores de TI, arquitectos de red y directores de operaciones de instalaciones estrategias arquitectónicas prácticas - incluyendo la implementación de WPA3, segmentación de VLAN, despliegue de WIPS y diseño de Captive Portal que cumple con el GDPR - para proteger a los pasajeros y la infraestructura empresarial a escala. La plataforma de analíticas y WiFi para invitados de Purple se mapea de manera concreta en cada dominio de problemas a lo largo del documento.
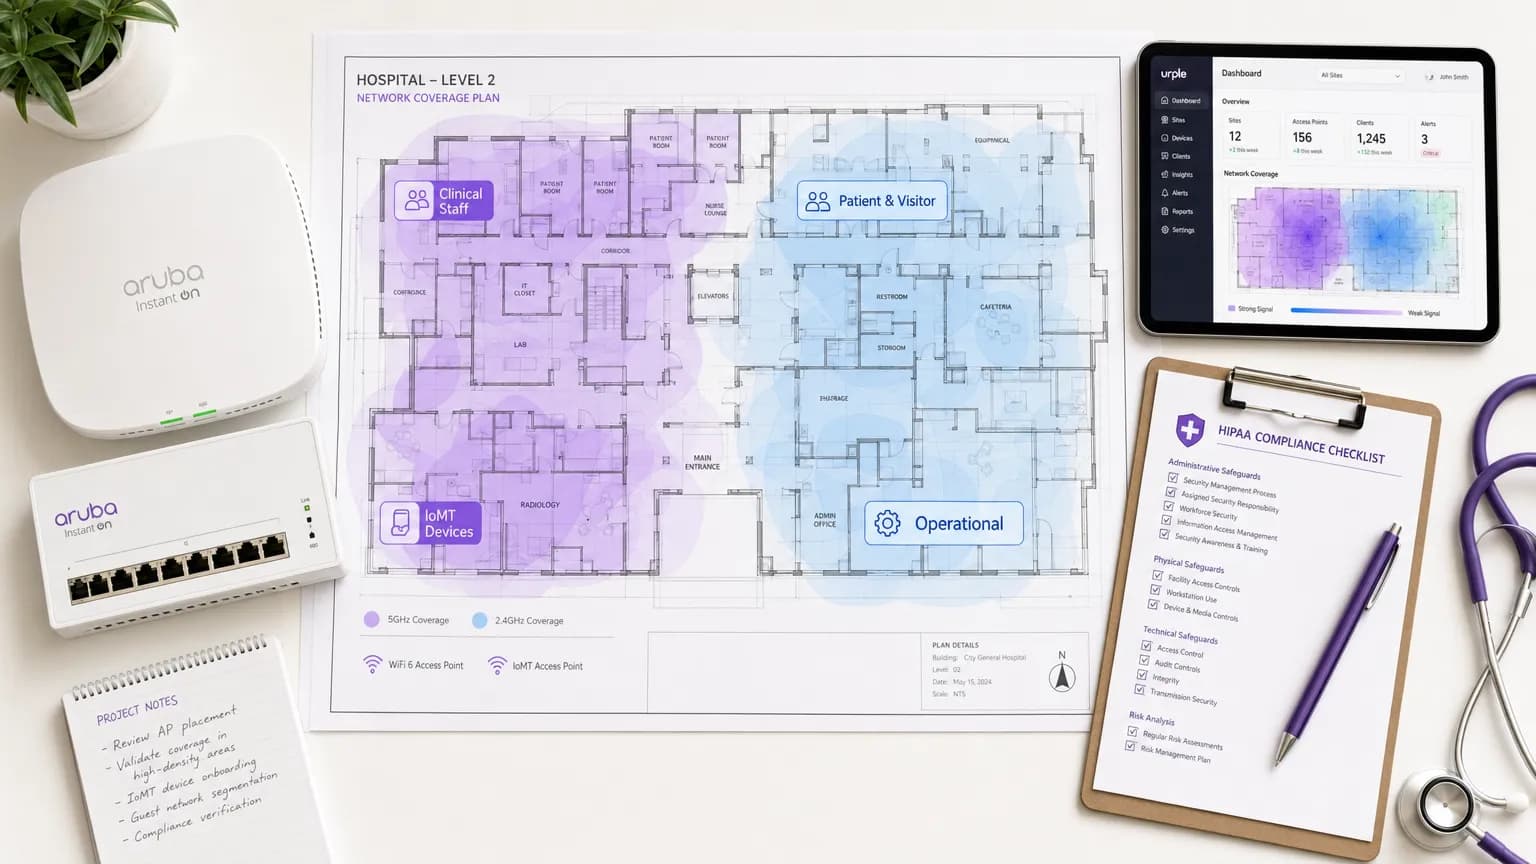
WiFi para el sector salud: explicación del cumplimiento de HIPAA, DSPT y WiFi
Esta guía proporciona una referencia técnica definitiva para gerentes de TI, arquitectos de redes y oficiales de cumplimiento que implementan redes inalámbricas en entornos de atención médica. Vincula los requisitos específicos de HIPAA (EE. UU.) y el Data Security and Protection Toolkit del NHS (DSPT, Reino Unido) con decisiones concretas de arquitectura de red, abarcando segmentación, acceso basado en la identidad, estándares de cifrado y gestión de dispositivos IoMT. La plataforma de analítica y WiFi para invitados de Purple se posiciona como una solución de nivel empresarial que cumple con las normativas para gestionar la conectividad de pacientes y visitantes dentro de un entorno inalámbrico gobernado.
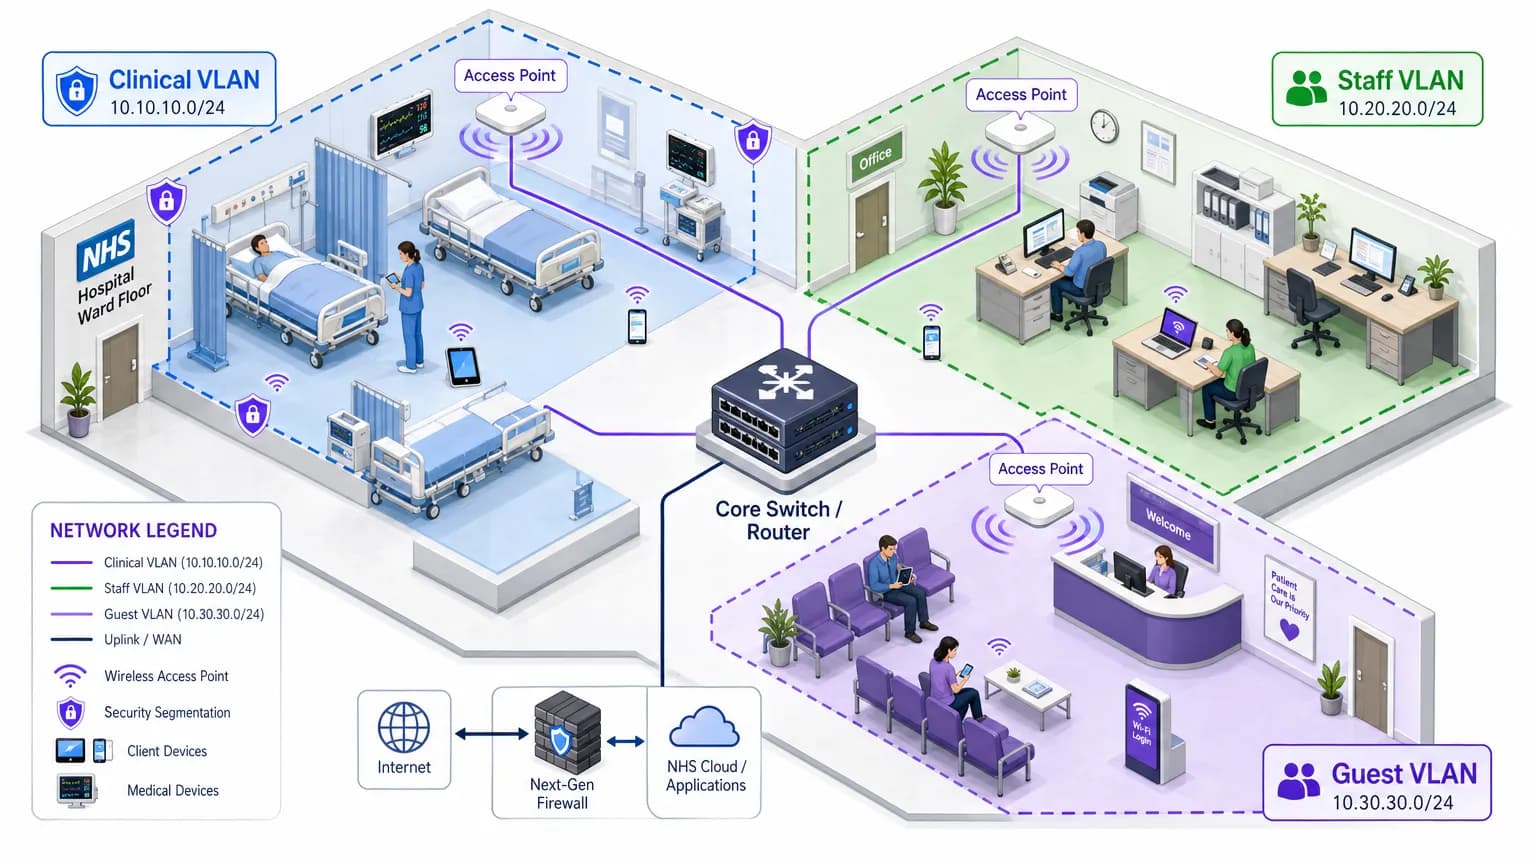
NHS Staff WiFi: Cómo implementar redes inalámbricas seguras en el sector salud
Esta guía de referencia técnica detalla la arquitectura, los protocolos de seguridad y las estrategias de implementación para NHS Staff WiFi, abarcando la autenticación 802.1X, la segmentación de VLAN, las políticas de BYOD y el cumplimiento del DSP Toolkit. Proporciona orientación práctica para que los líderes de TI implementen redes inalámbricas de nivel empresarial que atiendan a usuarios clínicos, administrativos y de invitados en una infraestructura física compartida sin comprometer la seguridad. Ya sea que esté planeando una nueva implementación o reforzando una infraestructura existente, esta guía ofrece los marcos de decisión y los pasos de implementación necesarios para actuar este trimestre.
Seguridad en el WiFi de hoteles: Cómo proteger a sus huéspedes y su reputación
Esta guía de autoridad proporciona a los gerentes de TI y directores de operaciones de establecimientos un marco integral para asegurar las redes WiFi de hoteles. Cubre implementaciones técnicas esenciales, incluyendo la segmentación de redes, protocolos de autenticación robustos y portales cautivos orientados al cumplimiento normativo para proteger los datos de los huéspedes y salvaguardar la reputación del establecimiento.

India DPDP Act: Cumplimiento de WiFi de invitados para establecimientos en India
Esta guía de referencia técnica autoritativa analiza la Ley de Protección de Datos Personales Digitales (DPDP) Act 2023 para establecimientos en India que operan redes WiFi de invitados. Proporciona estrategias de cumplimiento aplicables, consideraciones de arquitectura para Captive Portals y marcos prácticos para la retención de datos y transferencias transfronterizas.

La LGPD de Brasil y el WiFi para invitados: Una guía de cumplimiento
Esta guía de referencia técnica detalla cómo se aplica la LGPD de Brasil a las implementaciones de WiFi para invitados empresariales, centrándose en el cumplimiento del Captive Portal, las bases legales para el procesamiento y la intersección con el Marco Civil da Internet. Proporciona orientación práctica de implementación para líderes de TI y arquitectos de redes para mitigar el riesgo regulatorio mientras se mantiene la utilidad de la red.

La Ley de IA de la UE y el Guest WiFi: Lo que los mercadólogos necesitan saber
La Ley de IA de la UE (Reglamento 2024/1689) introduce un marco basado en riesgos que afecta directamente la forma en que los operadores de recintos implementan el marketing de WiFi impulsado por IA, los Captive Portals y la analítica de visitas. Esta guía mapea los cuatro niveles de riesgo de la Ley frente a casos de uso reales de Guest WiFi, identifica prácticas prohibidas que incluyen la inferencia de emociones y la puntuación social, y proporciona pasos de cumplimiento prácticos para equipos de TI y directores de marketing que operan en los sectores de hospitalidad, retail, eventos y entornos públicos. Comprender en qué parte del espectro de riesgo se encuentra su implementación - y aplicar las obligaciones de transparencia del Artículo 50 para chatbots de IA y portales conversacionales - ya no es opcional: la aplicación de las prácticas prohibidas comenzó en febrero de 2025.

Cumplimiento de PIPEDA para WiFi de invitados en Canadá
Esta guía proporciona una referencia técnica y operativa definitiva para los operadores de establecimientos en Canadá que despliegan WiFi de invitados bajo PIPEDA. Cubre el marco de consentimiento significativo de la OPC, el principio de rendición de cuentas, los precedentes de aplicación de las investigaciones de Tim Hortons y Google WiFi, y los cambios de arquitectura necesarios para cumplir con la próxima Ley de Protección de la Privacidad del Consumidor (CPPA) bajo el Proyecto de Ley C-27. Los gerentes de TI y líderes de cumplimiento encontrarán especificaciones de diseño de Captive Portal accionables, requisitos de minimización de datos y una hoja de ruta clara para prepararse para el futuro contra sanciones a escala de GDPR.

¿Es seguro el WiFi universitario? Una guía para estudiantes
Una referencia técnica completa para gerentes de TI y operadores de recintos sobre la arquitectura de seguridad del WiFi universitario (eduroam/802.1X). Esta guía detalla cómo funciona la autenticación de nivel empresarial, sus problemas de implementación y cómo se aplican estos principios a las implementaciones en hotelería, comercio minorista y el sector público.

¿Es seguro el WiFi de los trenes? Lo que los pasajeros de ferrocarril deben saber
Esta guía examina la arquitectura de seguridad de las redes WiFi para pasajeros de ferrocarril, analizando el panorama de amenazas desde el rastreo de paquetes (packet sniffing) y los ataques de gemelo malvado (Evil Twin) hasta los exploits de intermediario (Man-in-the-Middle). Proporciona orientación de implementación práctica para operadores y equipos de TI corporativos, que abarca el aislamiento de clientes, la autenticación de Captive Portal, el filtrado de DNS y el camino hacia Hotspot 2.0 - con puntos de integración directa para la plataforma de analíticas y WiFi de invitados de Purple.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
