
El mejor filtrado de DNS: una guía completa para empresas
Esta guía de referencia técnica explica cómo el filtrado de DNS empresarial protege las redes públicas al bloquear dominios maliciosos en la capa de resolución, antes de que se establezca una conexión. Proporciona a los directores de TI, arquitectos de red y equipos de operaciones de establecimientos la arquitectura de implementación, la configuración del firewall y el contexto de cumplimiento que necesitan para proteger el WiFi de invitados en entornos de hotelería, retail y sector público. Purple Shield bloquea malware, redes de bots y contenido inapropiado a nivel de DNS en más de 80,000 establecimientos activos.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de seguridad de WiFi empresarial →
Enterprise DNS Filtering Sizing & Security Policy Advisor
Model real-world DNS query throughput, QPS spikes, malicious domain blocking rates, and CIPA compliance posture for guest and enterprise WiFi fleets with Purple Shield.
DNS Query Sizing & Edge Threat Mitigation Breakdown
Monthly WAN Bandwidth Savings
By sinkholing malware, malicious advertisements, and unauthorized streaming domains at the UDP resolution phase, the network prevents full TCP handshakes and payload downloads.
IT Administration Hours Saved
Managed threat intelligence feeds, no manual blocklist maintenance, and audit exports take repetitive resolver and firewall work off the service desk. The figure tracks the volume actually blocked, and is capped at 120 hours a month.
| Metric / Parameter | Current Model | Industry Benchmark | Status |
|---|---|---|---|
| Active Endpoint Concurrency | 3,825 devices | Peak concurrency 75%–90% | Sized |
| Resolver Response Latency | 12 ms | Target < 20 ms | Optimal |
| Total Monthly Queries Processed | 252,450,000 queries | High-density venue scale | Protected |
| DoH / DoT Bypass Containment | Active (Port 853 + ACL) | RFC 8484 / RFC 7858 block | Enforced |
Resumen ejecutivo
Para los líderes de TI que gestionan redes públicas a gran escala, proteger el entorno de navegación es un mandato operativo, no algo opcional. El Guest WiFi en el sector de la hospitalidad, retail y espacios públicos es inherentemente un entorno no confiable. Sin controles sólidos, se convierte en un vector de distribución de malware, actividad de botnets y acceso a contenido inapropiado que daña la reputación de la marca y genera riesgos de cumplimiento.
El filtrado de DNS es el mecanismo más eficiente para aplicar políticas de contenido y bloquear amenazas en el borde de la red. A diferencia de la Inspección Profunda de Paquetes (DPI), que consume muchos recursos, el filtrado de DNS intercepta la solicitud de resolución de dominio antes de que se intercambie cualquier carga útil. Evalúa un paquete UDP ligero frente a inteligencia de amenazas en tiempo real y devuelve una dirección IP válida o un sumidero (sinkhole), agregando menos de dos milisegundos de latencia. Esto lo convierte en el único método práctico de control de contenido para entornos de alta densidad que dan servicio a miles de dispositivos no administrados concurrentes.
Esta guía abarca la arquitectura técnica necesaria para implementar el filtrado de DNS en sedes empresariales distribuidas, incluyendo la segmentación de VLAN, la aplicación del puerto 53, la integración de Captive Portal y la prevención de evasión de DNS sobre HTTPS (DoH). También aborda el cumplimiento con PCI-DSS y GDPR, y explica cómo Purple Shield se integra en las infraestructuras de hardware existentes de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks y Fortinet sin necesidad de reemplazar el hardware.
Análisis técnico profundo: cómo funciona el filtrado de DNS
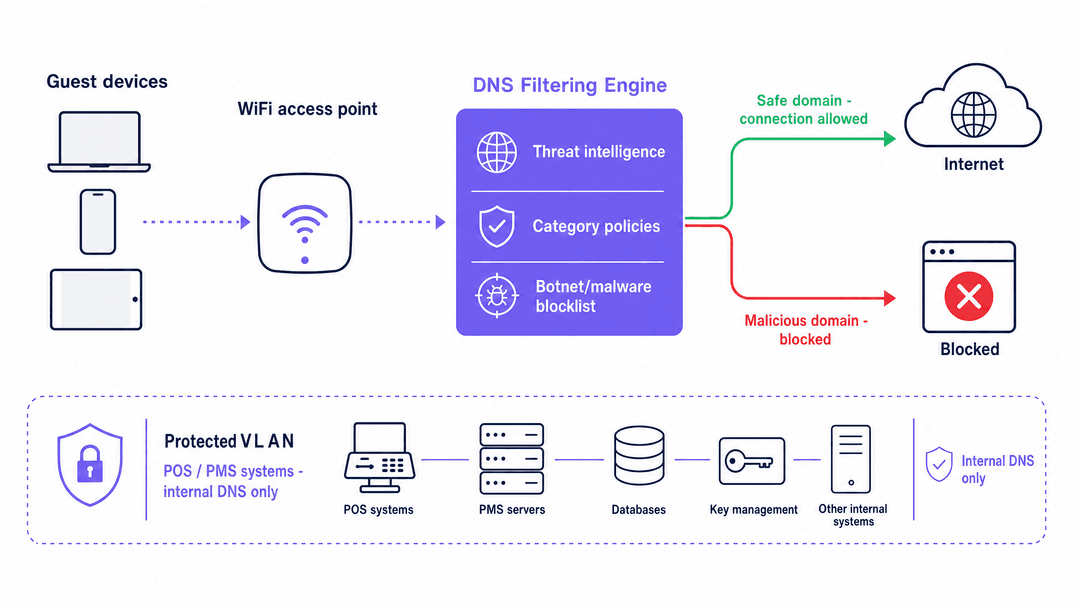
El Domain Name System (DNS) traduce dominios legibles por humanos en direcciones IP legibles por máquinas. Cada conexión a internet comienza con una solicitud de resolución de DNS. En una red estándar, los dispositivos consultan a un resolver predeterminado asignado por el ISP. En una arquitectura segura, el servidor DHCP asigna un resolver de DNS con políticas aplicadas a los dispositivos en la VLAN de invitados.
Cuando un dispositivo consulta a este resolver seguro, el motor de filtrado evalúa el dominio frente a múltiples fuentes de datos de forma simultánea: fuentes de inteligencia de amenazas en tiempo real, listas de bloqueo de categorías (contenido para adultos, apuestas, piratería) y registros de dominios de comando y control de botnets. La decisión ocurre en milisegundos.
Si el dominio es seguro, el motor devuelve la dirección IP correcta y la conexión continúa normalmente. Si el dominio se marca como malicioso o infringe su política de uso aceptable, el motor devuelve una dirección IP no enrutable (sinkholing) o redirige al usuario a una página de bloqueo personalizada. El punto clave: esta intervención ocurre antes de que se intercambie cualquier carga de datos entre el dispositivo y el servidor de destino.
 ### Ventajas de rendimiento y escala
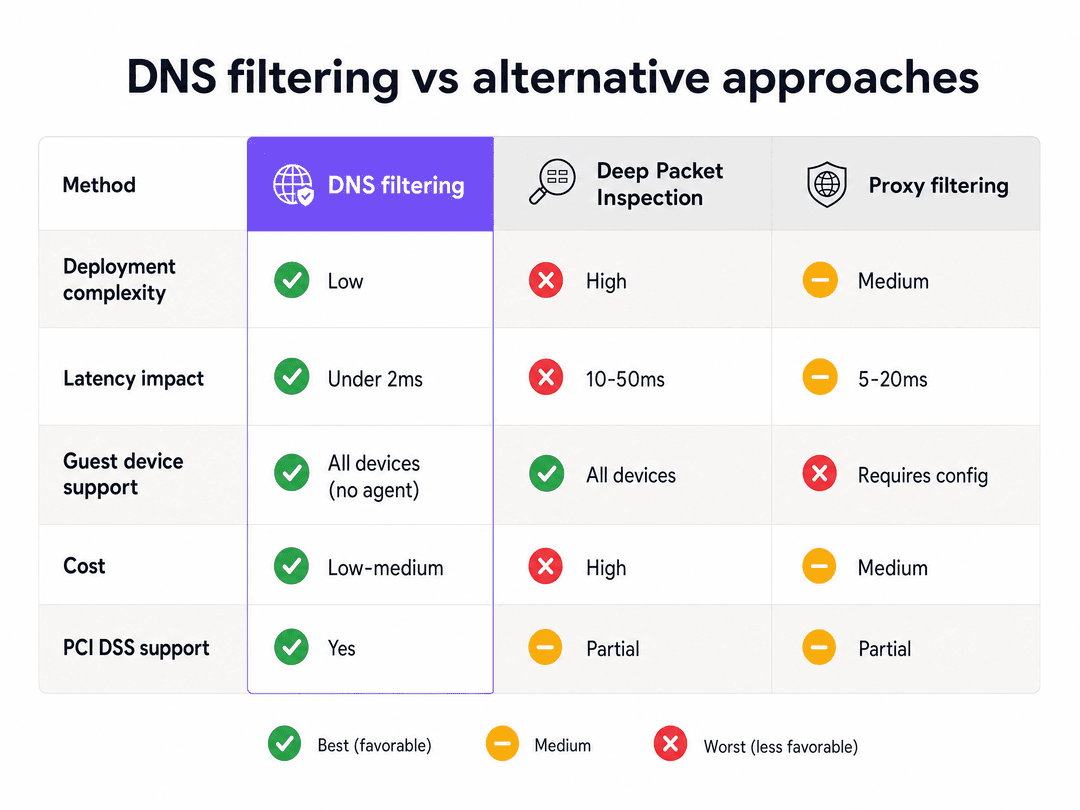
El filtrado DNS es arquitectónicamente superior a DPI para entornos públicos de alta densidad. DPI requiere hardware de red para inspeccionar la carga útil de cada paquete. En un recinto con 50,000 usuarios concurrentes - un estadio, centro de conferencias o un gran complejo comercial - DPI introduce una latencia significativa y requiere un hardware costoso y diseñado a medida en cada punto de inspección.
El filtrado DNS opera al inicio del ciclo de vida de la conexión. Evalúa un único paquete UDP ligero. Una vez completada la resolución, los datos se transfieren directamente entre el cliente y el servidor de destino. El motor de filtrado nunca procesa la carga útil de los datos. El impacto de la latencia es consistentemente inferior a dos milisegundos, independientemente del número de usuarios concurrentes.
Debido a que el filtrado DNS opera antes de que se establezca la conexión, es independiente del protocolo. Bloquea conexiones independientemente de si la aplicación utiliza HTTP, HTTPS, FTP o un puerto personalizado. Esta es una ventaja significativa sobre el filtrado basado en URL, que solo inspecciona el tráfico HTTP/HTTPS.
La ventaja de detección de amenazas de 10 días
La seguridad DNS heredada se basa en listas negras reactivas: un dominio se identifica como malicioso, se reporta a una autoridad central, se añade a una base de datos y finalmente se distribuye a su filtro, un proceso que puede tardar días. Las campañas de malware modernas aprovechan este desfase. Los atacantes registran dominios nuevos, ejecutan una campaña en un plazo de 24 horas y abandonan el dominio antes de que llegue a cualquier lista de bloqueo estándar.
Purple Shield utiliza la detección de amenazas impulsada por IA para analizar patrones de registro de dominios, reputación de IP y firmas criptográficas en tiempo real. Este enfoque identifica y bloquea las amenazas emergentes de día cero hasta 10 días más rápido que los proveedores reactivos tradicionales (datos internos de Purple, 2026). En un entorno donde un solo enlace malicioso en un dispositivo de invitado puede provocar ransomware, esa ventana de detección es operativamente significativa.
Guía de implementación: arquitectura y despliegue
Desplegar el filtrado DNS correctamente requiere una configuración de red precisa en tres capas: DHCP, firewall y Captive Portal.
Paso 1: Segmentación de VLAN
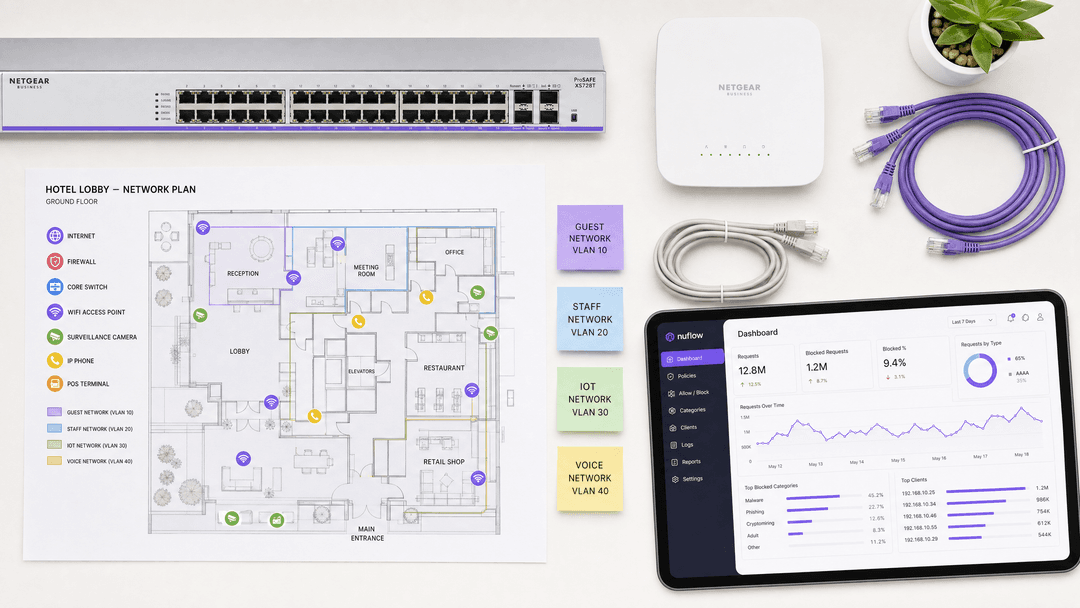
Segmente su red para que el tráfico de invitados esté aislado de los sistemas operativos. Coloque los dispositivos de los invitados en una VLAN dedicada (por ejemplo, VLAN 20) y mantenga las terminales de punto de venta (POS), los sistemas de gestión de propiedades y los dispositivos del personal en VLANs separadas con resolutores DNS internos. Esto garantiza que su política de filtrado DNS se aplique exclusivamente al tráfico de invitados no confiable y no interrumpa los sistemas operativos.
Esta segmentación también cumple con el Requisito 1.3 de PCI-DSS, que exige que los entornos de datos de titulares de tarjetas estén aislados de las redes no confiables. El WiFi de invitados nunca debe compartir una VLAN con la infraestructura de pago.
Paso 2: Configuración del alcance de DHCP alcance de DHCP
Configure el alcance de DHCP para la VLAN de invitados para asignar las direcciones IP de su servicio de filtrado de DNS en la nube como los servidores DNS primario y secundario. Esto garantiza que cada dispositivo que se conecte a la red de invitados reciba el resolvedor correcto de forma automática.
Paso 3: Aplicación del puerto 53 en el firewall
La asignación de DHCP por sí sola no es suficiente. Un usuario puede anular la configuración de DNS proporcionada por DHCP configurando manualmente su dispositivo para utilizar un resolvedor público como Google (8.8.8.8) o Cloudflare (1.1.1.1). El malware a menudo codifica de forma fija la configuración de DNS para evadir por completo los controles de red.
Debe implementar una regla de firewall que descarte todo el tráfico saliente en el puerto 53 (tanto UDP como TCP) desde la VLAN de invitados hacia cualquier dirección IP que no sea la de sus servidores de filtrado designados. Esto convierte el filtro de DNS de un control consultivo a uno obligatorio.
Paso 4: Mitigación de DNS sobre HTTPS (DoH)
Los navegadores y aplicaciones modernos utilizan cada vez más DoH, que cifra las consultas DNS dentro del tráfico HTTPS estándar en el puerto 443. Esto evade por completo la interceptación del puerto 53. Para mantener la cobertura, configure su firewall para bloquear los rangos de direcciones IP conocidos de los principales proveedores de DoH. Esto obliga a los dispositivos cliente a recurrir al DNS estándar sin cifrar, el cual su motor de filtrado sí puede inspeccionar. La norma NIST SP 800-81r3 (publicada en marzo de 2026) aborda específicamente DoH como una consideración de seguridad de DNS empresarial.
Paso 5: Configuración del Walled Garden para Captive Portal
Si opera un Captive Portal para la autenticación de invitados, debe configurar un Walled Garden antes de aplicar cualquier política de bloqueo. El Walled Garden es una lista de dominios a los que los dispositivos pueden acceder antes de haberse autenticado. Debe incluir todos los dominios necesarios para que funcione el Captive Portal: el propio dominio de su portal, cualquier proveedor de identidad (Microsoft Entra ID, Okta, Google Workspace) y cualquier endpoint OAuth de inicio de sesión social.
Si estos dominios se bloquean antes de la autenticación, los usuarios no podrán completar el flujo de inicio de sesión. El resultado es una experiencia de incorporación interrumpida e invitados frustrados. Configure primero el Walled Garden y luego aplique su política de filtrado de contenido únicamente a las sesiones autenticadas.
Para obtener más información sobre la arquitectura de SSID y cómo deben estructurarse las redes de WiFi de invitados, WiFi de personal y de IoT, consulte Tres SSIDs para gobernarlos a todos: invitados, Passpoint y IoT WiFi.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores prácticas: diseño de políticas y gestión continua
Bloqueo basado en categorías
Organice su política de filtrado de DNS en torno a categorías de contenido en lugar de listas de bloqueo de dominios individuales. Las categorías suelen incluir: malware y phishing, comando y control de botnets, contenido para adultos, apuestas, streaming ilegal y uso compartido de archivos P2P. Las políticas basadas en categorías son más fáciles de mantener y capturan automáticamente nuevos dominios a medida que se actualiza la inteligencia de amenazas.
Frecuencia de actualización de inteligencia de amenazas
Seleccione un proveedor de filtrado de DNS que actualice la inteligencia de amenazas en tiempo real o casi en tiempo real. Las listas de bloqueo estáticas que se actualizan diariamente son insuficientes contra las campañas modernas de malware de flujo rápido (fast-flux). Purple Shield actualiza su inteligencia de amenazas de forma continua, lo que refleja la misma detección impulsada por IA que ofrece la ventaja de 10 días sobre los proveedores reactivos.
Despliegue independiente del hardware
Purple Shield funciona como una superposición en la nube, lo que significa que se integra con su infraestructura de puntos de acceso existente sin necesidad de reemplazar el hardware. Es compatible con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. La política de filtrado se aplica en la capa de DNS, por lo que el hardware del punto de acceso solo necesita reenviar las consultas de DNS al solucionador correcto.
Análisis y reportes
El filtrado de DNS genera registros de consultas detallados que brindan visibilidad sobre el comportamiento de la red. Utilice estos registros para identificar tendencias: un pico en los intentos de phishing bloqueados desde un punto de acceso específico puede indicar un ataque dirigido. La revisión periódica de los reportes de categorías bloqueadas también respalda las auditorías de cumplimiento, lo que demuestra a los evaluadores de PCI-DSS y a los auditores de GDPR que cuenta con controles activos implementados.
La plataforma de WiFi Analytics de Purple se integra con Shield para ofrecer una visibilidad unificada de los eventos de seguridad y el rendimiento de la red.
Solución de problemas y mitigación de riesgos
Evasión de filtro mediante DNS personalizado
Síntoma: Los usuarios reportan que pueden acceder a contenido que debería estar bloqueado. Los registros del firewall muestran consultas de DNS a 8.8.8.8 o 1.1.1.1 desde la VLAN de invitados.
Causa: El puerto 53 no está bloqueado en el firewall. Los usuarios están anulando la configuración de DNS asignada por DHCP.
Solución: Implemente una regla de firewall que descarte todo el tráfico saliente de los puertos UDP/TCP 53 de la VLAN de invitados hacia cualquier dirección IP que no sea su motor de filtrado.
Falla de autenticación en el Captive Portal
Síntoma: Los invitados no pueden completar el flujo de inicio de sesión. La página del Captive Portal no se carga o los botones de inicio de sesión social no responden.
Causa: El filtro de DNS está bloqueando los dominios del proveedor de identidad antes de la autenticación. Microsoft Entra ID, Google Workspace o el propio dominio de su portal se encuentran en una lista de categorías bloqueadas.
Solución: Audite su configuración de Walled Garden. Agregue todos los dominios de autenticación requeridos a la lista de permitidos previa a la autenticación. Pruebe todo el flujo de inicio de sesión en un entorno de pruebas antes de implementar cambios en las políticas.
Evasión de DoH
Síntoma: Los registros del filtro de DNS muestran un volumen de consultas bajo a pesar de un alto uso de la red. Algunos dispositivos parecen evadir el filtrado por completo.
Causa: Los navegadores o las aplicaciones están utilizando DoH, lo que enruta consultas de DNS cifradas a través del puerto 443 hacia solucionadores externos.
Solución: Bloquee los rangos de IP conocidos de los principales proveedores de DoH en el firewall. Verifique la cobertura monitoreando las conexiones HTTPS a las direcciones IP de los solucionadores de DoH conocidos.
Interrupción de la VLAN operativa
Síntoma: Las terminales de punto de venta (POS) o los sistemas de gestión de propiedades pierden conectividad después del despliegue del filtro de DNS.
Causa: La política de filtrado DNS se ha aplicado a la VLAN incorrecta, o el DHCP está asignando el solucionador de DNS en la nube a dispositivos operativos.
Solución: Verifique el etiquetado de VLAN en todos los puertos de switch y puntos de acceso. Confirme que las VLAN de los dispositivos operativos estén configuradas para usar únicamente solucionadores de DNS internos.
-
ROI e impacto empresarial
El filtrado DNS ofrece retornos medibles en tres dimensiones.
Recuperación de ancho de banda: El bloqueo del streaming ilegal, el uso compartido entre pares y el tráfico automatizado de redes de bots recupera un ancho de banda significativo. En el entorno de un hotel, esto puede reducir la utilización de la VLAN de huéspedes entre un 20 y un 40%, mejorando el rendimiento para los usuarios legítimos sin requerir actualizaciones de circuitos.
Reducción de costos de cumplimiento: Demostrar controles activos a nivel de DNS reduce el alcance y el costo de las evaluaciones PCI DSS. También proporciona evidencia documentada para el Artículo 32 del GDPR (medidas técnicas para garantizar la seguridad de los datos) y respalda los requisitos de certificación de Cyber Essentials para la protección contra malware.
Protección de marca y responsabilidad: La aplicación de políticas de navegación aptas para familias en entornos de retail y hotelería evita la exhibición pública de contenido inapropiado. En lugares que atienden a niños - centros comerciales, hoteles familiares, estadios - esto es tanto un requisito de marca como una consideración legal en muchas jurisdicciones.
Para obtener una guía de implementación específica para cada sector, consulte nuestras páginas de la industria para Hotelería, Retail, Salud y Transporte.
Definiciones clave
Filtrado de DNS
Una técnica de seguridad que intercepta las solicitudes de resolución de dominios y las evalúa mediante fuentes de inteligencia de amenazas y políticas de contenido antes de permitir o bloquear una conexión.
El método principal de control de contenido para dispositivos de invitados no administrados en redes públicas. No requiere agente de endpoint.
Sinkholing
Devolver una dirección IP no ruteable (como 0.0.0.0) en respuesta a una consulta DNS para un dominio malicioso, evitando que el dispositivo establezca una conexión.
Se utiliza para bloquear de forma silenciosa el tráfico de comando y control de las redes de bots sin alertar al malware de que ha sido detectado.
Walled Garden
Un entorno de red restringido previo a la autenticación que permite el acceso a un conjunto específico de dominios aprobados antes de que el usuario complete el flujo de inicio de sesión de la Captive Portal.
Debe incluir todos los dominios de los proveedores de identidad (Microsoft Entra ID, Google Workspace, Okta) y los recursos de la Captive Portal para evitar fallas de autenticación.
DNS over HTTPS (DoH)
Un protocolo que cifra las consultas DNS dentro del tráfico HTTPS estándar en el puerto 443, ocultando el dominio de destino de la inspección a nivel de red.
Cada vez más utilizado de forma predeterminada en los navegadores modernos. Requiere el bloqueo a nivel de firewall de los rangos de IP de los proveedores de DoH para mantener la cobertura del filtrado DNS.
Segmentación VLAN
Dividir una única red física en varias redes lógicas aisladas utilizando el etiquetado 802.1Q.
Crítico para aislar el tráfico de invitados de los sistemas operativos. El requisito 1.3 de PCI DSS exige que los entornos de datos de titulares de tarjetas estén separados de las redes no confiables, incluyendo el WiFi de invitados.
Captive Portal
Una página web con la que los dispositivos deben interactuar antes de obtener acceso completo a la red, utilizada para la autenticación, la aceptación de los términos de servicio y la captura de datos de primera mano.
Requiere una configuración cuidadosa de Walled Garden para funcionar correctamente junto con el filtrado DNS.
Deep Packet Inspection (DPI)
Un método de filtrado de red que examina la carga útil completa de los paquetes en un punto de inspección, lo que permite un filtrado que reconoce el contenido, pero introduce una sobrecarga de procesamiento significativa.
Poco práctico para redes de invitados de alta densidad debido a la latencia y al costo de hardware. El filtrado DNS es la alternativa preferida para entornos de dispositivos no administrados.
Fuente de inteligencia de amenazas
Una base de datos actualizada continuamente de direcciones IP, dominios y patrones de URL maliciosos conocidos, utilizada para impulsar decisiones de filtrado DNS en tiempo real.
La calidad y la frecuencia de actualización de la fuente de inteligencia de amenazas determinan qué tan rápido responde un filtro DNS a las nuevas amenazas de día cero.
Dominio de día cero
Un dominio recién registrado que se utiliza en una campaña de malware o phishing antes de que aparezca en cualquier lista de bloqueo estándar.
Las campañas de ataque modernas utilizan dominios desechables que están activos durante menos de 24 horas. La detección de amenazas impulsada por IA identifica estos dominios analizando los patrones de registro en lugar de esperar los informes.
Ejemplos resueltos
¿Una cadena hotelera de 400 habitaciones está implementando WiFi de invitados en 12 propiedades. Utilizan Microsoft Entra ID para la autenticación del Captive Portal y su sistema de gestión de propiedades (PMS) se ejecuta en la misma infraestructura física de switches. Después de habilitar el filtrado de DNS, los huéspedes de tres propiedades informan que no pueden completar el flujo de inicio de sesión. ¿Cuál es la causa raíz y cómo debería resolverlo el equipo?
La causa raíz es una configuración incompleta del Walled Garden. El filtro de DNS está bloqueando los dominios de autenticación de Microsoft Entra ID antes de que los huéspedes se autentiquen, lo que genera un dilema en el que los huéspedes no pueden cargar la página de inicio de sesión. Pasos para la resolución: 1. En el panel de control de filtrado de DNS, cree una política de preautenticación que permita explícitamente todos los dominios de Microsoft Entra ID, incluidos login.microsoftonline.com, login.live.com y cualquier dominio específico del inquilino. 2. Verifique que el propio dominio del Captive Portal y cualquier recurso de CDN que este cargue también estén en la lista de permitidos. 3. Confirme que la VLAN del PMS (VLAN 10) esté configurada para usar solucionadores de DNS internos, no el motor de filtrado en la nube. 4. Aplique la política restrictiva de bloqueo de contenido únicamente a las sesiones posteriores a la autenticación en la VLAN de invitados (VLAN 20). 5. Pruebe el flujo de inicio de sesión completo en cada propiedad afectada antes de cerrar el incidente.
Una gran cadena de retail opera 200 tiendas, cada una con una red WiFi de invitados. Su equipo de seguridad de TI implementa un filtro de DNS en la nube y actualiza el alcance de DHCP en todas las VLAN de invitados. Dos semanas después, una prueba de penetración revela que el 18% de los dispositivos de los invitados están resolviendo con éxito dominios maliciosos conocidos. Los registros del filtro de DNS no muestran consultas bloqueadas de estos dispositivos. ¿Cuál es la falla arquitectónica y cuál es la solución?
La falla es que el puerto 53 no está bloqueado en el firewall. El 18% de los dispositivos están evadiendo los servidores de DNS asignados por DHCP al utilizar solucionadores preconfigurados (8.8.8.8, 1.1.1.1) o al usar DNS sobre HTTPS. Dado que sus consultas de DNS nunca llegan al motor de filtrado, no aparecen consultas bloqueadas en los registros. Solución: 1. Implemente una regla de firewall en el gateway de la VLAN de invitados que descarte todo el tráfico saliente UDP y TCP en el puerto 53 hacia cualquier IP que no sea la de los motores de filtrado aprobados. 2. Identifique y bloquee los rangos de IP de los principales proveedores de DoH (Cloudflare, Google, NextDNS) en el firewall para evitar la evasión cifrada. 3. Vuelva a ejecutar la prueba de penetración para confirmar la cobertura. 4. Monitoree los registros de descarte del firewall para el tráfico del puerto 53 para verificar que la regla esté activa.
Preguntas de práctica
Q1. Una cadena de tiendas de retail despliega un filtro DNS en la nube en 150 tiendas. Actualizan el alcance de DHCP en todas las VLAN de invitados para asignar las direcciones IP del motor de filtrado. Una semana después, los gerentes de las tiendas informan que los clientes aún pueden acceder a categorías de contenido bloqueadas. El panel del filtro DNS muestra un volumen de consultas muy bajo desde estas tiendas. ¿Cuál es la causa más probable y cuál es la solución?
Sugerencia: Considere cómo un dispositivo puede resolver DNS sin utilizar el servidor asignado por DHCP.
Ver respuesta modelo
La causa más probable es que el puerto de salida 53 no esté bloqueado en el firewall. Los dispositivos están anulando los servidores DNS asignados por DHCP con servidores de resolución públicos configurados de forma fija. El bajo volumen de consultas en el panel confirma que las consultas no están llegando al motor de filtrado. La solución consiste en implementar una regla de firewall que descarte todo el tráfico de salida UDP y TCP en el puerto 53 desde la VLAN de invitados hacia cualquier dirección IP que no sea la de los motores de filtrado aprobados. Adicionalmente, se deben bloquear los rangos de IP de los proveedores de DoH conocidos para evitar que se evada el filtro mediante DNS cifrado.
Q2. Un centro de convenciones está implementando el filtrado de DNS por primera vez. Utilizan Google Workspace para la autenticación de los asistentes en su Captive Portal. Durante las pruebas, los asistentes no pueden completar el flujo de inicio de sesión - la página de inicio de sesión de Google no se carga. ¿Qué paso de configuración se omitió y cómo debería corregirse?
Sugerencia: La autenticación ocurre antes de que el dispositivo tenga acceso completo a internet. ¿Qué dominios deben ser accesibles antes de que se complete la autenticación?
Ver respuesta modelo
El Walled Garden no se configuró antes de aplicar la política de filtrado de DNS. El filtro de DNS está bloqueando los dominios de autenticación de Google Workspace (accounts.google.com, oauth2.googleapis.com) antes de que los asistentes puedan autenticarse. La solución es agregar todos los dominios de autenticación y OAuth de Google Workspace requeridos a la lista de permitidos previa a la autenticación en la política de filtrado de DNS. El propio dominio del Captive Portal y cualquier recurso de la CDN también deben incluirse en la lista de permitidos. Aplique la política de contenido restrictiva únicamente a las sesiones posteriores a la autenticación.
Q3. El equipo de TI de un estadio está evaluando el filtrado de DNS frente a la inspección profunda de paquetes (DPI) para su recinto con capacidad para 60,000 personas. Al equipo de redes le preocupa la latencia durante los eventos de mayor afluencia. ¿Qué enfoque es más adecuado y por qué?
Sugerencia: Considere la sobrecarga de procesamiento de cada método a una escala de 60,000 usuarios concurrentes.
Ver respuesta modelo
El filtrado de DNS es la opción adecuada. Funciona en la capa de resolución, evaluando un único paquete UDP ligero antes de que se establezca cualquier conexión, lo que añade menos de dos milisegundos de latencia independientemente del número de usuarios concurrentes. La DPI requiere inspeccionar el contenido completo de cada paquete, lo que con 60,000 usuarios concurrentes introduciría una latencia significativa y requeriría hardware extremadamente costoso en cada punto de inspección. El filtrado de DNS también es independiente del protocolo, bloqueando conexiones a través de cualquier puerto, mientras que la DPI suele limitarse al tráfico HTTP y HTTPS.
Q4. Un director de TI de un grupo hotelero quiere confirmar que su implementación de filtrado de DNS cumple con los requisitos de PCI DSS. Sus terminales de pago están en la VLAN 10 y el WiFi de invitados está en la VLAN 20. El filtro de DNS se aplica únicamente a la VLAN 20. ¿Qué evidencia adicional deben documentar para su asesor de PCI DSS?
Sugerencia: El requisito 1.3 de PCI DSS cubre los controles de acceso a la red entre redes confiables y no confiables.
Ver respuesta modelo
El director de TI debe documentar: 1. Reglas de firewall que confirmen que no se puede acceder a la VLAN 10 (entorno de datos de titulares de tarjetas) desde la VLAN 20 (red de invitados), cumpliendo con el requisito 1.3 de PCI DSS. 2. Configuración de DHCP que demuestre que los dispositivos de la VLAN 10 utilizan resolutores DNS internos y no el motor de filtrado en la nube. 3. Reglas de firewall que bloqueen el puerto 53 de salida desde la VLAN 20 hacia IPs no aprobadas, demostrando un filtrado de DNS forzado. 4. Documentación de la política del filtro de DNS que muestre las categorías de bloqueo activo de malware y botnets en la VLAN 20. 5. Registros del filtro de DNS que muestren eventos de consultas bloqueadas, demostrando que el control está activo y monitoreado.
Preguntas frecuentes
How does enterprise DNS filtering protect guest and corporate WiFi networks?
Enterprise DNS filtering secures networks at the resolution layer before an HTTP or TCP connection is established. When a user or background application requests an IP address for a domain, the recursive resolver evaluates the query against real-time threat intelligence. Malicious domains associated with malware, ransomware command-and-control (C2), or phishing are instantly sinkholed, protecting unmanaged guest devices and corporate assets with negligible latency.
How does DNS filtering prevent DNS-over-HTTPS (DoH) and DNS-over-TLS (DoT) security bypasses?
Modern mobile devices and browsers often default to encrypted DoH or DoT, which bypasses local network DNS forwarders. Enterprise venues counter this by blocking outbound TCP port 853 (DoT) and enforcing Layer 7 firewall rules or Access Control Lists (ACLs) that drop traffic to known public DoH resolver IPs (such as Cloudflare 1.1.1.1 and Google 8.8.8.8), forcing client devices to use the venue protective DNS resolver.
What is the difference between recursive DNS resolution and Anycast protective DNS filtering?
Standard recursive DNS queries travel through multi-tier root and authoritative nameservers without security evaluation, exposing networks to poisoned cache entries and malicious destinations. Anycast protective DNS routes queries to globally distributed Anycast data center nodes that cross-reference domains against real-time threat feeds, returning cached results in under 15ms while neutralizing cyber threats and policy violations at the edge.
How does DNS filtering enforce CIPA (Children's Internet Protection Act) compliance across venues?
Under CIPA and educational safe-browsing mandates, venues providing public access must block visual depictions of obscenity, child sexual abuse material (CSAM), and harmful content. Protective DNS enforces these requirements network-wide without installing device certificates or endpoint software, categorizing billions of domains and enforcing Google and YouTube SafeSearch restrictions across all connected devices.
Can DNS filtering reduce venue internet bandwidth consumption and firewall compute load?
Yes. By blocking malicious payload downloads, high-bandwidth streaming domains, and intrusive ad-tracking networks at the initial DNS lookup phase, the network prevents large TCP payload transfers before they start. Venues deploying protective DNS typically observe a 6% to 12% reduction in overall WAN traffic and substantially reduced deep-packet inspection (DPI) processing load on edge firewalls.
How does Purple Shield integrate with existing enterprise routers, access points, and captive portals?
Purple Shield operates independently of access point hardware, integrating directly via DHCP nameserver assignment or DNS forwarders on Cisco Meraki, HPE Aruba, Fortinet, Ruckus, and Ubiquiti systems. For guest WiFi, it pairs with Purple Captive Portals to enforce strict pre-authentication walled gardens, allowing authentication traffic while shielding the venue from unauthorized outbound browsing.
Continúe leyendo esta serie
Cumplimiento de CIPA: lista de verificación de cumplimiento para operadores de establecimientos
Podrá decidir si CIPA vincula su WiFi, luego segmentar redes, enrutar el DNS a través de Purple Shield y cerrar rutas de bypass. También sabrá qué evidencia conservar para la certificación del Form 486 o Form 479. La lista de verificación asigna un responsable a cada requisito, para que no falte nada en la certificación de su próximo año de financiamiento.
Fallas de conexión en el modo de transición WPA3: una lista de verificación de implementación para Cisco Meraki, HPE Aruba y Ruckus
Utilice esta lista de verificación para diagnosticar por qué los dispositivos fallan en un SSID en modo de transición WPA3 SAE y soluciónelo en Cisco Meraki, HPE Aruba o Ruckus. Podrá asociar códigos de estado de 802.11 con sus causas, aislar problemas de PMF, 802.11r y 6GHz, y decidir cuándo migrar a un SSID exclusivo de WPA3.
La guía empresarial de SCEP: Implementación de Simple Certificate Enrollment Protocol para la seguridad automatizada de WiFi en campus
Esta guía de referencia técnica proporciona un diseño arquitectónico definitivo y una estrategia de implementación paso a paso para la distribución de certificados de WiFi empresarial mediante SCEP. Cubre las diferencias críticas entre SCEP y PKCS, la secuencia exacta de implementación necesaria para el éxito y las estrategias de mitigación de riesgos del mundo real para los líderes de TI.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.