single tenant vs multi tenant की बहस में सबसे आम सलाह सबसे कम उपयोगी भी है: single tenant सुरक्षित है, multi tenant सस्ता है, और निर्णय खरीद स्कोरकार्ड के साथ समाप्त हो जाता है। यह ढांचा उन इमारतों में विफल हो जाता है जहाँ नेटवर्क डिज़ाइन का सबसे बड़ा व्यावसायिक प्रभाव होता है।
एक होटल, छात्र निवास, बिल्ड-टू-रेंट ब्लॉक, अस्पताल परिसर या फ्लेक्सिबल वर्कस्पेस में, निर्णायक सवाल यह होता है कि नेटवर्क सीमा को कौन नियंत्रित करता है। एक समर्पित प्लेटफ़ॉर्म भी खराब पॉलिसी के कारण ट्रैफ़िक लीक कर सकता है। एक साझा भौतिक फैब्रिक हर टेनेंट की सुरक्षा कर सकता है जब पहचान, ऑथेंटिकेशन, राउटिंग और निरसन को ठीक से डिज़ाइन किया गया हो। टेनेंट की संख्या केवल एक लेबल है। सीमा नियंत्रण ही आर्किटेक्चर है।
UK आवास के आंकड़े इस अंतर को अनदेखा करना कठिन बनाते हैं। सरकारी विश्लेषण में 459,262 ऐसे डेवलपमेंट्स की पहचान की गई जो मिश्रित अवधि (mixed tenure) के हैं या हो सकते हैं, जिनमें 3.33 मिलियन सामाजिक आवास शामिल हैं, जो आधिकारिक आवास आंकड़ों में पहचाने गए 4.21 मिलियन सामाजिक आवासों के 79% के बराबर हैं। फिर भी औसत सामाजिक-किरायेदार अनुपात 80% था, जबकि माध्यिका (median) 97% थी, जिससे पता चलता है कि डेवलपमेंट्स में कई प्रकार की अवधियाँ हो सकती हैं, जबकि वे किसी एक प्रकार के कब्जे में भारी रूप से केंद्रित रहते हैं। विशेष उद्देश्य से बने फ्लैट पहचाने गए बहु-आवास डेवलपमेंट्स का 54% थे, जिनमें सामाजिक-किरायेदार अनुपात की माध्यिका 91% थी, जबकि परिवर्तित फ्लैटों के लिए यह 50% थी। संपत्ति का रूप परिचालन सीमा की समस्या को बदल देता है, न कि केवल किरायेदारी अनुबंध को। (English सामाजिक आवास में मिश्रित अवधि का UK सरकारी विश्लेषण)
क्यों Single Tenant बनाम Multi Tenant का प्रश्न SaaS से भी बड़ा है
Enterprise टीमें अक्सर SaaS खरीद से इस चर्चा को विरासत में पाती हैं। वे समर्पित इंस्टेंस की तुलना साझा एप्लिकेशन इन्फ्रास्ट्रक्चर से करती हैं, फिर यह मान लेती हैं कि वही निष्कर्ष एक भौतिक भवन पर भी लागू होता है। ऐसा नहीं है। साझा संपत्तियों में, अधिक महत्वपूर्ण प्रश्न यह है कि क्या ऑपरेटर एक निवासी, अतिथि, विभाग या ठेकेदार को सही पहुंच और नीति सीमा के भीतर रख सकता है या नहीं।
सिंगल-किराएदार परिनियोजन आमतौर पर इंजीनियरों को एक स्पष्ट भौतिक अलगाव देता है। यह ऑडिट दायरे, परिवर्तन नियंत्रण और दोष नियंत्रण में मदद करता है। यह परिचालन जोखिम को दूर नहीं करता है। एक खराब पैच वाला कंट्रोलर, कमजोर एडमिनिस्ट्रेटर क्रेडेंशियल, गलत तरीके से कॉन्फ़िगर किया गया फ़ायरवॉल नियम, या खराब दायरे वाली प्रमाणीकरण सेवा एक समर्पित वातावरण से उसी तरह समझौता कर सकती है जैसे कि एक साझा वातावरण से।
मल्टी-किराएदार नेटवर्किंग एक अलग जिम्मेदारी पैदा करती है। ऑपरेटर एक्सेस पॉइंट, स्विच, कंट्रोलर, अपलिंक और अक्सर प्रबंधन प्लेन साझा करता है, फिर उपयोगकर्ताओं को अलग करने के लिए लॉजिकल नियंत्रणों का उपयोग करता है। वे नियंत्रण वायरलेस, प्रमाणीकरण, रूटिंग, DNS, मॉनिटरिंग और सहायता परतों पर काम करने चाहिए। कोई किराएदार केवल इसलिए अलग नहीं हो जाता क्योंकि उसके पास एक अलग SSID या स्प्लैश पेज है।
व्यावहारिक सीमा SSID नहीं है। यह पहचान से लेकर प्राधिकरण, ट्रैफ़िक अग्रेषण, टेलीमेट्री और निरसन तक की पूरी श्रृंखला है।
परीक्षण करने के लिए तीन सीमाएं
आर्किटेक्चर को तीन अलग-अलग प्रश्नों के रूप में देखें:
- भौतिक सीमा: कौन से रेडियो, स्विच, कंट्रोलर, सर्किट और उपकरण साझा किए गए हैं?
- पहचान सीमा: नेटवर्क को कैसे पता चलता है कि कौन सा व्यक्ति, डिवाइस, कमरा, विभाग या कंपनी कनेक्ट हो रही है?
- प्रबंधन सीमा: क्रेडेंशियल कौन बना सकता है, नीति बदल सकता है, टेलीमेट्री का निरीक्षण कर सकता है, पहुंच को मंजूरी दे सकता है और इसे रद्द कर सकता है?
यह दृष्टिकोण आतिथ्य (hospitality) और आवासीय नेटवर्क में महत्वपूर्ण है क्योंकि उपयोगकर्ताओं को इस बात से कोई फर्क नहीं पड़ता कि विक्रेता डिज़ाइन को क्लाउड-नेटिव, साझा या समर्पित कहता है। वे उम्मीद करते हैं कि उनके उपकरण आसानी से कनेक्ट हों और उनके पड़ोसियों के उपकरण अलग रहें। कर्मचारी उम्मीद करते हैं कि उनका निर्देशिका खाता अक्षम होने पर पहुंच समाप्त हो जाएगी। ऑपरेटर प्रत्येक कमरे या निवासी के लिए एक अलग बुनियादी ढांचे के बजाय एक ही सहायता वर्कफ़्लो की उम्मीद करते हैं।
UK की अग्नि-सुरक्षा नीति एक उपयोगी समानांतर प्रदान करती है। फायर सेफ्टी एक्ट 2021 ने स्पष्ट किया कि फायर सेफ्टी ऑर्डर दो या दो से अधिक घरेलू परिसरों वाले बहु-आवास वाले आवासीय भवनों में संरचना, बाहरी दीवारों, बालकनियों और फ्लैट के प्रवेश द्वारों पर लागू होता है। संबंधित नियम 23 जनवरी 2023 को लागू हुए, जबकि ऐतिहासिक HMO नियंत्रण गंभीर आग दुर्घटनाओं के बाद विकसित हुए और बहु-आवास वाले भवनों के लिए एक अलग जोखिम श्रेणी को औपचारिक रूप दिया। (UK सरकार का मिश्रित-किराएदारी अनुसंधान और अग्नि-सुरक्षा संदर्भ)
नेटवर्क आर्किटेक्ट्स के लिए सीख प्रत्यक्ष है। साझा कब्जे के लिए स्पष्ट नियंत्रण की आवश्यकता होती है, लेकिन इसका उत्तर स्वचालित रूप से समर्पित हार्डवेयर नहीं है। यह एक प्रमाणित सीमा है जो भवन के जोखिम, व्यावसायिक मॉडल और परिचालन क्षमता से मेल खाती है।
सिंगल टेनेंट और मल्टी टेनेंट आर्किटेक्चर की व्याख्या
नेटवर्किंग में, सिंगल टेनेंट का मतलब है कि एक संगठन या कब्जेदार को एक समर्पित इंफ्रास्ट्रक्चर स्टैक या एक समर्पित ऑपरेशनल इंस्टेंस मिलता है। इसमें अलग एक्सेस पॉइंट्स, कंट्रोलर्स, VLANs, ऑथेंटिकेशन रियल्म्स, मॉनिटरिंग और मैनेजमेंट अनुमतियां शामिल हो सकती हैं। यह डिज़ाइन साझा निर्भरता को सीमित करता है, जिससे पर्यावरण के बारे में निर्णय लेना तब आसान हो जाता है जब संगठन के पास हर एंडपॉइंट और पॉलिसी का अधिकार होता है।
एक अस्पताल ट्रस्ट, रक्षा साइट, या कॉर्पोरेट परिसर कोर ट्रैफ़िक के लिए इस मॉडल को चुन सकता है क्योंकि इसकी आंतरिक पहचान, अनुपालन और घटना-प्रतिक्रिया प्रक्रियाओं को कड़े नियंत्रित वातावरण की आवश्यकता होती है। समर्पित बुनियादी ढांचा बेस्पोक रेडियो योजना, असामान्य डिवाइस आवश्यकताओं और परिवर्तन विंडो का भी समर्थन कर सकता है जिनका असंबंधित किरायेदारों के बीच समन्वय करना कठिन होगा।
Multi tenant नेटवर्किंग प्रति संगठन, household, कमरे, विभाग या सेवा के अनुसार लॉजिकल नियंत्रण लागू करते हुए एक सामान्य भौतिक फैब्रिक का उपयोग करती है। VLANs, VRFs, RADIUS विशेषताएँ, पहचान-आधारित निजी प्री-शेयर्ड कुंजियाँ, फ़ायरवॉल पॉलिसी और पॉलिसी इंजन प्रत्येक उपकरण की नकल किए बिना अलग एक्सेस संदर्भ बना सकते हैं।
भौतिक नेटवर्क साझा किया गया है। सुरक्षा संदर्भ और उपयोगकर्ता अनुभव को साझा नहीं होना चाहिए। एक होटल श्रृंखला संपत्तियों में एक केंद्रीय रूप से प्रबंधित प्लेटफॉर्म संचालित कर सकती है, जबकि एक छात्र आवास प्रदाता प्रत्येक निवासी या इकाई को एक अलग नीति और क्रेडेंशियल संदर्भ में मैप कर सकता है।
एक नज़र में सिंगल टेनेंट बनाम मल्टी टेनेंट नेटवर्किंग
| आयाम (Dimension) | Single Tenant | Multi Tenant |
|---|---|---|
| भौतिक अलगाव | समर्पित बुनियादी ढांचा या परिचालन उदाहरण | साझा स्विच, एक्सेस पॉइंट, कंट्रोलर या सर्किट |
| तार्किक अलगाव | आमतौर पर सरल क्योंकि कम tenants वातावरण साझा करते हैं | पहचान, VLANs, VRFs, फ़ायरवॉल नियमों और नीति के माध्यम से लागू करना आवश्यक है |
| प्रबंधन विमान (Management plane) | समर्पित या किसी एक संगठन तक कड़ाई से सीमित | tenant-जागरूक प्रशासन और सौंपे गए विशेषाधिकारों के साथ केंद्रीकृत |
| लागत स्केलिंग | प्रति tenant बुनियादी ढांचे और परिचालन कार्य को दोहराता है | बुनियादी ढांचे को साझा करता है और प्रबंधन को केंद्रित करता है |
| विशिष्ट संदर्भ | विनियमित उद्यम, रक्षा, स्वास्थ्य सेवा कोर, समर्पित कॉर्पोरेट संपत्ति | आतिथ्य (Hospitality), छात्र आवास, BTR, प्रबंधित सेवाएं, साझा कार्यस्थल |
| मुख्य विफलता मोड | नकल की गई संपत्तियां अलग हो जाती हैं या उनका रखरखाव कम हो पाता है | एक नीति या पहचान त्रुटि कई tenants को प्रभावित कर सकती है |
परिनियोजन पैटर्न की तुलना करने वाली टीमें इस मल्टी-टेनेंट WiFi आर्किटेक्चर गाइड का व्यावहारिक संदर्भ के रूप में उपयोग कर सकती हैं, लेकिन डिज़ाइन को अभी भी वास्तविक भवन और संचालन मॉडल के विरुद्ध परीक्षण करने की आवश्यकता है।
विकल्प सुरक्षित और असुरक्षित के बीच नहीं है। यह उच्च दोहराव के साथ भौतिक पृथक्करण और उच्च डिज़ाइन और प्रशासन मांगों के साथ तार्किक पृथक्करण के बीच है।
महत्वपूर्ण मानदंडों के आधार पर आमने-सामने तुलना
आर्किटेक्चर का निर्णय भवन और परिचालन मॉडल का है, न कि SaaS लेबल का। एक स्वास्थ्य सेवा नेटवर्क, छात्र निवास, बीटीआर संपत्ति और होटल सभी WiFi को एक उपयोगिता के रूप में प्रदान कर सकते हैं, फिर भी उनकी स्वीकार्य विफलता सीमाएं, समर्थन जिम्मेदारियां और ट्रैफ़िक पैटर्न भिन्न होते हैं।
सिंगल टेनेंट को तब चुनें जब किसी खराबी को एक संगठन के भौतिक परिसर के भीतर ही रहना चाहिए। इंजीनियर साझा रखरखाव विंडो का समन्वय किए बिना एक कंट्रोलर, फ़ायरवॉल या ऑथेंटिकेशन सेवा को बदल सकते हैं। यह लाभ केवल तभी तक रहता है जब तक प्रत्येक समर्पित वातावरण को उचित पैचिंग, मॉनिटरिंग, दस्तावेज़ीकरण और रिकवरी परीक्षण प्राप्त होता है। समर्पित इंफ्रास्ट्रक्चर नियंत्रण देता है, स्वचालित लचीलापन नहीं।
जब एक ऑपरेटर को कई अधिभोगियों या संपत्तियों में दोहराए जाने योग्य सेवा प्रदान करनी हो, तो multi tenant चुनें। एक साझा फैब्रिक मानक नीति, केंद्रीय निगरानी और सुसंगत ऑनबोर्डिंग का समर्थन करता है। तब ऑपरेटर पर एक बड़ा प्रशासन बोझ होता है: क्रेडेंशियल, ट्रैफ़िक, टेलीमेट्री और प्रशासनिक पहुंच हर tenant के लिए सही ढंग से सीमित रहनी चाहिए।
पांच मानदंड जो डिजाइन तय करते हैं
| मापदंड | Single Tenant | Multi Tenant | मुख्य आधार बिंदु |
|---|---|---|---|
| अलगाव (Isolation) | भौतिक अलगाव साझा ब्लास्ट रेडियस को सीमित करता है | तार्किक अलगाव हर नियंत्रण परत पर लागू होना चाहिए | अलगाव की ताकत जुदा होने की डिग्री के साथ बढ़ती है, साझा स्कीमा से लेकर डेटाबेस-प्रति-tenant तक |
| सुरक्षा (Security) | कम साझा निर्भरताएं एक स्पष्ट ऑडिट सीमा बनाती हैं | केंद्रीय नियंत्रण निरंतरता में सुधार करते हैं, लेकिन एक नीति त्रुटि कई tenants को प्रभावित कर सकती है | सुरक्षा पहचान आश्वासन, कॉन्फ़िगरेशन, पैचिंग और निगरानी का पालन करती है, न कि आर्किटेक्चर लेबल का |
| लागत (Cost) | प्रत्येक tenant के लिए हार्डवेयर, लाइसेंस, सहायता पथ और रखरखाव दोहराए जाते हैं | साझा बुनियादी ढांचा उपयोग में सुधार करता है और दोहराए जाने वाले काम को कम करता है | अलगाव बढ़ने के साथ प्रति-tenant लागत बढ़ जाती है। विस्तृत लागत तुलना अगले अनुभाग (UK SaaS architecture comparison) में दिखाई देती है |
| प्रदर्शन (Performance) | समर्पित क्षमता tenants के बीच टकराव से बचाती है | साझा क्षमता के लिए प्रवेश नियंत्रण, QoS और सक्रिय निगरानी की आवश्यकता होती है | ऑपरेटर को शोर करने वाले पड़ोसियों (noisy neighbours) और उच्च-मांग वाले उपकरणों के लिए स्पष्ट नियंत्रण की आवश्यकता होती है |
| संचालन (Operations) | प्रत्येक वातावरण सरल हो सकता है, लेकिन संपत्ति दोहराव वाली हो जाती है | एक प्लेटफ़ॉर्म कुशलतापूर्वक चल सकता है, बशर्ते पहचान और नीति स्वचालन परिपक्व हों | Single tenant प्रत्येक वातावरण में परिचालन कार्य को केंद्रित करता है। Multi tenant इसे प्रशासन और नियंत्रण विमान में केंद्रित करता है |
अलगाव एक डिज़ाइन विशेषता है
ट्रैफ़िक प्रवाह के माध्यम से अलगाव का परीक्षण करें, न कि आरेखों (diagrams) के माध्यम से। क्या एक निवासी दूसरे निवासी के डिवाइस को खोज सकता है? क्या कोई अतिथि कर्मचारी सेवाओं तक पहुँच सकता है? क्या एक सहायता व्यवस्थापक दूसरे टेनेंट के सत्र (session) डेटा को देख सकता है? क्या कोई हटाया गया पहचानकर्ता तुरंत एक्सेस खो देता है, जिसमें वे डिवाइस भी शामिल हैं जो पहले अधिकृत थे?
वही परीक्षण दोनों मॉडलों पर लागू होते हैं। एक समर्पित नियंत्रक उनका उत्तर स्वचालित रूप से नहीं देता है, और एक साझा नियंत्रक उन्हें असंभव नहीं बनाता है। निर्णायक मुद्दा यह है कि प्रवर्तन कहाँ होता है, एडमिनिस्ट्रेटर को कैसे स्कोप किया जाता है, और प्रत्येक टेनेंट के नीचे कितना सामान्य बुनियादी ढांचा है।
छात्र आवास और BTR में, निवासी निजी एक्सेस की अपेक्षा करते हैं, भले ही इमारत स्विचिंग, वायरलेस और अपस्ट्रीम कनेक्टिविटी साझा करती हो। होटल भी अतिथि, कर्मचारी और परिचालन सेवाओं के बीच इसी तरह की सीमा का सामना करते हैं। हेल्थकेयर में प्रबंधित नैदानिक उपकरण और लेगेसी सिस्टम शामिल होते हैं, इसलिए पॉलिसी मॉडल को नियमित सहायता को प्रभावित किए बिना उन निर्भरताओं की सुरक्षा करनी चाहिए।
प्रदर्शन मांग के पैटर्न का अनुसरण करता है
होटल चेक-इन, इवेंट और शाम के उपयोग के आसपास केंद्रित मांग देखते हैं। छात्र आवास बार-बार होने वाले टर्नओवर के साथ घनी डिवाइस आबादी को जोड़ता है। स्वास्थ्य सेवा प्रबंधित उपकरणों, व्यक्तिगत उपकरणों और विशेषज्ञ प्रणालियों को मिलाती है। सिंगल टेनेंट क्षमता को आरक्षित कर सकता है, जबकि मल्टी टेनेंट उसी मांग को तब पूरा कर सकता है जब ऑपरेटर एयरटाइम को मापता है, QoS लागू करता है, और महत्वपूर्ण ट्रैफ़िक को मनोरंजक उपयोग से अलग करता है।
इन संपत्तियों में WiFi अब एक उपयोगिता है। सेवा में व्यवधान निवासी अनुभव, अतिथि संचालन और व्यावसायिक परिणामों को प्रभावित करता है, केवल एक तकनीकी डैशबोर्ड को नहीं।
व्यावहारिक परीक्षण सरल है: क्या ऑपरेटर उपयोगकर्ताओं द्वारा रिपोर्ट करने से पहले विवाद का निरीक्षण कर सकता है, जिम्मेदार टेनेंट या सेवा की पहचान कर सकता है, और नेटवर्क को दोबारा बनाए बिना नीति बदल सकता है? यदि नहीं, तो चुना गया अलगाव मॉडल अधूरा है।
लागत, पैमाना और अलगाव का छिपा हुआ ओवरहेड
समर्पित बुनियादी ढांचा एक परियोजना योजना में सरल दिखता है। प्रत्येक टेनेंट को अपने स्वयं के नियंत्रक, स्विच, एक्सेस पॉइंट, लाइसेंस, निगरानी एकीकरण, पहचान स्टोर, फ़र्मवेयर शेड्यूल और सहायता प्रक्रिया प्राप्त होती है। बिल में हर कॉपी को तैनात, प्रलेखित, परीक्षण, पैच और पुनर्प्राप्त करने के लिए आवश्यक इंजीनियरिंग समय शामिल होता है।
सिंगल-किरायेदार (single-tenant) डिज़ाइन परिचालन कार्य को भी दोहराता है। इंजीनियर अलग-अलग टेम्प्लेट बनाए रखते हैं, विभिन्न कंसोल में समान अलर्ट की समीक्षा करते हैं, फ़र्मवेयर सत्यापन को दोहराते हैं, और स्वतंत्र पुनर्प्राप्ति प्रक्रियाओं को सुरक्षित रखते हैं। यह अलगाव अपनी लागत को तब सार्थक करता है जब किसी किरायेदार को एक विशिष्ट अनुपालन सीमा या असामान्य तकनीकी नियंत्रणों की आवश्यकता होती है। यह मार्जिन में गिरावट बन जाता है जब प्रत्येक किरायेदार को एक ही सेवा मिलती है और कोई भी नीति भौतिक अलगाव की मांग नहीं करती है।
पहले की गई लागत तुलना अभी भी लागू होती है, लेकिन नेटवर्क ऑपरेटरों को उन खर्चों का हिसाब रखना होगा जो SaaS तालिकाएँ नहीं दिखाती हैं। एक अलग कंट्रोलर लाइसेंस का अपना स्वयं का अनुबंध दायरा हो सकता है। प्रत्येक अतिरिक्त प्लेटफ़ॉर्म को परिनियोजन (deployment) से पहले एक सहायता समझौते, एक रखरखाव विंडो और फ़र्मवेयर सत्यापन की आवश्यकता हो सकती है। इंजीनियर कई परिवेशों में प्रमाणीकरण, निगरानी, फ़ेलओवर और किरायेदार हैंडऑफ़ का परीक्षण करने में भी समय बिताते हैं। एक व्यस्त UK student housing, BTR, या आतिथ्य (hospitality) पोर्टफोलियो में, वे घंटे सेवा मार्जिन को सीधे प्रभावित करते हैं जैसे कि हार्डवेयर।
प्रति-टेनेंट लागत विवरण
| लागत मद | Single Tenant, प्रति tenant | Multi Tenant, प्रति tenant | टिप्पणियां |
|---|---|---|---|
| भौतिक बुनियादी ढांचा | समर्पित या आरक्षित स्टैक | साझा फैब्रिक आवंटन | Single tenant उपकरण और साइट कार्य को दोहराता है |
| कंट्रोलर और प्लेटफॉर्म लाइसेंसिंग | अलग इंस्टेंस या लाइसेंस दायरा | साझा प्लेटफॉर्म, tenant-जागरूक लाइसेंसिंग | अनुबंध की शर्तें परिणाम बदल सकती हैं |
| पहचान और प्रमाणीकरण | अलग डोमेन या समर्पित एकीकरण | दायरे वाली नीतियों के साथ साझा सेवा | Multi tenant को मजबूत tenant मैपिंग की आवश्यकता होती है |
| निगरानी | अलग डैशबोर्ड और अलर्ट पथ | tenant फ़िल्टर के साथ केंद्रीय डैशबोर्ड | खराब फ़िल्टरिंग से एक्सेस-कंट्रोल जोखिम पैदा हो सकता है |
| सहायता और परिवर्तन प्रबंधन | tenant-विशिष्ट विंडो और रनबुक | अपवादों के साथ मानकीकृत वर्कफ़्लो | मानकीकरण केवल तभी पैमाने में सुधार करता है जब नीति परिपक्व हो |
| पुनर्प्राप्ति और परीक्षण | अलग पुनर्प्राप्ति योजनाएं | साझा प्लेटफॉर्म पुनर्प्राप्ति और tenant सत्यापन | ऑपरेटर को tenant-स्तर की बहाली साबित करनी होगी |
एक साझा प्लेटफ़ॉर्म केवल तभी डुप्लिकेशन को कम करता है जब ऑपरेटर लगातार टेनेंट सीमाओं को लागू कर सकता है। इसके लिए पॉलिसी टेम्पलेट, चरणबद्ध परिनियोजन, कॉन्फ़िगरेशन सत्यापन, टेनेंट-स्कोप्ड लॉग और परीक्षण किए गए रोलबैक की आवश्यकता होती है। उन नियंत्रणों के बिना, एक साझा कंसोल अलगाव की समस्या को एक्सेस-कंट्रोल की समस्या में बदल सकता है।
उत्पादन परिवर्तनों से पहले नेटवर्क डिज़ाइन का परीक्षण किया जाना चाहिए। टीमें पहचान-आधारित विभाजन को मॉडल करने, सबनेट आवंटन की जाँच करने और पते या नीति संघर्षों को जल्दी उजागर करने के लिए एक iPSK सबनेट डिज़ाइनर का उपयोग कर सकती हैं।
भौतिक अलगाव के लिए तब भुगतान करें जब व्यवसाय को भौतिक सीमा की आवश्यकता हो। इसके लिए केवल इसलिए भुगतान न करें क्योंकि डिज़ाइन टीम ने एक भरोसेमंद तार्किक सीमा का निर्माण नहीं किया है।
सही उत्तर अक्सर हाइब्रिड होता है। क्लिनिकल, भुगतान, बिल्डिंग-मैनेजमेंट या कॉर्पोरेट ट्रैफ़िक को कड़ाई से नियंत्रित समर्पित पथ पर रखें। मेहमानों, निवासियों, ठेकेदारों और अन्य परिवर्तनशील आबादी के लिए एक साझा, टेनेंट-जागरूक नेटवर्क का उपयोग करें। यह आवंटन अलगाव को वहां रखता है जहां विफलता के व्यावसायिक, नियामक या सुरक्षा परिणाम होते हैं, जबकि साझा इंफ्रास्ट्रक्चर उस मांग को संभालता है जो स्केल से लाभान्वित होती है।
एंटरप्राइज़ IT और नेटवर्क ऑपरेटरों के लिए वास्तविक दुनिया के परिदृश्य
आर्किटेक्चर का निर्णय तब अधिक स्पष्ट हो जाता है जब मालिक, उपयोगकर्ता और विफलता के प्रभाव को नामित किया जाता है। एक संगठन के लिए एक नेटवर्क स्वचालित रूप से सिंगल-टेनेंट समस्या नहीं है, और कई लोगों की सेवा करने वाला नेटवर्क स्वचालित रूप से मल्टी-टेनेंट समस्या नहीं है।
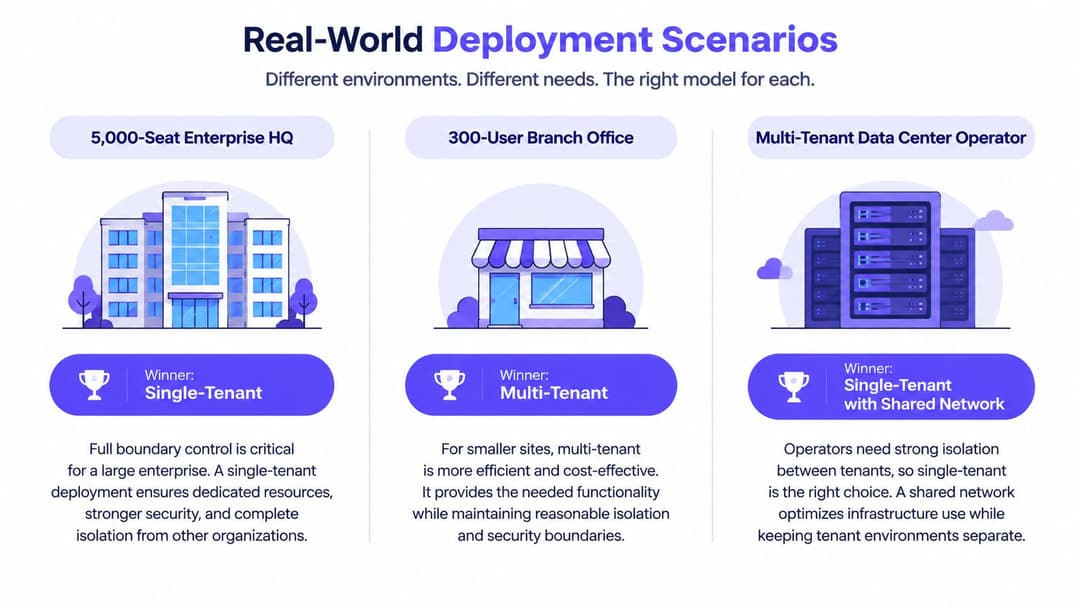
परिदृश्य एक, 5,000 सीटों वाला एंटरप्राइज कैंपस
सख्त डेटा-निवास आवश्यकताओं वाले एक बड़े एंटरप्राइज़ कैंपस को कोर सेवाओं के लिए सिंगल टेनेंट को डिफ़ॉल्ट बनाना चाहिए। निर्णायक कारक कर्मचारियों की संख्या नहीं है। यह भौतिक, प्रशासनिक और ऑडिट सीमाओं को संरेखित करने की आवश्यकता है।
समर्पित नियंत्रक, प्रमाणीकरण सेवाएँ, प्रबंधन एक्सेस और ट्रैफ़िक पथ स्वामित्व को प्रदर्शित करना आसान बनाते हैं। सुरक्षा टीमें एडमिनिस्ट्रेटर एक्सेस को संगठन के कर्मचारियों तक सीमित कर सकती हैं, एक एकल परिवर्तन प्रक्रिया को परिभाषित कर सकती हैं, और असंबंधित टेनेंट गतिविधि को फ़िल्टर किए बिना घटनाओं की जाँच कर सकती हैं।
मेहमानों की पहुंच अभी भी एक अलग लॉजिकल सेवा का उपयोग कर सकती है। मुख्य कर्मचारी नेटवर्क अस्थायी आगंतुकों, ठेकेदारों, या कार्यक्रम में शामिल होने वाले लोगों के समान नीति पथ पर निर्भर नहीं होना चाहिए।
परिदृश्य दो, एक मल्टी-साइट हॉस्पिटैलिटी ग्रुप
एक ही ब्रांड के तहत संपत्तियों का संचालन करने वाले आतिथ्य (हॉस्पिटैलिटी) समूह को आम तौर पर multi tenant चुनना चाहिए। एक केंद्रीय नेटवर्क ऑपरेशन्स सेंटर को होटल, रेस्तरां और स्थानों पर लगातार ऑनबोर्डिंग, captive portal पॉलिसी, रिपोर्टिंग और घटना प्रतिक्रिया की आवश्यकता होती है। हर संपत्ति पर पूर्ण प्रबंधन एस्टेट की नकल करना मानकीकरण को कठिन बना देगा, सुरक्षित नहीं।
सीमा अभी भी संपत्ति, अतिथि, कर्मचारी और सेवा स्तर पर मौजूद होनी चाहिए। अतिथि उपकरणों को पॉइंट-ऑफ-सेल सिस्टम तक नहीं पहुँचना चाहिए। कर्मचारी पहचानों को अतिथि अनुमतियाँ विरासत में नहीं मिलनी चाहिए। एक संपत्ति टीम को अपने काम के लिए आवश्यक जानकारी देखनी चाहिए, बिना प्रत्येक साइट के लिए अप्रतिबंधित एक्सेस प्राप्त किए।
समझौता स्पष्ट है। केंद्रीकृत नियंत्रण की जीत होती है, बशर्ते ऑपरेटर टेनेंट-जागरूक प्रशासन और ट्रैफ़िक नीति को लागू कर सके।
परिदृश्य तीन, UK BTR और छात्र आवास
बिल्ड-टू-रेंट और उद्देश्य-निर्मित छात्र आवास में, एक हाइब्रिड multi-tenant मॉडल आमतौर पर जीतता है। निवासी अपार्टमेंट-स्तर या कमरा-स्तर की गोपनीयता की उम्मीद करते हैं, लेकिन ऑपरेटर को एक संपत्ति-व्यापी भौतिक नेटवर्क, एक समर्थन मॉडल और केंद्रीकृत सेवा प्रबंधन से लाभ होता है।
UK छात्र आवास के आंकड़े बताते हैं कि स्कॉटलैंड में सर्वेक्षण किए गए 93% मकान मालिक एकल किरायेदारी समझौते का उपयोग करते हैं, जबकि 7% कई किरायेदारी समझौतों का उपयोग करते हैं। इससे पता चलता है कि प्रशासनिक सरलता अभी भी परिचालन मॉडल को प्रभावित करती है। (UK छात्र आवास के आंकड़े)
इन इमारतों में कनेक्टिविटी तेजी से एक ऑपरेटर द्वारा दी जाने वाली उपयोगिता बनती जा रही है, न कि ऐसा अनुबंध जिस पर प्रत्येक निवासी हस्ताक्षर करता है। Save the Student के National Student Accommodation Survey 2026 में, 80% छात्रों ने कहा कि उनके किराए में कम से कम एक अतिरिक्त सेवा शामिल थी, और 48% ने कहा कि ब्रॉडबैंड इसमें बंडल था, जो केवल पानी (63%), बिजली (61%) और गैस (54%) से पीछे था। इसे विश्वसनीय रूप से वितरित करना अधिक कठिन काम है: 15,398 UK उच्च शिक्षा छात्रों के Jisc के 2024/25 के सर्वेक्षण में पाया गया कि 60% ने कैंपस में या बाहर WiFi कनेक्टिविटी समस्याओं की सूचना दी। (Save the Student, National Student Accommodation Survey 2026; Jisc Digital Experience Insights 2024/25)
इसलिए नेटवर्क को प्रत्येक निवासी को एक अलग बुनियादी ढांचा परियोजना में बदले बिना एक निजी अनुभव प्रदान करने की आवश्यकता है। पहचान-आधारित पहुंच, प्रति-इकाई नीति, सरल बिलिंग और तत्काल निरसन आर्किटेक्चर लेबल से अधिक मायने रखते हैं।
नेटवर्क की नकल किए बिना टेनेंट अलगाव प्रदान करना
आधुनिक पहचान-संचालित नेटवर्किंग प्रति टेनेंट एक भौतिक स्टैक और एक अनियंत्रित साझा नेटवर्क के बीच एक तीसरा विकल्प प्रदान करती है। ऑपरेटर फैब्रिक को साझा करता है, फिर किसी व्यक्ति, इकाई, कमरे, विभाग या डिवाइस की पहचान के साथ एक्सेस को बांधता है।
iPSK आवासीय और मिश्रित-डिवाइस वातावरण के लिए एक व्यावहारिक प्रारंभिक बिंदु है। पूरी इमारत को एक साझा पासवर्ड जारी करने के बजाय, ऑपरेटर अलग-अलग निजी कुंजियाँ (keys) निर्दिष्ट करता है और उन्हें एक पॉलिसी संदर्भ से मैप करता है। एक कुंजी परिचालन आवश्यकता के आधार पर एक फ्लैट, कमरे, निवासी, डिवाइस समूह या सेवा वर्ग की पहचान कर सकती है।
कंट्रोल प्लेन को परतों में बनाएं
- पहुंच के साथ पहचान का मिलान करें। किसी उपयोगकर्ता या डिवाइस को सही टेनेंट नीति के साथ जोड़ने के लिए RADIUS विशेषताओं, निर्देशिका समूहों, या एक प्रबंधित पहचान सेवा का उपयोग करें।
- भूमिका-आधारित नियंत्रण लागू करें। कर्मचारियों, निवासियों, मेहमानों, ठेकेदारों और भवन प्रणालियों को अलग-अलग अनुमतियां मिलनी चाहिए। इस स्तर का मूल्यांकन करने वाली टीमें भूमिका के आधार पर नीति की व्यापक व्याख्या के लिए role based access control software की समीक्षा कर सकती हैं।
- ट्रैफिक को अलग करें। टेनेंट्स के बीच लैटरल मूवमेंट को रोकने और परिचालन प्रणालियों की सुरक्षा के लिए VLANs, VRFs, फ़ायरवॉल नियमों और सेवा नीतियों का उपयोग करें।
- लाइफसाइकिल इवेंट्स को स्वचालित करें। किसी निवासी या कर्मचारी के स्वीकृत होने पर पहुंच प्रदान करें, और निर्देशिका या संपत्ति-प्रबंधन रिकॉर्ड बदलने पर इसे वापस लें।
- टेलीमेट्री को सीमित करें। केंद्रीय निगरानी से ऑपरेटरों को एक टेनेंट की पहचान या सत्र की जानकारी दूसरे टेनेंट के सामने उजागर किए बिना उपयोगी स्वास्थ्य डेटा मिलना चाहिए।
Microsoft Entra ID या Okta के माध्यम से SSO कॉर्पोरेट एक्सेस को स्थापित पहचान प्रशासन से जोड़ सकता है। यह कर्मचारियों और प्रबंधित उपयोगकर्ताओं के लिए अच्छी तरह से काम करता है। iPSK निवासियों, आगंतुकों, लेगेसी उपकरणों और उन उपकरणों के लिए उपयोगी बना हुआ है जो एक आधुनिक एंटरप्राइज़ प्रमाणीकरण प्रवाह को पूरा नहीं कर सकते हैं।
Purple का identity-based networking platform कंट्रोल-प्लेन दृष्टिकोण का एक उदाहरण है जो iPSK और एंटरप्राइज पहचान प्रदाताओं के साथ एकीकरण सहित साझा बुनियादी ढांचे में किरायेदार-विशिष्ट पहुंच का समर्थन करता है। इस आर्किटेक्चर में इसका मूल्य एक और SSID का होना नहीं है। यह प्रत्येक निवासी के लिए एक अलग भौतिक नेटवर्क की आवश्यकता के बिना पहचान, नीति, ऑनबोर्डिंग और निरसन (revocation) को जोड़ने की क्षमता है।
डिजाइन को अभी भी परीक्षण की आवश्यकता है। यह सत्यापित करें कि कोई क्रेडेंशियल अपनी इच्छित नीति का उल्लंघन नहीं कर सकता है, डिवाइस ऑनबोर्डिंग सेगमेंटेशन को बायपास नहीं करती है, प्रशासकों के पास किराएदार-दायरा अनुमतियां हैं, और रद्दीकरण सक्रिय सत्रों तक पहुंचता है। एक साझा भौतिक नेटवर्क एक निजी किराएदार अनुभव प्रदान कर सकता है, लेकिन केवल तभी जब ऑपरेटर पहचान और नीति को प्रोडक्शन इन्फ्रास्ट्रक्चर के रूप में मानता है।
आपको कौन सा आर्किटेक्चर चुनना चाहिए और कब
सिंगल टेनेंट का उपयोग तब करें जब संगठन को केवल एक अलग लॉगिन के बजाय एक समर्पित भौतिक सीमा की आवश्यकता हो। विनियमित स्वास्थ्य सेवा, भुगतान वातावरण, रक्षा और अत्यधिक संवेदनशील एंटरप्राइज़ वर्कलोड को मुख्य सेवाओं के लिए यहीं से शुरुआत करनी चाहिए। यह आर्किटेक्चर साक्ष्य एकत्र करने को सरल बनाता है और साझा निर्भरता को कम करता है, हालांकि इसके लिए अभी भी अनुशासित पैचिंग, मॉनिटरिंग और पहचान प्रबंधन की आवश्यकता होती है।
मल्टी-किराएदार का उपयोग तब करें जब ऑपरेटर कई ग्राहकों, निवासियों, कमरों, विभागों या संपत्तियों की सेवा करता है और सेवा दोहराने योग्य वितरण पर निर्भर करती है। आतिथ्य, छात्र आवास, BTR, प्रबंधित सेवाएं और साझा कार्यस्थान आमतौर पर हार्डवेयर की नकल करने की तुलना में केंद्रीकृत संचालन से अधिक लाभान्वित होते हैं। शर्त सख्त किराएदार-जागरूक नीति है, न कि कोई ढीला सुरक्षा मानक।
हाइब्रिड का उपयोग तब करें जब एक ही साइट में अत्यधिक संवेदनशील आंतरिक सेवाएं और बड़ी संख्या में अस्थायी या आवासीय उपयोगकर्ता दोनों शामिल हों।
आर्किटेक्चर अनुशंसा मैट्रिक्स
| परिदृश्य | अनुशंसित मॉडल | क्यों |
|---|---|---|
| विनियमित एंटरप्राइज कोर, स्वास्थ्य सेवा नैदानिक प्रणालियां, या भुगतान ट्रैफ़िक | Single tenant | भौतिक और ऑडिट सीमा संगठन की नियंत्रण सीमा से मेल खानी चाहिए |
| कई ग्राहकों को सेवा प्रदान करने वाला SaaS प्रदाता या प्रबंधित सेवा ऑपरेटर | Multi tenant | साझा बुनियादी ढांचा दोहराए जाने योग्य नीति, केंद्रीय संचालन और कुशल विस्तार का समर्थन करता है |
| केंद्रीय अतिथि सेवाओं वाला होटल समूह | Multi tenant | एक ऑपरेटिंग मॉडल सभी संपत्तियों में सुसंगत पहचान, सहायता और सेवा वितरण का समर्थन करता है |
| BTR, छात्र आवास, या लचीला कार्यक्षेत्र | Hybrid multi tenant | साझा बुनियादी ढांचा प्रति-अधिभोगी पहचान, नीति, बिलिंग और निरसन के साथ काम करता है |
| कर्मचारी और अतिथि नेटवर्क वाली कॉर्पोरेट साइट | Hybrid | टैनेंट-जागरूक अतिथि पहुंच लागू करते हुए संवेदनशील कॉर्पोरेट ट्रैफ़िक को कड़ाई से नियंत्रित रखें |
| बार-बार होने वाली शोर-पड़ोसी घटनाओं या ऑडिट निष्कर्षों वाला वातावरण | पुनर्मूल्यांकन करें, फिर प्रभावित सेवाओं को अलग करें | आर्किटेक्चर लेबल की परवाह किए बिना, वर्तमान सीमा विफल हो रही है |
माइग्रेशन के निर्णय इसी तर्क पर आधारित होने चाहिए। किसी प्लेटफ़ॉर्म को चुनने से पहले ट्रैफ़िक श्रेणियों, पहचानों, डिवाइस प्रकारों, प्रबंधन भूमिकाओं और विफलता डोमेन की सूची बनाएं। लाल झंडों (चेतावनी के संकेतों) में अनपेक्षित क्रॉस-किराएदार दृश्यता, साइटों के बीच असंगत नीति, धीमी पहुंच रद्दीकरण, अत्यधिक प्रशासनिक पहुंच वाली सहायता टीमें, और अनुपलब्ध नियंत्रणों या सुविधा में देरी के कारण किराएदारों का जाना शामिल है।
डिजाइन पर हस्ताक्षर करने से पहले एक प्रश्न पूछें: नेटवर्क सीमा का मालिक कौन है, और क्या उन्हें समर्पित हार्डवेयर की आवश्यकता है या समर्पित पॉलिसी की?
दस्तावेज़ का संक्षिप्त सारांश सीधा है:
- सिंगल टेनेंट तब चुनें जब भौतिक अलगाव एक व्यावसायिक या अनुपालन आवश्यकता हो।
- multi tenant तब चुनें जब पैमाना साझा बुनियादी ढांचे और परिपक्व पहचान नियंत्रणों पर निर्भर करता हो।
- हाइब्रिड तब चुनें जब संवेदनशील कोर ट्रैफ़िक और उच्च-मात्रा साझा एक्सेस एक साथ सह-अस्तित्व में हों।
Purple साझा इमारतों के लिए पहचान-आधारित नेटवर्किंग प्रदान करता है, जिसमें सामान्य इंफ्रास्ट्रक्चर पर टेनेंट-स्तरीय एक्सेस कंट्रोल और iPSK-आधारित अलगाव शामिल है। यह मूल्यांकन करने के लिए कि क्या इसका दृष्टिकोण आपके छात्र आवास, BTR, हॉस्पिटैलिटी, स्वास्थ्य सेवा या एंटरप्राइज़ गेस्ट-नेटवर्क डिज़ाइन के अनुकूल है, Purple पर जाएं, और फिर अपनी खुद की पहचान, निरसन और ट्रैफ़िक पॉलिसियों के साथ सीमा का परीक्षण करें।