पासवर्ड से सुरक्षित guest SSID एक सुरक्षित guest नेटवर्क नहीं है। यह रेडियो लिंक को एन्क्रिप्ट कर सकता है, लेकिन यह किसी विज़िटर को स्टाफ सबनेट तक पहुँचने से नहीं रोकता है, एक guest डिवाइस को दूसरे पर हमला करने से नहीं रोकता है, क्रेडेंशियल चोरी से Captive Portal की रक्षा नहीं करता है, या साइन-इन के दौरान एकत्र किए गए व्यक्तिगत डेटा को नियंत्रित नहीं करता है। इसलिए WiFi guest को कैसे सुरक्षित करें इसकी शुरुआत एक व्यापक डिज़ाइन प्रश्न से होती है: एक कनेक्टेड डिवाइस कहाँ तक पहुँच सकता है, वेन्यू के पास क्या पहचान रहती है, और टीम कितनी जल्दी दुरुपयोग का पता लगा सकती है?
व्यावहारिक उत्तर बहुस्तरीय है। मजबूत वायरलेस एन्क्रिप्शन का उपयोग करें, राउटिंग सीमा पर गेस्ट ट्रैफ़िक को अलग करें, लैटरल मूवमेंट को नियंत्रित करें, ऐसा प्रमाणीकरण चुनें जो स्थान के अनुकूल हो, एकत्र किए गए डेटा को न्यूनतम करें, और नेटवर्क को एकमुश्त कॉन्फ़िगरेशन के बजाय एक मॉनिटर की जाने वाली सेवा के रूप में संचालित करें।
अधिकांश अतिथि WiFi सेटअप दिखने में जितने सुरक्षित लगते हैं, उतने सुरक्षित क्यों नहीं होते
एक अतिथि SSID पासवर्ड प्रदर्शित कर सकता है, क्लाइंट्स को VLAN में असाइन कर सकता है, और फिर भी स्थल को टाले जा सकने वाले जोखिम में डाल सकता है। यूके सरकार के दिशानिर्देशों के लिए अतिथि और कॉर्पोरेट ट्रैफ़िक के बीच स्पष्ट अलगाव आवश्यक है और यह कहता है कि अतिथि उपयोगकर्ताओं को इंटरनेट सेवाओं तक पहुँचने से पहले प्रमाणित होना चाहिए। इसका सुरक्षा मानक अतिथि पहुंच को एक सेगमेंटेशन और प्रमाणीकरण नियंत्रण बनाता है, न कि पासवर्ड का विकल्प। यूके सरकार वायरलेस नेटवर्क सुरक्षा मानक
हमले का दायरा रेडियो नेटवर्क से भी आगे तक फैला होता है। एक Captive Portal क्रेडेंशियल एकत्र कर सकता है, एक एप्लायंस प्रशासनिक पहुंच को उजागर कर सकता है, और एक विज़िटर डेटाबेस सेवा की आवश्यकता से अधिक व्यक्तिगत जानकारी रख सकता है। VLAN और पोर्टल पेज समस्या के केवल एक हिस्से का समाधान करते हैं।
उपयोगकर्ता का व्यवहार एक और जोखिम बढ़ाता है। 2012 के एक यूके सर्वेक्षण ने पहले ही दिखाया था कि 56% सार्वजनिक WiFi उपयोगकर्ताओं ने ब्राउज़िंग करने से पहले यह जांच नहीं की कि WiFi एन्क्रिप्टेड था या नहीं, जबकि सार्वजनिक WiFi का उपयोग करने वाले 42% वयस्कों ने कभी नहीं या शायद ही कभी जांच की कि नेटवर्क सुरक्षित था या नहीं। इसमें यह भी बताया गया है कि उपयोगकर्ता सार्वजनिक WiFi पर ईमेल पासवर्ड, सोशल-मीडिया क्रेडेंशियल, भुगतान-कार्ड विवरण और ऑनलाइन बैंकिंग पासवर्ड दर्ज कर रहे थे। ये आंकड़े एक ऐतिहासिक आधार रेखा हैं, न कि हर वर्तमान परिनियोजन का विवरण। वे अभी भी दिखाते हैं कि कोई स्थल इस बात पर निर्भर क्यों नहीं रह सकता कि आगंतुक नकली SSID को पहचान लेंगे या यह निर्णय लेंगे कि कनेक्शन भरोसेमंद है या नहीं। यूके सार्वजनिक WiFi उपयोगकर्ता-जोखिम सर्वेक्षण
तीन विफलताएं जो वास्तविक परिनियोजन में दिखाई देती हैं
- एक भूला हुआ फ़ायरवॉल नियम: एक कॉफी शॉप अपने गेस्ट SSID को एक VLAN से मैप करती है, लेकिन एक पुराना नियम अभी भी POS सबनेट की ओर ट्रैफ़िक की अनुमति देता है। VLAN मौजूद है, फिर भी रूटिंग नीति अलगाव को विफल कर देती है।
- एक लापरवाह पोर्टल फॉर्म: एक होटल एक स्पैश पेज पर मेहमानों से एक ईमेल पता और पासवर्ड जैसी जानकारी मांगता है। कमजोर परिवहन सुरक्षा, अत्यधिक संग्रह, या एक खुला डेटाबेस पोर्टल को पहचान डेटा के स्रोत में बदल देता है।
- एक अप्रबंधित उपकरण: एक क्लिनिक अपने नियंत्रक या एक्सेस पॉइंट्स पर डिफ़ॉल्ट प्रशासनिक पहुंच सक्षम छोड़ देता है। एक हमलावर जो प्रबंधन प्लेन पर नियंत्रण कर लेता है, वह वायरलेस कॉन्फ़िगरेशन को बदल सकता है, भले ही अतिथि ट्रैफ़िक अन्यथा अलग किया गया हो।
व्यावहारिक नियम: गेस्ट डिवाइसेस को एसोसिएशन के समय से ही असुरक्षित मानें। एन्क्रिप्शन कनेक्शन की सुरक्षा करता है, सेगमेंटेशन पहुंच को सीमित करता है, ऑथेंटिकेशन जवाबदेही स्थापित करता है, और मॉनिटरिंग यह दिखाती है कि कब कोई उन नियंत्रणों का दुरुपयोग करता है।
PSK रोटेशन केवल एक नियंत्रण है। Guests साझा की का स्क्रीनशॉट ले सकते हैं, पुनः उपयोग कर सकते हैं, या प्रकाशित कर सकते हैं, और इसे बदलने से उजागर हुआ प्रबंधन इंटरफ़ेस, एक कमजोर पोर्टल, या एक अत्यधिक-अनुमति देने वाला फ़ायरवॉल ठीक नहीं होता है। सुरक्षित guest WiFi को गोपनीयता, नियंत्रण, पहचान और परिचालन निरीक्षण के लिए अलग नियंत्रणों की आवश्यकता होती है। वेन्यू को विज़िटर डेटा के लिए एक प्रतिधारण और पहुंच नीति की भी आवश्यकता होती है, क्योंकि guest डेटाबेस को उजागर छोड़ते हुए नेटवर्क को सुरक्षित करना केवल आधी समस्या का समाधान करता है।
सही एन्क्रिप्शन और प्रमाणीकरण चुनना
एन्क्रिप्शन का विकल्प वेन्यू के डिवाइस मिक्स और जवाबदेही की आवश्यकता के अनुसार होना चाहिए। यूके सरकार का SS 019 वायरलेस मानक साझा वायरलेस नेटवर्क के लिए एक व्यावहारिक आधार रेखा के रूप में WPA2-PSK with AES की पहचान करता है और एक लंबी प्री-शेयर की की सिफारिश करता है जो अनुमान लगाने वाले हमलों का सामना कर सके। चार बेतरतीब ढंग से चुने गए शब्द सुरक्षा और उपयोगिता के बीच एक व्यावहारिक संतुलन प्रदान करते हैं। यह वहाँ उपयुक्त रहता है जहाँ पुराने डिवाइस या एक सरल विज़िटर अनुभव पहचान-आधारित पहुंच को बाहर कर देता है।
WPA3-Personal SAE के माध्यम से पासवर्ड का अनुमान लगाने के खिलाफ सुरक्षा को मजबूत करता है और प्रत्येक कनेक्शन के लिए मजबूत सेशन सुरक्षा प्रदान करता है। साझा क्रेडेंशियल अभी भी इसकी सीमा है। नेटवर्क यह पहचान नहीं सकता कि किस विज़िटर ने इसका उपयोग किया है, और कोई भी guest की को कॉपी या वितरित कर सकता है। WPA3-Personal का उपयोग तब करें जब संगत डिवाइस और सीधा ऑनबोर्डिंग महत्वपूर्ण हो। ट्रांज़िशन मोड को केवल वहीं सक्षम करें जहाँ पुराने क्लाइंट को अभी भी इसकी आवश्यकता हो, क्योंकि लीगेसी डिवाइस का समर्थन करना कमजोर कम्पेटिबिलिटी पाथ को बढ़ाता है।
WPA3-Enterprise 802.1X का उपयोग करता है और किसी उपयोगकर्ता या डिवाइस पहचान को एक्सेस प्रदान करता है। प्रमाणपत्रों के साथ EAP-TLS ऑपरेटरों को एक स्पष्ट निरसन (revocation) प्रक्रिया देता है। प्रत्येक आगंतुक के लिए क्रेडेंशियल्स को बदले बिना एक प्रभावित पहचान को अक्षम किया जा सकता है। PEAP को पेश करना आसान हो सकता है, लेकिन पासवर्ड प्रबंधन और फ़िशिंग के जोखिम बने रहते हैं। Purple की WPA-Enterprise गाइडलाइन इसके आर्किटेक्चर और परिनियोजन (deployment) के विचारों को स्पष्ट करती है।
जब ऑपरेशनल सादगी व्यक्तिगत जवाबदेही से अधिक महत्वपूर्ण हो, तब शेयर्ड एक्सेस चुनें। जब रिवोकेशन, रिपीट विजिट्स, या ऑडिट रिकॉर्ड महत्वपूर्ण हों, तब पहचान-आधारित पहुंच चुनें।
Captive Portal वर्कफ़्लो हैं, एन्क्रिप्शन नहीं
एक Captive Portal ऑनबोर्डिंग और नीति स्वीकृति को प्रबंधित करता है। यह सभी गेस्ट ट्रैफ़िक को शुरू से अंत तक एन्क्रिप्ट नहीं करता है, और यह WPA2 या WPA3, VLAN पृथक्करण या फ़ायरवॉल नियंत्रण का स्थान नहीं ले सकता है। यदि कोई पोर्टल सेवा की आवश्यकता से अधिक जानकारी एकत्र करता है, तो वह डेटा-गवर्नेंस की समस्या भी बन सकता है।
| विधि | सुरक्षा सुदृढ़ता | परिनियोजन (Deployment) प्रयास | सबसे उपयुक्त |
|---|---|---|---|
| क्लिक-थ्रू | कम पहचान आश्वासन, सरल एक्सेस नियंत्रण | कम | सार्वजनिक स्थान जहाँ जवाबदेही की आवश्यकताएं सीमित हैं |
| वाउचर | बेहतर सत्र जवाबदेही और समय नियंत्रण | मध्यम | कार्यक्रम और सेवायुक्त स्थल |
| SMS OTP | एक्सेस को फोन नंबर से जोड़ता है, लेकिन गोपनीयता और वितरण निर्भरताएँ पैदा करता है | मध्यम | वे स्थल जिन्हें पूर्ण पहचान प्रदाता के बिना मजबूत पहचान की आवश्यकता होती है |
| सोशल लॉगिन | तृतीय-पक्ष और सहमति के निहितार्थों के साथ सुविधाजनक पहचान संकेत | मध्यम | रिटेल और हॉस्पिटैलिटी मार्केटिंग यात्राएं |
| ईमेल पंजीकरण | सहमति और वापसी यात्राओं के लिए उपयोगी, लेकिन एक आगंतुक डेटाबेस बनाता है | मध्यम | स्पष्ट अवधारण (retention) नीति वाले ग्राहक-उन्मुख स्थल |
| प्रमाणपत्रों के साथ 802.1X | मजबूत प्रति-डिवाइस पहचान और निरसन (revocation) | उच्च | एंटरप्राइज, विनियमित, और बार-बार आने वाले आगंतुकों के वातावरण |
मुख्य समझौता शासन (governance) का है। एक क्लिक-थ्रू पेज पावती रिकॉर्ड करता है, कोई सार्थक पहचान नहीं। SMS और सोशल लॉगिन व्यक्तिगत-डेटा संग्रह और तीसरे पक्ष पर निर्भरता को पेश करते हैं। ईमेल पंजीकरण एक विज़िटर डेटाबेस बनाता है, इसलिए प्रशासनिक पहुँच को प्रतिबंधित करें, उद्देश्य का दस्तावेजीकरण करें, रखरखाव की सीमाएँ निर्धारित करें, और हटाने या सुधार के लिए एक प्रक्रिया प्रदान करें।
स्थान-विशिष्ट ऑपरेटिंग मॉडल के लिए, विकल्पों को सीमित रखें: जहां कर्मचारियों को सीमित-समय की जवाबदेही की आवश्यकता होती है, वहां वाउचर का उपयोग करें, और जहां स्थान एक पहचान सेवा और प्रमाणपत्र जीवनचक्र संचालित कर सकता है, वहां एंटरप्राइज़ प्रमाणीकरण का उपयोग करें। आगे दी गई चेकलिस्ट नेटवर्क डिज़ाइन को दोहराए बिना उन निर्णयों को स्थान के प्रकारों के साथ जोड़ती है।
PSK रोटेशन केवल तभी मदद करता है जब उसका वितरण नियंत्रित हो। यदि कोई गेस्ट स्क्रीनशॉट में कुंजी पोस्ट कर देता है, तो बाद में इसे रोटेट करने से जोखिम सीमित तो होता है लेकिन पहचान स्थापित नहीं होती है। वह सबसे सरल तरीका चुनें जो स्थान को वह जवाबदेही, गोपनीयता नियंत्रण और परिचालन कार्यभार प्रदान करे जिसे वह प्रबंधित कर सके।
नेटवर्क सेगमेंटेशन और आइसोलेशन डिजाइन करना
न्यूनतम उपयोगी सीमा लेयर तीन पर होती है। गेस्ट SSID को उसके स्वयं के VLAN पर रखें, उसे एक समर्पित DHCP स्कोप असाइन करें, और उसे एक फ़ायरवॉल के माध्यम से रूट करें जिसकी डिफ़ॉल्ट स्थिति स्टाफ, IoT, भुगतान और मैनेजमेंट नेटवर्क तक पहुंच को अस्वीकार करने की होती है। केवल उन्हीं आउटबाउंड सर्विसेज की अनुमति दें जिनकी वेन्यू को आवश्यकता है, सामान्य रूप से वेब और DNS, फिर स्पष्ट अपवाद केवल तभी जोड़ें जब कोई वास्तविक आवश्यकता मौजूद हो।
यूके सरकार का वायरलेस मार्गदर्शन विज़िटर एक्सेस को विशेषाधिकार प्राप्त LAN एक्सेस को उजागर न करने की मांग करता है और विज़िटर डिवाइसों के बीच अलगाव की सिफारिश करता है। एक व्यावहारिक यूके हार्डनिंग अनुक्रम भी guest SSID को उसके अपने VLAN पर रखता है, स्टेटफुल आउटबाउंड फ़ायरवॉल नियमों का उपयोग करता है, और क्लाइंट-टू-क्लाइंट ट्रैफ़िक को ब्लॉक करता है। यूके guest WiFi हार्डनिंग मार्गदर्शन
जोखिम के अनुसार टोपोलॉजी का मिलान करें
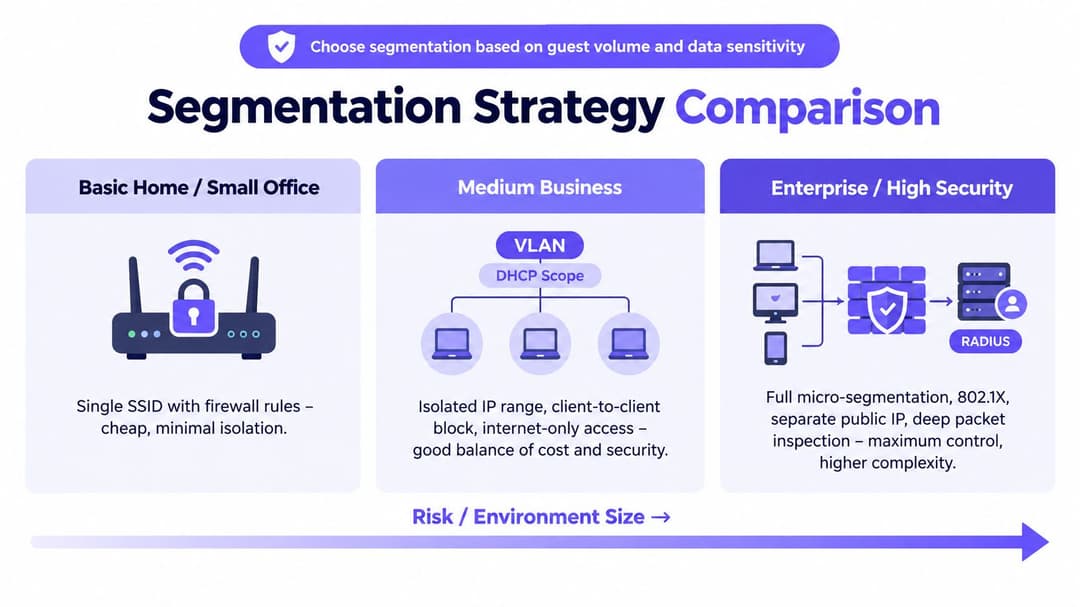
एक छोटा स्थान एक अतिथि VLAN, AP-स्तरीय क्लाइंट आइसोलेशन, और केवल-इंटरनेट फ़ायरवॉल नियम का उपयोग कर सकता है। यह सस्ता और व्यावहारिक है, लेकिन यह भूमिका-विशिष्ट नीति के लिए कम गुंजाइश छोड़ता है और जब स्थान भुगतान टर्मिनल, कैमरे, या भवन प्रणाली जोड़ता है तो यह नाजुक हो सकता है।
एक मध्यम आकार के स्थान को गेस्ट, स्टाफ और IoT VLAN को अलग रखना चाहिए, जिसमें राउटर या फ़ायरवॉल लेयर-थ्री सीमा को लागू करता है। वायरलेस इन्फ्रास्ट्रक्चर के साथ-साथ फ़ायरवॉल पर भी क्लाइंट आइसोलेशन सक्षम होना चाहिए, क्योंकि गेस्ट्स को एक ही IP रेंज के भीतर एक-दूसरे पर हमला करने में सक्षम नहीं होना चाहिए।
एक enterprise या multi-site डिप्लॉयमेंट को VRFs, या इसके समकक्ष वर्चुअल सेपरेशन मॉडल, रोल-बेस्ड फ़ायरवॉल पॉलिसी और सेंट्रल NAC की आवश्यकता हो सकती है। iPSK प्रत्येक डिवाइस को पूर्ण 802.1X रोलआउट का समर्थन करने की आवश्यकता के बिना, विभिन्न प्री-शेयर्ड कीज़ को डिवाइसेस या रोल्स से मैप करके BYOD-हैवी वातावरण के लिए एक उपयोगी मध्य मार्ग प्रदान कर सकता है। फिर भी इसमें लाइफसाइकिल मैनेजमेंट की आवश्यकता होती है और इसे सर्टिफिकेट-ग्रेड पहचान समझने की भूल नहीं की जानी चाहिए।
Purple का प्राइवेट-एरिया नेटवर्क मार्गदर्शन उस प्रकार के आइसोलेशन का वर्णन करता है जिसकी आवश्यकता तब होती है जब विभिन्न उपयोगकर्ता समूह इन्फ्रास्ट्रक्चर साझा करते हैं।
बार-बार होने वाली ट्रंक त्रुटि के लिए भौतिक जांच की आवश्यकता होती है। स्विच ट्रंक पर टैग किया गया एक guest VLAN पूरी तरह से वैध हो सकता है, लेकिन यदि वह ट्रंक कोर के लिए गलत एक्सेस पाथ भी उजागर करता है, तो ब्रॉडकास्ट डोमेन और राउटिंग पॉलिसी उम्मीद के मुताबिक व्यवहार नहीं कर सकती है। एक guest डिवाइस से परीक्षण करें, आंतरिक सेवाओं और प्रबंधन इंटरफ़ेस तक पहुँचने का प्रयास करें, और सत्यापित करें कि पीयर-टू-पीयर ट्रैफ़िक विफल हो जाता है। केवल इसलिए डिज़ाइन को स्वीकृत न करें क्योंकि कंट्रोलर में VLAN नाम सही दिखता है।
प्रमाणपत्र-आधारित पहुंच और निर्बाध रोमिंग
प्रमाणपत्र-आधारित पहुँच विज़िटर के अनुभव को "SSID खोजें, पासवर्ड पढ़ें, एक पोर्टल स्वीकार करें" से स्वचालित नेटवर्क चयन और प्रमाणीकरण में बदल देती है। Passpoint या OpenRoaming के साथ, एक डिवाइस एक विश्वसनीय प्रदाता की खोज कर सकता है, नेटवर्क को मान्य कर सकता है, और हर बार आने पर साझा कुंजी प्रस्तुत किए बिना शामिल हो सकता है। मेहमान को शायद कोई स्प्लैश पेज दिखाई ही न दे।
ऑपरेटर के लिए, उस सादगी के लिए वास्तविक इन्फ्रास्ट्रक्चर की आवश्यकता होती है। आपको एक RADIUS या क्लाउड ऑथेंटिकेशन सर्विस, एक सर्टिफिकेट या फेडरेशन प्रोवाइडर, सही ढंग से विज्ञापित की गई रोमिंग जानकारी, और डिवाइस प्रोफाइलिंग तथा पहचान रिवोकेशन के लिए एक प्रक्रिया की आवश्यकता होती है। Purple का Passpoint ओवरव्यू इस प्रकार के पासवर्डलेस रोमिंग मॉडल को कवर करता है।
ऑपरेटर को क्या लाभ होता है
प्रिंट करने, फोटो खींचने या सर्कुलेट करने के लिए कोई कम्यूनल PSK नहीं है। एक्सेस को किसी व्यक्तिगत डिवाइस की पहचान, SIM-backed संबंध, या ईमेल-आधारित एनरोलमेंट से जोड़ा जा सकता है, जो फेडरेशन और ऑनबोर्डिंग मॉडल पर निर्भर करता है। यह सुरक्षा टीम को अधिक सटीक रिवोकेशन पॉइंट देता है और एक क्रेडेंशियल को अपरिवर्तित रखने के प्रलोभन को कम करता है क्योंकि इसे बदलने से हर गेस्ट को असुविधा होगी।
बार-बार आने वाले मेहमानों वाली एक होटल श्रृंखला परिचालन निवेश को सही ठहरा सकती है क्योंकि लौटने वाले मेहमानों को भाग लेने वाली संपत्तियों में स्वचालित कनेक्शन से लाभ होता है। फ्रंट डेस्क को अब पासवर्ड समझाने की आवश्यकता नहीं होती है, और श्रृंखला विभिन्न स्थानों पर लगातार नीति लागू कर सकती है।
एक कॉफी शॉप को पूर्ण PKI प्रोग्राम की आवश्यकता नहीं हो सकती है। एक विश्वसनीय Google या Apple हॉटस्पॉट फेडरेशन उन आगंतुकों के लिए एक सरल रोमिंग अनुभव प्रदान कर सकता है जिनके डिवाइस और खाते इसका समर्थन करते हैं, जबकि एक पारंपरिक अतिथि विधि बाकी सभी के लिए उपलब्ध रहती है।
यह कहाँ उपयुक्त नहीं है
सर्टिफिकेट लाइफसाइकिल अनमैनेज्ड BYOD पर सबसे कठिन हिस्सा है। डिवाइसेस बदल दिए जाते हैं, प्रोफाइल पुराने हो जाते हैं, उपयोगकर्ता भूल जाते हैं कि एनरोलमेंट कैसे काम करता है, और सपोर्ट टीमों को एक विफल सर्टिफिकेट और एक कवरेज या DNS समस्या के बीच अंतर करना चाहिए। डिवाइस प्रोफाइलिंग भी महत्वपूर्ण है, क्योंकि एक सर्टिफिकेट केवल एनरोल्ड पहचान को सिद्ध करता है, यह जरूरी नहीं कि डिवाइस स्वस्थ है या हर नेटवर्क रोल के लिए उपयुक्त है।
प्रमाणपत्र-आधारित पहुँच को तब अपनाएं जब बार-बार आने वाले विज़िटर, विनियमित जानकारी, या पार्टनर रोमिंग इसकी तैनाती और सहायता लागत को सही ठहराते हों। यदि केवल कुछ ही विज़िटर इसका उपयोग करेंगे और स्थल के पास पहचान जीवनचक्र को प्रबंधित करने के लिए कोई टीम नहीं है, तो एक ऐसी प्रणाली को तैनात करने के बजाय जिसे कोई बनाए नहीं रखता है, एक अच्छी तरह से नियंत्रित व्यक्तिगत या वाउचर मॉडल के साथ शुरुआत करें।
निगरानी, पैचिंग, और घटना प्रतिक्रिया
नियंत्रक में किसी के 'सुरक्षित' पर क्लिक करने मात्र से नहीं, बल्कि संचालन में आने के बाद ही गेस्ट WiFi सुरक्षित बनता है। टीम को एक्सेस पॉइंट, गेटवे, DHCP असाइनमेंट, प्रमाणीकरण वर्कफ़्लो, DNS व्यवहार और आउटबाउंड ट्रैफ़िक की दृश्यता की आवश्यकता होती है, जिसमें किसी डिवाइस, सत्र और नीति निर्णय को जोड़ने के लिए पर्याप्त संदर्भ हो।
जहाँ तक संभव हो, नियंत्रक और फ़ायरवॉल लॉग को एक केंद्रीय स्टोर या SIEM में भेजें। DHCP लीज रिकॉर्ड को प्रमाणीकरण रिकॉर्ड के साथ रखें, क्योंकि किसी घटना की जाँच के लिए अक्सर एक अस्थायी पते को किसी डिवाइस और सत्र से जोड़ने की आवश्यकता होती है। डेटा का रखरखाव स्थल के दस्तावेजी कानूनी, संविदात्मक और उल्लंघन-प्रतिक्रिया आवश्यकताओं से मेल खाना चाहिए, न कि किसी मनमाने डिफ़ॉल्ट से।
ऐसे व्यवहार पर नज़र रखें जिसे कॉन्फ़िगरेशन नहीं रोक पाएगा
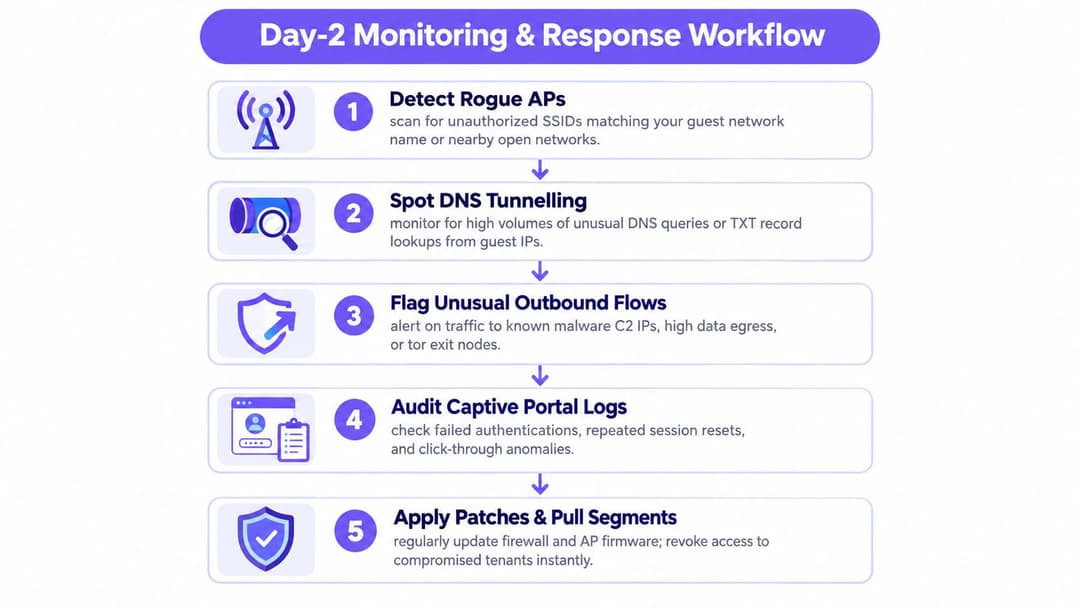
स्थल के SSID का उपयोग करने वाले अनधिकृत एक्सेस पॉइंट्स, असामान्य DNS वॉल्यूम या टनलिंग पैटर्न, बार-बार Captive Portal की विफलता, अप्रत्याशित आउटबाउंड गंतव्यों और ऑनबोर्डिंग सेवा के खिलाफ संदिग्ध क्रेडेंशियल-स्टफिंग गतिविधि पर नज़र रखें। फ़िल्टरिंग और दर नियंत्रण दुरुपयोग को कम कर सकते हैं, लेकिन वे संकेतों की समीक्षा का स्थान नहीं लेंगे।
एक्सेस-पॉइंट फ़र्मवेयर और वायरलेस-कंट्रोलर पैच एक गेस्ट SSID पर भी मायने रखते हैं। एक गेस्ट नेटवर्क को आंतरिक प्रणालियों से अलग किया जा सकता है, जबकि वह उपकरण जो उस अलगाव को लागू करता है, असुरक्षित बना रहता है। एक प्रतिनिधि साइट पर अपडेट का परीक्षण करें, रीबूट के बाद गेस्ट नीति की पुष्टि करें, और संस्करण और रोलबैक पथ को रिकॉर्ड करें।
जब किसी घटना का संदेह हो, तो कोई भी विघटनकारी बदलाव करने से पहले साक्ष्यों को सुरक्षित रखें।
- पहचानें: प्रभावित SSID, साइटों, एक्सेस पॉइंट्स, नियंत्रक, गेटवे, पहचान सेवा और समय विंडो की पुष्टि करें।
- नियंत्रित करें: यदि आवश्यक हो तो प्रभावित SSID को अक्षम करें, प्रमाणपत्र या वाउचर रद्द करें, दुर्भावनापूर्ण गंतव्यों को ब्लॉक करें, और प्रभावित उपकरणों को अलग करें।
- संचार करें: स्थल के कर्मचारियों को बताएं कि क्या बदला है, साइनेज या स्टेटस पेज को अपडेट करें, और यदि पहचान योग्य आगंतुक डेटा एकत्र किया गया था तो कानूनी या गोपनीयता टीमों को शामिल करें।
- समीक्षा करें: यह निर्धारित करें कि विफलता रेडियो, VLAN, फ़ायरवॉल, पोर्टल, प्रबंधन प्लेन या डेटा स्टोर से हुई थी।
- सुधारें: नियंत्रण को ठीक करें, अतिथि डिवाइस से इसका परीक्षण करें, और रनबुक को अपडेट करें।
एक अतिथि SSID जीवनचक्र वाली एक सेवा है। कॉन्फ़िगरेशन केवल पहला रिलीज़ है।
आपके स्थान के लिए एक व्यावहारिक हार्डनिंग चेकलिस्ट
मान्यताओं के बजाय साक्ष्यों के साथ चेकलिस्ट पर काम करें। नियंत्रक सेटिंग का एक स्क्रीनशॉट साबित करता है कि सेटिंग मौजूद है। एक वास्तविक अतिथि डिवाइस से किया गया परीक्षण साबित करता है कि नीति वायरलेस, स्विचिंग, राउटिंग और फ़ायरवॉल परतों पर काम करती है।
नेटवर्क नियंत्रण
- जहाँ समर्थित हो वहाँ WPA3 चुनें। AES के साथ WPA2 को केवल वहीं उपलब्ध रखें जहाँ पुराने क्लाइंट को इसकी आवश्यकता हो, और यदि साझा मॉडल आवश्यक बना रहता है तो एक लंबा, रैंडम रूप से जनरेट किया गया PSK उपयोग करें।
- एक समर्पित गेस्ट VLAN बनाएँ। इसे अपना स्वयं का DHCP स्कोप दें और कॉर्पोरेट, पेमेंट, IoT और मैनेजमेंट नेटवर्क के प्रत्येक रूट को हटा दें।
- क्लाइंट आइसोलेशन सक्षम करें। सत्यापित करें कि एक गेस्ट डिवाइस दूसरे को ढूंढ या उससे कनेक्ट नहीं हो सकता है।
- इग्रेस (egress) को प्रतिबंधित करें। ऐसे स्टेटफुल नियम लागू करें जो अवांछित प्रोटोकॉल और गंतव्यों को ब्लॉक करते हुए आवश्यक आउटबाउंड वेब और DNS ट्रैफ़िक की अनुमति देते हैं।
- DNS को सुरक्षित रखें। वेन्यू के लिए उपयुक्त फ़िल्टरिंग का उपयोग करें और असामान्य क्वेरी व्यवहार पर अलर्ट करें।
- पोर्टल को सुरक्षित करें। स्प्लैश पेज और सभी फ़ॉर्म सबमिशन को एक वैध सर्टिफिकेट के साथ HTTPS पर सर्व करें। केवल उसी जानकारी को एकत्र करें जो किसी घोषित उद्देश्य से जुड़ी हो।
पहचान और डेटा गवर्नेंस
- जहाँ व्यावहारिक हो वहाँ साझा एक्सेस को बदलें। जब वेन्यू को ट्रैसेबिलिटी की आवश्यकता हो, तो वाउचर, प्रति-उपयोगकर्ता क्रेडेंशियल, RADIUS, या क्लाउड ऑथेंटिकेशन का उपयोग करें।
- एक प्रलेखित शेड्यूल के तहत साझा PSK को रोटेट करें। कुछ वेन्यू के लिए त्रैमासिक रोटेशन एक उपयोगी परिचालन लक्ष्य है, लेकिन यह उस की (key) को निष्क्रिय नहीं करता है जो पहले ही साझा की जा चुकी है। जहाँ संभव हो, PSK को व्यक्तिगत एक्सेस से बदलें।
- विज़िटर रिकॉर्ड को परिभाषित करें। तय करें कि वेन्यू को ईमेल एड्रेस, फ़ोन नंबर, डिवाइस आइडेंटिफायर की आवश्यकता है या केवल शर्तों की स्वीकृति की।
- प्रशासकीय एक्सेस को सीमित करें। प्लेटफ़ॉर्म एडमिनिस्ट्रेटर के लिए MFA की आवश्यकता रखें और परिचालन रिपोर्टिंग अनुमतियों को बल्क डेटा एक्सपोर्ट से अलग करें।
- एक रिटेंशन नियम लिखें। यह स्पष्ट करें कि संपर्क और सेशन की जानकारी कितने समय तक रखी जाती है, कौन इस तक पहुँच सकता है, और डिलीट करने के अनुरोधों को कैसे संभाला जाता है।
दूसरे दिन के संचालन
- लॉग को सेंट्रलाइज़ करें। कंट्रोलर, फ़ायरवॉल, DHCP, और ऑथेंटिकेशन इवेंट्स को एक सुरक्षित स्टोर पर फ़ॉरवर्ड करें।
- इन्फ्रास्ट्रक्चर को पैच करें। AP और कंट्रोलर फ़र्मवेयर को वेंडर के समर्थित मेंटेनेंस विंडो के भीतर रखें, और अपडेट के बाद पॉलिसी एन्फोर्समेंट का परीक्षण करें।
- शटडाउन का परीक्षण करें। दस्तावेज़ बनाएं कि कौन SSID को अक्षम कर सकता है, सक्रिय पहचानों को निरस्त कर सकता है, गंतव्यों को ब्लॉक कर सकता है, और आउटेज की सूचना दे सकता है।
- एक एक्सेस टेस्ट चलाएँ। एक गेस्ट डिवाइस से, आंतरिक सेवाओं, पीयर डिवाइसेस, राउटर मैनेजमेंट इंटरफ़ेस, DNS फ़िल्टरिंग और पोर्टल TLS का परीक्षण करें।
- बदलाव के बाद डिज़ाइन की समीक्षा करें। नए स्विच, पेमेंट सिस्टम, कैमरे, टेनेंट और पोर्टल फ़ील्ड्स सभी पहले के अनुमानों को अमान्य कर सकते हैं।
| स्थल का प्रकार | अनुशंसित प्रमाणीकरण (auth) | यह क्यों उपयुक्त है | ट्रेड-ऑफ (लाभ-हानि) |
|---|---|---|---|
| कैफे | नियंत्रित रोटेशन के साथ साझा PSK, या जहाँ उपयुक्त हो क्लिक-थ्रू | कम-रुकावट वाला एक्सेस कम समय की यात्राओं के लिए उपयुक्त है | कुंजी (key) फैल सकती है, और पहचान का आश्वासन सीमित रहता है |
| होटल | कमरों के लिए वाउचर, बार-बार आने वाले आगंतुकों के लिए Passpoint के साथ | समय-बाध्य एक्सेस और लौटने वाले मेहमानों का समर्थन करता है | अधिक परिचालन समन्वय और डिवाइस समर्थन की आवश्यकता होती है |
| क्लिनिक | प्रबंधित उपयोगकर्ताओं के लिए डिवाइस प्रमाणपत्रों के साथ 802.1X, आगंतुकों के लिए कड़ाई से पृथक अतिथि एक्सेस | पहचान और संवेदनशील वातावरण को अलग रखता है | प्रमाणपत्र जीवनचक्र और समर्थन के लिए अनुशासन की आवश्यकता होती है |
| स्कूल | वाउचर या प्रबंधित पहचान-आधारित एक्सेस | एक्सेस छात्रों, कर्मचारियों, आगंतुकों या कार्यक्रमों के साथ जुड़ सकता है | विभिन्न उपयोगकर्ता समूहों को अलग नीति और सुरक्षा समीक्षा की आवश्यकता होती है |
| कोवर्किंग स्पेस | प्रति-उपयोगकर्ता वाउचर या 802.1X, बैंडविड्थ नियंत्रण के साथ | सदस्यों को जवाबदेही और अनुमानित सेवा की आवश्यकता होती है | ऑनबोर्डिंग और ऑफबोर्डिंग निरंतर प्रशासनिक कार्य बन जाते हैं |
अतिथि WiFi को सुरक्षित करने के बारे में अक्सर पूछे जाने वाले प्रश्न
क्या हर महीने एक साझा PSK को रोटेट करना पर्याप्त है?
आमतौर पर नहीं। रोटेशन एक क्रेडेंशियल के जीवनकाल को सीमित करता है, लेकिन यह आपको यह नहीं बताता कि किस मेहमान ने इसका उपयोग किया और यह अगले बदलाव से पहले स्क्रीनशॉट को प्रसारित होने से नहीं रोकेगा। यदि स्थल को जवाबदेही की आवश्यकता है, तो अधिक लगातार पासवर्ड परिवर्तनों पर भरोसा करने के बजाय वाउचर, प्रति-उपयोगकर्ता क्रेडेंशियल, या प्रमाणपत्र-आधारित पहुँच का उपयोग करें।
क्या बैंडविड्थ सीमाएं दुरुपयोग को रोकती हैं?
वे खपत को नियंत्रित करते हैं, इरादे को नहीं। प्रति-उपयोगकर्ता सीमा किसी एक गेस्ट को कनेक्शन समाप्त करने से रोक सकती है, जबकि QoS व्यावसायिक रूप से महत्वपूर्ण ट्रैफ़िक को गेस्ट ट्रैफ़िक की तुलना में प्राथमिकता दे सकती है। इनमें से कोई भी नियंत्रण फ़िशिंग, दुर्भावनापूर्ण DNS गतिविधि, क्रेडेंशियल चोरी या आंतरिक सिस्टम तक पहुँचने के प्रयासों को नहीं रोकता है।
यदि कोई अतिथि अवैध सामग्री डाउनलोड करता है तो क्या स्थान उत्तरदायी है?
उत्तर तथ्यों, अनुबंधों, लागू कानून और स्थल द्वारा रखे जाने वाले रिकॉर्ड पर निर्भर करता है। एक समझदार ऑपरेटर एक दस्तावेजी स्वीकार्य-उपयोग नीति रखता है, प्रासंगिक प्रमाणीकरण और नेटवर्क लॉग को सुरक्षित रखता है, जहाँ उचित हो वहां अपमानजनक ट्रैफ़िक को प्रतिबंधित करता है, और प्रतिरक्षा का वादा करने के बजाय अपनी कानूनी और गोपनीयता टीमों से सलाह लेता है।
एक संदिग्ध उल्लंघन के बाद पहले 60 मिनट में क्या होना चाहिए?
किसी भी चीज़ को मिटाने या रीबिल्ड करने से पहले AP, कंट्रोलर, फ़ायरवॉल, RADIUS, कैप्टिव पोर्टल और DHCP रिकॉर्ड को सुरक्षित रखें। प्रभावित साइट और टाइम विंडो की पहचान करें, यदि केंटनमेंट के लिए आवश्यक हो तो SSID को प्रतिबंधित करें या पहचान को रिवोक करें, प्रासंगिक लीज और ऑथेंटिकेशन ट्रेल का स्नैपशॉट लें, और हर एक्शन को रिकॉर्ड करें। डैशबोर्ड को साफ दिखाने के प्रयास में साक्ष्य नष्ट न करें।
क्या एक Captive Portal WiFi को सुरक्षित बनाता है?
नहीं। यह एक्सेस को प्रबंधित करता है और सहमति या पहचान संग्रह का समर्थन कर सकता है, लेकिन यह WPA2 या WPA3 एन्क्रिप्शन, VLAN आइसोलेशन, क्लाइंट आइसोलेशन, फ़ायरवॉल नीति, पैचिंग या डेटा गवर्नेंस का स्थान नहीं लेता है। पोर्टल को डिज़ाइन में केवल एक घटक के रूप में मानें, और इसके पीछे मौजूद एप्लायंस और डेटाबेस को सुरक्षित करें।
Purple कैप्टिव पोर्टल ऑथेंटिकेशन, पहचान-आधारित पहुंच, Passpoint और OpenRoaming सपोर्ट, तथा नेटवर्क कंट्रोल्स जैसे कि VLAN-अवेयर गेस्ट आइसोलेशन और iPSK उन वातावरणों के लिए प्रदान करता है जिन्हें एक साझा पासवर्ड से अधिक की आवश्यकता होती है। समीक्षा करें कि कैसे Purple आपके वेन्यू की गेस्ट WiFi, पहचान और विजिटर-डेटा गवर्नेंस आवश्यकताओं के अनुकूल हो सकता है।