आप एक ऐसे नेटवर्क पॉलिसी सर्वर को देख रहे हैं जिसे कोई पैच नहीं करना चाहता, एक वायरलेस कंट्रोलर जो कॉम रूम में एकल RADIUS बॉक्स की ओर इशारा कर रहा है, और पासवर्ड रीसेट से भरी एक हेल्पडेस्क कतार है। पहचान Microsoft Entra ID या Okta पर स्थानांतरित हो गई है, फिर भी WiFi ऑथेंटिकेशन अभी भी ऑन-प्रिमाइसेस Active Directory के लिए बनाए गए स्थानीय इंफ्रास्ट्रक्चर पर निर्भर करता है। वह बेमेल ही वह स्थान है जहाँ संगठन क्लाउड radius सर्वर को देखना शुरू करते हैं - इसलिए नहीं कि सर्वर को स्थानांतरित करना रोमांचक है, बल्कि इसलिए कि पुराना मॉडल अब उपयोगकर्ताओं, उपकरणों और साइटों के काम करने के तरीके के अनुकूल नहीं है।
Cloud RADIUS सर्वर क्या है
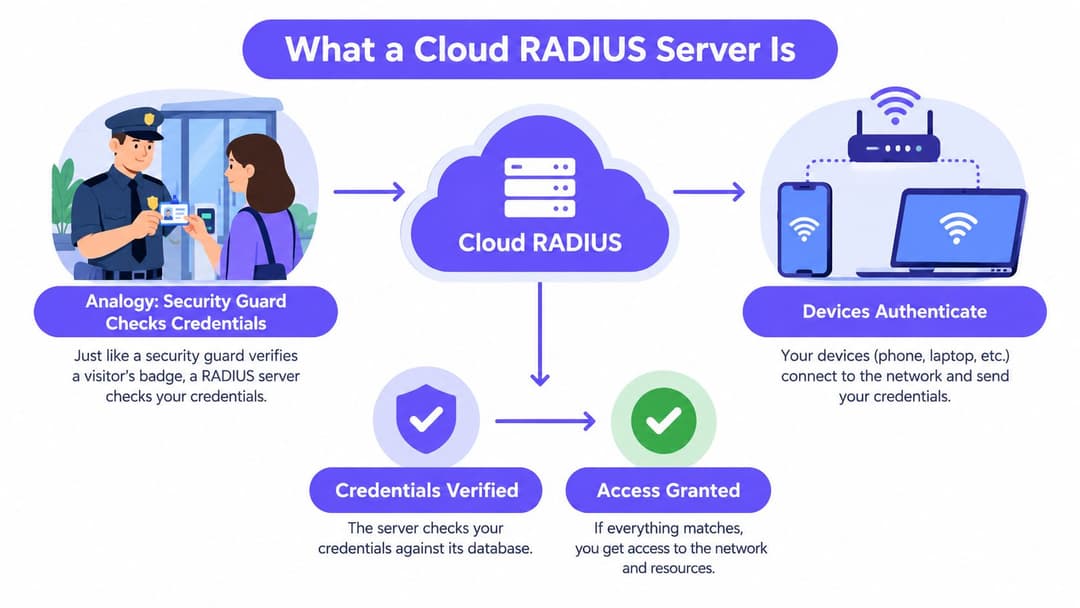
RADIUS को किसी इमारत के प्रवेश द्वार पर एक सुरक्षा गार्ड की तरह समझें। एक व्यक्ति आता है, एक बैज दिखाता है, और गार्ड दरवाजा खोलने से पहले स्वीकृत सूची के खिलाफ बैज की जांच करता है। यदि बैज मान्य है, तो गार्ड यह भी तय करता है कि वह व्यक्ति किन मंजिलों तक पहुँच सकता है। यदि यह मान्य नहीं है, तो दरवाजा बंद रहता है।
एक cloud radius server उस गार्ड को एक स्थानीय बूथ से एक केंद्रीय रूप से प्रबंधित सेवा में स्थानांतरित करता है। जांच अभी भी दरवाजे पर होती है, जो WiFi के संदर्भ में आपका एक्सेस प्वाइंट या स्विच है। हालाँकि, निर्णय एक होस्ट की गई सेवा से आता है जिसे आप सर्वर को पैच करने, बैकअप लेने और क्लस्टर करने के बजाय नीतियों के माध्यम से कॉन्फ़िगर करते हैं।
प्रमाणीकरण फ़्लो कैसे काम करता है
एक लैपटॉप या फोन 802.1X द्वारा सुरक्षित WPA2 या WPA3 Enterprise SSID से जुड़ता है। एक्सेस प्वाइंट अपने आप निर्णय नहीं लेता है। यह प्रमाणीकरण अनुरोध को क्लाउड RADIUS सर्वर पर अग्रेषित करता है, जो आपकी निर्देशिका या प्रमाणपत्र प्राधिकरण के विरुद्ध क्रेडेंशियल, प्रमाणपत्र, या डिवाइस पहचान को मान्य करता है।
सर्वर स्वीकार या अस्वीकार का उत्तर लौटाता है, अक्सर VLAN, भूमिका, या सत्र सीमा जैसे गुणों के साथ। एक्सेस पॉइंट उस निर्णय को स्थानीय रूप से लागू करता है। यह अलगाव महत्वपूर्ण है, क्योंकि RADIUS निर्णय लेने का बिंदु है, न कि पूरा नेटवर्क, और न ही आपका पहचान प्रदाता।
- सप्लीकेंट (Supplicant): लैपटॉप, फोन या डिवाइस जो एक्सेस का अनुरोध कर रहा है और क्रेडेंशियल या सर्टिफिकेट प्रस्तुत कर रहा है।
- ऑथेंटिकेटर (Authenticator): एक्सेस पॉइंट, कंट्रोलर या स्विच जो अनुरोध को आगे बढ़ाता है और परिणाम को लागू करता है।
- आइडेंटिटी सोर्स (Identity source): Microsoft Entra ID, Okta, Google Workspace, एक्टिव डायरेक्टरी या सर्टिफिकेट अथॉरिटी जिसके पास आधिकारिक रिकॉर्ड होता है।
हाइब्रिड सामान्य शुरुआत बिंदु क्यों है
यूके के संगठनों ने सब कुछ एक बार में क्लाउड पर स्थानांतरित नहीं किया। क्लाउड इंडस्ट्री फोरम ने अपनी 2016 की शोध रिपोर्ट में बताया कि 84% यूके संगठनों ने औपचारिक रूप से कम से कम एक क्लाउड सेवा को अपनाया था, जो 2010 में 48% था। यह समझाने में मदद करता है कि क्लाउड RADIUS को आमतौर पर हर स्थानीय घटक के तत्काल प्रतिस्थापन के बजाय एक हाइब्रिड आर्किटेक्चर के हिस्से के रूप में क्यों तैनात किया जाता है, जैसा कि क्लाउड इंडस्ट्री फोरम यूके क्लाउड अडॉप्शन रिसर्च 2016 में बताया गया है।
व्यावहारिक रूप से, आपके स्विच, एक्सेस पॉइंट, प्रिंटर और पुराने सिस्टम ऑन-साइट ही रहते हैं। जो बदलता है वह यह है कि प्रमाणीकरण का निर्णय कहाँ लिया जाता है और आप इसे सभी साइटों पर कितनी निरंतरता के साथ लागू कर सकते हैं। इसे केवल होस्टेड सर्वर स्वैप कहने की तुलना में यह एक अधिक सटीक और उपयोगी परिभाषा है।
Cloud RADIUS बनाम ऑन-प्रीमिस RADIUS
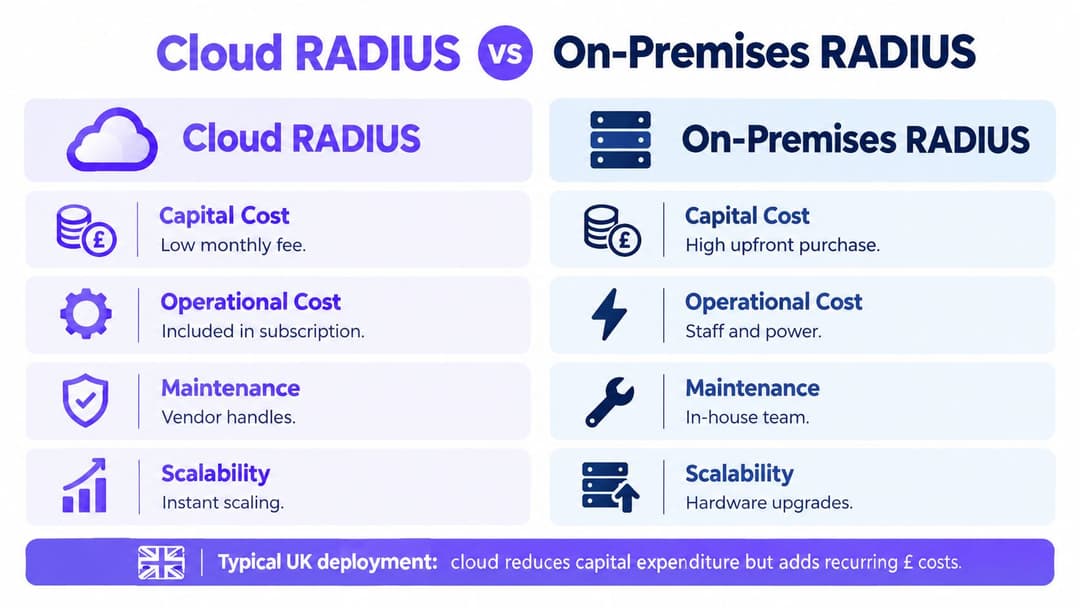
ईमानदार तुलना यह नहीं है कि क्लाउड अच्छा है और ऑन-प्रिमाइसेस खराब है। यह इस बारे में है कि कौन परिचालन भार उठाता है, आपको कितने नियंत्रण की आवश्यकता है, और जब कुछ टूटता है तो क्या विफल होता है। एक अच्छी तरह से संचालित ऑन-प्रिमाइसेस जोड़ी वर्षों तक काम कर सकती है। उपेक्षित ऑन-प्रिमाइसेस विफलता का एक ऐसा बिंदु बन जाता है जिसे कोई छूने की हिम्मत नहीं करता।
यूके एस्टेट भी मिश्रित बने हुए हैं। 2025 के यूके सरकार के एक आकलन में पाया गया कि स्टेट ऑफ डिजिटल गवर्नमेंट रिव्यू के अनुसार, लगभग 55% केंद्र-सरकार के संगठनों ने अपने 60% से अधिक टेक्नोलॉजी एस्टेट को क्लाउड में होने की सूचना दी, जबकि लगभग 28% केंद्र-सरकार टेक्नोलॉजी एस्टेट लेगेसी बने रहे। यही मिश्रण ठीक कारण है कि आपको अभी भी क्लाउड पहचान को उन इमारतों और वायरलेस नेटवर्क से जोड़ने की आवश्यकता है जो ऑन-प्रिमाइसेस बने हुए हैं।
लागत और रखरखाव की तुलना
| मापदंड | Cloud RADIUS | On-Premises RADIUS |
|---|---|---|
| पूंजीगत लागत | कम, सदस्यता आधारित | उच्च अग्रिम हार्डवेयर और लाइसेंसिंग |
| रखरखाव | प्रदाता पैच जारी करता है और सेवा का संचालन करता है | आपकी टीम OS, RADIUS, और प्रमाण पत्रों को पैच करती है |
| स्केलेबिलिटी | कॉन्फ़िगरेशन द्वारा साइटें जोड़ें | सर्वर, क्लस्टरिंग, और लोड बैलेंसिंग जोड़ें |
| नियंत्रण | नीति नियंत्रण, कम इन्फ्रास्ट्रक्चर नियंत्रण | पूर्ण नियंत्रण, पूर्ण जिम्मेदारी |
| लचीलापन | प्रदाता से रिडंडेंट एंडपॉइंट्स | आप स्वयं फेलओवर को डिजाइन और परीक्षण करते हैं |
FreeRADIUS तब तक मुफ़्त लगता है जब तक आप इंजीनियर के समय, प्रमाणपत्र नवीनीकरण, निगरानी और विषम समय के समस्या निवारण को नहीं गिनते। Microsoft NPS तब तक शामिल दिखता है जब तक कि आपको किसी ऐसे क्लाउड डायरेक्टरी के साथ मूल एकीकरण की आवश्यकता न हो जिसके लिए इसे नहीं बनाया गया था। Cisco ISE गहरी नीति सुविधाएं प्रदान करता है, लेकिन यह लाइसेंसिंग और विशेषज्ञ कौशल प्रदान करता है जिसे कई टीमें केवल WiFi के लिए उचित नहीं ठहरा सकती हैं।
सुरक्षा संबंधी गलतफहमी
सर्वर का स्थान प्रमाणीकरण को सुरक्षित नहीं बनाता है। कॉन्फ़िगरेशन, पहचान एकीकरण, एन्क्रिप्टेड ट्रांसपोर्ट और निगरानी इसे सुरक्षित बनाते हैं।
क्लाउड जोखिम को हटाने के बजाय स्थानांतरित करता है। आप लगातार पैचिंग और मल्टी-साइट नीति प्राप्त करते हैं, लेकिन आप इंटरनेट कनेक्टिविटी, प्रदाता के नियंत्रण तल और पहचान प्रदाता पर निर्भर होते हैं। ऑन-प्रीमिस ट्रैफ़िक को स्थानीय रखता है, लेकिन हर जगह साझा रहस्यों वाला एक एकल अनपैच्ड सर्वर केवल इसलिए सुरक्षित नहीं है क्योंकि वह आपकी इमारत में है।
क्लाउड चुनें जब आपके पास उच्च उपलब्धता जोड़ी को ठीक से चलाने के लिए कर्मचारियों की कमी हो, कई साइटें चलाते हों, या पहले से ही पहचान को क्लाउड पर स्थानांतरित कर दिया हो। ऑन-प्रीमिस पर तब रहें जब विनियमन, विलंबता या कोई डिस्कनेक्ट की गई साइट को वास्तव में स्थानीय निर्णयों की आवश्यकता हो। कई HR और IT माइग्रेशन समान हाइब्रिड तर्क का पालन करते हैं, यही कारण है कि guide for Microsoft 365 HR teams मुख्य प्रणालियों को स्थानांतरित करने पर एक उपयोगी समानांतर पठन है, बिना यह दिखावा किए कि पुरानी प्रणालियाँ रातों-रात गायब हो जाती हैं।
Entra ID, Okta, और प्रमाण पत्रों के साथ एकीकृत करना
एक क्लाउड RADIUS सर्वर जुड़ाव के समय अपनी उपयोगिता साबित करता है। यदि यह आपकी निर्देशिका, आपके प्रमाणपत्र प्राधिकरण, और आपके गेस्ट फ़्लो के साथ सुचारू रूप से बात नहीं कर सकता है, तो आपने एक होस्टेड बाधा खरीद ली है। एकीकरण पैटर्न सही प्राप्त करें और नेटवर्क एक्सेस बाकी IT की तरह ही जॉइनर, मूवर, और लीवर लॉजिक का पालन करना शुरू कर देता है।
RADIUS स्वयं आधुनिक वेब फेडरेशन की भाषा नहीं बोलता है। यदि आपकी टीम यह समझने की कोशिश कर रही है कि नेटवर्क प्रमाणीकरण कहाँ समाप्त होता है और एप्लिकेशन सिंगल साइन-ऑन कहाँ से शुरू होता है, तो यह SAML और OIDC प्रमाणीकरण अवलोकन उन परतों को अलग करने में मदद करता है। RADIUS नेटवर्क प्रवेश को संभालता है, जबकि उपयोगकर्ता के पहले से कनेक्ट होने के बाद SAML और OIDC आमतौर पर एप्लिकेशन साइन-इन को संभालते हैं।
कर्मचारियों के लिए डायरेक्टरी समर्थित प्रमाणीकरण
Microsoft Entra ID या Okta के साथ, RADIUS सेवा उपयोगकर्ता या उपकरण की जांच निर्देशिका में समूहों और विशेषताओं के विरुद्ध करती है। वित्त विभाग का उपयोगकर्ता एक ही SSID पर भी, सुविधाओं के ठेकेदार से एक अलग भूमिका में आ सकता है। जब HR किसी खाते को अक्षम करता है, तो वह परिवर्तन नेटवर्क टीम के लिए एक अलग टिकट के बिना नेटवर्क एक्सेस में प्रवाहित होना चाहिए।
विशेष रूप से Microsoft Entra ID के लिए, व्यापक स्तर पर रोल आउट करने से पहले यह सत्यापित करें कि समूह, डिवाइस ऑब्जेक्ट और सशर्त सिग्नल RADIUS नीति में कैसे मैप होते हैं, जैसा कि इस Microsoft Entra ID RADIUS-as-a-Service इंटीग्रेशन गाइड में शामिल किया गया है। पायलट चरण के दौरान कंपनी छोड़ने वाले व्यक्ति, भूमिका परिवर्तन और अक्षम किए गए डिवाइस का परीक्षण करें। ये तीन मामले सौ सफल लॉगिन की तुलना में अधिक स्पष्टता प्रदान करते हैं।
आपके द्वारा प्रबंधित किए जाने वाले डिवाइसों के लिए प्रमाण पत्र
EAP-TLS दोनों पक्षों में प्रमाणपत्रों का उपयोग करता है, इसलिए फ़िशिंग, साझा करने या ब्रूट फ़ोर्स के लिए कोई पासवर्ड नहीं है। यह प्रबंधित लैपटॉप के लिए सबसे मजबूत पैटर्न है, बशर्ते आप बिना किसी मैन्युअल प्रयास के MDM या SCEP के माध्यम से प्रमाणपत्र जारी, नवीनीकृत और रद्द कर सकें। यदि प्रमाणपत्र प्रावधान अस्थिर है, तो उपयोगकर्ता आपको पासवर्ड पर वापस जाने के लिए दबाव डालेंगे, और वे जीत जाएंगे।
- पहचान जारी करें: Intune, Jamf या अपने MDM के माध्यम से एक स्पष्ट मालिक और समाप्ति तिथि के साथ एक उपयोगकर्ता या डिवाइस प्रमाणपत्र पुश करें।
- विश्वास को मान्य करें: आपके जारी करने वाले CA पर भरोसा करने और निरसन स्थिति की जांच करने के लिए RADIUS सेवा को कॉन्फ़िगर करें।
- नीति से बांधें: एक्सेस पॉइंट पर VLANs या भूमिकाओं के लिए प्रमाणपत्र फ़ील्ड और निर्देशिका समूहों को मैप करें।
- त्वरित निरसन: डिवाइस खो जाने या किसी व्यक्ति के चले जाने पर प्रमाणपत्र और निर्देशिका एक्सेस को एक साथ हटाएं।
अतिथि और वे डिवाइस जो 802.1X का उपयोग नहीं कर सकते
अतिथियों को सुरक्षित एक्सेस प्राप्त करने के लिए कॉर्पोरेट अकाउंट की आवश्यकता नहीं होनी चाहिए। Passpoint और OpenRoaming किसी डिवाइस को एक बार प्रमाणित करने और बार-बार आने पर एन्क्रिप्टेड एक्सेस के साथ फिर से कनेक्ट होने की अनुमति देते हैं, जो होटल, ट्रांसपोर्ट हब और मल्टी-साइट स्थानों के अनुकूल है। प्रिंटर, भुगतान टर्मिनल और पुराने IoT किट जो सर्टिफिकेट प्रस्तुत नहीं कर सकते हैं, उनके लिए सटीक विभाजन के साथ MAC प्रमाणन बाईपास या व्यक्तिगत प्री-शेयर की (iPSK) का उपयोग करें, और उन डिवाइसों को डिफ़ॉल्ट रूप से अविश्वसनीय मानें।
सुरक्षा और जीरो-ट्रस्ट संबंधी विचार
क्लाउड RADIUS सर्वर को केवल एक सुविधाजनक उपयोगिता के रूप में नहीं, बल्कि एक विश्वास सीमा के रूप में देखें। यह तय करता है कि आपके नेटवर्क पर कौन आता है, यह आपकी निर्देशिका से बात करता है, और इसका एडमिन कंसोल एक साथ हर साइट के लिए नीति बदल सकता है। शक्ति का वह संकेंद्रण उपयोगी है, और यही कारण है कि इसके आसपास के नियंत्रणों की जांच आवश्यक है।
NCSC अनुशंसा करता है कि क्लाउड-सेवा इंटरफेस केवल प्रमाणित और अधिकृत पहचानों के लिए एक्सेस प्रदान करें, जिसमें क्रिप्टोग्राफिक दावों या सुरक्षित कुंजी विनिमय का उपयोग करके संदर्भ-आधारित प्रमाणीकरण शामिल हो, जैसा कि पहचान और प्रमाणीकरण पर NCSC सिद्धांत 10 में वर्णित है। क्लाउड RADIUS के लिए, इसका अर्थ है सेवा और उसके प्रशासनिक इंटरफेस को साझा व्यवस्थापक क्रेडेंशियल्स के बजाय विशिष्ट सेवा पहचानों, कड़ाई से सीमित अनुमतियों, और ऑडिट योग्य प्रमाणीकरण घटनाओं के साथ अलग ट्रस्ट सीमाओं के रूप में मानना।
नेटवर्क लोकेशन पर भरोसा करना बंद करें
Zero trust सवाल को इस बात से बदल देता है कि क्या यह डिवाइस हमारे VLAN पर है, इस बात पर कि यह उपयोगकर्ता कौन है, यह डिवाइस क्या है, और उन्हें अभी कहाँ तक पहुँचना चाहिए। कॉर्पोरेट या गेस्ट VLAN पर उपस्थिति प्राधिकरण का प्रमाण नहीं है। उस सत्र, टेनेंट और स्थान के लिए प्रमाणीकृत पहचान और नीति के आधार पर एक्सेस सशर्त रहनी चाहिए।
इस सिद्धांत के WiFi डिज़ाइन के लिए व्यावहारिक परिणाम हैं। एक ठेकेदार का लैपटॉप और एक वित्त विभाग का लैपटॉप एक ही SSID साझा कर सकते हैं लेकिन पहुंच साझा नहीं करनी चाहिए। आपका व्यापक नियंत्रण सेट ज़ीरो ट्रस्ट नेटवर्क एक्सेस के लिए एंटरप्राइज WiFi सुरक्षा गाइड के साथ संरेखित होना चाहिए ताकि प्रमाणीकरण के निर्णय केवल कनेक्ट होने से नहीं, बल्कि सेग्मेंटेशन, निगरानी और न्यूनतम विशेषाधिकार से जुड़े हों।
प्रदाता से मांग की जाने वाली नियंत्रण सुविधाएं
- एंक्रिप्टेड ट्रांसपोर्ट: RADIUS ट्रैफिक के लिए RadSec या समकक्ष सुरक्षा, साथ ही APIs और एडमिन एक्सेस के लिए आधुनिक TLS।
- रोटेशन और निरसन: दस्तावेजीकृत प्रमाणपत्र और सीक्रेट रोटेशन, और खाते या डिवाइस अक्षम होने पर त्वरित निरसन।
- रोल-आधारित प्रशासन: नीति परिवर्तनों के लिए बिना किसी साझा लॉगिन के, अलग रीडर, ऑपरेटर और एडमिन भूमिकाएं।
- लॉगिंग जिसका आप उपयोग कर सकें: ऑथेंटिकेशन घटनाएं, नीति परिवर्तन और एडमिन क्रियाएं जो स्पष्ट प्रतिधारण के साथ आपके SIEM में निर्यात की जाती हैं।
व्यावहारिक नियम: यदि किसी एक स्थान या एकीकरण खाते से समझौता करने पर हमलावर को अन्य किरायेदारों या नियंत्रण स्तर पर अधिकार मिल जाता है, तो डिज़ाइन विफल हो गया है।
शुरुआत में ही कठिन प्रश्न पूछें। प्रमाणीकरण लॉग कौन देख सकता है, वे कहाँ संग्रहीत हैं, और प्रदाता प्रबंधन पहुँच आपके डेटा प्लेन से कैसे अलग है। यदि कोई विक्रेता स्पष्ट रूप से उत्तर नहीं दे सकता है, तो यह भी एक महत्वपूर्ण जानकारी है।
एंटरप्राइज और मल्टी-टेनेंट WiFi के लिए परिनियोजन पैटर्न
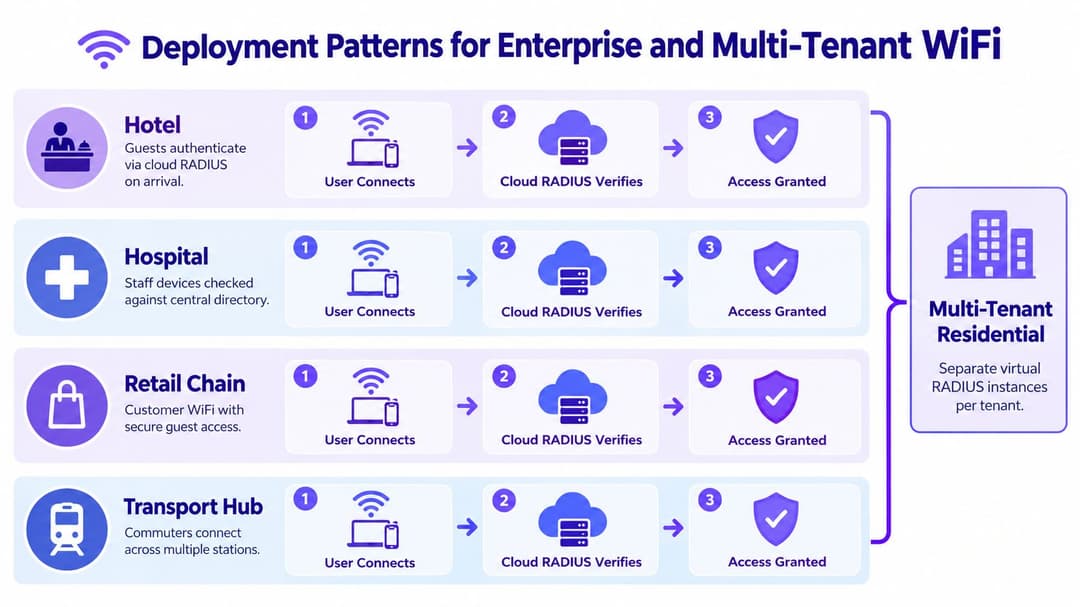
चेक इन पर एक होटल, मेडिकल उपकरणों वाला एक वार्ड, और शनिवार को एक शॉपिंग सेंटर का जोखिम प्रोफ़ाइल एक जैसा नहीं होता है। वे एक क्लाउड RADIUS सर्वर साझा कर सकते हैं, बशर्ते प्रत्येक समूह को अपनी नीति मिले और प्रमाणीकरण के बाद नेटवर्क पृथक्करण लागू करे। गलती यह मान लेना है कि एक सफल लॉगिन का मतलब एक खंडित नेटवर्क है।
सरकारी सर्वेक्षण आंकड़ों से संकेत मिलता है कि साइबर सिक्योरिटी ब्रीचेज सर्वे 2025 चैप्टर ऑन नेटवर्क सिक्योरिटी कंट्रोल्स में, 85% बड़े यूके व्यवसायों ने अलग कर्मचारी और आगंतुक WiFi नेटवर्क बनाए रखे, जो पहले 93% थे। पृथक्करण कोई पूरी तरह हल हुई समस्या नहीं है, यहाँ तक कि बड़े संगठनों के लिए भी। इसलिए केवल बेहतर ऑथेंटिकेशन ही नहीं, बल्कि वास्तविक विभाजन प्रदान करने के लिए क्लाउड RADIUS को डायनेमिक VLANs या नीति प्रवर्तन के साथ जोड़ा जाना चाहिए।
विभिन्न साइटों को वास्तव में क्या चाहिए
आतिथ्य क्षेत्र (hospitality) में, अतिथि आगमन पर प्रमाणीकृत होते हैं, कर्मचारियों के उपकरण निर्देशिका के विरुद्ध जांचे जाते हैं, और भुगतान टर्मिनल एक प्रतिबंधित खंड में होते हैं जो दोनों में से किसी को भी नहीं देख सकते हैं। स्वास्थ्य सेवा में, नैदानिक कर्मचारी, कुली, रोगी और चिकित्सा उपकरण एक साथ मौजूद होते हैं, और उनमें से कुछ उपकरण कभी भी प्रमाणपत्रों का समर्थन नहीं करेंगे। प्रत्येक उपकरण को एक ही मॉडल में मजबूर करने के बजाय नीति को उस वास्तविकता को दर्शाना होगा।
रिटेल श्रृंखलाओं को प्रत्येक स्टोर पर जटिलता की समस्या के बजाय बड़े पैमाने (स्केल) की समस्या का सामना करना पड़ता है। मुख्य कार्यालय प्रत्येक साइट पर सर्वर भेजे बिना हर शाखा में निरंतर कर्मचारी एक्सेस और अतिथि पृथक्करण चाहता है। ट्रांसपोर्ट हब में रोमिंग की सुविधा जुड़ जाती है, जहां एक यात्री यह अपेक्षा करता है कि एक स्टेशन पर उसने जिस कनेक्शन को रजिस्टर किया है, वह अगले स्टेशन पर भी काम करे। एक केंद्रीय सेवा दोनों पैटर्न के अनुकूल होती है क्योंकि नीति पहचान के साथ यात्रा करती है।
मल्टी-टेनेंट भवनों को डिज़ाइन द्वारा अलगाव की आवश्यकता होती है
बिल्ड-टू-रेंट या छात्र आवास के निवासी घर जैसे WiFi की उम्मीद करते हैं, लेकिन प्रत्येक घर के डिवाइस पड़ोसियों से अदृश्य रहने चाहिए। इसके लिए प्रति किरायेदार नीतियों, लीगेसी डिवाइसों के लिए व्यक्तिगत कुंजियों और कर्मचारियों की पहुंच की आवश्यकता होती है जो निवासी नेटवर्क में हस्तक्षेप न करे। multi-tenant WiFi guide for isolated resident networks आपके RADIUS डिज़ाइन के साथ समीक्षा करने योग्य है, क्योंकि प्रमाणीकरण केवल तभी मदद करता है जब अंतर्निहित किरायेदार पृथक्करण सही हो।
रोलआउट से पहले, अपने प्रत्येक डिवाइस वर्ग को मैप करें, न कि केवल एसेट रजिस्टर में मौजूद साफ-सुथरी सूची को। कर्मचारी, अतिथि, ठेकेदार, IoT, टिल, स्कैनर और वित्त विभाग के पुराने प्रिंटर - सभी के लिए एक निश्चित पथ की आवश्यकता होती है। जिन डिवाइसों के लिए आप योजना नहीं बनाते हैं, वे बाद में अपवाद बन जाते हैं जो आपकी नीति को कमजोर करते हैं।
कार्यान्वयन और संचालन के लिए सर्वोत्तम अभ्यास
अधिकांश क्लाउड RADIUS समस्याएं प्रोटोकॉल की समस्याएं नहीं हैं। वे परिचालन संबंधी ऐसे सरप्राइज हैं जिनका किसी ने परीक्षण नहीं किया था, जैसे कि एक रद्द किया गया खाता जो काम करना जारी रखता है, एक साइट जो इंटरनेट पहुंच खो देती है, या एक आपातकालीन लॉगिन जो कोई ऑडिट ट्रेल नहीं छोड़ता है। पहली साइट के लाइव होने से पहले उन मामलों की योजना बनाएं, न कि पहली आउटेज के दौरान।
UK Government के Cyber Security Breaches Survey 2025 में पाया गया कि 43% व्यवसायों ने पिछले 12 महीनों में उल्लंघन या हमले की सूचना दी, फिर भी केवल 31% ने औपचारिक साइबर जोखिम मूल्यांकन किया, जैसा कि Cyber Security Breaches Survey 2025 to 2026 findings में बताया गया है। इस अंतर के कारण ही आपको प्रदाता आउटेज, पहचान प्रदाता डाउनटाइम और कनेक्टिविटी के नुकसान के साथ-साथ ऑडिट किए गए आपातकालीन एक्सेस के लिए स्पष्ट उत्तरों की आवश्यकता है।
प्रति SSID विफलता व्यवहार को परिभाषित करें
लिखित रूप में यह तय करें कि प्रमाणीकरण कहां बंद होकर विफल (fails closed) होता है और कहां एक सीमित फॉलबैक स्वीकार्य है। विशेषाधिकार प्राप्त कर्मचारियों के SSIDs और संवेदनशील खंड बंद होकर विफल होने चाहिए, क्योंकि आउटेज के दौरान खुला एक्सेस 802.1X के उद्देश्य को विफल कर देता है। परिचालन रूप से महत्वपूर्ण सेवाएं एक कड़ाई से सीमित, समयबद्ध फॉलबैक को उचित ठहरा सकती हैं, लेकिन इसे अलार्म, लॉग और समीक्षा की जानी चाहिए।
- एक साइट और एक SSID का पायलट करें: अपने सबसे पुराने समर्थित हार्डवेयर सहित वास्तविक उपकरणों के साथ प्रमाणीकरण, VLAN असाइनमेंट, और लॉगिंग साबित करें।
- जानबूझकर त्रुटियां उत्पन्न करें: एक परीक्षण खाता अक्षम करें, एक प्रमाण पत्र रद्द करें, और प्राथमिक एंडपॉइंट के नुकसान का अनुकरण करें, फिर मापें कि उपयोगकर्ता क्या अनुभव करते हैं।
- रद्दीकरण की गति मापें: समय दर्ज करें कि एक अक्षम Entra ID या Okta खाता कितनी देर तक नेटवर्क एक्सेस बरकरार रखता है, और परिणाम को रनबुक में रिकॉर्ड करें।
- एग्जिट पाथ का परीक्षण करें: पुष्टि करें कि आप कॉन्फ़िगरेशन और लॉग निर्यात कर सकते हैं और स्मृति से नीति का पुनर्निर्माण किए बिना एक्सेस पॉइंट्स को दूसरी सेवा पर फिर से रीडायरेक्ट कर सकते हैं।
इसे क्रिटिकल इन्फ्रास्ट्रक्चर की तरह संचालित करें
साइट के आधार पर प्रमाणीकरण सफलता और विफलता दर, एंडपॉइंट स्वास्थ्य और असामान्य वृद्धि की निगरानी करें। किसी एक डिवाइस से बार-बार होने वाली विफलताओं के लिए लॉग की समीक्षा करें, क्योंकि यह अक्सर एक गलत कॉन्फ़िगरेशन, एक पुराना सर्टिफिकेट, या नेटवर्क की जांच करने का प्रयास होता है। लॉग प्रतिधारण, UK डेटा रेजीडेंसी आवश्यकताओं और सहायता प्रतिक्रिया पर सहमति अनुबंध में तय करें, न कि बिक्री संबंधी कॉल में।
सफलता को इस बात से न मापें कि 802.1X चालू है या नहीं। इसे इस बात से मापें कि क्या अलगाव काम करता है, निरसन तेज़ है, और कनेक्टिविटी समाप्त होने पर साइट का प्रदर्शन अनुमानित रूप से व्यवस्थित रहता है।
वार्षिक रूप से आपूर्तिकर्ता जोखिम की समीक्षा करें, जिसमें सबप्रोसेसर और सहायता पहुँच कहाँ से उत्पन्न होती है, शामिल है। एक छोटी रनबुक रखें जिसका पालन ऑन-ड्यूटी इंजीनियर प्रोजेक्ट टीम के बिना रात में भी कर सके। यदि वह रनबुक मौजूद नहीं है, तो आपके पास अभी तक कोई ऑपरेटिंग मॉडल नहीं है।
मुख्य बिंदु और अगले कदम
एक cloud radius server तब समझ में आता है जब पहचान पहले से ही क्लाउड में रहती है, आप कई साइटें चलाते हैं, या आपकी टीम एक उच्च मानक के लिए एक लचीली ऑन-प्रीमिस जोड़ी का संचालन नहीं कर सकती है। यह सर्वर रखरखाव को हटाता है और नीति को केंद्रीकृत करता है। यह विभाजन, रद्दीकरण, लॉगिंग या आउटेज योजना के लिए आपकी जिम्मेदारी को नहीं हटाता है।
यह अपने आप में विभाजन भी नहीं है। प्रमाणीकरण यह तय करता है कि कोई डिवाइस क्या होने का दावा करता है। डायनामिक VLAN, भूमिका-आधारित नीति, और न्यूनतम-विशेषण नियम यह तय करते हैं कि वह डिवाइस कहाँ तक पहुँच सकता है, और आपको इन दोनों के एक साथ काम करने की आवश्यकता है।
एक छोटी मूल्यांकन चेकलिस्ट
- पहचान उपयुक्तता: आपकी निर्देशिका के साथ नेटिव एकीकरण, और परीक्षण की गई जॉइनर, मूवर, और लीवर व्यवहार।
- प्रमाण पत्र हैंडलिंग: प्रबंधित जारी करना, नवीनीकरण, और रद्दीकरण जिसे आपका उपकरण तंत्र समर्थित कर सकता है।
- विफलता व्यवहार: संवेदनशील SSIDs के लिए फेल क्लोज्ड, किसी भी फ़ॉलबैक के सीमित, लॉग किए गए, और समय-सीमित होने के साथ।
- साक्ष्य: निर्यात योग्य लॉग, स्पष्ट डेटा रेजीडेंसी, भूमिका-आधारित एडमिन, और किरायेदारों के बीच पृथक्करण।
- एग्जिट: कॉन्फ़िगरेशन और लॉग निर्यात, ताकि प्रदाता को छोड़ना एक पुनर्निर्माण के बजाय केवल एक प्रोजेक्ट हो।
एक स्थान या SSID पर पायलट प्रोजेक्ट के साथ शुरुआत करें, प्रमाणीकरण सफलता और निरसन विलंबता को मापें, और उपयोगकर्ताओं के इस पर निर्भर होने से पहले उद्देश्यपूर्ण रूप से एकीकरण को तोड़कर परीक्षण करें। केवल तभी स्केल करें जब वे परिणाम सामान्य हों। प्रोडक्शन में एक आदर्श प्रमाणीकरण प्रक्रिया हमेशा सामान्य और सुचारू दिखती है।
Purple गेस्ट, स्टाफ और मल्टी-टेनेंट WiFi के लिए एक सेवा के रूप में RADIUS प्रदान करता है, जो Entra ID, Google Workspace और Okta के साथ एकीकृत होता है ताकि आप ऑन-प्रीमिस RADIUS सर्वर को हटा सकें और हर स्थान पर सुसंगत, पहचान-आधारित एक्सेस लागू कर सकें। यदि आप एक पायलट की योजना बना रहे हैं या एक नाजुक NPS या FreeRADIUS सेटअप को बदल रहे हैं, तो यह देखने के लिए Purple पर जाएं कि प्रबंधित क्लाउड RADIUS, Passpoint, और प्रति-किरायेदार पृथक्करण आपके मौजूदा Meraki, Aruba, Ruckus, Mist या UniFi संपत्तियों के साथ कैसे काम करते हैं।