शनिवार की दोपहर किसी भी प्रयोगशाला परीक्षण की तुलना में कमजोर रिटेल WiFi को तेजी से उजागर करती है। खरीदार उत्पाद वीडियो स्ट्रीम कर रहे हैं और स्टॉक की जांच कर रहे हैं, जबकि कर्मचारी शेल्फ स्कैन करते हैं, टिल खरीदारी की प्रक्रिया करते हैं, कैमरे फुटेज अपलोड करते हैं, और सेंसर उपकरण पर रिपोर्ट करते हैं। नेटवर्क पूर्ण सिग्नल बार दिखा सकता है, फिर भी एक हैंडहेल्ड स्कैनर को प्रमाणित होने में बहुत अधिक समय लगता है, एक भुगतान-संलग्न उपकरण अपना कनेक्शन छोड़ देता है, या गेस्ट पोर्टल दर्दनाक रूप से धीमा हो जाता है।
यह पैटर्न कई मल्टी-साइट IT टीमों को एक्सेस-पॉइंट रिफ्रेश की ओर ले जाता है। नए रेडियो मदद कर सकते हैं, लेकिन केवल हार्डवेयर साझा क्रेडेंशियल्स, फ्लैट नेटवर्क, अत्यधिक SSIDs, असंगत स्टोर कॉन्फ़िगरेशन या अस्पष्ट स्वामित्व को ठीक नहीं करेगा। प्रभावी रिटेल WiFi समाधान वायरलेस एक्सेस को पहचान, नीति, माप और परिचालन नियंत्रणों द्वारा शासित स्टोर इन्फ्रास्ट्रक्चर के रूप में देखते हैं।
विषय-सूची
- व्यस्त दिनों में स्टोर WiFi क्यों विफल हो जाता है
- रिटेल WiFi स्टोर इन्फ्रास्ट्रक्चर कैसे बना
- गेस्ट WiFi एंगेजमेंट और इन-स्टोर एनालिटिक्स
- POS, स्टाफ, इन्वेंट्री और IoT ट्रैफिक को सेगमेंट करना
- बिना किसी रुकावट के सुरक्षित एक्सेस चुनना
- विभिन्न स्टोर फॉर्मेट में रिटेल WiFi के उदाहरण
- हर स्टोर में एक विश्वसनीय रोलआउट की योजना बनाना
व्यस्त दिनों में स्टोर WiFi क्यों विफल हो जाता है
एक व्यस्त शनिवार को, चेकआउट कतार एक साथ कई नेटवर्क समस्याओं को उजागर कर सकती है। एक ग्राहक भुगतान करने का इंतज़ार करता है, एक सहयोगी स्टॉकरूम की ओर बढ़ता है, और एक हैंडहेल्ड स्कैनर अपने कनेक्शन को फिर से प्रयास करता है। गेस्ट ब्राउज़िंग मांग बढ़ाती है, जबकि प्रत्येक एक्सेस पॉइंट एप्लिकेशन डेटा ले जाने के बजाय कई नेटवर्क की घोषणा करने में एयरटाइम खर्च करता है।
मजबूत सिग्नल बार यह साबित नहीं करते हैं कि स्टोर नेटवर्क में पर्याप्त क्षमता या विश्वसनीय सेवा है। भीड़भाड़, धीमा प्रमाणीकरण, रोमिंग की विफलताएं, या एप्लिकेशन लेटेंसी किसी कार्यप्रवाह को तब भी बाधित कर सकती हैं जब कोई डिवाइस एक्सेस पॉइंट को स्पष्ट रूप से सुनता है। सही परीक्षा यह है कि क्या सही डिवाइस सही नीति से कनेक्ट हो सकता है, एक्सेस पॉइंट्स के बीच रोम कर सकता है, और दबाव में अपना व्यावसायिक कार्यप्रवाह पूरा कर सकता है।
परिचालन परीक्षण: जब कोई स्टोर "खराब WiFi" की रिपोर्ट करता है, तो विफल वर्कफ़्लो, शामिल डिवाइस, उसकी पहचान और उस बिंदु की पहचान करें जिस पर लेन-देन बंद हो गया था।
लक्षण अक्सर डिज़ाइन की कमियों को उजागर करते हैं:
- प्रमाणीकरण में देरी: काम शुरू होने से पहले कर्मचारी उपकरण निर्देशिका या प्रमाणपत्र सत्यापन की प्रतीक्षा करते हैं।
- रोमिंग में व्यवधान: जैसे ही कोई सहयोगी गलियारों के बीच जाता है, स्कैनर अपना सत्र खो देता है।
- अनियंत्रित अतिथि मांग: ग्राहक ट्रैफ़िक एयरटाइम या इंटरनेट क्षमता के लिए परिचालन अनुप्रयोगों के साथ प्रतिस्पर्धा करता है।
- कॉन्फ़िगरेशन में भिन्नता: स्टोर अलग-अलग SSIDs, VLAN मैपिंग, प्रमाणीकरण विधियों और एक्सेस-पॉइंट सेटिंग्स का उपयोग करते हैं।
- कमजोर घटना साक्ष्य: टीमें यह नहीं दिखा सकतीं कि विफलता RF भीड़, क्रेडेंशियल, स्विचिंग, WAN क्षमता या किसी एप्लिकेशन के कारण हुई थी।
एक विश्वसनीय डिज़ाइन व्यावसायिक कार्यप्रवाह और उसके स्वामित्व के साथ शुरू होता है। इसके बाद IT टीमें उपयोगकर्ता और डिवाइस पहचान को परिभाषित कर सकती हैं, नियंत्रित नीतियां असाइन कर सकती हैं, अनावश्यक SSIDs को समेकित कर सकती हैं, और टिल, स्कैनर, सेंसर और मेहमानों के लिए सेवा को माप सकती हैं। यह प्रशासन अक्सर मौजूदा एक्सेस पॉइंट्स पर महत्वपूर्ण संचालन की रक्षा करता है, बशर्ते क्षमता और कवरेज कार्यभार को पूरा करते हों।
रिटेल WiFi स्टोर इंफ्रास्ट्रक्चर कैसे बना
रिटेल WiFi की शुरुआत एक मोबिलिटी समाधान के रूप में हुई थी। IEEE 802.11b मानक को 1999 में मंजूरी दी गई थी, जिससे लगभग 11 Mbps तक का व्यावसायिक रूप से व्यवहार्य वायरलेस LAN प्रदर्शन सक्षम हुआ, और उद्योग के प्रतिभागियों ने उसी वर्ष वायरलेस एथरनेट कम्पैटिबिलिटी एलायंस का गठन किया, जिसे बाद में Wi-Fi एलायंस (रिटेल WiFi इतिहास) नाम दिया गया।
ऐतिहासिक शोध से पता चलता है कि कैश मशीनें पहली WiFi ग्राहक थीं क्योंकि डिपार्टमेंट स्टोर अक्सर ट्रांजेक्शन टर्मिनलों को स्थानांतरित करते थे। प्रत्येक री-लोकेशन के लिए फिर से वायरिंग करना महंगा और असुविधाजनक था, इसलिए वायरलेस नेटवर्किंग ने ग्राहक सुविधा बनने से पहले ही एक व्यावहारिक स्टोर-संचालन समस्या का समाधान कर दिया।
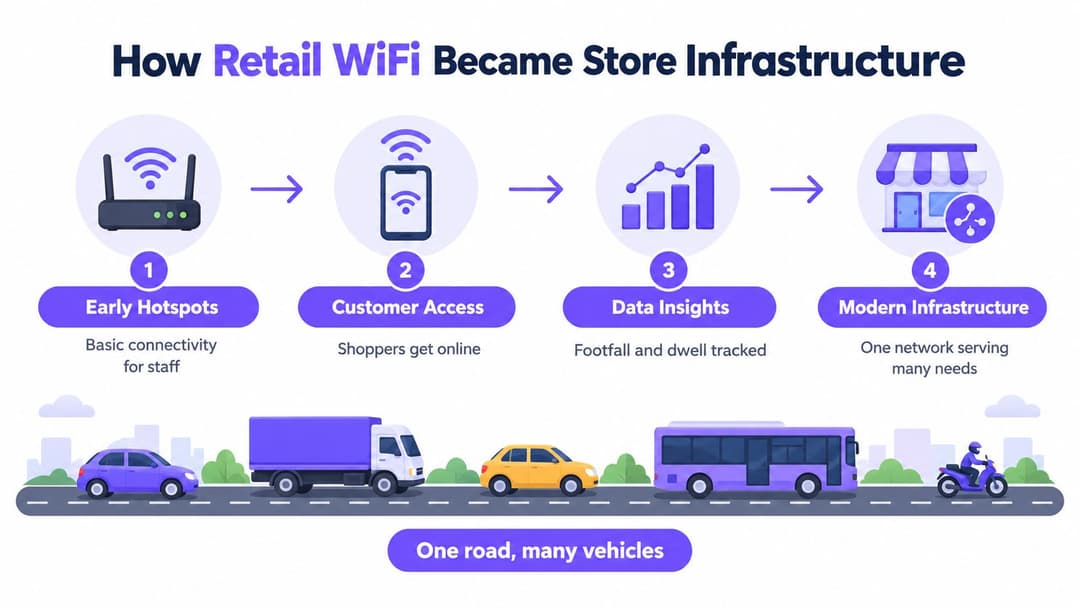
आधुनिक स्टोर का मूल पैटर्न वही है, केवल अधिक ट्रैफ़िक प्रकारों के साथ। हैंडहेल्ड इन्वेंट्री डिवाइस, पॉइंट-ऑफ़-सेल सिस्टम, कार्यबल एप्लिकेशन, स्थान सेवाएं, अतिथि पहुंच, कियोस्क, कैमरे और सेंसर सभी एक ही भौतिक वायरलेस लेयर पर निर्भर हो सकते हैं।
उस परत को एक सड़क की तरह समझें। वह सड़क डिलीवरी वैन, बसों, साइकिलों और आपातकालीन वाहनों को ले जाती है। वे भौतिक स्थान साझा करते हैं, लेकिन उन सभी का गंतव्य, प्राथमिकता या एक्सेस अधिकार समान नहीं होते हैं। एक रिटेल WLAN भी काफी हद तक इसी तरह काम करता है। एक रेडियो इन्फ्रास्ट्रक्चर कई समूहों को सेवा प्रदान कर सकता है, बशर्ते नेटवर्क प्रत्येक उपयोगकर्ता या डिवाइस को एक उपयुक्त पहचान, नीति, सेगमेंट और सेवा की गुणवत्ता प्रदान करे।
एक फिजिकल नेटवर्क, कई लॉजिकल लेन
एक्सेस पॉइंट को प्रत्येक व्यावसायिक कार्य के लिए एक अलग रेडियो की आवश्यकता नहीं होती है। इसे स्पष्ट निर्देशों की आवश्यकता है कि कौन कनेक्ट हो सकता है और वह कनेक्शन कहां तक पहुंच सकता है।
एक गेस्ट फोन को स्टोर सिस्टम तक पहुंचे बिना इंटरनेट एक्सेस प्राप्त होना चाहिए। स्टॉक स्कैनर को इन्वेंट्री सेवाओं तक एक्सेस की आवश्यकता हो सकती है, लेकिन कैमरों या भुगतान प्रणालियों तक नहीं। एक सुविधा सेंसर को कर्मचारी उपकरणों से पृथक रहते हुए अपने क्लाउड प्लेटफॉर्म से संपर्क करने की आवश्यकता हो सकती है। एक रियायत ऑपरेटर को सीमित दायरे वाले कनेक्शन की आवश्यकता हो सकती है जिसे रिटेलर के स्टाफ नेटवर्क को बाधित किए बिना रद्द किया जा सके।
इसलिए रिटेल WiFi समाधानों को मुफ्त इंटरनेट के रूप में परिभाषित नहीं किया जाना चाहिए। वे एक परिचालन नेटवर्किंग नींव हैं। भौतिक परत कनेक्टिविटी प्रदान करती है, जबकि पहचान, विभाजन, प्रमाणीकरण और नीति यह निर्धारित करते हैं कि वह कनेक्टिविटी कैसे व्यवहार करती है।
यह इतिहास यह भी बताता है कि हार्डवेयर-प्रथम रणनीति मुख्य समस्या को क्यों नजरअंदाज कर सकती है। एक्सेस पॉइंट को बदलने से रेडियो क्षमता में सुधार हो सकता है, लेकिन यह स्वचालित रूप से जवाबदेह पहचान, सुसंगत VLAN असाइनमेंट, नियंत्रित गेस्ट सहमति, या यह साक्ष्य नहीं बनाएगा कि स्टोर के महत्वपूर्ण वर्कफ़्लो सुरक्षित हैं।
गैस्ट WiFi सहभागिता और इन-स्टोर एनालिटिक्स
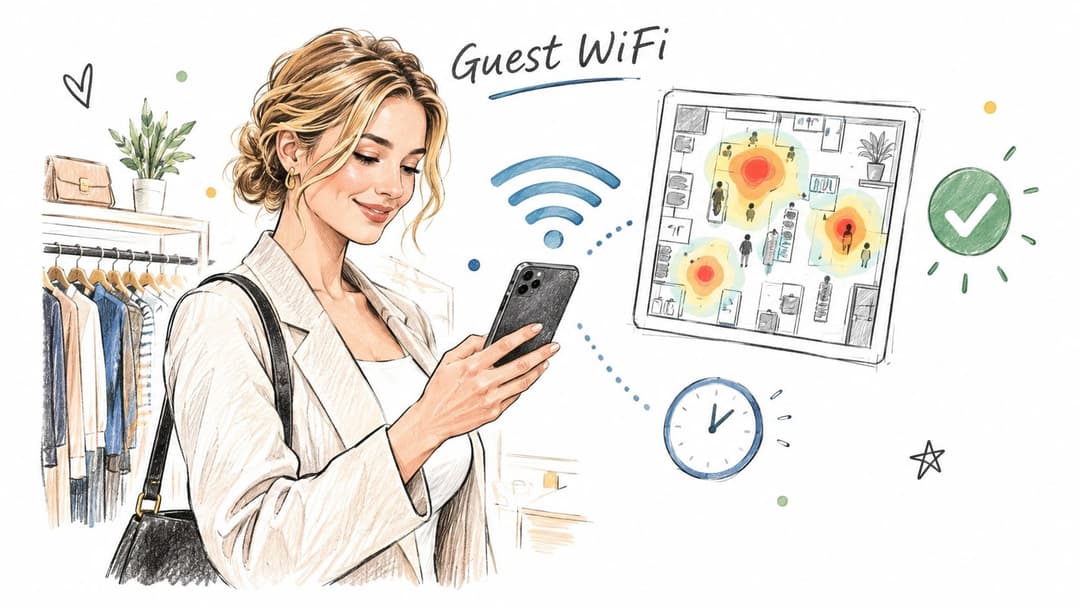
एक खरीदार स्टोर में प्रवेश करता है, गेस्ट WiFi से कनेक्ट होता है, और किसी सहयोगी से बात करने से पहले एक उत्पाद पृष्ठ देखता है। वह कनेक्शन केवल ब्राउज़िंग से अधिक का समर्थन कर सकता है। एक ब्रांडेड Captive Portal शर्तें प्रस्तुत कर सकता है, सहमति का अनुरोध कर सकता है, आगंतुकों को प्रमाणित कर सकता है, और अनुमत जानकारी को ग्राहक-अनुभव गतिविधि से जोड़ सकता है। यह आदान-प्रदान स्पष्ट रहना चाहिए: खरीदार को एक्सेस प्राप्त होता है, जबकि रिटेलर यह स्पष्ट करता है कि वह क्या एकत्र करता है और क्यों।
प्रमाणीकरण सहमति को मार्केटिंग सहमति से अलग रखें। एक आगंतुक प्रचार ईमेल या SMS संदेशों के लिए सहमत हुए बिना इंटरनेट एक्सेस के लिए आवश्यक शर्तों को स्वीकार कर सकता है। इन विकल्पों को स्वतंत्र रखने से गोपनीयता का जोखिम कम होता है और कनेक्टिविटी को मार्केटिंग भागीदारी पर निर्भर महसूस कराने से बचा जा सकता है।
कनेक्शंस को उपयोगी सिग्नलों में बदलना
गेस्ट एक्सेस स्टोर टीम को यह आकलन करने में मदद कर सकता है कि क्या खरीदार नए डिस्प्ले के पास समय बिताते हैं, क्या कोई अभियान आगंतुकों को वापस लाता है, या क्या किसी एक क्षेत्र पर सीमित ध्यान जाता है। ये संकेत लेआउट चर्चाओं, अभियान समय और सेवा डिजाइन को सूचित कर सकते हैं। वे पूरी तरह से सटीक माप के बजाय दिशात्मक रहते हैं, क्योंकि एक कनेक्टेड डिवाइस हमेशा एक व्यक्ति का प्रतिनिधित्व नहीं करता है या मंशा को उजागर नहीं करता है।
सबसे मूल्यवान प्रश्न कनेक्शन संख्या से परे जाता है: यह जानकारी किस निर्णय का समर्थन करेगी? किसी अभियान के लिए, सहमति पथ और एट्रिब्यूशन विधि को परिभाषित करें। लेआउट योजना के लिए, एकत्र किया गया मूवमेंट डेटा पर्याप्त हो सकता है। सेवा में सुधार के लिए, एक छोटा सर्वेक्षण पैसिव लोकेशन ट्रैकिंग की तुलना में बेहतर साक्ष्य प्रदान कर सकता है।
डेटा सीमा को सीमित रखें:
- जानबूझकर संग्रह करें: केवल उन्हीं फ़ील्ड्स का अनुरोध करें जो निर्दिष्ट उपयोग के मामले का समर्थन करते हैं।
- स्पष्ट रूप से समझाएं: संग्रह बिंदु के पास उद्देश्य, प्रतिधारण दृष्टिकोण और साझाकरण जानकारी दिखाएं।
- पहचानों को अलग रखें: जहां संभव हो नेटवर्क एक्सेस रिकॉर्ड को मार्केटिंग अनुमतियों से अलग रखें।
- उपयुक्त स्थान पर एकत्र करें: जब व्यक्तिगत पहचान की आवश्यकता न हो तो समूह स्तर की मूवमेंट अंतर्दृष्टि का उपयोग करें।
- ऑप्ट-आउट की सुरक्षा करें: जो ग्राहक मार्केटिंग से इंकार करता है, उसे भी वादा किया गया कनेक्टिविटी अनुभव मिलना चाहिए।
एक Captive Portal उन खरीदारों के लिए बाधा उत्पन्न कर सकता है जो केवल एक उत्पाद पृष्ठ देखना चाहते हैं। Passpoint और OpenRoaming संगत उपयोगकर्ताओं के लिए आसान पहुंच प्रदान कर सकते हैं, लेकिन वे पहचान जीवनचक्र और रोमिंग निर्णय भी पेश करते हैं जिन्हें रिटेल टीम को नियंत्रित करना होगा।
किसी अभियान को उसके परिचालन प्रभाव के आधार पर परखें। यदि पोर्टल सहायता कॉल उत्पन्न करता है, पहले कनेक्शन में देरी करता है, या पुराने उपकरणों पर विफल रहता है, तो इसका मार्केटिंग मूल्य रुकावट को सही नहीं ठहरा सकता है। आम फोन पर यात्रा का परीक्षण करें, सहमति रिकॉर्ड को मान्य करें, और गेस्ट ट्रैफ़िक को टिल और स्टोर एप्लिकेशन से अलग रखें।
रिटेल WiFi सहभागिता तब सबसे अच्छा काम करती है जब मार्केटिंग, गोपनीयता और नेटवर्क संचालन स्वामित्व साझा करते हैं। इसके बाद Captive Portal स्टोर नेटवर्क के भीतर एक प्रशासित सेवा बन जाता है, न कि एक्सेस कंट्रोल से स्वतंत्र रूप से काम करने वाली कोई विज्ञापन सतह। वह स्वामित्व मॉडल मौजूदा इंफ्रास्ट्रक्चर की सुरक्षा में मदद करता है और गेस्ट अंतर्दृष्टि को स्टोर संचालन के साथ संरेखित रखता है।
POS स्टाफ इन्वेंट्री और IoT ट्रैफिक को सेगमेंट करना
सेगमेंटेशन की शुरुआत यह सूचीबद्ध करने से होती है कि प्रत्येक समूह को किस तक पहुंचना आवश्यक है, और फिर डिफ़ॉल्ट रूप से अन्य सभी चीज़ों को अस्वीकार कर दिया जाता है। लक्ष्य प्रत्येक डिवाइस श्रेणी के लिए एक अलग SSID बनाना नहीं है। लक्ष्य अनावश्यक एयरटाइम की खपत किए बिना या कर्मचारियों को साझा पासवर्ड के संग्रह को प्रबंधित करने के लिए मजबूर किए बिना सही नीति लागू करना है।
Cisco प्रति भौतिक एक्सेस प्वाइंट तीन से अधिक SSIDs न रखने की सिफारिश करता है, यह समझाते हुए कि प्रत्येक SSID प्रबंधन फ्रेम ओवरहेड बनाता है और एप्लिकेशन ट्रैफ़िक के लिए उपलब्ध एयरटाइम को कम कर सकता है (Cisco SSID मार्गदर्शन)। लगभग हर 100 मिलीसेकंड में एक बीकन प्रसारित होता है, और प्रोब अनुरोध प्रत्येक विज्ञापित नेटवर्क के लिए प्रतिक्रियाएं उत्पन्न कर सकते हैं। अत्यधिक SSIDs RF प्रदूषण, एसोसिएशन विफलताओं, और स्कैनर तथा WiFi फोन जैसे सीमित उपकरणों के लिए समस्याओं का कारण बन सकते हैं।
एक व्यावहारिक सेग्मेंटेशन पैटर्न
कम संख्या में WLANs का उपयोग करें और पहचान को परिणामी VLAN या नीति निर्धारित करने दें। वह दृष्टिकोण रेडियो कॉन्फ़िगरेशन को स्थिर रखता है जबकि सुरक्षा निर्णय को उपयोगकर्ता, डिवाइस, भूमिका या क्रेडेंशियल द्वारा भिन्न होने की अनुमति देता है।
| ट्रैफ़िक समूह | पहुंच विधि | पृथक्करण का लक्ष्य |
|---|---|---|
| अतिथि खरीदार | Captive Portal, Passpoint, या OpenRoaming | केवल इंटरनेट पहुंच, स्टोर सिस्टम के लिए कोई रूट नहीं |
| कर्मचारी और हैंडहेल्ड उपकरण | निर्देशिका या प्रमाणपत्र प्रमाणीकरण के साथ WPA3-Enterprise | अनुमोदित कार्यबल और इन्वेंट्री अनुप्रयोगों की अनुमति दें |
| टिल और भुगतान से जुड़े उपकरण | सख्ती से सीमित नीति के साथ डिवाइस पहचान | आवश्यक लेनदेन सेवाओं तक पहुंच सीमित करें |
| कैमरे और सेंसर | प्रति-डिवाइस कुंजियां या प्रमाणपत्र-आधारित पहुंच | लेटरल मूवमेंट को रोकें और रद्दीकरण को सरल बनाएं |
| रियायतें और ठेकेदार | व्यक्तिगत पहचान या प्रति-किराएदार कुंजियां | खुदरा विक्रेता के संचालन से तृतीय-पक्ष ट्रैफ़िक को अलग करें |
WPA3-Enterprise एक साझा स्टाफ पासफ़्रेज़ की तुलना में अधिक मजबूत आधार प्रदान करता है। इसका विनिर्देश SHA-256-आधारित AKM सूट का उपयोग करते हुए IEEE 802.1X की आवश्यकता रखता है, WPA3-Enterprise संचालन में प्रबंधन-फ़्रेम सुरक्षा को अनिवार्य करता है, और उसी WPA3-Enterprise BSS पर WPA संस्करण 1, WEP, और TKIP को प्रतिबंधित करता है (WPA3 विनिर्देश)।
रद्दीकरण (Revocation) को विशिष्ट बनाएं
एक साझा कुंजी एक बड़ी परिचालन समस्या पैदा करती है। यदि एक कर्मचारी चला जाता है, एक स्कैनर गायब हो जाता है, या किसी ठेकेदार का डिवाइस खतरे में पड़ जाता है, तो कुंजी बदलने से इसका उपयोग करने वाला प्रत्येक डिवाइस प्रभावित होता है। इसके बजाय पहचान-आधारित पहुंच टीम को केवल एक क्रेडेंशियल, प्रमाण पत्र, या डिवाइस रिकॉर्ड को रद्द करने की अनुमति देती है।
हेडलेस उपकरणों के लिए जो एंटरप्राइज़ प्रमाणपत्रों का उपयोग नहीं कर सकते हैं, प्रति-उपकरण कुंजियां (per-device keys) एक व्यावहारिक समाधान प्रदान कर सकती हैं। कनेक्टेड उपकरण कैसे प्रमाणित और संचार करते हैं, इसका आकलन करने वाली टीमों के लिए स्मार्ट वेंडिंग IoT समझाया गया संसाधन उपयोगी पृष्ठभूमि है। पहचान-आधारित कुंजियों और IoT अलगाव पर केंद्रित कार्यान्वयन उदाहरण के लिए, IoT उपकरणों के लिए xPSK देखें।
असली स्टोर उपकरणों के साथ डिज़ाइन का परीक्षण करें। पूरी संपत्ति में न्यूनतम दरों को बढ़ाने या केवल एंटरप्राइज मोड सक्षम करने से पहले यह सुनिश्चित करें कि भुगतान-संलग्न बाह्य उपकरणों, सुविधा उपकरणों और पुराने स्कैनर ने सत्यापन पास कर लिया हो। इसके साथ ही स्कैनर रोमिंग, प्रमाणन-सर्वर फेलओवर, प्रमाण पत्र समाप्ति, कुंजी निरसन और एक्सेस पॉइंट पुनरारंभ के बाद रिकवरी की जांच करें।
बिना किसी बाधा के सुरक्षित एक्सेस चुनना
अलग-अलग उपयोगकर्ताओं को अलग-अलग ऑनबोर्डिंग तरीकों की आवश्यकता होती है। एक खरीदार एक बार ब्रांडेड पोर्टल स्वीकार कर सकता है, जबकि एक कर्मचारी को उम्मीद होती है कि उसका प्रबंधित डिवाइस स्वचालित रूप से कनेक्ट हो जाए। एक IoT सेंसर में कोई स्क्रीन ही नहीं हो सकती है। हर समूह के साथ Captive Portal उपयोगकर्ता जैसा व्यवहार करने से रुकावट पैदा होती है, और हर समूह के साथ साझा-पासवर्ड उपयोगकर्ता जैसा व्यवहार करने से टालने योग्य जोखिम उत्पन्न होता है।
| एक्सेस विधि | सर्वोत्तम उपयोग | मुख्य लाभ | मुख्य समझौता |
|---|---|---|---|
| Captive Portal | पहली बार आने वाले मेहमान और सहमति-आधारित एंगेजमेंट | ब्रांडिंग करना और शर्तों या सहमति से जोड़ना आसान है | यह एक इंटरैक्शन जोड़ता है और गोपनीयता से जुड़े प्रश्न उत्पन्न कर सकता है |
| Passpoint या OpenRoaming | संगत प्रोफाइल वाले बार-बार आने वाले मेहमान | बार-बार पोर्टल प्रविष्टि के बिना सुरक्षित, दोहराया जाने योग्य एक्सेस | प्रोफ़ाइल, पहचान, रोमिंग और पार्टनर प्रशासन की आवश्यकता होती है |
| प्रमाणपत्रों के साथ WPA3-Enterprise | स्टाफ, प्रबंधित लैपटॉप और स्वीकृत हैंडहेल्ड उपकरण | व्यक्तिगत पहचान, एन्क्रिप्शन और लक्षित निरस्तीकरण | क्लाइंट संगतता, प्रमाणपत्र जीवनचक्र और परीक्षण की आवश्यकता होती है |
| प्रति-उपकरण कुंजियाँ (Keys) | हेडलेस IoT, रियायतें और उपकरण | हर उपकरण को बदले बिना एक अद्वितीय क्रेडेंशियल को रद्द किया जा सकता है | कुंजी इन्वेंट्री और डिवाइस ऑनबोर्डिंग के लिए अनुशासित स्वामित्व की आवश्यकता होती है |
उपयोगकर्ता के अनुसार सही तरीका चुनें
एक Captive Portal पहली बार आने वाले व्यक्ति के लिए उपयुक्त होता है जब खुदरा विक्रेता को शर्तों की स्वीकृति या सहमति से जुड़ाव की आवश्यकता होती है। फॉर्म को छोटा रखें और वैल्यू एक्सचेंज को स्पष्ट बनाएं। बुनियादी इंटरनेट पहुंच के लिए अप्रकाशित शर्त के रूप में मार्केटिंग सहमति का उपयोग न करें।
Passpoint और OpenRoaming उन ग्राहकों या भागीदारों के लिए उपयुक्त हैं जिन्हें विभिन्न स्थानों पर बार-बार एक्सेस की आवश्यकता होती है। Passpoint और OpenRoaming एक्सेस गाइड पोर्टल-आधारित ऑनबोर्डिंग के साथ एक्सेस की तुलना करने वाली टीमों के लिए एक उपयोगी संदर्भ बिंदु प्रदान करता है। परिचालन संबंधी प्रश्न उपयोगकर्ता अनुभव जितने ही महत्वपूर्ण हैं: प्रोफाइल कौन जारी करता है, इसे कैसे हटाया जाता है, और जब कोई खाता या उपकरण से समझौता (कॉम्प्रोमाइज) होता है तो क्या होता है?
प्रबंधित कर्मचारी उपकरणों के लिए प्रमाणपत्र अच्छी तरह से काम करते हैं क्योंकि पहचान डिवाइस और निर्देशिका रिकॉर्ड का पालन कर सकती है। केवल WPA3-Enterprise मोड सक्षम करने से पहले, स्कैनर आबादी को सत्यापित करें और लीगेसी क्लाइंट्स के लिए एक नियंत्रित परिवर्तन बनाए रखें। गतिशीलता को बाधित करने वाली सुरक्षा एक स्टोर को असुरक्षित डिज़ाइन की तरह ही प्रभावी रूप से रोक सकती है।
जांचने के लिए विफलता मोड: यदि स्टॉकरूम और बिक्री क्षेत्र के बीच रोमिंग विफल हो जाती है, या यदि प्रमाणीकरण रिकवरी कर्मचारियों को काम करने में असमर्थ छोड़ देती है, तो एक सफल प्रयोगशाला लॉगिन बहुत कम साबित होता है।
प्रति-डिवाइस कुंजियां उन उपकरणों के लिए उपयुक्त हैं जो 802.1X का समर्थन नहीं कर सकते। निर्माण, भंडारण, रोटेशन और रद्दीकरण के लिए स्वामित्व निर्दिष्ट करें। कन्सेशन एक्सेस भी आंतरिक एक्सेस के समान ही अनुशासन का हकदार है, क्योंकि एक अनप्रबंधित थर्ड-पार्टी डिवाइस साझा वातावरण में प्रवेश का एक मार्ग बन सकता है।
सही उत्तर अक्सर एक संयोजन होता है। अतिथि किसी पोर्टल या Passpoint का उपयोग कर सकते हैं, कर्मचारी प्रमाणपत्रों का उपयोग कर सकते हैं, और सेंसर व्यक्तिगत कुंजियों का उपयोग कर सकते हैं। सामान्य कंट्रोल प्लेन को अभी भी यह रिकॉर्ड करना चाहिए कि कौन या क्या कनेक्ट हुआ, कनेक्शन कहाँ पहुंचता है, और पहुंच को कैसे वापस लिया जा सकता है।
विभिन्न स्टोर फॉर्मेट्स में रिटेल WiFi के उदाहरण
एक फ्लैगशिप कपड़ों का स्टोर और एक किराना स्टोर विभिन्न वर्कफ़्लो को प्राथमिकता देते हुए एक ही प्रशासन मॉडल का पालन कर सकते हैं। अंतर इस बात में निहित है कि प्रत्येक साइट पर पहचान, नीतियां, निगरानी और स्वामित्व कैसे लागू किए जाते हैं।
कपड़ों की दुकान में, मार्केटिंग एक ब्रांडेड गेस्ट यात्रा और मौसमी डिस्प्ले के आसपास आवाजाही में समग्र अंतर्दृष्टि चाहती है। नेटवर्क टीम गेस्ट एक्सेस को कर्मचारियों और परिचालन ट्रैफ़िक से अलग करती है, फिर कर्मचारी उपकरणों को एक नियंत्रित कर्मचारी नीति में असाइन करती है। गेस्ट पोर्टल केवल चुने गए जुड़ाव गतिविधि के लिए आवश्यक सहमति एकत्र करता है। स्टोर प्रबंधकों को कच्चे डिवाइस इतिहास के बजाय उपयोगी सारांश प्राप्त होते हैं।
पहले दिन का सुधार प्रमाणीकरण, रेडियो-फ्रीक्वेंसी स्वास्थ्य, सहमति, गोपनीयता, प्रतिधारण, अभियान उपयोग और स्टोर सत्यापन के लिए नामित स्वामियों के साथ एक ऑपरेटिंग मॉडल है। वह स्वामित्व मौजूदा एक्सेस पॉइंट्स पर टिल और स्कैनर की रक्षा कर सकता है, बशर्ते पहचान नीतियां परिचालन ट्रैफ़िक को अलग रखें और परीक्षण यह पुष्टि करे कि ग्राहक गतिविधि स्टोर के काम को प्रभावित नहीं करती है।
कम दृश्यमान ट्रैफिक वाली एक ग्रॉसरी चेन
ग्रोसरी संपत्तियों का दबाव प्रोफ़ाइल अलग होता है। सहयोगी गलियारों में हैंडहेल्ड का उपयोग करते हैं, टिल के लिए विश्वसनीय कनेक्टिविटी की आवश्यकता होती है, और कठिन रेडियो स्थितियों वाले क्षेत्रों में कोल्ड-चेन या सुविधा सेंसर संवाद कर सकते हैं। गेस्ट WiFi अभी भी ग्राहक अनुभव का समर्थन करता है, लेकिन एक विफल इन्वेंट्री स्कैन विलंबित ग्राहक लॉगिन की तुलना में स्टोर संचालन को अधिक सीधे प्रभावित कर सकता है।
श्रृंखला अनावश्यक SSIDs को समेकित करती है और प्रबंधित हैंडहेल्ड को पहचान-आधारित नीति देती है। जो उपकरण प्रमाणपत्रों का उपयोग नहीं कर सकते हैं, वे परिभाषित स्वामित्व के साथ व्यक्तिगत क्रेडेंशियल प्राप्त करते हैं। केवल कवरेज मानचित्र पर भरोसा करने के बजाय स्टोर-स्तरीय निगरानी स्कैनर प्रमाणीकरण, रोमिंग रुकावटों, एप्लिकेशन प्रतिक्रिया और सेंसर पहुंच क्षमता की जांच करती है।
स्वतंत्र रियायतों वाला एक शॉपिंग सेंटर एक अन्य ऑपरेटिंग मॉडल प्रस्तुत करता है। प्रत्येक रियायत को इंटरनेट पहुंच और उसकी अपनी व्यावसायिक सेवाओं की आवश्यकता हो सकती है, लेकिन सेंटर ऑपरेटर को प्रत्येक किराएदार को एक साझा कुंजी वितरित नहीं करनी चाहिए। प्रति-किराएदार पहचान और नीतियां ऑनबोर्डिंग और ऑफबोर्डिंग को अधिक सटीक बनाती हैं, जबकि अतिथि पहुंच अलग रहती है।
मानकीकरण का अर्थ सुसंगत निर्णय नियम हैं, न कि समान सेटिंग्स। एक चेन नीति मॉडल, नामकरण योजना, प्रमाणीकरण सेवा, मॉनिटरिंग डैशबोर्ड और परिवर्तन प्रक्रिया साझा कर सकती है, और फिर प्रत्येक स्टोर के लेआउट के अनुसार रेडियो कॉन्फ़िगरेशन और एप्लिकेशन प्राथमिकताओं को अनुकूलित कर सकती है।
व्यवहारिक सबक: पहले स्वामित्व और पहुंच नियमों को मानकीकृत करें। उन नियंत्रणों और स्टोर वर्कफ़्लो का परीक्षण करने के बाद ही हार्डवेयर की समीक्षा करें।
प्रत्येक स्टोर में एक विश्वसनीय रोलआउट की योजना बनाना
प्रत्येक रोलआउट की शुरुआत उन वर्कफ़्लो के साथ करें जो एक व्यस्त शनिवार को चालू रहने चाहिए। परचेज ऑर्डर को मंज़ूरी देने से पहले उन पहचानों, उपकरणों, नियंत्रणों और साक्ष्यों पर काम करें जिनकी उन वर्कफ़्लो को आवश्यकता होती है। एक टिल, हैंडहेल्ड स्कैनर, सेंसर और गेस्ट सत्र एक एक्सेस पॉइंट साझा कर सकते हैं, लेकिन उन्हें एक ही विश्वास स्तर साझा नहीं करना चाहिए।
इस अनुक्रम का उपयोग करें:
- संपत्ति का विवरण तैयार करें: एक्सेस पॉइंट्स, स्विच, WAN निर्भरताओं, SSIDs, VLANs, प्रमाणीकरण सेवाओं और डिवाइस प्रकारों को रिकॉर्ड करें।
- पहचान को नीतियों से मैप करें: अतिथि, कर्मचारी, हैंडहेल्ड, टिल (कैश काउंटर), सेंसर, ठेकेदार और रियायत (concession) पहुंच को अलग करें।
- वायरलेस ओवरहेड कम करें: SSIDs को समेकित करें जहां पहचान-आधारित नीति अलग नेटवर्क नामों को बदल सकती है। इसके बाद चैनल उपयोग और क्लाइंट संगतता को सत्यापित करें।
- प्रतिनिधि स्टोर में पायलट चलाएं: इसमें एक व्यस्त स्थान, एक कठिन लेआउट और विरासत में मिले उपकरणों वाला स्टोर शामिल करें।
- विफलता की स्थितियों का परीक्षण करें: रोमिंग, WAN व्यवधान, प्रमाणीकरण-सेवा फेलओवर, क्रेडेंशियल रद्दीकरण, प्रमाणपत्र समाप्ति और एक्सेस-पॉइंट प्रतिस्थापन को कवर करें।
- व्यावसायिक कार्यप्रवाह को मापें: प्रमाणीकरण सफलता, ऑनबोर्डिंग समय, रोमिंग विफलताएं, एप्लिकेशन विलंबता, घटना रोकथाम और ऑडिट साक्ष्यों को ट्रैक करें।
ऑपरेटिंग मॉडल दोहराने योग्य होना चाहिए, जबकि स्टोर के निर्णय साक्ष्य-आधारित रहने चाहिए। पहले पहचान नियमों, निगरानी, स्वामित्व और परिवर्तन नियंत्रण को मानकीकृत करें। फिर क्षमता, संगतता, समर्थन क्षमता और भौतिक स्थितियों के विरुद्ध प्रत्येक एक्सेस पॉइंट का आकलन करें। उपकरणों को केवल तभी बदलें जब वे परीक्षण किए गए कार्यप्रवाह या सहायता आवश्यकताओं को पूरा न कर सकें।
ग्राहक-सामना करने वाले ऑपरेटरों को त्वरित-सेवा सेटिंग्स में डिजिटल इंटरैक्शन का समर्थन करने के लिए कनेक्टिविटी की भी आवश्यकता हो सकती है। पहचान-आधारित नीतियों के माध्यम से उस सेवा को टिल, कर्मचारियों के उपकरणों और इन्वेंट्री ट्रैफ़िक से अलग रखें।
Purple Access हार्डवेयर गाइडेंस जैसी हार्डवेयर समीक्षा टीमों को यह आकलन करने में मदद कर सकती है कि क्या वर्तमान एक्सेस पॉइंट परिनियोजन के अनुकूल हैं। अंतिम स्टोर टेम्पलेट में मालिकों के नाम, दस्तावेज़ अपवाद, पुनर्प्राप्ति क्रियाओं को परिभाषित करना चाहिए, और यह दिखाना चाहिए कि कौन से माप यह पुष्टि करते हैं कि त्रुटियों के दौरान व्यापार जारी रह सकता है।
Purple Access मौजूदा एक्सेस पॉइंट्स पर पहचान-आधारित पहुंच, गेस्ट ऑनबोर्डिंग, सेग्मेंटेशन और पॉलिसी नियंत्रणों का समर्थन करता है। ये नियंत्रण मल्टी-साइट टीमों को ग्राहकों को अधिक सहज कनेक्शन अनुभव प्रदान करते हुए लगातार पहुंच को नियंत्रित करने की अनुमति देते हैं।