
Bulk internet agreement बनाम managed WiFi: आपकी बिल्डिंग के लिए कौन सा मॉडल सही है
प्रॉपर्टी, IT और ऑपरेशन्स लीडर्स के लिए एक व्यावहारिक खरीद संदर्भ जो रेजिडेंट-पेड रिटेल ब्रॉडबैंड, bulk internet agreement और managed WiFi की तुलना करता है। यह US bulk-internet फ्रेमिंग और UK समकक्षों का उपयोग करके स्वामित्व, रेजिडेंट मूव-इन, सुरक्षा, लागत दायरे और कॉन्ट्रैक्ट एग्जिट को स्पष्ट करता है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Multi-Tenant WiFi गाइड →
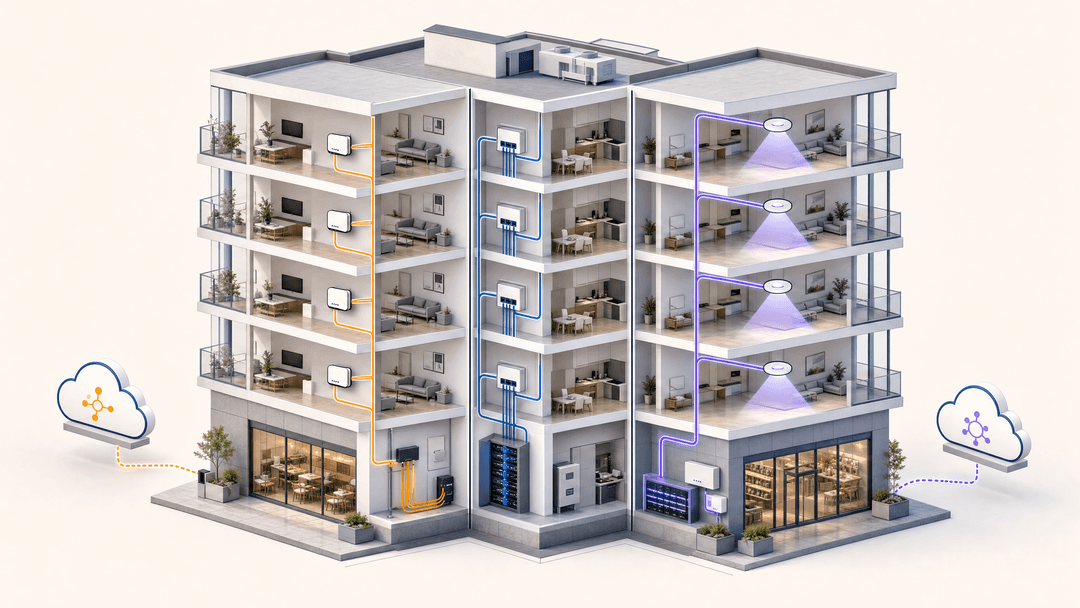
जब यह चुनना हो कि कोई मल्टी-ड्वेलिंग यूनिट (MDU) या बिल्ड-टू-रेंट (BTR) प्रॉपर्टी इंटरनेट एक्सेस कैसे प्रदान करेगी, तो प्रॉपर्टी ऑपरेटरों के सामने तीन अलग-अलग खरीद मॉडल होते हैं: एकल ISP के साथ एक बल्क इंटरनेट समझौता, व्यक्तिगत निवासी द्वारा भुगतान किया जाने वाला रिटेल ब्रॉडबैंड, या कोर बिल्डिंग एमेनिटी के रूप में दी जाने वाली प्रॉपर्टी-व्यापी प्रबंधित WiFi।
सही दृष्टिकोण का चयन इंफ्रास्ट्रक्चर कैपिटल एक्सपेंडिचर, निरंतर परिचालन लागत, निवासी के रहने आने (move-in) की संतुष्टि और दीर्घकालिक शुद्ध परिचालन आय (NOI) को निर्धारित करता है। यह तकनीकी गाइड तीनों कनेक्टिविटी मॉडलों में खरीद के समझौतों, नेटवर्क एसेट ओनरशिप, डे-वन कनेक्शन वर्कफ़्लो और चर्न मैनेजमेंट का विश्लेषण करती है।
तीन मल्टी-टेनेंट कनेक्टिविटी मॉडल स्पष्ट किए गए
प्रॉपर्टी मैनेजर और डेवलपर्स आमतौर पर आवासीय कनेक्टिविटी के लिए तीन संरचनात्मक मॉडलों का मूल्यांकन करते हैं:
| सुविधा / मीट्रिक | व्यक्तिगत रिटेल ब्रॉडबैंड | बल्क इंटरनेट समझौता | प्रॉपर्टी-व्यापी प्रबंधित WiFi |
|---|---|---|---|
| खरीद संबंध | निवासी सीधे रिटेल ISP के साथ अनुबंध करता है | प्रॉपर्टी मालिक ISP के साथ बल्क में बैंडविड्थ का अनुबंध करता है | प्रॉपर्टी मालिक कमर्शियल ट्रांजिट और प्रबंधित नेटवर्क का अनुबंध करता है |
| एसेट ओनरशिप | ISP वायरिंग/ONT का मालिक होता है; निवासी राउटर लीज पर लेता है | ISP वितरण का मालिक होता है; बिल्डिंग के पास केबल बिछाने का स्वामित्व हो सकता है | प्रॉपर्टी मालिक के पास एंटरप्राइज केबलिंग, स्विच और एक्सेस पॉइंट का स्वामित्व होता है |
| रहने आने (Move-In) का अनुभव | राउटर डिलीवरी या तकनीशियन के लिए 3 से 14 दिनों का इंतजार | तत्काल वायर्ड एक्सेस; निवासी अपना खुद का राउटर प्रदान करता है | Captive Portal या प्री-प्रोविजन्ड Passpoint/iPSK के माध्यम से तत्काल एक्टिवेशन |
| राजस्व अवसर | शून्य (ISP 100% राजस्व प्राप्त करता है) | मामूली मार्कअप (एमेनिटी शुल्क घटाकर बल्क लागत) | बंडल्ड टेक्नोलॉजी एमेनिटी शुल्क के माध्यम से महत्वपूर्ण आवर्ती राजस्व |
| नेटवर्क विजिबिलिटी और नियंत्रण | शून्य प्रॉपर्टी विजिबिलिटी; अनप्रबंधित RF हस्तक्षेप | न्यूनतम विजिबिलिटी; यूनिट्स में अनप्रबंधित RF हस्तक्षेप | पूर्ण केंद्रीकृत नियंत्रण; एंटरप्राइज RF प्रबंधन और SLA गारंटी |
1. व्यक्तिगत निवासी-भुगतान ब्रॉडबैंड
पारंपरिक रिटेल मॉडल में, प्रॉपर्टी डेवलपर टेलीकॉम डक्ट या ओपनरीच/फाइबर राइजर प्रदान करता है, लेकिन कनेक्टिविटी में कोई सक्रिय भूमिका नहीं निभाता है। प्रत्येक निवासी एक ISP से संपर्क करता है, पैकेज ऑर्डर करता है, डिलीवरी या तकनीशियन के आने की प्रतीक्षा करता है, और एक कंज्यूमर वायरलेस राउटर स्थापित करता है।
परिचालन संबंधी खामी: यूनिट्स दर्जनों कंज्यूमर राउटर्स से भर जाती हैं जो ओवरलैपिंग 2.4 GHz और 5 GHz चैनलों पर काम करते हैं। को-चैनल हस्तक्षेप बढ़ता है, दीवारों के बीच प्रदर्शन में गिरावट आती है, और प्रॉपर्टी मैनेजमेंट का कनेक्टिविटी समस्याओं पर कोई नियंत्रण नहीं होता है जो किरायेदार की संतुष्टि को नकारात्मक रूप से प्रभावित करती हैं।
2. बल्क इंटरनेट समझौते
एक थोक इंटरनेट अनुबंध के तहत, संपत्ति का मालिक एक रियायती थोक दर पर सभी इकाइयों को आपूर्ति करने के लिए एक एकल इंटरनेट सेवा प्रदाता के साथ एक विशेष वाणिज्यिक समझौते पर हस्ताक्षर करता है। संपत्ति अपने निवासियों से उनके मासिक किराए या सुविधा बिलिंग के हिस्से के रूप में एक निश्चित तकनीक शुल्क लेती है।
समझौता (Trade-off): हालांकि थोक समझौते भारी मात्रा में मूल्य निर्धारण प्रदान करते हैं, लेकिन वे अक्सर संपत्ति को 5 से 10 वर्षों के विशेष अनुबंधों में बांध देते हैं। इसके अलावा, अधिकांश थोक समझौते प्रत्येक अपार्टमेंट में वॉल जैक या ONT पर समाप्त हो जाते हैं, जिससे निवासियों को पूरी इमारत, सुविधाओं, जिम और आंगन में निर्बाध रूप से रोमिंग करने की अनुमति मिलने के बजाय अभी भी अलग मॉडम या एक्सेस पॉइंट का प्रबंधन करना पड़ता है।
3. पूरी संपत्ति में प्रबंधित WiFi
एक आधुनिक प्रबंधित WiFi परिनियोजन में, आवासीय इकाइयों और साझा सांप्रदायिक क्षेत्रों (लाउंज, को-वर्किंग स्पेस, पूल, रूफटॉप टैरेस) में एंटरप्राइज़ एक्सेस पॉइंट (APs) स्थापित किए जाते हैं। बैंडविड्थ को रिडंडेंट वाणिज्यिक लीज्ड लाइनों के माध्यम से वितरित किया जाता है, और ट्रैफ़िक को डायनेमिक प्री-शेयर्ड कीज़ (DPSK / iPSK) या 802.1X एंटरप्राइज़ प्रमाणीकरण का उपयोग करके विभाजित किया जाता है।
निवासियों को रहने आने के पहले ही क्षण से तत्काल, निर्बाध कनेक्टिविटी का अनुभव होता है। प्रत्येक निवासी को एक सुरक्षित प्राइवेट एरिया नेटवर्क (PAN) प्राप्त होता है जो पूरी संपत्ति में उनके साथ रहता है, जिससे अन्य किरायेदारों के उपकरणों के सामने उनके उपकरणों को उजागर किए बिना वायरलेस प्रिंटिंग, कास्टिंग और स्ट्रीमिंग की अनुमति मिलती है।
पहले दिन रहने आना (Day-One Move-In) और किरायेदार मंथन (Churn) वर्कफ़्लो
किरायेदारों का आना-जाना मल्टी-फैमिली हाउसिंग में एक परिचालन संबंधी बाधा है। कनेक्टिविटी मॉडल ही ऑनबोर्डिंग और प्रस्थान के दौरान आवश्यक श्रम को निर्धारित करता है:
- रहने आने पर सक्रियण (Move-In Activation): Yardi, RealPage, या Entrata जैसे संपत्ति प्रबंधन सॉफ़्टवेयर (PMS) में एकीकृत प्रबंधित WiFi के साथ, किरायेदार के पट्टे का निर्माण स्वचालित रूप से एक विशिष्ट DPSK पासफ़्रेज़ या Passpoint प्रोफ़ाइल प्रदान करता है। जब निवासी साइट पर पहुंचता है, तो उसका स्मार्टफोन हार्डवेयर इंस्टॉलेशन की प्रतीक्षा किए बिना तुरंत कनेक्ट हो जाता है।
- किरायेदार मंथन और सुरक्षा: जब एक पट्टा समाप्त होता है, तो PMS वेबहुक स्वचालित रूप से किरायेदार के DPSK को निरस्त कर देता है। उनके उपकरणों को तुरंत नेटवर्क से डिस्कनेक्ट कर दिया जाता है, जिससे सुरक्षा जोखिम समाप्त हो जाते हैं और पूर्व निवासियों को इमारत की बैंडविड्थ का उपभोग करने से रोका जा सकता है।
अक्सर पूछे जाने वाले प्रश्न
क्या संपत्ति मालिकों के लिए प्रबंधित WiFi की तुलना में थोक इंटरनेट सस्ता है?
थोक इंटरनेट के लिए अक्सर कम प्रारंभिक हार्डवेयर निवेश की आवश्यकता होती है क्योंकि ISP यूनिट केबलिंग पर सब्सिडी दे सकता है। हालांकि, पूरी संपत्ति में प्रबंधित WiFi अधिक आवर्ती रिटर्न उत्पन्न करता है और भवन-स्वामित्व वाले एंटरप्राइज़ नेटवर्क बुनियादी ढांचे को स्थापित करके संपत्ति के संपत्ति मूल्य को बढ़ाता है।
प्रबंधित WiFi नेटवर्क निवासियों के उपकरणों को निजी कैसे रखते हैं?
एंटरप्राइज़ मल्टी-किरायेदार नेटवर्क क्लाइंट अलगाव और निजी VLANs (या माइक्रो-सेगमेंटेशन) का उपयोग करते हैं। भले ही कई निवासी एक साझा भवन SSID से कनेक्ट होते हैं, प्रत्येक अपार्टमेंट इकाई एक अलग पर्सनल एरिया नेटवर्क (PAN) के भीतर काम करती है, जिससे पड़ोसियों को एक-दूसरे के उपकरणों को देखने या उन तक पहुंचने से रोका जा सकता है।
क्या निवासी स्मार्ट होम और हेडलेस IoT उपकरणों को प्रबंधित WiFi से जोड़ सकते हैं?हाँ। आधुनिक प्रबंधित WiFi प्लेटफ़ॉर्म एक स्व-सेवा निवासी ऑनबोर्डिंग पोर्टल प्रदान करते हैं जहाँ किरायेदार गेम कंसोल, स्मार्ट TV और IoT उपकरणों के लिए MAC पते पंजीकृत कर सकते हैं जो वेब ब्राउज़र या 802.1X प्रमाणपत्रों का समर्थन नहीं करते हैं।
मुख्य परिभाषाएं
Bulk internet agreement
बिल्डिंग-व्यापी एक कमर्शियल व्यवस्था जिसमें एक ISP सभी किरायेदारों या रेजिडेंट्स के लिए सर्विस प्रदान करता है, और इसकी लागत बिल्डिंग या प्रोवाइडर बिलिंग प्रक्रिया के माध्यम से वसूल की जाती है।
US MDU खरीद में इस शब्द का उपयोग करें। पुष्टि करें कि इसमें प्रतिबंधित एक्सक्लूसिव प्रोवाइडर एक्सेस शामिल नहीं है।
Resident-paid retail broadband
एक मॉडल जिसमें प्रत्येक रेजिडेंट किसी रिटेल प्रोवाइडर से स्वतंत्र रूप से ब्रॉडबैंड खरीदता है, एक्टिवेट करता है और कैंसिल करता है।
यह व्यक्तिगत पसंद को प्राथमिकता देता है लेकिन असंगत मूव-इन और सपोर्ट अनुभव पैदा कर सकता है।
Managed WiFi
एक बिल्डिंग सर्विस जिसमें एक्सेस नेटवर्क, रेजिडेंट एक्सेस जर्नी और ऑपरेशनल सपोर्ट को एक परिभाषित सर्विस मॉडल के तहत केंद्रीय रूप से प्रबंधित किया जाता है।
यह उन प्रॉपर्टीज के लिए उपयुक्त है जहां कनेक्टिविटी ऑपरेटिंग वादे का हिस्सा है और लाइफसाइकिल कंट्रोल मायने रखता है।
Demarcation point
एक प्रलेखित सीमा जिस पर जिम्मेदारी एक पक्ष या नेटवर्क कंपोनेंट से दूसरे पर स्थानांतरित होती है।
फॉल्ट और लागत संबंधी विवादों से बचने के लिए इसे कॉन्ट्रैक्ट और आर्किटेक्चर आरेख में रखें।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए IEEE मानक, जो एक नियंत्रित पोर्ट द्वारा सामान्य संचार की अनुमति देने से पहले एक्सेस को प्रमाणित करने के लिए EAP का उपयोग करता है।
स्टाफ और मैनेज्ड-डिवाइस एक्सेस के लिए इसका उपयोग करें जहां व्यक्तिगत पहचान मायने रखती है।
RADIUS
एक सर्विस जिसका उपयोग नेटवर्क एक्सेस रिक्वेस्ट को प्रमाणित और अधिकृत करने और किसी पहचान से जुड़ी पॉलिसी को वापस करने के लिए किया जाता है।
यह पहचान-आधारित एक्सेस वर्कफ़्लो के पीछे काम करता है, जिसमें नियंत्रित WiFi ऑनबोर्डिंग भी शामिल है।
Captive portal
एक WiFi सर्विस पर इंटरनेट एक्सेस दिए जाने से पहले दिखाई देने वाला स्प्लैश पेज।
लॉगिन, शर्तों और ऑप्ट-इन्स के लिए इसका उपयोग करें, न कि केवल एकमात्र नेटवर्क सुरक्षा कंट्रोल के रूप में।
iPSK
पूरी बिल्डिंग में शेयर किए जाने के बजाय किसी व्यक्ति या डिवाइस को दी गई एक विशिष्ट प्री-शेयर्ड की।
यह घरों को अलग रखने और एक्सेस रिवोकेशन को अधिक सटीक बनाने में मदद कर सकता है।
Private network bubble
एक पॉलिसी पैटर्न जो अधिकृत घरेलू डिवाइसेज को एक प्राइवेट क्षेत्र में समूहित करता है और उन्हें अन्य रेजिडेंट्स से अलग रखता है।
इस पर तब विचार करें जब रेजिडेंट्स बिना दूसरे घरों में एक्सपोज हुए अपने पर्सनल-डिवाइस की खोज की उम्मीद करते हैं।
Joiners, movers, leavers
वह संचालन प्रक्रिया जिसका उपयोग किसी व्यक्ति के भवन के साथ संबंध बदलने पर उसकी पहुंच को प्रदान करने, बदलने और हटाने के लिए किया जाता है।
यह एक मैनेज्ड बिल्डिंग सर्विस के लिए प्रमुख लाइफसाइकिल टेस्ट है।
हल किए गए उदाहरण
एक 220-यूनिट वाली BTR बिल्डिंग चाहती है कि रेजिडेंट्स के चाबियां लेते ही कनेक्टिविटी उपलब्ध हो, लेकिन वर्तमान में यह व्यक्तिगत रिटेल ब्रॉडबैंड ऑर्डर की अनुमति देती है।
सबसे पहले राइजर्स, कपबोर्ड्स और यूनिट कवरेज का सर्वे करें। यह स्थापित करें कि उपयोग करने योग्य केबलिंग और एक्टिव इक्विपमेंट का मालिक कौन है। एक प्रतिनिधि सेक्शन पर managed WiFi का पायलट चलाएं, रेजिडेंट की पहचान और सपोर्ट यात्रा को परिभाषित करें, फिर जहां अनुमति हो वहां समानांतर रिटेल सेवा के साथ कटओवर को चरणबद्ध तरीके से लागू करें। कवरेज, क्षमता, सुरक्षा सीमाओं और सर्विस-डेस्क हैंडओवर के एक्सेप्टेंस टेस्टिंग पास करने के बाद ही इसे स्वीकृत करें।
एक 90-कमरों वाले होटल को ऑन-साइट इक्विपमेंट और सपोर्ट के साथ बंडल किया गया एक कम लागत वाला bulk internet agreement ऑफर किया जाता है।
इसी दायरे की तुलना रिटेंड-एक्सेस-लेयर विकल्प के साथ करें। ISP के लिए सर्किट, स्विचेस, एक्सेस पॉइंट्स, केबलिंग, क्लाउड मैनेजमेंट, रिस्पॉन्स टारगेट और सर्विस क्रेडिट को अलग से सूचीबद्ध करना अनिवार्य करें। इक्विपमेंट और इनसाइड वायरिंग के एग्जिट ट्रीटमेंट की पुष्टि करें, फिर एक फॉल्ट ड्रिल चलाएं जो गेस्ट आउटेज, पेमेंट-एनवायरनमेंट सेगमेंटेशन और फेल हुए एक्सेस पॉइंट का परीक्षण करती है।
एक कॉन्फ्रेंस वेन्यू एग्जिबिटर्स, स्टाफ, मेहमानों और अस्थायी इवेंट नेटवर्क्स के लिए एक ही सर्विस चाहता है।
प्रत्येक भूमिका को एक अलग पहचान और ट्रैफिक पॉलिसी के रूप में रखें। मैनेज्ड स्टाफ डिवाइसेज के लिए 802.1X का उपयोग करें, जहां उपयुक्त हो वहां captive portal के माध्यम से गेस्ट एक्सेस को परिभाषित करें, और पेमेंट व ऑपरेशनल सिस्टम्स को अलग करें। पहले कॉन्ट्रैक्टेड इवेंट से पहले पीक-इवेंट क्षमता, एग्जिबिटर मूव-इन, लॉस्ट-डिवाइस रिवोकेशन और सर्विस-प्रोवाइडर फेलियर के साथ डिज़ाइन का परीक्षण करें।
स्रोत
- FCC: Consumer FAQ, rules for service providers in multiple-tenant environments
- GOV.UK: Millions of homeowners and tenants to get better access to faster broadband
- IEEE 802.1X: Port-Based Network Access Control
- PCI Security Standards Council: Scoping and segmentation guidance for modern network architectures
- Purple Support: Captive Portal
- ICO: A guide to the data protection principles
- Purple case study: Harrods
- Purple case study: Formula 1 Mexico City Grand Prix
- Wi-Fi Alliance: WPA3 specification
इस श्रृंखला में आगे पढ़ें
प्रति-इकाई VLAN और PSK आर्किटेक्चर: MDU नेटवर्क के लिए एक डिज़ाइन गाइड
आप चार कारकों का उपयोग करके प्रत्येक अपार्टमेंट में VLAN और प्रत्येक निवासी की अनूठी कुंजी द्वारा संचालित नीति के बीच चयन करने में सक्षम होंगे: वायर्ड पोर्ट, चर्न, सेगमेंट काउंट और हार्डवेयर सपोर्ट। फिर आप BTR, PBSA और आपार्टहोटल साइटों के लिए DHCP स्कोप का आकार तय कर सकते हैं, अपनी वास्तविक प्लेटफॉर्म सीमाओं के विरुद्ध सेगमेंट की गिनती कर सकते हैं और परिचालन लागत का अनुमान लगा सकते हैं।
Retrofit vs new build: MDU WiFi केबलिंग और एक्सेस पॉइंट प्लेसमेंट की योजना बनाना
यह तय करें कि किसी अपार्टमेंट इमारत को कॉरिडोर या इन-यूनिट एक्सेस पॉइंट की आवश्यकता है या नहीं, और केबलिंग, राइजर, फायर-स्टॉपिंग तथा PoE बजट की योजना बनाएं जिसकी प्रत्येक मार्ग को आवश्यकता होती है। आप पहुंच सीमाओं के आसपास एक ऑक्यूपाइड-बिल्डिंग रिट्रोफिट का दायरा निर्धारित करने में सक्षम होंगे, या RIBA Stage 3 तक नेटवर्क डिज़ाइन को एक नई इमारत में ला सकेंगे ताकि प्रत्येक AP 90-मीटर परमानेंट लिंक के भीतर रहे।
Managed WiFi cost per door: MDU ऑपरेटरों के लिए एक मॉडल
आप केबल बिछाने, एक्सेस पॉइंट, स्विचिंग, लाइसेंसिंग और सपोर्ट के आधार पर MDU योजना के लिए एक सही managed WiFi cost per door तैयार कर सकेंगे। इसके बाद आप मैनेज्ड सर्विस बोलियों को सामान्य बना सकते हैं, यह जांच सकते हैं कि स्केल और एसेट की लाइफ से आंकड़े कैसे बदलते हैं, और रिटेल ब्रॉडबैंड बेंचमार्क के साथ पूर्ण मासिक लागत की तुलना कर सकते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।