
Staff WiFi के लिए बैंडविड्थ प्रबंधित करना: शेपिंग, QoS और ट्रैफ़िक को कम करना
यह गाइड एंटरप्राइज़ स्थानों में staff WiFi के लिए बैंडविड्थ प्रबंधित करने के व्यावहारिक तरीकों का विवरण देती है। इसमें ट्रैफ़िक शेपिंग, QoS कार्यान्वयन, और बुनियादी ढांचे के अपग्रेड की आवश्यकता के बिना Purple Shield को तैनात करने से नेटवर्क लोड कैसे कम होता है, यह शामिल है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi Security Guide →
कार्यकारी सारांश (Executive Summary)
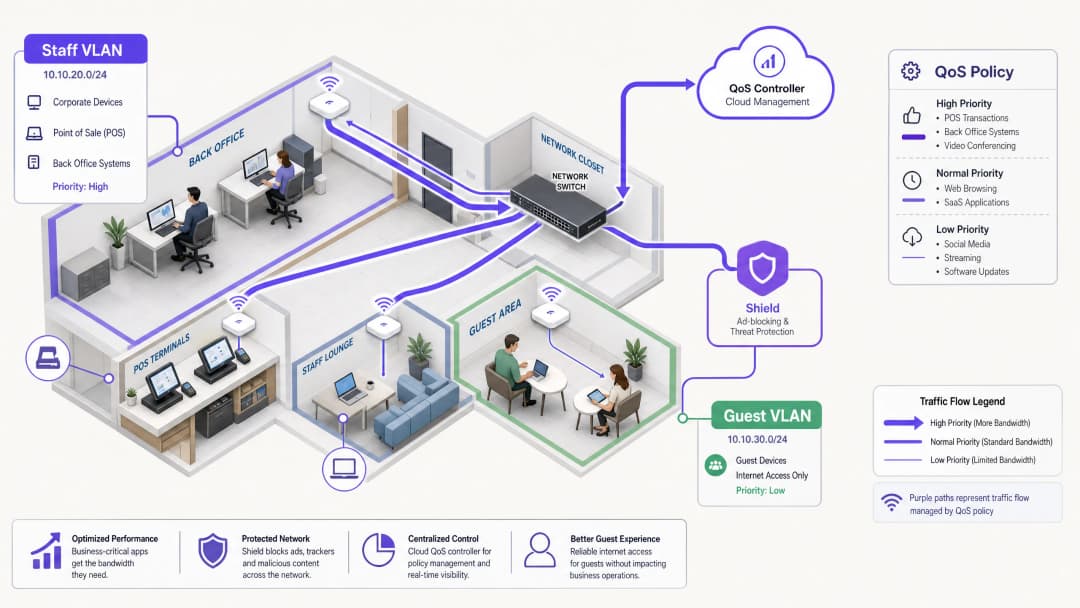
कर्मचार्यांच्या WiFi साठी बँडविड्थ व्यवस्थापित करण्यासाठी केवळ लाइन स्पीड वाढवण्यापेक्षा बरेच काही करावे लागते. व्यावसायिक-गंभीर ॲप्लिकेशन्स बॅकग्राउंड टास्क आणि अनावश्यक ट्रॅफिकशी स्पर्धा करत असल्याने एंटरप्राइझ ठिकाणांना सातत्याने नेटवर्क गर्दीचा सामना करावा लागतो. हे मार्गदर्शक आवश्यक सिस्टम्ससाठी कामगिरीची हमी देण्यासाठी ट्रॅफिक शेपिंग आणि क्वालिटी ऑफ सर्व्हिस (QoS) च्या तांत्रिक अंमलबजावणीची रूपरेषा स्पष्ट करते. महत्त्वाचे म्हणजे, DNS-लेयर जाहिरात-ब्लॉकिंगसाठी Purple Shield तैनात केल्याने बँडविड्थ वापरण्यापूर्वीच ३०% पर्यंत अनावश्यक ट्रॅफिक कसे काढून टाकले जाते हे हे दर्शवते. ॲप्लिकेशन-अवेअर QoS ला नेटवर्क-स्तरीय थ्रेट प्रोटेक्शनसह एकत्रित करून, तुम्ही विद्यमान पायाभूत सुविधा ऑप्टिमाइझ करता आणि खर्चिक लाइन अपग्रेड पुढे ढकलता.
तांत्रिक सखोल विश्लेषण: आर्किटेक्चर आणि मानके
एक मजबूत नेटवर्क आर्किटेक्चर विशिष्ट पॉलिसी लागू करण्यासाठी ट्रॅफिकचे प्रकार वेगळे करते. कर्मचार्यांचे WiFi हे एका समर्पित VLAN वर चालले पाहिजे, जे Guest WiFi आणि IoT उपकरणांपासून पूर्णपणे वेगळे केलेले असेल. हे वर्गीकरण PCI DSS आणि GDPR सारख्या मानकांच्या पूर्ततेसाठी एक मूलभूत आवश्यकता आहे आणि ते प्रभावी ट्रॅफिक व्यवस्थापनासाठी आधारभूत ठरते.
QoS आणि WMM ची भूमिका
क्वालिटी ऑफ सर्व्हिस (QoS) हे सुनिश्चित करते की लेटन्सी-संवेदनशील ट्रॅफिकला प्राधान्य मिळेल. वायरलेस वातावरणात, हे IEEE 802.11e मानकाद्वारे नियंत्रित केले जाते, ज्याने वायरलेस मल्टीमीडिया (WMM) सादर केले. WMM ट्रॅफिकचे चार ॲक्सेस टियरमध्ये वर्गीकरण करते: व्हॉइस, व्हिडिओ, बेस्ट एफर्ट आणि बॅकग्राउंड. Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet कडील एंटरप्राइझ हार्डवेअर WMM ला पूर्णपणे सपोर्ट करतात.
वायर्ड इन्फ्रास्ट्रक्चरवर, QoS हे IP हेडरमधील डिफरेंशिएटेड सर्व्हिसेस कोड पॉइंट (DSCP) मार्किंगवर अवलंबून असते.
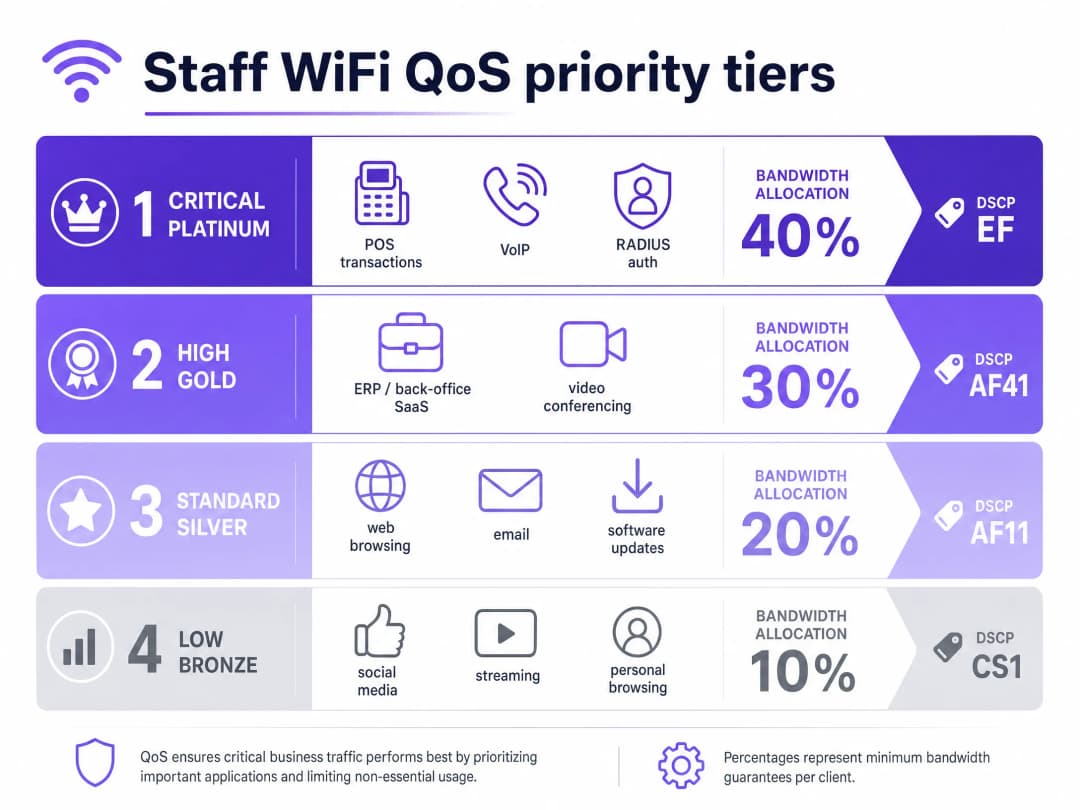
- DSCP EF (Expedited Forwarding) हे व्हॉइस ट्रॅफिक आणि POS ट्रान्झॅक्शन सारख्या गंभीर सिस्टम्सना नियुक्त केले जाते.
- DSCP AF41 व्हिडिओ कॉन्फरन्सिंग आणि ERP ॲप्लिकेशन्स हाताळते.
- DSCP CS1 सॉफ्टवेअर अपडेट्स सारख्या बॅकग्राउंड टास्क व्यवस्थापित करते.
ओळख आणि प्रवेश व्यवस्थापन (Identity and Access Management)
कर्मचार्यांच्या उपकरणांनी RADIUS सर्व्हरच्या विरूद्ध EAP-TLS किंवा PEAP सह 802.1X वापरून ऑथेंटिकेट केले पाहिजे. Purple हे थेट Microsoft Entra ID, Okta आणि Google Workspace शी समाकलित होते. हे सुनिश्चित करते की नेटवर्क प्रवेश मध्यवर्ती ओळख प्रदात्याशी जोडलेला आहे. जेव्हा तुम्ही Entra ID मध्ये प्रवेश रद्द करता, तेव्हा नेटवर्क प्रवेश त्वरित संपुष्टात येतो.
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
अंमलबजावणी मार्गदर्शक: शेपिंग आणि कपात
१. नेटवर्क वर्गीकरण (Network Segmentation)
कर्मचारी, अतिथी आणि ऑपरेशनल हार्डवेअरसाठी स्वतंत्र VLAN तैनात करा. वैयक्तिक वापरकर्त्यांना कनेक्शन सॅच्युरेट करण्यापासून रोखण्यासाठी अतिथी VLAN वर प्रति-वापरकर्ता दर मर्यादा (उदा. ५ Mbps डाउनस्ट्रीम) लागू करा. कर्मचार्यांच्या VLAN वर, गंभीर ॲप्लिकेशन्सना हमी दिलेली किमान बँडविड्थ टक्केवारी वाटप करा.
२. Application-Aware QoS कॉन्फिगरेशन
तुमच्या व्यावसायिक ॲप्लिकेशन्सना योग्य DSCP मार्किंगसह मॅप करा. तुमचे कोअर स्विचेस आणि ॲक्सेस पॉइंट्स संपूर्ण नेटवर्क पाथवर या मार्किंगचा आदर करण्यासाठी कॉन्फिगर केले असल्याची खात्री करा. तुमचा ISP गेटवेवर DSCP टॅग काढून टाकत नाही याची पडताळणी करा.
३. ट्रॅफिक कमी करण्यासाठी Purple Shield तैनात करणे
कर्मचाऱ्यांच्या वेब ट्रॅफिकचा एक मोठा भाग थर्ड-पार्टी जाहिरात नेटवर्क आणि ट्रॅकिंग पिक्सेलचा असतो. हे ट्रॅफिक बँडविड्थ वापरते, DNS क्वेरी लोड वाढवते आणि सुरक्षा धोके निर्माण करते. Purple Shield हे DNS-लेयर फिल्टर म्हणून काम करते. तुमच्या DHCP सर्व्हरला Purple च्या DNS रिझॉल्व्हर्सकडे निर्देशित करून, कनेक्शन स्थापित होण्यापूर्वी Shield ज्ञात जाहिरात नेटवर्क आणि दुर्भावनापूर्ण डोमेन्सच्या विनंत्या ब्लॉक करते.
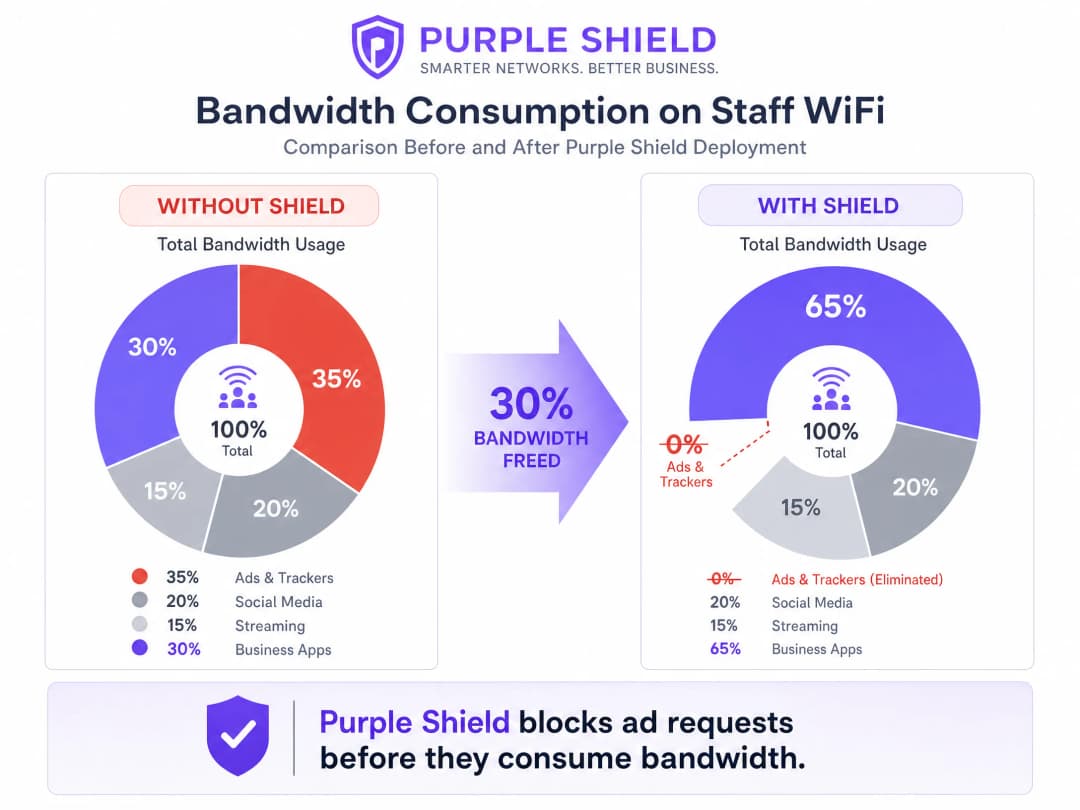
Shield तैनात करणारी ठिकाणे सहसा एकूण DNS क्वेरी व्हॉल्यूममध्ये ३०% घट पाहतात. हे व्यावसायिक ॲप्लिकेशन्ससाठी बँडविड्थ प्रभावीपणे मोकळी करते, ज्यामुळे संबंधित खर्चाशिवाय लाइन अपग्रेडसारखे काम होते.
सर्वोत्तम पद्धती
१. Token Bucket Shaping वापरा: कडक रेट मर्यादांऐवजी, बर्स्ट अलाउन्ससह टोकन बकेट शेपिंग वापरा. हे शाश्वत कामगिरीवर परिणाम न करता, अचानक सॉफ्टवेअर अपडेटसारख्या ट्रॅफिकमधील लहान स्पाइक्स सामावून घेते. २. लेगसी डिव्हाइसेसचे ऑडिट करा: जुने शेअर्ड टर्मिनल्स कदाचित WMM ला योग्यरित्या सपोर्ट करणार नाहीत. ही डिव्हाइसेस ओळखा आणि आवश्यक असल्यास पोर्ट-आधारित QoS पॉलिसी लागू करा. ३. मॉनिटर आणि ॲडजस्ट करा: WiFi Analytics वापरून पीक युटिलायझेशन मेट्रिक्स आणि DNS क्वेरी व्हॉल्यूमचे नियमितपणे पुनरावलोकन करा. कर्मचाऱ्यांची संख्या आणि ॲप्लिकेशनच्या गरजा बदलतील त्यानुसार रेट मर्यादा ॲडजस्ट करा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
- DSCP Remarking: जर QoS पॉलिसी कुचकामी वाटत असतील, तर गेटवेवर पॅकेट कॅप्चर करा. काही एंटरप्राइझ स्विचेस DSCP व्हॅल्यूज डीफॉल्ट सेटिंग्जवर रिमार्क करतात, ज्यामुळे तुमचे कॉन्फिगरेशन निरर्थक ठरते.
- DNS-over-HTTPS बायपास: जर कर्मचाऱ्यांची डिव्हाइसेस DNS-over-HTTPS वापरत असतील, तर ते स्थानिक DNS रिझॉल्व्हरला बायपास करतात, ज्यामुळे Shield कुचकामी ठरते. फायरवॉलवर DNS-over-HTTPS ब्लॉक करा किंवा अंतर्गत रिझॉल्व्हर वापरण्यासाठी MDM द्वारे व्यवस्थापित डिव्हाइसेस कॉन्फिगर करा.
ROI आणि व्यावसायिक प्रभाव
प्रभावी बँडविड्थ व्यवस्थापनाचा प्राथमिक व्यावसायिक प्रभाव म्हणजे खर्च टाळणे. QoS लागू करून आणि Shield तैनात करून, एखादे ठिकाण महागड्या लीज्ड लाइन अपग्रेड्स पुढे ढकलू शकते. एका मध्यम आकाराच्या Retail चेनसाठी, ५० स्टोअर्समध्ये लाइन अपग्रेड टाळल्याने वार्षिक हजारो पौंड वाचू शकतात. शिवाय, POS आणि ERP ट्रॅफिकला प्राधान्य दिल्याने थेट ऑपरेशनल कार्यक्षमता सुधारते आणि पीक ट्रेडिंग कालावधीत डाउनटाइम कमी होतो.
अधिक तपशीलांसाठी आमचे तांत्रिक ब्रीफिंग पॉडकास्ट ऐका:
मुख्य परिभाषाएं
QoS (Quality of Service)
तकनीकों का एक सेट जो महत्वपूर्ण एप्लिकेशनों के लिए प्रदर्शन की गारंटी देने के लिए नेटवर्क ट्रैफ़िक को प्रबंधित करता है।
नेटवर्क कंजेशन के दौरान VoIP और POS सिस्टम के विश्वसनीय रूप से काम करने को सुनिश्चित करने के लिए आवश्यक।
DSCP (Differentiated Services Code Point)
QoS उद्देश्यों के लिए नेटवर्क ट्रैफ़िक को वर्गीकृत करने के लिए IP हेडर में उपयोग किया जाने वाला एक फ़ील्ड।
नेटवर्क स्विच द्वारा यह निर्धारित करने के लिए उपयोग किया जाता है कि कतार में किन पैकेटों को प्राथमिकता मिलती है।
WMM (Wireless Multimedia)
IEEE 802.11e मानक पर आधारित एक WiFi Alliance प्रमाणन जो वायरलेस नेटवर्क के लिए QoS सुविधाएँ प्रदान करता है।
यह सुनिश्चित करता है कि एक्सेस पॉइंट सामान्य डेटा की तुलना में वॉयस और वीडियो ट्रैफ़िक को प्राथमिकता दें।
VLAN (Virtual Local Area Network)
एक तार्किक सबनेटवर्क जो उपकरणों के एक संग्रह को समूहित करता है, उनके ट्रैफ़िक को शेष नेटवर्क से अलग करता है।
सुरक्षा और ट्रैफ़िक प्रबंधन के लिए स्टाफ उपकरणों को गेस्ट नेटवर्क से अलग करने के लिए उपयोग किया जाता है।
DNS-layer filtering
DNS रिज़ॉल्यूशन अनुरोधों को रोककर और अस्वीकार करके विशिष्ट डोमेन तक पहुंच को ब्लॉक करने की प्रक्रिया।
वह तंत्र जिसका उपयोग Purple Shield उपकरणों को विज्ञापन नेटवर्क और दुर्भावनापूर्ण साइटों से कनेक्ट होने से रोकने के लिए करता है।
Token bucket shaping
एक बैंडविड्थ प्रबंधन एल्गोरिदम जो दीर्घकालिक औसत दर सीमा को लागू करते हुए ट्रैफ़िक के छोटे बर्स्ट की अनुमति देता है।
पेज लोड जैसे संक्षिप्त स्पाइक्स को समायोजित करके सख्त दर सीमित करने की तुलना में बेहतर उपयोगकर्ता अनुभव प्रदान करता है।
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण के लिए एक IEEE मानक, जो LAN या WLAN से जुड़ने के इच्छुक उपकरणों को एक प्रमाणीकरण तंत्र प्रदान करता है।
एंटरप्राइज़ स्टाफ WiFi को सुरक्षित करने की मानक विधि, जिसे अक्सर RADIUS के साथ एकीकृत किया जाता है।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन प्रबंधन प्रदान करता है।
Microsoft Entra ID जैसे पहचान प्रदाताओं के खिलाफ स्टाफ क्रेडेंशियल सत्यापित करने के लिए 802.1X के संयोजन में उपयोग किया जाता है।
हल किए गए उदाहरण
एक 200 कमरों वाले होटल को यह सुनिश्चित करने की आवश्यकता है कि पीक चेक-इन अवधि के दौरान प्रॉपर्टी मैनेजमेंट सॉफ़्टवेयर और VoIP फोन स्थिर रहें, जबकि स्टाफ सामान्य ब्राउज़िंग के लिए भी नेटवर्क का उपयोग करता है।
स्टाफ को एक समर्पित VLAN पर रखकर नेटवर्क को विभाजित करें। प्रॉपर्टी मैनेजमेंट सिस्टम और VoIP ट्रैफ़िक पर DSCP EF लागू करें। सामान्य ब्राउज़िंग और बैकग्राउंड अपडेट पर DSCP CS1 लागू करें। विज्ञापन और ट्रैकर ट्रैफ़िक को समाप्त करने के लिए स्टाफ VLAN पर Purple Shield तैनात करें, जिससे बेसलाइन क्षमता खाली हो सके।
50 स्टोरों वाली एक रिटेल श्रृंखला व्यस्त अवधि के दौरान POS टाइमआउट का अनुभव करती है क्योंकि स्टाफ के उपकरण साझा 100 Mbps ब्रॉडबैंड कनेक्शन को संतृप्त कर देते हैं।
सख्त QoS प्राथमिकता के साथ एक समर्पित VLAN पर POS टर्मिनलों को अलग करें। स्टाफ WiFi VLAN पर, टोकन बकेट शेपिंग का उपयोग करके 10 Mbps डाउनस्ट्रीम और 2 Mbps अपस्ट्रीम की प्रति-उपयोगकर्ता दर सीमा लागू करें। गैर-व्यावसायिक विज्ञापन ट्रैफ़िक को ब्लॉक करने के लिए Purple Shield तैनात करें।
अभ्यास प्रश्न
Q1. आप एक [हॉस्पिटैलिटी](/industries/hospitality) स्थान का प्रबंधन करते हैं जहाँ गेस्ट नेटवर्क अक्सर 500 Mbps कनेक्शन को संतृप्त कर देता है, जिससे बैक-ऑफिस ERP सिस्टम कनेक्शन छोड़ देता है। आपके पास एक एकल फ्लैट नेटवर्क है। इसे हल करने का पहला कदम क्या है?
संकेत: प्रभावी QoS नीतियों को लागू करने के लिए आवश्यक शर्तों पर विचार करें।
मॉडल उत्तर देखें
पहला कदम नेटवर्क सेगमेंटेशन है। आपको स्टाफ उपकरणों और ERP सिस्टम को गेस्ट नेटवर्क से अलग एक समर्पित VLAN पर अलग करना होगा। एक बार विभाजित होने के बाद, आप गेस्ट VLAN पर एक सख्त प्रति-उपयोगकर्ता दर सीमा लागू कर सकते हैं और ERP ट्रैफ़िक को प्राथमिकता देने के लिए स्टाफ VLAN पर QoS कॉन्फ़िगर कर सकते हैं।
Q2. स्टाफ VLAN पर अपने VoIP ट्रैफ़िक के लिए DSCP EF मार्किंग कॉन्फ़िगर करने के बाद भी, उपयोगकर्ता पीक आवर्स के दौरान खराब कॉल गुणवत्ता की रिपोर्ट करते हैं। सबसे संभावित कारण क्या है?
संकेत: इस बारे में सोचें कि पैकेट हेडर के साथ क्या होता है जब वे विभिन्न नेटवर्क उपकरणों से गुजरते हैं।
मॉडल उत्तर देखें
सबसे संभावित कारण DSCP रीमार्किंग है। या तो एक मध्यवर्ती एंटरप्राइज़ स्विच या ISP गेटवे DSCP मानों को डिफ़ॉल्ट (बेस्ट एफर्ट) पर रीसेट या हटा रहा है। आपको गेटवे पर पैकेट कैप्चर करने की आवश्यकता है ताकि यह सत्यापित किया जा सके कि QoS मार्किंग पूरे पथ में सुरक्षित रह रहे हैं या नहीं।
Q3. आपको व्यावसायिक एप्लिकेशनों को प्रभावित किए बिना स्टाफ नेटवर्क पर समग्र बैंडविड्थ खपत को कम करने की आवश्यकता है। सबसे प्रभावी दृष्टिकोण क्या है?
संकेत: विचार करें कि कौन सा गैर-आवश्यक ट्रैफ़िक स्वचालित रूप से महत्वपूर्ण बैंडविड्थ की खपत करता है।
मॉडल उत्तर देखें
DNS लेयर पर ट्रैफ़िक को फ़िल्टर करने के लिए Purple Shield तैनात करें। कनेक्शन स्थापित होने से पहले विज्ञापन नेटवर्क और ट्रैकिंग पिक्सेल के अनुरोधों को ब्लॉक करके, Shield गैर-व्यावसायिक ट्रैफ़िक के एक बड़े हिस्से को समाप्त कर देता है, जिससे आमतौर पर कुल DNS क्वेरी वॉल्यूम और बैंडविड्थ खपत में 30% तक की कमी आती है।
इस श्रृंखला में आगे पढ़ें
PPSK WPA3: सुविधाओं और परिनियोजन मॉडलों की तुलना
यह तकनीकी संदर्भ गाइड PPSK और WPA3-SAE की तुलना करती है, मल्टी-टेनेंट वातावरण के लिए उनके आर्किटेक्चरल अंतर और परिनियोजन मॉडल की व्याख्या करती है। यह IT प्रबंधकों और प्रॉपर्टी डेवलपर्स को Purple के पहचान-आधारित समाधानों का उपयोग करके सुरक्षित, पृथक WiFi नेटवर्क प्राप्त करने पर व्यावहारिक मार्गदर्शन प्रदान करती है.
प्रति-डिवाइस PSK (iPSK, DPSK, MPSK) का उपयोग करके WiFi SSID की संख्या कैसे कम करें
यह आधिकारिक तकनीकी संदर्भ गाइड बताती है कि कैसे IT टीमें प्रति-डिवाइस PSK (xPSK) का उपयोग करके कई विशिष्ट उद्देश्यों के लिए बनाए गए नेटवर्क को एक सिंगल SSID में मिलाकर SSID बीकन ओवरहेड के कारण होने वाले WiFi परफॉर्मेंस के नुकसान को समाप्त कर सकती हैं। इसमें Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK और Ubiquiti UniFi PPSK के वेंडर परिदृश्य को शामिल किया गया है, जिसमें डायनेमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग और PCI DSS अनुपालन पर व्यावहारिक कार्यान्वयन मार्गदर्शन दिया गया है। हॉस्पिटैलिटी, रिटेल, स्टेडियम और सार्वजनिक क्षेत्र के संगठनों के वेन्यू ऑपरेटरों को इसमें व्यावहारिक आर्किटेक्चर मार्गदर्शन और वास्तविक दुनिया के व्यावहारिक उदाहरण मिलेंगे।
लेगेसी NAC से क्लाउड-नेटिव NAC में माइग्रेट करने के लिए चेकलिस्ट
यह आधिकारिक तकनीकी संदर्भ मार्गदर्शिका लेगेसी नेटवर्क एक्सेस कंट्रोल (NAC) से क्लाउड-नेटिव आर्किटेक्चर में माइग्रेट करने के लिए एक संरचित, तीन-चरणीय चेकलिस्ट प्रदान करती है। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को वेन्यू संचालन को बाधित किए बिना आइडेंटिटी एकीकरण, पॉलिसी समानता और अनुपालन को संभालने के लिए कार्रवाई योग्य रणनीतियों से लैस करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।