
कर्मचारी के जाने पर WiFi एक्सेस को कैसे रिवोक करें
यह गाइड IT और वेन्यू ऑपरेशन्स टीमों को दिखाती है कि बाकी कर्मचारियों को बाधित किए बिना किसी कर्मचारी के जाने पर उसकी Staff WiFi एक्सेस को कैसे हटाया जाए। यह सर्टिफिकेट-आधारित 802.1X, आइडेंटिटी-विशिष्ट iPSK और SCIM-चालित डीप्रोविजनिंग की तुलना करता है, और फिर उसी दिन का रनबुक, परीक्षण विधि और ऑडिट साक्ष्य मॉडल प्रदान करता है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi Security Guide →
कार्यकारी सारांश
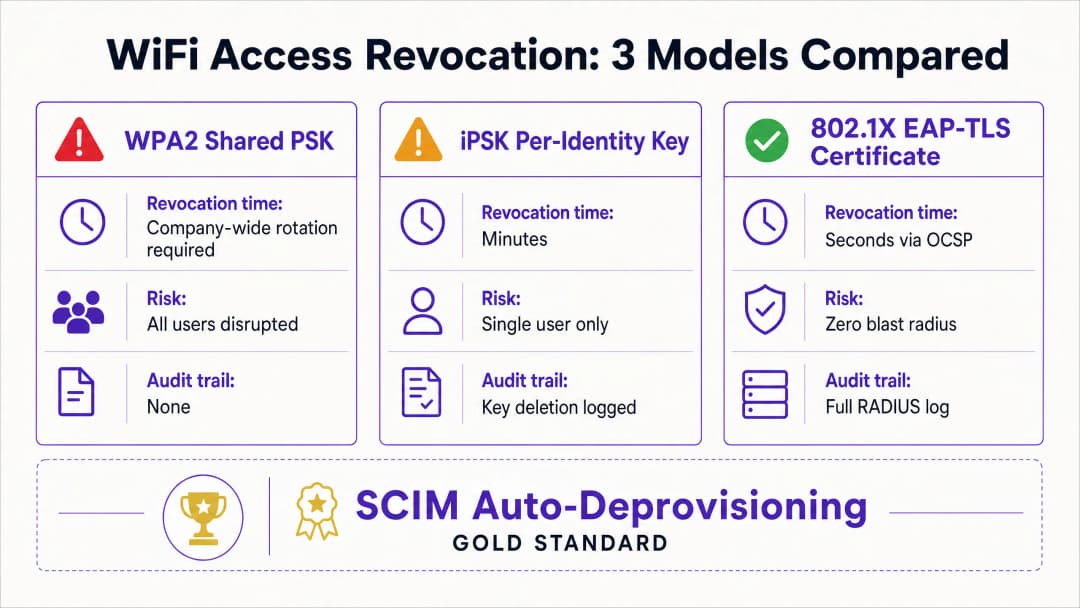
जब कोई कर्मचारी किसी संगठन को छोड़ता है, तो उनकी भौतिक पहुंच (access) को रद्द करना सीधा होता है। हालांकि, WiFi पहुंच को रद्द करना अक्सर इतना सरल नहीं होता है। यदि आपका नेटवर्क एक साझा WPA2 पासवर्ड पर निर्भर करता है, तो जाने वाला कर्मचारी इन क्रेडेंशियल्स के साथ संगठन छोड़ता है। उनकी पहुंच को ब्लॉक करने का एकमात्र तरीका पूरे नेटवर्क के लिए पासवर्ड बदलना है। यह संचालन को बाधित करता है और सभी डिवाइस पर मैन्युअल अपडेट की आवश्यकता होती है। यह एक गंभीर सुरक्षा भेद्यता (security vulnerability) का प्रतिनिधित्व करता है और PCI-DSS और ISO 27001 जैसे मानकों के साथ अनुपालन विफलताओं की ओर ले जाता है।
यह गाइड दर्शाती है कि साझा पासवर्ड से कैसे बचा जाए और प्रति-उपयोगकर्ता WiFi निरसन (revocation) को कैसे लागू किया जाए। हम तीन सिद्ध मॉडलों का पता लगाते हैं: प्रमाणपत्र निरसन के साथ 802.1X EAP-TLS, पहचान-विशिष्ट कुंजी विलोपन के साथ Identity Pre-Shared Key (iPSK), और SCIM-driven डी-प्रोविजनींग। अपने नेटवर्क एक्सेस को सीधे अपने पहचान प्रदाता - जैसे कि Microsoft Entra ID, Okta, या Google Workspace - से जोड़कर, आप खाता निष्क्रिय होते ही निरसन को स्वचालित कर सकते हैं। यह वही ऑडिट ट्रेल बनाता है जिसकी ऑडिटर अपेक्षा करते हैं।
इस विषय पर हमारे तकनीकी ब्रीफिंग पॉडकास्ट को सुनें:
Technical Deep Dive
Shared Passwords के साथ समस्या
एक साझा WPA2-Personal पासवर्ड में पहचान संदर्भ (identity context) का अभाव होता है। नेटवर्क वर्तमान और पूर्व कर्मचारी के बीच अंतर नहीं कर सकता है। नतीजतन, एक्सेस को रद्द करने के लिए पूरे कंपनी-स्तर पर पासवर्ड बदलने की आवश्यकता होती है। यह कर्मचारी के जाने और पासवर्ड बदलने की प्रक्रिया के बीच की अवधि के दौरान एक सुरक्षा जोखिम पैदा करता है।
Model 1: 802.1X EAP-TLS Certificate Revocation
WiFi सुरक्षा के लिए एंटरप्राइज मानक EAP-TLS के साथ 802.1X है। इस मॉडल में, प्रत्येक डिवाइस को Certificate Authority (CA) से एक विशिष्ट डिजिटल प्रमाणपत्र प्राप्त होता है। जब कोई डिवाइस कनेक्ट होता है, तो RADIUS सर्वर प्रमाणपत्र को क्रिप्टोग्राफिक रूप से सत्यापित करता है।
एक्सेस रद्द करने के लिए, आप CA के भीतर प्रमाणपत्र को रद्द करते हैं। RADIUS सर्वर Online Certificate Status Protocol (OCSP) के माध्यम से वास्तविक समय में रद्दीकरण की स्थिति की जाँच करता है। यदि OCSP उत्तरदाता "Revoked" स्थिति लौटाता है, तो RADIUS सर्वर एक Access-Reject संदेश भेजता है। सक्रिय सत्रों (active sessions) के लिए, सर्वर डिवाइस को तुरंत डिस्कनेक्ट करने के लिए Change of Authorisation (CoA) जारी करता है। यह प्रक्रिया बाकी नेटवर्क को प्रभावित किए बिना रद्दीकरण को केवल एक उपयोगकर्ता तक सीमित करती है।
Model 2: iPSK Identity-Specific Key Deletion
मिश्रित डिवाइस प्रकारों वाले परिवेशों के लिए, जिसमें हेडलेस हार्डवेयर भी शामिल है जो 802.1X प्रमाणपत्रों का समर्थन नहीं करता है, Identity Pre-Shared Key (iPSK) सबसे उपयुक्त समाधान है। iPSK एक ही SSID पर प्रत्येक व्यक्तिगत उपयोगकर्ता या डिवाइस के लिए एक विशिष्ट पासवर्ड निर्दिष्ट करता है।
RADIUS सर्वर प्रत्येक विशिष्ट कुंजी को एक विशेष पहचान से मैप करता है। जब कोई कर्मचारी कंपनी छोड़ता है, तो IT केवल RADIUS डेटाबेस से उनकी विशिष्ट कुंजी को हटा देता है। इसलिए इसका प्रभाव केवल उसी एकल उपयोगकर्ता तक सीमित रहता है। यह दृष्टिकोण एक प्री-शेयर्ड कुंजी की सादगी के साथ संयुक्त रूप से एक एंटरप्राइज नेटवर्क की व्यक्तिगत सुरक्षा प्रदान करता है।
Model 3: Automated SCIM De-provisioning
System for Cross-domain Identity Management (SCIM) एक ओपन मानक है जो उपयोगकर्ता पहचान डेटा के आदान-प्रदान को स्वचालित करता है। SCIM आपके पहचान प्रदाता (identity provider) और डाउनस्ट्रीम सिस्टम, जैसे कि आपके WiFi प्रबंधन प्लेटफॉर्म के बीच एक सेतु के रूप में कार्य करता है।
जब HR Microsoft Entra ID, Okta, या Google Workspace में जाने वाले कर्मचारी को निष्क्रिय करता है, तो SCIM Purple को एक डी-प्रोविज़निंग इवेंट भेजता है। Purple अगले प्रमाणीकरण पर उपयोगकर्ता के WiFi क्रेडेंशियल्स को तुरंत रद्द कर देता है - चाहे वह प्रमाणपत्र हो या iPSK। यह एक क्लोज्ड-लूप सिस्टम बनाता है जहाँ पहचान जीवनचक्र परिवर्तन स्वचालित रूप से नेटवर्क एक्सेस नीतियों को लागू करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Implementation Guide
प्रति-उपयोगकर्ता रद्दीकरण को लागू करने के लिए आपके पहचान प्रदाता, RADIUS सर्वर और WiFi हार्डवेयर के बीच संरेखण की आवश्यकता होती है। Purple, Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks, और Fortinet के हार्डवेयर के साथ एकीकृत होता है।
चरण 1: आइडेंटिटी को सत्य के एकल स्रोत (Single Source of Truth) के रूप में स्थापित करें
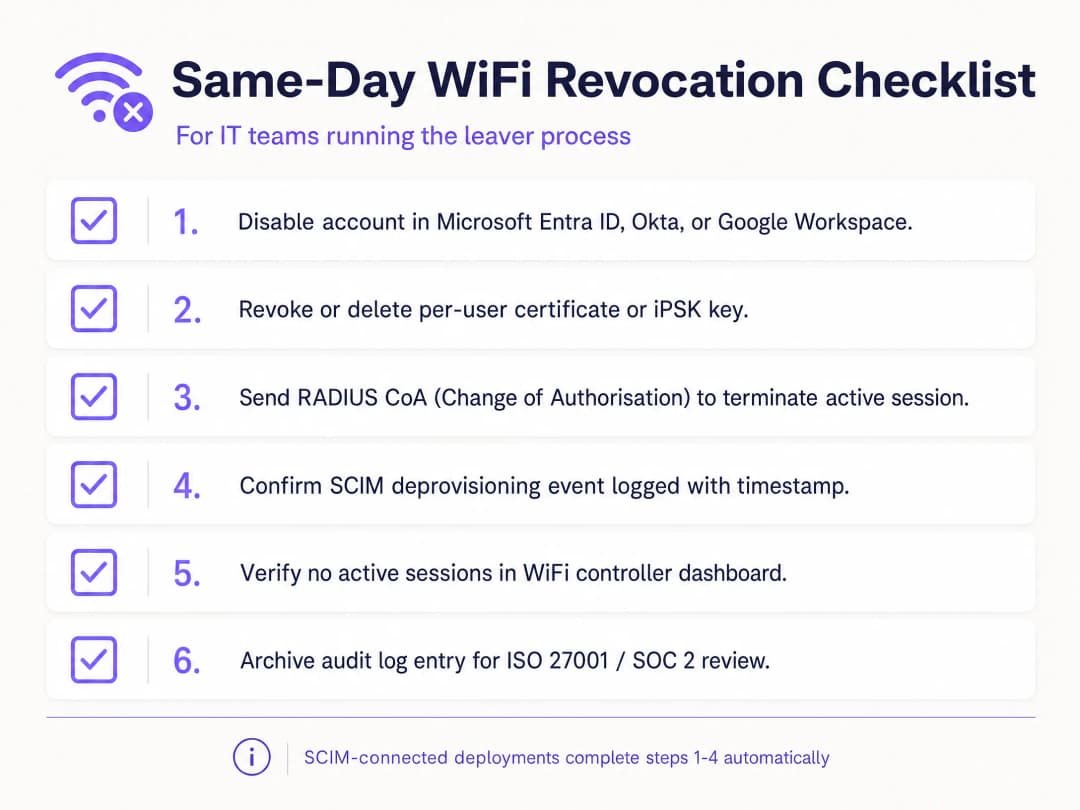
यह सुनिश्चित करें कि आपका आइडेंटिटी प्रोवाइडर उपयोगकर्ता की स्थिति के लिए सत्य का एकल स्रोत हो। सभी ऑनबोर्डिंग और ऑफबोर्डिंग प्रक्रियाएं Microsoft Entra ID, Okta, या Google Workspace के भीतर ही शुरू और समाप्त होनी चाहिए।
चरण 2: सही ऑथेंटिकेशन प्रोटोकॉल चुनें
यदि आपके पास एक परिपक्व Mobile Device Management (MDM) समाधान है जो सभी कॉर्पोरेट डिवाइसों में सर्टिफिकेट वितरित करने में सक्षम है, तो 802.1X EAP-TLS चुनें। यदि आपको विभिन्न प्रकार के अनमैनेज्ड डिवाइसों, पॉइंट-ऑफ-सेल टर्मिनलों, या IoT हार्डवेयर का समर्थन करने की आवश्यकता है, तो iPSK चुनें।
चरण 3: SCIM एकीकरण को कॉन्फ़िगर करें
अपने आइडेंटिटी प्रोवाइडर और Purple के बीच एक SCIM कनेक्शन कॉन्फ़िगर करें। उपयोगकर्ता स्थिति एट्रिब्यूट को मैप करें ताकि डायरेक्टरी में "disabled" स्थिति Purple में एक निरसन (revocation) इवेंट को ट्रिगर करे।
चरण 4: RADIUS टाइमर को एडजस्ट करें
यदि आप EAP-TLS का उपयोग कर रहे हैं, तो अपने RADIUS सर्वर के OCSP कैश के टाइम-टू-लाइव (TTL) को तदनुसार कॉन्फ़िगर करें। एक छोटा TTL (जैसे 15 मिनट) उस अवधि को कम करके सुरक्षा बढ़ाता है जिसके दौरान एक निरस्त सर्टिफिकेट मान्य रहता है, लेकिन यह CA पर लोड बढ़ाता है।
सर्वोत्तम प्रथाएं
उद्योग के मानकों के अनुसार, संगठनों को नेटवर्क एक्सेस को सख्ती से नियंत्रित करना चाहिए। उच्च स्तर की सुरक्षा सुनिश्चित करने के लिए इन उपायों को लागू करें:
- SCIM के साथ ऑटोमेट करें: मैन्युअल निरसन में मानवीय त्रुटि की संभावना होती है। अपने WiFi प्लेटफॉर्म को सीधे अपने आइडेंटिटी प्रोवाइडर से जोड़कर इस प्रक्रिया को ऑटोमेट करें।
- RADIUS CoA लागू करें: क्रेडेंशियल रद्द करने से नए कनेक्शन तो रुक जाते हैं, लेकिन सक्रिय सत्र समाप्त नहीं होते हैं। यह सुनिश्चित करें कि आपका सिस्टम डिवाइस को तुरंत डिस्कनेक्ट करने के लिए Change of Authorisation कमांड भेजे।
- अतिथि और कर्मचारी ट्रैफ़िक को अलग करें: कर्मचारी के डिवाइस को कभी भी अतिथि WiFi नेटवर्क से कनेक्ट न करें। अलगाव बनाए रखने के लिए अलग VLANs और SSIDs का उपयोग करें।
- ऑडिट लॉग: सभी डी-प्रोविज़निंग इवेंट के अपरिवर्तनीय लॉग बनाए रखें। ISO 27001 ऑडिटर्स को इस बात के प्रमाण की आवश्यकता होती है कि रोजगार समाप्त होने पर तुरंत एक्सेस रद्द कर दिया गया था।
समस्या निवारण और जोखिम न्यूनीकरण
WiFi निरसन में सबसे आम विफलता बिंदु एक खंडित प्रक्रिया है। यदि IT डायरेक्टरी में खाते को निष्क्रिय कर देता है लेकिन स्टैंडअलोन RADIUS डेटाबेस को अपडेट करने में विफल रहता है, तो जाने वाले कर्मचारी के पास एक्सेस बना रहता है। एक SCIM एकीकरण इस जोखिम को पूरी तरह से समाप्त कर देता है।
दूसरा जोखिम सर्टिफिकेट कैशिंग है। यदि कोई RADIUS सर्वर 24 घंटे के लिए सकारात्मक OCSP प्रतिक्रिया को कैश करता है, तो एक निरस्त डिवाइस कैश समाप्त होने तक प्रमाणित होना जारी रख सकता है। प्रदर्शन और सुरक्षा आवश्यकताओं को बेहतर ढंग से संतुलित करने के लिए अपने OCSP कैश सेटिंग्स को एडजस्ट करें।साझा डिवाइसों के लिए, जैसे कि कई शिफ्ट कर्मचारियों द्वारा उपयोग किए जाने वाले रिटेल टैबलेट, डिवाइस प्रमाणीकरण को किसी एकल कर्मचारी की पहचान से न जोड़ें। किसी व्यक्ति के कंपनी छोड़ने पर महत्वपूर्ण हार्डवेयर को ऑफलाइन होने से बचाने के लिए सर्विस अकाउंट्स या डिवाइस-विशिष्ट प्रमाणपत्रों का उपयोग करें।
ROI और व्यावसायिक लाभ
प्रति-उपयोगकर्ता WiFi निरसन पर संक्रमण मापने योग्य व्यावसायिक मूल्य प्रदान करता है। यह कंपनी-व्यापी पासवर्ड परिवर्तनों के समन्वय में खर्च होने वाले IT सहायता घंटों को समाप्त करता है। इसके अलावा, यह पूर्व कर्मचारियों के कारण होने वाले डेटा उल्लंघन के जोखिम को कम करता है, जिससे संगठन नियामक जुर्माने और प्रतिष्ठा के नुकसान से बचता है।
इसके अतिरिक्त, यह ISO 27001 और SOC 2 ऑडिट को सहजता से पास करने के लिए आवश्यक स्पष्ट ऑडिट ट्रेल प्रदान करता है। जॉइनर-मूवर-लीवर प्रक्रिया को स्वचालित करके, IT टीमें मैन्युअल क्रेडेंशियल प्रबंधन पर समय बर्बाद करने के बजाय रणनीतिक पहलों पर ध्यान केंद्रित कर सकती हैं। अपने नेटवर्क को सुरक्षित करने के बारे में अधिक विवरण के लिए, हमारे गाइड Enterprise WiFi Security: A Complete Guide for 2026 को देखें।
मुख्य परिभाषाएं
IEEE 802.1X
एक नेटवर्क एक्सेस-कंट्रोल फ्रेमवर्क जो यह तय करने के लिए एक डिवाइस, नेटवर्क ऑथेंटिकेटर और बैक-एंड ऑथेंटिकेशन सर्विस का उपयोग करता है कि नेटवर्क एक्सेस की अनुमति है या नहीं।
इसका उपयोग तब करें जब Staff WiFi को साझा पासफ़्रेज़ पर भरोसा करने के बजाय व्यक्तियों या प्रबंधित डिवाइसेस को प्रमाणित करने की आवश्यकता हो।
EAP-TLS
एक Extensible Authentication Protocol विधि जो आपसी ऑथेंटिकेशन के लिए TLS सर्टिफिकेट का उपयोग करती है और ऑथेंटिकेशन एक्सचेंज के दौरान कीइंग मटेरियल प्राप्त करती है।
प्रबंधित डिवाइसेस के लिए इसका उपयोग तब करें जब सर्टिफिकेट लाइफसाइकिल और RADIUS वैलिडेशन व्यक्तिगत रिवोकेशन का समर्थन कर सकते हैं।
RADIUS
नेटवर्क उपकरण और ऑथेंटिकेशन सर्विस के बीच ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग निर्णयों को ले जाने के लिए आमतौर पर उपयोग किया जाने वाला एक प्रोटोकॉल और सर्विस मॉडल।
यह वह बैक-एंड निर्णय बिंदु है जिसे आपको 802.1X और कुछ iPSK डिप्लॉयमेंट्स का परीक्षण करते समय समझना चाहिए।
सर्टिफिकेट रिवोकेशन (Certificate revocation)
सर्टिफिकेट की निर्धारित समाप्ति तिथि से पहले ऑथेंटिकेट करने के उसके अधिकार को जल्दी हटाना।
यह तब मायने रखता है जब किसी जाने वाले कर्मचारी का सर्टिफिकेट समाप्त होने तक वैध रहने के बजाय अगले WiFi ऑथेंटिकेशन पर विफल होना चाहिए।
iPSK
आइडेंटिटी प्री-शेयर्ड की। एक साझा SSID पर एक व्यक्ति, डिवाइस या जवाबदेह समूह को सौंपा गया एक विशिष्ट WiFi की (key)।
यह एक व्यावहारिक लक्षित-हटाने का मॉडल प्रदान करता है जब EAP-TLS किसी डिवाइस के लिए उपयुक्त नहीं होता है।
SCIM
System for Cross-domain Identity Management - प्रणालियों के बीच पहचान डेटा के प्रावधान और प्रबंधन के लिए एक HTTP-आधारित मानक।
यह आइडेंटिटी प्रदाता में अकाउंट-अक्षम इवेंट को WiFi एक्सेस-स्टेटस बदलाव से जोड़ता।
पहचान प्रदाता (Identity Provider)
वह प्रणाली जो खातों का रखरखाव करती है और कर्मचारियों, ठेकेदारों और अन्य कार्यबल की पहचान को प्रमाणित या सत्यापित करती है।
यह आपके जॉइनर-मूवर-लीवर (joiner-mover-leaver) प्रक्रिया में अक्षम (disable) इवेंट का आधिकारिक स्रोत होना चाहिए।
सक्रिय सत्र (Active session)
एक उपकरण जो पहले से प्रमाणित हो चुका है और वर्तमान में उसके पास नेटवर्क एक्सेस है।
यह तय करें कि क्रेडेंशियल निरस्त होने के बाद क्या आपकी जोखिम नीति को एक अलग डिस्कनेक्ट कार्रवाई की आवश्यकता है।
WPA3 Enterprise
WPA3 सुरक्षा की एंटरप्राइज शाखा, जो आधुनिक सुरक्षा प्रोटोकॉल का उपयोग करती है और WiFi CERTIFIED WPA3 नेटवर्क के लिए Protected Management Frames की मांग करती है।
यह WiFi सुरक्षा में सुधार करता है, लेकिन व्यक्तिगत ऑफबोर्डिंग के लिए अभी भी पहचान-बद्ध क्रेडेंशियल मॉडल की आवश्यकता होती है।
VLAN
एक लॉजिकल नेटवर्क सेगमेंट जो नेटवर्क डिज़ाइन के अनुसार लेयर 2 या लेयर 3 पर ट्रैफ़िक को अलग करता है।
यह तब मायने रखता है जब किसी कर्मचारी की WiFi पहचान को स्टाफ, ठेकेदार या अन्य नेटवर्क भूमिका से मैप किया जाता है।
हल किए गए उदाहरण
एक 200 कमरों वाले होटल में फ्रंट डेस्क, हाउसकीपिंग और मेंटेनेंस द्वारा साझा किया जाने वाला एक ही Staff WiFi SSID है। नौकरी छोड़ने वाले को साझा किया गया WPA2 पासफ़्रेज़ पता है, और होटल बिना किसी योजना के रोटेशन करके कमरों में रह रहे मेहमानों के काम को बाधित नहीं कर सकता।
साझा पासफ़्रेज़ के लिए एक अपवाद रिकॉर्ड बनाएं, फिर प्रबंधित फ्रंट-डेस्क डिवाइसेस को EAP-TLS के साथ 802.1X पर माइग्रेट करें और उन डिवाइसेस के लिए विशिष्ट रूप से स्वामित्व वाले iPSKs जारी करें जो सर्टिफिकेट का उपयोग नहीं कर सकते हैं। तुरंत जाने वाले व्यक्ति के लिए, साझा पासफ़्रेज़ को रोटेट करें क्योंकि यह एक सामान्य सीक्रेट बना हुआ है। इसके बाद जाने वाले प्रत्येक व्यक्ति के लिए, आइडेंटिटी को अक्षम करें, सर्टिफिकेट या iPSK को हटाएं, एक नए जॉइन का परीक्षण करें और इवेंट चेन को सुरक्षित रखें। मापा गया ऑपरेटिंग परिणाम प्रत्येक ऑफबोर्डिंग इवेंट के लिए एक लक्षित क्रेडेंशियल हटाना, एक अस्वीकृत परीक्षण और एक एट्रिब्यूटेबल ऑडिट रिकॉर्ड है।
एक राष्ट्रीय रिटेलर स्टोर्स, डिस्ट्रीब्यूशन लोकेशन्स और एक स्टेडियम पॉप-अप ऑपरेशन में Staff WiFi चलाता है। HR Microsoft Entra ID में अकाउंट्स को अक्षम कर देता है, लेकिन स्टोर टीमें वर्तमान में जाने वाले कर्मचारियों के लिए अलग-अलग नेटवर्क टिकट खोलती हैं।
Entra ID ड्यूरेबल आइडेंटिटी को WiFi एक्सेस रिकॉर्ड से मैप करें और अक्षम स्टेटस को एक्सेस सर्विस में भेजने के लिए SCIM का उपयोग करें। आइडेंटिटी-प्रदाता के अक्षम करने को अधिकृत ट्रिगर के रूप में रखें। विफल सिंक्रोनाइजेशन के लिए एक अपवाद पाथ परिभाषित करें, एक ऑपरेशनल ओनर को नामित करें और रोलआउट से पहले एक स्टोर ग्रुप में नियंत्रित अक्षम-और-प्रमाणित टेस्ट चलाएं। मापने योग्य परिणाम एक एकल आइडेंटिटी इवेंट है जो WiFi स्टेटस में बदलाव और एक रिकॉर्ड किए गए अस्वीकृत नए ऑथेंटिकेशन को उत्पन्न करता है, जो सामान्य पाथ के रूप में स्थानीय टिकट की जगह लेता है।
एक कॉन्फ्रेंस सेंटर को वीकेंड इवेंट के बाद एक कॉन्ट्रैक्टर के Staff WiFi एक्सेस को हटाना है, जबकि सोमवार को खुलने के लिए स्थायी स्टाफ और वेन्यू डिवाइसेस को कनेक्टेड रखना है।
कॉन्ट्रैक्टर को एक iPSK जारी करें जो एक कॉन्ट्रैक्टर आइडेंटिटी रिकॉर्ड से जुड़ा हो, न कि किसी जेनेरिक इवेंट-टीम पासवर्ड से। काम समाप्त होने पर, केवल उस iPSK को हटाएं, यह तय करें कि लाइव सेशन को समाप्त करना है या नहीं, और फिर हटाए गए की (key) के साथ एक नए जॉइन का परीक्षण करें। अधिकृत ऑफबोर्डिंग अनुरोध, की (key) हटाने और विफल परीक्षण को एक साथ रखें। इसका परिणाम स्थायी स्टाफ के लिए कोई क्रेडेंशियल परिवर्तन नहीं और उनके डिवाइसेस का कोई रीकॉन्फ़िगरेशन नहीं होना है।
इस श्रृंखला में आगे पढ़ें
पासवर्डलेस WiFi के लिए अनुपालन का मामला: HIPAA, PCI, ISO 27001
आप यह तय करने में सक्षम होंगे कि स्टाफ नेटवर्क को एक साझा पासवर्ड से EAP-TLS वाले 802.1X पर ले जाने से PCI DSS 4.0, HIPAA और ISO 27001:2022 के तहत आपके ऑडिट अंतराल समाप्त होते हैं या नहीं। आपको पता चल जाएगा कि यह किन नियंत्रणों को संतुष्ट करता है, किन्हें नहीं, और फील्डवर्क से पहले क्या साक्ष्य एकत्र करने हैं।
सुरक्षित BYOD WiFi: Passpoint प्रमाणपत्र ऑनबोर्डिंग बनाम xPSK (iPSK)
बिना प्रबंधित वाले कर्मचारी और छात्र उपकरणों (BYOD) को ज़ीरो-टच Passpoint EAP-TLS प्रमाणपत्र बनाम विक्रेता-विशिष्ट xPSK (iPSK/easyPSK, DPSK, PPSK, MPSK) का उपयोग करके सुरक्षित करने पर IT टीमों के लिए एक व्यापक तकनीकी गाइड।
WPA2 Personal बनाम Enterprise: अंतर क्या है और आपको किसका उपयोग करना चाहिए?
यह तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ WiFi परिवेशों के भीतर WPA2 Personal और WPA2 Enterprise सुरक्षा प्रोटोकॉल का एक व्यापक तुलनात्मक विवरण प्रदान करती है। यह नेटवर्क आर्किटेक्ट्स और IT लीडर्स को सूचित परिनियोजन निर्णय लेने में मदद करने के लिए प्रत्येक मानक के आर्किटेक्चरल अंतर, परिनियोजन पद्धतियों और सुरक्षा प्रभावों को रेखांकित करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।