
तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
54 guides in Security

क्या Hospital WiFi सुरक्षित है? मरीजों और आगंतुकों को क्या जानना चाहिए
यह व्यापक तकनीकी संदर्भ गाइड अस्पताल के गेस्ट WiFi नेटवर्क के सुरक्षा आर्किटेक्चर की जांच करती है। यह IT प्रबंधकों और वेन्यू ऑपरेटरों को व्यावहारिक कार्यान्वयन रणनीतियाँ प्रदान करती है, जिसमें नेटवर्क सेगमेंटेशन, एन्क्रिप्शन मानकों और अनुपालन ढांचे पर ध्यान केंद्रित किया गया है ताकि यह सुनिश्चित किया जा सके कि नैदानिक (क्लीनिकल) कार्यों से समझौता किए बिना मरीजों का डेटा सुरक्षित रहे।

क्या एयरपोर्ट WiFi सुरक्षित है? एक यात्री की सुरक्षा गाइड
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशन्स डायरेक्टर्स के लिए एयरपोर्ट WiFi के सुरक्षा जोखिमों और उन्हें कम करने के तरीकों पर एक आधिकारिक तकनीकी संदर्भ प्रदान करती है। यह पूरे खतरे के परिदृश्य को कवर करती है — Evil Twin एक्सेस पॉइंट्स से लेकर अनधिकृत DHCP सर्वर तक — और IEEE 802.1X, WPA3, और नेटवर्क सेगमेंटेशन का उपयोग करके एक व्यावहारिक, मानकों-आधारित परिनियोजन ढांचा प्रदान करती है। यह प्रत्येक जोखिम कारक के लिए Purple के Guest WiFi और एनालिटिक्स प्लेटफ़ॉर्म को भी मैप करती है, जो सुरक्षित, GDPR-अनुरूप और व्यावसायिक रूप से व्यवहार्य सार्वजनिक WiFi तैनात करने के इच्छुक ऑपरेटरों के लिए ठोस एकीकरण बिंदु प्रदान करती है।

क्या होटल WiFi सुरक्षित है? हर यात्री को क्या जानना आवश्यक है
यह व्यापक तकनीकी मार्गदर्शिका होटल WiFi नेटवर्क में अंतर्निहित विशिष्ट सुरक्षा जोखिमों का विवरण देती है, जिसमें दुष्ट APs और MITM हमले शामिल हैं। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को उनके वायरलेस बुनियादी ढांचे को सुरक्षित करने और प्रबंधित गेस्ट WiFi प्लेटफॉर्म का लाभ उठाने के लिए व्यावहारिक, वेंडर-न्यूट्रल कार्यान्वयन चरण प्रदान करती है।

क्या पब्लिक WiFi सुरक्षित है? अंतिम गाइड
यह अंतिम गाइड एंटरप्राइज IT लीडर्स को सुरक्षित पब्लिक WiFi नेटवर्क डिजाइन करने के लिए व्यावहारिक रणनीतियां प्रदान करती है। यह MITM हमलों और अनधिकृत एक्सेस पॉइंट जैसे प्राथमिक खतरों के तकनीकी शमन का विवरण देती है, साथ ही यह भी बताती है कि अनुपालन सुनिश्चित करने, कॉर्पोरेट बुनियादी ढांचे की रक्षा करने और गेस्ट कनेक्टिविटी से सुरक्षित रूप से कमाई करने के लिए Purple जैसे प्लेटफॉर्म का लाभ कैसे उठाया जाए।

WiFi नेटवर्क ट्रैफ़िक की निगरानी कैसे करें: IT टीमों के लिए एक गाइड
यह तकनीकी गाइड आर्किटेक्चर, सुरक्षा और प्रदर्शन पर ध्यान केंद्रित करते हुए, एंटरप्राइज़ WiFi ट्रैफ़िक की निगरानी के लिए व्यावहारिक रणनीतियाँ प्रदान करता है। यह हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्रों में IT टीमों को स्केलेबल, सुरक्षित नेटवर्क निगरानी समाधानों को तैनात करने के लिए आवश्यक फ्रेमवर्क प्रदान करता है।

BYOD WiFi सुरक्षा: अपने नेटवर्क पर व्यक्तिगत उपकरणों को सुरक्षित रूप से कैसे अनुमति दें
BYOD WiFi एक्सेस को सुरक्षित करने पर IT लीडर्स के लिए एक व्यावहारिक, वेंडर-न्यूट्रल गाइड। इसमें व्यक्तिगत उपकरणों को सक्षम करते हुए कॉर्पोरेट संपत्तियों की सुरक्षा के लिए 802.1X प्रमाणीकरण, MDM एकीकरण और सख्त नेटवर्क सेगमेंटेशन के कार्यान्वयन को शामिल किया गया है।

WiFi ऑथेंटिकेशन का सबसे सुरक्षित तरीका: एक तुलना
यह तकनीकी संदर्भ मार्गदर्शिका WiFi ऑथेंटिकेशन विधियों का एक निश्चित श्रेणीबद्ध तुलनात्मक विवरण प्रदान करती है - पुराने पड़ चुके WEP मानक से लेकर प्रमाणपत्र आधारित EAP-TLS ऑथेंटिकेशन तक - जिससे एंटरप्राइज़ परिसरों के IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को सूचित और अनुपालन-संरेखित सुरक्षा निर्णय लेने में मदद मिलती है। इसमें प्रत्येक प्रोटोकॉल का तकनीकी आर्किटेक्चर, हॉस्पिटैलिटी और रिटेल में वास्तविक दुनिया के परिनियोजन परिदृश्य, और PCI DSS और GDPR दायित्वों के तहत काम करने वाले संगठनों के लिए व्यावहारिक कार्यान्वयन मार्गदर्शन शामिल है। परिसर ऑपरेटरों और IT टीमों के लिए, यह मार्गदर्शिका जटिल क्रिप्टोग्राफिक मानकों को मापने योग्य व्यावसायिक परिणामों वाले व्यावहारिक परिनियोजन निर्णयों में बदल देती है।

WPA-PSK का विवरण: यह क्या है, यह कैसे काम करता है, और इसके सुरक्षा जोखिम
यह आधिकारिक तकनीकी संदर्भ WPA-PSK के यांत्रिकी - इसके 4-way handshake, क्रिप्टोग्राफिक आर्किटेक्चर, और अंतर्निहित सुरक्षा कमजोरियों - का विश्लेषण करता है और स्पष्ट रूप से समझाता है कि क्यों एंटरप्राइज नेटवर्क को मजबूत 802.1X या प्रबंधित captive portal आर्किटेक्चर पर जाना चाहिए। यह आतिथ्य, खुदरा, कार्यक्रमों और सार्वजनिक क्षेत्र के संगठनों में जटिल वेन्यू परिवेशों का प्रबंधन करने वाले IT लीडर्स के लिए व्यावहारिक परिनियोजन मार्गदर्शन प्रदान करता है।

WiFi सुरक्षा क्या है? वायरलेस नेटवर्क सुरक्षा के लिए एक संपूर्ण गाइड
उद्यम वायरलेस नेटवर्क को सुरक्षित करने पर IT लीडर्स के लिए एक व्यापक तकनीकी संदर्भ। यह गाइड एन्क्रिप्शन प्रोटोकॉल के विकास, सेगमेंटेशन के लिए आर्केटरल सर्वोत्तम प्रथाओं और सामान्य WiFi खतरों के खिलाफ रक्षा रणनीतियों को कवर करती है।

रिटेल WiFi नेटवर्क के लिए PCI DSS अनुपालन
यह तकनीकी संदर्भ गाइड विशेष रूप से रिटेल WiFi नेटवर्क पर लागू होने वाली PCI DSS v4.0 आवश्यकताओं का विवरण देती है, जिसमें नेटवर्क विभाजन आर्किटेक्चर, एन्क्रिप्शन मानक, प्रमाणीकरण नियंत्रण और ऑडिट ट्रेल आवश्यकताएं शामिल हैं। यह उन IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए व्यावहारिक कार्यान्वयन मार्गदर्शन प्रदान करती है जिन्हें अलग गेस्ट और कॉर्पोरेट वायरलेस एक्सेस का सुरक्षित रूप से समर्थन करते हुए भुगतान डेटा को सुरक्षित करने की आवश्यकता होती है।

स्वास्थ्य सेवा प्रदाताओं के लिए HIPAA-अनुपालक अतिथि WiFi
यह तकनीकी संदर्भ मार्गदर्शिका अतिथि WiFi तैनात करने वाली स्वास्थ्य सेवा IT टीमों के लिए व्यावहारिक अनुपालन रणनीतियाँ प्रदान करती है। इसमें HIPAA मानकों से समझौता किए बिना एक सहज आगंतुक अनुभव सुनिश्चित करने के लिए नेटवर्क विभाजन, डेटा हैंडलिंग और BAA आवश्यकताओं को शामिल किया गया है।

CCPA बनाम GDPR: गेस्ट WiFi डेटा के लिए वैश्विक गोपनीयता अनुपालन
यह गाइड गेस्ट WiFi डिप्लॉयमेंट के लिए CCPA और GDPR आवश्यकताओं की एक व्यापक तकनीकी तुलना प्रदान करती है। यह IT लीडर्स और नेटवर्क आर्किटेक्ट्स के लिए एक एकीकृत, दोहरे-अनुपालन सहमति ढांचा बनाने के लिए व्यावहारिक रणनीतियां प्रदान करती है जो फर्स्ट-पार्टी डेटा के व्यावसायिक मूल्य को बनाए रखते हुए नियामक जोखिम को कम करती है।
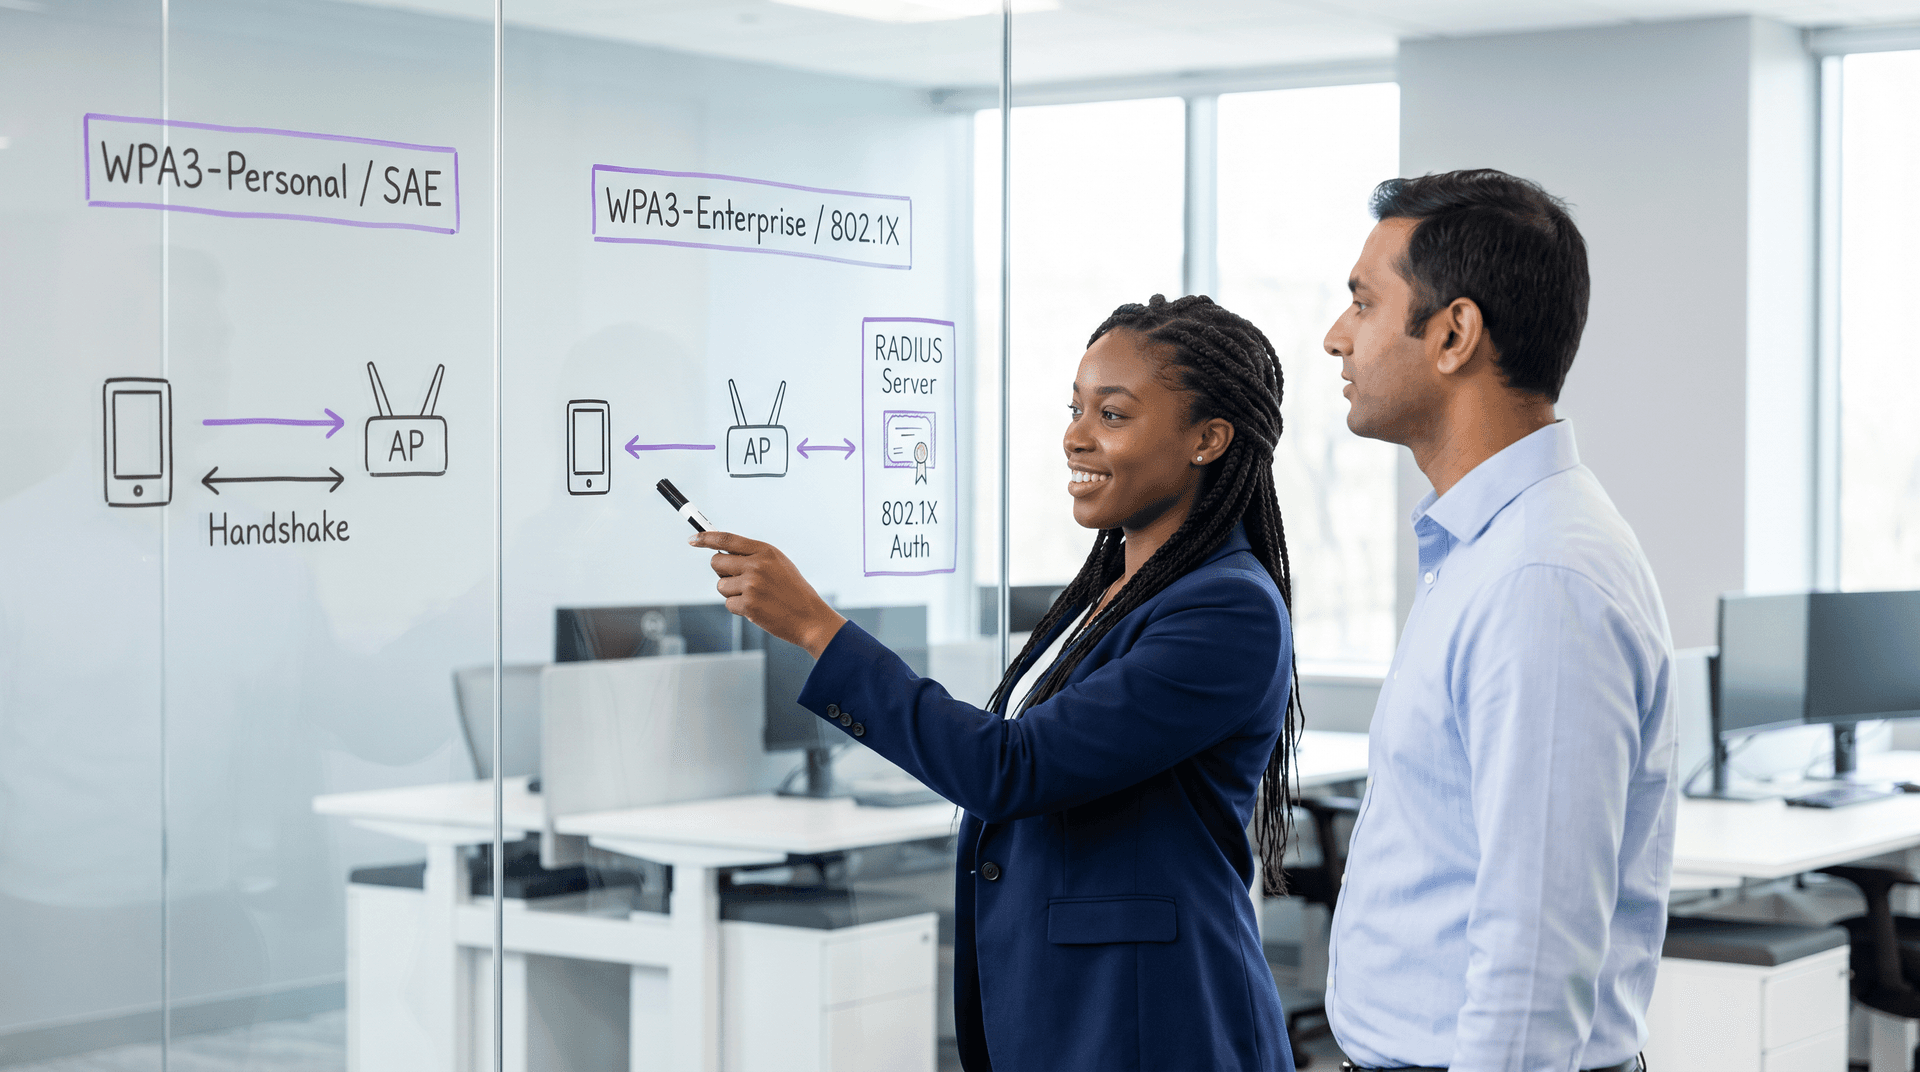
WPA3 Personal बनाम Enterprise: WiFi सुरक्षा तुलना
WPA3 Personal (SAE) बनाम WPA3 Enterprise (802.1X) की तकनीकी तुलना। एन्क्रिप्शन अंतर, RADIUS प्रमाणीकरण और enterprise परिनियोजन चरणों के बारे में जानें।
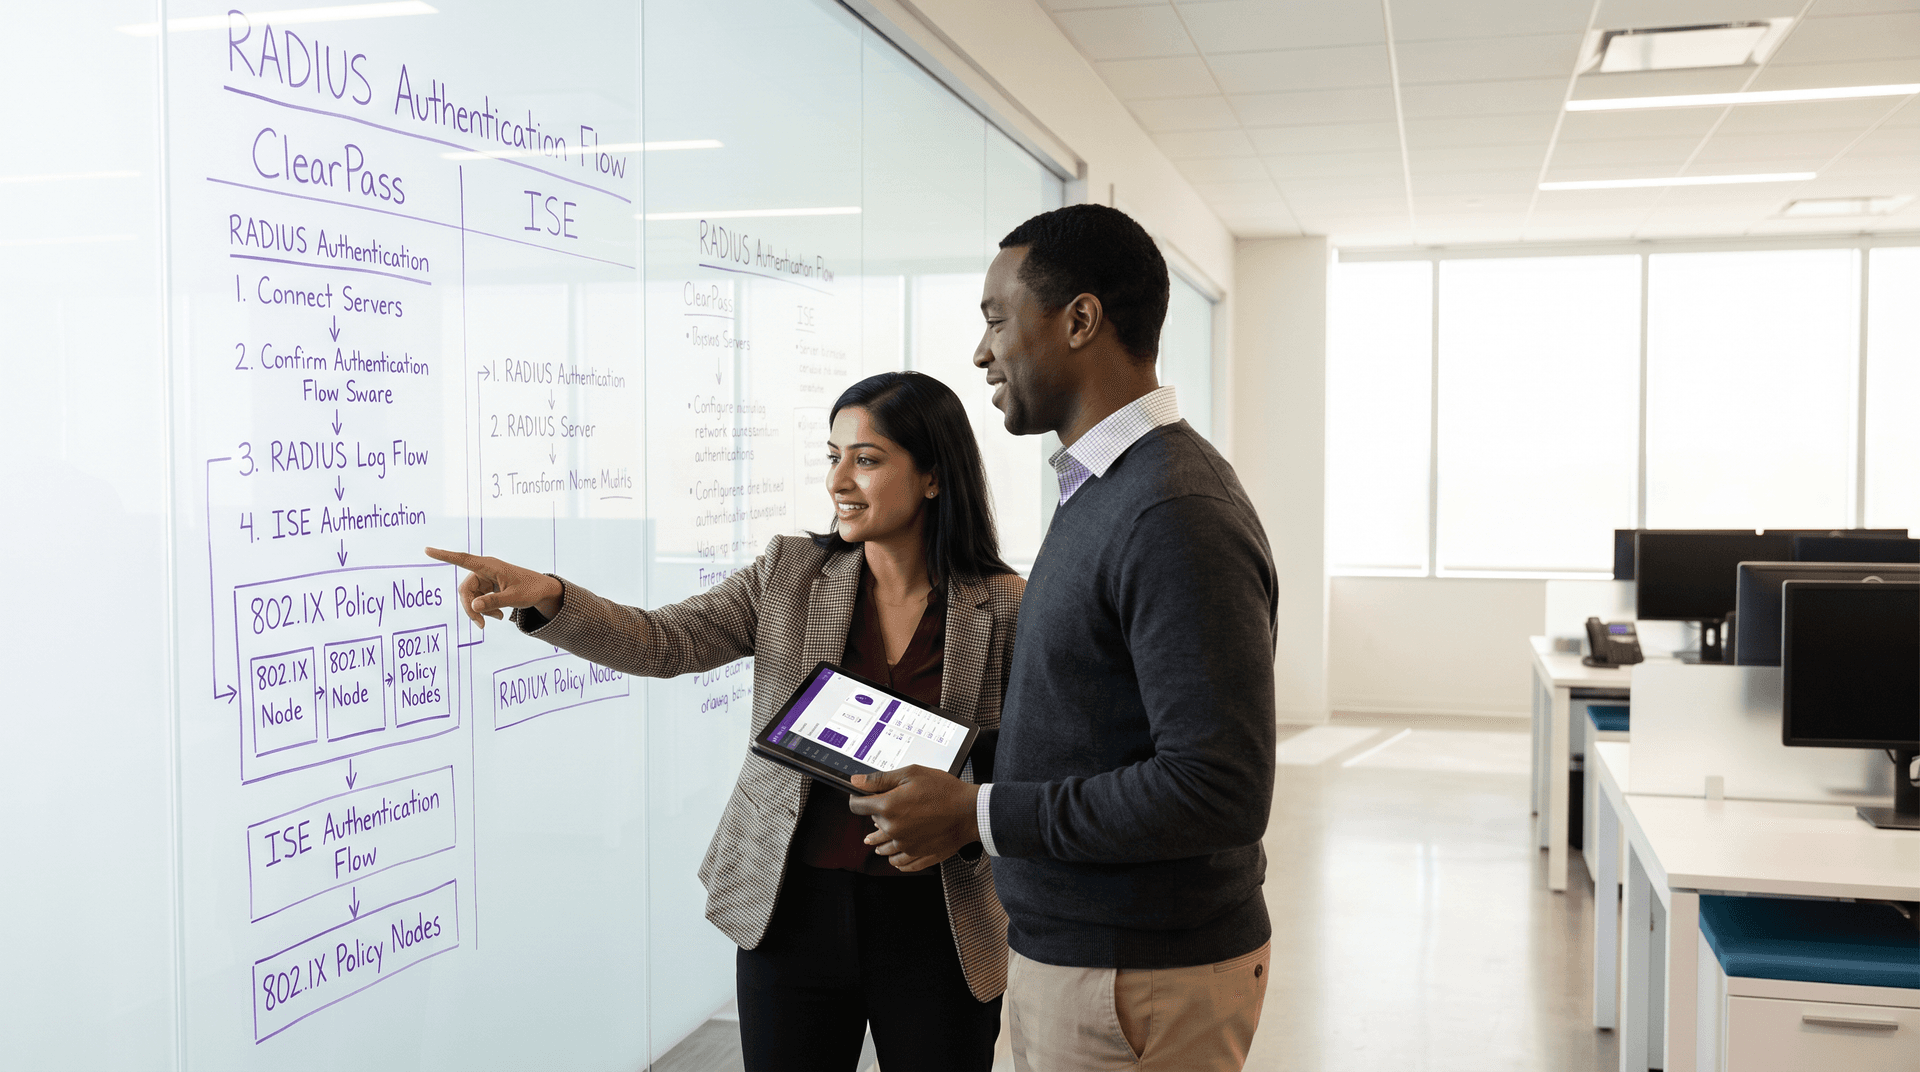
Aruba ClearPass बनाम Cisco ISE: एंटरप्राइज NAC प्लेटफॉर्म की तुलना
Aruba ClearPass Policy Manager और Cisco ISE की तुलना करें। मल्टी-वेंडर RADIUS AAA, 802.1X पॉलिसी इंजन, लाइसेंसिंग लागत और गेस्ट WiFi इंटीग्रेशन का मूल्यांकन करें।
रॉग AP डिटेक्शन: वेन्यू WiFi को इंपर्सनेशन हमलों से सुरक्षित रखना
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों के लिए रॉग एक्सेस पॉइंट्स और इविल ट्विन हमलों का पता लगाने और उन्हें बेअसर करने के लिए वायरलेस इंट्रूश़न प्रिवेंशन सिस्टम (WIPS) को तैनात करने पर एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में डिटेक्शन पद्धतियों, कानूनी सुरक्षा उपायों, अनुपालन आवश्यकताओं और वास्तविक दुनिया के कार्यान्वयन परिदृश्यों को शामिल किया गया है। जो संगठन यहाँ बताई गई रणनीतियों को लागू करते हैं, वे अपनी वायरलेस सुरक्षा स्थिति को मजबूत करेंगे, अनुपालन जोखिम को कम करेंगे, और अपने इन्फ्रास्ट्रक्चर और अपने उपयोगकर्ताओं दोनों को WiFi इंपर्सनेशन खतरों से बचाएंगे।

ISO 27001 गेस्ट WiFi: एक अनुपालन प्राइमर
यह आधिकारिक तकनीकी संदर्भ गेस्ट WiFi परिनियोजन को सीधे ISO 27001:2022 नियंत्रणों से मैप करता है, जिसमें नेटवर्क पृथक्करण, लॉगिंग और जोखिम उपचार आवश्यकताओं का विवरण दिया गया है। यह IT प्रबंधकों और नेटवर्क आर्केक्ट्स को ऑडिट-तैयार साक्ष्य उत्पन्न करने और ISMS आपूर्तिकर्ता आश्वासन जनादेशों को पूरा करने के लिए विक्रेता SOC 2 प्रमाणपत्रों का लाभ उठाने पर व्यावहारिक मार्गदर्शन प्रदान करता है।

गेस्ट WiFi के लिए DNS फ़िल्टरिंग: मैलवेयर और अनुचित सामग्री को ब्लॉक करना
यह मार्गदर्शिका IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों को गेस्ट WiFi नेटवर्क पर DNS फ़िल्टरिंग तैनात करने के लिए एक निश्चित तकनीकी संदर्भ प्रदान करती है। यह DNS-स्तर के थ्रेट ब्लॉकिंग के आर्किटेक्चर, अग्रणी क्लाउड DNS सेवाओं की वेंडर तुलना, चरण-दर-चरण कार्यान्वयन मार्गदर्शन, और हॉस्पिटैलिटी और रिटेल वातावरण से वास्तविक दुनिया के केस स्टडीज़ को कवर करती है। DNS फ़िल्टरिंग सार्वजनिक-फ़ेसिंग नेटवर्क पर मैलवेयर, फ़िशिंग और अनुचित सामग्री के खिलाफ़ रक्षा की सबसे अधिक लागत-प्रभावी पहली पंक्ति है, और यह मार्गदर्शिका टीमों को इसे आत्मविश्वास से और PCI DSS, GDPR और HIPAA आवश्यकताओं के अनुपालन में तैनात करने के लिए सुसज्जित करती है।

गेस्ट WiFi सेशन टाइमआउट: UX और सुरक्षा में संतुलन बनाना
यह गाइड गेस्ट WiFi सेशन टाइमआउट को कॉन्फ़िगर करने के लिए एक व्यावहारिक ढांचा प्रदान करती है, जो मजबूत सुरक्षा के साथ निर्बाध उपयोगकर्ता अनुभव को संतुलित करती है। इसमें IT और वेन्यू ऑपरेशन्स लीडर्स के लिए आइडल टाइमआउट, एब्सोल्यूट टाइमआउट, री-ऑथेंटिकेशन रणनीतियाँ और उद्योग-विशिष्ट परिनियोजन परिदृश्य शामिल हैं।

PEAP-MSCHAPv2: यह अभी भी आम क्यों है, यह जोखिम भरा क्यों है, और इससे आगे कैसे बढ़ें
एक व्यापक तकनीकी संदर्भ गाइड जो PEAP-MSCHAPv2 की महत्वपूर्ण सुरक्षा कमजोरियों का विवरण देती है, जिसमें evil twin हमले और क्रेडेंशियल कैप्चर शामिल हैं। यह IT टीमों के लिए एंटरप्राइज़ WiFi नेटवर्क को सुरक्षित, प्रमाणपत्र-आधारित EAP-TLS प्रमाणीकरण पर माइग्रेट करने के लिए एक व्यावहारिक, विक्रेता-तटस्थ रोडमैप प्रदान करती है।

Zero Trust WiFi आर्किटेक्चर: वेन्यू नेटवर्क पर Zero Trust लागू करना
एक व्यापक तकनीकी संदर्भ गाइड जिसमें विस्तार से बताया गया है कि वेन्यू ऑपरेटर्स एंटरप्राइज WiFi नेटवर्क पर Zero Trust सिद्धांतों को कैसे लागू कर सकते हैं। इसमें हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के परिवेशों को लैटरल मूवमेंट और अनुपालन जोखिमों से सुरक्षित करने के लिए निरंतर सत्यापन, माइक्रो-सेगमेंटेशन और डिवाइस पोस्चर एनफोर्समेंट को शामिल किया गया है।

WiFi प्रशासकों के लिए PKI बुनियादी बातें: प्रमाणपत्र, CAs, और ट्रस्ट चेन
यह तकनीकी संदर्भ गाइड एंटरप्राइज़ WiFi प्रशासकों के लिए पब्लिक की इन्फ्रास्ट्रक्चर (PKI) की मूलभूत अवधारणाओं को समझाती है, जिसमें सर्टिफिकेट अथॉरिटीज, ट्रस्ट चेन और X.509 प्रमाणपत्र शामिल हैं। यह विस्तार से बताती है कि PKI किस प्रकार EAP-TLS पारस्परिक प्रमाणीकरण का समर्थन करता है और हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में IT टीमों के लिए व्यावहारिक परिनियोजन मार्गदर्शन प्रदान करता है। Purple के साथ प्रमाणपत्र-आधारित स्टाफ WiFi प्रमाणीकरण को तैनात करने के लिए PKI को समझना एक अनिवार्य पूर्व-आवश्यकता है।

OpenRoaming आर्किटेक्चर और ऑथेंटिकेशन के लिए अल्टीमेट गाइड
यह गाइड WBA OpenRoaming आर्किटेक्चर पर एक आधिकारिक तकनीकी संदर्भ प्रदान करता है, जिसमें Passpoint फाउंडेशन, RADIUS फेडरेशन, RadSec mTLS सुरक्षा और एंटरप्राइज वेन्यू के लिए चरण-दर-चरण डिप्लॉयमेंट गाइडेंस शामिल है। यह IT मैनेजर्स, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेटर्स को कैप्टिव पोर्टल को निर्बाध, सुरक्षित और अनुपालन वाले WiFi कनेक्टिविटी से बदलने का ज्ञान देता है जो मापने योग्य ROI प्रदान करता है।

WiFi ऑथेंटिकेशन के लिए OCSP और सर्टिफिकेट निरसन
यह व्यापक गाइड एंटरप्राइज WiFi वातावरण में सर्टिफिकेट निरसन के महत्वपूर्ण तंत्रों की खोज करती है, जिसमें CRLs से OCSP में संक्रमण पर ध्यान केंद्रित किया गया है। यह बड़े पैमाने पर, हाई-डेंसिटी नेटवर्क का प्रबंधन करने वाली IT टीमों के लिए व्यावहारिक कार्यान्वयन रणनीतियाँ प्रदान करती है जहाँ रियल-टाइम सुरक्षा और कम लेटेंसी सर्वोपरि हैं।

नेटवर्क एक्सेस कंट्रोल के लिए डिवाइस पोस्चर असेसमेंट
यह तकनीकी गाइड बताती है कि नेटवर्क एक्सेस कंट्रोल (NAC) के लिए डिवाइस पोस्चर असेसमेंट कैसे काम करता है, जिसमें एंटरप्राइज और वेन्यू परिवेशों में Zero Trust WiFi लागू करने के लिए आवश्यक आर्किटेक्चर, MDM इंटीग्रेशन और रेमेडिएशन फ़्लो का विवरण दिया गया है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
