
तकनीकी गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
479 guides

Guest WiFi के लिए SMS बनाम Email सत्यापन: किसे चुनें
गेस्ट WiFi कैप्टिव पोर्टल के लिए SMS और Email सत्यापन विधियों का एक व्यापक, डेटा-संचालित तकनीकी तुलनात्मक विवरण, जिसमें रूपांतरण दर, आर्किटेक्चर, प्रति-सत्यापन लागत, अनुपालन आवश्यकताएं और स्थान-विशिष्ट परिनियोजन अनुशंसाएं शामिल हैं। गेस्ट WiFi साइन-अप फ़्लो को डिज़ाइन या अनुकूलित करने वाले IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों के लिए आवश्यक पठन।

उच्च-घनत्व WiFi डिज़ाइन: स्टेडियम और एरीना की सर्वोत्तम कार्यप्रणालियाँ
यह तकनीकी संदर्भ मार्गदर्शिका 50,000 या अधिक समवर्ती उपयोगकर्ताओं की सेवा करने वाले स्टेडियमों और एरीना में उच्च-घनत्व WiFi डिप्लॉय करने के लिए वरिष्ठ IT नेताओं और नेटवर्क आर्किटेक्ट्स को कार्रवाई योग्य, वेंडर-न्यूट्रल आर्किटेक्चर रणनीतियाँ प्रदान करती है। यह घने वातावरण की RF भौतिकी, एक्सेस पॉइंट घनत्व गणना, चैनल प्लानिंग, बैकहॉल आवश्यकताओं, और WiFi 6 और 6E के विशिष्ट लाभों को कवर करती है। प्रमुख खेल स्थलों के वास्तविक दुनिया के केस स्टडी मापने योग्य परिणाम प्रदर्शित करते हैं, और मार्गदर्शिका सीधे परिचालन और कमर्शियल ROI को संबोधित करती है जो एक अच्छी तरह से डिज़ाइन किया गया स्टेडियम नेटवर्क प्रदान करता है।

वेन्यू ट्रैफ़िक के लिए हीटमैप विश्लेषण: एक व्यावहारिक गाइड
यह तकनीकी संदर्भ गाइड भौतिक वेन्यू में WiFi-आधारित हीटमैप को तैनात करने और उनका विश्लेषण करने के लिए कार्रवाई योग्य रणनीतियाँ प्रदान करती है। यह बताती है कि कैसे IT और ऑपरेशंस लीडर ग्राहक प्रवाह पैटर्न को उजागर करने, बाधाओं को दूर करने और स्थानिक ROI को अनुकूलित करने के लिए मौजूदा नेटवर्क इंफ्रास्ट्रक्चर का लाभ उठा सकते हैं।
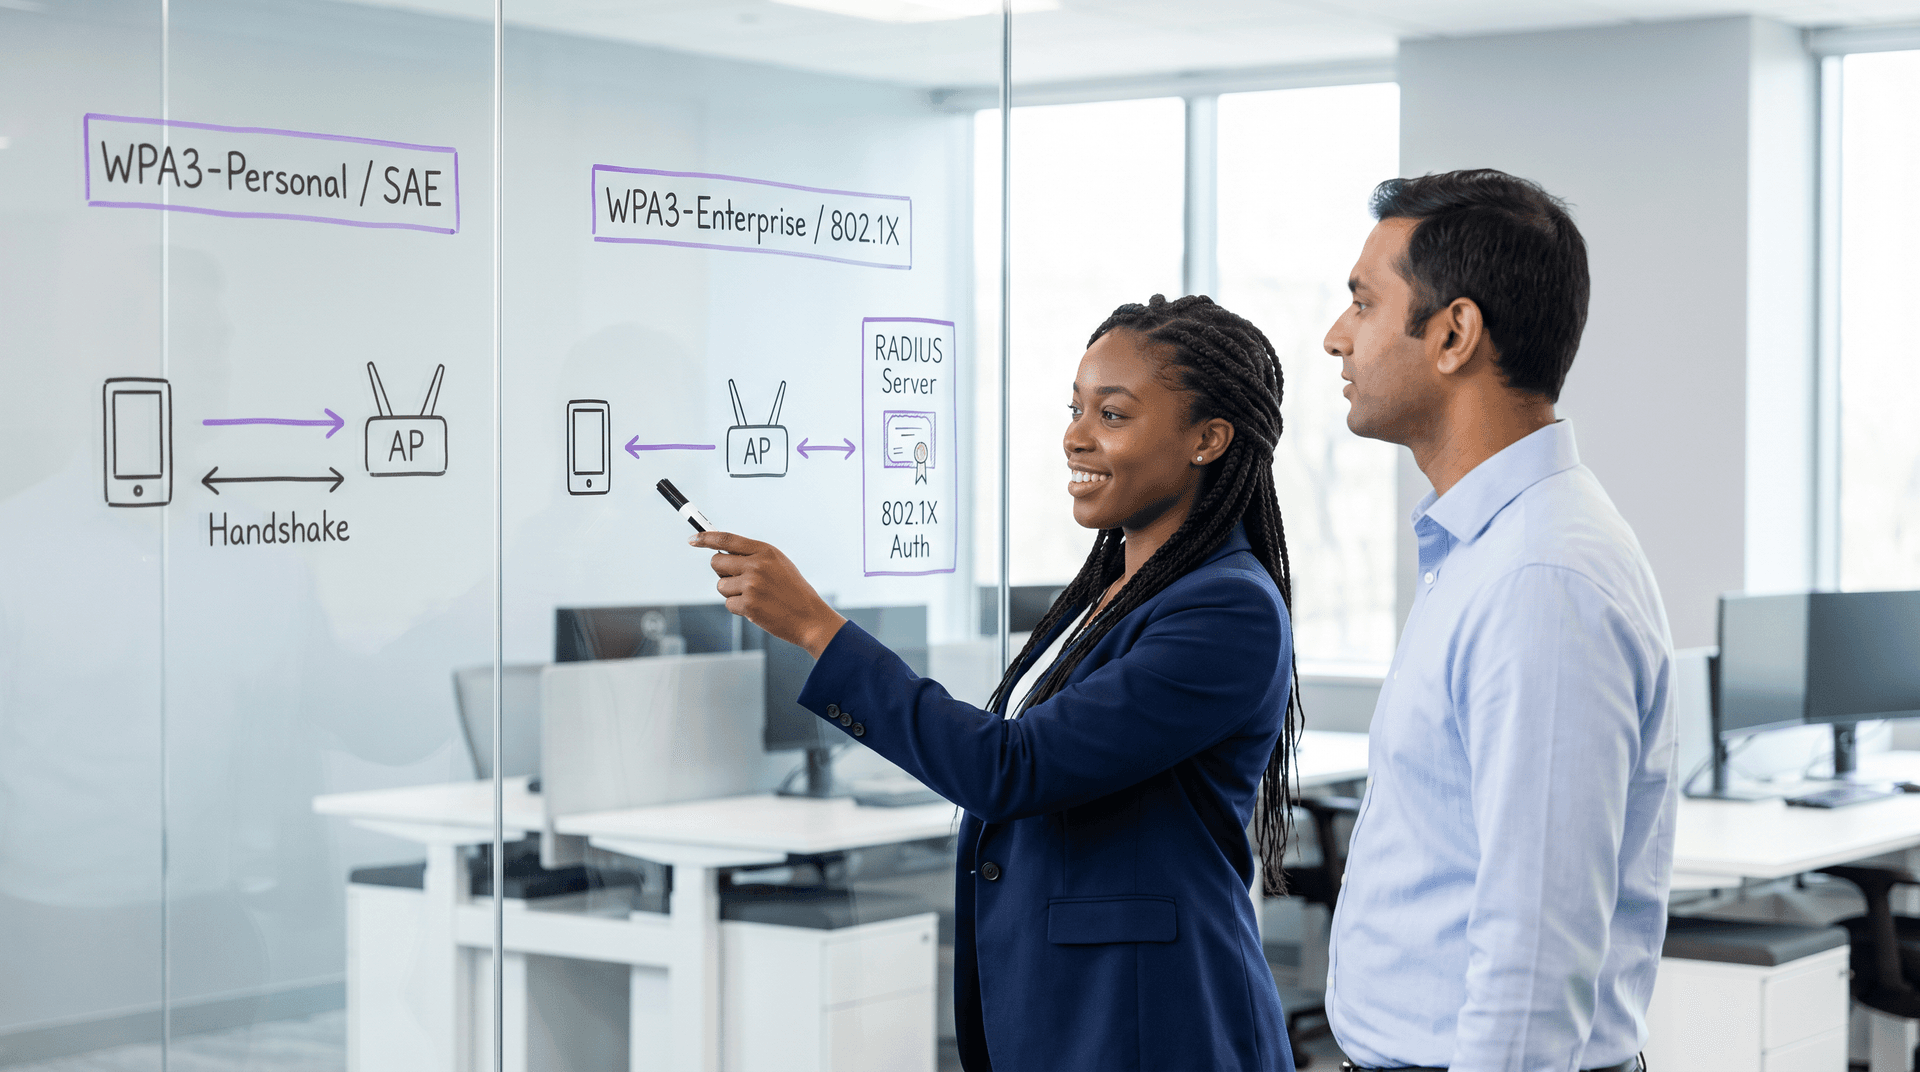
WPA3 Personal बनाम Enterprise: WiFi सुरक्षा तुलना
WPA3 Personal (SAE) बनाम WPA3 Enterprise (802.1X) की तकनीकी तुलना। एन्क्रिप्शन अंतर, RADIUS प्रमाणीकरण और enterprise परिनियोजन चरणों के बारे में जानें।

यूनिवर्सिटी कैंपस WiFi: eduroam, रेजिडेंस हॉल और बड़े पैमाने पर BYOD
यह संदर्भ आर्किटेक्चर यूनिवर्सिटी कैंपस WiFi के लिए उन्नत परिनियोजन रणनीतियाँ प्रदान करता है, जिसमें eduroam फेडरेशन मैकेनिक्स, रेजिडेंस हॉल में प्रति-कमरा VLAN माइक्रो-सेगमेंटेशन, और बड़े पैमाने पर स्वचालित BYOD प्रमाणपत्र ऑनबोर्डिंग शामिल हैं। यह IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षा बढ़ाने, हेल्पडेस्क ओवरहेड को कम करने और शैक्षणिक और आवासीय वातावरण में एक निर्बाध कनेक्टिविटी अनुभव प्रदान करने के लिए वेंडर-न्यूट्रल, तुरंत कार्रवाई योग्य मार्गदर्शन से लैस करता है।

WiFi उपस्थिति द्वारा ट्रिगर किया गया इवेंट-ड्रिवन मार्केटिंग ऑटोमेशन
यह आर्किटेक्चरल रेफरेंस गाइड सीनियर IT और ऑपरेशन्स लीडर्स को WiFi उपस्थिति द्वारा ट्रिगर किए जाने वाले इवेंट-ड्रिवन मार्केटिंग ऑटोमेशन को डिजाइन करने का ब्लूप्रिंट प्रदान करती है। इसमें एंटरप्राइज-स्केल डिप्लॉयमेंट्स के लिए आवश्यक इंफ्रास्ट्रक्चर आवश्यकताएं, लेटेंसी मैनेजमेंट, डुप्लीकेशन रोकने की रणनीतियां और प्राइवेसी अनुपालन फ्रेमवर्क शामिल हैं।

Mailchimp प्लस Purple: WiFi साइन-अप से स्वचालित ईमेल मार्केटिंग
यह आधिकारिक गाइड विवरण देती है कि WiFi साइन-अप से ईमेल मार्केटिंग को स्वचालित करने के लिए Purple के गेस्ट WiFi प्लेटफ़ॉर्म को Mailchimp के साथ कैसे एकीकृत किया जाए। इसमें आर्किटेक्चरल सेटअप, वर्गीकरण टैगिंग रणनीतियाँ, और परिसर के फुटफॉल को व्यस्त डिजिटल ऑडियंस में बदलने के लिए स्वचालित स्वागत यात्राओं (welcome journeys) का कार्यान्वयन शामिल है।

आउटडोर WiFi डिप्लॉयमेंट: वेदरप्रूफिंग, PoE, और मेश विकल्प
यह आधिकारिक गाइड आउटडोर WiFi डिप्लॉयमेंट के लिए महत्वपूर्ण इंजीनियरिंग विचारों का विवरण देती है, जिसमें वेदरप्रूफिंग (IP रेटिंग), लंबी केबल रन के लिए Power over Ethernet (PoE) रणनीतियों, और मेश और वायर्ड बैकहॉल के बीच आर्किटेक्चरल समझौतों पर ध्यान केंद्रित किया गया है। यह प्रतिकूल आउटडोर वातावरण में लचीला, हाई-परफॉर्मेंस कनेक्टिविटी सुनिश्चित करने के लिए IT लीडर्स के लिए व्यावहारिक सिफारिशें प्रदान करती है।
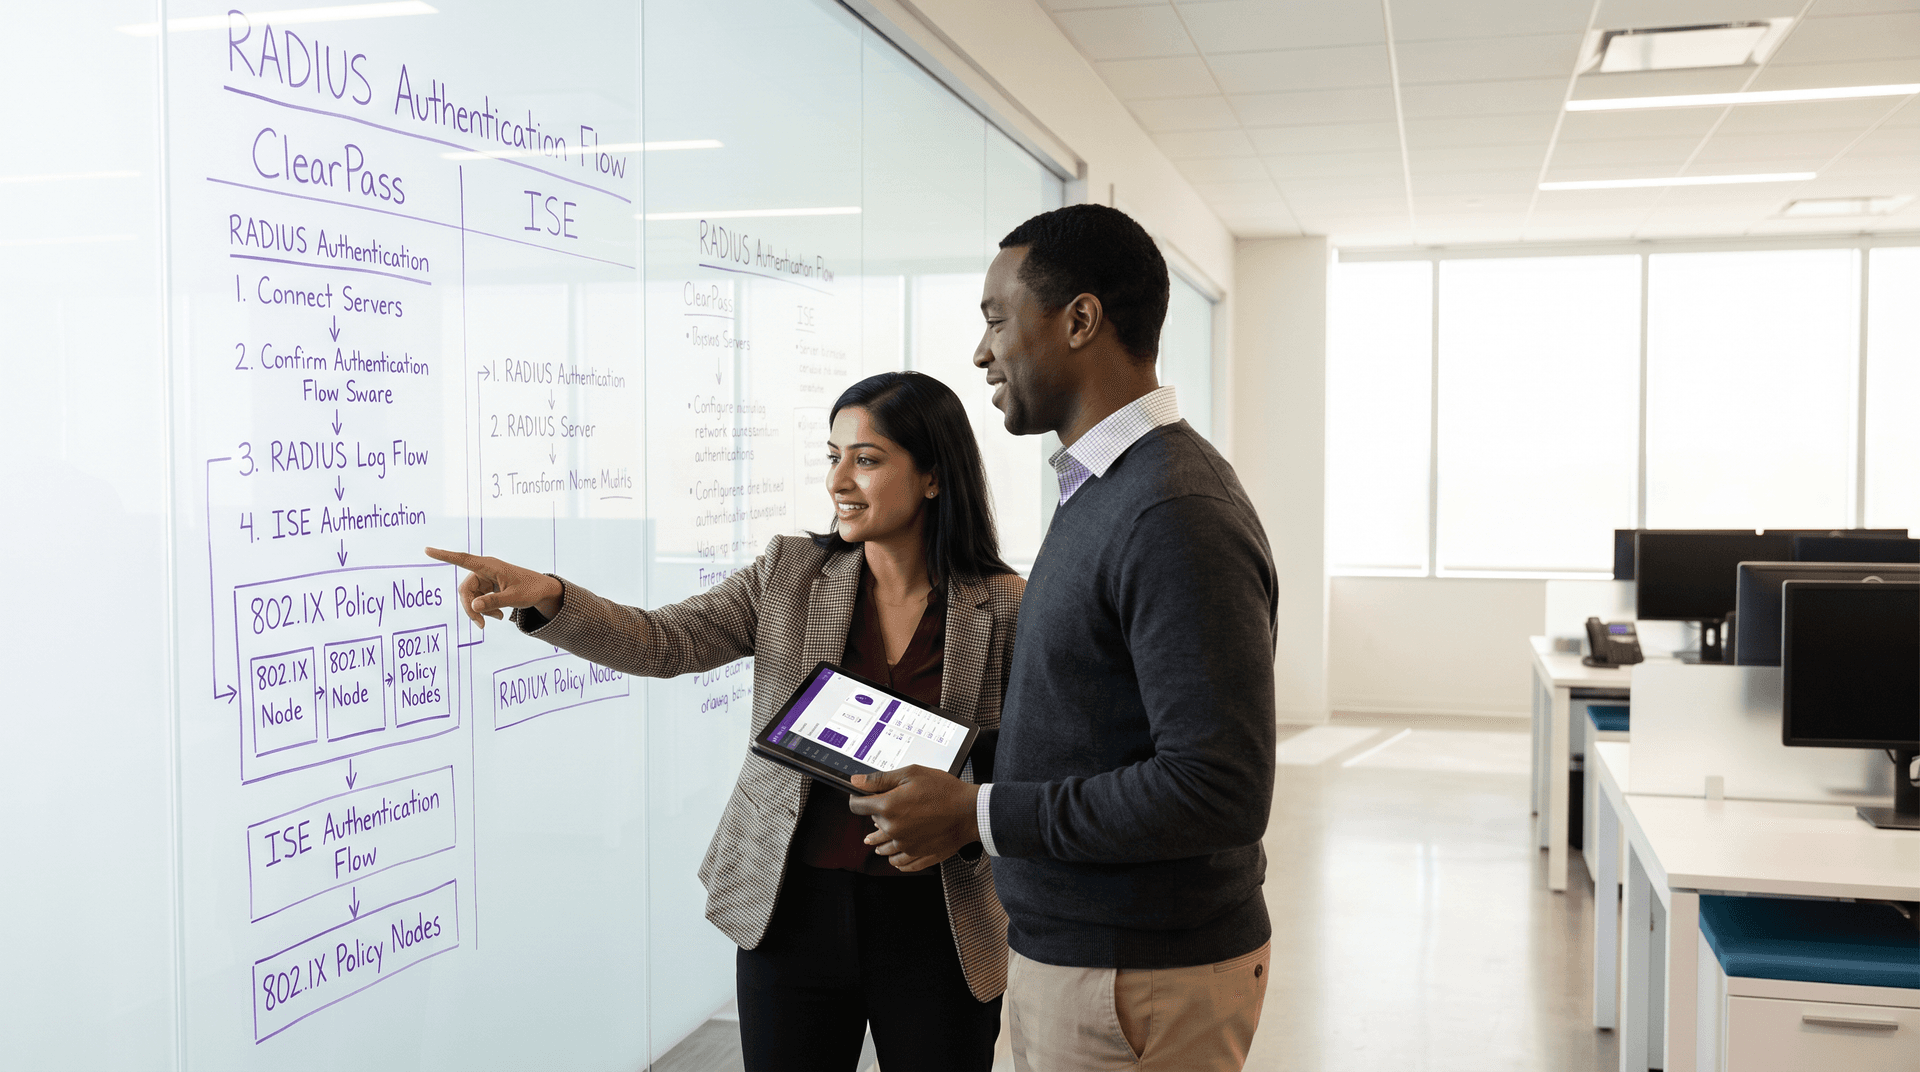
Aruba ClearPass बनाम Cisco ISE: एंटरप्राइज NAC प्लेटफॉर्म की तुलना
Aruba ClearPass Policy Manager और Cisco ISE की तुलना करें। मल्टी-वेंडर RADIUS AAA, 802.1X पॉलिसी इंजन, लाइसेंसिंग लागत और गेस्ट WiFi इंटीग्रेशन का मूल्यांकन करें।

Zapier और Purple के साथ WiFi इवेंट्स को 1,500+ ऐप्स से कनेक्ट करना
यह मार्गदर्शिका Purple WiFi को Zapier के साथ एकीकृत करने के तकनीकी आर्किटेक्चर और व्यावहारिक कार्यान्वयन का विवरण देती है। यह वेन्यू ऑपरेटरों और IT टीमों को कस्टम कोड लिखे बिना CRM सिंक्रोनाइज़ेशन, अतिथि संचार और परिचालन अलर्ट को स्वचालित करने के लिए कार्रवाई योग्य रेसिपीज़ प्रदान करती है।

गेस्ट WiFi पर आयु सत्यापन: गेमिंग, अल्कोहल और एडल्ट वेन्यू के लिए अनुपालन
यह आधिकारिक तकनीकी संदर्भ गाइड कैसीनो, बार और स्टेडियम जैसे उच्च जोखिम वाले स्थानों के लिए गेस्ट WiFi नेटवर्क पर आयु सत्यापन के कार्यान्वयन की खोज करती है। यह अनुपालन रणनीतियों, आर्किटेक्चरल परिनियोजन मॉडल और नियामक आवश्यकताओं और उपयोगकर्ता ऑनबोर्डिंग घर्षण के बीच संतुलन का विवरण देती है.

WiFi 7 MLO की व्याख्या: निर्बाध रोमिंग के लिए मल्टी-लिंक ऑपरेशन
यह तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ नेटवर्क आर्किटेक्ट्स और IT लीडर्स के लिए WiFi 7 मल्टी-लिंक ऑपरेशन (MLO) में एक व्यापक डीप-डाइव प्रदान करती है। यह तीन MLO ऑपरेटिंग मोड (eMLSR, NSTR, और STR) को स्पष्ट करता है, बताता है कि MLO लेगेसी बैंड स्टीयरिंग की जगह कैसे लेता है, और वायरलेस ब्रॉडबैंड एलायंस के वास्तविक दुनिया के परीक्षण डेटा द्वारा समर्थित कार्रवाई योग्य डिप्लॉयमेंट मार्गदर्शन प्रदान करता है। हॉस्पिटैलिटी, रिटेल और बड़े सार्वजनिक स्थानों में वेन्यू ऑपरेटरों को WiFi 7 निवेश निर्णयों का समर्थन करने के लिए ठोस कार्यान्वयन रणनीतियाँ और ROI साक्ष्य मिलेंगे।
रॉग AP डिटेक्शन: वेन्यू WiFi को इंपर्सनेशन हमलों से सुरक्षित रखना
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों के लिए रॉग एक्सेस पॉइंट्स और इविल ट्विन हमलों का पता लगाने और उन्हें बेअसर करने के लिए वायरलेस इंट्रूश़न प्रिवेंशन सिस्टम (WIPS) को तैनात करने पर एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में डिटेक्शन पद्धतियों, कानूनी सुरक्षा उपायों, अनुपालन आवश्यकताओं और वास्तविक दुनिया के कार्यान्वयन परिदृश्यों को शामिल किया गया है। जो संगठन यहाँ बताई गई रणनीतियों को लागू करते हैं, वे अपनी वायरलेस सुरक्षा स्थिति को मजबूत करेंगे, अनुपालन जोखिम को कम करेंगे, और अपने इन्फ्रास्ट्रक्चर और अपने उपयोगकर्ताओं दोनों को WiFi इंपर्सनेशन खतरों से बचाएंगे।

Microsoft Dynamics 365 और गेस्ट WiFi डेटा संवर्धन
यह तकनीकी संदर्भ मार्गदर्शिका Microsoft Dynamics 365 के साथ गेस्ट WiFi डेटा को एकीकृत करने के लिए आवश्यक आर्किटेक्चर, डेटा मॉडलिंग और फ़ील्ड मैपिंग का विवरण देती है। यह IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एकीकृत ग्राहक प्रोफाइल को समृद्ध करने और भौतिक स्थानों में मापने योग्य ROI प्राप्त करने के लिए व्यावहारिक कार्यान्वयन रणनीतियाँ प्रदान करती है।

ISO 27001 गेस्ट WiFi: एक अनुपालन प्राइमर
यह आधिकारिक तकनीकी संदर्भ गेस्ट WiFi परिनियोजन को सीधे ISO 27001:2022 नियंत्रणों से मैप करता है, जिसमें नेटवर्क पृथक्करण, लॉगिंग और जोखिम उपचार आवश्यकताओं का विवरण दिया गया है। यह IT प्रबंधकों और नेटवर्क आर्केक्ट्स को ऑडिट-तैयार साक्ष्य उत्पन्न करने और ISMS आपूर्तिकर्ता आश्वासन जनादेशों को पूरा करने के लिए विक्रेता SOC 2 प्रमाणपत्रों का लाभ उठाने पर व्यावहारिक मार्गदर्शन प्रदान करता है।

गेस्ट WiFi के लिए DNS फ़िल्टरिंग: मैलवेयर और अनुचित सामग्री को ब्लॉक करना
यह मार्गदर्शिका IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों को गेस्ट WiFi नेटवर्क पर DNS फ़िल्टरिंग तैनात करने के लिए एक निश्चित तकनीकी संदर्भ प्रदान करती है। यह DNS-स्तर के थ्रेट ब्लॉकिंग के आर्किटेक्चर, अग्रणी क्लाउड DNS सेवाओं की वेंडर तुलना, चरण-दर-चरण कार्यान्वयन मार्गदर्शन, और हॉस्पिटैलिटी और रिटेल वातावरण से वास्तविक दुनिया के केस स्टडीज़ को कवर करती है। DNS फ़िल्टरिंग सार्वजनिक-फ़ेसिंग नेटवर्क पर मैलवेयर, फ़िशिंग और अनुचित सामग्री के खिलाफ़ रक्षा की सबसे अधिक लागत-प्रभावी पहली पंक्ति है, और यह मार्गदर्शिका टीमों को इसे आत्मविश्वास से और PCI DSS, GDPR और HIPAA आवश्यकताओं के अनुपालन में तैनात करने के लिए सुसज्जित करती है।

मल्टी-साइट WiFi डिप्लॉयमेंट के लिए PoE बजट प्लानिंग
यह गाइड मल्टी-साइट WiFi डिप्लॉयमेंट में Power over Ethernet (PoE) बजट की गणना करने के लिए एक व्यावहारिक ढांचा प्रदान करती है। इसमें WiFi 6E और 7 के लिए PoE++ में संक्रमण, स्विच का आकार तय करने की रणनीतियाँ, और पावर ओवरसब्सक्रिप्शन के जोखिमों को कम करते हुए इंफ्रास्ट्रक्चर को भविष्य के अनुकूल बनाने के तरीके शामिल हैं।

गेस्ट WiFi सेशन टाइमआउट: UX और सुरक्षा में संतुलन बनाना
यह गाइड गेस्ट WiFi सेशन टाइमआउट को कॉन्फ़िगर करने के लिए एक व्यावहारिक ढांचा प्रदान करती है, जो मजबूत सुरक्षा के साथ निर्बाध उपयोगकर्ता अनुभव को संतुलित करती है। इसमें IT और वेन्यू ऑपरेशन्स लीडर्स के लिए आइडल टाइमआउट, एब्सोल्यूट टाइमआउट, री-ऑथेंटिकेशन रणनीतियाँ और उद्योग-विशिष्ट परिनियोजन परिदृश्य शामिल हैं।
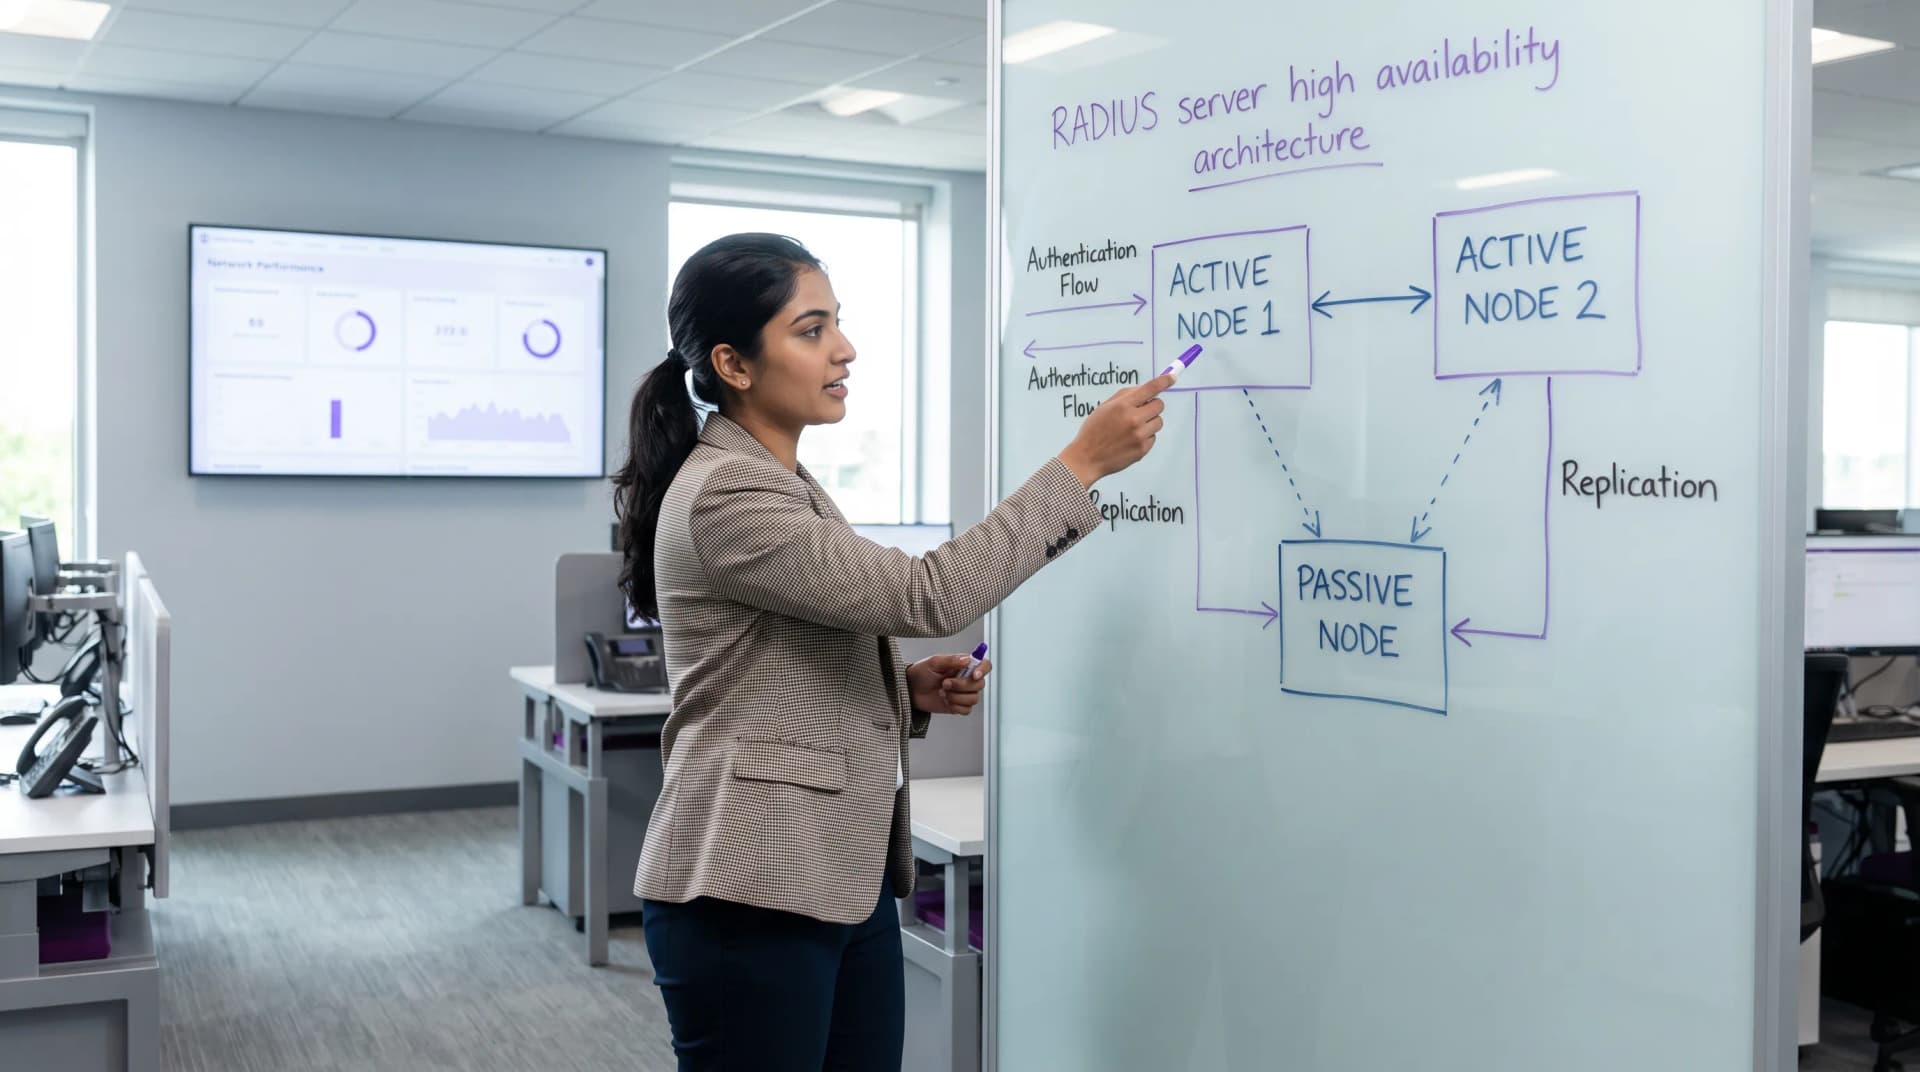
RADIUS सर्वर हाई एवेलेबिलिटी: Active-Active बनाम Active-Passive
RADIUS हाई एवेलेबिलिटी आर्किटेक्चर का मूल्यांकन करने वाले IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक निश्चित तकनीकी संदर्भ मार्गदर्शिका। यह Active-Active और Active-Passive डिप्लॉयमेंट की तुलना करती है, डेटाबेस रेप्लिकेशन आवश्यकताओं का विवरण देती है, और बताती है कि कैसे Cloud RADIUS एंटरप्राइज स्थानों के लिए फ़ेलओवर लेटेंसी को कम करता है।
OFDMA स्पष्टीकरण: WiFi 6 घने वातावरण को कैसे संभालता है
WiFi 6 OFDMA, Resource Units (RUs), और सबकैरियर स्पेसिंग में महारत हासिल करें। जानें कि कैसे 802.11ax कंटेंशन लेटेंसी को समाप्त करता है और उच्च-घनत्व वाले स्थानों की क्षमता को अनुकूलित करता है।

नेटवर्क ऑनबोर्डिंग UX: एक बाधारहित WiFi सेटअप अनुभव डिज़ाइन करना
यह गाइड एक बाधारहित WiFi नेटवर्क ऑनबोर्डिंग UX को डिज़ाइन करने के लिए एक व्यापक तकनीकी ढांचा प्रदान करती है, जिसमें iOS, Android, Windows और macOS पर कैप्टिव पोर्टल डिटेक्शन मैकेनिक्स को शामिल किया गया है, और 802.1X स्टाफ नेटवर्क के लिए सेल्फ-सर्विस सर्टिफिकेट एनरोलमेंट का विवरण दिया गया है। यह IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों को हेल्पडेस्क ओवरहेड को कम करने, पहली बार में कनेक्शन की सफलता दर में सुधार करने और हॉस्पिटैलिटी, रिटेल और कैंपस परिवेशों में GDPR और PCI DSS अनुपालन बनाए रखने के लिए व्यावहारिक रणनीतियों से लैस करती है।

Microsoft Entra ID (Azure AD) WiFi प्रमाणीकरण: Enterprise एकीकरण गाइड
यह तकनीकी गाइड नेटवर्क इंजीनियरों, IT आर्किटेक्ट्स और सिस्टम एडमिनिस्ट्रेटर्स को Microsoft Entra ID (पूर्व में Azure AD) को एंटरप्राइज 802.1X WiFi इन्फ्रास्ट्रक्चर के साथ एकीकृत करने के लिए एक आधिकारिक खाका प्रदान करती है। जानें कि ऑन-प्रिमाइसेस RADIUS सर्वर को कैसे समाप्त किया जाए, Microsoft Intune SCEP और Cloud PKI के माध्यम से पासवर्ड रहित EAP-TLS सर्टिफिकेट कैसे तैनात किए जाएं, और Entra ID सुरक्षा समूहों का उपयोग करके डायनेमिक VLAN असाइनमेंट को स्वचालित कैसे किया जाए।

पासवर्डलेस WiFi ऑथेंटिकेशन: प्री-शेयर्ड कीज़ से आगे बढ़ना
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों को शेयर्ड WiFi पासवर्ड को समाप्त करने और पहचान-आधारित, सर्टिफिकेट-संचालित ऑथेंटिकेशन में माइग्रेट करने के लिए एक व्यावहारिक रोडमैप प्रदान करता है। इसमें PSK-आधारित नेटवर्क की सुरक्षा और अनुपालन विफलताओं, 802.1X और EAP-TLS के तकनीकी आर्किटेक्चर, और IoT और लीगेसी डिवाइसों के लिए एक महत्वपूर्ण ट्रांज़िशन तकनीक के रूप में Identity PSK (iPSK) की भूमिका को शामिल किया गया है। हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वेन्यू ऑपरेटरों को निवेश को सही ठहराने के लिए कार्रवाई योग्य माइग्रेशन रणनीतियाँ, वास्तविक दुनिया के कार्यान्वयन परिदृश्य और मापने योग्य व्यावसायिक परिणाम मिलेंगे।

WiFi पर IoT डिवाइस सेगमेंटेशन: गैर-मानक डिवाइसों को अलग करना
यह मार्गदर्शिका स्थल WiFi नेटवर्क पर गैर-मानक IoT डिवाइसों को सुरक्षित रूप से सेगमेंट करने के लिए व्यावहारिक, एंटरप्राइज-ग्रेड रणनीतियाँ प्रदान करती है। अपने कोर इन्फ्रास्ट्रक्चर को कमजोर स्मार्ट डिवाइसों से बचाने के लिए VLAN आइसोलेशन, MAC-आधारित ऑथेंटिकेशन और सख्त फ़ायरवॉल नीतियों को लागू करना सीखें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
