पारंपारिक Captive Portal अजूनही लोकप्रिय आहेत कारण ते ओळखीचे आहेत, समजवायला सोपे आहेत आणि अनेक वायरलेस कंट्रोलर्सवर उपलब्ध आहेत. आधुनिक गेस्ट WiFi साठी ते एक कमकुवत डिफॉल्ट पर्याय देखील आहेत. स्प्लॅश पेजेस ब्राउझर रिडायरेक्ट, युझर इंटरअॅक्शन आणि बर्याचदा ओपन किंवा शेअर्ड-अॅक्सेस डिझाईन्सवर अवलंबून असतात, तर UK च्या मार्गदर्शनाने चेतावणी दिली आहे की वेब रिडायरेक्ट आणि Captive Portal मध्ये गंभीर सुरक्षा त्रुटी असतात. Jisc मार्गदर्शन
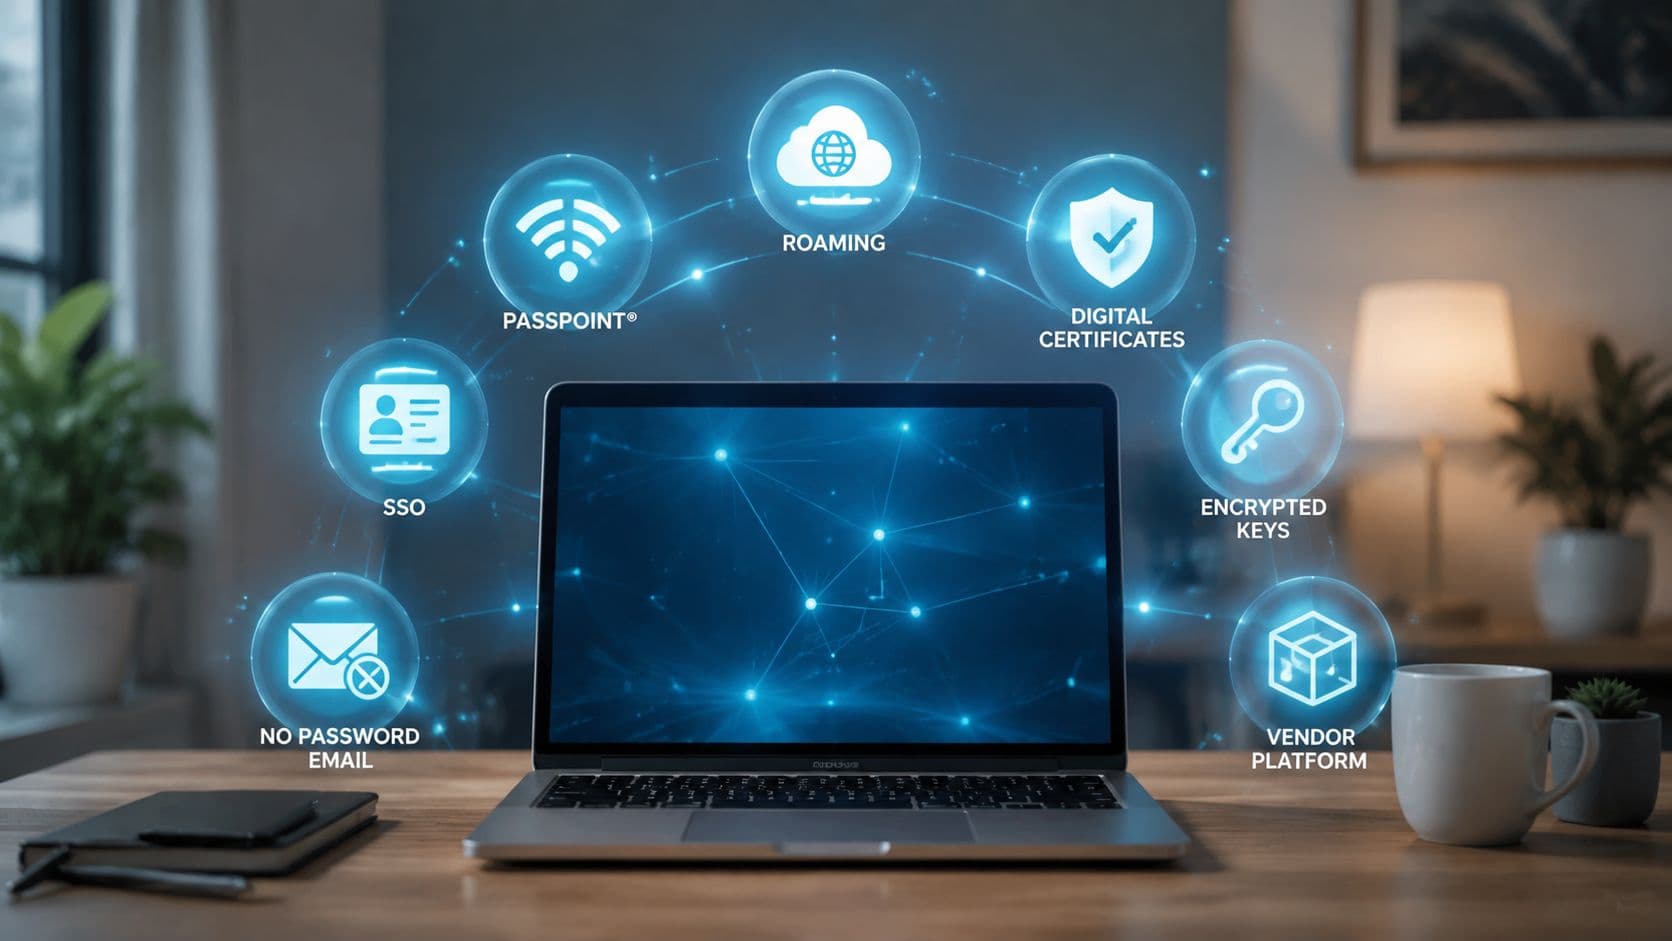
सर्वात मजबूत Captive Portal पर्याय हे केवळ एकाच श्रेणीपुरते मर्यादित नाहीत. OpenRoaming आणि Passpoint हे स्वयंचलित, एन्क्रिप्टेड अतिथी रोमिंगला लक्ष्य करतात. प्रमाणपत्र-आधारित प्रवेश कर्मचारी आणि व्यवस्थापित डिव्हाइसेसना सेवा देतो. SSO हे WiFi पॉलिसीला आयडेंटिटी प्रोव्हाइडर्सशी जोडते, तर iPSK, PPSK आणि MPSK हे लेगसी, IoT आणि मल्टि-टेनंट डिव्हाइसेस हाताळतात. ही सूची त्यांची तुलना फर्स्ट-पॅकेट सुरक्षा, ऑनबोर्डिंग प्रयत्न, डिव्हाइस सुसंगतता, आयडेंटिटी आणि हार्डवेअर अवलंबित्व, रोमिंग वर्तन, प्रशासन आणि वेन्यूच्या योग्यतेनुसार करते. संदर्भासाठी, Madeira Remote Coliving सारख्या वेन्यूला रहिवाशांसाठी सुलभता, कर्मचारी वेगळे करणे आणि एंटरप्राइझ प्रमाणीकरण चालवू न शकणाऱ्या डिव्हाइसेससाठी सपोर्ट आवश्यक असू शकतो.
१. Purple
एकाच WiFi प्लॅटफॉर्मवर गेस्ट रोमिंग, कर्मचारी ओळख आणि डिव्हाइस-स्तरीय ऍक्सेस कंट्रोल्सची आवश्यकता असलेल्या ठिकाणांसाठी Purple अत्यंत योग्य आहे. हे गेस्टसाठी OpenRoaming आणि Passpoint, कर्मचाऱ्यांसाठी प्रमाणपत्र-आधारित EAP-TLS, आणि 802.1X चे समर्थन न करू शकणाऱ्या डिव्हाइसेससाठी iPSK-शैलीतील नियंत्रणे एकत्र करते. याचा परिणाम म्हणजे केवळ आणखी एक स्पॅश पेज मिळण्याऐवजी, वेगवेगळ्या युजर्स आणि डिव्हाइस वर्गांसाठी एक मजबूत ऑथेंटिकेशन लेअर मिळतो.
अतिथी एकदाच प्रमाणीकरण करू शकतात, सामान्यतः ईमेलद्वारे, आणि नंतरच्या भेटींमध्ये कमी प्रयत्नात पुन्हा कनेक्ट होऊ शकतात. Passpoint स्वयंचलित प्रमाणीकरणासाठी डिव्हाइस प्रोव्हिजन करते, ज्यामुळे परत येणाऱ्या वापरकर्त्यांना प्रत्येक वेळी ब्राउझर फ्लो पूर्ण करण्याची आवश्यकता नसते. हीच पद्धत आधीपासूनच यूकेमधील नामांकित साइट्सवर वापरली जात आहे, ज्यात Loughborough University, 22 Bishopsgate, University of the Arts London कॅंपसेस, Oxford आणि Bristol यांचा समावेश आहे, जसे की Jisc-संबंधित डिप्लॉयमेंट मार्गदर्शनात दस्तऐवजीकरण केले आहे. UK मधील OpenRoaming डिप्लॉयमेंट्स
हे विविध युजर प्रकारांमध्ये का काम करते
कर्मचाऱ्यांसाठी, Purple शेअर केलेल्या पासवर्डऐवजी EAP-TLS certificates चा वापर करते. Microsoft Entra ID, Google Workspace आणि Okta मधील इंटिग्रेशन्स ॲक्सेस प्रदान करू शकतात आणि डिरेक्टरी रोल बदलल्यावर तो रद्द करू शकतात. हे मॉडेल हॉस्पिटल्स, ऑफिसेस, युनिव्हर्सिटीज आणि मल्टि - साइट ऑपरेटर्ससाठी योग्य आहे जेथे प्रत्येक कनेक्शन एका वैयक्तिक ओळखीशी जोडलेले असावे लागते.
Purple हे Cisco Meraki, Aruba, Ruckus, Juniper Mist आणि UniFi मधील सुसंगततेसह विद्यमान नेटवर्क हार्डवेअरवर क्लाउड ओव्हरले म्हणून चालते. क्लाउड RADIUS डिझाइन ऑन-प्रिमाइसेस RADIUS सर्व्हर ऑपरेट करण्याची आवश्यकता काढून टाकते, जरी नेटवर्कला अद्याप योग्य RADIUS, चेंज ऑफ ऑथरायझेशन आणि वॉल्ड-गार्डन क्षमतांची आवश्यकता असते.
व्यावहारिक नियम: Purple चे मूल्यांकन केवळ एक पोर्टल उत्पादन म्हणून न करता, मल्टि-क्लास ऍक्सेस प्लॅटफॉर्म म्हणून करा. याचे मूल्य तेव्हाच स्पष्ट होते जेव्हा एकाच डिप्लॉयमेंटद्वारे प्रत्येक ग्रुपला समान लॉगिन प्रक्रिया न देता अतिथी, कर्मचारी, रहिवासी, IoT आणि जुनी डिव्हाइसेस वेगळी करावी लागतात.
अंगभूत अॅनालिटिक्स, CRM कनेक्टर्स आणि मार्केटिंग ऑटोमेशन हे संमती मिळालेल्या फर्स्ट-पार्टी WiFi डेटाला ऑपरेशनल आणि मार्केटिंग इनसाइटमध्ये रूपांतरित करू शकतात. यातील तडजोड म्हणजे व्यावसायिक गुंतागुंत. मोफत Connect गेस्ट टियरमध्ये कदाचित एंटरप्राइझ ऑपरेटरला अपेक्षित असलेले अॅनालिटिक्स, सर्वेक्षण, सुरक्षा वैशिष्ट्ये किंवा ऑटोमेशन समाविष्ट नसू शकते, त्यामुळे एकूण खर्च निवडलेल्या टियर्स आणि अॅड-ऑन्सवर अवलंबून असतो. Purple कडील या Captive Portal मार्गदर्शकाचे पुनरावलोकन करा, नंतर अंतिम निर्णय घेण्यापूर्वी लायसन्सिंग आणि कंट्रोलर आवश्यकतांची खात्री करा.
Purple च्या WiFi प्लॅटफॉर्मचा शोध घ्या
२. SecureW2 JoinNow आणि Cloud RADIUS
SecureW2 हे सर्टिफिकेट-प्रथम दृष्टिकोन स्वीकारते. JoinNow वापरकर्त्यांना उपकरण नोंदणीद्वारे मार्गदर्शन करते, सर्टिफिकेट मिळवते आणि ऑपरेटिंग सिस्टमला सामान्यतः EAP-TLS द्वारे WPA-Enterprise साठी कॉन्फिगर करते. त्या सुरुवातीच्या सेटअप नंतर, पासवर्ड पुन्हा प्रविष्ट न करता किंवा Captive Portal पूर्ण न करता उपकरण थेट WiFi वर ऑथेंटिकेट होऊ शकते.
हे प्लॅटफॉर्म क्लाउड PKI ला Cloud RADIUS आणि Microsoft Entra ID, Okta आणि Google Workspace सारख्या आयडेंटिटी प्रदात्यांच्या विरुद्ध पॉलिसी लूकअपसह एकत्र करते. यामुळे प्रशासकांना युजर, डिव्हाइस किंवा डिरेक्टरी स्थितीनुसार ऍक्सेस नियम लागू करण्याची परवानगी मिळते. कर्मचारी आणि कंत्राटदारांना वेगवेगळे विशेषाधिकार मिळू शकतात, तर एखादा तडजोड केलेला किंवा निघून गेलेल्या युजरचे प्रमाणपत्र शेअर्ड की न बदलता रद्द केले जाऊ शकते.
हे मॉडेल कुठे योग्य ठरते
JoinNow हे विशेषतः व्यवस्थापित उपकरणे किंवा गंभीर BYOD प्रोग्राम असलेल्या कार्यालये, विद्यापीठे आणि वितरित संस्थांसाठी योग्य आहे. हे अतिथी वर्कफ्लोला देखील समर्थन देऊ शकते, परंतु प्रशासकांना अतिथी अनुभवाची रचना काळजीपूर्वक करावी लागेल. सर्टिफिकेट वर्कफ्लो सुरक्षित असतो, तरीही तो साध्या क्लिक-थ्रू पेजच्या तुलनेत अभ्यागताकडून अधिक गोष्टींची मागणी करतो.
याचा फायदा म्हणजे सातत्य. वायरलेसला इस्टेटचा सर्वात कमी नियंत्रित भाग म्हणून सोडण्याऐवजी, समान आयडेंटिटी-आधारित आर्किटेक्चर WiFi, VPN आणि वायर्ड ऍक्सेसचे समर्थन करू शकते. हे शेअर केलेल्या पासवर्डमुळे निर्माण होणारी वारंवार येणारी सपोर्टची समस्या देखील दूर करते, विशेषतः जेव्हा वापरकर्ते वैयक्तिक डिव्हाइसेसवर क्रेडेंशियल्स कॉपी करतात.
खर्च हे संकल्पनात्मक असण्याऐवजी प्रामुख्याने ऑपरेशनल स्वरूपाचे असतात -
- PKI क्षमता: प्रमाणपत्रांसाठी नवीन असलेल्या नेटवर्क टीम्सना नोंदणी, नूतनीकरण, ट्रस्ट चेन आणि निरसन (revocation) समजून घेणे आवश्यक आहे.
- डिव्हाइस कव्हरेज: कर्मचारी, कंत्राटदार आणि BYOD युजर्सद्वारे वापरल्या जाणार्या ऑपरेटिंग सिस्टम आणि मालकी मॉडेल्ससाठी समर्थनाची खात्री करा.
- बजेटची स्पष्टता: SecureW2 कोट-आधारित किंमती वापरते, त्यामुळे आपण एक विश्वासार्ह बिझनेस केस तयार करण्यापूर्वी शोध प्रक्रिया आवश्यक असते.
SecureW2 हा सुरक्षेच्या दृष्टीने एक मजबूत पर्याय आहे, परंतु तो सर्वात चांगला अतिथी विपणन प्लॅटफॉर्म असेलच असे नाही. जर त्या ठिकाणाला कर्मचाऱ्यांच्या प्रमाणपत्रांसह रोमिंग, विश्लेषण आणि संमती मिळालेली फर्स्ट-पार्टी एंगेजमेंट हवी असेल, तर केवळ Cloud RADIUS या सर्व गोष्टी पूर्ण करेल असे गृहीत धरण्याऐवजी आवश्यक कार्यांची तुलना करा.
३. RUCKUS Cloudpath Enrollment System
Cloudpath हे गाईडेड एनरोलमेंट आणि पॉलिसी एन्फोर्समेंटच्या भोवती तयार केले गेले आहे. युजर एनरोलमेंट SSID मध्ये जॉइन होतो, सेल्फ-सर्व्हिस प्रोसेस फॉलो करतो आणि प्रति-डिव्हाइस सर्टिफिकेट मिळवतो. त्यानंतर ही सिस्टम डिव्हाइसला प्रोटेक्टेड 802.1X SSID वर हलवते, ज्यामुळे स्प्लॅश पेजेसवरील दैनंदिन अवलंबित्व कमी होते.
ते स्थलांतर हे महत्त्वाचे ऑपरेशनल वैशिष्ट्य आहे. एक Captive Portal ब्राउझर सत्राचे ऑथेंटिकेशन करू शकते, परंतु ते उपकरण आणि नेटवर्क दरम्यान दीर्घकाळ टिकणारा, व्यवस्थापित संबंध निर्माण करेलच असे नाही. Cloudpath ते करते, ज्यामुळे वारंवार प्रवेश करणे सोपे होते आणि प्रशासकांना पॉलिसी निर्णयांसाठी अधिक मजबूत आधार मिळतो.
मिक्स्ड डिव्हाइस सपोर्टचा प्रॅक्टिकल फायदा
Cloudpath हे 802.1X वापरू न शकणाऱ्या उपकरणांसाठी डायनॅमिक PSK आणि खाजगी PSK मॉडेल्सना देखील समर्थन देते. आदरातिथ्य, शिक्षण, निवासी इमारती आणि IoT-heavy वातावरणात हे महत्त्वाचे ठरते. प्रिंटर, सेन्सर किंवा जुने ग्राहक उपकरण कदाचित सर्टिफिकेट नोंदणी हाताळू शकत नाही, परंतु ते बऱ्याचदा पॉलिसी किंवा VLAN शी मॅप केलेली अनन्यपणे नियुक्त केलेली की वापरू शकतात.
याचा परिणाम म्हणजे एका सामायिक पासवर्ड आणि संपूर्ण एंटरप्राइझ ऑथेंटिकेशन मधील एक उपयुक्त पूल आहे. प्रत्येक की एखाद्या उपकरणाशी, रहिवाशाशी किंवा भूमिकेशी जोडली जाऊ शकते, ज्यामुळे प्रशासकांना संपूर्ण SSID क्रेडेंशियल न बदलता प्रवेश रद्द किंवा वेगळा करण्याची अनुमती मिळते.
Cloudpath हे RUCKUS इन्फ्रास्ट्रक्चरवर सर्वात जास्त प्रभावी ठरते, जेथे वर्कफ्लो आणि दस्तऐवजीकरण वायरलेस प्लॅटफॉर्मशी तंतोतंत जुळतात. संकरित इन्फ्रास्ट्रक्चरसाठी अधिक डिझाइन कामाची आवश्यकता असते, विशेषतः कंट्रोलर इंटिग्रेशन, पॉलिसी एक्स्चेंज आणि वेगवेगळ्या वेंडर्समधील PPSK च्या अचूक वर्तनाबाबत. काही नेटवर्क टीम्सना रोलआउट दरम्यान DPSK ऑपरेटिंग मॉडेल आव्हानात्मक देखील वाटू शकते.
Cloudpath सर्वोत्तम काम करते जेव्हा एखादी ऑर्गनायझेशन ऑनबोर्डिंगला अधिक सुरक्षीत SSIDs वर कंट्रोल मायग्रेशन म्हणून पाहते, ना की फक्त एक सुंदर लॉगिन पेज म्हणून.
शिक्षण संस्था, हॉटेल्स आणि बहु-निवासी मालमत्ता यासाठी हे अत्यंत योग्य आहे. जर इस्टेट अनेक WLAN व्हेंडर वापरत असेल, तर त्याची निवड करण्यापूर्वी इंटरऑपरेबिलिटीचे मूल्यांकन करा. हे Cloudpath comparison अधिक व्यापक क्लाउड ओव्हरलेच्या संदर्भात निर्णय घेण्यास मदत करू शकते.
४. HPE Aruba ClearPass आणि Central NAC Air Pass
Aruba चा दृष्टिकोन Passpoint आणि OpenRoaming क्षमतांसह मॅच्युअर नेटवर्क ऍक्सेस कंट्रोल सिस्टम एकत्रित करतो. ClearPass हे AAA, डिव्हाइस प्रोफाइलिंग, ऑनबोर्डिंग आणि पॉलिसी एन्फोर्समेंट प्रदान करते, तर Central NAC Air Pass सहभागी युजर्स आणि वेन्यूसाठी अधिक रोमिंगचा अनुभव देण्यास मदत करते.
हे एका हलक्या-फुलक्या पोर्टलच्या पर्यायापेक्षा एक सखोल एंटरप्राइझ आर्किटेक्चर आहे. प्रशासक कर्मचारी, कंत्राटदार, गेस्ट, BYOD आणि डिव्हाइसेससाठी स्वतंत्र पॉलिसी तयार करू शकतात, नंतर त्या पॉलिसी ओळख, प्रमाणपत्र स्थिती, डिव्हाइस प्रोफाइल किंवा नेटवर्क स्थानानुसार लागू करू शकतात. जेव्हा पारंपारिक गेस्ट प्रक्रिया आवश्यक असते तेव्हा ClearPass गेस्ट स्पॉन्सरशिप वर्कफ्लोला देखील समर्थन देते.
Aruba इस्टेट्सनी याचा विचार का करावा
Passpoint अतिथी मॉडेल बदलून टाकते. अभ्यागत आल्यावर प्रत्येक वेळी ब्राउझर स्प्लॅश पेज दाखवण्याऐवजी, उपकरणाला एक प्रोफाइल प्राप्त होते आणि जेव्हा सुसंगत नेटवर्क दिसते तेव्हा ते स्वयंचलितपणे ऑथेंटिकेट होते. हे विशेषतः कॅम्पस, सार्वजनिक क्षेत्रातील मालमत्ता, वाहतूक-लगतची ठिकाणे आणि वारंवार येणारे अभ्यागत असलेल्या संस्थांसाठी उपयुक्त आहे.
UK मधील सार्वजनिक क्षेत्रातील WiFi एक उपयुक्त तुलना प्रदान करते. GovWifi कर्मचारी आणि अभ्यागतांना एकदाच साइन अप करण्याची आणि सहभागी इमारतींमध्ये स्वयंचलितपणे कनेक्ट होण्याची परवानगी देते, ज्यासाठी त्यांच्या केंद्रीय ऑथेंटिकेशन फ्लोमध्ये AES आणि EAP-PEAP/MS-CHAPv2 सह WPA2-Enterprise चा वापर केला जातो.GovWifi गोपनीयता मार्गदर्शन हे मॉडेल हे स्पष्ट करते की शेअर्ड पासवर्ड किंवा वारंवार होणाऱ्या पोर्टल रिडायरेक्टपेक्षा प्रति-युझर क्रेडेंशियल्स आणि नेटवर्क सेगमेंटेशन का अधिक फायदेशीर ठरू शकते.
Aruba ची कमजोरी त्याची गुंतागुंत आहे. ClearPass डिझाइन, लायसन्सिंग, सर्टिफिकेट्स, Passpoint प्रोफाइल्स, RADIUS आणि पॉलिसी डिपेंडन्सीज या सर्वांसाठी काळजीपूर्वक नियोजनाची आवश्यकता असते. MAC रँडमायझेशनमुळे क्लासिक पोर्टल ओळखणे देखील अविश्वसनीय बनू शकते, ज्यामुळे जुना रिडायरेक्ट - आधारित वर्कफ्लो दुरुस्त करण्याचा प्रयत्न करण्याऐवजी सर्टिफिकेट्स किंवा Passpoint वापरण्याच्या बाजूने अधिक बळ मिळते.
HPE Aruba Central NAC Air Pass
५. Cisco Identity Services Engine आणि Cisco Spaces OpenRoaming
Cisco ISE हे या संयोजनातील पॉलिसी इंजिन आहे. ते एंटरप्राइझ AAA, सर्टिफिकेट-आधारित 802.1X, BYOD ऑनबोर्डिंग, उपकरण प्रोफाइलिंग आणि अतिथी प्रवेश वर्कफ्लो हाताळते. Cisco Spaces OpenRoaming स्वयंचलित अभ्यागत कनेक्टिव्हिटीसाठी एक फेडरेटेड मार्ग जोडते, ज्यामुळे परत येणाऱ्या वापरकर्त्याला पोर्टलशी संवाद साधण्याची आवश्यकता कमी होते.
ISE अशा संस्थांसाठी योग्य आहे ज्या आधीपासूनच Cisco वायरलेस, स्विचिंग आणि आयडेंटिटी कंट्रोल्स वापरतात. हे प्रमाणपत्राची स्थिती तपासू शकते, आयडेंटिटी आणि डिव्हाइस संदर्भाद्वारे पॉलिसी लागू करू शकते, आणि जिथे पोर्टल आवश्यक असते तिथे स्पॉन्सर्ड किंवा सेल्फ-सर्व्हिस अतिथी प्रवेशास सपोर्ट करू शकते. ही व्याप्ती मोठ्या मालमत्तांसाठी योग्य ठरते, परंतु याचा अर्थ असाही होतो की प्रशासकांना डिप्लॉयमेंटपूर्वी संपूर्ण प्रमाणीकरण मार्ग मॅप करणे आवश्यक आहे.
OpenRoaming हा गेस्टसाठीचा एक वेगळा आणि महत्त्वाचा फरक आहे. WiFi अलायन्सने युरोपियन सार्वजनिक ठिकाणी Passpoint कनेक्टिव्हिटीचे वर्णन केले आहे आणि ट्रॅफलगर स्क्वेअर येथे लंडनमधील एका केंद्रीय डिप्लॉयमेंटचा उल्लेख केला आहे.WiFi Alliance Passpoint डिप्लॉयमेंट याची ऑपरेशनल संकल्पना सोपी आहे. एका डिव्हाइसची एकदाच तरतूद केली जाते, नंतर ते पुन्हा-पुन्हा स्थानिक वेब लॉगिन पायऱ्या फॉलो करण्याऐवजी फेडरेशन आणि स्वयंचलित ऑथेंटिकेशनचा वापर करते.
मुख्य तडजोड
Cisco ची इकोसिस्टम खोली हा एक फायदा किंवा मर्यादा असू शकते. Cisco WLAN इस्टेट नेटिव्ह इंटिग्रेशन्सचा प्रभावीपणे वापर करू शकते, तर मल्टी-व्हेंडर वातावरणाने RADIUS गुणधर्म, रोमिंग फेडरेशन, पॉलिसी अंमलबजावणी आणि सपोर्ट बाउंड्रीज प्रमाणित केल्या पाहिजेत. स्पेसच्या क्षमता देखील लायसन्सिंगवर अवलंबून असतात, त्यामुळे केवळ उत्पादनाचे नाव उपलब्ध वैशिष्ट्यांचा संच परिभाषित करत नाही.
त्यामुळे Cisco ISE तिथेच सर्वात प्रभावी ठरते जिथे डिप्लॉयमेंट सुलभतेपेक्षा सेंट्रलाइज्ड पॉलिसी आणि एंटरप्राइझ इंटिग्रेशनला जास्त महत्त्व असते. केवळ स्वतंत्र अतिथी इंटरनेटची आवश्यकता असलेल्या लहान ठिकाणासाठी हे कदाचित जास्त वाटू शकते, परंतु आरोग्य सेवा, उच्च शिक्षण, विमानतळ आणि मोठ्या कॉर्पोरेट इस्टेटसाठी हे योग्य असू शकते.
Cisco Spaces आणि Purple ची तुलना करा
Cisco Identity Services Engine
६. Juniper Mist Access Assurance सह Passpoint आणि MPSK
Juniper Mist अनेक पर्याय ऑफर करते कारण वेगवेगळ्या डिव्हाइसेसना वेगवेगळ्या ऑथेंटिकेशन पद्धतींची आवश्यकता असते. Passpoint आणि OpenRoaming सुसंगत अतिथी डिव्हाइसेसना सेवा देतात, Access Assurance क्लाउड NAC आणि AAA पॉलिसी प्रदान करते, आणि Multiple PSK किंवा Private PSK जुन्या, IoT आणि विशेष एंडपॉइंट्सना सपोर्ट करते.
हे संयोजन संमिश्र वातावरणात उपयुक्त ठरते. परत येणारा व्हिजिटर प्रोव्हिजन केलेले Passpoint प्रोफाइल वापरू शकतो, कर्मचारी आयडेंटिटी पॉलिसीद्वारे ऑथेंटिकेट करू शकतो आणि IoT डिव्हाइस रोल किंवा VLAN मॅपिंगसह वैयक्तिक PSK मिळवू शकते. SSID शेअर केलेले असल्यामुळे ॲडमिनिस्ट्रेटरला प्रत्येक एंडपॉइंटला एकाच पद्धतीचा वापर करण्यासाठी भाग पाडावे लागत नाही.
Mist चे क्लाउड मॉडेल देखील तपशीलवार WLAN आणि एंडपॉइंट टेलिमेट्री प्रदान करते. हे टीम्सना ऑथेंटिकेशन अयशस्वी होण्यामागील कारणे शोधण्यास, डिव्हाइस क्लासेस ओळखण्यास आणि पॉलिसी निर्णयांचा ॲक्सेसवर कसा परिणाम होतो हे समजून घेण्यास मदत करू शकते. जेथे संस्था सुरक्षित रोमिंग फेडरेशनमध्ये सहभागी होते आणि रोमिंग घटकांमधील सुरक्षित संवादाची आवश्यकता असते, तेथे RadSec सपोर्ट अत्यंत महत्त्वाचा ठरतो.
डिव्हाइस क्लासनुसार निवड केली पाहिजे
सुसंगत गेस्ट डिव्हाइसेससाठी Passpoint हा सर्वात सोपा पर्याय आहे कारण तो वारंवार होणारा ब्राउझर संवाद काढून टाकतो. 802.1X क्षमता नसलेल्या डिव्हाइसेससाठी MPSK किंवा PPSK अधिक व्यावहारिक आहे, परंतु तरीही ते की (keys) जारी करणे, संग्रहित करणे आणि रद्द करण्यासाठी एक प्रशासकीय प्रक्रिया तयार करते. Access Assurance केंद्रीय पॉलिसी जोडते, जरी प्रशासकांनी निवडलेल्या परवान्यामध्ये कोणती कार्ये समाविष्ट आहेत याची खात्री केली पाहिजे.
Mist हे प्रत्येक पोर्टल फंक्शनसाठी युनिव्हर्सल पर्याय नाही. जर वेन्यूला अजूनही ब्रँडेड पेजेस, सर्व्हे किंवा सविस्तर गेस्ट डेटा कॅप्चरची आवश्यकता असेल, तर नेटवर्क कंट्रोल्ससह थर्ड-पार्टी पोर्टलची आवश्यकता असू शकते. यामुळे ऍडमिनिस्टर करण्यासाठी दोन सिस्टम्स आणि ट्रबलशूट करण्यासाठी दोन जागा तयार होऊ शकतात.
Juniper Mist वायरलेस डॉक्युमेंटेशन
७. ExtremeCloud IQ सह PPSK आणि ExtremeGuest
ExtremeCloud IQ हे PPSK चा वापर करून वापरकर्त्यांना किंवा डिव्हाइसेसना स्वतंत्र की प्रदान करते आणि त्याच वेळी व्यावहारिक शेअर-SSID मॉडेल देखील राखते. प्रशासक प्रत्येक की एका रोल, पॉलिसी किंवा VLAN शी जोडू शकतात, ज्यामुळे एकाच पासवर्डपेक्षा अधिक जबाबदारी निर्माण होते आणि प्रमाणपत्र-आधारित 802.1X चा संपूर्ण ऑनबोर्डिंग भार टळतो.
रेसिडेन्शियल इमारती, अतिथी नेटवर्क आणि IoT इन्फ्रास्ट्रक्चरसाठी हा एक उपयुक्त सुवर्णमध्य आहे. एखादा रहिवासी, कंत्राटदार किंवा डिव्हाइस वैयक्तिक क्रेडेंशियल मिळवू शकतो, तर नेटवर्क इतर प्रत्येक युझरला व्यत्यय न आणता ते क्रेडेंशियल रद्द करू शकते. हे संपूर्ण PKI डिप्लॉयमेंटपेक्षा सोपे आहे, जरी हे तशाच प्रकारचे सर्टिफिकेट लाइफसायकल कंट्रोल्स ऑफर करत नाही.
ExtremeGuest अजूनही कुठे उपयोगात पडते
ExtremeCloud IQ हे 802.1X, SAML SSO आणि इतर वायरलेस सुरक्षा पर्यायांना देखील सपोर्ट करते. जेव्हा एखाद्या ठिकाणाला अटी स्वीकारण्यासाठी, अतिथी नोंदणीसाठी किंवा ब्रँडेड ॲक्सेस प्रवासासाठी पारंपारिक पोर्टलची आवश्यकता असते, तेव्हा ExtremeGuest उपलब्ध राहते. यामुळे ऑपरेटर्सना मायग्रेशनचा मार्ग मिळतो, परंतु पोर्टल कायम ठेवल्याने त्या युझर ग्रुपसाठी ब्राउझरमधील अडथळा पूर्णपणे दूर होत नाही.
PPSK ची उपलब्धता संबंधित लायसन्स टियरवर अवलंबून असते, त्यामुळे डिप्लॉयमेंटची रचना करण्यापूर्वी पात्रतेची खात्री करा. जर संस्थेने नंतर OpenRoaming जोडण्याची अपेक्षा केली असेल तर हेच लागू होते. रोमिंग फेडरेशनसाठी सुरुवातीच्या PPSK रोलआउटच्या पलीकडे अतिरिक्त घटक आणि इंटिग्रेशन कामाची आवश्यकता असू शकते.
जेव्हा सध्याची WLAN इस्टेट आधीपासूनच तिचे क्लाउड मॅनेजमेंट प्लॅटफॉर्म वापरत असते आणि तात्काळ समस्या शेअर केलेल्या पासवर्डच्या जोखमीची असते, तेव्हा Extreme हा एक व्यावहारिक पर्याय ठरतो. परंतु जर व्यवसायाला फेडरेटेड गेस्ट रोमिंग, कर्मचारी प्रमाणपत्रे, CRM डेटा आणि मल्टि-व्हेंडर हार्डवेअरसाठी एकाच प्रणालीची आवश्यकता असेल तर हा पर्याय तितकासा प्रभावी ठरत नाही.
Captive Portal पर्यायांची ७-प्रकारची तुलना
| सोल्यूशन | 🔄 अंमलबजावणीची क्लिष्टता | 💡 संसाधनांची आवश्यकता | 📊 अपेक्षित परिणाम | आदर्श वापर प्रकरणे | ⭐ मुख्य फायदे / ⚡ कार्यक्षमता |
|---|---|---|---|---|---|
| Purple | मध्यम, क्लाउड RADIUS ओव्हरले; जलद रोलआउट परंतु काही नेटवर्क कॉन्फिगरेशन आवश्यक | कमी - मध्यम, क्लाउड सेवा + सुसंगत कंट्रोलर्स; पूर्ण मूल्यासाठी सशुल्क ॲड-ऑन्स | उच्च, अखंड अतिथी/कर्मचारी प्रमाणपत्र प्रवेश; ROI साठी अंगभूत विश्लेषण (analytics) | किरकोळ विक्री, आदरातिथ्य (hospitality), स्टेडियम, रुग्णालये, बहु-भाडेकरू ठिकाणे | ⭐ Enterprise सुरक्षा, OpenRoaming/Passpoint, CRM/मार्केटिंग एकत्रीकरण ⚡ जलद लाईव्ह जाण्याचा वेळ |
| SecureW2 JoinNow + Cloud RADIUS | मध्यम - उच्च, PKI संकल्पना आणि डिव्हाइस ऑनबोर्डिंग वर्कफ्लो | मध्यम, क्लाउड PKI, IdP एकत्रीकरण; कोट/शोध शिफारसीय | उच्च, WiFi/VPN/वायर्डवर पासवर्डशिवाय 802.1X; कॅप्टिव्ह पोर्टल्स कमी करते | संस्था-व्यापी प्रमाणपत्र-आधारित प्रवेश शोधत असलेले उपक्रम | ⭐ मजबूत PKI ऑटोमेशन आणि IdP सपोर्ट ⚡ स्वयंचलित नावनोंदणी रोलआउटला गती देते |
| RUCKUS Cloudpath Enrollment System | मध्यम, मार्गदर्शित सेल्फ-सर्व्हिस; RUCKUS उपकरणांवर सर्वोत्तम अनुभव | मध्यम, AD/MDM एकत्रीकरण; वारसा/IoT साठी DPSK | उच्च, प्रति-डिव्हाइस प्रमाणपत्रे, दैनिक पोर्टलवरील अवलंबित्व कमी करते | शिक्षण, आदरातिथ्य, MDUs, RUCKUS-केंद्रित उपयोजन | ⭐ प्रगत नावनोंदणी प्रवाह आणि DPSK सपोर्ट ⚡ सुरक्षित SSID वर सुलभ डिव्हाइस स्थलांतर |
| HPE Aruba ClearPass + Central NAC Air Pass | उच्च, क्लिष्ट डिझाइन आणि परवाना; तपशीलवार नियोजनाची गरज | उच्च, ClearPass + Central NAC आणि Aruba APs; परवाना पात्रता | उच्च, बारीक धोरण, अखंड अतिथी प्रवेशासाठी Passpoint/OpenRoaming | मोठी, विभागलेली नेटवर्क्स; सार्वजनिक क्षेत्र आणि शिक्षण | ⭐ व्यापक NAC, प्रोफाइलिंग आणि Passpoint सपोर्ट ⚡ मोठ्या मालमत्तेसाठी स्केलेबल |
| Cisco ISE + Cisco Spaces OpenRoaming | उच्च, एंटरप्राइझ-श्रेणी सेटअप आणि परवाना क्लिष्टता | उच्च, ISE उपयोजन, Spaces परवाना; Cisco WLAN सह इष्टतम | उच्च, मजबूत AAA, प्रमाणपत्र तपासणी, परत येणाऱ्या अभ्यागतांसाठी रोमिंग फेडरेशन | मोठे Cisco-आधारित कॅम्पस आणि सेवा-प्रदाता साइट्स | ⭐ व्यापक एकत्रीकरणासह मोठ्या प्रमाणावर तपासलेले ⚡ OpenRoaming री-असोसिएशनला गती देते |
| Juniper Mist Access Assurance + Passpoint/MPSK | मध्यम - उच्च, क्लाउड NAC + Passpoint सेटअप; परवाना तपासणी | मध्यम, Mist क्लाउड, Access Assurance पात्रता; IoT साठी MPSK/PPSK | उच्च, AI टेलिमेट्री, अखंड ऑनबोर्डिंग, एकाधिक पोर्टल पर्याय | आधुनिक क्लाउड WLAN मालमत्ता, IoT-मिश्रित वातावरण | ⭐ एकात्मिक AI टेलिमेट्री आणि लवचिक पोर्टल पर्याय ⚡ घट्ट WLAN+NAC एकत्रीकरण |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | मध्यम, PPSK हे पूर्ण 802.1X पेक्षा सोपे आहे; पर्यायी पोर्टल वर्कफ्लो | मध्यम, Cloud IQ लायसन्सिंग; PPSK उपलब्धता टियरनुसार बदलते | मध्यम - उच्च, प्रति-डिव्हाइस की पोर्टलचा वापर कमी करतात; 802.1X साठी व्यावहारिक पूल | BYOD वातावरण, MDUs, PPSK शोधत असलेल्या संस्था | ⭐ व्यावहारिक PPSK टूलींग आणि रनबुक्स; पर्यायी गेस्ट अॅप ⚡ पूर्ण 802.1X पेक्षा कमी ओव्हरहेड |
वेन्यूला अनुकूल असणारे ऑथेंटिकेशन मॉडेल निवडा
Captive Portal पर्यायांमध्ये कोणताही एक युनिव्हर्सल विजेता नाही. योग्य निवड ही डिव्हाइस संख्या, आयडेंटिटी मॉडेल आणि वेन्यूच्या ऑपरेशनल गुंतागुंतीच्या क्षमतेवर अवलंबून असते.
जेव्हा अभ्यागत वारंवार परत येतात, सहभागी ठिकाणांदरम्यान प्रवास करतात किंवा वारंवार ब्राउझर परस्परसंवादाशिवाय एन्क्रिप्टेड कनेक्टिव्हिटीची आवश्यकता असते, तेव्हा OpenRoaming किंवा Passpoint निवडा. सार्वजनिक जागा, कॅंपसेस, वाहतूक-संबंधित मालमत्ता, हॉटेल्स आणि मल्टि-साइट वेन्यूजना याचा सर्वाधिक फायदा होतो जेव्हा प्रोफाइल प्रोव्हिजनिंग त्यांच्या प्रेक्षकांसाठी वास्तववादी असते. लंडनमधील डिप्लॉयमेंट्स आणि नामांकित UK OpenRoaming साइट्स दाखवतात की हे मॉडेल केवळ प्रयोगशाळेतील प्रात्यक्षिकांच्या पलीकडे जाऊन कार्यरत आहे. UK मधील OpenRoaming डिप्लॉयमेंट उदाहरणे
जेव्हा कर्मचाऱ्यांची ओळख, प्रमाणपत्राचे लाइफसायकल आणि त्वरित निरसन सर्वात महत्त्वाचे असते तेव्हा cloud RADIUS सह EAP-TLS निवडा. कार्यालये, रुग्णालये, विद्यापीठे आणि व्यवस्थापित BYOD प्रोग्राम्सनी शेअर्ड PSKs ऐवजी वैयक्तिक क्रेडेंशियल्सना प्राधान्य दिले पाहिजे. लेगसी डिव्हाइसेस, IoT, रहिवासी आणि मल्टी-भाडेकरू वातावरणासाठी जिथे 802.1X व्यावहारिक नाही तिथे PPSK, MPSK किंवा iPSK निवडा.
पायलटिंग करण्यापूर्वी, एंडपॉइंट्सची यादी तयार करा आणि कोणते एंडपॉइंट्स Passpoint, WPA2 किंवा WPA3-एंटरप्राइझ, 802.1X आणि प्रमाणपत्र नोंदणीला सपोर्ट करतात याची नोंद ठेवा. तुमचे WLAN वेंडर, RADIUS सपोर्ट, ऑथोरायझेशन बदल (Change of Authorisation), VLAN आयसोलेशन, आयडेंटिटी प्रोव्हाइडर इंटिग्रेशन्स, रोमिंग आवश्यकता आणि लायसन्सिंग यांची खात्री करा. तसेच वेन्यूला कोणत्या वैयक्तिक डेटाची आवश्यकता आहे ते ठरवा. UK व्यावसायिक मार्गदर्शन हे मूलभूत पोर्टल्सना ऑडिट आणि GDPR टूल्स असलेल्या एंटरप्राइझ सिस्टम्सपासून वेगळे करते, तर व्यापक अनुपालन प्रश्न हा डेटा मिनिमायझेशनचा आहे, अधिक आयडेंटिटी माहिती गोळा करण्याचा नाही. UK मधील अतिथी WiFi आणि अनुपालन मार्गदर्शन
जेव्हा एखाद्या ऑपरेटरला सपोर्टेड हार्डवेअरवर क्लाउड ओव्हरले हवे असते, ज्यामध्ये अतिथी Passpoint आणि OpenRoaming, कर्मचारी ओळख इंटिग्रेशन, ॲनालिटिक्स आणि जुन्या किंवा मल्टी - टेनंट डिव्हाइसेससाठी कंट्रोल्स एकत्र करायचे असतात, तेव्हा Purple अत्यंत महत्त्वाचे ठरते. हे वेगवेगळ्या सिस्टीम्सची संख्या कमी करू शकते, परंतु नेटवर्कला अजूनही सुसंगत कंट्रोलर फीचर्स आणि योग्यरित्या विभागलेल्या डिझाइनची आवश्यकता असते.
स्प्लॅश-पेज डिझाइनने नाही, तर ऑथेंटिकेशन मॉडेलने सुरुवात करा. एक उत्कृष्ट पोर्टल असूनही संस्था रीडायरेक्ट, सामायिक क्रेडेंशियल आणि मॅन्युअल सपोर्टवर अवलंबून राहू शकते. रोमिंग प्रोफाइल, सर्टिफिकेट आणि प्रति-उपकरण की यांचे सुव्यवस्थित संयोजन प्रत्येक वापरकर्ता समूहाला एक प्रवेश पद्धत देते जी त्यांच्या उपकरणाशी आणि जोखीम प्रोफाइलशी जुळते.
Purple हे कमी-अडथळ्याच्या गेस्ट अॅक्सेससाठी, सर्टिफिकेट-आधारित स्टाफ ऑथेंटिकेशनसाठी आणि समर्थित WLAN हार्डवेअरवरील जुन्या किंवा मल्टि-टेनंट उपकरणांच्या नियंत्रणासाठी Passpoint आणि OpenRoaming ला एकत्र करते. प्रत्येक डिव्हाइसवर एकच ऑथेंटिकेशन मॉडेल सक्तीने लागू न करता, तिचे क्लाउड आयडेंटिटी आणि WiFi प्लॅटफॉर्म वारंवार होणारे Captive Portal लॉगिन कसे बदलू शकते याचे मूल्यांकन करण्यासाठी Purple ला भेट द्या.