WiFi Onboarding Friction & Abandonment Advisor
Model connection drop-off rates, data minimization compliance, and front-desk troubleshooting hours across captive portals, Passpoint, and 802.1X.
Guests arrive tired after travel. Requesting room numbers, surname, and email daily creates front-desk queues and high abandonment.
Requires name, email, phone, room number, and multiple consent checkboxes. High user abandonment and frequent typos leading to dirty CRM data.
⚠️ Warning: Asking >3 fields triggers the 35% abandonment threshold and breaches GDPR data minimization principles.
Forces repeat guests and hotel residents to re-authenticate every morning.
Instant walled-garden response ensures mobile browsers trigger the captive popup reliably.
Eliminate captive portal friction and boost guest conversion
Purple delivers seamless, secure WiFi onboarding with Passpoint, Hotspot 2.0, enterprise SSO, and high-converting lightweight portals across existing hardware.
एक पाहुणा हॉटेल नेटवर्कमध्ये सामील होतो, स्प्लॅश पेजची वाट पाहतो, रूम नंबर पुन्हा टाईप करतो, दुसऱ्या वन-टाइम कोडची विनंती करतो आणि नंतर सोडून देतो. रिसेप्शनवर, रांग वाढत जाते तर पाहुणे अशा गोष्टीसाठी मदतीची मागणी करतात ज्यासाठी काही सेकंद लागायला हवे होते. रिटेल सेटअपमध्ये, हेच अपयश चेकआउटमध्ये अडथळा आणू शकते. ऑफिसमध्ये, यामुळे ॲडमिनिस्ट्रेटर मॅन्युअल तिकीट सोडवत असताना नवीन कर्मचाऱ्याला ॲक्सेससाठी वाट पाहत बसावे लागू शकते.
हा WiFi मधील घर्षणाचा दृश्य चेहरा आहे. कमी दृश्यमान समस्या अशी आहे की प्रत्येक अतिरिक्त पाऊल वर्तन बदलते. लोक क्रेडेंशियल्सचा पुन्हा वापर करतात, पासवर्ड शेअर करतात, पोर्टल्स बायपास करतात, अविश्वासू हॉटस्पॉट्सशी कनेक्ट होतात किंवा कर्मचाऱ्यांना पॉलिसी कमकुवत करण्यास सांगतात जेणेकरून नेटवर्क वापरण्यायोग्य होईल. व्यावहारिक प्रश्न केवळ captive portal मधील घर्षण कसे कमी करावे हा नाही. तर योग्य आयडेंटिटी योग्य ठिकाणी कशी उपलब्ध करून द्यायची, आणि नंतर त्या आयडेंटिटीला आवश्यक असलेलाच प्रवेश कसा मंजूर करायचा हा आहे.
WiFi मधील अडथळे कुठून येतात
पाहुणा ॲक्सेस पॉइंटशी कनेक्ट होतो, DHCP ॲड्रेस मिळवतो, captive portal रीडायरेक्टचे अनुसरण करतो आणि आयडेंटिटी सर्व्हिसच्या प्रतिसादाची वाट पाहतो. जर ब्राउझरने रीडायरेक्ट गमावला, RADIUS एक्सचेंजची वेळ संपली, किंवा आयडेंटिटी प्रोव्हाइडरने आणखी एक फेरी वाढवली, तर वापरकर्त्याला संपूर्ण अवलंबित्व साखळीचा असा अनुभव येतो की "WiFi बिघडले आहे". जेव्हा अन्यथा निरोगी असलेल्या वायरलेस नेटवर्कमागे सर्टिफिकेट्स, फेडरेशन किंवा डिरेक्टरी तपासणी अपयशी ठरते, तेव्हा कर्मचारी आणि भाडेकरू यांच्यावरही असाच नमुना परिणाम करतो.
हॉटेलचा अतिथी खोली क्रमांक टाकू शकतो, OTP साठी विनंती करू शकतो, तो चुकीचा टाईप करू शकतो आणि पुन्हा सुरू करू शकतो. मग फ्रंट डेस्क ही फॉलबॅक ऑथेंटिकेशन सिस्टम बनते. Leeds Beckett University's Retail Institute analysis of checkout abandonment नुसार, UK मधील संशोधन ऑनलाइन बास्केट सोडून देण्याचे प्रमाण सुमारे 74% दर्शवते, ज्यामध्ये रिकव्हरी दर 5% पेक्षा कमी आहे. ही तुलना मर्यादित आहे, परंतु पोर्टलवर थ्रेशोल्ड लॉजिक संबंधित आहे. प्रत्येक आवश्यक फील्ड किंवा OTP ची फेरी आणखी एक अपयशाचा टप्पा जोडते, ज्यामुळे वापरकर्त्यांचा एक मोजता येण्याजोगा हिस्सा पुन्हा प्रयत्न करण्याऐवजी कनेक्शन सोडून देण्यास प्रवृत्त होतो.
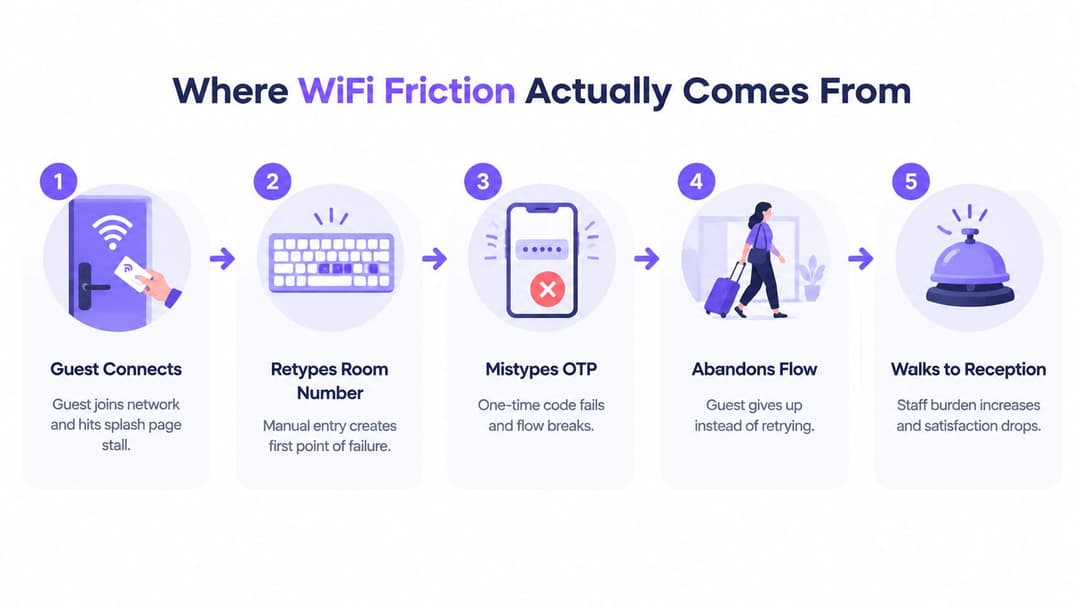
एका साध्या तक्रारीमागील तांत्रिक साखळी
शेअर्ड पासवर्ड्स सोपे वाटतात कारण ते आयडेंटिटीचा निर्णय घेण्याची गरज संपवतात. परंतु ते एक असा सामायिक गुप्त कोड तयार करतात जो फलक, मेसेजेस, कर्मचाऱ्यांमधील संभाषणे आणि वैयक्तिक नोट्स याद्वारे सर्वत्र पसरतो. वापरकर्त्यांची संख्या वाढेल तसे ऑपरेटर्सना पासवर्ड रोटेशन, सपोर्ट कॉल्स, अनोळखी डिव्हाइसेस आणि लीक झालेल्या क्रेडेंशियलमुळे निर्माण होणारे धोके सांभाळावे लागतात.
पासवर्डविरहित ऑनबोर्डिंग हे काम व्यक्तीकडून डिव्हाइसकडे हस्तांतरित करते. Passpoint प्रोफाईलची तरतूद करू शकते जेणेकरून ऑपरेटिंग सिस्टम वारंवार पोर्टल संवादाशिवाय योग्य सर्व्हिस शोधू शकेल आणि त्यात सामील होऊ शकेल. EAP-TLS प्रमाणपत्रासह व्यवस्थापित स्टाफ डिव्हाइसचे ऑथेंटिकेशन करू शकते. फेडरेटेड आयडेंटिटी परत येणाऱ्या वापरकर्त्याला दुसरा स्थानिक फॉर्म भरण्याऐवजी अस्तित्वात असलेले क्रेडेंशियल सादर करण्याची परवानगी देऊ शकते. या पद्धती पोर्टलचे प्रयत्न कमी करतात, परंतु त्यांना विश्वसनीय ओळख सेवा, प्रमाणपत्र लाइफसायकल व्यवस्थापन आणि स्पष्ट रिकव्हरी प्रक्रिया आवश्यक असतात.
व्यावहारिक नियम: जर एखाद्या वापरकर्त्याला नेटवर्कला आधीच माहित असलेली गोष्ट वारंवार सिद्ध करावी लागत असेल, तर बहुधा आयडेंटिटी डिझाइनमुळेच ते घर्षण निर्माण होत आहे.
घर्षणामुळे सुरक्षेच्या पळवाटा देखील शोधल्या जातात. लक्षात ठेवलेले सेशन टाळण्यासाठी अतिथी MAC रँडमायझेशन वापरू शकतात, कर्मचारी व्हाईटबोर्डवर सामायिक केलेले पासवर्ड लिहू शकतात आणि मॅनेज्ड सर्व्हिस अविश्वसनीय वाटल्यास भाडेकरू वैयक्तिक राउटर स्थापित करू शकतात. त्या निवडींमुळे व्हिजिबिलिटी कमी होते आणि पॉलिसीची अंमलबजावणी कमकुवत होते. पोर्टलची पुनर्रचना केवळ शब्दरचना सुधारू शकते, परंतु ती RADIUS टाईमआउट, अविश्वसनीय ओळख-प्रदाता मार्ग किंवा प्रत्येक डिव्हाइसला समान मानवी परस्परसंवादाची पुनरावृत्ती करण्यास सांगणारे नेटवर्क दुरुस्त करू शकत नाही. WiFi अॅक्सेसकडे एक ओळख आणि झिरो-ट्रस्ट नियंत्रण म्हणून पहा, आणि नंतर लोकांना ते नियंत्रण व्यक्तिचलितपणे वाहून नेण्याच्या वेळा कमी करा.
अतिथी आणि स्टाफ नेटवर्क्समधील वेदनादायक बिंदूंचे मॅपिंग करणे
गेस्ट आणि कर्मचारी नेटवर्क अनेकदा स्विचिंग, वायरलेस कव्हरेज, इंटरनेट ब्रेकआउट आणि ऑथेंटिकेशन इन्फ्रास्ट्रक्चर शेअर करतात, परंतु ते भिन्न ओळख आणि ॲक्सेस अयशस्वी झाल्यावर वेगवेगळ्या परिणामांचे प्रतिनिधित्व करतात. गेस्ट्सना जलद, समजण्यायोग्य सेवा ॲक्सेस आवश्यक आहे. कर्मचाऱ्यांना त्यांच्या रोल, डिव्हाइस आणि रोजगाराच्या स्थितीनुसार विश्वसनीय ऑथरायझेशन आवश्यक आहे.
एखादा पाहुणा एकाच भेटीसाठी लहान फॉलबॅक फॉर्म सहन करू शकतो, परंतु फोन नंबर, ईमेल पत्ता, खोली क्रमांक, मार्केटिंग प्राधान्य आणि अनेक सूचना अनिवार्य का आहेत हे त्यांना समजणार नाही. कर्मचारी सदस्य अधिक मजबूत खात्री स्वीकारू शकतात, परंतु शिफ्ट दरम्यान अयशस्वी होणारे प्रमाणपत्र नूतनीकरण किंवा विभागांदरम्यान फिरताना कालबाह्य होणारे MFA प्रॉम्ट त्यांना मान्य होणार नाही. दोन्ही प्रकरणांमध्ये, सामायिक तांत्रिक कणा म्हणजे identity-provider उपलब्धता, RADIUS लवचिकता, पॉलिसी विभाजन आणि अंदाज लावण्यायोग्य रोमिंग होय.
सर्वोत्तम डिझाइनची सुरुवात प्रश्नांना स्वतंत्र करण्यापासून होते. हा कोण आहे? ते कोणते डिव्हाइस वापरत आहेत? त्यांनी कोणत्या सेवेपर्यंत पोहोचले पाहिजे? प्रवेश किती काळ टिकला पाहिजे? जेव्हा त्यांची ओळख बदलते किंवा प्रमाणीकरण सेवा उपलब्ध नसते तेव्हा काय होते?
| परिमाण | Guest Network | Staff Network |
|---|---|---|
| प्राथमिक ओळख | अभ्यागत, खोलीतील रहिवासी, ग्राहक किंवा कार्यक्रम उपस्थित व्यक्ती | कर्मचारी, कंत्राटदार, भूमिका किंवा विभाग |
| पसंतीचे ऑनबोर्डिंग | Passpoint, OpenRoaming, QR किंवा लहान फेडरेटेड प्रवाह | EAP-TLS, MDM प्रोफाईल, SSO आणि डिरेक्टरी-समर्थित पॉलिसी |
| सामान्य अपयश | पोर्टल रिडायरेक्ट, OTP उशीर, पुन्हा पुन्हा येणारे फॉर्म फील्ड, किंवा संमती गोंधळ | प्रमाणपत्र नूतनीकरण, डिरेक्टरी जुळत नसणे, MFA टाईमआउट, किंवा जुना अॅक्सेस |
| सुरक्षा प्राधान्य | इतर अतिथींपासून विलगता आणि कमी-डेटा अॅक्सेस | किमान विशेषाधिकार, डिव्हाइस विश्वासार्हता, जलद निरसन आणि ऑडिटयोग्यता |
| फॉलबॅक | वेळ-मर्यादित पोर्टल किंवा सहाय्यक अॅक्सेस | नियंत्रित तात्पुरता अॅक्सेस, सामायिक केलेला कायमचा पासवर्ड नाही |
गेस्ट ॲक्सेसची योजना आखणारे ऑपरेटर्स ग्राहकाचा प्रवास मॅप करण्यासाठी व्यावहारिक guest WiFi implementation guide वापरू शकतात, परंतु नेटवर्क टीमला अजूनही त्याखालील इन्फ्रास्ट्रक्चरची चाचणी घेणे आवश्यक आहे. जर क्लायंटला पोर्टल शोधता आले नाही, RADIUS सर्व्हर स्लो असेल किंवा DHCP स्कोप संपले असतील, तर वेगवान पेज असण्याचा काही फायदा होत नाही.
शेअर्ड इन्फ्रास्ट्रक्चरला स्वतंत्र पॉलिसीची आवश्यकता आहे
गेस्टच्या सोयीसाठी त्यांना कधीही कर्मचाऱ्यांइतकी पोहोच दिली जाऊ नये. व्हिजिटर्स, कर्मचारी, कॉन्ट्रॅक्टर्स, भाडेकरू, क्लिनिकल डिव्हाइसेस आणि IoT उपकरणांसाठी स्वतंत्र भूमिका तयार करा. त्या भूमिका केवळ प्रत्येकाला एकाच SSID वर ठेवून आणि वापरकर्ता जबाबदारीने वागेल असा विश्वास ठेवण्याऐवजी, ऑथेंटिकेशन झाल्यानंतर लागू करा.
OpenRoaming आणि Passpoint वारंवार पोर्टलच्या पायऱ्यांची गरज दूर करू शकतात, परंतु ते प्रमाणीकरण (authorisation) बदलत नाहीत. एक संघटित ओळख (federated identity) कोण किंवा काय कनेक्ट होत आहे हे सिद्ध करू शकते. ती ओळख कोणती गंतव्यस्थाने, सेवा आणि नेटवर्क विभाग वापरू शकते हे पॉलिसी इंजिनने ठरवणे अद्याप आवश्यक आहे.
माहित असणे आवश्यक असणाऱ्या Passwordless ऑथेंटिकेशन पद्धती
Passwordless WiFi हा एक आयडेंटिटी आणि पॉलिसी निर्णय आहे, captive-portal मधील बदल नाही. डिव्हाइसची क्षमता, युझर लाइफसायकल, आवश्यक खात्री आणि तडजोड केलेल्या आयडेंटिटीमुळे समोर येऊ शकणाऱ्या ॲक्सेसच्या आधारे योग्य पद्धत निवडा. passwordless WiFi पद्धतींचे व्यावहारिक विहंगावलोकन पर्यायांची रचना करण्यास मदत करते, परंतु प्रोडक्शन डिझाइनसाठी अद्याप स्पष्ट भूमिका, फॉलबॅक मार्ग आणि मालकी असणे आवश्यक आहे.
Passpoint, ज्याला Hotspot 2.0 म्हणूनही ओळखले जाते, सुसंगत उपकरणांना इंस्टॉल केलेल्या प्रोफाइलद्वारे प्रदात्याच्या नेटवर्कचा शोध घेण्यास आणि त्यात सामील होण्यास अनुमती देते. हे वारंवार येणारे पाहुणे, लॉयल्टी सदस्य आणि व्यवस्थापित उपकरणांसाठी योग्य आहे कारण ऑपरेटिंग सिस्टम नेटवर्क निवड आणि प्रमाणीकरण हाताळते. यामध्ये तडजोड केवळ नोंदणी आणि सुसंगततेची असते. प्रोफाइल उपकरणापर्यंत पोहोचू शकत नसेल किंवा त्याला समर्थन देत नसेल, तर वापरकर्त्याला वारंवार पोर्टल फॉर्म भरायला लावण्याऐवजी एक लहान, नियंत्रित फॉलबॅक प्रदान करा.
OpenRoaming सहभागी नेटवर्क्स आणि आयडेंटिटी प्रोव्हाइडर्स यांच्यामध्ये फेडरेशन जोडते. युझर्स प्रत्येक ठिकाणी नोंदणी करण्याऐवजी सध्याच्या सहभागी आयडेंटिटीद्वारे ऑथेंटिकेट करू शकतात. ट्रान्सपोर्ट, हॉस्पिटॅलिटी, कॅम्पसेस आणि मल्टि-साइट संस्थांसाठी हे योग्य आहे, बशर्ते ऑपरेटर्सनी फेडरेशन कव्हरेज, पॉलिसी मर्यादा, प्रायव्हसीच्या अपेक्षा आणि कनेक्शन अयशस्वी झाल्यावर सपोर्ट कोण हाताळेल याची खात्री करणे आवश्यक आहे.
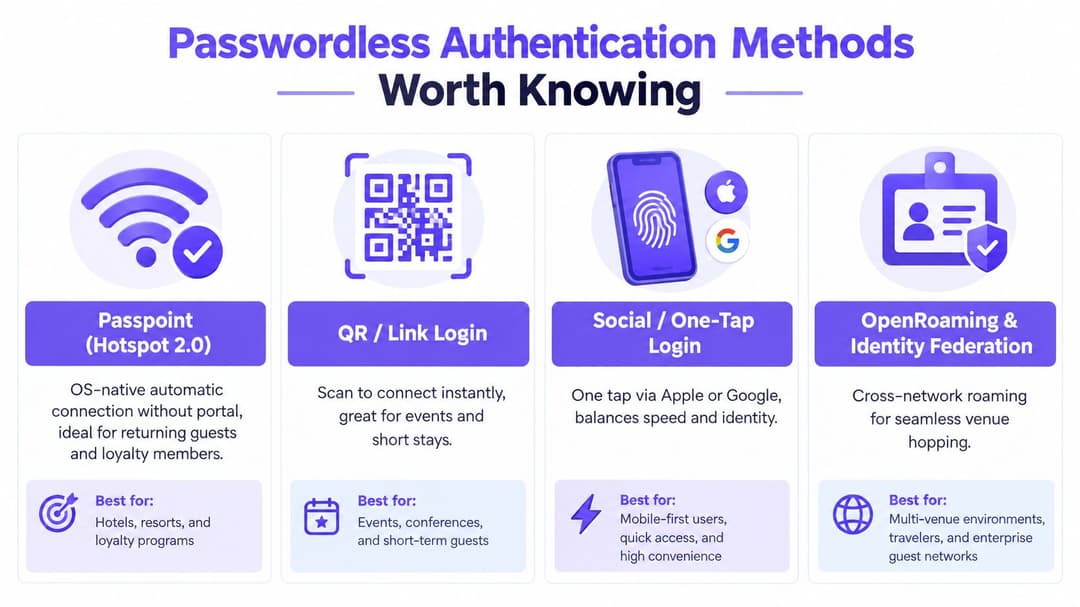
डिव्हाइसनुसार पद्धत जुळवा
कर्मचारी आणि IoT साठी, EAP-TLS सहसा सर्वात मजबूत व्यावहारिक नमुना असतो. सर्टिफिकेट सामायिक पासवर्डशिवाय डिव्हाइस किंवा वापरकर्त्याची ओळख पटवते, तर SCEP किंवा EST जारी करणे आणि नूतनीकरण स्वयंचलित करू शकतात. MDM कॉर्पोरेट फोन्स, लॅपटॉप्स, टॅब्लेट्स आणि विशेष उपकरणांना प्रोफाइल्स वितरित करू शकते, ज्यामुळे सर्व्हिस-डेस्क नावनोंदणीचे काम कमी होते. सर्टिफिकेटची समाप्ती, नूतनीकरणाचे अपयश आणि डिरेक्टरीमधील विसंगती यावर अद्याप देखरेख ठेवणे आवश्यक आहे.
SSO-driven onboarding हे Microsoft Entra ID, Okta किंवा Google Workspace सारख्या सेवांसह SAML किंवा OAuth वापरते. कंत्राटदार आणि कर्मचारी BYOD ॲक्सेससह जिथे ओळख आधीच मध्यवर्तीपणे व्यवस्थापित केली जाते तिथे हे चांगले कार्य करते. डिरेक्टरी ग्रुप्स थेट नेटवर्क रोलशी मॅप करा. ऑफबोर्डिंगमुळे अनाथ क्रेडेंशियल सक्रिय ठेवण्याऐवजी ताबडतोब ॲक्सेस रद्द झाला पाहिजे.
EAP-TLS ला सपोर्ट करू न शकणाऱ्या डिव्हाइसेससाठी, iPSK or private PSK अधिक नियंत्रित पर्याय प्रदान करतो. प्रत्येक युझर, रूम, भाडेकरू किंवा डिव्हाइसला स्वतंत्र की नियुक्त करा, नंतर संपूर्ण नेटवर्कचा सीक्रेट न बदलता ती की रद्द करा. ही सीक्रेट-आधारित पद्धत असल्याने, याचे आश्वासन आणि ऑडिट करण्याची क्षमता सर्टिफिकेट ऑथेंटिकेशनपेक्षा कमी असते.
Passkeys आणि FIDO2 पासवर्ड एंट्री काढून टाकून आणि फिशिंगला विरोध करून हाय-ट्रस्ट पोर्टल प्रवास आणि कंत्राटदार प्रवेश मजबूत करतात. NCSC ची passkey मार्गदर्शिका टप्प्याटप्प्याने स्थलांतराचे समर्थन करते: लॉगिन प्रवासाची यादी करा, हाय-व्हॉल्यूम सेवांना प्राधान्य द्या, सहअस्तित्व सक्षम करा, फॉलबॅक आणि सपोर्टच्या मागणीवर लक्ष ठेवा, नंतर सक्षम गटांसाठी पासवर्ड काढून टाका.
UK मधील स्वीकृती आधीच लक्षणीय आहे. NCSC वार्षिक अहवाल दर्शवतो की UK मधील किमान 39% लोकांद्वारे बायोमेट्रिक्सचा वापर केला जातो, 44% लोक ऑनलाइन ओळख पडताळण्यासाठी याला सर्वात सुरक्षित मार्ग मानतात, आणि 37% लोक लॉगिन पद्धती म्हणून याला प्राधान्य देतात. हे आकडे स्वीकारण्यास अनुकूल असलेल्या वर्गाचे संकेत देतात, तरीही ज्या उपकरणांना याचे समर्थन नाही किंवा जे वापरकर्ते बायोमेट्रिक्स वापरू शकत नाहीत किंवा वापरू इच्छित नाहीत त्यांच्यासाठी सुलभ पर्याय उपलब्ध असणे आवश्यक आहे.
उद्योगानुसार अडथळे कमी करण्याचे कस्टमायझेशन
कोणतेही सार्वत्रिक "सोपे लॉगिन" नसते. हॉटेलमधील गेस्ट, रिटेल असिस्टंट, क्लिनिशियन आणि मल्टि-टेनंट इमारतीतील रहिवासी यांना वेगवेगळ्या अॅक्सेस लाइफसायकलची आवश्यकता असते. त्यांना एकच समजल्यास अनावश्यक पायऱ्या वाढतात किंवा त्या वातावरणासाठी आवश्यक असणारी नियंत्रणे नाहीशी होतात.
| वातावरण | प्राधान्य | फॉलबॅक आणि मर्यादा |
|---|---|---|
| हॉस्पिटॅलिटी | परत येणाऱ्या अभ्यागतांसाठी Passpoint किंवा OpenRoaming वापरा, नवीन उपकरणांसाठी लहान प्रवाह ठेवा | नियंत्रित पोर्टल फॉलबॅक ठेवा आणि मार्केटिंग संमती पर्यायी व वेगळी करा |
| रिटेल | कर्मचाऱ्यांना प्रमाणपत्र किंवा SSO-आधारित प्रवेश द्या, तर ग्राहकांच्या प्रवेशासाठी कमी डेटा ठेवा | अनावश्यक संकलनासह पेमेंट किंवा चेकआउट प्रवासात अडथळा आणू नका |
| आरोग्य सेवा | प्रवेश मंजूर करण्यापूर्वी ओळख, डिव्हाइस, भूमिका आणि स्थान जुळवून घ्या | व्यवस्थापित प्रमाणपत्रे, लहान सत्रे, मजबूत वर्गीकरण आणि गोपनीयता नियंत्रणे वापरा |
| मल्टी-भाडेकरू कार्यालये | भाडेकरू-विशिष्ट ओळख जारी करा आणि मालमत्ता किंवा भाडेकरू निर्देशिका एकत्रित करा | संस्थांमध्ये सामायिक PSKs टाळा आणि भाडेकरू अलगाव सुरक्षित ठेवा |
हॉस्पिटॅलिटी आणि रिटेलला मर्यादांसह वेगाची आवश्यकता आहे
हॉस्पिटॅलिटीमध्ये, पुन्हा येणारे व्हिजिटर्स स्वयंचलित ऑनबोर्डिंगसाठी साहजिक प्रेक्षक आहेत. परत येणाऱ्या डिव्हाइसला अशा तपशिलांची पुन्हा नोंदणी करण्यास सांगू नये जे सेवा रोमिंग आयडेंटिटी किंवा स्टोअर केलेल्या प्रोफाइलद्वारे पडताळू शकते. नवीन किंवा विसंगत डिव्हाइसेसना अजूनही एका लहान फॉलबॅकची आवश्यकता असते, परंतु फॉलबॅकने फक्त कनेक्शन ऑथराइज करण्यासाठी आवश्यक असलेली माहिती विचारली पाहिजे.
रिटेलमध्ये दोन वेगवेगळ्या प्रवासांचे टप्पे असतात. कर्मचाऱ्यांना अशा अॅक्सेसची आवश्यकता असते जो नोकरी आणि त्यांच्या भूमिकेतील बदलांनुसार कार्य करतो. तर ग्राहकांना अशा कनेक्टिव्हिटीची गरज असते जी खरेदी, पेमेंट किंवा कलेक्टिंगमध्ये अडथळा आणणार नाही. कर्मचाऱ्यांचे प्रमाणपत्र पासवर्ड मॅनेजमेंटची कटकट दूर करू शकते, तर गेस्ट फ्लो दाराशी मार्केटिंगचा निर्णय घेण्याची सक्ती न करता QR किंवा फेडरेटेड लॉगिनचा वापर करू शकतो.
हेल्थकेअर आणि मल्टि-टेनंट साइट्सना अधिक मजबूत ओळख विलगतेची आवश्यकता आहे
आरोग्य सेवा टीम्सनी कधीही कमी क्लिक्सचा अर्थ कमकुवत क्लिनिकल कंट्रोल्स असा लावू नये. एक मॅनेज्ड टॅबलेट डिव्हाइस सर्टिफिकेटद्वारे ऑथेंटिकेट करू शकतो, रोल-आधारित पॉलिसी प्राप्त करू शकतो आणि मॅनेजमेंट स्टेटस किंवा डिरेक्टरी मेंबरशिप बदलल्यास स्वयंचलितपणे ॲक्सेस गमावू शकतो. युझर्स फिजिकल कव्हरेज शेअर करत असले तरीही क्लिनिकल, व्हिजिटर, कर्मचारी, कंत्राटदार आणि IoT ट्रॅफिक स्वतंत्र राहिले पाहिजे.
मल्टि-टेनंट प्रॉपर्टीजसमोर वेगळा धोका असतो. शेअर्ड PSK मुळे ॲक्सेससाठी कोणती संस्था जबाबदार आहे याबद्दल अनिश्चितता निर्माण होते आणि तो रद्द करणे विस्कळीत ठरते. टेनंट डिरेक्टरीज, युनिक आयडेंटिटीज आणि प्रति-टेनंट पॉलिसी ती संदिग्धता कमी करतात. रोलआउट करण्यापूर्वी, डिव्हाइस सपोर्ट, ॲक्सेसिबिलिटी, रोमिंग करार, रिटेन्शन मर्यादा, संमतीची भाषा आणि अयशस्वी होण्याच्या मार्गांची पडताळणी करा.
एक टप्प्याटप्प्याने राबवला जाणारा उपयोजन आराखडा जो टिकून राहील
उत्पादन खरेदी करण्याऐवजी ॲक्सेस-फ्लो ऑडिटपासून सुरुवात करा. वायरलेस असोसिएशनपासून Captive Portal शोध, आयडेंटिटी-प्रोव्हाइडर ऑथेंटिकेशन, RADIUS पॉलिसी, DHCP, सेगमेंटेशन आणि ऑफबोर्डिंगपर्यंतच्या प्रत्येक प्रवासाचा मागोवा घ्या. डिव्हाइस कोणाचे आहे, ॲक्सेस किती काळ टिकला पाहिजे, कोणते सिस्टम्स पोहोचण्यायोग्य असावेत आणि सपोर्ट कर्मचारी सध्या कुठे हस्तक्षेप करतात याची नोंद ठेवा.
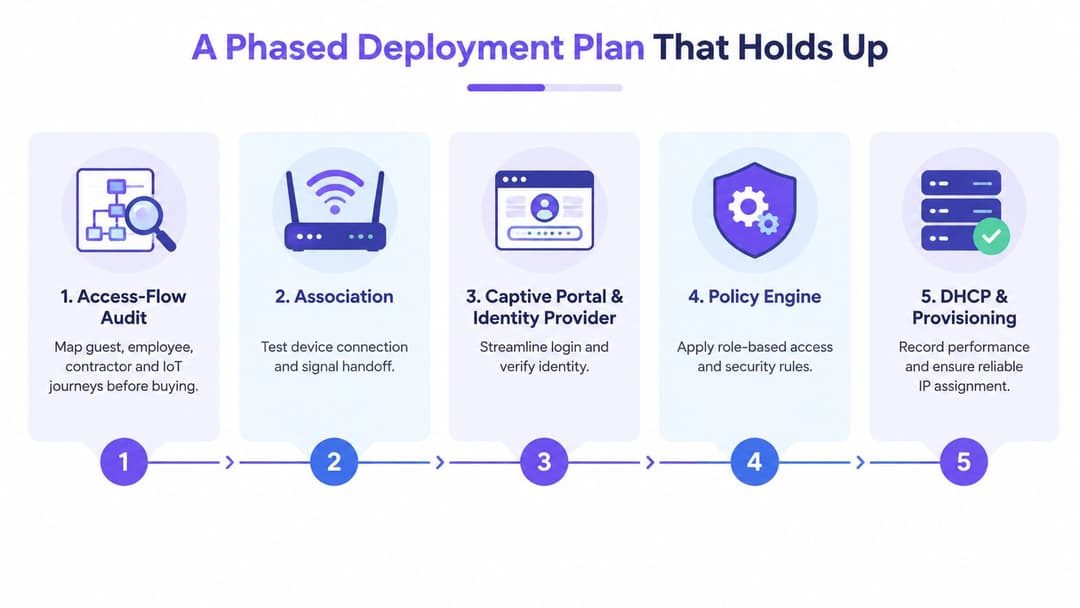
प्रवाह बदलण्यापूर्वी प्रवाहाचे ऑडिट करा
नेटवर्क कनेक्ट होण्याचा वेळ, यशस्वी पूर्णता, प्रति कनेक्शन सपोर्ट तिकिटे, क्रेडेंशियल्सशिवाय वारंवार मिळणारा ॲक्सेस आणि फॉलबॅक वापराचा बेसलाइन कॅप्चर करा. यामध्ये गेस्ट, कर्मचारी, कंत्राटदार आणि IoT प्रवास समाविष्ट करा. जर तुम्हाला सध्याच्या अपयशाचा पॅटर्न माहित नसेल, तर नवीन ऑनबोर्डिंग पद्धत वरवर यशस्वी दिसत असली तरी समस्या इतरत्र हलवू शकते.
एक उपयुक्त ऑडिट खालील गोष्टी विचारते:
- जोडणी (Association): प्रवेश बिंदूंमध्ये आणि हालचालीदरम्यान डिव्हाइस विश्वसनीयपणे जोडले जाते का?
- शोध (Discovery): जेव्हा पोर्टलची आवश्यकता असते, तेव्हा ऑपरेटिंग सिस्टम ते उघडते का?
- ओळख (Identity): प्रदाता सामान्य आणि बिघडलेल्या परिस्थितीत वापरकर्त्यांचे प्रमाणीकरण करू शकतो का?
- अधिकृतता (Authorisation): निर्देशिका गट इच्छित नेटवर्क भूमिका तयार करतात का?
- प्रोविझनिंग (Provisioning): अपेक्षित डिव्हाइस मिश्रणात DHCP विश्वसनीय राहते का?
- ऑफबोर्डिंग (Offboarding): भूमिका किंवा निर्देशिका बदलामुळे मॅन्युअल क्लीनअपशिवाय प्रवेश काढून टाकला जातो का?
हार्ड कटओव्हरऐवजी सहअस्तित्वासह पायलट सुरू करा
एक मर्यादित साइट, गट, SSID किंवा डिव्हाइस क्लास निवडा. असपोर्टेड क्लायंट्ससाठी सुरक्षित पर्यायासह Passpoint, OpenRoaming, SSO किंवा व्यवस्थापित डिव्हाइस प्रमाणपत्रांची चाचणी घ्या. प्रमाणपत्र नूतनीकरण, आयडेंटिटी प्रोव्हाइडर डाउनटाइम, पोर्टल शोधणे, रोमिंग, डिव्हाइस हँडऑफ आणि अयशस्वी नोंदणीनंतर रिकव्हरीची काळजीपूर्वक चाचणी करा.
रोल मॅपिंग आणि ऑफबोर्डिंग वर्तन दस्तऐवजीकरण केल्यानंतरच Microsoft Entra ID, Okta, Google Workspace, RADIUS किंवा क्लाउड ऑथेंटिकेशन सेवेशी इंटिग्रेट करा. टप्प्याटप्प्याने घेतलेला staff WiFi lifecycle approach ॲक्सेसला एकवेळचा पासवर्ड बदलण्याऐवजी, प्रोव्हिजनिंगपासून रिव्होकेशनपर्यंतची एक प्रक्रिया म्हणून फ्रेम करण्यास मदत करतो.
गट किंवा साइटनुसार रोल आउट करा, ऑथेंटिकेशन आणि ऑथोरायझेशन इव्हेंट्सवर लक्ष ठेवा आणि प्रत्येक टप्प्यासाठी रोलबॅकचा पर्याय ठेवा. मूळ बेसलाइनसह पायलट निकालांची तुलना करा, त्रुटी सुधारा, सपोर्ट पद्धती अपडेट करा आणि केवळ ऑपरेशनल टीम फॉलबॅकचा ताण सांभाळण्यास सक्षम असेल तेव्हाच विस्तार करा.
लॉगिनच्या टप्प्यावर कमी माहिती गोळा करण्याचे महत्त्व
नाव, ईमेल पत्ता, फोन नंबर, रूम नंबर, मार्केटिंग संमती आणि अनेक सूचना विचारणारे पोर्टल आपोआप अधिक सुरक्षित होत नाही. यामुळे चुकीचे टाईप करण्यासाठी अधिक फील्ड्स, अधिक डुप्लिकेट ओळखी, अधिक जुने रेकॉर्ड्स आणि गोपनीयतेचा मोठा धोका निर्माण होऊ शकतो.
UK मधील ग्राहक संशोधन अहवाल सांगतो की, आधीच प्रदान केलेली माहिती पुन्हा विचारल्यास 35% लोक खरेदी सोडून देतात, जसे की तंत्रज्ञानातील अडथळे आणि व्यावसायिक खर्चावरील UK संशोधनात संक्षेप केला आहे. WiFi ऑपरेटरनी प्रवेशासाठी हीच शिस्त लागू केली पाहिजे. आधी हे विचारा की कनेक्शन अधिकृत करण्यासाठी कोणत्या ओळखीची आवश्यकता आहे, आणि नंतर ती प्रदान करण्यासाठी केवळ आवश्यक डेटा गोळा करा.
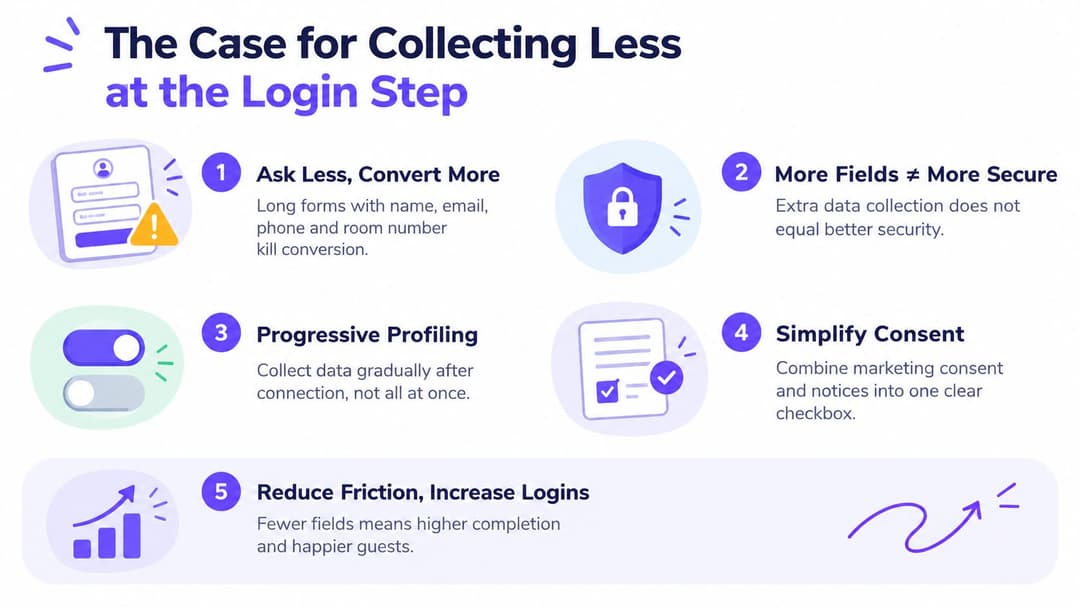
डेटा समृद्धीकरणापासून प्रवेश स्वतंत्र करा
प्रत्येक डाउनस्ट्रीम सिस्टमला संपूर्ण कॉन्टॅक्ट प्रोफाइल उघड न करता एक प्रमाणपत्र, roaming identity, डिव्हाइस प्रोफाइल किंवा फेडरेटेड SSO अॅसर्टशन विश्वास स्थापित करू शकते. युनिक आयडेंटिफायर आवश्यक असल्यास, शक्य तिथे प्रायव्हसी टिकवून ठेवणारा टोकन वापरा. अॅक्सेस सुरू झाल्यानंतर आणि वापरकर्त्याला त्याचे महत्त्व समजल्यानंतरच पर्यायी प्रोफाइल संवर्धनाची प्रक्रिया करा.
विपणन (marketing) संमती पर्यायी, स्वतंत्र, स्पष्ट आणि आवश्यक तेथे बाय डीफॉल्ट अनटिक केलेली असावी. UK-केंद्रित अतिथी WiFi मार्गदर्शक स्पष्ट करते की वापरकर्त्यांना मार्केटिंगला सहमती न देता WiFi ऍक्सेस मिळायला हवा, ज्यामध्ये स्पष्ट धारणा नियम आणि स्वतंत्र संमती असावी. हा नियम व्यवहारात महत्त्वाचा आहे कारण प्रवेशद्वारावर कमी माहिती गोळा केल्याने वापरकर्त्यांनी अर्धवट सोडण्याचे प्रमाण आणि संरक्षण आवश्यक असलेल्या वैयक्तिक डेटाच्या प्रतींची संख्या दोन्ही कमी होऊ शकतात.
गुंतागुंतीच्या प्रवासाचे नियोजन करणाऱ्या अभ्यागतांसाठी, सुरळीत Gatwick विमानतळ नेव्हिगेशन या मार्गदर्शकासारखी व्यावहारिक संसाधने दाखवतात की आगमनापूर्वी स्पष्टता का महत्त्वाची आहे. तोच नियम कनेक्टिव्हिटीला लागू होतो. वापरकर्त्यांना त्यांना काय हवे आहे ते सांगा, आश्चर्यकारक फील्ड्स टाळा आणि नेटवर्क लॉगिन हे असंबद्ध डेटा-नोंदणीच्या व्यायामासारखे वाटू देऊ नका.
यश मोजणे आणि सामान्य चुका टाळणे
अडथळे कमी करण्याच्या प्रोजेक्टसाठी अशा उपायांची आवश्यकता असते जे वापरकर्त्याच्या अनुभवाला नेटवर्क ऑपरेशन्सशी जोडतात. एकूण कनेक्ट केलेले क्लायंट हे एक वरवरचे मोजमाप आहे. प्रमाणीकरण अयशस्वी होणे, अर्धवट सोडलेले सेशन्स आणि सर्व्हिस-डेस्कचा कामाचा बोजा वाढत असतानाही हे मोजमाप वाढू शकते.
स्प्लॅश पोर्टलवरून मिळालेला पहिला उपयुक्त प्रतिसाद, निवडलेल्या वेळेच्या मर्यादेत यशस्वीरित्या जोडल्या गेलेल्या उपकरणांचे प्रमाण आणि त्याच प्रवेशाच्या समस्येसाठी वारंवार येणारी सपोर्ट तिकिटे यांचा मागोवा घ्या. त्या उपायांना अर्धवट राहिलेले ऑथेंटिकेशन, प्रति सेशन हेल्पडेस्कची मागणी, RADIUS अपयश लॉग, DHCP त्रुटी आणि फॉलबॅक वापराशी जोडा. हे संकेत केवळ कनेक्शन मोजण्याऐवजी, व्यावहारिक पातळीवर आयडेंटिटी-आधारित प्रवेश खरोखर काम करत आहे की नाही हे दर्शवतात.
| KPI किंवा चूक | काय ट्रॅक करावे / काय चुकते | लक्ष्य किंवा उपाय |
|---|---|---|
| पोर्टल प्रतिसाद | पहिल्या उपयुक्त पोर्टल प्रतिसादापूर्वी होणारा उशीर | क्लायंट विनंतीपासून ते वापरण्यायोग्य पेजपर्यंतचे मोजमाप करा, केवळ सर्व्हर-साइड पेज निर्मितीचे नाही |
| यशस्वी जोडणी | निर्धारित वेळेत कनेक्ट होणारी आणि वापरण्यायोग्य सेवा मिळवणारी उपकरणे | डिव्हाइस प्रकार, साइट, SSID आणि प्रमाणीकरण पद्धतीनुसार वर्गीकरण करा |
| पुन्हा उघडलेली तिकिटे | त्याच वापरकर्त्यासाठी किंवा डिव्हाइससाठी वारंवार घडणाऱ्या घटना | मूळ बिघाड मार्गाचे पुनरावलोकन करा आणि सपोर्ट दस्तऐवजीकरण सुधारा |
| एकूण कनेक्टेड क्लायंट | पूर्तता किंवा गुणवत्ता न दाखवता केवळ कनेक्शनची संख्या मोजते | पूर्तता, बिघाड आणि सपोर्ट उपायांसह बदला | पायलट परिणामांमध्ये विश्वासार्ह तुलनेचा अभाव असतो | तैनातीपूर्वी अस्तित्वात असलेल्या प्रवासाचा मागोवा घ्या |
| MAC-आधारित फॉलबॅक | लक्षात ठेवलेला प्रवेश अयशस्वी होऊ शकतो किंवा कमकुवत गृहीतके पुन्हा निर्माण करू शकतो | स्पष्ट ओळख आणि नियंत्रित सुसंगतता मार्गांना प्राधान्य द्या |
| डिव्हाइस एन्ट्रॉपी | क्लायंटमधील भिन्नतेमुळे दृश्यमान त्रुटींशिवाय रोमिंग किंवा प्रोफाइल वितरणामध्ये व्यत्यय येऊ शकतो | प्रतिनिधी ऑपरेटिंग सिस्टम आणि व्यवस्थापित-डिव्हाइस स्थितींची चाचणी करा |
पासवर्ड्सपासून दूर जाण्यासाठी NCSC चे वार्षिक पुनरावलोकन मार्गदर्शन उपयुक्त संदर्भ प्रदान करते, परंतु मायग्रेशनसाठी अद्याप ऑपरेशनल पुराव्याची आवश्यकता असते. सपोर्ट नसलेली डिव्हाइसेस वापरात असताना सक्तीने हार्ड कटओव्हर करू नका. फॉलबॅक दर, सपोर्ट तिकीटे आणि जुन्या क्रिप्टोग्राफिक किंवा ऑथेंटिकेशन पद्धतींवर अवलंबून असलेल्या सेवांचे निरीक्षण करा.
विस्तार करण्यापूर्वी, identity-provider प्रतिसादक्षमतेची पुष्टी करा, जुने DHCP स्कोप प्रमाणित करा आणि जुन्या PSK SSID चे सर्वेक्षण करा. पासवर्डशिवाय काम करणारा स्तर अनियंत्रित सामायिक-पासवर्ड पाथच्या शेजारी अनिश्चित काळासाठी असू नये. केवळ स्वतःच्या समाधानासाठी क्रियाकलापांचा अहवाल देण्याऐवजी, ऑपरेशनल सिग्नल्सना निर्णयाशी जोडण्याची हीच शिस्त सर्व उद्योगांमध्ये लागू होते, जसे की रेस्टॉरंट मालकांसाठी analytics साठीच्या मार्गदर्शकामध्ये शोधले आहे.
अडथळे कुठे कमी झाले आहेत हे ठरवण्यासाठी निकालांचा वापर करा. सर्वात मजबूत परिणाम म्हणजे असे नेटवर्क जेथे योग्य ओळख स्वयंचलितपणे प्रमाणित होते, प्रवेश वापरकर्त्याच्या भूमिकेशी जुळतो, रिव्होकेशन (रद्द करणे) कार्य करते आणि फॉलबॅक मार्ग हा मुख्य मार्ग बनत नाही.
Purple पाहुणे, कर्मचारी आणि मल्टि-टेनंट वातावरणासाठी OpenRoaming, Passpoint, SSO, सर्टिफिकेट्स आणि लेगसी डिव्हाइसेससाठी iPSK यांसारख्या पर्यायांद्वारे आयडेंटिटी-आधारित WiFi ॲक्सेस प्रदान करते. Purple वर डिप्लॉयमेंट मॉडेल आणि ऑथेंटिकेशन पर्यायांचे पुनरावलोकन करा, नंतर एका हाय-व्हॉल्यूम ॲक्सेस प्रवासाचा नकाशा तयार करा आणि दूर करण्यायोग्य पहिला अडथळा ओळखा.