१,००० पेक्षा जास्त ग्राहकांच्या एका UK सर्वेक्षणात असे दिसून आले आहे की, ७२% ग्राहक WiFi ला हॉटेलमधील सर्वाधिक मागणी असलेल्या सेवांपैकी एक मानतात, जी ३७% वर असलेल्या इस्त्री किंवा इस्त्री बोर्ड आणि २४% वर असलेल्या चहा किंवा कॉफीच्या सुविधेपेक्षा पुढे आहे. या संशोधनात असेही आढळले आहे की, WiFi स्पीड आणि कनेक्शन खंडित होणे या अतिथींच्या मुख्य तक्रारी होत्या. एक अतिथी WiFi नेटवर्क आता केवळ एक चांगली अतिरिक्त सुविधा राहिलेली नसून तुम्ही प्रदान करत असलेल्या सेवेचा एक महत्त्वाचा भाग बनले आहे.
हा बदल वेन्यू IT टीम्ससाठी एक व्यावहारिक जबाबदारी निर्माण करतो. तुम्हाला एकाच वेळी अनेक युजर्ससाठी पुरेशी क्षमता देणे, नेटवर्कमध्ये सामील होणे सोपे करणे, अभ्यागतांना व्यावसायिक प्रणालींपर्यंत पोहोचण्यापासून रोखणे आणि ऑथेंटिकेशन दरम्यान गोळा केलेल्या वैयक्तिक डेटाची काळजीपूर्वक हाताळणी करणे आवश्यक आहे. योग्य डिझाइन हे WiFi कडे ग्राहकांसाठीची सेवा आणि एक नियंत्रित डेटा पाईपलाईन अशा दोन्ही दृष्टीकोनातून पाहते.
2026 मध्ये Guest WiFi नेटवर्क का महत्त्वाचे आहे
अतिथी WiFi नेटवर्क आता व्हिजिटर्स मूल्यांकन करत असलेल्या सेवेचा भाग आहे. संथ लोडिंग, खंडित सेशन्स किंवा गोंधळात टाकणारे साइन-इन पेज हॉटेल, रेस्टॉरंट, शॉपिंग सेंटर किंवा क्लिनिकचे व्यवस्थापन निकृष्ट दर्जाचे असल्याचा भास करू शकते. हे कनेक्शन रिसेप्शन किंवा सुविधांच्या कक्षेबाहेर असू शकते, तरीही अतिथी त्याचा अनुभव भेटीचा एक भाग म्हणून घेतात.
ऑपरेशनल पुरावे अजूनही सुसंगत आहेत. युके मधील हॉस्पिटॅलिटी संशोधनात असे दिसून आले आहे की ३७% हॉटेल व्यवस्थापकांनी WiFi च्या गतीला पाहुण्यांची प्रमुख समस्या म्हणून ओळखले, तर २६% लोकांनी कनेक्शन खंडित होण्याचा उल्लेख केला. युके मधील एक चतुर्थांशपेक्षा जास्त हॉटेल्सनी इंटरनेटमधील त्रुटी मान्य केल्या आणि १३% हॉटेल व्यावसायिकांनी सांगितले की ते त्यांनी पुरवलेल्या WiFi सेवेबद्दल असंतुष्ट होते. या निष्कर्षांवरून हे स्पष्ट होते की गेस्ट कनेक्टिव्हिटीसाठी मोजता येण्याजोग्या सेवा मानकांची आवश्यकता का आहे.

वापरकर्त्यांच्या संख्येत होणारी वाढ ही उपलब्ध कव्हरेजपेक्षा अधिक वेगवान आहे
कॅपॅसिटी प्लॅनिंगसाठी केवळ ऍक्सेस पॉईंट्सच्या संख्येचा विचार न करता प्रत्यक्ष वापराचा विचार करणे आवश्यक आहे. एका दशकापूर्वी गोळा केलेल्या उद्योग डेटावरून असे दिसून आले होते की, UK मधील सार्वजनिक WiFi ठिकाणांमध्ये जून २०१४ ते जून २०१५ दरम्यान ७% वाढ झाली होती, तर याच कालावधीत त्या हॉटस्पॉट्सवरील ट्रॅफिकमध्ये ४६% वाढ झाली होती. हे मूळ आकडे जुने असले, तरी हे गुणोत्तर प्लॅनिंगसाठी आजही उपयुक्त आहे. हॉटस्पॉटची वाढ आणि ट्रॅफिकमधील वाढ यातील हा फरक कॅपॅसिटी प्लॅनिंगसाठी उपयुक्त आहे.
अतिथी अनेक कनेक्ट केलेल्या डिव्हाइसेससह येऊ शकतात आणि त्यांच्या मुक्कामादरम्यान बँडविड्थ-हेवी ॲप्लिकेशन्स वापरू शकतात. त्यामुळे एखादे ठिकाण मजबूत रेडिओ कव्हरेज प्रदान करू शकते परंतु तरीही व्यस्त वेळी संथ सेवा देऊ शकते. कव्हरेज सिग्नल कोठे पोहोचतो हे दर्शवते. कॅपॅसिटी हे दर्शवते की नेटवर्क तेथील मागणी हाताळू शकते की नाही.
एक सुदृढ अतिथी WiFi कार्यक्रम चार परस्पर जोडलेल्या क्षेत्रांचे मोजमाप करतो:
- ऑथेंटिकेशन: अभ्यागत कसे जोडले जातात, परत येतात आणि प्रवेश मिळवतात.
- सेगमेंटेशन: गेस्ट नेटवर्क कुठे पोहोचू शकते आणि कुठे नाही.
- प्रायव्हसी: तुम्ही कोणता वैयक्तिक डेटा गोळा करता, तो का गोळा करता आणि तो कधी हटवता.
- अॅनालिटिक्स: गरजेपेक्षा जास्त माहिती गोळा न करता तुम्ही कामगिरीचे परीक्षण कसे करता आणि वापराचे विश्लेषण कसे करता.
ही नियंत्रणे UK GDPR जबाबदाऱ्या आणि NCSC-संरेखित पृथक्करणास देखील समर्थन देतात. प्रवेश संमती अभ्यागताला सेवा वापरण्याची परवानगी देते. मार्केटिंग संमती हा एक स्वतंत्र पर्याय आहे आणि तो कनेक्शन प्रक्रियेशी जोडला जाऊ नये.
या प्रोग्रामसाठी एक मालक, परिभाषित कार्यप्रदर्शन तपासणी, एक घटना प्रक्रिया आणि IT व अतिथी अनुभवासाठी जबाबदार असलेल्या टीम्सचा समावेश असलेले पुनरावलोकन चक्र नियुक्त करा. अतिथी नेटवर्क ही एक वायरलेस सेवा असण्यासोबतच एक नियंत्रित डेटा पाइपलाइन देखील आहे.
Guest WiFi नेटवर्क प्रत्यक्षात काय आहे
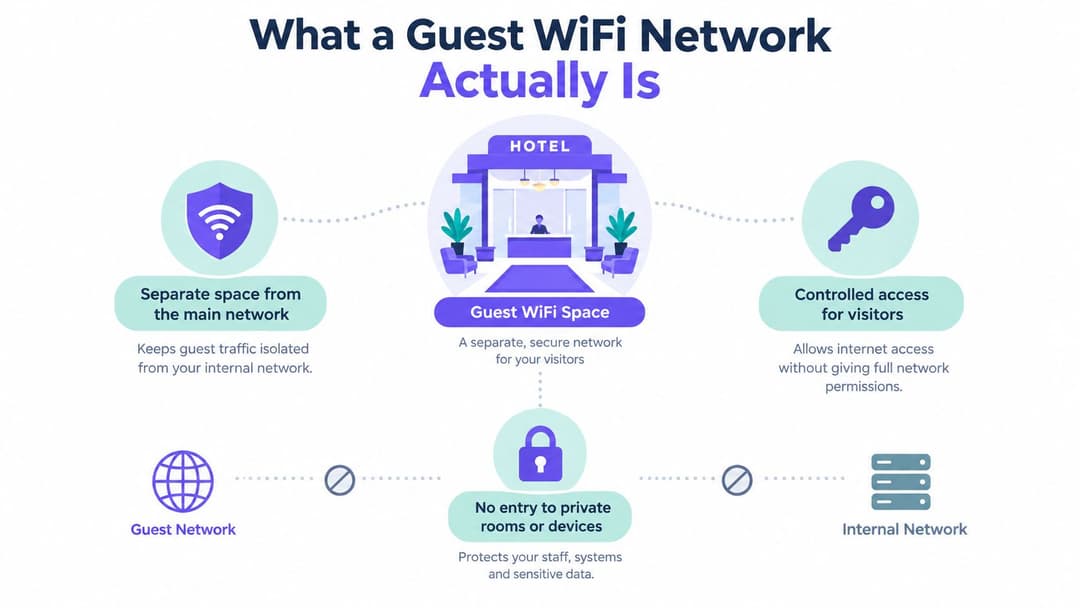
अतिथी WiFi नेटवर्क म्हणजे तुमच्या डिजिटल मालमत्तेचे नियंत्रित अभ्यागत प्रवेशद्वार आहे. हॉटेलमध्ये, लॉबी पाहुण्यांचे स्वागत करते, तर कर्मचाऱ्यांचे कॉरिडोअर, कार्यालये, प्लांट रूम्स आणि बेडरूम वेगवेगळ्या प्रवेश नियमांच्या अधीन असतात. वायरलेस समतुल्य पर्याय अभ्यागतांना इंटरनेट प्रवेश देतो आणि त्याच वेळी अंतर्गत प्रणाली आणि इतर कनेक्ट केलेल्या उपकरणांकडे जाणाऱ्या जाणूनबुजून केलेल्या मार्गांना ब्लॉक करतो.
तांत्रिकदृष्ट्या, अतिथी सेवा सामान्यतः स्वतःच्या VLAN किंवा समतुल्य पॉलिसी डोमेनवर मॅप केलेले समर्पित SSID वापरते. फायरवॉल इंटरनेट ट्रॅफिकला अनुमती देते परंतु कॉर्पोरेट एंडपॉइंट्स, पेमेंट टर्मिनल्स, CCTV, मॅनेजमेंट इंटरफेस आणि IoT उपकरणांमधील प्रवेश नाकारते. डिझाइनने एका अतिथी उपकरणाला दुसऱ्या उपकरणाचा शोध घेण्यापासून किंवा थेट संवाद साधण्यापासून देखील रोखले पाहिजे.
उपकरणापासून भूमिका वेगळी करा
"अतिथी" हा नेटवर्कचा रोल दर्शवतो, कोणत्याही विशिष्ट प्रकारचा हार्डवेअर नाही. फोन, लॅपटॉप, टॅब्लेट, स्मार्ट डिस्प्ले किंवा कॉन्फरन्स उपकरणाचा वापर करणाऱ्या अभ्यागताला सारखीच केवळ इंटरनेट पुरवणारी सेवा मिळू शकते. हीच पॉलिसी हॉटेल रहिवासी, कॉन्फरन्सचे प्रतिनिधी, रिटेल ग्राहक, रुग्णालयातील अभ्यागत, कंत्राटदार किंवा व्यवस्थापित इमारतीतील रहिवाशांचे मित्र यांच्यासाठी उपयुक्त ठरू शकते.
हा फरक डिझाइनमधील एक सामान्य चूक टाळतो. केवळ दुसरा SSID म्हणजे नेटवर्क वेगळे असल्याचे सिद्ध करत नाही. जर दोन्ही SSID एकाच अंतर्गत मार्गांपर्यंत (internal routes) पोहोचत असतील, तर वेन्यूने केवळ एक वेगळे नाव तयार केले आहे, वेगळा सुरक्षा झोन नाही.
व्यावहारिक नियम: अतिथींनी कोठपर्यंत पोहोचले पाहिजे ते स्पष्ट करा, नंतर पॉलिसीनुसार इतर सर्व गोष्टी नाकारा. "केवळ इंटरनेट प्रवेश" हा एक उपयुक्त सुरुवातीचा हेतू आहे, परंतु फायरवॉल आणि राउटींग नियमांनी त्याची अंमलबजावणी केली पाहिजे.
पब्लिक हॉटस्पॉट हे अधिक व्यापक असते आणि त्यावर ओळख, लॉगिंग किंवा नेटवर्कच्या सीमांवर कमी नियंत्रण असू शकते. मोबाईल राउटरशी टेदर केलेला फोन ही वैयक्तिक कनेक्टिव्हिटी असते, ती वेन्यूद्वारे व्यवस्थापित केलेली सेवा नसते. अतिथी नेटवर्क या मॉडेल्सच्या दरम्यान कार्य करते. हे वेन्यूला सुरक्षिततेवर आणि प्रवेशावर नियंत्रण देते, तसेच अभ्यागतांना विश्वसनीय ऑपरेशनल नेटवर्कबाहेर ठेवते.
त्यामुळे मूळ पाया समजून घेणे सोपे आहे:
- समर्पित धोरण डोमेन: पाहुण्यांच्या ट्रॅफिकसाठी स्वतःचा स्वतंत्र VLAN किंवा समकक्ष विभाग असतो।
- केवळ-इंटरनेट राउटिंग: अंतर्गत सबनेट्स आणि प्रशासकीय इंटरफेस येथे पोहोचता येत नाही।
- क्लायंट आयसोलेशन: पाहुण्यांची डिव्हाइसेस एकमेकांमध्ये लॅटरल पद्धतीने ब्राउझ करू शकत नाहीत।
- क्षमता नियंत्रणे: पाहुण्यांचा वापर अत्यावश्यक सेवांसाठी आरक्षित असलेली बँडविड्थ वापरू शकत नाही।
एकदा का त्या सीमा स्पष्ट झाल्या की, तुम्ही सुलभता आणि सुरक्षा यांमध्ये गल्लत न करता ऑथेंटिकेशन पद्धत निवडू शकता.
पासवर्डपासून ते OpenRoaming पर्यंतचे ऑथेंटिकेशन पर्याय
ऑथेंटिकेशन हे ठरवते की एखाद्या व्हिजिटरने सेवा मिळवण्यासाठी स्वतःची ओळख कशी सिद्ध करावी. हे पाहुण्यांची पहिली छाप देखील तयार करते आणि तुमच्या डेटा पाइपलाइनमध्ये कोणती माहिती प्रविष्ट होते हे नियंत्रित करते.
एक सामायिक WPA2 किंवा WPA3 पासवर्ड समजवून सांगणे सोपे आहे. रिसेप्शन तो कार्डवर प्रिंट करू शकते, मीटिंग रूममध्ये प्रदर्शित करू शकते किंवा मेनूवर प्रदान करू शकते. अडचण अशी आहे की प्रत्येक अभ्यागत समान गुप्त कोड वापरतो, त्यामुळे तुम्ही एका वापरकर्त्याला दुसऱ्या वापरकर्त्यापासून वेगळे ओळखू शकत नाही, एका व्यक्तीचा ऍक्सेस रद्द करू शकत नाही किंवा पासवर्ड त्या ठिकाणाबाहेर पसरण्यापासून रोखू शकत नाही.
एक Captive Portal अधिक नियंत्रण प्रदान करते. अतिथी वायरलेस नेटवर्कमध्ये सामील होतो, ब्रँडेड ऍक्सेस पेज पाहतो, अटी मान्य करतो आणि कदाचित ईमेल पत्ता किंवा इतर माहिती प्रदान करतो. हे स्पष्ट सूचनांचे समर्थन करते आणि ग्राहक प्रणालींशी कनेक्ट होऊ शकते, परंतु प्रत्येक फील्ड एक प्रशासकीय प्रश्न निर्माण करते. एका पोर्टलने कधीही ऐच्छिक मार्केटिंग संमतीला मूलभूत कनेक्टिव्हिटीची छुपी अट बनवू नये. व्यावहारिक डिझाइन मार्गदर्शनासाठी, हे अतिथी WiFi प्लॅनिंगसाठीचे captive portal guide वापरा.
Passpoint आणि OpenRoaming मुळे वारंवार करावे लागणारे साइन-इन कमी होते. Purple चे प्रमाणपत्र गेस्टना ईमेलद्वारे एकदाच ऑथेंटिकेट करण्याची आणि जगभरातील ८०,०००+ पेक्षा जास्त ठिकाणी पहिल्या पॅकेटपासून एनक्रिप्टेड कनेक्टिव्हिटी मिळवण्याची सुविधा देते, तसेच पुन्हा भेट दिल्यास स्वयंचलित रीकनेक्शन देखील प्रदान करते. The OpenRoaming and Passpoint overview मध्ये हे मॉडेल आणि त्याच्या रिटर्न-व्हिजिट अनुभवाचे वर्णन केले आहे.
| मॉडेल | ऑनबोर्डिंग | एनक्रिप्शन | प्रत्येक वापरकर्त्याचा डेटा | सर्वात योग्य |
|---|---|---|---|---|
| सामायिक WPA2 किंवा WPA3 पासवर्ड | अतिशय सोपे, सहसा मॅन्युअल | कॉन्फिगर केलेल्या वायरलेस सुरक्षिततेवर अवलंबून असते | विश्वासार्ह वैयक्तिक ओळख नगण्य किंवा अजिबात नाही | मूलभूत प्रवेशाला प्राधान्य देणारी लहान ठिकाणे |
| Captive Portal | ब्राउझर लॉगिन, अटी आणि पर्यायी फॉर्म फील्ड्स | वायरलेस आणि पोर्टल कॉन्फिगरेशनवर अवलंबून असते | ईमेल, संमती रेकॉर्ड आणि सेशन माहिती गोळा केली जाऊ शकते | ब्रँडेड प्रवेश आणि नियंत्रित फर्स्ट-पार्टी डेटाची आवश्यकता असलेली ठिकाणे |
| Passpoint आणि OpenRoaming | एकवेळचे प्रोफाईल किंवा ओळख सेटअप, त्यानंतर स्वयंचलित रीकनेक्शन | पहिल्या पॅकेटपासून एंटरप्राइझ-शैलीतील एनक्रिप्टेड प्रवेश | प्रत्येक वापरकर्त्यानुसार ओळख आणि सेशन रेकॉर्ड व्यवस्थापित केले जाऊ शकतात | पुन्हा भेट देणारे अभ्यागत, वितरित ठिकाणे आणि विना-अडथळा प्रवेश |
धोक्याच्या पातळीनुसार योग्य पद्धत निवडा
सामायिक पासवर्ड केवळ तेव्हाच निवडा जेव्हा त्याचे ऑपरेशनल फायदे वैयक्तिक जबाबदारीच्या अभावापेक्षा जास्त असतील. Captive Portal अशा ठिकाणांसाठी योग्य आहे जेथे स्पष्ट अटी, नियंत्रित डेटा संकलन किंवा ब्रँडेड ऑनबोर्डिंग प्रवाह आवश्यक असतो, परंतु यासाठी गोपनीयता नोटीस, प्रवेश नियंत्रण आणि धारणा (retention) नियमांची आवश्यकता असते.
Passpoint आणि OpenRoaming तिथे सर्वात जास्त उपयुक्त ठरतात जिथे अभ्यागत पुन्हा येतात, वेगवेगळ्या ठिकाणांदरम्यान प्रवास करतात किंवा मोबाईल सेवेसारख्या कनेक्टिव्हिटीची अपेक्षा करतात. ते सेगमेंटेशन किंवा गव्हर्नन्सची गरज दूर करत नाहीत. ऑथेंटिकेशन हे उत्तर देते की कोण कनेक्ट होऊ शकते. फायरवॉल पॉलिसी हे उत्तर देते की तो कनेक्शन कुठे जाऊ शकतो.
सेगमेंटेशन आणि सुरक्षा आर्किटेक्चर
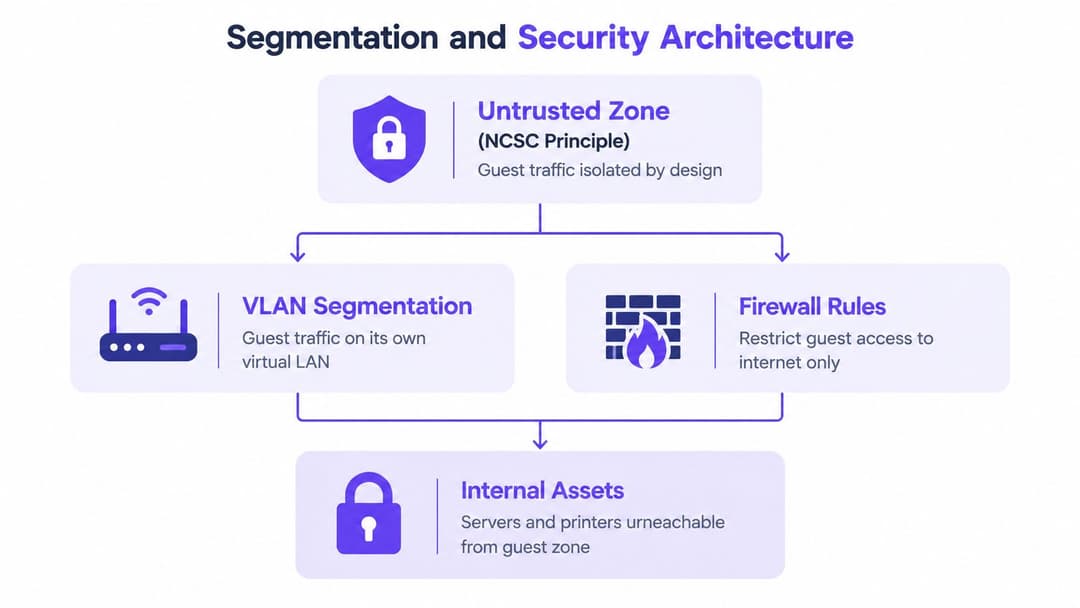
NCSC पाहुण्यांच्या ट्रॅफिकला अविश्वासू सुरक्षा क्षेत्र (untrusted security zone) मानण्याची, वेगवेगळ्या युजर्सच्या गटांचे वर्गीकरण करण्याची, ॲक्टिव्हिटीचे निरीक्षण करण्याची आणि महत्त्वपूर्ण सेवांद्वारे वापरल्या जाणाऱ्या क्षमतेपासून पाहुण्यांची इंटरनेट बँडविड्थ स्वतंत्रपणे आरक्षित ठेवण्याची शिफारस करते. उच्च दर्जाच्या परिषदांसाठी NCSC चे मार्गदर्शन हा मूलभूत सिद्धांत प्रदान करते, जो हॉटेल्स, कार्यक्रम स्थळे, दवाखाने आणि कार्यालयांना समान रीतीने लागू होतो।
सुरक्षा सीमा विविध स्तरांवर तयार करा
समर्पित VLAN किंवा तत्सम सेगमेंटशी मॅप केलेल्या गेस्ट SSID पासून सुरुवात करा. हॉटेलमध्ये, त्या सेगमेंटमधील ट्रॅफिकला प्रॉपर्टी मॅनेजमेंट सिस्टम, स्टाफ वर्कस्टेशन्स, पेमेंट टर्मिनल्स, CCTV कंट्रोलर्स किंवा बिल्डिंग-मॅनेजमेंट सिस्टम्सकडे जाण्याचा कोणताही मार्ग नसावा. फायरवॉलने इंटरनेट प्रवेशासाठी आवश्यक असलेल्या सेवांना परवानगी दिली पाहिजे आणि डीफॉल्टनुसार अंतर्गत गंतव्यस्थानांना नकार दिला पाहिजे.
क्लायंट आयसोलेशन आणखी एक सीमा जोडते. याशिवाय, दुर्भावनापूर्ण किंवा चुकीचे कॉन्फिगर केलेले अतिथी डिव्हाइस त्याच वायरलेस नेटवर्कवरील इतर व्हिजिटर्सच्या डिव्हाइसेसचा शोध घेण्यास सक्षम असू शकते. आयसोलेशन तो लॅटरल मार्ग मर्यादित करते आणि व्हिजिटर सेगमेंटला सामायिक लोकल नेटवर्कऐवजी स्वतंत्र इंटरनेट प्रवेश सेशन्ससारखे कार्य करायला लावते.
कॅपॅसिटी कंट्रोल्स उपलब्धतेचे संरक्षण करतात. रेट लिमिट्स लागू करा किंवा स्वतंत्र अपस्ट्रीम कॅपॅसिटी राखून ठेवा जेणेकरून एक डिव्हाइस, मोठा डाउनलोड, मालवेअर क्रियाकलाप किंवा डिनायल-ऑफ-सर्व्हिस इव्हेंट पॉईंट-ऑफ-सेल सिस्टम्स, टेलिफोनी, बुकिंग प्लॅटफॉर्म किंवा कर्मचारी ॲप्लिकेशन्सना आवश्यक असलेली बँडविड्थ संपवू शकणार नाही.
लेबल्सपेक्षा नियंत्रण अधिक महत्त्वाचे आहे. "Guest" नावाचे नेटवर्क केवळ त्याच्या नावामुळे सुरक्षित होत नाही. जेव्हा राउटींग, फायरवॉल नियम, वायरलेस पॉलिसी आणि मॉनिटरिंग इच्छित मर्यादा लागू करतात, तेव्हाच ते सुरक्षित होते.
गरज असेल तिथे ओळख (identity) समाविष्ट करा
काही वातावरणांना एकापेक्षा जास्त सामायिक अभ्यागत प्रोफाइलची आवश्यकता असते. आयडेंटिटी प्री-शेअर्ड कीज (iPSK) एक सुटसुटीत वायरलेस डिझाइन राखून उपकरणांना अनन्य की जारी करू शकतात, जे एंटरप्राइझ सप्लिकंट वापरू न शकणाऱ्या जुन्या उपकरणांसाठी उपयुक्त ठरते. कर्मचाऱ्यांनी अभ्यागत पॉलिसी सामायिक करण्याऐवजी साधारणपणे डिरेक्टरी-बॅक्ड नियंत्रणे असलेल्या स्वतंत्र सेवेचा वापर केला पाहिजे.
हे नियंत्रणे सादर करण्याच्या पद्धतीत विक्रेत्यांमध्ये फरक असतो. खरेदी करण्यापूर्वी, VLAN असाइनमेंट, फायरवॉल एन्फोर्समेंट, क्लायंट आयसोलेशन, रेट लिमिटिंग, इव्हेंट लॉगिंग आणि प्रशासकीय भूमिकांसाठी सपोर्ट असल्याची खात्री करा. आयडेंटिटी आणि गेस्ट-मॅनेजमेंट लेयरची सध्याच्या वायरलेस इन्फ्रास्ट्रक्चरशी तुलना करताना Purple चे enterprise WiFi security guide हा एक संदर्भ बिंदू आहे.
हाच नियंत्रणाचा नियम UK च्या पलीकडेही लागू होतो. व्यापक सुरक्षा धोक्यांचा आढावा घेणारे संघ अधिक संदर्भासाठी Atlanta सायबर सुरक्षा धोक्यांच्या या विहंगावलोकनचा वापर करू शकतात, परंतु तुमच्या स्वतःच्या अंमलबजावणीसाठी स्थानिक चाचणीची आवश्यकता आहे. एक चाचणी डिव्हाइस कनेक्ट करा, मंजूर अंतर्गत ऍक्सेस तपासण्याचा प्रयत्न करा, पीअर व्हिजिटिबिलिटी तपासा आणि अतिथी ट्रॅफिकमुळे आवश्यक सेवांमध्ये अडथळा येत नसल्याची पुष्टी करा.
गोपनीयता, डेटा संरक्षण आणि UK GDPR
ऑपरेटरने एखाद्या व्यक्तीला ऍक्सेस रेकॉर्डशी जोडताच गेस्ट WiFi नेटवर्क हे वैयक्तिक डेटाची पाईपलाईन बनते. यामध्ये ईमेल पत्ता, नाव, खोली क्रमांक, डिव्हाइस पत्ता, वाटप केलेला आयपी पत्ता, टाइमस्टॅम्प, कनेक्शनचा कालावधी, भेट दिलेल्या साईट्स किंवा मार्केटिंग संमती स्थिती यासारख्या फील्ड्सचा समावेश असू शकतो. ICO चे डेटा-सुरक्षा मार्गदर्शन डिव्हाइस पत्ते, वाटप केलेले आयपी पत्ते, भेट दिलेल्या साईट्स आणि कनेक्शनचा कालावधी ही लॉग केली जाऊ शकणारी माहिती म्हणून ओळखते.
किमान आवश्यक डेटा गोळा करण्यापासून सुरुवात करा
पोर्टलमध्ये कोणतेही फील्ड जोडण्यापूर्वी त्याचे काम काय आहे ते विचारा. एखाद्या ठिकाणाला विनंती केलेली सेवा देण्यासाठी किंवा परत येणाऱ्याची ओळख व्यवस्थापित करण्यासाठी ईमेल पत्त्याची आवश्यकता असू शकते, परंतु त्यांना पूर्ण नाव, रूम नंबर, जन्मतारीख किंवा तपशीलवार ब्राउझिंग इतिहास यांची आवश्यकता नसू शकते. याचे उत्तर त्या ठिकाणाचा उद्देश आणि कायदेशीर विश्लेषणावर अवलंबून असते, त्यामुळे डीफॉल्ट फॉर्म कॉपी करण्याऐवजी त्याचे कारण दस्तऐवजीकरण करून ठेवा.
एक सुरक्षित कार्यप्रवाह चार निर्णय वेगळे करतो:
- प्रवेश पात्रता: इंटरनेट प्रवेश मिळवण्यासाठी अभ्यागताने काय करणे आवश्यक आहे?
- सेवा संवाद: सपोर्ट, सूचना किंवा विनंती केलेल्या फॉलो-अपसाठी कोणती माहिती आवश्यक आहे?
- मार्केटिंग परवानगी: अभ्यागताने प्रचारात्मक संवादाला सक्रियपणे संमती दिली आहे का?
- ॲनालिटिक्स धारणा (retention): कनेक्शन आणि वापराच्या नोंदी किती काळ उपलब्ध राहिल्या पाहिजेत?
मार्केटिंग संमती मूलभूत कनेक्टिव्हिटीमध्ये एकत्रित केली जाऊ नये. इंटरनेट प्रवेशासाठी अटी स्वीकारणाऱ्या व्हिजिटरने मोहिमा, प्रोफाइलिंग किंवा असंबंधित संप्रेषणे प्राप्त करण्यास स्वयंचलितपणे सहमती दर्शवलेली नसते. पर्यायी मार्केटिंग स्वतंत्र, होकारात्मक पर्याय म्हणून सादर करा आणि तो पर्याय प्रवेश इव्हेंटपेक्षा स्वतंत्रपणे नोंदवा.
डेटा सुरक्षित ठेवा आणि डिलीट करा
पोर्टल एक्सचेंज, कूटबद्ध (encrypted) प्रशासकीय प्रवेश, मर्यादित लॉग परवानग्या आणि डेटा संचयित केलेल्या ठिकाणी कूटबद्धीकरणासाठी HTTPS आणि TLS वापरा. ICO नुसार वैयक्तिक डेटा संचयित किंवा प्रसारित करणाऱ्या संस्थांनी कूटबद्धीकरण वापरले पाहिजे आणि अवशिष्ट जोखमीचा हिशेब ठेवणारे सुरक्षा धोरण राखले पाहिजे. ज्या प्लॅटफॉर्म प्रशासकाकडे प्रत्येक ठिकाणचा संपर्क डेटाबेस एक्सपोर्ट करण्याची सुविधा आहे, त्याला केवळ सेवा-आरोग्य (service-health) माहितीची आवश्यकता असलेल्या ऑपरेटरपेक्षा अधिक प्रवेश मिळतो।
डेटा धारणेसाठी (retention) लेखी औचित्य असणे आवश्यक आहे. तुम्ही कोणते रेकॉर्ड ठेवता, ते ठेवण्याचा उद्देश, अधिकृत वापरकर्ते आणि डेटा हटवण्याचा किंवा अनामित करण्याचा ट्रिगर स्पष्ट करा. सिस्टीम संकलित करू शकते म्हणून अनिश्चित काळासाठी MAC पत्ते किंवा कनेक्शन लॉग्स राखून ठेवू नका.
अॅक्सेस संमती आणि मार्केटिंग संमती या वेगवेगळ्या गोष्टी आहेत. तुमच्या पोर्टलने हा फरक पाहुण्यांना स्पष्टपणे दाखवला पाहिजे आणि डेटा मॉडेलमध्ये त्याची अंमलबजावणी केली पाहिजे.
व्हिजिटर्सना स्पष्ट गोपनीयता सूचना आणि अधिकारांच्या विनंत्यांसाठी मार्ग द्या. तंत्रज्ञान तुमच्यासाठी तुमचा कायदेशीर आधार किंवा धारणा कालावधी ठरवणार नाही, परंतु ते आवश्यक फील्ड्स, स्वतंत्र संमती फ्लॅग्स, रोल-बेस्ड ॲक्सेस, शेड्युल केलेली डिलीशन आणि नियंत्रित एक्स्पोर्ट्सद्वारे निवडलेली पॉलिसी लागू करण्यायोग्य बनवू शकते.
ऑनबोर्डिंग UX आणि मार्केटिंगची संधी
एक उत्तम प्रकारे डिझाइन केलेला अतिथी WiFi प्रवास काही स्पष्ट कृतींनी सुरू होतो. अभ्यागत वेन्यूचे नेटवर्क निवडतो, प्रवेशाची सूचना वाचतो, मार्केटिंगचे संदेश मिळवायचे की नाही ते निवडतो, आणि कोणती बॉक्स सेवा सक्षम करतो याचा अंदाज न लावता थेट कनेक्ट होतो. त्यानंतर प्लॅटफॉर्म त्या व्यक्तीने निवडलेल्या पर्यायांच्या आधारेच संवाद पाठवू शकतो.
हॉस्पिटॅलिटी टीम्स पुनरावृत्ती भेटी अधिक सुलभ करण्यासाठी परत येणाऱ्या ओळखीचा वापर करू शकतात. महत्त्वाचा डिझाइनचा मुद्दा केवळ वैयक्तिकीकरण करणे हा नाही. कोणती माहिती संकलित केली गेली, ती का संकलित केली गेली आणि अतिथीने फॉलो-अप संदेशासाठी संमती दिली आहे की नाही हे कर्मचाऱ्यांना माहित असणे आवश्यक आहे.
रिटेल टीम्स WiFi इव्हेंट्सना फूटफॉल किंवा ड्वेल-टाइम विश्लेषणाशी जोडू शकतात, जर डेटा पारदर्शकपणे हाताळला गेला आणि विश्लेषण घोषित उद्देशापेक्षा जास्त नसेल. एखादा शॉपिंग मॉल एखाद्या मोहिमेच्या क्षेत्रातील सहभागाची तुलना इतर क्षेत्रांशी करू शकतो, आणि नंतर भविष्यातील प्लेसमेंट निर्णयांची माहिती देण्यासाठी एकत्रित अहवाल वापरू शकतो. याने पडद्यामागे कनेक्टिव्हिटीच्या संवादाला अनियंत्रित वैयक्तिक प्रोफाइलिंगमध्ये बदलू नये।
आरोग्यसेवेला वेगळ्या महत्त्वावर भर देण्याची गरज आहे. व्हिजिटर नेटवर्क मार्गशोधन, भेटीची माहिती किंवा सेवा नोटीसला सपोर्ट करू शकते, परंतु ऑपरेटरने संवेदनशील संदर्भांसह अतिरिक्त काळजी घेणे आवश्यक आहे. पोर्टलने कनेक्शनवरून वैद्यकीय परिस्थितीचा अंदाज लावू नये किंवा अतिथी सेवेद्वारे रुग्णाची माहिती उघड करू नये.
व्हिजिटरला केंद्रस्थानी ठेवून अनुभवाची रचना करा
मोबाईलला प्राधान्य देणारा लहान प्रवाह, वाचण्यायोग्य अटी, सुलभ कॉन्ट्रास्ट आणि ऑथेंटिकेशन अयशस्वी झाल्यास उपयुक्त त्रुटी संदेश वापरा. अभ्यागतांना वारंवार रिडायरेक्टच्या जाळ्यात अडकवण्याऐवजी, त्यांना रिसेप्शन सपोर्टसारखा स्पष्ट पर्याय द्या.
कनेक्ट केलेले प्लॅटफॉर्म परवानगी असलेली फर्स्ट-पार्टी माहिती CRM कडे पाठवू शकते, भेटीनंतर सर्वेक्षण ट्रिगर करू शकते किंवा सर्व्हिस व्हाउचर जारी करू शकते. Purple चे WiFi मार्केटिंग मार्गदर्शक मार्केटिंग आणि एंगेजमेंट चॅनेल म्हणून ऑथेंटिकेट केलेल्या WiFi च्या या व्यापक वापराचे वर्णन करते.
अॅनालिटिक्सने ऑपरेशनल प्रश्नांची उत्तरे दिली पाहिजेत:
- व्हिजिटर्स ऑनबोर्डिंग फ्लो पूर्ण करत आहेत का?
- कोणती ठिकाणे सपोर्ट विनंत्या व्युत्पन्न करतात?
- व्यस्त कालावधीत नेटवर्क सातत्याने कामगिरी करते का?
- संमतीच्या नोंदी मूलभूत प्रवेश नोंदींपेक्षा स्वतंत्र आहेत का?
- मार्केटिंग कर्मचारी अनियंत्रित नेटवर्क लॉग न मिळवता मंजूर डेटा वापरू शकतात का?
ते संयोजन प्रत्येक कनेक्शनला सर्व काही गोळा करण्याची परवानगी न मानता WiFi ला एक मोजता येण्याजोग्या संबंध चॅनेलमध्ये बदलते.
अंमलबजावणी, व्हेंडर आणि सामान्य गैरसमज
एक विश्वासार्ह अंमलबजावणी ठिकाणाच्या विद्यमान नेटवर्कपासून सुरू होते. अतिथी प्लॅटफॉर्म Meraki, Aruba, Ruckus, Mist, UniFi किंवा तत्सम एंटरप्राइझ प्रणालींसह त्याच्या ऍक्सेस पॉईंट्स आणि कंट्रोलर्ससोबत काम करतो का ते तपासा. VLAN असाइनमेंट, फायरवॉल पॉलिसी, ऑथेंटिकेशन, मॉनिटरिंग, लॉग्स, डेटा एक्सपोर्ट, डिलीशन आणि ॲडमिनिस्ट्रेटिव्ह रोल्ससाठीच्या समर्थनाची पुष्टी करा. हे नियंत्रण एक नियंत्रित डेटा पाइपलाइन तयार करतात: ट्रॅफिक, ओळख तपशील, संमती रेकॉर्ड आणि डेटा ठेवण्याच्या कृतींसाठी स्पष्ट मालक आणि परिभाषित हाताळणी असणे आवश्यक आहे.
कर्मचार्यांचा प्रवेश गेस्टपासून वेगळा ठेवा. Microsoft Entra ID, Google Workspace किंवा Okta हे कर्मचाऱ्यांची ओळख आणि रिव्होकेशनला सपोर्ट करू शकतात, तर अभ्यागतांचे ऑनबोर्डिंग त्याच्या स्वतःच्या प्रायव्हसी नियमांचे पालन करते. बिल्ड-टू-रेंट स्कीम्स, स्टुडंट हाऊसिंग आणि मिक्स-यूज रिटेल यांसारख्या मल्टि-टेनंट मालमत्तांना, भाडेकरू, बिल्डिंग सिस्टीम आणि ऑपरेशनल सर्व्हिसेस एकाच विश्वसनीय नेटवर्कवर न ठेवता सुलभ निवासी किंवा अभ्यागत प्रवेशाची आवश्यकता असते.
दूर करायचे चार गैरसमज
- "गेस्ट नेटवर्क म्हणजे फक्त पासवर्ड असलेला राउटर असतो." केवळ पासवर्ड असण्याने सेगमेंटेशन, मॉनिटरिंग, क्षमता नियंत्रण किंवा डेटा गव्हर्नन्सची जागा घेतली जात नाही.
- "OpenRoaming विचारात घेण्यासाठी खूप नवीन आहे." Passpoint आणि OpenRoaming एकवेळचे प्रमाणीकरण आणि स्वयंचलित रीकनेक्शन प्रदान करतात. ते लागू करण्यापूर्वी डिव्हाइस सपोर्ट, कव्हरेज, ओळख हाताळणी आणि ऑपरेशनल योग्यतेचे मूल्यांकन करा.
- "सेगमेंटेशनमुळे WiFi संथ होते." संथ सेवा सहसा अपुरी क्षमता किंवा खराब रेडिओ नियोजनामुळे असते. सेगमेंटेशन वायरलेस कार्यक्षमता कमी न करता ट्रॅफिक आणि पॉलिसी स्वतंत्र करते.
- "प्रवेशाच्या चेकबॉक्समध्येच मार्केटिंग संमती समाविष्ट केली जाऊ शकते." प्रवेश करार आणि प्रमोशनल परवानगी हे स्वतंत्र निर्णय आहेत, म्हणून त्यांची नोंद स्वतंत्रपणे करा.
क्षमतेचे नियोजन (capacity planning) ठिकाणाच्या स्वतःच्या गरजांनुसार सुरू झाले पाहिजे. अपेक्षित समवर्ती उपकरणांची गणना करा, प्रति-उपकरण थ्रूपुट उद्दिष्ट सेट करा, गर्दीच्या वेळेसाठी अतिरिक्त क्षमता ठेवा आणि लोड चाचणीसह डिझाइनचे प्रमाणीकरण करा. केवळ कव्हरेज हे सेवा मागणी हाताळू शकते की नाही हे दर्शवत नाही.
रोलआउटचा कालावधी कॉन्फिगरेशन सुरू होण्यापूर्वी किती डिझाइनचे काम मंजूर झाले आहे यावर अवलंबून असतो. पाहुण्यांचे धोरण, VLAN मॅप, फायरवॉल नियम, ऑथेंटिकेशन पद्धत, डेटा इन्व्हेंटरी, धारणा प्रक्रिया आणि डेटा डिलीट करण्याचा फ्लो दस्तऐवजीकरण करा. त्यानंतर सामान्यत: गर्दीच्या काळात कव्हरेज, स्पीड, अंतर्गत पोहोच, पीअर आयसोलेशन, पोर्टल सुरक्षितता आणि संमतीच्या नोंदी तपासा. लाँच केल्यानंतर नेटवर्क टीम आणि सेवा मालकांसह नियंत्रणांचे पुनरावलोकन करा।
Purple सुसंगत वायरलेस इन्फ्रास्ट्रक्चरवर अतिथी ऑथेंटिकेशन, क्लाउड-व्यवस्थापित प्रवेश पॉलिसी, अनुपालन लॉगिंग, CRM कनेक्शन्स आणि Passpoint आणि OpenRoaming सहाय्य प्रदान करते. तुमच्या वेन्यूच्या सुरक्षा, गोपनीयता आणि ऑनबोर्डिंग आवश्यकतांना अतिथी WiFi क्षमता जुळतात का हे तपासण्यासाठी Purple ला भेट द्या.