2010 मध्ये जेव्हा UK सरकारचा IPv6 रोलआउट अहवाल प्रसिद्ध झाला, तेव्हा UK आधारित अंदाजे 25 दशलक्ष नेम सर्व्हर्सपैकी 30 पेक्षा कमी सर्व्हर्सकडे IPv6 ॲड्रेसेस होते. ते ऐतिहासिक सुरुवातीचे बिंदू हे स्पष्ट करण्यास मदत करते की इतक्या साऱ्या ॲड्रेस योजना, सपोर्ट पद्धती आणि ॲसेट रेकॉर्ड्स IPv4 भोवती का तयार केले गेले होते.
आता IP ॲड्रेसेस व्यवस्थापित करणे म्हणजे अशी मालमत्ता राखणे जिथे डिव्हाइसेस दोन्ही प्रोटोकॉल वापरू शकतात, कधीकधी प्रशासकांना याची जाणीवही नसते. उपयुक्त शिस्त म्हणजे प्रत्येक ॲड्रेससाठी एक जबाबदार मालक, एक दस्तऐवजीकृत राउटिंग उद्देश आणि एक मागोवा घेण्यायोग्य वाटप रेकॉर्ड. रेडंडंट मार्ग ठीक आहेत; स्पर्धात्मक मालकी आणि अनावृत पोहोच योग्य नाही.
DHCP स्टॅटिक किंवा रिझर्व्ह्ड ॲड्रेस कधी वापरावेत
ऑगस्ट २०२६ मध्ये, Internet Society चे UK मधील मोजमाप नुसार, ५,३४०,३२१ क्रॉल केलेल्या होस्टपैकी ५४.२७% ड्युअल-स्टॅक होते, तर ४५.७३% केवळ IPv4 राहिले. ती क्रॉल केलेल्या होस्टची मोजमापे आहेत, एंटरप्राइझ उपकरणांची जनगणना नाही, परंतु नेटवर्क टीमला ज्याचा सामना करावा लागू शकतो ते सर्व काही केवळ IPv4-इन्व्हेंटरी का वर्णन करत नाही, हे स्पष्ट करते.
एखादे डिव्हाइस IPv6 वर संप्रेषण करू शकते, तर त्याच्या हेल्पडेस्क रेकॉर्ड, फायरवॉल ऑब्जेक्ट आणि इन्सिडेंट वर्कशीटमध्ये अजूनही फक्त IPv4 असू शकते. दुहेरी स्टॅककडे (dual-stack) केवळ राउटिंग क्षमता म्हणून न पाहता, पत्त्याच्या इतिहासासह दुसरा रेकॉर्ड सेट म्हणून पहा.
सबनेट काढण्यापूर्वी डिव्हाइस वर्गानुसार असाइनमेंट पद्धत निवडा. DHCP वेळ-मर्यादित ॲड्रेस असाइनमेंट्स जारी करते; रिझर्व्हेशन त्याच सेवेद्वारे एखाद्या विशिष्ट डिव्हाइसला अंदाज लावण्यायोग्य ॲड्रेस देते. नेटवर्क क्षेत्राबाहेरील सहकाऱ्यांना तो फरक समजवून सांगताना DHCP ग्लॉसरी एक उपयुक्त संदर्भ प्रदान करते.
ॲड्रेस वाटप पद्धती आणि त्या कधी वापराव्यात
| पद्धत | यासाठी वापरा | स्थिरता | मुख्य जोखीम |
|---|---|---|---|
| डायनॅमिक DHCP | पाहुणे, कंत्राटदार, अल्पकालीन ग्राहक | सामान्यतः नूतनीकरणाद्वारे राखून ठेवले जाते; मुदत संपल्यानंतर पुनर्वापरासाठी पात्र | पुनर्वापरामुळे लॉगशिवाय कोणाकडे ॲड्रेस होता हे लपवले जाते |
| DHCP आरक्षण | प्रिंटर, ॲक्सेस पॉइंट्स, कॅमेरे, IoT | अजूनही DHCP द्वारे दिलेला निश्चित ॲड्रेस | डिव्हाइस सोडल्यानंतरचे जुने आरक्षण |
| स्टॅटिक कॉन्फिगरेशन | राउटर्स, फायरवॉल, DNS, आऊट-ऑफ-बँड व्यवस्थापन | हाताने बदलेपर्यंत कायमस्वरूपी | मालिकेचा रेकॉर्ड नसलेला अनाथ ॲड्रेस |
| SLAAC | /64 वरील सामान्य IPv6 क्लायंट | रोटेटिंग प्रायव्हसी ॲड्रेसेससह स्थिर ॲड्रेसेस एकत्र राहू शकतात | IPAM ने कधीही पाहिले नसल्यास होस्ट अदृश्य होतो |
| DHCPv6 | सर्व्हर-साइड असाइनमेंट रेकॉर्ड आवश्यक असलेले समर्थित IPv6 क्लायंट | सर्व्हर-साइड रेकॉर्डसह लीज | लीसह DNS अपडेट न केल्यास स्कोप ड्रिफ्ट |
डिव्हाइसेसच्या वर्तनाशी लीजचे जुळवणी करा
लीज प्रत्येक नूतनीकरणाच्या वेळी ॲड्रेस बदलण्यास भाग पाडत नाही. क्लायंट सहसा त्यांच्याकडे आधीपासून असलेलाच ॲड्रेस नूतनीकरण करतात, त्यामुळे DHCP चर्नचा वापर सुरक्षा नियंत्रण म्हणून करू नका.
एका काल्पनिक व्हेन्यूसाठी, आठ तासांची अतिथी लीज दिवसाच्या भेट देणाऱ्यांसाठी योग्य असू शकते, तर स्टाफ LAN एक ते सात दिवसांच्या लीजने सुरू होऊ शकते. हे कॉन्फिगरेशनचे सुरुवातीचे मुद्दे आहेत, अनुपालन मर्यादा नाहीत. त्यांना समायोजित करण्यापूर्वी पूल व्यापणे, नूतनीकरण रहदारी आणि भेट देण्याच्या पॅटर्नची तुलना करा.
ज्या उपकरणांना स्थिर ॲड्रेसिंगची आवश्यकता असते परंतु ती मध्यवर्तीरित्या रद्द करण्यायोग्य (revocable) राहिली पाहिजेत, त्यांच्यासाठी रिझर्व्हेशन वापरा. मॅन्युअली कॉन्फिगर केलेले ॲड्रेसेस डायनॅमिक पूलच्या बाहेर ठेवा आणि ते बदलण्यासाठी जबाबदार असलेल्या ॲडमिनिस्ट्रेटरची नोंद ठेवा. DHCP शिवाय सुरू होणे किंवा व्यवस्थापनयोग्य राहणे आवश्यक असलेल्या पायाभूत सुविधांसाठी स्टॅटिक कॉन्फिगरेशन सर्वात समर्थनीय आहे.
IPv6 वर, SLAAC क्लायंटला जाहिरात केलेल्या प्रीफिक्समधून ॲड्रेस तयार करण्याची अनुमती देते. जिथे क्लायंट समर्थन देतात तिथे DHCPv6 असाइनमेंट रेकॉर्ड प्रदान करू शकते, परंतु ते डीफॉल्ट-राऊटर शोधासाठी राऊटर जाहिरातींची जागा घेत नाही आणि ते आपोआप व्यक्तीची ओळख पटवत नाही.
वाटप नियम: प्रत्येक डिव्हाइस क्लासला एक डीफॉल्ट पद्धत द्या, आणि नंतर मालक आणि कारणासह अपवादांचे दस्तऐवजीकरण करा.
प्रत्येक वर्तमान VLAN ला त्याच्या निवडलेल्या पद्धतीनुसार लेबल करा. प्रत्येक डिव्हाइसने समान रीतीने वर्तन केले पाहिजे अशा कृत्रिम नियमाऐवजी, मिश्र-उद्देशीय VLAN ला स्वतंत्र दस्तऐवजीकरण वर्गांची आवश्यकता असू शकते.
सबनेटचा आकार कसा ठरवावा आणि वाढीसाठी जागा कशी सोडावी
बदली उपकरणे, तात्पुरते क्लायंट आणि पायाभूत सुविधांसह एकाच वेळी कनेक्ट होऊ शकणाऱ्या उपकरणांनुसार आकार निश्चित करा. दुसऱ्या साइटने वापरला आहे म्हणूनच कोणताही प्रीफिक्स निवडू नका.
नेटवर्क झोननुसार डीफॉल्ट प्रिफिक्स आकार
हे इंजिनिअरिंगचे सुरुवातीचे मुद्दे आहेत. ओळ स्वीकारण्यापूर्वी होस्ट मागणी, क्लाउड आरक्षणे आणि प्लॅटफॉर्म समर्थनाचे व्हॅलिडेट करा.
| झोन | IPv4 प्लॅन | IPv6 प्लॅन | प्लानिंग टीप |
|---|---|---|---|
| स्टाफ किंवा युझर LAN | /23 किंवा /24 | /64 | VLAN भरण्यापूर्वी पुढील ब्लॉक मोकळा ठेवा |
| गेस्ट WiFi | व्यस्त ठिकाणासाठी /22 | /64 | कमी कालावधीचे लीज आणि स्टाफ किंवा सर्व्हरसाठी कोणताही रूट नाही |
| सर्व्हर्स आणि इन्फ्रास्ट्रक्चर | /24 किंवा लहान, बहुतेक स्टॅटिक | /64 | फॉरवर्ड आणि रिव्हर्स DNS मध्ये नाव दिलेला प्रत्येक मॅनेज्ड होस्ट |
| मॅनेजमेंट आणि आऊट-ऑफ-बँड | /26 किंवा /27 | /64 | गेस्टकडे रूट केलेले नाही किंवा थेट इंटरनेटवर एक्सपोज केलेले नाही |
| पॉइंट-टू-पॉइंट लिंक | /31 | /127 | केवळ दोन्ही एंडपॉइंट्स सपोर्ट करतात तिथेच वापरा |
| साइट ॲग्रीगेट | प्रति साइट एक समराईज करण्यायोग्य ब्लॉक | बऱ्याचदा प्रति साइट /48 | सारांश ॲडव्हर्टाईज करा, प्रत्येक VLAN नाही |
| क्लाउड VPC किंवा VNet | ओव्हरलॅप न होणारी RFC1918 जागा | प्रदाता IPv6 ॲलोकेशन | प्रत्येक विलीनीकरण किंवा पियरिंगपूर्वी ओव्हरलॅप तपासा |
स्मृतीवरून प्रीफिक्स गणित करण्याऐवजी बाउंड्री आणि क्षमता तपासण्यासाठी subnet calculator वापरा. सामान्य IPv4 LAN साठी, एकूण ॲड्रेसेस आणि असाइन करण्यायोग्य होस्ट ॲड्रेसेस यातील फरक ओळखा; क्लाउड प्लॅटफॉर्म अतिरिक्त ॲड्रेसेस राखून ठेवू शकतात.
IPv6 साठी, NHS इंग्लंडचे ॲड्रेसिंग मार्गदर्शन 128-बिट ॲड्रेसेस आणि मानक 64-बिट सबनेट आकाराचा निर्देश देते. सामान्य LANs आणि सुरक्षा विभागांसाठी /64 वापरा, ॲड्रेस स्पेस वाचवण्याच्या उद्देशाने तयार केलेले लहान क्लायंट सबनेट वापरू नका.
संरचना भरण्यापूर्वी ती तयार करा
प्रत्येक साइटला एक अलाइन केलेला IPv4 समरी ब्लॉक द्या. जिथे वाटप करण्याची परवानगी असेल, तिथे त्याला IPv6 ॲग्रिगेट देखील द्या, आणि नंतर त्या सीमांच्या आत VLAN प्रिफिक्स तयार करा.
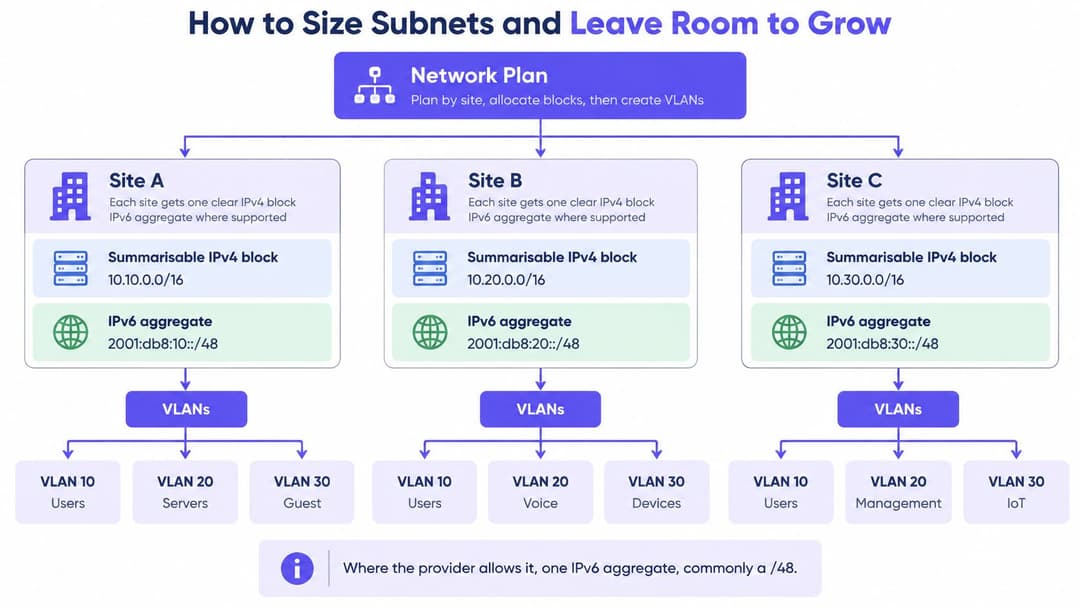
वापरकर्ता नेटवर्कसाठी लगतचा, योग्यरीत्या जुळलेला ग्रोथ ब्लॉक आरक्षित करा. केवळ लगत असणे हे दोन प्रिफिक्स मोठा प्रिफिक्स बनू शकतील याची खात्री देत नाही, म्हणून सुलभ विस्ताराचे आश्वासन देण्यापूर्वी बायनरी सीमा तपासा.
प्रायव्हेट अॅड्रेस स्पेस हे जागतिक स्तरावर युनिक नसते. कार्यालये, अधिग्रहित व्यवसाय आणि क्लाउड प्रकल्प स्वतंत्रपणे ओव्हरलॅपिंग रेंज निवडू शकतात आणि जेव्हा कोणी पियरिंगची विनंती करते तेव्हा त्यांच्यातील संघर्ष समोर येतो.
वैयक्तिक ॲड्रेसची यादी न देताही एका साइटचे रेखाचित्र वाचनीय राहू शकते:
| VLAN भूमिका | वाटप केलेला उपसर्ग | पालक ब्लॉक | वाढ आरक्षण |
|---|---|---|---|
| कर्मचारी | /24 | साईट IPv4 सारांश | लगतचा अलाइन केलेला /24 |
| गेस्ट | /22 | साईट IPv4 सारांश | वेगळा अलाइन केलेला /22 |
| व्यवस्थापन | /27 | साईट IPv4 सारांश | लगतचा अलाइन केलेला /27 |
| IPv6 क्लायंट विभाग | प्रत्येक /64 | साईट IPv6 ॲग्रीगेट | अवाटप केलेले विभाग उपसर्ग |
समरी ही राउटिंगची एक सोय आहे, प्रत्येक झोनला संवाद साधण्याची परवानगी नाही. गेस्ट, मॅनेजमेंट आणि सर्व्हर पॉलिसीच्या मर्यादा स्पष्ट ठेवा.
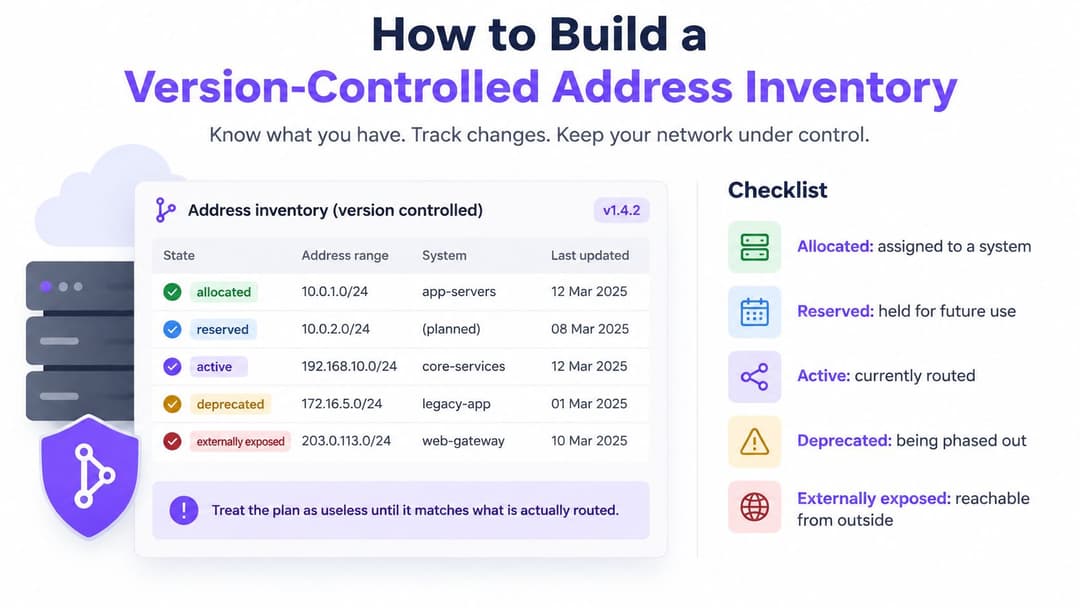
वर्जन-नियंत्रित ॲड्रेस इन्व्हेंटरी कशी तयार करावी
ॲड्रेस इन्व्हेंटरी केवळ तेव्हाच उपयुक्त ठरते जेव्हा ती नियोजित वाटप आणि थेट कॉन्फिगरेशन दोन्ही दर्शवते. IP address management (IPAM) कडे प्रत्येक प्रीफिक्सची मालकी कोणाकडे आहे, ते कशाला सपोर्ट करते आणि त्याची ॲड्रेस माहिती कुठे दिसते याची नोंद असते. प्रत्येक ॲड्रेससाठी एक मालक, एक नियोजित मार्ग आणि एक ट्रेस करण्यायोग्य नोंद ठेवा.
प्रीफिक्स, मालक, व्यवसाय उद्देश, साईट, सुरक्षा झोन, असाइनमेंट पद्धत आणि पुनरावलोकन तारीख यांची नोंद करा. तात्पुरत्या वाटपांसाठी मुदती संपण्याच्या तारखा, तसेच सार्वजनिक ब्लॉक्ससाठी नोंदणी आणि राउटिंग संदर्भ समाविष्ट करा. इन्व्हेंटरीची व्हर्जन-कंट्रोल करा जेणेकरून प्रत्येक बदलाला मान्यता आणि अर्थपूर्ण फरक असेल.
पुनरावृत्ती करण्यायोग्य क्रमाने कॉन्फिगरेशनची जुळवणी (Reconcile) करा
- रजिस्ट्री रेकॉर्ड. संस्था वापरण्यास पात्र असलेल्या सार्वजनिक वाटपांची पुष्टी करा.
- DNS झोन. जुन्या A आणि AAAA नोंदींसह फॉरवर्ड आणि रिव्हर्स रेकॉर्ड एक्सपोर्ट करा.
- DHCP रेकॉर्ड. लीज, आरक्षणे, अपवर्जन आणि DHCPv6 असाइनमेंट गोळा करा.
- फायरवॉल आणि NAT ऑब्जेक्ट्स. ट्रान्सलेट केलेले ॲड्रेसेस, प्रकाशित सेवा आणि व्यवस्थापन नियम नोंदवा.
- क्लाउड नेटवर्क. संबंधित खाती किंवा सबस्क्रिप्शनवर VPC, VNet आणि सबनेट वाटप एक्सपोर्ट करा.
- राउटिंग स्थिती. शिकलेल्या आणि इंस्टॉल केलेल्या रूट्ससह कॉन्फिगर केलेल्या जाहिरातींची तुलना करा.
नवीनतम एक्स्पोर्ट आपोआप अधिकृत मानला जात नाही. अघोषित क्लाउड सबनेट वैध असू शकते; जुने फायरवॉल ऑब्जेक्ट सध्याचा मालक नसलेली सेवा उघड करू शकते. प्रत्येक विसंगत माहिती अशा व्यक्तीकडे सोपवा जो त्याचा उद्देश निश्चित करू शकेल.
allocated, reserved, active, deprecated आणि externally exposed सारख्या स्पष्ट लाइफसायकल अवस्थांचा वापर करा. एक्सपोजरकडे स्वतंत्र फ्लॅग म्हणून पहा: एक सक्रिय सबनेट बाहेरून देखील एक्सपोज्ड असू शकते.
काय रिकामे दिसते ते सत्यापित करा
संस्थेच्या मालकीच्या किंवा मूल्यांकनासाठी अधिकृत असलेल्या प्रत्येक ॲड्रेस श्रेणीची तपासा करा, ज्यामध्ये वापरात नसल्याचे मानले जाणाऱ्या श्रेणींचाही समावेश आहे. यामुळे मंजूर सीमांच्या पलीकडे तपासणी न वाढवता विसरलेले वाटप आणि सेवा शोधण्यात मदत होते. नॅशनल सायबर सिक्युरिटी सेंटरचे OT नेटवर्क सेग्रीगेशनवरील सिक्युअर-कनेक्टिव्हिटी मार्गदर्शन हे ऑपरेशनल तंत्रज्ञान नेटवर्क वेगळे करण्याशी संबंधित आहे; ते संस्थांना सार्वजनिक ॲड्रेस स्पेस स्कॅन करण्याचे निर्देश देत नाही.
तुमच्या अधिकृत व्याप्तीमध्ये आधीपासून असलेल्या स्त्रोतांशी रेकॉर्डची पडताळणी करा, जसे की DNS झोन, क्लाउड नेटवर्क कॉन्फिगरेशन, राउटिंग रेकॉर्ड आणि शेजारील माहिती. संवेदनशील किंवा ऑपरेशन्सशी संबंधित तंत्रज्ञान उपकरणांसाठी, संस्थेच्या मंजूर मूल्यमापन प्रक्रियांचे अनुसरण करा.
प्रत्येक VLAN चे प्रतिनिधित्व करणार्या सीमेचे दस्तऐवजीकरण करा, ज्यामध्ये त्याचे प्रीफिक्स आणि परवानगी दिलेल्या मार्गांचा समावेश आहे. UK सार्वजनिक-क्षेत्रातील वातावरणासाठी, PSN सारख्या मर्यादित सेवा नियोजित ॲड्रेस कॉन्फिगरेशनशी सुसंगत आहेत की नाही याची नोंद करा.
इन्व्हेंटरीसोबत प्रक्रिया ठेवा. Technical documentation software एक्सपोर्ट, समेट आणि अपवाद-हाताळणी प्रक्रिया आयोजित करण्यात मदत करू शकते, तर IPAM हे ॲड्रेस मालकीसाठीचे प्राधिकरण राहते.
कोणताही मालक नसलेला सबनेट म्हणजे अस्पष्ट ऑपरेशन्स धोका होय.
प्रस्तावित ओव्हरलॅप्स, गहाळ झालेले मालक आणि विसंगत DNS किंवा पॉलिसी नोंदींसाठी स्वयंचलित तपासण्या करा. अनपेक्षित प्रॉडक्शन रूट आपोआप हटवण्याऐवजी पुनरावलोकनासाठी लाइव्ह ड्रिफ्ट फ्लॅग करा.
प्रत्येक अॅड्रेससाठी एक उत्तरदायी मालक, एक निश्चित रूट आणि ट्रेसेबल बदल नोंद असावी. सर्वसाधारणपणे सर्वांसाठी उपलब्ध असलेल्या दस्तऐवजीकरण रिपॉझिटरीजपासून क्रेडेंशियल्स आणि ओळखण्यायोग्य लीज इतिहास दूर ठेवा.
ॲड्रेसचे वाटप आणि ते निष्क्रिय कसे करावे
सर्व्हर, गेस्ट नेटवर्क विस्तार किंवा क्लाउड सबनेटसाठी समान बदल पथ वापरा. अंमलबजावणी वेगळी असू शकते, परंतु डिप्लॉयमेंट स्वयंचलित आहे म्हणून मंजुरी, पुरावे आणि रिटायरमेंटच्या गरजा नाहीशा होऊ नयेत.
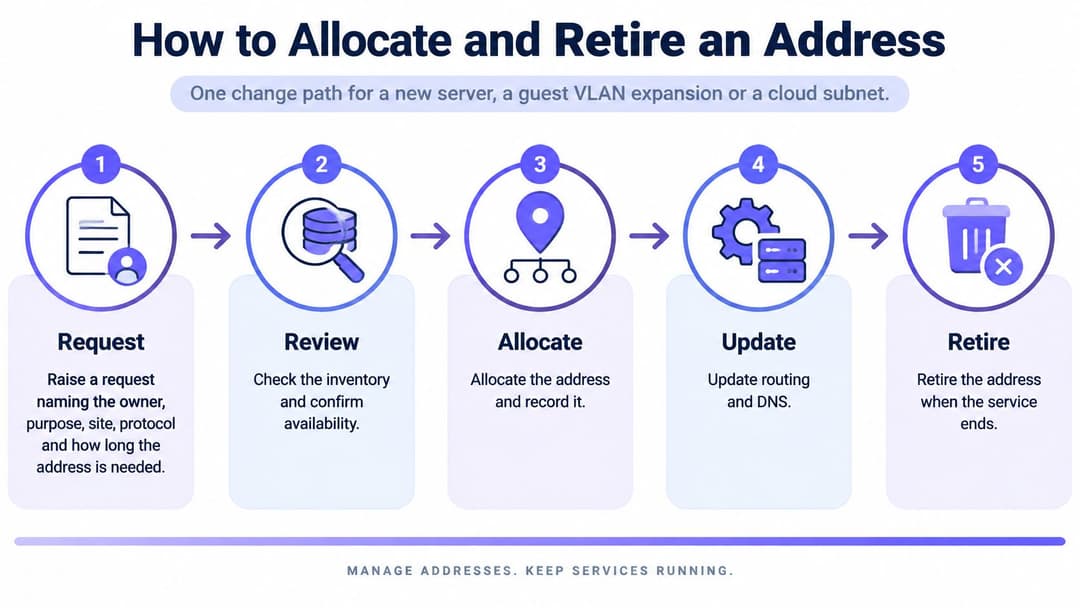
वाटप लाइफसायकलचे अनुसरण करा
- विनंती सादर करा. मालक, उद्देश, साइट, प्रोटोकॉल आणि आवश्यक कालावधीची नोंद करा. कोणतीही इनबाउंड कनेक्टिव्हिटी किंवा सप्लायरवरील अवलंबित्व ओळखा.
- साइट सारांशामध्ये ओव्हरलॅप आणि क्षमतेसाठी इन्व्हेंटरी तपासा. डिव्हाइस क्लाससाठी असाइनमेंट पद्धतीची पुष्टी करा.
- कॉन्फिगर करण्यापूर्वी राखून ठेवा (Reserve). प्रिफिक्स, मुदत संपण्याची किंवा पुनरावलोकनाची तारीख आणि बदल संदर्भ नोंदवा जेणेकरून समांतर विनंत्या त्यावर दावा करू शकणार नाहीत.
- DHCP स्कोप, रिझर्व्हेशन किंवा स्टॅटिक रेकॉर्ड तयार करा किंवा वाढवा. ड्युअल-स्टॅक सेगमेंट्ससाठी, मंजूर केलेले DHCPv6 किंवा SLAAC अरेंजमेंट कॉन्फिगर करा.
- योग्य तिथे फॉरवर्ड आणि रिव्हर्स DNS प्रकाशित करा. सेवेने IPv6 चाचणी पास केल्यानंतरच AAAA रेकॉर्ड रिलीझ करा.
- मंजूर वाटपामधून फायरवॉल, NAT आणि रूट ऑब्जेक्ट्स अपडेट करा. इच्छित सोर्स, डेस्टिनेशन आणि रिटर्न पाथची पडताळणी करा.
- डायरेक्टरी आणि WiFi कंट्रोलरद्वारे क्लायंट ॲक्सेस पॉलिसी लागू करा. सामायिक पासफ्रेजवर अवलंबून राहण्याऐवजी कर्मचारी आणि पाहुण्यांना (guests) त्यांच्या अधिकृत VLANs वर मॅप करा.
- पुरावा नोंदवा (Capture evidence). लीज किंवा नेबर एंट्री, DNS रिस्पॉन्स आणि वाटप इव्हेंटची पुष्टी करा जो वापरकर्ता, डिव्हाइस किंवा तिकीट याच्याशी जोडला जाऊ शकतो.
- मुदत संपल्यावर, वाटप आणि अवलंबून असलेले ऑब्जेक्ट्स काढून टाका, त्यानंतर प्रिफिक्सला 'deprecated' म्हणून चिन्हांकित करा. पूलमध्ये परत करण्यापूर्वी उर्वरित ट्रॅफिक आणि अवलंबित्व थांबले आहे याची पडताळणी करा.
लाइफसायकल आकृती तपशीलवार चेकलिस्ट न बदलता बदल नियंत्रणांचा सारांश देते.
जर ॲड्रेस ईमेल पाठवणार असेल, तर सक्रिय करण्यापूर्वी त्याची प्रतिष्ठा तपासणी (reputation checks) समाविष्ट करा. MailGenius चे email blacklist lookup सूचीबद्ध पाठवलेले ॲड्रेसेस ओळखू शकते, जरी एक स्वच्छ निकाल वितरणाची हमी देत नाही किंवा योग्य ईमेल ऑथेंटिकेशनची जागा घेत नाही.
वाटप इव्हेंट जबाबदार बनवा
पुन्हा वापर केल्यानंतर केवळ पत्ता त्याच्या वापरकर्त्याची ओळख पटवू शकत नाही. DHCP, RADIUS, कंट्रोलर्स आणि DNS साठी एकच वेळ-स्रोत (common time source) वापरून असाइनमेंटची सुरुवात आणि शेवट, प्रोटोकॉल, डिव्हाइस आयडेंटिफायर आणि संबंधित ऑथेंटिकेशन संदर्भ जतन करा.
ऐतिहासिक UK Data Retention (EC Directive) Regulations 2009 नुसार सार्वजनिक संप्रेषण प्रदात्यांना वेळेशी संबंधित ग्राहक वाटप माहितीसह विशिष्ट संप्रेषण डेटा 12 महिन्यांसाठी राखून ठेवणे आवश्यक होते. ती फ्रेमवर्क आता बदलली आणि सुधारित केली गेली आहे; हा एंटरप्राइज नेटवर्कसाठी सरसकट सध्याचा डेटा रिटेंशन नियम नाही.
लागू असलेल्या जबाबदार्या आणि व्यवसायाच्या गरजांनुसार रिटेंशन सेट करा. प्रवेश प्रतिबंधित करा, अखंडतेचे रक्षण करा आणि अधिकृत तपासकर्ता संबंधित नसलेल्या वापरकर्त्यांचे रेकॉर्ड उघड न करता असाइनमेंटची पुनर्उभारणी करू शकतो की नाही याची चाचणी घ्या.
भाषांतरित (translated) कनेक्शन्ससाठी, अॅट्रीब्यूशनसाठी आवश्यक असलेले मॅपिंग तपशील राखून ठेवा, ज्यामध्ये पत्ता सामायिक केलेल्या पोर्ट्सचा समावेश आहे. सिंगल अॅलोकेशन इव्हेंट हा एक सुरुवात करण्याचा बिंदू आहे, तो ऑथेंटिकेशन आणि ट्रान्सलेशनच्या पुराव्यांचा पर्याय नाही.
ठेवणे, लीजवर देणे, ट्रान्सलेट करणे किंवा रिनंबरिंग करणे यापैकी निवडा
तुम्ही काढून टाकू शकत नाही अशा IPv4 सेवांपासून सुरुवात करा: पार्टनर कनेक्शन्स, सप्लायर अलावलिस्ट्स, VPN एंडपॉइंट्स आणि लेगसी अॅप्लिकेशन्स. या अवलंबित्व तुमच्या मालमत्तेला आवश्यक असलेले किमान स्थिर सार्वजनिक अस्तित्व (public footprint) स्थापित करतात.
संपूर्ण संस्थेसाठी एकच उत्तर शोधण्याऐवजी, प्रत्येक एनव्हायरन्मेंटनुसार पर्याय निवडा. गेस्ट नेटवर्क आणि सप्लायर-फेसिंग सेवेच्या इनबाउंड एक्सेस, अॅट्रीब्यूशन आणि कंटिन्यूटीच्या गरजा वेगवेगळ्या असतात.
IPv4 रिटेनिंग, लीजिंग, ट्रान्सलेशन आणि रिनंबरिंग पर्याय
| पर्याय | या वेळी वापरा | मुख्य धोका |
|---|---|---|
| मालकीचे IPv4 ठेवा | विद्यमान पब्लिक स्पेस भागीदार, पुरवठादार आणि जुन्या सेवा समाविष्ट करते | वापरलेले नसलेले ब्लॉक्स जोपर्यंत स्कॅन केले जात नाहीत आणि नोंदवले जात नाहीत तोपर्यंत लपून राहतात |
| IPv4 स्पेस लीजवर घ्या | वाढ वास्तविक आहे आणि ब्लॉक मालक आणि रूटसह नोंदवला जाऊ शकतो | लीजवर घेतलेल्या श्रेणी रजिस्ट्री आणि रूट नोंदींपासून विचलित होतात |
| Carrier-grade NAT | क्लायंटना केवळ आउटबाउंड ॲक्सेसची आवश्यकता आहे आणि ॲट्रिब्यूशन अजूनही लॉग केले जाऊ शकते | सामायिक केलेले पत्ते प्रति-वापरकर्ता लॉगिंग आणि इनबाउंड सेवांमध्ये गुंतागुंत निर्माण करतात |
| Dual-stack IPv6 | सेवा आणि क्लायंट जुळणाऱ्या नियंत्रणांसह IPv6-रेडी आहेत | अतिरिक्त पत्ता नोंदी आणि नियंत्रणे मागे राहिल्यास बायपास धोका |
| Renumber करा | सारांश तयार होणार नाहीत किंवा RFC1918 श्रेणी VPC शी धडकेल | ॲप्लिकेशन्समध्ये आउटेजचा धोका आणि हार्ड-कोड केलेले पत्ते |
सोयीनुसार नाही, तर अवलंबित्वानुसार निवडा
जेव्हा तुम्ही त्याच्या वापराचे समर्थन करू शकता आणि त्याचे राउटिंग अधिकार राखू शकता, तेव्हा मालकीची जागा ठेवणे योग्य ठरते. प्रशासकांनी वापरल्या न गेलेल्या वाटपांचे जुळवणी केले नाही म्हणूनच अधिक खरेदी किंवा लीजवर घेऊ नका.
लीजवर घेतलेल्या ब्लॉक्ससाठी, लीज देणारा (lessor), परवानगी असलेला वापर, राउटिंग व्यवस्था, नूतनीकरण अटी आणि काढण्याची प्रक्रिया नोंदवा. लीज संपल्यास पुरवठादार अलोलिस्ट आणि बाह्यरित्या प्रकाशित केलेले एंडपॉइंट्स कसे बदलतील याचे नियोजन करा. एक उघडपणे उपलब्ध असलेला ब्लॉक तोपर्यंत तैनात करण्यायोग्य नसतो जोपर्यंत योग्य ती व्यक्ती त्याच्या जाहिरातीला (advertisement) अधिकृत करत नाही.
कॅरियर-ग्रेड NAT काही आउटबाउंड क्लायंट समूहांसाठी योग्य आहे, परंतु ते सामायिक-ॲड्रेस वर्तन प्रस्तुत करते. संरक्षणाचा उपाय म्हणून त्यावर उपचार करण्यापूर्वी ॲप्लिकेशन सुसंगतता, पोर्ट क्षमता आणि भाषांतरित सेशन्स परस्परसंबंधित करण्याची क्षमता तपासा.
ओव्हरलॅपिंग प्रायव्हेट नेटवर्कसाठी रीनंबरिंग हे सामान्यतः दीर्घकालीन स्वच्छ उत्तर असते. समजा अधिग्रहित केलेल्या हॉटेलची मॅनेजमेंट रेंज क्लाउड VPC शी धडकत असेल: भाषांतर तात्पुरत्या स्वरूपात एक अरुंद सर्व्हिस पाथ पुनर्संचयित करू शकते, परंतु ते एक सुसंगत साइट सारांश तयार करणार नाही किंवा ॲप्लिकेशन्समधून एम्बेड केलेले ॲड्रेसेस काढणार नाही.
निर्णय चाचणी: तुम्ही केवळ सर्वात जलद कॉन्फिगर करू शकता असा पर्याय निवडू नका, तर असा पर्याय निवडा जो तुम्ही सुरक्षितपणे ऑपरेट, ॲट्रिब्यूट आणि मागे घेऊ शकता.
सुसंगतता आणि ऑपरेशन्स चाचण्या उत्तीर्ण करणाऱ्या नवीन वातावरणासाठी ड्युअल-स्टॅक वापरा. मर्यादित पुरवठादार मार्ग त्यांच्या गरजा बदलेपर्यंत IPv4 वरच ठेवा.
प्रत्येक ब्लॉकसह निर्णयाची नोंद ठेवा, ज्यामध्ये त्याचे समर्थन करणारी अवलंबित्व (dependency) आणि ते काढून टाकण्याची परवानगी देणारी अट समाविष्ट असेल. यामुळे पुढील प्रशासकाला वाटप सुरक्षित ठेवण्याचे कारण किंवा ते काढून टाकण्याची वेळ आली आहे याचा पुरावा मिळतो.
IPv6 बायपासशिवाय ड्युअल-स्टॅक लागू करा
जागतिक स्तरावर, जिऑफ हस्टनच्या ॲड्रेस रिपोर्टनुसार, 2025 दरम्यान प्रादेशिक रजिस्ट्री सिस्टीममध्ये अंदाजे 33 दशलक्ष IPv4 ॲड्रेसेस ट्रान्सफर केले गेले. ती सतत चालणारी ट्रान्सफर क्रियाकलाप ही एक उपयुक्त आठवण आहे की IPv6 ची अंमलबजावणी त्वरित IPv4 वरील व्यावसायिक आणि ऑपरेशनल अवलंबित्व काढून टाकत नाही.
IPv6 चे एक नियंत्रित प्रोग्राम म्हणून संचालन करा. सुरुवातीला अॅप्लिकेशन्स आणि अवलंबित्वांचा (dependencies) इन्व्हेंटरी डेटा तयार करा, ज्यामध्ये एम्बेड केलेले IPv4 लिटरेल्स, प्रोटोकॉल-विशिष्ट ACLs, मॉनिटरिंग गृहीतके आणि फिक्स्ड IPv4 एंडपॉइंटची आवश्यकता असलेल्या पुरवठादारांचा शोध घ्या.
प्रत्येक विस्ताराचे गेटिंग करा
निश्चित रोलबॅकसह कमी जोखमीच्या भागाचा पायलट करा. केवळ यशस्वी पिंग नाही, तर युझर-फेसिंग व्यवहारांची चाचणी घ्या आणि विस्तार तैनात करण्यापूर्वी फेलओव्हर, ओळख नियंत्रणे आणि घटनेची दृश्यमानता सत्यापित करा.
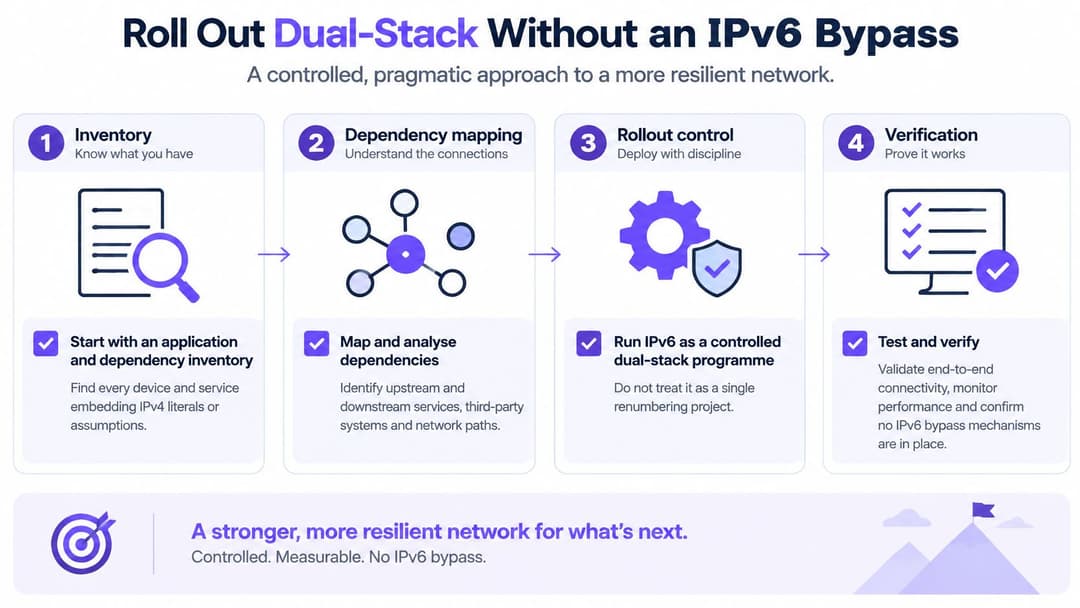
- पब्लिकेशन नियंत्रित करा. ॲप्लिकेशन चाचण्या, फायरवॉल पॉलिसी आणि लॉगिंग मंजूर होईपर्यंत AAAA रेकॉर्ड रोखून ठेवा. यात केवळ अंतर्गत ॲक्सेस नाही, तर बाह्य मार्ग समाविष्ट करा.
- योग्य स्विच नियंत्रणांसह राउटर जाहिरातींचे संरक्षण करा, जसे की जेथे समर्थित असेल तेथे RA Guard. इच्छित IPv4 सुरक्षा पॉलिसीचे IPv6 नियमांमध्ये रूपांतर करा, ज्यामध्ये अंधाधुंदपणे ब्लॉक करण्याऐवजी आवश्यक ICMPv6 समाविष्ट आहे.
- SIEM मधील ॲड्रेसेस सामान्य करा. समतुल्य मजकूर रूपे सातत्याने संबंधित असणे आवश्यक आहे. केवळ सामान्यीकरण रोटेटिंग प्रायव्हसी ॲड्रेसेस जोडणार नाही, म्हणून डिव्हाइस आणि ओळख संदर्भ देखील राखून ठेवा.
- प्रत्येक VLAN साठी SLAAC किंवा DHCPv6 पर्याय नोंदवा. जिथे दोन्ही हेतूपूर्वक चालतात, तेथे त्यांच्या भूमिका आणि शोध दोन्ही कसे समाविष्ट करतो ते दस्तऐवजीकरण करा.
- हेल्पडेस्कला एक स्क्रिप्ट द्या जी ॲड्रेस त्याचे डिव्हाइस, असाइनमेंट कालावधी, उपसर्ग आणि लागू केलेल्या पॉलिसीनुसार सोडवते. प्रत्येक प्रोटोकॉलसाठी स्वतंत्र चाचण्या समाविष्ट करा जेणेकरून फॉलबॅक तुटलेला मार्ग लपवणार नाही.
सज्जता आणि अवलंबित्व स्वतंत्रपणे मोजा
रोलआउट स्कोपमधील मालमत्ता आणि सेवांच्या आधारे तांत्रिक सज्जतेचा मागोवा घ्या. उरलेल्या प्रत्येक सेवेसाठी मालक आणि काढण्याच्या अटीसह IPv4 अवलंबित्वाचा मागोवा स्वतंत्र रजिस्टर म्हणून ठेवा.
- शोध व्याप्ती. स्कोपमधील प्रत्येक IPv6-सक्षम ॲसेटमध्ये शोधण्यायोग्य नोंद आणि जबाबदार मालक असतो.
- रूट आणि DNS सुसंगतता. जाहिरात केलेले उपसर्ग आणि प्रकाशित केलेल्या नोंदी मंजूर कॉन्फिगरेशनशी जुळतात, विसंगतींचे निवारण केले जाते.
- पॉलिसी व्याप्ती. प्रत्येक आवश्यक नियंत्रणामध्ये IPv6 अंमलबजावणी आणि नोंदवलेला चाचणी निकाल असतो.
- एक्सपोजर अपवाद. बाहेरून पोहोचण्यायोग्य कोणतीही IPv6 सेवा अस्पष्ट किंवा अप्रमाणित राहत नाही.
- अवलंबित्व कमी करणे. व्यवहार आणि फेलओव्हर चाचण्यांद्वारे समर्थित, कोणत्या सेवांनी IPv4 ची आवश्यकता थांबवली आहे हे रजिस्टर दाखवते.
क्लायंट IPv6 ला प्राधान्य देतात म्हणून यशाची घोषणा करू नका. प्रशासक IPv4-केवळ प्रक्रियेचा आधार न घेता ऑपरेट करू शकतात, त्रुटींचे निवारण करू शकतात आणि प्रसंग नियंत्रित करू शकतात तेव्हाच एखादा विभाग तयार घोषित करा.
सामान्य ऑपरेशन, रिकव्हरी आणि पुरवठादार कनेक्शन्स आता त्यावर अवलंबून नाहीत याची सर्व्हिस मालकांनी पुष्टी केल्यानंतरच IPv4 बंद (retire) करा. तो रिटायरमेंट टेस्ट होईपर्यंत रोलबॅकचे पुरावे जतन करून ठेवा.
एका सिस्टीमला प्रत्येक ॲड्रेसचा मालक बनवा
अजून एक स्प्रेडशीट जोडण्यापूर्वी सिस्टम ऑफ रेकॉर्ड निवडा. यात मंजूर प्रिफिक्स, मालक, असाइनमेंट पद्धत आणि लाइफसायकलच्या तारखा असणे आवश्यक आहे, तर DHCP, DNS, फायरवॉल आणि क्लाउड खाती अंमलबजावणीचा पुरावा प्रदान करतात.
प्रणाली ही स्वतः उत्तरदायी मानवी मालक नसते. वाटप धोरण (allocation policy) सांभाळणाऱ्या एका नेटवर्क प्रमुखाचे नाव नियुक्त करा आणि बदलांना मंजुरी देऊ शकणाऱ्या व विसंगतींचे निराकरण करू शकणाऱ्या व्यक्तींकडे सबनेटच्या जबाबदाऱ्या सोपवा.
ॲक्सेस रोल जोडण्यापूर्वी साइटचे जुळवणी (Reconcile) करा
संपूर्ण इस्टेट-व्यापी मायग्रेशनऐवजी मर्यादित साइटपासून सुरुवात करा. त्याचे स्कोप्स, रिझर्व्हेशन्स, स्टॅटिक होस्ट्स आणि कनेक्ट केलेल्या क्लाउड रेंज एक्सपोर्ट करा, त्यानंतर या फरकांचे रूपांतर एका नियंत्रित कार्य क्रमामध्ये करा.
- अनिश्चितता चिन्हांकित करा. ओव्हरलॅप्स, मालक नसलेले वाटप आणि ज्यांच्या उद्देशाचे कोणीही स्पष्टीकरण देऊ शकत नाही अशा वस्तू ओळखा.
- Renumbering करण्यापूर्वी तपासा. अवलंबित्व आणि रहदारी तपासल्यानंतरच मालक नसलेल्या श्रेणींचे दस्तऐवजीकरण करा किंवा निवृत्त करा.
- नेटवर्क भूमिका जोडा. साईटचे VLANs मंजूर उपसर्गांवर मॅप करा आणि पाहुणे, कर्मचारी, व्यवस्थापन आणि भाडेकरू ॲक्सेस यांमध्ये फरक करा.
- ओळख बदल चाचणी. ऑनबोर्डिंग, भूमिका बदल आणि रद्द करणे यांमुळे इच्छित ॲक्सेस पॉलिसी आणि वापरण्यायोग्य ऑडिट पुरावे तयार होतात याची पुष्टी करा.
डिरेक्टरी खाते व्यक्तीची ओळख पटवते; DHCP लीज असाइनमेंटची ओळख पटवते. एखादा पत्ता कायमस्वरूपी कर्मचाऱ्याचाच आहे असे गृहीत धरण्याऐवजी ऑथेंटिकेशन आणि कंट्रोलर इव्हेंट्सद्वारे ते रेकॉर्ड जोडून घ्या.
वायरलेस आयडेंटिटी लेयर वेगळा ठेवा
जिथे वायरलेस ॲक्सेसला त्या आयडेंटिटी लेयरची गरज असते, तिथे आम्ही व्हेन्यूच्या मालकीच्या असलेल्या ॲक्सेस पॉइंट्सवर एक क्लाउड ओव्हरले म्हणून Purple चालवतो, ज्यामुळे जुने काढून नवीन बसवण्याची (rip and replace) गरज उरत नाही. आमचे प्लॅटफॉर्म अतिथी WiFi, स्टाफ 802.1X सुरक्षा आणि xPSK Private Area Networks प्रदान करते, ज्यामध्ये क्लाउड RADIUS हे FreeRADIUS किंवा Windows NPS ची जागा घेते, ज्यामुळे पॅच करण्यासाठी किंवा फेल ओव्हर करण्यासाठी कोणतेही ऑन-प्रीमिस ऑथेंटिकेशन सर्व्हर उरत नाहीत.
सुसंगतता ही कंट्रोलरच्या RADIUS, चेंज-ऑफ-ऑथोरायझेशन आणि वॉल-गार्डन सपोर्टवर अवलंबून असते. हा वायरलेस आयडेंटिटी भाग आहे, IPAM, रूट कंट्रोल किंवा अॅड्रेस-लाइफसायकल नोंदींचा पर्याय नाही.
एलोकेशन ऑथॉरिटी आणि ऑथेंटिकेशन सर्व्हिस या स्पष्ट इंटिग्रेशन बाउंड्रीसह वेगळ्या ठेवा. अॅक्सेस रोलने मंजूर केलेले नेटवर्क निवडले पाहिजे, अद्याप दस्तऐवजीकरण न केलेले सबनेट तयार करू नये.
अॅड्रेस प्लॅनच्या मालकाचे नाव निश्चित करा आणि त्याशी WiFi भूमिका जोडण्यापूर्वी पहिल्या साइटचे जुळवणी (reconcile) करा. यामुळे अनिश्चितता न वाढवता प्रवेश विस्तारण्यासाठी प्रशासकांना एक मजबूत पाया मिळतो.
Purple विद्यमान ॲक्सेस पॉइंट्सवर आयडेंटिटी आधारित अतिथी, स्टाफ आणि प्रायव्हेट नेटवर्क ॲक्सेस प्रदान करते, जे तुम्हाला वायरलेस ॲक्सेस निर्णयांना दस्तऐवजीकरण केलेल्या नेटवर्क प्लॅनशी जोडण्यात मदत करते. तुमच्या कंट्रोलर सुसंगततेवर चर्चा करण्यासाठी आणि वायरलेस आयडेंटिटी लेयर तुमच्या ॲड्रेस मॅनेजमेंट प्रक्रियेत कसा बसू शकतो हे पाहण्यासाठी Purple ला भेट द्या.