

एक पाहुणा हॉटेलमध्ये येतो, WiFi नेटवर्क पाहतो आणि काही सेकंदात ऑनलाइन होण्याची अपेक्षा करतो. त्याऐवजी, एक Captive Portal ईमेल पत्ता, खोलीचा क्रमांक, मार्केटिंग संमती आणि कधीकधी पहिलाच प्रयत्न अयशस्वी ठरणारा पासवर्ड मागतो. त्याच वेळी, स्टाफमधील एक सदस्य RADIUS क्रेडेंशियल रिसेटची वाट पाहत असतो, तर थर्मोस्टॅट, डोअर कंट्रोलर किंवा पेमेंट डिव्हाइस संस्थेच्या आयडेंटिटी कंट्रोल्सशी कोणताही थेट संबंध नसलेल्या एका वेगळ्या नेटवर्कवर पडून असते.
जेव्हा वेन्यूमध्ये कनेक्टेड सिस्टीम्स कमी होत्या, तेव्हा ही व्यवस्था व्यवस्थापित करणे सोपे होते. परंतु जेव्हा पाहुणे, कर्मचारी, कंत्राटदार, पॉईंट-ऑफ-सेल सिस्टीम्स, बिल्डिंग कंट्रोल्स, कॅमेरे आणि क्लाउड ॲप्लिकेशन्स हे सर्व प्रवेशाच्या निर्णयांवर अवलंबून असतात, तेव्हा ही व्यवस्था नाजूक बनते. Unified access management हे सर्व निर्णय एकाच पॉलिसी मॉडेलमध्ये एकत्र आणते, जेणेकरून कोण किंवा काय कनेक्ट होत आहे, विश्वास कसा स्थापित केला जात आहे आणि कोणती रिसोर्सेस उपलब्ध आहेत हे संस्था ठरवू शकते.
सामायिक पासवर्ड आणि Captive Portal आधुनिक ठिकाणांसाठी का अपयशी ठरत आहेत
त्रास सहसा वरवर निरुपद्रवी दिसणाऱ्या शॉर्टकटने सुरू होतो. एक हॉटेल रिसेप्शनवर एकच गेस्ट WiFi पासवर्ड प्रसिद्ध करते. एखादे रेस्टॉरंट तात्पुरत्या कर्मचाऱ्यांसोबत दुसरा पासवर्ड शेअर करते. एखादा किरकोळ विक्रेता कंत्राटदारांना बॅक-ऑफिस नेटवर्कसाठी कोड देतो. दरम्यान, डिव्हाइस इंस्टॉलर्स नियंत्रित ओळखीऐवजी सोयीसाठी डिझाइन केलेल्या नेटवर्कवर IoT उपकरणे सोडतात.
याचा परिणाम ऍक्सेस अपवादांचा संग्रह असा होतो. पासवर्ड मिळवणारा पाहुणा तो शेअर करू शकतो. एखाद्या माजी कर्मचाऱ्याला तो अद्याप माहित असू शकतो. एखादा कंत्राटदार अनमॅनेज्ड डिव्हाइसवरून कनेक्ट होऊ शकतो. जर संस्थेने पासवर्ड बदलला, तर त्यावर अवलंबून असलेल्या प्रत्येक पाहुण्याकडे, कर्मचारी सदस्याकडे, प्रिंटर, स्कॅनर, थर्मोस्टॅट आणि ऑपरेशनल डिव्हाइसकडे लक्ष देणे आवश्यक असू शकते.
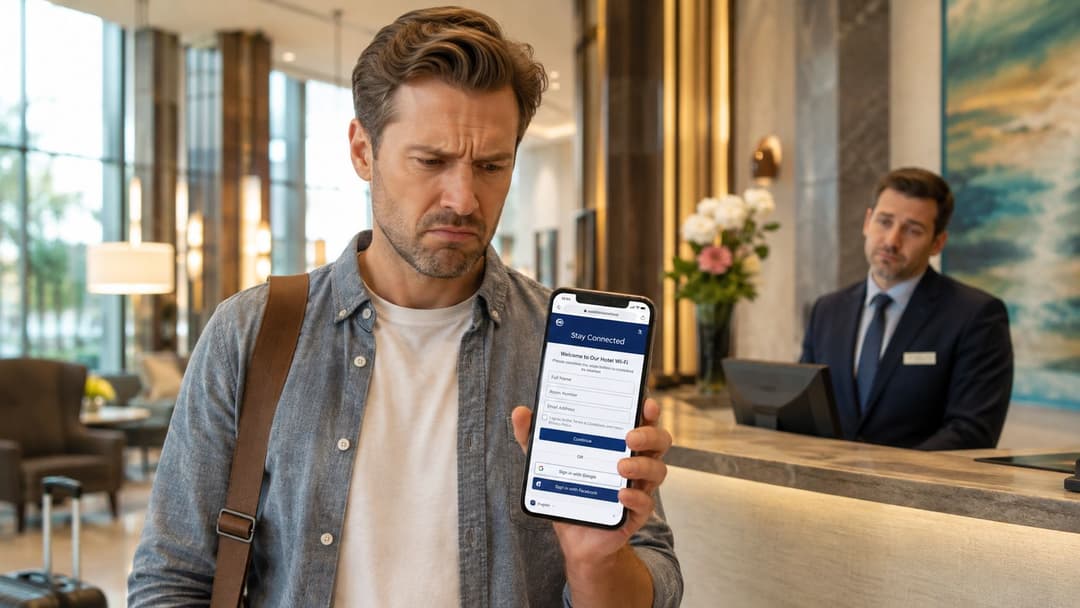
वेगळ्या प्रवेश विश्वाचा ऑपरेशनल खर्च
Captive portals चुकीचे नाहीत. ते संमती गोळा करू शकतात, जाहिरातींना सहाय्य करू शकतात आणि ब्रँडेड पहिली संवादाची संधी देऊ शकतात. जेव्हा एखाद्या ठिकाणाला अद्याप ब्राउझर-आधारित ऑनबोर्डिंगची आवश्यकता असते तेव्हा एक व्यावहारिक captive portal guide उपयुक्त ठरते. समस्या तेव्हा उद्भवते जेव्हा हा पोर्टल अतिथी कनेक्टिव्हिटीसाठी एकमेव सुरक्षा स्तर बनतो, तर कर्मचारी आणि उपकरणांचे व्यवस्थापन इतरत्र केले जाते.
पोर्टल अभ्यागत काय सबमिट करतो हे पडताळून पाहते. एंटरप्राइझ ॲक्सेस पॉलिसीसाठी आवश्यक असलेली उपकरण ओळख, एन्क्रिप्शन, लाइफसायकल नियंत्रण किंवा नेटवर्क सेगमेंटेशनची पातळी ते आपोआप प्रदान करत नाही. कर्मचाऱ्यांचे क्रेडेंशियल बऱ्याचदा डिरेक्टरी किंवा RADIUS सेवेमध्ये असतात आणि IoT उपकरणे सामायिक रहस्ये किंवा स्टॅटिक क्रेडेंशियल्सवर अवलंबून असू शकतात. प्रत्येक स्वतंत्र सिस्टीम स्वतःची सपोर्ट रांग आणि स्वतःची क्रेडेंशियल रद्द करण्याची समस्या निर्माण करते.
भौतिक प्रवेश दुसरा आयाम जोडतो. एखादे ठिकाण WiFi पॉलिसीला दरवाजे, गेट्स, लिफ्ट किंवा इतर बिल्डिंग सिस्टीमशी जोडू शकते, परंतु तरीही त्या वर्कफ्लोसाठी स्पष्ट ओळख मालकी आणि इव्हेंट लॉगिंगची आवश्यकता असते. रिमोट एन्ट्री सिस्टीमचे मूल्यांकन करणाऱ्या वाचकांसाठी, कनेक्टेड ॲक्सेस उपकरणे विस्तृत ऑपरेशनल वातावरणात कशी बसतात याबद्दल GSM gate opener explained उपयुक्त संदर्भ प्रदान करते.
व्यवहारीक नियम: नेटवर्क पासवर्ड ही कधीही अशी एकमेव गोष्ट नसावी जी एखाद्या वापरकर्त्याला, उपकरणाला किंवा कंत्राटदाराला वेन्यूच्या ऑपरेशनल सिस्टीम्सपासून वेगळे ठेवते.
युनिफाइड ॲक्सेस मॅनेजमेंट अपवादांच्या संग्रहाऐवजी सामायिक पॉलिसी प्लेन आणते. अतिथी प्रवेश सोपा राहू शकतो, कर्मचाऱ्यांचा प्रवेश संस्थात्मक ओळखीशी जोडला जाऊ शकतो आणि उपकरणांना अत्यंत मर्यादित कनेक्टिव्हिटी मिळू शकते. प्रेक्षकांनुसार अनुभव भिन्न असू शकतो, परंतु पॉलिसी इंजिन तरीही ऑथेंटिकेशन, ऑथरायझेशन, सेगमेंटेशन, मॉनिटरिंग आणि रिव्होकेशनसाठी सुसंगत नियम लागू करू शकते.
Unified Access Management मागील आर्किटेक्चर
युनिफाइड ॲक्सेस मॅनेजमेंट डिझाइन करण्याचा एक उपयुक्त मार्ग म्हणजे त्याकडे चार जोडलेले स्तर म्हणून पाहणे. हे स्तर एकाच व्हेंडरकडून असणे आवश्यक नाही, परंतु त्यांनी विश्वसनीय आयडेंटिटी आणि पॉलिसी डेटाची देवाणघेवाण केली पाहिजे. जर कोणताही स्तर विलग झाला, तर संस्था नवीन नावाखाली पुन्हा तीच विलग पद्धती तयार करते.
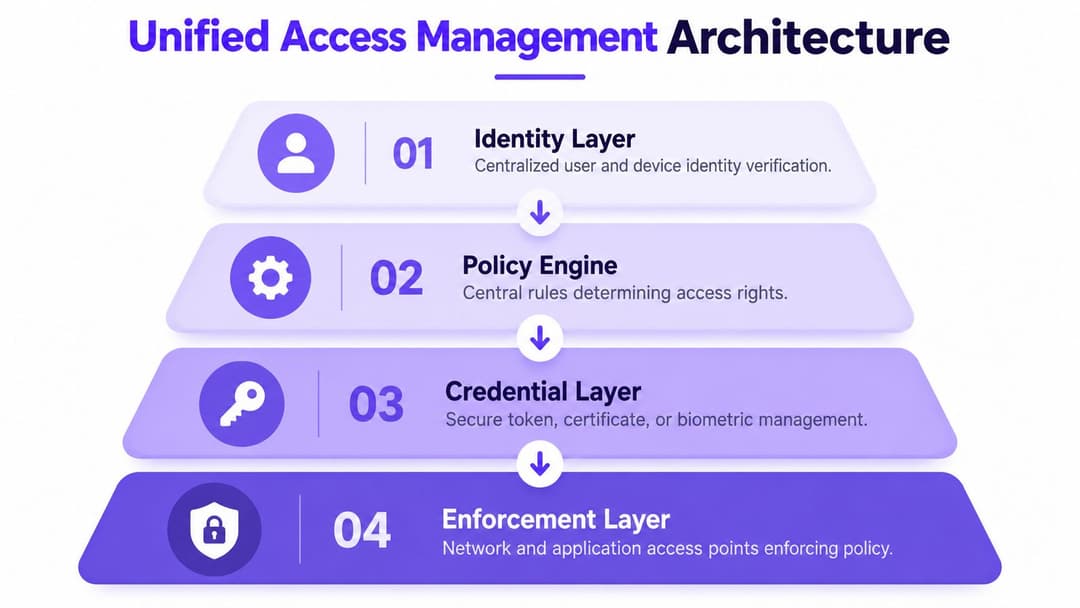
प्रवेशाची विनंती कोण किंवा काय करत आहे हे आयडेंटिटी स्पष्ट करते
ओळख स्तरामध्ये लोक, डिव्हाइसेस, सेवा आणि संबंधित वैशिष्ट्ये असतात. कर्मचाऱ्यांसाठी, याचा अर्थ Microsoft Entra ID, Google Workspace, किंवा Okta सह सिंक्रोनाइझ करणे असू शकते. पाहुण्यांसाठी, याचा अर्थ ईमेल-आधारित किंवा फेडरेटेड ओळख असू शकतो. उपकरणांसाठी, यामध्ये प्रमाणपत्र, iPSK, डिव्हाइस रेकॉर्ड किंवा इतर मशीन ओळख समाविष्ट असू शकते.
NCSC ओळख पडताळणीला एक पूर्वअट मानते. त्यांच्या मार्गदर्शकात म्हटले आहे की क्रेडेंशियल्स, प्रमाणीकरण किंवा प्रवेश व्यवस्थापन जारी करण्यापूर्वी पडताळणी झाली पाहिजे, जे ओळख पडताळणी, क्रेडेंशियल जारी करणे आणि अधिकृतता यांना असंबंधित प्रशासकीय कामे मानण्याऐवजी एकमेकांशी जोडण्यास समर्थन देते. त्या क्रमासाठी ओळख आणि प्रवेश नियंत्रणावरील NCSC तत्त्व (NCSC principle on identity and access control) हा एक उपयुक्त डिझाइन संदर्भ आहे.
पॉलिसी इंजिन ओळखीचे रुपांतर निर्णयामध्ये करते
पॉलिसी इंजिन केवळ युझरनेमपेक्षा अधिक मूल्यांकने करते. ते व्यक्तीची भूमिका, डिव्हाइसची स्थिती, ठिकाण, वेळ, विनंती केलेली सेवा, नेटवर्क विभाग आणि जोखीम संकेतांचा विचार करू शकते. कर्मचारी सदस्य मॅनेज्ड डिव्हाइसवरून ऑपरेशनल ॲप्लिकेशन्सपर्यंत पोहोचू शकतात, तर पाहुण्याला इंटरनेट ऍक्सेस मिळतो आणि कंत्राटदाराला विशिष्ट सिस्टमसाठी तात्पुरता मार्ग मिळतो.
या संदर्भात ओळख-आधारित नेटवर्किंग व्यावहारिक बनते. एक Purple identity-based networking overview अशा मॉडेलचे वर्णन करतो ज्यामध्ये केवळ भौतिक SSIDs वर अवलंबून राहण्याऐवजी ओळख आणि धोरण नेटवर्क प्रवेश निश्चित करतात. नेटवर्क महत्त्वाचे राहते, परंतु ते सत्याचा स्रोत बनण्याऐवजी केवळ एक अंमलबजावणी पृष्ठभाग बनते.
क्रेडेंशियल्स तांत्रिक पुरावा प्रदान करतात
प्रमाणपत्रावर आधारित ऑथेंटिकेशन कर्मचाऱ्यांसाठी मूल्यवान आहे कारण ते WiFi हँडशेक मधून सामायिक पासवर्ड काढून टाकते. डिव्हाइसला एक क्रेडेंशियल मिळते जे वापरकर्त्याशी संबंधित केले जाऊ शकते, एनरोलमेंट वर्कफ्लोद्वारे व्यवस्थापित केले जाऊ शकते आणि जेव्हा वापरकर्ता किंवा डिव्हाइस पॉलिसीचे पालन करत नाही तेव्हा ते रद्द केले जाऊ शकते.
पासकी योग्य प्रवासासाठी पासवर्डशिवाय ऑथेंटिकेशनला सपोर्ट करू शकतात, विशेषतः जिथे युजर्सना लक्षात ठेवलेल्या सिक्रेटवर अवलंबून न राहता आयडेंटिटी स्थापित करावी लागते. मॉडर्न सर्टिफिकेट वर्कफ्लोला सपोर्ट न करू शकणाऱ्या डिवाइसेससाठी, iPSK किंवा मर्यादित व्याप्ती असलेले मशीन क्रेडेंशियल्स एक नियंत्रित ट्रांझिशन मार्ग प्रदान करतात. महत्त्वाचा फरक हा आहे की प्रत्येक क्रेडेंशियलचा एक मालक, एक उद्देश आणि ते रद्द करण्याची (revocation) प्रक्रिया असली पाहिजे.
अंमलबजावणी कनेक्शनच्या जवळ होते
अंतिम स्तरामध्ये वायरलेस इन्फ्रास्ट्रक्चर, स्विचेस, फायरवॉल्स, ॲप्लिकेशन गेटवेज आणि फिजिकल सिस्टम्सचा समावेश होतो. पॉलिसी अशा ठिकाणी लागू केली जावी जेथे प्रवेशाची विनंती केली जाते, ऐवजी प्रत्येक कनेक्शनला मध्यवर्ती ठिकाणी पाठवण्यापेक्षा ज्यामुळे लेटन्सी आणि गुंतागुंत वाढते.
प्रोव्हिजनिंगने निर्देशिका बदलांचे स्वयंचलितपणे पालन केले पाहिजे. जेव्हा एखादा वापरकर्ता सामील होतो, भूमिका बदलतो किंवा सोडतो, तेव्हा प्रवेश स्थिती सर्व कनेक्ट केलेल्या सेवांमध्ये अपडेट झाली पाहिजे. केवळ भविष्यातील लॉगिन प्रयत्नांवरच नाही तर सक्रिय सेशन्स आणि टोकन्सवर देखील रिव्होकेशन लागू होणे आवश्यक आहे. म्हणूनच इव्हेंट लॉगिंग, सेशन नियंत्रणे आणि रिअल-टाइम जवळील प्रतिसाद हे सुरुवातीच्या प्रमाणीकरणाइतकेच महत्त्वाचे आहेत.
Unified Access Management विरुद्ध IAM, ZTNA, आणि SSO
खरेदीदारांना सहसा एकाच खरेदी प्रक्रियेमध्ये IAM, ZTNA, SSO, आणि युनिफाइड ऍक्सेस मॅनेजमेंट चा सामना करावा लागतो. ते एकमेकांवर ओव्हरलॅप होतात, परंतु ते एकमेकांच्या जागी वापरले जाऊ शकत नाहीत. एखादे IAM प्लॅटफॉर्म निवडणे आणि ते स्वयंचलितपणे सुरक्षित गेस्ट WiFi, IoT आयसोलेशन आणि ठिकाण-पातळीवरील अंमलबजावणी प्रदान करते असे गृहीत धरणे ही एक सामान्य आर्किटेक्चरल चूक आहे.
IAM हा व्यापक आयडेंटिटी कंट्रोल लेयर आहे. तो युजर्स, डिवाइसेस आणि ॲप्लिकेशन्समध्ये आयडेंटिटी प्रुफिंग, ऑथेंटिकेशन, ऑथरायझेशन आणि लाइफसायकल प्रक्रियांचे व्यवस्थापन करतो. ZTNA खाजगी ॲप्लिकेशन्सना कमीत कमी-विशेषाधिकार प्रवेश (least-privilege access) देण्यावर लक्ष केंद्रित करते, जे सहसा युजरला थेट व्यापक नेटवर्कवर न आणता आयडेंटिटी आणि कॉन्टेक्स्टवर आधारित असते. SSO वारंवार होणारे ॲप्लिकेशन लॉगीन्स कमी करते, परंतु फोन, प्रिंटर, स्कॅनर किंवा थर्मोस्टॅट वायरलेस WiFi नेटवर्कमध्ये कसे जोडले जावे हे ते स्वतः ठरवत नाही.
युनिफाइड ॲक्सेस मॅनेजमेंट या क्षमतांना नेटवर्क आणि फिजिकल वातावरणाशी जोडते. हे IAM डिरेक्टरी, SSO प्रदाता किंवा ZTNA पॉलिसी वापरू शकते, तसेच WiFi, डिव्हाइस गट, गेस्ट जर्नी आणि ऑपरेशनल सेगमेंट्सना ॲक्सेसचे निर्णय लागू करू शकते.
अॅक्सेस तंत्रज्ञान तुलना
| क्षमता | युनिफाइड ऍक्सेस मॅनेजमेंट | IAM | ZTNA | SSO |
|---|---|---|---|---|
| मुख्य लक्ष | लोक, उपकरणे, नेटवर्क, ऍप्लिकेशन्स आणि ठिकाणांवर ओळख-आधारित प्रवेश | ओळख लाइफसायकल, प्रमाणीकरण, अधिकृतता आणि प्रशासन | खाजगी ऍप्लिकेशन्स आणि सेवांसाठी किमान-विशेषाधिकार प्रवेश | कनेक्ट केलेल्या ऍप्लिकेशन्समध्ये एक प्रमाणीकरण अनुभव |
| अतिथी WiFi ऑनबोर्डिंग | WiFi ओळख सेवांशी समाकलित केल्यावर मुख्य क्षमता | सहसा वेगळ्या अतिथी प्रवेश स्तराची आवश्यकता असते | साधारणपणे खुल्या अतिथी कनेक्टिव्हिटीसाठी डिझाइन केलेले नाही | साधारणपणे अतिथी नेटवर्क ऑनबोर्डिंगसाठी डिझाइन केलेले नाही |
| कर्मचारी नेटवर्क प्रवेश | नेटवर्कच्या कडेला प्रमाणपत्र किंवा पासवर्डशिवाय पॉलिसी लागू करू शकते | ओळख आणि प्रवेश गुणधर्म परिभाषित करते, परंतु थेट WiFi पॉलिसी लागू करू शकत नाही | नेटवर्कवरून पोहोचलेल्या ऍप्लिकेशन्सचे संरक्षण करू शकते | ऍप्लिकेशन लॉगिन सुलभ करते, नेटवर्क प्रवेश नाही |
| IoT आणि मशीन प्रवेश | डिव्हाइस-विशिष्ट क्रेडेन्शियल्स, विभाजन आणि लाइफसायकल नियमांना समर्थन देते | समाकलनावर अवलंबून, मशीन ओळखीचे नियमन करू शकते | सेवांचे रक्षण करते, परंतु स्थानिक डिव्हाइस ऑनबोर्डिंग व्यवस्थापित करू शकत नाही | सामान्यतः त्याच्या कक्षेबाहेर |
| ऍप्लिकेशन प्रवेश | ओळख आणि नेटवर्क निर्णय कनेक्ट करू शकते | ऍप्लिकेशन अधिकृततेसाठी अत्यंत योग्य | खाजगी ऍप्लिकेशन प्रवेशासाठी अत्यंत योग्य | ऍप्लिकेशन्सच्या प्रमाणीकरणास सुलभ करते |
| भौतिक ठिकाण संदर्भ | स्थान, ठिकाण, डिव्हाइस आणि ऑपरेशनल पॉलिसी समाविष्ट करू शकते | ठिकाण संदर्भासाठी सहसा समाकलनाची आवश्यकता असते | सहसा ऍप्लिकेशन संदर्भावर केंद्रित असते | लॉगिन अनुभवापुरते मर्यादित |
| मर्यादा कुठे पडतात | काळजीपूर्वक समाकलन आणि पॉलिसी डिझाइन आवश्यक आहे | नेटवर्क अंमलबजावणी स्वयंचलितपणे प्रदान करत नाही | अतिथी ओळख किंवा IoT प्रशासनाची जागा घेत नाही | स्वतःहून प्रवेश प्रशासन प्रदान करत नाही |
तंत्रज्ञान एकमेकांशी कसे जुळतात
एक प्रगल्भ डिझाइन अनेकदा या चारही गोष्टींचा वापर करते. कर्मचारी ओळख आणि जीवनचक्र इव्हेंटसाठी IAM हा अधिकृत स्रोत राहतो. SSO ॲप्लिकेशन प्रवेश सुलभ करते. ZTNA अंतर्गत सेवांचे रक्षण करते ज्या वेन्यू नेटवर्कद्वारे उघड केल्या जाऊ नयेत. युनिफाइड ॲक्सेस मॅनेजमेंट या नियंत्रणांना वायरलेस ॲक्सेस, गेस्ट ऑनबोर्डिंग, डिव्हाइसेस आणि ऑपरेशनल वर्गीकरणाशी जोडते.
यासाठी आर्किटेक्चरल शिस्तीची तडजोड करावी लागते. एकच कन्सोल विसंगत आयडेंटिटी डेटा, अस्पष्ट मालकी किंवा खराब परिभाषित भूमिका सुधारू शकत नाही. टीम्सना अजूनही हे ठरवावे लागेल की कोणती सिस्टम आयडेंटिटी नियंत्रित करते, कोणती सिस्टम पॉलिसीचा निर्णय घेते आणि कोणते इन्फ्रास्ट्रक्चर ते लागू करते.
हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर आणि रेसिडेन्शियलमधील क्षेत्र-विशिष्ट वापर प्रकरणे (Use Cases)
हेच पॉलिसी मॉडेल प्रत्येक क्षेत्रात वेगवेगळे परिणाम देते कारण प्रवेशाचे विषय आणि त्यांचे परिणाम भिन्न असतात. हॉटेलला अखंडित पाहुण्यांचा प्रवास आणि खोल्या, कर्मचारी व बिल्डिंग सिस्टीम्स यांच्यात मजबूत विलगीकरण आवश्यक असते. हॉस्पिटलला कोणत्याही व्हिजिटरचे डिव्हाइस पेशंट सिस्टीम्सच्या जवळ जाऊ न देता कर्मचाऱ्यांची कार्यक्षमता वाढवणे आवश्यक असते. निवासी ऑपरेटर्सना सामायिक इन्फ्रास्ट्रक्चरवर मध्यवर्ती नियंत्रण ठेवून भाडेकरूंचे स्वातंत्र्य टिकवून ठेवण्याची आवश्यकता असते.
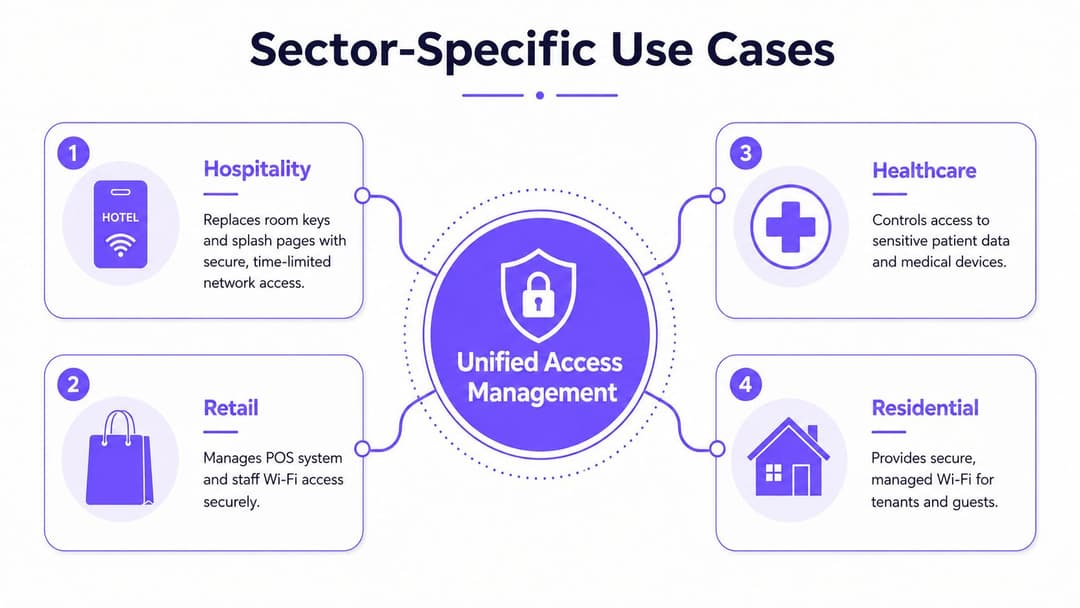
हॉस्पिटॅलिटी
हॉटेल्स पुन्हा पुन्हा येणाऱ्या स्प्लॅश-पेज संवादांच्या पलीकडे जाण्यासाठी OpenRoaming आणि Passpoint चा वापर करू शकतात. अतिथी एकदा प्रमाणीकृत करतो, आणि सुसंगत डिव्हाइस फ्रंट डेस्कला दुसरा सामायिक पासवर्ड न विचारता पुढील भेटींवर पुन्हा कनेक्ट होऊ शकते. ठिकाण अद्याप अतिथी धोरण लागू करू शकते, आवश्यकतेनुसार खोल्या किंवा गट विलग करू शकते आणि कर्मचारी आणि इमारत प्रणालींना अतिथी विभागापासून दूर ठेवू शकते.
ते वेगळेपण महत्त्वाचे आहे कारण हॉस्पिटॅलिटी नेटवर्क्स सार्वजनिक कनेक्टिव्हिटीला ऑपरेशनल तंत्रज्ञानासोबत जोडतात. डोअर कंट्रोलर्स, थर्मोस्टॅट्स, कॅमेरे, किओस्क, पेमेंट उपकरणे आणि प्रॉपर्टी मॅनेजमेंट सिस्टम्सच्या विश्वासाच्या आवश्यकता वेगवेगळ्या असतात. प्रत्येक कनेक्ट केलेल्या डिव्हाइसला दुसरा पाहुणा मानण्याऐवज नेटवर्क प्रवेशामध्ये ते फरक दिसून आले पाहिजेत.
ऑपरेशनल सॉफ्टवेअर देखील लक्ष देण्यास पात्र आहे. हॉस्पिटॅलिटी ऑपरेशन्समधील त्रुटी कमी करण्यावरील संसाधने हे समजून घेण्यास मदत करतात की गर्दीच्या ठिकाणी प्रवेश वर्कफ्लो का विश्वासार्ह असावे लागतात, जेथे एक लहान प्रमाणीकरण बिघाड देखील त्वरित फ्रंट-डेस्क किंवा सेवा समस्येत बदलू शकतो.
किरकोळ विक्री
रिटेलर्सना पॉईंट-ऑफ-सेल सिस्टीम्स, हँडहेल्ड स्कॅनर्स, स्टाफ डिवाइसेस, कंत्राटदार आणि खरेदीदार यांना वेगळे करणे आवश्यक आहे. एक युनिफाइड पॉलिसी पेमेंट इन्फ्रास्ट्रक्चरला प्रतिबंधित मार्गावर ठेवून स्टोअर असोसिएटला स्टॉक ऑपरेशन्ससाठी आवश्यक असणारी कनेक्टिव्हिटी प्रदान करू शकते. मार्केटिंग टीम्स संमती असलेला गेस्ट WiFi डेटा CRM कनेक्टर्स आणि मार्केटिंग ऑटोमेशनद्वारे वापरू शकतात, परंतु या व्यावसायिक वापरामुळे तांत्रिक विलगीकरण कमकुवत होऊ नये.
डिझाइनमधील मुख्य आव्हान मालकीचे असते. IT कडे नेटवर्क आणि आयडेंटिटी पॉलिसीचे नियंत्रण असावे, तर मार्केटिंगने स्वीकारार्ह प्रतिबद्धता आणि डेटा वापर परिभाषित केला पाहिजे. सामायिक पॉलिसी मॉडेलमुळे दोन्ही टीम्स एकाच ॲक्सेस इव्हेंट्सवरून काम करू शकतात, ज्यामुळे प्रमोशनल पोर्टल सुरक्षेचा पर्याय बनत नाही.
हेल्थकेअर
रुग्णालये आणि क्लिनिक्सना अशा कर्मचारी ऍक्सेसची आवश्यकता असते जो मोबाईल डिव्हाइसेस, क्लिनिकल वर्कस्टेशन्स, वैद्यकीय उपकरणे आणि डिरेक्टरी सेवांवर अखंडपणे काम करतो. सर्टिफिकेट-ग्रेड ऍक्सेस शेअर केलेल्या वायरलेस पासवर्डवरील अवलंबित्व कमी करू शकतो, तर स्वतंत्र पॉलिसी रुग्णांच्या सिस्टम्स आणि वैद्यकीय उपकरणांना गेस्ट कनेक्टिव्हिटीपासून दूर ठेवतात.
हेल्थकेअर वातावरणात अशी जुनी उपकरणे देखील असतात जी सध्याच्या प्रमाणीकरण पद्धतींना सपोर्ट करू शकत नाहीत. त्या डिव्हाइसेसना स्पष्ट वर्गीकरण, प्रतिबंधित मार्ग, देखरेख आणि दस्तऐवजीकरण केलेल्या मालकीची आवश्यकता असते. युनिफाइड ॲक्सेस मॅनेजमेंट सपोर्ट नसलेली उपकरणे आधुनिक बनवत नाही, परंतु ते त्या उपकरणांना अनियंत्रित अपवाद बनण्यापासून रोखू शकते.
निवासी आणि विद्यार्थी गृहनिर्माण
मल्टी-टेनंट इमारतींना घरगुती WiFi सारख्या सोप्या अनुभवासह टेनंट-स्तरीय आयसोलेशन आवश्यक असते. iPSK जुन्या उपकरणांना सहाय्य करण्यास मदत करू शकते आणि ऑपरेटरना वैयक्तिक युनिट्स, टेनंट्स किंवा डिव्हाइस ग्रुप्सना क्रेडेंशियल्स किंवा पॉलिसी देण्याची परवानगी देते. त्यानंतर कर्मचारी, देखभाल कंत्राटदार, अभ्यागत आणि बिल्डिंग सिस्टीम यांना संपूर्ण इमारतीसाठी एक पासवर्ड प्रसिद्ध न करता वेगवेगळे प्रवेश अधिकार मिळू शकतात.
गुंतवणुकीचे समर्थन करणारे सुरक्षा फायदे आणि जोखीम कमी करण्याचे उपाय
युनिफाइड ॲक्सेस मॅनेजमेंटसाठी सर्वात मजबूत बिझनेस केस म्हणजे एक प्रॉडक्ट प्रत्येक धोका दूर करेल असे वचन देणे नव्हे. तर सामायिक क्रेडेंशियल्स, विसंगत ऑनबोर्डिंग आणि उशिराने रद्द होणाऱ्या परवानग्यांमुळे उद्भवणारे टाळता येण्याजोगे धोके कमी करणे हे आहे.
प्रमाणपत्र-आधारित (certificate-based) आणि पासवर्डशिवाय मिळणारा प्रवेश या डिझाइनच्या केंद्रस्थानी असलेला सामायिक WiFi गुपित काढून टाकतो. जेव्हा पाहुण्यांच्या प्रवासासाठी स्वतंत्र ओळख आणि मर्यादित धोरण वापरले जाते, तेव्हा चोरी झालेला पाहुण्यांचा पासवर्ड समान स्तरावरील प्रवेश प्रदान करू शकत नाही. कर्मचाऱ्यांसाठी, प्रमाणपत्रे किंवा पासकीज अशा क्रेडेंशियल्सवरील अवलंबित्व कमी करू शकतात ज्यांना हल्लेखोर सामान्यतः फिशिंग, पुनर्वापर आणि क्रेडेंशियल स्टफिंगद्वारे लक्ष्य करतात.
NCSC ने २३ एप्रिल २०२६ रोजी सांगितले की पास्की (passkeys) हे सर्वात मजबूत पासवर्डसह द्वि-चरण पडताळणी (two-step verification) वापरण्याइतकेच सुरक्षित आणि सामान्यतः त्यापेक्षा अधिक सुरक्षित आहेत. त्यांनी त्यांच्या passkeys मार्गदर्शकामध्ये पासवर्डच्या पलीकडचे पुढील पाऊल म्हणून याचे वर्णन केले आहे. हे समर्थन UK मधील संस्थांना प्रमाणीकरण धोरणासाठी एक स्पष्ट दिशा देते, तरीही अंमलबजावणीमध्ये डिव्हाइस कव्हरेज, रिकव्हरी, अतिथी प्रवास आणि जुन्या सिस्टीम्स (legacy systems) यांचा विचार करणे आवश्यक आहे.
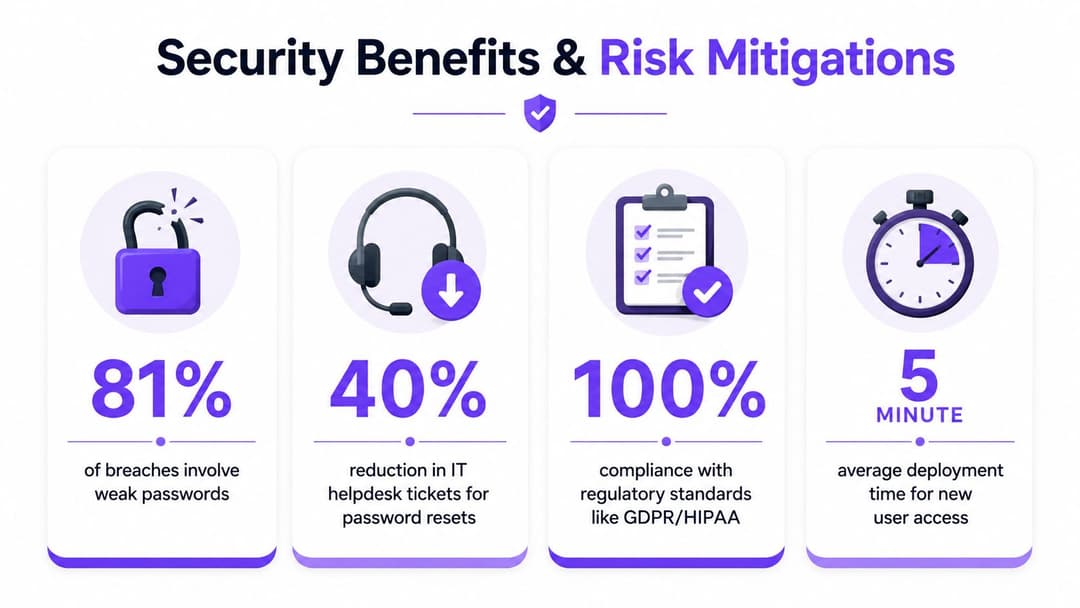
तफावत निर्माण करणारी नियंत्रणे
- वैयक्तिक क्रेडेन्शियल्स: सामायिक पासवर्डऐवजी एखादी व्यक्ती, डिव्हाइस किंवा सेवेला प्रवेश नियुक्त करा.
- प्रति-डिव्हाइस कूटबद्धीकरण (Encryption): आधुनिक वायरलेस प्रमाणीकरण वापरा जेणेकरून कनेक्ट केलेली उपकरणे सर्व एकाच सामायिक रहस्यावर अवलंबून राहणार नाहीत.
- स्वयंचलित रद्दीकरण: प्रवेशास डिरेक्टरी आणि डिव्हाइस स्थितीशी जोडा, नंतर ते गुणधर्म बदलल्यावर प्रवेश काढून टाका किंवा मर्यादित करा.
- विशेषाधिकार प्राप्त निर्बंध: सामान्य अतिथी प्रवेशापेक्षा प्रशासन आणि देखभाल मार्गांवर अधिक मजबूत नियंत्रणे लागू करा.
- केंद्रीय इव्हेंट दृश्यमानता: प्रमाणीकरण आणि अधिकृतता इव्हेंट रेकॉर्ड करा जेणेकरून सुरक्षा संघ एखाद्या ओळख किंवा टोकनशी क्रियाकलाप जोडू शकतील.
NCSC व्यवस्थापन, देखभाल आणि प्रशासकीय प्रवेशासाठी MFA ची शिफारस करते, तसेच विशेषाधिकारप्राप्त प्रवेश व्यवस्थापन (privileged access management) जे प्रशासकीय वापर केवळ विश्वसनीय वर्कस्टेशन्सपुरता मर्यादित करते. हे प्रमाणीकरण आणि अधिकृतता इव्हेंट लॉग आणि मॉनिटर करण्याची देखील शिफारस करते. सुरक्षित ऑनलाइन सेवा चालवण्यासाठी त्यांचे मार्गदर्शन त्वरित शोध आणि सत्र रद्द करण्यासह, सत्र हायजॅकिंग, टोकन रिप्ले आणि AiTM हल्ल्यांविरुद्धच्या नियंत्रणांना अधिक समर्थन देते.
UK बाजारपेठ दर्शवते की हे काम मुख्य प्रवाहातील एंटरप्राइझ ऑपरेशन्समध्ये समाविष्ट झाले आहे. UK IAM बाजारपेठेचे मूल्य २०२५ मध्ये $१.७५१७ अब्ज होते आणि २०३० पर्यंत ते $२.६६३९ अब्ज होण्याची अपेक्षा आहे, म्हणजेच MarketsandMarkets UK IAM market data नुसार २०२५ ते २०२३० या कालावधीत ८.७% CAGR आहे. तोच स्रोत संदर्भ IAM ला ओळख पडताळणी, प्रमाणीकरण, अधिकृतता आणि लाइफसायकल व्यवस्थापनाच्या केंद्रस्थानी ठेवतो.
तज्ञ सुरक्षा साधनांचे मूल्यांकन करणाऱ्या संस्थांसाठी, Horus Intelligence platform हे सुरक्षा क्षमतेच्या प्रकाराचे आणखी एक उदाहरण आहे ज्याचे संघ ओळख नियंत्रणांसोबत मूल्यांकन करू शकतात. महत्त्वाची बाब म्हणजे मॉनिटरिंग, ओळख धोरण आणि प्रतिसाद वर्कफ्लो कसे जोडतात, ही नाही की एखादी संस्था किती डॅशबोर्ड ऑपरेट करू शकते.
अमलबजावणी चेकलिस्ट आणि स्थलांतर सर्वोत्तम पद्धती
उत्पादन प्रदर्शनाऐवजी इन्व्हेंटरीपासून सुरुवात करा. प्रत्येक SSID, ऍक्सेस पॉइंट, डिरेक्टरी, RADIUS डिपेंडन्सी, गेस्ट वर्कफ्लो, डिव्हाइस कॅटेगरी, ॲप्लिकेशन आणि फिजिकल ऍक्सेस इंटिग्रेशनची यादी करा. प्रत्येक गोष्टीचा मालक कोण आहे, ते कशाचे संरक्षण करते, क्रेडेंशियल्स कसे जारी केले जातात आणि एखाद्या व्यक्तीने किंवा डिव्हाइसने परवानगी गमावल्यास काय होते याची नोंद ठेवा.
प्रथम नियंत्रण मॉडेल तयार करा
धोरण गट कॉन्फिगर करण्यापूर्वी त्यांची व्याख्या करा. ठराविक गटांमध्ये अतिथी, कर्मचारी, कंत्राटदार, व्यवस्थापित एंडपॉइंट्स, IoT उपकरणे, पेमेंट सिस्टम, इमारत नियंत्रणे आणि प्रशासक यांचा समावेश होतो. प्रत्येक गटासाठी, खालील गोष्टी निर्दिष्ट करा:
- ओळख स्रोत (Identity source): स्रोत Microsoft Entra ID, Google Workspace, Okta, एखादा अतिथी ओळख वर्कफ्लो, इन्व्हेंटरी रेकॉर्ड किंवा डिव्हाइस क्रेडेंशियल आहे की नाही हे ठरवा.
- प्रमाणीकरण पद्धत (Authentication method): पास्की (passkeys), प्रमाणपत्रे, Passpoint, OpenRoaming, iPSK किंवा डिव्हाइस आणि जोखमीशी जुळणारी दुसरी पद्धत निवडा.
- नेटवर्क पोहोच: ओळखीला नेमक्या कोणत्या सेवा आणि विभागांची आवश्यकता आहे याचे दस्तऐवजीकरण करा, नंतर डीफॉल्टनुसार इतर सर्व काही नाकारा.
- लाइफसायकल मालक: प्रोव्हिजनिंग, पुनरावलोकन, घटना प्रतिसाद आणि निरसन (revocation) यासाठी जबाबदारी सोपवा.
डेटाबेस सिंक्रोनाइझेशन मोठ्या प्रमाणावर कर्मचारी रोलआउटपूर्वी केले पाहिजे. एका लहान ग्रुपसह जॉइनर, मूव्हर आणि लीव्हर इव्हेंट्सची चाचणी घ्या, नंतर हे सत्यापित करा की पॉलिसी बदलांचा वायरलेस ऍक्सेस, ॲप्लिकेशन्स आणि ॲक्टिव्ह सेशन्सवर इच्छित परिणाम होतो का. केवळ डिरेक्टरी अकाउंट डिलीट केल्याने प्रत्येक अस्तित्वात असलेले टोकन किंवा कनेक्शन स्वयंचलितपणे बंद होते असे गृहीत धरू नका.
समांतर स्थलांतर करा
संक्रमणादरम्यान (transition) सध्याच्या नेटवर्कच्या सोबतच मॉडर्न ॲक्सेस मार्ग चालवा. नियंत्रित स्टाफ ग्रुप आणि व्यवस्थापित डिवाइसेसच्या प्रातिनिधिक संचासह सुरुवात करा. सपोर्ट नसलेल्या उपकरणांसाठी काळजीपूर्वक प्रतिबंधित केलेला फॉलबॅक ठेवा, परंतु त्या अपवादाला एक मालक आणि तो समाप्त करण्याची अट नियुक्त करा.
IoT आणि जुन्या सिस्टीमसाठी, त्यांना अतिथी नेटवर्कवर ठेवण्याऐवजी समर्पित क्रेडेंशियल्स आणि स्पष्ट सेगमेंटेशनचा वापर करा. प्रिंटर, स्कॅनर, थर्मोस्टॅट्स, कॅमेरा, पेमेंट टर्मिनल्स आणि बिल्डिंग कंट्रोल्सची सामान्य आणि बिघाड अशा दोन्ही परिस्थितींमध्ये चाचणी करा. इन्स्टॉलेशन दरम्यान यशस्वीरित्या कनेक्ट होणारे परंतु त्याचे क्रेडेंशियल रिन्यू करू न शकणारे किंवा ॲक्सेस-पॉइंट बदलामध्ये टिकून न राहणारे उपकरण उत्पादनासाठी तयार नाही.
पुराव्यावर लक्ष ठेवा
रोलआउट दरम्यान ऑथेंटिकेशन लॉगचे निरीक्षण करा. वारंवार होणारे अपयश, अनपेक्षित डिव्हाइस प्रकार, असामान्य ठिकाणचा ऍक्सेस, कालबाह्य झालेली सर्टिफिकेट्स आणि भूमिका बदलल्यानंतरही ऍक्सेसची विनंती करत राहणारी खाती शोधा. रिसेप्शन, स्टोअर मॅनेजर्स, वॉर्ड स्टाफ आणि फॅसिलिटी टीम्सची दररोजची कनेक्शन पद्धत बदलण्यापूर्वी त्यांना प्रशिक्षित करा.
जेव्हा इन्व्हेंटरी अचूक असते, पॉलिसी मॉडेल मान्य केलेले असते आणि नेटवर्क इस्टेट आवश्यक इंटिग्रेशन्सना सहाय्य करते, तेव्हा मल्टि-साइट डिप्लॉयमेंट महिन्यांऐवजी काही आठवड्यांत पूर्ण केले जाऊ शकते. हे सार्वत्रिक आश्वासन नाही. दस्तऐवजीकरण नसलेल्या जुन्या सिस्टीम, विसंगत डिरेक्टरी किंवा सपोर्ट नसलेली उपकरणे असलेल्या साइट्सना अधिक तयारीची आवश्यकता असते आणि ते काम घाईघाईने केल्यास विलंब हा इन्सिडेंट रिस्पॉन्सच्या स्वरूपात समोर येतो.
Purple कशा प्रकारे पासवर्डलेस ॲक्सेस आणि कृतीयोग्य ॲनालिटिक्स प्रदान करते
Purple हे OpenRoaming, Passpoint, iPSK आणि डिरेक्टरी सिंक्रोनाइझेशन एकत्रित करून अतिथी, कर्मचारी आणि डिव्हाइस प्रवेश एका सामायिक ऑपरेशनल मॉडेलमध्ये आणते. अतिथी ईमेल-आधारित प्रवासाद्वारे प्रमाणीकृत करू शकतात आणि पहिल्या पॅकेटपासून एन्क्रिप्टेड प्रवेशासह कनेक्ट होऊ शकतात, तर कर्मचारी Microsoft Entra ID, Google Workspace किंवा Okta शी जोडलेली प्रमाणपत्र-दर्जाची, पासवर्डशिवायची धोरणे वापरू शकतात.
हे प्लॅटफॉर्म अशा बहु-भाडेकरू (multi-tenant) वातावरणास देखील समर्थन देते जेथे रहिवाशांना साध्या कनेक्टिव्हिटीची आवश्यकता असते परंतु ऑपरेटरना विलगतेची आवश्यकता असते. iPSK जुन्या उपकरणांसाठी मार्ग प्रदान करते, तर कर्मचारी प्रवेश डिरेक्टरी ओळखीशी जोडला जाऊ शकतो आणि ऑन-प्रिमाइसेस RADIUS सर्व्हर न राखता व्यवस्थापित केला जाऊ शकतो. Purple हे Meraki, Aruba, Ruckus, Juniper Mist आणि UniFi यांसारख्या विक्रेत्यांभोवती तयार केलेल्या नेटवर्क वातावरणास समर्थन देते.
डिझाइनचा दुसरा भाग म्हणजे व्हिजिबिलिटी होय. CRM कनेक्टर्स, मार्केटिंग ऑटोमेशन, सर्व्हे आणि सुरक्षा ॲड-ऑन्स संमती मिळालेल्या फर्स्ट-पार्टी WiFi डेटाला ऑपरेशनल आणि व्यावसायिक इनसाइटमध्ये बदलू शकतात. यामुळे नेटवर्क टीम्सना ऑथेंटिकेशन वर्तन आणि पॉलिसीच्या परिणामांचे मोजमाप करता येते, तर मार्केटिंग टीम्स मंजूर एंगेजमेंट डेटासह काम करतात.
विशेषतः पासवर्ड नसलेल्या गेस्ट अनुभवाचे मूल्यमापन करणाऱ्या संस्थांसाठी, Purple passwordless WiFi हा दृष्टिकोन सामायिक पासवर्ड आणि वारंवार येणाऱ्या captive-portal परस्परसंवादांना कसा बदलू शकतो हे स्पष्ट करतो. योग्य अंमलबजावणी अद्याप डिव्हाइस सपोर्ट, ओळख मालकी, वर्गीकरण आणि चाचणी केलेल्या स्थलांतर योजनेवर अवलंबून असते.
Purple पासवर्ड नसलेल्या गेस्ट, कर्मचारी आणि मल्टि-टेनंट WiFi प्रवेशासाठी एकाच ऑपरेशनल मॉडेलमध्ये OpenRoaming, Passpoint, प्रमाणपत्र दर्जाची ओळख, iPSK आणि ॲनालिटिक्ससह युनिफाइड प्लॅटफॉर्म ऑफर करते. तुमच्या वेन्यूचे गेस्ट WiFi, वर्कफोर्स ओळख आणि IoT प्रवेश धोरणे ते कसे जोडू शकते याचे मूल्यांकन करण्यासाठी Purple ला भेट द्या.



