
व्हिडिओ जाहिरातींचा Guest Network थ्रुपुटवर होणारा परिणाम
हा मार्गदर्शक सविस्तर माहिती देतो की कशा प्रकारे ऑटो-प्ले होणाऱ्या व्हिडिओ जाहिराती गर्दीच्या ठिकाणी नकळतपणे guest network चा थ्रुपुट वापरतात. हे IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्सना edge DNS filtering वापरून बँडविड्थ परत मिळवण्यासाठी कृती करण्यायोग्य, वेंडर-तटस्थ धोरणे प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
कार्यकारी सारांश
उच्च-घनता असलेली ठिकाणे - जसे की स्टेडियम, रिटेल केंद्रे, हॉस्पिटॅलिटी वातावरण आणि ट्रान्सपोर्ट हब्स - व्यवस्थापित करणाऱ्या CTOs आणि नेटवर्क आर्किटेक्ट्ससाठी, guest WiFi कामगिरी हा एक अत्यंत महत्त्वाचाOperational मेट्रिक आहे. तथापि, मानक नेटवर्क क्षमता नियोजनात बऱ्याचदा बँडविड्थवरील एका सुप्त, संरचनात्मक दबावाकडे दुर्लक्ष होते: ऑटो-प्ले व्हिडिओ जाहिराती.
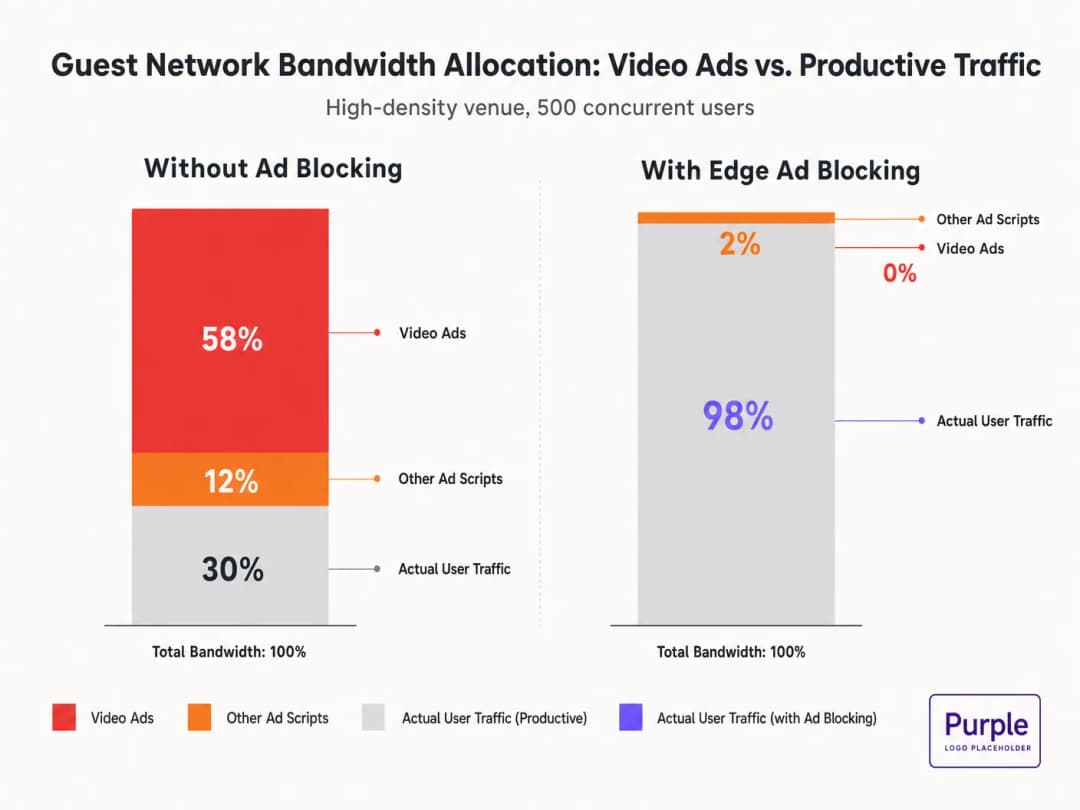
जेव्हा पाहुणे नेटवर्कशी कनेक्ट होतात आणि मानक वेब मालमत्ता ब्राउझ करतात, तेव्हा त्यांचे डिव्हाइसेस जाहिरात वितरण नेटवर्कशी डझनभर बॅकग्राउंड कनेक्शन्स सुरू करतात. हे अॅडॉप्टिव्ह बिटरेट व्हिडिओ स्ट्रीम्स उपलब्ध थ्रूपुटच्या ५० ते ७०% पर्यंत वापरू शकतात, ज्यामुळे सर्व वापरकर्त्यांचा अनुभव खालावतो आणि बॅकहॉल लिंक्स सॅच्युरेट होतात. हे मार्गदर्शक या बँडविड्थ ड्रेनच्या तांत्रिक मेकॅनिक्सचे तपशीलवार वर्णन करते आणि DNS फिल्टरिंगचा वापर करून एजवर हे कमी करण्यासाठी एक विक्रेता-तटस्थ ब्लू प्रिंट प्रदान करते. या धोरणांची अंमलबजावणी करून, ठिकाणे हार्डवेअर रिफ्रेश सायकलची वाट न पाहता guest WiFi कामगिरीमध्ये नाटकीय सुधारणा करू शकतात, ज्यामुळे पायाभूत सुविधांचा खर्च कमी होतो आणि अनुपालन वाढते.
या विषयावरील आमचे ब्रीफिंग ऐका:
तांत्रिक सखोल विश्लेषण: जाहिरात-चालित नेटवर्क संपृक्ततेचे भौतिकशास्त्र
वेब विनंतीचे विश्लेषण
जेव्हा गेस्ट नेटवर्कवरील युझर जाहिरात-समर्थित वेबसाइटवर प्रवेश करतो, तेव्हा ब्राउझरचे वर्तन अत्यंत आक्रमक असते. एकाच पेज लोडमुळे सामान्यतः जाहिरात एक्सचेंज, डिमांड-साइड प्लॅटफॉर्म्स (DSPs) आणि कंटेंट डिलिव्हरी नेटवर्क्स (CDNs) सह 8 ते 40 वेगवेगळ्या थर्ड-पार्टी डोमेन्सशी कनेक्शन सुरू होतात.
व्हिडिओ जाहिरात बँडविड्थचा फटका
व्हिडिओ जाहिराती, विशेषतः प्रमुख एक्सचेंजद्वारे दिल्या जाणाऱ्या प्री-रोल आणि मिड-रोल फॉरमॅट्स, अडॅप्टिव्ह बिटरेट स्ट्रीम्स म्हणून वितरीत केल्या जातात. CDN उपलब्ध बँडविड्थची तपासणी करते आणि सर्वोत्तम दर्जेदार स्ट्रीम वितरीत करते. 500 एकाच वेळी वापरकर्ते असलेल्या उच्च-घनतेच्या वातावरणात, जर 20% वापरकर्त्यांनी 4-8 Mbps वर 1080p जाहिरात प्रवाह सुरू केला, तर एकूण मागणी त्वरित 400-800 Mbps ने वाढते. ही नको असलेली ट्रॅफिक मानक Quality of Service (QoS) शेपिंगला मागे टाकते कारण ती वैध HTTPS कनेक्शनमधून उद्भवते.
एअरटाइमचा वापर आणि स्पेक्ट्रल अकार्यक्षमता
बॅकहॉल संपृक्ततेव्यतिरिक्त, व्हिडिओ जाहिराती मौल्यवान रेडिओ एअरटाइम वापरतात. सामायिक वायरलेस माध्यमात, हाय-बिटरेट प्रवाह सक्रियपणे प्राप्त करणारे प्रत्येक डिव्हाइस इतर डिव्हाइसेससाठी ट्रान्समिशनच्या संधी कमी करते. जरी IEEE 802.11ax (WiFi 6) मानकाने स्पेक्ट्रल कार्यक्षमता सुधारण्यासाठी OFDMA आणि BSS कलरिंग सादर केले असले, तरी हे मेकॅनिझम जाहिरात नेटवर्क्सद्वारे मागणी केलेल्या डेटाच्या अवाढव्य प्रमाणाची भरपाई करू शकत नाहीत. रेडिओ लेयर गर्दीने भरून जातो, ज्यामुळे उत्पादक ट्रॅफिकसाठी लेटन्सी आणि पॅकेट लॉस वाढतो.
DNS रिझोल्यूशन लेटन्सी कॅस्केड
जाहिरात वितरण हे क्लिष्ट रीडायरेक्ट चेन्सवर अवलंबून असते. व्हिडिओ प्रवाह सुरू होण्यापूर्वीच एका जाहिरात इंप्रेशनसाठी 6-12 DNS लुकअपची आवश्यकता असू शकते. दाट डेप्लॉयमेंटमध्ये, यामुळे स्थानिक DNS रिझॉल्व्हरवरील लोड वेगाने वाढतो. जेव्हा रिझॉल्व्हरमध्ये अडथळा निर्माण होतो, तेव्हा लेटन्सी वाढते, ज्यामुळे नेटवर्कवरील प्रत्येक युझरसाठी पेज लोड होण्याच्या वेळेत लक्षणीय घट होते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: एज DNS फिल्टरिंग आर्किटेक्चर
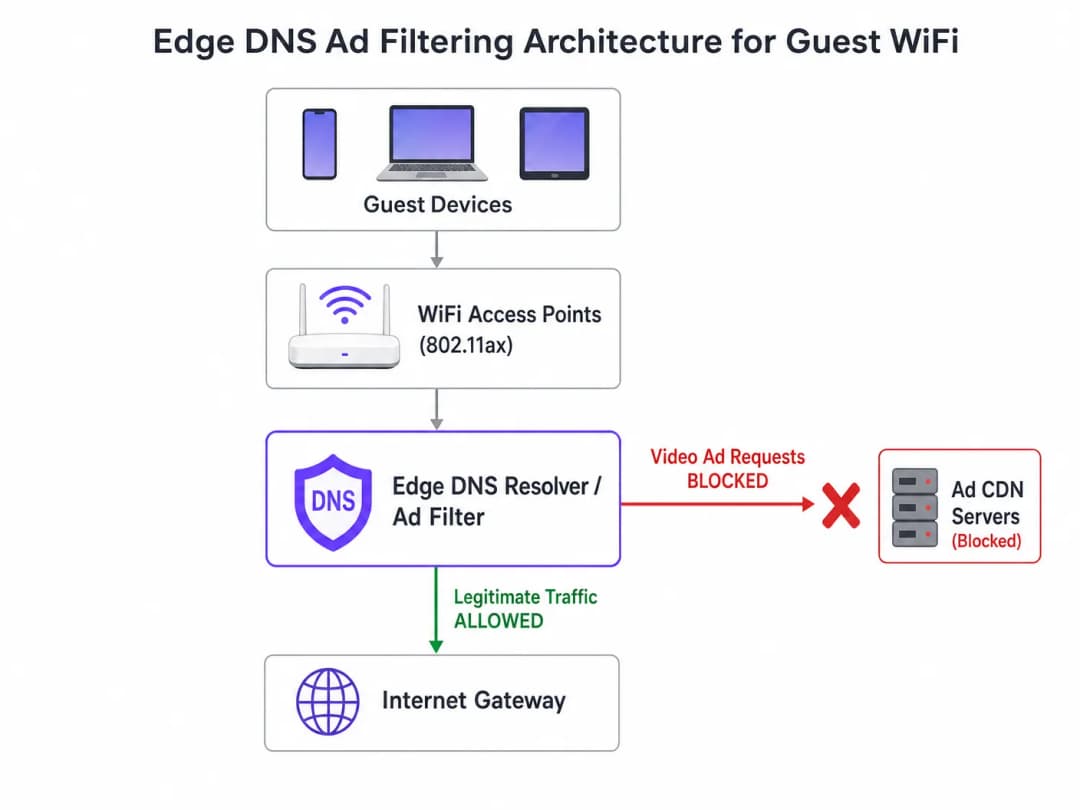
सर्वात प्रभावी आर्किटेक्चरल उपाय म्हणजे एज DNS फिल्टरिंग होय. रिझॉल्व्हर स्तरावर जाहिरात नेटवर्क डोमेन्स ब्लॉक करून, नेटवर्क TCP कनेक्शन्स स्थापित होण्यास प्रतिबंध करते. हा दृष्टिकोन स्टेटलेस आहे, रेषीय पद्धतीने स्केल होतो आणि अत्यंत नगण्य लेटन्सी जोडतो.
टप्प्याटप्प्याने डेप्लॉयमेंट धोरण
- पॅसिव्ह इन्स्ट्रुमेंटेशन: बेसलाइन ट्रॅफिक प्रोफाइल स्थापित करण्यासाठी 48-72 तासांसाठी गेस्ट नेटवर्कवर पॅसिव्ह DNS लॉगिंग डेप्लॉय करा. सर्वाधिक क्वेरी केलेले डोमेन्स आणि त्यांचे प्रमाण ओळखा. या डेटाचे व्हिज्युअलाइझ करण्यासाठी WiFi analytics सारख्या प्लॅटफॉर्मचा वापर करा.
- कॉन्झर्व्हेटिव्ह ब्लॉकलिस्ट ॲप्लिकेशन: पहिल्याच दिवशी मोठ्या प्रमाणात कम्युनिटी ब्लॉकलिस्ट्स (उदा. Steven Black ची लिस्ट) उपयोजित करू नका. टॉप ५०० ज्ञात व्हिडिओ जाहिरात वितरण डोमेन्ससह सुरुवात करा. अधिकृत कन्टेन्ट वितरणावर परिणाम होत नसल्याची खात्री करा.
- स्प्लिट-होरायझन DNS कॉन्फिगरेशन: कॉर्पोरेट आणि गेस्ट DNS इन्फ्रास्ट्रक्चर दरम्यान कठोर वेगळेपण सुनिश्चित करा. ऑपरेशनल व्यत्यय टाळण्यासाठी फिल्टरिंग पॉलिसी केवळ गेस्ट VLAN पुरतीच मर्यादित असावी.
- स्वयंचलित ब्लॉकलिस्ट मेंटेनन्स: जाहिरात नेटवर्क डायनॅमिकपणे डोमेन फिरवतात आणि डोमेन जनरेशन अल्गोरिदम (DGAs) वापरतात. अपडेट केलेली थ्रेट इंटेलिजन्स आणि ब्लॉकलिस्ट फीड्स दर ४ तासांनी मिळवण्यासाठी रिझॉल्व्हर कॉन्फिगर करा.
- DNS over HTTPS (DoH) हाताळणे: आधुनिक ब्राउझर DoH चा वापर करून स्थानिक रिझॉल्व्हर्सना बायपास करण्याचा प्रयत्न करू शकतात. नेटवर्क-प्रदान केलेल्या रिझॉल्व्हरवर परत जाण्यास भाग पाडण्यासाठी, ज्ञात DoH प्रदाता IP श्रेणींसाठी आउटबाउंड TCP/UDP पोर्ट ४४३ ब्लॉक करून हे कमी करा.
कॉन्फिगरेशन तपशीलांबद्दल अधिक सखोल माहिती मिळवण्यासाठी, आमचे Improving WiFi Speeds by Blocking Ad Networks at the Edge वरील मार्गदर्शक पहा.
सर्वोत्तम पद्धती आणि अनुपालन
प्रायव्हसी बाय डिझाईन (GDPR कलम २५)
एज DNS फिल्टरिंग लागू करणे हे GDPR प्रायव्हसी-बाय-डिझाईन तत्त्वांशी सुसंगत आहे. थर्ड-पार्टी ट्रॅकिंग डोमेन्सचे कनेक्शन रोखून, नेटवर्क मूळतःच गेस्ट डेटाचे अनधिकृत संकलनापासून संरक्षण करते. ही सक्रिय भूमिका वेन्यूचा अनुपालन भार कमी करते.
नेटवर्क सेगमेंटेशन (PCI DSS)
पेमेंट प्रक्रिया करणाऱ्या रिटेल आणि हॉस्पिटॅलिटी वेन्यूसाठी, PCI DSS कठोर नेटवर्क सेगमेंटेशनची मागणी करते. तडजोड केलेल्या जाहिरात नेटवर्क्स (मालव्हर्टायझिंग) द्वारे वितरित केलेल्या दुर्भावनापूर्ण पेलोडसाठी गेस्ट डिव्हाइसेस अनवधानाने वाहक म्हणून काम करणार नाहीत याची खात्री करून DNS फिल्टरिंग या सीमेला अधिक बळकट करते.
पारदर्शक वापरकर्ता अनुभव
Captive Portal इंटरस्टिशियल किंवा डीप पॅकेट इन्स्पेक्शनच्या विपरीत, DNS फिल्टरिंग पारदर्शक आहे. वापरकर्त्याला जलद पेज लोड आणि कमी बॅटरी वापराचा अनुभव येतो. एखादा जाहिरात स्लॉट लोड करण्यात अयशस्वी झाल्यास, तो सहसा कोलमडतो किंवा रिकामी जागा दर्शवतो, जे वापरकर्त्याला नेटवर्क बिघाड म्हणून क्वचितच जाणवते.
त्रुटी निवारण आणि जोखीम निवारण
| बिघाड प्रकार | मूळ कारण | निवारण धोरण |
|---|---|---|
| अधिकृत कन्टेन्टचे ओव्हर-ब्लॉकिंग | सामायिक CDNs चे (उदा. Akamai, Fastly) रूट-लेव्हल ब्लॉकिंग. | सबडोमेन पातळीवर फिल्टरिंग लागू करा. गंभीर वेन्यू सेवांसाठी मजबूत अलोवलिस्ट ठेवा. |
| DoH द्वारे फिल्टरिंग बायपास करणे | हार्डकोड केलेले DoH रिझॉल्व्हर्स वापरणारे ब्राउझर. | ज्ञात DoH प्रदाता IPs नल-route करा. मोबाईल डिव्हाइस मॅनेजमेंट (MDM) वापरत असल्यास स्प्लिट-टनलिंग पॉलिसी लागू करा. |
| रिझॉल्व्हर CPU संपणे | अत्याधिक NXDOMAIN प्रतिसादांना हाताळणारे कमी-तरतूद केलेले DNS इन्फ्रास्ट्रक्चर. | पुरेशा CPU/RAM सह रिझॉल्व्हर्सची तरतूद करा. कॅशिंगचा आक्रमकपणे वापर करा. लवचिकतेसाठी क्लाउड-होस्ट केलेल्या रिकर्सिव्ह रिझॉल्व्हर्सचा विचार करा. |
ROI आणि व्यावसायिक प्रभाव
एज DNS फिल्टरिंगचा व्यावसायिक प्रभाव तात्काळ आणि मोजण्यायोग्य आहे:
- बँडविड्थ रिकव्हरी: ठिकाणे सहसा त्यांच्या guest नेटवर्क बँडविड्थपैकी ३०-५०% परत मिळवतात, ज्यामुळे खर्चिक बॅकहॉल अपग्रेड्स लांबणीवर पडतात.
- सुधारित पाहुण्यांचे समाधान: जलद पेज लोड आणि विश्वासार्ह कनेक्टिव्हिटी थेट उच्च नेट प्रमोटर स्कोअर (NPS) आणि सकारात्मक ठिकाण पुनरावलोकनांशी संबंधित आहेत.
- कार्यक्षम कार्यक्षमता: "धीमे WiFi" शी संबंधित कमी हेल्पडेस्क तिकिटांमुळे आयटी टीम्स स्ट्रॅटेजिक उपक्रमांवर लक्ष केंद्रित करू शकतात, जसे की ऑफलाइन मॅप्स मोड तैनात करणे किंवा स्मार्ट सिटी इंटिग्रेशन्सचा विस्तार करणे, जसे की आमच्या नेतृत्वाने समर्थन दिले आहे (पहा Purple appoints Iain Fox as VP Growth).
- वर्धित सुरक्षा स्थिती: मालव्हर्टायझिंग आणि ट्रॅकिंग डोमेन्स सक्रियपणे ब्लॉक केल्याने सुरक्षा ऑडिट आणि अनुपालन रिपोर्टिंग सुलभ होते. सुरक्षित स्थिती राखण्याबद्दल आमच्या लेखात अधिक जाणून घ्या: Explain what is an audit trail for IT security in 2026.
महत्वाच्या व्याख्या
Edge DNS Filtering
स्थानिक DNS रिझॉल्व्हर स्तरावर विशिष्ट डोमेन्सचा ॲक्सेस ब्लॉक करण्याची पद्धत, जी डिव्हाइसेसना ओळखल्या गेलेल्या जाहिरात नेटवर्क्सचे IP ॲड्रेस मिळवण्यापासून रोखते.
TCP कनेक्शनचा प्रयत्न होण्यापूर्वीच नको असलेला ट्रॅफिक शांतपणे काढून टाकण्यासाठी IT टीम्सद्वारे वापरले जाते, ज्यामुळे बँडविड्थ वाचते आणि कामगिरी सुधारते.
Adaptive Bitrate Streaming (ABR)
वापरकर्त्याच्या उपलब्ध बँडविड्थच्या आधारे व्हिडिओ प्रवाहाची गुणवत्ता डायनॅमिकपणे समायोजित करणारे तंत्रज्ञान.
जाहिरात नेटवर्क्स शक्य तितक्या उच्च गुणवत्तेचा व्हिडिओ दाखवण्यासाठी ABR वापरतात, ज्यामुळे उपलब्ध guest WiFi थ्रुपुट वेगाने संपते.
Split-Horizon DNS
असे कॉन्फिगरेशन जिथे क्वेरीच्या सोर्स IP ॲड्रेसच्या आधारे (उदा. guest विरुद्ध कॉर्पोरेट) भिन्न DNS प्रतिसाद दिले जातात.
बॅक-ऑफिस कामकाजावर परिणाम न करता guest नेटवर्क्सवर निर्बंधात्मक फिल्टरिंग धोरणे लागू करण्यासाठी आवश्यक आहे.
DNS over HTTPS (DoH)
HTTPS प्रोटोकॉलद्वारे रिमोट DNS रिझोल्यूशन करण्याची आणि क्वेरी सुरक्षितपणे एन्क्रिप्ट करणारी एक प्रणाली.
DoH स्थानिक edge filtering ला बायपास करू शकते; स्थानिक DNS धोरणे लागू करण्यासाठी नेटवर्क आर्किटेक्ट्सनी ओळखल्या गेलेल्या DoH प्रदात्यांना सक्रियपणे ब्लॉक केले पाहिजे.
BSS Colouring
एक Wi-Fi 6 (802.11ax) वैशिष्ट्य जे प्रसारणामध्ये एक 'colour' आयडेंटिफायर जोडते, ज्यामुळे ॲक्सेस पॉइंट्सना ओव्हरलॅपिंग नेटवर्क्समधील ट्रॅफिककडे दुर्लक्ष करणे शक्य होते.
गर्दीच्या ठिकाणी रेडिओ कार्यक्षमता सुधारते, परंतु व्हिडिओ जाहिरातींमुळे होणारे बॅकहॉल सॅच्युरेशन सोडवत नाही.
NXDOMAIN
एक DNS प्रतिसाद कोड जो दर्शवतो की विनंती केलेले डोमेन नाव अस्तित्वात नाही.
जेव्हा एखादे डिव्हाइस ब्लॉक केलेल्या जाहिरात नेटवर्क डोमेनवर क्वेरी करण्याचा प्रयत्न करते तेव्हा फिल्टरिंग रिझॉल्व्हरद्वारे परत पाठवला जाणारा मानक प्रतिसाद.
Domain Generation Algorithm (DGA)
मालवेअर आणि काही आक्रमक जाहिरात नेटवर्क्सद्वारे स्टॅटिक ब्लॉकलिस्टपासून वाचण्यासाठी ठराविक काळाने नवीन डोमेन नावे तयार करण्यासाठी वापरले जाणारे तंत्रज्ञान.
IT टीम्सना स्टॅटिक होस्ट फाइल्सऐवजी डायनॅमिक, वारंवार अपडेट होणारे थ्रेट इंटेलिजन्स फीड्स वापरणे आवश्यक बनवते.
Malvertising
मालवेअरचे वितरण करण्यासाठी किंवा वापरकर्त्यांना दुर्भावनापूर्ण वेबसाइट्सवर पुनर्निर्देशित करण्यासाठी ऑनलाइन जाहिरातींचा वापर करणे.
एजवर जाहिरात नेटवर्क ब्लॉक केल्याने अतिथींच्या उपकरणांचे या धोक्यांपासून नैसर्गिकरित्या संरक्षण होते आणि ठिकाणाची सुरक्षा स्थिती सुधारते.
सोडवलेली उदाहरणे
एका 400 खोल्यांच्या हॉटेलमध्ये दररोज संध्याकाळी 19:00 ते 22:00 दरम्यान guest WiFi च्या कामगिरीत प्रचंड घसरण होत आहे. 1 Gbps चा बॅकहॉल पूर्णपणे भरलेला आहे, परंतु property management system (PMS) मध्ये केवळ 600 कनेक्टेड डिव्हाइसेस दिसत आहेत. सर्किट अपग्रेड न करता नेटवर्क आर्किटेक्टने या समस्येचे निवारण कसे करावे?
- पीक वेळेत ट्रॅफिक प्रोफाइलचे विश्लेषण करण्यासाठी guest VLAN वर पॅसिव्ह DNS लॉगिंग लागू करा. 2. सर्वाधिक बँडविड्थ वापरणारे डोमेन्स शोधा, जे बहुधा व्हिडिओ जाहिरात CDNs असू शकतात. 3. या विशिष्ट जाहिरात नेटवर्क्सना लक्ष्य करणारी क्युरेटेड ब्लॉकलिस्ट असलेला रिकर्सिव्ह DNS रिझॉल्व्हर तैनात करा. 4. नवीन रिझॉल्व्हर नियुक्त करण्यासाठी guest DHCP स्कोप कॉन्फिगर करा. 5. बँडविड्थ वापरावर लक्ष ठेवा; पीक लोडमध्ये 30 - 40% घट होण्याची अपेक्षा ठेवा.
एका स्टेडियमच्या IT संचालकाला DNS ad blocking लागू करायचे आहे, परंतु त्यांना भीती आहे की यामुळे त्यांच्या स्वतःच्या स्टेडियमचे मोबाईल ॲप बंद पडू शकते, जे थर्ड-पार्टी ॲनालिटिक्स SDK वापरते.
- प्रॉक्सी टूल वापरून मोबाईल ॲपच्या नेटवर्कवरील अवलंबित्वांचे ऑडिट करा. 2. ॲपच्या कार्यक्षमतेसाठी आवश्यक असलेले विशिष्ट API एंडपॉइंट्स ओळखा. 3. कोणत्याही ब्लॉकलिस्ट पॉलिसीच्या वर राहतील अशा प्रकारे हे विशिष्ट FQDNs (Fully Qualified Domain Names) DNS रिझॉल्व्हरच्या अलोवलिस्टमध्ये जोडा. 4. संपूर्ण स्टेडियममध्ये तैनात करण्यापूर्वी बीटा टेस्टिंगसाठी ॲक्सेस पॉइंट्सच्या एका लहान गटावर (उदा. एक कॉनकोर्स) फिल्टरिंग पॉलिसी लागू करा.
सराव प्रश्न
Q1. एका रिटेल साखळीला ५०० स्टोअर्समध्ये DNS फिल्टरिंग तैनात करायचे आहे. ते सध्या क्लाउड व्यवस्थापित फायरवॉल सोल्यूशन वापरतात. त्यांनी प्रत्येक स्टोअरमध्ये स्थानिक DNS रिझोल्व्हर्स तैनात करावेत की सर्व DNS क्वेरी एका केंद्रीकृत क्लाउड रिझोल्व्हरकडे पाठवाव्यात?
टीप: पेज लोड होण्याच्या वेळेवर DNS क्वेरींच्या लेटन्सीच्या प्रभावाचा विचार करा.
नमुना उत्तर पहा
जवळच्या PoP पर्यंतची लेटन्सी २०ms पेक्षा कमी असल्यास, त्यांनी भौगोलिकदृष्ट्या वितरीत पॉइंट्स ऑफ प्रेझेन्स (PoPs) असलेल्या केंद्रीकृत क्लाउड रिझोल्व्हरकडे क्वेरी पाठवल्या पाहिजेत. ५०० स्थानिक रिझोल्व्हर्स तैनात करणे आणि त्यांची देखभाल करणे यामुळे लक्षणीय ऑपरेशनल ओव्हरहेड वाढतो. क्लाउड रिझोल्व्हर्स केंद्रीकृत पॉलिसी व्यवस्थापन आणि स्वयंचलित ब्लॉकलिस्ट अपडेट्स देतात, जे वितरीत रिटेल वातावरणासाठी आदर्श आहेत.
Q2. DNS ब्लॉकलिस्ट लागू केल्यानंतर, मार्केटिंग टीमने अहवाल दिला की काही वापरकर्त्यांसाठी ठिकाणाचे Captive Portal स्प्लॅश पेज लोड होण्यास अपयशी ठरत आहे. याचे सर्वात संभाव्य कारण काय आहे?
टीप: Captive Portal सहसा ट्रॅकिंग किंवा ऑथेंटिकेशनसाठी बाह्य संसाधनांवर अवलंबून असतात.
नमुना उत्तर पहा
ब्लॉकलिस्टने नकळतपणे CDN किंवा ट्रॅकिंग पिक्सेल डोमेन (उदा. Google Analytics किंवा सोशल लॉगिन API) ब्लॉक केले असावे ज्यावर Captive Portal अवलंबून आहे. आर्किटेक्टने Captive Portal च्या वॉल्ड गार्डन IP रेंजसाठी DNS लॉगचे पुनरावलोकन केले पाहिजे, ब्लॉक केलेले डिपेंडन्सी शोधले पाहिजे आणि ते अलाउलिस्टमध्ये जोडले पाहिजे.
Q3. एक कॉन्फरन्स सेंटर डिजिटल मार्केटिंग समिट आयोजित करत आहे. आयटी डायरेक्टरला काळजी आहे की जाहिरात नेटवर्क ब्लॉक केल्याने उपस्थितांच्या काम करण्याच्या आणि त्यांच्या उत्पादनांचे प्रात्यक्षिक दाखवण्याच्या क्षमतेमध्ये व्यत्यय येईल. हे कसे हाताळले पाहिजे?
टीप: नेटवर्क पॉलिसी SSID किंवा VLAN द्वारे विभाजित केल्या जाऊ शकतात.
नमुना उत्तर पहा
आयटी डायरेक्टरने समिटच्या उपस्थितांसाठी बायपास पॉलिसीसह एक समर्पित SSID / VLAN प्रदान केला पाहिजे जो अनफिल्टर केलेल्या DNS रिझोल्व्हर्सचा (उदा. ८.८.८.८) वापर करेल. मानक अतिथी WiFi नेटवर्क फिल्टर केलेले राहू शकते. यामुळे सामान्य सार्वजनिक नेटवर्कच्या कार्यक्षमतेशी तजोड न करता विशिष्ट कार्यक्रमासाठी आवश्यक प्रवेश मिळतो.
या मालिकेमध्ये पुढे वाचा
सर्वोत्तम चॅनेल नियोजनासाठी RSSI आणि सिग्नलची ताकद समजून घेणे
हे मार्गदर्शक सर्वोत्तम चॅनेल नियोजनासाठी RSSI, सिग्नल-टू-नॉइज रेशो (SNR) आणि RF प्रोपॅगेशन सिद्धांतात एक सर्वसमावेशक तांत्रिक सखोल माहिती प्रदान करते. हे IT व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि वेन्यू ऑपरेशन्स डायरेक्टर्सना को-चॅनेल आणि शेजारील चॅनेल इंटरफेरियन्स कमी करण्यासाठी, AP प्लेसमेंट ऑप्टिमाइझ करण्यासाठी आणि हॉस्पिटॅलिटी, रिटेल आणि सार्वजनिक क्षेत्रातील वातावरणात मोजता येण्याजोग्या व्यावसायिक प्रभावासाठी ॲनालिटिक्सचा वापर करण्यासाठी कृतीयोग्य धोरणे प्रदान करते.
WiFi 6 विरुद्ध WiFi 5: हे चॅनेल इंटरफेरन्स सोडवते का?
हे मार्गदर्शक WiFi 6 (802.11ax) हे OFDMA आणि BSS Coloring द्वारे हाय-डेन्सिटी एंटरप्राइझ वातावरणात चॅनेल इंटरफेरन्सचे निवारण कसे करते याचे तांत्रिक सखोल विश्लेषण प्रदान करते. हे IT व्यवस्थापक, network architects, आणि CTOs ना व्यावहारिक अंमलबजावणी धोरणे, हॉस्पिटॅलिटी आणि हेल्थकेअरमधील वास्तविक केस स्टडीज आणि ज्या ठिकाणी वायरलेस कामगिरी व्यवसायासाठी अत्यंत महत्त्वाची आहे अशा ठिकाणी इन्फ्रास्ट्रक्चर अपग्रेडच्या ROI चे मूल्यमापन करण्यासाठी एक फ्रेमवर्क प्रदान करते.
उच्च-घनता असलेल्या ठिकाणांसाठी सर्वोत्तम WiFi चॅनेल्स
स्टेडियम, क्रीडांगणे आणि मोठ्या सार्वजनिक ठिकाणांसारख्या उच्च-घनता असलेल्या वातावरणात WiFi चॅनेल्स निवडण्यासाठी आणि ऑप्टिमाइझ करण्यासाठी एक निश्चित तांत्रिक संदर्भ. यामध्ये RF फिजिक्स, 5 GHz आणि 6 GHz बँड्समधील चॅनेलचा पुनर्वापर करण्याच्या रणनीती आणि IT लीडर्ससाठी प्रत्यक्ष अंमलबजावणीचे मार्गदर्शन समाविष्ट आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.