
तुमचे Stadium WiFi का ठप्प होते (आणि ते कसे दुरुस्त करावे)
हे अधिकृत तांत्रिक मार्गदर्शक stadium WiFi मधील गर्दीच्या मूळ कारणाचे - ५०,००० डिव्हाइसेसद्वारे प्रोग्रामॅटिक जाहिराती आणि टेलिमेट्री लोड करताना होणाऱ्या एकाच वेळच्या बॅकग्राउंड चॅटरचे - विश्लेषण करते आणि मुख्य निवारण धोरण म्हणून एज DNS फिल्टरिंग तैनात करण्यासाठी एक तपशीलवार आर्किटेक्चरल ब्लूप्रिंट प्रदान करते. IT Directors, CTOs, आणि Network Architects यांच्यासाठी डिझाइन केलेले, हे वेन्यू ऑपरेटर्सना बँडविड्थ परत मिळवून देण्यासाठी आणि मोठ्या प्रमाणावर उच्च-कार्यक्षमता कनेक्टिव्हिटी प्रदान करण्यासाठी कृतीयोग्य अंमलबजावणी मार्गदर्शन, वास्तविक-जगातील केस स्टडीज आणि मोजण्यायोग्य ROI फ्रेमवर्क प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Guest WiFi मार्गदर्शक →
कार्यकारी सारांश (Executive Summary)
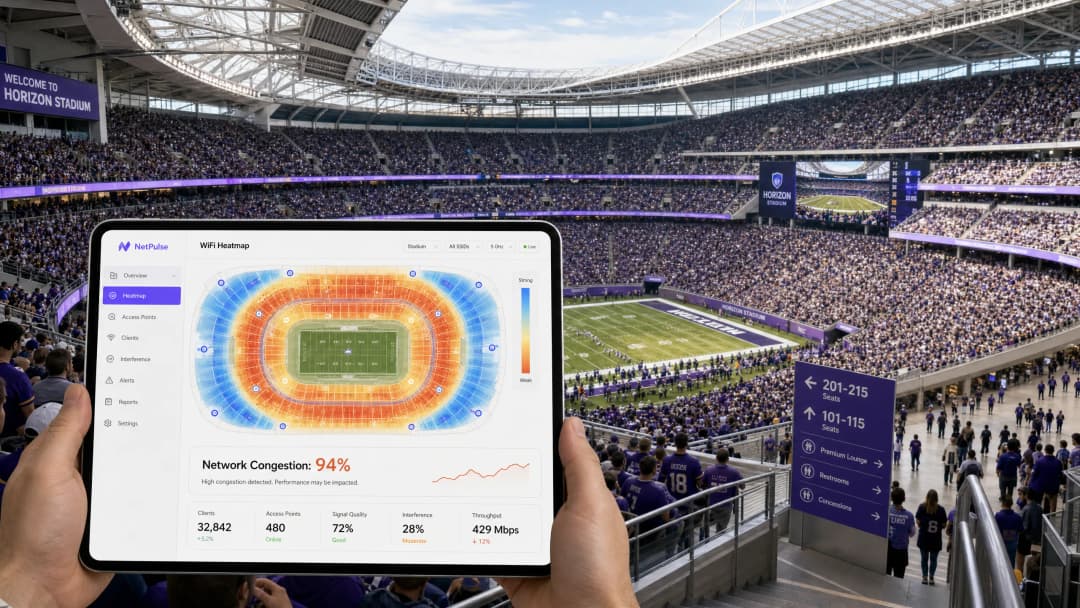
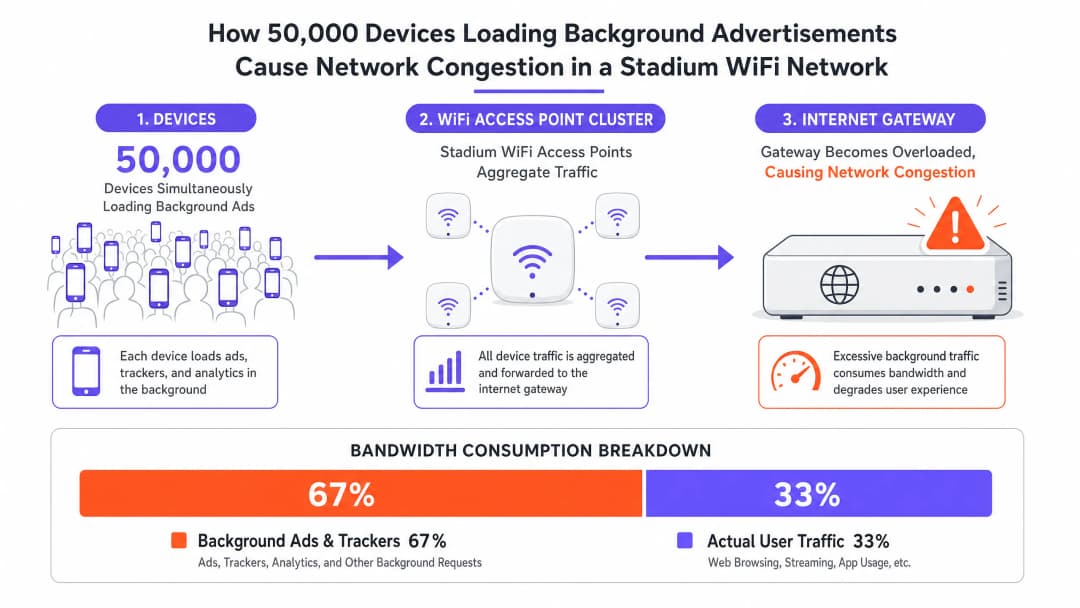
हाय-डेन्सिटी व्हेन्यू व्यवस्थापित करणाऱ्या CTO आणि IT संचालकांसाठी, stadium WiFi slow ची घटना ही एक सतत आणि खर्चिक ऑपरेशन्स जोखीम आहे. मल्टि-गीगाबीट बॅकहॉल, हाय-डेन्सिटी ॲक्सेस पॉइंट्स आणि सूक्ष्म RF नियोजनावर मोठा भांडवली खर्च करूनही, जेव्हा व्हेन्यूची क्षमता ८०% पेक्षा जास्त होते, तेव्हा नेटवर्क अनेकदा ठप्प होते. याचे मूळ कारण क्वचितच हार्डवेअर मर्यादा असते. ते बॅकग्राउंड ट्रॅफिकचे अदृश्य वादळ असते. जेव्हा ५०,००० पेक्षा जास्त डिव्हाइसेस एकाच वेळी Guest WiFi नेटवर्कशी कनेक्ट होतात, तेव्हा ते लाखो मायक्रो-ट्रान्झॅक्शन्स सुरू करतात - जसे की प्रोग्रामॅटिक जाहिराती लोड करणे, टेलिमेट्री सिंक करणे आणि बॅकग्राउंड SDK कॉल्स चालवणे. हे "चॅटर" उपलब्ध बँडविड्थच्या ६०% पर्यंत वापरू शकते, NAT पूल्स संपवू शकते आणि कोणत्याही एका युझरने सक्रियपणे वेब ब्राउझ करण्यापूर्वीच एअरटाइम पूर्णपणे व्यापू शकते. हे मार्गदर्शक या कंजेशनच्या तांत्रिक कार्यपद्धतीची सविस्तर माहिती देते, Edge DNS फिल्टरिंग लागू करण्यासाठी एक व्हेंडर-न्यूट्रल आर्किटेक्चरल ब्ल्यूप्रिंट प्रदान करते आणि असे केल्याने मिळणाऱ्या ROI चे मोजमाप करते.
तांत्रिक सखोल विश्लेषण: हाय-डेन्सिटी कंजेशनची रचना
बॅकग्राउंड ट्रॅफिकचे वादळ
जेव्हा एखादे डिव्हाइस guest WiFi नेटवर्कशी कनेक्ट होते, तेव्हा ते लगेचच बॅकग्राउंड ॲक्टिव्हिटीची एक मालिका सुरू करते ज्याचा युझर सध्या करत असलेल्या कामाशी काहीही संबंध नसतो. आधुनिक मोबाईल ॲप्लिकेशन्समध्ये अनेक थर्ड-पार्टी SDKs समाविष्ट असतात - जसे की ॲनालिटिक्स प्लॅटफॉर्म, क्रॅश रिपोर्टिंग सर्व्हिसेस आणि प्रोग्रामॅटिक जाहिरात नेटवर्क्स. प्रत्येक SDK स्वतःच्या सर्व्हरवर स्वतःच्या वेळापत्रकानुसार स्वतंत्रपणे काम करतो. स्टेडियमच्या वातावरणात, ५०,००० डिव्हाइसेस एकाच वेळी ही कामे करत असल्यामुळे तयार होणारा ट्रॅफिक प्रोफाइल इतर कोणत्याही डिप्लॉयमेंटच्या परिस्थितीपेक्षा पूर्णपणे वेगळा असतो.
या ट्रॅफिकचे वैशिष्ट्य म्हणजे हाय-व्हॉल्युम, लो-पेलोड रिक्वेस्ट्स: लहान-पॅकेट TCP हँडशेक, DNS क्वेरी आणि ट्रॅकिंग पिक्सेल व जाहिरात क्रिएटिव्हसाठी HTTP GET रिक्वेस्ट्स. जरी प्रति डिव्हाइस ट्रान्सफर केलेला एकूण डेटा स्वतंत्रपणे पाहिल्यास नगण्य वाटत असला, तरी नेटवर्कच्या स्पेक्ट्रल कार्यक्षमतेवर होणारा याचा एकूण एकत्रित परिणाम अत्यंत घातक असतो. IEEE 802.11 मानक सांगते की WiFi हे एक शेअर केलेले माध्यम आहे; कोणत्याही डिव्हाइसद्वारे ट्रान्समिट केलेल्या प्रत्येक पॅकेटला एअरटाइमसाठी स्पर्धा करावी लागते. लाखो बॅकग्राउंड मायक्रो-ट्रान्झॅक्शन्स या शेअर केलेल्या माध्यमाला पूर्णपणे व्यापून टाकतात, ज्यामुळे वैध युझर सेशन्ससाठी पुरेसा एअरटाइम शिल्लक राहत नाही.
मोठ्या प्रमाणावर उद्भवणारे तीन बिघाड प्रकार (Failure Modes)
हाय-डेन्सिटी कंजेशन सामान्यतः तीन वेगवेगळ्या बिघाड प्रकारांद्वारे प्रकट होते, जे सहसा एकाच वेळी घडतात:
| बिघाड प्रकार | तांत्रिक कारण | युझरला जाणवणारे लक्षण |
|---|---|---|
| State Table Exhaustion | Firewall/NAT gateway connection tracking memory संपुष्टात येते | ड्रॉप झालेले पॅकेट्स, कनेक्शन टाईमआऊट्स, Captive Portal अपयश |
| Airtime Saturation | बॅकग्राउंड मायक्रो-ट्रान्झॅक्शन्समुळे सामायिक RF माध्यम ओव्हरलोड होते | हाय लेटन्सी, कमी AP क्लायंट संख्या असूनही खराब थ्रूटपुट |
| DNS Resolver Overload | जाहिरात नेटवर्क आणि टेलिमेट्री क्वेरींमुळे स्थानिक रिझॉल्व्हर्स ओव्हरलोड होतात | हळूहळू पेज लोड होणे, ॲप अपयश, ऑथेंटिकेशन विलंब |
यापैकी, State Table Exhaustion हे सर्वात घातक आहे. सामान्य एंटरप्राइझ फायरवॉल ५,००,००० ते १०,००,००० समवर्ती कनेक्शन स्टेट्स हाताळण्यासाठी डिझाइन केलेले असू शकते. ५०,००० डिव्हाइसेस असलेल्या स्टेडियममध्ये, जेथे प्रत्येक डिव्हाइस २० ते ३० बॅकग्राउंड कनेक्शन्स राखते, तेथे कोणताही सक्रिय वापरकर्ता ट्रॅफिक विचारात घेण्यापूर्वीच सैद्धांतिक कनेक्शन स्टेट संख्या १० लाखांपेक्षा जास्त होते. याचा परिणाम ड्रॉप झालेले पॅकेट्स आणि सर्व स्तरांवर कनेक्शन्स अयशस्वी होण्यात होतो, ज्यामुळे प्रत्येक वापरकर्त्याच्या स्वतःच्या वर्तनाकडे दुर्लक्ष करून त्यांच्यावर परिणाम होतो.
Airtime Saturation हे 802.11 कॉन्टेंशन मेकॅनिझम (CSMA/CA) मुळे अधिकच वाढते. प्रत्येक डिव्हाइसने ट्रान्समिट करण्यापूर्वी ऐकले पाहिजे आणि डिव्हाइसच्या घनतेनुसार कोलिजनची (collisions) शक्यता वेगाने वाढते. जाहिरात नेटवर्क्स आणि टेलिमेट्री सेवांमधील बॅकग्राउंड ट्रॅफिक वैध वापरकर्त्याच्या ट्रॅफिकला रांगेत थांबण्यास भाग पाडते, ज्यामुळे लेटन्सी वाढते आणि प्रभावी थ्रूटपुट एक्सेस पॉईंट्सच्या सैद्धांतिक क्षमतेच्या केवळ एका अंशापर्यंत कमी होते.
DNS Resolver Overload कडे सहसा दुर्लक्ष केले जाते. एका सामान्य स्टेडियम डिप्लॉयमेंटमध्ये, WiFi Analytics दर्शवते की जाहिरात नेटवर्क डोमेन्स - जसे की प्रमुख प्रोग्रामॅटिक जाहिरात प्लॅटफॉर्मद्वारे ऑपरेट केलेले डोमेन्स - वारंवार विचारल्या जाणाऱ्या पहिल्या पाच DNS एंट्रीजमध्ये सतत दिसतात. प्रत्येक क्वेरी, वैयक्तिकरित्या लहान असली तरी, स्थानिक रिझॉल्व्हरवरील एकूण लोडमध्ये भर घालते आणि डाउनस्ट्रीम TCP कनेक्शनचे प्रयत्न सुरू करते ज्यामुळे स्टेट टेबलवर आणखी भार पडतो.
Implementation Guide: Edge DNS Filtering Architecture
या बिघाड पॅटर्नला सामोरे जाण्याचा धोरणात्मक उपाय अधिक हार्डवेअर पुरवणे हा नसून, या गोंधळाचा स्त्रोतच नष्ट करणे हा आहे. Edge DNS Filtering ही मुख्य निवारण रणनीती आहे, आणि योग्यरित्या तैनात केल्यास, ती ४०% पर्यंत WAN बँडविड्थ परत मिळवू शकते आणि सरासरी लेटन्सी ६०ms किंवा त्याहून अधिक कमी करू शकते.
Architectural Blueprint
Edge DNS filtering नेटवर्कच्या परिमितीवर (perimeter) DNS क्वेरी अडवून काम करते. जेव्हा एखादे डिव्हाइस ज्ञात जाहिरात नेटवर्क, टेलिमेट्री सर्व्हर किंवा मालवेअर डोमेनच्या IP पत्त्याची विनंती करते, तेव्हा फिल्टर नल रूटसह प्रतिसाद देतो - एकतर 0.0.0.0 किंवा NXDOMAIN प्रतिसाद देतो. हे डिव्हाइसला TCP कनेक्शन स्थापित करण्यापासून प्रतिबंधित करते, ज्यामुळे संबंधित स्टेट-टेबल ओव्हरहेड, एअरटाइम वापर आणि WAN बँडविड्थचा वापर दूर होतो.

Deployment Steps
पायरी १: स्थानिक DNS रिझॉल्व्हर्स तैनात करा स्थळाच्या अगदी जवळ (एजवर) अत्यंत सक्षम असलेले स्थानिक DNS रिझॉल्व्हर्स कार्यान्वित करा. हे रिझॉल्व्हर्स कनेक्ट केलेल्या सर्व उपकरणांच्या क्वेरीचा पूर्ण भार हाताळण्यास सक्षम असणे आवश्यक आहे. केवळ अपस्ट्रीम ISP रिझॉल्व्हर्सवर अवलंबून राहू नका, कारण यामुळे विलंब (लॅटन्सी) वाढतो आणि फिल्टर करण्याची तुमची क्षमता मर्यादित होते.
पायरी २: थ्रेट इंटेलिजन्स आणि ॲड-ब्लॉकिंग फीड्स एकत्रित करा एंटरप्राइझ-ग्रेड थ्रेट इंटेलिजन्स फीड्सचे सबस्क्रिप्शन घ्या, ज्यामध्ये ज्ञात जाहिरात नेटवर्क डोमेन्स, टेलिमेट्री सर्व्हर्स आणि मालवेअर इन्फ्रास्ट्रक्चर समाविष्ट आहेत. जाहिरात नेटवर्क्सद्वारे ब्लॉकिंग टाळण्यासाठी वापरल्या जाणाऱ्या नवीन नोंदणीकृत डोमेन्सचा शोध घेण्यासाठी हे फीड्स डायनॅमिकपणे - शक्यतो दर काही तासांनी - अपडेट केले जाणे आवश्यक आहे.
पायरी ३: DHCP पॉलिसी कॉन्फिगर करा सर्व अतिथी उपकरणांना स्थानिक, फिल्टर केलेल्या रिझॉल्व्हर्सचे IP ॲड्रेस वितरीत करण्यासाठी DHCP सर्व्हर्स कॉन्फिगर करा. क्लायंट DNS ट्रॅफिकला फिल्टरद्वारे निर्देशित करण्यासाठी ही प्राथमिक अंमलबजावणी पद्धत आहे.
पायरी ४: इग्रेस फायरवॉल नियम लागू करा ही पायरी अत्यंत महत्त्वाची आहे आणि बऱ्याचदा याकडे दुर्लक्ष केले जाते. मंजूर स्थानिक रिझॉल्व्हर्स व्यतिरिक्त इतर कोणत्याही डेस्टिनेशनसाठी सर्व आउटबाउंड DNS ट्रॅफिक (TCP/UDP पोर्ट ५३) ब्लॉक करण्यासाठी कडक इग्रेस फायरवॉल नियम लागू करा. हे हार्डकोडेड DNS सेटिंग्ज असलेल्या उपकरणांना फिल्टर बायपास करण्यापासून रोखते.
पायरी ५: DNS over HTTPS (DoH) ची हाताळणी करा आमच्या DNS Over HTTPS (DoH): Implications for Public WiFi Filtering या मार्गदर्शकामध्ये तपशीलवार वर्णन केल्याप्रमाणे, आधुनिक ऑपरेटिंग सिस्टीम्स आणि ब्राउझर DNS क्वेरी एन्क्रिप्ट करण्यासाठी DoH चा वाढता वापर करत आहेत, ज्यामुळे त्या बाहेरील रिझॉल्व्हर्सकडे पाठवल्या जातात आणि स्थानिक फिल्टरिंग पूर्णपणे बायपास होते. नेटवर्क ॲडमिनिस्ट्रेटरनी फायरवॉल स्तरावर ज्ञात DoH प्रदात्यांचे IP ॲड्रेस स्पष्टपणे ब्लॉक केले पाहिजेत. यामुळे क्लायंट्सना मानक, अनएन्क्रिप्टेड DNS वापरण्यास भाग पाडले जाते, ज्याला नंतर फिल्टर केले जाऊ शकते. आंतरराष्ट्रीय स्तरावरील अंमलबजावणीसाठी, पोर्तुगीज भाषेतील हेच मार्गदर्शन DNS Over HTTPS (DoH): Implicações para a Filtragem de WiFi Público येथे उपलब्ध आहे.
पायरी ६: आयडेंटिटी आणि ॲक्सेस मॅनेजमेंटसह एकत्रित करा कमाल कार्यक्षमतेसाठी, DNS फिल्टरिंग पॉलिसींना वापरकर्ता ऑथेंटिकेशनशी लिंक करा. पासवर्डशिवाय ॲक्सेस मिळवण्याबाबतच्या आमच्या २०२६ च्या मार्गदर्शकामध्ये स्पष्ट केल्यानुसार, प्रोफाइल-आधारित ऑथेंटिकेशन चा लाभ घेतल्यास वापरकर्त्यांच्या भूमिकांवर आधारित वेगवेगळ्या फिल्टरिंग पॉलिसी लागू करण्याची परवानगी मिळते. सामान्य प्रेक्षकांना कडक फिल्टरिंग लागू होते; तर प्रेस, कॉर्पोरेट किंवा VIP वापरकर्त्यांना अधिक शिथिल पॉलिसी मिळू शकतात ज्या विशिष्ट बिझनेस ॲप्लिकेशन्सना परवानगी देतात.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
केस स्टडीज
केस स्टडी १: ६०,००० आसनक्षमता असलेले फुटबॉल स्टेडियम, UK
प्रीमियर लीग फुटबॉल क्लबला मध्यंतराच्या (हाफ-टाइम) दरम्यान गंभीर नेटवर्क समस्येचा सामना करावा लागत होता, ज्यामध्ये अत्यंत व्यस्त वेळेत Captive Portal टाइम आउट होत होते आणि सोशल मीडिया शेअरिंग अयशस्वी ठरत होते. WAN सर्किट हे १०Gbps चे समर्पित कनेक्शन होते, जे इव्हेंट दरम्यान केवळ २८% क्षमतेने चालत होते. तथापि, फायरवॉल स्टेट टेबल ९७% क्षमतेवर कार्यरत होते.
WiFi Analytics चा वापर करून केलेल्या ट्रॅफिक ऑडिटनंतर, टीमला असे आढळले की सर्व DNS क्वेरींपैकी ६१% क्वेरी जाहिरात नेटवर्क डोमेन्सच्या होत्या. टॉप पाच डोमेन्स हे सर्व प्रोग्रामॅटिक जाहिरात इन्फ्रास्ट्रक्चरचे होते. १.२ दशलक्ष डोमेन्सच्या ब्लॉकलिस्टसह एज DNS फिल्टरिंग तैनात केले गेले, सोबत पोर्ट ५३ आणि DoH प्रदाता IPs ब्लॉक करणारे कडक एग्रेस नियम लागू केले गेले.
परिणाम: पीक कॅपॅसिटीमधील स्टेट टेबलचा वापर ३४% पर्यंत खाली आला, सरासरी लॅटन्सी २८०ms वरून ९५ms पर्यंत घसरली, आणि पीक दरम्यान WAN बँडविड्थचा वापर २८% वरून १७% वर आला - कनेक्ट केलेल्या उपकरणांच्या संख्येत कोणताही बदल न होता वापरल्या जाणाऱ्या बँडविड्थमध्ये ३९% घट झाली.
केस स्टडी २: आंतरराष्ट्रीय कन्व्हेन्शन सेंटर, Hospitality क्षेत्र
१५,००० प्रतिनिधींच्या तंत्रज्ञान परिषदेचे आयोजन करणाऱ्या एका मोठ्या कन्व्हेन्शन सेंटरमध्ये, नुकतेच अपग्रेड केलेले इन्फ्रास्ट्रक्चर असूनही, उपस्थितांकडून स्लो WiFi बद्दल तक्रारी येत होत्या. या ठिकाणाने ४०० एंटरप्राइझ-ग्रेड ॲक्सेस पॉइंट्स आणि ५Gbps WAN सर्किट तैनात केले होते.
ट्रॅफिक विश्लेषणावरून असे दिसून आले की प्रतिनिधींची उपकरणे - प्रामुख्याने कॉर्पोरेट लॅपटॉप्स जे अनेक एंटरप्राइझ ॲप्लिकेशन्स चालवत होते - प्रति उपकरण सरासरी ४५ बॅकग्राउंड कनेक्शन्स तयार करत होते. DNS रिझॉल्व्हर दर तासाला २.३ दशलक्ष क्वेरींवर प्रक्रिया करत होते, ज्यापैकी ६८% क्वेरी जाहिरात नेटवर्क्स आणि ॲनालिटिक्स प्लॅटफॉर्म्ससाठी होत्या.
कॉन्फरन्स नोंदणी प्रणालीशी जोडलेल्या पॉलिसी इंटिग्रेशनसह एज DNS फिल्टरिंग तैनात केल्यानंतर, या ठिकाणी DNS क्वेरीच्या व्हॉल्यूममध्ये ५२% घट, फायरवॉल स्टेट टेबलच्या वापरात ४१% घट, आणि सरासरी TCP कनेक्शन स्थापनेच्या वेळेत १८०ms वरून ६२ms अशी मोजण्यायोग्य सुधारणा दिसून आली. WiFi गुणवत्तेसाठी प्रतिनिधींचे समाधान रेटिंग ५ पैकी ३.१ वरून ४.६ वर पोहोचले.
सर्वोत्तम पद्धती आणि मानके
खालील वेंडर-न्यूट्रल सर्वोत्तम पद्धती हाय-डेन्सिटी WiFi तैनातीसाठी सध्याच्या उद्योग मानकांना दर्शवतात:
- IEEE 802.11ax (WiFi 6/6E): WiFi 6 किंवा 6E ॲक्सेस पॉइंट्स तैनात करा. OFDMA आणि BSS कलरिंग वैशिष्ट्ये हाय-डेन्सिटी वातावरणात एअरटाइम वाद लक्षणीयरीत्या कमी करतात, जे DNS फिल्टरिंगद्वारे मिळणाऱ्या ट्रॅफिक घटीला पूरक ठरतात.
- WPA3-Enterprise: संवेदनशील डेटा हाताळणाऱ्या कोणत्याही तैनातीसाठी IEEE 802.1X ऑथेंटिकेशनसह WPA3-Enterprise लागू करा. Retail वातावरणात PCI-DSS अनुपालनासाठी ही एक मूलभूत आवश्यकता आहे आणि ती GDPR डेटा मिनिमायझेशन तत्त्वांशी सुसंगत आहे.
- GDPR अनुपालन: Captive Portal च्या सेवा शर्तींमध्ये DNS फिल्टरिंगसह नेटवर्क ऑप्टिमायझेशन टूल्सच्या वापराविषयी पारदर्शकपणे माहिती द्या. वापरकर्त्यांना हे माहित असणे आवश्यक आहे की नेटवर्क व्यवस्थापन कार्याचा भाग म्हणून DNS क्वेरींवर स्थानिक पातळीवर प्रक्रिया केली जाते.
- मॉनिटरिंग आणि ॲनालिटिक्स: WiFi Analytics चा वापर करून सर्वाधिक विनंती केलेल्या डोमेन्सवर सतत देखरेख ठेवा आणि त्यानुसार फिल्टरिंग पॉलिसीज समायोजित करा. ब्लॉक करण्यापासून वाचण्यासाठी जाहिरात नेटवर्क्स नियमितपणे नवीन डोमेन्सची नोंदणी करतात; स्टॅटिक ब्लॉकलिस्ट काही दिवसांतच कालबाह्य होतात.- Public Sector Deployments: Purple's public sector expansion च्या संदर्भात चर्चा केल्याप्रमाणे, सार्वजनिक क्षेत्र आणि स्मार्ट सिटी WiFi उपयोजनांसाठी, DNS फिल्टरिंग हे सुरक्षेचे कार्य देखील करते, जे स्थानिक प्राधिकरणाच्या आवश्यकतांचे पालन करून हानिकारक सामग्री श्रेणींमध्ये प्रवेश प्रतिबंधित करते.
Troubleshooting & Risk Mitigation
False Positives
Risk: अत्यंत कडक फिल्टरिंगमुळे कायदेशीर ॲप्लिकेशनच्या कार्यक्षमतेमध्ये अडथळा येऊ शकतो, जसे की तिकीट ॲप्स, ठिकाण नेव्हिगेशन सेवा किंवा कॉर्पोरेट VPN एंडपॉइंट्स.
Mitigation: केवळ मॉनिटरिंगच्या बेसलाइन टप्प्यादरम्यान ओळखल्या गेलेल्या मिशन क्रिटिकल डोमेन्ससाठी कठोर अलाव्हलिस्ट लागू करा. प्रॉडक्शन एन्व्हायरनमेंटमध्ये थेट अंमलबजावणी मोडवर कधीही जाऊ नका. अंमलबजावणीपूर्वी किमान दोन आठवड्यांचा मॉनिटरिंग कालावधी ही शिफारस केलेली किमान बेसलाइन आहे.
Captive Portal Bypass via Background Traffic
Risk: वापरकर्त्याने ब्राउझर उघडण्यापूर्वी जर बॅकग्राउंड ट्रॅफिक ऑपरेटिंग सिस्टमच्या Captive Portal शोधण्याच्या यंत्रणेची पूर्तता करत असेल (उदा. Apple ची captive.apple.com तपासणी), तर उपकरणे Captive Portal ट्रिगर करण्यात अपयशी ठरू शकतात.
Mitigation: Captive Portal शोधण्यासाठी आणि प्रमाणीकरणासाठी आवश्यक असलेल्या केवळ विशिष्ट डोमेन्सना परवानगी देण्यासाठी वॉल्ड गार्डन अधिक कडक करा. जोपर्यंत वापरकर्ता पूर्णपणे प्रमाणित होत नाही आणि त्यांच्या सेशनवर फिल्टरिंग पॉलिसी लागू केली जात नाही, तोपर्यंत इतर सर्व ट्रॅफिक ब्लॉक केले जाणे आवश्यक आहे.
DoH Bypass
Risk: DoH चा वापर करणारी उपकरणे स्थानिक DNS फिल्टरिंगला बायपास करतील, ज्यामुळे त्या क्लायंटसाठी संपूर्ण रणनीती कुचकामी ठरेल.
Mitigation: DoH प्रदाता IP ॲड्रेसची अद्ययावत ब्लॉकलिस्ट ठेवा आणि त्यांना फायरवॉलवर ब्लॉक करा. हे एकवेळचे कॉन्फिगरेशन नाही; नवीन DoH प्रदाते नियमितपणे उदयास येतात आणि त्यांचा मागोवा घेणे आवश्यक आहे.
Offline Maps & Navigation Services
WiFi सोबत इनडोअर नेव्हिगेशन तैनात करणाऱ्या ठिकाणांसाठी - जसे की Purple's Offline Maps Mode वापरणारे - मॅप टाइल सर्व्हर आणि नेव्हिगेशन API स्पष्टपणे अलाव्हलिस्टमध्ये असल्याची खात्री करा. या सेवा वापरकर्त्याच्या अनुभवासाठी अत्यंत महत्त्वाच्या आहेत आणि त्या व्यापक जाहिरात नेटवर्क फिल्टरिंग नियमांमध्ये अडकता कामा नयेत.
ROI & Business Impact
एज DNS फिल्टरिंगसाठी बिझनेस केस विविध आयामांमध्ये फायदेशीर ठरते:
| Metric | Typical Result | Business Impact |
|---|---|---|
| WAN Bandwidth Reduction | ३० - ४०% | सर्किट अपग्रेड खर्च लांबणीवर पडला; इन्फ्रास्ट्रक्चर लाइफसायकल वाढली |
| Latency Reduction | सरासरी ४० - ७०ms | ठिकाणातील ॲप्स आणि डिजिटल सेवांसह वापरकर्त्याचा अधिक सहभाग |
| State Table Utilisation | पीक वेळेत ५० - ६५% घट | फायरवॉल हार्डवेअर रिफ्रेश लांबणीवर पडला; आउटेजचा धोका कमी झाला |
| DNS Query Volume | ४० - ६०% घट | रिझॉल्व्हर वरील लोड कमी झाला; प्रमाणीकरण वेग सुधारला |
| User Satisfaction | मोजता येण्याजोगी NPS सुधारणा | जास्त वेळ थांबण्याचा कालावधी, वाढलेला F&B खर्च, सुधारलेली ब्रँड प्रतिमा |
एका स्टेडियमसाठी जे WAN कनेक्टिव्हिटीवर वार्षिक £80,000 खर्च करत आहे आणि £200,000 च्या हार्डवेअर रिफ्रेश सायकलचा सामना करत आहे, तिथे बँडविड्थमध्ये 35% कपात केल्याने वार्षिक WAN बचतीमध्ये अंदाजे £28,000 ची बचत होते आणि हार्डवेअर रिफ्रेश सायकलचा कालावधी संभाव्यतः 18 महिन्यांनी वाढतो - या आकाराच्या स्टेडियमसाठी सामान्यतः £15,000 ते £30,000 च्या मर्यादेत असणाऱ्या अंमलबजावणी खर्चाच्या तुलनेत, एकत्रित तीन वर्षांची बचत £100,000 पेक्षा जास्त होते.
Listen to the Technical Briefing
महत्वाच्या व्याख्या
स्टेट टेबल एक्झॉशन (State Table Exhaustion)
अशी स्थिती जिथे फायरवॉल किंवा NAT गेटवेची सक्रिय नेटवर्क कनेक्शन ट्रॅक करण्यासाठी नियुक्त केलेली मेमरी संपते, ज्यामुळे ते नवीन कनेक्शन विनंत्या नाकारू लागते.
उच्च घनता असलेल्या ठिकाणांवर जेव्हा हजारो डिव्हाइसेस एकाच वेळी जाहिरात नेटवर्क आणि टेलिमेट्री सर्व्हरशी मायक्रो-कनेक्शन सुरू करतात तेव्हा हे घडते. हे 'stadium WiFi slow' विरोधाभासाचे मुख्य कारण आहे जिथे WAN सर्किट कमी वापरलेले दिसते परंतु नेटवर्क प्रभावीपणे खंडित होते.
Airtime Utilisation
दिलेल्या WiFi चॅनेलवरील RF स्पेक्ट्रमचा डेटा किंवा मॅनेजमेंट फ्रेम्स ट्रान्समिट करण्यासाठी सक्रियपणे वापरल्या जाणाऱ्या वेळेची टक्केवारी.
बॅकग्राउंड चॅटरमुळे होणारा जास्त Airtime Utilisation सक्रिय युझर सेशन्ससाठी उपलब्ध क्षमता कमी करतो. उच्च-घनतेच्या स्टेडियममध्ये, बॅकग्राउंड ट्रॅफिक Airtime Utilisation ८०% पेक्षा जास्त वाढवू शकतो, ज्यामुळे कायदेशीर युझर ट्रॅफिकसाठी पुरेशी क्षमता उरत नाही.
Edge DNS Filtering
नेटवर्कच्या परिमितीवर (पेरीमीटर) DNS क्वेरी अडवण्याची आणि नल रूट किंवा NXDOMAIN प्रतिसाद देऊन ज्ञात दुर्भावनापूर्ण, जास्त लोड आणणाऱ्या, किंवा पॉलिसीचे उल्लंघन करणाऱ्या डोमेन्सचे रेझोल्यूशन ब्लॉक करण्याची पद्धत.
उच्च-घनतेच्या ठिकाणांवर बॅकग्राउंड ट्रॅफिकच्या गर्दीसाठी मुख्य आर्किटेक्चरल उपाय. हे डिव्हाइसेसना जाहिरात नेटवर्क्स आणि टेलिमेट्री सर्व्हरशी कनेक्शन स्थापित करण्यापासून रोखते, ज्यामुळे बँडविड्थ परत मिळते आणि स्टेट टेबलवरील लोड कमी होतो.
DNS over HTTPS (DoH)
HTTPS प्रोटोकॉलद्वारे DNS रेझोल्यूशन करण्याची एक प्रक्रिया, जी DNS क्वेरी एन्क्रिप्ट करते आणि स्थानिक DNS इन्फ्रास्ट्रक्चर बायपास करून ती बाह्य रिझॉल्व्हरकडे पाठवते.
Edge DNS Filtering बायपास करण्याची प्राथमिक यंत्रणा. सर्व DNS ट्रॅफिक स्थानिक, फिल्टर केलेल्या रिझॉल्व्हरमधून जाईल याची खात्री करण्यासाठी IP स्तरावर याला स्पष्टपणे ब्लॉक केले पाहिजे.
Null Route
एक नेटवर्क रूट जे विशिष्ट IP पत्त्यासाठी किंवा डोमेनसाठी असलेल्या ट्रॅफिकला नष्ट करते, पुढे न पाठवता ते प्रभावीपणे ड्रॉप करते.
DNS फिल्टर्सद्वारे ब्लॉक केलेल्या डोमेन्सना प्रतिसाद देण्यासाठी वापरले जाते - 0.0.0.0 किंवा NXDOMAIN परत करून - क्लायंटला TCP कनेक्शन सुरू करण्यापासून रोखते आणि संबंधित नेटवर्कचा भार काढून टाकते.
Walled Garden
एक मर्यादित नेटवर्क वातावरण जे डिव्हाइसचा प्रवेश संसाधनांच्या पूर्व-निर्धारित संचापुरता मर्यादित करते, साधारणपणे पूर्ण इंटरनेट प्रवेश देण्यापूर्वी Captive Portal ऑथेंटिकेशन लागू करण्यासाठी वापरले जाते.
युझर ऑथेंटिकेट होण्यापूर्वी बॅकग्राउंड ट्रॅफिकला OS Captive Portal शोध यंत्रणा पूर्ण करण्यापासून रोखण्यासाठी याची काटेकोरपणे रचना केली पाहिजे, अन्यथा फिल्टरिंग पॉलिसी लागू न होता अमर्यादित बॅकग्राउंड ट्रॅफिक सुरू होऊ शकते.
Profile-Based Authentication
एक ऑथेंटिकेशन पद्धत जी ऑथेंटिकेट केलेल्या युझरच्या ओळखीवर किंवा भूमिकेवर आधारित - DNS फिल्टरिंग नियम, बँडविड्थ मर्यादा आणि प्रवेश नियंत्रणांसह - विशिष्ट नेटवर्क पॉलिसी डायनॅमिकपणे लागू करते.
ठिकाणांना (venues) वैविध्यपूर्ण नेटवर्क अनुभव देण्यास सक्षम करते, सामान्य प्रवेश युझर्सना कठोर फिल्टरिंग लागू करते तर VIP, प्रेस किंवा कॉर्पोरेट पाहुण्यांना अधिक सवलतीच्या पॉलिसी प्रदान करते.
OFDMA (Orthogonal Frequency Division Multiple Access)
OFDM ची बहु-युझर आवृत्ती जी एकाच Wi-Fi 6 (802.11ax) ट्रान्समिशनला एकाच वेळी एकाधिक युझर्समध्ये विभाजित करण्याची परवानगी देते, ज्यामुळे संघर्ष कमी होतो आणि स्पेक्ट्रल कार्यक्षमता सुधारते.
Wi-Fi 6 चे एक मुख्य वैशिष्ट्य जे थेट उच्च-घनतेच्या उपयोजनांमध्ये एअरटाइम संघर्षाचे निवारण करते. प्रत्येक ॲक्सेस पॉईंटची वापरण्यायोग्य क्षमता वाढवण्यासाठी DNS फिल्टरिंगच्या संयोजनात काम करते.
Spectral Efficiency
विशिष्ट दळणवळण प्रणालीमध्ये दिलेल्या बँडविड्थवर ट्रान्समिट केला जाऊ शकणारा उपयुक्त डेटाचा एकूण प्रवाह.
बॅकग्राउंड मायक्रो-ट्रान्झॅक्शन्समुळे कमी होते जे अंतिम युझर्सना मूल्य न देता एअरटाइम वापरतात. स्पेक्ट्रल कार्यक्षमता वाढवण्यासाठी Edge DNS Filtering आणि Wi-Fi 6 ची OFDMA सारखी वैशिष्ट्ये एकत्र काम करतात.
सोडवलेली उदाहरणे
एका ५०,००० आसनी स्टेडियममध्ये हाफ-टाईम दरम्यान गंभीर नेटवर्क समस्येचा अनुभव येत आहे. IT टीमने पडताळणी केली आहे की १०Gbps WAN सर्किट केवळ ३०% वापरात आहे, परंतु APs उच्च एअरटाइम वापर दर्शवत आहेत आणि फायरवॉल स्टेट टेबल ९५% क्षमतेवर आहे. अधिक APs जोडूनही कामगिरीत सुधारणा झालेली नाही.
ही समस्या कच्ची बँडविड्थ किंवा AP डेन्सिटीची नसून बॅकग्राउंड ॲप्लिकेशन चॅटरमुळे कनेक्शन स्टेट संपल्यामुळे (स्टेट एक्झॉशन) उद्भवली आहे. यावर उपाय म्हणून टप्प्याटप्प्याने एज DNS फिल्टर तैनात करणे आवश्यक आहे. टप्पा १: स्थानिक DNS रिझॉल्व्हर्स तैनात करा आणि दोन आठवड्यांसाठी त्यांना केवळ-मॉनिटर (monitor-only) मोडमध्ये कॉन्फिगर करा. सर्वाधिक क्वेरी केलेल्या पहिल्या १०० डोमेन्सचे विश्लेषण करा. टप्पा २: सर्व गेस्ट क्लायंट्सना स्थानिक रिझॉल्व्हर्सकडे निर्देशित करण्यासाठी DHCP कॉन्फिगर करा. सर्व बाह्य IPs साठी आऊटबाउंड TCP/UDP पोर्ट ५३ ब्लॉक करणारे इग्रेस फायरवॉल नियम लागू करा. टप्पा ३: फायरवॉलवर ज्ञात DoH प्रदात्यांचे (Cloudflare १.१.१.१, Google ८.८.८.८, इ.) IP पत्ते ब्लॉक करा. टप्पा ४: शोधलेल्या जाहिरात नेटवर्क आणि टेलिमेट्री डोमेन्सना लक्ष्य करणाऱ्या ब्लॉकलिस्टसह DNS फिल्टरवर एन्फोर्समेंट मोड सक्रिय करा. टप्पा ५: सुधारणेची पडताळणी करण्यासाठी पुढील तीन इव्हेंट्समध्ये स्टेट टेबलचा वापर आणि एअरटाइम मेट्रिक्सचे निरीक्षण करा.
एका मोठ्या ट्रान्सपोर्ट हबला ८०,००० दैनंदिन प्रवाशांसाठी नेटवर्क कामगिरी सुधारण्यासाठी १२ टर्मिनल इमारतींमध्ये DNS फिल्टरिंग लागू करायचे आहे. कायदेशीर एअरलाइन तिकीट ॲप्लिकेशन्स आणि विमानतळ ऑपरेशन्स सिस्टीम खंडित होण्याची त्यांना काळजी वाटत आहे.
प्रत्येक टर्मिनलवर स्थानिक फॉरवर्डर्ससह केंद्रीकृत, क्लाउड-व्यवस्थापित DNS फिल्टरिंग प्लॅटफॉर्म लागू करा. टप्पा १: केंद्रीकृत व्यवस्थापन प्लेनकडे निर्देशित करणारे स्थानिक फॉरवर्डर्स सर्व १२ टर्मिनल्समध्ये तैनात करा. टप्पा २: सर्व टर्मिनल्समध्ये एकाच वेळी ३० दिवसांसाठी केवळ-मॉनिटर मोडमध्ये चालवा. एअरलाइन तिकीट डोमेन्स, विमानतळ ऑपरेशन्स APIs आणि ग्राउंड हँडलिंग सिस्टीम एंडपॉइंट्सची सर्वसमावेशक अलाउलिस्ट (allowlist) तयार करण्यासाठी विश्लेषणाचा वापर करा. टप्पा ३: नेटवर्कचे guest WiFi आणि ऑपरेशनल टेक्नॉलॉजी (OT) VLANs मध्ये विभाजन करा. Guest WiFi वर कडक फिल्टरिंग लागू करा; OT VLANs वर केवळ कडक अलाउलिस्ट पॉलिसी लागू करा. टप्पा ४: guest WiFi वर फिल्टरिंग सक्तीने लागू करा. टप्पा ५: स्वयंचलित अलाउलिस्ट व्यवस्थापन लागू करा - जेव्हा एखादी नवीन एअरलाइन टर्मिनलवर ऑपरेशन्स सुरू करते, तेव्हा बदल व्यवस्थापन प्रक्रियेद्वारे त्यांच्या डोमेन आवश्यकता अलाउलिस्टमध्ये जोडल्या जातात.
सराव प्रश्न
Q1. तुम्ही Edge DNS फिल्टर तैनात केले आहे आणि सर्व क्लायंटना स्थानिक रिझोल्व्हरकडे निर्देशित करण्यासाठी DHCP कॉन्फिगर केले आहे. पहिल्या मोठ्या कार्यक्रमानंतर, तुमच्या असे लक्षात आले की बँडविड्थचा वापर केवळ ५% ने कमी झाला आहे, आणि ट्रॅफिक विश्लेषणावरून असे दिसून येते की अनेक डिव्हाइसेस अजूनही जाहिरात नेटवर्क डोमेन्स यशस्वीरित्या रिझोल्व्ह करत आहेत. यामध्ये सर्वात संभाव्य आर्किटेक्चरल त्रुटी कोणती आहे, आणि त्याचे निवारण काय आहे?
टीप: आधुनिक ब्राउझर आणि ऑपरेटिंग सिस्टम्स डीफॉल्टनुसार DNS रेझोल्यूशन कसे हाताळतात आणि जेव्हा एखाद्या डिव्हाइसमध्ये हार्डकोड केलेला DNS सर्व्हर कॉन्फिगर केलेला असतो तेव्हा काय होते याचा विचार करा.
नमुना उत्तर पहा
याची दोन संभाव्य कारणे आहेत. पहिले, नेटवर्क DNS over HTTPS (DoH) ट्रॅफिक ब्लॉक करण्यात अपयशी ठरत आहे. आधुनिक ब्राउझर DoH वापरण्याचा प्रयत्न करतील, आणि स्थानिक फिल्टरला पूर्णपणे बायपास करून क्लाउडफ्लेअर किंवा गुगल सारख्या बाह्य रिझोल्व्हरकडे कूटबद्ध (encrypted) DNS क्वेरी पाठवतील. याचे निवारण म्हणजे ज्ञात DoH प्रदात्यांचे IP पत्ते ब्लॉक करणारे इग्रेस (egress) फायरवॉल नियम लागू करणे. दुसरे, काही डिव्हाइसेसच्या नेटवर्क कॉन्फिगरेशनमध्ये हार्डकोड केलेले DNS सर्व्हर पत्ते (उदा. 8.8.8.8) असू शकतात, ज्यामुळे ते DHCP-नियुक्त रिझोल्व्हर्सना बायपास करतात. याचे निवारण म्हणजे स्थानिक रिझोल्व्हर्सशिवाय इतर कोणत्याही डेस्टिनेशनला जाणारे सर्व आउटबाउंड TCP/UDP पोर्ट ५३ ट्रॅफिक ब्लॉक करणारे इग्रेस फायरवॉल नियम लागू करणे, ज्यामुळे क्लायंटचे कॉन्फिगरेशन काहीही असले तरी सर्व DNS ट्रॅफिक सक्तीने फिल्टरमधूनच जाईल.
Q2. एका मोठ्या कार्यक्रमादरम्यान, जे युझर्स कनेक्ट होण्याचा प्रयत्न करत आहेत त्यांच्यासाठी Captive Portal टाईम आऊट होत आहे, जरी APs मध्ये क्लायंटची संख्या तुलनेने कमी (क्षमतेच्या केवळ ४०%) दिसत आहे. WAN सर्किट १५% वापरावर आहे. याचे संभाव्य कारण काय आहे, आणि पुढील कार्यक्रमात हे टाळण्यासाठी कोणते आर्किटेक्चरल बदल करावे लागतील?
टीप: WiFi असोसिएशन आणि Captive Portal ऑथेंटिकेशन दरम्यानच्या काळात डिव्हाइस ट्रॅफिकचे काय होते, आणि कोणते नेटवर्क रिसोर्स संपण्याची सर्वात जास्त शक्यता असते, याचा विचार करा.
नमुना उत्तर पहा
APs शी जोडल्या गेलेल्या परंतु अद्याप Captive Portal द्वारे ऑथेंटिकेट न झालेल्या डिव्हाइसेसच्या बॅकग्राउंड ट्रॅफिकमुळे फायरवॉलचा स्टेट टेबल (state table) संपण्याची शक्यता आहे. ऑथेंटिकेशन न झालेल्या स्थितीत, जर वॉल्ड गार्डन (walled garden) खूप सवलत देणारे असेल, तर बॅकग्राउंड ट्रॅफिक कोणत्याही अडथळ्याशिवाय वाहते, ज्यामुळे प्रत्येक डिव्हाइसमागे हजारो कनेक्शन स्टेट एंट्री तयार होतात. ५०,००० जागांपैकी ४०% जागांवर युझर्स असल्यास (२०,००० डिव्हाइसेस), युझर्स ऑथेंटिकेट करण्याचा प्रयत्न करण्यापूर्वीच अनियंत्रित बॅकग्राउंड ट्रॅफिकच्या एका लहानशा कालावधीमुळे देखील स्टेट टेबल संपू शकते. आर्किटेक्चरल निवारणासाठी दोन बदलांची आवश्यकता आहे: पहिले, केवळ आवश्यक ट्रॅफिकला परवानगी देण्यासाठी वॉल्ड गार्डन अधिक कडक करा - DHCP (UDP 67/68), केवळ स्थानिक रिझोल्व्हरसाठी DNS, आणि Captive Portal IP साठी HTTP/HTTPS. ऑथेंटिकेशन पूर्ण होईपर्यंत इतर सर्व ट्रॅफिक ब्लॉक करा. दुसरे, प्री-ऑथेंटिकेशन स्थितीत बॅकग्राउंड ट्रॅफिक ड्रॉप करण्यासाठी AP किंवा स्विच स्तरावर डेडिकेटेड स्टेटलेस ACL तैनात करण्याचा विचार करा, जेणेकरून ते स्टेटफुल फायरवॉलपर्यंत पोहोचणारच नाही.
Q3. ५०० ठिकाणे असलेल्या एका रिटेल साखळीला POS सिस्टमची विश्वासार्हता सुधारण्यासाठी आणि WAN खर्च कमी करण्यासाठी DNS फिल्टरिंग लागू करायचे आहे. त्यांना एकसमान पॉलिसी लागू करायची आहे, परंतु नवीन पॉईंट-ऑफ-सेल सॉफ्टवेअर विक्रेत्यांना कोणताही अडथळा न आणता सिस्टीममध्ये समाविष्ट करणे देखील सुनिश्चित करायचे आहे. यासाठी कोणता आर्किटेक्चरल दृष्टिकोन स्वीकारला पाहिजे, आणि त्यासोबत कोणती ऑपरेशनल प्रक्रिया असावी?
टीप: केंद्रीकृत पॉलिसी व्यवस्थापन आणि डायनॅमिक रिटेल तंत्रज्ञान स्टॅकला सपोर्ट करण्यासाठी आवश्यक असणारी ऑपरेशनल चपळता यातील संघर्षाचा विचार करा.
नमुना उत्तर पहा
प्रत्येक साइटवर स्थानिक फॉरवर्डर्ससह क्लाउड-व्यवस्थापित DNS फिल्टरिंग सोल्यूशन तैनात करा. सेंट्रलाइज्ड मॅनेजमेंट प्लेन सर्व ५०० ठिकाणी एकाच वेळी एकसमान पॉलिसी व्याख्या आणि थ्रेट फीड अपडेट्स करण्यास अनुमती देते, तर स्थानिक फॉरवर्डर्स कमी-लेटन्सी रिझोल्यूशन आणि WAN लिंक खराब होण्याविरुद्ध लवचिकता सुनिश्चित करतात. ऑपरेशनल चपळतेसाठी, टायर्ड अलोवलिस्ट मॅनेजमेंट प्रक्रिया लागू करा: कोर POS आणि पेमेंट प्रोसेसिंग डोमेन्ससाठी कायमस्वरूपी अलोवलिस्ट (ज्याला चेंज-कंट्रोल इन्फ्रास्ट्रक्चर मानले जावे), नवीन व्हेंडर ऑनबोर्डिंगसाठी तात्पुरती अलोवलिस्ट (९० दिवसांच्या पुनरावलोकन चक्रासह), आणि स्टोअर मॅनेजर्ससाठी फॉल्स पॉझिटिव्ह चिन्हांकित करण्यासाठी सेल्फ-सर्व्हिस विनंती प्रक्रिया. महत्त्वपूर्ण म्हणजे, नेटवर्क सेगमेंटेशनसाठी PCI DSS च्या आवश्यकतेचा अर्थ असा आहे की POS VLAN हे अतिथी WiFi VLAN पासून वेगळे केले पाहिजे, ज्यावर स्वतंत्र फिल्टरिंग पॉलिसी लागू केल्या जातील. अतिथी WiFi पॉलिसी आक्रमक असू शकते; तर POS पॉलिसी केवळ-अलोवलिस्ट असावी, ज्यामध्ये फक्त स्पष्टपणे मंजूर पेमेंट प्रोसेसर आणि सॉफ्टवेअर अपडेट डोमेन्सना परवानगी असेल.
या मालिकेमध्ये पुढे वाचा
WiFi Roaming च्या समस्यांचे निदान करण्यासाठी स्टेप - बाय - स्टेप मार्गदर्शक
हे सर्वसमावेशक मार्गदर्शक एंटरप्राइझ IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना WiFi roaming च्या समस्यांचे निदान आणि निवारण करण्यासाठी एक अधिकृत, स्टेप - बाय - स्टेप पद्धती प्रदान करते. IEEE 802.11k/v/r मानकांचे तांत्रिक विश्लेषण आणि प्रत्यक्ष केस स्टडीज तसेच पॅकेट-पातळीवरील विश्लेषणाचा मेळ घालून, हे संदर्भ पुस्तक टीम्सना 'sticky client' ची समस्या दूर करण्यास आणि अखंड मोबाईल कनेक्टिव्हिटी प्रदान करण्यास सक्षम करते. यामध्ये RF साईट सर्व्हे आणि कंट्रोलर कॉन्फिगरेशन ऑडिटपासून ते ओव्हर-द-एयर पॅकेट कॅप्चर विश्लेषण आणि निवारणानंतरच्या व्हॅलिडेशनपर्यंतच्या संपूर्ण डायग्नोस्टिक वर्कफ्लोचा समावेश आहे.
Guest WiFi वरील Connected but No Internet एरर सोडवणे
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक स्पष्ट करते की कशा प्रकारे गर्दी असलेल्या नेटवर्कमुळे होणारे DNS टाईमआउट्स हे guest WiFi वर 'Connected, No Internet' एरर ट्रिगर करतात. हे नेटवर्क आर्किटेक्ट्स आणि IT मॅनेजर्सना या अडचणी सोडवण्यासाठी आणि गेस्ट ऑनबोर्डिंग सुधारण्यासाठी एंटरप्राइझ DNS फिल्टर्स तैनात करण्यासाठी कृती करण्यायोग्य अंमलबजावणीच्या पायऱ्या प्रदान करते.
आपला Guest WiFi इतका संथ का आहे? नेटवर्क कंजेशनचे निदान
हे मार्गदर्शक guest WiFi कंजेशनच्या अदृश्य कारणांचे निदान करते - बॅकग्राउंड टेलिमेट्री, प्रोग्रामॅटिक जाहिरात नेटवर्क आणि ऑटोमेटेड OS अपडेट्स - जे सामूहिकपणे अतिथीने ब्राउझर उघडण्यापूर्वीच सार्वजनिक WiFi बँडविड्थच्या 40% पर्यंत वापरतात. हे DNS फिल्टरिंग आणि QoS पॉलिसींसाठी एक टप्प्याटप्प्याने, वेंडर-तटस्थ अंमलबजावणी फ्रेमवर्क प्रदान करते जे ती बँडविड्थ पुन्हा मिळवून देते, अतिथींचा अनुभव सुधारते आणि मोजता येण्याजोगा ROI देते. हॉस्पिटॅलिटी, रिटेल, इव्हेंट्स आणि सार्वजनिक-क्षेत्रातील वातावरणातील IT संचालक आणि ऑपरेशन्स मॅनेजर्ससाठी हे उद्दिष्टित आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.