
क्लाउड-मॅनेज्ड WiFi सोल्युशन्स: बिझनेस डिप्लॉयमेंट मार्गदर्शिका | Purple
मल्टी-टेनंट आणि व्यावसायिक इमारतींमध्ये क्लाउड-व्यवस्थापित WiFi तैनात करा. आर्किटेक्चरची तुलना करा, iPSK आणि VLAN अलगाव कॉन्फिगर करा आणि TCO आणि अॅमेनिटी ROI चे मॉडेल तयार करा.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: मल्टी-टेनंट WiFi मार्गदर्शिका →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
कार्यकारी सारांश (Executive summary)
Build-to-Rent (BTR) आणि Multi-Dwelling Unit (MDU) क्षेत्रात, हाय-परफॉर्मन्स इंटरनेट हा आता पर्यायी अपग्रेड राहिलेला नाही - ती सर्वात महत्त्वाची सुविधा आहे. रहिवाशांना स्वतःचे ब्रॉडबँड करार शोधण्यास आणि सामान्य ग्राहक-दर्जाचे राउटर स्थापित करण्यास भाग पाडण्याचे पारंपारिक मॉडेल तीव्र रेडिओ फ्रिक्वेन्सी (RF) हस्तक्षेप निर्माण करते, गृहप्रवेशात विलंब करते आणि संभाव्य महसूल गमावते.
क्लाउड-मॅनेज्ड WiFi सोल्यूशन्स निवासी ऑपरेटर्ससाठी आधुनिक मानकांचे प्रतिनिधित्व करतात. फिजिकल ॲक्सेस पॉइंट्सपासून मॅनेजमेंट प्लेन वेगळे करून, आपण ऑन-साइट महागडे कंट्रोलर हार्डवेअर न वापरता आपल्या संपूर्ण पोर्टफोलिओमध्ये सिंगल-पेन-ऑफ-ग्लास व्हिजिबिलिटी मिळवू शकता. Purple ८०,०००+ पेक्षा जास्त लाइव्ह वेन्यूमध्ये ९९.९९९% अपटाइमसह कार्य करते, ३५० दशलक्ष युनिक युजर्सना सेवा देते आणि २०२४ मध्ये ४४० दशलक्ष लॉगिनची नोंद केली आहे (Purple अंतर्गत डेटा, २०२४).
सर्वात महत्त्वाचे म्हणजे, जेव्हा हे Identity Pre-Shared Key (iPSK) तंत्रज्ञानासोबत जोडले जाते, तेव्हा क्लाउड-मॅनेज्ड नेटवर्क आपल्याला खरा "इन्स्टंट-ऑन" अनुभव प्रदान करण्यास सक्षम करते. रहिवासी घरात प्रवेश करतात, एका युनिक क्रेडेंशियलचा वापर करून त्वरित कनेक्ट होतात आणि त्यांच्या सर्व स्मार्ट डिव्हाइसेसना सपोर्ट करणाऱ्या खाजगी, सुरक्षित नेटवर्कचा आनंद घेतात. हा दृष्टिकोन जागा रिक्त राहण्याचा कालावधी कमी करतो, मोजण्यायोग्य भाडे प्रीमियम मिळवून देतो आणि युटिलिटी खर्चाला नेट ऑपरेटिंग इन्कम ड्रायव्हरमध्ये रूपांतरित करतो.
तांत्रिक सखोल विश्लेषण
क्लाउड आर्किटेक्चर विरुद्ध ऑन-प्रिमाइसेस कंट्रोलर
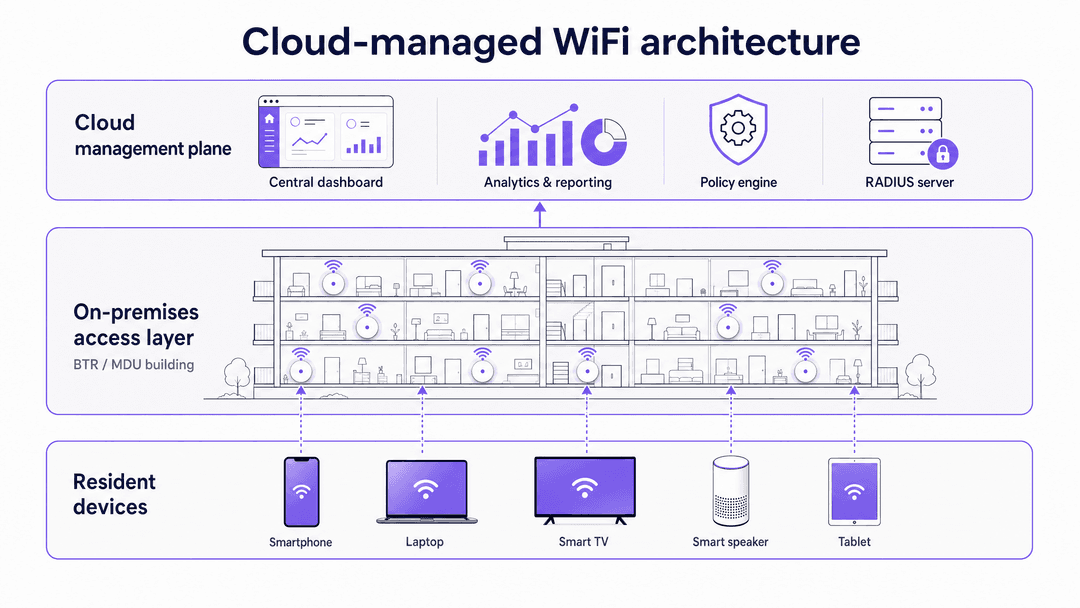
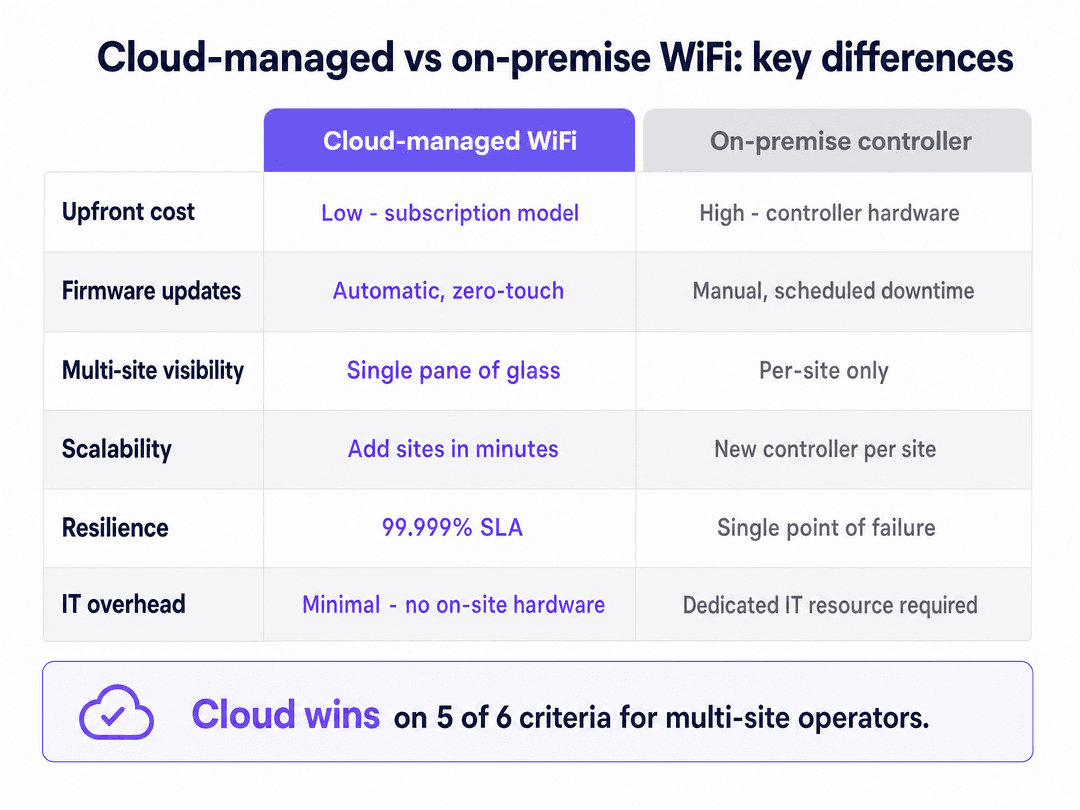
Enterprise WiFi आर्किटेक्चरमध्ये मूलभूत बदल झाला आहे. ऐतिहासिकदृष्ट्या, एंटरप्राइझ-ग्रेड नेटवर्क तैनात करण्यासाठी ट्रॅफिक व्यवस्थापित करण्यासाठी, पॉलिसी लागू करण्यासाठी आणि ऍक्सेस पॉईंट्स दरम्यान रोमिंगचे समन्वय साधण्यासाठी ऑन-प्रिमाइसेस वायरलेस LAN कंट्रोलर्स (WLCs) आवश्यक होते. या मॉडेलसाठी प्रत्येक इमारतीमागे समर्पित IT संसाधनांची आवश्यकता होती आणि कॉम्स रूममध्ये सिंगल पॉईंट ऑफ फेल्युअर निर्माण होत असे.
क्लाउड-व्यवस्थापित WiFi सोल्यूशन्स नियंत्रण आणि व्यवस्थापन पातळी होस्ट केलेल्या डेटा सेंटरमध्ये स्थानांतरित करतात. ऍक्सेस पॉईंट्स (APs) स्थानिक पातळीवर डेटा व्यवस्थापित करतात. क्लाउड कंट्रोलरशी संपर्क तुटल्यास, APs स्थानिक ट्रॅफिक मार्गस्थ करणे आणि कॅश केलेल्या पॉलिसीचा वापर करून ज्ञात डिव्हाइसेस प्रमाणित करणे सुरू ठेवतात. हे आर्किटेक्चर 99.999% अपटाइम प्रदान करते आणि नेटवर्क आर्किटेक्ट्सना एका केंद्रीय डॅशबोर्डवरून डझनभर मालमत्ता व्यवस्थापित करण्याची परवानगी देते.
WiFi as a Service बाजारपेठ 2025 मधील $9.27 अब्ज वरून 18.8% च्या CAGR ने वाढून 2030 पर्यंत $21.96 अब्ज होण्याची अपेक्षा आहे (MarketsandMarkets, 2025). क्लाउड-व्यवस्थापित WLAN सेवांनी 2024 मध्ये वार्षिक महसुलात 6% वाढ नोंदवली आहे, ज्याने व्यापक नेटवर्किंग बाजारपेठेला लक्षणीयरीत्या मागे टाकले आहे (650 Group, 2024).
मल्टि-टेनंट वातावरणासाठी iPSK ची आवश्यकता
BTR मालमत्तेमधील मुख्य तांत्रिक आव्हान म्हणजे मोठ्या प्रमाणावर भाडेकरूंचे अलगाव (isolation) करणे होय. येथे शेकडो कुटुंबे एकाच भौतिक पायाभूत सुविधांचा वापर करत असतात.
प्रमाणित WPA2/WPA3-Personal संपूर्ण नेटवर्कसाठी एकच प्री-शेअर्ड की (PSK) वापरते. हे MDU साठी मूलभूतपणे असुरक्षित आहे: एक पासवर्ड लीक झाल्यास संपूर्ण इमारत धोक्यात येते आणि रहिवासी एकाच नेटवर्क सेगमेंटवर एकमेकांचे डिव्हाइसेस पाहू शकतात. याउलट, IEEE 802.1X सह WPA3-Enterprise उत्कृष्ट सुरक्षा प्रदान करते परंतु निवासी वातावरणात अयशस्वी ठरते कारण स्मार्ट टीव्ही, गेमिंग कन्सोल आणि IoT डिव्हाइसेस युझरनेम आणि पासवर्ड प्रमाणीकरणाला सपोर्ट करत नाहीत - ही प्रक्रिया पूर्ण करण्यासाठी त्यांच्याकडे ब्राउझर किंवा कीबोर्ड नसतो.
यावरील उपाय म्हणजे Identity Pre-Shared Key (iPSK), ज्याला व्हेंडर्सद्वारे PPSK (HPE Aruba) किंवा Personal Private Network (Cisco Meraki) म्हटले जाते. iPSK नेटवर्कला प्रत्येक रहिवाशासाठी एक युनिक पासवर्ड जारी करण्याची परवानगी देते. RADIUS सर्व्हर त्या विशिष्ट पासवर्डला समर्पित व्हर्च्युअल लोकल एरिया नेटवर्क (VLAN) शी जोडतो.
जेव्हा एखादा रहिवासी त्यांचा युनिक की वापरून त्यांचा स्मार्टफोन, लॅपटॉप आणि स्मार्ट स्पीकर कनेक्ट करतो, तेव्हा नेटवर्क त्यांना प्रायव्हेट एरिया नेटवर्क (PAN) मध्ये गटबद्ध करते. रहिवाशांचे डिव्हाइसेस एकमेकांना शोधू शकतात आणि मूळ स्वरूपात संवाद साधू शकतात - ज्यामुळे अखंड कास्टिंग आणि स्मार्ट होम नियंत्रण शक्य होते - आणि त्याच वेळी ते इमारतीतील इतर प्रत्येक रहिवाशापासून पूर्णपणे वेगळे राहतात. iPSK चालवणारी 200-युनिटची इमारत सहसा एकाच वेळी 3,000 ते 5,000 दरम्यान कनेक्ट केलेल्या डिव्हाइसेसचे व्यवस्थापन करते (Purple चे अंतर्गत डेटा, 2024).
हार्डवेअर आणि फिजिकल लेयर डिझाइन
फिजिकल लेयरसाठी, WiFi 6 (IEEE 802.11ax) हे बेसलाइन मानक आहे. WiFi 6 मध्ये ऑर्थोगोनल फ्रिक्वेन्सी डिव्हिजन मल्टिपल ऍक्सेस (OFDMA) सादर केले गेले आहे, जे चॅनेलचे सब-चॅनेल्समध्ये विभाजन करून एकाच वेळी एकाधिक डिव्हाइसेससह संप्रेषण करण्यास एका सिंगल AP ला अनुमती देते. हे हाय - डेन्सिटी वातावरणात कार्यक्षमता मोठ्या प्रमाणात सुधारते जेथे जुने WiFi 5 ऍक्सेस पॉईंट्स क्लायंटला क्रमाने रांगेत उभे करत असत.
AP प्लेसमेंट अत्यंत महत्त्वाचे आहे आणि बऱ्याचदा चुकीच्या पद्धतीने हाताळले जाते. कॉरिडॉरमध्ये AP ठेवण्याच्या पारंपारिक पद्धतीमुळे सिग्नलला फायर - रेटेड दरवाजे आणि बाथरूम्समधून जावे लागते, ज्यामुळे गंभीर एटेन्युएशन (सिग्नल कमकुवत होणे) होते. सर्वोत्तम पद्धतीनुसार इन - रूम प्लेसमेंट - साधारणपणे प्रति युनिट एक AP किंवा दर दोन युनिट्समागे एक AP आवश्यक आहे - जो Cat 6A केबलिंगद्वारे PoE स्विचला हार्डवायर्ड असावा. प्रत्येक AP वायर्ड असणे आवश्यक आहे; मेश बॅकहॉल एंटरप्राइझ रेसिडेन्शियल डिप्लॉयमेंटसाठी योग्य नाही.
अंमलबजावणी मार्गदर्शिका
पायरी १: RF प्लॅनिंग आणि साइट सर्वे
केबलिंग सुरू होण्यापूर्वी, Ekahau किंवा iBwave सारखी टूल्स वापरून प्रेडिक्टिव्ह RF सर्वे करा. MDU मध्ये, को - चॅनेल इंटरफेरन्स हा कार्यक्षमतेसाठी सर्वात मोठा धोका असतो. न ड्युप्लिकेट होणारे (non-overlapping) चॅनेल्स जास्तीत जास्त मिळवण्यासाठी 2.4 GHz बँडवर 20 MHz चॅनेल्स आणि 5 GHz बँडवर 40 MHz चॅनेल्स कॉन्फिगर करा. डिप्लॉयमेंटपूर्वी तुमच्या चॅनेल योजनेचे दस्तऐवजीकरण करा आणि RF वातावरण बदलत असताना त्रैमासिक आधारावर त्याचे पुनरावलोकन करा.
पायरी २: हार्डवेअर आणि सॉफ्टवेअर ओव्हरले निवडा
पुढील प्रमाणिक यादीमधील एंटरप्राइझ - ग्रेड ऍक्सेस पॉईंट्स तैनात करा: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, किंवा Fortinet. iPSK ऑथेंटिकेशन, रेसिडेंट ऑनबोर्डिंग फ्लो आणि ॲनालिटिक्स व्यवस्थापित करण्यासाठी Purple चे हार्डवेअर - ॲग्नोस्टिक क्लाउड ओव्हरले लागू करा. Purple चे सॉफ्टवेअर ओव्हरले हार्डवेअर बदलण्याची आवश्यकता नसताना सर्व आठ व्हेंडर्सवर चालते.
पायरी ३: तुमचे VLAN आर्किटेक्चर डिझाइन करा
काहीही कॉन्फिगर करण्यापूर्वी तुमच्या नेटवर्क सेगमेंटचा नकाशा तयार करा. एका मानक BTR डिप्लॉयमेंटसाठी किमान चार VLAN आवश्यक आहेत: एक रेसिडेंट WiFi VLAN (प्रति - रहिवासी iPSK आयसोलेशन), एक गेस्ट WiFi VLAN (व्हिजिटर्स, डिलिव्हरी ड्रायव्हर्स आणि कंत्राटदारांसाठी Captive Portal वापरून), एक बिल्डिंग सिस्टम्स VLAN (CCTV, ऍक्सेस कंट्रोल, BMS), आणि एक मॅनेजमेंट VLAN (AP मॅनेजमेंट ट्रॅफिक, सर्व युझर ट्रॅफिकपासून वेगळे केलेले). डिप्लॉयमेंट सुरू होण्यापूर्वी हे आर्किटेक्चर मंजूर आणि दस्तऐवजीकरण करून घ्या.
पायरी ४: रेसिडेंट लाइफसायकल ऑटोमेट करा
WiFi व्यवस्थापन प्लॅटफॉर्मला तुमच्या प्रॉपर्टी मॅनेजमेंट सॉफ्टवेअर (PMS) सह समाकलित करा. जेव्हा करारावर स्वाक्षरी होते, तेव्हा सिस्टम एक iPSK जनरेट करते आणि रहिवाशाला स्वयंचलितपणे ईमेल करते. जेव्हा भाडेकरूचा कार्यकाळ संपतो, तेव्हा सिस्टम इतर कोणत्याही रहिवाशावर परिणाम न करता ती विशिष्ट की रद्द करते. यामुळे मॅन्युअल पासवर्ड व्यवस्थापन पूर्णपणे काढून टाकले जाते आणि प्रत्येक भाडेकरूच्या बदलादरम्यान नेटवर्क सुरक्षित राहते याची खात्री होते.
पायरी ५: इंटरनेट अपलिंकचे योग्य आकारमान ठरवा
पीक कॉन्करन्सी दरम्यान प्रति युनिट 5 ते 10 Mbps डेडिकेटेड लीज्ड-लाइन बँडविड्थची तरतूद करा. इमारतीचे अपलिंक करण्यासाठी कंटेंडेड ब्रॉडबँड उत्पादने वापरू नका. लीज्ड लाइन सिमेट्रिकल बँडविड्थ, हमी दिलेली SLA आणि त्याच सर्किटवरील इतर ग्राहकांशी कोणताही वाद किंवा स्पर्धा नसण्याची खात्री देते. 80% वहिवाट असलेल्या 200-युनिट्सच्या इमारतीसाठी, किमान 800 Mbps ते 1.6 Gbps कमिटेड बँडविड्थचे नियोजन करा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
सर्वोत्तम पद्धती
लॉबी, जिम आणि को-वर्किंग स्पेस यांसारख्या सामायिक क्षेत्रांमधील Guest WiFi साठी, अभ्यागतांचा डेटा आणि संमती मिळवण्यासाठी Captive Portal सह एक स्वतंत्र SSID तैनात करा. हे निवासी iPSK नेटवर्कपेक्षा वेगळे आहे आणि ते स्वतःच्या VLAN वर असणे आवश्यक आहे. Purple चे WiFi Analytics प्लॅटफॉर्म या डेटा लेयरला तुमच्या CRM आणि मार्केटिंग साधनांशी जोडते, ज्यामुळे रहिवासी आणि अभ्यागत तुमच्या सामायिक स्पेसचा कसा वापर करतात हे तुम्हाला समजण्यास मदत होते.
IoT आणि स्मार्ट होम डिव्हाइसेस जे सुरुवातीच्या सेटअपसाठी ब्लूटूथ किंवा तात्पुरते स्थानिक नेटवर्क वापरतात, त्यांच्यासाठी तुमचे निवासी VLAN कॉन्फिगरेशन डिव्हाइसला त्याची पेअरिंग फ्लो पूर्ण करण्याची परवानगी देते याची खात्री करा. बहुतेक स्मार्ट होम डिव्हाइसेस नियंत्रित करणाऱ्या ॲप सारख्याच लॉजिकल नेटवर्कवर असणे आवश्यक आहे, जे iPSK मूळतः हाताळते. विविध वापराच्या प्रकरणांमध्ये SSID आर्किटेक्चरच्या तपशीलवार विश्लेषणासाठी Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi चा संदर्भ घ्या.
सुरक्षा अनुपालनासाठी, तुमची बिल्डिंग सिस्टम VLAN सर्व निवासी रहदारीपासून फायरवॉलद्वारे सुरक्षित असल्याची खात्री करा. तुम्ही मालमत्तेवर कुठेही कार्ड पेमेंट प्रविष्ट करत असल्यास (पार्किंग, सुविधा बुकिंग), PCI-DSS नुसार पेमेंट सिस्टम रहिवासी किंवा पाहुण्यांसाठी प्रवेशयोग्य असलेल्या कोणत्याही नेटवर्क सेगमेंटपासून वेगळ्या असणे आवश्यक आहे. GDPR आणि Cyber Essentials आवश्यकता पूर्ण करण्यासाठी किमान 90 दिवसांसाठी सर्व नेटवर्क प्रवेशाचे ऑडिट लॉग ठेवा.
त्रुटी निवारण आणि जोखीम कमी करणे
Chromecast ची समस्या. रहिवासी त्यांच्या टीव्हीवर कास्ट करू शकत नसल्यास, क्लायंट आयसोलेशन त्यांच्या विशिष्ट VLAN मध्ये अक्षम केले असल्याची खात्री करा, तर VLANs दरम्यान ते सक्तीने लागू राहील. iPSK प्रति-रहिवासी बबल तयार करते, परंतु कास्टिंग काम करण्यासाठी VLAN कॉन्फिगरेशनने इंट्रा-VLAN डिव्हाइस शोधण्याची परवानगी दिली पाहिजे.
गेमिंग कन्सोलवर कडक NAT. PlayStation, Xbox आणि Nintendo Switch ला ऑनलाइन मल्टिप्लेअरसाठी Open किंवा Type 2 NAT ची आवश्यकता असते. निवासी VLAN साठी तुमचे फायरवॉल नियम UPnP आणि CGNAT योग्यरित्या हाताळतात याची खात्री करा. हल्ल्याचे क्षेत्र कमी करण्यासाठी जागतिक स्तरावर NAT कडक केल्याने रहिवाशांचे गेमिंग विस्कळीत होईल आणि मोठ्या प्रमाणात सपोर्ट तिकिटे निर्माण होतील.
रॉग ॲक्सेस पॉइंट्स. रहिवासी त्यांच्या सवयीनुसार स्वतःचे राउटर जोडू शकतात, ज्यामुळे हस्तक्षेप आणि सुरक्षा त्रुटी निर्माण होतात. तुमच्या क्लाउड कंट्रोलरवर रॉग AP डिटेक्शन सक्षम करा. जेव्हा एखादे रॉग AP आढळते, तेव्हा सिस्टम तुमच्या केंद्रीय IT टीमला अलर्ट करते आणि नेटवर्कवरून दोषी डिव्हाइसचा MAC ॲड्रेस स्वयंचलितपणे ब्लॉक करू शकते.मोठ्या प्रमाणावर ग्राहक-श्रेणीतील हार्डवेअर वापरणे. सर्वात सामान्य उपयोजन अपयश म्हणजे सुरुवातीचा खर्च कमी करण्यासाठी ग्राहक-श्रेणीतील मेश हार्डवेअर वापरणे होय. ग्राहक-श्रेणीतील हार्डवेअरमध्ये २०० युनिट्सच्या इमारतीमधील प्रति घर १५ ते २५ उपकरणांना हाताळण्याची प्रक्रिया क्षमता नसते आणि ते iPSK विलगतेसाठी आवश्यक असलेल्या VLAN क्षमतांना देखील समर्थन देत नाही. BTR उपयोजनांसाठी प्रामाणिक विक्रेता सूचीमधील एंटरप्राइझ हार्डवेअर असणे बंधनकारक आहे.
ROI आणि व्यावसायिक प्रभाव
एक सुविधा म्हणून व्यवस्थापित WiFi उपयोजित केल्याने मोजता येणारा परतावा मिळतो. उद्योग मानके असे दर्शवितात की प्रीमियम, इन्स्टंट-ऑन कनेक्टिव्हिटी ऑफर करणाऱ्या इमारतींसाठी प्रति युनिट प्रति महिना $२० ते $४० चा भाडे प्रीमियम मिळतो (नॅशनल अपार्टमेंट असोसिएशन, २०२४). व्यवस्थापित WiFi असलेल्या इमारतींमध्ये रिक्त राहण्याचा कालावधी देखील ५ ते १० दिवसांनी कमी होतो, कारण युनिट्स गृहप्रवेशाच्या दिवशी त्वरित राहण्यासाठी तयार असतात.
व्यावसायिक प्रकरणाची गणना करताना, मालकीच्या हार्डवेअरवरील व्यवस्थापित सॉफ्टवेअर ओव्हरलेच्या प्रति-दरवाजा खर्चाची तुलना सुविधा शुल्काद्वारे व्युत्पन्न केलेल्या महसुलाशी करा. हा मॉडेल अशा ऑपरेटर्ससाठी सातत्याने NOI-सकारात्मक असतो जे पायाभूत सुविधांचे नियंत्रण किरकोळ ब्रॉडबँड प्रदात्याकडे आउटसोर्स करण्याऐवजी स्वतःकडे ठेवतात, जो अन्यथा हे मूल्य स्वतः मिळवतो.
मिश्र-वापर विकास व्यवस्थापित करणाऱ्या किरकोळ आणि हॉस्पिटॅलिटी ऑपरेटर्ससाठी, तेच क्लाउड-व्यवस्थापित पायाभूत सुविधा रहिवासी आणि व्यावसायिक भाडेकरू कनेक्टिव्हिटी दोन्हीसाठी काम करतात, ज्यामध्ये Purple चे Multi-Tenant WiFi प्रत्येक व्यवसायाच्या ट्रॅफिकला तितकेच सुरक्षितपणे विलग करते जितके ते वैयक्तिक घरांना विलग करते. Purple चे प्लॅटफॉर्म वापरणारे वाहतूक हब आणि आरोग्य सेवा सुविधा देखील याच हार्डवेअर-अज्ञेयवादी आर्किटेक्चरचा लाभ घेतात, ज्यामध्ये Purple चे ISO 27001, GDPR, CCPA आणि Cyber Essentials प्रमाणपत्रे सर्व उपयोजनांना कव्हर करतात.
श्रेणीबद्ध सेवा मॉडेल आणि महसूल वाढ
एक क्लाउड-व्यवस्थापित प्लॅटफॉर्म हार्डवेअर बदल न करता श्रेणीबद्ध सेवा वितरण सक्षम करतो. तुम्ही बेस स्पीडवर मानक निवासी श्रेणी आणि उच्च थ्रूटपुटवर प्रीमियम श्रेणी (गेमर श्रेणी किंवा वर्क फ्रॉम होम श्रेणी म्हणून विपणन केलेली) देऊ शकता, ज्यामध्ये क्लाउड कंट्रोलरद्वारे VLAN स्तरावर स्पीड पॉलिसी लागू केली जाते. रहिवाशाला मानकावरून प्रीमियमवर अपग्रेड करण्यास डॅशबोर्डमध्ये फक्त काही सेकंद लागतात आणि त्यासाठी कोणत्याही अभियंता भेटीची आवश्यकता नसते. हे मॉडेल एका सपाट सुविधा खर्चाला श्रेणीबद्ध महसूल प्रवाहात रूपांतरित करते.
Purple चे प्लॅटफॉर्म प्रति-VLAN QoS पॉलिसींद्वारे याचे समर्थन करते, ज्यामुळे ऑपरेटर्सना प्रति रहिवासी विभागासाठी डाउनलोड आणि अपलोड दर मर्यादा सेट करण्याची परवानगी मिळते. PMS एकत्रीकरणासह एकत्रितपणे, रहिवासी पोर्टलद्वारे रहिवाशांकडून स्वतःहून श्रेणी अपग्रेड केले जाऊ शकतात, ज्याचे बिलिंग प्रॉपर्टी मॅनेजमेंट सिस्टमद्वारे हाताळले जाते.
अनुपालन आणि डेटा रेसिडेन्सी
रहिवासी ओळख डेटा हाताळणाऱ्या क्लाउड-व्यवस्थापित WiFi प्लॅटफॉर्मने UK आणि EU मधील GDPR, आणि कॅलिफोर्नियामधील CCPA चे पालन केले पाहिजे. Purple डेटा EU, UK किंवा US क्षेत्रांमध्ये संग्रहित करते, जे प्रोविजनिंगच्या वेळी निवडले जाते. रहिवासी-ओळखण्यायोग्य नेटवर्क लॉग केवळ सुरक्षा आणि ऑपरेशन्ससाठी आवश्यक असेल तितक्या काळासाठीच ठेवले पाहिजेत - निवासी उपयोजनांसाठी सहा महिने ही एक सामान्य मर्यादा आहे. कार्ड पेमेंट प्रक्रिया हाताळणाऱ्या रिटेल किंवा फूड अँड बेव्हरेज भाडेकरूंचा समावेश असलेल्या मिश्र-वापर (mixed-use) डेव्हलपमेंट्ससाठी, PCI-DSS अनुपालनाची आवश्यकता असते की पेमेंट टर्मिनल्स हे रहिवासी किंवा अतिथींसाठी प्रवेशयोग्य असलेल्या कोणत्याही नेटवर्क सेगमेंटपासून वेगळे असावेत. बिल्डिंग सिस्टम VLAN हे सर्व रहिवासी आणि अतिथी ट्रॅफिकपासून फायरवॉल केलेले असणे आवश्यक आहे, ज्यामध्ये वितरण स्विच स्तरावर ॲक्सेस कंट्रोल लिस्ट (ACLs) लागू केल्या पाहिजेत.
Purple कडे ISO 27001, GDPR, CCPA, Cyber Essentials, आणि B Corp प्रमाणपत्रे आहेत. ही प्रमाणपत्रे सर्व उपयोजनांमध्ये लागू होतात आणि ड्यु डिलिजन्स (due diligence) प्रक्रियेत पुनरावलोकनासाठी उपलब्ध आहेत.
मिश्र-वापर BTR डेव्हलपमेंट्ससाठी नेटवर्क डिझाइन
आधुनिक BTR डेव्हलपमेंट्समध्ये निवासी युनिट्ससह ग्राउंड-फ्लोअर रिटेल, को-वर्किंग स्पेस आणि फूड अँड बेव्हरेज आउटलेट्सचे प्रमाण वाढता आहे. एकच क्लाउड-व्यवस्थापित WiFi प्लॅटफॉर्म एकाच हार्डवेअर इस्टेटमधून या सर्व वापराच्या प्रकरणांसाठी सेवा देऊ शकतो, ज्यामध्ये VLAN आणि SSID पॉलिसीद्वारे लॉजिकल सेपरेशन लागू केले जाते.
निवासी मजल्यांसाठी, वर वर्णन केलेले iPSK मल्टी-टेनंट WiFi आर्किटेक्चर तैनात करा. कमर्शियल ग्राउंड फ्लोअरसाठी, captive portal सह स्वतंत्र अतिथी WiFi SSID तैनात करा, ज्यामुळे रिटेल खरेदीदार आणि को-वर्किंग सदस्यांना त्यांच्या स्वतःच्या ब्रँडिंग आणि डेटा कॅप्चर फ्लोसह एक वेगळा नेटवर्क अनुभव मिळेल. Purple चे प्लॅटफॉर्म एकाच क्लाउड डॅशबोर्डवरून दोन्ही SSIDs व्यवस्थापित करते, ज्यामध्ये प्रति झोन स्वतंत्र Analytics व्ह्यू उपलब्ध असतात.
ज्या को-वर्किंग सदस्यांना वारंवार भेटींदरम्यान सातत्यपूर्ण, क्रेडेन्शियल-आधारित प्रवेशाची आवश्यकता असते, त्यांच्यासाठी Purple चे SecurePass ॲड-ऑन EAP-TLS द्वारे सर्टिफिकेट-आधारित ऑथेंटिकेशन प्रदान करते. यामुळे सदस्यांसाठी captive portal ची आवश्यकता पूर्णपणे संपुष्टात येते, तर दिवसभराच्या अभ्यागतांसाठी ते कायम ठेवले जाते. हे कॉर्पोरेट भाडेकरूंना अपेक्षित असलेला एंटरप्राइझ WiFi अनुभव प्रदान करते, ज्यासाठी वेगळ्या नेटवर्क इन्फ्रास्ट्रक्चरची आवश्यकता नसते.
मुख्य डिझाइन तत्त्व हे आहे की प्रत्येक युझर वर्ग - रहिवासी, रिटेल खरेदीदार, को-वर्किंग सदस्य, बिल्डिंग स्टाफ आणि IoT डिव्हाइस - स्वतःच्या ॲक्सेस पॉलिसीसह स्वतःच्या VLAN वर असतो. क्लाउड कंट्रोलर इमारतीमधील प्रत्येक ॲक्सेस पॉइंटवर हे धोरण सातत्यपूर्णपणे लागू करतो, मग तुम्ही कोणत्याही व्हेंडरचे हार्डवेअर तैनात केले असले तरीही.
महत्वाच्या व्याख्या
Identity Pre-Shared Key (iPSK)
एक सुरक्षा यंत्रणा जी एकाच SSID वरील वैयक्तिक वापरकर्त्यांना किंवा उपकरणांना अद्वितीय WiFi पासवर्ड नियुक्त करते, RADIUS प्रमाणीकरणाद्वारे प्रत्येकाला विशिष्ट VLAN कडे निर्देशित करते. विक्रेते याचे विपणन PPSK (HPE Aruba) किंवा Personal Private Network (Cisco Meraki) म्हणून करतात.
जटिल 802.1X प्रमाणपत्र पायाभूत सुविधांची आवश्यकता नसताना भाडेकरू अलगाव प्रदान करण्यासाठी MDU आणि BTR तैनातींसाठी आवश्यक आहे. स्क्रीन नसलेल्या IoT उपकरणांसह सर्व ग्राहक उपकरणांना सपोर्ट करते.
Virtual Local Area Network (VLAN)
एक लॉजिकल सबनेटवर्क जो उपकरणांच्या समूहाला एकत्र करतो, त्यांच्या ट्रॅफिकला त्याच फिजिकल नेटवर्क इन्फ्रास्ट्रक्चरवरील इतर उपकरणांपासून वेगळे करतो.
BTR तैनातीमध्ये रहिवाशांच्या ट्रॅफिकला इमारतीच्या सिस्टम्सपासून वेगळे करण्यासाठी आणि वैयक्तिक रहिवाशांना एकमेकांपासून विलग करण्यासाठी वापरले जाते. जेव्हा पेमेंट सिस्टम्स फिजिकल इन्फ्रास्ट्रक्चर सामायिक करतात तेव्हा PCI DSS अनुपालनासाठी देखील हे आवश्यक असते.
क्लाउड मॅनेजमेंट प्लेन
होस्ट केलेले इन्फ्रास्ट्रक्चर जे नेटवर्क कॉन्फिगरेशन, पॉलिसी अंमलबजावणी, फर्मवेअर अपडेट्स आणि मॉनिटरिंग हाताळते - रेडिओ ट्रॅफिक हाताळणाऱ्या फिजिकल ॲक्सेस पॉइंट्सपासून वेगळे.
IT टीम्सना ऑन-साइट कंट्रोलर हार्डवेअरशिवाय दूरस्थपणे अनेक प्रॉपर्टीज व्यवस्थापित करण्याची अनुमती देते. झिरो-टच प्रोव्हिजनिंग सक्षम करते: साईटवर AP पाठवा, तो प्लग इन करा, तो स्वतः कॉन्फिगर होतो.
Private Area Network (PAN)
एक वैयक्तिक नेटवर्क वातावरण जिथे विशिष्ट वापरकर्त्याची उपकरणे एकमेकांशी सुरक्षितपणे संवाद साधू शकतात, तर त्याच फिजिकल नेटवर्कवरील इतर सर्व वापरकर्त्यांपासून वेगळी राहतात.
रहिवाशांना सामायिक इमारतीमध्ये कास्टिंग डिव्हाइसेस, स्मार्ट स्पीकर्स आणि स्मार्ट होम ऑटोमेशन सुरक्षितपणे वापरण्याची अनुमती देण्यासाठी iPSK द्वारे डायनॅमिकली तयार केले जाते.
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलसाठी एक IEEE मानक, ज्यासाठी नेटवर्क ॲक्सेस देण्यापूर्वी युझरनेम आणि पासवर्ड किंवा डिजिटल प्रमाणपत्रांद्वारे (EAP-TLS, PEAP) मजबूत ऑथेंटिकेशन आवश्यक असते.
कर्मचारी आणि एंटरप्राइझ नेटवर्कसाठी अत्यंत सुरक्षित, परंतु सामान्यतः क्रेडेंशियल्स सादर करण्याची क्षमता नसलेल्या निवासी IoT उपकरणांसाठी अयोग्य. iPSK सुसंगततेच्या मर्यादांशिवाय समतुल्य सुरक्षा परिणाम प्रदान करते.
Captive Portal
एक वेब पेज जे नेटवर्कवर ॲक्सेस मिळण्यापूर्वी वापरकर्त्याने पाहणे आणि त्यावर संवाद साधणे आवश्यक आहे. सामान्यतः सार्वजनिक WiFi नेटवर्कवर अटींचा स्वीकार, डेटा गोळा करणे आणि पेमेंटसाठी वापरले जाते.
रिटेल खरेदीदार आणि हॉटेल पाहुण्यांसाठी फर्स्ट-पार्टी डेटा आणि संमती गोळा करण्यासाठी योग्य. कायमस्वरूपी रहिवाशांसाठी अयोग्य कारण हेडलेस IoT उपकरणे ब्राउझर-आधारित ऑथेंटिकेशन फ्लो पूर्ण करू शकत नाहीत.
Orthogonal Frequency Division Multiple Access (OFDMA)
WiFi 6 (IEEE 802.11ax) चे एक वैशिष्ट्य जे चॅनेलना रिसोर्स युनिट्स नावाच्या लहान सब-चॅनेलमध्ये विभाजित करून एकाच ॲक्सेस पॉइंटला एकाच वेळी अनेक क्लायंटना सेवा देण्याची अनुमती देते.
उच्च-घनता असलेल्या MDU वातावरणात कार्यक्षमता राखण्यासाठी अत्यंत महत्त्वाचे आहे जिथे प्रति कुटुंब 15 ते 25 उपकरणे एकाच ॲक्सेस पॉइंटवर एअरटाइमसाठी स्पर्धा करतात.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्कशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी सेंट्रलाइज्ड ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) प्रदान करतो. iPSK डिप्लॉयमेंट्समध्ये, RADIUS सर्व्हर प्रत्येक युनिक प्री-शेअर की एका विशिष्ट VLAN ला मॅप करतो.
iPSK मागील ऑथेंटिकेशन इंजिन. क्लाउड-व्यवस्थापित डिप्लॉयमेंटमध्ये, RADIUS सर्व्हर ऑन-प्रिमाइसेसऐवजी क्लाउडमध्ये चालतो, ज्यामुळे कॉम्स रूममधील हार्डवेअरची आवश्यकता नाहीशी होते.
सोडवलेली उदाहरणे
एक मालमत्ता विकसक २५०-युनिट असलेल्या बिल्ड-टू-रेंट टॉवरसाठी नेटवर्क डिझाइनला अंतिम रूप देत आहे. केबलिंगचा खर्च वाचवण्यासाठी ते मध्यवर्ती कॉरिडॉरमध्ये अॅक्सेस पॉइंट्स स्थापित करण्याची योजना आखत आहेत आणि संपूर्ण इमारतीसाठी प्रमाणित WPA3-Personal पासवर्ड वापरण्याचा त्यांचा विचार आहे, जो एखादा रहिवासी बाहेर पडल्यावर दरमहा बदलला जाईल.
बांधकाम सुरू होण्यापूर्वी विकसकाने फिजिकल आणि लॉजिकल दोन्ही स्तर पुन्हा डिझाइन केले पाहिजेत. फिजिकल स्तरावर, फायर-रेटेड दरवाजे आणि एन-सूट बाथरूमच्या भिंतींमधून सिग्नल कमी होणे टाळण्यासाठी AP कॉरिडॉरमधून इन-युनिट ठिकाणी हलवणे आवश्यक आहे - प्रति दोन युनिट्समध्ये किमान एक AP असणे आवश्यक आहे. लॉजिकल स्तरावर, एकल WPA3-Personal पासवर्ड ऐवजी क्लाउड-व्यवस्थापित iPSK तैनाती करणे आवश्यक आहे. २५० युनिट्सपैकी प्रत्येक युनिटला एका समर्पित VLAN शी जोडलेली एक अद्वितीय की मिळते, ज्यामुळे रहिवाशांची गोपनीयता सुनिश्चित होते आणि दरमहा संपूर्ण इमारतीचे पासवर्ड न बदलता स्मार्ट होम उपकरणांना सपोर्ट मिळतो. PMS एकत्रीकरण भाडे करारावर स्वाक्षरी करताना की निर्मिती आणि बाहेर पडताना ती रद्द करण्याची प्रक्रिया स्वयंचलित करते. इन-युनिट AP प्लेसमेंटसाठीचा केबलिंग खर्च प्रति युनिट दरमहा £२० ते £४० च्या अॅमेनिटी प्रीमियमद्वारे १२ महिन्यांच्या आत भरून निघतो.
एक विद्यार्थी गृहनिर्माण ऑपरेटर ४०० खाटांच्या डेव्हलपमेंटमध्ये सप्टेंबरमधील प्रवेशाची तयारी करत आहे. त्यांच्याकडे क्लाउड-व्यवस्थापित नेटवर्क आहे परंतु सध्या विद्यार्थ्यांना दर २४ तासांनी Captive Portal द्वारे लॉग इन करणे आवश्यक आहे. विद्यार्थी तक्रार करत आहेत की त्यांचे गेमिंग कन्सोल आणि स्मार्ट स्पीकर्स कनेक्ट होणार नाहीत आणि IT हेल्पडेस्क कामाच्या दबावाखाली आहे.
ऑपरेटरने Captive Portal (गेस्ट WiFi मॉडेल) कडून iPSK (मल्टी-टेनंट मॉडेल) कडे स्थलांतरित केले पाहिजे. Captive Portal ला प्रमाणीकरणासाठी ब्राउझरची आवश्यकता असते, ज्यामुळे ते कन्सोल आणि स्मार्ट स्पीकर्स सारख्या स्क्रीन नसलेल्या उपकरणांशी विसंगत ठरतात. ऑपरेटरने प्रत्येक विद्यार्थ्याला येण्यापूर्वी एक अद्वितीय iPSK जारी केला पाहिजे - त्यांच्या निवासस्थानाच्या पुष्टीकरणासह ईमेलद्वारे पाठवला पाहिजे - जेणेकरून प्रवेशाच्या दिवशी विद्यार्थी त्यांची सर्व उपकरणे अगदी घरी करतात तशीच कनेक्ट करू शकतील. संपूर्ण शैक्षणिक वर्षासाठी उपकरणे सतत कनेक्टेड राहतात. क्लाउड कंट्रोलर विद्यार्थी रेकॉर्ड सिस्टममधून CSV इंपोर्टद्वारे सप्टेंबर बॅचचे प्रोव्हिजनिंग मोठ्या प्रमाणात हाताळतो, ज्यामुळे हेल्पडेस्कची रांग पूर्णपणे नाहीशी होते.
सराव प्रश्न
Q1. तुम्ही एका नवीन 150-युनिटच्या डेव्हलपमेंटमध्ये WiFi डिप्लॉय करणाऱ्या BTR ऑपरेटरसाठी IT संचालक आहात. ऑपरेशन्स टीमला मार्केटिंगसाठी रहिवाशांचे ईमेल पत्ते गोळा करण्यासाठी Captive Portal वापरायचे आहे. तुम्ही त्यांना काय सल्ला द्याल?
टीप: रहिवासी कोणती उपकरणे आणतील - जसे की स्मार्ट टीव्ही, कन्सोल, स्मार्ट स्पीकर्स - आणि कॅप्टिव्ह पोर्टल वापरकर्त्यांना कसे ऑथेंटिकेट करतात याचा विचार करा.
नमुना उत्तर पहा
रहिवाशांसाठी Captive Portal न वापरण्याचा सल्ला द्या. कॅप्टिव्ह पोर्टलना ऑथेंटिकेशन फ्लो पूर्ण करण्यासाठी ब्राउझरची आवश्यकता असते, ज्यामुळे हेडलेस IoT उपकरणे (स्मार्ट स्पीकर्स, कन्सोल, स्मार्ट टीव्ही) काम करत नाहीत कारण ते लॉगइन पेज दाखवू शकत नाहीत. त्याऐवजी, रहिवाशांसाठी iPSK आर्किटेक्चर डिप्लॉय करा आणि भाडे करारावर स्वाक्षरी करताना रहिवाशांचे तपशील कॅप्चर करण्यासाठी ते PMS सह इंटिग्रेट करा. लॉबी, जिम आणि को-वर्किंग स्पेस मधील तात्पुरत्या अभ्यागतांसाठीच केवळ Captive Portal राखीव ठेवा, जिथे डेटा कॅप्चर आणि संमती गोळा करणे योग्य आहे.
Q2. 200-युनिट BTR इमारतीमधील एक रहिवासी त्यांच्या PlayStation 5 वर ऑनलाइन मल्टिप्लेअर खेळू शकत नसल्याची तक्रार करतो, त्यांना 'Strict NAT' किंवा 'NAT Type 3' एरर येत आहे. हे नेटवर्क iPSK आणि प्रति-रहिवासी VLAN आयसोलेशन वापरते. संभाव्य कॉन्फिगरेशन समस्या काय आहे आणि तुम्ही ती कशी सोडवाल?
टीप: निवासी VLAN मधून आउटबाउंड ट्रॅफिक इंटरनेटवर कसे बाहेर पडते ते पहा, विशेषतः NAT आणि UPnP कॉन्फिगरेशन.
नमुना उत्तर पहा
रहिवासी VLANs वर नियंत्रण ठेवणारे फायरवॉल नियम गेमिंग ट्रॅफिकसाठी अत्यंत मर्यादित असण्याची दाट शक्यता आहे. PlayStation ऑनलाइन मल्टिप्लेअरसाठी Open किंवा Type 2 NAT आवश्यक आहे. आपण Carrier-Grade NAT (CGNAT) कॉन्फिगरेशनमध्ये बदल करणे आवश्यक आहे आणि गेमिंग ट्रॅफिकसाठी आवश्यक पोर्ट्सना अनुमती देण्यासाठी रहिवासी VLAN श्रेणीसाठी UPnP सक्षम करणे आवश्यक आहे. NAT जागतिक स्तरावर सैल करू नका - रहिवाशांमधील विलगीकरण कायम ठेवण्यासाठी हा बदल विशेषतः रहिवासी VLAN सबनेटवर लागू करा.
Q3. खर्च कमी करण्यासाठी, एका कंत्राटदाराने १२० युनिट्सच्या विद्यार्थी निवास ब्लॉकमध्ये प्रत्येक १५ मीटरवर जागा सोडून केवळ हॉलवेमध्ये WiFi 6 ऍक्सेस पॉईंट्स ठेवण्याचा प्रस्ताव दिला आहे. आपण ही रचना का नाकारली पाहिजे आणि त्याऐवजी काय निर्दिष्ट केले पाहिजे?
टीप: हॉलवेमधील AP आणि खोल्यांमधील उपकरणांमधील भौतिक अडथळे आणि प्रत्येक अडथळ्यामुळे होणाऱ्या सिग्नलच्या नुकसानीचा विचार करा.
नमुना उत्तर पहा
हा प्रस्ताव नाकारा कारण हॉलवेमधील मांडणीमुळे RF सिग्नलला वापरकर्त्याच्या उपकरणापर्यंत पोहोचण्यापूर्वी जड, फायर-रेटेड कॉरिडॉर दरवाजे आणि इन-सूट बाथरूमच्या भिंतींमधून जावे लागते. प्रत्येक फायर दरवाजा १५ ते २० dB सिग्नल क्षीणता (attenuation) निर्माण करतो, जो उत्कृष्ट आणि निरुपयोगी कनेक्टिव्हिटीमधील फरक ठरवतो. त्याऐवजी इन-रूम AP मांडणी निर्दिष्ट करा - प्रति खोली एक AP किंवा दर दोन खोल्यांमध्ये एक AP - जो छतावर किंवा दरवाजाच्या वर बसवलेला असेल, आणि मजल्यावरील IDF ला Cat 6A द्वारे हार्डवायर्ड केलेला असेल. केबलिंग सुरू होण्यापूर्वी मांडणी प्रमाणित करण्यासाठी Ekahau सह प्रेडिक्टिव्ह RF सर्वेक्षण करा.
वारंवार विचारले जाणारे प्रश्न
What is cloud-managed WiFi and how does it differ from on-premises controller architectures?
Cloud-managed WiFi decouples the network control and management planes from physical on-premises controller hardware. Access points connect securely via outbound HTTPS/TLS to a centralized cloud management platform. While control policies, firmware updates, and RF analytics are orchestrated from the cloud, data plane packet forwarding remains local at the edge switch. This eliminates controller hardware single points of failure, reduces remote truck rolls, and provides elastic scalability across distributed estates.
How does Identity PSK (iPSK) isolate tenants in a multi-tenant cloud WiFi deployment?
Identity PSK (also known as MPSK or DPSK) enables network administrators to broadcast a single SSID while assigning a distinct pre-shared key to each tenant or apartment. When a client authenticates, the cloud RADIUS server inspects the passphrase and dynamically steers the client to their specific 802.1Q VLAN. This creates an isolated Personal Area Network (PAN) per residence, preventing neighbor device discovery while eliminating SSID overhead on the RF spectrum.
How do you size Internet WAN bandwidth for multi-tenant cloud-managed WiFi?
Multi-tenant WAN sizing uses a 95th percentile concurrency oversubscription model rather than summing peak client limits. For multi-dwelling units (MDU), plan for 3 to 5 connected endpoints per resident with an average 25% peak concurrency. Allocating 3.5 to 5 Mbps of sustained WAN throughput per active concurrent device ensures smooth 4K streaming and video conferencing without bufferbloat.
How is PCI DSS compliance maintained on cloud-managed wireless networks?
PCI DSS compliance in cloud-managed environments requires strict Layer 2 and Layer 3 segmentation between payment card processing systems and guest or tenant WiFi. Cloud-managed firewalls enforce automated egress filtering, continuous rogue AP detection (WIPS), role-based access control, and centralized audit logging without storing cardholder data in cloud controller telemetry.
How should businesses handle guest onboarding on a cloud-managed network?
Guest traffic should be routed to an isolated DMZ subnet utilizing an enterprise captive portal like Purple. Guests authenticate via self-service SMS, email registration, or social sign-on, accept terms of use, and are granted limited-duration access with client-to-client Layer 2 isolation enforced on the access point, protecting internal corporate systems from guest device probes.
या मालिकेमध्ये पुढे वाचा
Cisco Meraki, HPE Aruba आणि Ruckus वर iPSK कसे उपयोजित करावे
हे प्रत्यक्ष संदर्भ मार्गदर्शक Cisco Meraki वर iPSK, HPE Aruba Central वर MPSK आणि Ruckus SmartZone वर DPSK कसे उपयोजित करावे हे दर्शवते, सोबत एक लहान UniFi PPSK परिशिष्ट समाविष्ट आहे. हे मुख्यत्वे की जारी करणे, VLAN किंवा पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह आणि रिव्होकेशन चाचण्यांवर लक्ष केंद्रित करते जे थेट ठिकाणी उपयोजन कार्य करत असल्याचे सिद्ध करतात.
Bulk internet agreement विरुद्ध managed WiFi: तुमच्या इमारतीसाठी कोणते मॉडेल योग्य आहे
मालमत्ता, IT आणि ऑपरेशन्स लीडर्ससाठी एक व्यावहारिक खरेदी संदर्भ जो रहिवासी-सशुल्क रिटेल ब्रॉडबँड, bulk internet agreement आणि managed WiFi यांची तुलना करतो. हे US bulk-internet फ्रेमिंग आणि UK समतुल्य वापरून मालकी हक्क, रहिवाशांचे स्थलांतर (move-in), सुरक्षा, खर्चाची व्याप्ती आणि करारातून बाहेर पडणे स्पष्ट करते.
अपार्टमेंट WiFi सोल्यूशन्स: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे मार्गदर्शक Build to Rent आणि multi-dwelling unit प्रॉपर्टीजमधील अपार्टमेंट WiFi सोल्यूशन्ससाठी आर्किटेक्चर, डिप्लॉयमेंट आणि बिझनेस केस कव्हर करते. हे स्पष्ट करते की कशा प्रकारे Identity Pre-Shared Key (iPSK) तंत्रज्ञान स्मार्ट डिव्हाइसेस आणि IoT ला सपोर्ट करत प्रत्येक रहिवाशासाठी सुरक्षित, वेगळे नेटवर्क बबल्स तयार करते. प्रॉपर्टी डेव्हलपर्स, घरमालक आणि BTR ऑपरेटर्सना यामध्ये प्रत्यक्ष अंमलबजावणीसाठी डिप्लॉयमेंट मार्गदर्शन, ROI डेटा आणि सविस्तर अंमलबजावणीच्या परिस्थिती मिळतील.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.