
Como Configurar um Captive Portal no Starlink: Um Guia para Locais Remotos e Marítimos
Este guia detalha como contornar o hardware nativo do Starlink e integrar um captive portal gerido na nuvem usando equipamento de encaminhamento empresarial. Irá aprender a superar a limitação do CGNAT, impor a segmentação de VLAN, gerir as restrições de largura de banda de satélite e garantir a conformidade regulamentar.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Captive Portal →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
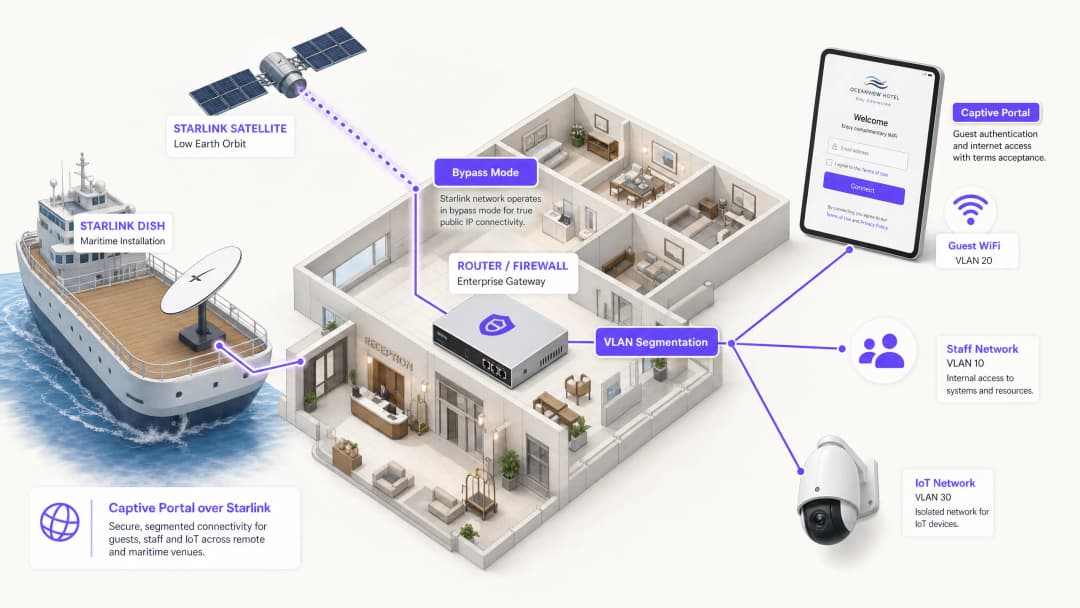
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
Resumo Executivo
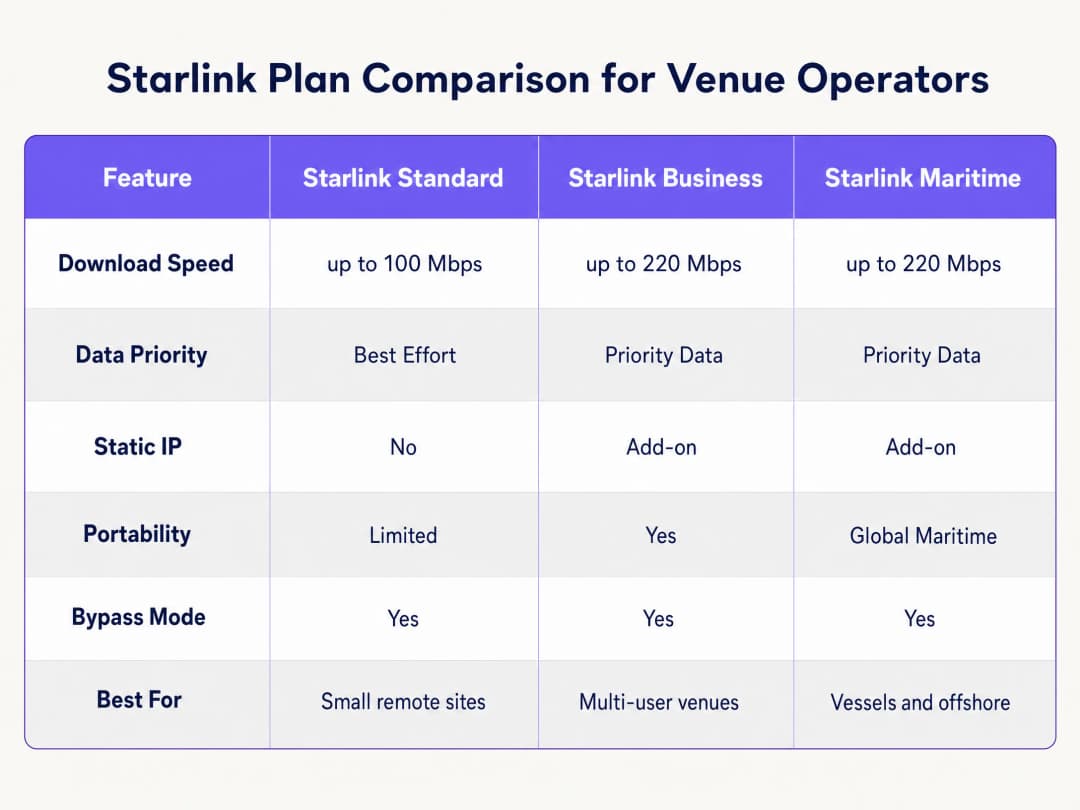
A Starlink fornece conectividade de 220 Mbps em locais onde a fibra não consegue chegar, alterando completamente o panorama das redes para locais remotos e marítimos. No entanto, para ambientes voltados para o público, a conectividade por si só não é suficiente. Quando implementa a Starlink para convidados, passageiros ou tripulação, deve implementar autenticação, controlo de acesso, consentimento em conformidade com o GDPR e gestão de largura de banda. O router nativo da Starlink não fornece nenhuma destas capacidades.
Este guia explica em pormenor como contornar o hardware nativo da Starlink e integrar um Captive Portal gerido na nuvem utilizando equipamento de encaminhamento empresarial. Irá aprender a ultrapassar as limitações do Carrier Grade NAT (CGNAT), a implementar a segmentação de VLAN, a gerir as restrições de largura de banda de satélite e a garantir a conformidade regulamentar.
Ao implementar esta arquitetura, os operadores de locais transformam um canal de internet não gerido numa rede segura e segmentada que recolhe dados primários e protege a infraestrutura empresarial principal.
Análise Técnica Detalhada
A Restrição do CGNAT
O principal obstáculo técnico ao implementar um Captive Portal na Starlink é o Carrier Grade NAT (CGNAT). A antena Starlink padrão liga-se a um router proprietário que gere o DHCP e o NAT. Por predefinição, o endereço IP da WAN atribuído ao seu equipamento enquadra-se na gama 100.64.0.0/10. Como este não é um endereço IP público, o seu router não pode receber ligações de entrada a partir da internet.
As arquiteturas de Captive Portal padrão assumem frequentemente que o portal na nuvem pode contactar a sua rede para autenticar utilizadores ou atualizar listas de controlo de acesso. Com o CGNAT, as ligações de entrada falham.
Para resolver isto, deve configurar a antena Starlink em Modo Bypass (frequentemente referido como modo bridge). No Modo Bypass, as funções do router Starlink são desativadas e a antena envia o endereço CGNAT diretamente para a porta WAN do seu router empresarial. O seu router empresarial assume então o controlo total da camada de encaminhamento.

Arquitetura de Túnel Inverso
Mesmo com o router empresarial a gerir o tráfego, a restrição de entrada do CGNAT permanece. A solução é uma arquitetura de túnel inverso. O seu router estabelece uma ligação de saída para o portal na nuvem e mantém-na continuamente. Todo o tráfego de autenticação flui através deste túnel estabelecido. A infraestrutura na nuvem nunca precisa de iniciar uma ligação de entrada.
A arquitetura de sobreposição em nuvem da Purple lida com isto de forma nativa. Não precisa de configurar túneis VPN manuais. Se a sua implementação exigir um IP estático para servidores RADIUS locais legados ou uma lista de permissões de IP estrita, os planos Starlink Business e Maritime fornecem um IP estático como um suplemento pago.
Restrições de Largura de Banda e Modelação de Tráfego
A largura de banda de satélite é um recurso partilhado e finito. Um único utilizador a transmitir vídeo em 4K pode consumir continuamente 25 Mbps. Numa embarcação com 50 passageiros a partilhar uma ligação Starlink de 220 Mbps, um utilizador poderia consumir 11% da capacidade total.
Deve abordar esta questão ao nível do Captive Portal e do router através de uma modelação de tráfego agressiva:
- Limites por dispositivo: Restringir os dispositivos de convidados individuais a 5 Mbps de download e 2 Mbps de upload.
- Políticas de utilização justa: Aplicar limites diários de dados (por exemplo, 2 GB por 24 horas).
- Controlo de aplicações: Priorizar a navegação na web e os protocolos de mensagens em detrimento do streaming de vídeo e da partilha de ficheiros peer-to-peer.
- Acesso em níveis: Disponibilizar um nível gratuito para conectividade básica e um nível premium pago para streaming, transformando a infraestrutura WiFi de um centro de custos numa fonte de receita.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
Siga estes passos para implementar um Captive Portal seguro na Starlink utilizando hardware empresarial.
Passo 1: Ativar o Modo Bypass
- Instale o hardware Starlink e verifique a conectividade utilizando o router original.
- Abra a aplicação móvel Starlink e navegue até Definições.
- Selecione e confirme Bypass Starlink WiFi router.
- Ligue o Adaptador Ethernet Starlink à porta WAN do seu router empresarial (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme Networks ou Fortinet).
Nota: Se a antena Starlink sofrer uma reposição de fábrica, o Modo Bypass é desativado automaticamente. Documente isto no seu manual de procedimentos do local e configure um alerta de monitorização na interface WAN do seu router.
Passo 2: Configurar a Segmentação de VLAN
Deve isolar o tráfego de convidados dos seus sistemas de negócio principais. Configure pelo menos três VLANs no seu switch principal e pontos de acesso:
- VLAN 10 (Pessoal): Transporta sistemas POS, aplicações de back-office e tráfego de gestão.
- VLAN 20 (Convidado): Segmento apenas de Internet que redireciona para o Captive Portal.
- VLAN 30 (IoT): Rede isolada para câmaras, termóstatos inteligentes e sistemas de gestão de edifícios.
Configure regras de firewall para bloquear todo o encaminhamento entre VLANs. Um dispositivo de convidado na VLAN 20 nunca deve conseguir fazer ping a um terminal POS na VLAN 10. Esta segmentação é um requisito estrito para a conformidade com o PCI-DSS.
Passo 3: Implementar o Cloud Captive Portal
- Configure os seus pontos de acesso para transmitir o SSID de Convidado na VLAN 20.
- Defina o método de autenticação para RADIUS externo ou utilize a integração API do fabricante.3. Aponte o servidor de autenticação para a infraestrutura de cloud da Purple.
- Configure o walled garden (lista de permissões) para permitir o tráfego para os domínios da Purple antes de a autenticação estar concluída.
- Desenhe a splash page no portal Purple, garantindo que a imagem de marca está alinhada com o seu local e que os termos de serviço são apresentados claramente.
Passo 4: Testar o Fluxo de Utilizador
Teste o fluxo de autenticação em dispositivos iOS e Android. O Captive Network Assistant (CNA) da Apple e a sonda de rede do Android comportam-se de forma diferente. Verifique se a splash page carrega em menos de 10 segundos e se o dispositivo obtém acesso à internet imediatamente após a autenticação.
Boas Práticas
- Interceção HTTPS: Certifique-se de que o seu router lida corretamente com a interceção HTTPS. Os dispositivos modernos utilizam HTTPS por predefinição. Se o router não conseguir redirecionar os pedidos HTTPS de forma limpa, os convidados irão deparar-se com erros de certificado antes de acederem ao portal.
- Session Keepalive: A constelação de Órbita Terrestre Baixa (LEO) da Starlink oferece latências de 20 a 40 milissegundos, mas ocorrem pequenos picos durante as passagens de satélite. Defina o intervalo de session keepalive do seu Captive Portal para 60 segundos ou menos para evitar a desconexão prematura.
- Cache Offline: Configure o seu router para armazenar sessões ativas localmente em cache. Se a ligação Starlink cair temporariamente, os convidados que já estão autenticados permanecerão online quando a conectividade for restabelecida, em vez de serem forçados a iniciar sessão novamente.
Resolução de Problemas e Mitigação de Riscos
| Modo de Falha | Causa Raiz | Mitigação |
|---|---|---|
| O Captive Portal não carrega | Configuração incorreta do walled garden | Verifique se todos os domínios Purple necessários e endpoints de CDN estão adicionados à lista de permissões de pré-autenticação no router. |
| Erros de Duplo NAT | O Bypass Mode está desativado | Verifique a aplicação Starlink para confirmar se o Bypass Mode está ativo. Flutuações de energia ou reinicializações manuais podem ter reposto o prato para as definições de fábrica. |
| Velocidades lentas de convidados | Largura de banda sem restrições | Aplique limites de largura de banda por dispositivo (ex. 5 Mbps) e bloqueie aplicações de elevada largura de banda, como BitTorrent, na firewall. |
| Falha na auditoria de segurança | O encaminhamento inter-VLAN está ativado | Audite as regras de firewall para garantir que o tráfego da VLAN de Convidados não consegue encaminhar para a VLAN de Funcionários ou de Gestão. |
ROI e Impacto no Negócio
A implementação de um Captive Portal gerido na Starlink transforma uma ligação de internet bruta num ativo de negócio mensurável.
Para um navio de cruzeiro de 120 cabinas que opera a Starlink Maritime a 220 Mbps, o acesso bruto gera zero retorno comercial. Ao implementar pontos de acesso Cisco Meraki e o Captive Portal da Purple, o operador pode aplicar um limite diário de 2 GB para passageiros padrão enquanto faz o upsell de um nível premium de 10 GB. A receita de WiFi resultante cobre o custo de subscrição mensal de mais de 250 USD da Starlink. Além disso, o portal recolhe dados de email de primeira entidade em total conformidade, expandindo a lista de marketing direto do operador para futuras viagens.Num ambiente de hotel remoto, a implementação de um portal com políticas de largura de banda estritas reduz as reclamações dos hóspedes relativamente a WiFi lento em até 60%, uma vez que os utilizadores intensivos são impedidos de monopolizar a ligação por satélite.
Definições Principais
Bypass Mode
Uma configuração que desativa as funções de DHCP e NAT do router nativo Starlink, transmitindo o IP WAN diretamente para um router empresarial de terceiros.
Necessário ao integrar equipamento de rede empresarial com uma antena Starlink para evitar double NAT e conflitos de encaminhamento.
CGNAT (Carrier Grade NAT)
Um método utilizado pelos ISPs para partilhar um único endereço IP público entre múltiplos clientes. O router do cliente recebe um endereço IP privado (geralmente 100.64.0.0/10).
O Starlink utiliza CGNAT por predefinição, o que impede ligações de entrada a partir da internet e requer arquiteturas de túnel reverso para gestão na nuvem.
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa um conjunto de dispositivos de diferentes LAN físicas.
Utilizada para isolar o tráfego de WiFi de convidados das redes de funcionários e IoT, garantindo segurança e conformidade.
Captive Portal
Uma página web que um utilizador de uma rede de acesso público é obrigado a visualizar e com a qual deve interagir antes de lhe ser concedido acesso.
Utilizado para impor termos de serviço, recolher dados de marketing e autenticar utilizadores em redes WiFi de convidados.
Walled Garden
Um ambiente limitado que controla o acesso do utilizador a conteúdos e serviços web antes de este se ter autenticado totalmente.
Necessário para permitir que os dispositivos dos convidados acedam ao captive portal na nuvem e aos servidores de autenticação antes de lhes ser concedido acesso total à internet.
RADIUS
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Auditoria (AAA) para utilizadores que se ligam e utilizam um serviço de rede.
O protocolo subjacente utilizado pelos pontos de acesso empresariais para comunicar com o captive portal na nuvem de modo a verificar as credenciais do utilizador.
Traffic Shaping
A manipulação e priorização do tráfego de rede para reduzir o impacto de utilizadores intensivos ou de aplicações sensíveis à latência.
Essencial em redes Starlink para priorizar a navegação na web sobre atividades de elevada largura de banda, como o streaming de vídeo.
Dados em Primeira Mão
Informação que uma empresa recolhe diretamente dos seus clientes e da qual é proprietária.
Captado através do processo de início de sessão no captive portal (ex: endereços de email) e utilizado para campanhas de marketing direto e fidelização.
Exemplos Práticos
Um navio de cruzeiro com 120 cabinas a operar o Starlink Marítimo a 220 Mbps precisa de fornecer WiFi aos passageiros sem comprometer as operações do navio. Necessitam de um mecanismo para rentabilizar a ligação e recolher dados de marketing.
O operador implementa pontos de acesso Cisco Meraki em todo o navio com três VLAN restritas: tripulação, passageiros e sistemas do navio. O captive portal da Purple gere a autenticação dos passageiros através de e-mail ou pesquisa do número da cabina integrada com o PMS. Cada passageiro recebe um limite diário de 2GB. Os passageiros da classe Premium podem adquirir um pacote de 10GB. O portal recolhe dados de e-mail em primeira mão para marketing pós-viagem.
Um hotel remoto nas Terras Altas sem infraestrutura de fibra utiliza o Starlink Business a 150 Mbps. Os hóspedes queixam-se frequentemente de velocidades lentas durante a noite e o hotel não tem visibilidade sobre quem está a utilizar a rede.
O hotel implementa pontos de acesso HPE Aruba no edifício principal e anexos. Configuram a antena Starlink em Bypass Mode e ligam-na a um gateway Aruba. Os hóspedes autenticam-se via e-mail no portal da Purple. O hotel impõe um limite estrito de largura de banda de 5 Mbps por dispositivo e utiliza as ferramentas de análise da Purple para monitorizar as horas de pico de utilização.
Perguntas de Prática
Q1. Um acampamento mineiro remoto implementou o Starlink Business. Ligaram uma firewall Cisco Meraki MX ao router Starlink. Os convidados conseguem ligar-se ao WiFi, mas a página do captive portal esgota o tempo limite e não carrega. Qual é a causa mais provável?
Dica: Considere como o hardware Starlink lida com o encaminhamento por predefinição e o que a firewall Meraki exige para gerir o tráfego de forma eficaz.
Ver resposta modelo
A antena Starlink não foi colocada em Bypass Mode. Como resultado, a rede está a sofrer de duplo NAT (o router Starlink e a firewall Meraki estão ambos a tentar realizar Network Address Translation). O administrador deve utilizar a aplicação Starlink para ativar o Bypass Mode, permitindo que a firewall Meraki receba o IP CGNAT diretamente e gira o encaminhamento e a interseção do captive portal.
Q2. Está a implementar um captive portal para um hotel utilizando o Starlink. Configurou o Bypass Mode e a segmentação de VLAN. Durante os testes, nota que os dispositivos Apple solicitam ao utilizador que inicie sessão imediatamente, mas alguns dispositivos Android mostram um erro de certificado quando o utilizador tenta navegar para um website seguro antes de se autenticar. Como resolve isto?
Dica: Pense em como os navegadores modernos lidam com os pedidos de ligação iniciais e o que o router deve fazer para os intercetar de forma limpa.
Ver resposta modelo
O router empresarial não está configurado para lidar corretamente com a interseção de HTTPS para o redirecionamento do captive portal. Os navegadores modernos utilizam HTTPS por predefinição. Quando o utilizador tenta visitar um site HTTPS antes de se autenticar, o router interceta o tráfego e apresenta o seu próprio certificado, que o navegador rejeita como inválido. Deve garantir que as definições do captive portal do router estão configuradas para utilizar um certificado SSL válido para o redirecionamento, ou depender de sondas de rede ao nível do SO (como o CNA da Apple) que utilizam pontos de extremidade HTTP para acionar o portal automaticamente.
Q3. Um operador marítimo queixa-se de que a sua ligação Starlink Maritime (220 Mbps) se torna inutilizável todas as noites. Atualmente, disponibilizam uma rede de convidados aberta e sem palavra-passe. Que três configurações específicas deve implementar no router empresarial e no captive portal para resolver isto?
Dica: Foque-se em controlar a quantidade de dados que cada utilizador pode consumir e em priorizar tipos de tráfego críticos.
Ver resposta modelo
- Implementar um captive portal que exija autenticação para monitorizar e gerir os utilizadores individuais. 2. Impor limites de largura de banda por dispositivo (ex: 5 Mbps de download / 2 Mbps de upload) para evitar que um único utilizador monopolize a ligação. 3. Aplicar regras de modelação de tráfego na firewall para priorizar a navegação na web e os protocolos de mensagens, limitando ou bloqueando aplicações de elevada largura de banda, como transmissão de vídeo e partilha de ficheiros P2P.
Perguntas frequentes
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
Continue a ler esta série
Portal de convidados Ubiquiti UniFi não redireciona: causas e correções
Este guia isola uma falha de redirecionamento do portal de convidados UniFi ao seguir sequencialmente o estado do convidado, o redirecionamento, a rota de pré-autorização e a autorização do controlador. Oferece às equipas de TI dos recintos um método fundamentado para resolver a confusão entre rede de convidados e Hotspot, transições de portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Cisco Meraki splash page não funciona: um fluxograma de resolução de problemas
Este guia prático do dia dois isola o ponto de falha num fluxo splash Cisco Meraki: autorização do cliente, início de redirecionamento HTTP, acessibilidade do walled-garden ou início de sessão RADIUS. Disponibiliza às equipas de TI dos locais um caminho de evidências controlado para que possam restaurar o WiFi de convidados sem fazer alterações gerais num parque ativo.
Guia de Configuração de WiFi para Visitantes Empresariais: Segmentação de VLAN, Segurança e Portais Cativos
Este guia técnico mostra às equipas de TI como configurar o WiFi para Visitantes como um serviço controlado de acesso à internet, utilizando segmentação de VLAN, política de firewall e um captive portal. Também explica como os formulários de registo e controlos de adesão do Purple apoiam uma experiência de visitante proporcional sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e dos funcionários.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.