
So richten Sie ein Captive Portal auf Starlink ein: Ein Leitfaden für abgelegene und maritime Standorte
Dieser Leitfaden beschreibt, wie Sie die native Starlink - Hardware umgehen und ein Cloud - verwaltetes Captive Portal mithilfe von Enterprise - Routing - Geräten integrieren. Sie erfahren, wie Sie die CGNAT - Einschränkung überwinden, eine VLAN - Segmentierung erzwingen, Bandbreitenbeschränkungen von Satelliten verwalten und die Einhaltung gesetzlicher Vorschriften gewährleisten.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Captive Portal Leitfaden →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
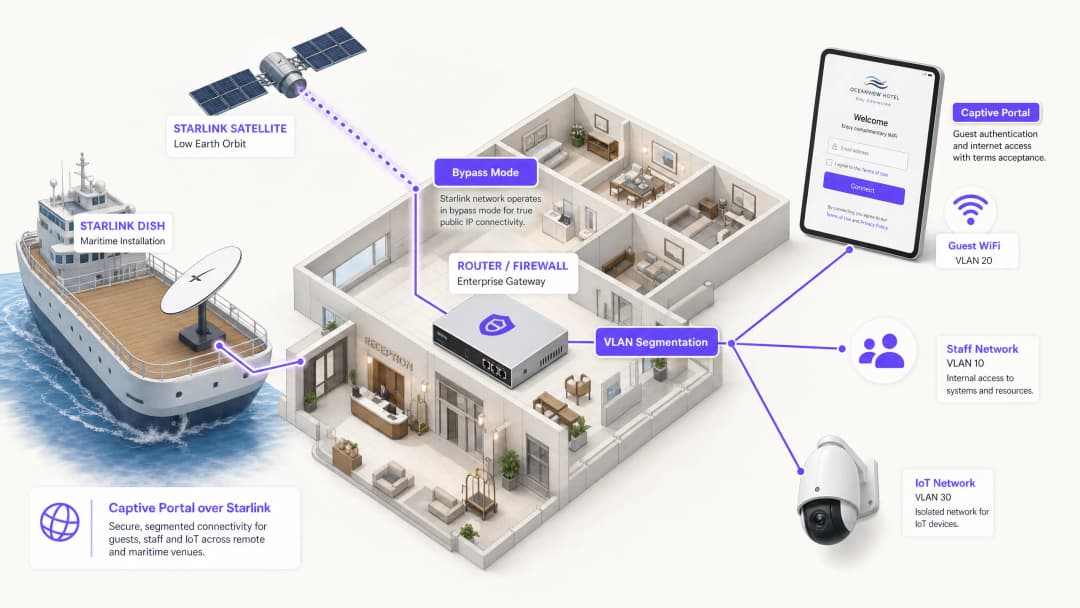
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
Executive Summary
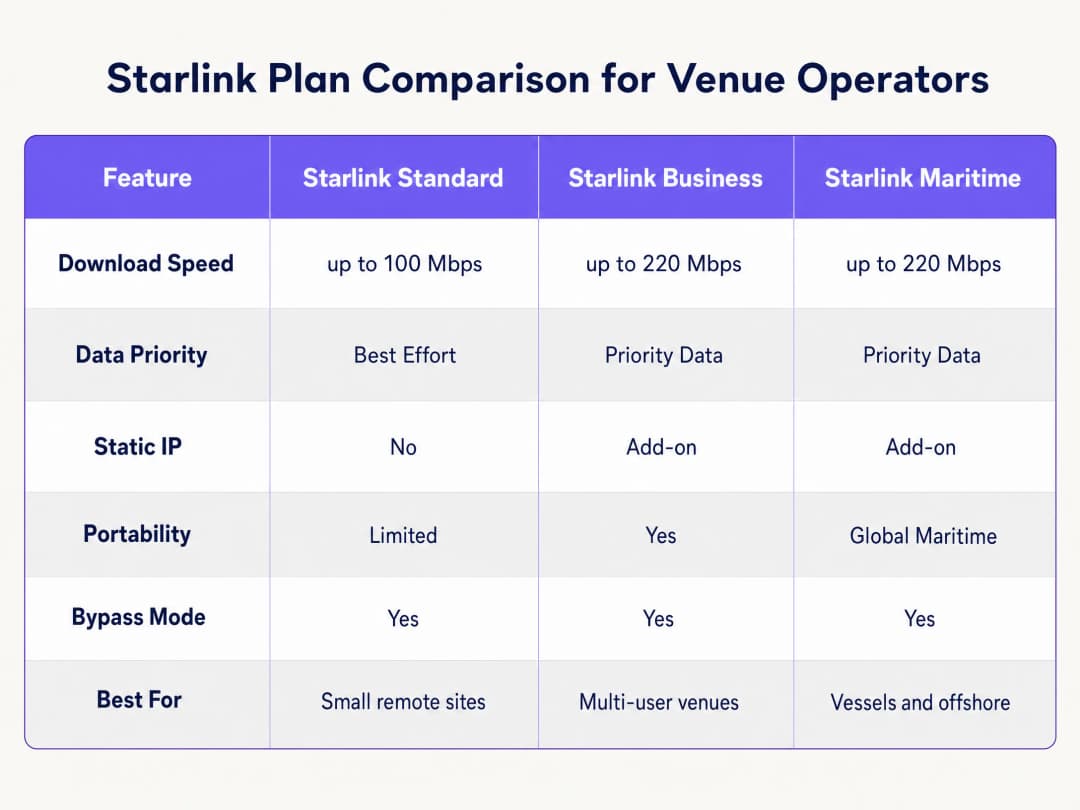
Starlink bietet eine Konnektivität von 220 Mbps an Orten, an denen Glasfaser nicht verfügbar ist, und verändert damit die Netzwerklandschaft für abgelegene und maritime Standorte grundlegend. Für öffentlich zugängliche Umgebungen reicht Konnektivität allein jedoch nicht aus. Wenn Sie Starlink für Gäste, Passagiere oder die Besatzung bereitstellen, müssen Sie Authentifizierung, Zugriffskontrolle, GDPR-konforme Einwilligungen und Bandbreitenmanagement implementieren. Der native Starlink-Router bietet keine dieser Funktionen.
Diese Anleitung erklärt im Detail, wie Sie die native Starlink-Hardware umgehen und ein in der Cloud verwaltetes Captive Portal mithilfe von Enterprise-Routing-Geräten integrieren. Sie erfahren, wie Sie die Einschränkungen von Carrier Grade NAT (CGNAT) überwinden, eine VLAN-Segmentierung implementieren, Satelliten-Bandbreitenbeschränkungen verwalten und die Einhaltung gesetzlicher Vorschriften sicherstellen.
Durch die Implementierung dieser Architektur verwandeln Standortbetreiber eine ungenutzte Internetleitung in ein sicheres, segmentiertes Netzwerk, das First-Party-Daten erfasst und die zentrale Unternehmensinfrastruktur schützt.
Technical Deep Dive
Die CGNAT-Einschränkung
Die größte technische Hürde bei der Bereitstellung eines Captive Portal auf Starlink ist Carrier Grade NAT (CGNAT). Die Standard-Starlink-Antenne stellt eine Verbindung zu einem proprietären Router her, der DHCP und NAT übernimmt. Standardmäßig liegt die Ihrem Gerät zugewiesene WAN-IP-Adresse im Bereich 100.64.0.0/10. Da es sich hierbei nicht um eine öffentliche IP-Adresse handelt, kann Ihr Router keine eingehenden Verbindungen aus dem Internet empfangen.
Standard-Captive Portal-Architekturen gehen oft davon aus, dass das Cloud-Portal auf Ihr Netzwerk zugreifen kann, um Benutzer zu authentifizieren oder Zugriffssteuerungslisten zu aktualisieren. Mit CGNAT schlagen eingehende Verbindungen fehl.
Um dies zu beheben, müssen Sie die Starlink-Antenne im Bypass-Modus (oft auch als Bridge-Modus bezeichnet) konfigurieren. Im Bypass-Modus werden die Funktionen des Starlink-Routers deaktiviert, und die Antenne leitet die CGNAT-Adresse direkt an den WAN-Port Ihres Enterprise-Routers weiter. Ihr Enterprise-Router übernimmt dann die vollständige Kontrolle über die Routing-Ebene.

Reverse-Tunnel-Architektur
Selbst wenn der Enterprise-Router den Datenverkehr abwickelt, bleibt die CGNAT-Einschränkung für eingehende Verbindungen bestehen. Die Lösung ist eine Reverse-Tunnel-Architektur. Ihr Router baut eine ausgehende Verbindung zum Cloud-Portal auf und hält diese kontinuierlich aufrecht. Der gesamte Authentifizierungsverkehr fließt über diesen aufgebauten Tunnel. Die Cloud-Infrastruktur muss niemals eine eingehende Verbindung initiieren.
Die Cloud-Overlay-Architektur von Purple bewältigt dies nativ. Sie müssen keine manuellen VPN-Tunnel konfigurieren. Wenn Ihre Bereitstellung eine statische IP für ältere On-Premises RADIUS-Server oder eine strikte IP-Zulassungsliste erfordert, bieten die Tarife von Starlink Business und Maritime eine statische IP als kostenpflichtiges Add-on.
Bandbreitenbeschränkungen und Traffic-Shaping
Satellitenbandbreite ist eine gemeinsam genutzte, endliche Ressource. Ein einzelner Nutzer, der ein 4K-Video streamt, kann kontinuierlich 25 Mbps verbrauchen. Auf einem Schiff mit 50 Passagieren, die sich eine Starlink-Verbindung mit 220 Mbps teilen, könnte ein einziger Nutzer 11 % der Gesamtkapazität beanspruchen.
Dies müssen Sie auf Ebene des Captive Portal und des Routers durch aggressives Traffic-Shaping lösen:
- Limits pro Gerät: Begrenzen Sie einzelne Gastgeräte auf 5 Mbps Download und 2 Mbps Upload.
- Fair-Use-Richtlinien: Setzen Sie tägliche Datenlimits durch (z. B. 2 GB pro 24 Stunden).
- Anwendungskontrolle: Priorisieren Sie Web-Browsing und Messaging-Protokolle gegenüber Videostreaming und Peer-to-Peer-Dateifreigabe.
- Abgestufter Zugang: Bieten Sie eine kostenlose Stufe für grundlegende Konnektivität und eine kostenpflichtige Premium-Stufe für Streaming an, um die WiFi-Infrastruktur von einer Kostenstelle in eine Einnahmequelle zu verwandeln.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Befolgen Sie diese Schritte, um ein sicheres Captive Portal auf Starlink mit Enterprise-Hardware bereitzustellen.
Schritt 1: Bypass-Modus aktivieren
- Installieren Sie die Starlink-Hardware und überprüfen Sie die Verbindung mit dem Original-Router.
- Öffnen Sie die mobile Anwendung von Starlink und navigieren Sie zu Settings.
- Wählen und bestätigen Sie Bypass Starlink WiFi router.
- Verbinden Sie den Starlink-Ethernet-Adapter mit dem WAN-Port Ihres Enterprise-Routers (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme oder Fortinet).
Hinweis: Wenn die Starlink-Antenne auf die Werkseinstellungen zurückgesetzt wird, wird der Bypass-Modus automatisch deaktiviert. Dokumentieren Sie dies in Ihrem Standort-Runbook und konfigurieren Sie einen Überwachungsalarm auf der WAN-Schnittstelle Ihres Routers.
Schritt 2: VLAN-Segmentierung konfigurieren
Sie müssen den Gast-Datenverkehr von Ihren geschäftskritischen Kernsystemen isolieren. Konfigurieren Sie mindestens drei VLANs auf Ihrem Core-Switch und Ihren Access Points:
- VLAN 10 (Mitarbeiter): Überträgt Kassensysteme, Backoffice-Anwendungen und Administrations-Datenverkehr.
- VLAN 20 (Gast): Reines Internet-Segment, das zum Captive Portal weiterleitet.
- VLAN 30 (IoT): Isoliertes Netzwerk für Kameras, intelligente Thermostate und Gebäudemanagementsysteme.
Konfigurieren Sie Firewall-Regeln, um jegliches Inter-VLAN-Routing zu blockieren. Ein Gastgerät auf VLAN 20 darf niemals in der Lage sein, ein Kassenterminal auf VLAN 10 anzupingen. Diese Segmentierung ist eine strikte Anforderung für die PCI-DSS-Compliance.
Schritt 3: Bereitstellung des Cloud Captive Portal
- Konfigurieren Sie Ihre Access Points so, dass sie die Gast-SSID auf VLAN 20 ausstrahlen.
- Stellen Sie die Authentifizierungsmethode auf externen RADIUS ein oder nutzen Sie die API-Integration des Herstellers.3. Weisen Sie den Authentifizierungsserver auf die Cloud-Infrastruktur von Purple hin.
- Konfigurieren Sie den Walled Garden (Allowlist), um den Datenverkehr zu den Domains von Purple zuzulassen, bevor die Authentifizierung abgeschlossen ist.
- Gestalten Sie die Splash-Page im Purple-Portal. Achten Sie darauf, dass das Branding zu Ihrem Veranstaltungsort passt und die Nutzungsbedingungen klar angezeigt werden.
Schritt 4: Testen Sie den Benutzerfluss
Testen Sie den Authentifizierungsfluss sowohl auf iOS- als auch auf Android-Geräten. Der Captive Network Assistant (CNA) von Apple und die Netzwerkprüfung von Android verhalten sich unterschiedlich. Überprüfen Sie, ob die Splash-Page innerhalb von 10 Sekunden geladen wird und das Gerät sofort nach der Authentifizierung Internetzugang erhält.
Best Practices
- HTTPS-Abfangung: Stellen Sie sicher, dass Ihr Router die HTTPS-Abfangung korrekt verarbeitet. Moderne Geräte verwenden standardmäßig HTTPS. Wenn der Router HTTPS-Anfragen nicht sauber umleiten kann, treten bei Gästen Zertifikatsfehler auf, bevor sie das Portal erreichen.
- Session Keepalive: Die LEO-Konstellation (Low Earth Orbit) von Starlink bietet Latenzzeiten von 20 bis 40 Millisekunden, während der Satellitenübergabe kann es jedoch zu kurzen Spitzen kommen. Stellen Sie das Session-Keepalive-Intervall Ihres Captive Portal auf maximal 60 Sekunden ein, um eine vorzeitige Trennung der Verbindung zu verhindern.
- Offline-Caching: Konfigurieren Sie Ihren Router so, dass er aktive Sitzungen lokal zwischenspeichert. Wenn die Starlink-Verbindung vorübergehend unterbrochen wird, bleiben bereits authentifizierte Gäste online, sobald die Verbindung wiederhergestellt ist, anstatt sich erneut anmelden zu müssen.
Fehlerbehebung und Risikominderung
| Fehlermodus | Ursache | Risikominderung |
|---|---|---|
| Captive Portal lädt nicht | Falsche Konfiguration des Walled Garden | Überprüfen Sie, ob alle erforderlichen Purple-Domains und CDN-Endpunkte zur Pre-Authentication-Allowlist auf dem Router hinzugefügt wurden. |
| Doppel-NAT-Fehler | Bypass-Modus ist deaktiviert | Überprüfen Sie die Starlink-App, um sicherzustellen, dass der Bypass-Modus aktiv ist. Netzschwankungen oder ein manueller Reset haben die Antenne möglicherweise auf die Standardeinstellungen zurückgesetzt. |
| Langsame Geschwindigkeiten für Gäste | Unbegrenzte Bandbreite | Richten Sie Bandbreitenbegrenzungen pro Gerät ein (z. B. 5 Mbps) und blockieren Sie Anwendungen mit hohem Bandbreitenbedarf wie BitTorrent auf der Firewall. |
| Fehler bei der Sicherheitsüberprüfung | Inter-VLAN-Routing ist aktiviert | Überprüfen Sie die Firewall-Regeln, um sicherzustellen, dass der Datenverkehr aus dem Gäste-VLAN nicht an das Mitarbeiter- oder Management-VLAN weitergeleitet werden kann. |
ROI und geschäftlicher Nutzen
Die Bereitstellung eines verwalteten Captive Portal auf Starlink verwandelt eine einfache Internetverbindung in einen messbaren Geschäftswert.
Für ein Kreuzfahrtschiff mit 120 Kabinen, das Starlink Maritime mit 220 Mbps nutzt, bringt ein ungesteuerter Zugang keinen geschäftlichen Ertrag. Durch den Einsatz von Cisco Meraki Access Points und dem Captive Portal von Purple kann der Betreiber Standard-Passagieren ein tägliches Limit von 2 GB zuweisen und gleichzeitig ein Premium-Paket mit 10 GB anbieten. Die daraus resultierenden WiFi-Einnahmen decken die Starlink-Abonnementkosten von über 250 USD pro Monat. Darüber hinaus erfasst das Portal vollständig rechtskonforme First-Party-E-Mail-Daten, was die Direktmarketing-Liste des Betreibers für zukünftige Reisen erweitert.In einer abgelegenen Hotelumgebung reduziert die Bereitstellung eines Portals mit strengen Bandbreitenrichtlinien die Beschwerden von Gästen über langsames WiFi um bis zu 60%, da verhindert wird, dass Vielnutzer die Satellitenverbindung monopolisieren.
Schlüsseldefinitionen
Bypass Mode
Eine Konfigurationseinstellung, die die DHCP - und NAT - Funktionen des nativen Starlink - Routers deaktiviert und die WAN - IP direkt an einen Drittanbieter - Enterprise - Router weiterleitet.
Erforderlich bei der Integration von Enterprise - Netzwerkgeräten in eine Starlink - Antenne, um doppeltes NAT und Routing - Konflikte zu vermeiden.
CGNAT (Carrier Grade NAT)
Eine von ISPs verwendete Methode zur gemeinsamen Nutzung einer einzigen öffentlichen IP - Adresse durch mehrere Kunden. Der Router des Kunden erhält eine private IP - Adresse (normalerweise 100.64.0.0/10).
Starlink verwendet standardmäßig CGNAT, was eingehende Verbindungen aus dem Internet verhindert und Reverse - Tunnel - Architekturen für das Cloud - Management erfordert.
VLAN (Virtual Local Area Network)
Ein logisches Subnetzwerk, das eine Gruppe von Geräten aus verschiedenen physischen LANs zusammenfasst.
Wird verwendet, um den WiFi - Datenverkehr von Gästen von Mitarbeiter - und IoT - Netzwerken zu isolieren, um Sicherheit und Compliance zu gewährleisten.
Captive Portal
Eine Webseite, die ein Benutzer eines öffentlichen Netzwerks ansehen und mit der er interagieren muss, bevor ihm Zugriff gewährt wird.
Wird verwendet, um Nutzungsbedingungen durchzusetzen, Marketingdaten zu erfassen und Benutzer in Gäste - WiFi - Netzwerken zu authentifizieren.
Walled Garden
Eine begrenzte Umgebung, die den Zugriff des Benutzers auf Webinhalte und - dienste kontrolliert, bevor er sich vollständig authentifiziert hat.
Erforderlich, damit Gastgeräte das Cloud - Captive - Portal und die Authentifizierungsserver erreichen können, bevor ihnen der vollständige Internetzugang gewährt wird.
RADIUS
Ein Netzwerkprotokoll, das eine zentrale Authentifizierungs-, Autorisierungs- und Abrechnungsverwaltung für Benutzer bereitstellt, die sich mit einem Netzwerkdienst verbinden und diesen nutzen.
Das zugrunde liegende Protokoll, das von Enterprise Access Points verwendet wird, um mit dem Cloud - Captive - Portal zu kommunizieren, um Benutzeranmeldedaten zu überprüfen.
Traffic Shaping
Die Steuerung und Priorisierung des Netzwerkverkehrs, um die Auswirkungen von Vielnutzern oder latenzempfindlichen Anwendungen zu reduzieren.
Unverzichtbar in Starlink - Netzwerken, um das Surfen im Web gegenüber Aktivitäten mit hoher Bandbreite wie Videostreaming zu priorisieren.
First - Party - Daten
Informationen, die ein Unternehmen direkt von seinen Kunden sammelt und selbst besitzt.
Erfasst über den Captive Portal-Anmeldeprozess (z. B. E-Mail-Adressen) und verwendet für Direktmarketing und Loyalitätskampagnen.
Ausgearbeitete Beispiele
Ein Kreuzfahrtschiff mit 120 Kabinen, das Starlink Maritime mit 220 Mbps nutzt, muss Passagier - WiFi bereitstellen, ohne den Schiffsbetrieb zu beeinträchtigen. Es wird ein Mechanismus benötigt, um die Verbindung zu monetarisieren und Marketingdaten zu erfassen.
Der Betreiber installiert Cisco Meraki Access Points auf dem gesamten Schiff mit drei strikten VLANs: Besatzung, Passagiere und Schiffssysteme. Das Captive Portal von Purple übernimmt die Passagierauthentifizierung per E - Mail oder über eine mit dem PMS integrierte Kabinenabfrage. Jeder Passagier erhält ein tägliches Kontingent von 2 GB. Premium - Passagiere können ein Kontingent von 10 GB erwerben. Das Portal erfasst First - Party - E - Mail - Daten für das Marketing nach der Reise.
Ein abgelegenes Hotel in den Highlands ohne Glasfaserinfrastruktur nutzt Starlink Business mit 150 Mbps. Gäste beschweren sich abends häufig über langsame Geschwindigkeiten, und das Hotel hat keine Übersicht darüber, wer das Netzwerk nutzt.
Das Hotel installiert HPE Aruba Access Points im Hauptgebäude und in den Nebengebäuden. Es konfiguriert die Starlink - Antenne im Bypass Mode und verbindet sie mit einem Aruba Gateway. Gäste authentifizieren sich per E - Mail über das Portal von Purple. Das Hotel erzwingt eine strikte Bandbreitenbegrenzung von 5 Mbps pro Gerät und nutzt die Analysen von Purple, um die Hauptnutzungszeiten zu überwachen.
Übungsfragen
Q1. Ein abgelegenes Minencamp hat Starlink Business bereitgestellt. Es wurde eine Cisco Meraki MX Firewall an den Starlink-Router angeschlossen. Gäste können sich mit dem WiFi verbinden, aber die Captive Portal-Seite läuft in ein Timeout und lädt nicht. Was ist die wahrscheinlichste Ursache?
Hinweis: Überlegen Sie, wie die Starlink-Hardware standardmäßig das Routing handhabt und was die Meraki-Firewall benötigt, um den Datenverkehr effektiv zu verwalten.
Musterlösung anzeigen
Die Starlink-Antenne wurde nicht in den Bypass Mode versetzt. Infolgedessen leidet das Netzwerk unter doppeltem NAT (sowohl der Starlink-Router als auch die Meraki-Firewall versuchen, eine Network Address Translation durchzuführen). Der Administrator muss die Starlink-App verwenden, um den Bypass Mode zu aktivieren, damit die Meraki-Firewall die CGNAT-IP direkt empfangen und das Routing sowie das Abfangen für das Captive Portal verwalten kann.
Q2. Sie stellen ein Captive Portal für ein Hotel über Starlink bereit. Sie haben den Bypass Mode und eine VLAN-Segmentierung konfiguriert. Beim Testen stellen Sie fest, dass Apple-Geräte den Benutzer sofort zur Anmeldung auffordern, einige Android-Geräte jedoch einen Zertifikatsfehler anzeigen, wenn der Benutzer versucht, vor der Authentifizierung eine sichere Website aufzurufen. Wie lösen Sie das?
Hinweis: Denken Sie daran, wie moderne Browser erste Verbindungsanfragen handhaben und was der Router tun muss, um diese sauber abzufangen.
Musterlösung anzeigen
Der Enterprise-Router ist nicht so konfiguriert, dass er das HTTPS-Abfangen für die Captive Portal-Weiterleitung korrekt handhabt. Moderne Browser nutzen standardmäßig HTTPS. Wenn der Benutzer versucht, vor der Authentifizierung eine HTTPS-Seite aufzurufen, fängt der Router den Datenverkehr ab und präsentiert sein eigenes Zertifikat, das der Browser als ungültig ablehnt. Sie müssen sicherstellen, dass die Captive Portal-Einstellungen des Routers so konfiguriert sind, dass sie ein gültiges SSL-Zertifikat für die Weiterleitung verwenden, oder sich auf die Netzwerk-Probes auf Betriebssystemebene verlassen (wie Apples CNA), die HTTP-Endpunkte nutzen, um das Portal automatisch auszulösen.
Q3. Ein Schifffahrtsunternehmen beklagt, dass seine Starlink Maritime-Verbindung (220 Mbps) jeden Abend unbrauchbar wird. Es stellt derzeit ein offenes, passwortfreies Gästenetzwerk bereit. Welche drei spezifischen Konfigurationen sollten Sie auf dem Enterprise-Router und dem Captive Portal implementieren, um dies zu beheben?
Hinweis: Konzentrieren Sie sich darauf zu kontrollieren, wie viele Daten einzelne Benutzer verbrauchen können, und kritische Datenverkehrsarten zu priorisieren.
Musterlösung anzeigen
- Implementieren Sie ein Captive Portal, das eine Authentifizierung erfordert, um einzelne Benutzer zu verfolgen und zu verwalten. 2. Setzen Sie Bandbreitenbegrenzungen pro Gerät durch (z. B. 5 Mbps Downstream / 2 Mbps Upstream), um zu verhindern, dass ein einzelner Benutzer die Verbindung monopolisiert. 3. Wenden Sie Traffic-Shaping-Regeln auf der Firewall an, um das Surfen im Web und Messaging-Protokolle zu priorisieren, während Anwendungen mit hoher Bandbreite wie Videostreaming und P2P-Dateifreigabe gedrosselt oder blockiert werden.
Häufig gestellte Fragen
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
Weiterlesen in dieser Reihe
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlerbehebung
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einem Live-System vorzunehmen.
Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.