
Come configurare un Captive Portal su Starlink: Guida per sedi remote e marittime
Questa guida spiega nel dettaglio come escludere l'hardware nativo di Starlink e integrare un captive portal gestito in cloud utilizzando apparecchiature di routing enterprise. Imparerete a superare il limite del CGNAT, applicare la segmentazione VLAN, gestire i vincoli di banda satellitare e garantire la conformità normativa.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Captive Portal →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
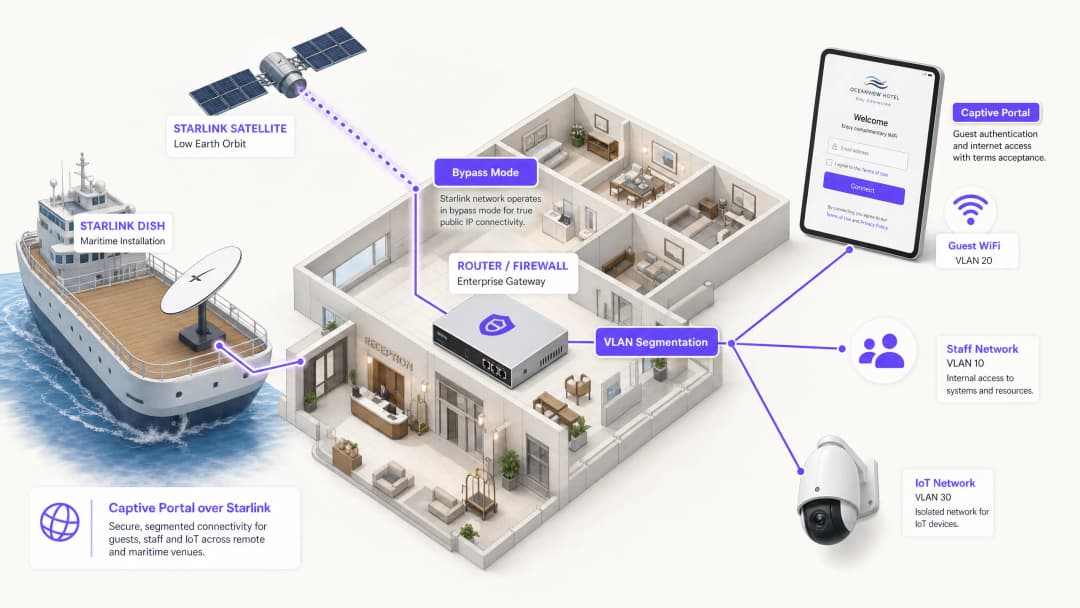
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
Sintesi Esecutiva
Starlink fornisce una connettività a 220 Mbps in località non raggiunte dalla fibra, trasformando completamente il panorama del networking per le strutture remote e marittime. Tuttavia, per gli ambienti aperti al pubblico, la sola connettività non è sufficiente. Quando si distribuisce Starlink per ospiti, passeggeri o equipaggio, è necessario implementare l'autenticazione, il controllo degli accessi, il consenso conforme al GDPR e la gestione della larghezza di banda. Il router Starlink nativo non fornisce nessuna di queste funzionalità.
Questa guida spiega in dettaglio come escludere l'hardware Starlink nativo e integrare un Captive Portal gestito in cloud utilizzando apparecchiature di routing aziendali. Imparerete come superare i limiti del Carrier Grade NAT (CGNAT), implementare la segmentazione VLAN, gestire i vincoli di larghezza di banda satellitare e garantire la conformità normativa.
Implementando questa architettura, i gestori delle strutture trasformano una linea internet non gestita in una rete sicura e segmentata che acquisisce dati di prima parte e protegge l'infrastruttura aziendale principale.
Approfondimento Tecnico
Il Vincolo del CGNAT
Il principale ostacolo tecnico durante la distribuzione di un Captive Portal su Starlink è il Carrier Grade NAT (CGNAT). L'antenna Starlink standard si connette a un router proprietario che gestisce DHCP e NAT. Per impostazione predefinita, l'indirizzo IP WAN assegnato alle apparecchiature rientra nell'intervallo 100.64.0.0/10. Poiché non si tratta di un indirizzo IP pubblico, il router non può ricevere connessioni in entrata da internet.
Le architetture standard di Captive Portal spesso presuppongono che il portale cloud possa comunicare a ritroso con la rete per autenticare gli utenti o aggiornare gli elenchi di controllo degli accessi. Con il CGNAT, le connessioni in entrata falliscono.
Per risolvere questo problema, è necessario configurare l'antenna Starlink in Bypass Mode (spesso definita modalità bridge). In Bypass Mode, le funzioni del router Starlink vengono disabilitate e l'antenna invia l'indirizzo CGNAT direttamente alla porta WAN del router aziendale. Il router aziendale assume quindi il controllo completo del livello di routing.

Architettura a Tunnel Inverso
Anche con il router aziendale che gestisce il traffico, rimane la restrizione in entrata del CGNAT. La soluzione è un'architettura a tunnel inverso. Il router stabilisce una connessione in uscita verso il portale cloud e la mantiene costantemente attiva. Tutto il traffico di autenticazione scorre attraverso questo tunnel stabilito. L'infrastruttura cloud non ha mai bisogno di avviare una connessione in entrata.
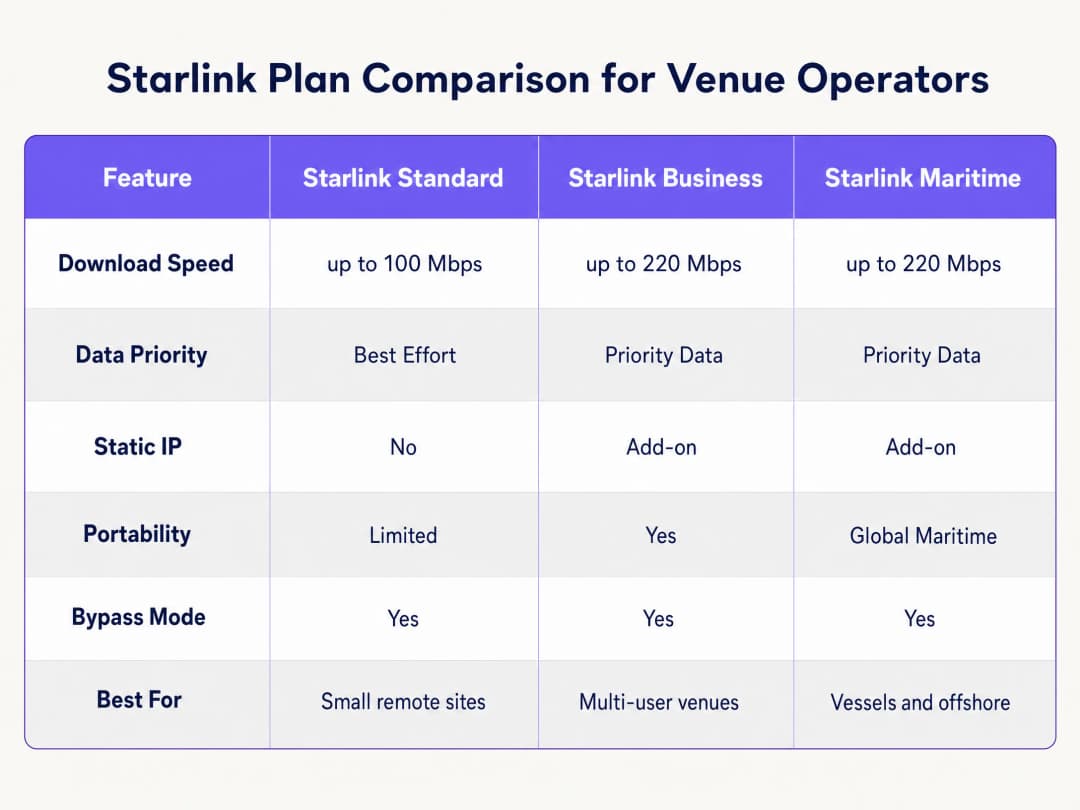
L'architettura overlay cloud di Purple gestisce questo aspetto in modo nativo. Non è necessario configurare manualmente i tunnel VPN. Se la vostra implementazione richiede un IP statico per server RADIUS legacy on-premises o una rigida lista di IP consentiti, i piani Starlink Business e Maritime forniscono un IP statico come componente aggiuntivo a pagamento.
Vincoli di Banda e Traffic Shaping
La larghezza di banda satellitare è una risorsa condivisa e limitata. Un singolo utente che riproduce video in streaming in 4K può consumare costantemente 25 Mbps. Su un'imbarcazione con 50 passeggeri che condividono una connessione Starlink da 220 Mbps, un solo utente potrebbe consumare l'11% della capacità totale.
È necessario affrontare questo problema a livello di Captive Portal e di router attraverso un traffic shaping aggressivo:
- Limiti per dispositivo: limitare i singoli dispositivi degli ospiti a 5 Mbps in download e 2 Mbps in upload.
- Politiche di utilizzo corretto: applicare soglie di traffico dati giornaliere (ad esempio, 2GB ogni 24 ore).
- Controllo delle applicazioni: dare la priorità alla navigazione web e ai protocolli di messaggistica rispetto allo streaming video e alla condivisione di file peer-to-peer.
- Accesso a più livelli: fornire un livello gratuito per la connettività di base e un livello premium a pagamento per lo streaming, trasformando l'infrastruttura WiFi da centro di costo a fonte di ricavo.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione
Seguire questi passaggi per distribuire un Captive Portal sicuro su Starlink utilizzando hardware aziendale.
Passaggio 1: Abilitare la Modalità Bypass
- Installare l'hardware Starlink e verificare la connettività utilizzando il router originale.
- Aprire l'applicazione mobile Starlink e accedere a Settings.
- Selezionare e confermare Bypass Starlink WiFi router.
- Collegare lo Starlink Ethernet Adapter alla porta WAN del router aziendale (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme o Fortinet).
Nota: Se l'antenna Starlink viene sottoposta a un ripristino delle impostazioni di fabbrica, la modalità Bypass viene disattivata automaticamente. Documentare questo aspetto nel manuale operativo del sito e configurare un avviso di monitoraggio sull'interfaccia WAN del router.
Passaggio 2: Configurare la Segmentazione VLAN
È necessario isolare il traffico degli ospiti dai sistemi aziendali principali. Configurare almeno tre VLAN sullo switch principale e sugli access point:
- VLAN 10 (Personale): gestisce i sistemi POS, le applicazioni di back-office e il traffico di gestione.
- VLAN 20 (Ospiti): segmento dedicato solo a Internet che reindirizza al Captive Portal.
- VLAN 30 (IoT): rete isolata per telecamere, termostati intelligenti e sistemi di gestione dell'edificio.
Configurare le regole del firewall per bloccare tutto il routing inter-VLAN. Un dispositivo ospite sulla VLAN 20 non deve mai essere in grado di eseguire il ping di un terminale POS sulla VLAN 10. Questa segmentazione è un requisito fondamentale per la conformità PCI-DSS.
Passaggio 3: Distribuire il Captive Portal Cloud
- Configurare gli access point per trasmettere l'SSID ospite sulla VLAN 20.
- Impostare il metodo di autenticazione su RADIUS esterno o utilizzare l'integrazione API del fornitore.
- Puntare il server di autenticazione all'infrastruttura cloud di Purple.
- Configurare il walled garden (allowlist) per consentire il traffico verso i domini di Purple prima che l'autenticazione sia completata.
- Progettare la splash page nel portale Purple, assicurando che il branding sia in linea con la tua location e che i termini di servizio siano visualizzati chiaramente.
Passaggio 4: Testare il flusso utente
Testare il flusso di autenticazione su dispositivi iOS e Android. Il Captive Network Assistant (CNA) di Apple e la sonda di rete di Android si comportano in modo diverso. Verificare che la splash page si carichi entro 10 secondi e che il dispositivo ottenga l'accesso a Internet subito dopo l'autenticazione.
Best Practice
- Intercettazione HTTPS: Assicurarsi che il router gestisca correttamente l'intercettazione HTTPS. I dispositivi moderni utilizzano HTTPS per impostazione predefinita. Se il router non è in grado di reindirizzare le richieste HTTPS in modo pulito, gli ospiti riscontreranno errori di certificato prima di raggiungere il portale.
- Keepalive di sessione: La costellazione in orbita terrestre bassa (LEO) di Starlink offre latenze comprese tra 20 e 40 millisecondi, ma si verificano brevi picchi durante i passaggi di consegna dei satelliti. Impostare l'intervallo di keepalive di sessione del Captive Portal a 60 secondi o meno per evitare disconnessioni premature.
- Caching offline: Configurare il router per memorizzare nella cache locale le sessioni attive. Se la connessione Starlink si interrompe temporaneamente, gli ospiti già autenticati rimarranno online al ripristino della connettività, invece di essere costretti a effettuare nuovamente l'accesso.
Risoluzione dei problemi e mitigazione dei rischi
| Modalità di guasto | Causa principale | Mitigazione |
|---|---|---|
| Il Captive Portal non si carica | Configurazione del walled garden errata | Verificare che tutti i domini Purple richiesti e gli endpoint CDN siano aggiunti alla allowlist di pre-autenticazione sul router. |
| Errori di doppio NAT | Bypass Mode è disattivata | Controllare l'app Starlink per confermare che la Bypass Mode sia attiva. Fluttuazioni di corrente o ripristini manuali potrebbero aver riportato l'antenna alle impostazioni predefinite. |
| Velocità degli ospiti ridotta | Banda illimitata | Applicare limiti di larghezza di banda per dispositivo (ad es. 5 Mbps) e bloccare le applicazioni ad alta intensità di banda come BitTorrent sul firewall. |
| Fallimento dell'audit di sicurezza | Il routing inter-VLAN è abilitato | Controllare le regole del firewall per garantire che il traffico proveniente dalla VLAN ospiti non possa essere instradato verso la VLAN del personale o di gestione. |
ROI e impatto aziendale
La distribuzione di un Captive Portal gestito su Starlink trasforma una semplice connessione Internet in una risorsa aziendale misurabile.
Per una nave da crociera con 120 cabine che utilizza Starlink Maritime a 220 Mbps, l'accesso non gestito produce un ritorno economico pari a zero. Distribuendo gli access point Cisco Meraki e il Captive Portal di Purple, l'operatore può imporre una quota giornaliera di 2 GB per i passeggeri standard, vendendo al contempo un livello premium da 10 GB. Le entrate WiFi risultanti coprono il costo dell'abbonamento mensile Starlink superiore a 250 $. Inoltre, il portale acquisisce dati e-mail di prima parte completamente conformi, ampliando l'elenco di marketing diretto dell'operatore per i viaggi futuri.
In un ambiente alberghiero remoto, l'implementazione di un portale con policy rigorose sulla larghezza di banda riduce i reclami degli ospiti relativi a una WiFi lenta fino al 60%, in quanto si impedisce agli utenti con un consumo elevato di monopolizzare il collegamento satellitare.
Definizioni chiave
Bypass Mode
Un'impostazione di configurazione che disabilita le funzioni DHCP e NAT del router Starlink nativo, passando l'indirizzo IP WAN direttamente a un router enterprise di terze parti.
Necessario quando si integrano apparecchiature di rete enterprise con un'antenna Starlink per evitare il doppio NAT e conflitti di routing.
CGNAT (Carrier Grade NAT)
Un metodo utilizzato dagli ISP per condividere un singolo indirizzo IP pubblico tra più clienti. Il router del cliente riceve un indirizzo IP privato (in genere 100.64.0.0/10).
Starlink utilizza il CGNAT per impostazione predefinita, il che impedisce le connessioni in entrata da internet e richiede architetture a tunnel inverso per la gestione in cloud.
VLAN (Virtual Local Area Network)
Una sottorete logica che raggruppa una serie di dispositivi provenienti da diverse LAN fisiche.
Utilizzata per isolare il traffico WiFi degli ospiti dalle reti del personale e dell'IoT, garantendo sicurezza e conformità.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che gli venga concesso l'accesso.
Utilizzato per far rispettare i termini di servizio, raccogliere dati di marketing e autenticare gli utenti sulle reti WiFi per gli ospiti.
Walled Garden
Un ambiente limitato che controlla l'accesso dell'utente a contenuti e servizi web prima che si sia autenticato completamente.
Necessario per consentire ai dispositivi degli ospiti di raggiungere il captive portal in cloud e i server di autenticazione prima che venga concesso loro l'accesso completo a internet.
RADIUS
Un protocollo di rete che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (Authentication, Authorisation, and Accounting) per gli utenti che si connettono e utilizzano un servizio di rete.
Il protocollo sottostante utilizzato dagli access point enterprise per comunicare con il captive portal in cloud per verificare le credenziali dell'utente.
Traffic Shaping
La manipolazione e la prioritizzazione del traffico di rete per ridurre l'impatto degli utenti che consumano molta banda o delle applicazioni sensibili alla latenza.
Essenziale sulle reti Starlink per dare priorità alla navigazione web rispetto ad attività ad alta intensità di banda come lo streaming video.
Dati di prima parte
Informazioni che un'azienda raccoglie direttamente dai propri clienti e di cui è proprietaria.
Raccolti tramite la procedura di login del captive portal (ad es. indirizzi email) e utilizzati per campagne di direct marketing e fidelizzazione.
Esempi pratici
Una nave da crociera con 120 cabine che utilizza Starlink Maritime a 220 Mbps deve fornire il WiFi ai passeggeri senza compromettere le operazioni di bordo. È necessario un meccanismo per monetizzare la connessione e raccogliere dati di marketing.
L'operatore distribuisce access point Cisco Meraki su tutta la nave impostando tre VLAN rigorose: equipaggio, passeggeri e sistemi di bordo. Il captive portal di Purple gestisce l'autenticazione dei passeggeri tramite email o ricerca del numero di cabina integrata con il PMS. Ogni passeggero riceve una franchigia giornaliera di 2GB. I passeggeri di livello Premium possono acquistare una quota di 10GB. Il portale raccoglie i dati email di prima parte per campagne di marketing post-viaggio.
Un hotel in una posizione remota delle Highlands, privo di infrastruttura in fibra, utilizza Starlink Business a 150 Mbps. Gli ospiti si lamentano spesso della lentezza della connessione durante la sera e l'hotel non ha visibilità su chi stia utilizzando la rete.
L'hotel distribuisce access point HPE Aruba nell'edificio principale e nelle strutture esterne. Configura l'antenna Starlink in Bypass Mode e la collega a un gateway Aruba. Gli ospiti si autenticano via email sul portale di Purple. L'hotel applica un limite di banda rigoroso di 5 Mbps per dispositivo e utilizza la sezione analytics di Purple per monitorare i picchi di utilizzo.
Domande di esercitazione
Q1. Un campo minerario remoto ha distribuito Starlink Business. Ha collegato un firewall Cisco Meraki MX al router Starlink. Gli ospiti possono connettersi al WiFi, ma la pagina del captive portal va in timeout e non si carica. Qual è la causa più probabile?
Suggerimento: Considera come l'hardware Starlink gestisce il routing per impostazione predefinita e cosa richiede il firewall Meraki per gestire il traffico in modo efficace.
Visualizza risposta modello
La parabola Starlink non è stata impostata in Bypass Mode. Di conseguenza, la rete soffre di un doppio NAT (sia il router Starlink sia il firewall Meraki stanno tentando di eseguire il Network Address Translation). L'amministratore deve utilizzare l'app Starlink per abilitare il Bypass Mode, consentendo al firewall Meraki di ricevere direttamente l'IP CGNAT e di gestire il routing e l'intercettazione del captive portal.
Q2. Stai distribuendo un captive portal per un hotel utilizzando Starlink. Hai configurato il Bypass Mode e la segmentazione VLAN. Durante i test, noti che i dispositivi Apple richiedono immediatamente all'utente di accedere, ma alcuni dispositivi Android mostrano un errore di certificato quando l'utente tenta di navigare su un sito web sicuro prima di autenticarsi. Come si risolve questo problema?
Suggerimento: Pensa a come i browser moderni gestiscono le richieste di connessione iniziali e a cosa deve fare il router per intercettarle in modo pulito.
Visualizza risposta modello
Il router aziendale non è configurato per gestire correttamente l'intercettazione HTTPS per il reindirizzamento al captive portal. I browser moderni utilizzano HTTPS per impostazione predefinita. Quando l'utente tenta di visitare un sito HTTPS prima di autenticarsi, il router intercetta il traffico e presenta il proprio certificato, che il browser rifiuta come non valido. È necessario assicurarsi che le impostazioni del captive portal del router siano configurate per utilizzare un certificato SSL valido per il reindirizzamento, oppure affidarsi ai controlli di rete a livello di sistema operativo (come il CNA di Apple) che utilizzano endpoint HTTP per attivare automaticamente il portale.
Q3. Un operatore marittimo lamenta che la sua connessione Starlink Maritime (220 Mbps) diventa inutilizzabile ogni sera. Attualmente fornisce una rete ospiti aperta e senza password. Quali tre configurazioni specifiche dovresti implementare sul router aziendale e sul captive portal per risolvere questo problema?
Suggerimento: Concentrati sul controllo della quantità di dati che i singoli utenti possono consumare e sulla priorità dei tipi di traffico critici.
Visualizza risposta modello
- Implementare un captive portal che richieda l'autenticazione per tracciare e gestire i singoli utenti. 2. Applicare limiti di larghezza di banda per dispositivo (ad es. 5 Mbps in download / 2 Mbps in upload) per evitare che un singolo utente monopolizzi la connessione. 3. Applicare regole di traffic shaping sul firewall per dare la priorità alla navigazione web e ai protocolli di messaggistica, limitando o bloccando al contempo le applicazioni ad alta larghezza di banda come lo streaming video e la condivisione di file P2P.
Domande frequenti
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
Continua a leggere questa serie
Ubiquiti UniFi guest portal non reindirizza: cause e soluzioni
Questa guida isola un errore di reindirizzamento del portale ospiti UniFi analizzando in sequenza lo stato dell'ospite, il reindirizzamento, il percorso di pre-autorizzazione e l'autorizzazione del controller. Fornisce ai team IT locali un metodo collaudato per risolvere i dubbi tra rete ospiti e Hotspot, i passaggi ai portali esterni, i requisiti correnti degli account UniFi OS e i test di isolamento DNS.
Cisco Meraki splash page non funzionante: un diagramma di flusso per la risoluzione dei problemi
Questa guida pratica per il secondo giorno isola il punto in cui un flusso di splash Cisco Meraki ha fallito: autorizzazione del client, avvio del redirect HTTP, raggiungibilità del walled garden o sign-on RADIUS. Fornisce ai team IT delle sedi un percorso di prove controllato per ripristinare il WiFi per gli ospiti senza apportare modifiche estese a un'infrastruttura attiva.
Guida alla configurazione del WiFi ospiti aziendale: segmentazione VLAN, sicurezza e Captive Portals
Questa guida tecnica mostra ai team IT come configurare il WiFi ospiti come servizio di accesso internet controllato, utilizzando la segmentazione VLAN, le policy del firewall e un Captive Portal. Spiega inoltre come i moduli di registrazione e i controlli di onboarding di Purple supportino un'esperienza per i visitatori proporzionata senza indebolire il perimetro che circonda il personale, i pagamenti e i sistemi operativi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.