
Comment configurer un Captive Portal sur Starlink : un guide pour les sites isolés et maritimes
Ce guide explique en détail comment contourner le matériel Starlink d'origine et intégrer un Captive Portal géré dans le cloud à l'aide d'équipements de routage d'entreprise. Vous découvrirez comment surmonter la limitation du CGNAT, imposer la segmentation VLAN, gérer les contraintes de bande passante par satellite et garantir la conformité réglementaire.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du Captive Portal →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
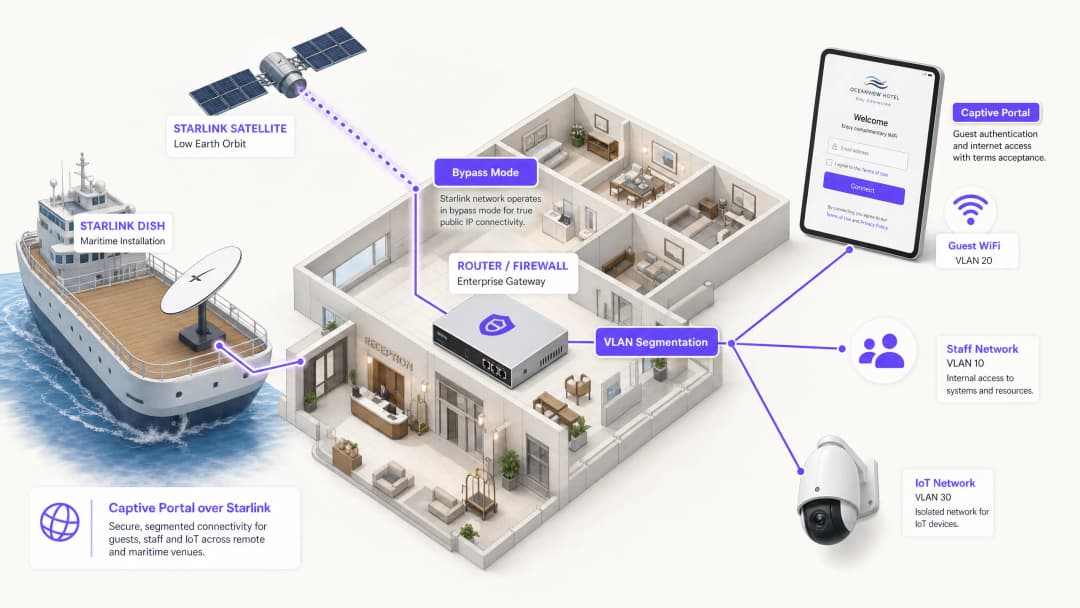
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
Résumé exécutif
Starlink offre une connectivité de 220 Mbps dans des endroits inaccessibles par la fibre, transformant complètement le paysage réseau des sites isolés et maritimes. Cependant, pour les environnements ouverts au public, la simple connectivité ne suffit pas. Lorsque vous déployez Starlink pour vos invités, passagers ou équipages, vous devez mettre en place une authentification, un contrôle d'accès, un recueil de consentement conforme au GDPR et une gestion de la bande passante. Le routeur natif Starlink ne propose aucune de ces fonctionnalités.
Ce guide explique en détail comment contourner le matériel natif Starlink et intégrer un Captive Portal géré dans le cloud à l'aide d'équipements de routage d'entreprise. Vous découvrirez comment surmonter les limites du Carrier Grade NAT (CGNAT), implémenter la segmentation VLAN, gérer les contraintes de bande passante des satellites et garantir la conformité réglementaire.
En déployant cette architecture, les gestionnaires de sites transforment un accès internet non géré en un réseau sécurisé et segmenté qui collecte des données de première main tout en protégeant l'infrastructure informatique principale.
Analyse technique approfondie
La contrainte du CGNAT
Le principal obstacle technique lors du déploiement d'un Captive Portal sur Starlink est le Carrier Grade NAT (CGNAT). L'antenne Starlink standard se connecte à un routeur propriétaire qui gère le DHCP et le NAT. Par défaut, l'adresse IP WAN attribuée à votre équipement se situe dans la plage 100.64.0.0/10. Comme il ne s'agit pas d'une adresse IP publique, votre routeur ne peut pas recevoir de connexions entrantes depuis internet.
Les architectures classiques de Captive Portal supposent souvent que le portail cloud peut interagir directement avec votre réseau pour authentifier les utilisateurs ou mettre à jour les listes de contrôle d'accès. Avec le CGNAT, ces connexions entrantes échouent.
Pour résoudre ce problème, vous devez configurer l'antenne Starlink en Mode Bypass (souvent appelé mode pont). Dans ce mode, les fonctions du routeur Starlink sont désactivées et l'antenne transmet directement l'adresse CGNAT au port WAN de votre routeur d'entreprise. Votre routeur d'entreprise prend alors le contrôle total de la couche de routage.

Architecture de tunnel inversé
Même lorsque le routeur d'entreprise gère le trafic, la restriction des connexions entrantes liée au CGNAT persiste. La solution consiste à utiliser une architecture de tunnel inversé. Votre routeur établit une connexion sortante permanente vers le portail cloud. Tout le trafic d'authentification transite par ce tunnel déjà établi. L'infrastructure cloud n'a ainsi jamais besoin d'initier une connexion entrante.
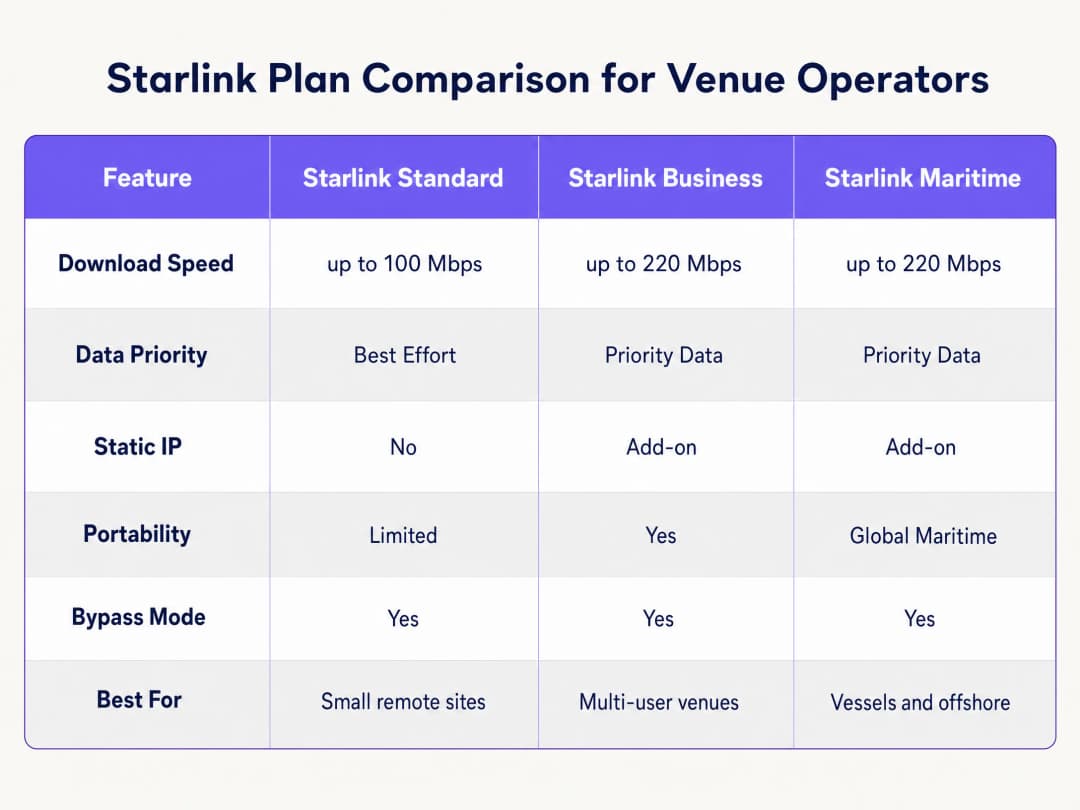
L'architecture cloud overlay de Purple gère cela de manière native. Vous n'avez pas besoin de configurer des tunnels VPN manuels. Si votre déploiement exige une IP statique pour des serveurs RADIUS existants sur site ou un filtrage strict par liste d'autorisation d'IP, les abonnements Starlink Business et Maritime proposent une IP statique en option payante.
Contraintes de bande passante et régulation du trafic
La bande passante par satellite est une ressource partagée et limitée. Un seul utilisateur lisant une vidéo en 4K peut consommer en continu 25 Mbps. À bord d'un navire avec 50 passagers se partageant une connexion Starlink de 220 Mbps, un seul utilisateur pourrait consommer 11 % de la capacité totale.
Vous devez traiter ce problème au niveau du Captive Portal et du routeur grâce à une régulation stricte du trafic :
- Limites par appareil : Restreignez les appareils des invités à 5 Mbps en téléchargement et 2 Mbps en téléversement.
- Politiques d'usage équitable : Imposez des quotas de données quotidiens (par exemple, 2 Go par 24 heures).
- Contrôle des applications : Donnez la priorité à la navigation web et aux protocoles de messagerie par rapport au streaming vidéo et au partage de fichiers en pair à pair.
- Accès segmenté : Proposez un accès gratuit pour la connectivité de base et un accès premium payant pour le streaming, transformant ainsi l'infrastructure WiFi d'un centre de coûts en une source de revenus.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Suivez ces étapes pour déployer un Captive Portal sécurisé sur Starlink à l'aide d'équipements d'entreprise.
Étape 1 : Activer le mode Bypass
- Installez le matériel Starlink et vérifiez la connectivité à l'aide du routeur d'origine.
- Ouvrez l'application mobile Starlink et accédez à Settings.
- Sélectionnez et confirmez Bypass Starlink WiFi router.
- Connectez l'adaptateur Ethernet Starlink au port WAN de votre routeur d'entreprise (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme ou Fortinet).
Remarque : Si l'antenne Starlink subit une réinitialisation d'usine, le mode Bypass est automatiquement désactivé. Documentez cela dans votre carnet de route du site et configurez une alerte de surveillance sur l'interface WAN de votre routeur.
Étape 2 : Configurer la segmentation VLAN
Vous devez isoler le trafic des invités de vos systèmes d'entreprise principaux. Configurez au moins trois VLAN sur votre commutateur principal et vos points d'accès :
- VLAN 10 (Personnel) : Transporte les systèmes de caisse, les applications de back-office et le trafic de gestion.
- VLAN 20 (Invité) : Segment uniquement Internet qui redirige vers le Captive Portal.
- VLAN 30 (IoT) : Réseau isolé pour les caméras, les thermostats connectés et les systèmes de gestion technique du bâtiment.
Configurez des règles de pare-feu pour bloquer tout routage inter-VLAN. Un appareil invité sur le VLAN 20 ne doit jamais pouvoir envoyer de ping à un terminal de point de vente sur le VLAN 10. Cette segmentation est une exigence stricte pour la conformité PCI-DSS.
Étape 3 : Déployer le Captive Portal dans le cloud
- Configurez vos points d'accès pour diffuser le SSID invité sur le VLAN 20.
- Définissez la méthode d'authentification sur un serveur RADIUS externe ou utilisez l'intégration API du fournisseur.3. Pointez le serveur d'authentification vers l'infrastructure cloud de Purple.
- Configurez le walled garden (liste d'autorisation) pour autoriser le trafic vers les domaines de Purple avant que l'authentification ne soit terminée.
- Concevez la page d'accueil (splash page) dans le portail Purple, en veillant à ce que l'image de marque corresponde à votre site et que les conditions d'utilisation soient clairement affichées.
Étape 4 : Tester le parcours utilisateur
Testez le flux d'authentification sur les appareils iOS et Android. L'assistant réseau captif d'Apple (CNA) et la sonde réseau d'Android se comportent différemment. Vérifiez que la page d'accueil se charge en moins de 10 secondes et que l'appareil accède à Internet immédiatement après l'authentification.
Bonnes pratiques
- Interception HTTPS : Assurez-vous que votre routeur gère correctement l'interception HTTPS. Les appareils modernes utilisent le protocole HTTPS par défaut. Si le routeur ne peut pas rediriger proprement les requêtes HTTPS, les clients rencontreront des erreurs de certificat avant d'accéder au portail.
- Session Keepalive : La constellation de satellites en orbite terrestre basse (LEO) de Starlink offre des temps de latence de 20 à 40 millisecondes, mais de brèves pointes se produisent lors des transitions de satellites. Définissez l'intervalle de maintien de session (keepalive) de votre Captive Portal sur 60 secondes ou moins pour éviter les déconnexions prématurées.
- Mise en cache hors ligne : Configurez votre routeur pour qu'il mette en cache les sessions actives localement. Si la connexion Starlink s'interrompt temporairement, les clients déjà authentifiés resteront en ligne une fois la connectivité rétablie, au lieu d'être contraints de se reconnecter.
Dépannage et atténuation des risques
| Mode de défaillance | Cause racine | Atténuation |
|---|---|---|
| Échec du chargement du Captive Portal | Configuration incorrecte du walled garden | Vérifiez que tous les domaines Purple et les points de terminaison CDN requis sont ajoutés à la liste d'autorisation de pré-authentification sur le routeur. |
| Erreurs de double NAT | Le mode Bypass est désactivé | Vérifiez l'application Starlink pour confirmer que le mode Bypass est actif. Des fluctuations de tension ou des réinitialisations manuelles peuvent avoir rétabli les paramètres par défaut de l'antenne. |
| Vitesses lentes pour les invités | Bande passante non restreinte | Appliquez des limites de bande passante par appareil (par exemple, 5 Mbps) et bloquez les applications à forte consommation de bande passante comme BitTorrent sur le pare-feu. |
| Échec de l'audit de sécurité | Le routage inter-VLAN est activé | Auditez les règles du pare-feu pour vous assurer que le trafic provenant du VLAN invité ne peut pas être routé vers le VLAN du personnel ou de gestion. |
ROI et impact commercial
Le déploiement d'un Captive Portal géré sur Starlink transforme une simple connexion Internet en un actif commercial mesurable.
Pour un navire de croisière de 120 cabines équipé de Starlink Maritime à 220 Mbps, un accès brut ne génère aucun retour sur investissement. En déployant des points d'accès Cisco Meraki et le Captive Portal de Purple, l'opérateur peut imposer un quota quotidien de 2 Go pour les passagers standard tout en proposant un forfait premium de 10 Go. Les revenus WiFi qui en découlent couvrent le coût mensuel de l'abonnement Starlink de plus de 250 $. De plus, le portail capture des données de messagerie de première main entièrement conformes, élargissant ainsi la base de marketing direct de l'opérateur pour de futurs voyages.Dans un environnement hôtelier isolé, le déploiement d'un portail avec des politiques de bande passante strictes réduit les plaintes des clients concernant un WiFi lent jusqu'à 60 %, car les utilisateurs gourmands en bande passante ne peuvent plus monopoliser la liaison satellite.
Définitions clés
Mode Bypass
Option de configuration qui désactive les fonctions DHCP et NAT du routeur Starlink d'origine, transmettant directement l'adresse IP WAN à un routeur d'entreprise tiers.
Nécessaire lors de l'intégration d'équipements réseau d'entreprise avec une antenne Starlink afin d'éviter le double NAT et les conflits de routage.
CGNAT (Carrier Grade NAT)
Méthode utilisée par les fournisseurs d'accès Internet pour partager une seule adresse IP publique entre plusieurs clients. Le routeur du client reçoit une adresse IP privée (généralement 100.64.0.0/10).
Starlink utilise le CGNAT par défaut, ce qui empêche les connexions entrantes depuis Internet et nécessite des architectures de tunnel inverse pour la gestion dans le cloud.
VLAN (Virtual Local Area Network)
Sous-réseau logique qui regroupe un ensemble d'appareils provenant de différents réseaux LAN physiques.
Utilisé pour isoler le trafic WiFi des clients de celui du personnel et des réseaux IoT, garantissant ainsi la sécurité et la conformité.
Captive Portal
Page Web qu'un utilisateur d'un réseau d'accès public est obligé de consulter et avec laquelle il doit interagir avant de pouvoir accéder à Internet.
Utilisé pour appliquer les conditions d'utilisation, collecter des données marketing et authentifier les utilisateurs sur les réseaux WiFi invités.
Walled Garden
Environnement limité qui contrôle l'accès de l'utilisateur aux contenus et services Web avant son authentification complète.
Nécessaire pour permettre aux appareils des clients d'accéder au Captive Portal cloud et aux serveurs d'authentification avant d'obtenir un accès complet à Internet.
RADIUS
Protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la traçabilité (AAA) pour les utilisateurs qui se connectent et utilisent un service réseau.
Protocole sous-jacent utilisé par les points d'accès d'entreprise pour communiquer avec le Captive Portal cloud afin de vérifier les identifiants des utilisateurs.
Mise en forme du trafic
Manipulation et hiérarchisation du trafic réseau pour réduire l'impact des utilisateurs intensifs ou des applications sensibles à la latence.
Indispensable sur les réseaux Starlink pour donner la priorité à la navigation Web par rapport aux activités gourmandes en bande passante comme le streaming vidéo.
Données de première partie
Informations qu'une entreprise collecte directement auprès de ses clients et dont elle est propriétaire.
Capturée via le processus de connexion du Captive Portal (par exemple, les adresses e-mail) et utilisée pour le marketing direct et les campagnes de fidélisation.
Exemples concrets
Un navire de croisière de 120 cabines équipé de Starlink Maritime à 220 Mbps doit proposer un service WiFi aux passagers sans dégrader les opérations du navire. L'exploitant a besoin d'un mécanisme pour monétiser la connexion et collecter des données marketing.
L'exploitant déploie des points d'accès Cisco Meraki dans tout le navire avec trois VLAN distincts : équipage, passagers et systèmes du navire. Le Captive Portal de Purple gère l'authentification des passagers par e-mail ou par recherche de numéro de cabine intégrée au PMS. Chaque passager bénéficie d'un forfait quotidien de 2 Go. Les passagers de la catégorie Premium peuvent acheter une allocation de 10 Go. Le portail collecte les adresses e-mail (données de première partie) pour le marketing post-voyage.
Un hôtel situé dans une région isolée des Highlands, dépourvu d'infrastructure fibre, utilise Starlink Business à 150 Mbps. Les clients se plaignent fréquemment de la lenteur de la connexion en soirée, et l'hôtel n'a aucune visibilité sur les utilisateurs du réseau.
L'hôtel déploie des points d'accès HPE Aruba dans le bâtiment principal et les annexes. Le antenne Starlink est configurée en mode Bypass et connectée à une passerelle Aruba. Les clients s'authentifient par e-mail sur le portail de Purple. L'hôtel impose une limite stricte de bande passante de 5 Mbps par appareil et utilise les outils d'analyse de Purple pour surveiller les heures de pointe.
Questions d'entraînement
Q1. Un camp minier isolé a déployé Starlink Business. Ils ont connecté un pare-feu Cisco Meraki MX au routeur Starlink. Les clients peuvent se connecter au WiFi, mais la page du Captive Portal expire et ne se charge pas. Quelle est la cause la plus probable ?
Conseil : Considérez comment le matériel Starlink gère le routage par défaut et ce dont le pare-feu Meraki a besoin pour gérer efficacement le trafic.
Voir la réponse type
La parabole Starlink n'a pas été configurée en mode Bypass. Par conséquent, le réseau subit un double NAT (le routeur Starlink et le pare-feu Meraki tentent tous deux d'effectuer la traduction d'adresses réseau). L'administrateur doit utiliser l'application Starlink pour activer le mode Bypass, permettant ainsi au pare-feu Meraki de recevoir directement l'IP CGNAT et de gérer le routage ainsi que l'interception du Captive Portal.
Q2. Vous déployez un Captive Portal pour un hôtel utilisant Starlink. Vous avez configuré le mode Bypass et la segmentation VLAN. Lors des tests, vous remarquez que les appareils Apple invitent immédiatement l'utilisateur à se connecter, mais certains appareils Android affichent une erreur de certificat lorsque l'utilisateur tente de naviguer sur un site Web sécurisé avant de s'authentifier. Comment résolvez-vous cela ?
Conseil : Pensez à la manière dont les navigateurs modernes gèrent les requêtes de connexion initiales et à ce que le routeur doit faire pour les intercepter proprement.
Voir la réponse type
Le routeur d'entreprise n'est pas configuré pour gérer correctement l'interception HTTPS pour la redirection du Captive Portal. Les navigateurs modernes utilisent le HTTPS par défaut. Lorsque l'utilisateur tente de visiter un site HTTPS avant de s'authentifier, le routeur intercepte le trafic et présente son propre certificat, que le navigateur rejette comme non valide. Vous devez vous assurer que les paramètres du Captive Portal du routeur sont configurés pour utiliser un certificat SSL valide pour la redirection, ou vous appuyer sur les requêtes réseau au niveau de l'OS (comme le CNA d'Apple) qui utilisent des points de terminaison HTTP pour déclencher le portail automatiquement.
Q3. Un opérateur maritime se plaint que sa connexion Starlink Maritime (220 Mbps) devient inutilisable chaque soir. Il propose actuellement un réseau invité ouvert et sans mot de passe. Quelles sont les trois configurations spécifiques à mettre en œuvre sur le routeur d'entreprise et le Captive Portal pour résoudre ce problème ?
Conseil : Concentrez-vous sur le contrôle de la quantité de données que les utilisateurs individuels peuvent consommer et sur la priorisation des types de trafic critiques.
Voir la réponse type
- Mettre en place un Captive Portal nécessitant une authentification pour suivre et gérer les utilisateurs individuels. 2. Appliquer des limites de bande passante par appareil (par exemple, 5 Mbps en descente / 2 Mbps en montée) pour éviter qu'un seul utilisateur ne monopolise la connexion. 3. Appliquer des règles de mise en forme du trafic (traffic shaping) au niveau du pare-feu pour prioriser la navigation web et les protocoles de messagerie tout en limitant ou bloquant les applications gourmandes en bande passante comme le streaming vidéo et le partage de fichiers P2P.
Questions fréquentes
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
Continuer la lecture de cette série
Le portail captif Ubiquiti UniFi ne redirige pas : causes et correctifs
Ce guide isole un échec de redirection du portail captif UniFi en suivant dans l'ordre l'état de l'invité, la redirection, la route de pré-autorisation et l'autorisation du contrôleur. Il offre aux équipes informatiques des sites une méthode éprouvée pour résoudre la confusion entre réseau invité et Hotspot, les transferts vers un portail externe, les exigences actuelles de compte UniFi OS et les tests d'isolation DNS.
La page splash Cisco Meraki ne fonctionne pas : un organigramme de dépannage
Ce guide pratique de niveau 2 identifie l'origine d'une panne de flux de page splash Cisco Meraki : autorisation client, lancement de la redirection HTTP, accessibilité du walled garden ou authentification RADIUS. Il fournit aux équipes informatiques locales une méthode d'analyse factuelle et contrôlée pour restaurer le WiFi invité sans perturber l'ensemble du réseau de l'établissement.
Guide de configuration d'un réseau Guest WiFi d'entreprise : segmentation VLAN, sécurité et portails captifs
Ce guide technique explique aux équipes informatiques comment configurer un réseau Guest WiFi en tant que service d'accès internet contrôlé, en utilisant la segmentation VLAN, les politiques de pare-feu et un portail captif. Il montre également comment les formulaires d'inscription et les contrôles d'accès de Purple permettent de proposer une expérience visiteur fluide sans affaiblir la sécurité autour des systèmes du personnel, de paiement et opérationnels.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.