
ব্যবসায়ের জন্য wifi সেটআপ করার বেশিরভাগ পরামর্শই ভোক্তা যুগের মধ্যেই আটকে রয়েছে। এটি কাজটিকে কেবল একটি স্থাপনের অনুশীলন হিসাবে বিবেচনা করে: মাঝখানে একটি রাউটার রাখুন, কয়েকটি অ্যাক্সেস পয়েন্ট যুক্ত করুন, একটি পাসওয়ার্ড চয়ন করুন এবং কাজ শেষ বলে ধরে নিন। নেটওয়ার্কের বাকি অংশকে ঝুঁকির মুখে না ফেলে যখন অতিথি, কর্মীদের ডিভাইস, স্ক্যানার, ক্যাশ রেজিস্টার, ক্যামেরা, টিভি, ট্যাবলেট এবং ঠিকাদার সবাই স্থিতিশীল অ্যাক্সেস প্রত্যাশা করে, তখন বাস্তব পরিবেশে সেই মডেলটি দ্রুত ভেঙে পড়ে।
সবচেয়ে বড় সমস্যা হলো দুর্বল ওয়্যারলেস ডিজাইন এখন সিকিউরিটি ডেট, অপারেশনাল ঝামেলা এবং এড়ানো যায় এমন সাপোর্ট ওয়ার্ক তৈরি করে। একটি শেয়ার করা পাসওয়ার্ড সাধারণ মনে হতে পারে যতক্ষণ না আপনার একজন ব্যবহারকারীকে প্রত্যাহার করতে হয়, একটি ডিভাইস ট্রেস করতে হয়, একটি ঝুঁকিপূর্ণ এন্ডপয়েন্ট আলাদা করতে হয়, বা ব্যবসায়িক সিস্টেমের মতো একই ফ্ল্যাট নেটওয়ার্কে থাকা একটি আপোসকৃত ফোনকে ব্লক করতে হয়।
কভারেজের চেয়েও বেশি - বিজনেস WiFi এর জন্য নতুন নিয়মাবলী
কভারেজ এখনও গুরুত্বপূর্ণ। তবে এটিই একমাত্র কাজ নয়।
অনেক গাইডের দুর্বল দিক হলো তারা সিগন্যালের শক্তিতে গিয়ে থেমে যায় এবং কখনই পরিচয়, অ্যাক্সেস কন্ট্রোল, এবং জিরো-ট্রাস্ট ডিজাইন নিয়ে আলোচনা করে না। যুক্তরাজ্য-কেন্দ্রিক ইনস্টলেশন নির্দেশিকায় ইতিমধ্যেই এই পরিবর্তনের প্রতিফলন দেখা যাচ্ছে। এখন আরও দরকারী প্রশ্নটি কেবল কীভাবে কভারেজ পাওয়া যাবে তা নয়, বরং কীভাবে ক্রেডেনশিয়াল শেয়ারিং এবং অ্যাডমিন ওভারহেড কমিয়ে কম-ঝামেলায় অ্যাক্সেস দেওয়া যায়, বিশেষ করে এমন পরিবেশে যেখানে আধুনিক গেস্ট অথেন্টিকেশন এবং ব্যবহারকারী ও ডিভাইসের মধ্যে আরও শক্তিশালী বিভাজনের প্রয়োজন রয়েছে, যেমনটি The Network Installers-এর বিজনেস WiFi ইনস্টলেশন সংক্রান্ত আর্টিকেলে উল্লেখ করা হয়েছে।
পুরানো পরামর্শে কী ভুল রয়েছে
পুরানো প্যাটার্নটি সাধারণত এইরকম দেখায়:
- সবার জন্য একটি SSID: অতিথি, কর্মী এবং অনিয়ন্ত্রিত ডিভাইস সবই একই নেটওয়ার্কে অথবা দুর্বল পলিসি কন্ট্রোল সহ হালকাভাবে আলাদা করা নেটওয়ার্কে যুক্ত হয়।
- একটি শেয়ার্ড পাসওয়ার্ড: দেওয়া সহজ, প্রত্যাহার করা কঠিন, সঠিকভাবে অডিট করা অসম্ভব।
- নিরাপত্তা পরে যুক্ত করা হয়: হার্ডওয়্যার ইতিমধ্যে লাইভ হওয়ার পরে এনক্রিপশন, গেস্ট আইসোলেশন এবং অ্যাক্সেস নিয়মগুলিকে গোছানোর কাজ হিসাবে বিবেচনা করা হয়।
এই পদ্ধতিটি স্কেলযোগ্য নয়। এটি কোনো ঘটনার সময় বিভ্রান্তিও তৈরি করে, কারণ কেউ দ্রুত মৌলিক প্রশ্নগুলির উত্তর দিতে পারে না। কে সংযুক্ত হয়েছিল। কোন ডিভাইসটি কোন ক্রেডেনশিয়াল ব্যবহার করেছিল। সেই ব্যবহারকারীর কিসে অ্যাক্সেস করার অনুমতি থাকা উচিত ছিল।
শেয়ার্ড ক্রেডেনশিয়াল শুধুমাত্র একটি নিরাপত্তা সমস্যা নয়। এটি একটি অপারেশনাল সমস্যাও। এটি স্টাফিং, টেন্যান্সি বা সাপ্লায়ার অ্যাক্সেসের প্রতিটি পরিবর্তনকে একটি ম্যানুয়াল ক্লিন-আপ জবে পরিণত করে।
আধুনিক বিজনেস WiFi আসলে কী
একটি বর্তমান ব্যবসায়িক WLAN হলো আপনার আইডেন্টিটি স্ট্যাকের অংশ। এটির নিচের বিষয়গুলোর মধ্যে পার্থক্য জানা উচিত:
- একজন অতিথি যার শুধুমাত্র ইন্টারনেটের প্রয়োজন
- একজন কর্মচারী যার কোম্পানির ডিরেক্টরির মাধ্যমে প্রমাণীকরণ করা উচিত
- একটি IoT ডিভাইস যার সীমিত, অনুমানযোগ্য অ্যাক্সেস প্রয়োজন
- একজন ঠিকাদার বা অংশীদার যার সময়-সীমাবদ্ধ অনুমতির প্রয়োজন
- একজন বাসিন্দা বা বারবার আসা ভিজিটর যিনি ঘর্ষণহীন পুনঃসংযোগ প্রত্যাশা করেন
এটি ব্যবসার জন্য WiFi সেট আপ করার ডিজাইনের ধারণাকে বদলে দেয়। আপনি কেবল সিগন্যাল বিতরণ করছেন না। আপনি সিদ্ধান্ত নিচ্ছেন কীভাবে অ্যাক্সেস দেওয়া হবে, কীভাবে তা বাতিল করা হবে, কীভাবে ট্রাফিক সেগমেন্ট করা হবে এবং নিয়ন্ত্রণ দুর্বল না করে কীভাবে ইউজার এক্সপেরিয়েন্স বজায় রাখা হবে।
ব্যবহারিক মাপকাঠিটি সহজ। যদি আপনার ওয়্যারলেস নেটওয়ার্ক এখনও অনেক লোকের জানা একটি শেয়ার্ড পাসওয়ার্ডের ওপর নির্ভর করে, তবে আপনি একটি আধুনিক অ্যাক্সেস মডেল পরিচালনা করছেন না।
আপনার ওয়্যারলেস ফাউন্ডেশনের পরিকল্পনা করা
SSIDs স্পর্শ করার আগে, সাধারণ লোড, পিক অকুপেন্সি এবং ফেইলিউর কন্ডিশনে নেটওয়ার্ককে কী করতে হবে তা নির্ধারণ করুন। হার্ডওয়্যারের ওপর দোষ চাপানো বেশিরভাগ ওয়্যারলেস সমস্যা আসলে ভুল পরিকল্পনার ফল।
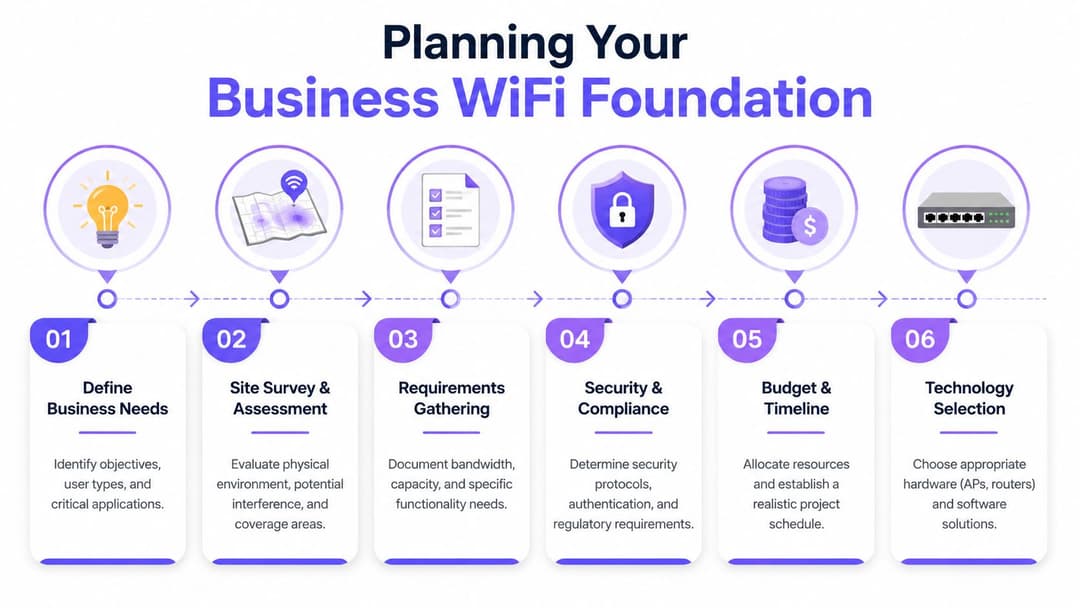
ব্যবসায়িক প্রয়োজনীয়তা দিয়ে শুরু করুন
এখানে যুক্তরাজ্যের প্রেক্ষাপট গুরুত্বপূর্ণ। মে ২০২৫ এর মধ্যে, যুক্তরাজ্যের ৯৬% প্রাঙ্গনে গিগাবিট-ক্ষমতাসম্পন্ন ব্রডব্যান্ডের অ্যাক্সেস ছিল, AVSystem-এর যুক্তরাজ্য WiFi পরিসংখ্যানের সারসংক্ষেপে উদ্ধৃত Ofcom ডেটা অনুসারে। কার্যক্ষেত্রে, এর অর্থ হলো অনেক ব্যবসায়িক প্রতিষ্ঠানকে এখন আর বিল্ডিংয়ে একটি সক্ষম লাইন পেতে লড়াই করতে হয় না। বাধাটি প্রায়শই এর ভেতরের ওয়্যারলেস ডিজাইন।
এটি পরিকল্পনার ক্রম পরিবর্তন করে। "আমি কয়টি AP সাশ্রয় করতে পারি?" এটি দিয়ে শুরু করবেন না। শুরু করুন:
কার অ্যাক্সেস প্রয়োজন স্টাফ, গেস্ট, ঠিকাদার, বাসিন্দা, কিওস্ক, পেমেন্ট টার্মিনাল, ক্যামেরা, সেন্সর।
তারা নেটওয়ার্কে কী করে ভিডিও কল, ক্লাউড POS, রোমিং ভয়েস ডিভাইস, স্ট্রিমিং, গেস্ট ব্রাউজিং, ডোর অ্যাক্সেস, বিল্ডিং ম্যানেজমেন্ট।
তারা কোথায় এটি করে উন্মুক্ত অফিস, শোবার ঘর, করিডোর, গুদামের আইল, রিসেপশন, টেরেস, কনফারেন্স রুম, লিফট, ব্যাক-অফ-হাউস।
ব্যর্থতা কেমন দেখায় একটি ডেড স্পট কি কেবল বিরক্তিকর, নাকি এটি ব্যবসা বন্ধ করে দেয়।
একটি ভালো সংক্ষিপ্ত নিয়ম হলো কনকারেন্সির ওপর ভিত্তি করে ডিজাইন করা, লোকবলের সংখ্যার ওপর নয়। মাঝারি উপস্থিতি কিন্তু ভারী ডিভাইস ব্যবহার করা হয় এমন একটি বিল্ডিংয়ের জন্য কাজ করা আরও কঠিন হতে পারে, তুলনায় কম লোড সহ একটি ব্যস্ত সাইটের চেয়ে।
আগে সার্ভে করুন, পরে কিনুন
একটি সঠিক সাইট সার্ভে কোনো আমলাতন্ত্র নয়। এর মাধ্যমেই আপনি ভুল পরিমাণ এবং ভুল ধরণের হার্ডওয়্যার কেনা এড়াতে পারেন।
সাইটটি ঘুরে দেখুন এবং নোট করুন:
- নির্মাণ সামগ্রী: কংক্রিট, ইট, ফয়েল-ব্যাকড ইনসুলেশন, মেটাল শেল্ভিং, রান্নাঘরের সরঞ্জাম এবং লিফটের শ্যাফ্ট সবই প্রপাগেশনকে প্রভাবিত করে।
- সিলিংয়ের উচ্চতা এবং মাউন্ট করার বিকল্প: আকর্ষণীয় AP স্থাপন অনেক সময় ভালো RF স্থাপনের সাথে সাংঘর্ষিক হয়।
- হস্তক্ষেপের উৎস: পার্শ্ববর্তী WLAN, ব্লুটুথ-ভারী এলাকা, কর্ডলেস পেরিফেরাল, বিশেষজ্ঞ সরঞ্জাম।
- রোমিং পাথ: মানুষ কীভাবে চলাচল করে, ফ্লোর প্ল্যান কীভাবে তাদের চলাচল করার পরামর্শ দেয় তা নয়।
ওয়্যারলেস আচরণের প্রাথমিক বিষয়গুলি সম্পর্কে আপনার যদি নতুন করে জানার প্রয়োজন হয়, তবে কভারেজ এবং ক্লায়েন্ট মুভমেন্ট মডেল করার আগে ওয়্যারলেস সংযোগ এবং সেগুলি কীভাবে কাজ করে সম্পর্কিত এই গাইডটি একটি কার্যকর শুরুর পয়েন্ট হতে পারে।
ব্যবহারিক নিয়ম: যদি সাইটটিতে একাধিক তলা, ঘন পার্টিশন বা মিশ্র-ব্যবহারের এলাকা থাকে তবে শুধুমাত্র একটি ফ্লোর প্ল্যান দেখে কখনই চূড়ান্ত AP প্লেসমেন্ট অনুমোদন করবেন না।
ক্লাউড-ম্যানেজড নাকি কন্ট্রোলার-ভিত্তিক
এই সিদ্ধান্তটি রেডিওর পারফরম্যান্সের চেয়ে অপারেশনের উপর বেশি প্রভাব ফেলে।
একটি ক্লাউড-ম্যানেজড WLAN যেমন Meraki, Mist, Aruba Central, বা UniFi সাধারণত বিতরণ করা এস্টেট, ছোট IT টিম এবং সেন্ট্রাল পলিসির মাধ্যমে সহজ অন-সাইট ম্যানেজমেন্ট চাওয়া সংস্থাগুলির জন্য আরও পরিচ্ছন্ন পছন্দ। এটি কনফিগারেশনের ধারাবাহিকতা, ফার্মওয়্যার নিয়ন্ত্রণ এবং দূরবর্তী সমস্যা সমাধানকে সহজ করে তোলে।
একটি controller-based design এখনও সেখানে অর্থপূর্ণ যেখানে আপনার আরও কঠোর স্থানীয় নিয়ন্ত্রণ, প্রতিষ্ঠিত অপারেশনাল স্ট্যান্ডার্ড প্রয়োজন, অথবা আপনি ইতিমধ্যেই ইন-হাউস দক্ষতার সাথে একটি প্ল্যাটফর্ম স্ট্যান্ডার্ডাইজ করেছেন। এটি কঠোর স্থানীয় হ্যান্ডলিং প্রয়োজনীয়তা বা জটিল লেগ্যাসি ইন্টিগ্রেশন সহ সাইটগুলোর জন্যও উপযুক্ত হতে পারে।
এই টেস্টটি ব্যবহার করুন:
| সিদ্ধান্তের বিষয় | ক্লাউড-ম্যানেজড WLAN | কন্ট্রোলার-ভিত্তিক WLAN |
|---|---|---|
| দৈনন্দিন প্রশাসনিক কাজ | বিক্ষিপ্ত টিমের জন্য সহজতর | যেখানে স্থানীয় নেটওয়ার্ক টিম ইতিমধ্যেই কন্ট্রোলার পরিচালনা করে সেখানে শক্তিশালী |
| মাল্টি-সাইট ধারাবাহিকতা | সাধারণত সহজতর | কন্ট্রোলার আর্কিটেকচার এবং টিমের নিয়মানুবর্তিতার ওপর নির্ভর করে |
| পরিবর্তন রোলআউট | দ্রুত এবং কেন্দ্রীভূত | নিয়ন্ত্রিত, তবে প্রায়শই পরিচালনগতভাবে আরও জটিল |
| নির্ভরশীলতা | ভেন্ডরের ক্লাউড অপারেশন গুরুত্বপূর্ণ | অন-প্রেমিস ডিজাইন এবং স্থিতিস্থাপকতা বেশি গুরুত্বপূর্ণ |
ক্যাপাসিটি ব্রোশারের কভারেজকে ছাড়িয়ে যায়
ভেন্ডররা কভারেজ ম্যাপ পছন্দ করে। অপারেশন টিমগুলো এয়ারটাইম কনটেনশন, খারাপ রোমিং এবং স্টিকি ক্লায়েন্টদের নিয়ে কাজ করে।
পরিকল্পনা করুন:
- প্রথমে ঘনবসতিপূর্ণ এলাকা: অভ্যর্থনা, ক্যাশ কাউন্টার, মিটিং রুম, বার, লেকচার স্পেস, অপেক্ষার জায়গা।
- অ্যাপ্লিকেশনের ধরন: ভয়েস এবং কোলাবোরেশন ট্রাফিকের জন্য ক্যাজুয়াল ব্রাউজিংয়ের চেয়ে ক্লিনার রোমিং প্রয়োজন।
- আপলিংক এবং সুইচিং: PoE বাজেট, সুইচ স্থাপন এবং ক্যাবলিংয়ের রুটগুলি প্রথম দিকে উপেক্ষা করা হলে তা একটি পরিষ্কার ডিজাইনকে ব্যাহত করতে পারে।
- পরীক্ষার পদ্ধতি: ইনস্টলেশনের পরে সিগন্যাল কোয়ালিটি, হ্যান্ডঅফ আচরণ এবং আসল ক্লায়েন্টের অভিজ্ঞতা যাচাই করুন।
সবচেয়ে ব্যয়বহুল ওয়্যারলেস ডিজাইনের ভুলটি সাধারণত খুব বেশি কেনাকাটা করা নয়। এটি হলো ব্যস্ত অংশগুলিতে দুর্বল অবকাঠামো তৈরি করা এবং পরবর্তী বছরজুড়ে এটি ব্যাখ্যা করতে থাকা যে কেন নেটওয়ার্ক "আপ" থাকা সত্ত্বেও ব্যবহারকারীরা এখনও ঠিকমতো কাজ করতে পারছেন না।
সিকিউরিটি এবং স্কেলের জন্য আপনার নেটওয়ার্ক ডিজাইন করা
একটি ফ্ল্যাট ওয়্যারলেস নেটওয়ার্ক এখন অপ্রচলিত। এটি কয়েক বছর আগেও দুর্বল ছিল, এবং এখন এটি একটি দায়বদ্ধতা।
যুক্তরাজ্যের ব্যবসায়িক নির্দেশিকা ধারাবাহিকভাবে একটি পর্যায়ভিত্তিক কাজের প্রক্রিয়া সুপারিশ করে: সাইটটি মূল্যায়ন করুন, ডেড জোনগুলি চিহ্নিত করুন, অ্যাক্সেস পয়েন্টগুলি স্থাপন করুন এবং কেবল তখনই SSID কনফিগার করুন। এটি সমসাময়িকতার জন্য কম ডিজাইনিংয়ের বিরুদ্ধেও সতর্ক করে, কারণ এটি রোমিং সমস্যা এবং সহায়তার চাপ বাড়িয়ে দেয়, যেমনটি TS Cables-এর বাণিজ্যিক WiFi ইনস্টলেশন নির্দেশিকায় উল্লেখ করা হয়েছে।
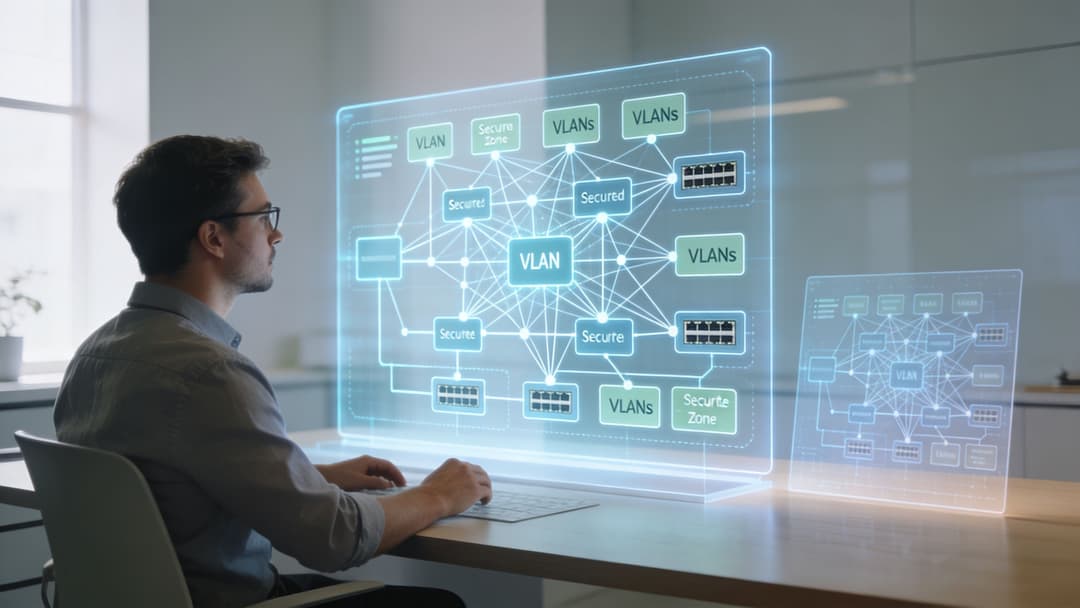
থ্রি-নেটওয়ার্ক মডেল
বেশিরভাগ ব্যবসার তিনটি লজিক্যাল নেটওয়ার্ক দিয়ে শুরু করা উচিত, এমনকি যদি তারা সবাই একই সুইচিং এস্টেট এবং অ্যাক্সেস লেয়ার জুড়ে কাজ করে।
Guest
এই নেটওয়ার্কটি অভ্যন্তরীণ সিস্টেম থেকে সম্পূর্ণরূপে বিচ্ছিন্ন হওয়া উচিত। ব্যান্ডউইথ, সেশন হ্যান্ডলিং এবং অনবোর্ডিং সম্পর্কিত স্পষ্ট পলিসি সহ শুধুমাত্র ইন্টারনেট অ্যাক্সেস থাকবে। যদি একটি গেস্ট ডিভাইস আক্রান্ত হয়, তবে তার প্রভাব যেন সেখানেই সীমাবদ্ধ থাকে।
স্টাফ
এটি বিশ্বস্ত নেটওয়ার্ক, কিন্তু বিশ্বস্ত মানেই অনিয়ন্ত্রিত নয়। স্টাফ ট্রাফিকের জন্যও এখনও পলিসি, রোল অ্যাওয়ারনেস এবং অডিটেবিলিটি প্রয়োজন। ফাইন্যান্স, অপারেশন, ফ্রন্ট ডেস্ক এবং খণ্ডকালীন কর্মীদের সবসময় একই ধরনের অ্যাক্সেসের প্রয়োজন হয় না।
IoT এবং লেগাসি
এই সেগমেন্টে এমন সব ডিভাইস রয়েছে যা নেটওয়ার্ক টিমগুলোকে চিন্তায় ফেলে দেয় এবং তার উপযুক্ত কারণও রয়েছে: প্রিন্টার, ডিসপ্লে, বিল্ডিং কন্ট্রোল, ক্যামেরা, স্ক্যানার, স্মার্ট টিভি এবং জটিল আপডেট সাইকেল বিশিষ্ট বিশেষ কিট। এই ডিভাইসগুলোর অনেকগুলোরই কানেক্টিভিটি প্রয়োজন কিন্তু এগুলো কখনোই ইউজার ট্রাফিকের কাছাকাছি থাকা উচিত নয়।
VLANs আসলে কী কাজ করে
VLANs একই ফিজিক্যাল ইনফ্রাস্ট্রাকচারে আলাদা লজিক্যাল লেন তৈরি করে। এরা নিজেদের থেকে নেটওয়ার্ককে জাদুকরিভাবে সুরক্ষিত করে না। নিরাপত্তা আসে সেইসব পলিসি থেকে যা আপনি এদের মধ্যে প্রয়োগ করেন।
তার মানে সাধারণত:
- গেস্ট শুধুমাত্র ইন্টারনেটে
- কর্মীরা অনুমোদিত ইন্টারনাল সার্ভিসে
- IoT প্রয়োজনীয় কন্ট্রোলার বা ক্লাউড এন্ডপয়েন্টে
- ডিফল্টভাবে কোনো ল্যাটারাল মুভমেন্ট নয়
আপনি যদি এই ধরনের পৃথকীকরণের জন্য একটি বৃহত্তর ফ্রেমওয়ার্ক চান, তবে নেটওয়ার্ক এবং ওয়্যারলেস সিকিউরিটি-এর এই ওভারভিউটি ব্যবহারিক ডিজাইনের সিদ্ধান্ত নেওয়ার জন্য একটি দরকারী সহায়িকা হতে পারে।
যদি একটি গেস্ট SSID প্রিন্টার সাবনেট, ক্যামেরা ইন্টারফেস বা অভ্যন্তরীণ অ্যাডমিন পেজে পৌঁছাতে পারে, তাহলে সমস্যাটি গেস্ট অভিজ্ঞতার নয়। এটি আর্কিটেকচারের সমস্যা।
ডিজাইন সংক্রান্ত সিদ্ধান্ত যা চাপের মধ্যেও কার্যকর থাকে
শুধুমাত্র তৈরি করা যায় বলেই SSID তৈরি করবেন না। প্রতিটি SSID ম্যানেজমেন্ট ওভারহেড, এয়ারটাইম ইমপ্যাক্ট এবং সাপোর্ট জটিলতা বাড়ায়। একটি পরিচ্ছন্ন ডিজাইন হলো সুনির্দিষ্ট পলিসির সাথে ম্যাপ করা অল্প সংখ্যক সুনির্দিষ্ট কাজের জন্য তৈরি SSID।
একটি ভালো প্রোডাকশন বেসলাইনের মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
- কঠোর আইসোলেশন সহ একটি গেস্ট SSID
- আইডেন্টিটি-অ্যাওয়ার অথেনটিকেশনের সাথে যুক্ত একটি স্টাফ SSID
- একটি IoT SSID অথবা শক্তভাবে নিয়ন্ত্রিত ডিভাইস নেটওয়ার্কের একটি ছোট সেট
তারপর সেগুলোর পেছনে থাকা কন্ট্রোলগুলোর উপর ফোকাস করুন:
| স্তর | যা ভালো দেখায় |
|---|---|
| SSID ডিজাইন | ন্যূনতম সেট, স্পষ্ট উদ্দেশ্য, অডিয়েন্সের মধ্যে কোনো ওভারল্যাপ নেই |
| সেগমেন্টেশন | গেস্ট, স্টাফ এবং IoT নীতি দ্বারা পৃথকীকৃত |
| ফায়ারওয়ালিং | সুস্পষ্ট অনুমতির নিয়ম, সেগমেন্টের মধ্যে ডিফল্ট ডিনাই |
| রোমিং ডিজাইন | সামঞ্জস্যপূর্ণ RF পরিকল্পনা এবং প্রমাণীকরণ আচরণ |
| অপারেশন | সংযোজন, স্থানান্তর, বাতিলকরণ এবং ঘটনা প্রতিক্রিয়ার জন্য স্পষ্ট মালিকানা |
যা কাজ করে না তা হলো একটি আলংকারিক সেগমেন্টেশন মডেল যেখানে সবকিছু এখনও সমস্ত গুরুত্বপূর্ণ বিষয়ের সাথে যোগাযোগ করতে পারে।
পাসওয়ার্ডের বাইরে - নিরাপদ WiFi অ্যাক্সেসের একটি গাইড
আপনি যদি এখনও ব্যবসায়িক WiFi-এর জন্য একটি একক প্রি-শেয়ার্ড কি ব্যবহার করেন, তবে এটিই প্রথমে পরিবর্তন করতে হবে।
ব্যবসায়িক WiFi এর নিরাপত্তা নির্দেশিকা মৌলিক বিষয়গুলিতে স্পষ্ট: WPA3, গেস্ট আইসোলেশন এবং শক্তিশালী অনন্য ক্রেডেন্সিয়াল প্রাথমিক বিল্ডের অংশ হওয়া উচিত, পরে যুক্ত করা নয়। এটি ডিফল্ট ক্রেডেন্সিয়াল এবং একটি একক শেয়ার্ড PSK এর বিরুদ্ধেও সতর্ক করে কারণ এগুলি স্কেলে অডিট এবং প্রত্যাহারের সমস্যা তৈরি করে, যেমনটি Business.com-এর WiFi সেটআপ নির্দেশিকায় ব্যাখ্যা করা হয়েছে।
কেন শেয়ার করা পাসওয়ার্ড ব্যর্থ হয়
একটি শেয়ার্ড পাসওয়ার্ডকে দক্ষ মনে হয় কারণ এটি বিতরণ করা সহজ। তবে এর পরের প্রতিটি পদক্ষেপ আরও খারাপ হতে থাকে।
যখন একজন ব্যক্তি চলে যান, পাসওয়ার্ডটি কিন্তু তার সাথে চলে যায় না। যখন একজন ঠিকাদারের আর অ্যাক্সেসের প্রয়োজন থাকে না, তখন শুধুমাত্র সেই ঠিকাদারের অ্যাক্সেস বাতিল করার কোনো সহজ উপায় থাকে না। যখন একটি ডিভাইস খারাপ আচরণ করে, তখন তার কারণ চিহ্নিত করা কঠিন হয়ে পড়ে কারণ অনেক ইউজার একই ক্রেডেনশিয়াল হিস্ট্রি শেয়ার করতে পারেন।
অপারেশনাল দিক থেকে, শেয়ার্ড PSK-ও বিচ্যুতি তৈরি করে। ফ্রন্ট ডেস্ক স্টাফরা সেগুলো লিখে রাখেন। ফ্যাসিলিটি টিম সেগুলো সরবরাহকারীদের দিয়ে দেয়। ভাড়াটেরা সেগুলো নিজেদের কাছে রেখে দেয়। পুরোনো ডিভাইসগুলো মাসের পর মাস ধরে পুনরায় সংযুক্ত হতে থাকে।
একটি উন্নত অথেন্টিকেশন ল্যাডার
বিভিন্ন ডিভাইস ক্লাসের জন্য বিভিন্ন পদ্ধতির প্রয়োজন। অথেন্টিকেশনকে একটি মই হিসেবে বিবেচনা করুন, একটি একক স্ট্যান্ডার্ড হিসেবে নয়।
| পদ্ধতি | যার জন্য সেরা | নিরাপত্তার স্তর | ব্যবহারকারীর অভিজ্ঞতা | অ্যাডমিনের পরিশ্রম |
|---|---|---|---|---|
| Shared PSK | অস্থায়ী ল্যাব ব্যবহার বা খুব ছোট কম ঝুঁকির সেটআপ | কম | প্রথমে সহজ, সময়ের সাথে সাথে দুর্বল | শুরুতে কম, পরে বেশি |
| Individual PSK | লেগ্যাসি এন্ডপয়েন্ট এবং IoT যা এন্টারপ্রাইজ অথেনটিকেশন করতে পারে না | Shared PSK এর চেয়ে ভালো | সাধারণত শেষ ব্যবহারকারীর কাছে অদৃশ্য | মাঝারি |
| WPA3-Enterprise সহ RADIUS | প্রতিষ্ঠিত এন্টারপ্রাইজ পরিবেশে কর্মীদের ডিভাইস | উচ্চ | একবার তালিকাভুক্ত হলে ভালো | মাঝারি থেকে উচ্চ |
| SSO-ভিত্তিক অ্যাক্সেস | ক্লাউড আইডেন্টিটির সাথে যুক্ত কর্মী এবং পরিচালিত ব্যবহারকারী | উচ্চ | শক্তিশালী এবং পরিচিত | ঐতিহ্যগত ম্যানুয়াল ক্রেডেনশিয়াল হ্যান্ডলিংয়ের চেয়ে কম |
| Passpoint বা OpenRoaming | অতিথি, বাসিন্দা, বারবার আসা দর্শনার্থী, পার্টনার ইকোসিস্টেম | উচ্চ মানের ব্যবহারকারী সুবিধার সাথে উচ্চ নিরাপত্তা | খুব শক্তিশালী | রোলআউটের সময় মাঝারি |
কোন পদ্ধতি কোথায় মানানসই
স্টাফ ব্যবহারকারী
কর্মীদের জন্য, পরিষ্কার লক্ষ্য হলো আপনার ডিরেক্টরির সাথে যুক্ত আইডেন্টিটি-ভিত্তিক অ্যাক্সেস। Microsoft Entra ID, Google Workspace এবং Okta হলো স্বাভাবিক শুরুর পয়েন্ট। এর সুবিধা কেবল শক্তিশালী সিকিউরিটিই নয়, এটি লাইফসাইকেল কন্ট্রোলও প্রদান করে।
প্রভিশনিং হওয়া উচিত কর্মসংস্থানের স্থিতি, গ্রুপ মেম্বারশিপ এবং যেখানে সমর্থিত সেখানে ডিভাইসের অবস্থার উপর ভিত্তি করে। ডিরেক্টরি পরিবর্তনের সাথে সাথেই অ্যাক্সেস প্রত্যাহার করা উচিত, কেউ কখন WiFi পাসওয়ার্ড পরিবর্তন করার কথা মনে রাখবে তার জন্য অপেক্ষা না করে।
স্ট্যাটিক ক্রেডেনশিয়ালের পরিবর্তে আইডেন্টিটি প্ল্যাটফর্মের সাথে যুক্ত passwordless WiFi access দিয়ে পাসওয়ার্ড শেয়ারিং প্রতিস্থাপন করার সময় অনেক টিম এই পথেই এগোচ্ছে।
গেস্ট এবং ভিজিটর
Captive Portal এর গুরুত্ব এখনও আছে, তবে এটি আর প্রতিটি ভেন্যুর জন্য আদর্শ সমাধান নয়। এগুলি ব্যবহারের ক্ষেত্রে বাধা সৃষ্টি করে, সাপোর্ট সংক্রান্ত প্রশ্ন তৈরি করে এবং প্রায়শই বিভিন্ন ধরণের ডিভাইসে অসঙ্গতিপূর্ণ ইউজার জার্নি তৈরি করে।
যেখানে আপনি এনক্রিপ্ট করা, কম-ঝামেলার গেস্ট অনবোর্ডিং এবং প্রতিবার ভিজিটে ব্যবহারকারীদের পুনরায় ক্রেডেনশিয়াল দেওয়ার ঝামেলা ছাড়াই বারবার সংযোগ করতে চান, সেখানে Passpoint এবং OpenRoaming সবচেয়ে ভালো কাজ করে। এগুলি অভিজ্ঞতাকে "নেটওয়ার্কে যুক্ত হোন, ব্রাউজার খুলুন, ফর্ম পূরণ করুন, কাজ করার আশা করুন" থেকে আরও সাবলীল আইডেন্টিটি-ভিত্তিক মডেলে রূপান্তর করে।
পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস শুধুমাত্র সুবিধার জন্য নয়। এটি ক্রেডেনশিয়াল শেয়ারিং কমায় এবং পাবলিক ও সেমি-পাবলিক WiFi অনবোর্ডিংয়ের অন্যতম সাধারণ ব্যর্থতার কারণ দূর করে।
IoT এবং সমস্যাযুক্ত লেগাসি কিট
সব ডিভাইস আধুনিক এন্টারপ্রাইজ অথেনটিকেশন সমর্থন করে না। আর এই কারণেই individual PSKs এখনও গুরুত্বপূর্ণ। এগুলি আপনাকে সমগ্র এস্টেট জুড়ে দুর্বল শেয়ার্ড সিক্রেট ব্যবহার করতে বাধ্য না করে, প্রতি ডিভাইস বা ডিভাইস গ্রুপ অনুযায়ী অনন্য ক্রেডেনশিয়াল বরাদ্দ করতে দেয়।
এটি আপনাকে একটি কার্যকর মধ্যম পন্থা প্রদান করে। আপনি একই নেটওয়ার্কে থাকা প্রতিটি স্মার্ট টিভি, প্রিন্টার বা বিল্ডিং সেন্সরকে সচল রেখেই কেবল একটি সমস্যাযুক্ত ডিভাইসের অ্যাক্সেস বাতিল করতে পারেন।
তৈরির ক্রমটি গুরুত্বপূর্ণ
একটি সিকিউর অ্যাক্সেস রোলআউট কঠোর নিয়ম মেনে চলা উচিত:
- ব্যবহারকারী এবং ডিভাইসের শ্রেণী সংজ্ঞায়িত করুন
- প্রতিটি শ্রেণীকে একটি প্রমাণীকরণ পদ্ধতির সাথে ম্যাপ করুন
- প্রতিটি শ্রেণীকে সঠিক নেটওয়ার্ক সেগমেন্টের সাথে সংযুক্ত করুন
- অনবোর্ডিং, রোমিং এবং বাতিলকরণ পরীক্ষা করুন
- পুরানো শেয়ার্ড-পাসওয়ার্ড পাথগুলি সরিয়ে দিন
"ভুলবশত বা ব্যাকআপ হিসেবে" একটি ভুলে যাওয়া ইউনিভার্সাল পাসওয়ার্ডের পাশাপাশি আধুনিক অথেন্টিকেশন চালাবেন না। সেই ব্যাক ডোরটি একসময় প্রধান ডোর হয়ে ওঠার পথ তৈরি করে নেয়।
এই ক্ষেত্রে একটি প্ল্যাটফর্ম অপশন হলো Purple, যা পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস, OpenRoaming এবং Passpoint, Entra ID, Google Workspace এবং Okta-র সাথে SSO ইন্টিগ্রেশন এবং সেই সাথে Meraki, Aruba, Ruckus, Mist এবং UniFi-র মতো ভেন্ডর জুড়ে লেগ্যাসি ডিভাইস সিনারিওর জন্য iPSK সমর্থন করে।
পরিকল্পনা থেকে প্রোডাকশন - আপনার নেটওয়ার্ক রোলআউট করা
বেশিরভাগ ব্যর্থ ডেপ্লয়মেন্ট ডিজাইন অসম্ভব ছিল বলে ব্যর্থ হয় না। এগুলো ব্যর্থ হয় কারণ রোলআউট তড়িঘড়ি করে করা হয়েছিল, টেস্টিং ছিল অগভীর অথবা টিম সমস্ত ইউজার টাইপকে একসাথে পরিবর্তন করার চেষ্টা করেছিল।
ধাপে ধাপে রোলআউট ব্যবহার করুন
এমন একটি পাইলট এলাকা দিয়ে শুরু করুন যেখানে বাস্তব জটিলতা রয়েছে। ভবনের সবচেয়ে সহজ কোণটি বেছে নিয়ে সেটাকেই যাচাইকরণ বলবেন না। এমন একটি জায়গা বেছে নিন যেখানে রোমিং, মিশ্র ব্যবহারকারীর ধরন এবং অন্তত একটি জটিল ডিভাইস শ্রেণী অন্তর্ভুক্ত রয়েছে।
একটি যুক্তিযুক্ত ক্রম হলো:
- একটি প্রতিনিধি এলাকা পাইলট করুন
- কর্মীদের প্রমাণীকরণ (authentication) যাচাই করুন
- গেস্ট অনবোর্ডিং যাচাই করুন
- IoT এবং লেগ্যাসি ডিভাইসগুলি নিয়ন্ত্রিত ব্যাচে স্থানান্তর করুন
- সাপোর্ট সংক্রান্ত সমস্যা কমে যাওয়ার পর পুরো সাইট জুড়ে প্রসারিত করুন
এই পদ্ধতিটি আপনাকে এমন সব সমস্যা খুঁজে বের করার সুযোগ দেয় যা ডায়াগ্রামে ধরা পড়ে না। স্টিকি ক্লায়েন্ট। পোর্টালের প্রান্তিক সমস্যা। এমন ডিভাইস যা আধুনিক এনক্রিপশন ডিফল্ট পছন্দ করে না। স্টাফদের ফোন যা পুরোনো এবং নতুন পলিসি জোনের মধ্যে বাজেভাবে রোম করে।
প্রি-ফ্লাইট চেক যা পরবর্তীতে সমস্যা সমাধান করবে
লাইভ হওয়ার আগে, বেসিক বিষয়গুলো যাচাই করুন যা টিমগুলো প্রায়শই ধরে নেয় যে ইতিমধ্যেই সঠিক আছে:
- সুইচিং এবং PoE প্রস্তুতি: পর্যাপ্ত পাওয়ার বাজেট, সঠিক ট্রাঙ্কিং, প্রত্যাশিত VLAN প্রেজেন্টেশন।
- AP নামকরণ এবং প্লেসমেন্ট রেকর্ড: সাপোর্ট টিমের জানা দরকার কোনটি কোথায় আছে।
- SSID-থেকে-পলিসি ম্যাপিং: প্রতিটি SSID সঠিক ফায়ারওয়াল ট্রিটমেন্ট সহ সঠিক সেগমেন্টে পৌঁছানো উচিত।
- ফলব্যাক পরিকল্পনা: অথেন্টিকেশন ভেঙে গেলে কী রোল ব্যাক করা হবে এবং কীভাবে করা হবে তা জানা।
তারপর ব্যবহারকারীরা যা অনুভব করেন তা পরীক্ষা করুন:
| পরীক্ষার ক্ষেত্র | কী যাচাই করতে হবে |
|---|---|
| সিগন্যাল কোয়ালিটি | আসল ক্লায়েন্টের পারফরম্যান্স, শুধু RF দৃশ্যমানতা নয় |
| রোমিং | চলাচলের সময় কল, অ্যাপ সেশন এবং পুনরায় প্রমাণীকরণ (reauthentication) |
| গেস্ট অ্যাক্সেস | যুক্ত হওয়ার প্রবাহ, নীতি প্রয়োগ, লগআউট এবং পুনরায় ভিজিট করা |
| স্টাফ অ্যাক্সেস | ডিভাইসের ধরন জুড়ে SSO বা এন্টারপ্রাইজ প্রমাণীকরণের আচরণ |
| লেগেসি ডিভাইস | স্থিতিশীল সংযোগ এবং সঠিক কন্টেইনমেন্ট |
রোলআউটের গুণমান আপনার ডিজাইন ডকুমেন্টের চমৎকার উপস্থাপনার ওপর ততটা নির্ভর করে না, যতটা নির্ভর করে কেউ বাস্তব ডিভাইস এবং বাস্তব ব্যবহারকারীর অভিজ্ঞতা নিয়ে সাইটটি পরিদর্শন করেছেন কিনা তার ওপর।
ভেন্ডর-নির্দিষ্ট নোট যা গুরুত্বপূর্ণ
হার্ডওয়্যার স্ট্যাক অপারেশনাল বিবরণ পরিবর্তন করে, মূল নীতি নয়।
Cisco Meraki সাধারণত ডিস্ট্রিবিউটেড পলিসি ডেপ্লয়মেন্ট সহজ করে তোলে, তবে টিমগুলোর টেমপ্লেট ইনহেরিটেন্স এবং ব্যতিক্রমগুলোর দিকে মনোযোগ দেওয়া উচিত।
Aruba পরিবেশ প্রায়শই শুরুতে সতর্ক রোল এবং পলিসি ডিজাইনকে পুরস্কৃত করে, বিশেষ করে যদি আপনি ওয়্যারলেস অ্যাক্সেসকে আরও ব্যাপক নেটওয়ার্ক এনফোর্সমেন্টের সাথে যুক্ত করেন।
Ruckus কঠিন RF পরিবেশে ভালো পারফর্ম করে, তবে ধরে নেবেন না যে ভালো রেডিও দুর্বল সেগমেন্টেশন বা দুর্বল অনবোর্ডিং ডিজাইনের ক্ষতিপূরণ দেবে।
Mist শক্তিশালী ভিজিবিলিটি এবং ক্লায়েন্ট এক্সপেরিয়েন্স টুলিং দেয়, যা টিউনিংয়ের সময় সাহায্য করে।
UniFi প্রায়শই খরচ এবং সরলতার ক্ষেত্রে আকর্ষক, তবে আরও জটিল আইডেন্টিটি ওয়ার্কফ্লোর জন্য ফিচার ডেপথ এবং সাপোর্ট প্রত্যাশার বিষয়ে টিমগুলোর বাস্তবসম্মত হওয়া উচিত।
আপনি যে ভেন্ডরই ব্যবহার করুন না কেন, দায়িত্ব পরিষ্কার রাখুন। ওয়্যারলেস পলিসি, সুইচিং, আইডেন্টিটি ইন্টিগ্রেশন, DHCP আচরণ এবং গেস্ট অভিজ্ঞতা প্রায়শই বিভিন্ন টিমের হাতে থাকে। হ্যান্ড-অফগুলির মালিকানা কেউ না নিলে, ব্যবহারকারীরাই প্রথমে সমস্যাগুলো খুঁজে পাবেন।
আপনার বিজনেস WiFi পরিচালনা এবং অপ্টিমাইজ করা
একটি বিজনেস WiFi নেটওয়ার্ক ইনস্টলেশনের সময় নয়, বরং লাইভ হওয়ার পরেই তার কার্যকারিতা প্রমাণ করে। আসল পরীক্ষাটি হলো - কর্মী, গেস্ট, IoT ডিভাইস এবং ভবনের পরিস্থিতি যখন স্বাভাবিক ক্রিয়াকলাপের মতো আচরণ করতে শুরু করে, তখন অ্যাক্সেস দ্রুত, অনুমানযোগ্য এবং সুরক্ষিত থাকে কি না।
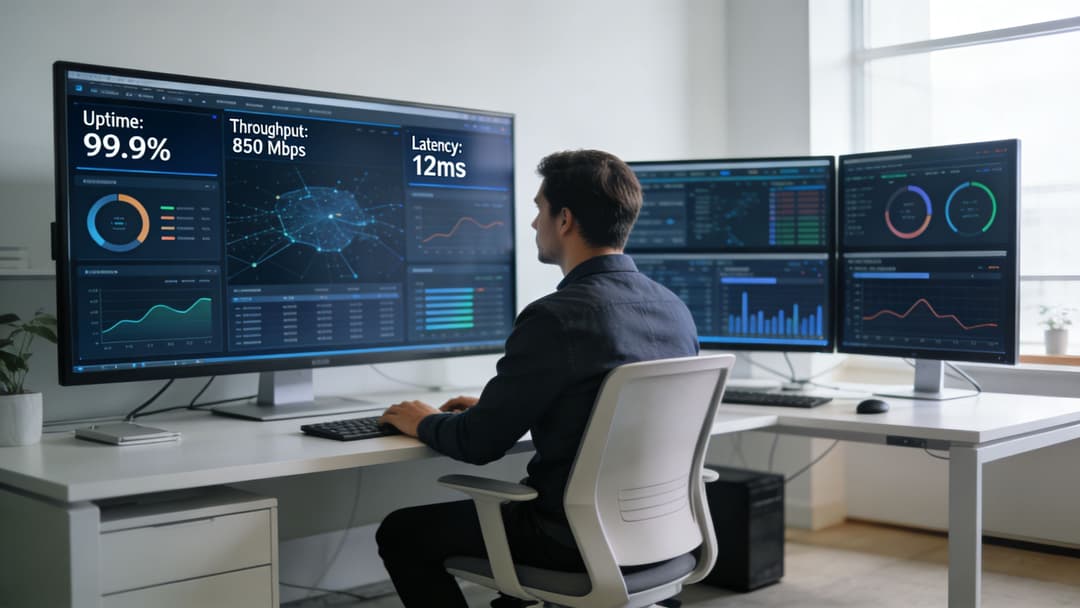
যেসব টিম শুধুমাত্র AP আপটাইম পর্যবেক্ষণ করে, তারা ব্যবহারকারীদের সম্মুখীন হওয়া ব্যর্থতাগুলো মিস করে। 2026 সালে, অপ্টিমাইজেশন আংশিকভাবে RF টিউনিং এবং আংশিকভাবে আইডেন্টিটি অপারেশন। একটি IdP পলিসি পরিবর্তনের পর যদি কর্মীদের সাইন-ইন ব্যর্থ হয়, অথবা অ্যাক্সেস ফ্লো জটিল হওয়ার কারণে গেস্টরা অনবোর্ডিং ছেড়ে চলে যায়, তবে রেডিওগুলো মূল সমস্যা নয়।
প্রতি সপ্তাহে কী পর্যালোচনা করতে হবে
নেটওয়ার্কটি শুধুমাত্র ইনফ্রাস্ট্রাকচারের অবস্থার ভিত্তিতে নয়, সার্ভিসের ফলাফলের ভিত্তিতে পর্যালোচনা করুন।
- ক্লায়েন্ট স্থিতিশীলতা: বারবার পুনরায় সংযোগ করা, স্টিকি ক্লায়েন্ট, দুর্বল RSSI প্রবণতা এবং ডিভাইসের মডেল বা OS সংস্করণ দ্বারা ব্যর্থতার ধরণ।
- ক্ষমতা এবং এয়ারটাইম ব্যবহার: ব্যস্ত চ্যানেল, রিট্রাই, কনটেনশন এবং SSID যা অতিরিক্ত ম্যানেজমেন্ট ওভারহেড ব্যবহার করে।
- রোমিং পারফরম্যান্স: ভয়েস, কোলাবোরেশন অ্যাপ, স্ক্যানার এবং অন্যান্য ডিভাইসের জন্য হ্যান্ডঅফ কোয়ালিটি যা সক্রিয় সেশনের সময় স্থানান্তরিত হয়।
- অথেনটিকেশন স্বাস্থ্য: ব্যর্থ SSO ফ্লো, মেয়াদোত্তীর্ণ সার্টিফিকেট, RADIUS টাইমআউট, পলিসি অমিল এবং গেস্ট অনবোর্ডিং ড্রপ-অফ।
- সেগমেন্ট অনুযায়ী পলিসির আচরণ: অতিথি, কর্মী, ঠিকাদার এবং IoT আলাদাভাবে পরিমাপ করা উচিত কারণ তারা ভিন্ন ভিন্ন কারণে ব্যর্থ হয়।
- ব্যাক-এন্ড নির্ভরতা: DHCP নিঃশেষ হওয়া, DNS বিলম্ব, ফায়ারওয়াল পলিসি ত্রুটি এবং আইডেন্টিটি প্রোভাইডার ল্যাটেন্সি প্রায়শই ব্যবহারকারীদের কাছে "WiFi সমস্যা" বলে মনে হয়।
একটি কার্যকর ড্যাশবোর্ড দ্রুত অপারেশনাল প্রশ্নের উত্তর দেয়। সমস্যাটি কি একটি ফ্লোর, একটি AP গ্রুপ, একটি ডিভাইস ফ্যামিলি, একটি SSID, একটি আইডেন্টিটি প্রোভাইডার নাকি একটি অনবোর্ডিং পাথের সাথে সম্পর্কিত? যদি টুলিং আপনাকে সেখানে দ্রুত নিয়ে যেতে না পারে, তবে ট্রাবলশুটিংয়ের কাজ ধীরগতিরই থেকে যাবে।
WiFi অপারেশনের মধ্যে এখন আইডেন্টিটি লাইফসাইকেল ম্যানেজমেন্ট অন্তর্ভুক্ত রয়েছে
এটি এমন একটি লেয়ার যা অনেক সেটআপ গাইড এড়িয়ে যায়। কভারেজ এখনও গুরুত্বপূর্ণ, তবে পরিপক্ক ব্যবসায়িক WiFi এখন আইডেন্টিটি, অ্যাক্সেস পলিসি এবং অ্যানালিটিক্সের সাথে ঘনিষ্ঠভাবে সংযুক্ত।
পাসওয়ার্ড-ভিত্তিক গেস্ট এবং স্টাফ অ্যাক্সেস বারবার সহায়তার চাপ তৈরি করে। শেয়ার্ড PSK তাদের উদ্দিষ্ট ব্যবহারকারীদের বাইরেও ছড়িয়ে পড়ে। Captive Portal ঘর্ষণ বাড়ায় এবং প্রায়শই নতুন ডিভাইস বা গোপনীয়তা-কেন্দ্রিক ব্রাউজারগুলিতে ব্যবহারকারীর যাত্রা ব্যাহত করে। অনেক সংস্থার জন্য, যেখানে উপযুক্ত সেখানে পাসওয়ার্ডহীন বা ফেডারেটেড অ্যাক্সেস দীর্ঘমেয়াদী আরও ভালো মডেল: কর্মীদের জন্য SSO, পরিচালিত ডিভাইসগুলির জন্য সার্টিফিকেট-ভিত্তিক অ্যাক্সেস এবং সমর্থিত গেস্ট ও ভিজিটর অভিজ্ঞতার জন্য OpenRoaming।
তার মানে এই নয় যে প্রতিটি সাইটের আগামীকালই পোর্টালগুলি বন্ধ করে দেওয়া উচিত। একটি হোটেল, ক্লিনিক, গুদামঘর এবং একসাথে কাজ করার জায়গার (coworking space) ভিন্ন ভিন্ন সীমাবদ্ধতা রয়েছে। বাস্তবসম্মত পদ্ধতি হলো যেখানে ব্যবসায়িক যুক্তি স্পষ্ট সেখানে পাসওয়ার্ডের উপর নির্ভরতা হ্রাস করা, তারপর কম হেল্পডেস্কের চাহিদা, দ্রুত সংযোগ, আরও ভাল রিটার্ন-ইউজার কনভার্সন এবং কম প্রমাণীকরণ (authentication) ব্যর্থতার মাধ্যমে ফলাফল মূল্যায়ন করা।
সঠিক অ্যানালিটিক্স দিয়ে WiFi ROI প্রমাণ করা
একটি সুপরিচালিত ওয়্যারলেস অ্যানালিটিক্স নেটওয়ার্ক টিমের চেয়েও বেশি সাহায্য করবে।
- অপারেশনস টিম ব্যস্ত সময় এবং শারীরিক অঞ্চলগুলোকে স্টাফিং বা সার্ভিস বাধাগুলোর সাথে তুলনা করতে পারে।
- ফ্যাসিলিটিজ এবং প্রপার্টি টিম মৃত জায়গা, ভিড়ের প্যাটার্ন এবং নির্দিষ্ট এলাকার সাথে সম্পর্কিত বারবার আসা অভিযোগগুলো চিহ্নিত করতে পারে।
- মার্কেটিং এবং গেস্ট এক্সপেরিয়েন্স টিম ভিজিটর অ্যাক্সেস মডেলগুলোর জন্য রিটার্ন ভিজিট, সফল অনবোর্ডিং জার্নি এবং সম্মতিপ্রাপ্ত এনগেজমেন্ট পরিমাপ করতে পারে।
- IT এবং সিকিউরিটি টিম ট্র্যাক করতে পারে যে পাসওয়ার্ডহীন অ্যাক্সেস, সার্টিফিকেট এনরোলমেন্ট, বা SSO রোলআউট টিকিট এবং ঝুঁকি কমিয়েছে কিনা।
অনেক WiFi প্রজেক্ট এই পর্যায়ে এসে পরিপক্ক হয় অথবা থমকে যায়। রিপোর্টিং যদি শুধুমাত্র আপটাইম এবং থ্রুপুটেই সীমাবদ্ধ থাকে, তবে নেটওয়ার্কটি কেবল একটি খরচ করার ক্ষেত্র হিসেবেই রয়ে যায়। যদি অ্যানালিটিক্স উন্নত অনবোর্ডিং সমাপ্তি, কম সাপোর্ট কেস এবং স্পষ্ট অকুপেন্সি প্যাটার্ন দেখায়, তবে WiFi প্ল্যাটফর্মটি ব্যবসায়িক দৃষ্টিকোণ থেকে ডিজাইনের সিদ্ধান্তগুলোকে যুক্তিযুক্ত করতে শুরু করে।
লাইভ পরিবেশে যে ধরনের ট্রাবলশুটিং প্যাটার্ন দেখা যায়
কিছু ত্রুটি বিভিন্ন ভেন্ডর এবং বিল্ডিংয়ের ধরন জুড়ে বারবার ঘটে।
একটি নির্দিষ্ট এলাকা সবসময় ধীরগতির থাকে
ISP সার্কিট দিয়ে নয়, বরং এয়ারটাইম এবং ইন্টারফারেন্স দিয়ে শুরু করুন। চ্যানেল প্ল্যানিং, AP প্লেসমেন্ট, ট্রান্সমিট পাওয়ার, ক্লায়েন্ট ডেনসিটি এবং স্থানীয় নয়েজ সোর্স যেমন ক্যামেরা, ওয়্যারলেস প্রেজেন্টেশন গিয়ার বা পার্শ্ববর্তী নেটওয়ার্কগুলো যাচাই করুন। অনেক সাইটে সমস্যাটি সিগন্যালের অভাব নয়, বরং ওভারকভারেজ এবং কনটেনশন।
শুধুমাত্র নির্দিষ্ট কিছু ডিভাইস কানেক্ট হতে ব্যর্থ হচ্ছে
রেডিও সেটিংস পরিবর্তন করার আগে অ্যাক্সেস পদ্ধতি পরীক্ষা করুন। পুরানো Android হ্যান্ডহেল্ড, মেডিকেল ডিভাইস, প্রিন্টার এবং স্ক্যানারগুলি প্রায়শই আধুনিক সুরক্ষা সেটিংস, সার্টিফিকেট চেইন বা Captive Portal আচরণের সাথে মানিয়ে নিতে সমস্যায় পড়ে। সঠিক সমাধান হতে পারে সেই ডিভাইস ক্লাসের জন্য একটি ডেডিকেটেড পলিসি এবং অনবোর্ডিং পাথ তৈরি করা, যা কর্মী এবং অতিথিদের অ্যাক্সেস থেকে আলাদা থাকবে।
সিকিউরিটি পরিবর্তনের পর অভিযোগ বাড়ছে
এটি সাধারণত একটি আইডেন্টিটি ওয়ার্কফ্লো সংক্রান্ত সমস্যার দিকে ইঙ্গিত করে। MFA প্রম্পট, সার্টিফিকেট রিনিউয়াল ব্যর্থতা, ভাঙা ফেডারেশন, বা কঠোর পোশ্চার চেকগুলো এন্ড-ইউজারদের কাছে ওয়্যারলেস অস্থিরতার মতো মনে হতে পারে। IdP, RADIUS সার্ভিস, PKI এবং ডিভাইস কমপ্লায়েন্স লজিক সহ সম্পূর্ণ অথেন্টিকেশন পাথটি পর্যালোচনা করুন।
গেস্ট ব্যবহার বেশি, কিন্তু পুনরায় ব্যবহার খুবই কম
নেটওয়ার্কটি খুঁজে পাওয়া সহজ হতে পারে তবে যুক্ত হওয়া বিরক্তিকর হতে পারে। দীর্ঘ ফর্ম, বারবার সম্মতির প্রম্পট এবং ভঙ্গুর Captive Portal লজিক ব্যবহারকারীদের সংযোগ করা থেকে দূরে সরিয়ে দেয়। OpenRoaming বা একটি সহজ আইডেন্টিটি ফ্লো বারবার আসা ভিজিটরদের অভিজ্ঞতা উন্নত করতে পারে এবং সাপোর্টের ওভারহেড কমাতে পারে, বিশেষ করে হসপিটালিটি, মাল্টি-টেন্যান্ট রেসিডেন্সিয়াল এবং পাবলিক-ফেসিং ভেন্যুগুলিতে।
অপ্টিমাইজেশন হলো একটি নিয়মিত চলমান কাজ
ভালো ওয়্যারলেস টিমগুলো অভিযোগের পাহাড় জমা হওয়া পর্যন্ত অপেক্ষা করে না। তারা ট্রেন্ডগুলো পর্যালোচনা করে, পুরানো অ্যাক্সেস পদ্ধতিগুলো বাদ দেয়, ব্যাপকভাবে রোলআউট করার আগে আইডেন্টিটি পরিবর্তনগুলো পরীক্ষা করে এবং WiFi -কে এমন একটি সার্ভিস হিসেবে বিবেচনা করে যার সাথে সিকিউরিটি, ইউজার এক্সপেরিয়েন্স এবং পরিমাপযোগ্য ব্যবসায়িক ফলাফল যুক্ত রয়েছে।
এটিই আধুনিক প্লেবুক। কভারেজ ব্যবহারকারীদের নেটওয়ার্কে যুক্ত করে। আইডেন্টিটি ডিজাইন, পলিসি কন্ট্রোল এবং অ্যানালিটিক্স নির্ধারণ করে যে নেটওয়ার্কটি ক্রমাগত ভ্যালু প্রদান করছে কিনা।
আপনার ইন্ডাস্ট্রির জন্য উপযোগী WiFi চেকলিস্ট
কভারেজ সহজ অংশ। কঠিন প্রশ্নটি হলো কারা অ্যাক্সেস পাচ্ছে, কীভাবে সেই অ্যাক্সেস মঞ্জুর করা হচ্ছে এবং ডিভাইসগুলো সংযুক্ত হওয়ার পরে নেটওয়ার্কটি অপারেশনের জন্য দরকারী কিছু তৈরি করছে কিনা।
এই কারণেই ইন্ডাস্ট্রি ডিজাইন এখনও গুরুত্বপূর্ণ, এমনকি যখন হার্ডওয়্যার শর্টলিস্ট একই রকম দেখায়। একটি হোটেল, একটি শপ ফ্লোর, একটি ক্লিনিক এবং একটি মাল্টি-টেন্যান্ট বিল্ডিং সবই একই অ্যাক্সেস পয়েন্ট এবং ক্লাউড ড্যাশবোর্ড চালাতে পারে। তবে তাদের আইডেন্টিটি মডেল, অনবোর্ডিং ফ্লো, সাপোর্টের চাপ এবং রিপোর্টিংয়ের প্রয়োজনীয়তা ভিন্ন হয়।
হসপিটালিটি
হসপিটালিটি WiFi-এর দুটি কাজ রয়েছে। এটি অবশ্যই অতিথিদের জন্য অদৃশ্য এবং কর্মীদের জন্য নির্ভরযোগ্য হতে হবে, পাশাপাশি ব্যবসাকে রিটার্নিং ভিজিটর, ব্র্যান্ডেড অ্যাক্সেস এবং ভেন্যু অ্যানালিটিক্স পরিচালনার একটি পরিষ্কার উপায় প্রদান করবে।
- অতিথি, কর্মী এবং অপারেশনাল ট্রাফিক আলাদা করুন: ফ্রন্ট ডেস্ক সিস্টেম, পেমেন্ট ডিভাইস, ভয়েস হ্যান্ডসেট, আইপিটিভি এবং অতিথি অ্যাক্সেস আলাদা পলিসির অধীনে থাকা উচিত।
- পরিবর্তনশীল ঘনত্বের জন্য পরিকল্পনা করুন: বেডরুম, বার, কনফারেন্স স্যুট এবং ইভেন্ট স্পেসগুলি লোডের অধীনে বিভিন্ন উপায়ে ব্যর্থ হতে পারে।
- পুনরায় অ্যাক্সেস করা সহজ করুন: শেয়ার করা গেস্ট পাসওয়ার্ডগুলি সাপোর্ট কাজের ঝামেলা এবং দুর্বল রিভোকেশন তৈরি করে। যারা বারবার আসেন তাদের জন্য Passpoint বা OpenRoaming এর মতো পাসওয়ার্ডহীন বিকল্পগুলি প্রায়শই আরও ভাল মানায়।
- অতিথিদের অভিজ্ঞতা পরিমাপ করুন: কেবল সিগন্যালের শক্তি নয়, অনবোর্ডিংয়ের সাফল্য, ড্রপ-অফ পয়েন্ট এবং পুনরায় আসার হার ট্র্যাক করুন।
রিটেইল
রিটেল WiFi-এর উচিত রাজস্ব, স্টোর অপারেশন এবং কাস্টমার ইনসাইটকে ত্বরান্বিত করা। হ্যান্ডহেল্ড ডিভাইসগুলো যদি স্টক চেকের সময় পিছিয়ে পড়ে বা গেস্ট অ্যাক্সেস সুবিধার চেয়ে বেশি বাধা সৃষ্টি করে, তবে একটি সাধারণ ফ্লোর প্ল্যান সার্ভে যথেষ্ট নয়।
- স্টোর সিস্টেমগুলি সুরক্ষিত করুন: ক্যাশিয়ার কাউন্টার, স্ক্যানার, ক্যামেরা, সাইনেজ এবং ব্যাক-অফিস ডিভাইসগুলির জন্য পাবলিক অ্যাক্সেসের চেয়ে আলাদা পলিসি এবং কঠোর নিয়ন্ত্রণের প্রয়োজন।
- বাস্তব জনাকীর্ণ এলাকাগুলি বিবেচনা করে ডিজাইন করুন: প্রবেশদ্বার, চেকআউট, ফিটিং রুম এবং প্রচারমূলক এলাকাগুলিতেই সাধারণত প্রথম ক্ষমতার ঘাটতি দেখা দেয়।
- একটি স্পষ্ট উদ্দেশ্যে অতিথি অ্যাক্সেস ব্যবহার করুন: গ্রাহকরা যদি সংযুক্ত হতে পারেন, তবে লক্ষ্যটি সুবিধা, আনুগত্য, সম্মতিযুক্ত বিপণন নাকি ফুটফল অ্যানালিটিক্স তা নির্ধারণ করুন।
- ম্যানেজাররা কাজ করতে পারেন এমন অ্যানালিটিক্স পর্যালোচনা করুন: অপ্রয়োজনীয় মেট্রিক্সের চেয়ে থাকার প্যাটার্ন, ব্যস্ত সময় এবং বারবার আসার হার বেশি গুরুত্বপূর্ণ।
রিটেলে, ভালো WiFi মানে স্টাফ ডিভাইসগুলো রেসপন্সিভ থাকে, গ্রাহকদের অ্যাক্সেস ব্যবহার করা সহজ হয় এবং নেটওয়ার্কটি এমন ডেটা তৈরি করে যা ব্যবসাটি আসলে কাজে লাগাতে পারে।
হেলথকেয়ার
হেলথকেয়ার পরিবেশগুলো দুর্বল ডিজাইনকে খুব দ্রুত প্রকাশ করে দেয়। নিরাপত্তার ভুলগুলো শুধু সুবিধার চেয়েও বেশি কিছুকে প্রভাবিত করে এবং লেগ্যাসি সীমাবদ্ধতাগুলো এতই সাধারণ যে অ্যাক্সেস পলিসিতে সাধারণত প্রথম দিন থেকেই ব্যতিক্রমের প্রয়োজন হয়।
- ক্লিনিকাল, প্রশাসনিক, অতিথি এবং ডিভাইস ট্রাফিক আলাদা করুন: বিভিন্ন ব্যবহারকারী গ্রুপ এবং ডিভাইস ক্লাসের জন্য আলাদা ট্রাস্ট লেভেলের প্রয়োজন হয়।
- পুরানো চিকিৎসা এবং বিশেষজ্ঞ এন্ডপয়েন্টগুলির হিসাব রাখুন: কিছু এন্ডপয়েন্ট আধুনিক অনবোর্ডিং বা সার্টিফিকেট ওয়ার্কফ্লো সমর্থন করতে পারে না, তাই সেগুলিকে কঠোরভাবে আলাদা করুন এবং তারা কী অ্যাক্সেস করতে পারবে তা সীমিত করুন।
- শুধু সংযোগ নয়, গতিশীলতা পরীক্ষা করুন: ওয়ার্ড রাউন্ড, ভয়েস হ্যান্ডসেট, কার্ট এবং হ্যান্ডহেল্ড ডিভাইসগুলি স্থিতিশীল রোমিং এবং দ্রুত রি-অথেনটিকেশনের উপর নির্ভর করে।
মাল্টি-টেন্যান্ট রেসিডেন্সিয়াল
বাসিন্দারা আশা করেন যে নেটওয়ার্কটি হোম ব্রডব্যান্ডের মতোই সহজ মনে হবে। অপারেটরদের তার চেয়েও শক্তিশালী নিয়ন্ত্রণের প্রয়োজন। উভয় ক্ষেত্রেই শেয়ার্ড বিল্ডিং পাসওয়ার্ড ব্যর্থ হয়।
- পুরো সম্পত্তির জন্য একটি একক পাসওয়ার্ড ব্যবহার এড়িয়ে চলুন: শেয়ার করা ক্রেডেনশিয়ালের কারণে বাসিন্দাদের পরিবর্তন, সাপোর্ট কল এবং দুর্বল জবাবদিহিতা সব কিছুই আরও খারাপ হয়ে যায়।
- বাসিন্দা, অতিথি, কর্মী এবং বিল্ডিং সিস্টেমগুলিকে আলাদা রাখুন: লিফট, সিসিটিভি, অ্যাক্সেস কন্ট্রোল এবং ম্যানেজমেন্ট ডিভাইসগুলি কখনই ভাড়াটিয়াদের ডিভাইসের মতো একই ট্রাস্ট জোনে থাকা উচিত নয়।
- ভোক্তাদের অনবোর্ডিং সমস্যাগুলিতে সহায়তা করুন: টিভি, কনসোল, স্পিকার এবং স্মার্ট হোম ডিভাইসগুলির প্রায়শই ডিভাইস-ভিত্তিক রেজিস্ট্রেশন বা একটি নিয়ন্ত্রিত ফলব্যাক পাথের প্রয়োজন হয়।
- ভাড়াটিয়া পরিবর্তনকে একটি রুটিন প্রক্রিয়ায় পরিণত করুন: অ্যাক্সেস অবশ্যই পরিচয়, ইউনিট এবং চুক্তির স্থিতির সাথে সামঞ্জস্যপূর্ণ হতে হবে যাতে নতুন আগমন এবং চলে যাওয়ার কারণে পুরো সাইট জুড়ে ম্যানুয়াল কাজের পুনরাবৃত্তি না করতে হয়।
সাধারণ বিষয়টি খুব সহজ। ২০২৬ সালে ইন্ডাস্ট্রির WiFi ডিজাইন কোনো বিল্ডিং জুড়ে শুধু সিগন্যাল সম্প্রচার করার চেয়ে পরিবেশের জন্য সঠিক আইডেন্টিটি পদ্ধতি, কনটেইনমেন্ট মডেল এবং রিপোর্টিং লেয়ার বেছে নেওয়ার সাথে বেশি সম্পর্কিত। যে দলগুলি এটি সঠিকভাবে পরিচালনা করতে পারে তারা সাধারণত সাপোর্টের ঝামেলা কমায়, ক্রেডেনশিয়াল ছড়িয়ে পড়ার ঝুঁকি হ্রাস করে এবং বিনিয়োগের রিটার্ন দেখানোর আরও স্পষ্ট উপায় খুঁজে পায়।
বিজনেস WiFi সম্পর্কে সচরাচর জিজ্ঞাসিত প্রশ্নাবলী
ক্ষুদ্র ব্যবসার কি আসলেই সেগমেন্টেড WiFi প্রয়োজন
হ্যাঁ, যদি তাদের একাধিক ধরনের ব্যবহারকারী বা একাধিক শ্রেণীর ডিভাইস থাকে। স্টাফ, গেস্ট এবং ব্যবসায়িক সরঞ্জাম যখনই কোনো স্পষ্ট পলিসি সীমানা ছাড়াই একই অ্যাক্সেস লেয়ার শেয়ার করে, তখনই ঝুঁকি এবং ট্রাবলশুটিংয়ের জটিলতা বেড়ে যায়।
WPA3 কি একাই যথেষ্ট
না। WPA3 সুরক্ষিত ভিত্তির একটি অংশ, কিন্তু এটি সেগমেন্টেশন, আইডেন্টিটি-অ্যাওয়ার অ্যাক্সেস বা সঠিক অ্যাক্সেস বাতিলের বিকল্প নয়। এনক্রিপশন কানেকশন সুরক্ষিত করতে সাহায্য করে। এটি নির্ধারণ করে না যে কার কোন নেটওয়ার্কে থাকা উচিত বা যুক্ত হওয়ার পর তাদের কোথায় পৌঁছানো উচিত।
আমার কখন captive portals ব্যবহার করা উচিত
যখন আপনার ব্র্যান্ডেড অনবোর্ডিং, কনসেন্ট ক্যাপচার বা নির্দিষ্ট কোনো গেস্ট ওয়ার্কফ্লো প্রয়োজন হবে, তখন এগুলো ব্যবহার করুন। এগুলোই সবসময় সেরা ইউজার এক্সপেরিয়েন্স দেবে এমনটা ধরে নেবেন না। নিয়মিত ভিজিটর, রেসিডেন্ট বা পার্টনার ইকোসিস্টেমের জন্য, পাসওয়ার্ডহীন পদ্ধতি যেমন Passpoint বা OpenRoaming প্রায়শই একটি ভালো অপারেশনাল সমাধান।
যেসব ডিভাইস আধুনিক অথেন্টিকেশন সমর্থন করে না সেগুলোর ক্ষেত্রে আমার কী করা উচিত
সেগুলিকে একটি শক্তভাবে নিয়ন্ত্রিত IoT বা লেগ্যাসি সেগমেন্টে রাখুন এবং যেখানে সম্ভব শেয়ার্ড ক্রেডেনশিয়াল এড়িয়ে চলুন। এস্টেটের প্রতিটি নন-ইউজার ডিভাইসের জন্য একটি সাধারণ পাসওয়ার্ড ব্যবহার করার চেয়ে ব্যক্তিগত PSKs সাধারণত একটি ভালো সমাধান।
WiFi প্রজেক্টটি কাজ করছে কিনা তা আমি কীভাবে বুঝব
কেবল আপটাইমের বাইরেও দেখুন। এটিকে অথেনটিকেশনের সাফল্য, সাপোর্ট টিকিটের ধরণ, রোমিং আচরণ, গেস্ট অনবোর্ডিংয়ের গুণমান এবং অ্যানালিটিক্স অপারেশন, মার্কেটিং বা প্রোপার্টি টিমকে আরও ভালো সিদ্ধান্ত নিতে সাহায্য করছে কিনা তা দিয়ে বিচার করুন।
আপনি যদি আধুনিক ব্যবসায়িক WiFi অ্যাক্সেসের বিকল্পগুলি পর্যালোচনা করে থাকেন, তবে যে সংস্থাগুলি শেয়ার্ড পাসওয়ার্ড এবং বেসিক Captive Portal-এর বাইরে যেতে চায় তাদের জন্য Purple দেখার মতো। এটি সাধারণ এন্টারপ্রাইজ WLAN ভেন্ডরদের মধ্যে পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস, OpenRoaming, SSO-ভিত্তিক স্টাফ অ্যাক্সেস এবং অ্যানালিটিক্স সমর্থন করে, যা ওয়্যারলেস সম্পত্তি থেকে নিরাপত্তা উন্নত করতে এবং মান প্রমাণ করার চেষ্টা করা টিমগুলির জন্য এটিকে প্রাসঙ্গিক করে তোলে।



