
La plupart des conseils sur la configuration du WiFi pour les entreprises sont restés à l'ère grand public. Ils traitent le sujet comme un simple exercice d'installation physique : placer un routeur au milieu, ajouter quelques points d'accès, choisir un mot de passe, et considérer que c'est terminé. Ce modèle s'effondre rapidement dans les environnements réels où les invités, les appareils du personnel, les scanners, les caisses, les caméras, les téléviseurs, les tablettes et les prestataires s'attendent tous à un accès stable sans exposer le reste du réseau.
Le problème le plus important est qu'une mauvaise conception sans fil crée désormais une dette de sécurité, des frictions opérationnelles et du travail d'assistance évitable. Un mot de passe partagé semble simple jusqu'à ce que vous deviez révoquer un utilisateur, tracer un appareil, isoler un point de terminaison à risque ou empêcher un téléphone compromis de se trouver sur le même réseau plat que les systèmes d'entreprise.
Bien plus que de la couverture : les nouvelles règles du WiFi professionnel
La couverture reste importante. Elle ne représente simplement plus la totalité du travail.
Le point faible de nombreux guides est qu'ils s'arrêtent à la force du signal et ne traitent jamais de l'identité, du contrôle d'accès et de la conception zero-trust. Les guides d'installation axés sur le Royaume-Uni reflètent déjà cette évolution. La question la plus utile aujourd'hui n'est pas seulement de savoir comment obtenir une couverture, mais comment fournir un accès fluide tout en réduisant le partage d'identifiants et la charge administrative, en particulier dans les environnements qui nécessitent une authentification moderne des invités et une séparation plus stricte entre les utilisateurs et les appareils, comme le soulignent The Network Installers sur l'installation de WiFi professionnel.
Les erreurs des conseils obsolètes
L'ancien modèle ressemble généralement à ceci :
- Un seul SSID pour tous : les invités, le personnel et les appareils non gérés se connectent tous au même réseau ou à des réseaux faiblement séparés avec un contrôle de politique insuffisant.
- Un mot de passe partagé : facile à distribuer, difficile à révoquer, impossible à auditer correctement.
- La sécurité ajoutée après coup : le chiffrement, l'isolation des invités et les règles d'accès sont traités comme des tâches de finalisation une fois que le matériel est déjà actif.
Cette approche n'est pas évolutive. Elle crée également de la confusion lors des incidents, car personne ne peut répondre rapidement aux questions de base. Qui s'est connecté. Quel appareil a utilisé quel identifiant. À quoi cet utilisateur aurait dû être autorisé à accéder.
Les identifiants partagés ne sont pas seulement un problème de sécurité. C'est un problème opérationnel. Ils transforment chaque changement de personnel, de locataire ou d'accès fournisseur en une tâche de nettoyage manuelle.
Ce qu'est réellement le WiFi professionnel moderne
Un WLAN d'entreprise actuel fait partie de votre infrastructure d'identité. Il doit faire la différence entre :
- Un invité qui a uniquement besoin d'un accès internet
- Un employé qui doit s'authentifier via l'annuaire de l'entreprise
- Un appareil IoT qui nécessite un accès restreint et prévisible
- Un prestataire ou partenaire qui a besoin d'autorisations limitées dans le temps
- Un résident ou un visiteur régulier qui s'attend à une reconnexion sans friction
Cela change le cahier des charges pour l'installation du WiFi d'entreprise. Vous ne vous contentez pas de distribuer un signal. Vous décidez comment l'accès est accordé, comment il est révoqué, comment le trafic est segmenté et comment l'expérience utilisateur est maintenue sans affaiblir le contrôle.
Le critère pratique est simple. Si votre réseau sans fil dépend encore d'un mot de passe partagé connu par trop de personnes, vous n'utilisez pas un modèle d'accès moderne.
Planifier vos fondations sans fil
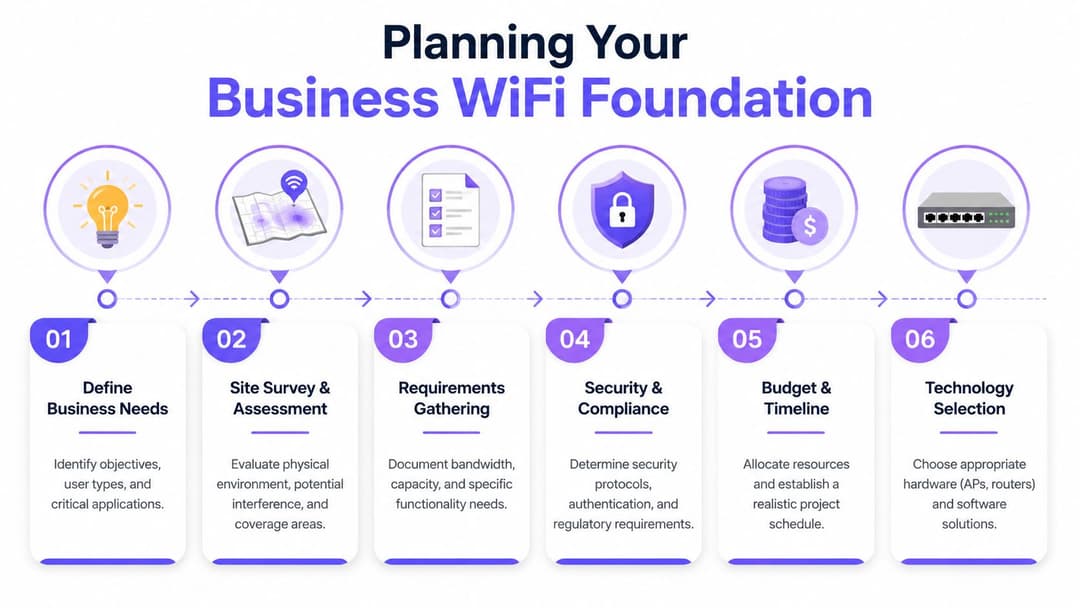
Avant de toucher aux SSIDs, déterminez ce que le réseau doit faire sous charge normale, en cas d'occupation maximale et en situation de panne. La plupart des problèmes sans fil attribués au matériel sont en réalité des erreurs de planification.
Commencez par les exigences de l'entreprise
Le contexte britannique est ici important. En mai 2025, 96 % des locaux au Royaume-Uni avaient accès à un haut débit compatible gigabit, selon les données de l'Ofcom citées dans le résumé des statistiques WiFi de l'AVSystem pour le Royaume-Uni. En pratique, cela signifie que de nombreuses entreprises n'ont plus de mal à obtenir une ligne performante dans leur bâtiment. Le goulot d'étranglement réside souvent dans la conception du réseau sans fil à l'intérieur de celui-ci.
Cela modifie l'ordre de planification. Ne commencez pas par « combien de points d'accès puis-je m'offrir ? » Commencez par :
Qui a besoin d'un accès Le personnel, les invités, les sous-traitants, les résidents, les bornes interactives, les terminaux de paiement, les caméras, les capteurs.
Ce qu'ils font sur le réseau Appels vidéo, terminaux de point de vente cloud, appareils vocaux mobiles, streaming, navigation des invités, contrôle des accès aux portes, gestion technique du bâtiment.
Où ils le font Bureaux ouverts, chambres, couloirs, allées d'entrepôt, réception, terrasse, salles de conférence, ascenseurs, arrière-boutique.
Quel est l'impact d'une panne Une zone blanche est-elle simplement agaçante, ou interrompt-elle l'activité commerciale.
Un bon raccourci consiste à concevoir en fonction de la simultanéité, et non de l'effectif. Un bâtiment avec une occupation modérée mais une utilisation intensive des appareils peut s'avérer plus complexe qu'un site plus fréquenté avec des charges de travail plus légères.
Analysez d'abord, achetez ensuite
Une véritable étude de site n'est pas une formalité administrative. C'est le seul moyen d'éviter d'acheter une quantité ou un type de matériel inadapté.
Parcourez le site et notez :
- Matériaux de construction : le béton, la brique, l'isolation avec pare-vapeur métallique, les étagères métalliques, l'équipement de cuisine et les cages d'ascenseur affectent tous la propagation.
- Hauteur sous plafond et options de montage : un emplacement d'AP esthétique est souvent incompatible avec un bon positionnement RF.
- Sources d'interférence : réseaux WLAN voisins, zones à forte densité Bluetooth, périphériques sans fil, équipements spécialisés.
- Trajets de roaming : la façon dont les gens se déplacent réellement, et non celle suggérée par le plan d'étage.
Si vous avez besoin d'un rappel sur les bases du comportement sans fil, ce guide sur les connexions sans fil et leur fonctionnement est un point de départ utile avant de modéliser la couverture et les déplacements des clients.
Règle pratique : n'approuvez jamais l'emplacement final des points d'accès à partir d'un simple plan au sol si le site comporte plusieurs étages, des cloisons denses ou des zones à usage mixte.
Géré dans le cloud ou basé sur un contrôleur
Cette décision affecte les opérations bien plus que les performances radio.
Un WLAN géré dans le cloud tel que Meraki, Mist, Aruba Central ou UniFi est généralement le choix le plus clair pour les parcs distribués, les équipes informatiques restreintes et les organisations qui souhaitent une politique centrale avec une gestion sur site plus légère. Il simplifie la cohérence de la configuration, le contrôle des micrologiciels et le dépannage à distance.
Une conception basée sur un contrôleur reste pertinente lorsque vous avez besoin d'un contrôle local plus strict, de normes opérationnelles établies, ou si vous avez déjà standardisé sur une plateforme avec une expertise interne. Elle peut également convenir aux sites ayant des exigences strictes de traitement local ou des intégrations existantes complexes.
Utilisez ce test :
| Point de décision | WLAN géré dans le cloud | WLAN basé sur un contrôleur |
|---|---|---|
| Administration au quotidien | Plus simple pour les équipes distribuées | Idéal lorsque des équipes réseau locales gèrent déjà les contrôleurs |
| Cohérence multi-sites | Généralement plus facile | Dépend de l'architecture du contrôleur et de la rigueur de l'équipe |
| Déploiement des changements | Rapide et centralisé | Contrôlé, mais souvent plus lourd sur le plan opérationnel |
| Dépendance | Les opérations cloud du fournisseur sont cruciales | La conception sur site et la résilience importent davantage |
La capacité l'emporte sur la couverture théorique des brochures
Les fournisseurs adorent les cartes de couverture. Les équipes opérationnelles doivent composer avec la saturation de la bande passante, le mauvais roaming et les clients persistants.
Prévoyez :
- Zones denses en priorité : réception, caisses, salles de réunion, bars, espaces de conférence, zones d'attente.
- Type d'application : le trafic voix et collaboration nécessite un roaming plus fluide que la navigation occasionnelle.
- Liaison montante et commutation : les budgets PoE, l'emplacement des commutateurs et les chemins de câblage peuvent compromettre une conception propre s'ils sont ignorés au départ.
- Méthodologie de test : valider la qualité du signal, le comportement de transition et l'expérience client réelle après l'installation.
L'erreur de conception sans fil la plus coûteuse n'est généralement pas d'acheter trop de matériel. C'est de sous-estimer les zones à forte affluence et de passer l'année suivante à expliquer pourquoi le réseau est "opérationnel" mais que les utilisateurs ne peuvent toujours pas travailler correctement.
Concevoir votre réseau pour la sécurité et l'évolutivité
Un réseau sans fil plat est obsolète. C'était déjà fragile il y a des années, et c'est aujourd'hui un risque majeur.
Les recommandations pour les entreprises au Royaume-Uni préconisent systématiquement un flux de travail par étapes : évaluer le site, cartographier les zones blanches, positionner les points d'accès, puis seulement configurer les SSID. Elles mettent également en garde contre une sous-estimation de la simultanéité, car cela provoque des problèmes d'itinérance et des pics de demandes d'assistance, comme le souligne le guide d'installation WiFi commercial de TS Cables.
Le modèle à trois réseaux
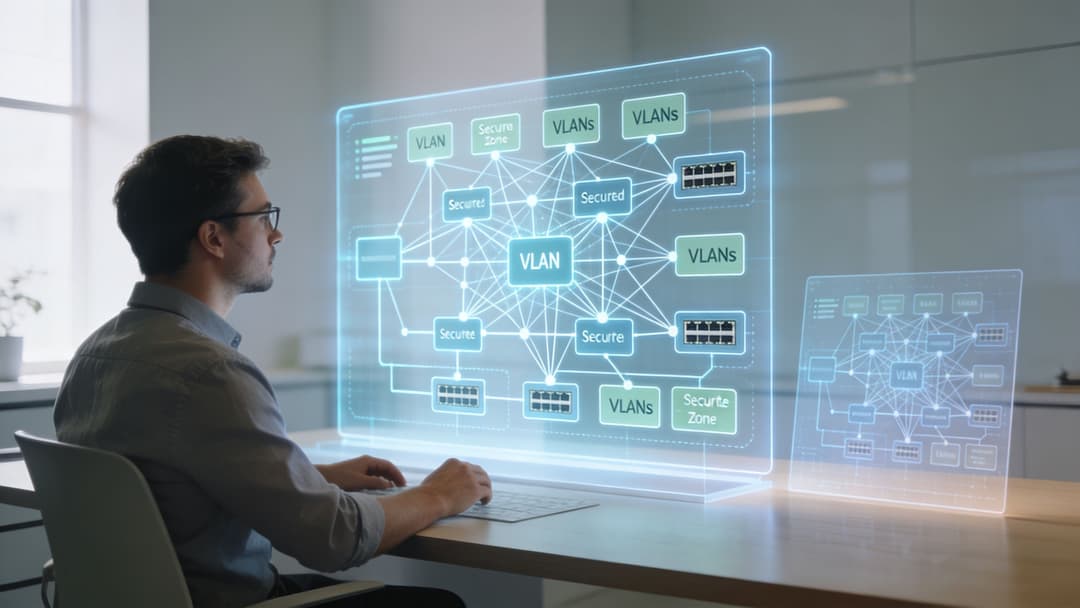
La plupart des entreprises devraient commencer par trois réseaux logiques, même s'ils fonctionnent tous sur la même infrastructure de commutation et couche d'accès.
Invité
Ce réseau doit être entièrement isolé des systèmes internes. Un accès Internet uniquement, avec une politique claire concernant la bande passante, la gestion des sessions et l'intégration. Si un appareil invité est compromis, la zone d'impact doit s'arrêter là.
Personnel
Il s'agit du réseau de confiance, mais confiance ne signifie pas absence de restrictions. Le trafic du personnel a toujours besoin d'une politique, d'une reconnaissance des rôles et d'une auditabilité. La finance, les opérations, la réception et le personnel temporaire n'ont pas tous besoin du même niveau d'accès.
IoT et systèmes hérités
Ce segment contient les appareils qui rendent les équipes réseau nerveuses pour de bonnes raisons : imprimantes, écrans, contrôles de bâtiments, caméras, scanners, téléviseurs intelligents et équipements spécialisés avec des cycles de mise à jour complexes. Beaucoup de ces appareils ont besoin de connectivité mais ne devraient jamais se trouver à proximité du trafic utilisateur.
Ce que font réellement les VLAN
Les VLANs créent des voies logiques distinctes sur la même infrastructure physique. Ils ne sécurisent pas un réseau par magie à eux seuls. La sécurité provient des politiques que vous appliquez entre eux.
Cela signifie généralement :
- Invités vers Internet uniquement
- Personnel vers les services internes autorisés
- IoT vers les contrôleurs ou points de terminaison cloud requis
- Aucun mouvement latéral par défaut
Si vous souhaitez un cadre plus large pour ce type de séparation, cet aperçu de la sécurité des réseaux et du sans fil est un complément utile aux décisions de conception pratiques.
Si un SSID invité peut atteindre les sous-réseaux d'imprimantes, les interfaces de caméras ou les pages d'administration internes, le problème ne vient pas de l'expérience invité. C'est l'architecture.
Des choix de conception qui résistent à la pression
Ne créez pas de SSIDs simplement parce que vous le pouvez. Chaque SSID ajoute des frais de gestion, un impact sur le temps d'antenne et de la complexité pour le support. Une conception plus épurée repose sur un petit nombre de SSIDs spécialisés associés à des politiques bien définies.
Une bonne base de référence de production comprend souvent :
- Un SSID invité avec isolation stricte
- Un SSID personnel lié à une authentification basée sur l'identité
- Un SSID IoT ou un ensemble restreint de réseaux d'appareils étroitement contrôlés
Concentrez-vous ensuite sur les contrôles sous-jacents :
| Couche | Ce qui définit une bonne configuration |
|---|---|
| Conception du SSID | Nombre minimal, objectif clair, pas de chevauchement d'audience |
| Segmentation | Invité, personnel et IoT séparés par des politiques |
| Pare-feu | Règles d'autorisation explicites, refus par défaut entre les segments |
| Conception du roaming | Plan RF et comportement d'authentification cohérents |
| Opérations | Responsabilités claires pour les ajouts, modifications, révocations et réponses aux incidents |
Ce qui ne fonctionne pas, c'est un modèle de segmentation décoratif où tout peut encore communiquer avec tout ce qui est important.
Au-delà des mots de passe : Un guide pour l'accès WiFi sécurisé
Si vous utilisez encore une clé pré-partagée unique pour le WiFi d'entreprise, c'est la première chose à changer.
Les consignes de sécurité pour le WiFi d'entreprise sont claires sur l'essentiel : WPA3, la séparation des invités et des identifiants uniques forts doivent faire partie de la configuration initiale, et non être ajoutés après coup. Elles mettent également en garde contre les identifiants par défaut et un PSK partagé unique car ils créent des problèmes d'audit et de révocation à grande échelle, comme expliqué dans le guide de configuration WiFi de Business.com.
Pourquoi les mots de passe partagés échouent
Un mot de passe partagé semble efficace parce que sa distribution est facile. Tout ce qui suit ne fait qu'empirer.
Lorsqu'une personne s'en va, le mot de passe ne part pas avec elle. Lorsqu'un sous-traitant n'a plus besoin d'accès, il n'existe aucun moyen propre de révoquer uniquement ce sous-traitant. Lorsqu'un appareil se comporte mal, l'attribution est difficile car de nombreux utilisateurs peuvent partager le même historique d'identifiants.
Sur le plan opérationnel, les clés PSK partagées créent également des dérives. Le personnel d'accueil les note par écrit. Les équipes techniques les transmettent aux fournisseurs. Les locataires les conservent. Les anciens appareils se reconnectent pendant des mois.
Une meilleure hiérarchie d'authentification
Différentes classes d'appareils nécessitent différentes méthodes. Traitez l'authentification comme une échelle, pas comme une norme unique.
| Méthode | Idéal pour | Niveau de sécurité | Expérience utilisateur | Effort d'administration |
|---|---|---|---|---|
| PSK partagé | Utilisation temporaire en laboratoire ou très petites configurations à faible risque | Faible | Simple au début, médiocre au fil du temps | Faible au départ, élevé par la suite |
| PSK individuel | Terminaux hérités et IoT ne pouvant pas effectuer d'authentification d'entreprise | Meilleur que le PSK partagé | Généralement invisible pour l'utilisateur final | Modéré |
| WPA3-Enterprise avec RADIUS | Appareils du personnel dans des environnements d'entreprise établis | Élevé | Bon une fois enregistré | Modéré à élevé |
| Accès basé sur le SSO | Personnel et utilisateurs gérés liés à l'identité cloud | Élevé | Fort et familier | Plus faible que la gestion manuelle traditionnelle des identifiants |
| Passpoint ou OpenRoaming | Invités, résidents, visiteurs réguliers, écosystèmes de partenaires | Élevé avec un grand confort d'utilisation | Très fort | Modéré pendant le déploiement |
Où chaque méthode trouve sa place
Membres du personnel
Pour le personnel, l'objectif idéal est un accès basé sur l'identité lié à votre annuaire. Microsoft Entra ID, Google Workspace et Okta sont les points de départ habituels. L'avantage ne réside pas seulement dans une sécurité renforcée - il réside dans le contrôle du cycle de vie.
Le provisionnement doit suivre le statut professionnel, l'appartenance à un groupe et la posture de l'appareil lorsque cela est pris en charge. La révocation doit se produire lors de la modification de l'annuaire, et non lorsque quelqu'un se souvient de changer un mot de passe WiFi.
C'est la direction que prennent de nombreuses équipes lorsqu'elles remplacent le partage de mots de passe par un accès WiFi sans mot de passe lié aux plateformes d'identité plutôt qu'à des identifiants statiques.
Invités et visiteurs
Les portails captifs ont toujours leur place, mais ils ne constituent plus la réponse idéale pour tous les sites. Ils ajoutent des frictions, génèrent des questions pour le support et produisent souvent des parcours utilisateur incohérents selon les types d'appareils.
Passpoint et OpenRoaming sont plus adaptés lorsque vous souhaitez une intégration des invités chiffrée, fluide et une connectivité récurrente sans demander aux utilisateurs de saisir à nouveau leurs identifiants à chaque visite. Ils transforment l'expérience de "rejoindre le réseau, ouvrir le navigateur, remplir le formulaire, espérer que cela fonctionne" en un modèle basé sur l'identité plus fluide.
L'accès invité sans mot de passe n'est pas qu'une question de commodité. Il réduit le partage d'identifiants et élimine l'un des points de défaillance les plus courants lors de la connexion au WiFi public et semi-public.
IoT et équipements hérités complexes
Tous les appareils ne prennent pas en charge l'authentification d'entreprise moderne. C'est pourquoi les clés individuelles PSK restent indispensables. Elles vous permettent d'attribuer des identifiants uniques par appareil ou groupe d'appareils au lieu d'imposer des secrets partagés faibles sur l'ensemble du parc.
Cela vous offre un juste milieu exploitable. Vous pouvez révoquer un appareil problématique sans perturber chaque smart TV, imprimante ou capteur de bâtiment connecté au même réseau.
L'ordre de construction est essentiel
Le déploiement d'un accès sécurisé doit suivre un ordre strict :
- Définir les classes d'utilisateurs et d'appareils
- Associer chaque classe à une méthode d'authentification
- Lier chaque classe au bon segment de réseau
- Tester l'onboarding, le roaming et la révocation
- Supprimer les anciens chemins d'accès par mot de passe partagé
N'utilisez pas une authentification moderne en parallèle d'un mot de passe universel oublié « juste au cas où ». Cette porte dérobée finit toujours par devenir la porte principale.
Une option de plateforme dans ce domaine est Purple, qui prend en charge l'accès invité sans mot de passe, OpenRoaming et Passpoint, les intégrations SSO avec Entra ID, Google Workspace et Okta, ainsi que l'iPSK pour les scénarios d'appareils existants chez des fournisseurs tels que Meraki, Aruba, Ruckus, Mist et UniFi.
Du plan à la production : déploiement de votre réseau
La plupart des déploiements qui échouent ne manquent pas à cause d'une conception impossible. Ils échouent parce que le déploiement a été précipité, les tests superficiels, ou parce que l'équipe a tenté de migrer tous les types d'utilisateurs en même temps.
Utilisez un déploiement progressif
Commencez par une zone pilote qui présente une réelle complexité. Ne choisissez pas le coin le plus simple du bâtiment en guise de validation. Choisissez un espace qui inclut de l'itinérance, des profils d'utilisateurs mixtes et au moins une classe d'appareils difficile.
Un ordre logique est :
- Piloter une zone représentative
- Valider l'authentification du personnel
- Valider l'intégration des invités
- Déplacer l'IoT et les appareils existants par lots contrôlés
- Déployer à l'échelle du site une fois les tickets d'assistance stabilisés
Cette approche vous donne une chance de détecter les problèmes que les schémas ne montrent pas. Les clients d'une persistance excessive. Les cas limites du Captive Portal. Les appareils qui n'aiment pas les paramètres de chiffrement modernes par défaut. Les téléphones du personnel qui gèrent mal l'itinérance entre les anciennes et les nouvelles zones de politique.
Vérifications préalables pour s'éviter des ennuis ultérieurs
Avant la mise en service, vérifiez les éléments de base que les équipes considèrent souvent à tort comme déjà corrects :
- Commutation et préparation PoE : budget de puissance suffisant, trunking correct, présentation VLAN attendue.
- Nommage des AP et registres d'emplacement : les équipes de support doivent savoir précisément où se trouve chaque équipement.
- Association SSID-politique : chaque SSID doit être acheminé vers le bon segment avec le bon traitement de pare-feu.
- Plan de secours : savoir ce qui est restauré, et comment, si l'authentification échoue.
Testez ensuite ce que ressentent les utilisateurs :
| Zone de test | Éléments à vérifier |
|---|---|
| Qualité du signal | Performance réelle des clients, pas seulement la visibilité RF |
| Roaming | Appels, sessions d'applications et réauthentification lors des déplacements |
| Accès invité | Flux de connexion, application des politiques, déconnexion et visites de retour |
| Accès personnel | Comportement de l'authentification SSO ou d'entreprise selon les types d'appareils |
| Appareils existants | Reconnexion stable et confinement correct |
La qualité du déploiement dépend moins de l'élégance de votre document de conception que du fait que quelqu'un ait parcouru le site avec de vrais appareils et de réels parcours utilisateur.
Notes spécifiques aux fournisseurs qui font la différence
La pile matérielle modifie les détails opérationnels, pas les principes fondamentaux.
Cisco Meraki facilite généralement le déploiement de politiques distribuées, mais les équipes doivent prêter attention à l'héritage des modèles et aux exceptions.
Les environnements Aruba récompensent souvent une conception minutieuse des rôles et des politiques dès le départ, surtout si vous liez l'accès sans fil à une application réseau plus large.
Ruckus est très performant dans les environnements RF difficiles, mais ne présumez pas que de bonnes radios compensent une segmentation faible ou une mauvaise conception de l'intégration.
Mist offre une excellente visibilité et des outils d'expérience client, ce qui facilite l'optimisation.
UniFi est souvent attractif en termes de coût et de simplicité, mais les équipes doivent être réalistes quant à la profondeur des fonctionnalités et aux attentes de support pour les flux d'identité plus complexes.
Quel que soit le fournisseur que vous utilisez, gardez les responsabilités claires. La politique sans fil, la commutation, l'intégration de l'identité, le comportement DHCP et l'expérience invité dépendent souvent d'équipes différentes. Si personne ne gère les transitions, les utilisateurs seront les premiers à trouver les failles.
Exploitation et optimisation de votre WiFi professionnel
Un réseau WiFi d'entreprise prouve sa valeur après sa mise en service, pas pendant l'installation. Le véritable test consiste à vérifier si l'accès reste rapide, prévisible et sécurisé une fois que le personnel, les invités, les appareils IoT et les conditions du bâtiment commencent à se comporter comme ils le font en conditions réelles.
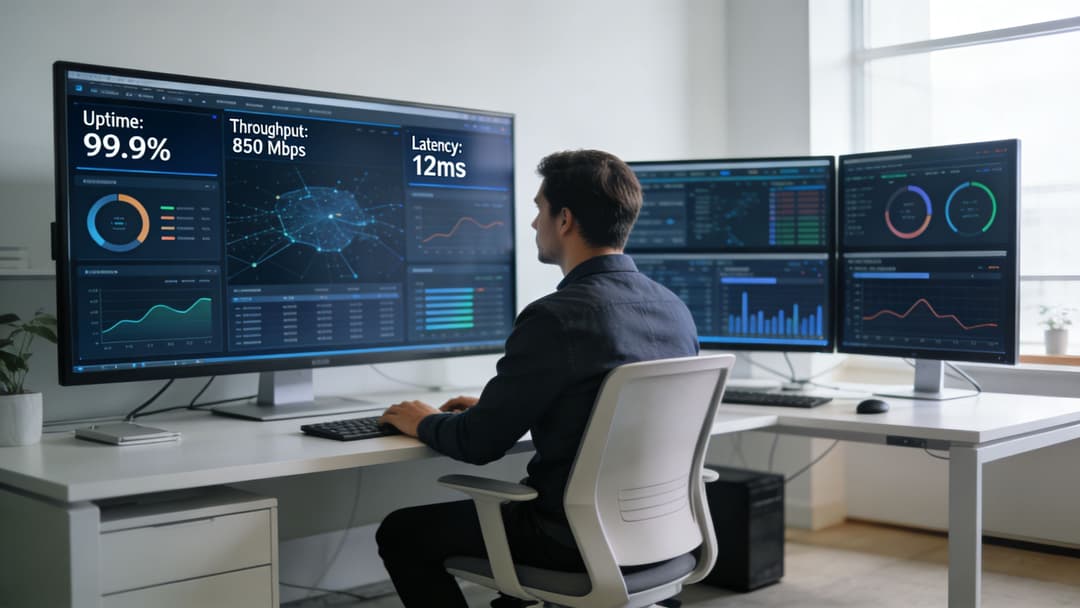
Les équipes qui surveillent uniquement le temps de fonctionnement des AP manquent les pannes ressenties par les utilisateurs. En 2026, l'optimisation relève en partie du réglage RF et en partie de la gestion des identités. Si les connexions du personnel échouent après une modification de politique de l'IdP, ou si les invités abandonnent l'intégration parce que le flux d'accès est fastidieux, les radios ne sont pas le problème principal.
Ce qu'il faut vérifier chaque semaine
Évaluez le réseau en fonction des résultats de service, et non pas seulement du statut de l'infrastructure.
- Stabilité du client : reconnexions répétées, clients persistants, mauvaises tendances RSSI et modèles d'échec par modèle d'appareil ou version de l'OS.
- Capacité et utilisation du temps d'antenne : canaux encombrés, tentatives, conflits et SSIDs consommant trop de ressources de gestion.
- Performances d'itinérance : qualité de la transition pour la voix, les applications de collaboration, les scanners et autres appareils qui se déplacent pendant les sessions actives.
- Santé de l'authentification : flux SSO échoués, certificats expirés, expirations de délai RADIUS, incohérences de politique et abandons lors de l'intégration des invités.
- Comportement des politiques par segment : les invités, le personnel, les sous-traitants et l'IoT doivent être mesurés séparément car ils échouent pour des raisons différentes.
- Dépendances du back-end : l'épuisement DHCP, les délais DNS, les erreurs de politique de pare-feu et la latence des fournisseurs d'identité ressemblent souvent à des « problèmes WiFi » pour les utilisateurs.
Un tableau de bord utile répond rapidement aux questions opérationnelles. Le problème est-il lié à un étage, à un groupe d'AP, à une famille d'appareils, à un SSID, à un fournisseur d'identité ou à un parcours d'intégration ? Si les outils ne vous permettent pas d'y parvenir rapidement, le dépannage restera lent.
Les opérations WiFi intègrent désormais la gestion du cycle de vie des identités
C'est l'étape que de nombreux guides de configuration ignorent. La couverture reste importante, mais le WiFi d'entreprise mature est désormais étroitement lié à l'identité, à la politique d'accès et aux analyses.
L'accès des invités et du personnel basé sur un mot de passe génère une charge de support récurrente. Les PSK partagés se diffusent au-delà de leurs utilisateurs prévus. Les Captive Portals ajoutent de la friction et interrompent souvent les parcours des utilisateurs sur les appareils plus récents ou les navigateurs axés sur la confidentialité. Pour de nombreuses organisations, le meilleur modèle à long terme est l'accès sans mot de passe ou fédéré là où cela est possible : le SSO pour le personnel, l'accès basé sur des certificats pour les appareils gérés et OpenRoaming pour des expériences d'invités et de visiteurs fluides.
Cela ne signifie pas que chaque site doive supprimer ses portails dès demain. Un hôtel, une clinique, un entrepôt et un espace de coworking ont des contraintes différentes. L'approche pratique consiste à réduire la dépendance aux mots de passe là où l'analyse de rentabilisation est claire, puis à mesurer le résultat par une baisse de la demande d'assistance, des connexions plus rapides, une meilleure conversion des utilisateurs récurrents et moins d'échecs d'authentification.
Prouver le ROI du WiFi grâce aux bonnes analyses
Des analyses sans fil bien gérées doivent être utiles au-delà de la seule équipe réseau.
- Les équipes opérationnelles peuvent comparer les périodes d'affluence et les zones physiques par rapport aux effectifs ou aux goulots d'étranglement du service.
- Les équipes chargées des installations et de l'immobilier peuvent repérer les espaces vides, les schémas de surpeuplement et les plaintes récurrentes liées à des zones spécifiques.
- Les équipes marketing et expérience client peuvent mesurer les visites répétées, les parcours d'inscription complétés et l'engagement consenti pour les modèles d'accès des visiteurs.
- Les équipes IT et de sécurité peuvent suivre si l'accès sans mot de passe, l'enregistrement des certificats ou le déploiement du SSO ont réduit les tickets d'assistance et les risques.
De nombreux projets WiFi mûrissent ou stagnent à cette étape. Si les rapports se limitent au temps de fonctionnement et au débit, le réseau reste un centre de coûts. Si les analyses montrent une meilleure complétion de l'intégration, moins de tickets d'assistance et des profils d'occupation plus clairs, la plateforme WiFi commence à justifier les décisions de conception en termes commerciaux.
Modèles de dépannage qui apparaissent dans les environnements réels
Certaines pannes se répètent d'un fournisseur à l'autre et selon les types de bâtiments.
Une zone est toujours lente
Commencez par le temps d'antenne et les interférences, et non par le circuit du FAI. Vérifiez la planification des canaux, l'emplacement des AP, la puissance de transmission, la densité de clients et les sources de bruit locales telles que les caméras, les équipements de présentation sans fil ou les réseaux voisins. Sur de nombreux sites, le problème réside dans la surcouverture et la congestion, pas dans le manque de signal.
Seuls certains types d'appareils ne parviennent pas à se connecter
Vérifiez la méthode d'accès avant de modifier les paramètres radio. Les terminaux portables Android plus anciens, les appareils médicaux, les imprimantes et les scanners ont souvent du mal avec les paramètres de sécurité modernes, les chaînes de certificats ou le comportement du Captive Portal. La bonne solution peut être une politique et un parcours d'intégration dédiés pour cette classe d'appareils, isolés de l'accès du personnel et des invités.
Les plaintes augmentent après une modification de la sécurité
Cela indique généralement un problème de flux de travail d'identité. Les invites MFA, les échecs de renouvellement de certificat, une fédération défaillante ou des contrôles de conformité plus stricts peuvent tous ressembler à une instabilité sans fil pour les utilisateurs finaux. Examinez l'ensemble du parcours d'authentification, y compris l'IdP, le service RADIUS, la PKI et la logique de conformité des appareils.
L'utilisation par les invités est élevée, mais la fidélisation est faible
Le réseau est peut-être facile à trouver mais fastidieux à rejoindre. Les formulaires longs, les invites de consentement répétées et la logique fragile du Captive Portal entraînent l'abandon. OpenRoaming ou un flux d'identité plus léger peuvent améliorer les visites récurrentes et réduire les coûts d'assistance, en particulier dans l'hôtellerie, le résidentiel multi-locataires et les espaces publics.
L'optimisation est une tâche opérationnelle récurrente
Les bonnes équipes d'infrastructure sans fil n'attendent pas une avalanche de plaintes. Elles analysent les tendances, suppriment les méthodes d'accès obsolètes, testent les modifications d'identité avant un déploiement général et traitent le WiFi comme un service lié à la sécurité, à l'expérience utilisateur et à des résultats commerciaux mesurables.
C'est le plan d'action moderne. La couverture permet de connecter les utilisateurs au réseau. La conception de l'identité, le contrôle des politiques et les analyses déterminent si le réseau continue de générer de la valeur.
Listes de contrôle WiFi adaptées à votre secteur d'activité
La couverture est la partie la plus simple. La question la plus difficile est de savoir qui obtient l'accès, comment cet accès est accordé, et si le réseau produit quelque chose d'utile pour les opérations après la connexion des appareils.
C'est pourquoi la conception sectorielle reste importante, même lorsque la liste restreinte de matériel se ressemble. Un hôtel, une surface de vente, une clinique et un bâtiment multi-locataires peuvent tous utiliser les mêmes points d'accès et le même tableau de bord cloud. Leur modèle d'identité, leur flux d'intégration, leur charge d'assistance et leurs besoins en rapports sont différents.
Hôtellerie et restauration
Le WiFi pour le secteur de l'hôtellerie a deux missions. Il doit rester invisible pour les clients et fiable pour le personnel, tout en offrant à l'établissement un moyen simple de gérer les visiteurs réguliers, l'accès personnalisé à la marque et les analyses de fréquentation.
- Séparez le trafic des invités, du personnel et des opérations : les systèmes de réception, les terminaux de paiement, les combinés vocaux, l'IPTV et l'accès des invités doivent dépendre de politiques de sécurité distinctes.
- Planifiez pour les variations de densité : les chambres, les bars, les salles de conférence et les espaces événementiels connaissent des défaillances différentes en cas de surcharge.
- Facilitez les accès répétés : les mots de passe invités partagés génèrent du travail de support et une faible capacité de révocation. Les options sans mot de passe comme Passpoint ou OpenRoaming sont souvent mieux adaptées pour les visiteurs fréquents.
- Mesurez le parcours des invités : suivez le taux de réussite de l'enregistrement, les points d'abandon et les visites récurrentes, et pas seulement la puissance du signal.
Commerce de détail
Le WiFi pour le commerce de détail doit soutenir le chiffre d'affaires, les opérations en magasin et la connaissance client. Une étude de plan au sol propre ne suffit pas si les terminaux mobiles subissent des lenteurs lors des inventaires ou si l'accès invité crée plus de friction que de valeur.
- Protégez les systèmes des points de vente : les caisses, scanners, caméras, écrans d'affichage et appareils de back-office nécessitent une politique distincte et des contrôles plus stricts que l'accès public.
- Concevez en fonction des véritables points d'engorgement : les entrées, les caisses, les cabines d'essayage et les zones promotionnelles révèlent généralement les problèmes de capacité en premier.
- Utilisez l'accès invité dans un but précis : si les clients peuvent se connecter, déterminez si l'objectif est la commodité, la fidélisation, le marketing consenti ou l'analyse de la fréquentation.
- Analysez des données exploitables pour les responsables : les schémas de temps de présence, les périodes d'affluence et les visites répétées importent plus que les indicateurs de pure forme.
Dans le commerce de détail, un bon WiFi signifie que les appareils du personnel restent réactifs, que l'accès des clients est facile à utiliser et que le réseau produit des données exploitables par l'entreprise.
Santé
Les environnements de santé révèlent rapidement les faiblesses de conception. Les erreurs de sécurité affectent bien plus que le simple confort, et les contraintes liées aux systèmes existants sont si courantes que la politique d'accès nécessite généralement des exceptions dès le premier jour.
- Séparez le trafic clinique, administratif, des invités et des appareils : les différents groupes d'utilisateurs et classes d'appareils nécessitent des niveaux de confiance distincts.
- Prenez en compte les anciens terminaux médicaux et spécialisés : certains ne peuvent pas prendre en charge les flux d'enregistrement modernes ou de certificats. Isolez-les donc de manière stricte et limitez ce qu'ils peuvent atteindre.
- Testez la mobilité, pas seulement la connexion : les visites de service, les combinés vocaux, les chariots et les terminaux portables dépendent d'un roaming stable et d'une réauthentification rapide.
- Intégrez la révocation dès la conception : si un prestataire s'en va, qu'un appareil est remplacé ou qu'un certificat expire, l'accès doit être retiré sans impact opérationnel global.
Résidences multi-locataires
Les résidents s'attendent à ce que le réseau soit aussi simple que le haut débit à domicile. Les opérateurs ont besoin d'un contrôle plus strict que cela. Les mots de passe de bâtiment partagés échouent sur les deux plans.
- Évitez un mot de passe unique pour toute la propriété : la rotation des résidents, les appels au support et la faible responsabilité s'aggravent tous avec le partage d'identifiants.
- Séparez les résidents, les invités, le personnel et les systèmes du bâtiment : les ascenseurs, la vidéosurveillance, le contrôle d'accès et les appareils de gestion ne doivent jamais se trouver dans la même zone de confiance que les appareils des locataires.
- Prenez en compte les problèmes d'enregistrement des équipements grand public : les téléviseurs, consoles, enceintes et appareils domotiques nécessitent souvent un enregistrement basé sur l'appareil ou un parcours de secours contrôlé.
- Rendez les changements de location routiniers : l'accès doit suivre l'identité, le logement et le statut du contrat pour que les emménagements et les déménagements ne déclenchent pas de retravail manuel sur l'ensemble du site.
Le fil conducteur est simple. En 2026, la conception de réseau WiFi d'entreprise consiste moins à diffuser un signal dans un bâtiment qu'à choisir la bonne méthode d'identité, le bon modèle de confinement et la bonne couche de reporting pour l'environnement. Les équipes qui réussissent cela réduisent généralement les frictions d'assistance, limitent la prolifération des identifiants et disposent d'un moyen plus clair de démontrer le retour sur investissement.
Foire aux questions sur le WiFi professionnel
Les petites entreprises ont-elles réellement besoin d'un WiFi segmenté
Oui, s'ils ont plus d'un type d'utilisateur ou plus d'une classe d'appareils. Dès l'instant où le personnel, les invités et les équipements professionnels partagent la même couche d'accès sans limites de politique claires, les risques et la complexité du dépannage augmentent.
Le WPA3 est-il suffisant à lui seul
Non. Le WPA3 fait partie des bases de sécurité, mais il ne remplace pas la segmentation, l'accès basé sur l'identité ou une révocation appropriée. Le chiffrement aide à protéger la connexion. Il ne décide pas qui doit se trouver sur quel réseau ni ce qu'ils doivent atteindre après s'être connectés.
Quand dois-je utiliser les Captive Portals
Utilisez-les lorsque vous avez besoin d'une intégration personnalisée à votre marque, d'une collecte de consentement ou d'un flux de travail invité spécifique. Ne supposez pas qu'ils offrent toujours la meilleure expérience utilisateur. Pour les visiteurs fréquents, les résidents ou les écosystèmes partenaires, les approches sans mot de passe telles que Passpoint ou OpenRoaming sont souvent mieux adaptées sur le plan opérationnel.
Que dois-je faire avec les appareils qui ne supportent pas l'authentification moderne
Placez-les sur un segment IoT ou hérité étroitement contrôlé et évitez autant que possible les identifiants partagés. Les clés PSK individuelles constituent généralement un meilleur compromis qu'un mot de passe unique et global pour chaque appareil non-utilisateur du parc.
Comment savoir si le projet WiFi fonctionne
Voyez au-delà de la simple disponibilité du réseau. Évaluez-le en fonction du taux de réussite d'authentification, des types de tickets de support, du comportement en itinérance, de la qualité de l'accueil des invités, et de l'utilité des analyses pour aider les équipes opérationnelles, marketing ou immobilières à prendre de meilleures décisions.
Si vous examinez les options d'accès WiFi professionnel moderne, Purple mérite d'être étudié pour les organisations qui souhaitent aller au-delà des mots de passe partagés et des Captive Portals basiques. Il prend en charge l'accès invité sans mot de passe, l'OpenRoaming, l'accès du personnel basé sur le SSO et les analyses pour la plupart des fournisseurs WLAN d'entreprise, ce qui le rend pertinent pour les équipes cherchant à améliorer la sécurité et à prouver la valeur de leur infrastructure sans fil.



