

Une configuration WiFi invité est souvent traitée comme une tâche de routeur de cinq minutes : créer un SSID, ajouter un mot de passe et placer un panneau à la réception. Ce conseil est incomplet. Un mot de passe partagé crée une faible responsabilisation, un réseau ouvert expose les utilisateurs à des risques évitables, et une page d'accueil de navigateur peut transformer une simple connexion en un exercice fastidieux de remplissage de formulaire.
Les sites modernes doivent traiter la connectivité comme un élément à part entière de leur architecture de sécurité, de l'expérience client et de leur stratégie de données de première partie. Le modèle d'accès doit correspondre au site, au motif de la visite de l'utilisateur et aux obligations de l'exploitant en vertu de la loi sur la protection de la vie privée. Dans certains endroits, un Captive Portal reste utile. Dans d'autres, un accès chiffré et basé sur l'identité via Passpoint, OpenRoaming ou iPSK constitue une conception plus judicieuse.
Repenser le réseau invité traditionnel
Le réseau invité traditionnel part du principe que les visiteurs accepteront des frictions en échange d'un accès gratuit à internet. Ce n'est pas toujours le cas. Un invité peut avoir besoin de trouver le bon SSID, de demander un mot de passe, d'accepter les conditions, de saisir une adresse e-mail, de remplir un formulaire marketing et de répéter le processus lors de sa prochaine visite. Chaque étape supplémentaire crée une nouvelle occasion d'abandon, de demandes d'assistance ou d'utilisation d'un réseau non officiel.
La sécurité en pâtit lorsque les opérateurs réduisent le problème à une question de commodité. Un SSID ouvert n'offre aucune protection significative pour le trafic entre l'appareil et le point d'accès, tandis qu'un mot de passe partagé donne au site peu de contrôle sur les personnes autorisées ou sur le moment où cet accès doit prendre fin. Même les réseaux protégés par WPA peuvent devenir difficiles à gérer lorsque le même identifiant est imprimé sur les menus, affiché à la réception et réutilisé indéfiniment.
Le comportement des utilisateurs au Royaume-Uni a historiquement mis en évidence la vulnérabilité du WiFi public occasionnel. Une enquête britannique de 2012 a révélé que 56 % des utilisateurs de WiFi public ne vérifiaient pas si le WiFi était chiffré avant de naviguer, tandis que 42 % des adultes utilisant le WiFi public ne vérifiaient jamais ou rarement si un réseau était sécurisé, comme indiqué dans le guide de Purple sur la sécurisation du WiFi invité. Les mêmes conclusions ont enregistré des personnes saisissant des identifiants sensibles - y compris des e-mails, des réseaux sociaux, des cartes de paiement et des coordonnées bancaires en ligne - sur un WiFi public. Cela fait du chiffrement et de la séparation des mesures de protection fondamentales, et non des options secondaires.
Les mots de passe résolvent moins de problèmes que ne l'espèrent les exploitants
Un mot de passe partagé peut empêcher les passants occasionnels d'accéder au réseau, mais il ne permet pas d'établir une identité individuelle. Si un identifiant est copié, l'opérateur ne peut pas distinguer facilement un visiteur légitime d'un appareil non autorisé. Modifier le mot de passe crée une charge opérationnelle, et ne pas le modifier laisse les anciens accès actifs.
Les Captive Portals améliorent le contrôle en présentant des conditions d'utilisation, des informations de confidentialité et une étape d'authentification. Ils peuvent également prendre en charge un consentement marketing légitime et facultatif. Ils ne chiffrent pas automatiquement la connexion, n'isolent pas les appareils et ne protègent pas le LAN sous-jacent. Un portail est une couche applicative, pas un substitut à une conception réseau solide.
Règle pratique : N'utilisez jamais la page de connexion comme preuve que le réseau est sécurisé. La sécurité commence par le chiffrement, la segmentation, la politique de pare-feu et l'isolation des clients.
La même distinction s'applique au-delà du WiFi. Les hôtels, les appartements meublés et les exploitants de locations de vacances collectent souvent les coordonnées des visiteurs pour des raisons opérationnelles et légales, mais l'enregistrement des clients et l'accès au réseau ne doivent pas être traités comme une seule et même opération de traitement de données indifférenciée. Les exploitants qui étudient les règles juridiques d'enregistrement des clients doivent séparer les dossiers d'hébergement, les journaux de connexion et les profils marketing optionnels, avec une finalité claire pour chacun.
L'identité transforme le modèle opérationnel
Une conception axée sur l'identité confère à chaque personne ou appareil une relation contrôlée avec le réseau. Passpoint peut permettre à l'appareil d'un utilisateur récurrent de s'authentifier automatiquement via un profil reconnu, tandis qu'OpenRoaming peut prendre en charge l'accès à travers les réseaux participants. L'iPSK, également appelé clé pré-partagée privée ou individuelle, peut fournir des identifiants uniques plus faciles à révoquer qu'un seul mot de passe collectif.
Le résultat est une définition différente de la configuration du WiFi invité. L'objectif n'est pas simplement de connecter un appareil. Il s'agit de fournir un accès chiffré avec le moins de friction possible, tout en préservant la capacité de l'opérateur à appliquer des politiques, révoquer l'accès et documenter les événements.
Concevoir une segmentation réseau sécurisée
L'authentification intervient après le cloisonnement. Avant de concevoir un portail personnalisé ou de choisir une méthode sans mot de passe, déterminez exactement ce qu'un appareil invité est autorisé à atteindre. Dans un réseau d'établissement bien conçu, la réponse est généralement l'internet public et rien d'autre.
Le modèle d'entreprise minimal est un SSID invité dédié associé à un VLAN invité, avec sa propre plage DHCP et une politique de pare-feu qui refuse les routes vers les réseaux d'entreprise, de paiement, IoT et de gestion. Le VLAN invité ne doit pas partager de chemins de routage approuvés sous prétexte que les mêmes commutateurs ou points d'accès acheminent le trafic. La séparation logique doit être appliquée au niveau de la couche réseau.
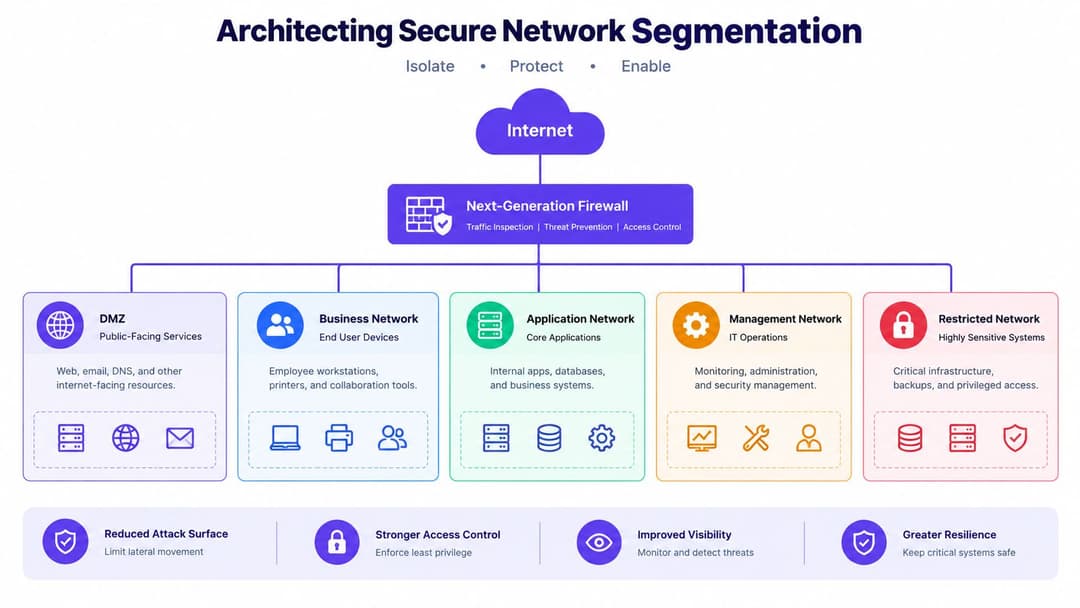
Définissez la limite avant de concevoir la page d'accueil
Commencez par la passerelle et progressez vers l'intérieur. Associez le SSID invité à un VLAN dédié, attribuez les adresses à partir d'une plage DHCP distincte et envoyez le trafic invité via une règle de pare-feu qui autorise le DNS, le DHCP et le trafic vers Internet tout en refusant l'accès aux sous-réseaux privés. Ne vous fiez pas au nom du SSID ou à l'étiquette "invité" d'un routeur pour prouver que l'isolation fonctionne.
L'isolation des clients ajoute une deuxième limite de sécurité. Elle empêche un appareil visiteur de découvrir ou de se connecter à un autre appareil sur le même réseau WiFi. Cela est essentiel dans les lieux publics car les visiteurs ne se connaissent pas, et un ordinateur portable, un téléphone ou un appareil intelligent compromis ne doit pas pouvoir sonder les clients à proximité.
Une séquence de politiques logique ressemble à ceci :
- Séparer le domaine de diffusion : Placez le trafic invité sur ses propres VLAN et plage DHCP plutôt que de le laisser sur le réseau du personnel.
- Bloquer les destinations internes : Refusez l'accès aux serveurs de l'entreprise, aux systèmes de paiement, aux imprimantes, aux caméras, aux commandes de bâtiment et aux interfaces de gestion de réseau.
- Activer l'isolation des clients : Empêchez la communication peer-to-peer entre les appareils invités au niveau de la couche du point d'accès.
- Autoriser uniquement les services requis : Autorisez les services nécessaires à l'attribution d'adresses, à la résolution de noms, à l'authentification et à l'accès Internet.
- Enregistrer les décisions relatives aux politiques : Conservez suffisamment d'informations opérationnelles pour enquêter sur les abus et vérifier que les règles fonctionnent.
Le guide pratique sur la sécurité WiFi d'entreprise de Purple est utile pour transposer cette conception dans un environnement géré multisite. Le choix du produit importe moins que la capacité de la plateforme à exposer clairement les contrôles et à les appliquer de manière cohérente sur chaque site.
Protéger le trafic opérationnel de la demande des invités
Un réseau invité peut être isolé et tout de même nuire à l'entreprise s'il consomme la liaison montante disponible. Un guide du haut débit professionnel au Royaume-Uni recommande d'utiliser environ 3 à 5 Mbps de bande passante de téléchargement par appareil invité simultané pour une navigation et des e-mails classiques, une base de référence décrite dans ce guide de capacité WiFi invité du Royaume-Uni. Considérez cela comme un point de départ pour la planification, et non comme une garantie. Le streaming, les mises à jour logicielles, les appels vidéo et les applications spécifiques au site peuvent nécessiter une politique différente.
Appliquez des limites de débit ou des règles de qualité de service à la catégorie des invités afin que les points de vente, les systèmes du personnel, les services vocaux et les opérations du bâtiment conservent des performances prévisibles. Décidez si les services à bande passante élevée doivent être restreints, prioritaires ou simplement surveillés. Une bonne conception prend cette décision avant le lancement, plutôt que d'attendre que la réception signale que les terminaux de carte bancaire ont ralenti.
Les routeurs grand public proposent souvent une simple case d'activation pour les invités, avec un SSID, un mot de passe et une option d'accès local distincts. Cela peut suffire pour un petit site, mais les grands espaces nécessitent une politique centralisée, des définitions de VLAN reproductibles et une piste d'audit. L'architecture doit rester compréhensible pour l'ingénieur qui en héritera.
Choisir entre Captive Portals et accès sans mot de passe
Il n'existe pas de méthode d'authentification unique et idéale pour chaque site. Un restaurant accueillant principalement des visiteurs d'un jour privilégiera un flux de portail court et une invitation marketing facultative. Un groupe hôtelier avec des membres de programme de fidélité, un pôle de transport avec des navetteurs réguliers ou un réseau de vente au détail avec des acheteurs récurrents risquent de perdre plus de valeur par des connexions répétées qu'ils n'en gagnent à collecter à nouveau les mêmes détails.
Un Captive Portal reste utile lorsque l'opérateur doit présenter des conditions d'utilisation, recueillir un consentement explicite, associer une session à un profil de visiteur ou appliquer un parcours spécifique au site. Le portail doit être rapide, accessible et proportionné. Il ne doit pas demander d'informations que l'établissement ne peut pas expliquer ou utiliser légalement.
Passpoint et OpenRoaming adoptent une approche différente. Un appareil reçoit ou détient déjà un profil réseau de confiance, puis s'authentifie en arrière-plan plutôt que d'attendre une redirection de navigateur. Les déploiements Passpoint peuvent utiliser une authentification de classe entreprise et un accès chiffré, y compris le WPA3-Enterprise lorsque le client et l'infrastructure le prennent en charge. OpenRoaming étend ce même principe général à l'ensemble des réseaux participants, permettant à une identité de fonctionner au-delà d'un seul site.
L'iPSK se situe entre un mot de passe collectif et un système d'identité complet basé sur des certificats. Le site peut conserver un seul SSID tout en attribuant des clés uniques à des utilisateurs, des équipes, des appareils ou des groupes de services. Une clé peut être révoquée sans modifier les identifiants de tous les autres utilisateurs, ce qui est utile pour le personnel, les sous-traitants et les équipements existants qui ne peuvent pas utiliser l'authentification d'entreprise moderne.
Comparez les modèles d'accès
| Méthode | Niveau de sécurité | Friction utilisateur | Meilleur cas d'usage |
|---|---|---|---|
| Mot de passe partagé WPA2 ou WPA3 | Dépend de la gestion des mots de passe, du chiffrement et de l'isolation du réseau | Faible à la première connexion, plus élevée lors du changement d'identifiants | Sites de petite taille et de faible complexité avec des exigences d'identité limitées |
| Captive Portal | Fort uniquement si associé à un WiFi chiffré et à une segmentation | Moyen à élevé, surtout lors des visites répétées | Premiers visiteurs, consentement, conditions générales d'utilisation et marketing optionnel |
| Passpoint | Accès chiffré fort basé sur un profil, là où il est pris en charge | Très faible après le provisionnement du profil | Hôtels, campus, transports et visiteurs récurrents |
| OpenRoaming | Accès en itinérance chiffré à travers les réseaux participants | Très faible pour les utilisateurs éligibles | Parcs multisites et utilisateurs se déplaçant entre les sites participants |
| iPSK | Clés individuelles et révocables avec un SSID partagé | Faible à moyen, selon le provisionnement | Personnel, prestataires, appareils existants et groupes d'appareils contrôlés |
Un portail n'est pas nécessairement dépassé. Il devient le mauvais outil lorsque l'exploitant l'utilise pour chaque visiteur, quels que soient la fréquence de ses visites, les capacités de son appareil ou sa relation avec la marque. Le guide du Captive Portal de Purple fournit un contexte utile pour les sites qui ont encore besoin d'un parcours d'identification et de consentement managé, mais le portail doit être une option d'accès plutôt que la définition même du WiFi invité.
Choisissez en fonction de la relation visiteur
Utilisez un portail pour une première interaction lorsque les informations demandées ont un objectif clair. Proposez Passpoint ou OpenRoaming pour les utilisateurs connus et de retour qui ont déjà effectué la configuration nécessaire. Utilisez iPSK lorsqu'une personne ou un appareil a besoin d'un identifiant distinct, mais qu'une intégration complète avec un fournisseur d'identité ajouterait une complexité inutile.
La prise en charge des appareils nécessite une planification rigoureuse. Tous les visiteurs ne disposeront pas d'un profil compatible, et tous les sites ne disposent pas de la même infrastructure d'authentification. Un déploiement pratique peut proposer un portail de secours sécurisé tout en orientant les utilisateurs réguliers vers un accès sans mot de passe. Cela préserve la portée sans imposer à chaque visiteur le parcours le plus lent.
Naviguer dans la conformité légale et la confidentialité
Le WiFi invité au Royaume-Uni s'inscrit dans une pile de conformité et non dans un simple livre de règles. Le UK GDPR et le Data Protection Act 2018 façonnent les avis de confidentialité, le traitement licite et le consentement. Le PSTI Act 2024 pousse les opérateurs à abandonner les mots de passe par défaut au profit d'une hygiène réseau plus stricte, y compris la segmentation et les correctifs. L'Investigatory Powers Act 2016 peut créer des obligations de conservation des métadonnées de connexion telles que les adresses MAC, les attributions d'adresses IP et les horodatages, comme indiqué dans le guide britannique de Purple sur le WiFi public.
Cette combinaison modifie le cahier des charges de conception. Un établissement doit savoir ce qu'il collecte, pourquoi il le collecte, qui peut y accéder, combien de temps il le conserve et comment il le supprime. Ces décisions doivent être documentées avant la mise en ligne du portail.
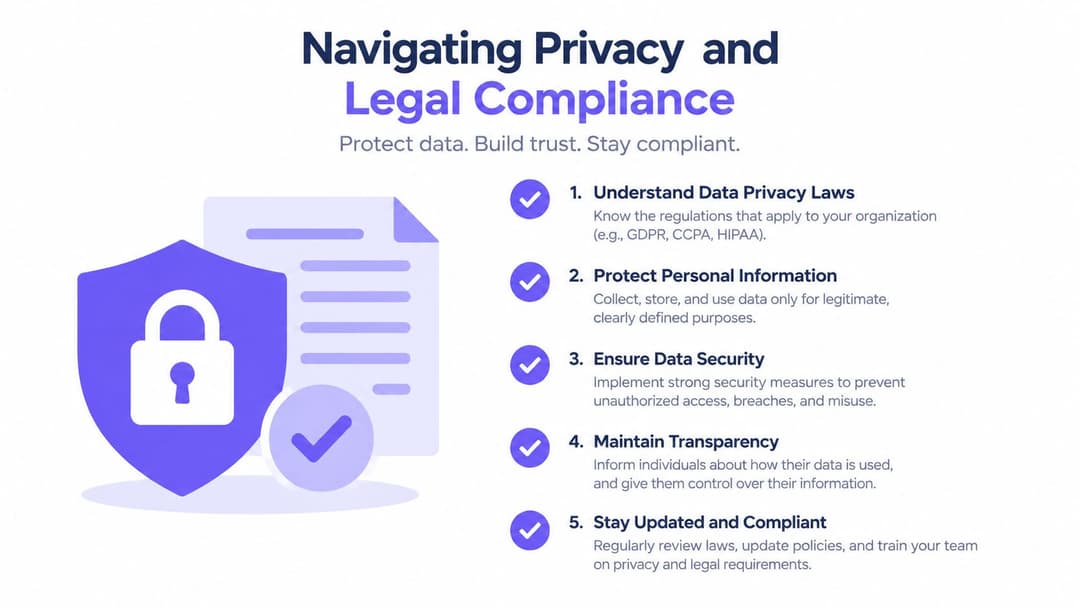
Séparer l'accès du marketing
L'erreur la plus courante sur les portails consiste à lier l'accès internet à l'acceptation des offres marketing. Un invité peut avoir besoin d'accepter les conditions d'utilisation et de lire un avis de confidentialité pour utiliser le service. Cela ne signifie pas que le site peut exiger que l'invité consente à recevoir des e-mails promotionnels.
Le consentement marketing doit être décoché, donné librement et distinct de l'accès. L'invité doit pouvoir se connecter sans avoir à accepter le marketing optionnel. Le formulaire doit expliquer quels messages seront envoyés, identifier l'organisation responsable et faciliter le retrait du consentement. Si le site souhaite effectuer des analyses, inscrire des clients à un programme de fidélité, réaliser des enquêtes ou enrichir son CRM, chaque finalité doit reposer sur une base justifiable et faire l'objet d'une notification appropriée.
Collectez le minimum de données nécessaires pour le modèle d'accès choisi. Un service anonyme uniquement internet peut nécessiter moins d'informations qu'un profil Passpoint lié à la fidélité. Une adresse e-mail peut soutenir un parcours d'authentification spécifique, mais elle n'est pas automatiquement nécessaire pour chaque déploiement. Évitez de collecter la date de naissance, l'adresse postale, le numéro de téléphone ou des informations démographiques simplement parce que le CRM peut les stocker.
Le consentement doit décrire un choix réel. Si le refus d'une finalité marketing facultative empêche un visiteur de se connecter, le choix n'est pas librement consenti.
Rendre la conservation opérationnelle
Les métadonnées de connexion peuvent être précieuses pour les enquêtes de sécurité, la gestion des abus et les obligations légales. Elles créent également un risque lié aux données personnelles lorsqu'elles sont conservées sans but défini. Créez un calendrier de conservation qui distingue les enregistrements d'authentification, les journaux de sécurité, les enregistrements marketing et les analyses agrégées. Définissez des actions de suppression ou d'anonymisation, attribuez la propriété et vérifiez que les contrôles s'exécutent comme spécifié.
Des avis en langage clair doivent expliquer les catégories de données collectées, le motif du traitement, les accords de partage, l'approche de conservation et le moyen de contact pour les questions de confidentialité. Le guide de confidentialité du WiFi invité de Purple peut aider les opérateurs à concevoir le portail comme un flux de traitement documenté plutôt que comme une simple page d'accueil décorative.
La gouvernance de la sécurité s'inscrit dans ce même processus. Modifiez les identifiants par défaut, appliquez les correctifs sur les passerelles et les points d'accès, limitez l'accès administratif et maintenez le trafic invité à l'écart des systèmes sensibles. La conformité ne remplace pas les contrôles techniques. Elle donne à ces contrôles un objectif documenté et fixe des limites autour des données qu'ils génèrent.
Tester et déployer la solution
Une configuration WiFi invité n'est pas prête au seul motif que le SSID apparaît sur un téléphone. Le test de recette doit prouver les deux aspects de la promesse : les visiteurs peuvent accéder à internet, et ils ne peuvent accéder à rien d'autre à l'intérieur de l'établissement qui devrait leur être masqué.
Commencez dans une zone de test ou une partie calme du site. Utilisez des comptes de test qui reflètent les parcours d'authentification finaux, y compris un utilisateur de portail pour la première fois, un utilisateur récurrent basé sur un profil et un appareil utilisant un identifiant iPSK si cette méthode fait partie du projet. Ne testez pas uniquement avec l'ordinateur portable de l'administrateur.
Testez les contrôles qui comptent
Effectuez les vérifications suivantes depuis un appareil invité :
- Accessibilité Internet : Confirmez l'accès web standard, la résolution DNS, les sites HTTPS et la redirection attendue vers le portail.
- Refus interne : Tentez d'accéder aux services de l'entreprise, à l'infrastructure de paiement, aux imprimantes, aux caméras, aux contrôleurs IoT et aux interfaces d'administration. Chacun doit rester inaccessible.
- Isolation des pairs : Testez si un appareil invité peut découvrir ou se connecter à un autre. L'isolation des clients doit l'empêcher.
- Reprise de l'authentification : Fermez puis rouvrez le navigateur, oubliez le réseau, passez d'un point d'accès à un autre et testez un identifiant expiré ou révoqué.
- Comportement face à la charge : Ajoutez des appareils représentatifs et surveillez la latence, la perte de paquets, l'utilisation de la liaison montante et l'impact sur le trafic opérationnel.
- Gestion des pannes : Déconnectez le service de portail ou la liaison ascendante lors d'un test contrôlé et confirmez que l'expérience utilisateur et le comportement de basculement correspondent à la politique documentée.
Les guides de configuration destinés au Royaume-Uni recommandent spécifiquement d'effectuer des tests à partir d'un appareil invité pour vérifier l'accès internet tandis que les hôtes internes restent inaccessibles, car un SSID invité peut être créé avec succès tout en laissant fuiter l'accès au réseau local (LAN) si les règles d'isolation ou de pare-feu sont manquantes.
Effectuez des tests sur iOS, Android, et Windows, et incluez des appareils dotés de fonctionnalités d'adresse privée, de logiciels VPN, d'une économie de batterie agressive et de profils de sécurité d'entreprise. Les portails captifs peuvent se comporter différemment lorsqu'un appareil utilise un assistant de réseau captif, un navigateur intégré ou un navigateur complet. Les profils Passpoint doivent également être testés à travers l'approvisionnement, l'itinérance, l'expiration des certificats ou des identifiants, et leur suppression.
Déployez par étapes contrôlées
Commencez par un point d'accès, une zone de réception ou un espace public, et un petit groupe de testeurs parmi le personnel. Enregistrez chaque problème de support, y compris les appareils qui se connectent mais ne reçoivent pas d'adresse, les portails qui ne s'ouvrent pas et les utilisateurs qui restent connectés sans accès à Internet. Corrigez la cause sous-jacente plutôt que de demander au personnel de redémarrer l'équipement en guise de solution permanente.
Développez par zone et surveillez les échecs d'authentification, l'épuisement du DHCP, les refus du pare-feu, la consommation de bande passante, les événements d'itinérance et la disponibilité du portail. Créez un guide d'exploitation simple pour les équipes d'accueil. Il doit expliquer le SSID officiel, les informations que le personnel peut demander, comment signaler une panne et ce qu'ils ne doivent jamais faire, comme donner un mot de passe interne en guise de solution de contournement.
Un déploiement est mature sur le plan opérationnel lorsqu'il nécessite peu d'intervention manuelle. Les alertes doivent identifier une liaison montante interrompue, une dépendance de portail défaillante, un point d'accès surchargé ou une route interne inattendue avant que les visiteurs ne le signalent. Conservez un plan de retour arrière permettant de désactiver le nouveau service sans perturber le personnel, les paiements, la sécurité ou les systèmes du bâtiment.
Transformer les données réseau en informations commerciales
Un réseau invité devient stratégiquement utile lorsque l'opérateur peut associer un événement d'accès légitime à une question commerciale pertinente. Cette question peut consister à savoir si les visiteurs reviennent, quelles zones attirent l'engagement, si une campagne a fait revenir les clients ou si l'expérience numérique d'un site favorise la fidélité. Ces questions nécessitent une conception d'identité soignée, et non un suivi aveugle.
Le réseau peut fournir des signaux tels que l'historique d'authentification, la fréquence des visites, la durée de la session, l'association de localisation et le statut de consentement. Ces signaux doivent être minimisés, protégés et utilisés uniquement à des fins expliquées au visiteur. Les données de connexion brutes ne constituent pas automatiquement une analyse client, et une adresse MAC n'est pas une licence pour établir un profil comportemental illimité.
Associez l'identité à des actions utiles
Un flux de données concret se présente ainsi :
- Capturer l'événement d'accès : Enregistrez uniquement les informations requises pour l'authentification, la sécurité et l'objectif commercial défini.
- Résoudre la relation : Lorsque le visiteur a donné son consentement ou appartient déjà à un programme de fidélité, associez l'événement au profil approprié.
- Appliquer les règles de consentement : Séparez l'éligibilité marketing de l'accès au réseau et respectez les retraits de consentement sur l'ensemble des systèmes connectés.
- Créer un signal opérationnel : Utilisez les visites récurrentes, l'engagement par zone ou les modèles de session pour éclairer les décisions relatives aux services et aux campagnes.
- Mesurer le résultat : Comparez l'action par rapport à l'objectif initial, puis ne conservez que les données agrégées lorsque les données identifiables ne sont plus nécessaires.
Purple est l'une des plateformes possibles pour ce modèle. Elle combine un portail invité personnalisé, la journalisation de l'authentification et de la conformité avec des connecteurs CRM, de l'automatisation marketing, des analyses et des modèles d'accès basés sur l'identité tels que Passpoint, OpenRoaming et iPSK. Le point d'évaluation important est de savoir si la plateforme peut appliquer les règles de consentement et de conservation tout en s'intégrant aux points d'accès existants du site, au fournisseur d'identité, au CRM et aux processus opérationnels.
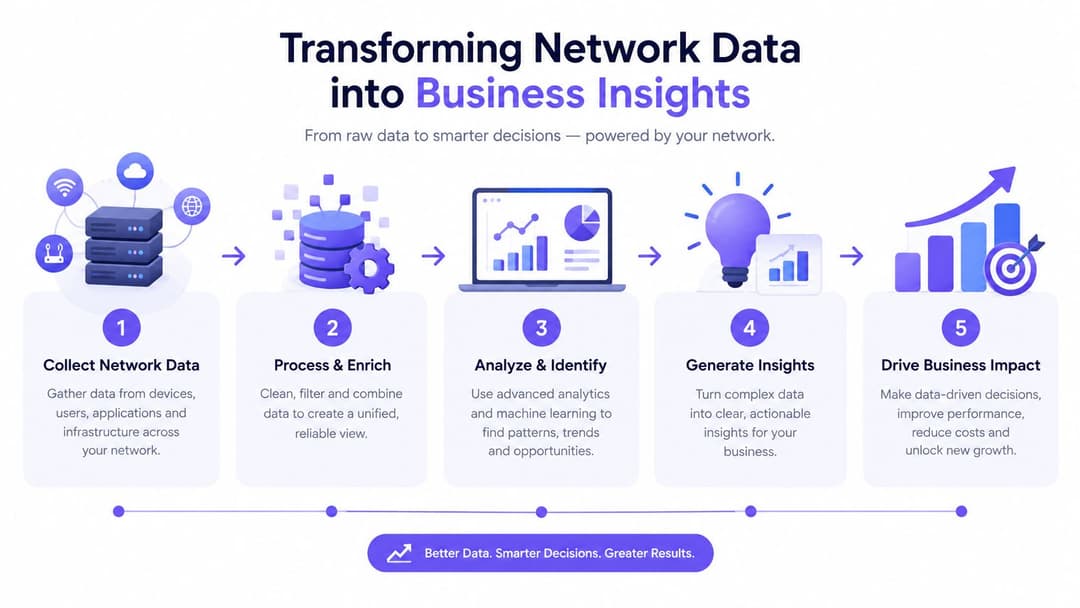
Démontrez la valeur sans collecte excessive
Les équipes du commerce de détail peuvent utiliser les signaux de visite consentis pour affiner les parcours clients. Les acteurs de l'hôtellerie peuvent distinguer une connexion unique d'une expérience de client récurrent. Les gestionnaires immobiliers peuvent s'appuyer sur les modèles de services pour améliorer les communications avec les résidents. Dans chaque cas, le réseau soutient une décision, plutôt que de devenir une justification pour tout collecter.
Commencez par un objectif opérationnel mesurable et un propriétaire de données défini. Documentez la base légale, limitez l'accès aux personnes qui en ont besoin et établissez des règles de suppression ou d'agrégation avant de connecter le flux à un CRM. Cela permet de maintenir la configuration du WiFi visiteur en conformité avec la valeur commerciale et les exigences de confidentialité du UK GDPR.
Purple propose une authentification des invités personnalisée à votre marque, un accès basé sur l'identité via Passpoint, OpenRoaming et iPSK, des contrôles de conformité, des analyses et des intégrations CRM pour les exploitants de sites. Visitez Purple pour évaluer comment sa plateforme peut transformer une configuration WiFi invité sécurisée en une expérience visiteur plus fluide et plus mesurable.


