Le SD-WAN est un logiciel qui contrôle de manière centralisée la façon dont les sites d'une entreprise se connectent, en choisissant la meilleure liaison disponible pour chaque application au lieu de s'appuyer sur un seul circuit privé fixe.
Si une connexion moins chère oblige toujours votre équipe à configurer chaque site séparément, avez-vous vraiment amélioré le réseau ? C'est précisément l'écart que le SD-WAN comble : il ne s'agit pas seulement des circuits que vous achetez, mais de la manière dont vous les exploitez.
Pour un responsable informatique, comprendre l'architecture n'est que la première étape. Vous devez également décider à qui appartiennent les politiques applicatives, comment la sécurité fonctionnera dans chaque site et si le service complet coûte moins cher que le réseau qu'il remplace.
Ce que signifie le WAN défini par logiciel en termes simples
Un réseau étendu, ou WAN, connecte des réseaux répartis sur différents sites. Le réseau local de votre bureau connecte les appareils situés à l'intérieur du bâtiment ; le WAN connecte ce bureau aux filiales, aux centres de données et aux services distants.
Considérez un WAN privé classique comme un itinéraire autoroutier planifié. L'ingénieur réseau choisit l'itinéraire et configure l'équipement pour l'utiliser. Le WAN défini par logiciel (SD-WAN) ajoute une approche plus proche de la navigation par satellite : les administrateurs définissent les priorités et le logiciel sélectionne les itinéraires appropriés parmi les connexions disponibles.
L'analogie a ses limites. Un système de navigation ne peut pas créer de route, et le SD-WAN ne peut pas créer de connectivité. Vous devez toujours souscrire des services d'accès physique.
WAN traditionnel par rapport au SD-WAN
Cette comparaison décrit le point de départ classique d'un réseau de filiales, et non l'ensemble des WAN traditionnels. Les réseaux conventionnels peuvent également disposer de circuits redondants et d'une gestion automatisée.
| Aspect | WAN traditionnel | SD-WAN |
|---|---|---|
| Transport | Un circuit privé, généralement MPLS | Tout mélange de MPLS, haut débit, fibre et 4G/5G |
| Configuration | Chaque routeur est configuré manuellement | Définition centralisée des politiques |
| Basculement | Convergence du routage après un incident | Orientation du trafic affecté vers une liaison fonctionnelle |
| Déploiement des modifications | Interventions d'ingénieurs ou modifications manuelles par site | Modifications transmises aux agences depuis une console unique |
| Structure des coûts | Tarification élevée par circuit privé | Liaisons internet potentiellement moins chères assorties d'un service overlay |
| Cas d'usage idéal | Parcs stables avec un seul opérateur et peu de modifications | Nombreuses agences, applications axées sur le cloud et changements fréquents |
Le MPLS n'est pas l'opposé du SD-WAN. Le MPLS est un service réseau d'opérateur pouvant fournir du transport. Le SD-WAN contrôle la manière dont les applications utilisent le transport, y compris le MPLS. Conserver une connexion privée tout en ajoutant du haut débit constitue une conception légitime et non une migration incomplète.
L'intérêt du Royaume-Uni est antérieur aux discussions actuelles sur la sécurité du cloud. Dans l'enquête 2018 European Enterprise Communications Survey, 35 % des répondants britanniques ont déclaré utiliser le SD-WAN sous une forme ou une autre, y compris via des projets pilotes, et 18 % supplémentaires prévoyaient de s'y mettre, selon le Livre blanc de l'IDC sur la transformation des réseaux. Il s'agit de chiffres d'adoption historiques et non d'une mesure du marché actuel.
Règle pratique : Considérez le SD-WAN comme un moyen d'exploiter votre WAN, et non comme un circuit à commander.
Le changement opérationnel est ce qui importe le plus. Au lieu de traduire chaque besoin métier en configurations de routeur distinctes, votre équipe définit des politiques partagées, contrôle les exceptions et vérifie si les filiales les appliquent. La centralisation réduit le travail répétitif, mais elle renforce également l'importance de la conception des politiques et de l'approbation des modifications.
Comment s'articulent les composants d'un SD-WAN
Imaginons qu'un groupe de distribution souhaite que les appels du personnel soient prioritaires par rapport aux transferts de fichiers en arrière-plan. Suivez un appel depuis un magasin jusqu'à sa destination, et l'architecture devient plus facile à comprendre.
L'appel atteint d'abord le SD-WAN Edge, un équipement physique ou virtuel desservant la filiale. La périphérie identifie le trafic, applique la politique correspondante et le redirige via une connexion disponible. Pour le trafic entre les points de terminaison SD-WAN participants, elle peut placer les paquets dans un tunnel chiffré.
La relation fonctionnelle se présente comme suit :
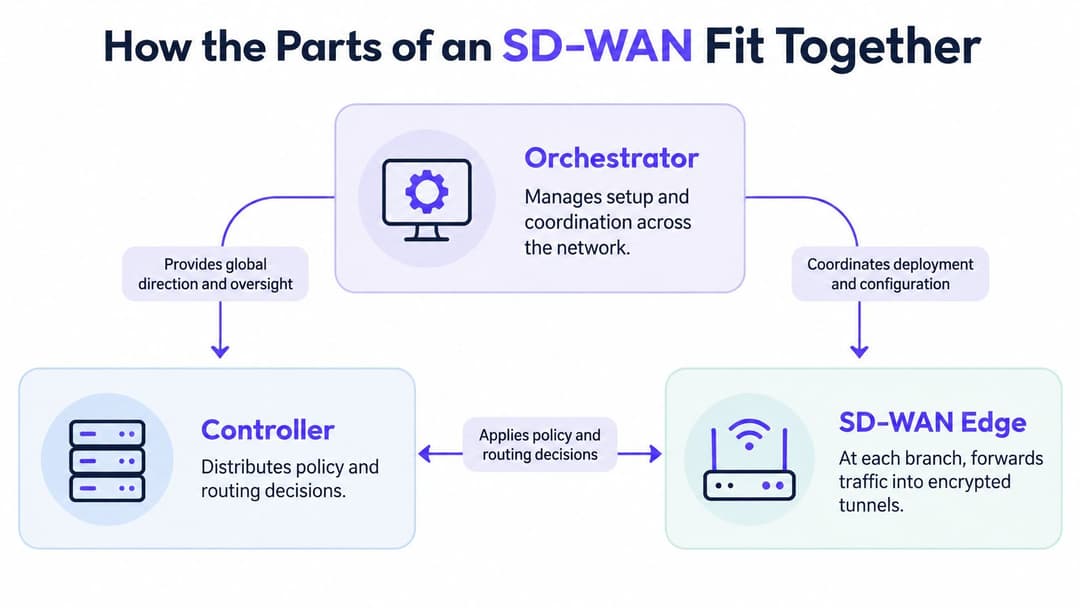
Edge, contrôleur et orchestrateur
Le Controller distribue les informations de contrôle, les politiques et les instructions de routage aux équipements Edge. L'Orchestrator gère la configuration et la coordination à l'échelle du service, y compris le provisionnement, les modèles et la gestion des configurations.
Il s'agit de rôles fonctionnels, et non nécessairement de boîtiers distincts à acheter. Dans la plateforme d'un fournisseur, les interfaces de gestion peuvent les combiner. La séparation entre le contrôle des politiques et le transport sous-jacent est centrale dans l'architecture décrite dans l'explication du SD-WAN de Red Hat.
Pour l'administrateur du secteur du retail, la modification centralisée de la politique vocale approuvée remplace l'édition de la configuration de chaque magasin. L'administrateur doit tout de même vérifier l'état du déploiement, identifier les exceptions et conserver un plan de secours. L'exécution réussie d'une commande dans la console ne garantit pas que chaque équipement périphérique l'a appliquée.
Overlay, underlay et accès au cloud
L'underlay (réseau sous-jacent) correspond à la connectivité physique : Ethernet loué, haut débit, accès mobile ou autre transport. L'overlay (réseau superposé) est le réseau logique construit à travers ces services.
Une politique d'application peut ainsi rester cohérente lorsqu'une filiale change de fournisseur d'accès. Cependant, le trafic internet direct ne reste pas nécessairement dans un tunnel SD-WAN chiffré jusqu'à une application SaaS. Vérifiez où se termine chaque tunnel et ce qui protège le reste du parcours.
La connectivité cloud nécessite également une terminologie précise. Le déport Internet local envoie le trafic cloud approuvé depuis la filiale plutôt que par le siège social. Une passerelle d'accès au cloud (cloud on-ramp) connecte le WAN à un environnement cloud ou à une passerelle de fournisseur. Elles peuvent répondre au même objectif d'accès au cloud, mais ce ne sont pas des services identiques.
Utiliser une liste de contrôle d'approvisionnement couvrant :
- Compatibilité du routage : Confirmez l'intégration avec les routes et les limites de réseau existantes.
- Superpositions chiffrées : Établissez les points de terminaison de tunnel et les options de chiffrement pris en charge.
- Adressage : Vérifiez les exigences IPv4 et IPv6.
- Connectivité cloud : Identifiez les passerelles et les accès (on-ramps) dont vos applications ont besoin.
- Intégration du pare-feu : Confirmez l'emplacement où l'inspection a lieu et la personne qui la gère.
Enfin, validez la disponibilité de l'accès à chaque adresse. Une connexion secondaire proposée n'est utile que si le fournisseur est en mesure de la livrer.
Comment le trafic trouve automatiquement le meilleur chemin
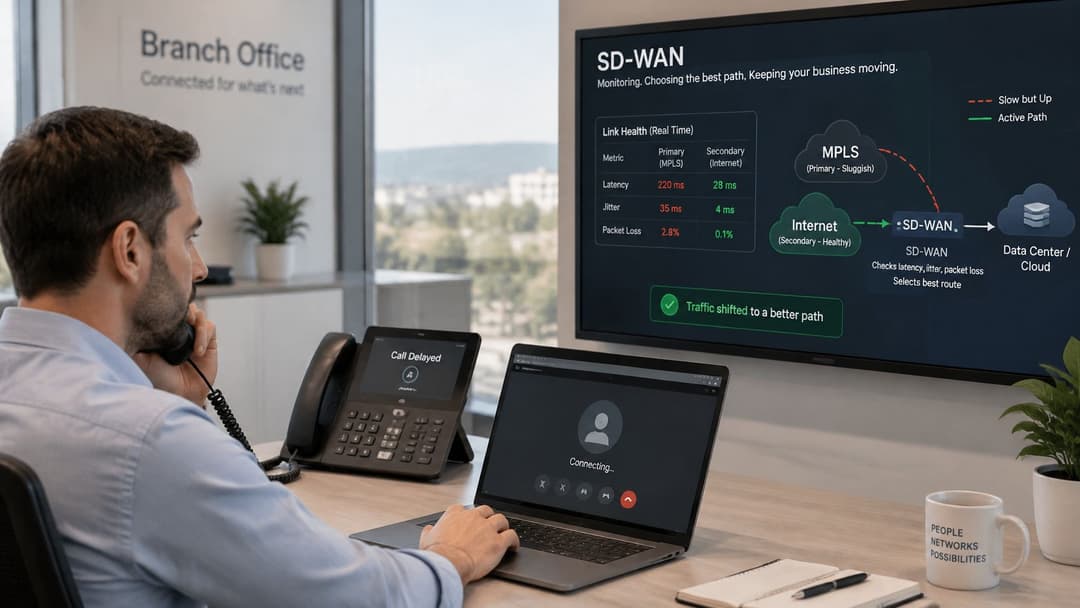
La connexion principale d'un site devient saturée. Elle reste techniquement en ligne, mais les utilisateurs entendent des voix hachées et subissent de longues pauses. Il s'agit d'une degradation de service (brownout), plutôt que d'une panne totale.
Une configuration de routage qui vérifie uniquement si la liaison est active peut continuer à l'utiliser. Le SD-WAN peut au contraire évaluer si la connexion reste adaptée à l'application et rediriger le trafic affecté vers une alternative.
La sélection dynamique de chemin reconnaissant les applications utilise des mesures telles que la latence, la gigue, la perte de paquets et la disponibilité, parallèlement à des règles définies par l'administrateur, comme décrit dans la documentation SD-WAN de Palo Alto Networks.
Définir ce qu'implique un choix approprié
Le meilleur chemin n'est pas toujours le plus rapide ni le moins cher. Votre équipe doit définir les besoins de chaque application.
- Voix et vidéo : Privilégiez un chemin avec un faible gigotement (jitter), c'est-à-dire peu de variations dans les temps d'arrivée des paquets.
- Applications transactionnelles : Définissez un plafond acceptable de perte de paquets et protégez les échanges critiques pour l'entreprise.
- Applications interactives SaaS : Accordez la priorité aux transactions applicatives réactives, et non pas seulement à l'itinéraire qui semble le plus court.
- Navigation ordinaire : Autorisez le haut débit à moindre coût lorsque ses performances sont suffisantes.
- Transferts volumineux : Empêchez les sauvegardes et les téléchargements lourds d'épuiser la capacité nécessaire ailleurs.
Les fonctionnalités avancées nécessitent une évaluation tout aussi minutieuse. La correction d'erreur sans voie de retour envoie des informations de restauration pour aider à compenser les pertes. L'agrégation de tunnels combine les ressources de liaison, tandis que la qualité de service (QoS) priorise le trafic en concurrence.
Ces mécanismes consomment des ressources. Le trafic de rétablissement utilise de la bande passante, le chiffrement utilise de la capacité de traitement, et la priorisation ne peut pas créer de la capacité sur un circuit surchargé.
Tester la dégradation, et pas seulement la déconnexion
Concevez un test de recette axé sur la latence aller-retour, la gigoteuse (jitter), la perte de paquets, le temps de basculement, le score moyen d'opinion (MOS) pour la voix et SaaSles performances des transactions en cas de congestion. Un test de latence et de gigoteuse peut aider à établir une référence, mais il ne remplace pas les tests applicatifs.
Un test de débit réussi ne prouve pas qu'une filiale peut continuer à passer des appels lorsque sa connexion préférée se dégrade.
Vérifiez l'expérience des utilisateurs lors des changements de chemin. Ne partez pas du principe qu'une session active soit maintenue simplement parce que le fournisseur annonce un basculement automatique.
Le SD-WAN ne garantit pas la performance à lui seul. Les résultats reflètent la qualité de la boucle d'accès, la diversité des opérateurs, le positionnement des contrôleurs, la surcharge liée au chiffrement et la précision des politiques. Si la connexion alternative est également saturée, l'équipement Edge n'a aucune route saine à sélectionner.
Modèles de déploiement et cas où le SD-WAN est rentable
Choisissez le mode de fonctionnement avant de comparer les fonctionnalités. Votre organisation a besoin d'un modèle adapté à ses compétences, à sa couverture de support et à son souhait de contrôle direct.
Modèles de déploiement SD-WAN
| Modèle de déploiement | Qui le gère | Idéal pour | Points d'attention |
|---|---|---|---|
| Auto-géré | Votre équipe informatique | Les organisations disposant de solides compétences réseau et d'un parc maîtrisable | Responsabilité totale des mises à niveau, des politiques et du dépannage |
| SD-WAN géré | Fournisseur de services | Les parcs multisites sans grande équipe réseau dédiée | Limites de SLA du fournisseur et contrôle direct plus restreint |
| SD-WAN sécurisé ou SASE | Fournisseur de services dans le cadre d'une offre gérée | Les sites nécessitant un pare-feu intégré et la sécurité cloud | Coût mensuel plus élevé et dépendance accrue envers le fournisseur |
| Overlay hybride | Partagé entre vous et le fournisseur | Le maintien du MPLS pour les sites critiques tout en ajoutant le haut débit | Dispositions relatives au transport et au support en parallèle pendant la transition |
Ces catégories se chevauchent. Un réseau hybride peut être géré en interne ou par un prestataire, tandis que le SD-WAN sécurisé décrit des fonctionnalités plutôt qu'un accord d'assistance universel. Lisez la description du service, et pas seulement le nom de l'offre.
Adapter la conception à la charge de travail
Vente au détail. Prenons l'exemple d'une chaîne qui migre la navigation courante, l'accès au système de gestion des stocks et le trafic SaaS autorisé sur du haut débit professionnel, puis ajoute une connexion mobile de secours dans chaque magasin. Elle conserve son transport privé existant jusqu'à ce que le paiement et les applications opérationnelles réussissent les tests. Le résultat recherché est la continuité des activités en cas de panne de ligne fixe, et pas seulement une réduction de la facture du circuit.
Hôtellerie. Un groupe hôtelier met en place des politiques partagées pour le trafic des clients, du personnel et des paiements. Il ajoute un service d'accès secondaire et attribue aux téléchargements des clients une priorité inférieure à celle des transactions opérationnelles. Le résultat utile est un traitement uniforme du trafic dans tous les établissements, tandis que les contrôles d'accès locaux maintiennent les différents utilisateurs séparés.
Secteur de la santé. Un établissement fait passer le trafic cloud clinique approuvé d'un réseau de backhaul vers le siège social à un chemin d'accès cloud testé. Il conserve une connectivité privée lorsqu'une dépendance applicative l'exige. L'accès aux dossiers et les flux de travail d'imagerie nécessitent une évaluation distincte : une connexion réactive ne prouve pas que la récupération d'images s'effectue de manière acceptable.
Pour les logements étudiants et les immeubles résidentiels, le contrôle WAN peut protéger les applications de gestion du bâtiment et du personnel contre la concurrence du trafic. Il ne crée pas d'isolation des résidents à lui seul. Au niveau de la couche d'accès locale, notre WiFi multi-locataireWiFi offre à chaque résident un réseau privé sur l'ensemble de ses appareils, y compris les téléviseurs et les consoles sans navigateur.
Une entreprise multisite réduite à un seul emplacement avec un circuit fiable, des applications simples et aucune exigence majeure de résilience n'aura que peu d'intérêt à adopter une superposition SD-WAN. Un routeur bien géré et un service de secours adapté peuvent suffire.
L'indicateur le plus probant d'un modèle de déploiement adapté est d'ordre organisationnel : vous pouvez nommer qui approuve la politique, qui surveille les pannes et qui gère l'escalade auprès de chaque fournisseur. Si ces responsabilités restent floues, le service n'est pas prêt à être acheté.
Ce que coûte réellement le SD-WAN par rapport au MPLS
Le SD-WAN réduit-il l'ensemble des coûts de fonctionnement d'un WAN, ou seulement la facture mensuelle des circuits ? Pour le comparer équitablement au MPLS, prenez en compte la connectivité, la résilience, la sécurité, les équipements et le personnel qui maintient le service opérationnel.
Coûts indicatifs du SD-WAN par site au Royaume-Uni
Le guide des tarifs SD-WAN au Royaume-Uni de Compare Your Business Costs donne des fourchettes mensuelles indicatives : les superpositions de base coûtent environ 50 £ à 150 £ par site, les services gérés entre 150 £ et 500 £, et le SD-WAN sécurisé ou SASE entre 250 £ et 800 £, voire plus, par site. Le guide note également que l'Ethernet dédié peut dépasser 1 000 £ par mois, tandis qu'un accès haut débit de base peut coûter environ 50 £.
| Niveau de service | Coût mensuel type | Généralement en supplément |
|---|---|---|
| Overlay de base | 50 £ à 150 £ par site | Connectivité, matériel et support |
| SD-WAN géré | 150 £ à 500 £ par site | Circuits, matériel et support hors forfait convenu |
| SD-WAN sécurisé ou SASE | 250 £ à 800 £ ou plus par site | Connectivité, matériel et support hors forfait convenu |
| Comparaison Ethernet dédié | Peut dépasser 1 000 £ par circuit | Frais d'installation sur devis ; vérifiez le délai de livraison et la durée du contrat |
| Comparaison haut débit de base | Environ 50 £ par ligne | Résilience supplémentaire et support amélioré selon disponibilité |
Considérez ces éléments comme des fourchettes d'achat et non comme des devis. Le délai d'installation n'est pas un coût en soi, mais les retards peuvent vous obliger à payer un circuit existant plus longtemps. Les offres haut débit diffèrent également selon leurs conditions de service et d'assistance.
Établir une comparaison complète
Ajoutez les circuits d'accès, le matériel Edge, les abonnements, les données mobiles, l'inspection de la sécurité, la supervision et la gestion des fournisseurs. Incluez également les coûts de transition : services en parallèle, travaux d'installation, chevauchement de contrats et temps d'ingénierie.
Un second circuit n'améliore la résilience que s'il évite les mêmes points de défaillance. Acheter auprès de fournisseurs différents ne garantit pas que les câbles utilisent des conduites séparées ou des infrastructures indépendantes.
Demandez :
- Le routage applicatif est-il nécessaire ici ? Un petit site peut nécessiter une simple solution de secours plutôt qu'un overlay étendu.
- Les chemins d'accès sont-ils diversifiés ? Demandez les informations de livraison pour évaluer les points de défaillance uniques partagés.
- L'équipe peut-elle dépanner entre plusieurs fournisseurs ? Une personne doit être en mesure d'identifier si une panne provient de l'accès, de l'overlay, d'un pare-feu ou d'une application.
Les informations de Vight sur les coûts des services gérés fournissent un contexte utile pour séparer les frais de gestion de la connectivité et des projets.
Test d'achat : Comparez une résilience et un support équivalents, et non une connectivité privée haut de gamme par rapport à une ligne haut débit non protégée.
Le provisionnement centralisé permet de réduire les configurations répétitives et les interventions sur site. Les grandes entreprises peuvent accorder plus de valeur à cette cohérence qu'aux économies de transport ; les parcs plus restreints apprécieront l'accès à une expertise gérée.
Le SD-WAN peut réduire les coûts de transport tout en augmentant d'autres coûts d'exploitation. Il s'agit de déterminer si la résilience et le contrôle obtenus justifient le coût total de fonctionnement du service.
Limites de sécurité et accès basé sur l'identité
Un tunnel chiffré protège le trafic sur un chemin défini. Il ne rend pas un ordinateur portable non géré digne de confiance, ne sécurise pas une application cloud exposée et ne corrige pas une règle de pare-feu trop permissive.
Les recommandations de sécurité SD-WAN au Royaume-Uni résumées par Compare Your Business Costs mettent en avant l'accent mis par le National Cyber Security Centre sur les contrôles de routage et le chiffrement, y compris la vérification de la protection IPsec de bout en bout et d'un profil de configuration solide. La question pratique consiste à savoir où la protection commence, où elle s'arrête et qui en assure la maintenance.
Attribuer un responsable à chaque contrôle
Un service géré ne transfère pas automatiquement toutes les responsabilités en matière de sécurité. Intégrez les responsabilités suivantes dans la conception du service et dans le contrat :
- Chiffrement et clés : définissez le périmètre de chiffrement, la rotation des clés et la gestion des certificats.
- Accès au plan de contrôle : exigez des communications d'administration et de contrôle authentifiées.
- Segmentation et isolation : documentez les limites des tenants et le trafic autorisé entre les segments.
- Accès des fournisseurs : spécifiez l'approbation, les restrictions et la révocation des accès privilégiés.
- Journalisation et réponse : attribuez la révision des alertes, l'investigation des incidents et la conservation des preuves.
- Maintenance logicielle : désignez le responsable des mises à jour, de la réponse aux vulnérabilités et des preuves d'audit.
La sortie internet locale (local breakout) modifie également les exigences d'application des règles. Si un site n'envoie plus son trafic via un point d'inspection centralisé, mettez en place une inspection et une application des règles adaptées sur son nouvel acheminement.
Maintenir une distinction entre réseau et identité
Le SD-WAN achemine le trafic sur les connexions WAN. Le SASE, ou Secure Access Service Edge, associe la connectivité WAN à des fonctionnalités de sécurité fournies dans le cloud. L'accès Zero Trust évalue si un utilisateur et un appareil spécifiques doivent obtenir l'accès à une ressource.
Ces couches répondent à des problèmes différents. Reconnaître une application métier ne permet pas d'établir l'identité de la personne qui l'utilise, et le fait d'être connecté au sein d'une succursale ne doit pas accorder automatiquement un accès étendu.
À la périphérie du WiFi, le réseau basé sur l'identité permet aux administrateurs de fonder l'accès sur des utilisateurs et appareils authentifiés plutôt que sur un mot de passe partagé ou un emplacement réseau. Votre politique d'accès doit ensuite s'aligner sur la segmentation appliquée à travers l'ensemble du réseau.
Notre WiFi du personnelWiFi intègre les appareils des employés grâce à des certificats gérés EAP-TLS, éliminant ainsi le besoin de renouveler une phrase passe partagée. Il offre le WPA2/3-Enterprise, le WiFi sans mot de passeWiFi et le RADIUS-as-a-Service, garantissant une sécurité WiFiWiFi des employés de niveau entreprise sans la complexité d'un NAC.
Cela ne remplace pas la sécurité du WAN. Cela concerne la couche d'authentification locale, qui doit fonctionner en parallèle du routage, de l'inspection et de l'autorisation des applications.
Pour les données personnelles, médicales ou de paiement, l'architecture et les opérations quotidiennes comptent plus que le label SD-WAN. Exigez des preuves que les contrôles prévus fonctionnent ensemble, plutôt que d'accepter le chiffrement comme preuve d'une protection complète.
Comment planifier la migration du MPLS vers le SD-WAN
Commencez par un projet pilote qui valide vos règles de gestion, et non par une sélection basée sur des démonstrations de fournisseurs. Une migration raisonnable préserve la capacité de retour en arrière pendant que votre équipe découvre le comportement du nouveau service.
La feuille de route présente les grandes étapes ; la mise en œuvre nécessite des décisions explicites de validation et de retour en arrière.
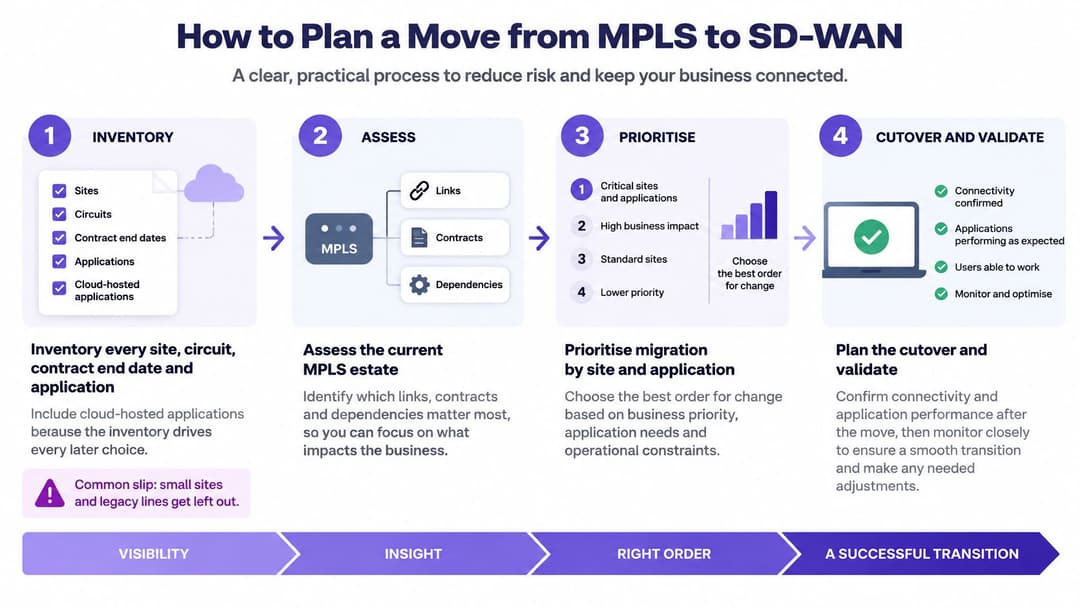
Préparer le parc et les responsabilités
Inventoriez chaque site, circuit, contrat et application. Enregistrez les dates d'échéance des contrats, les préavis requis, les fournisseurs d'accès et les destinations des applications, y compris les services hébergés dans le cloud. Incluez les petits sites, les lignes existantes et les dépendances telles que l'adressage fixe qui pourraient autrement disparaître de la conception.
Classez le trafic par sensibilité et besoin de performance. Séparez la voix, la vidéo, les transactions et les transferts volumineux. Documentez les applications pouvant utiliser un accès internet local et celles nécessitant un chemin privé contrôlé ; appliquer une seule politique à l'ensemble va à l'encontre d'une conception axée sur les applications.
Choisissez le modèle opérationnel et attribuez la responsabilité de la sécurité. Définissez par écrit qui approuve les modifications, maintient les certificats, examine les alertes et gère l'escalade auprès des fournisseurs. Ne partez pas du principe que le fournisseur géré détient un contrôle, sauf si l'accord le stipule expressément.
Valider la conception avant d'abandonner les circuits
Menez un projet pilote dans une agence à faible risque avec une solution de secours. Exécutez l'overlay en parallèle de la connectivité existante et conservez une procédure de retour en arrière documentée. Choisissez un site avec des applications représentatives, et non l'emplacement le plus facile à installer.
Réalisez le test de recette basé sur la congestion. Utilisez les contrôles de performance décrits précédemment, en faisant observer les flux de travail réels par les responsables applicatifs. Validez les critères de réussite avant les tests et intégrez des conditions de liaison dégradée plutôt que de vous appuyer sur une démonstration de câble débranché.
Migrez par vagues contrôlées. Regroupez les sites par risque métier, dépendances applicatives et état de préparation des accès. Conservez la connectivité privée sur les sites critiques jusqu'à ce qu'une période de surveillance convenue démontre un fonctionnement acceptable, et ne planifiez pas de bascule autour d'une date de livraison haut débit non confirmée.
Ne procédez au déclassement qu'après des vérifications techniques et contractuelles. Confirmez la stabilité du fonctionnement, supprimez les routes obsolètes et vérifiez le préavis avant d'annuler les services. Conservez les sauvegardes de configuration et mettez à jour les schémas, les dossiers de support et les procédures d'incident.
Avant d'autoriser une vague de déploiement, passez en revue les exceptions non résolues avec le centre de services et les propriétaires d'applications. Un tableau de bord réseau peut paraître au vert alors que le personnel rencontre toujours des difficultés avec un flux de travail métier.
Votre premier livrable doit être un ensemble de politiques testées et un pilote récupérable. Une fois ces éléments établis, les comparaisons entre fournisseurs deviennent plus pertinentes, car vous pouvez évaluer les services par rapport à des exigences éprouvées par votre organisation.
Nous proposons du WiFi invitéWiFi, du WiFi du personnelWiFi et du WiFi multi-locataireWiFi pour vous aider à contrôler qui se connecte au niveau de la couche d'accès en parallèle de la conception de votre WAN. Visitez Purple pour découvrir l'accès du personnel sans mot de passe ainsi que les réseaux privés pour résidents, et discuter de la manière dont ces politiques d'accès peuvent s'intégrer à votre migration SD-WAN.