
व्यवसायासाठी WiFi सेटअप करण्याबद्दलचा बहुतांश सल्ला हा ग्राहक युगातच अडकलेला आहे. हे या कामाला केवळ जागा ठरवण्याचा व्यायाम समजते: मध्यभागी एक राउटर ठेवा, काही ॲक्सेस पॉइंट्स जोडा, एक पासवर्ड निवडा आणि काम झाले असे समजा. हे मॉडेल वास्तविक वातावरणात वेगाने अपयशी ठरते जिथे अतिथी, कर्मचाऱ्यांचे डिव्हाइसेस, स्कॅनर, कॅश रजिस्टर्स, कॅमेरे, टीव्ही, टॅब्लेट आणि कंत्राटदार हे सर्व उर्वरित नेटवर्क असुरक्षित न करता स्थिर ॲक्सेसची अपेक्षा करतात.
याहून मोठी समस्या अशी आहे की चुकीचे वायरलेस डिझाइन आता सुरक्षेची जोखीम, ऑपरेशनल अडचणी आणि टाळता येण्याजोगे सपोर्टचे काम निर्माण करते. एखादा शेअर्ड पासवर्ड सोपा वाटतो, परंतु जेव्हा तुम्हाला एका युझरला काढून टाकायचे असते, एका डिव्हाइसचा माग काढायचा असतो, एखादा धोकादायक एंडपॉइंट वेगळा करायचा असतो किंवा एखादा तडजोड केलेला फोन व्यावसायिक सिस्टम्स सारख्याच फ्लॅट नेटवर्कवर राहण्यापासून रोखायचा असतो, तेव्हा खरी अडचण येते.
कव्हरेजपेक्षाही अधिक - व्यवसाय WiFi चे नवीन नियम
कव्हरेज अजूनही महत्त्वाचे आहे. पण तेवढेच सर्वकाही नाही.
बऱ्याच मार्गदर्शकांमधील कमकुवत मुद्दा असा असतो की ते सिग्नल स्ट्रेंथवरच थांबतात आणि ओळख, प्रवेश नियंत्रण आणि झिरो-ट्रस्ट डिझाइन याकडे कधीही लक्ष देत नाहीत. यूके-केंद्रित इन्स्टॉलेशन मार्गदर्शन आधीच हा बदल दर्शवते. आता अधिक उपयुक्त प्रश्न केवळ कव्हरेज कसे मिळवायचे हा नाही, तर क्रेडेंशियल शेअरिंग आणि प्रशासकीय ओव्हरहेड कमी करून कमी-घर्षणाचा प्रवेश कसा प्रदान करायचा हा आहे, विशेषतः अशा वातावरणात जिथे आधुनिक अतिथी प्रमाणीकरण आणि वापरकर्ते व डिव्हाइसेस दरम्यान मजबूत वेगळेपणा आवश्यक आहे, जसे की The Network Installers on business WiFi installation द्वारे नमूद केले गेले आहे.
जुनाट सल्ले कुठे चुकतात
जुना पॅटर्न सहसा असा दिसतो:
- सर्वांसाठी एकच SSID: पाहुणे, कर्मचारी आणि अनमॅनेज्ड डिव्हाइसेस सर्व एकाच नेटवर्कवर किंवा कमकुवत पॉलिसी नियंत्रण असलेल्या किरकोळ वेगळ्या केलेल्या नेटवर्क्सवर येतात.
- एक सामायिक पासवर्ड: देणे सोपे, रद्द करणे कठीण, योग्यरित्या ऑडिट करणे अशक्य.
- सुरक्षा नंतर जोडली जाते: एन्क्रिप्शन, गेस्ट आयसोलेशन आणि ॲक्सेस नियमांना हार्डवेअर आधीच लाइव्ह झाल्यानंतरचे किरकोळ काम मानले जाते.
तो दृष्टिकोन स्केल होत नाही. यामुळे घटनांच्या वेळी गोंधळ देखील निर्माण होतो, कारण कोणीही मूलभूत प्रश्नांची उत्तरे पटकन देऊ शकत नाही - कोण कनेक्ट झाले होते, कोणत्या डिव्हाइसने कोणते क्रेडेंशियल वापरले आणि त्या युझरला कशाचा ऍक्सेस मिळण्याची परवानगी असायला हवी होती.
सामायिक क्रेडेंशियल्स हा केवळ सुरक्षेचा मुद्दा नाही. तो ऑपरेशन्सचाही मुद्दा आहे. यामुळे कर्मचारी वर्ग, भाडेकरू किंवा पुरवठादार ॲक्सेसमधील प्रत्येक बदल हा मॅन्युअल क्लीन-अपच्या कामात बदलतो.
आधुनिक व्यवसाय WiFi नेमके काय आहे
सध्याचे व्यावसायिक WLAN हा तुमच्या आयडेंटिटी स्टॅकचा भाग आहे. त्याला यातील फरक समजला पाहिजे:
- एक अतिथी (guest) ज्याला फक्त इंटरनेटची आवश्यकता आहे
- एक कर्मचारी ज्याने कंपनी डिरेक्टरीद्वारे ऑथेंटिकेट करणे आवश्यक आहे
- एक IoT डिव्हाइस ज्याला मर्यादित, अंदाज लावता येण्याजोग्या ॲक्सेसची आवश्यकता आहे
- एक कंत्राटदार किंवा भागीदार ज्याला वेळेच्या मर्यादेतील परवानग्या आवश्यक आहेत
- एक रहिवासी किंवा वारंवार येणारा अभ्यागत जो कोणत्याही अडथळ्याशिवाय पुन्हा कनेक्ट होण्याची अपेक्षा करतो
हे व्यवसायासाठी WiFi सेट अप करण्याच्या डिझाइनचे उद्दिष्ट बदलते. तुम्ही फक्त सिग्नल वितरित करत नाही आहात. तुम्ही हे ठरवत आहात की अॅक्सेस कसा मंजूर केला जातो, तो कसा रद्द केला जातो, ट्रॅफिक कसे सेगमेंट केले जाते आणि नियंत्रण कमकुवत न करता युझरचा अनुभव कसा राखला जातो.
याचे व्यावहारिक मोजमाप अगदी साधे आहे. जर तुमचे वायरलेस नेटवर्क अजूनही खूप लोकांच्या माहिती असलेल्या शेअर्ड पासवर्डवर अवलंबून असेल, तर तुम्ही आधुनिक ॲक्सेस मॉडेल चालवत नाही आहात.
तुमच्या वायरलेस फाउंडेशनचे नियोजन करणे
SSIDs ला स्पर्श करण्यापूर्वी, नेटवर्कने सामान्य लोडवर, पीक ऑक्युपन्सीमध्ये आणि बिघाडाच्या परिस्थितीत काय केले पाहिजे ते ठरवा. हार्डवेअरवर दोष दिल्या जाणाऱ्या बहुतांश वायरलेस समस्या प्रत्यक्षात प्लॅनिंगमधील चुका असतात.
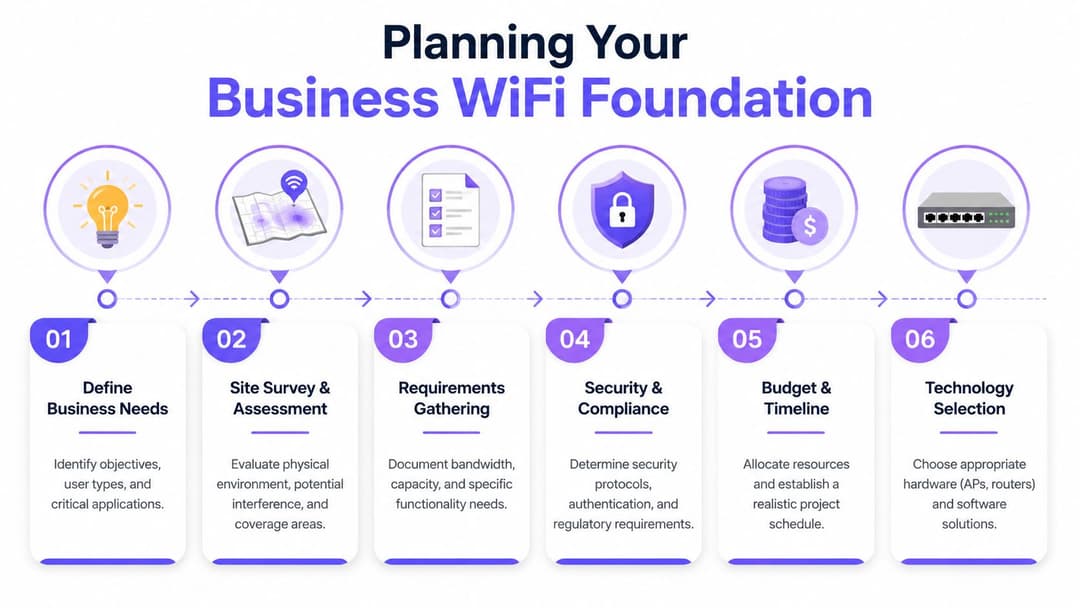
व्यवसायाच्या आवश्यकतांपासून सुरुवात करा
येथे युनायटेड किंगडमचा (UK) संदर्भ महत्त्वाचा आहे. मे २०२५ पर्यंत, ९६% UK आवारांमध्ये गिगाबिट-सक्षम ब्रॉडबँडचा ॲक्सेस होता, AVSystem च्या UK WiFi आकडेवारीच्या सारांशात उद्धृत केलेल्या Ofcom डेटाच्या मते. व्यवहारात, याचा अर्थ असा आहे की अनेक व्यवसायांना आता इमारतीमध्ये सक्षम लाइन मिळवण्यासाठी संघर्ष करावा लागत नाही. अडथळा सहसा त्या आतील वायरलेस डिझाइनचा असतो.
त्यामुळे नियोजनाचा क्रम बदलतो. "मला किती APs परवडतील?" या प्रश्नाने सुरुवात करू नका. सुरुवात येथे करा:
कोणाला प्रवेशाची आवश्यकता आहे कर्मचारी, अतिथी, कंत्राटदार, रहिवासी, किओस्क, पेमेंट टर्मिनल्स, कॅमेरे, सेन्सर्स.
ते नेटवर्कवर काय करतात व्हिडिओ कॉल्स, क्लाउड POS, रोमिंग व्हॉइस डिव्हाइसेस, स्ट्रीमिंग, गेस्ट ब्राउझिंग, दरवाजाचा प्रवेश, इमारत व्यवस्थापन.
ते कुठे करतात ओपन ऑफिस, बेडरूम, कॉरिडॉर, वेअरहाउस आयल्स, रिसेप्शन, टेरेस, कॉन्फरन्स रूम, लिफ्ट, बॅक-ऑफ-हाउस.
अयशस्वी होणे कसे दिसते डेड स्पॉट त्रासदायक आहे की त्यामुळे थेट व्यवसाय थांबतो.
एक चांगली पद्धत म्हणजे एकूण लोकांच्या संख्येवर नव्हे, तर एकाच वेळी होणाऱ्या वापराच्या (concurrency) क्षमतेनुसार डिझाइन करणे. मध्यम गर्दी असलेल्या परंतु जास्त डिव्हाइस वापरणाऱ्या इमारतीचे व्यवस्थापन करणे हे कमी वापराच्या अधिक गर्दी असलेल्या साइटपेक्षा कठीण असू शकते.
आधी सर्वेक्षण करा, नंतर खरेदी करा
योग्य साईट सर्व्हे ही नोकरशाही नाही. याद्वारे तुम्ही चुकीच्या प्रमाणात आणि चुकीच्या प्रकारचे हार्डवेअर खरेदी करणे टाळू शकता.
साइटला भेट द्या आणि नोंद करा:
- बांधकाम साहित्य: काँक्रीट, विटा, फॉइल-बॅक्ड इन्सुलेशन, धातूचे कप्पे, स्वयंपाकघरातील उपकरणे आणि लिफ्टचे शाफ्ट या सर्वांचा प्रसारणावर परिणाम होतो.
- छताची उंची आणि माउंटिंग पर्याय: आकर्षक AP प्लेसमेंट अनेकदा चांगल्या RF प्लेसमेंटशी विसंगत ठरते.
- हस्तक्षेपाचे स्रोत (Interference sources): शेजारील WLANs, मोठ्या प्रमाणावर ब्लूटूथ वापरली जाणारी क्षेत्रे, कॉर्डलेस उपकरणे, विशेष उपकरणे.
- रोमिंग मार्ग: लोक प्रत्यक्षात कसे फिरतात, नकाशानुसार ते कसे फिरतील असे वाटते ते नाही.
तुम्हाला वायरलेस वर्तनाच्या मूलभूत गोष्टींची उजळणी हवी असल्यास, कव्हरेज आणि क्लायंटच्या हालचालींचे मॉडेलिंग सुरू करण्यापूर्वी वायरलेस कनेक्शन्स आणि ते कसे कार्य करतात याबद्दलचे हे मार्गदर्शक एक उपयुक्त प्रस्थान बिंदू आहे.
व्यावहारिक नियम: जर साइटवर अनेक मजले, दाट पार्टिशन्स किंवा मिश्र-वापर क्षेत्रे असतील, तर केवळ फ्लोअर प्लॅनवरून अंतिम AP प्लेसमेंटला कधीही मंजुरी देऊ नका.
क्लाउड-व्यवस्थापित किंवा कंट्रोलर-आधारित
हा निर्णय रेडिओ कामगिरीपेक्षा ऑपरेशन्सवर जास्त परिणाम करतो.
एक cloud-managed WLAN जसे की Meraki, Mist, Aruba Central, किंवा UniFi हे सामान्यतः विखुरलेल्या मालमत्ता, मर्यादित आयटी टीम्स आणि सोप्या ऑन-साइट व्यवस्थापनासह केंद्रीय पॉलिसी इच्छिणाऱ्या संस्थांसाठी एक उत्तम पर्याय आहे. हे कॉन्फिगरेशन सुसंगतता, फर्मवेअर नियंत्रण आणि रिमोट ट्रबलशूटिंग सुलभ करते.
जिथे तुम्हाला अधिक कडक स्थानिक नियंत्रण, स्थापित ऑपरेशनल मानके हवे असतील किंवा तुम्ही आधीच इन-हाउस कौशल्यांसह एखाद्या प्लॅटफॉर्मवर प्रमाणित केले असेल तिथे controller-based design अजूनही योग्य ठरते. हे कडक स्थानिक हाताळणी आवश्यकता किंवा जटिल लेगसी इंटिग्रेशन असलेल्या साइट्ससाठी देखील सुयोग्य असू शकते.
ही चाचणी वापरा:
| निर्णयाचा मुद्दा | क्लाउड-व्यवस्थापित WLAN | कंट्रोलर-आधारित WLAN |
|---|---|---|
| दैनंदिन प्रशासन | विखुरलेल्या टीम्ससाठी सोपे | जेथे स्थानिक नेटवर्क टीम्स आधीच कंट्रोलर्स व्यवस्थापित करत आहेत तेथे प्रभावी |
| मल्टी-साइट सुसंगतता | सहसा अधिक सुलभ | कंट्रोलर आर्किटेक्चर आणि टीम शिस्तीवर अवलंबून असते |
| बदल लागू करणे | जलद आणि केंद्रित | नियंत्रित, परंतु बऱ्याचदा कार्यात्मकदृष्ट्या जड |
| अवलंबित्व | व्हेंडर क्लाउड ऑपरेशन्स महत्त्वाचे ठरतात | ऑन-प्रिमिस डिझाइन आणि लवचिकता अधिक महत्त्वाची ठरते |
क्षमता ही माहितीपत्रकातील कव्हरेजपेक्षा अधिक महत्त्वाची ठरते
व्हेंडर्सना कव्हरेज नकाशे दाखवायला आवडते. ऑपरेशन्स टीम्सना मात्र एअरटाइम संघर्ष, खराब रोमिंग आणि स्टिकी क्लायंट्सचा सामना करावा लागतो.
यासाठी प्लॅन करा:
- प्रथम दाट लोकवस्तीची क्षेत्रे: स्वागत कक्ष, कॅश काउंटर, बैठकीच्या खोल्या, बार, व्याख्यान जागा, प्रतीक्षा कक्ष.
- ॲप्लिकेशन प्रकार: व्हॉईस आणि कोलाबरेशन ट्रॅफिकला सामान्य ब्राउझिंगपेक्षा अधिक चांगल्या रोमिंगची आवश्यकता असते.
- अपलिंक आणि स्विचिंग: PoE बजेट, स्विच प्लेसमेंट आणि केबलिंग मार्ग यांकडे सुरुवातीला दुर्लक्ष केल्यास ते एका चांगल्या डिझाइनमध्ये अडथळा आणू शकतात.
- चाचणी पद्धत: स्थापनेनंतर सिग्नल गुणवत्ता, हँडऑफ वर्तन आणि वास्तविक क्लायंटच्या अनुभवाची पडताळणी करा.
सर्वात महागडी वायरलेस डिझाइन चूक सहसा जास्त खरेदी करणे ही नसते. ती व्यस्त भागांची अपुरी तयारी करणे आणि पुढील वर्षभर नेटवर्क "चालू" असूनही युझर्स योग्यरित्या काम का करू शकत नाहीत हे स्पष्ट करण्यात घालवणे ही असते.
सुरक्षा आणि स्केलसाठी तुमचे नेटवर्क डिझाइन करणे
एक सपाट (flat) वायरलेस नेटवर्क आता कालबाह्य झाले आहे. हे वर्षांपूर्वीच नाजूक होते आणि आता ती एक मोठी जोखीम बनली आहे.
UK व्यवसाय मार्गदर्शन सातत्याने टप्प्याटप्प्याने काम करण्याची शिफारस करते: जागेचे मूल्यांकन करा, डेड झोन मॅप करा, ॲक्सेस पॉइंट्स ठेवा आणि त्यानंतरच SSIDs कॉन्फिगर करा. हे एकाच वेळी अनेक उपकरणांच्या वापरासाठी (concurrency) अपुरे डिझाइन करण्याविरुद्ध देखील चेतावणी देते, कारण यामुळे रोमिंगच्या समस्या आणि सपोर्ट कॉल्स वाढतात, जसे की TS Cables च्या व्यावसायिक WiFi इन्स्टॉलेशन मार्गदर्शनामध्ये नमूद केले आहे.
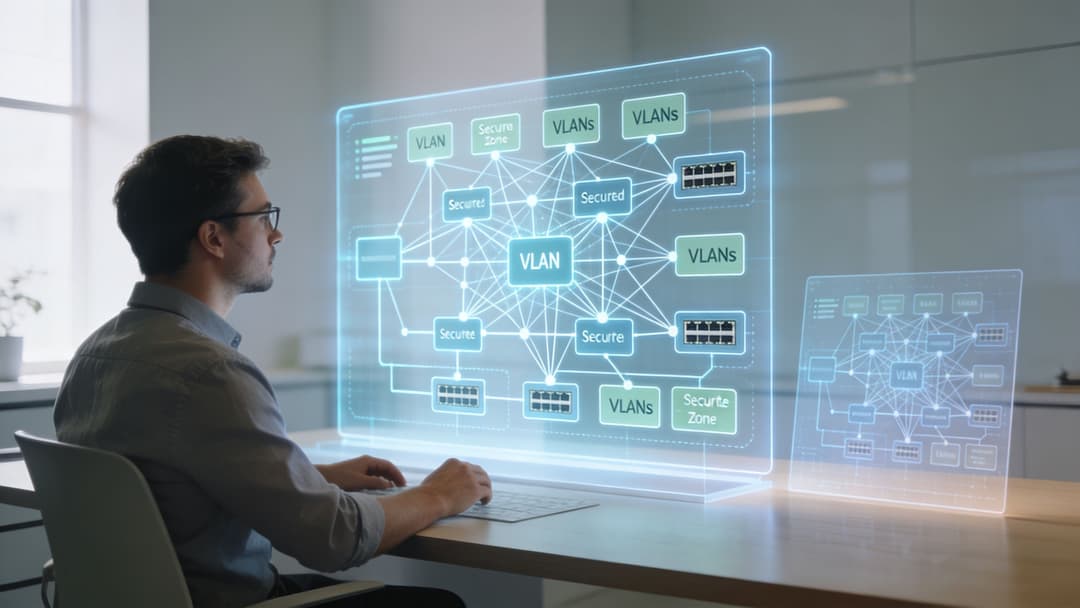
थ्री-नेटवर्क मॉडेल
बहुतेक व्यवसायांनी तीन लॉजिकल नेटवर्कसह सुरुवात केली पाहिजे, जरी ते सर्व एकाच स्विचिंग इस्टेट आणि ॲक्सेस लेयरवर चालत असले तरीही.
अतिथी
हे नेटवर्क अंतर्गत सिस्टीमपासून पूर्णपणे वेगळे असावे. फक्त इंटरनेट ॲक्सेस असावा, आणि बँडविड्थ, सेशन हँडलिंग आणि ऑनबोर्डिंग संदर्भात स्पष्ट पॉलिसी असावी. एखादे अतिथी डिव्हाइस धोक्यात आल्यास, त्याचा प्रभाव तिथेच थांबला पाहिजे.
स्टाफ
हे एक विश्वसनीय नेटवर्क आहे, परंतु विश्वसनीय म्हणजे निर्बंध नसलेले असा नाही. स्टाफ ट्रॅफिकसाठी अद्याप पॉलिसी, रोल अवेअरनेस आणि ऑडिटॅबिलिटीची आवश्यकता असते. फायनान्स, ऑपरेशन्स, फ्रंट डेस्क आणि तात्पुरत्या कर्मचाऱ्यांना नेहमीच समान क्रेडेंशियल्सची आवश्यकता नसते.
IoT आणि लेगसी
या सेगमेंटमध्ये अशी उपकरणे आहेत जी नेटवर्क टीम्सना चिंताग्रस्त करतात: प्रिंटर, डिस्प्ले, बिल्डिंग कंट्रोल्स, कॅमेरा, स्कॅनर, स्मार्ट टीव्ही आणि कठीण अपडेट सायकल्स असलेली खास उपकरणे. यांपैकी बर्याच उपकरणांना कनेक्टिव्हिटीची आवश्यकता असते परंतु ती कधीही युझर ट्रॅफिकच्या जवळ असू नयेत.
VLANs नेमके काय करतात
VLANs एकाच फिजिकल इन्फ्रास्ट्रक्चरवर स्वतंत्र लॉजिकल लेन्स तयार करतात. ते केवळ स्वतःहून नेटवर्कला जादूने सुरक्षित करत नाहीत. सुरक्षा ही तुम्ही त्यांच्या दरम्यान लागू केलेल्या पॉलिसीमधून येते.
त्याचा सहसा अर्थ असा होतो:
- गेस्टसाठी फक्त इंटरनेट
- कर्मचार्यांसाठी मंजूर अंतर्गत सेवा
- IoT साठी आवश्यक कंट्रोलर्स किंवा क्लाउड एंडपॉइंट्स
- बाय डीफॉल्ट कोणतीही लॅटरल हालचाल नाही
तुम्हाला या प्रकारच्या विलगतेसाठी अधिक व्यापक फ्रेमवर्क हवे असल्यास, network and wireless security चे हे विहंगावलोकन व्यावहारिक डिझाइन निर्णयांसाठी एक उपयुक्त मार्गदर्शक ठरेल.
जर एखादा अतिथी SSID प्रिंटर सबनेट, कॅमेरा इंटरफेस किंवा अंतर्गत ॲडमिन पेजेसपर्यंत पोहोचू शकत असेल, तर ती समस्या अतिथी अनुभवाची नाही. ती आर्किटेक्चरची समस्या आहे.
तणावाखाली टिकून राहणारे डिझाइन निर्णय
फक्त सुविधा आहे म्हणून SSIDs तयार करू नका. प्रत्येक SSID मुळे मॅनेजमेंट ओव्हरहेड, एअरटाइम इम्पॅक्ट आणि सपोर्टची गुंतागुंत वाढते. सुस्पष्ट पॉलिसींशी मॅप केलेले कमी संख्येतील विशिष्ट हेतूने तयार केलेले SSIDs हे एक अधिक उत्तम डिझाइन आहे.
चांगल्या प्रोडक्शन बेसलाइनमध्ये सहसा खालील गोष्टींचा समावेश होतो:
- कडक आयसोलेशनसह एक गेस्ट SSID
- आयडेंटिटी-अवेअर ऑथेंटिकेशनशी जोडलेले एक स्टाफ SSID
- एक IoT SSID किंवा घट्टपणे नियंत्रित केलेल्या डिव्हाइस नेटवर्क्सचा लहान संच
त्यानंतर त्यांच्यामागील नियंत्रणांवर लक्ष केंद्रित करा:
| स्तर | चांगले स्वरूप कसे दिसते |
|---|---|
| SSID रचना | किमान संच, स्पष्ट उद्दिष्ट, प्रेक्षकांमध्ये कोणतेही ओव्हरलॅप नाही |
| विभागीकरण (Segmentation) | धोरणाद्वारे वेगळे केलेले अतिथी, कर्मचारी आणि IoT |
| फायरवॉलिंग | स्पष्ट परवानगी नियम, विभागांमध्ये डीफॉल्ट नकार नियम |
| रोमिंग रचना | सुसंगत RF योजना आणि प्रमाणीकरण वर्तन |
| ऑपरेशन्स | जोडणे, हलवणे, रद्द करणे आणि घटना प्रतिसादासाठी स्पष्ट मालकी |
जे काम करत नाही ते म्हणजे एक शोभेचे सेगमेंटेशन मॉडेल जिथे प्रत्येक गोष्ट अजूनही प्रत्येक महत्त्वाच्या गोष्टीशी संवाद साधू शकते.
Beyond Passwords A Guide to Secure WiFi Access
जर तुम्ही व्यावसायिक WiFi साठी अजूनही एकच प्री-शेअर्ड की वापरत असाल, तर सर्वात आधी बदलण्याची गोष्ट तीच आहे.
व्यवसाय WiFi साठी सुरक्षा मार्गदर्शन मूलभूत गोष्टींवर स्पष्ट आहे: WPA3, अतिथी वेगळे करणे (guest separation) आणि मजबूत युनिक क्रेडेंशियल्स हे सुरुवातीच्या रचनेचा भाग असावेत, नंतर जोडलेले नसावेत. हे डिफॉल्ट क्रेडेंशियल्स आणि एकाच सामायिक PSK विरुद्ध देखील चेतावणी देते कारण ते मोठ्या प्रमाणावर ऑडिट आणि रिव्होकेशनच्या समस्या निर्माण करतात, जसे की Business.com च्या WiFi सेटअप मार्गदर्शनामध्ये स्पष्ट केले आहे.
शेअर केलेले पासवर्ड का अयशस्वी ठरतात
एक शेअर्ड पासवर्ड सोयीस्कर वाटतो कारण त्याचे वितरण सोपे असते. पण त्यानंतरची प्रत्येक गोष्ट कठीण होत जाते.
जेव्हा एखादी व्यक्ती निघून जाते, तेव्हा पासवर्ड त्यांच्यासोबत जात नाही. जेव्हा एखाद्या कॉन्ट्रॅक्टरला अॅक्सेसची आवश्यकता नसते, तेव्हा केवळ त्या कॉन्ट्रॅक्टरचा अॅक्सेस काढून घेण्याचा कोणताही सोपा मार्ग नसतो. जेव्हा एखादे उपकरण चुकीचे वर्तन करते, तेव्हा युझरची ओळख पटवणे कठीण जाते कारण अनेक युझर समान क्रेडेंशियल इतिहास शेअर करत असू शकतात.
ऑपरेशनल दृष्टिकोनातून विचार केल्यास, शेअर्ड PSKs मुळे नियंत्रण सुटते. फ्रंट डेस्क कर्मचारी ते लिहून ठेवतात. फॅसिलिटी टीम्स ते पुरवठादारांना देतात. भाडेकरू ते स्वतःकडे ठेवतात. जुने डिव्हाइसेस कित्येक महिने पुन्हा कनेक्ट होत राहतात.
एक अधिक चांगली ऑथेंटिकेशन शिडी
विविध प्रकारच्या डिव्हाइसेससाठी वेगवेगळ्या पद्धतींची आवश्यकता असते. ऑथेंटिकेशनकडे एकच मानक म्हणून न पाहता पायऱ्यांची शिडी म्हणून पहा.
| पद्धत | यासाठी सर्वोत्तम | सुरक्षा पातळी | वापरकर्ता अनुभव | अॅडमिनचे कष्ट |
|---|---|---|---|---|
| Shared PSK | हंगामी लॅब वापरासाठी किंवा अतिशय लहान कमी-धोक्याच्या सेटअप्ससाठी | कमी | सुरुवातीला सोपे, वेळेनुसार खराब | सुरुवातीला कमी, नंतर जास्त |
| Individual PSK | लेगसी एंडपॉइंट्स आणि IoT जे एंटरप्राइझ प्रमाणीकरण करू शकत नाहीत | Shared PSK पेक्षा चांगले | सहसा अंतिम वापरकर्त्याला दिसत नाही | मध्यम |
| WPA3-Enterprise सह RADIUS | स्थापित एंटरप्राइझ वातावरणातील कर्मचारी उपकरणे | उच्च | एकदा नोंदणी झाल्यावर चांगले | मध्यम ते उच्च |
| SSO-आधारित प्रवेश | क्लाउड आयडेंटिटीशी जोडलेले कर्मचारी आणि व्यवस्थापित वापरकर्ते | उच्च | मजबूत आणि परिचित | पारंपारिक मॅन्युअल क्रेडेन्शियल हाताळणीपेक्षा कमी |
| Passpoint किंवा OpenRoaming | पाहुणे, रहिवासी, वारंवार येणारे अभ्यागत, भागीदार परिसंस्था | उच्च दर्जाच्या वापरकर्ता सुविधेसह उच्च | अतिशय मजबूत | रोलआउट दरम्यान मध्यम |
प्रत्येक पद्धत कुठे योग्य ठरते
स्टाफ युजर्स
स्टाफसाठी, तुमच्या डिरेक्टरीशी जोडलेला आयडेंटिटी-बेस्ड ऍक्सेस हे एक स्पष्ट उद्दिष्ट आहे. Microsoft Entra ID, Google Workspace आणि Okta हे सहसा सुरुवातीचे बिंदू असतात. याचा फायदा केवळ मजबूत सुरक्षेतच नाही, तर लाइफसायकल कंट्रोलमध्ये देखील होतो.
प्रोव्हिजनिंग हे नोकरीची स्थिती, ग्रुप मेंबरशिप आणि डिव्हाइस पोश्चर (जिथे सपोर्ट असेल तिथे) यानुसार असावे. कोणीतरी WiFi पासवर्ड बदलण्याची आठवण ठेवण्याऐवजी डिरेक्टरी बदलल्यावरच ॲक्सेस रद्द होणे आवश्यक आहे.
जेव्हा अनेक टीम्स पासवर्ड शेअरिंग बदलून त्याऐवजी स्टॅटिक क्रेडेंशियल्सऐवजी आयडेंटिटी प्लॅटफॉर्मशी जोडलेला पासवर्डलेस WiFi ऍक्सेस वापरतात, तेव्हा ते याच दिशेने पाऊल टाकत असतात.
गेस्ट आणि अभ्यागत
Captive portals चे महत्त्व अजूनही आहे, परंतु प्रत्येक ठिकाणासाठी ते आता आदर्श उत्तर राहिलेले नाही. ते अडथळे निर्माण करतात, सपोर्टशी संबंधित प्रश्न वाढवतात आणि बऱ्याचदा विविध प्रकारच्या डिव्हाइसेसवर विसंगत युझर एक्सपिरियन्स निर्माण करतात.
Passpoint आणि OpenRoaming तिथे अधिक फायदेशीर ठरतात जिथे तुम्हाला एनक्रिप्टेड, कमी अडचणींचे अतिथी ऑनबोर्डिंग आणि युझर्सना प्रत्येक भेटीत क्रेडेंशियल पुन्हा न विचारता वारंवार कनेक्टिव्हिटी हवी असते. ते युझरच्या अनुभवाला "नेटवर्क जॉइन करा, ब्राउझर उघडा, फॉर्म भरा, ते काम करेल अशी आशा ठेवा" वरून अधिक सुलभ आयडेंटिटी-आधारित मॉडेलमध्ये बदलतात.
पासवर्डशिवाय अतिथी ॲक्सेस हा केवळ सोयीचा विषय नाही. यामुळे क्रेडेंशियल शेअरिंग कमी होते आणि सार्वजनिक व अर्ध-सार्वजनिक WiFi ऑनबोर्डिंगमधील सर्वात सामान्य त्रुटींचे कारण दूर होते.
IoT आणि जुने कठीण किट
प्रत्येक डिव्हाइस आधुनिक एंटरप्राइझ ऑथेंटिकेशनला सपोर्ट करत नाही. म्हणूनच वैयक्तिक PSKs अजूनही महत्त्वाचे आहेत. ते तुम्हाला संपूर्ण इस्टेटमध्ये कमकुवत सामायिक सिक्रेट्स वापरण्याची सक्ती करण्याऐवजी प्रति डिव्हाइस किंवा डिव्हाइस ग्रुपसाठी युनिक क्रेडेंशियल्स नियुक्त करण्याची परवानगी देतात.
हे तुम्हाला काम करण्यासाठी एक सुवर्णमध्य देते. तुम्ही त्याच नेटवर्कवरील प्रत्येक स्मार्ट टीव्ही, प्रिंटर किंवा बिल्डिंग सेन्सरला विस्कळीत न करता केवळ एका त्रासदायक उपकरणाचा प्रवेश रद्द करू शकता.
बिल्डचा क्रम महत्त्वाचा आहे
सुरक्षित ॲक्सेस रोलआउटने एका कडक क्रमाचे पालन केले पाहिजे:
- वापरकर्ता आणि उपकरण वर्ग परिभाषित करा
- प्रत्येक वर्गाला एका प्रमाणीकरण पद्धतीशी मॅप करा
- प्रत्येक वर्गाला योग्य नेटवर्क विभागाशी जोडा
- ऑनबोर्डिंग, रोमिंग आणि प्रवेश रद्द करण्याची चाचणी घ्या
- जुने सामायिक-पासवर्ड मार्ग काढून टाका
"फक्त सुरक्षिततेसाठी" म्हणून एखादा जुना विसरलेला युनिव्हर्सल पासवर्ड आधुनिक ऑथेंटिकेशनसह चालू ठेवू नका. तो चोरटा मार्ग मुख्य मार्ग बनण्यास वेळ लागत नाही.
या क्षेत्रातील एक प्लॅटफॉर्म पर्याय Purple आहे, जो पासवर्डलेस गेस्ट ऍक्सेस, OpenRoaming आणि Passpoint, Microsoft Entra ID, Google Workspace आणि Okta सोबत SSO इंटिग्रेशन, तसेच Meraki, Aruba, Ruckus, Mist आणि UniFi यांसारख्या विक्रेत्यांमधील लेगसी डिव्हाइस परिस्थितींसाठी iPSK चे समर्थन करतो.
नियोजनापासून ते उत्पादनापर्यंत - तुमचे नेटवर्क रोल आउट करणे
बहुतांश अयशस्वी डिप्लॉयमेंट्स डिझाइन अशक्य असल्यामुळे अपयशी ठरत नाहीत. त्या अयशस्वी होतात कारण रोलआउट घाईघाईने केले गेले, टेस्टिंग अपुरे होते किंवा टीमने एकाच वेळी प्रत्येक युझर प्रकाराला बदलण्याचा प्रयत्न केला.
टप्प्याटप्प्याने रोलआउट वापरा
वास्तविक गुंतागुंत असलेल्या पायलट एरियापासून सुरुवात करा. इमारतीचा सर्वात सोपा कोपरा निवडून त्यालाच पडताळणी समजू नका. असा परिसर निवडा ज्यामध्ये रोमिंग, मिश्र युझर प्रकार आणि किमान एक कठीण डिव्हाइस क्लास समाविष्ट असेल.
एक समजूतदार क्रम असा आहे:
- एका प्रातिनिधिक क्षेत्राचा पायलट म्हणून वापर करा
- कर्मचारी प्रमाणीकरण सत्यापित करा
- अतिथी ऑनबोर्डिंग सत्यापित करा
- IoT आणि जुनी उपकरणे नियंत्रित बॅचेसमध्ये हलवा
- सपोर्टच्या समस्या कमी झाल्यावर संपूर्ण साइटवर विस्तार करा
तो दृष्टिकोन तुम्हाला अशा समस्या शोधण्याची संधी देतो ज्या डायग्राम्समध्ये दिसत नाहीत - स्टिकी क्लायंट्स, पोर्टलच्या त्रुटी, आधुनिक एन्क्रिप्शन डिफॉल्ट्स सपोर्ट न करणारी डिव्हाइसेस, आणि जुन्या व नवीन पॉलिसी झोनमध्ये खराब रोटेशन असणारे स्टाफचे फोन्स.
प्री-फ्लाइट तपासण्या ज्या नंतरचा त्रास वाचवतात
लाईव्ह जाण्यापूर्वी, अशा मूलभूत गोष्टींची पडताळणी करा ज्या आधीच योग्य आहेत असे टीम्स अनेकदा गृहीत धरतात:
- स्विचिंग आणि PoE सज्जता: पुरेसे पॉवर बजेट, योग्य ट्रंकिंग, अपेक्षित VLAN प्रेझेंटेशन.
- AP नामकरण आणि प्लेसमेंट रेकॉर्ड्स: सपोर्ट टीम्सना काय कुठे आहे हे माहित असणे आवश्यक आहे.
- SSID-ते-पॉलिसी मॅपिंग: प्रत्येक SSID योग्य फायरवॉल ट्रीटमेंटसह योग्य सेगमेंटमध्ये समाविष्ट झाला पाहिजे.
- फॉलबॅक प्लॅनिंग: प्रमाणीकरण खंडित झाल्यास काय आणि कसे रोलबॅक करायचे हे जाणून घ्या.
त्यानंतर युजर्सना जाणवणाऱ्या गोष्टींची चाचणी घ्या:
| चाचणी क्षेत्र | काय पडताळायचे |
|---|---|
| सिग्नल गुणवत्ता | केवळ RF दृश्यमानता नाही, तर वास्तविक क्लायंटची कामगिरी |
| रोमिंग | हालचाली दरम्यान कॉल, ॲप सत्रे आणि पुन्हा प्रमाणीकरण (reauthentication) |
| अतिथी प्रवेश (Guest access) | जोडणी प्रक्रिया, धोरण अंमलबजावणी, लॉगआउट आणि पुन्हा येणारे भेट देणारे |
| कर्मचारी प्रवेश | विविध उपकरणांच्या प्रकारांमध्ये SSO किंवा एंटरप्राइझ प्रमाणीकरण वर्तन |
| जुनी उपकरणे (Legacy devices) | स्थिर पुनर्जोडणी आणि योग्य प्रतिबंध (containment) |
रोलआउटची गुणवत्ता तुमच्या डिझाइन डॉक्युमेंटच्या आकर्षकतेवर कमी आणि प्रत्यक्ष डिव्हाइसेस व वास्तविक वापरकर्त्यांच्या अनुभवांसह कोणी प्रत्यक्ष साइटवर जाऊन पडताळणी केली आहे की नाही यावर जास्त अवलंबून असते.
महत्त्वाच्या व्हेंडर-विशिष्ट नोट्स
हार्डवेअर स्टॅक ऑपरेशनल तपशील बदलतो, मुख्य तत्त्वे नाही.
Cisco Meraki सहसा वितरित पॉलिसी उपयोजन सोपे करते, परंतु टीमने टेम्पलेट इनहेरिटन्स आणि अपवादांकडे लक्ष दिले पाहिजे.
Aruba वातावरण अनेकदा सुरुवातीलाच काळजीपूर्वक रोल आणि पॉलिसी डिझाइनचे चांगले फळ देते, विशेषतः जर तुम्ही वायरलेस प्रवेशाला अधिक व्यापक नेटवर्क अंमलबजावणीशी जोडत असाल तर.
Ruckus कठीण RF वातावरणात चांगली कामगिरी करते, परंतु चांगले रेडिओ कमकुवत सेगमेंटेशन किंवा खराब ऑनबोर्डिंग डिझाइनची भरपाई करतात असे समजू नका.
Mist मजबूत दृश्यमानता आणि क्लायंट अनुभवाची साधने देते, ज्यामुळे ट्यूनिंग दरम्यान मदत होते.
UniFi सहसा खर्च आणि साधेपणाच्या बाबतीत आकर्षक असते, परंतु अधिक गुंतागुंतीच्या आयडेंटिटी वर्कफ्लोसाठी वैशिष्ट्यांची खोली आणि सपोर्टच्या अपेक्षेबाबत टीमने वास्तववादी असले पाहिजे.
तुम्ही कोणताही व्हेंडर वापरत असलात तरी, जबाबदाऱ्या स्पष्ट ठेवा. वायरलेस पॉलिसी, स्विचिंग, आयडेंटिटी इंटिग्रेशन, DHCP वर्तन आणि गेस्ट अनुभव बर्याचदा वेगवेगळ्या टीम्सकडे असतात. जर हँड-ऑफची जबाबदारी कोणाकडेही नसेल, तर युझर्सना त्रुटी सर्वात आधी समजतील.
तुमचे व्यवसाय WiFi ऑपरेट करणे आणि ऑप्टिमाइझ करणे
व्यवसाय WiFi नेटवर्क इन्स्टॉलेशन दरम्यान नाही, तर ते लाइव्ह झाल्यानंतर आपली उपयुक्तता सिद्ध करते. खरी चाचणी ही आहे की कर्मचारी, पाहुणे, IoT उपकरणे आणि इमारतीची परिस्थिती सामान्य ऑपरेशन्सप्रमाणे वागू लागल्यावरही अॅक्सेस जलद, अंदाज लावण्याजोगा आणि सुरक्षित राहतो की नाही.
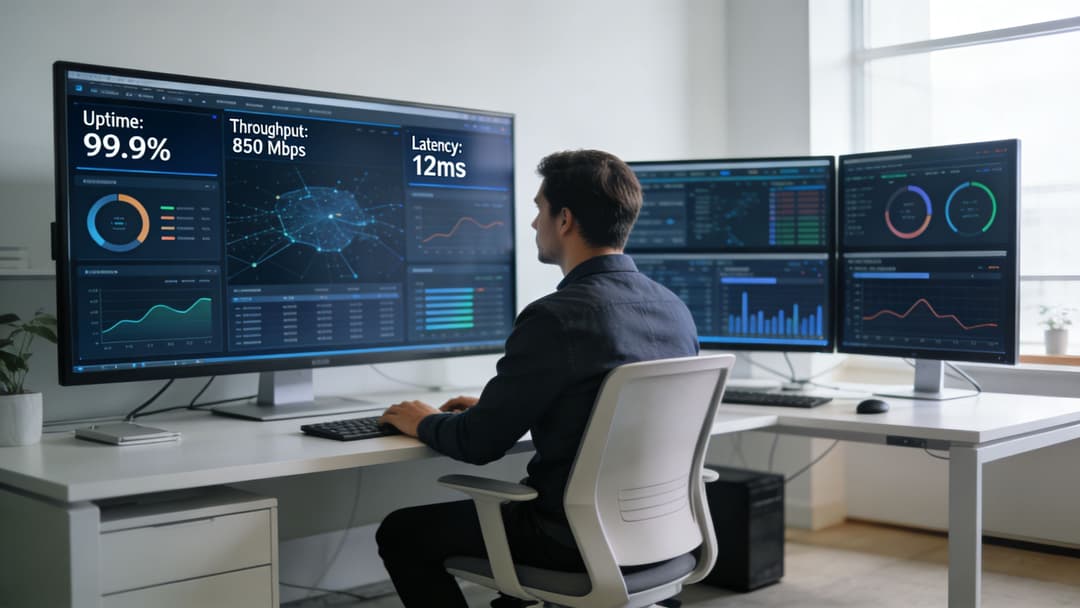
जे संघ केवळ AP अपटाइमवर लक्ष ठेवतात, ते वापरकर्त्यांना जाणवणाऱ्या त्रुटींकडे दुर्लक्ष करतात. २०२६ मध्ये, ऑप्टिमायझेशन हे काही प्रमाणात RF ट्यूनिंग आहे आणि काही प्रमाणात आयडेंटिटी ऑपरेशन्स आहे. जर एखाद्या IdP पॉलिसीच्या बदलानंतर कर्मचाऱ्यांचे साइन-इन अयशस्वी होत असेल, किंवा ऍक्सेस फ्लो क्लिष्ट असल्यामुळे अतिथींनी ऑनबोर्डिंग सोडून दिले असेल, तर रेडिओ ही मुख्य समस्या नाही.
दर आठवड्याला कशाचे पुनरावलोकन करावे
केवळ इन्फ्रास्ट्रक्चरच्या स्थितीवर नव्हे, तर सेवेच्या परिणामाद्वारे नेटवर्कचे पुनरावलोकन करा.
- क्लायंट स्थिरता: वारंवार पुन्हा जोडणे, स्टिकी क्लायंट, खराब RSSI ट्रेंड, आणि डिव्हाइस मॉडेल किंवा OS आवृत्तीनुसार अयशस्वी होण्याचे नमुने.
- क्षमता आणि एअरटाइम वापर: व्यस्त चॅनेल, पुन्हा प्रयत्न, संघर्ष, आणि SSIDs जे खूप जास्त व्यवस्थापन ओव्हरहेड वापरतात.
- रोमिंग कामगिरी: सक्रिय सत्रांदरम्यान फिरणारे व्हॉइस, कोलाबरेशन अॅप्स, स्कॅनर्स आणि इतर उपकरणांसाठी हँडऑफ गुणवत्ता.
- प्रमाणीकरण आरोग्य: अयशस्वी SSO प्रवाह, कालबाह्य झालेली प्रमाणपत्रे, RADIUS टाइमआउट, पॉलिसी विसंगती आणि अतिथी ऑनबोर्डिंग ड्रॉप-ऑफ.
- सेगमेंटनुसार पॉलिसी वर्तन: अतिथी, कर्मचारी, कंत्राटदार आणि IoT चे मोजमाप वेगवेगळ्या कारणांमुळे अयशस्वी होत असल्याने स्वतंत्रपणे केले पाहिजे.
- बॅक-एंड अवलंबित्व: DHCP संपणे, DNS विलंब, फायरवॉल पॉलिसी त्रुटी, आणि आयडेंटिटी प्रोव्हाइडर लेटन्सी अनेकदा वापरकर्त्यांना "WiFi समस्या" सारखे वाटतात.
एक उपयुक्त डॅशबोर्ड ऑपरेशनल प्रश्नांची उत्तरे पटकन देतो. ही समस्या एका मजल्याशी, एका AP ग्रुपशी, एका डिव्हाइस फॅमिलीशी, एका SSID शी, एका आयडेंटिटी प्रोव्हायडरशी किंवा एका ऑनबोर्डिंग पाथशी संबंधित आहे का? टूल्स तुम्हाला तिथे जलद नेऊ शकत नसतील, तर ट्रबलशूटिंग मंदच राहील.
WiFi ऑपरेशन्समध्ये आता ओळख लाइफसायकल व्यवस्थापनाचा समावेश आहे
हा तो थर आहे जो अनेक सेटअप गाईड्स वगळतात. कव्हरेज अजूनही महत्त्वाचे आहे, परंतु परिपक्व व्यावसायिक WiFi आता आयडेंटिटी, ॲक्सेस पॉलिसी आणि ॲनालिटिक्सशी जवळून जोडलेले आहे.
पासवर्ड-आधारित अतिथी आणि कर्मचारी ॲक्सेसमुळे वारंवार सपोर्ट लोड तयार होतो. सामायिक केलेले PSK त्यांच्या इच्छित वापरकर्त्यांच्या पलीकडे पसरतात. Captive Portal मुळे अडथळा निर्माण होतो आणि नवीन डिव्हाइसेस किंवा गोपनीयतेवर लक्ष केंद्रित करणाऱ्या ब्राउझरवर वापरकर्त्याच्या प्रवासात अनेकदा व्यत्यय येतो. अनेक संस्थांसाठी, जेथे योग्य असेल तेथे पासवर्डलेस किंवा फेडरेटेड ॲक्सेस हा अधिक चांगला दीर्घकालीन मॉडेल आहे: कर्मचाऱ्यांसाठी SSO, मॅनेज्ड डिव्हाइसेससाठी प्रमाणपत्र-आधारित ॲक्सेस आणि समर्थित अतिथी आणि अभ्यागत अनुभवांसाठी OpenRoaming.
याचा अर्थ असा नाही की प्रत्येक साइटने उद्याच पोर्टल्स काढून टाकले पाहिजेत. हॉटेल, क्लिनिक, वेअरहाऊस आणि कोवर्किंग स्पेसच्या मर्यादा वेगवेगळ्या असतात. व्यावहारिक दृष्टिकोन असा आहे की जिथे व्यावसायिक फायदा स्पष्ट असेल तिथे पासवर्डवरील अवलंबित्व कमी करावे, आणि नंतर कमी झालेली हेल्पडेस्क मागणी, जलद जॉइनिंग, उत्तम रिटर्न-युझर कन्व्हर्शन आणि कमी प्रमाणीकरण अपयश याद्वारे निकालाचे मोजमाप करावे.
योग्य ॲनालिटिक्ससह WiFi ROI सिद्ध करणे
योग्यरित्या चालवलेले वायरलेस ॲनालिटिक्स केवळ नेटवर्क टीमपेक्षा जास्त लोकांना मदत करणारे असावे.
- ऑपरेशन्स टीम्स गर्दीचे कालावधी आणि प्रत्यक्ष क्षेत्रांची तुलना कर्मचाऱ्यांच्या संख्येसह किंवा सेवेतील अडथळ्यांसह करू शकतात.
- सुविधा आणि मालमत्ता टीम्स मृत जागा, गर्दीचे पॅटर्न आणि विशिष्ट क्षेत्रांशी संबंधित वारंवार येणाऱ्या तक्रारी शोधू शकतात.
- मार्केटिंग आणि अतिथी अनुभव टीम्स रिटर्न व्हिजिट्स, पूर्ण झालेला ऑनबोर्डिंग प्रवास आणि अभ्यागत प्रवेश मॉडेलसाठी संमती दिलेल्या सहभागाचे मोजमाप करू शकतात.
- आयटी आणि सुरक्षा टीम्स पासवर्डशिवाय प्रवेश, प्रमाणपत्र नोंदणी किंवा SSO रोलआउटमुळे तिकीट आणि जोखीम कमी झाली आहे की नाही याचा मागोवा घेऊ शकतात.
अनेक WiFi प्रोजेक्ट्स या टप्प्यावर प्रगती करतात किंवा थांबतात. जर रिपोर्टिंग केवळ अपटाइम आणि थ्रूपुटवरच थांबले, तर नेटवर्क हा खर्च वाढवणारा केंद्र बनून राहतो. जर विश्लेषणातून (analytics) अधिक चांगल्या प्रकारे ऑनबोर्डिंग पूर्ण झाल्याचे, कमी सपोर्ट केसेस आणि स्पष्ट ऑक्युपन्सी पॅटर्नचे संकेत मिळाले, तर WiFi प्लॅटफॉर्म व्यावसायिक दृष्टीने डिझाइनच्या निर्णयांचे समर्थन करू लागतो.
थेट वातावरणात दिसून येणारे ट्रबलशूटिंग पॅटर्न्स
काही त्रुटी वेगवेगळ्या व्हेंडर्स आणि इमारतींच्या प्रकारांमध्ये पुन्हा पुन्हा आढळतात.
एक क्षेत्र नेहमीच संथ असते
ISP सर्किटपासून नाही, तर एअरटाइम आणि इंटरफरन्सपासून सुरुवात करा. चॅनल प्लॅनिंग, AP प्लेसमेंट, ट्रान्समिट पॉवर, क्लायंट डेन्सिटी आणि कॅमेरा, वायरलेस प्रेझेंटेशन गीअर किंवा शेजारील नेटवर्क यांसारखे स्थानिक नॉईस सोर्स तपासा. बऱ्याच ठिकाणी, खरी समस्या ओव्हरकव्हरेज आणि कॉनटेंशनची असते, सिग्नल नसण्याची नाही.
केवळ काही विशिष्ट उपकरणे कनेक्ट होण्यास अपयशी ठरतात
रेडिओ सेटिंग्ज बदलण्यापूर्वी ॲक्सेस पद्धत तपासा. जुने Android हँडहेल्ड्स, वैद्यकीय उपकरणे, प्रिंटर आणि स्कॅनर अनेकदा आधुनिक सुरक्षा सेटिंग्ज, सर्टिफिकेट चेन्स किंवा Captive Portal वर्तनासह संघर्ष करतात. यासाठी योग्य उपाय म्हणजे कर्मचारी आणि अतिथींच्या ॲक्सेसपासून वेगळे ठेवून, त्या डिव्हाइस क्लाससाठी एक समर्पित पॉलिसी आणि ऑनबोर्डिंग पाथ तयार करणे हा असू शकतो.
सुरक्षा बदलांनंतर तक्रारी वाढतात
हे सहसा आयडेंटिटी वर्कफ्लोच्या समस्येकडे निर्देश करते. MFA प्रॉम्प्ट्स, सर्टिफिकेट नूतनीकरण अपयश, खंडित फेडरेशन किंवा कडक पोश्चर तपासणी या सर्व गोष्टी अंतिम वापरकर्त्यांना वायरलेस अस्थिरतेसारख्या वाटू शकतात. IdP, RADIUS सेवा, PKI आणि डिव्हाइस कॉम्प्लायन्स लॉजिकसह संपूर्ण ऑथेंटिकेशन मार्गाचे पुनरावलोकन करा.
गेस्ट वापर जास्त आहे, परंतु पुन्हा वापरण्याचे प्रमाण कमी आहे
नेटवर्क शोधणे सोपे असू शकते परंतु जॉइन करणे त्रासदायक असू शकते. लांब फॉर्म, वारंवार विचारल्या जाणाऱ्या संमतीच्या सूचना आणि कठीण Captive Portal लॉजिकमुळे युझर्स ते वापरणे सोडून देतात. OpenRoaming किंवा अधिक सोपा आयडेंटिटी फ्लो रिटर्न व्हिजिट्स सुधारू शकतो आणि सपोर्टवरील ताण कमी करू शकतो, विशेषतः हॉस्पिटॅलिटी, मल्टी-टेनंट रेसिडेन्शियल आणि सार्वजनिक ठिकाणी.
ऑप्टिमायझेशन हे वारंवार करावे लागणारे ऑपरेटिंग काम आहे
चांगल्या वायरलेस टीम्स तक्रारींच्या पुराची वाट पाहत नाहीत. त्या ट्रेंड्सचे पुनरावलोकन करतात, कालबाह्य अॅक्सेस पद्धती बंद करतात, मोठ्या प्रमाणावर रोलआउट करण्यापूर्वी ओळख बदलांची चाचणी घेतात आणि WiFi कडे सुरक्षा, युझर अनुभव आणि मोजता येण्याजोग्या व्यावसायिक परिणामांसह जोडलेली सेवा म्हणून पाहतात.
हाच आधुनिक दृष्टिकोन आहे. कव्हरेज वापरकर्त्यांना नेटवर्कवर आणते. आयडेंटिटी डिझाइन, पॉलिसी नियंत्रण आणि ॲनालिटिक्स हे ठरवतात की नेटवर्क सातत्याने मूल्य प्रदान करत राहील की नाही.
तुमच्या उद्योगासाठी तयार केलेल्या WiFi चेकलिस्ट्स
कव्हरेज मिळवणे सोपे आहे. मुख्य कठीण प्रश्न हा आहे की कोणाला ॲक्सेस मिळतो, तो ॲक्सेस कसा दिला जातो आणि डिव्हाइसेस कनेक्ट झाल्यानंतर नेटवर्क ऑपरेशन्ससाठी काहीतरी उपयुक्त तयार करते की नाही.
म्हणूनच इंडस्ट्री डिझाइन अद्यापही महत्त्वाचे आहे, भलेही हार्डवेअरची शॉर्टलिस्ट सारखीच दिसत असली तरीही. हॉटेल, शॉप फ्लोअर, क्लिनिक आणि मल्टि-टेनंट बिल्डिंग या सर्वांमध्ये सारखेच ऍक्सेस पॉईंट्स आणि क्लाउड डॅशबोर्ड चालू असू शकतात. त्यांचे आयडेंटिटी मॉडेल, ऑनबोर्डिंग फ्लो, सपोर्टचा भार आणि रिपोर्टिंगच्या गरजा वेगवेगळ्या असतात.
हॉस्पिटॅलिटी
हॉस्पिटॅलिटी WiFi ची दोन कामे आहेत. ते अतिथींसाठी अदृश्य आणि कर्मचाऱ्यांसाठी विश्वासार्ह राहिले पाहिजे, तसेच व्यवसायाला वारंवार येणारे अभ्यागत, ब्रँडेड ॲक्सेस आणि ठिकाणाचे ॲनालिटिक्स हाताळण्याचा एक सोपा मार्ग दिला पाहिजे.
- गेस्ट, कर्मचारी आणि ऑपरेशनल ट्रॅफिक वेगळे करा: फ्रंट डेस्क सिस्टीम्स, पेमेंट उपकरणे, व्हॉइस हँडसेट्स, आयपीटीव्ही आणि गेस्ट प्रवेश हे वेगवेगळ्या पॉलिसी अंतर्गत असावेत.
- बदलत्या घनतेचे (डेन्सिटी) नियोजन करा: बेडरूम, बार, कॉन्फरन्स सूट्स आणि कार्यक्रमांच्या जागांवर लोड आल्यावर वेगवेगळ्या प्रकारे समस्या उद्भवू शकतात.
- पुन्हा प्रवेश मिळवणे सोपे करा: सामायिक गेस्ट पासवर्डमुळे सपोर्टचे काम वाढते आणि रद्द करण्याची प्रक्रिया कमकुवत होते. पुन्हा येणाऱ्या अभ्यागतांसाठी Passpoint किंवा OpenRoaming सारखे पासवर्डलेस पर्याय अनेकदा अधिक योग्य ठरतात.
- गेस्ट प्रवासाचे मोजमाप करा: केवळ सिग्नलच्या ताकदीचे नाही, तर यशस्वी ऑनबोर्डिंग, ड्रॉप-ऑफ पॉइंट्स आणि पुन्हा येणाऱ्या भेटींचा मागोवा घ्या.
रिटेल
रिटेल WiFi ने महसूल, स्टोअर ऑपरेशन्स आणि ग्राहकांच्या माहितीला सपोर्ट केला पाहिजे. जर स्टॉक तपासणी दरम्यान हँडहेल्ड्स संथ चालत असतील किंवा अतिथी ॲक्सेस मूल्यापेक्षा जास्त अडथळे निर्माण करत असेल, तर केवळ एक स्पष्ट फ्लोअर प्लॅन सर्वे पुरेसा ठरत नाही.
- स्टोअर सिस्टीम्स सुरक्षित करा: कॅश काउंटर, स्कॅनर्स, कॅमेरे, साईन बोर्ड आणि बॅक-ऑफिस उपकरणांना सार्वजनिक प्रवेशापेक्षा वेगळी पॉलिसी आणि कडक नियंत्रणांची आवश्यकता असते.
- खऱ्या गर्दीच्या ठिकाणांनुसार डिझाइन करा: प्रवेशद्वारे, चेकआउट्स, फिटिंग रूम्स आणि प्रमोशनल क्षेत्रांमध्ये क्षमतेच्या समस्या सर्वात आधी समोर येतात.
- स्पष्ट उद्दिष्टासाठी गेस्ट प्रवेशाचा वापर करा: ग्राहक कनेक्ट करू शकत असल्यास, त्याचे ध्येय सुविधा, निष्ठा, संमतीने केलेले मार्केटिंग किंवा ग्राहकांच्या संख्येचे विश्लेषण करणे आहे का हे ठरवा.
- व्यवस्थापक ज्यावर कारवाई करू शकतील अशा विश्लेषणाचे पुनरावलोकन करा: व्हॅनिटी मेट्रिक्सपेक्षा ग्राहकांचा थांबण्याचा पॅटर्न, गर्दीचे तास आणि पुन्हा मिळणाऱ्या भेटी अधिक महत्त्वाच्या असतात.
रिटेलमध्ये, चांगल्या WiFi चा अर्थ असा आहे की स्टाफचे डिव्हाइसेस कार्यक्षम राहतात, ग्राहकांचा ॲक्सेस वापरण्यास सोपा असतो आणि नेटवर्क असा डेटा तयार करते ज्यावर व्यवसाय प्रत्यक्ष कारवाई करू शकतो.
हेल्थकेअर
हेल्थकेअरचे वातावरण कमकुवत डिझाइन त्वरित समोर आणते. सुरक्षेच्या चुका सोयीपेक्षा अधिक गोष्टींवर परिणाम करतात आणि लेगसी मर्यादा इतक्या सामान्य असतात की ॲक्सेस पॉलिसीमध्ये पहिल्या दिवसापासूनच अपवादांची आवश्यकता असते.
- क्लिनिकल, प्रशासकीय, गेस्ट आणि डिव्हाइस ट्रॅफिक वेगळे करा: वेगवेगळ्या वापरकर्ता गटांना आणि डिव्हाइस वर्गांना वेगवेगळ्या ट्रस्ट लेव्हलची आवश्यकता असते.
- जुन्या वैद्यकीय आणि तज्ञ एंडपॉइंट्सचा विचार करा: काही उपकरणे आधुनिक ऑनबोर्डिंग किंवा सर्टिफिकेट वर्कफ्लोला सपोर्ट करू शकत नाहीत, म्हणून त्यांना कडकपणे वेगळे ठेवा आणि त्यांच्या प्रवेशावर मर्यादा घाला.
- केवळ जोडणी नाही, तर मोबिलिटी तपासा: वॉर्ड फेऱ्या, व्हॉइस हँडसेट्स, कार्ट्स आणि हातातील उपकरणे ही स्थिर रोमिंग आणि जलद री-ऑथेंटिकेशनवर अवलंबून असतात.
- रद्द करण्याची प्रक्रिया डिझाइनमध्येच समाविष्ट करा: एखादा कंत्राटदार निघून गेल्यास, डिव्हाइस बदलले गेल्यास किंवा सर्टिफिकेट अयशस्वी झाल्यास, मोठ्या ऑपरेशनल प्रभावाशिवाय प्रवेश काढून घेतला गेला पाहिजे.
मल्टी-टेनंट निवासी
रहिवाशांना असे वाटते की नेटवर्क होम ब्रॉडबँडइतके साधे असावे. ऑपरेटर्सना त्याहून अधिक मजबूत नियंत्रणाची आवश्यकता असते. शेअर्ड बिल्डिंग पासवर्ड्स या दोन्ही बाबींमध्ये अयशस्वी ठरतात.
- संपूर्ण प्रॉपर्टीसाठी एकच पासवर्ड देणे टाळा: सामायिक क्रेडेंशियल्समुळे रहिवाशांचे वारंवार बदलणे, सपोर्ट कॉल्स आणि कमकुवत जबाबदारी या सर्व समस्या अधिक गंभीर बनतात.
- रहिवासी, पाहुणे, कर्मचारी आणि इमारतींच्या सिस्टीम्स वेगळ्या करा: लिफ्ट, CCTV, ॲक्सेस कंट्रोल आणि व्यवस्थापन उपकरणे कधीही भाडेकरूंच्या उपकरणांप्रमाणे समान ट्रस्ट झोनमध्ये नसावीत.
- ग्राहकांच्या ऑनबोर्डिंग समस्यांना सपोर्ट करा: टीव्ही, कन्सोल, स्पीकर्स आणि स्मार्ट होम उपकरणांना बऱ्याचदा डिव्हाइस-आधारित नोंदणी किंवा नियंत्रित पर्यायी मार्गाची आवश्यकता असते.
- भाडेकरू बदलण्याची प्रक्रिया नियमित बनवा: प्रवेश हा ओळख, युनिट आणि कराराच्या स्थितीनुसार असावा जेणेकरून नवीन लोक येताना किंवा जाताना संपूर्ण साइटवर मॅन्युअल काम करण्याची गरज पडणार नाही.
या सर्वांमधील मुख्य धागा सोपा आहे. २०२६ मधील इंडस्ट्री WiFi डिझाइन हे इमारतीमध्ये सिग्नल ब्रॉडकास्ट करण्यापेक्षा त्या वातावरणासाठी योग्य आयडेंटिटी पद्धत, कंटेनमेंट मॉडेल आणि रिपोर्टिंग लेयर निवडण्याबद्दल अधिक आहे. जे संघ हे योग्यरित्या व्यवस्थापित करतात ते सहसा सपोर्टमधील अडचणी कमी करतात, क्रेडेंशियलचा पसारा कमी करतात आणि गुंतवणुकीवरील परतावा दर्शविण्याचा अधिक स्पष्ट मार्ग शोधतात.
व्यवसाय WiFi बद्दल वारंवार विचारले जाणारे प्रश्न
लहान व्यवसायांना खरोखरच विभागलेल्या WiFi ची गरज आहे का
होय, जर त्यांच्याकडे एकापेक्षा जास्त युझर प्रकार किंवा एकापेक्षा जास्त वर्गाची डिव्हाइसेस असतील. ज्या क्षणी स्टाफ, गेस्ट्स आणि बिझनेस उपकरणे स्पष्ट पॉलिसी मर्यादेशिवाय समान ऍक्सेस लेयर शेअर करतात, त्या क्षणी जोखीम आणि ट्रबलशूटिंगची गुंतागुंत वाढते.
स्वतःहून केवळ WPA3 पुरेसे आहे का
नाही. WPA3 हा सुरक्षित बेसलाइनचा भाग आहे, परंतु तो सेगमेंटेशन, आयडेंटिटी-अवेअर अॅक्सेस किंवा योग्य रिव्होकेशनची जागा घेत नाही. एन्क्रिप्शन कनेक्शन सुरक्षित करण्यात मदत करते. युझरने कोणत्या नेटवर्कवर असावे किंवा जॉइन केल्यानंतर त्यांनी कुठे पोहोचावे हे ते ठरवत नाही.
मी captive portals कधी वापरावेत
जेव्हा तुम्हाला ब्रँडेड ऑनबोर्डिंग, संमती घेणे (consent capture) किंवा विशिष्ट गेस्ट वर्कफ्लोची आवश्यकता असेल तेव्हा त्यांचा वापर करा. ते नेहमीच सर्वोत्तम वापरकर्ता अनुभव देतात असे गृहीत धरू नका. वारंवार येणारे व्हिजिटर, रहिवासी किंवा पार्टनर इकोसिस्टमसाठी, Passpoint किंवा OpenRoaming सारखे पासवर्डलेस दृष्टिकोन सहसा ऑपरेशनल दृष्टीने अधिक योग्य असतात.
आधुनिक प्रमाणीकरणाला सपोर्ट करू न शकणाऱ्या उपकरणांचे मी काय करावे
त्यांना कडक नियंत्रणात असलेल्या IoT किंवा लेगसी सेगमेंटवर ठेवा आणि शक्य तिथे सामायिक क्रेडेंशियल्स वापरणे टाळा. इस्टेटमधील प्रत्येक नॉन-युझर डिव्हाइससाठी एक सामायिक पासवर्ड वापरण्यापेक्षा वैयक्तिक PSKs हा सहसा एक चांगला तडजोड पर्याय असतो.
WiFi प्रोजेक्ट यशस्वीरित्या काम करत आहे की नाही हे मला कसे समजेल
फक्त अपटाईमच्या पलीकडे पहा. ऑथेंटिकेशन यश, सपोर्ट तिकीट पॅटर्न्स, रोमिंग वर्तन, गेस्ट ऑनबोर्डिंग गुणवत्ता आणि ॲनालिटिक्स ऑपरेशन्स, मार्केटिंग किंवा प्रॉपर्टी टीम्सना अधिक चांगले निर्णय घेण्यास मदत करत आहेत की नाही यावरून त्याचे मूल्यांकन करा.
तुम्ही आधुनिक व्यावसायिक WiFi प्रवेशासाठी पर्याय शोधत असल्यास, सामायिक पासवर्ड आणि मूलभूत Captive Portal च्या पलीकडे जाऊ इच्छिणाऱ्या संस्थांसाठी Purple हा एक उत्तम पर्याय आहे. हे पासवर्डशिवाय अतिथी प्रवेश, OpenRoaming, SSO-आधारित कर्मचारी प्रवेश आणि सामान्य एंटरप्राइझ WLAN विक्रेत्यांमध्ये ॲनालिटिक्सला समर्थन देते, जे सुरक्षिततेमध्ये सुधारणा करू इच्छिणाऱ्या आणि त्यांच्या वायरलेस मालमत्तेचे मूल्य सिद्ध करू इच्छिणाऱ्या टीम्ससाठी सुसंगत ठरते.



