
Un client arrive dans un hôtel d'affaires de milieu de gamme, sélectionne le réseau portant le nom de l'établissement et accède à un Captive Portal soigné. Celui-ci demande un numéro de chambre et une adresse e-mail, de sorte que la demande semble routinière. Plus tard, le client découvre que ses points de fidélité ont été vidés et qu'une boîte de messagerie d'entreprise a été ciblée par une page de connexion Microsoft 365 convaincante.
Le problème n'est pas que l'invité a échoué à un test de sécurité. L'établissement a présenté le réseau, géré le Captive Portal et contrôlé la passerelle qui acheminait le trafic de l'invité. La sécurité du WiFi de l'hôtel est donc une responsabilité de l'opérateur, couvrant l'identité, le routage, le filtrage, la surveillance et les frontières entre l'accès des invités et les systèmes de l'hôtel.
Un programme pratique ne nécessite pas de remplacer chaque point d'accès. Il exige un modèle de contrôle défendable, des choix d'authentification judicieux et une intégration rigoureuse avec le parc Meraki, Aruba, Ruckus ou Juniper Mist déjà installé.
Le véritable risque auquel fait face le WiFi d'hôtel aujourd'hui
Le scénario ci-dessus peut débuter sans intrusion sans fil spectaculaire. Un point d'accès similaire dans un couloir ou une zone de conférence peut imiter le SSID officiel, ou un équipement de Captive Portal compromis peut rediriger une connexion légitime après l'association du client. Le client voit une charte graphique familière et suit le parcours habituel de l'hôtel, tandis que l'attaquant collecte des identifiants, des jetons ou des informations liées aux paiements.
Quatre objectifs d'attaquant reviennent de manière répétée dans ce type d'environnement :
- Vol d'identifiants : De faux formulaires de portail peuvent capturer les mots de passe de messagerie, les identifiants de fidélité ou les connexions professionnelles.
- Distribution de logiciels malveillants : Une redirection manipulée peut diriger un appareil vers un téléchargement malveillant ou une page d'exploitation de faille.
- Collecte de données de paiement : Les confirmations de réservation et les e-mails de voyage contiennent souvent des informations que les criminels peuvent utiliser pour cibler des comptes de paiement.
- Accès opérationnel : Une isolation faible peut permettre à un attaquant de passer du réseau invité vers le PMS, les systèmes de paiement, les serrures de porte, la gestion technique du bâtiment ou les systèmes d'entreprise.
Le dernier objectif suscite la plus grande inquiétude de la part de l'opérateur. Le réseau d'un hôtel n'est pas seulement un service Internet. Il connecte des personnes, des points de terminaison, des systèmes de contrôle d'accès, des appareils du personnel, des utilisateurs de conférences, des équipements IPTV, des caméras et des plateformes de maintenance tierces. Une infrastructure partagée peut transformer une faiblesse sans fil locale en un incident à l'échelle de l'établissement.
L'enquête Cyber Security Breaches Survey 2025/2026 du gouvernement britannique a révélé que 43 % des entreprises britanniques ont subi une violation ou une cyberattaque au cours des 12 mois précédents, ce qui équivaut à environ 612 000 organisations. L'hameçonnage était impliqué dans 38 % des incidents et constituait le type de violation le plus perturbateur pour 69 % des organisations touchées, selon l'analyse de la sécurité du WiFi d'hôtel au Royaume-Uni issue de l'enquête. Les réseaux de l'hôtellerie méritent une attention particulière car l'accès des invités, l'accès du personnel et les appareils tiers partagent une large surface d'attaque.
Règle de l'exploitant : Si l'hôtel possède le SSID et le portail, l'hôtel assume le résultat en matière de sécurité. Les conseils aux clients sont utiles, mais ils ne remplacent pas une architecture sécurisée.
Un point de départ pratique consiste à revoir les bases de la sécurisation des réseaux WiFi, puis à les appliquer aux flux de trafic spécifiques à l'hôtellerie. La priorité n'est pas d'obtenir un label de chiffrement à la mode. Il s'agit d'empêcher qu'une connexion invité ne devienne une passerelle vers les systèmes qui gèrent l'établissement.
Menaces modernes que les exploitants doivent anticiper
Les équipes hôtelières s'inquiètent toujours de l'interception de paquets et de la connexion d'un client à un point d'accès de type jumeau maléfique (evil twin). Ces risques n'ont pas disparu, mais ils s'ajoutent à des failles bien plus lourdes de conséquences au niveau du Captive Portal et des passerelles.
Un attaquant peut placer un point d'accès malveillant à proximité d'une salle de conférence, copier le SSID de l'hôtel et présenter un portail d'apparence authentique. Le WPA2-Personal crée une autre faiblesse opérationnelle lorsqu'un mot de passe unique est imprimé sur les accroche-portes ou répété d'une chambre à l'autre. Une fois que cette clé est diffusée au-delà du public visé, l'hôtel perd tout contrôle réel sur les personnes autorisées à s'associer. Les attaques de type Karma exploitent un comportement différent, en répondant lorsque les appareils recherchent des réseaux qu'ils ont mémorisés.
Le chemin d'attaque moderne commence souvent après l'association. Une passerelle ou un équipement de portail compromis peut falsifier des réponses DNS, rediriger un utilisateur vers une page de réservation ou de connexion Microsoft frauduleuse, ou attribuer une passerelle malveillante via DHCP. L'attaquant n'a pas besoin de compromettre chaque terminal individuellement. Le contrôle de la passerelle partagée peut affecter tous les utilisateurs du service de cet établissement.
Le rapport axé sur le Royaume-Uni concernant les attaques sur les portails captifs décrit ce risque comme un problème au niveau de la couche du portail, impliquant de fausses réponses DNS, des pages contrôlées par l'attaquant et la collecte d'identifiants ou de jetons. Cela déplace la question défensive de « Le client utilise-t-il un VPN ? » à « Peut-on faire confiance à la passerelle de l'établissement, au chemin DNS et aux interfaces d'administration ? »
Donner la priorité aux contrôles qui empêchent l'escalade
Les établissements au budget limité doivent s'attaquer aux contrôles qui empêchent un compromis unique d'atteindre chaque client ou un réseau opérationnel :
- Protéger l'intégrité du Captive Portal. Supprimez l'exposition à Internet des interfaces de gestion, imposez des identifiants d'administrateur uniques et robustes, appliquez les correctifs sur les équipements pris en charge et surveillez les modifications de configuration.
- Protéger l'intégrité du DNS. Utilisez un résolveur contrôlé, empêchez les services DHCP non autorisés et générez une alerte lorsque les clients reçoivent des paramètres DNS ou de passerelle inattendus.
- Imposer la segmentation entre réseau invités et réseau opérationnel. Un VLAN invités ne doit pas avoir de route implicite vers les systèmes de PMS, de POS, de paiement, du personnel ou du bâtiment.
| Menace | Comment elle se manifeste dans un hôtel | Priorité de l'opérateur |
|---|---|---|
| Point d'accès malveillant (Evil-twin) | Un SSID copié apparaît près des ascenseurs, des salles de réunion ou de la réception | Élevée, en particulier là où les clients reçoivent peu d'instructions de connexion |
| Clé WPA2-Personal partagée | Un seul mot de passe est réutilisé dans les chambres, par le personnel ou sur des supports imprimés | Élevée, à remplacer par un accès basé sur l'identité ou par appareil |
| Attaque de type Karma | Un point d'accès malveillant répond aux requêtes de recherche des appareils pour des SSID enregistrés | Moyenne, réduire l'exposition via les politiques de terminaux et de réseau sans fil |
| Compromission du Captive Portal | Le portail présente une fausse page de connexion ou une redirection malveillante | Critique, protéger la passerelle et l'administration du portail |
| Altération du DNS | Des domaines légitimes mènent vers des pages contrôlées par un attaquant | Critique, sécuriser le résolveur et les chemins de la passerelle |
| DHCP malveillant | Les clients reçoivent une passerelle ou un résolveur non autorisé | Élevée, appliquer le snooping DHCP et les contrôles de commutateur lorsque cela est pris en charge |
| Mouvement latéral client-vers-opérationnel | Un appareil client accède aux services PMS, POS, caméras ou BMS | Critique, appliquer une politique de pare-feu de refus par défaut entre les VLAN |
Le modèle de contrôle à quatre niveaux pour le WiFi d'hôtel
Une conception fiable de la sécurité du WiFi d'hôtel utilise quatre couches. Chaque couche répond à une question différente, et aucune ne doit être traitée comme un substitut aux autres.
Le premier niveau, l'authentification et l'identité, établit qui ou quoi se connecte. Les options incluent OpenRoaming, Passpoint, les liens de messagerie sans mot de passe, les coupons et l'association avec la clé de chambre. Ce choix affecte à la fois la sécurité et la quantité de données personnelles collectées par l'hôtel. Le résultat clé est un accès traçable et révocable plutôt qu'un mot de passe partagé non identifiable.
Le deuxième niveau, le filtrage DNS, bloque les destinations malveillantes et inappropriées connues au niveau du résolveur. Les opérateurs britanniques peuvent évaluer les services de filtrage alignés sur la norme Friendly WiFi, qui définit la sécurité du WiFi public comme une obligation pour les établissements du secteur de l'hôtellerie. Les journaux DNS aident également les enquêteurs à comprendre si les appareils connectés demandent de manière répétée des domaines suspects, bien que ces journaux doivent être régis par une politique claire de conservation et de confidentialité.
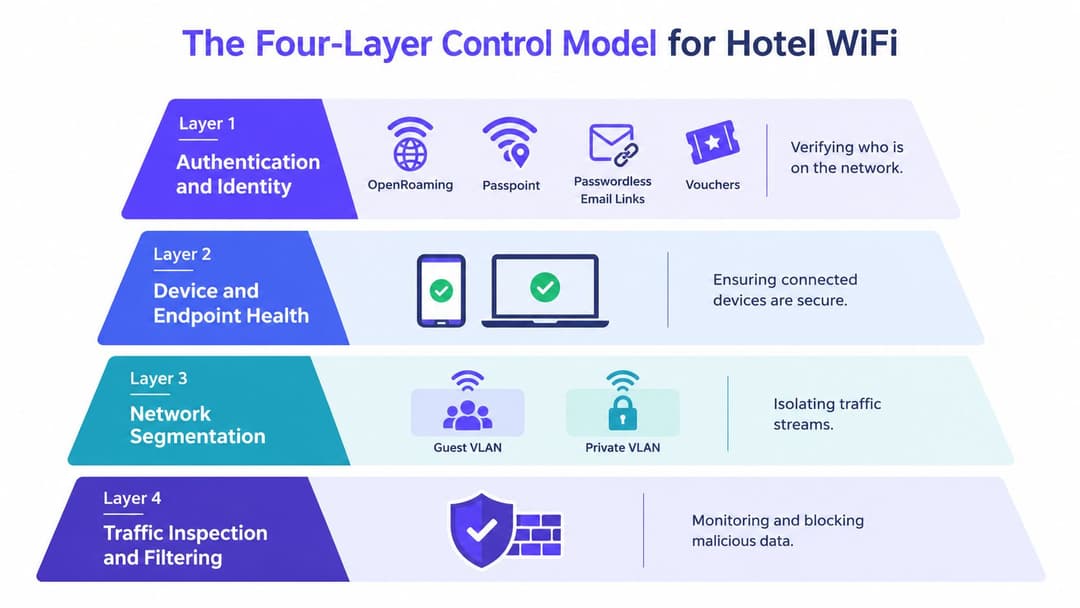
Le contrôle de la couche application (couche 3) utilise des politiques de pare-feu et une visibilité de niveau 7 pour restreindre le téléchargement de torrents, l'activité P2P, le trafic connu de commande et contrôle (C2), ainsi que les applications qui n'ont pas leur place sur un réseau invité. Il ne s'agit pas d'inspecter tout ce que font les invités. C'est un moyen d'appliquer une politique d'utilisation acceptable claire et de limiter les abus prévisibles.
La quatrième couche, la segmentation, sépare les réseaux invités, personnel, opérationnels et IoT. Les VLANs ne sont qu'un point de départ. Les règles de pare-feu doivent explicitement interdire l'accès des invités aux PMS, systèmes de paiement, caméras, systèmes de portes et services internes, tout en autorisant uniquement internet et des dépendances étroitement définies.
Le modèle est celui de la défense en profondeur. Si un contrôle de portail échoue, la segmentation doit toujours bloquer l'accès aux systèmes opérationnels. Si un domaine malveillant contourne le filtrage, les contrôles applicatifs et les protections des terminaux doivent réduire l'impact. Si une identité d'invité est compromise, les journaux et la révocation doivent limiter la fenêtre d'investigation.
Conception des réseaux invités, personnel et opérationnel
Un hôtel a besoin de trois zones de confiance distinctes, même lorsque le matériel sans fil les présente via le même contrôleur. Les traiter comme trois SSID sans valider le routage et la politique de pare-feu est une segmentation purement cosmétique.
Le réseau invités doit fournir un accès internet, une isolation des clients et aucune route vers les ressources du personnel ou opérationnelles. Les invités étant anonymes ou faiblement identifiés, le réseau doit être conçu avec un faible niveau de confiance. L'isolation d'invité à invité est également importante, en particulier lorsque les appareils utilisent des protocoles de découverte ou exposent des services locaux.
Le réseau du personnel nécessite une identité plus forte. Les ordinateurs portables joints au domaine peuvent utiliser le protocole EAP-TLS basé sur des certificats via 802.1X, tandis que les parcs informatiques mixtes intègrent souvent des terminaux portables, des imprimantes, des tablettes et des appareils hérités qui ne peuvent pas effectuer un processus de certification complet. L'iPSK peut attribuer à chaque appareil ou chambre approuvé une clé distincte, réduisant ainsi la zone d'impact en cas de compromission d'un identifiant.
Le réseau opérationnel prend en charge les terminaux PMS, les serrures de porte, l'IPTV, les équipements de GTB et les caméras. Il doit utiliser des ACL strictes et une attribution basée sur les appareils, idéalement avec RADIUS renvoyant le VLAN approprié pour chaque classe. Un contrôleur de serrure de porte ne devrait pas partager un domaine de diffusion sans restriction avec un ordinateur portable de la réception simplement parce que les deux ont besoin d'une connectivité sans fil.
| Type de Réseau | Authentification | VLAN / Isolation | Appareils les Mieux Adaptés | Risque en Cas de Compromission |
|---|---|---|---|---|
| Invité | Lien sans mot de passe, coupon, Passpoint ou OpenRoaming | VLAN invité dédié, isolation des clients, politique d'accès internet uniquement | Téléphones, tablettes, ordinateurs portables, appareils des visiteurs | Vol d'identifiants, abus, balayage réseau et tentative de mouvement latéral |
| Personnel | 802.1X avec EAP-TLS, ou iPSK basé sur l'identité pour les parcs mixtes | VLAN personnel avec accès basé sur des politiques aux services approuvés | Ordinateurs portables gérés, terminaux portables, appareils approuvés du personnel | Accès aux flux de travail internes et aux applications sensibles |
| Opérationnel | Identité de l'appareil, attribution RADIUS ou accès par certificat étroitement contrôlé | VLAN opérationnels distincts avec des ACL explicites | PMS, POS, IPTV, BMS, caméras, systèmes de verrouillage des portes | Interruption de service, surveillance, sécurité ou compromission du système de gestion de l'établissement |
| Accès hérité PSK partagé | Un seul mot de passe pour de nombreux utilisateurs ou appareils | Séparation VLAN de base uniquement | Équipements temporaires ou non pris en charge | Mauvaise traçabilité et compromission globale en cas de fuite de la clé |
Les clés PSK partagées restent faciles à déployer, mais elles sont difficiles à révoquer proprement. Le protocole 802.1X complet offre une plus grande responsabilité, mais il peut révéler des lacunes de compatibilité. L'iPSK est souvent la solution de transition pratique pour les équipements hérités, à condition que l'établissement documente la propriété et la rotation.
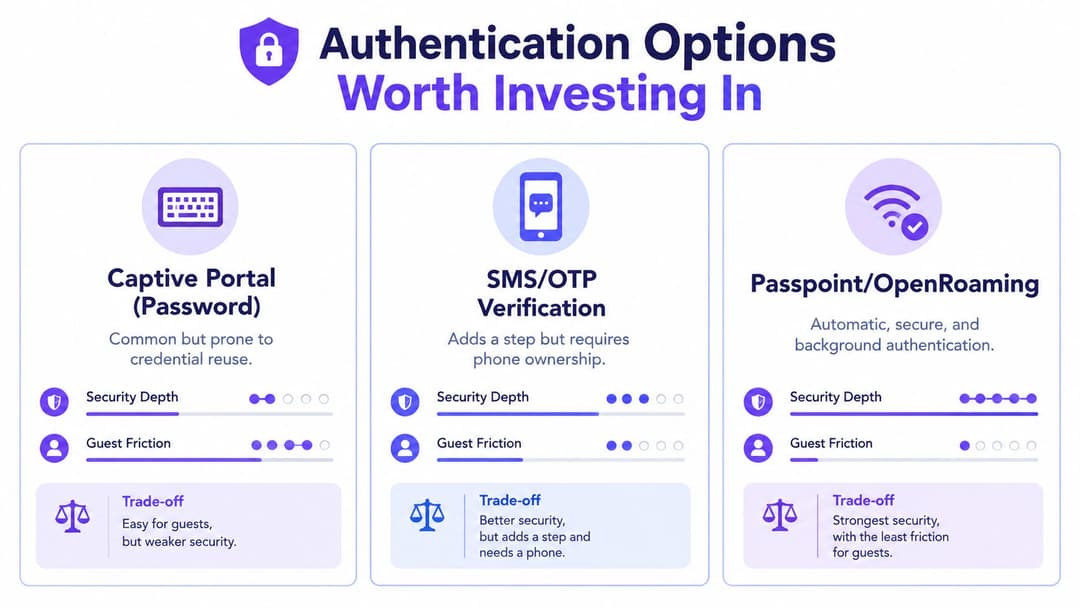
Options d'authentification qui valent l'investissement
L'authentification modifie bien plus que le simple écran de connexion. Elle détermine si l'hôtel peut révoquer un accès, identifier une session, réduire la réutilisation des identifiants et offrir aux invités de retour une connexion cohérente.
Un lien e-mail sans mot de passe constitue une amélioration utile par rapport à un mot de passe de portail partagé. Cela réduit la tentation de réutiliser un identifiant d'entreprise ou de fidélité, mais l'adresse e-mail du visiteur entre tout de même dans les flux de travail marketing et de données clients de l'hôtel. Limitez le formulaire au strict minimum, séparez l'accès au service du consentement marketing, et expliquez clairement cette distinction.
Passpoint et OpenRoaming offrent un modèle plus fluide pour les appareils compatibles. L'intégration basée sur des certificats permet à un invité de se connecter sans avoir à soumettre à plusieurs reprises un formulaire de page d'accueil, ce qui est particulièrement pertinent pour les groupes hôteliers qui souhaitent offrir une expérience cohérente dans l'ensemble de leurs établissements. La couverture et le comportement des appareils n'étant pas uniformes, un portail de secours reste nécessaire.
La connexion via les réseaux sociaux réduit les frictions pour certains invités, mais elle troque la commodité contre des décisions de partage de données. Un hôtel doit comprendre ce que le fournisseur d'identité renvoie, ce que le CRM stocke, comment le consentement est enregistré et comment un invité peut accéder au service sans abandonner de données de profil inutiles.
Pour le personnel, connectez le WLAN au système d'identité qui régit déjà l'accès des employés. Entra ID (anciennement Microsoft Entra ID), Google Workspace et Okta peuvent prendre en charge les flux basés sur le SSO, l'accès conditionnel, le provisionnement automatique et la révocation lorsqu'un employé s'en va. La politique sans fil doit refléter le rôle et l'état de l'appareil plutôt que de traiter chaque employé comme ayant le même niveau de confiance.
Les plateformes d'identité telles que Purple peuvent s'intégrer à Meraki, Aruba ClearPass, Ruckus Cloudpath et Juniper Mist, mais le compromis opérationnel est réel. Une plateforme cloud peut simplifier le déploiement et offrir un parcours invité cohérent, tandis que les APIs propriétaires et les objets de politique peuvent rendre un changement de contrôleur plus difficile par la suite. Examinez les options d'exportation, le comportement en cas de panne, la propriété des certificats et le processus de retrait de la plateforme avant de signer un accord multi-sites. Le guide de sécurité WiFi d'entreprise de Purple est une référence utile pour comparer les architectures basées sur l'identité.
Test d'approvisionnement : Demandez au fournisseur ce qui reste opérationnel si son service cloud, son API ou son connecteur d'identité n'est plus disponible. Un mode de secours sécurisé fait partie de la conception, ce n'est pas une simple réflexion après coup.
Surveillance, journalisation et réponse aux incidents
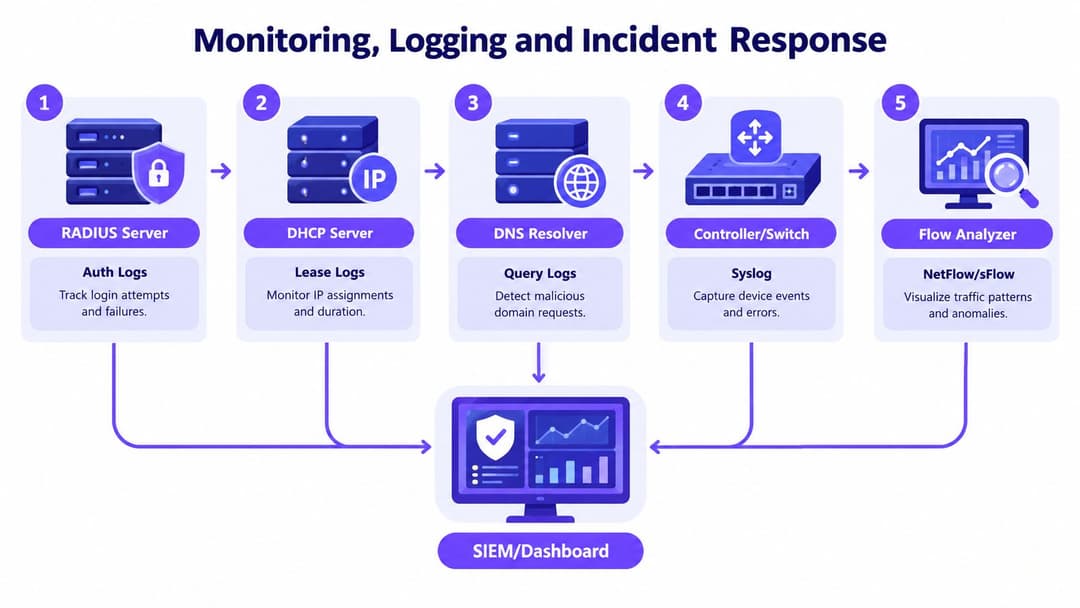
Des contrôles sans détection rendent le responsable d'astreinte dépendant des plaintes des clients. Un hôtel doit collecter suffisamment de données de télémétrie pour reconstituer qui s'est authentifié, quelle adresse lui a été attribuée, quel résolveur a répondu à sa requête et comment le trafic a circulé entre les zones.
Capturez les événements d'authentification RADIUS, les baux DHCP, les journaux de requêtes DNS, les journaux système (syslog) des contrôleurs et commutateurs, ainsi que les échantillons NetFlow ou sFlow pour le trafic est-ouest. Envoyez ces flux vers un SIEM ou un tableau de bord opérationnel doté de contrôles d'accès qui séparent l'investigation informatique des analyses marketing. La rétention doit être justifiée par des exigences de réponse aux incidents, juridiques et de confidentialité, plutôt que d'être copiée sur les paramètres par défaut d'un fournisseur.
Les signaux de détection utiles comprennent :
- Anomalies de portail : SSIDs dupliqués, avertissements de certificat, contenu de portail inattendu ou modifications de configuration en dehors de la fenêtre de maintenance.
- Événements du contrôleur : Redémarrages imprévus de points d'accès, BSSIDs frauduleux, paramètres de sécurité modifiés et connexions administrateur depuis des emplacements inhabituels.
- Indicateurs DNS : Requêtes soudaines vers des résolveurs inconnus, pics d'échecs inhabituels ou services légitimes se résolvant de manière inattendue.
- Mouvement latéral : Clients invités sondant les adresses du personnel, du PMS, des systèmes de paiement, des caméras ou de la gestion technique du bâtiment.
Le plan de réponse aux incidents doit pouvoir être exécuté par l'équipe d'astreinte. Conservez la configuration du contrôleur, exportez les événements RADIUS, DHCP et DNS pertinents, désactivez ou mettez en quarantaine le BSSID suspect, révoquez les identités compromises et impliquez le responsable de la protection des données de l'hôtel. Si l'incident implique des données personnelles, l'organisation doit évaluer ses obligations de notification au titre du UK GDPR plutôt que de promettre une réponse figée sans analyser les faits au préalable.
Intégrez les alertes avec le PMS lorsque cela est approprié. Un signal au niveau d'une chambre qui n'atteint qu'un ingénieur réseau peut passer inaperçu, tandis qu'une alerte concise acheminée vers le responsable de garde peut déclencher rapidement l'assistance client et l'escalade.
Confidentialité, conformité et obligations de l'établissement
Un directeur général n'a pas besoin de configurer RADIUS, mais il doit assumer clairement la responsabilité des décisions qui en découlent. L'hôtel doit documenter pourquoi il collecte une adresse e-mail ou un numéro de chambre, quel service nécessite cette information, qui peut y accéder et quand l'enregistrement est supprimé.
Pour de nombreux déploiements, la base légale peut impliquer un contrat ou des intérêts légitimes, mais la base correcte dépend du traitement réel. La minimisation des données signifie que le portail ne doit pas demander un profil marketing complet simplement pour accorder un accès Internet. Séparez l'authentification du service, l'adhésion au programme de fidélité, les analyses et le consentement promotionnel.
La certification Friendly WiFi offre aux opérateurs un cadre pratique pour filtrer les contenus inappropriés et illégaux dans leurs établissements. Cependant, le filtrage ne constitue pas un programme de conformité complet. L'hôtel doit toujours disposer d'une charte d'utilisation acceptable, d'un processus d'escalade, d'un accord avec ses fournisseurs et d'un moyen de répondre lorsque les forces de l'ordre ou une enquête légitime exigent la transmission de données d'activité.
La surveillance du personnel nécessite une attention distincte. Le consentement d'un invité aux conditions d'utilisation du réseau n'autorise pas automatiquement une surveillance illimitée des employés. Les politiques d'emploi, de confidentialité et du lieu de travail doivent définir ce que l'hôtel enregistre, pourquoi il l'enregistre et qui peut le consulter.
| Obligation | Contrôle technique | Propriétaire |
|---|---|---|
| Transparence des données des invités | Notice courte sur le portail, consentement marketing distinct, conservation documentée | Directeur général et responsable de la protection des données |
| Filtrage de contenu approprié | Filtrage DNS, contrôles d'applications, surveillance des fournisseurs | Responsable informatique et prestataire de services managés |
| Responsabilité du réseau | Journaux RADIUS, DHCP, DNS et du contrôleur avec accès restreint | Équipe réseau |
| Réponse aux incidents de sécurité | Procédure d'escalade, préservation des preuves, révocation d'identité | Responsable de la sécurité informatique et responsable de garde |
| Confidentialité du personnel | Avis d'emploi, surveillance proportionnée, gouvernance des accès | RH et responsable de la protection des données |
| Assurance des fournisseurs | Contrôles contractuels, notification de violation, examen des sous-traitants ultérieurs | Achats et service juridique |
Le guide Purple guest WiFi data privacy guidance peut vous aider à structurer vos questions sur les données du portail, le consentement et l'identité des invités. Il ne doit pas remplacer le propre travail de cartographie des données ou l'examen juridique de l'hôtel.
Publiez une notice d'utilisation acceptable courte et lisible. Les invités doivent comprendre que l'établissement filtre les contenus préjudiciables, isole les clients, enregistre des informations de connexion limitées et peut suspendre l'accès en cas d'abus. Une communication claire est plus facile à gérer qu'une politique enfouie dans des conditions denses que ni l'invité ni le collègue de la réception ne peuvent interpréter.
Liste de contrôle pour le déploiement et l'intégration des fournisseurs
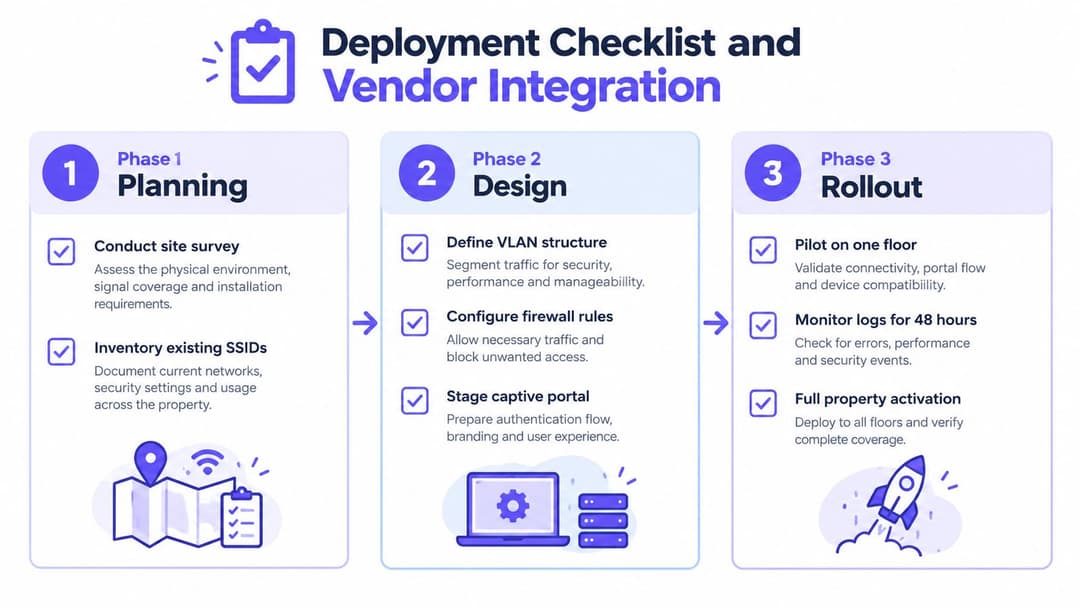
Un déploiement sécurisé se mesure généralement par des phases contrôlées, et non par une transition nocturne héroïque. Commencez par une étude de site, un inventaire des SSID et une cartographie de chaque chemin reliant les clients sans fil à Internet, au PMS, au POS, au BMS, aux caméras et aux services tiers.
Ensuite, construisez la politique avant d'activer le Captive Portal. Définissez les VLANs, les règles de pare-feu, l'attribution DHCP, le routage DNS, les flux d'identité, la journalisation, les états de défaillance et le retour en arrière. Testez le Captive Portal sur un SSID de test, puis utilisez un petit groupe pilote sur un étage ou une zone réservée au personnel avant de l'étendre.
L'adéquation du fournisseur dépend du parc immobilier :
- Meraki est souvent rapide pour un site unique avec une conception simple. Les grands portefeuilles peuvent nécessiter un travail plus minutieux sur les politiques et les modèles que ce que suggère la démonstration commerciale.
- Aruba ClearPass offre une forte granularité des politiques et des flux de travail 802.1X matures, mais la conception et le fonctionnement bénéficient d'ingénieurs qui comprennent les certificats, le profilage et l'application des politiques.
- Ruckus Cloudpath convient aux flux de travail d'identité et d'intégration dans les environnements Ruckus, tandis que les appareils hérités nécessitent toujours un profilage délibéré et une planification iPSK.
- Juniper Mist peut fournir une visibilité cloud et une intégration des politiques utiles, mais il convient de valider le comportement de l'identité externe, des pannes de portail et des dépendances multi-fournisseurs.
- Purple peut fournir des flux de travail d'identité sans mot de passe pour les invités et le personnel sur Meraki, Aruba, Ruckus et Mist, avec l'offre RADIUS-as-a-Service particulièrement pertinente lorsque l'hôtel souhaite réduire l'administration RADIUS sur site.
Testez l'intégration en situation de panne, pas seulement de réussite. Déconnectez le connecteur d'identité, bloquez la dépendance du portail, révoquez un compte personnel, changez une clé iPSK et vérifiez qu'un invité ne peut toujours pas accéder aux sous-réseaux opérationnels. Assurez-vous que le personnel d'accueil sait comment gérer une panne de portail sans distribuer un mot de passe partagé qui resterait en circulation.
Une liste de contrôle pratique pour le transfert
- Audit et inventaire : Enregistrez l'emplacement des points d'accès, les SSIDs, les commutateurs, les VLANs, les liaisons montantes, les portails et les dépendances non documentées.
- Validation des politiques : Testez l'isolation des invités, l'accès du personnel, les ACL opérationnelles, l'application du DNS et la protection contre les serveurs DHCP frauduleux.
- Acceptation du pilote : Mesurez le taux de réussite des connexions, les appels au support, les échecs d'authentification et les retours des invités par rapport à une référence définie.
- Plan de secours : Conservez la configuration WLAN précédente disponible et documentez qui est autorisé à la restaurer.
- Transfert opérationnel : Formez la réception, les responsables de service, les services généraux et l'équipe informatique aux symptômes, aux procédures d'escalade et à la préservation des preuves.
- Revue post-lancement : Vérifiez à nouveau les journaux du pare-feu et les événements du contrôleur pour détecter d'éventuels chemins non intentionnels entre invités et personnel avant de déclarer le projet terminé.
La sécurité du WiFi d'un hôtel s'améliore lorsque la responsabilité est claire. Attribuez une responsabilité nominative au directeur général, au responsable réseau, au délégué à la protection des données et au fournisseur de services, puis examinez les contrôles après chaque modification du PMS, du portail, du FAI ou du contrôleur sans fil.
Purple peut aider les opérateurs à remplacer les mots de passe partagés des invités par des flux d'identité sans mot de passe, à intégrer l'accès du personnel aux annuaires existants et à appliquer des politiques cohérentes dans les environnements Meraki, Aruba, Ruckus et Mist. Visitez Purple pour évaluer comment ses fonctionnalités d'identité et RADIUS pourraient s'intégrer dans le déploiement de la sécurité WiFi de votre hôtel.


