নেটওয়ার্ক সেরা অনুশীলন একটি মৌলিক বাস্তবতা দিয়ে শুরু হয়: ২০২৫ সালে, যুক্তরাজ্য সরকারের সাইবার সিকিউরিটি ব্রিচেস সার্ভে ২০২৫ অনুসারে, যুক্তরাজ্যের ৪৩% ব্যবসা বিগত ১২ মাসে সাইবার নিরাপত্তা লঙ্ঘন বা আক্রমণের শিকার হওয়ার কথা জানিয়েছে। একটি ভেন্যু বা এন্টারপ্রাইজের জন্য প্রশ্নটি নেটওয়ার্ক সুরক্ষিত করা উচিত কি না তা নয়। প্রশ্ন হলো ভুল পরিস্থিতি সীমাবদ্ধ করতে অ্যাক্সেস, পরিবর্তন এবং প্রস্থানগুলো যথেষ্ট ভালোভাবে পরিচালনা করা হচ্ছে কি না।
একটি গেস্ট নেটওয়ার্ক সুবিধাজনক হওয়া উচিত, তবে ডিজাইনের দিক থেকে বিশ্বস্ত নয়। কর্মী, দর্শনার্থী, ভাড়াটিয়া এবং অপারেশনাল সরঞ্জামের জন্য বিভিন্ন ধরণের অ্যাক্সেসের প্রয়োজন হয়, এবং মানুষ চলে গেলে, ডিভাইসগুলো অনিরাপদ হয়ে উঠলে বা ইনফ্রাস্ট্রাকচার আপডেট করা হলে সেই অনুমতিগুলো পরিবর্তন করা দরকার।
এক নজরে মূল নেটওয়ার্ক সেরা অনুশীলনসমূহ
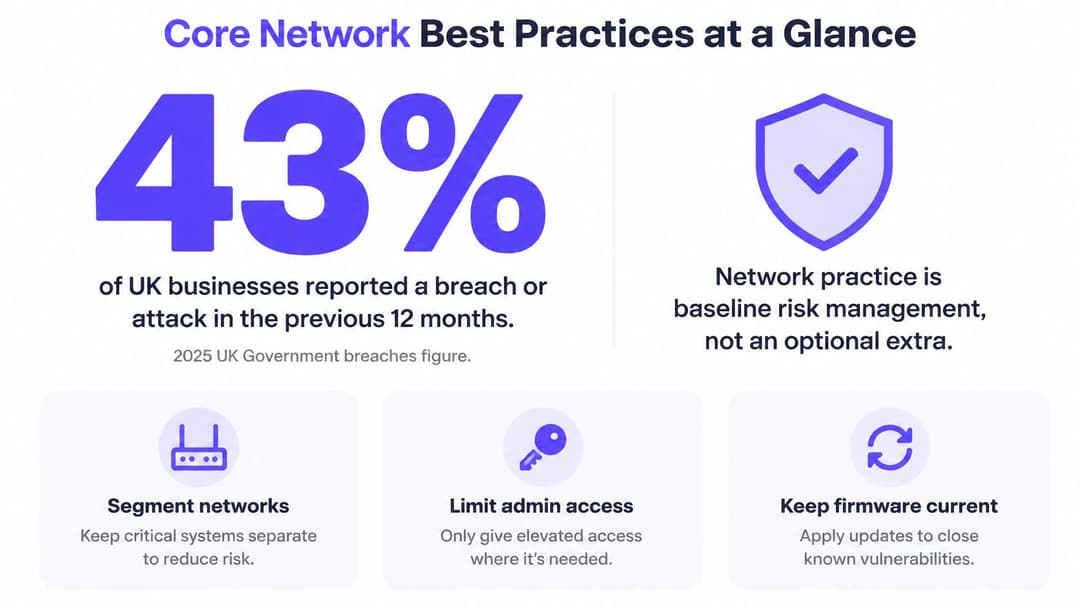
এই ৪৩% লঙ্ঘন বা আক্রমণের সংখ্যাটি নেটওয়ার্ক নিরাপত্তাকে ঝুঁকি ব্যবস্থাপনার একটি মৌলিক অংশে পরিণত করে, কোনো ঐচ্ছিক আপগ্রেড নয়। ছয়টি নিয়ন্ত্রণ দিয়ে শুরু করুন যা অননুমোদিত অ্যাক্সেসের সম্ভাবনা কমায় এবং ত্রুটিগুলো সহজেই নিয়ন্ত্রণে আনতে সাহায্য করে।
| অনুশীলন | এটি যা প্রতিরোধ করে | এটি যেখানে সবচেয়ে গুরুত্বপূর্ণ | প্রথম যাচাইকরণ |
|---|---|---|---|
| শ্রোতা এবং উদ্দেশ্য অনুসারে সেগমেন্ট করা | একটি ডিভাইস ক্ষতিগ্রস্ত হওয়ার পর পাশ্ববর্তী সিস্টেমে ছড়িয়ে পড়া (Lateral movement) | ভেন্যু যেখানে অতিথি এবং কর্মীরা একটি নেটওয়ার্ক শেয়ার করে | গেস্ট এবং স্টাফ ট্র্যাফিক কি আলাদা VLAN-এ আছে? |
| প্রতিটি ব্যবহারকারী এবং ডিভাইস যাচাই (Authenticate) করুন | চুরি হওয়া শেয়ার করা পাসওয়ার্ড এবং অনিয়ন্ত্রিত ডিভাইস | স্টাফ নেটওয়ার্ক এবং শেয়ার্ড-কি ভেন্যু | স্টাফদের কোনো অ্যাক্সেস কি শেয়ার করা পাসওয়ার্ড দ্বারা দেওয়া হয়? |
| ব্যবহারকারীর ট্র্যাফিক থেকে ব্যবস্থাপনা পৃথক করুন | আক্রমণকারীদের কন্ট্রোলার এবং অ্যাডমিন কনসোলে পৌঁছানো | প্রতিটি মাল্টি-সাইট প্রপার্টি | কোনো গেস্ট ডিভাইস কি কন্ট্রোলার ঠিকানায় পৌঁছাতে পারে? |
| টেস্ট এবং রোলব্যাকের মাধ্যমে পরিবর্তনগুলো নিয়ন্ত্রণ করুন | কনফিগারেশন পরিবর্তনের কারণে নিজের দ্বারা সৃষ্ট বিভ্রাট | মাল্টি-সাইট এবং ২৪/৭ অপারেশন | প্রতিটি পরিবর্তনের কি একজন মালিক এবং রোলব্যাক পদক্ষেপ রয়েছে? |
| অথেন্টিকেশন এবং অ্যাক্সেস নিরীক্ষণ করুন | অলক্ষ্যে হওয়া ব্যর্থতা এবং ধীরগতির অ্যাক্সেস বাতিলকরণ (revocation) | স্বাস্থ্যসেবা, আতিথেয়তা এবং খুচরা ব্যবসা | ব্যর্থ লগইন এবং অ্যাক্সেস বাতিলকরণ কি প্রতি সপ্তাহে পর্যালোচনা করা হয়? |
| স্বয়ংক্রিয়ভাবে অ্যাক্সেস বাতিল করুন | প্রাক্তন কর্মী এবং মেয়াদোত্তীর্ণ ঠিকাদারদের অ্যাক্সেস থেকে যাওয়া | কর্মী, ঠিকাদার এবং ভাড়াটিয়া নেটওয়ার্ক | ডিরেক্টরি পরিবর্তন থেকে নেটওয়ার্ক অপসারণের মধ্যে কতটা সময় লাগে? |
ভালো নেটওয়ার্ক অনুশীলন মানে কোনো ভেন্ডরের ডিফল্ট সেটিংস একবার প্রয়োগ করে ভুলে যাওয়া নয়। এটি হলো প্রকৃত হুমকির সাথে মানানসই নিয়ন্ত্রণের একটি সেট, যা মানুষ ও ডিভাইস বাস্তবে কীভাবে নেটওয়ার্ক ব্যবহার করে তা যাচাই করে বজায় রাখা হয় এবং প্রয়োজন পরিবর্তনের সাথে আপডেট করা হয়।
তিনটি ভিন্ন শ্রোতার জন্য ডিজাইন করুন
অতিথিদের সহজ কানেক্টিভিটি প্রয়োজন, তবে তাদের অভ্যন্তরীণ সিস্টেমে পৌঁছানোর অনুমতি থাকা উচিত নয়। কর্মীদের তাদের ভূমিকার জন্য উপযুক্ত নির্দিষ্ট অ্যাপ্লিকেশনগুলোতে অ্যাক্সেস থাকা দরকার, সেই সাথে সেই অ্যাক্সেস সরিয়ে নেওয়ার একটি নির্ভরযোগ্য উপায় থাকতে হবে। অপারেশনাল ডিভাইসগুলোর, যেমন টিল, সেন্সর এবং বিল্ডিং কন্ট্রোল, প্রায়শই কেবল অল্প সংখ্যক পরিষেবার সাথে যোগাযোগের প্রয়োজন হয় এবং তারা আধুনিক সাইন-ইন পদ্ধতি সমর্থন নাও করতে পারে।
একটি শেয়ার করা নেটওয়ার্ক একসাথে তিনটি গ্রুপকেই ঝুঁকিতে ফেলে। একটি শেয়ার করা পাসওয়ার্ডের কারণে কে বা কী কানেক্ট করেছে তা শনাক্ত করা কঠিন হয়ে পড়ে, আর বিস্তৃত অ্যাক্সেস একটি ক্ষতিগ্রস্ত ডিভাইসকে অন্য সিস্টেমে পৌঁছাতে সাহায্য করতে পারে। এমনকি একটি ভালোভাবে এনক্রিপ্ট করা WiFi সংযোগও সেই অ্যাক্সেস সমস্যার সমাধান করে না।
গ্যাপ চেকের জন্য টেবিলটি ব্যবহার করুন। যদি প্রথম যাচাইকরণের কোনো প্রশ্নের সৎ উত্তর 'না' হয়, তবে সেই সারিটিকে প্রথম সমাধানের জন্য বিবেচনা করুন। এই গাইডের বাকি অংশে কীভাবে জোন ডিজাইন করবেন, অথেন্টিকেশন বেছে নেবেন, পরিবর্তনের মাধ্যমে পরিষেবা সচল রাখবেন এবং মানুষ বা ডিভাইসের আর প্রয়োজন না থাকলে কীভাবে অ্যাক্সেস তুলে নেবেন তা আলোচনা করা হয়েছে।
ভেন্যু এবং এন্টারপ্রাইজের জন্য কীভাবে নেটওয়ার্ক জোন ডিজাইন করবেন
একটি ভেন্যু নেটওয়ার্ক একটি ভবনের মতো: প্রতিটি ঘরের নিজস্ব তালা প্রয়োজন। একটি হোটেলের গেস্ট রুম, ব্যাক অফিস, কিচেন টিল এবং প্ল্যান্ট রুমের জন্য একটিই চাবি থাকা উচিত নয়। কেবল ফ্লোর বা সুইচ দিয়ে নয়, কে ব্যবহার করে এবং তারা কী করে তার ভিত্তিতে ডিভাইসগুলোকে গ্রুপ করুন।
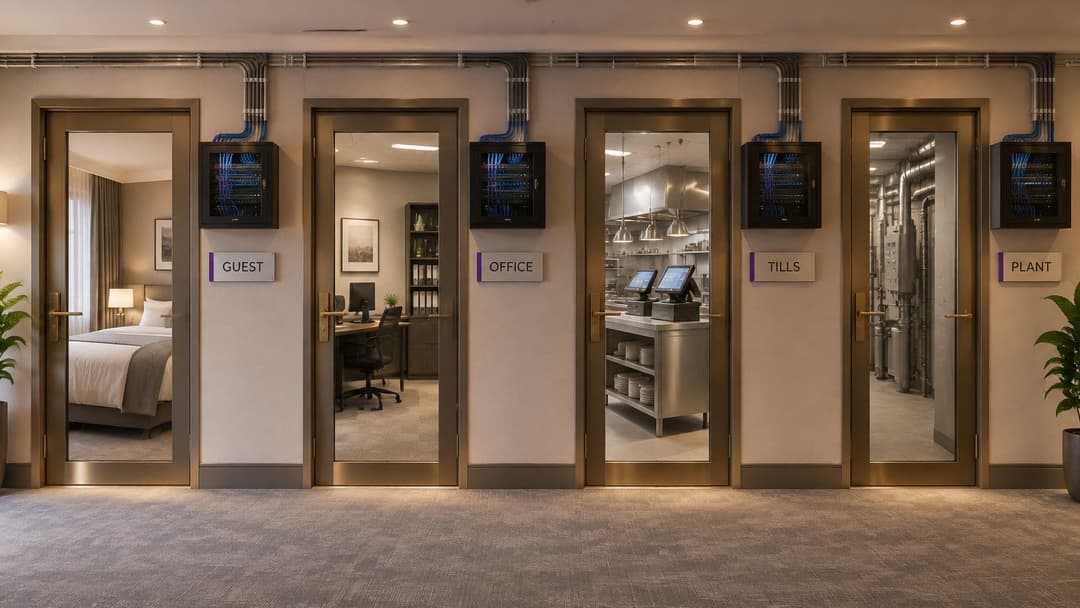
| জোন | সাধারণ ব্যবহারকারী এবং ডিভাইস | অনুমোদিত অ্যাক্সেস | মূল নিয়ন্ত্রণ |
|---|---|---|---|
| গেস্ট (Guest) | দর্শনার্থীদের ফোন এবং ল্যাপটপ | কেবল ইন্টারনেট, কোনো অভ্যন্তরীণ ঠিকানা নয় | নিজস্ব VLAN, ক্লায়েন্ট আইসোলেশন এবং সেশন লিমিট |
| স্টাফ (Staff) | ম্যানেজড ল্যাপটপ এবং হ্যান্ডহেল্ডে থাকা কর্মীরা | তাদের ভূমিকার জন্য নির্দিষ্ট অভ্যন্তরীণ অ্যাপসমূহ | সার্টিফিকেট বা ডিরেক্টরি সাইন-ইন এবং রোল-ভিত্তিক নীতি |
| অপারেশনাল এবং IoT | টিল, সেন্সর, বিল্ডিং কন্ট্রোল এবং প্রিন্টার | কেবল ভেন্ডর পরিষেবা বা কন্ট্রোলার | পৃথক VLAN এবং ডিনাই-বাই-ডিফল্ট নিয়ম |
| ভাড়াটিয়া বা বাসিন্দা | প্রতিটি বাসিন্দার ফোন, কনসোল এবং টিভি | কেবল তাদের নিজস্ব ব্যক্তিগত নেটওয়ার্ক | প্রতি ভাড়াটিয়ার জন্য অনন্য কি (key) এবং ভাড়াটিয়াদের মধ্যে আইসোলেশন |
| ব্যবস্থাপনা (Management) | অ্যাক্সেস পয়েন্ট, সুইচ এবং কন্ট্রোলার | ম্যানেজড ডিভাইস থেকে নির্দিষ্ট অ্যাডমিন | পৃথক ম্যানেজমেন্ট প্লেন এবং অ্যাডমিন লগইনে MFA |
প্রকৃত নির্ভরতার ওপর ভিত্তি করে জোন তৈরি করুন
প্রথমত, প্রতিটি ডিভাইস ক্লাস এবং এর মালিকের তালিকা তৈরি করুন। কম দৃশ্যমান সরঞ্জাম অন্তর্ভুক্ত করুন, যেমন প্রিন্টার, বিল্ডিং কন্ট্রোল, পেমেন্ট টার্মিনাল এবং অ্যাক্সেস পয়েন্ট। ডিভাইস প্রতিস্থাপন বা এর উদ্দেশ্য পরিবর্তন হলে নির্দিষ্ট মালিক ছাড়া ইনভেন্টরি সঠিক রাখা কঠিন।
দ্বিতীয়ত, কোন জোনগুলোকে যোগাযোগ করতে হবে এবং তাদের কী কী পরিষেবা প্রয়োজন তা ম্যাপ করুন। "টিলগুলোর নেটওয়ার্ক অ্যাক্সেস প্রয়োজন" এভাবে লিখবেন না; তাদের যে পেমেন্ট পরিষেবা বা কন্ট্রোলারে পৌঁছাতে হবে তা নির্দিষ্ট করুন। তৃতীয়ত, ডিফল্টভাবে জোনগুলোর মধ্যে যোগাযোগ বন্ধ (deny) রাখুন, তারপর কেবল আপনার ম্যাপের প্রবাহগুলোকে অনুমতি দিন। একটি বারের কার্ড টার্মিনালের পেমেন্ট প্রদানকারীর কাছে পৌঁছানোর প্রয়োজন হতে পারে, তবে স্টাফ ফাইল শেয়ারে পৌঁছানোর কোনো কারণ নেই।
একটি নেটওয়ার্কে প্রতিটি ডিভাইস রাখার চেয়ে এই পদ্ধতিতে বেশি পরিকল্পনার প্রয়োজন হয়। ব্যবসার প্রয়োজনে পরিবর্তন এলে এটি কিছুটা অতিরিক্ত কাজ তৈরি করে, কারণ কাউকে সংশ্লিষ্ট নিয়ম আপডেট এবং পরীক্ষা করতে হয়। কিন্তু এটি একটি সার্থক আপস: অস্পষ্ট ও বিস্তৃত নিয়মের সংগ্রহের চেয়ে একটি স্পষ্ট ও সুনির্দিষ্ট নীতি পর্যালোচনা করা সহজ।
২০২৫ সালে, যুক্তরাজ্য সরকারের সাইবার সিকিউরিটি ব্রিচেস সার্ভে ২০২৫ টেকনিক্যাল রিপোর্ট অনুসারে, যুক্তরাজ্যের ৩% ব্যবসা বিগত ১২ মাসে র্যানসমওয়্যার লঙ্ঘন বা আক্রমণের শিকার হওয়ার কথা জানিয়েছে। সেগমেন্টেশন কোনো ডিভাইস ক্ষতিগ্রস্ত হলে এর পরিণতি সীমিত রাখতে সাহায্য করে। একটি সংক্রামিত টিলের অফিস সিস্টেমে পৌঁছানোর কোনো পথ থাকা উচিত নয়।
গেস্ট ট্র্যাফিক তার নিজস্ব VLAN-এ থাকতে পারে। এটি এমনভাবে কনফিগার করুন যাতে একজন ভিজিটরের ল্যাপটপ অভ্যন্তরীণ ঠিকানা না দেখেই ইন্টারনেট অ্যাক্সেস করতে পারে, এবং নেটওয়ার্ক ডায়াগ্রামের ওপর নির্ভর না করে কোনো গেস্ট ডিভাইস থেকে আলাদা করার বিষয়টি যাচাই করুন। একটি VLAN একটি দরকারী সীমানা প্রদান করে, তবে এটি নেটওয়ার্কের ভিতরের প্রতিটি অনুরোধ নিরাপদ হওয়ার প্রমাণ নয়। কোন কোন পরিষেবা এবং সিস্টেম যোগাযোগ করতে পারে তা অ্যাক্সেস নিয়মগুলোতেই ঠিক করতে হবে।
অতিথি এবং কর্মীদের জন্য অথেন্টিকেশন নির্বাচন করা
SSID দ্বারা নয়, পরিচয় এবং ডিভাইসের ক্ষমতার ভিত্তিতে অথেন্টিকেশন বেছে নিন। ভিজিটররা অথেন্টিকেট করার পরেও একটি গেস্ট নেটওয়ার্ককে অবিশ্বস্ত হিসেবে বিবেচনা করা উচিত। কর্মীদের অ্যাক্সেসের জন্য তাদের নিজস্ব পরিচয় পরীক্ষা এবং কোনো ব্যক্তি বা ডিভাইস আর উপযুক্ত না থাকলে অ্যাক্সেস সরিয়ে নেওয়ার একটি প্রক্রিয়া থাকা প্রয়োজন।
| পদ্ধতি | প্রতি ব্যবহারকারী বা ডিভাইসের পরিচয় | অন্যদের প্রভাবিত না করে একজন ব্যবহারকারীর অ্যাক্সেস বাতিল করা | সবচেয়ে উপযুক্ত |
|---|---|---|---|
| শেয়ার্ড প্রি-শেয়ার্ড কি (Pre-shared key) | না | না, প্রতিটি ডিভাইসের নতুন কি প্রয়োজন | পুরানো ডিভাইস এবং ছোট ব্যক্তিগত সাইট |
| ইমেল বা সোশ্যাল লগইন সহ ক্যাপটিভ পোর্টাল | প্রতি ভিজিটর অ্যাকাউন্ট | হ্যাঁ, পোর্টালের মাধ্যমে | ভেন্যুতে আসা সাময়িক অতিথি |
| Passpoint বা OpenRoaming | প্রতি ডিভাইস এবং অ্যাকাউন্ট | হ্যাঁ, প্রোভাইডারের মাধ্যমে | বারবার আসা অতিথি যারা স্বয়ংক্রিয় সংযোগ চান |
| Identity PSK (xPSK) | প্রতি ডিভাইস বা ব্যক্তির জন্য একটি কি | হ্যাঁ, সেই কি-টি বাতিল করুন | IoT এবং এমন ডিভাইস যা সার্টিফিকেট চালাতে পারে না |
| সার্টিফিকেট সহ 802.1X | প্রতি ডিভাইসে একটি সার্টিফিকেট | হ্যাঁ, সার্টিফিকেট বাতিল করুন বা নবায়ন বন্ধ করুন | ম্যানেজড স্টাফ ল্যাপটপ এবং হ্যান্ডহেল্ড |
| ডিরেক্টরি সাইন-ইন সহ 802.1X | প্রতি ব্যবহারকারী, ডিরেক্টরির সাথে লিঙ্কযুক্ত | হ্যাঁ, অ্যাকাউন্ট নিষ্ক্রিয় করুন | যেসব কর্মী কর্পোরেট অ্যাকাউন্ট দিয়ে সাইন ইন করেন |
অ্যাক্সেস প্যাটার্নের সাথে পদ্ধতি মেলান
সাময়িক অতিথিদের জন্য, একটি ক্যাপটিভ পোর্টাল ভিজিটরকে এমন একটি অ্যাকাউন্টের সাথে যুক্ত করতে পারে যা ভেন্যু বাতিল করতে পারে। পোর্টালটি কেবল প্রবেশের বিষয়টি নিয়ন্ত্রণ করে, যুক্ত হওয়া ডিভাইসটি কোথায় পৌঁছাতে পারে তা নয়। গেস্ট ট্র্যাফিক বিচ্ছিন্ন রাখুন এবং সাইন-ইন করার পরে অ্যাক্সেস সীমাবদ্ধ করুন। অথেন্টিকেশন নেটওয়ার্ক নীতির বিকল্প নয়।
নিয়মিত বা বারবার আসা অতিথিদের জন্য, Passpoint বা OpenRoaming একটি প্রোফাইল তৈরি হয়ে গেলে স্বয়ংক্রিয় সংযোগের অনুমতি দিয়ে বারবার সাইন-ইন করার ঝামেলা কমাতে পারে। সেই ট্র্যাফিক কর্মী এবং অপারেশনাল পরিষেবা থেকে আলাদা রাখুন। সুবিধা অতিথিরা কীভাবে সংযুক্ত হবে তা পরিবর্তন করে, তাদের কতটা অ্যাক্সেস পাওয়া উচিত তা নয়।
স্টাফ ডিভাইসের জন্য একজন ব্যক্তি বা ম্যানেজড ডিভাইসের সাথে যুক্ত শংসাপত্র (credentials) প্রয়োজন। সার্টিফিকেট সহ 802.1X প্রতিটি ম্যানেজড ডিভাইসকে একটি স্বতন্ত্র শংসাপত্র দেয়। ডিরেক্টরি-ভিত্তিক সাইন-ইন একটি কর্পোরেট অ্যাকাউন্টের সাথে অ্যাক্সেসকে লিঙ্ক করে, তাই সেই অ্যাকাউন্টটি নিষ্ক্রিয় করলে ব্যবহারকারীর অ্যাক্সেস মুছে যেতে পারে। সংস্থার বিদ্যমান পরিচয় এবং ডিভাইস-ব্যবস্থাপনা প্রক্রিয়ার সাথে মানানসই বিকল্পটি বেছে নিন, এবং ডেপ্লয়মেন্টের আগে বাতিলকরণের দায়িত্ব নির্ধারণ করুন। সেই নির্দিষ্ট দায়িত্বপ্রাপ্ত ব্যক্তি না থাকলে, চাকরি ছেড়ে দেওয়া ব্যক্তির অ্যাকাউন্ট বা ডিভাইস অপসারণের সময় পার হওয়ার পরও অ্যাক্সেস থেকে যেতে পারে।
xPSK, বা আইডেন্টিটি প্রি-শেয়ার্ড কি, সেন্সর, পুরোনো টিল এবং অন্যান্য সরঞ্জামগুলোর জন্য উপযোগী যা সার্টিফিকেট ব্যবহার করতে পারে না। প্রতিটি ডিভাইস বা ব্যক্তির জন্য একটি পৃথক কি (key) থাকলে একজন অপারেটর পুরো প্রপার্টিতে ক্রিডেনশিয়াল পরিবর্তন না করেই একটি মাত্র পরিচয় বাতিল করতে পারেন। শেয়ার করা প্রি-শেয়ার্ড কি-এর কোনো ব্যক্তিগত পরিচয় নেই: একজন ব্যবহারকারীকে সরিয়ে দেওয়ার অর্থ হতে পারে প্রতিটি ডিভাইসে একটি নতুন কি বিতরণ করা, এবং বাদ পড়া ডিভাইসগুলো অ্যাক্সেস রেখে দিতে পারে।
Purple-এর স্টাফ WiFi কানেকশন পদ্ধতির মধ্যে রয়েছে Passpoint, xPSK, Certificate WiFi এবং WiFi via MDM। স্টাফ WiFi একটি ব্যবসার আগে থেকেই থাকা অ্যাক্সেস পয়েন্টগুলোতে চলে, যার জন্য কোনো PKI তৈরি করতে হয় না। এন্টারপ্রাইজ অথেন্টিকেশনের প্রয়োজনীয় স্টাফদের জন্য, WPA-Enterprise শেয়ার্ড পাসওয়ার্ডের পরিবর্তে 802.1X ব্যবহার করে। অপারেশনাল সুবিধা-অসুবিধা একেবারেই স্পষ্ট: শক্তিশালী ব্যক্তিগত শংসাপত্র নিয়ন্ত্রণ উন্নত করে, তবে তাদের প্রভিশনিং, নবায়ন এবং বাতিলকরণের জন্য একটি স্পষ্ট প্রক্রিয়া প্রয়োজন।
ইউকে ইনফরমেশন কমিশনার্স অফিস সতর্ক করে যে অসুরক্ষিত WiFi ব্যক্তিগত ফাইল এবং তথ্য প্রকাশ করে দিতে পারে। এর WiFi সিকিউরিটি নির্দেশিকা এনক্রিপশন এবং অজানা নেটওয়ার্কে স্বয়ংক্রিয় সংযোগ বন্ধ করার পরামর্শ দেয়। এই সুরক্ষাগুলো প্রয়োগ করুন, তারপর গেস্ট অ্যাক্সেসকে অবিশ্বস্ত হিসাবে বিবেচনা করুন: উপযুক্ত স্থানে ব্যবহারকারী বা ডিভাইসগুলোকে অথেন্টিকেট করুন, ট্র্যাফিক পৃথক করুন এবং অ্যাক্সেস সিদ্ধান্তগুলো লগ করুন।
NCSC-এর জিরো-ট্রাস্ট আর্কিটেকচার নীতিগুলো ব্যবহারকারী, ডিভাইস এবং পরিষেবাগুলো চিহ্নিত করা, পরিস্থিতি মূল্যায়ন করা এবং নীতির বিপরীতে প্রতিটি অনুরোধকে অনুমোদন করার ওপর জোর দেয়। বাস্তবে, এর অর্থ হলো অথেন্টিকেশন সিদ্ধান্তের একটি অংশ মাত্র। গেস্ট এবং স্টাফ অ্যাক্সেস আলাদা রাখুন, ডিভাইসটি সমর্থন করলে শংসাপত্রগুলো পৃথকভাবে বাতিলযোগ্য করুন এবং পরিচয় বা ডিভাইসের স্থিতি পরিবর্তিত হলে কে পদক্ষেপ নেবে তা নির্ধারণ করুন।
শেয়ার্ড ঝুঁকি ছাড়াই মাল্টি-টেন্যান্ট নেটওয়ার্ক
একটি অ্যাপার্টমেন্ট বিল্ডিং জলের পাইপ এবং একটি মিটার শেয়ার করে, তবে প্রতিটি ফ্ল্যাট তার নিজস্ব দরজা লক করে। একটি শেয়ার করা WiFi ইনস্টলেশন একইভাবে কাজ করতে পারে। শেয়ার করা অ্যাক্সেস পয়েন্ট মানেই শেয়ার করা অ্যাক্সেস নয়: গুরুত্বপূর্ণ প্রশ্ন হলো প্রতিটি ভাড়াটিয়ার একটি পৃথক পরিচয় এবং ব্যক্তিগত নেটওয়ার্ক আছে কি না, এবং ডিজাইনটি একজন ভাড়াটিয়াকে অন্য জনের কাছে পৌঁছানো থেকে বিরত রাখে কি না।
প্রতিটি বাসিন্দার অ্যাক্সেস স্বতন্ত্র করুন
প্রতিটি বাসিন্দা, ভাড়াটিয়া বা ডিভাইসকে একটি অনন্য কি (key) দিন, তারপর প্রতিটি ভাড়াটিয়ার ট্র্যাফিক বাকিদের থেকে আলাদা করুন। xPSK এর মাধ্যমে, পুরো ভবনের শংসাপত্র পরিবর্তন না করেই একটি পরিচয়ের জন্য একটি কি বাতিল করা যেতে পারে। বাসিন্দারা চলে যাওয়ার সময় একটি একক শেয়ার্ড পাসওয়ার্ড যা বারবার বিতরণ করতে হয়, তার চেয়ে এটি বাসা পরিবর্তন (move-in / move-out)-এর সময় ব্যবহারের জন্য অনেক বেশি উপযুক্ত।
ব্রাউজারবিহীন ডিভাইসগুলোর বিশেষ নজর প্রয়োজন। একটি টেলিভিশন বা গেমস কনসোল ক্যাপটিভ পোর্টাল খুলতে এবং ওয়েব-ভিত্তিক সাইন-ইন সম্পন্ন করতে সক্ষম নাও হতে পারে। কানেক্ট করার আগেই এটির পরিচয় প্রভিশন করা প্রয়োজন, যাতে এটি প্রতিবেশী বা বিল্ডিং ম্যানেজমেন্টের ব্যবহৃত নেটওয়ার্কে প্রবেশ না করেই বাসিন্দার নিজস্ব প্রাইভেট নেটওয়ার্কে যুক্ত হতে পারে।
Purple-এর Multi-Tenant WiFi গাইড কনসোল এবং টিভি সহ প্রতিটি বাসিন্দার সমস্ত ডিভাইসের জন্য একটি প্রাইভেট নেটওয়ার্কের বিবরণ দেয়। এর Multi-Tenant WiFi প্রতিটি বাসিন্দার নেটওয়ার্ককে অন্যান্য অতিথিদের থেকে পৃথক রাখে এবং এর xPSK পদ্ধতি টেন্যান্ট আইসোলেশনসহ একটি অনন্য প্রি-শেয়ার্ড কি প্রদান করে। এটি প্রপার্টি টিমগুলোকে প্রতিটি হোমকে একটি পৃথক অ্যাক্সেস সীমানা দেওয়ার সাথে সাথে শেয়ার করা অবকাঠামো ব্যবহার করতে দেয়।
বাসিন্দা চলে যাওয়াকে (move-out) অ্যাক্সেস পরিবর্তন হিসাবে বিবেচনা করুন
যখন একটি ফ্ল্যাট খালি হয়ে যায়, সেই ভাড়াটিয়ার কি (key) বাতিল করুন এবং সংশ্লিষ্ট অ্যাক্সেস সরিয়ে দিন। পুরো বিল্ডিংয়ের পাসওয়ার্ড পরিবর্তন করে প্রতিটি বাসিন্দাকে পুনরায় কানেক্ট করতে বলবেন না। এর ব্যবহারিক সুবিধা হলো নিরাপত্তা এবং সেবা উভয়ই: একজনের চলে যাওয়া অন্য প্রতিটি ভাড়াটিয়ার জন্য সহায়তার সমস্যা তৈরি করা উচিত নয়।
মাল্টি-টেন্যান্ট ডিজাইনগুলো বিল্ডিংয়ে ইতিমধ্যে ইনস্টল করা অ্যাক্সেস পয়েন্ট ব্যবহার করতে পারে, যার মধ্যে রয়েছে Meraki, Aruba, Ruckus এবং UniFi। এটি কেবল পৃথক পরিচয় চালুর জন্য কার্যকর হার্ডওয়্যার পরিবর্তন এড়াতে সাহায্য করতে পারে, যদিও আইডেন্টিটি লেয়ার এখনও কনফিগার এবং পরিচালনা করা প্রয়োজন। একটি ডিজাইন অনুমোদন করার আগে, এক ভাড়াটিয়ার ডিভাইস থেকে অন্য ডিভাইসে আইসোলেশন পরীক্ষা করুন, একজন নতুন বাসিন্দা কত দ্রুত একটি কি (key) পেতে পারেন তা পরিমাপ করুন এবং ফ্ল্যাট খালি হলে অ্যাক্সেস বাতিলের দায়িত্বপ্রাপ্ত ব্যক্তি বা টিমের নাম নির্দিষ্ট করুন।
সাইন-অফ টেস্ট: একজন ভাড়াটিয়াকে একটি টেস্ট ডিভাইস দিন, তারপর অন্য ভাড়াটিয়ার ডিভাইস এবং বিল্ডিং-ম্যানেজমেন্ট নেটওয়ার্কে পৌঁছানোর চেষ্টা করুন। উভয় চেষ্টাই ব্যর্থ হওয়া উচিত।
বিভ্রাট রোধ করে এমন মনিটরিং এবং পরিবর্তন নিয়ন্ত্রণ
কনফিগারেশন পরিবর্তন গ্রাহকদের ওপর মারাত্মক প্রভাব ফেলতে পারে। অফকমের (Ofcom) কানেক্টেড নেশনস রিপোর্টে দেখা গেছে যে নেটওয়ার্ক-পরিবর্তন কার্যক্রম গ্রাহকদের ঘণ্টা নষ্ট হওয়ার দিক থেকে সবচেয়ে গুরুতর পরিস্থিতি সৃষ্টি করেছে, যেখানে হার্ডওয়্যার ত্রুটির কারণে মোট নষ্ট ঘণ্টার এক-তৃতীয়াংশের কম সময় লেগেছে। Ofcom Connected Nations UK রিপোর্ট পরিবর্তন নিয়ন্ত্রণকে নির্ভরযোগ্যতার একটি মূল অনুশীলন হিসাবে চিহ্নিত করে, বড় আপগ্রেডের জন্য সংরক্ষিত কাগজের কাজ নয়।
প্রতিটি পরিবর্তন রিভার্সিবল (পুনরুদ্ধারযোগ্য) করুন
ফায়ারওয়াল রুল, SSID পরিবর্তন, কন্ট্রোলার আপডেট এবং অথেন্টিকেশন-নীতি সম্পাদনার জন্য একই সংক্ষিপ্ত নিয়ম অনুসরণ করুন:
- প্রথমে একটি ল্যাব নেটওয়ার্ক বা একটি সাইটে পরিবর্তনটি পরীক্ষা করুন।
- পরিষেবার ওপর নির্ভরশীল ব্যক্তিদের সুবিধাজনক সময়ে একটি চেঞ্জ উইন্ডো সিডিউল করুন।
- একজন নির্দিষ্ট মালিকের নাম রেকর্ড করুন যিনি কাজটির অনুমোদন এবং পর্যবেক্ষণ করতে পারেন।
- কাজ শুরু করার আগেই রোলব্যাক পদক্ষেপ লিখে রাখুন এবং পূর্ববর্তী কনফিগারেশনটি উপলব্ধ রয়েছে কিনা তা নিশ্চিত করুন।
ল্যাবে কাজ করা একটি পরিবর্তন কোনো ব্যস্ত সাইটে ব্যর্থ হতে পারে যদি এর ডিভাইস বা নির্ভরতা ভিন্ন হয়। পর্যায়ক্রমে রোল আউট করুন, প্রতিটি পর্যায়ের পরে অথেন্টিকেশন এবং অ্যাক্সেস পরীক্ষা করুন এবং পর্যবেক্ষণ করা আচরণ প্রত্যাশিত ফলাফলের সাথে না মিললে থামুন। কীভাবে এটি কার্যকর করতে হয় তা কেউ না জানলে রোলব্যাক পরিকল্পনা কার্যকর হয় না।
| সংকেত (Signal) | এটি আপনাকে যা জানায় | সতর্কতামূলক চিহ্ন |
|---|---|---|
| অথেন্টিকেশন ব্যর্থতার হার | ভুল শংসাপত্র (credentials), মেয়াদোত্তীর্ণ সার্টিফিকেট বা ত্রুটিপূর্ণ নীতি | কোনো পরিবর্তন বা নবায়নের তারিখের পর হঠাৎ বৃদ্ধি |
| RADIUS রেসপন্স টাইম | অথেন্টিকেশন সার্ভার পিক টাইমে সচল থাকে কি না | চেক-ইন বা ব্যস্ত সময়ে ধীরগতির লগইন |
| ডিরেক্টরি-থেকে-বাতিলকরণের সময় | চাকরি ছেড়ে যাওয়া ব্যক্তি কতক্ষণ নেটওয়ার্ক অ্যাক্সেস বজায় রাখতে পারে | সম্মত লক্ষ্যের চেয়ে দীর্ঘ, উদাহরণস্বরূপ এক কর্মঘণ্টা |
| গেস্ট ট্র্যাফিক অভ্যন্তরীণ রেঞ্জে পৌঁছানো | গেস্ট সেগমেন্টেশন বহাল আছে কি না | শূন্যের ওপরে যেকোনো গণনা |
| টিকিট ছাড়া করা কনফিগারেশন পরিবর্তন | কে কী এবং কখন পরিবর্তন করেছে | মালিক বা রেকর্ড ছাড়া যেকোনো পরিবর্তন |
| জোন প্রতি ক্লায়েন্ট গণনা | ধারণক্ষমতা এবং অস্বাভাবিক ব্যবহার | নীরব সময়গুলোতে ক্রমাগত স্পাইক |
প্রতিটি ব্যর্থ লগইনে নয়, পরিবর্তন এবং অর্থপূর্ণ ট্রেন্ডে অ্যালার্ট সেট করুন। যদি কর্মীরা প্রচুর কম-গুরুত্বপূর্ণ অ্যালার্ট পান, তারা সেগুলো উপেক্ষা করতে শিখবে। অথেন্টিকেশন ব্যর্থতার হার এবং অ্যাক্সেস বাতিলের সময় নিয়মিত পর্যালোচনা করুন এবং পরিবর্তন, সার্টিফিকেট নবায়ন বা ব্যস্ত সময়ের সাথে সম্পর্কিত স্পাইকগুলো তদন্ত করুন।
একটি নির্দিষ্ট ফার্মওয়্যার সময়সূচীতে অ্যাক্সেস পয়েন্ট, সুইচ, কন্ট্রোলার এবং VPN অ্যাপ্লায়েন্সগুলো বজায় রাখুন। প্রতিটি সাইটে চলমান সংস্করণটি রেকর্ড করুন যাতে টিম চিহ্নিত করতে পারে কোন স্থানগুলোতে কাজ প্রয়োজন এবং কোনো পরিবর্তন নতুন সমস্যা তৈরি করেছে কিনা। অ্যানালিটিক্স গতি এবং ভেন্যু কাভারেজ দেখাতে সাহায্য করতে পারে; Connect-এ নেটওয়ার্ক অ্যানালিটিক্স অন্তর্ভুক্ত রয়েছে যা উভয়ই ট্র্যাক করে। যদি কোনো প্ল্যাটফর্ম ব্যবহার বা ব্যবহারকারীর ডেমোগ্রাফিক্স রিপোর্ট করে, প্রথমে এর উদ্দেশ্য এবং আইনি ভিত্তি নির্ধারণ করুন, তারপর ভেন্যুর যা প্রয়োজন তাতে সংগ্রহ সীমিত করুন। Purple-এর পোর্টাল ব্যবহারকারীর ডেমোগ্রাফিক্স সহ সাপ্তাহিক WiFi ব্যবহারের KPI পাঠায়, তাই সেই রিপোর্টিং ব্যবহার করার আগে আপনার সংস্থার কী পর্যালোচনা করা দরকার তা ঠিক করুন।
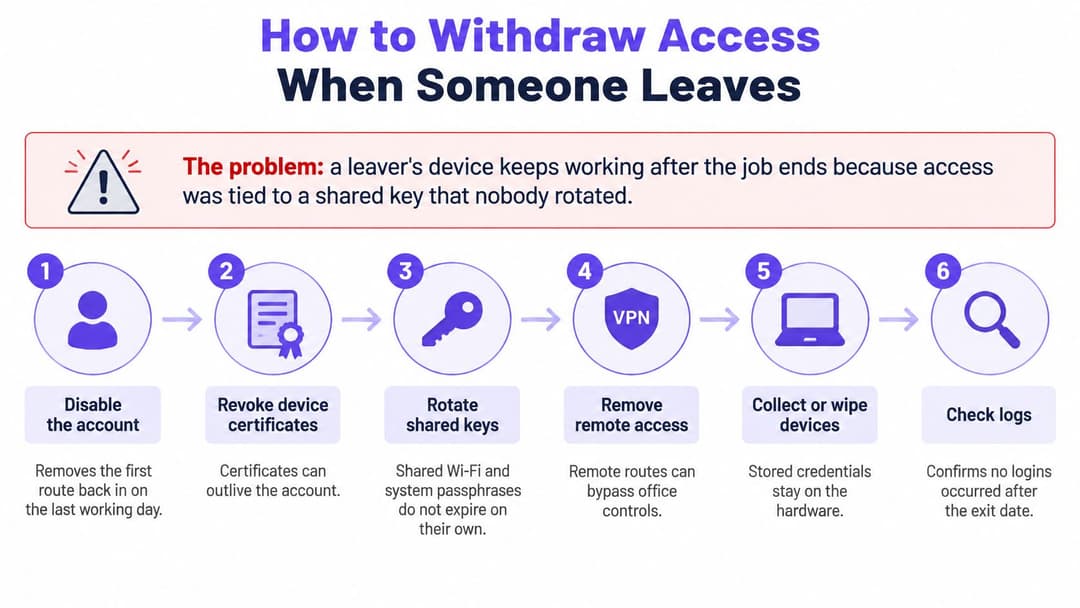
কেউ চলে গেলে কীভাবে অ্যাক্সেস প্রত্যাহার করবেন
একটি শেয়ার করা কি (key) একজন প্রাক্তন কর্মচারীর কাজ শেষ হওয়ার পরেও তাদের ডিভাইসকে কানেক্ট রাখতে পারে। পুনরাবৃত্তিযোগ্য অ্যাক্সেস বাতিলকরণ প্রক্রিয়াসহ একটি স্পষ্ট পরিচয় এবং ডিভাইস লাইফসাইকেলের সাথে নেটওয়ার্ক অ্যাক্সেস যুক্ত করে এটি প্রতিরোধ করুন। NCSC-এর ২০২৫ সালের নেটওয়ার্ক-সিকিউরিটি নির্দেশিকা সর্বনিম্ন প্রিভিলেজ (least privilege), পরিচয় এবং নেটওয়ার্ক আর্কিটেকচার বোঝা এবং ডিভাইসের স্বাস্থ্য ও আচরণের ওপর ক্রমাগত মনোযোগ দেওয়ার জোর দেয়। এতে আরও বলা হয়েছে যে VPN সফটওয়্যার এবং অ্যাপ্লায়েন্সের পুরো লাইফসাইকেল জুড়ে রক্ষণাবেক্ষণের প্রয়োজন রয়েছে।
প্রতিবার একই অ্যাক্সেস বাতিলকরণ অনুক্রম ব্যবহার করুন
- ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করুন বা নেটওয়ার্ক অ্যাক্সেস প্রদানকারী স্টাফ গ্রুপ থেকে সরিয়ে দিন। এটি টিমকে অ্যাক্সেস সমাপ্ত করার একটি কেন্দ্রীয় নিয়ন্ত্রণ পয়েন্ট দেয়।
- ডিভাইস সার্টিফিকেট প্রত্যাহার করুন বা নবায়ন বন্ধ করুন। ব্যক্তিকে দেওয়া প্রতিটি ম্যানেজড ডিভাইস পরীক্ষা করুন, কারণ কোনো অ্যাকাউন্ট পরিবর্তনের পরেও ডিভাইস শংসাপত্রটি ব্যবহারযোগ্য থাকতে পারে।
- ব্যক্তির আইডেন্টিটি কি (key) বাতিল করুন। তারা যদি স্বতন্ত্র xPSK ব্যবহার করে থাকেন, তবে অন্যান্য ব্যবহারকারীদের জন্য শংসাপত্র পরিবর্তন না করে সেই কি (key) টি সরিয়ে দিন।
- ডিভাইসটি পুনরায় অথেন্টিকেট করতে পারে না তা পরীক্ষা করুন। একটি টেস্ট অ্যাকাউন্ট বা সরিয়ে নেওয়া ডিভাইসটি ব্যবহার করুন এবং একটি নতুন সংযোগের চেষ্টা ব্যর্থ হয়েছে কিনা তা নিশ্চিত করুন।
- বাতিলকরণের পরের সেশনগুলোর জন্য অথেন্টিকেশন লগ পর্যালোচনা করুন। অ্যাক্সেস পরিবর্তনের পর সফল লগইন হলে তদন্ত প্রয়োজন।
- ম্যানেজড হার্ডওয়্যার রিকভার করুন বা ওয়াইপ করুন, তারপর অতিক্রান্ত সময় রেকর্ড করুন। ডিরেক্টরি পরিবর্তন থেকে শুরু করে ডিভাইসটি নেটওয়ার্কে যোগ দিতে অক্ষম হওয়া নিশ্চিত করা পর্যন্ত সময় পরিমাপ করুন।
ঠিকাদারদের (contractors) একটি শেষ তারিখ দিন যাতে তাদের অ্যাক্সেস স্বয়ংক্রিয়ভাবে মেয়াদকীর্ণ হয়ে যায়। যখন কোনো ভাড়াটিয়া চলে যান, একই প্রক্রিয়া ব্যবহার করে তাদের নিজস্ব কি (key) বাতিল করুন। যদি কোনো ডিভাইস হারিয়ে যায়, সিডিউল করা পর্যালোচনার জন্য অপেক্ষা না করে অবিলম্বে এর সার্টিফিকেট বা আইডেন্টিটি কি বাতিল করুন।
বাতিলকরণের সময় আইডেন্টিটি পাথ উপলব্ধ থাকতে হবে। একটি সিঙ্গেল অন-প্রিমিসেস অথেন্টিকেশন সার্ভারের ত্রুটি অ্যাক্সেস অপসারণে দেরি করাতে পারে, অন্যদিকে পুরানো VPN বা অ্যাপ্লায়েন্স সফটওয়্যার অতিরিক্ত ঝুঁকি তৈরি করতে পারে। Purple-এর স্টাফ WiFi লাইফসাইকেল দৃষ্টিভঙ্গি ৯৯.৯% আপটাইম SLA সহ ক্লাউড RADIUS ব্যবহার করে। যেকোনো সিস্টেম চালু থাক না কেন, অ্যাক্সেস সরানোর জন্য একজন মালিক নিযুক্ত করুন এবং জরুরি প্রস্থানের আগে এই অনুক্রম পরীক্ষা করুন।
ডিরেক্টরি পরিবর্তন থেকে নেটওয়ার্ক অপসারণ পর্যন্ত সময় ট্র্যাক করুন এবং সম্মত সীমার বিপরীতে এটি মাসিক ভিত্তিতে পর্যালোচনা করুন। যদি অ্যাক্সেস লক্ষ্যের চেয়ে বেশি সময় ধরে থাকে, তবে বিলম্বের কারণ শনাক্ত করুন: ডিরেক্টরি সিঙ্ক্রোনাইজেশন, সার্টিফিকেট হ্যান্ডলিং, একটি ম্যানুয়াল কাজ, নাকি ইনভেন্টরি থেকে বাদ পড়া কোনো ডিভাইস। একটি স্পষ্ট রেকর্ড পুনরাবৃত্তিমূলক ত্রুটিগুলো সমাধান করা সহজ করে তোলে।
গো-লাইভের (Go-Live) আগে ডেপ্লয়মেন্ট চেকলিস্ট
নীতি স্ক্রিন নয়, সরঞ্জাম ইনভেন্টরি দিয়ে শুরু করুন। প্রতিটি অ্যাক্সেস পয়েন্ট, সুইচ এবং কন্ট্রোলার, এর ফার্মওয়্যার সংস্করণ এবং এর মালিক রেকর্ড করুন। xPSK এবং Multi-Tenant WiFi Meraki, Aruba, Ruckus এবং UniFi অ্যাক্সেস পয়েন্ট সমর্থন করে, তাই পরিচয় সংক্রান্ত কাজ পরিকল্পনা করার আগে সমর্থিত তালিকার বিপরীতে প্রতিটি সাইটের হার্ডওয়্যার পরীক্ষা করুন।
ক্রমানুসারে এই পরীক্ষাগুলো চালান। পাসের শর্ত এমন কিছু হওয়া উচিত যা আপনি পরীক্ষা এবং রেকর্ড করতে পারেন, কোনো মৌখিক আশ্বাস নয়।
- ডিভাইস ইনভেন্টরি করুন। প্রতিটি অ্যাক্সেস পয়েন্ট, সুইচ এবং কন্ট্রোলারের রেকর্ড করা ফার্মওয়্যার সংস্করণ এবং নির্দিষ্ট মালিক থাকলে পাস বলে গণ্য হবে।
- অ্যাডমিন অ্যাক্সেস সুরক্ষিত করুন। ডিফল্ট অ্যাডমিন পাসওয়ার্ড পরিবর্তন করা হলে এবং অব্যবহৃত ব্যবস্থাপনা ইন্টারফেস নিষ্ক্রিয় থাকলে পাস বলে গণ্য হবে।
- ম্যানেজমেন্ট ট্র্যাফিক পৃথক করুন। ম্যানেজমেন্ট সিস্টেমগুলো গেস্ট এবং স্টাফ VLAN থেকে একটি পৃথক নেটওয়ার্কে থাকলে পাস বলে গণ্য হবে।
- গেস্ট আইসোলেশন পরীক্ষা করুন। কন্ট্রোলার ঠিকানা সহ অভ্যন্তরীণ ঠিকানাগুলো থেকে একটি গেস্ট ডিভাইস কোনো প্রতিক্রিয়া না পেলে পাস বলে গণ্য হবে।
- স্টাফ অনুমতি যাচাই করুন। একটি স্টাফ ডিভাইস অন্যান্য অভ্যন্তরীণ পরিষেবাতে নয়, বরং তার ভূমিকার জন্য অনুমোদিত অ্যাপ্লিকেশনগুলোতে পৌঁছাতে পারলে পাস বলে গণ্য হবে।
- সার্টিফিকেট পরীক্ষা করুন। মেয়াদের শেষ তারিখ রেকর্ড করা হলে এবং নবায়ন অ্যালার্ট সক্রিয় থাকলে পাস বলে গণ্য হবে।
- RADIUS স্থিতিস্থাপকতা পরীক্ষা করুন। একটি ব্যাকআপ অথেন্টিকেশন পাথ উপলব্ধ থাকলে এবং ডকুমেন্ট করা ফলব্যাক কাজ করলে পাস বলে গণ্য হবে।
- লগিং যাচাই করুন। অথেন্টিকেশন ঘটনাগুলো একটি লগ স্টোরে পৌঁছালে এবং পর্যালোচনার জন্য উদ্ধার করা সম্ভব হলে পাস বলে গণ্য হবে।
- একটি অ্যাক্সেস বাতিলকরণ ড্রিল চালান। কোনো ডিরেক্টরি পরিবর্তন অ্যাক্সেস সরিয়ে দিলে এবং অতিক্রান্ত সময় রেকর্ড করা হলে পাস বলে গণ্য হবে।
- একটি ব্যাকআপ এবং রোলব্যাক পরিকল্পনা সংরক্ষণ করুন। বর্তমান কনফিগারেশন ব্যাকআপ নেওয়া থাকলে এবং লিখিত রোলব্যাক পদক্ষেপগুলো পরিবর্তন মালিকের কাছে উপলব্ধ থাকলে পাস বলে গণ্য হবে।
লাইভ পরিষেবার সাথে সম্পর্কিত পরীক্ষাগুলোর জন্য, একটি নিয়ন্ত্রিত উইন্ডোর সময় পরীক্ষা করুন এবং পূর্ববর্তী কনফিগারেশন পুনরুদ্ধার করার জন্য পরিবর্তন মালিককে প্রস্তুত রাখুন। পৃথক VLAN দেখানো ডায়াগ্রামের চেয়ে কোনো কন্ট্রোলার ঠিকানা থেকে প্রতিক্রিয়া না পাওয়া গেস্ট ডিভাইস একটি শক্তিশালী পরীক্ষার ফলাফল।
লঞ্চের পর কোনো প্রজেক্ট ফোল্ডারে পড়ে থাকা চেকলিস্ট নেটওয়ার্ককে নিরাপদ রাখবে না। একটি নির্ধারিত সময়সূচীতে এবং কোনো সাইট, ডিভাইস ক্লাস বা অ্যাক্সেস নীতি পরিবর্তিত হলে এটি পুনরায় পরিচালনা করুন।
কোন অনুশীলনটি আগে সমাধান করবেন তা ঠিক করুন
যে গ্যাপটি সবচেয়ে বেশি ঝুঁকি তৈরি করে তা দিয়ে কাজ শুরু করুন, প্রজেক্ট আপডেটে বর্ণনা করা সবচেয়ে সহজটি দিয়ে নয়। যদি একটি শেয়ার্ড স্টাফ পাসওয়ার্ড ভেন্যুর প্রতিটি এলাকায় অ্যাক্সেস দেয়, তবে প্রথমে সেটি পরিবর্তন করুন: একটি ফাঁস হওয়া কি (key) অননুমোদিত ব্যক্তিকে ব্যাপক অ্যাক্সেস দিতে পারে। এরপরে, চাকরি ছেড়ে যাওয়াদের (leaver) প্রক্রিয়া সংশোধন করুন, যাতে চাকরি শেষে অ্যাক্সেস থেকে না যায়। তারপর অভ্যন্তরীণ সিস্টেম থেকে গেস্ট ট্র্যাফিক আলাদা করুন।
কাজটিকে একটি ৯০ দিনের পরিকল্পনায় সাজান
- ১ থেকে ২ সপ্তাহ: সাইট এবং ডিভাইস ইনভেন্টরি তৈরি করুন, মালিকদের নাম নির্দিষ্ট করুন এবং জোন ও প্রয়োজনীয় যোগাযোগ পথগুলো ম্যাপ করুন।
- ৩ থেকে ৬ সপ্তাহ: গেস্ট এবং স্টাফ ট্র্যাফিক আলাদা করুন, তারপর স্টাফদের সার্টিফিকেট-ভিত্তিক বা ডিরেক্টরি সাইন-ইনে স্থানান্তর করুন।
- ৭ থেকে ১০ সপ্তাহ: নির্দিষ্ট মালিক এবং পরীক্ষিত রোলব্যাক পদক্ষেপ সহ মনিটরিং এবং পরিবর্তন নিয়ন্ত্রণ চালু করুন।
- ১১ থেকে ১২ সপ্তাহ: একটি সম্পূর্ণ অ্যাক্সেস বাতিলকরণ ড্রিল চালান, নেটওয়ার্ক অপসারণের সময় পরিমাপ করুন এবং যেকোনো বিলম্ব দূর করুন।
আইডেন্টিটি স্ট্যাক অভ্যন্তরীণভাবে পরিচালনা করবেন নাকি একটি ম্যানেজড প্ল্যাটফর্ম ব্যবহার করবেন তা শুরুতেই ঠিক করুন। আপনার নিজস্ব RADIUS সার্ভার এবং সার্টিফিকেট অথরিটি আপনাকে নিয়ন্ত্রণ দেয়, তবে আপনার টিমকে সেগুলোর রক্ষণাবেক্ষণ করতে হবে, নবায়নে সহায়তা করতে হবে এবং ত্রুটির পরিকল্পনা করতে হবে। একটি ম্যানেজড প্ল্যাটফর্ম আপনার টিমের পরিচালনার কাজ কমাতে পারে, তবে চুক্তির আগে এর আপটাইম প্রতিশ্রুতি এবং ডেটা হ্যান্ডলিং পর্যালোচনা করুন।
Purple-এর Staff WiFi এবং xPSK সমাধানগুলোর মূল্য প্রপার্টি পোর্টফোলিও আকার, অ্যাক্সেস পয়েন্ট সংখ্যা এবং পরিচয় প্রদানকারীর প্রয়োজনীয়তার ওপর ভিত্তি করে কাস্টম প্রাইসিং বা নির্ধারিত হয়। গেস্ট WiFi-এর জন্য, Purple তার Capture এবং Engage প্ল্যানের ৩০ দিনের বিনামূল্যে ট্রায়াল অফার করে; ট্রায়ালের পরে, গ্রাহকরা নির্বাচিত প্যাকেজটি চালিয়ে যেতে পারেন বা বিনামূল্যে Connect প্ল্যানে যেতে পারেন। প্রোভাইডার নির্বাচন প্রথম অপারেশনাল কাজটিকে পরিবর্তন করে না: প্রতিটি সাইটের হার্ডওয়্যার ইনভেন্টরির বিপরীতে ডেপ্লয়মেন্ট পরীক্ষাগুলো সম্পূর্ণ করুন, তারপর আপনি যা পান তা থেকে আইডেন্টিটির কাজের আকার নির্ধারণ করুন।
Purple গেস্ট WiFi, স্টাফ অথেন্টিকেশন এবং মাল্টি-টেন্যান্ট নেটওয়ার্কিং সরবরাহ করে যা সমর্থিত বিদ্যমান হার্ডওয়্যারে পরিচয়-ভিত্তিক অ্যাক্সেসের মাধ্যমে শেয়ার করা পাসওয়ার্ড প্রতিস্থাপন করার জন্য ডিজাইন করা হয়েছে। আপনার সাইটগুলোর জন্য বিকল্পগুলো এক্সপ্লোর করতে এবং এমন একটি নেটওয়ার্ক পরিকল্পনা শুরু করতে Purple ভিজিট করুন যেখানে বৈধ ব্যবহারকারীদের জন্য অ্যাক্সেস সুবিধাজনক, ভূমিকা অনুসারে সীমাবদ্ধ এবং বাতিল করা সহজ।