
Les bonnes pratiques réseau commencent par une réalité fondamentale : en 2025, 43 % des entreprises britanniques ont déclaré avoir subi une violation ou une attaque de cybersécurité au cours des 12 mois précédents, selon la Cyber Security Breaches Survey 2025 du gouvernement britannique. Pour un établissement ou une entreprise, la question n'est pas de savoir s'il faut sécuriser le réseau. Il s'agit de savoir si les accès, les modifications et les départs sont suffisamment bien gérés pour limiter les incidents.
Un réseau invités doit être pratique, mais non approuvé par conception. Le personnel, les visiteurs, les locataires et les équipements opérationnels nécessitent des accès différents, et ces autorisations doivent évoluer lorsque les personnes partent, que les appareils deviennent vulnérables ou que l'infrastructure est mise à jour.
Vue d'ensemble des meilleures pratiques réseau fondamentales
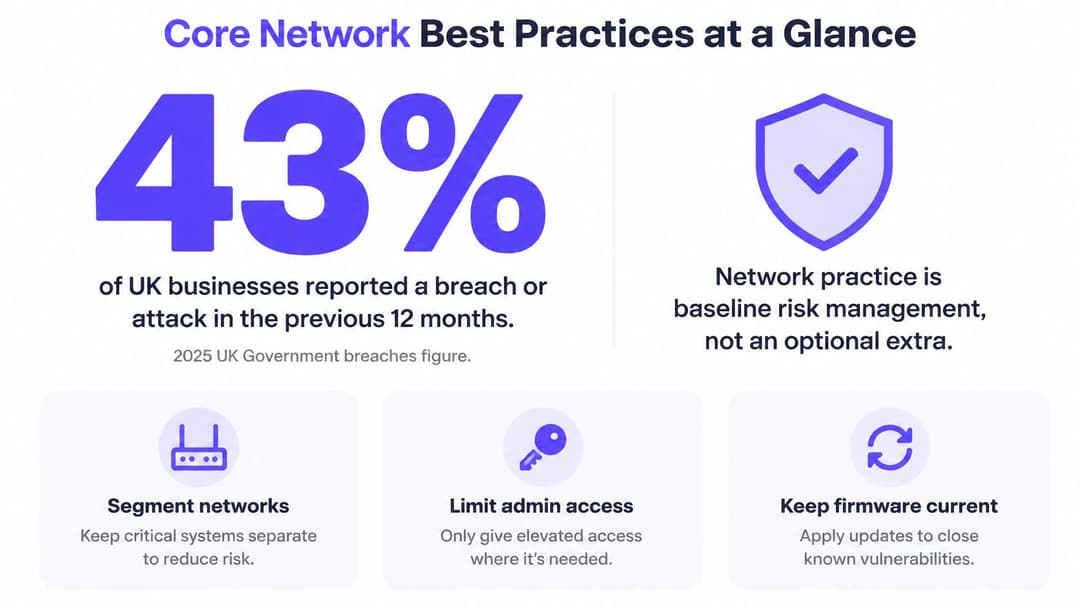
Le chiffre de 43 % concernant les violations ou attaques fait de la sécurité réseau un élément fondamental de la gestion des risques, et non une option secondaire. Commencez par six contrôles qui réduisent le risque d'accès non autorisé et facilitent le confinement des pannes.
| Pratique | Ce qu'elle prévient | Là où elle importe le plus | Premier contrôle |
|---|---|---|---|
| Segmenter par public et par usage | Mouvement latéral après la compromission d'un appareil | Établissements où les visiteurs et le personnel partagent un réseau | Le trafic visiteurs et le trafic personnel sont-ils sur des VLANs séparés ? |
| Authentifier chaque utilisateur et appareil | Vol de mots de passe partagés et appareils non gérés | Réseaux du personnel et sites à clé partagée | L'accès du personnel est-il accordé via un mot de passe partagé ? |
| Séparer la gestion du trafic utilisateur | Accès des attaquants aux contrôleurs et consoles d'administration | Tout parc multi-site | Un appareil visiteur peut-il atteindre l'adresse d'un contrôleur ? |
| Contrôler les modifications avec des tests et une restauration | Interruptions de service provoquées par des changements de configuration | Opérations multi-sites et 24/7 | Chaque modification a-t-elle un responsable et une étape de restauration ? |
| Surveiller l'authentification et les accès | Pannes silencieuses et révocations lentes | Santé, hôtellerie et secteur marchand | Les échecs de connexion et les révocations sont-ils examinés chaque semaine ? |
| Révoquer les accès automatiquement | Maintien des accès pour les anciens employés et prestataires expirés | Réseaux du personnel, des prestataires et des résidents | Combien de temps s'écoule entre une modification d'annuaire et le retrait du réseau ? |
Les bonnes pratiques réseau ne consistent pas à appliquer les paramètres par défaut d'un fournisseur une fois pour toutes. Il s'agit d'un ensemble de contrôles adaptés aux menaces réelles, vérifiés par rapport à la façon dont les personnes et les appareils utilisent le réseau dans la pratique, et maintenus au fur et à mesure que ces besoins évoluent.
Concevez pour trois publics différents
Les invités ont besoin d'une connectivité simple, mais ne doivent pas pouvoir accéder aux systèmes internes. Le personnel doit accéder à des applications spécifiques adaptées à ses fonctions, avec un moyen fiable de révoquer cet accès. Les équipements opérationnels, tels que les caisses, les capteurs et les systèmes de gestion du bâtiment, n'ont souvent besoin de communiquer qu'avec un petit nombre de services et peuvent ne pas prendre en charge les méthodes de connexion modernes.
Un réseau partagé unique met en péril les trois groupes à la fois. Un mot de passe partagé complique l'identification des utilisateurs ou des appareils connectés, tandis qu'un accès trop large peut permettre à un équipement compromis d'atteindre des systèmes sensibles. Même une connexion WiFi bien chiffrée ne résout pas ce problème d'accès.
Utilisez le tableau pour identifier les lacunes. Si la réponse honnête à l'une des questions de première vérification est non, considérez cette ligne comme prioritaire à corriger. Le reste de ce guide explique comment concevoir des zones, choisir l'authentification, maintenir le service lors des modifications et retirer l'accès lorsque les personnes ou les appareils n'en ont plus besoin.
Comment concevoir des zones réseau pour les établissements et entreprises
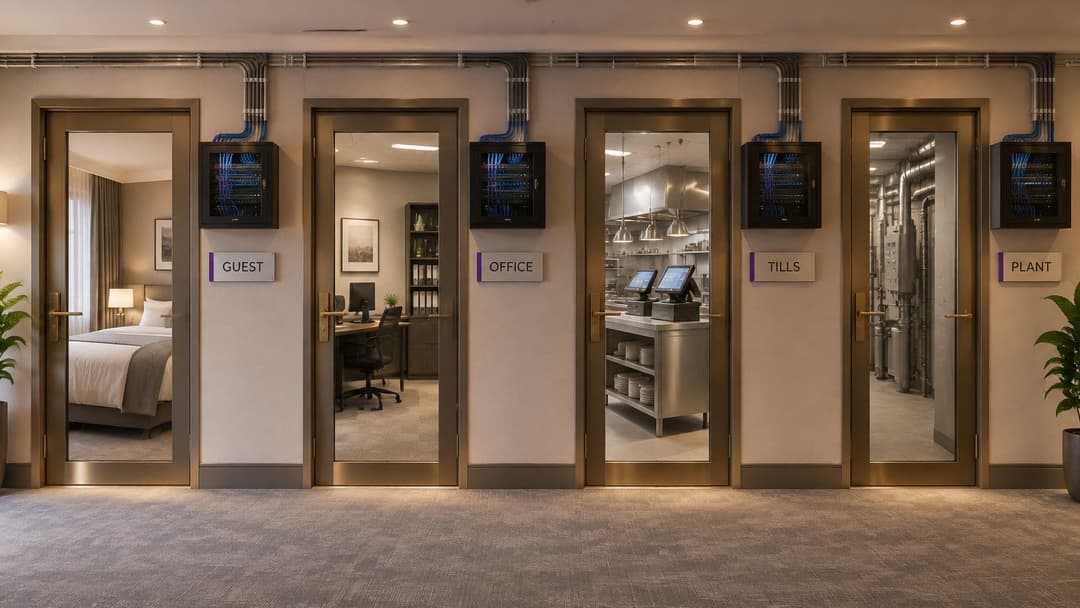
Le réseau d'un établissement est comme un bâtiment : chaque pièce a besoin de sa propre serrure. Les chambres d'hôtes, le back-office, les caisses de la cuisine et le local technique d'un hôtel ne doivent pas partager la même clé. Regroupez les appareils selon qui les utilise et ce qu'ils font, et pas seulement par étage ou par commutateur.
| Zone | Utilisateurs et appareils typiques | Accès autorisés | Contrôle clé |
|---|---|---|---|
| Guest | Téléphones et ordinateurs portables des visiteurs | Internet uniquement, aucune adresse interne | VLAN propre, isolation des clients et limites de session |
| Personnel | Employés sur des ordinateurs portables et terminaux gérés | Applications internes désignées selon leur rôle | Authentification par certificat ou annuaire et politique basée sur les rôles |
| Opérationnel et IoT | Caisses, capteurs, gestion du bâtiment et imprimantes | Uniquement le service fournisseur ou le contrôleur | VLAN séparé et règles de refus par défaut |
| Locataire ou résident | Téléphones, consoles et téléviseurs de chaque résident | Leur propre réseau privé uniquement | Clé unique par locataire et isolation entre locataires |
| Gestion | Points d'accès, commutateurs et contrôleurs | Administrateurs désignés depuis un appareil géré | Plan de gestion séparé et MFA sur les connexions d'administration |
Construire les zones à partir des dépendances réelles
Tout d'abord, dressez la liste de chaque catégorie d'appareil et de son responsable. N'oubliez pas les équipements moins visibles, tels que les imprimantes, la gestion technique du bâtiment, les terminaux de paiement et les points d'accès. Un inventaire sans responsable désigné devient vite obsolète lors du remplacement d'un appareil ou du changement de son usage.
Deuxièmement, cartographiez les zones qui doivent communiquer et les services dont elles ont besoin. Ne révaluez pas vos règles par « les caisses ont besoin d'un accès réseau » ; spécifiez le service de paiement ou le contrôleur qu'elles doivent joindre. Troisièmement, bloquez la communication entre les zones par défaut, puis autorisez uniquement les flux définis dans votre cartographie. Le terminal de paiement d'un bar peut avoir besoin de joindre son fournisseur de paiement, mais n'a aucune raison d'accéder au serveur de fichiers du personnel.
Cette approche exige une planification plus rigoureuse que le fait de placer tous les appareils sur un seul réseau. Elle génère également du travail lorsqu'un besoin opérationnel réel évolue, car une personne doit mettre à jour et tester la règle concernée. C'est un compromis avantageux : une politique claire et restreinte est plus facile à réviser qu'un ensemble d'exceptions larges que personne ne se souvient avoir ajoutées.
En 2025, 3% des entreprises britanniques ont déclaré avoir subi une violation ou une attaque par ransomware au cours des 12 mois précédents, selon le rapport technique du Cyber Security Breaches Survey 2025 du gouvernement britannique. La segmentation permet de limiter les conséquences en cas de compromission d'un appareil. Une caisse enregistreuse infectée ne doit pas avoir d'accès vers les systèmes du bureau.
Le trafic invité peut être isolé sur son propre VLAN. Configurez le de manière à ce qu'un ordinateur portable d'un visiteur puisse accéder à Internet sans voir les adresses internes, et vérifiez la séparation depuis un appareil invité au lieu de vous fier uniquement au schéma réseau. Un VLAN fournit une limite utile, mais il ne garantit pas que chaque requête à l'intérieur du réseau soit sécurisée. Les règles d'accès doivent toujours déterminer quels services et systèmes peuvent communiquer.
Choisir l'authentification pour les invités et le personnel
Choisissez l'authentification en fonction de l'identité et des capacités de l'appareil, pas selon l'SSID. Un réseau invité doit être traité comme non sécurisé, même lorsque les visiteurs se sont authentifiés. L'accès du personnel exige ses propres vérifications d'identité et une procédure de révocation dès qu'une personne ou un appareil n'est plus éligible.
| Méthode | Identité par utilisateur ou appareil | Révoquer un utilisateur sans impacter les autres | Cas d'usage idéal |
|---|---|---|---|
| Clé partagée (PSK) | Non | Non, chaque appareil a besoin de la nouvelle clé | Appareils hérités et petits sites privés |
| Captive portal avec e-mail ou connexion sociale | Par compte visiteur | Oui, via le portail | Invités occasionnels dans les lieux publics |
| Passpoint ou OpenRoaming | Par appareil et compte | Oui, via le fournisseur | Invités récurrents souhaitant une connexion automatique |
| Identity PSK (xPSK) | Une clé par appareil ou personne | Oui, en révoquant cette clé | IoT et appareils ne pouvant pas exécuter de certificats |
| 802.1X avec certificats | Un certificat par appareil | Oui, en révoquant ou en arrêtant le renouvellement du certificat | Ordinateurs portables et terminaux mobiles gérés du personnel |
| 802.1X avec authentification par annuaire | Par utilisateur, lié à l'annuaire | Oui, en désactivant le compte | Personnel se connectant avec des comptes d'entreprise |
Adapter la méthode au profil d'accès
Pour les visiteurs occasionnels, un Captive Portal peut associer un utilisateur à un compte que l'établissement peut révoquer. Le portail contrôle l'admission, mais pas ce qu'un appareil admis peut atteindre. Séparez le trafic invité et restreignez l'accès après la connexion. L'authentification ne remplace pas la politique réseau.
Pour les visiteurs fréquents, Passpoint ou OpenRoaming peuvent réduire les connexions répétées en autorisant la connexion automatique une fois le profil configuré. Séparez ce trafic du personnel et des services opérationnels. Le confort simplifie la manière dont les invités se connectent, mais ne doit pas modifier le niveau d'accès qui leur est accordé.
Les appareils du personnel ont besoin d'identifiants liés à une personne ou à un appareil géré. La norme 802.1X avec certificats fournit à chaque appareil géré un identifiant individuel. La connexion basée sur l'annuaire associe l'accès à un compte d'entreprise, ainsi la désactivation de ce compte peut supprimer l'accès de l'utilisateur. Choisissez l'option qui s'adapte aux processus existants de gestion des identités et des appareils de l'organisation, et attribuez la responsabilité des révocations avant le déploiement. Sans ce responsable, l'accès des personnes ayant quitté l'entreprise peut persister alors que leur compte ou leur appareil aurait dû être retiré.
L'iPSK, ou clé partagée d'identité, convient aux capteurs, aux anciennes caisses et aux autres équipements qui ne peuvent pas utiliser de certificats. Une clé distincte pour chaque appareil ou personne permet à un opérateur de révoquer une identité sans avoir à remplacer les identifiants sur l'ensemble du parc. Une clé prépartagée commune ne possède pas d'identité individuelle : supprimer un utilisateur peut nécessiter la distribution d'une nouvelle clé à chaque appareil, et les appareils oubliés risquent de conserver leur accès.
Les méthodes de connexion WiFi pour le personnel de Purple comprennent Passpoint, xPSK, le WiFi par certificat et le WiFi via MDM. Le WiFi pour le personnel fonctionne sur les points d'accès déjà possédés par l'entreprise, sans aucune PKI à construire. Pour le personnel nécessitant une authentification d'entreprise, WPA-Enterprise utilise le 802.1X plutôt qu'un mot de passe partagé. Le compromis opérationnel est simple : des identifiants individuels plus forts améliorent le contrôle, mais ils nécessitent un processus clair pour le provisionnement, le renouvellement et la révocation.
L'Information Commissioner's Office du Royaume Uni avertit qu'un WiFi non sécurisé peut exposer des fichiers et des informations privés. Son guide de sécurité WiFi recommande le chiffrement et la désactivation de la connexion automatique aux réseaux inconnus. Appliquez ces protections, puis traitez l'accès invité comme non fiable : authentifiez les utilisateurs ou les appareils le cas échéant, isolez le trafic et enregistrez les décisions d'accès dans des journaux.
Les principes d'architecture Zero Trust du NCSC se concentrent sur l'identification des utilisateurs, des appareils et des services, l'évaluation du contexte et l'autorisation de chaque requête par rapport aux politiques définies. En pratique, cela signifie que l'authentification n'est qu'une partie de la décision. Séparez les accès invités et personnel, rendez les identifiants révocables individuellement lorsque l'appareil le prend en charge, et définissez qui intervient lorsque l'identité ou le statut d'un appareil change.
Réseaux multi-locataires sans risque partagé
Un immeuble d'habitation partage des tuyaux et un compteur, mais chaque appartement verrouille sa propre porte. Une installation WiFi partagée peut fonctionner de la même manière. Des points d'accès partagés ne signifient pas nécessairement un accès partagé : la question essentielle est de savoir si chaque locataire dispose d'une identité distincte et d'un réseau privé, et si la conception empêche un locataire d'accéder aux équipements d'un autre.
Rendre l'accès de chaque résident individuel
Attribuez à chaque résident, locataire ou appareil une clé unique, puis isolez le trafic de chaque occupant de celui des autres. Avec xPSK, une clé peut être révoquée pour une seule identité sans modifier les identifiants de l'ensemble du bâtiment. C'est une solution bien mieux adaptée aux emménagements et déménagements qu'un mot de passe unique partagé qui doit être redistribué à chaque fois qu'un résident part.
Les appareils sans navigateur nécessitent une attention particulière. Une télévision ou une console de jeux peut ne pas être en mesure d'ouvrir un Captive Portal et de finaliser une connexion via le web. Une identité doit lui être attribuée avant la connexion, afin qu'il puisse rejoindre le réseau privé du résident sans pouvoir accéder aux réseaux utilisés par les voisins ou la gestion de l'immeuble.
Le guide Wi-Fi multi-locataire de Purple décrit un réseau privé pour chaque résident sur l'ensemble de ses appareils, y compris les consoles et les téléviseurs. Son WiFi multi-locataire maintient le réseau de chaque résident isolé des autres invités, et son approche xPSK fournit une clé pré-partagée unique avec isolation des locataires. Cela permet aux équipes immobilières d'utiliser une infrastructure partagée tout en offrant à chaque logement une limite d'accès distincte.
Traiter un déménagement comme un changement d'accès
Lorsqu'un appartement est libéré, révoquez les clés de ce locataire et supprimez l'accès associé. Ne modifiez pas un mot de passe unique pour tout l'immeuble en demandant à chaque résident de se reconnecter. L'avantage pratique concerne autant la sécurité que le service : un départ ne doit pas générer un problème de support pour tous les autres occupants.
Les architectures multi-locataires peuvent utiliser les points d'accès déjà installés dans le bâtiment, notamment Meraki, Aruba, Ruckus et UniFi. Cela permet d'éviter le remplacement du matériel fonctionnel uniquement pour introduire des identités individuelles, bien que la couche d'identité doive toujours être configurée et exploitée. Avant d'approuver une architecture, testez l'isolation entre les appareils des différents locataires, mesurez la rapidité avec laquelle un nouveau résident peut recevoir une clé, et désignez la personne ou l'équipe responsable de la révocation lorsqu'un appartement est libéré.
Test de validation : Donnez un appareil de test à un occupant, puis tentez d'atteindre les appareils d'un autre occupant et le réseau de gestion du bâtiment. Les deux tentatives doivent échouer.
Surveillance et contrôle des modifications pour éviter les interruptions
Les modifications de configuration peuvent avoir un impact sérieux sur les clients. Le rapport Connected Nations d'Ofcom a révélé que les activités de modification du réseau ont généré les cas les plus graves en termes d'heures clients perdues, tandis que les pannes matérielles représentaient moins d'un tiers du total des heures perdues. Le rapport Ofcom Connected Nations UK fait du contrôle des modifications une pratique essentielle de fiabilité, et non une paperasse réservée aux mises à niveau majeures.
Rendre chaque modification réversible
Utilisez la même routine courte pour les règles de pare-feu, les modifications d'SSID, les mises à jour de contrôleur et les éditions de politiques d'authentification :
- Testez d'abord le changement sur un réseau de laboratoire ou sur un seul site.
- Planifiez une plage de modification adaptée aux personnes qui dépendent du service.
- Désignez un responsable nommé capable d'approuver et de surveiller les travaux.
- Rédigez la procédure de retour en arrière avant de commencer, et confirmez que la configuration précédente est disponible.
Une modification qui fonctionne en laboratoire peut tout de même échouer sur un site à fort trafic si ses appareils ou ses dépendances diffèrent. Déployez par étapes, vérifiez l'authentification et l'accès après chaque étape, et arrêtez-vous si le comportement observé ne correspond pas au résultat attendu. Un plan de retour en arrière n'est d'aucune utilité si personne ne sait comment l'exécuter.
| Signal | Ce qu'il vous indique | Avertissement |
|---|---|---|
| Taux d'échec d'authentification | Mauvais identifiants, certificats expirés ou politique défaillante | Augmentation soudaine après une modification ou une date de renouvellement |
| Temps de réponse RADIUS | Si le serveur d'authentification suit le rythme lors des pics d'activité | Connexions lentes lors du check-in ou pendant les heures de pointe |
| Délai entre annuaire et révocation | Combien de temps un arrivant/partant conserve son accès réseau | Plus long que l'objectif convenu, par exemple une heure ouvrable |
| Trafic invité atteignant les plages internes | Si la segmentation des invités se maintient | Tout nombre supérieur à zéro |
| Modifications de configuration sans ticket | Qui a modifié quoi et quand | Toute modification sans propriétaire ni enregistrement |
| Nombre de clients par zone | Capacité et utilisation inhabituelle | Pics soutenus pendant les heures creuses |
Alertez sur les changements et les tendances significatives, pas sur chaque échec de connexion. Si le personnel reçoit un flux d'alertes à faible valeur ajoutée, il finira par les ignorer. Examinez régulièrement les taux d'échec d'authentification et les délais de révocation, puis analysez les pics liés à une modification, un renouvellement de certificat ou une période d'activité intense.
Maintenez les points d'accès, commutateurs, contrôleurs et équipements VPN sur un calendrier de mise à jour du firmware fixe. Enregistrez la version exécutée sur chaque site afin que l'équipe puisse identifier les emplacements nécessitant des interventions et déterminer si un changement a introduit un nouveau problème. Les outils d'analyse aident à évaluer la vitesse et la couverture du site ; Connect intègre des analyses réseau qui surveillent ces deux aspects. Si une plateforme fournit des données sur l'utilisation ou la démographie des utilisateurs, définissez d'abord la finalité et la base légale, puis limitez la collecte à ce dont le site a besoin. Le portail de Purple envoie également des KPI hebdomadaires d'utilisation du WiFi, y compris la démographie des utilisateurs, déterminez donc les besoins d'examen de votre organisation avant d'utiliser ces rapports.
Comment révoquer un accès lors d'un départ
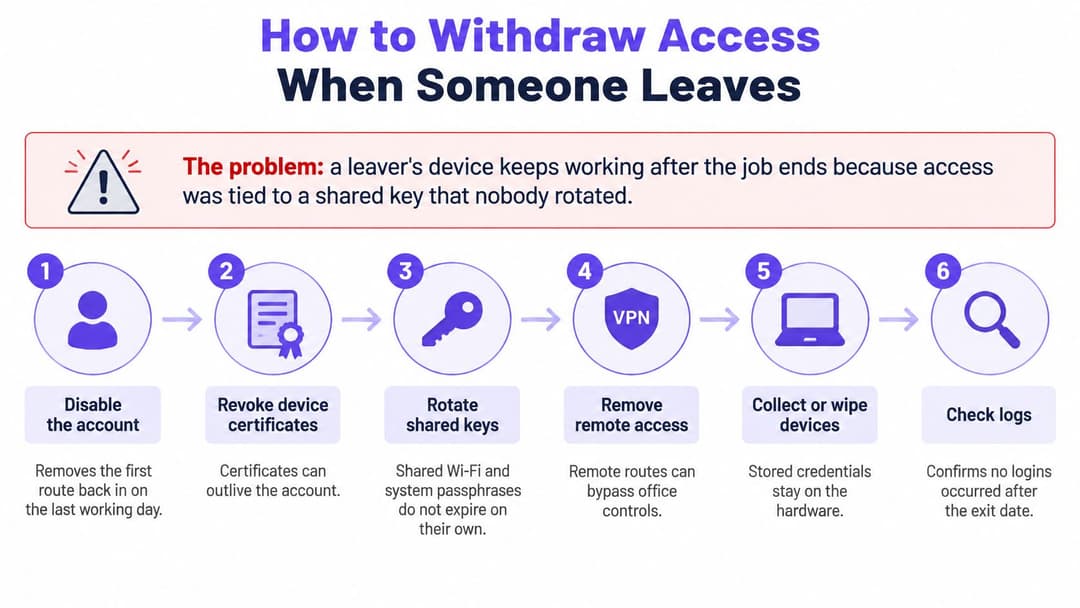
Une clé partagée peut maintenir connecté l'appareil d'un ancien employé après la fin de son contrat. Évitez cela en liant l'accès au réseau à une identité claire et au cycle de vie de l'appareil, grâce à un processus de révocation répétable. Les recommandations 2025 du NCSC en matière de sécurité réseau mettent l'accent sur le moindre privilège, la compréhension des identités et de l'architecture réseau, ainsi que sur une attention continue portée à la santé et au comportement des appareils. Elles indiquent également que les logiciels et équipements VPN nécessitent une maintenance tout au long de leur cycle de vie.
Utiliser la même séquence de révocation à chaque fois
- Désactivez le compte d'annuaire ou supprimez le groupe de personnel qui accorde l'accès au réseau. Cela donne à l'équipe un point de contrôle centralisé pour mettre fin aux accès.
- Révosquez ou arrêtez de renouveler les certificats d'appareil. Vérifiez chaque appareil géré attribué à la personne, car un identifiant d'appareil peut rester utilisable après la modification d'un compte.
- Révosquez la clé d'identité de la personne. Si elle utilisait une clé xPSK individuelle, supprimez cette clé plutôt que de modifier les identifiants des autres utilisateurs.
- Testez que l'appareil ne peut pas se réauthentifier. Utilisez un compte de test ou l'appareil retiré et confirmez qu'une nouvelle tentative de connexion échoue.
- Examinez les journaux d'authentification pour les sessions après révocation. Une connexion réussie après la modification de l'accès nécessite une investigation.
- Récupérez ou effacez le matériel géré, puis enregistrez le temps écoulé. Mesurez le temps écoulé entre la modification dans l'annuaire et la confirmation que l'appareil ne peut plus rejoindre le réseau.
Définissez une date de fin pour les prestataires externes afin que leur accès expire automatiquement. Lorsqu'un locataire part, révoquez sa clé selon le même processus. Si un appareil est perdu, révoquez immédiatement son certificat ou sa clé d'identité au lieu d'attendre un examen planifié.
Le chemin d'accès à l'identité doit rester disponible pendant la révocation. Une défaillance d'un seul serveur d'authentification sur site peut retarder la suppression d'un accès, tandis qu'un VPN ou un logiciel d'équipement obsolète peut générer des risques supplémentaires. L'approche de Purple concernant le cycle de vie du WiFi du personnel utilise un serveur RADIUS cloud avec un SLA de disponibilité de 99,9%. Quel que soit le système en place, attribuez un responsable à la suppression des accès et testez la procédure avant un départ urgent.
Suivez le délai entre la modification dans l'annuaire et la suppression du réseau et examinez-le mensuellement par rapport à la limite convenue. Si l'accès dure plus longtemps que l'objectif, identifiez le point de retard : synchronisation de l'annuaire, gestion des certificats, tâche manuelle ou appareil manquant dans l'inventaire. Un enregistrement clair permet de corriger plus facilement les lacunes récurrentes.
Liste de contrôle de déploiement avant la mise en service
Commencez par l'inventaire des équipements, pas par l'écran des politiques. Enregistrez chaque point d'accès, commutateur et contrôleur, sa version de firmware et son propriétaire. La fonctionnalité xPSK and Multi-Tenant WiFi prend en charge les points d'accès Meraki, Aruba, Ruckus et UniFi, vérifiez donc le matériel de chaque site par rapport à la liste prise en charge avant de planifier le travail sur les identités.
Exécutez ces vérifications dans l'ordre. Une condition de réussite doit être un élément que vous pouvez tester et enregistrer, et non une simple assurance verbale.
- Inventorier les appareils. Validé lorsque chaque point d'accès, commutateur et contrôleur dispose d'une version de firmware enregistrée et d'un responsable désigné.
- Sécuriser l'accès administrateur. Validé lorsque les mots de passe d'administration par défaut ont été modifiés et que les interfaces de gestion inutilisées sont désactivées.
- Séparer le trafic de gestion. Validé lorsque les systèmes de gestion se trouvent sur un réseau séparé des VLANs visiteurs et personnel.
- Tester l'isolation des visiteurs. Validé lorsqu'un appareil visiteur ne reçoit aucune réponse des adresses internes, y compris l'adresse du contrôleur.
- Vérifier les autorisations du personnel. Validé lorsqu'un appareil du personnel peut atteindre les applications autorisées pour son rôle, mais pas d'autres services internes.
- Vérifier les certificats. Validé lorsque les dates d'expiration sont enregistrées et que les alertes de renouvellement sont actives.
- Tester la résilience RADIUS. Validé lorsqu'un chemin d'authentification de secours est disponible et que la procédure de repli documentée fonctionne.
- Vérifier la journalisation. Validé lorsque les événements d'authentification atteignent un stockage de journaux et peuvent être récupérés pour examen.
- Effectuer un test de révocations. Validé lorsqu'une modification d'annuaire supprime l'accès et que le temps écoulé est enregistré.
- Sauvegarder un plan de sauvegarde et de restauration. Validé lorsque la configuration actuelle est sauvegardée et que les étapes de restauration écrites sont disponibles pour le responsable du changement.
Pour les vérifications nécessitant un service actif, réalisez les tests durant une plage horaire maîtrisée et assurez-vous que le responsable de la modification soit prêt à restaurer la configuration précédente. Un appareil invité ne recevant aucune réponse d'une adresse de contrôleur constitue un résultat de test plus probant qu'un schéma montrant un VLAN distinct.
Une liste de contrôle qui reste dans un dossier de projet après le lancement ne garantira pas la sécurité du réseau. Exécutez-la régulièrement selon un calendrier établi, ainsi qu'à chaque modification de site, de classe d'appareil ou de politique d'accès.
Décider quelle pratique corriger en priorité
Commencez par la faille qui génère la plus grande exposition, et non par celle qui est la plus facile à décrire dans une mise à jour de projet. Si un mot de passe personnel partagé donne accès à toutes les zones d'un établissement, remplacez le en priorité : une seule clé divulguée peut donner un accès étendu à une personne non autorisée. Ensuite, corrigez le processus de départ des employés afin que l'accès ne survive pas au contrat de travail. Enfin, séparez le trafic invité des systèmes internes.
Organiser le travail sur un plan de 90 jours
- Semaines 1 à 2 : Constituer l'inventaire des sites et des appareils, désigner les responsables, et cartographier les zones ainsi que les voies de communication requises.
- Semaines 3 à 6 : Séparer le trafic invités et le trafic du personnel, puis faire passer le personnel à une connexion basée sur un certificat ou un annuaire.
- Semaines 7 à 10 : Mettre en œuvre la surveillance et le contrôle des modifications, y compris la désignation des responsables et la vérification des procédures de retour en arrière.
- Semaines 11 à 12 : Exécuter un exercice complet de révocation, mesurer le temps nécessaire au retrait du réseau, et corriger tout retard.
Choisissez tôt s'il convient d'exécuter la pile d'identités en interne ou d'utiliser une plateforme gérée. Votre propre serveur RADIUS et votre propre autorité de certification vous offrent un contrôle total, mais votre équipe doit en assurer la maintenance, gérer les renouvellements et anticiper les pannes. Une plateforme gérée peut réduire la charge de travail liée à la gestion des identités pour votre équipe, mais vérifiez ses engagements de disponibilité et le traitement des données avant de signer.
Les solutions WiFi pour le personnel et xPSK de Purple proposent des tarifs sur mesure basés sur la taille du parc immobilier, le nombre de points d'accès et les exigences du fournisseur d'identités. Pour le WiFi invités, Purple propose un essai gratuit de 30 jours de ses formules Capture et Engage ; après l'essai, les clients peuvent continuer avec la formule choisie ou passer à la formule gratuite Connect. Le choix du fournisseur ne change pas la première tâche opérationnelle : effectuer les vérifications de déploiement par rapport à l'inventaire matériel de chaque site, puis évaluer la charge de travail liée à l'identité à partir de vos constatations.
Purple propose des solutions de WiFi invité, d'authentification du personnel et de réseau multi-entités conçues pour remplacer les mots de passe partagés par un accès basé sur l'identité sur vos matériels compatibles existants. Rendez vous sur Purple pour explorer les options adaptées à vos sites et commencer à planifier un réseau où l'accès est simple pour les utilisateurs légitimes, limité par rôle et facile à révoquer.


