
Best Practices für Netzwerke beginnen mit einer einfachen Realität: Im Jahr 2025 meldeten 43 % der britischen Unternehmen, dass sie in den vorangegangenen 12 Monaten von einer Cybersicherheitsverletzung oder einem Angriff betroffen waren, so der Cyber Security Breaches Survey 2025 der britischen Regierung. Für einen Veranstaltungsort oder ein Unternehmen stellt sich nicht die Frage, ob das Netzwerk gesichert werden muss. Es geht darum, ob Zugriffe, Änderungen und Abgänge gut genug verwaltet werden, um Fehlverhalten einzudämmen.
Ein Gästenetzwerk sollte komfortabel, aber von Grund auf als nicht vertrauenswürdig konzipiert sein. Personal, Besucher, Mieter und betriebliche Geräte benötigen unterschiedliche Zugriffsarten. Diese Berechtigungen müssen angepasst werden, wenn Personen das Unternehmen verlassen, Geräte unsicher werden oder die Infrastruktur aktualisiert wird.
Grundlegende Best Practices für Netzwerke auf einen Blick
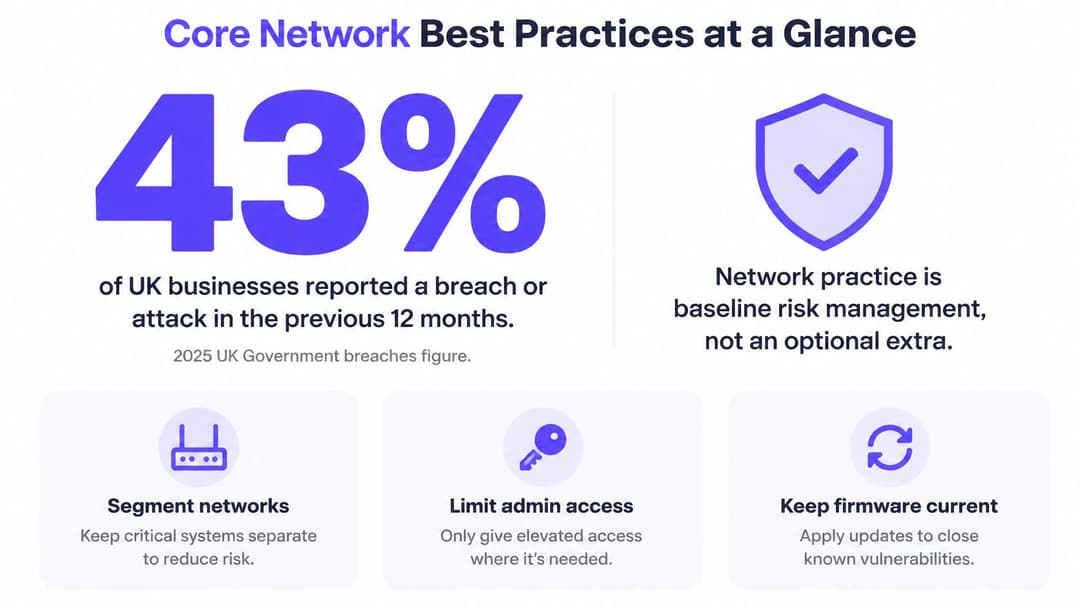
Die Quote von 43 % bei Sicherheitsverletzungen oder Angriffen macht Netzwerksicherheit zu einem grundlegenden Bestandteil des Risikomanagements - nicht zu einem optionalen Upgrade. Beginnen Sie mit sechs Kontrollmaßnahmen, die die Wahrscheinlichkeit eines unbefugten Zugriffs verringern und die Eindämmung von Störungen erleichtern.
| Praxis | Was es verhindert | Wo es am wichtigsten ist | Erste Prüfung |
|---|---|---|---|
| Nach Zielgruppe und Zweck segmentieren | Laterale Bewegung nach der Kompromittierung eines Geräts | Standorte, an denen Gäste und Mitarbeiter ein Netzwerk teilen | Münden Gäste- und Mitarbeiter-Traffic in getrennten VLANs? |
| Jeden Benutzer und jedes Gerät authentifizieren | Gestohlene gemeinsame Passwörter und unverwaltete Geräte | Mitarbeiternetzwerke und Standorte mit gemeinsam genutzten Schlüsseln | Erfolgt der Mitarbeiterzugriff über ein gemeinsam genutztes Passwort? |
| Verwaltungs- vom Benutzer-Traffic trennen | Angreifer, die Controller und Admin-Konsolen erreichen | Jeder Standort mit mehreren Filialen | Kann ein Gästegerät eine Controller-Adresse erreichen? |
| Änderungen durch Tests und Rollback steuern | Selbstverschuldete Ausfälle durch Konfigurationsänderungen | Standorte mit mehreren Filialen und Rund-um-die-Uhr-Betrieb | Hat jede Änderung einen Verantwortlichen und einen Rollback-Schritt? |
| Authentifizierung und Zugriff überwachen | Stille Fehler und langsame Widerrufe | Gesundheitswesen, Gastgewerbe und Einzelhandel | Werden fehlgeschlagene Anmeldungen und Widerrufe wöchentlich überprüft? |
| Zugriff automatisch entziehen | Ehemalige Mitarbeiter und abgelaufene Dienstleister behalten Zugriff | Mitarbeiter-, Dienstleister- und Mieternetzwerke | Wie lange dauert es von einer Verzeichnisänderung bis zur Entfernung aus dem Netzwerk? |
Bewährte Netzwerkpraxis besteht nicht darin, Standardeinstellungen eines Anbieters einmalig anzuwenden und zu vergessen. Es handelt sich um eine Reihe von Sicherheitskontrollen, die auf reale Bedrohungen abgestimmt sind, anhand der tatsächlichen Nutzung durch Personen und Geräte überprüft und bei sich ändernden Anforderungen kontinuierlich gepflegt werden.
Entwicklung für drei verschiedene Zielgruppen
Gäste benötigen eine unkomplizierte Konnektivität, sollten aber nicht auf interne Systeme zugreifen können. Mitarbeiter benötigen Zugriff auf bestimmte, für ihre Rolle relevante Anwendungen sowie eine zuverlässige Möglichkeit, diesen Zugriff wieder zu entziehen. Betriebsgeräte wie Kassen, Sensoren und Gebäudesteuerungen müssen oft nur mit einer geringen Anzahl von Diensten kommunizieren und unterstützen möglicherweise keine modernen Anmeldemethoden.
Ein einzelnes, gemeinsam genutztes Netzwerk lässt alle drei Gruppen gleichzeitig scheitern. Ein gemeinsames Passwort erschwert die Identifizierung, wer oder was sich verbunden hat, während ein breiter Zugriff dazu führen kann, dass ein kompromittiertes Gerät Systeme erreicht, mit denen es nichts zu tun hat. Selbst eine gut verschlüsselte WiFi-Verbindung löst dieses Zugriffsproblem nicht.
Nutzen Sie die Tabelle als Lückenprüfung. Wenn die ehrliche Antwort auf eine Frage der ersten Prüfung "Nein" lautet, behandeln Sie diese Zeile als Kandidaten für die erste Behebung. Der Rest dieses Leitfadens beschreibt, wie Sie Zonen entwerfen, Authentifizierungen auswählen, den Dienst bei Änderungen aufrechterhalten und den Zugriff entziehen, wenn Personen oder Geräte ihn nicht mehr benötigen.
So entwerfen Sie Netzwerkzonen für Venues und Unternehmen
Ein Objektnetzwerk ist wie ein Gebäude: Jeder Raum benötigt sein eigenes Schloss. Die Gästezimmer, das Backoffice, die Kassen im Gastronomiebereich und der Haustechnikraum eines Hotels sollten sich keinen gemeinsamen Schlüssel teilen. Gruppieren Sie Geräte danach, wer sie nutzt und was sie tun - nicht nur nach Etage oder Switch.
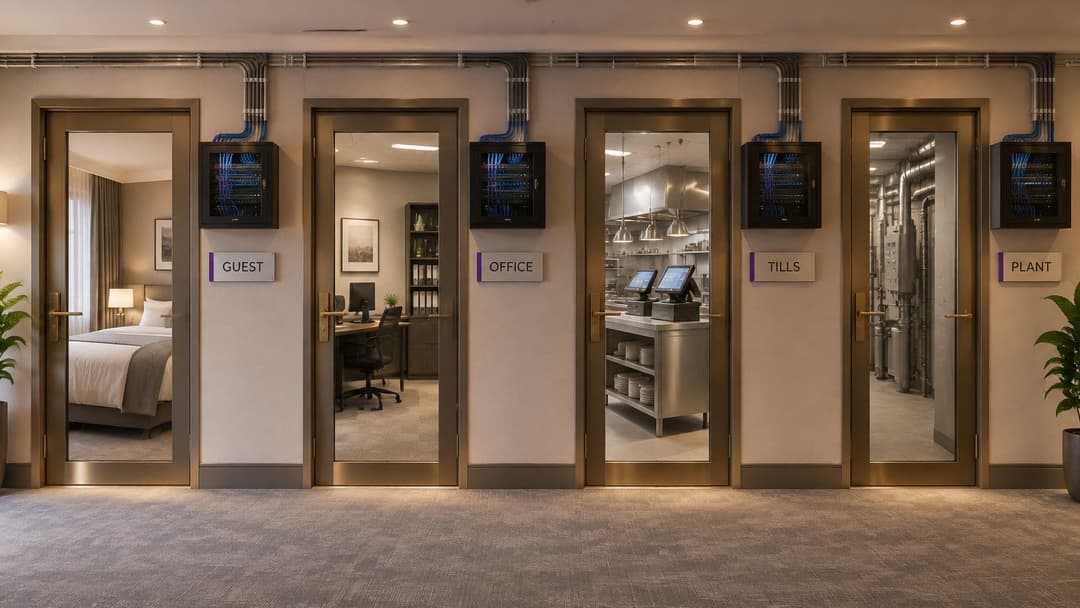
| Zone | Typische Benutzer und Geräte | Zulässiger Zugriff | Wichtigste Kontrollmaßnahme |
|---|---|---|---|
| Gast | Smartphones und Laptops von Besuchern | Nur Internet, keine internen Adressen | Eigenes VLAN, Client-Isolierung und Sitzungsbeschränkungen |
| Mitarbeiter | Mitarbeiter auf verwalteten Laptops und Handhelds | Bestimmte interne Apps für ihre Rolle | Zertifikats- oder Verzeichnis-Anmeldung und rollenbasierte Richtlinien |
| Betrieb und IoT | Kassen, Sensoren, Gebäudesteuerungen und Drucker | Nur der Anbieterdienst oder Controller | Separates VLAN und Deny-by-Default-Regeln |
| Mieter oder Bewohner | Smartphones, Konsolen und TVs einzelner Bewohner | Nur das eigene private Netzwerk | Eindeutiger Schlüssel pro Mieter und Isolierung zwischen Mietern |
| Verwaltung | Access Points, Switches und Controller | Namentlich genannte Admins von einem verwalteten Gerät | Separate Verwaltungsebene und MFA bei Admin-Anmeldungen |
Bauen Sie Zonen auf Basis tatsächlicher Abhängigkeiten auf
Erstellen Sie zuerst eine Liste aller Geräteklassen und deren Eigentümer. Schließen Sie weniger sichtbare Geräte wie Drucker, Gebäudesteuerungen, Zahlungsterminals und Access Points ein. Ein Inventar ohne benannten Eigentümer ist schwer genau zu halten, wenn das Gerät ersetzt wird oder sich sein Zweck ändert.
Zweitens: Legen Sie fest, welche Zonen miteinander kommunizieren müssen und welche Dienste sie benötigen. Schreiben Sie nicht "Kassen benötigen Netzwerkzugriff", sondern spezifizieren Sie den Zahlungsdienst oder Controller, den sie erreichen müssen. Drittens: Verweigern Sie die Kommunikation zwischen den Zonen standardmäßig und erlauben Sie nur die in Ihrer Übersicht definierten Datenflüsse. Das Kartenterminal einer Bar muss möglicherweise seinen Zahlungsanbieter erreichen, hat aber keinen Grund, auf die Dateifreigabe der Mitarbeiter zuzugreifen.
Dieser Ansatz erfordert mehr Planung, als jedes Gerät in ein einziges Netzwerk einzubinden. Er erzeugt auch Arbeit, wenn sich eine echte geschäftliche Anforderung ändert, da jemand die entsprechende Regel aktualisieren und testen muss. Das ist ein lohnender Kompromiss: Eine klare, eng gefasste Richtlinie ist leichter zu überprüfen als eine Sammlung breiter Ausnahmen, an deren Hinzufügung sich niemand mehr erinnert.
Im Jahr 2025 gaben 3 % der britischen Unternehmen an, in den vorangegangenen 12 Monaten von einer Ransomware-Schwachstelle oder einem Ransomware-Angriff betroffen gewesen zu sein, laut dem technischen Bericht des UK Government Cyber Security Breaches Survey 2025. Die Segmentierung hilft, die Folgen einzudämmen, wenn ein Gerät kompromittiert wird. Eine infizierte Kasse sollte keinen Zugriff auf die Bürosysteme haben.
Der Gast-Datenverkehr kann in einem eigenen VLAN platziert werden. Konfigurieren Sie es so, dass der Laptop eines Besuchers auf das Internet zugreifen kann, ohne interne Adressen zu sehen, und überprüfen Sie die Trennung von einem Gastgerät aus, anstatt sich auf das Netzwerkdiagramm zu verlassen. Ein VLAN bietet eine nützliche Abgrenzung, ist aber kein Beweis dafür, dass jede Anfrage innerhalb des Netzwerks sicher ist. Zugriffsregeln müssen weiterhin festlegen, welche Dienste und Systeme kommunizieren dürfen.
Auswahl der Authentifizierung für Gäste und Mitarbeiter
Wählen Sie die Authentifizierung nach Identität und Gerätefunktionen aus, nicht nach der SSID. Ein Gastnetzwerk sollte selbst dann als nicht vertrauenswürdig behandelt werden, wenn sich Besucher authentifiziert haben. Der Zugriff für Mitarbeiter benötigt eigene Identitätsprüfungen und einen Prozess zum Entfernen des Zugriffs, wenn eine Person oder ein Gerät die Voraussetzungen nicht mehr erfüllt.
| Methode | Identität pro Benutzer oder Gerät | Einzelne Benutzer widerrufen ohne andere zu beeinträchtigen | Eignung |
|---|---|---|---|
| Gemeinsam genutzter Pre-Shared Key | Nein | Nein, jedes Gerät benötigt den neuen Schlüssel | Ältere Geräte und kleine private Standorte |
| Captive Portal mit E-Mail- oder Social-Login | Pro Besucherkonto | Ja, über das Portal | Gelegentliche Gäste in Venues |
| Passpoint oder OpenRoaming | Pro Gerät und Konto | Ja, über den Anbieter | Wiederkehrende Gäste, die eine automatische Verbindung wünschen |
| Identity PSK (xPSK) | Ein Schlüssel pro Gerät oder Person | Ja, diesen Schlüssel widerrufen | IoT und Geräte, die keine Zertifikate ausführen können |
| 802.1X mit Zertifikaten | Ein Zertifikat pro Gerät | Ja, Zertifikat widerrufen oder nicht mehr erneuern | Verwaltete Laptops und Handhelds von Mitarbeitern |
| 802.1X mit Verzeichnis-Anmeldung | Pro Benutzer, verknüpft mit dem Verzeichnis | Ja, Konto deaktivieren | Mitarbeiter, die sich mit Unternehmenskonten anmelden |
Stimmen Sie die Methode auf das Zugriffsmuster ab
Für gelegentliche Gäste kann ein Captive Portal einen Besucher mit einem Konto verknüpfen, das der Veranstaltungsort widerrufen kann. Das Portal steuert den Zutritt, nicht jedoch, welche Ressourcen ein zugelassenes Gerät erreichen kann. Halten Sie den Gastdatenverkehr isoliert und beschränken Sie den Zugriff nach der Anmeldung. Die Authentifizierung ersetzt keine Netzwerkrichtlinie.
Für wiederkehrende Gäste können Passpoint oder OpenRoaming erneute Anmeldungen reduzieren, indem sie eine automatische Verbindung ermöglichen, sobald ein Profil bereitgestellt wurde. Halten Sie diesen Datenverkehr vom Personal und von den betrieblichen Diensten getrennt. Komfort ändert die Art und Weise, wie sich Gäste verbinden, nicht jedoch das Ausmaß des Zugriffs, den sie erhalten sollten.
Mitarbeitergeräte benötigen Zugangsdaten, die an eine Person oder ein verwaltetes Gerät gebunden sind. 802.1X mit Zertifikaten verleiht jedem verwalteten Gerät eine individuelle Berechtigung. Die verzeichnisbasierte Anmeldung verknüpft den Zugriff mit einem Unternehmenskonto, sodass die Deaktivierung dieses Kontos den Zugriff des Benutzers entziehen kann. Wählen Sie die Option, die zu den bestehenden Identitäts- und Geräteverwaltungsprozessen der Organisation passt, und weisen Sie vor der Bereitstellung die Verantwortung für den Widerruf zu. Ohne diese Verantwortlichkeit kann der Zugriff ausscheidender Mitarbeiter bestehen bleiben, obwohl ihr Konto oder Gerät bereits hätte entfernt werden müssen.
xPSK oder ein Identity Pre-Shared Key eignet sich für Sensoren, ältere Kassen und andere Geräte, die keine Zertifikate verwenden können. Ein separater Schlüssel für jedes Gerät oder jede Person ermöglicht es einem Betreiber, eine einzelne Identität zu widerrufen, ohne die Zugangsdaten im gesamten Bestand auszutauschen. Ein gemeinsam genutzter Pre-Shared Key bietet keine individuelle Identität: Das Entfernen eines Benutzers kann bedeuten, dass ein neuer Schlüssel an jedes Gerät verteilt werden muss, und übersehene Geräte behalten möglicherweise ihren Zugriff.
Zu den Verbindungsmethoden von Purple für Staff WiFi gehören Passpoint, xPSK, Certificate WiFi und WiFi über MDM. Staff WiFi läuft auf den Access Points, die ein Unternehmen bereits besitzt, ohne dass eine PKI aufgebaut werden muss. Für Mitarbeiter, die eine Enterprise-Authentifizierung benötigen, nutzt WPA-Enterprise 802.1X anstelle eines gemeinsam genutzten Passworts. Der operative Kompromiss ist einfach: Stärkere individuelle Zugangsdaten verbessern die Kontrolle, erfordern jedoch einen klaren Prozess für Bereitstellung, Verlängerung und Widerruf.
Das Information Commissioner's Office im Vereinigten Königreich warnt davor, dass ungesichertes WiFi private Dateien und Informationen offenlegen kann. Die WiFi-Sicherheitsrichtlinie empfiehlt eine Verschlüsselung und das Deaktivieren der automatischen Verbindung zu unbekannten Netzwerken. Wenden Sie diese Schutzmaßnahmen an und behandeln Sie den Gastzugang anschließend als nicht vertrauenswürdig: Authentifizieren Sie Benutzer oder Geräte an entsprechender Stelle, isolieren Sie den Datenverkehr und protokollieren Sie Zugriffsentscheidungen.
Die Zero-Trust-Architekturprinzipien des NCSC konzentrieren sich darauf, Benutzer, Geräte und Dienste zu identifizieren, den Kontext zu bewerten und jede Anfrage anhand von Richtlinien zu autorisieren. In der Praxis bedeutet dies, dass die Authentifizierung nur ein Teil der Entscheidung ist. Halten Sie den Gäste- und Personalzugang getrennt, machen Sie Anmeldedaten einzeln widerrufbar, wo das Gerät dies unterstützt, und legen Sie fest, wer handelt, wenn sich der Identitäts- oder Gerätestatus ändert.
Mandantenfähige Netzwerke ohne gemeinsames Risiko
Ein Wohngebäude teilt sich Rohre und einen Zähler, aber jede Wohnung schließt ihre eigene Tür ab. Eine gemeinsam genutzte WiFi-Installation kann genauso funktionieren. Gemeinsam genutzte Access Points bedeuten nicht zwangsläufig gemeinsamen Zugriff: Die wichtige Frage ist, ob jeder Mieter über eine separate Identität und ein privates Netzwerk verfügt und ob das Design verhindert, dass ein Mieter auf einen anderen zugreift.
Gestalten Sie den Zugriff für jeden Bewohner individuell
Geben Sie jedem Bewohner, Mieter oder Gerät einen eindeutigen Schlüssel und isolieren Sie dann den Datenverkehr jedes Mieters von allen anderen. Mit xPSK kann ein Schlüssel für eine Identität widerrufen werden, ohne die Zugangsdaten des gesamten Gebäudes zu ändern. Das passt besser zum Ein- und Auszugsgeschehen als ein einzelnes gemeinsam genutztes Passwort, das jedes Mal neu verteilt werden muss, wenn ein Bewohner auszieht.
Geräte ohne Browser erfordern besondere Aufmerksamkeit. Ein Fernseher oder eine Spielekonsole kann möglicherweise kein Captive Portal öffnen und keine webbasierte Anmeldung durchführen. Für diese Geräte muss vor der Verbindung eine Identität bereitgestellt werden, damit sie dem privaten Netzwerk des Bewohners beitreten können, ohne Zugriff auf die Netzwerke von Nachbarn oder der Gebäudeverwaltung zu erhalten.
Purples Multi-Tenant-WiFi-Leitfaden beschreibt ein privates Netzwerk für jeden Bewohner über alle seine Geräte hinweg, einschließlich Konsolen und Fernseher. Das Multi-Tenant WiFi hält das Netzwerk jedes Bewohners von anderen Gästen isoliert, und der xPSK-Ansatz bietet einen eindeutigen Pre-Shared Key mit Mandantenisolierung. So können Immobilienteams eine gemeinsame Infrastruktur nutzen und gleichzeitig jedem Haushalt eine separate Zugriffsgrenze bereitstellen.
Behandeln Sie einen Auszug wie eine Zugriffsänderung
Wenn eine Wohnung geräumt wird, widerrufen Sie die Schlüssel dieses Mieters und entfernen Sie den zugehörigen Zugriff. Rotieren Sie nicht ein gebäudeweites Passwort und bitten Sie nicht jeden Bewohner, sich neu zu verbinden. Der praktische Nutzen liegt sowohl in der Sicherheit als auch im Service: Ein Auszug sollte kein Support-Problem für alle anderen Mieter erzeugen.
Multi-Tenant-Konzepte können im Gebäude bereits installierte Access Points nutzen, einschließlich Meraki, Aruba, Ruckus und UniFi. Dadurch lässt sich der Austausch funktionierender Hardware vermeiden, nur um individuelle Identitäten einzuführen, obwohl die Identitätsebene weiterhin konfiguriert und betrieben werden muss. Testen Sie vor der Genehmigung eines Konzepts die Isolierung von den Geräten eines Mieters zu denen eines anderen, messen Sie, wie schnell ein neuer Bewohner einen Schlüssel erhalten kann, und benennen Sie die Person oder das Team, das für den Widerruf zuständig ist, wenn eine Wohnung geräumt wird.
Freigabetest: Geben Sie ein Testgerät an einen Mieter und versuchen Sie dann, die Geräte eines anderen Mieters sowie das Gebäudeverwaltungsnetzwerk zu erreichen. Beide Versuche müssen fehlschlagen.
Überwachung und Change-Control zur Vermeidung von Ausfällen
Konfigurationsänderungen können schwerwiegende Auswirkungen auf Kunden haben. Der Connected Nations Report von Ofcom ergab, dass Aktivitäten im Zusammenhang mit Netzwerkänderungen die schwerwiegendsten Fälle in Bezug auf verlorene Kundenstunden verursachten, während Hardwarefehler weniger als ein Drittel der gesamten Ausfallstunden ausmachten. Der Ofcom Connected Nations UK report macht die Änderungskontrolle zu einer zentralen Zuverlässigkeitspraxis und nicht zu einer Papierarbeit, die nur für große Upgrades reserviert ist.
Machen Sie jede Änderung rückgängig machbar
Nutzen Sie dieselbe kurze Routine für Firewall-Regeln, SSID-Änderungen, Controller-Updates und Anpassungen der Authentifizierungsrichtlinien:
- Testen Sie die Änderung zuerst in einem Testnetzwerk oder an einem einzelnen Standort.
- Planen Sie ein Wartungsfenster ein, das für die Personen passt, die auf den Dienst angewiesen sind.
- Tragen Sie einen benannten Verantwortlichen ein, der die Arbeiten genehmigen und überwachen kann.
- Schreiben Sie den Rollback-Schritt vor dem Start auf und bestätigen Sie, dass die vorherige Konfiguration verfügbar ist.
Eine Änderung, die in einer Testumgebung funktioniert, kann an einem stark frequentierten Standort dennoch fehlschlagen, wenn sich dessen Geräte oder Abhängigkeiten unterscheiden. Führen Sie den Rollout stufenweise durch, überprüfen Sie Authentifizierung und Zugriff nach jeder Stufe und stoppen Sie, wenn das beobachtete Verhalten nicht dem erwarteten Ergebnis entspricht. Ein Rollback-Plan nützt nichts, wenn niemand weiß, wie er auszuführen ist.
| Signal | Was es Ihnen sagt | Warnzeichen |
|---|---|---|
| Authentifizierungsfehlerrate | Falsche Anmeldedaten, abgelaufene Zertifikate oder eine fehlerhafte Richtlinie | Plötzlicher Anstieg nach einer Änderung oder einem Verlängerungsdatum |
| RADIUS-Antwortzeit | Ob der Authentifizierungsserver in Spitzenzeiten Schritt hält | Langsames Einloggen beim Check-in oder während der Stoßzeiten |
| Zeit vom Verzeichnis bis zum Widerruf | Wie lange ein Ausscheidender den Netzwerkzugriff behält | Länger als das vereinbarte Ziel, zum Beispiel eine Arbeitsstunde |
| Gastdatenverkehr, der interne Bereiche erreicht | Ob die Gastsegmentierung hält | Jeder Wert über Null |
| Nicht dokumentierte Konfigurationsänderungen | Wer was und wann geändert hat | Jede Änderung ohne Verantwortlichen oder Nachweis |
| Client-Anzahl pro Zone | Kapazität und ungewöhnliche Nutzung | Anhaltende Spitzen in ruhigen Stunden |
Senden Sie Warnmeldungen bei Änderungen und aussagekräftigen Trends, nicht bei jedem fehlgeschlagenen Login. Wenn das Personal eine Flut von Benachrichtigungen mit geringem Wert erhält, wird es lernen, diese zu ignorieren. Überprüfen Sie regelmäßig die Fehlerraten bei der Authentifizierung sowie die Widerrufszeiten und untersuchen Sie Spitzen, die mit einer Änderung, einer Zertifikatsverlängerung oder einer geschäftigen Betriebsphase zusammenhängen.
Halten Sie Access Points, Switches, Controller und VPN-Geräte auf einem festen Firmware-Zeitplan. Erfassen Sie die an jedem Standort ausgeführte Version, damit das Team feststellen kann, welche Standorte überarbeitet werden müssen und ob eine Änderung ein neues Problem verursacht hat. Analysen können helfen, Geschwindigkeit und Venue-Abdeckung darzustellen; Connect beinhaltet Netzwerkanalysen, die beides überwachen. Wenn eine Plattform die Nutzung oder Benutzerdemografie erfasst, legen Sie zuerst den Zweck und die Rechtsgrundlage fest und beschränken Sie die Erfassung dann auf das, was die Venue benötigt. Das Portal von Purple sendet außerdem wöchentliche WiFi-Nutzungs-KPIs, einschließlich Benutzerdemografie. Entscheiden Sie daher, was Ihre Organisation überprüfen muss, bevor Sie diese Berichterstattung nutzen.
So entziehen Sie den Zugriff beim Ausscheiden von Personen
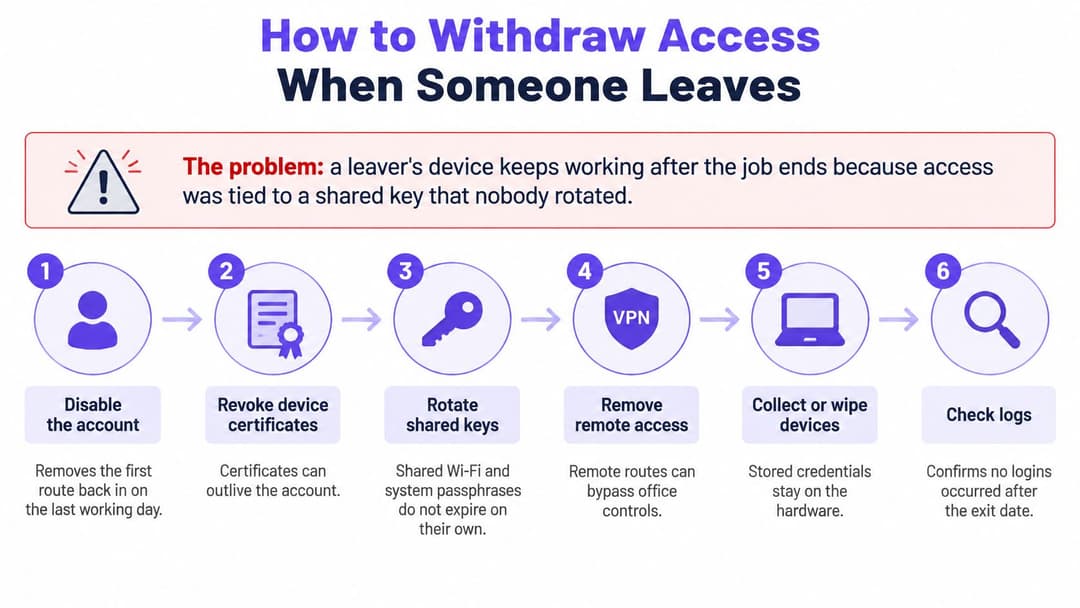
Ein gemeinsam genutzter Schlüssel kann dazu führen, dass das Gerät eines ehemaligen Mitarbeiters nach Ende seiner Tätigkeit verbunden bleibt. Verhindern Sie dies, indem Sie den Netzwerkzugriff an einen klaren Identitäts- und Geräte-Lebenszyklus mit einem wiederholbaren Widerrufsprozess binden. Die Netzwerksicherheitsrichtlinie des NCSC von 2025 betont das Prinzip der geringsten Rechte (Least Privilege), das Verständnis von Identitäten und Netzwerkarchitektur sowie die kontinuierliche Aufmerksamkeit für Gerätestatus und -verhalten. Sie besagt auch, dass VPN-Software und -Appliances während ihres gesamten Lebenszyklus gewartet werden müssen.
Verwenden Sie jedes Mal dieselbe Widerrufssequenz
- Deaktivieren Sie das Verzeichniskonto oder entfernen Sie die Mitarbeitergruppe, die den Netzwerkzugriff gewährt. Dies gibt dem Team einen zentralen Kontrollpunkt zur Beendigung des Zugriffs.
- Widerrufen oder stoppen Sie die Erneuerung von Gerätezertifikaten. Überprüfen Sie jedes verwaltete Gerät, das der Person zugewiesen ist, da Anmeldedaten für Geräte nach einer Kontoänderung möglicherweise weiterhin verwendbar bleiben.
- Widerrufen Sie den Identitätsschlüssel der Person. Wenn ein individueller xPSK verwendet wurde, entfernen Sie diesen Schlüssel, anstatt die Anmeldedaten für andere Benutzer zu ändern.
- Testen Sie, dass sich das Gerät nicht erneut authentifizieren kann. Verwenden Sie ein Testkonto oder das entfernte Gerät und bestätigen Sie, dass ein neuer Verbindungsversuch fehlschlägt.
- Überprüfen Sie die Authentifizierungsprotokolle auf Sitzungen nach dem Widerruf. Eine erfolgreiche Anmeldung nach der Zugriffsänderung erfordert eine Untersuchung.
- Stellen Sie verwaltete Hardware wieder her oder löschen Sie diese, und erfassen Sie anschließend die verstrichene Zeit. Messen Sie die Zeit ab der Verzeichnisänderung, bis bestätigt ist, dass sich das Gerät nicht mehr mit dem Netzwerk verbinden kann.
Legen Sie für externe Dienstleister ein Ablaufdatum fest, das deren Zugriff automatisch beendet. Wenn ein Mieter auszieht, widerrufen Sie dessen individuellen Schlüssel über denselben Prozess. Wird ein Gerät verloren, widerrufen Sie dessen Zertifikat oder Identitätsschlüssel umgehend, anstatt auf eine geplante Überprüfung zu warten.
Der Identitätspfad muss während des Widerrufs verfügbar bleiben. Ein Ausfall eines einzelnen On-Premises-Authentifizierungsservers kann die Entfernung des Zugriffs verzögern, während veraltete VPN- oder Appliance-Software zusätzliches Risiko erzeugen kann. Purples Personal-WiFi-Lebenszyklus-Ansatz nutzt Cloud-RADIUS mit einem 99,9 % Betriebszeit-SLA. Welches System auch immer im Einsatz ist, weisen Sie der Zugriffsentfernung einen Verantwortlichen zu und testen Sie den Ablauf vor einem dringenden Ausscheiden.
Verfolgen Sie die Zeit von der Verzeichnisänderung bis zur Netzwerktrennung und überprüfen Sie diese monatlich anhand des vereinbarten Grenzwerts. Wenn der Zugriff länger als das Ziel dauert, identifizieren Sie die Ursache der Verzögerung: Verzeichnissynchronisierung, Zertifikatsverarbeitung, eine manuelle Aufgabe oder ein im Inventar fehlendes Gerät. Eine klare Dokumentation erleichtert das Beheben wiederkehrender Lücken.
Checkliste für die Bereitstellung vor dem Go-Live
Beginnen Sie mit dem Geräteinventar, nicht mit der Richtlinienmaske. Erfassen Sie jeden Access Point, Switch und Controller, seine Firmware-Version und seinen Eigentümer. xPSK und Multi-Tenant WiFi unterstützen Access Points von Meraki, Aruba, Ruckus und UniFi. Überprüfen Sie daher die Hardware jedes Standorts anhand der Liste unterstützter Geräte, bevor Sie die Identitätsarbeit planen.
Führen Sie diese Prüfungen in der angegebenen Reihenfolge durch. Ein erfolgreiches Testergebnis sollte überprüfbar und dokumentierbar sein - keine mündliche Zusicherung.
- Geräte inventarisieren. Bestanden, wenn für jeden Access Point, Switch und Controller eine aufgezeichnete Firmware-Version und ein benannter Verantwortlicher existieren.
- Admin-Zugriff sichern. Bestanden, wenn Standard-Admin-Passwörter geändert wurden und ungenutzte Verwaltungsschnittstellen deaktiviert sind.
- Verwaltungs-Traffic trennen. Bestanden, wenn Verwaltungssysteme in einem vom Gäste- und Mitarbeiter-VLAN getrennten Netzwerk liegen.
- Gästeisolierung testen. Bestanden, wenn ein Gästegerät keine Antwort von internen Adressen erhält, einschließlich der Controller-Adresse.
- Mitarbeiterberechtigungen prüfen. Bestanden, wenn ein Mitarbeitergerät die für seine Rolle zugelassenen Anwendungen erreichen kann, jedoch keine anderen internen Dienste.
- Zertifikate prüfen. Bestanden, wenn Ablaufdaten erfasst sind und Benachrichtigungen zur Erneuerung aktiv sind.
- RADIUS-Resilienz testen. Bestanden, wenn ein Backup-Authentifizierungspfad verfügbar ist und der dokumentierte Fallback funktioniert.
- Protokollierung überprüfen. Bestanden, wenn Authentifizierungsereignisse einen Protokollspeicher erreichen und zur Überprüfung abgerufen werden können.
- Zugriffswiderruf durchspielen. Bestanden, wenn eine Verzeichnisänderung den Zugriff entfernt und die verstrichene Zeit erfasst wird.
- Backup und Rollback-Plan speichern. Bestanden, wenn die aktuelle Konfiguration gesichert ist und die schriftlichen Rollback-Schritte dem Verantwortlichen der Änderung vorliegen.
Bei Prüfungen, die einen Live-Dienst betreffen, testen Sie während eines kontrollierten Zeitfensters und halten Sie den Verantwortlichen für die Änderung bereit, um die vorherige Konfiguration wiederherzustellen. Ein Gastgerät, das keine Antwort von einer Controller-Adresse zurückgibt, ist ein aussagekräftigeres Testergebnis als ein Diagramm, das ein separates VLAN zeigt.
Eine Checkliste, die nach dem Start in einem Projektordner liegt, schützt das Netzwerk nicht dauerhaft. Gehen Sie sie regelmäßig erneut durch - ebenso bei Änderungen an Standorten, Geräteklassen oder Zugriffsrichtlinien.
Entscheiden Sie, welche Maßnahme zuerst umgesetzt wird
Beginnen Sie mit der Lücke, die das größte Risiko darstellt, nicht mit derjenigen, die sich in einem Projekt-Update am einfachsten beschreiben lässt. Wenn ein gemeinsam genutztes Mitarbeiterpasswort jeden Bereich eines Veranstaltungsorts erreicht, ersetzen Sie dieses zuerst: Ein einziges durchgesickertes Passwort kann einer unbefugten Person umfassenden Zugriff verschaffen. Beheben Sie als Nächstes den Prozess für ausscheidende Mitarbeiter, damit der Zugriff nicht länger besteht als das Arbeitsverhältnis. Trennen Sie dann den Gast-Datenverkehr von den internen Systemen.
Bringen Sie die Arbeit auf einen 90-Tage-Pfad
- Woche 1 bis 2: Erstellen Sie das Standort- und Geräteinventar, benennen Sie Verantwortliche und kartieren Sie die Zonen sowie die erforderlichen Kommunikationspfade.
- Woche 3 bis 6: Trennen Sie den Datenverkehr von Gästen und Mitarbeitern und stellen Sie die Mitarbeiter auf zertifikatsbasierte oder Verzeichnis-Anmeldung um.
- Woche 7 bis 10: Nehmen Sie Überwachung und Change Control in Betrieb, einschließlich benannter Verantwortlicher und getesteter Rollback-Schritte.
- Woche 11 bis 12: Führen Sie einen vollständigen Widerrufs-Durchlauf durch, messen Sie die Zeit bis zur Netztrennung und beheben Sie etwaige Verzögerungen.
Entscheiden Sie frühzeitig, ob Sie den Identitäts-Stack intern betreiben oder eine verwaltete Plattform nutzen möchten. Ihr eigener RADIUS-Server und Ihre Zertifizierungsstelle geben Ihnen Kontrolle, aber Ihr Team muss diese warten, Verlängerungen unterstützen und Ausfälle einplanen. Eine verwaltete Plattform kann den Identitätsaufwand für Ihr Team reduzieren. Überprüfen Sie jedoch vor dem Abschluss die Verfügbarkeitszusagen und die Datenverarbeitung.
Die Lösungen von Purple für Staff WiFi und xPSK werden individuell bepreist, basierend auf der Größe des Immobilienportfolios, der Anzahl der Access Points und den Anforderungen des Identitätsanbieters. Für Gäste-WiFi bietet Purple einen kostenlosen 30-Tage-Testzugang für seine Capture- und Engage-Tarife an. Nach Ablauf des Testzeitraums können Kunden das gewählte Paket fortführen oder in den kostenlosen Connect-Tarif wechseln. Die Wahl des Anbieters ändert nichts an der ersten operativen Aufgabe: Führen Sie die Bereitstellungsprüfungen anhand des Hardware-Bestands jedes Standorts durch und bemessen Sie den Identitätsaufwand anhand der Ergebnisse.
Purple bietet Gast WiFi, Mitarbeiter-Authentifizierung und mandantenfähige Netzwerke, die darauf ausgelegt sind, gemeinsam genutzte Passwörter durch identitätsbasierten Zugriff auf unterstützter vorhandener Hardware zu ersetzen. Besuchen Sie Purple, um die Optionen für Ihre Standorte zu erkunden und mit der Planung eines Netzwerks zu beginnen, in dem der Zugriff für berechtigte Benutzer komfortabel ist, nach Rollen beschränkt wird und sich einfach widerrufen lässt.


